
Taille et part du marché de la sécurité des conteneurs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 3.69 Milliards de dollars |
| Taille du Marché (2031) | 9.42 Milliards de dollars |
| Growth Rate (2025 - 2030) | 20.66 % |
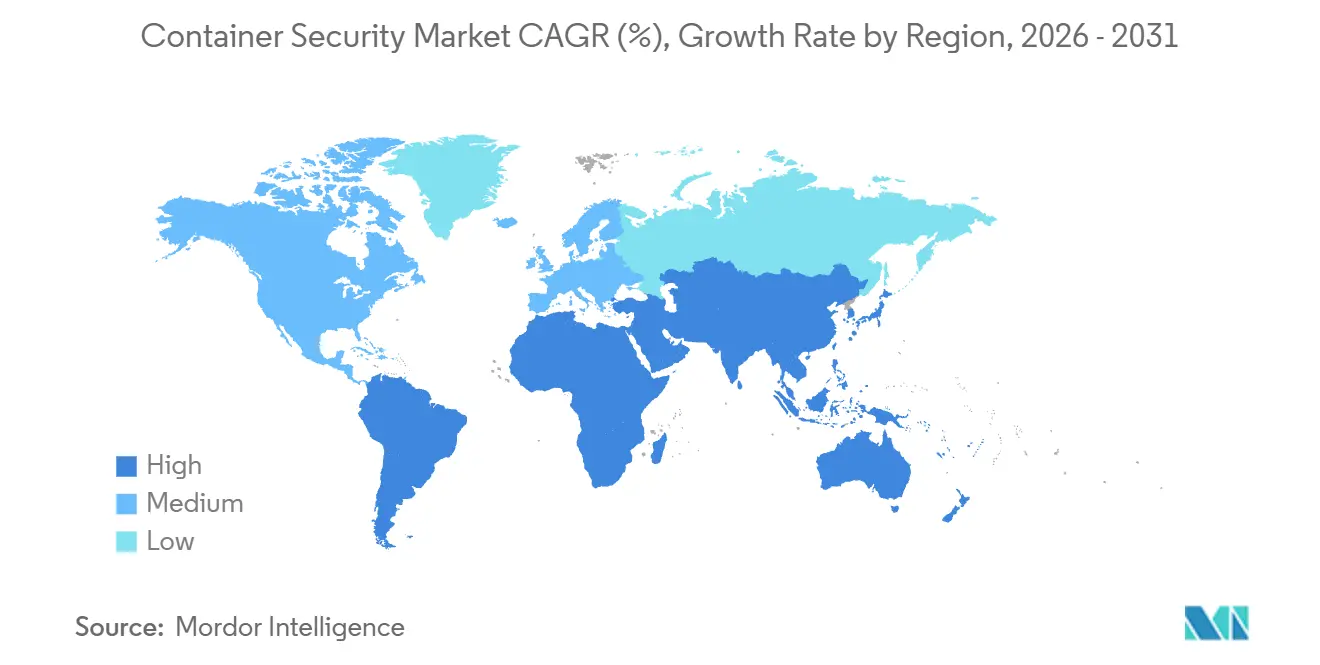
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
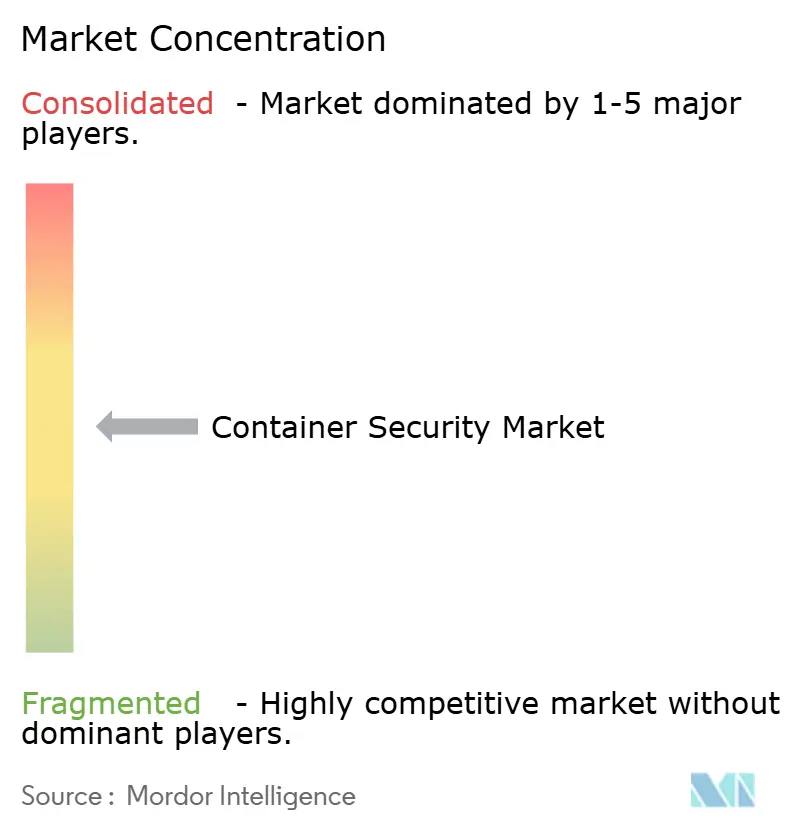
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des conteneurs par Mordor Intelligence
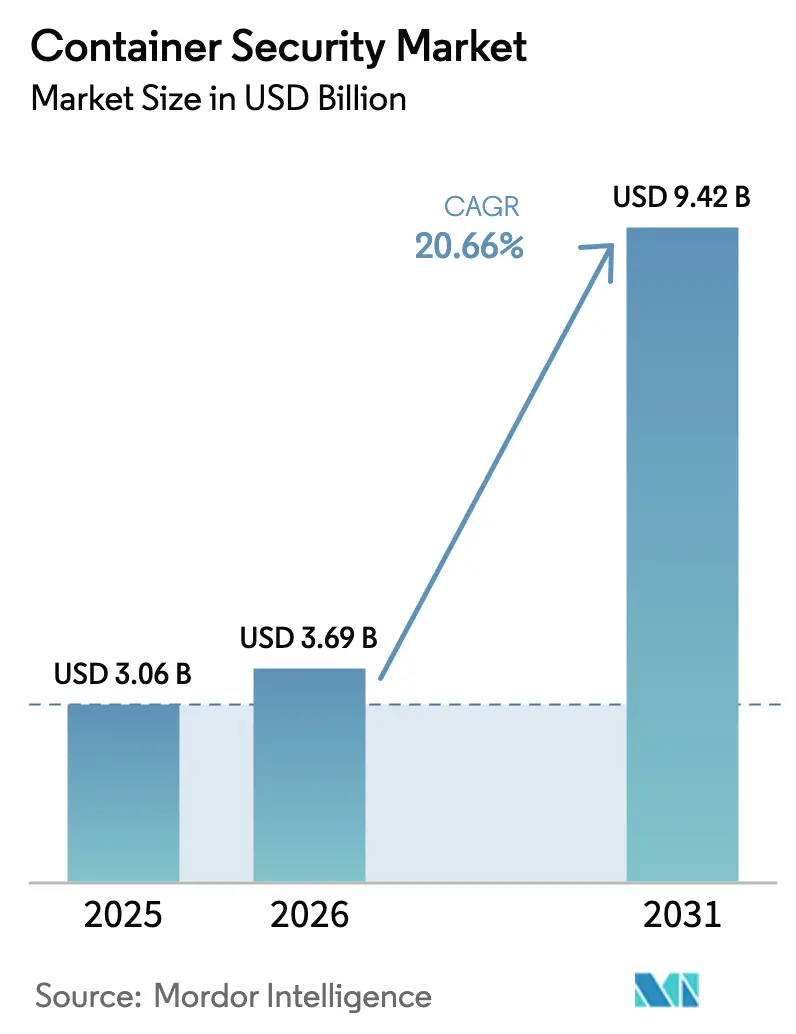
La taille du marché de la sécurité des conteneurs était évaluée à 3,06 milliards USD en 2025 et devrait croître de 3,69 milliards USD en 2026 pour atteindre 9,42 milliards USD d'ici 2031, à un TCAC de 20,66 % durant la période de prévision (2026-2031). La croissance est alimentée par les contrôles obligatoires de nomenclature logicielle dans PCI-DSS 4.0, NIS2 et la législation SBOM émergente, le pivot rapide vers les microservices, et une hausse constante des exploits de chaîne d'approvisionnement ciblant les images de conteneurs. Les fournisseurs intègrent l'analyse d'images, la télémétrie d'exécution et la politique en tant que code dans les flux de travail CI/CD pour répondre à ces pressions de conformité et de menace. L'Amérique du Nord reste le plus grand acheteur régional car les entreprises américaines des services financiers et de la santé doivent journaliser chaque exécution de conteneur à des fins d'audit, tandis que l'Asie-Pacifique affiche la plus forte expansion grâce aux règles de cloud souverain de la Chine et au déploiement de l'infrastructure publique numérique de l'Inde. La concurrence est intense car les clouds hyperscale intègrent une protection native, incitant les fournisseurs indépendants à se concentrer sur l'analyse sans agent, les données d'exécution eBPF et l'automatisation des politiques.
Principaux enseignements du rapport
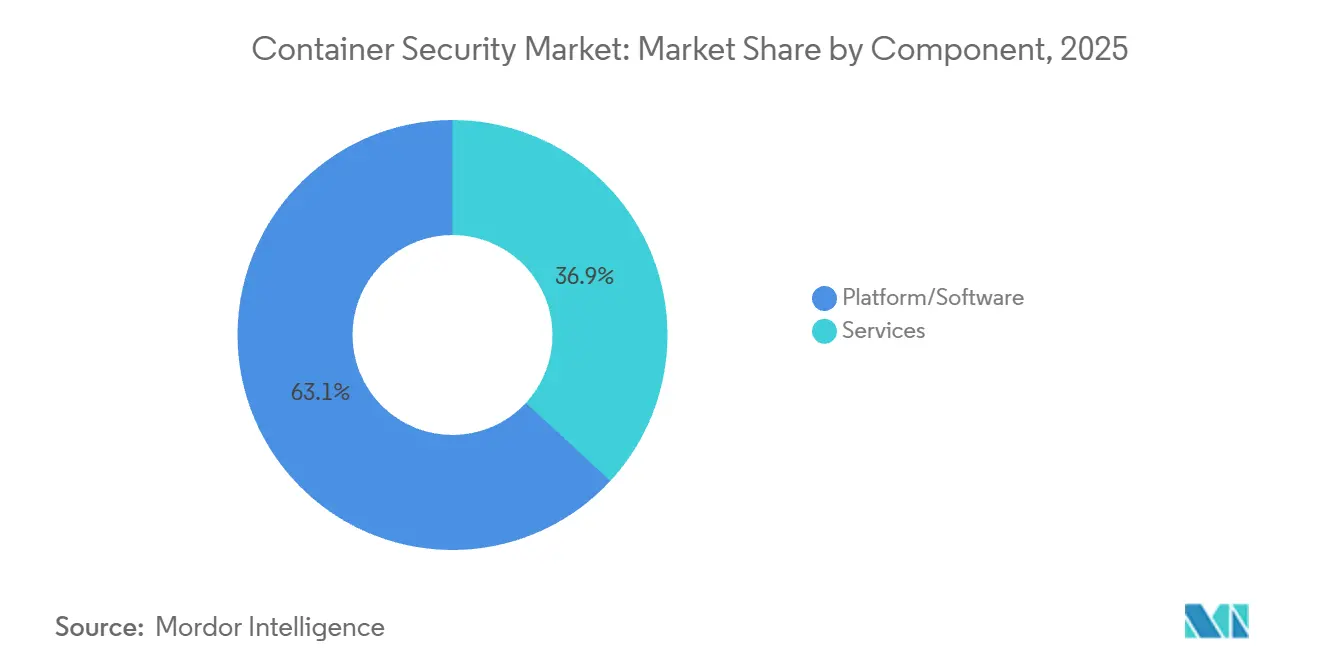
- Par composant, les plateformes et logiciels ont capturé 63,13 % de la part du marché de la sécurité des conteneurs en 2025, tandis que les services devraient afficher un TCAC de 21,41 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont contribué à hauteur de 71,28 % du chiffre d'affaires 2025 ; les petites et moyennes entreprises devraient croître à un TCAC de 22,93 % jusqu'en 2031.
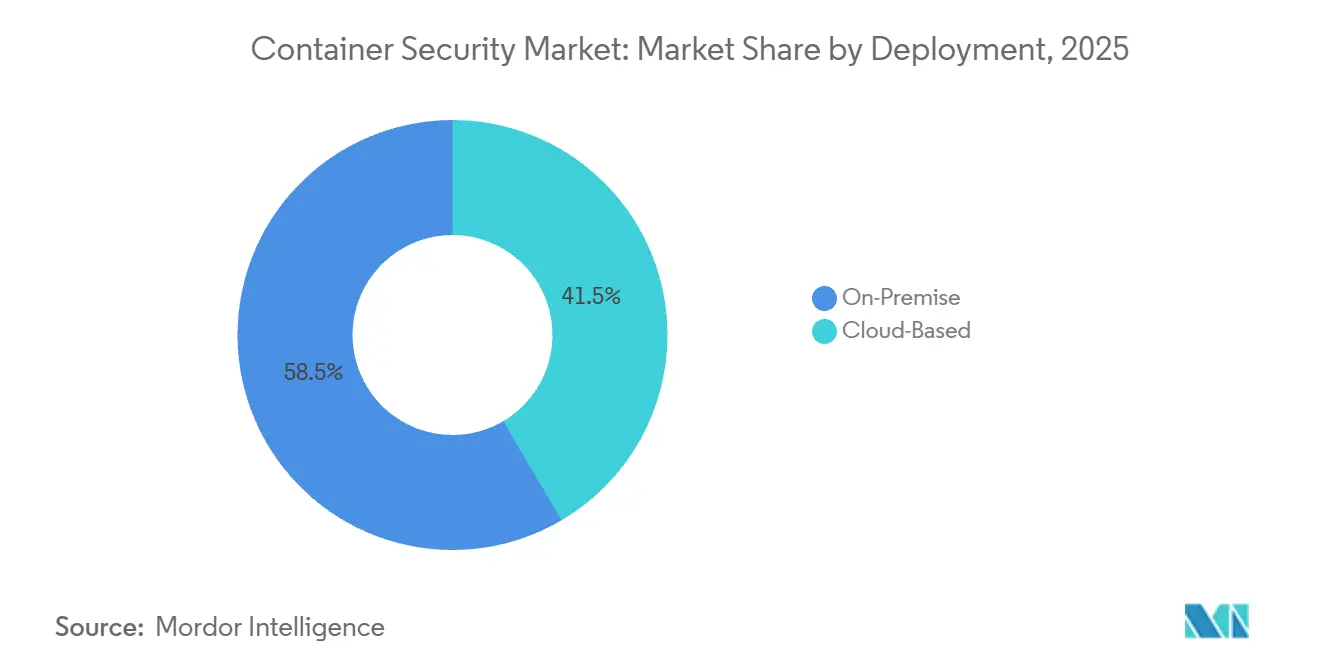
- Par déploiement, les environnements sur site ont représenté 58,47 % du chiffre d'affaires 2025, mais les offres basées sur le cloud devraient se développer à un TCAC de 23,11 % durant 2026-2031.
- Par contrôle de sécurité, l'analyse d'images a représenté 46,72 % des dépenses 2025, mais la protection d'exécution devrait progresser à un TCAC de 21,18 % jusqu'en 2031.
- Par secteur d'activité des utilisateurs finaux, l'informatique et les télécommunications ont dominé avec 29,81 % des ventes 2025, tandis que la santé et les sciences de la vie devraient croître à 23,76 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a dominé avec une part de 42,42 % en 2025, tandis que l'Asie-Pacifique progresse à un TCAC de 22,64 %.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la sécurité des conteneurs
Analyse de l'impact des moteurs*
| Moteur | (~)% d'impact sur la prévision du TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Adoption croissante des charges de travail de conteneurs en cloud hybride et multi-cloud | +4.20% | Mondial, avec l'Asie-Pacifique en tête de l'adoption | Moyen terme (2-4 ans) |
| Transition rapide vers les microservices et les pipelines DevSecOps | +3.80% | Amérique du Nord et UE, en expansion vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Mandats de sécurité obligatoires (ex. : PCI-DSS 4.0, NIS2, SBOM) | +3.10% | Piloté par l'UE à l'échelle mondiale, secteur financier américain | Long terme (≥ 4 ans) |
| Fréquence croissante des attaques sur la chaîne d'approvisionnement ciblant les images de conteneurs | +2.90% | Mondial, concentré dans les marchés développés | Court terme (≤ 2 ans) |
| Prolifération des environnements d'exécution de conteneurs en périphérie et 5G | +2.70% | Cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Innovations en matière d'isolation des conteneurs au niveau matériel | +1.80% | Pôles technologiques d'Amérique du Nord et d'UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption croissante des charges de travail de conteneurs en cloud hybride et multi-cloud
Quatre-vingts pour cent des entreprises exécutent désormais des charges de travail sur deux clouds publics ou plus, ce qui fragmente la gestion des identités et multiplie les risques de mauvaise configuration. Les équipes de sécurité recherchent des outils de gestion de la posture Kubernetes qui normalisent les politiques AWS, Azure et Google au sein d'un seul tableau de bord. NIS2 exige des évaluations de la chaîne d'approvisionnement pour les infrastructures critiques, de sorte que les utilisateurs multi-cloud doivent ajouter le suivi de la provenance et l'attestation cryptographique aux registres de conteneurs. PCI-DSS 4.0 étend les mandats de surveillance continue aux conteneurs éphémères, renforçant la demande de visibilité en temps réel sur les parcs hybrides.[1]PCI Security Standards Council, "Exigences et procédures de test PCI-DSS 4.0," pcisecuritystandards.org Les institutions financières et les processeurs de paiement investissent donc massivement dans l'analyse unifiée et l'analytique d'exécution.
Transition rapide vers les microservices et les pipelines DevSecOps
GitHub Advanced Security pour Azure DevOps a introduit l'analyse des secrets et la revue des dépendances dans les demandes de tirage, réduisant l'écart entre la validation du code et la remédiation. Les équipes doivent codifier les politiques à l'aide d'Open Policy Agent ou de webhooks d'admission afin que les développeurs puissent consommer les règles sans friction. Les conteneurs d'intelligence artificielle et d'apprentissage automatique ont été multipliés par cinq d'une année sur l'autre, exposant de nouvelles API d'inférence que les attaquants sondent pour l'exfiltration de données. La détection des anomalies d'exécution via les sondes eBPF établit des références de comportement des appels système et signale le cryptominage ou l'escalade de privilèges, mais l'ajustement des modèles pour limiter les faux positifs reste difficile.
Mandats de sécurité obligatoires (PCI-DSS 4.0, NIS2, SBOM)
L'exigence 6.3.3 de PCI-DSS 4.0 rend les inventaires logiciels obligatoires, imposant de facto la génération de SBOM pour les charges de travail de paiement. La sortie native SPDX et CycloneDX de Docker intègre les données de dépendances au moment de la construction, facilitant les audits. NIS2 étend les obligations aux opérateurs cloud, contraignant les fournisseurs de plateformes de conteneurs à s'aligner sur ETSI EN 303 645 lors de l'orchestration des charges de travail en périphérie. L'autorisation binaire dans Google GKE n'applique que les images signées, conformément aux directives du NIST et offrant aux banques européennes un chemin d'attestation prêt à l'emploi. Les organisations de santé et de finance font face aux pénalités les plus élevées en cas de non-conformité, ce qui accélère l'adoption.
Fréquence croissante des attaques sur la chaîne d'approvisionnement ciblant les images de conteneurs
Trois failles critiques de runc divulguées en novembre 2025 ont prouvé que les évasions de conteneurs menacent encore toutes les distributions Kubernetes. Les attaquants empoisonnent de plus en plus les images de base en amont, en insérant des portes dérobées auxquelles les développeurs font confiance par défaut. Amazon Inspector analyse désormais les images au moment du transfert et bloque les CVE critiques avant le déploiement. Microsoft Defender pour les conteneurs corrèle les vulnérabilités des images avec les appels d'exécution, en priorisant les correctifs pour les packages réellement exécutés. Les images sans distribution réduisent la surface d'attaque mais compliquent le débogage, obligeant les équipes à trouver un équilibre entre sécurité et opérabilité.
Analyse de l'impact des contraintes*
| Contrainte | (~)% d'impact sur la prévision du TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Pénurie de compétences en sécurité des conteneurs dans les équipes DevOps | -2.80% | Mondial, aiguë dans les marchés émergents | Moyen terme (2-4 ans) |
| Complexité opérationnelle des parcs multi-cloud et multi-cluster | -2.10% | Axé sur les entreprises, Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Surcharge d'alertes et de faux positifs | -1.60% | Mondial, affectant les centres d'opérations de sécurité | Court terme (≤ 2 ans) |
| Chaînes d'attaque avancées d'évasion de conteneurs | -1.30% | Environnements haute sécurité à l'échelle mondiale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de compétences en sécurité des conteneurs dans les équipes DevOps
Le déficit mondial de talents en cybersécurité s'élève à 4,8 millions, et l'expertise Kubernetes est encore plus rare.[2] ISC2, "Étude sur les effectifs en cybersécurité 2024," isc2.org Les ingénieurs DevOps manquent souvent de compétences en modélisation des menaces, et les analystes peu familiers avec les pods peinent à interpréter les journaux d'audit. Les services Kubernetes gérés intègrent désormais des paramètres par défaut renforcés, mais le jugement humain reste essentiel pour les nouvelles chaînes d'attaque. Les programmes de formation ne peuvent pas suivre les versions trimestrielles de Kubernetes, obligeant de nombreuses entreprises à externaliser la surveillance et la forensique.
Complexité opérationnelle des parcs multi-cloud et multi-cluster
Les organisations gèrent des dizaines de clusters sur AWS, Azure et Google Cloud, chacun avec des frameworks d'entrée, de réseau et de secrets différents. Red Hat Advanced Cluster Security centralise les vues mais nécessite des connecteurs personnalisés pour chaque fournisseur.[3]Red Hat, "Présentation d'OpenShift Advanced Cluster Security," redhat.com Les scanners de mauvaise configuration font remonter des milliers d'alertes par cluster, dépassant les capacités du personnel qui doit séparer les risques réels du bruit. GitOps aide à codifier l'état souhaité, mais exige une discipline de changement rigoureuse. Les superpositions de maillage de services compliquent davantage le débogage lorsque les certificats TLS mutuels ou les proxies sidecar dysfonctionnent.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les services progressent à mesure que les entreprises externalisent l'ajustement des politiques
Les offres de plateformes et de logiciels ont dominé la taille du marché de la sécurité des conteneurs avec 63,13 % du chiffre d'affaires 2025. Les suites intégrées offrant l'analyse d'images, le contrôle d'admission et la surveillance d'exécution eBPF dominent car les acheteurs préfèrent une interface unique pour la création de politiques et les rapports de conformité. Les services gérés devraient croître à un TCAC de 21,41 %, dépassant la croissance globale à mesure que les entreprises font appel à des prestataires pour affiner les règles et trier les incidents 24h/24 et 7j/7. Les engagements professionnels se concentrent sur la modélisation des menaces et la conception de politiques de moindre privilège pour les microservices. Cette tendance à l'externalisation met en évidence la pénurie d'expertise interne et positionne les prestataires de services comme des partenaires stratégiques dans l'amélioration continue de la sécurité.
Aqua Security, Sysdig et Palo Alto Networks associent le conseil aux abonnements produits, tandis que les fournisseurs cloud intègrent un support consultatif dans les niveaux premium. En conséquence, le marché de la sécurité des conteneurs continue de se déplacer des logiciels purs vers des modèles de livraison hybrides qui combinent plateformes et détection et réponse gérées.


Par taille d'organisation : les PME accélèrent l'adoption du cloud natif
Les grandes entreprises ont représenté 71,28 % des dépenses 2025 car les secteurs réglementés maintiennent des centaines de clusters nécessitant des solutions premium. Ces acheteurs intègrent la télémétrie des conteneurs avec les SIEM et SOAR pour accélérer la remédiation. Les petites et moyennes entreprises, en revanche, privilégient les scanners légers et les politiques cloud natives livrées avec Kubernetes géré. Le segment devrait afficher un TCAC de 22,93 % à mesure que les fournisseurs cloud intègrent une protection par défaut, comblant les lacunes de capacité et abaissant les barrières à l'entrée.
Les PME utilisent l'analyse sans agent de fournisseurs comme Wiz, ancrant la sécurité directement dans les pipelines CI sans personnel dédié. Des projets communautaires tels que Falco offrent aux startups une défense d'exécution de base à coût de licence nul, permettant aux budgets limités de financer la croissance. La démocratisation des fonctionnalités élargit la base de clients du secteur de la sécurité des conteneurs et diversifie les revenus au-delà des seuls grands acheteurs.
Par contrôle de sécurité : la protection d'exécution progresse tandis que les analyses statiques plafonnent
L'analyse statique d'images détenait 46,72 % du chiffre d'affaires 2025, mais les clients reconnaissent de plus en plus que seulement 6 % des vulnérabilités de registre se manifestent à l'exécution. La protection d'exécution et la détection des anomalies devraient se développer à un TCAC de 21,18 %. Les agents eBPF collectent des données granulaires sur les appels système et le réseau, établissant des références comportementales qui exposent le cryptominage, l'exfiltration de données ou les escalades de privilèges non autorisées.
L'approche intégrée associe des contrôleurs d'admission qui bloquent les images risquées à des moteurs d'exécution qui surveillent les charges de travail en direct, en corrélant les résultats pour prioriser les correctifs importants. Cette convergence aide les équipes de sécurité à réduire le volume d'alertes et à se concentrer sur les menaces actives, renforçant l'analytique d'exécution comme prochain vecteur de croissance.
Par déploiement : le cloud progresse malgré l'inertie sur site
Les clusters sur site ont représenté 58,47 % du chiffre d'affaires 2025 car les opérateurs de défense, de renseignement et d'infrastructure critique maintiennent des environnements isolés pour la souveraineté des données. La taille du marché de la sécurité des conteneurs dans ces secteurs est stable mais croît lentement. Les déploiements cloud devraient progresser à un TCAC de 23,11 % à mesure que les architectures hybrides deviennent courantes. L'isolation au niveau matériel, la gestion de la posture sans agent et les tableaux de bord unifiés réduisent les objections historiques à la sécurité du cloud public.
Les puces d'informatique confidentielle sous-tendent désormais de nombreuses charges de travail réglementées, tandis que l'analyse centralisée normalise les résultats sur EKS, AKS et GKE. Les scénarios en périphérie introduisent le micro-Kubernetes sur les appareils, poussant les fournisseurs à proposer des collecteurs légers et une application des politiques hors ligne pour maintenir la protection en cas de perte de connectivité.
Par secteur d'activité des utilisateurs finaux : la santé progresse fortement grâce à la migration cloud sous HIPAA
Les opérateurs informatiques et de télécommunications ont dominé les dépenses avec 29,81 % des ventes 2025 car les cœurs 5G conteneurisés et les fonctions réseau nécessitent une sécurité à faible latence. La santé et les sciences de la vie devraient croître à un TCAC de 23,76 % jusqu'en 2031 car les directives HIPAA qualifient désormais les fournisseurs cloud d'associés commerciaux, imposant le chiffrement, des journaux d'audit détaillés et des SBOM pour les données médicales. Les banques et les processeurs de paiement restent de gros acheteurs en raison des mandats de surveillance continue de PCI-DSS 4.0, tandis que le commerce de détail adopte Kubernetes pour la scalabilité saisonnière et s'appuie sur la protection d'exécution pour détecter les attaques par bourrage d'identifiants.
Les fabricants industriels placent les charges de travail de technologie opérationnelle sur Kubernetes en périphérie, fusionnant les domaines informatiques et opérationnels et créant une demande de sécurité qui respecte les contraintes temps réel tout en journalisant chaque paquet à des fins de forensique.
Analyse géographique
L'Amérique du Nord a généré 42,42 % du chiffre d'affaires 2025 grâce aux règles strictes HIPAA, PCI-DSS et SOC 2 qui obligent les entreprises à déployer des contrôles du marché de la sécurité des conteneurs à chaque étape du DevSecOps. Les hyperscalers américains accélèrent l'adoption en intégrant des fonctionnalités natives, tandis que les banques canadiennes mettent en œuvre la gestion de la posture pour satisfaire aux directives cyber du BSIF. Les fabricants mexicains, renforcés par la délocalisation de proximité, déploient des applications conteneurisées et adoptent l'analyse de sécurité pour protéger les chaînes d'approvisionnement.
L'Asie-Pacifique devrait croître à 22,64 % jusqu'en 2031. Les directives de cloud souverain de la Chine exigent des piles domestiques, stimulant la demande de plateformes de sécurité locales qui mappent les paramètres Kubernetes aux normes nationales. L'infrastructure publique numérique de l'Inde conteneurise les services aux citoyens, introduisant une échelle qui impose une visibilité d'exécution automatisée. Les usines japonaises et les télécoms sud-coréens utilisent Kubernetes en périphérie pour l'IoT et la 5G, s'appuyant sur une télémétrie eBPF légère pour protéger les flux sensibles à la latence. Les régulateurs australiens ont publié des directives sur les risques cloud, incitant les banques à adopter la gestion de la posture Kubernetes.
L'Europe bénéficie de NIS2, entrée en vigueur en octobre 2024 et étendant les exigences à chaque prestataire de services gérés dans 27 États. Les règles BaFin allemandes et le cadre de résilience opérationnelle britannique s'étendent aux conteneurs, stimulant les investissements dans les plateformes. Les réglementations françaises sur les données de santé exigent une attestation cryptographique avant que les conteneurs n'accèdent aux dossiers patients. L'Europe du Sud connaît une hausse à mesure que les opérateurs télécoms déploient la 5G conteneurisée avec une protection d'exécution adaptée au débit.
Le Moyen-Orient s'accélère sous Vision 2030 de l'Arabie saoudite et les mandats numériques des Émirats arabes unis, poussant les entités gouvernementales et étatiques vers des plateformes cloud natives nécessitant une sécurité robuste. Les régulateurs financiers turcs élaborent des cadres cloud qui stimulent l'adoption de la sécurité des conteneurs. L'Afrique reste à un stade précoce ; les banques sud-africaines pilotent l'analytique d'exécution, les fintechs nigérianes utilisent des scanners sans agent, et l'Égypte numérise ses services, bien que les lacunes de compétences ralentissent l'élan. L'Amérique du Sud croît à mesure que les banques brésiliennes adoptent Kubernetes pour les paiements, mais la volatilité des devises tempère les engagements initiaux importants.

Paysage réglementaire
Les achats de sécurité des conteneurs s'ancrent de plus en plus dans les obligations relatives à la chaîne d'approvisionnement logicielle et à la sécurité des produits, qui s'étendent aux pipelines de build et à l'application au moment de l'exécution. En Europe, la directive NIS2 est entrée en vigueur en octobre 2024 et élargit les obligations de cybersécurité et de gestion des risques fournisseurs à un ensemble plus large d'entités essentielles et importantes, poussant les fournisseurs de services managés et les opérateurs cloud à formaliser la provenance des images de conteneurs, la gestion des vulnérabilités et la préparation aux incidents. La loi européenne sur la cyber-résilience (règlement (UE) 2024/2847) ajoute des exigences centrées sur les produits pour les logiciels vendus dans l'UE, avec des obligations de signalement obligatoire des vulnérabilités prenant effet à partir de septembre 2026 et une application complète des exigences essentielles prévue pour décembre 2027. Ce calendrier relève le niveau opérationnel exigé pour les flux de travail SBOM et les processus de divulgation coordonnée, les faisant passer de bonnes pratiques à des chantiers de mise en conformité.
Les organismes de normalisation définissent également des références techniques correspondant aux environnements d'exécution des conteneurs. L'ETSI a adopté un élément de travail pour la norme EN 304 635, couvrant les exigences de cybersécurité pour les piles d'exécution de conteneurs, en juin 2025, et a lancé la procédure d'approbation des livrables en juin 2026, créant une cible de conformité plus claire pour le renforcement à l'exécution, l'isolation et la configuration sécurisée dans les plateformes de conteneurs. À mesure que ces obligations mûrissent, les organisations opérationnalisent le policy-as-code, les images signées et la journalisation d'audit sur Kubernetes et les pipelines CI/CD pour démontrer la traçabilité de la source jusqu'au déploiement.
Analyse de la chaîne de valeur
La chaîne de valeur de la sécurité des conteneurs commence en amont avec les composants open source et les images de base (distributions Kubernetes, environnements d'exécution de conteneurs et bibliothèques), puis se poursuit dans les systèmes de build et de release qui génèrent des artefacts (exécuteurs CI, registres et packaging). La génération de SBOM et les outils de provenance se situent au milieu de la chaîne, utilisant des formats et cadres tels que SPDX/CycloneDX pour les inventaires, SLSA et in-toto pour la provenance et les attestations, et Sigstore pour la signature, avant que les artefacts n'entrent dans les registres et ne soient promus à travers les environnements. Des initiatives sectorielles telles qu'OpenSSF GUAC 1.0 (publiée en juin 2025) ajoutent une couche graphique pour agréger et enrichir les données de SBOM et de provenance, aidant les équipes de sécurité à répondre à des questions de dépendances et d'exposition à travers de nombreuses images et dépôts.
En aval, l'application et la détection se déroulent au niveau de l'admission du cluster et de l'exécution. Les Pod Security Standards de Kubernetes et les contrôleurs d'admission (par exemple, Kyverno et OPA Gatekeeper) filtrent les déploiements en vérifiant les signatures, les attestations et les politiques de configuration, tandis que les capteurs d'exécution et la télémétrie basée sur eBPF alimentent l'analyse de sécurité et la réponse. La distribution se fait principalement via des plateformes SaaS de fournisseurs et des marketplaces d'hyperscalers, complétées par des intégrateurs de systèmes et des MSSP qui ajustent les politiques, intègrent SIEM et SOAR, et assurent des opérations 24h/24 et 7j/7. Les goulots d'étranglement se concentrent autour de la visibilité des dépendances transitives, de l'incohérence des métadonnées entre registres et systèmes de build, et de la surcharge opérationnelle liée aux parcs multi-clusters ; les fournisseurs regroupent donc images renforcées, remédiation automatisée et outils consolidés de posture et d'exécution dans des plateformes unifiées et des services managés.
Paysage concurrentiel
Le marché de la sécurité des conteneurs présente une concentration modérée. Les hyperscalers AWS, Microsoft et Google intègrent l'inspection, le contrôle d'admission et les alertes d'exécution dans leurs offres Kubernetes gérées, comprimant les prix des fournisseurs spécialisés. Les fournisseurs indépendants répondent avec la découverte sans agent, l'analytique eBPF approfondie et la politique en tant que code. Palo Alto Networks propose Prisma Cloud pour unifier les conteneurs, le sans serveur et le CSPM dans une seule console, tandis qu'Aqua et Sysdig séduisent les équipes DevOps avec des conceptions axées sur les API.
Les acquisitions se concentrent autour de la création de SBOM, des moteurs de contrôleurs d'admission et de l'analytique d'exécution pour fournir des piles unifiées de bout en bout. Des projets open source tels que Falco, Open Policy Agent et Sigstore fournissent des blocs de construction que les fournisseurs conditionnent avec un support entreprise.
L'informatique en périphérie crée de nouveaux espaces blancs où les collecteurs légers et l'application hors ligne deviennent des facteurs de différenciation. Les équipes d'ingénierie de plateforme attendent une sécurité en libre-service, de sorte que les fournisseurs privilégient l'intégration GitOps par rapport aux interfaces graphiques traditionnelles.
Leaders du secteur de la sécurité des conteneurs
Google Cloud Security
Red Hat, Inc.(IBM Corporation)
Trend Micro Incorporated
Qualys, Inc.
Rapid7, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Une opportunité à court terme consiste à convertir les exigences d'inventaire logiciel et de divulgation imposées par la conformité en contrôles automatisés intégrés au cycle de vie des conteneurs. La loi européenne sur la cyber-résilience introduit un signalement obligatoire des vulnérabilités à partir du 11 septembre 2026, ce qui élève la capture continue de SBOM et de provenance, la promotion d'images signées et la conservation des preuves au rang d'exigences quotidiennes plutôt que de tâches d'audit périodiques. Les fournisseurs qui opérationnalisent ces besoins via le policy-as-code (contrôles d'admission pour les signatures et attestations, portes de promotion de registre, et télémétrie d'exécution auditable) peuvent réduire l'effort manuel qui freine les entreprises réglementées et les fournisseurs de services managés.
Le renforcement de la chaîne d'approvisionnement passe également de bonnes pratiques ad hoc à des briques productisées, créant un espace autour des images de base fiables, du renforcement standardisé à l'exécution et de la remédiation axée sur l'automatisation. Red Hat a annoncé la disponibilité générale de Red Hat Hardened Images en mai 2026, et la CNCF a signalé que l'opérateur Security Profiles Operator atteignait des API stables v1.0.0 en juin 2026, signalant une standardisation croissante des paramètres renforcés par défaut aux niveaux de l'image et de l'exécution Kubernetes. Dans le même temps, les équipes de sécurité opérationnelle poussent vers une réponse à vitesse machine en production, soutenue par des rapports tels que celui de Sysdig soulignant l'utilisation accrue de la terminaison automatisée de processus en 2026. Cela crée de la place pour une protection d'exécution intégrée couplant les détections eBPF à un confinement piloté par des politiques, tout en minimisant les faux positifs et en préservant la vélocité du flux de travail des développeurs.
Développements récents du secteur
- Mai 2026 : Red Hat a annoncé la disponibilité générale de Red Hat Hardened Images, offrant un catalogue d'images de conteneurs fiables et de taille réduite conçues pour soutenir les stratégies Zero-CVE. Ce changement déplace une partie des dépenses de sécurité des conteneurs vers l'amont, en faveur d'images de base vérifiées, plutôt que de reposer uniquement sur l'analyse en aval. Il renforce également la position de Red Hat auprès des utilisateurs d'OpenShift cherchant des contrôles de chaîne d'approvisionnement standardisés et pris en charge.
- Avril 2026 : Red Hat a publié OpenShift sandboxed containers 1.12 et la build Red Hat de Trustee 1.1, faisant passer les conteneurs confidentiels sur bare metal de l'aperçu technologique à la disponibilité générale. Cela élargit les options d'isolation attestée par le matériel pour les charges de travail conteneurisées sensibles et répond aux exigences de sécurité par conception lorsque le chiffrement des données en cours d'utilisation est nécessaire. Cela relève également le niveau de compétitivité pour la protection d'exécution dans les environnements réglementés et à haute assurance.
- Novembre 2025 : Des vulnérabilités critiques de runc (CVE-2025-31133, CVE-2025-52565, CVE-2025-52881) ont déclenché des correctifs d'urgence dans les écosystèmes Docker, containerd et CRI-O. Cet incident a mis en lumière comment un seul composant d'exécution peut créer un risque systémique à travers les distributions Kubernetes et les services managés. Il a renforcé la demande pour une gestion continue des vulnérabilités, des contrôles de provenance des images et des détections d'exécution capables de repérer les comportements d'évasion et d'escalade de privilèges.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour ce rapport, le marché de la sécurité des conteneurs couvre les revenus générés par les outils et les services de support associés utilisés pour sécuriser les applications conteneurisées sur l'ensemble de leur cycle de vie, y compris l'analyse d'images, les contrôles de politiques et la protection à l'exécution dans les environnements en cluster.
Exclusions du périmètre : nous excluons les outils généraux de sécurité réseau et de sécurité des hôtes qui ne fournissent pas de visibilité ou de contrôles au niveau des conteneurs.
Aperçu de la segmentation
- Par composant
- Plateforme / Logiciel
- Services
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises
- Par contrôle de sécurité
- Analyse d'images et gestion des vulnérabilités
- Protection d'exécution et détection des anomalies
- Gestion de la conformité et de la configuration
- Par déploiement
- Basé sur le cloud
- Sur site
- Par secteur d'activité des utilisateurs finaux
- Informatique et télécommunications
- BFSI
- Commerce de détail et e-commerce
- Santé et sciences de la vie
- Industrie et fabrication
- Autres secteurs d'activité des utilisateurs finaux
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire nous a aidés à définir la limite du marché, à confirmer les schémas d'achat courants et à collecter des indicateurs de référence vérifiables d'une année à l'autre. Nous nous sommes appuyés sur des sources publiques telles que les publications du NIST, les avis de la CISA, le référentiel MITRE ATT&CK et les recommandations de l'OWASP pour ancrer les zones de risque typiques des conteneurs et les catégories de contrôle.
Pour appuyer les données de dimensionnement, nous avons également examiné des statistiques publiques sur le cloud et la cybersécurité provenant de sources telles que le Bureau of Labor Statistics des États-Unis (pour les tendances de la main-d'œuvre), la Banque mondiale (pour le contexte macroéconomique et environnemental des entreprises), et les documents de l'OCDE sur l'économie numérique, ainsi que les dépôts SEC des entreprises, les présentations aux investisseurs et la presse réputée. Pour les étapes de vérification croisée, nous avons utilisé des abonnements payants pour les données financières et de renseignement d'entreprises, les actualités et données financières, ainsi que des bases de données de brevets pour valider les calendriers, l'orientation des solutions et les indices de revenus déclarés. Ces exemples sont illustratifs et non exhaustifs, et de nombreux autres documents publics ont également été utilisés pour la collecte de données, la validation et la clarification de la recherche.
Entretiens et enquêtes primaires
Les entretiens primaires ont porté sur la confirmation de ce qui est comptabilisé comme dépense de sécurité des conteneurs dans les cycles d'achat réels, et sur la manière dont les clients répartissent leurs budgets entre l'analyse d'images, les contrôles d'exécution et les besoins de conformité. Nous nous sommes entretenus avec un ensemble de fournisseurs de technologies, de partenaires de distribution, ainsi que d'équipes de sécurité et de plateformes d'entreprise dans les régions APAC, EMEA et Amériques, puis avons utilisé ces informations pour affiner les hypothèses et combler les lacunes que les sources publiques seules ne résolvaient pas.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 39 % | Directions générales : 18 % | APAC : 46 % |
| Niveau intermédiaire : 43 % | Responsables fonctionnels/de business unit : 32 % | EMEA : 29 % |
| Acteurs plus petits : 18 % | Managers : 50 % | Amériques : 25 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une reconstruction descendante du bassin de demande accessible en utilisant des signaux d'adoption du cloud et des conteneurs, puis met en correspondance l'intensité des dépenses de sécurité avec les charges de travail conteneurisées activement déployées et gérées. Avant que le total final ne soit établi, nous menons des vérifications ascendantes sélectives telles que des fourchettes de prix échantillonnées, les retours des canaux de distribution sur la taille des transactions, et des indices de revenus des fournisseurs liés à la protection des charges de travail conteneurisées et à la gestion des risques d'image.
Le modèle utilise des données pratiques, faciles à expliquer et à revisiter, comprenant la base installée de plateformes Kubernetes et de conteneurs, la part des entreprises exécutant des charges de travail conteneurisées en production, la pression liée aux vulnérabilités et aux erreurs de configuration qui détermine la fréquence des analyses, les exigences de conformité et d'audit qui augmentent les dépenses d'application des politiques, et la répartition typique entre abonnements de plateforme et services de support. Lorsqu'une variable n'est pas disponible de manière cohérente par pays, des indicateurs proxy sont appliqués au niveau régional, puis répartis selon les schémas de dépenses informatiques des entreprises et les indicateurs de maturité du cloud.
Pour les prévisions, nous utilisons une analyse de scénarios afin de maintenir les perspectives liées à des trajectoires d'adoption et de budget réalistes, en particulier à mesure que les plateformes de sécurité regroupent plusieurs modules dans un seul contrat. Les taux de croissance sont ensuite testés à l'aide des retours d'entretiens sur les cycles d'achat, le comportement de renouvellement et la progression tarifaire attendue, et la courbe finale n'est ajustée que lorsque plusieurs signaux convergent dans la même direction.
Validation des données et cycle de mise à jour
La validation est effectuée via des vérifications croisées recherchant les ruptures de fourchette, les incohérences d'unités et les sauts irréalistes dans les totaux régionaux, puis le modèle est retravaillé jusqu'à ce que les écarts puissent être expliqués. Nous comparons les résultats à des signaux indépendants tels que la croissance des charges de travail cloud, l'orientation des budgets de sécurité et les tendances documentées en matière d'incidents et de vulnérabilités pertinentes pour les environnements conteneurisés.
Avant validation finale, le travail est révisé en plusieurs étapes afin que les hypothèses, les conversions et les liens de calcul restent cohérents dans l'ensemble du modèle et du récit. Si un écart significatif apparaît lors de la révision, nous recontactons les répondants pour clarification et mettons à jour les données concernées. Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires pour les événements significatifs susceptibles de modifier l'adoption, la tarification ou l'urgence de conformité, suivies d'une dernière vérification avant livraison afin que les clients reçoivent la vue la plus récente.
Comparaison de l'estimation du marché de la sécurité des conteneurs de Mordor Intelligence avec d'autres estimations publiées
Les tailles de marché publiées pour la sécurité des conteneurs ne correspondent pas toujours, car le périmètre de revenus comptabilisé peut varier, le traitement des services peut différer, et certains modèles montrent une expansion tarifaire plus rapide que celle décrite par les acheteurs. Des différences apparaissent également lorsque les études mélangent des contrôles spécifiques aux conteneurs avec des catégories plus larges de sécurité cloud, ou lorsque la normalisation des devises est traitée avec un calendrier différent.
Des signaux tels que la croissance des clusters Kubernetes en production, la cadence des analyses de vulnérabilités pilotées par les flux de travail CI/CD, et les tendances d'abonnement basées sur le renouvellement sont utilisés pour valider le total 2025 de Mordor Intelligence. Nous ne comptabilisons les revenus de sécurité spécifiques aux images et à l'exécution des conteneurs que lorsqu'ils sont liés à la protection des charges de travail conteneurisées, plutôt qu'aux dépenses générales de posture cloud.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 3,06 milliards USD (2025) | |
| Cabinet de conseil mondial A | 2,88 milliards USD (2025) | Semble appliquer une captation plus restreinte des services liés aux déploiements de sécurité des conteneurs, ce qui peut réduire le total déclaré même lorsque les abonnements aux plateformes de base sont similaires. |
| Éditeur sectoriel B | 3,07 milliards USD (2025) | Les notes publiques indiquent une couverture large des composants, mais la répartition entre les contrôles spécifiques aux conteneurs et les éléments de sécurité cloud adjacents n'est pas clairement séparée, ce qui peut modifier les totaux selon les règles de catégorisation. |
Globalement, les chiffres sont proches en 2025, et la plupart des différences proviennent de la manière dont les services sont comptabilisés et de la rigueur avec laquelle les contrôles de sécurité propres aux conteneurs sont séparés des dépenses de sécurité cloud voisines. Notre méthode reste traçable à quelques signaux de demande observables et à des vérifications reproductibles, ce qui facilite la réconciliation du dimensionnement lorsque les hypothèses sont révisées.


Questions clés auxquelles le rapport répond
Quel est le taux de croissance prévu pour le marché de la sécurité des conteneurs jusqu'en 2031 ?
Le marché de la sécurité des conteneurs devrait se développer à un TCAC de 20,66 % de 2026 à 2031.
Quelle catégorie de composants devrait connaître la croissance la plus rapide ?
Les services devraient croître à un TCAC de 21,41 % à mesure que les organisations externalisent l'ajustement des politiques et la réponse aux incidents.
Pourquoi la protection d'exécution gagne-t-elle du terrain par rapport à l'analyse statique d'images ?
Moins de 6 % des vulnérabilités de registre sont exploitées à l'exécution, de sorte que les équipes privilégient la surveillance comportementale pour détecter les attaques en direct.
Quelle région affichera la plus forte croissance jusqu'en 2031 ?
L'Asie-Pacifique devrait mener avec un TCAC de 22,64 % porté par les programmes de cloud souverain et d'infrastructure publique.
Comment les règles PCI-DSS 4.0 affectent-elles les dépenses en matière de sécurité des conteneurs ?
L'exigence 6.3.3 impose les SBOM et la surveillance continue, poussant les institutions financières à adopter des contrôles de sécurité des conteneurs de bout en bout.
Quelles technologies permettent un déploiement sécurisé des conteneurs dans les clouds publics ?
Les fonctionnalités d'informatique confidentielle telles qu'Intel TDX, AMD SEV-SNP et AWS Nitro Enclaves chiffrent la mémoire pour se protéger contre la compromission de l'hyperviseur.
Dernière mise à jour de la page le:



