
Tamaño y Cuota del Mercado de Ciberseguridad de Filipinas
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tamaño del mercado en el año base (2025) | 261.5 Millones de dólares |
| Tamaño del Mercado (2026) | 282.68 Millones de dólares |
| Tamaño del Mercado (2031) | 417.12 Millones de dólares |
| Growth Rate (2026 - 2031) | 8.10 % |
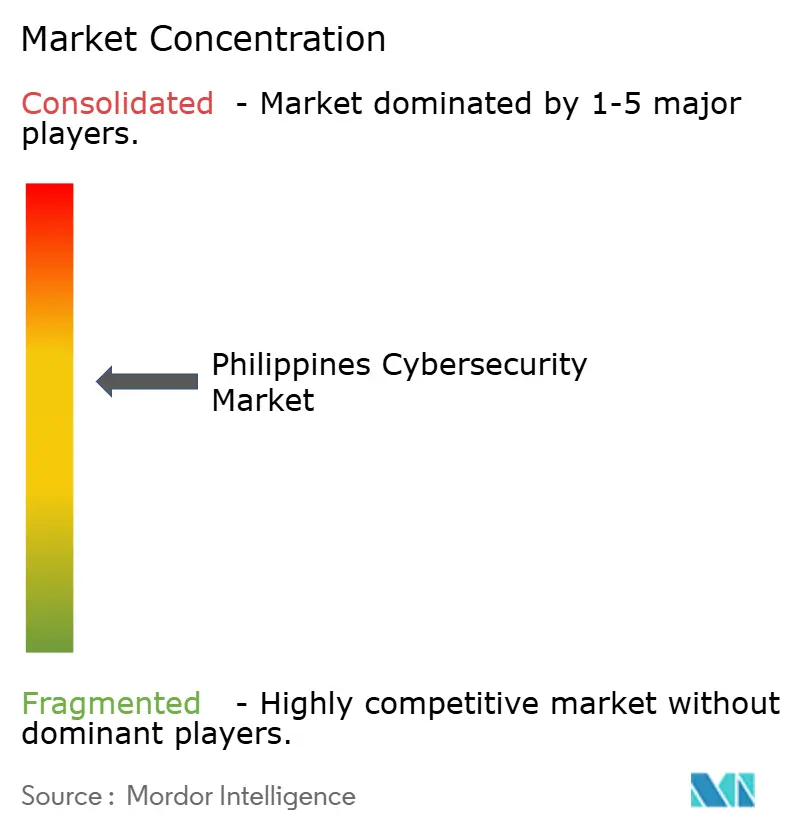
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Filipinas por Mordor Intelligence
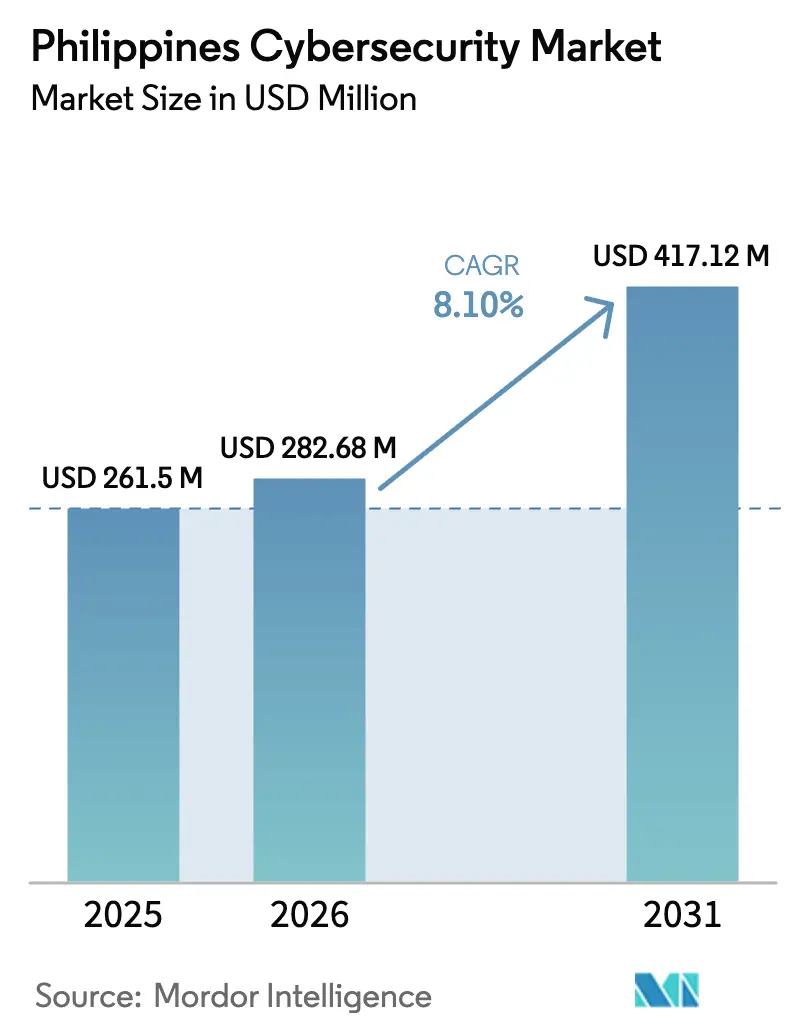
El tamaño del mercado de ciberseguridad de Filipinas en 2026 se estima en USD 282,68 millones, creciendo desde el valor de 2025 de USD 261,5 millones con proyecciones para 2031 que muestran USD 417,12 millones, creciendo a una CAGR del 8,10% durante el período 2026-2031. Esta trayectoria se deriva de una mayor digitalización, el despliegue de redes 5G y el enfoque nacional en la ciberresiliencia, incluso cuando los ataques patrocinados por estados se multiplican. Una lectura más detallada de los patrones de gasto muestra que la ciberseguridad está pasando de ser una partida discrecional de tecnología de la información a convertirse en un pilar fundamental de la infraestructura digital nacional. Los operadores bancarios, de externalización de procesos empresariales y de telecomunicaciones tratan las defensas cibernéticas efectivas como requisitos previos para el crecimiento de los ingresos, ya que la fiabilidad del servicio sustenta ahora la confianza del cliente. Mientras tanto, la continua escasez de talento, las regulaciones superpuestas y el alto precio de las sofisticadas herramientas de inteligencia de amenazas diluyen la adopción entre las empresas más pequeñas y los organismos provinciales.
Conclusiones Clave del Informe
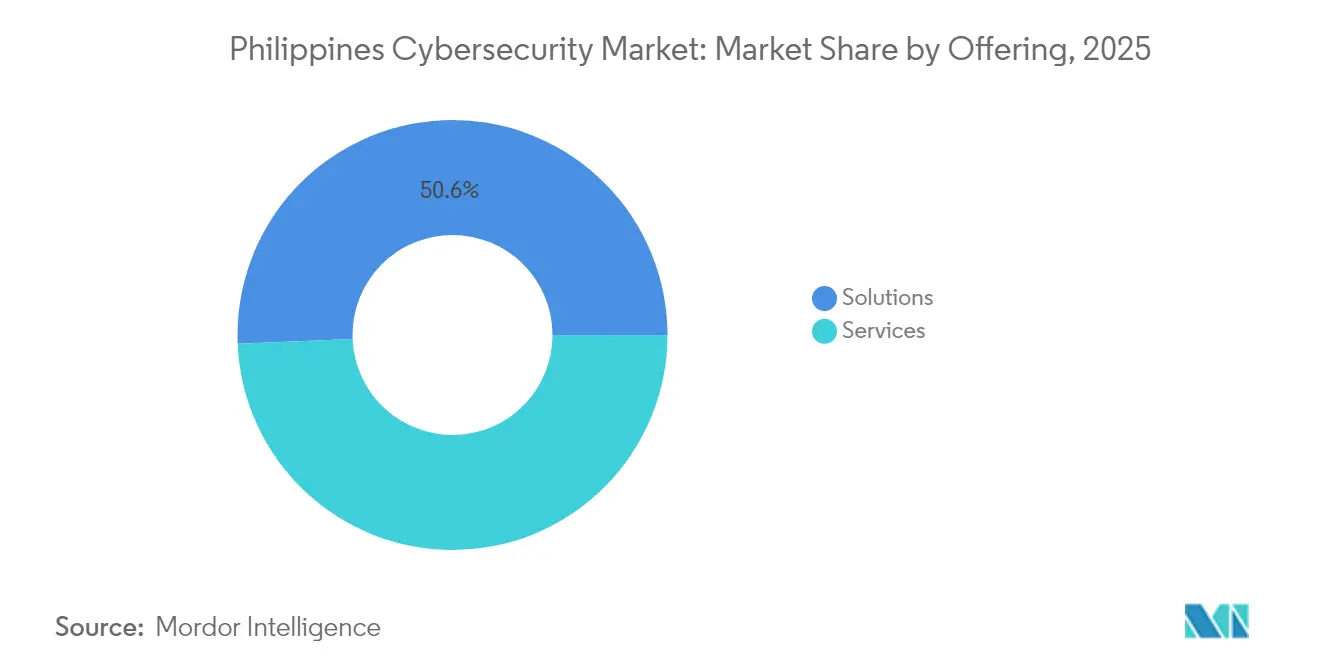
- Por oferta, las soluciones capturaron el 50,65 % de la cuota del mercado de ciberseguridad de Filipinas en 2025, mientras que se espera que los servicios registren la CAGR más rápida del 9,45 % hasta 2031.
- Por modo de despliegue, las instalaciones en las instalaciones lideraron con una cuota de ingresos del 53,90 % en 2025; se prevé que los despliegues en la nube se amplíen a una CAGR del 10,95 % hasta 2031.
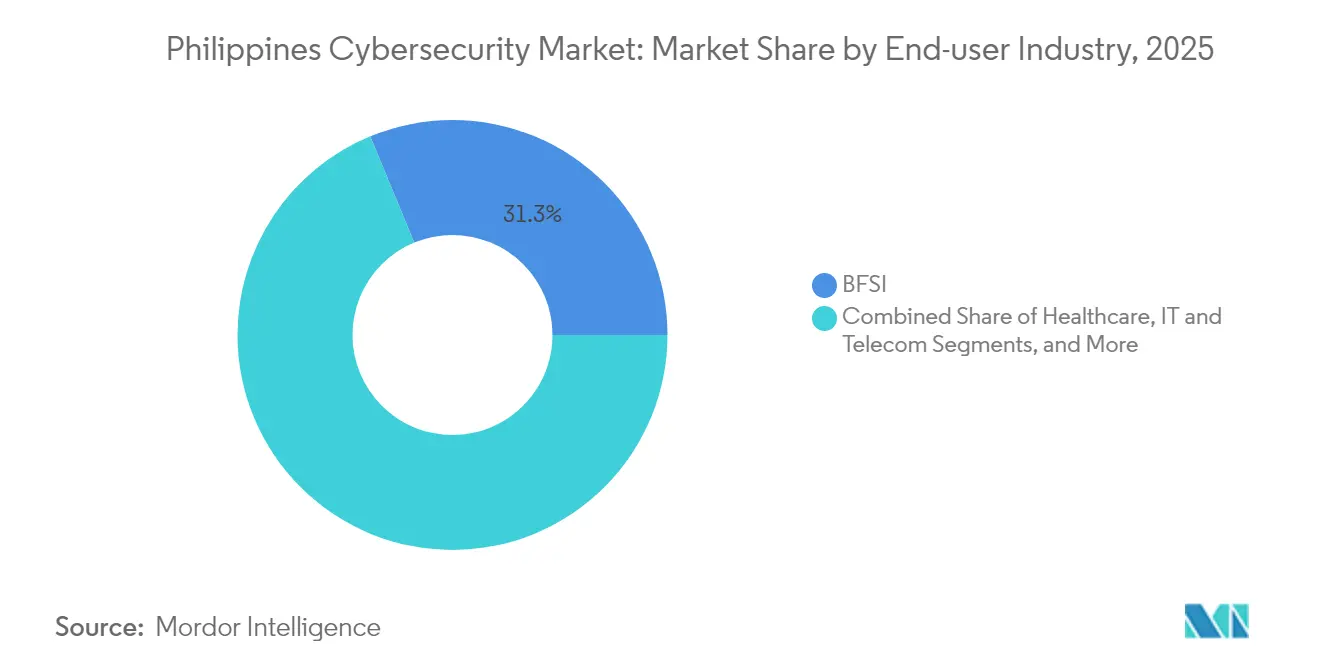
- Por industria del usuario final, el segmento BFSI mantuvo el 31,25 % del tamaño del mercado de ciberseguridad de Filipinas en 2025; se prevé que la atención médica alcance la CAGR más alta del 11,35 % durante el período de previsión.
- Por tamaño de empresa del usuario final, las grandes empresas controlaron el 62,10 % de la cuota del tamaño del mercado de ciberseguridad de Filipinas en 2025, mientras que se proyecta que las pymes crezcan a una CAGR del 10,05 %.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Ciberseguridad de Filipinas
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| La financiación del Plan Nacional de Ciberseguridad 2022-2028 impulsa la adquisición de seguridad empresarial | +2.5 % | Metro Manila, Cebú, Davao | Mediano plazo (2-4 años) |
| La expansión de las exportaciones de IT-BPM y BPO que exigen cumplimiento de marcos de seguridad globales | +2.1 % | Región Capital Nacional, Cebú, Clark | Corto plazo (≤ 2 años) |
| La rápida adopción de billeteras electrónicas y banca digital que acelera la superficie de amenaza en BFSI | +1.8 % | Centros urbanos a nivel nacional | Corto plazo (≤ 2 años) |
| El despliegue de 5G y los proyectos piloto de IoT en ciudades inteligentes que incrementan el gasto en protección de infraestructuras críticas | +1.5 % | Metro Manila, ciudades inteligentes planificadas | Mediano plazo (2-4 años) |
| El aumento de ataques de ransomware en atención médica y organismos públicos que obliga a inversiones en respuesta a incidentes | +2.3 % | A nivel nacional | Corto plazo (≤ 2 años) |
| Plataformas de respuesta a incidentes basadas en IA | +1.2 % | Región Capital Nacional, centros regionales de SOC | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La financiación del Plan Nacional de Ciberseguridad 2022-2028 impulsa la adquisición de seguridad empresarial
El Plan Nacional de Ciberseguridad 2023-2028 del Gobierno Filipino establece hitos de desarrollo de la fuerza laboral, políticas e infraestructuras críticas que aceleran los ciclos de adquisición privada. Las empresas que antes dudaban en actualizar sus sistemas ahora están alineando proyectos con los puntos de control de cumplimiento del plan, redirigiendo capital desde proyectos piloto discrecionales hacia implementaciones completas en producción. La claridad de los controles mandatados —más que el volumen presupuestario en sí— se ha convertido en el principal catalizador de acción, especialmente entre los proveedores gubernamentales que buscan elegibilidad contractual. Los primeros beneficiarios incluyen a los proveedores nacionales de servicios de seguridad gestionados que ofrecen monitoreo y respuesta a incidentes alineados con los estándares del sector público. La visibilidad del plan también desbloquea financiación multilateral para el desarrollo de capacidades cibernéticas en jurisdicciones rurales.
La expansión de las exportaciones de IT-BPM y BPO que exigen cumplimiento de marcos de seguridad globales
Los clientes globales exigen cada vez más la certificación SOC 2 e ISO 27001 a los proveedores de externalización filipinos, reposicionando la ciberseguridad como un requisito de acceso a los ingresos en lugar de una salvaguarda de oficina administrativa. Las grandes empresas de BPO han respondido incorporando centros de operaciones de seguridad en sus propuestas de licitación y asignando equipos de cumplimiento dedicados para mantener la disponibilidad de auditoría. Los proveedores de nivel medio siguen el mismo camino para evitar perder contratos de alto valor, impulsando las inversiones en seguridad más allá de Manila hacia centros secundarios como Cebú y Clark. Esta dinámica posiciona las certificaciones de ciberseguridad como barreras comerciales no arancelarias: sin ellas, los proveedores de servicios tienen dificultades para penetrar en sectores regulados como la atención médica o los servicios financieros. En consecuencia, incluso las empresas sensibles a los costes presupuestan ahora para el monitoreo continuo y la gestión de riesgos de terceros.
La rápida adopción de billeteras electrónicas y banca digital que acelera la superficie de amenaza en BFSI
Las transacciones de pago digital superaron el umbral del 50 % y alcanzaron el 52,8 % del volumen en 2024, exponiendo a bancos y operadores de billeteras electrónicas a sofisticados esquemas de fraude [1]Departamento de Tecnología de la Información y las Comunicaciones, "Plan Nacional de Ciberseguridad 2023-2028," dict.gov.ph. Las instituciones financieras implementan análisis basados en IA para la detección de anomalías en tiempo real, se asocian con especialistas en antifraude y despliegan campañas de educación al cliente para reducir los incidentes de apropiación de cuentas. El Bangko Sentral ng Pilipinas impulsa nuevas directrices de ciberseguridad que exigen marcos de gestión de riesgos sólidos para los emisores de dinero electrónico. Estas presiones combinadas fomentan un notable cambio desde las herramientas centradas en el perímetro hacia la gestión de identidad y acceso, el acceso a redes de confianza cero y los SDK móviles seguros. El efecto neto es una partida presupuestaria ampliada para software de autenticación y análisis de comportamiento en las hojas de ruta tecnológicas de los bancos.
El despliegue de 5G y los proyectos piloto de IoT en ciudades inteligentes que incrementan el gasto en protección de infraestructuras críticas
La cobertura 5G a nivel nacional y proyectos emblemáticos como la Nueva Bahía de Manila - Ciudad de la Perla de 407 hectáreas crean un ecosistema de tecnología operacional (OT) interconectado que amplía el panorama de amenazas. Operadores de telecomunicaciones como Globe Telecom destinan entre USD 12 y 15 millones anuales a actualizaciones de ciberseguridad, incorporando cortafuegos OT y pasarelas IoT seguras en sus planes de gasto de capital [2]Palo Alto Networks, "Globe invierte entre USD 12 y 15 millones anuales en ciberseguridad," paloaltonetworks.com. Los planificadores municipales ahora estipulan controles de ciberseguridad en la fase de anteproyecto, revirtiendo la tendencia histórica de incorporar defensas de forma retroactiva tras el despliegue. Este enfoque preventivo orienta la adquisición hacia plataformas integradas capaces de monitorear tanto los dominios de TI como los de OT desde un único panel de control.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| La escasez de talento con certificaciones GIAC/CISSP que incrementa los plazos de los proyectos | −1.9 % | A nivel nacional | Mediano plazo (2-4 años) |
| Los presupuestos de ciberseguridad de las pymes filipinas se mantienen por debajo del 2 % del gasto en TI | −1.5 % | Provincias | Mediano plazo (2-4 años) |
| Las normas fragmentadas de privacidad de datos (Departamento de Tecnología de la Información y las Comunicaciones, Bangko Sentral ng Pilipinas, Comisión Nacional de Privacidad) complican las hojas de ruta de cumplimiento | −1.2 % | A nivel nacional | Corto plazo (≤ 2 años) |
| El alto gasto de capital para plataformas de inteligencia de amenazas que disuade la adopción fuera de los bancos de primer nivel | −0.8 % | Instituciones financieras de nivel 2/3 | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
La escasez de talento con certificaciones GIAC/CISSP que incrementa los plazos de los proyectos
Filipinas cuenta con menos de 300 profesionales de ciberseguridad con certificación GIAC o CISSP en funciones activas, en comparación con aproximadamente 3.000 en Singapur, lo que crea una marcada brecha entre oferta y demanda que paraliza proyectos de implementación complejos. Los prolongados ciclos de contratación hacen que los plazos de despliegue superen las ventanas planificadas, lo que lleva a algunas empresas a aplazar actualizaciones o a reducir el alcance de las funcionalidades para adaptarse a la fuerza laboral disponible. La escasez también infla los salarios, elevando el costo total de propiedad de las soluciones en las instalaciones que requieren administración interna. Con frecuencia, los expertos nacionales son contratados por empleadores extranjeros que ofrecen una remuneración más elevada, lo que agrava el déficit local y erosiona el conocimiento institucional. Como resultado, las organizaciones se orientan hacia los servicios de seguridad en la nube y las herramientas de automatización que reducen la dependencia del talento especializado y al mismo tiempo cumplen con las obligaciones básicas de cumplimiento normativo.
Los presupuestos de ciberseguridad de las pymes filipinas se mantienen por debajo del 2 % del gasto en TI
Las pequeñas y medianas empresas destinan colectivamente menos del 2 % de sus presupuestos de TI a la seguridad, a pesar de constituir una gran parte de la base empresarial nacional. Los directivos de este segmento a menudo creen que es poco probable que sean objetivos de ataque, pasando por alto su papel como posibles puntos de entrada a cadenas de suministro más grandes. Los presupuestos limitados restringen la adopción a la protección básica de puntos terminales, dejando brechas en el monitoreo de la red, la higiene de las copias de seguridad y la preparación para la respuesta a incidentes. Los programas de divulgación recientes de los operadores de telecomunicaciones y las aseguradoras vinculan la elegibilidad para el ciberseguro a la implementación de controles fundamentales, pero la adopción sigue siendo inconsistente porque muchas pymes consideran el cumplimiento normativo como una carga evitable. En consecuencia, los atacantes explotan estos objetivos más vulnerables para recopilar datos o acceder a empresas de mayor valor, lo que ilustra cómo la subinversión a nivel local socava la postura de seguridad nacional en su conjunto.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Los Servicios Superan a las Soluciones a Medida que se Amplía la Brecha de Talento
Las soluciones retuvieron el 50,65 % de la cuota del mercado de ciberseguridad de Filipinas en 2025, pero se proyecta que los servicios las superen con una CAGR del 9,45 % hasta 2031. Las empresas prefieren la experiencia externa para compensar el reducido grupo del país de menos de 300 especialistas certificados. Los productos de seguridad de red y en la nube siguen siendo fundamentales, mientras que la gestión de identidad y acceso gana atención a nivel directivo en medio de un fraude de apropiación de cuentas en alza. Los servicios profesionales —especialmente la consultoría y el asesoramiento— registran una demanda intensa a medida que las empresas navegan por los mandatos superpuestos del Departamento de Tecnología de la Información y las Comunicaciones, la Comisión Nacional de Privacidad y el banco central.
Los servicios de seguridad gestionados registran un crecimiento de dos dígitos y absorben trabajos que antes gestionaban los centros de operaciones de seguridad internos. Los proyectos de integración a menudo enfrentan retrasos debido a la escasez de ingenieros, lo que orienta a los clientes hacia plataformas llave en mano entregadas en la nube. Los proveedores se diferencian incorporando automatización para reducir la dependencia de los escasos analistas humanos. La escasez de talento funciona, por tanto, tanto como un freno para los despliegues autoejecutados como como palanca de crecimiento para los ingresos por servicios.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles al adquirir el informe


Por Modo de Despliegue: El Dominio de la Nube Refleja una Estrategia Digital Prioritaria
Las arquitecturas en las instalaciones lideraron el mercado con una cuota del 53,90 % en 2025, aunque los despliegues en la nube están previstos para expandirse a una CAGR del 10,95 %, la más rápida entre todos los modos. Los bancos, los minoristas y los portales gubernamentales adoptan la seguridad nativa en la nube para aprovechar la escalabilidad elástica y los ciclos rápidos de actualización de parches. Esta progresión reformula la economía de la nube desde la minimización de costes hacia la mitigación de riesgos: los controles actualizados constantemente superan los ahorros en gasto de capital. Las combinaciones híbridas resultan atractivas para los conglomerados con centros de datos heredados, al proporcionar control sobre las cargas de trabajo más críticas mientras se consumen análisis de Software como Servicio para una amplia visibilidad.
A medida que persiste la escasez de talento a nivel nacional, muchas empresas presentan la seguridad en la nube como una solución alternativa que externaliza el mantenimiento intensivo en mano de obra a proveedores especializados. Los equipos de cumplimiento, antes cautelosos ante la residencia de datos en el extranjero, ahora aprovechan las nubes alojadas regionalmente que satisfacen las estipulaciones locales de soberanía. En consecuencia, la adopción de la nube ha madurado hasta convertirse en un pilar estratégico, no en una solución táctica provisional.
Por Industria del Usuario Final: BFSI Lidera Mientras que la Atención Médica Muestra el Mayor Crecimiento
El sector BFSI mantuvo el 31,25 % del tamaño del mercado de ciberseguridad de Filipinas en 2025, respaldado por los mandatos del banco central y la agresiva expansión de la banca digital. UnionDigital, por ejemplo, alcanzó la rentabilidad en su primer año combinando la detección de fraude basada en IA con el diseño de la experiencia del usuario. Las inversiones en seguridad ahora hacen hincapié en la orquestación de identidades, la biometría de comportamiento y la seguridad de las API para proteger las interfaces de banca abierta.
Se prevé que la atención médica crezca más rápido con una CAGR del 11,35 % a medida que los hospitales y las aseguradoras se apresuran a cerrar las brechas reveladas por grandes eventos de ransomware como la filtración de PhilHealth que expuso los datos de 42 millones de personas. Las crecientes sanciones regulatorias, combinadas con las consecuencias vitales de la continuidad del servicio médico, catalizan el gasto en copias de seguridad inmutables, detección y respuesta en puntos terminales y microsegmentación de redes. El gobierno y la defensa mantienen un impulso de crecimiento de dos dígitos, impulsado por acuerdos de ciberdefensa trilaterales y una mayor contratación civil en unidades cibernéticas militares.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles al adquirir el informe
Por Tamaño de Empresa del Usuario Final: Las Pymes Aceleran la Adopción a Pesar de las Restricciones Presupuestarias
Las grandes empresas controlaron el 62,10 % del tamaño del mercado de ciberseguridad de Filipinas en 2025, impulsadas por una gobernanza estricta y asignaciones de seguridad multimillonarias divulgadas públicamente. Su prioridad es la consolidación de plataformas para lograr una visibilidad unificada en todas las subsidiarias fragmentadas. Las pymes, aunque reacias a destinar más del 2 % del gasto en TI a la seguridad, están proyectadas para crecer a una CAGR del 10,05 % en medio de una mayor publicidad de las brechas y la agrupación del ciberseguro con la conectividad de los operadores de telecomunicaciones.
Las ofertas con precios en la nube y de pago por uso se adaptan a las realidades del flujo de caja de las pymes. Las asociaciones, como un acuerdo de 2024 entre un proveedor de insurtec y Globe Telecom, ofrecen primas con descuento para las empresas que implementan controles básicos. Este vínculo entre la elegibilidad para el seguro y las prácticas de seguridad empuja a las organizaciones más pequeñas hacia la adopción de defensas modernas, en particular la protección de puntos terminales, las pasarelas de correo electrónico seguro y el SOC como Servicio básico.
Análisis Geográfico
Metro Manila ancla la demanda, albergando las sedes de los principales bancos, operadores de telecomunicaciones y ministerios. Su densa concentración de centros de datos comerciales y universidades sustenta un ecosistema vibrante de integradores de seguridad y empresas emergentes. Las medidas de política emitidas en la capital se extienden rápidamente a las oficinas provinciales, estableciendo bases para las especificaciones de adquisición. La proximidad de los reguladores también agiliza los ciclos de auditoría, lo que alienta a las empresas a implementar herramientas de vanguardia antes de una implementación más amplia.
Los centros secundarios —Cebú, Davao y Clark— experimentan un incremento del gasto en ciberseguridad a medida que los operadores globales de BPO añaden puestos y los proveedores de servicios en la nube construyen centros de datos regionales. Los gobiernos locales incorporan cláusulas de ciberresiliencia en los contratos de ciudades inteligentes, impulsando la demanda de cortafuegos específicos para OT y soluciones de visibilidad de activos. Los proveedores de servicios de seguridad gestionados abren centros de operaciones de seguridad satélite en estas ciudades para garantizar una respuesta a incidentes con baja latencia, posicionándose más cerca de las instalaciones de los clientes y de las universidades regionales para captar talento.
Las provincias rurales, aunque actualmente representan una porción menor del mercado de ciberseguridad de Filipinas, muestran una adopción constante impulsada por los portales de servicios públicos digitales y las iniciativas de inclusión financiera. Las microfinancieras implementan aplicaciones móviles seguras para llegar a los ciudadanos sin acceso bancario, exigiendo capacidades básicas de cifrado y antimalware. Los fondos de servicio universal destinados a la expansión de la banda ancha ahora incluyen módulos de concienciación sobre ciberseguridad, sembrando la demanda futura entre las unidades de gobierno local. Con el tiempo, la descentralización de la actividad económica probablemente generará arquitecturas de seguridad federadas que equilibren la orientación central con la autonomía regional.
Panorama regulatorio
Filipinas utiliza un modelo de gobernanza liderado por el DICT para la ciberseguridad nacional bajo la Ley de la República N.º 10844. El Plan Nacional de Ciberseguridad (NCSP) 2023-2028 es el marco de políticas principal, adoptado mediante la Orden Ejecutiva N.º 58 (2024). El Equipo Nacional de Respuesta a Emergencias Informáticas (NCERT) opera bajo la Oficina de Ciberseguridad del DICT como la unidad central de respuesta a incidentes y monitoreo, mientras que el Comité Interinstitucional Nacional de Ciberseguridad (NCIAC) coordina la alineación e implementación de políticas entre agencias. En 2026, el énfasis de las políticas se desplazó hacia la unificación y ampliación de la planificación cibernética nacional, reforzando los modelos operativos de SOC y CERT-PH liderados por el DICT como puntos de referencia para las adquisiciones del sector público y para las industrias reguladas que interactúan con los servicios digitales gubernamentales.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en Filipinas comienza con proveedores globales como Cisco, IBM, Fortinet, Trend Micro y Palo Alto Networks, que suministran seguridad de redes, protección de endpoints, seguridad en la nube e inteligencia de amenazas. Los canales locales, incluidos los integradores de sistemas, distribuidores de TIC y proveedores de telecomunicaciones y centros de datos como ePLDT, combinan licencias con hospedaje, operaciones de seguridad gestionadas y prestación de servicios locales para clientes empresariales. Río abajo, las empresas y las agencias gubernamentales adquieren directamente o a través de MSSP, con capas de respuesta a incidentes e intercambio de información que se conectan con CERT-PH y el marco nacional. Esta configuración respalda la prestación de servicios localizada mientras se alinea con los controles liderados por el DICT y la coordinación nacional de incidentes.
Panorama Competitivo
El entorno competitivo está moderadamente concentrado, y se estima que los cinco principales proveedores ostentan una cuota significativa del mercado de ciberseguridad de Filipinas. Cisco lidera, aprovechando un amplio ecosistema de proveedores de servicios de seguridad gestionados y una sólida presencia en los dispositivos de seguridad de red. Fortinet le sigue ganando cuentas del mercado medio a través de socios de canal que agrupan SD-WAN con suscripciones de cortafuegos. Trend Micro, respaldado por su centro de I+D en Manila, controla una cuota sustancial mediante sólidas ofertas de protección de puntos terminales y cargas de trabajo en la nube.
Los proveedores de telecomunicaciones intensifican la competencia incorporando la seguridad en los paquetes de conectividad. Globe Business y PLDT Enterprise comercializan pasarelas web seguras entregadas en la nube, depuración de DDoS y fuentes de inteligencia de amenazas. Sus puntos de ventaja en la red les otorgan telemetría en tiempo real, mejorando la detección de anomalías para los clientes sin centros de operaciones de seguridad dedicados. Las asociaciones con plataformas de nube a hiperescala elevan aún más su credibilidad entre los inquilinos multinacionales que buscan una protección continua de nube a red.
La escasez de talento da forma a las hojas de ruta de producto: la automatización, la detección y respuesta gestionadas y los módulos de Software como Servicio de bajo mantenimiento dominan los nuevos lanzamientos orientados a reducir el costo total de propiedad. Los proveedores se diferencian cada vez más en la eficacia operativa —tiempo medio de detección, aumento de analistas y alertas contextuales— en lugar de la profundidad de las listas de verificación de funciones. Es probable que la futura consolidación favorezca a los proveedores que combinen análisis basados en IA con un sólido soporte local, mitigando el déficit estructural de habilidades que limita a los equipos de seguridad empresarial.
Líderes de la Industria de Ciberseguridad de Filipinas
IBM Corporation
Cisco Systems Inc.
Fortinet Inc.
Trend Micro Inc.
Palo Alto Networks Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
El desarrollo de capacidades del sector público está generando espacio en blanco para plataformas, integración y capacitación de la fuerza laboral vinculadas a la infraestructura nacional. El Centro Nacional de Ciberseguridad (NCSC), apoyado por KOICA, es un proyecto de 25,6 millones de USD, con una instalación principal en la ciudad de Valenzuela y un sitio de respaldo en Ilocos Norte. Abarca sistemas de ciberseguridad, infraestructura de inteligencia de amenazas y planes de estudio especializados orientados a construir una cadena de talento profesional local. El programa respalda la demanda a corto plazo de herramientas de SOC, plataformas de inteligencia de amenazas, servicios de integración y desarrollo de la fuerza laboral en las unidades gubernamentales nacionales y locales. La modernización del sector privado y la adopción de la nube también abren espacio para la seguridad entregada en la nube, las implementaciones de confianza cero y SASE. Esto se ve reforzado por la actividad de asociación de ePLDT con Palo Alto Networks para extender la cobertura integral de seguridad en la nube y ofrecer herramientas interoperables y flujos de trabajo de coordinación de incidentes en verticales reguladas y centros regionales más allá del Metro Manila.
Desarrollos recientes del sector
- Mayo de 2026: Hallazgos de Fortinet Accelerate APAC Philippines Edition 2026: las amenazas impulsadas por IA son el riesgo principal y las herramientas de seguridad fragmentadas son vulnerables. El mercado está expuesto a un alto riesgo por ataques habilitados por IA y una proliferación de herramientas de seguridad dispares que complican la defensa. El evento destaca la necesidad de plataformas de seguridad unificadas y una integración más estrecha en el mercado filipino.
- Marzo de 2026: Lanzamiento de un punto de presencia (PoP) local de FortiSASE en Filipinas para mejorar la seguridad entregada en la nube. La implementación de un PoP local mejora el rendimiento y la residencia de datos para el mercado filipino. El movimiento fortalece la presencia de Fortinet en Filipinas y crea una vía más rápida para la adopción de seguridad entregada en la nube.
- Enero de 2026: Informe Fortinet 2026 Global Threat Landscape: aumento del 389% interanual de víctimas de ransomware; auge de los servicios de delincuencia habilitados por IA. El ransomware y las amenazas habilitadas por IA están en aumento a nivel mundial, elevando la importancia de la inteligencia de amenazas proactiva. El desarrollo intensifica la demanda en Filipinas de inteligencia de amenazas y servicios de seguridad gestionados.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para esta metodología, el mercado abarca el gasto en Filipinas en soluciones y servicios de ciberseguridad que ayudan a prevenir, detectar y responder a las amenazas cibernéticas en organizaciones y agencias públicas.
Exclusiones del alcance: se excluyen los dispositivos de seguridad solo de hardware vendidos sin software o servicios de ciberseguridad relacionados, y la subcontratación general de TI que no está enfocada en seguridad.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Seguridad de Redes
- Seguridad de Puntos Terminales
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Despliegue
- Nube
- En las Instalaciones
- Por Industria del Usuario Final
- BFSI
- Atención Médica
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Manufactura
- Otros
- Por Tamaño de Empresa del Usuario Final
- Grandes Empresas
- Pequeñas y Medianas Empresas (Pymes)
Fuentes de datos, dimensionamiento de mercado y validación
Investigación documental
La investigación documental nos ayudó a establecer el panorama base de la demanda e identificar qué impulsa típicamente los presupuestos de ciberseguridad en Filipinas. Utilizamos fuentes públicas como los comunicados del Departamento de Tecnologías de la Información y las Comunicaciones (DICT), las orientaciones del Bangko Sentral ng Pilipinas (BSP) y la SEC sobre expectativas cibernéticas y de reporte, y materiales de la Comisión Nacional de Privacidad relacionados con la protección de datos. También revisamos el contexto de amenazas e incidentes a partir de avisos abiertos e informes de notificaciones tipo CERT donde estaban disponibles, y publicaciones de instituciones globales como el Banco Mundial y la UIT para indicadores de adopción digital.
Para convertir esas señales en un modelo de dimensionamiento útil, revisamos presentaciones de empresas, informes anuales, presentaciones a inversionistas y coberturas de noticias fiables para comprender la dirección del gasto, el ritmo de migración a la nube y los principales eventos de incumplimiento o brechas. Cuando fue necesario, se utilizaron suscripciones pagas para datos financieros de empresas y análisis de noticias, búsquedas de patentes y verificaciones de importación-exportación a nivel de envíos en categorías de productos relacionados con seguridad relevantes. La lista de fuentes anterior es ilustrativa, y también nos basamos en otras referencias públicas y pagas para recopilar datos, validar supuestos y aclarar puntos poco claros.
Entrevistas y encuestas primarias
Se utilizaron entrevistas y encuestas primarias para verificar qué compran realmente las organizaciones, cómo dividen el gasto entre soluciones y servicios, y qué tan rápido la seguridad en la nube está reemplazando los controles locales. Hablamos con líderes de seguridad del lado de la demanda, gerentes de TI, socios de canal e implementación, y expertos en prestación de servicios en industrias clave de Filipinas, y luego usamos esas aportaciones para ajustar las tasas de adopción, la progresión de precios y el momento de las implementaciones de proyectos.
Distribución de encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 39% | CXO: 14% |
| Nivel medio: 45% | Líderes funcionales/de unidad: 31% |
| Jugadores más pequeños: 16% | Gerentes: 55% |
Dimensionamiento y pronóstico de mercado
El dimensionamiento del mercado comienza con una construcción de arriba hacia abajo, en la que las señales nacionales de TI y digitalización se traducen en un fondo de gasto en ciberseguridad, y luego se asignan entre los principales grupos de compradores del país. Para mantener los totales realistas, el resultado se corrobora con verificaciones selectivas de abajo hacia arriba, como precios muestreados multiplicados por recuentos estimados de usuarios para herramientas clave, retroalimentación de canales sobre los tamaños de contrato habituales, y patrones de ingresos por servicios para trabajos de seguridad gestionada y profesional.
El modelo se basa en un pequeño conjunto de variables que los compradores reconocen comúnmente, incluida la adopción de la nube y el ritmo de migración de cargas de trabajo, el nivel de presión regulatoria y de auditoría en sectores como BFSI y telecomunicaciones, la frecuencia y gravedad de los incidentes reportados, las limitaciones de personal que desplazan la demanda hacia la seguridad gestionada, y los ciclos típicos de renovación de suscripciones de software y servicios. Cuando la retroalimentación de las entrevistas muestra brechas, como datos limitados para empresas más pequeñas, aplicamos rampas de adopción conservadoras y usamos indicadores proxy de perfiles de compradores similares, y luego revisamos esos supuestos durante la validación. Para el pronóstico, se utiliza un análisis de escenarios de manera que las perspectivas reflejen diferentes trayectorias en la intensidad de aplicación normativa, los shocks presupuestarios impulsados por brechas de seguridad, y la velocidad de las implementaciones de seguridad centradas en la nube.
Validación de datos y ciclo de actualización
La validación se realiza mediante triangulación entre los hallazgos documentales, la retroalimentación de las entrevistas y señales de mercado independientes que deberían moverse junto con la demanda de ciberseguridad. Los analistas realizan verificaciones de valores atípicos comparando el gasto implícito por organización, los niveles de precios y los patrones de crecimiento con lo que los profesionales consideran factible en los ciclos de adquisición actuales. Si una variación parece demasiado alta, se activan llamadas de seguimiento y se refinan los supuestos antes de aprobar las cifras.
Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales, como cambios regulatorios importantes, brechas de alto impacto o cambios repentinos en la adopción de la nube. Antes de la entrega, se completa una revisión final para que la visión del mercado refleje la información pública más reciente disponible y las aportaciones más recientes de expertos.
Tamaño del mercado de ciberseguridad de Filipinas de Mordor Intelligence comparado con otras estimaciones publicadas
Los valores de mercado publicados para la ciberseguridad en Filipinas a menudo no coinciden porque el alcance se interpreta de manera diferente, y porque los supuestos de precios y calendario no siempre se actualizan al mismo ritmo. Las diferencias también surgen de si una fuente trata la seguridad gestionada como parte central del mercado, y cómo maneja las suscripciones en la nube que se facturan a través de centros regionales.
La principal brecha proviene de si actividades de TI adyacentes, como la consultoría de TI más amplia y la subcontratación no relacionada con seguridad, se mezclan en los totales de ciberseguridad, mientras que Mordor Intelligence solo contabiliza soluciones y servicios específicos de seguridad y luego dimensiona el crecimiento utilizando verificaciones de adopción, ciclos de renovación y la combinación de nube frente a on-premise.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 261,50 millones de USD (2025) | |
| Informe Comercial Gubernamental A | 387,10 millones de USD (2028) | Utiliza una cifra objetivo a futuro y descripciones amplias de ciberseguridad, con claridad limitada sobre si los totales incluyen actividades más amplias de asesoría en TI y forense digital más allá del gasto recurrente en seguridad. |
| Nota de Estrategia Nacional de TIC B | 387,10 millones de USD (2028) | Presenta el número como ingresos de soluciones cibernéticas y servicios de seguridad, pero no explica el tratamiento de contratos facturados en la nube, el momento del tipo de cambio, ni cómo se validaron los patrones de adopción y renovación. |
En general, la dispersión se explica principalmente por la alineación de años y lo que se cuenta como ciberseguridad frente al trabajo de TI vecino, y esas decisiones cambian rápidamente los totales en un mercado con gran componente de servicios. Al anclar la estimación a una construcción de demanda repetible, y luego someterla a pruebas de estrés con aportaciones de compradores y socios, el valor final se mantiene trazable a supuestos claros que pueden verificarse nuevamente durante las actualizaciones.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño actual del mercado de ciberseguridad de Filipinas?
El mercado se sitúa en USD 282,68 millones en 2026 y se proyecta que alcance USD 417,12 millones en 2031.
¿A qué velocidad se espera que crezca el mercado de ciberseguridad de Filipinas?
Los analistas prevén una CAGR del 8,10 % entre 2026 y 2031, impulsada por la adopción de pagos digitales, el despliegue de redes 5G y las iniciativas cibernéticas a nivel nacional.
¿Qué segmento lidera actualmente por cuota de mercado?
Las soluciones mantuvieron el 50,65 % de los ingresos en 2025, aunque los servicios están posicionados para un crecimiento más rápido a medida que las empresas externalizan la experiencia.
¿Por qué los servicios de seguridad gestionados son populares en Filipinas?
La escasez de profesionales certificados empuja a las empresas a externalizar las tareas de monitoreo, respuesta a incidentes y cumplimiento normativo a los proveedores de servicios de seguridad gestionados.
Última actualización de la página el:


