
Größe und Marktanteil des Marktes für Sicherheits-Orchestrierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
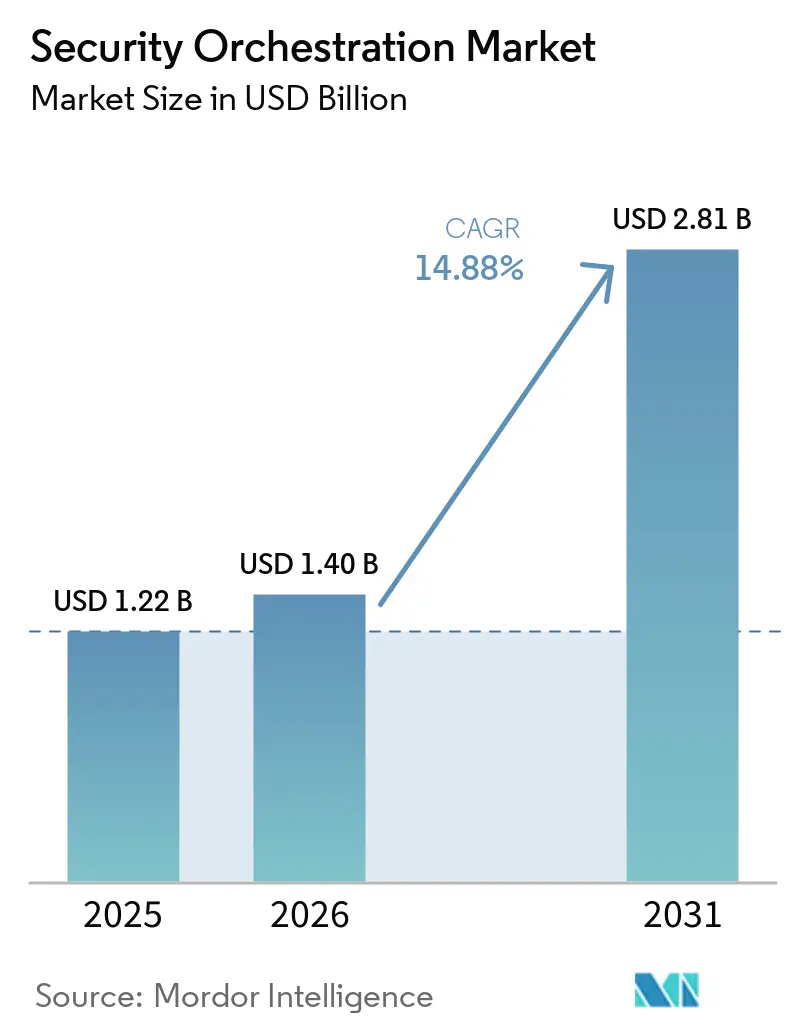
| Marktgröße (2026) | 1.40 Milliarden US-Dollar |
| Marktgröße (2031) | 2.81 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 14.88 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
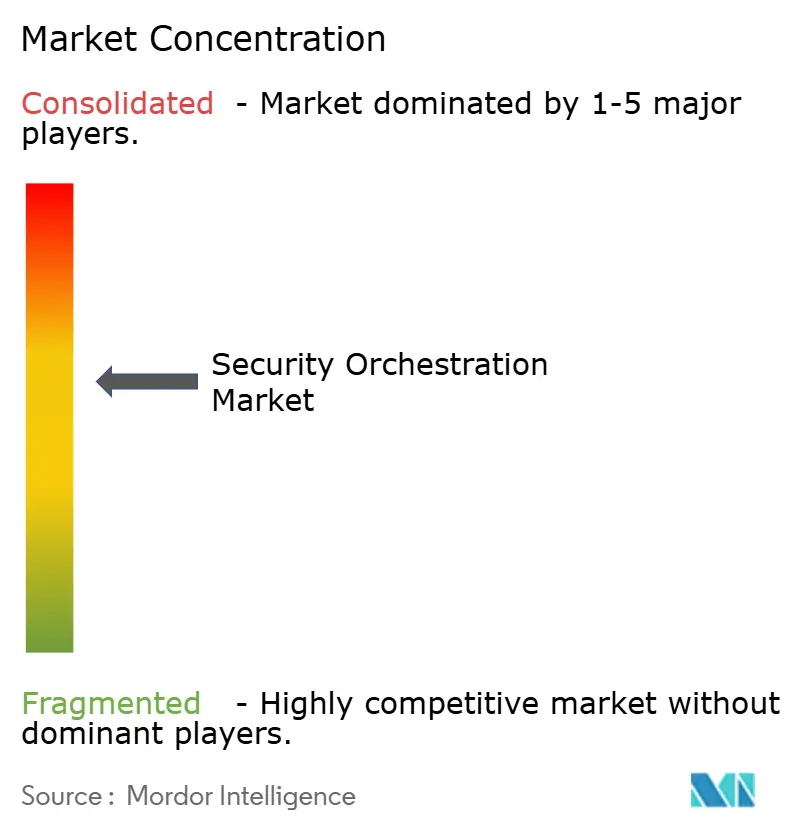
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für Sicherheits-Orchestrierung von Mordor Intelligence
Die Marktgröße für Sicherheits-Orchestrierung wurde im Jahr 2025 auf 1,22 Milliarden USD geschätzt und soll von 1,4 Milliarden USD im Jahr 2026 auf 2,81 Milliarden USD bis 2031 anwachsen, mit einer CAGR von 14,88 % während des Prognosezeitraums (2026–2031). Das Wachstum wird durch Unternehmen angetrieben, die sich nicht länger auf manuelle, reaktive Sicherheitsprozesse verlassen können und Automatisierung direkt in alltägliche Reaktions-Workflows integrieren. Die meisten Organisationen kämpfen heute mit Tausenden von Alarmen täglich, weshalb Plattformen, die Telemetriedaten aus Identitäts-, Endpunkt- und Netzwerk-Tools aufnehmen und anschließend vorab genehmigte Maßnahmen auslösen können, zur Ausgabenpriorität werden. Anbieter, die einst mit langen Listen von Playbooks konkurrierten, wechseln zu Hochgeschwindigkeits-Konnektoren und erkennen, dass der Wert der Orchestrierung darin liegt, wie schnell Daten normalisiert und verarbeitet werden können. Auch der regulatorische Druck hat sich verschärft: Meldefristen bei Datenschutzverletzungen in der Europäischen Union, den Vereinigten Staaten und Singapur erfordern de facto eine nahezu echtzeitfähige Eindämmung, was die Einführung automatisierter Fallverwaltung in stark regulierten Branchen vorantreibt. All diese Faktoren tragen gemeinsam dazu bei, die Preisgestaltungsmacht zu erhalten, selbst wenn mehr Wettbewerber in den Markt eintreten, was zu einer strukturell dauerhaften Wachstumskurve führt.
Zentrale Erkenntnisse des Berichts
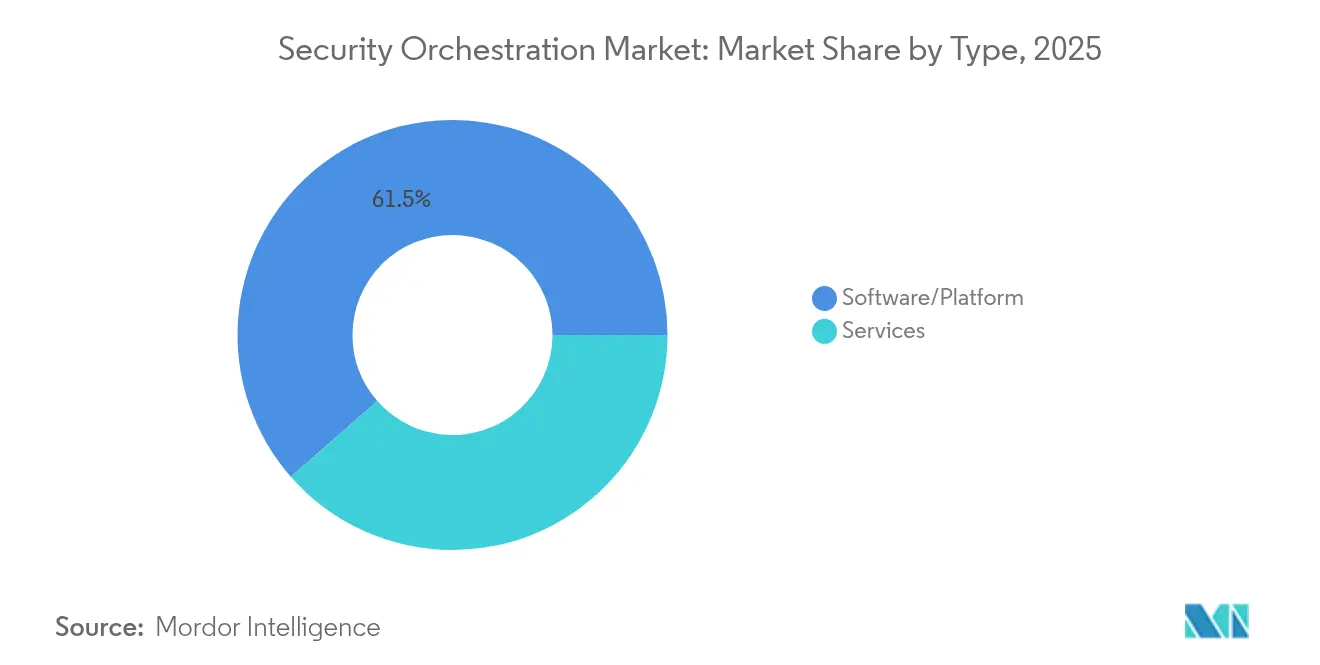
- Nach Typ führten Software und Plattformen mit einem Umsatzanteil von 61,45 % im Jahr 2025, während Dienste voraussichtlich bis 2031 mit einer CAGR von 15,72 % wachsen werden.
- Nach Bereitstellungsmodus entfielen im Jahr 2025 55,10 % des Marktanteils für Sicherheits-Orchestrierung auf On-Premises-Lösungen, jedoch werden Cloud-basierte Plattformen voraussichtlich bis 2031 mit 16,38 % wachsen.
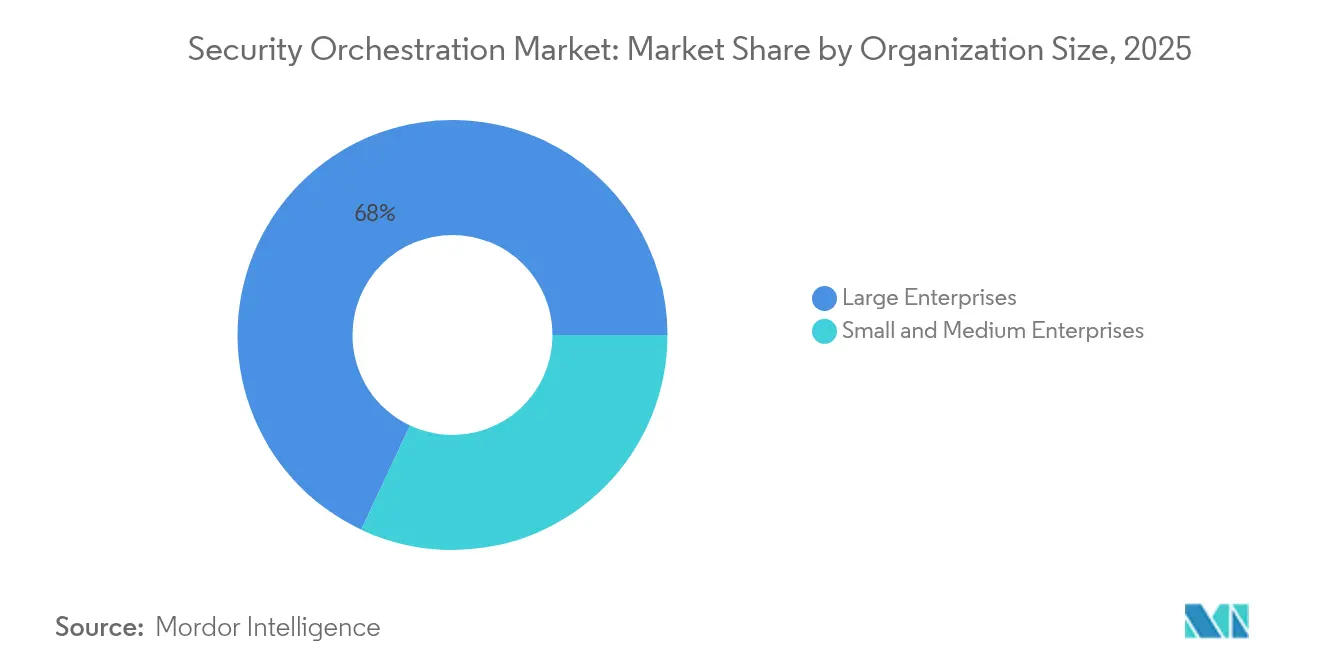
- Nach Unternehmensgröße hielten Großunternehmen 68,02 % des Marktes im Jahr 2025; kleine und mittlere Unternehmen verzeichnen mit einer CAGR von 15,94 % bis 2031 die stärkste Wachstumsdynamik.
- Nach Endnutzerbranche kontrollierte der Bereich Banken, Finanzdienstleistungen und Versicherungen 29,15 % der Nachfrage im Jahr 2025, während für das Gesundheitswesen bis 2031 eine CAGR von 16,02 % erwartet wird.
- Nach Geographie entfielen 38,10 % des Wertes im Jahr 2025 auf Nordamerika, während der asiatisch-pazifische Raum mit einer CAGR von 15,52 % bis 2031 wächst.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsender Trend automatisierter Sicherheitsoperationen | +3.20% | Global, mit Schwerpunkt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Notwendigkeit zur Integration unterschiedlicher Cybersicherheitstechnologien | +2.80% | Global, besonders ausgeprägt in Großunternehmen aller Regionen | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Raffinesse und Volumen von Cyberangriffen | +3.50% | Global, mit erhöhter Auswirkung in den Branchen Banken/Finanzdienstleistungen/Versicherungen und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| Wachsende Nutzung Cloud-basierter Sicherheitsarchitekturen | +2.40% | Nordamerika, Europa, asiatisch-pazifischer Raum als Kernmärkte | Mittelfristig (2–4 Jahre) |
| Integration von SOAR in DevSecOps-Pipelines | +1.60% | Nordamerika und Europa, aufkommend im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| KI-gestützte adaptive Playbooks zur Beschleunigung der Reaktion | +2.10% | Global, mit früher Einführung in den Bereichen Technologie und Finanzwesen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Wachsender Trend automatisierter Sicherheitsoperationen
Sicherheitsteams ersetzen die manuelle Ticket-Triage nun durch Security Orchestration Automatisierung und Reaktion-Workflows, die maschinell initiierte Eindämmungsschritte in Sekundenschnelle ausführen und die mittlere Reaktionszeit von fast einer Stunde auf wenige Minuten verkürzen.[1]CrowdStrike Research Team, "2024 Global Threat Report," CrowdStrike, crowdstrike.com Ransomware, die Systeme innerhalb von 45 Minuten verschlüsseln kann, lässt keinen Spielraum für menschliche Freigaben, was automatisierte Reaktion zu einem unverzichtbaren Überlebensmittel macht. Playbooks erfüllen auch proaktive Hunting-Funktionen, indem sie geplante Abfragen über Endpunkt-, Netzwerk- und Cloud-Protokolle starten, wenn Bedrohungs-Feeds neue Indikatoren hervorheben. Unternehmen, die die Automatisierung aufschieben, sehen sich sowohl einer langsameren Abwehr als auch einer hohen Analysten-Fluktuation gegenüber, da das Alarmvolumen im Jahr 2024 um 30 % gegenüber dem Vorjahr gestiegen ist.[2]Fortinet Labs, "2024 Threat Landscape Report," Fortinet, fortinet.com
Notwendigkeit zur Integration unterschiedlicher Cybersicherheitstechnologien
Unternehmen betreiben rund 45 Sicherheits-Tools, haben jedoch Schwierigkeiten, mehr als ein Fünftel davon über robuste bidirektionale APIs zu verknüpfen.[3]Nikesh Arora, "Fiscal Year 2024 Earnings Call," Palo Alto Networks, paloaltonetworks.com Orchestrierung löst das Problem des ständigen Toolwechsels, indem Alarme normalisiert und in einer einzigen Oberfläche angereichert werden – ein Ansatz, der unverzichtbar wird, sobald Organisationen 40 Tools überschreiten. Regulatorische Rahmenbedingungen wie die DSGVO erzwingen eine schnelle Eindämmung von Vorfällen und machen die manuelle Korrelation über verschiedene Tools hinweg unpraktikabel. Der Markt für Sicherheits-Orchestrierung wächst daher in direktem Verhältnis zur Tool-Proliferation, da sich der ROI von der Produktivität auf grundlegende Machbarkeit verlagert.
Zunehmende Raffinesse und Volumen von Cyberangriffen
Das Bundesamt für Untersuchungen der Vereinigten Staaten verzeichnete für 2023 Cyberkriminalitätsschäden in Höhe von 12,5 Milliarden USD und stellte fest, dass die Ransomware-Vorfälle im Jahr 2024 um weitere 15 % gestiegen sind.[4] Bundesamt für Untersuchungen der Vereinigten Staaten, "Internet Crime Report 2023," IC3, ic3.gov Bedrohungsakteure missbrauchen legitime Hilfsprogramme, um unentdeckt zu bleiben, und zwingen Sicherheitsoperationszentren dazu, Identitätsanomalien, Prozessketten und laterale Bewegungen zu korrelieren. Orchestrierung automatisiert diese Anreicherung, indem sie Informationen abruft und verdächtige Nutzlasten innerhalb eines einzigen Playbooks auswertet. Gleichzeitig trieben automatisierte Exploit-Scanner im Jahr 2024 einen Anstieg der Angriffsversuche pro Organisation um 25 % an, was Teams überfordert, die noch auf manuelle Priorisierung setzen.
KI-gestützte adaptive Playbooks zur Beschleunigung der Reaktion
Künstliche Intelligenz optimiert nun Entscheidungszweige auf Basis von Live-Telemetriedaten, sodass sich Playbooks ohne manuellen Programmieraufwand weiterentwickeln. Splunk führte 2024 eine KI-gesteuerte Orchestrierung ein, die historische Vorfallsergebnisse auswertet und Logikänderungen empfiehlt, um Falsch-Positive zu reduzieren. International Business Machines Corporation führte die Erstellung von Playbooks in natürlicher Sprache ein, sodass Analysten Workflows beschreibend formulieren und die Plattform diese Absicht in Code übersetzen kann. Frühe Anwender berichten von Stunden statt Wochen zur Operationalisierung neuer Bedrohungsinformationen – ein Vorteil, der die zweistellige Wachstumsprognose für den Markt für Sicherheits-Orchestrierung untermauert.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifiziertem Cybersicherheitspersonal | -2.10% | Global, besonders ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Hohe anfängliche Bereitstellungs- und Integrationskosten | -1.80% | Global, mit erhöhter Auswirkung auf das KMU-Segment | Kurzfristig (≤ 2 Jahre) |
| Geringe Interoperabilität proprietärer Orchestrierungsstandards | -1.30% | Global, betrifft Multi-Anbieter-Sicherheitsumgebungen | Mittelfristig (2–4 Jahre) |
| Regulatorische Zurückhaltung gegenüber vollständig automatisierter Reaktion | -0.90% | Europa, Nordamerika, mit aufkommender Auswirkung im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifiziertem Cybersicherheitspersonal
ISC2 meldete im Jahr 2024 einen Mangel von 4,8 Millionen Fachkräften, und Orchestrierungsprojekte stocken, wenn Teams keine Kenntnisse in API- und Playbook-Engineering besitzen. Viele Implementierungen automatisieren am Ende kaum mehr als die Ticketerstellung, da fortgeschrittene Schritte wie Netzwerkisolierung oder die Aussetzung von Cloud-Instanzen Kenntnisse im Logikdesign erfordern. Qualifikationslücken sind besonders im asiatisch-pazifischen Raum ausgeprägt, wo 68 % der indischen Sicherheitsverantwortlichen den Talentmangel als primäres Hindernis für die Einführung nannten. Anbieter drängen nun auf Low-Code-Builder und verwaltete Dienste, doch diese Lösungen schränken die Anpassbarkeit ein und können Organisationen an Anbieter-Playbooks binden.
Hohe anfängliche Bereitstellungs- und Integrationskosten
Umfassende Projekte belaufen sich auf 500.000 bis 1,5 Millionen USD, wenn Plattformlizenzen, professionelle Dienste und Änderungsmanagement einbezogen werden. Jedes zusätzliche Sicherheits-Tool erfordert einen Konnektor, was endgültige Budgets bis tief in die Planungsphase schwer kalkulierbar macht. Abonnementpreise und Cloud-Bereitstellung senken den Kapitalbedarf, lassen jedoch Kosten für professionelle Dienste und laufende Optimierung bestehen. Verwaltete Dienste bieten Entlastung, verlagern Ausgaben jedoch in Betriebsbudgets – ein Kompromiss, der Entscheidungen in finanziell eingeschränkten kleinen und mittleren Unternehmen nach wie vor verlangsamt. Diese Kostenreibung erklärt, warum die Dienstleistungserlöse im Markt für Sicherheits-Orchestrierung schneller wachsen als der Softwareverkauf.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Typ:
Dienste gewinnen an Bedeutung, da die Komplexität die Lizenzierung übersteigtDie Marktgröße für Sicherheits-Orchestrierung im Bereich Software und Plattformen erreichte im Jahr 2025 749,7 Millionen USD und hielt einen Anteil von 61,45 %. Dienste hingegen sollen bis 2031 mit einer CAGR von 15,72 % wachsen, was signalisiert, dass Integration und operatives Management mehr Wert schaffen als der Besitz von Code. Professionelle Dienste konzentrieren sich auf maßgeschneiderte API-Brücken, die Orchestrierungs-Engines mit Spezial-Tools verbinden – ein Bereich, in dem sofort einsetzbare Konnektoren noch fehlen. Verwaltete Dienste sprechen Organisationen an, die ihre Mitarbeiterzahl nicht erhöhen können, aber dennoch eine 24-Stunden-Reaktionsabdeckung benötigen. Anbieter bündeln daher Lizenzen mit ergebnisbasierten Dienststufen, die eine Ziel-Reaktionszeit garantieren, anstatt reine Software-Abonnements zu verkaufen. Preisdruck auf die Softwarelinie ist bereits spürbar, da verbrauchsbasierte Modelle es Käufern ermöglichen, pro Playbook-Ausführung zu zahlen, anstatt sich an Unternehmenslizenzen zu binden.
Mit zunehmendem Dienstleistungsanteil verlagert sich der strategische Fokus auf Wissenstransfer und kontinuierliche Optimierung. Unternehmen erkennen, dass eine statische Bibliothek von Playbooks innerhalb weniger Monate an Relevanz verliert, weshalb sie Integratoren für vierteljährliche Logikprüfungen und die Aktualisierung von Konnektoren bei der Weiterentwicklung von Anbieter-APIs bezahlen. Diese dynamischen Feeds bilden einen wiederkehrenden Einnahmestrom, der die Liquidität der Anbieter stabilisiert, selbst wenn das Wachstum neuer Kundschaft nachlässt. Gleichzeitig erhöht dies die Wettbewerbsbarrieren, da eingebettete Integratoren tief in Kundenumgebungen verankert sind und Ablöseentscheidungen kostspielig machen. Für Käufer verlagert sich die Kalkulation von Lizenzrabatten hin zur Anbieterexpertise, was die Konsolidierung unter kleinen Systemintegratoren vorantreibt, die global skalieren möchten.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Kauf des Berichts verfügbar


Nach Bereitstellungsmodus:
Cloud gewinnt mit der Reifung hybrider ArchitekturenOn-Premises-Bereitstellungen machen noch immer 55,10 % des Marktanteils für Sicherheits-Orchestrierung aus, angetrieben durch Datensouveränitätsregeln in Regierung, Verteidigung und Gesundheitswesen. Dennoch wachsen Cloud-Plattformen jährlich um 16,38 %, da sie bei Alarm-Spitzen sofort Rechenleistung skalieren und nativ mit Cloud-nativen Sicherheitsdiensten integrieren. Anbieter berichten, dass Buchungen für Cloud-Abonnements On-Premises-Abschlüsse übersteigen, was die Präferenz für nutzungsbasierte Preismodelle widerspiegelt. Hybride Muster sind in regulierten Branchen zur Norm geworden, die sensible Falldaten auf unternehmenseigenen Servern speichern, während sie rechenintensive Malware-Analysen in Anbieter-Clouds auslagern. Diese Architektur erfüllt Compliance-Anforderungen, bietet Elastizität und ermöglicht eine schrittweise Migration ohne Neuschreiben von Playbooks.
Die Cloud-Einführung steht auch im Einklang mit DevSecOps, wo Entwicklungsteams erwarten, dass Sicherheits-Tools in denselben Kubernetes-Clustern wie Anwendungs-Workloads laufen. Als Container-Dienst bereitgestellte Orchestrierung erfüllt diese Erwartung und vermeidet langwierige Infrastrukturbeschaffungszyklen. Gleichzeitig betten führende Anbieter Bedrohungsinformationen direkt in ihre Cloud-Angebote ein – ein Vorteil, der On-Premises-Versionen fehlt, sofern Organisationen keine Drittanbieter-Feeds erwerben. Mit zunehmender Klärung des regulatorischen Umfelds, insbesondere in Bezug auf die Verarbeitung personenbezogener Daten, erwarten Experten einen Wendepunkt, nach dem der Cloud-Verbrauch den On-Premises-Fußabdruck übertrifft – ein Echo des breiteren SaaS-Trends, der bereits in benachbarten Sicherheitskategorien sichtbar ist.
Nach Unternehmensgröße:
KMU steigen ein, da Anbieter Angebote modularisierenGroßunternehmen kontrollierten 68,02 % der Ausgaben im Jahr 2025, da sie umfangreiche Tool-Ökosysteme betreiben, die Orchestrierung praktisch unumgänglich machen. Kleine und mittlere Unternehmen werden hingegen bis 2031 eine CAGR von 15,94 % verzeichnen, unterstützt durch Low-Code-Builder und gebündelte verwaltete Dienste. Anbieter liefern nun Einstiegsversionen mit Kern-Playbooks für die Phishing-Triage und das Zurücksetzen von Anmeldedaten, sodass Käufer schnell Mehrwert nachweisen können, bevor sie in fortgeschrittene Anwendungsfälle expandieren. Abonnementtarife skalieren nach Ausführungsvolumen, was gut zu den variablen Alarmmustern kleinerer Unternehmen passt. Anbieter adressieren den Mittelmarkt über Vertriebspartner, die gebündelte Implementierungen mit zweiwöchigen Inbetriebnahmefristen anbieten.
Das Interesse von KMU spiegelt auch Lieferketten-Risiken wider; kleinere Anbieter dienen Angreifern oft als Einstiegspunkte, um größere Partner zu infiltrieren. Kunden und Versicherer fordern daher von KMU den Nachweis automatisierter Eindämmung und Beweissicherung. Cloud-Bereitstellung beseitigt weitere Infrastrukturhürden und ermöglicht kleineren Organisationen, Orchestrierung innerhalb von Minuten nach dem Onboarding zu betreiben. Mit der Zeit wird eine erfolgreiche KMU-Einführung erwartet, die breitere Ökosystemveränderungen anstoßen wird, wie universelle Konnektor-Standards und community-gepflegte Playbook-Repositories, die den Entwicklungsaufwand über Marktsegmente hinweg reduzieren.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Kauf des Berichts verfügbar
Nach Endnutzerbranche:
Gesundheitswesen beschleunigt sich mit zunehmender Ransomware-IntensitätDie Branche Banken, Finanzdienstleistungen und Versicherungen machte im Jahr 2025 29,15 % des weltweiten Umsatzes aus, was strenge Compliance-Anforderungen und hohe Datenverlust-Strafen widerspiegelt. Das Gesundheitswesen hingegen wird bis 2031 jährlich um 16,02 % wachsen, da Ransomware-Gruppen Krankenhäuser angreifen, bei denen Ausfallzeiten die Patientensicherheit gefährden. Die Marktgröße für Sicherheits-Orchestrierung im Bereich Gesundheitslösungen soll sich verdoppeln, da automatisierte Reaktion Unterbrechungen minimiert, indem kompromittierte Geräte innerhalb von Sekunden isoliert werden. Krankenhäuser leiden zudem unter Personalmangel, was Automatisierung zu einer betrieblichen Notwendigkeit statt einer optionalen Aufrüstung macht. Anbieter reagieren darauf, indem sie Playbooks vorinstallieren, die mit elektronischen Gesundheitsakten-Systemen und medizinischen Gerätenetzwerken integrieren, und so die Einführung in klinischen Umgebungen erleichtern.
Über das Gesundheitswesen hinaus nutzen Telekommunikationsbetreiber Orchestrierung, um die Flut von Alarmen zu verarbeiten, die von 5G-Infrastrukturen erzeugt werden, während Energieversorger Playbooks verlangen, die Sicherheitsverriegelungen in Betriebstechnologie-Umgebungen respektieren. Einzelhändler koppeln Orchestrierung mit Betrugerkennungs-Engines, um Kompromittierungen von Zahlungskarten zu unterbinden. Regierungsbehörden integrieren automatisierte Vorfallsmeldung zur Einhaltung von Breach-Notification-Gesetzen. Gemeinsam diversifizieren diese Branchen die Nachfrage, wobei jede ihre eigenen Compliance-Nuancen aufweist, die Anbieter in Playbooks kodieren müssen, was die Verschiebung hin zu dienstleistungszentrierten Erlösen verstärkt.
Geografische Analyse
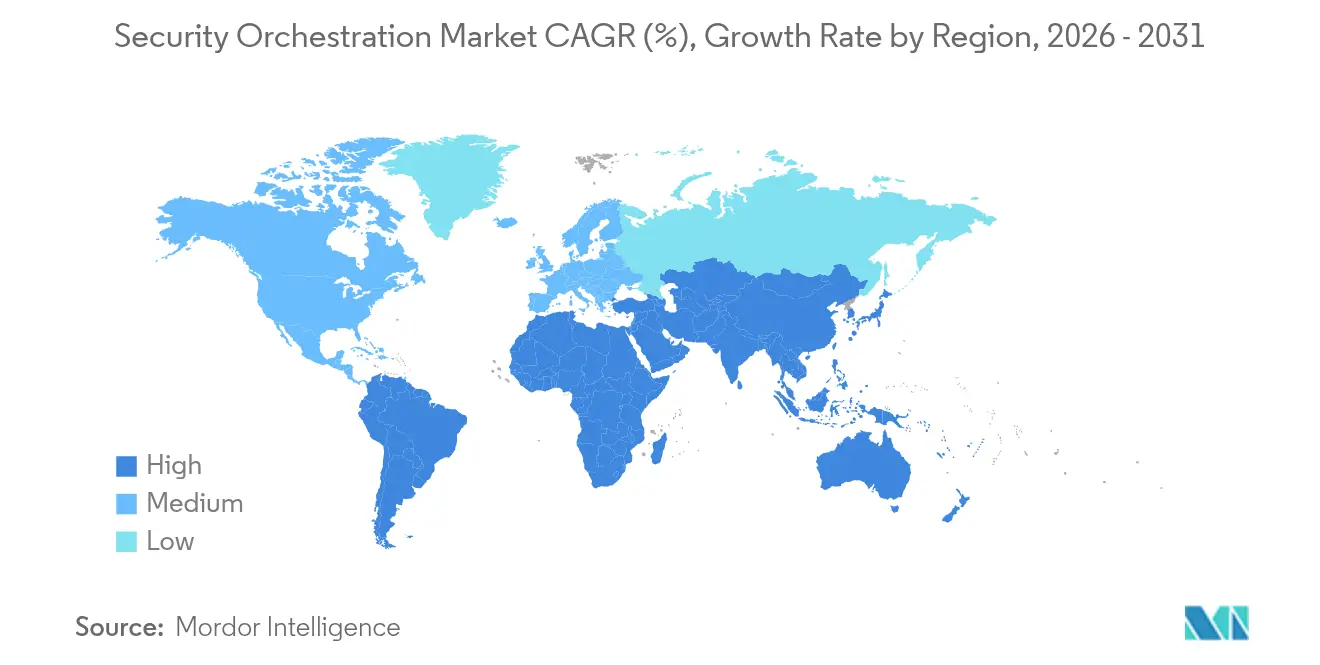
Security Orchestration Markt Nordamerika
Nordamerika erwirtschaftete 2025 38,10 % des Umsatzes dank früh adoptierender Unternehmen, klar definierter regulatorischer Rahmenbedingungen und eines dichten Anbieter-Ökosystems. Bundesbehördliche Vorgaben, darunter CISA-Leitlinien zur Förderung der SIEM-SOAR-Konvergenz, stützen die Beschaffung durch Betreiber kritischer Infrastrukturen. Das Wachstum verlangsamt sich gegenüber den frühen Hochphasen, da die meisten Fortune-1000-Unternehmen bereits mindestens Pilotprojekte betreiben. Der Fokus verlagert sich nun auf Optimierungsprojekte, bei denen Dienstleister bestehende Logik verfeinern, anstatt neue Lizenzen zu verkaufen.
Security Orchestration Markt Asien-Pazifik
Der asiatisch-pazifische Raum wird das Wachstum mit einer CAGR von 15,52 % bis 2031 anführen, angetrieben durch die beschleunigte digitale Transformation in Indien, Japan, Australien und China. Währungsbehörden wie die MAS in Singapur kodifizieren automatisierte Reaktionserwartungen für Finanzinstitute und machen die SOAR-Einführung damit faktisch verpflichtend. Die Lücke von 2,6 Millionen fehlenden Cybersicherheitsfachkräften in der Region motiviert Automatisierung als Ausgleichsstrategie. Anbieter sind erfolgreich, indem sie Cloud-Bereitstellung mit lokalen Rechenzentrumsoptionen kombinieren, um Datenschutzbestimmungen zu erfüllen – ein Modell, das mittelgroße Banken und E-Commerce-Plattformen gleichermaßen anzieht.
Security Orchestration Markt EMEA und Südamerika
Europa nimmt eine differenzierte Mittelposition ein. Die DSGVO-Anforderungen zur Meldung von Datenschutzverletzungen drängen Unternehmen zu einer Orchestrierung, die zeitgestempelte Beweissicherung ermöglicht, doch fragmentierte nationale Vorschriften erschweren länderübergreifende Playbooks. Hybride Bereitstellungen dominieren, wobei sensible Daten auf lokalen Servern verbleiben, während Cloud-Rechenkapazitäten für die Anreicherung genutzt werden. Programme im Nahen Osten in den Vereinigten Arabischen Emiraten und Saudi-Arabien stellen öffentliche Mittel für automatisierte Sicherheitsoperationen bereit und schaffen damit Leuchtturmprojekte, die die regionale Sichtbarkeit erhöhen. Afrika und Südamerika befinden sich noch in einem frühen Stadium, wobei die Einführung auf multinationale Tochtergesellschaften und Behörden konzentriert ist; Cloud-Bereitstellung und verwaltete Dienste senken die Einstiegshürden jedoch rasch.

Regulatorisches Umfeld
Die Einführung von Security Orchestration wird zunehmend durch Cybersicherheits-Governance-Rahmenwerke geprägt, die die Dokumentation von Vorfallsbereitschaft und -reaktion verschärfen. In der Europäischen Union wird der Digital Operational Resilience Act (DORA) für Finanzunternehmen durch technische Regulierungsstandards operationalisiert, was Unternehmen dazu zwingt, ihre IKT-Risikomanagementprozesse und -tests zu formalisieren. Dies wiederum erhöht die Nachfrage nach orchestrierten Workflows, die Kontrollen über mehrere Tools hinweg ausführen und nachweisen können. Die EU-Durchführungsverordnung 2024/2690 legt zudem technische und methodische Risikomanagementanforderungen für kritische Einrichtungen fest, verweist auf etablierte Standards wie ISO/IEC 27001 und stärkt den Einsatz prüfbarer Automatisierung für Erkennung, Reaktion und Nachweiserfassung in regulierten Umgebungen.
Außerhalb der EU verankern politische und normative Aktivitäten die Orchestrierung ebenfalls in Betriebsmodellen. In den Vereinigten Staaten veröffentlichte die CISA im Mai 2025 Leitlinien zur Beschaffung und Implementierung von SIEM und SOAR, die eine strukturiertere Konvergenz und messbare Ergebnisse für Programme kritischer Infrastrukturen fördern. Das NSA-Zero-Trust-Rahmenwerk enthält eine Säule „Automation and Orchestration“, die den Ersatz manueller Schritte durch richtliniengesteuerte Maßnahmen betont. In China veröffentlichte das MIIT im Juli 2024 die Norm YD/T 4966-2024 (technische Referenzarchitektur für Orchestrierung, Automatisierung und Reaktion), die eine Design- und Testreferenz für SOAR-Implementierungen bietet. Auf Unternehmensrahmenebene fügte das NIST Cybersecurity Framework 2.0 (Februar 2024) eine Govern-Funktion hinzu, wodurch sich Orchestrierung von einem SOC-Tool zu einer governancegestützten Fähigkeit entwickelt, die mit Risikomanagement und Lieferkettenüberwachung verknüpft ist.
Wettbewerbslandschaft
Der Markt für Sicherheits-Orchestrierung weist eine moderate Konzentration mit einem gemischten Feld aus Plattform-Schwergewichten und fokussierten Spezialisten auf. Palo Alto Networks, International Business Machines Corporation, Splunk und Cisco nutzen bestehende Kundenstämme, um Orchestrierungsmodule zu verkaufen, die in breitere Sicherheitsportfolios eingebettet sind. Reine Spezialanbieter wie Swimlane, ThreatConnect und Trellix konkurrieren über Integrationstiefe, Low-Code-Anpassung und branchenspezifische Inhaltspakete. Die Differenzierung hat sich von der Anzahl vorgefertigter Playbooks hin zur Geschwindigkeit und Breite nativer Konnektoren verlagert, die in XDR-, SIEM- und Identitätsplattformen einspeisen.
Künstliche Intelligenz stellt die neueste Wettbewerbsdimension dar. Patente konzentrieren sich nun auf maschinelles Lernen zur Vorfallsklassifikation und automatisierte Playbook-Optimierung. International Business Machines Corporation besitzt mehrere Anmeldungen, die kognitive Modelle mit Sicherheits-Orchestrierungs-Workflows verbinden. Gleichzeitig bündeln Hyperscale-Cloud-Anbieter grundlegende Orchestrierung in native Sicherheitsdienste; Microsoft und Amazon bieten Playbook-Automatisierungen an, die Basisanforderungen für viele Cloud-first-Organisationen erfüllen. Dieses „ausreichend gute” integrierte Tooling zwingt spezialisierte Anbieter, klare Überlegenheit in Multi-Cloud- und Multi-Anbieter-Umgebungen nachzuweisen.
Fusionen und Übernahmen verstärken die Konvergenz. Ciscos Übernahme von Splunk im Jahr 2024 schuf einen kombinierten Observability- und Sicherheits-Stack, der gegen Palo Alto Networks' Cortex-Suite positioniert ist. Google integrierte Siemplify in seinen Chronicle-Betrieb und ergänzte die Log-Analyse um Orchestrierung. Diese Integrationen verkleinern das Territorium eigenständiger Anbieter und setzen unabhängige Unternehmen unter Druck, Nischentiefe zu entwickeln, etwa in Betriebstechnologie oder Bedrohungsinformations-Fusion. Dienstleistungsorientierte Strategien gewinnen an Bedeutung; Anbieter stationieren Mitarbeiter vor Ort oder verwalten Orchestrierung aus der Ferne als schlüsselfertiges Ergebnis, was mehrjährige Engagements sichert, die Plattformwechsel abschrecken.
Marktführer der Branche für Sicherheits-Orchestrierung
-
International Business Machines Corporation
-
Tufin Software Technologies Ltd
-
Mandiant (Google LLC)
-
Cisco Systems, Inc.
-
Amazon Web Services, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Security Orchestration Markt
- International Business Machines Corporation
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Splunk Inc.
- Swimlane LLC
- FireEye Inc.
- DFLabs SpA
- Siemplify Ltd
- Tufin Software Technologies Ltd
- RSA Security LLC
- Fortinet Inc.
- Rapid7 Inc.
- LogRhythm Inc.
- Cyberbit Ltd
- Forescout Technologies Inc.
- ThreatConnect Inc.
- Securonix Inc.
- Exabeam Inc.
- Accenture PLC
- Amazon Web Services Inc.

Marktchancen und Zukunftsaussichten
Es besteht weiterhin eine Lücke bei der Operationalisierung regulatorischer und governancebezogener Anforderungen in wiederholbare, zeitgestempelte Workflows über heterogene Sicherheitsumgebungen hinweg. Die DORA-getriebene Harmonisierung des IKT-Risikomanagements im Finanzsektor, die EU-Anforderungen an kritische Einrichtungen gemäß der Durchführungsverordnung 2024/2690 sowie der erweiterte Govern-Fokus im NIST CSF 2.0 verstärken allesamt die Nachfrage nach Orchestrierung, die über die reine Ausführung von Playbooks hinausgeht. Käufer benötigen zunehmend Plattformen und Dienstleistungen, die Entscheidungsverläufe, Genehmigungen und Nachweise im Rahmen von Fallmanagement, Audit-Protokollen und Berichtsvorlagen erfassen, insbesondere für BFSI und das Gesundheitswesen, wo sich die Ausgabendynamik bereits konzentriert.
Eine weitere Chance liegt in der Konsolidierung und eingebetteten Orchestrierung innerhalb breiterer SOC-Plattformen, neben einem Gegentrend zu anbieterunabhängigen Automatisierungs-Fabrics in Multi-Vendor-Umgebungen. Große Anbieter integrieren Orchestrierung in SIEM- und XDR-Suiten, während spezialisierte Anbieter mit der Breite ihrer Konnektoren, Low-Code-Anpassung und domänenübergreifender Orchestrierung über Identität, Endpunkt, Netzwerk und Cloud konkurrieren. Die CISA-Leitlinien zur SIEM- und SOAR-Implementierung (Mai 2025) bieten einen Beschaffungs- und Integrationsrahmen, der Projekte zur Plattformkonsolidierung beschleunigen kann. Die Bewertung verändert sich auch, da agentenbasierte und KI-gestützte Triage zu einem Differenzierungsmerkmal wird, wobei Käufer sich zunehmend darauf konzentrieren, wie schnell die Orchestrierung Telemetriedaten normalisieren, Maßnahmen empfehlen und die Arbeitsbelastung der Analysten angesichts hoher Alarmvolumen und anhaltender Fachkräfteknappheit reduzieren kann.
Recent Industry Developments in Security Orchestration Markt
- Juni 2026: IBM führte neue agentenbasierte und Automatisierungsfunktionen für seine Managed-Detection-and-Response-Dienste über seine Autonomous Threat Operations Machine (ATOM) ein. Das Update operationalisiert höhere Stufen autonomer Untersuchung und Reaktion für Kunden, die eine verwaltete Ausführung anstelle nur von Werkzeugen wünschen, und stärkt damit die dienstleistungsgetriebene Expansion innerhalb der Security Orchestration.
- März 2026: IBM und CrowdStrike erweiterten ihre strategische Partnerschaft, um CrowdStrike Charlotte AI mit IBM ATOM für Untersuchung und Eindämmung in Maschinengeschwindigkeit zu integrieren. Die Integration zielt auf schnellere plattformübergreifende Workflows zwischen Threat Intelligence, Erkennung und automatisierter Reaktion ab und unterstützt Käufer, die eine Orchestrierung über mehrere Anbieterumgebungen hinweg suchen.
- November 2025: Tufin brachte die Tufin Orchestration Suite R25-2 mit verbesserter Richtlinienautomatisierung über Netzwerk-, Cloud- und SASE-Umgebungen hinweg auf den Markt, zusammen mit verbesserter Topologiegenauigkeit und aktualisierten KI-gestützten Einblicken über TufinAI. Die Version stärkt einheitliche Kontrollebenen-Fähigkeiten für hybride Infrastrukturen, was eine häufige Einschränkung darstellt, wenn Unternehmen eine Orchestrierung benötigen, die Änderungen und Reaktionen über verteilte Konnektivität koordiniert.


Security Orchestration Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Ausgaben für Security Orchestration-Tools und zugehörige Dienstleistungen, die Teams dabei helfen, Sicherheitsprodukte zu verbinden, Vorfälle zu verwalten und Reaktionsschritte durch Workflows und Playbooks innerhalb einer Organisation zu automatisieren.
Ausschlüsse aus dem Umfang: Wir schließen allgemeine IT-Workflow-Tools aus, die nicht für den Sicherheitsbetrieb entwickelt wurden, und wir zählen nicht verwaltete Dienste nicht, die außerhalb der orchestrierungsgeführten Vorfallsbehandlung liegen.
Segmentierungsübersicht
-
Nach Typ
- Software/Plattform
-
Dienste
- Professionelle Dienste
- Verwaltete Dienste
-
Nach Bereitstellungsmodus
- On-Premises
- Cloud
- Hybrid
-
Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen
-
Nach Endnutzerbranche
- Banken, Finanzdienstleistungen und Versicherungen
- Informationstechnologie und Telekommunikation
- Regierung und Verteidigung
- Gesundheitswesen und Biowissenschaften
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Sonstige Endnutzerbranchen
-
Nach Geographie
-
Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
-
Südamerika
- Brasilien
- Argentinien
- Rest Südamerikas
-
Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Russland
- Rest Europas
-
Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Australien
- Südkorea
- Rest des asiatisch-pazifischen Raums
-
Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- Türkei
- Rest des Nahen Ostens
-
Afrika
- Südafrika
- Ägypten
- Nigeria
- Rest Afrikas
-
Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk-Arbeit beginnt damit, festzulegen, was als Security Orchestration-Ausgaben gilt und was ausgeschlossen werden sollte, da Budgets unter breiteren Sicherheitsbetrieb- oder Automatisierungslinien ausgewiesen werden können. Wir prüfen öffentliche Materialien wie NIST-Leitlinien, CISA-Empfehlungen und MITRE ATT&CK-Referenzen sowie Datenveröffentlichungen des US Bureau of Labor Statistics und der US International Trade Commission (sofern für Software- und IT-Dienstleistungssignale verfügbar). Wir nutzen außerdem begutachtete Fachzeitschriften und Konferenzbeiträge, um zu verstehen, wie Orchestrierung, Playbooks und Vorfallsreaktionsprozesse implementiert und gemessen werden.
Darüber hinaus lesen wir Jahresberichte, Transkripte von Earnings Calls, Investorenpräsentationen und Produktdokumentation, um Preisansätze und typische Bereitstellungsmuster in On-Premise-, Cloud- und Hybridumgebungen zu verstehen. Ein kostenpflichtiges Abonnement für Unternehmensfinanzdaten und -informationen wird selektiv eingesetzt, um Umsatzaufteilungen zu standardisieren und Änderungen der Unternehmensstruktur zu bestätigen, und eine Patentdatenbank wird verwendet, wenn wir validieren müssen, wohin sich die Automatisierungs- und Orchestrierungs-F&E entwickelt. Die hier genannten Desk-Quellen sind nur illustrativ, und andere öffentliche Materialien wurden ebenfalls für die Datenerhebung, Validierung und Klärung herangezogen.
Primärinterviews und Umfragen
Primärarbeit wird genutzt, um den Umfang einem Stresstest zu unterziehen, realistische Adoptionsbandbreiten anzuhängen und zu bestätigen, wie Käufer die Ausgaben zwischen Plattformlizenzen und unterstützenden Dienstleistungen aufteilen. Wir sprechen mit Leitern von Sicherheitsoperationen, Vorfallsreagierenden, IT-Sicherheitsarchitekten und Servicepartnern in Nord- und Südamerika, EMEA und APAC, sodass Annahmen zur Bereitstellungsmischung, zum Verlängerungsverhalten und zur Workflow-Reife anhand der tatsächlichen Praxis dieser Teams im Security Orchestration-Betrieb überprüft werden.
Verteilung der Befragten der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 29 % | CXOs: 15 % | APAC: 49 % |
| Mittlere Ebene: 51 % | Funktions-/Einheitsleiter: 27 % | EMEA: 32 % |
| Kleinere Akteure: 20 % | Manager: 58 % | Amerika: 19 % |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung beginnt mit einem Top-down-Aufbau, bei dem breitere Cybersicherheits- und Sicherheitsbetriebsausgabenpools mithilfe von Adoptions- und Budgetanteilsannahmen nach Bereitstellungstyp und Branche in einen orchestrierungsspezifischen Nachfragepool umstrukturiert werden. Sobald diese Struktur vorhanden ist, wird sie durch selektive Bottom-up-Annäherungen bestätigt, wie z. B. Stichproben von Lizenzpreispunkten, typische sitz- oder vorfallsbasierte Verpackung und Plausibilitätsprüfungen der Lieferanteneinnahmen, und die Gesamtwerte werden angepasst, wenn die beiden Ansichten über ein vernünftiges Band hinaus abweichen.
Die Eingaben werden so gewählt, dass sie widerspiegeln, wie die Kategorie tatsächlich gekauft und genutzt wird. Zu den wichtigsten Modellvariablen gehören die geschätzte Anzahl von SOC-Teams nach Region, Alarmvolumen und Tool-Sprawl-Indikatoren, die Orchestrierungsprojekte auslösen, die Cloud- versus On-Premise-Bereitstellungsmischung, die Attach-Raten für professionelle Dienstleistungen während des Rollouts sowie das Verlängerungs- und Erweiterungsverhalten, wenn Playbooks reifen. Wo Sekundärdaten dünn sind, werden Lücken durch die Verwendung begrenzter Bandbreiten aus Interviews und die Anwendung konservativer Mittelpunkte bis zur weiteren Validierung behandelt.
Für die Prognose verwenden wir eine Szenarioanalyse, die durch eine regressionsartige Verknüpfung zwischen Ausgaben und einigen praktischen Treibern unterstützt wird, wie z. B. Einschränkungen bei der Sicherheitsbesetzung, Ziele zur Verbesserung der Reaktionszykluszeit bei Vorfällen und allgemeine Wachstumserwartungen für das Unternehmens-Sicherheitsbudget. Die endgültige Prognose wird anhand regionaler Impulssignale überprüft, damit kurzfristige Schwankungen die längerfristige Trendlinie nicht übermäßig verzerren.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch Abgleich der Modellausgabe mit unabhängigen Signalen wie Wachstumsraten für Sicherheitssoftware, Ausgabenmustern für Sicherheitsdienstleistungen und Verschiebungen in der Bereitstellungsmischung, die in öffentlichen Einreichungen und Käuferkommentaren auftauchen. Wenn eine Region oder ein Segment einen starken Sprung zeigt, werden die zugrunde liegenden Treiber erneut überprüft und Folgegespräche ausgelöst, um zu bestätigen, ob es sich um einen echten Adoptionsschritt oder ein Modellierungsartefakt handelt.
Vor der Freigabe durchlaufen die Berechnungen mehrstufige Analystenprüfungen, die auf Einheitenkonsistenz, Währungszeitausrichtung und unvernünftige Preis- oder Penetrationsannahmen achten. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, wie z. B. größere regulatorische Änderungen oder bedeutende Änderungen in der Lösungsverpackung. Kurz vor der Lieferung führen wir einen abschließenden Durchgang durch, damit die Kunden die aktuellste aktualisierte Ansicht erhalten.
Mordor Intelligence's Security Orchestration Marktgröße im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Zahlen für Security Orchestration stimmen nicht immer überein, da die Marktgrenze sich verschieben kann, je nachdem, ob Automatisierungs- und Reaktionsfunktionen, angrenzende Fallverwaltung und gebündelte SOC-Tools zusammen gezählt werden. Unterschiede entstehen auch dadurch, wie jeder Herausgeber Dienstleistungen behandelt, welches Tempo der Cloud-Migration angenommen wird und ob das Basisjahr ein tatsächlich beobachtetes Jahr oder ein zukunftsgerichteter Ausgangspunkt ist.
Wichtige Lückentreiber tauchen in der Vergleichstabelle schnell auf, da einige Quellen zu einer breiteren SOAR-artigen Definition neigen, während andere näher an reinen Orchestrierungsplattformen und zugehörigen Dienstleistungen bleiben. Währungszeitpunkt und die Art und Weise, wie Preiserosion oder Premium-Verpackung modelliert wird, können die Spanne ebenfalls vergrößern, insbesondere wenn mehrjährige Verträge unterschiedlich normalisiert werden.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 1,22 Milliarden USD (2025) | |
| Globale Unternehmensberatung A | 1,72 Milliarden USD (2024) | Verwendet einen SOAR-Rahmen und ein anderes Basisjahr, was breitere Automatisierungs- und Reaktionsausgaben über die orchestrierungsgeführten Workflows und die Vorfallsbehandlung hinaus einbeziehen kann, und kann die Gesamtwerte anheben, wenn Plattformbündel als vollständig zurechenbar behandelt werden. |
| Branchenpublikation B | 1,20 Milliarden USD (2024) | Zeigt ein engeres Wachstumsprofil und niedrigere CAGR-Annahmen und kann den Dienstleistungsbeitrag unterschätzen, wenn Implementierungs- und Integrationsarbeit nicht konsistent an die Plattformausgaben über Regionen hinweg angehängt wird. |
Die Tabelle zeigt eine klare Spanne, die hauptsächlich die Umfangsbreite und das für die Hauptzahl gewählte Jahr widerspiegelt, und im Modell von Mordor Intelligence werden die Ausgaben nur dann gezählt, wenn Security Orchestration-Plattform und direkt damit verbundene Dienstleistungen für Security Operations-Workflows erworben werden (anstatt allgemeiner Automatisierungstools). Wenn diese Regeln konsistent eingehalten und dann mit Adoptions- und Preiseingaben abgeglichen werden, lässt sich der endgültige Wert leichter auf praktisches Kaufverhalten und wiederholbare Schritte zurückführen.


Im Bericht beantwortete Schlüsselfragen
Mit welcher Wachstumsrate wird der Markt für Sicherheits-Orchestrierung bis 2031 voraussichtlich wachsen?
Der Markt soll mit einer CAGR von 14,88 % wachsen und den Wert von 1,22 Milliarden USD im Jahr 2025 auf 2,81 Milliarden USD im Jahr 2031 steigern.
Welcher Bereitstellungsmodus wächst am schnellsten?
Cloud-basierte Orchestrierungsplattformen verzeichnen die stärkste Expansion mit jährlich 16,38 %, da Organisationen elastische Rechenleistung und Abonnementpreise bevorzugen.
Warum wachsen Dienste in diesem Bereich schneller als Software?
Unternehmen zahlen zunehmend für Integrationsexpertise und kontinuierliche Playbook-Optimierung, wodurch die Erlöse aus professionellen und verwalteten Diensten das Lizenzwachstum übersteigen.
Welcher Sektor weist die stärkste Wachstumsdynamik auf?
Das Gesundheitswesen wird voraussichtlich eine CAGR von 16,02 % erzielen, da Ransomware-Angriffe auf Krankenhäuser einen dringenden Bedarf an automatisierter Eindämmung schaffen.
Wie wirkt sich der Fachkräftemangel auf die Einführung aus?
Ein globales Defizit von 4,8 Millionen Cybersicherheitsfachleuten schränkt die interne Kapazität für Automatisierungs-Engineering ein und veranlasst viele Käufer, auf Low-Code-Plattformen oder verwaltete SOAR-Dienste zurückzugreifen.
Welche Region wird den größten inkrementellen Nachfragezuwachs liefern?
Der asiatisch-pazifische Raum soll das inkrementelle Wachstum mit einer CAGR von 15,52 % anführen, unterstützt durch regulatorische Vorgaben und eine rasche Cloud-Einführung in Schwellenmärkten.
Seite zuletzt aktualisiert am:



