
Marktgröße und Marktanteil für Vulnerability-Assessment-Services
Marktübersicht
| Studienzeitraum | 2019 - 2030 |
|---|---|
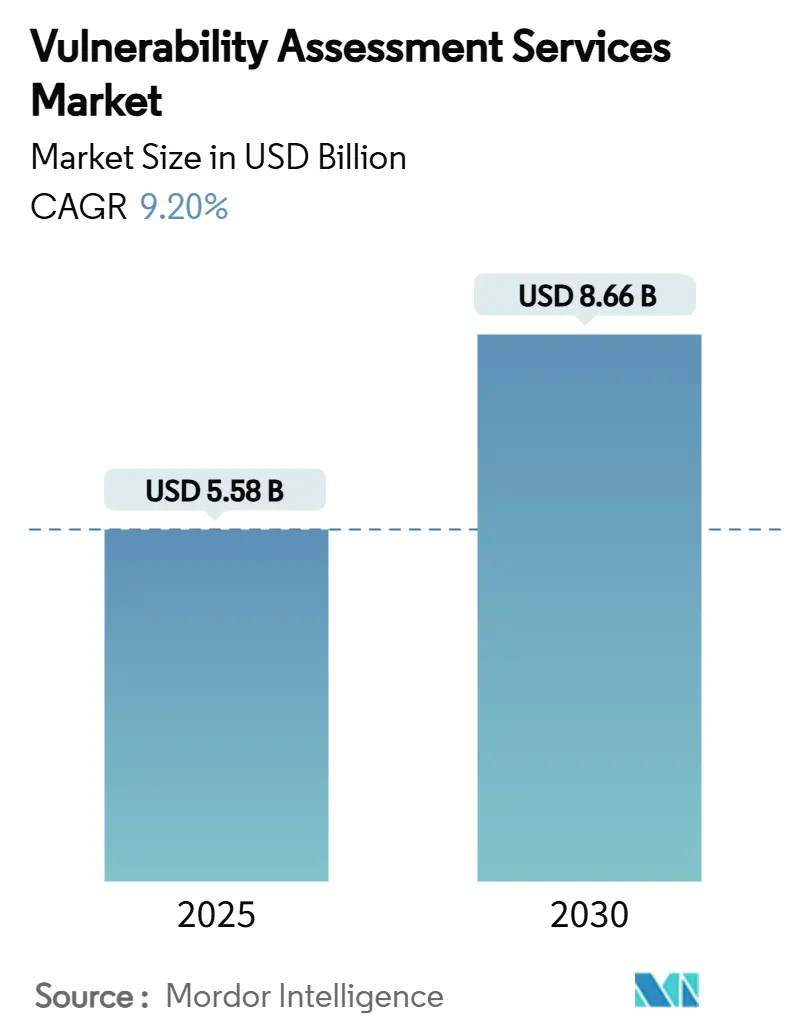
| Marktgröße (2025) | 5.58 Milliarden US-Dollar |
| Marktgröße (2030) | 8.66 Milliarden US-Dollar |
| Wachstumsrate (2025 - 2030) | 9.20 % |
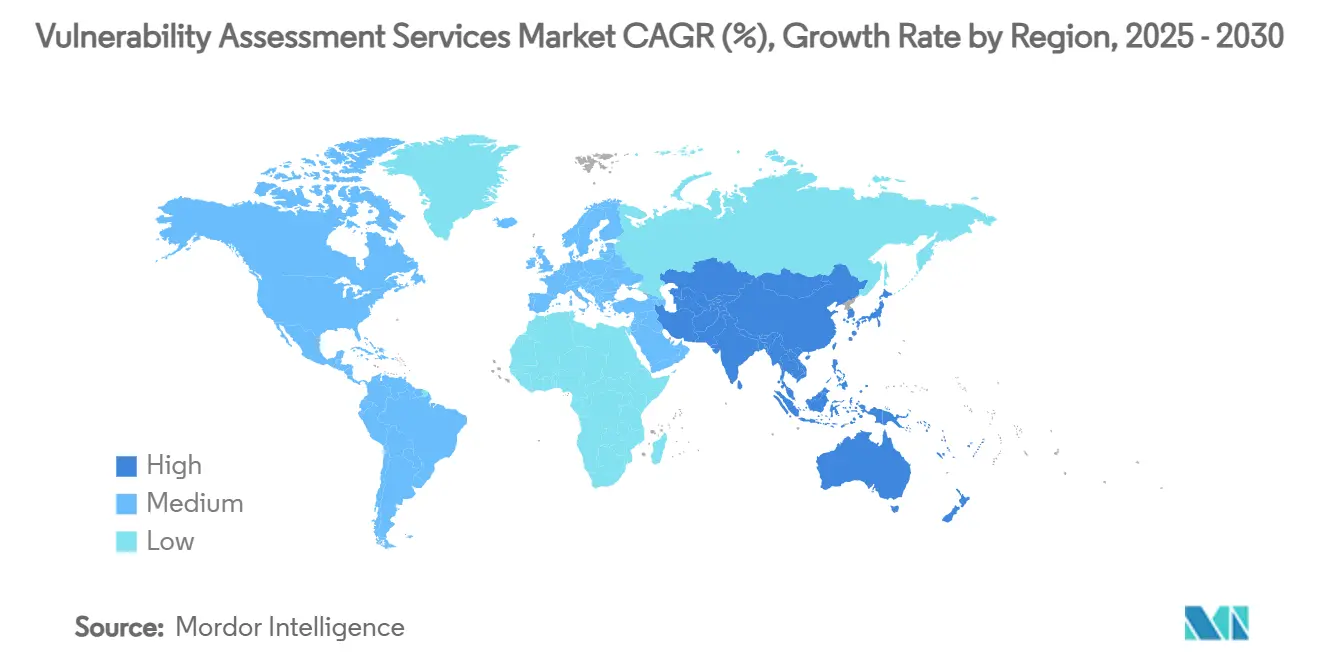
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
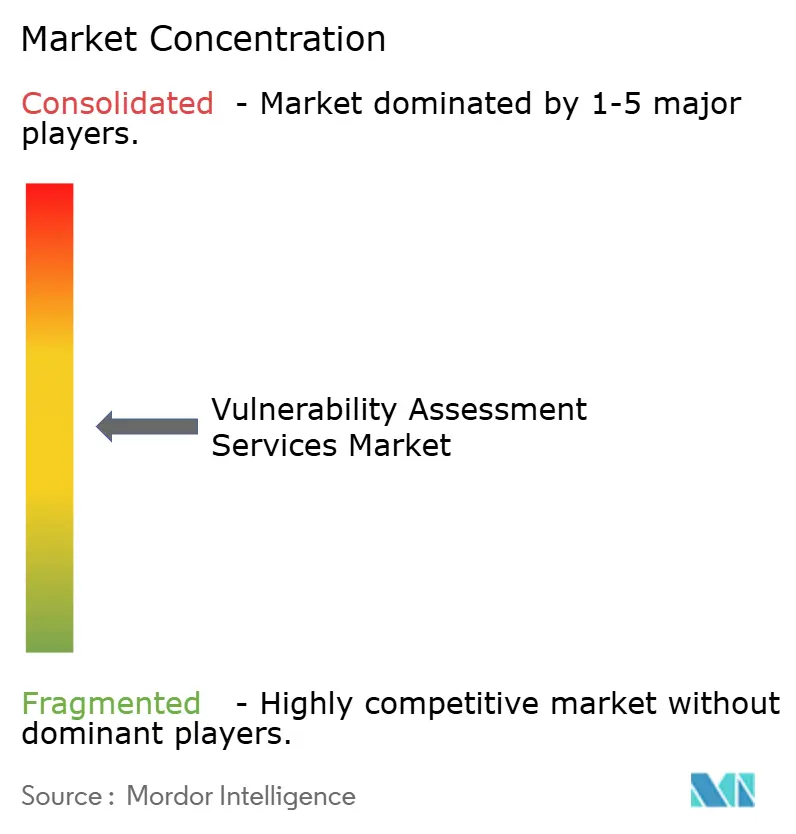
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Vulnerability-Assessment-Services von Mordor Intelligence
Die Marktgröße für Vulnerability-Assessment-Services erreichte im Jahr 2025 einen Wert von 5,58 Milliarden USD und wird voraussichtlich bis 2030 auf 8,66 Milliarden USD anwachsen, bei einer CAGR von 9,2 %. Regulatorische Vorgaben wie der Digital Operational Resilience Act, die rasche Einführung cloudnativer Lösungen und die Integration künstlicher Intelligenz verändern grundlegend, wie Unternehmen Sicherheitslücken in hybriden Infrastrukturen erkennen und beheben. Großunternehmen dominieren derzeit die Ausgaben, doch kleine und mittlere Unternehmen wenden sich zunehmend verwalteten Angeboten zu, was die Nachfrage nach automatisierten Plattformen mit integrierten Behebungs-Workflows beschleunigt. Netzwerkbasiertes Scanning bildet nach wie vor das Fundament der meisten Programme, obwohl Cloud-Bewertungslösungen schneller skalieren, da containerisierte Workloads und Multi-Cloud-Umgebungen veraltete Perimeter-Modelle überholen. Anbieter, die Schwachstellen-Intelligence mit risikobasierter Priorisierung und Workflow-Automatisierung verbinden, gewinnen Marktanteile, da Nutzer von reinen Schwachstellenzahlen zu umsetzbaren Expositionserkenntnissen übergehen.
Wichtigste Erkenntnisse des Berichts
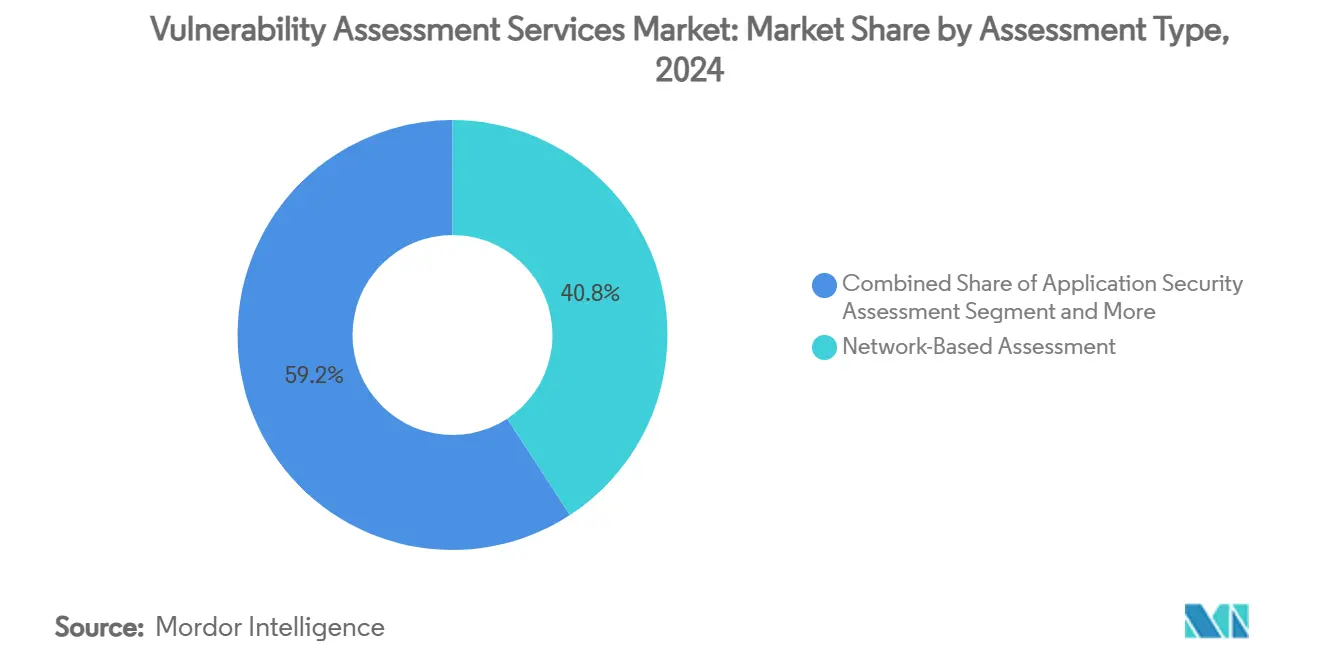
- Nach Bewertungstyp hielten netzwerkbasierte Scanner im Jahr 2024 einen Marktanteil von 40,8 % am Markt für Vulnerability-Assessment-Services, während die Cloud-Sicherheitsbewertung bis 2030 die höchste CAGR von 10,5 % verzeichnen dürfte.
- Nach Bereitstellungsmodus entfielen im Jahr 2024 50,3 % der Marktgröße für Vulnerability-Assessment-Services auf On-Premise-Implementierungen; cloudbasierte Angebote werden bis 2030 voraussichtlich mit einer CAGR von 10,9 % wachsen.
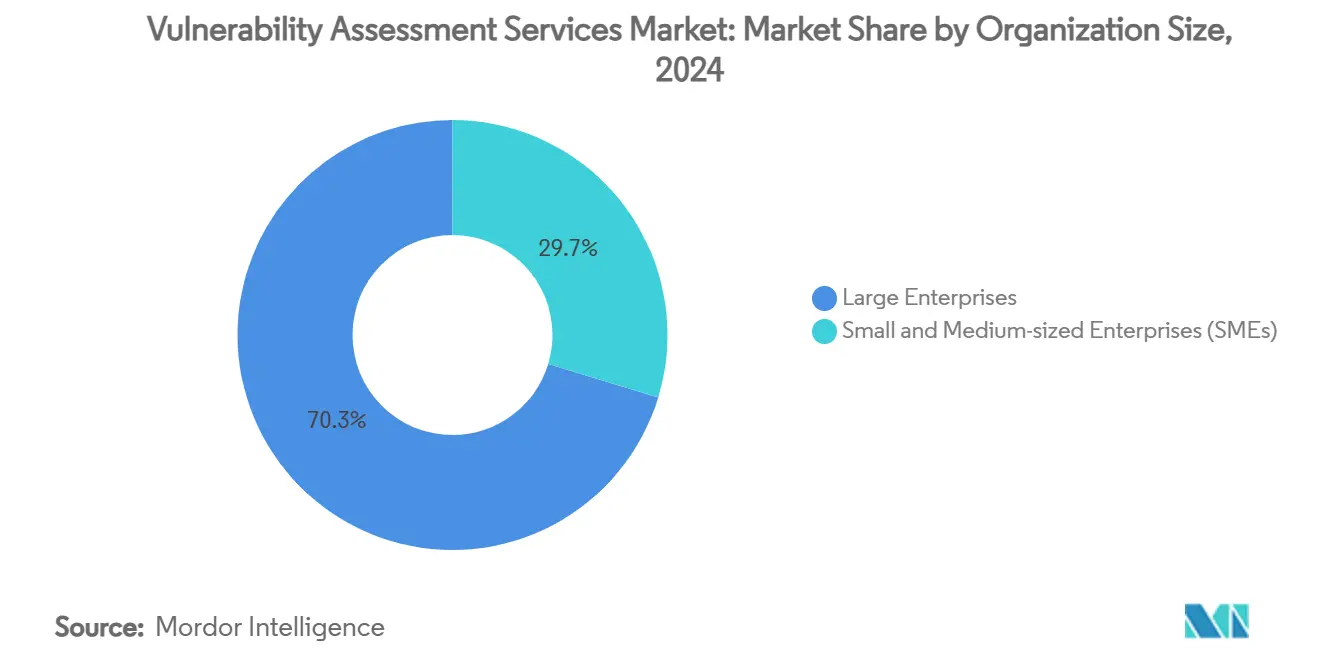
- Nach Unternehmensgröße trugen Großunternehmen im Jahr 2024 70,3 % des Umsatzes des Marktes für Vulnerability-Assessment-Services bei, während das KMU-Segment zwischen 2025 und 2030 eine CAGR von 11,0 % erzielen dürfte.
- Nach Endnutzerbranche repräsentierte IT und Telekommunikation im Jahr 2024 30,1 % der Marktgröße für Vulnerability-Assessment-Services; Gesundheitswesen und Biowissenschaften werden bis 2030 voraussichtlich mit einer CAGR von 10,3 % wachsen.
- Nach Geografie führte Nordamerika im Jahr 2024 mit einem Anteil von 38,2 %, doch der asiatisch-pazifische Raum wird bis 2030 die stärkste CAGR von 10,8 % erzielen.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Einführung cloudnativer Anwendungen | +2.1% | Global, mit dem asiatisch-pazifischen Raum als Vorreiter der digitalen Transformation | Mittelfristig (2–4 Jahre) |
| Verbreitung API-zentrierter Softwarearchitekturen | +1.8% | Nordamerika und EU, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verbindliche Voraussetzungen für Cyber-Versicherungen | +1.5% | Regulatorische Rahmenbedingungen in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Konvergenz von DevSecOps in CI/CD-Pipelines | +1.9% | Global, angeführt von technologieorientierten Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Schneller Rollout von Edge-/IoT-Geräten in OT-Netzwerken | +1.3% | Global, mit Schwerpunkt auf Fertigung und Energie | Langfristig (≥ 4 Jahre) |
| KI-gestützte automatisierte Scan- und Triage-Tools | +2.2% | Global, frühe Einführung in Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Einführung cloudnativer Anwendungen
Die Migration zu Container-Orchestrierung und serverlosen Architekturen definiert Asset-Grenzen neu. Kontinuierliches Monitoring, das Registries, kurzlebige Workloads und IaC-Vorlagen abdeckt, ersetzt geplante Scans und reduziert die Verweildauer ausnutzbarer Schwachstellen. Iron Mountain erzielte eine Effizienzsteigerung von 30 %, nachdem sieben Tools in einer einzigen cloudnativen Plattform konsolidiert wurden. [1] Agentenlose Erkennung liefert nun tiefe Transparenz, ohne die Workload-Leistung zu beeinträchtigen, während die Einbettung von Scannern in CI-Pipelines die Behebungszyklen verkürzt und Produktions-Rollbacks reduziert.
Verbreitung API-zentrierter Softwarearchitekturen
Moderne Anwendungen stützen sich auf REST- und GraphQL-Endpunkte, deren Logik außerhalb herkömmlicher Web-Oberflächen liegt. Schwachstellen wie fehlerhafte Autorisierung auf Objektebene und übermäßige Datenexposition erfordern Tools, die OpenAPI-Dateien analysieren und komplexe Authentifizierungsabläufe ausführen. BugDazz und Pentest Tools veranschaulichen den Schwenk hin zu kontinuierlichem API-Scanning mit Echtzeit-Risikobewertung und Compliance-Mapping für PCI DSS und HIPAA. [2] Die Integration mit API-Gateways schafft Inventarbewusstsein und schließt blinde Flecken, die Perimeter-Scanner nicht erreichen können.
Verbindliche Voraussetzungen für Cyber-Versicherungen
Versicherer verlangen zunehmend dokumentierte Schwachstellenscans, Penetrationstests und den Nachweis einer zeitnahen Behebung, bevor sie Policen ausstellen oder Deckungen erneuern. Organisationen, die kein diszipliniertes Schwachstellenmanagement nachweisen können, zahlen höhere Prämien oder erhalten reduzierte Deckungsgrenzen. Versicherer bevorzugen mittlerweile monatliche Scan-Intervalle und vierteljährliche Penetrationstests für kritische Segmente, was budgetbeschränkte KMU zu Managed-Service-Providern drängt, die Scanning mit Compliance-Reporting bündeln. Plattformen, die versicherungsgerechte Dashboards bereitstellen, gewinnen daher an Bedeutung.
Konvergenz von DevSecOps in CI/CD-Pipelines
Die Einbettung von Sicherheitsprüfpunkten in automatisierte Build-Pipelines verlagert die Erkennung in eine frühere Phase des Lebenszyklus und senkt die Behebungskosten erheblich. Stelligent demonstrierte Container-Sicherheitsscans, die mit AWS ECS-Deployments übereinstimmen, ohne die Release-Geschwindigkeit zu beeinträchtigen. Microsoft Defender CSPM integriert sich in GitHub und Azure DevOps und bietet Sicherheits-Gates für Pull-Requests sowie Richtliniendurchsetzung. Unternehmen, die DevSecOps einführen, berichten von kürzeren mittleren Behebungszeiten und verbesserter teamübergreifender Verantwortlichkeit, da Entwickler umsetzbares Feedback in vertrauten Workflows erhalten.
Analyse der Hemmnisauswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an zertifizierten Schwachstellenanalysten | -1.7% | Global, besonders ausgeprägt im asiatisch-pazifischen Raum und in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Alert-Fatigue durch Fehlalarme in großen Umgebungen | -1.4% | Global, besonders bei Großunternehmen | Mittelfristig (2–4 Jahre) |
| Datensouveränitätsbarrieren bei grenzüberschreitendem Scanning | -0.8% | EU, China, Russland mit Ausstrahlungseffekten auf regulierte Sektoren weltweit | Mittelfristig (2–4 Jahre) |
| Budgetkannibalismus durch XDR-/Zero-Trust-Projekte | -0.9% | Nordamerika und EU, Ausweitung auf Unternehmen im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an zertifizierten Schwachstellenanalysten
Mehr als die Hälfte der Großunternehmen nennt die begrenzte Verfügbarkeit von Spezialisten als Haupthindernis für eine wirksame Schwachstellenbehebung. KMU sind überproportional betroffen, da der Gehaltswettbewerb den Zugang zu knappen Talenten einschränkt. Managed Services und KI-gestützte Workflows überbrücken die Lücke teilweise, doch Bedenken hinsichtlich des Verlusts von Kontextwissen bleiben bestehen. Nordic Defender positioniert seine 360°-Plattform als Erweiterung von Fachkompetenz und verspricht Kostenkontrolle sowie beschleunigte Implementierung.
Alert-Fatigue durch Fehlalarme in großen Umgebungen
Veraltete Scanner erzeugen übermäßig viele Warnmeldungen mit geringem Wert, die Teams überlasten, die für Tausende von Assets verantwortlich sind. Doppelte Befunde in Multi-Cloud-Umgebungen erschweren die Priorisierung zusätzlich. Wiz' Visualisierungsfähigkeiten halfen Assent dabei, blinde Flecken zu reduzieren und Behebungs-Workflows zu optimieren. KI-gestützte Korrelations-Engines wie VulnWatch reduzieren das Rauschen und rücken ausnutzbare Schwachstellen in den Vordergrund, wodurch der Fokus auf hochgradig kritische Schwachstellen wiederhergestellt wird.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bewertungstyp:
Cloud-Bewertung gewinnt an DynamikNetzwerkbasiertes Scanning hielt im Jahr 2024 einen Umsatzanteil von 40,8 %, was die regulatorische Abhängigkeit von Perimeter-Bewertungen für Legacy-Infrastrukturen unterstreicht. Die Marktgröße für Vulnerability-Assessment-Services im Bereich Cloud-Sicherheitsbewertung wird bis 2030 voraussichtlich mit einer CAGR von 10,5 % wachsen, da containerisierte und serverlose Workloads zunehmen. [3] Herkömmliche Netzwerk-Tools unterschätzen die Software-Exposition um bis zu 200-fach, was Budgets in Richtung agentenloser Cloud-Scanner lenkt, die Fehlkonfigurationen, Drift und versteckte Abhängigkeiten aufdecken. Einheitliches Expositionsmanagement, das Netzwerk-, Anwendungs- und Container-Befunde in einem einzigen Dashboard korreliert, entwickelt sich zum Maßstab für die Unternehmens-Risikosteuerung. Anbieter, die Software-Bill-of-Materials-Analysen in diese Plattformen einbetten, verschieben die Käufererwartungen von episodischen Scans hin zu kontinuierlicher Validierung.
Die zunehmende Einführung von Anwendungs- und API-Scannern ergänzt den Übergang, da Geschäftslogik nun auf der Anwendungsschicht statt an portbasierten Grenzen angesiedelt ist. Infolgedessen erwägen Unternehmen die Integration von SAST, DAST und API-Fuzzing als Teil eines konsolidierten Expositions-Lebenszyklus, der parallel zu Infrastrukturscans durchgeführt wird. Die wachsende Rolle cloudnativer Sicherheitsplattformen signalisiert eine geringere Toleranz gegenüber fragmentierten Tools und eröffnet Wege zur strategischen Konsolidierung unter Marktführern.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Hybride Pragmatik setzt sich durchOn-Premise-Deployments erfassten im Jahr 2024 50,3 % des Marktanteils für Vulnerability-Assessment-Services, da regulierte Sektoren weiterhin lokale Datenhaltung und direkte Kontrolle über die Scan-Häufigkeit vorschreiben. Cloudbasierte Bereitstellung wird bis 2030 mit einer CAGR von 10,9 % wachsen, da Organisationen auf Elastizität und vereinfachte Wartung setzen. Hybride Modelle haben sich als pragmatischer Kompromiss etabliert, der eine zentrale Richtlinienkontrolle ermöglicht und gleichzeitig On-Premise-Scanner für Air-Gap-Netzwerke beibehält. Unternehmen, die eine Migration evaluieren, nennen automatische Bedrohungsintelligenz-Updates und globale Datenkorrelation als zentrale Vorteile cloudbasierter Plattformen.
Niedrigere Gesamtbetriebskosten und schnellere Feature-Rollouts überzeugen zögerliche Anwender, insbesondere dort, wo Multi-Cloud-Umgebungen On-Premise-Assets überwiegen. Agentenlose Posture-Management-Lösungen werden daher zum Standard für öffentliche Cloud-Flotten, während containerisierte Scanner Befunde an einheitliche SaaS-Dashboards zurückübermitteln. Es wird erwartet, dass der Markt für Vulnerability-Assessment-Services weiterhin lokale und gehostete Engines kombiniert, insbesondere dort, wo Datensouveränitätsklauseln einen vollständigen Cloud-Wechsel einschränken.
Nach Unternehmensgröße:
KMU-Dynamik nimmt Fahrt aufGroßunternehmen erwirtschafteten im Jahr 2024 70,3 % des Umsatzes, angetrieben durch umfangreiche Infrastruktur-Footprints und ausgereifte Risikomanagementprogramme. Dennoch werden kleine und mittlere Unternehmen zwischen 2025 und 2030 die höchste CAGR von 11,0 % verzeichnen, da Cyber-Versicherungs- und Lieferkettenanforderungen kleinere Unternehmen dazu drängen, formale Schwachstellen-Workflows einzuführen. Managed-Service-Provider und wartungsarme SaaS-Scanner demokratisieren den Zugang zu unternehmensgerechten Fähigkeiten und legen den Schwerpunkt auf geführte Behebung und vereinfachte Dashboards.
Budgetsensibilität und begrenztes Personal veranlassen KMU, Abonnementmodelle gegenüber On-Premise-Investitionen zu bevorzugen. Plattformen, die automatisch priorisierte Befunde und Compliance-Vorlagen für ISO 27001 oder SOC 2 bieten, liefern unmittelbaren Mehrwert ohne tiefgreifende Fachkenntnisse. Die Branche für Vulnerability-Assessment-Services sieht daher zunehmenden Wettbewerb in den Bereichen Paketierung, Preisgestaltung und Onboarding-Geschwindigkeit, um dieses langfristige Wachstumssegment zu erschließen.
Nach Endnutzerbranche:
Gesundheitsrisiken nehmen zuIT und Telekommunikation hielten im Jahr 2024 einen Anteil von 30,1 % aufgrund ausgereifter Cyber-Sicherheitsstrukturen und kontinuierlicher Verfügbarkeitsanforderungen. Gesundheitswesen und Biowissenschaften werden jedoch voraussichtlich mit einer CAGR von 10,3 % wachsen, angesichts der zunehmenden Auswirkungen von Ransomware auf Patientendaten und vernetzte Geräte. Die regulatorische Kontrolle durch HIPAA und die Leitlinien der FDA zu Software-Bill-of-Materials verstärken die Dringlichkeit einer kontinuierlichen Bewertung von elektronischen Patientenakten, Diagnosegeräten und IoMT-Endpunkten.
Veraltete Systeme und begrenzte Patch-Fenster behindern eine zeitnahe Behebung und machen risikobasierte Priorisierung unerlässlich. Anbieter, die gerätespezifische Fingerabdrücke für das Gesundheitswesen und FDA-konforme Berichte anbieten, differenzieren sich. Parallel dazu intensivieren kritische Infrastruktursektoren wie Energie und Fertigung ihre Bewertungen zum Schutz der Betriebstechnologie nach Vorfällen wie den Ransomware-Verlusten von Norsk Hydro in Höhe von über 67 Millionen USD. Sektorspezifische Compliance- und Sicherheitsvorschriften diversifizieren somit die Nachfrageprofile innerhalb des Marktes für Vulnerability-Assessment-Services.
Geografische Analyse
Markt für Vulnerability-Assessment-Dienstleistungen in Nordamerika
Nordamerika behauptete seine Führungsposition und erzielte 2024 einen Anteil von 38,2 % am globalen Umsatz. Bundesbehördliche Leitlinien, sektorale Vorschriften und robuste Strukturen zum Austausch von Vorfallsdaten fördern kontinuierliches Scanning, während KI-gestützte Exposure-Plattformen schlanke Sicherheitsteams unterstützen. Der regionale Ausblick bleibt positiv, da Organisationen veraltete IT-Landschaften modernisieren und OT mit IT integrieren, was eine einheitliche Transparenz erfordert, um die Compliance aufrechtzuerhalten und die Auswirkungen von Sicherheitsverletzungen zu minimieren.
Markt für Vulnerability-Assessment-Dienstleistungen in Europa
Europa folgt dicht dahinter, angetrieben durch die Durchsetzung von DORA und NIS2, die Verpflichtungen zur Schwachstellenbewertung über den Finanzsektor hinaus auf Energie, Gesundheitswesen und Transport ausweiten. Datenschutz- und Datensouveränitätsvorschriften beeinflussen die Anbieterauswahl und begünstigen Lösungen mit regionalen Rechenzentren und granularer rollenbasierter Zugriffskontrolle. Jüngste Erkenntnisse über 40 kritische Schwachstellen in Schweizer Krankenhäusern verdeutlichen systemische Lücken und unterstreichen den Bedarf an spezialisierten Scannern für das Gesundheitswesen.
Markt für Vulnerability-Assessment-Dienstleistungen im asiatisch-pazifischen Raum
Die Marktgröße für Vulnerability-Assessment-Dienstleistungen im asiatisch-pazifischen Raum wird voraussichtlich bis 2030 mit einer CAGR von 10,8 % wachsen, angetrieben durch rasche Digitalisierung, regulatorischen Nachholbedarf und wachsendes Bedrohungsbewusstsein. Japan meldet eine Anerkennung der Bedeutung des Schwachstellenmanagements auf Vorstandsebene von 97,2 %, sieht sich jedoch mit einem akuten Fachkräftemangel konfrontiert, was eine Chance für Automatisierung und verwaltete Angebote darstellt. Der asiatisch-pazifische Raum ist für die schnellste Expansion positioniert. Die Investitionen nehmen in den Bereichen Fertigung, E-Commerce und öffentlicher Sektor zu, da aufsehenerregende Angriffe Führungskräfte dazu veranlassen, das Schwachstellenmanagement als Umsatzschutz zu betrachten. Regionale Dienstleister kooperieren zunehmend mit globalen Anbietern, um lokalisierte Exposure-Analysen bereitzustellen, während Regierungen Grundstandards wie Singapurs Cybersecurity Code of Practice for Critical Information Infrastructure fördern. Fachkräftemangel und heterogene Infrastrukturen bleiben Herausforderungen und verstärken die Nachfrage nach verwalteten Diensten und KI-gesteuerter Triage, die die Zeitspanne von der Erkennung bis zur Behebung verkürzen.

Wettbewerbslandschaft
Der Markt für Vulnerability-Assessment-Services ist mäßig fragmentiert. Tenable, Qualys und Rapid7 konsolidieren weiterhin Fähigkeiten durch gezielte Akquisitionen, wie Tenables Kauf von Vulcan Cyber für 147 Millionen USD und Rapid7s Übernahme von Noetic Cyber. Diese Schritte zielen darauf ab, ganzheitliche Expositionsplattformen bereitzustellen, die Asset-Inventar, kontextuelles Risiko-Scoring und automatisierte Behebung kombinieren.
Die Differenzierung durch künstliche Intelligenz nimmt zu. Databricks nutzte groß angelegte Datenverarbeitung zur Verfeinerung der Kritikalitätsvorhersage, während Googles proaktiver Big Sleep-Agent das Potenzial von KI bei der Eindämmung von Zero-Day-Schwachstellen verdeutlichte. Die von IBM angeführte Patentaktivität sichert geistiges Eigentum rund um maschinenlernbasierte Schwachstellenerkennung und beeinflusst Lizenzierungs- und Partnerschaftsdynamiken. [4]
Spezialisierte Herausforderer konzentrieren sich auf ungelöste Schmerzpunkte. Orca Security erweitert die agentenlose Cloud-Abdeckung, Wiz visualisiert den Blast-Radius-Kontext, und Intruder bündelt optimierte Scans für KMU. Vertikale Lösungen adressieren IoMT im Gesundheitswesen, OT-Umgebungen und API-Sicherheitslücken. Anbieter, die Compliance-Nachweise, Bedrohungsintelligenz und Orchestrierung in einem einzigen Workflow integrieren, werden bevorzugt, da Käufer Tool-Chains konsolidieren, um Analysten-Engpässen und Budgetdruck entgegenzuwirken.
Marktführer im Bereich Vulnerability-Assessment-Services
-
Rapid7 Inc.
-
Qualys, Inc.
-
Tenable Holdings, Inc.
-
Trustwave Holdings, Inc.
-
Positive Technologies PJSC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Vulnerability-Assessment-Dienstleistungen
- Rapid7 Inc.
- Qualys, Inc.
- Tenable Holdings, Inc.
- Trustwave Holdings, Inc.
- Positive Technologies PJSC
- Digital Defense, Inc. (HelpSystems LLC)
- Outpost24 AB
- Acunetix Ltd. (Invicti Security)
- Beyond Security Inc. (Fortra)
- Tripwire, Inc.
- Alert Logic, Inc.
- Core Security SDI Corporation
- NopSec Inc.
- Saint Corporation
- Holm Security AB
- ImmuniWeb SA
- Hackuity SAS
- Intruder Limited
- HackerOne Inc.
- Cobalt Labs, Inc.

Recent Industry Developments in Markt für Vulnerability-Assessment-Dienstleistungen
- Juli 2025: Googles Big Sleep KI neutralisierte eine kritische SQLite-Schwachstelle vor der Ausnutzung und demonstrierte das präventive KI-Potenzial.
- Juni 2025: Qualys erzielte im ersten Quartal 2025 einen Umsatz von 159,9 Millionen USD und unterstrich damit die Dynamik der KI-gestützten Plattform.
- Mai 2025: Rapid7 übernahm Noetic Cyber und erweiterte damit die Angriffsflächen-Transparenz über Assets hinweg.
- Februar 2025: Tenable schloss die Übernahme von Vulcan Cyber für 147 Millionen USD ab und verbesserte damit das einheitliche Expositionsmanagement.
- Januar 2025: Bitsight und Moody's schlossen eine Partnerschaft im Wert von 250 Millionen USD, um die Fähigkeiten zur Cyber-Risikoquantifizierung zu vertiefen.


Berichtsumfang des globalen Marktes für Vulnerability-Assessment-Services
| Netzwerkbasierte Bewertung |
| Anwendungssicherheitsbewertung |
| Cloud-Sicherheitsbewertung |
| Endpunkt-/Gerätebewertung |
| Datenbankbewertung |
| On-Premise |
| Cloudbasiert |
| Hybrid |
| Kleine und mittlere Unternehmen (KMU) |
| Großunternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Malaysia | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Bewertungstyp | Netzwerkbasierte Bewertung | ||
| Anwendungssicherheitsbewertung | |||
| Cloud-Sicherheitsbewertung | |||
| Endpunkt-/Gerätebewertung | |||
| Datenbankbewertung | |||
| Nach Bereitstellungsmodus | On-Premise | ||
| Cloudbasiert | |||
| Hybrid | |||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen (KMU) | ||
| Großunternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| IT und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Energie und Versorgungsunternehmen | |||
| Fertigung | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Chile | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Singapur | |||
| Malaysia | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Vulnerability-Assessment-Services im Jahr 2025?
Er erreichte im Jahr 2025 einen Wert von 5,58 Milliarden USD mit einer prognostizierten CAGR von 9,2 % bis 2030.
Welcher Bewertungstyp wächst am schnellsten?
Die Cloud-Sicherheitsbewertung wird voraussichtlich mit einer CAGR von 10,5 % wachsen, da Unternehmen Workloads in Multi-Cloud-Umgebungen migrieren.
Was treibt die KMU-Einführung von Vulnerability-Assessment-Services an?
Voraussetzungen für Cyber-Versicherungen und erschwingliche verwaltete SaaS-Scanner treiben KMU mit einer CAGR von 11,0 % zu einem formalen Schwachstellenmanagement.
Warum beschleunigen sich die Investitionen im Gesundheitswesen?
Zunehmende Ransomware-Angriffe und strengere HIPAA-Durchsetzung treiben den Sektor bis 2030 zu einem Wachstum von 10,3 % CAGR.
Welche Region zeigt die höchste Wachstumsdynamik?
Der asiatisch-pazifische Raum wird bis 2030 voraussichtlich eine CAGR von 10,8 % verzeichnen, bedingt durch Digitalisierung und sich entwickelnde regulatorische Rahmenbedingungen.
Wie gehen Anbieter mit dem Analysten-Engpass um?
Anbieter integrieren KI-gestützte Priorisierung und automatisierte Behebungs-Workflows, die die manuelle Triage um bis zu 95 % reduzieren.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
