
Nordamerika Secure Access Service Edge Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
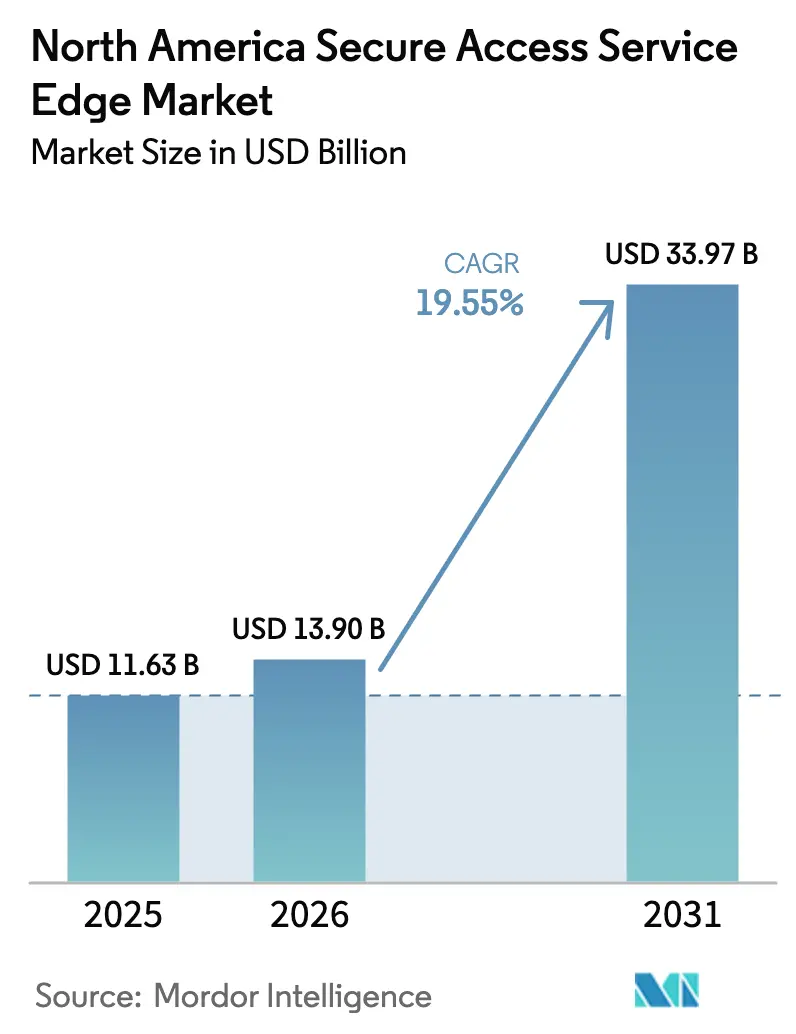
| Marktgröße im Basisjahr (2025) | 11.63 Milliarden US-Dollar |
| Marktgröße (2026) | 13.9 Milliarden US-Dollar |
| Marktgröße (2031) | 33.97 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 19.55 % |
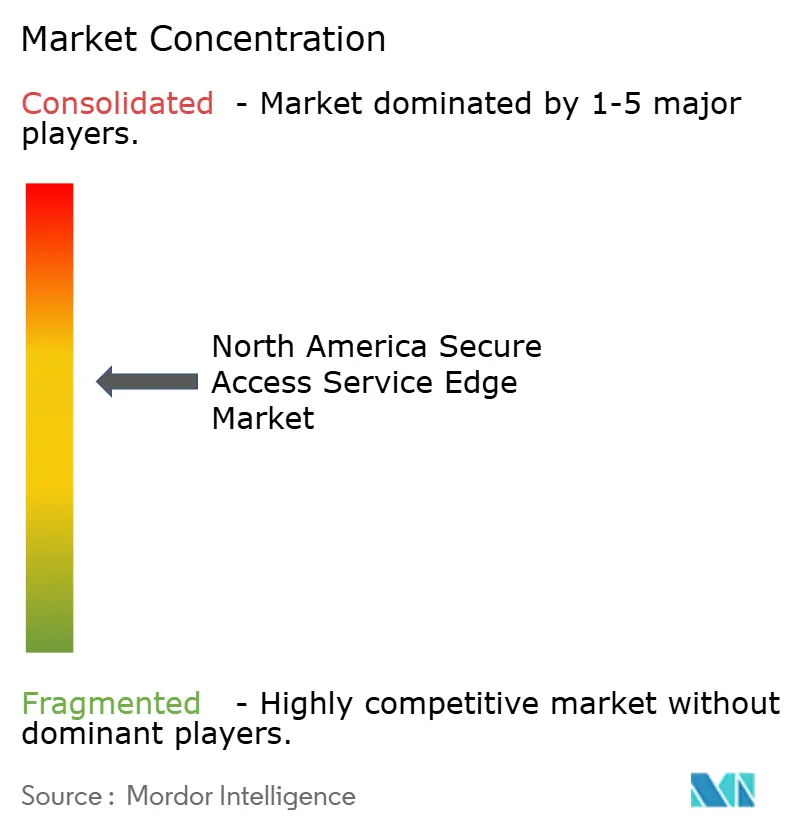
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Nordamerika Secure Access Service Edge Marktanalyse von Mordor Intelligence
Die Marktgröße für Secure Access Service Edge wird im Jahr 2026 auf 13,9 Milliarden USD geschätzt, ausgehend vom Wert des Jahres 2025 von 11,63 Milliarden USD, mit Projektionen für 2031, die 33,97 Milliarden USD zeigen, und wächst mit einer CAGR von 19,55 % über den Zeitraum 2026–2031. Die rasche Konvergenz von Netzwerk und Sicherheit in einem einzigen cloud-nativen Stack erfüllt die Konnektivitätsanforderungen hybrider Arbeitsumgebungen, unterdrückt wiederkehrende Cyber-Bedrohungen und eliminiert kostspielige On-Premise-Hardware. Die Cloud-Bereitstellung beseitigt geografische Einschränkungen, hilft Großunternehmen bei der Standardisierung der Richtliniendurchsetzung und ermöglicht kleinen und mittelgroßen Unternehmen den Erwerb von Schutz auf Unternehmensebene ohne Kapitalaufwendungen. Anhaltender regulatorischer Druck in Bezug auf den Datenschutz beschleunigt Plattform-Upgrades, während die 5G-gestützte Edge-Konnektivität die Inanspruchnahme verwalteter Dienste bei verteilten Niederlassungen antreibt. Führende Anbieter konkurrieren durch KI-gestützte Orchestrierung, die dynamische Richtlinien bereitstellt, Multi-Cloud-Datenverkehr schützt und Betriebskosten durch automatisierte Fehlerbehebung senkt.
Wichtigste Erkenntnisse des Berichts
- Nach Angebotstyp erzielte Sicherheit-als-Dienst im Jahr 2025 einen Marktanteil von 52,85 % am Secure Access Service Edge Markt, während Verwaltete SASE-Dienste bis 2031 mit einer CAGR von 20,1 % wachsen sollen.
- Nach Komponente hielt SD-WAN im Jahr 2025 einen Anteil von 41,25 % an der Marktgröße für Secure Access Service Edge; Zero-Trust-Netzwerkzugriff soll bis 2031 mit einer CAGR von 20,9 % wachsen.
- Nach Bereitstellungsmodus entfielen im Jahr 2025 64,92 % der Marktgröße für Secure Access Service Edge auf Cloud-Bereitstellungen, die im betrachteten Zeitraum voraussichtlich eine CAGR von 22,15 % verzeichnen werden.
- Nach Unternehmensgröße kontrollierten Großunternehmen im Jahr 2025 60,72 % der Marktgröße für Secure Access Service Edge, während KMU bis 2031 mit einer CAGR von 21,05 % wachsen.
- Nach Endnutzer-Vertikale erzielte BFSI im Jahr 2025 27,05 % des Umsatzes; das Gesundheitswesen soll bis 2031 mit einer CAGR von 19,95 % wachsen.
- Nach Land hielten die Vereinigten Staaten im Jahr 2025 einen Anteil von 79,25 % an der Marktgröße für Secure Access Service Edge, während für Mexiko bis 2031 eine CAGR von 20,6 % erwartet wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse im Nordamerika-Markt für Secure Access Service Edge
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anstieg der Konnektivitätsnachfrage im hybriden Arbeitsumfeld | +4.2% | Global, mit höchster Konzentration in den USA und Kanada | Kurzfristig (≤ 2 Jahre) |
| Explosionsartiger Anstieg des Multi-Cloud- und SaaS-Datenverkehrsvolumens | +3.8% | Nordamerika als Kern, Übertragungseffekte auf Mexiko | Mittelfristig (2–4 Jahre) |
| Verschärfung der Datenschutzvorgaben (CCPA, Québec Gesetz-64) | +2.9% | US-Bundesstaat Kalifornien, Kanada Québec, regional ausgeweitet | Langfristig (≥ 4 Jahre) |
| KI-gesteuerte Richtlinienautomatisierung zur Senkung der Betriebskosten | +3.1% | US-amerikanische Unternehmenshubs, kanadische Finanzzentren | Mittelfristig (2–4 Jahre) |
| 5G-Netzbetreiber bündeln verwaltetes SASE am Edge | 2.7% | Große US-Metropolen, urbane Zentren Kanadas | Langfristig (≥ 4 Jahre) |
| Nachhaltigkeitsdruck zur Konsolidierung von Niederlassungshardware | 2.5% | Nordamerika, mit frühen Gewinnen in Technologiekorridoren | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anstieg der Konnektivitätsnachfrage im hybriden Arbeitsumfeld
Mehr als 80 % der nordamerikanischen Organisationen planen bis 2026 die Einführung von Zero Trust, was einen entscheidenden Wandel weg von veralteten VPNs widerspiegelt, bei denen zwischen 2020 und 2025 ein Anstieg kritischer Schwachstellen um 82,5 % verzeichnet wurde.[1]Mary Pratt, „Warum 81 % der Organisationen planen, Zero Trust bis 2026 einzuführen”, CIO, cio.com SASE-Plattformen setzen identitätszentrierten Zugriff, Mikrosegmentierung und kontinuierliche Überprüfung durch und stabilisieren damit die Remote-Produktivität. Eine Fallstudie von Salesforce verzeichnete eine fünffache Bandbreitensteigerung, nachdem MPLS-Verbindungen durch ein SD-WAN-gestütztes SASE-Backbone ersetzt wurden, ohne die Konnektivitätskosten zu erhöhen.
Explosionsartiger Anstieg des Multi-Cloud- und SaaS-Datenverkehrsvolumens
Der direkte Cloud-Breakout über SD-WAN reduziert die Umlauflatenz im Vergleich zur Datenzentrumsrückleitung um bis zu das Fünffache und gewährleistet eine zuverlässige SaaS-Leistung.[2]Zeus Kerravala, „WAN-Transformation mit sicherheitsorientierter Vernetzung erreichen”, Network World, networkworld.com SASE liefert einheitliche Richtlinien über Amazon Web Services-, Microsoft Azure- und Google Cloud-Workloads hinweg. Ciscos Cloud OnRamp reduziert das Onboarding in die Public Cloud von Tagen auf Stunden und optimiert das Routing für biopharmazeutische Forschungs- und Entwicklungsplattformen, die Genomdatensätze verarbeiten.
Verschärfung der Datenschutzvorgaben (CCPA, Québec Gesetz-64)
Die Datenschutzgesetze in Kalifornien und Québec schreiben Echtzeit-Benachrichtigungen bei Datenschutzverletzungen und empfindliche Strafen bei Datenmissmanagement vor. Die native Verhinderung von Datenverlust innerhalb von SASE prüft Datenverkehrsströme, um die Exfiltration regulierter Inhalte zu blockieren. Das Gesundheitswesen verdeutlicht die Dringlichkeit: 181 Ransomware-Vorfälle haben im Jahr 2024 25,6 Millionen Patientendatensätze offengelegt und die durchschnittliche Lösegeldforderung auf 5,7 Millionen USD getrieben.
KI-gesteuerte Richtlinienautomatisierung zur Senkung der Betriebskosten
Cato Networks wendet prädiktive Analysen an, um granulare Zugriffsregeln zu empfehlen, die sich automatisch anpassen, wenn sich Nutzungsmuster verschieben, und reduziert so manuelle Ticketvolumina. Palo Alto Networks fügt seinem KI-gestützten SASE Eingabeaufforderungen in natürlicher Sprache hinzu, sodass Administratoren ihre Absichten in alltäglichem Deutsch statt in syntaxlastigen Befehlen beschreiben können.[3]Palo Alto Networks, „Salesforce steigert seine Bandbreite mit Prisma SD-WAN”, paloaltonetworks.com
Analyse der Hemmnisswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der MPLS-Migration | -2.8% | US-amerikanische Unternehmenskorridore, kanadische Finanzbezirke | Mittelfristig (2–4 Jahre) |
| Knappheit an Fachkräften für Cybersicherheit | -2.1% | Nordamerika, besonders ausgeprägt in ländlichen und mittelgroßen Städten | Langfristig (≥ 4 Jahre) |
| Bedenken hinsichtlich der Abhängigkeit von einem einzigen Anbieter | -1.7% | Große US-Unternehmen, kanadische Behördensektoren | Kurzfristig (≤ 2 Jahre) |
| Latenzeinschränkungen durch Breitband im ländlichen Raum | -1.4% | Ländliches USA, abgelegenes Kanada, nördliches Mexiko | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der MPLS-Migration
Die MPLS-Bandbreite wächst bis 2028 nur um 6,7 %, während der Cloud-Datenverkehr jährlich um 29 % steigt, was zu einer zunehmenden Leistungslücke führt. Rip-and-Replace-Strategien bergen das Risiko von Ausfallzeiten und falsch konfigurierten Zugriffskontrollen, weshalb viele Unternehmen die Migration stufenweise durchführen, indem sie SD-WAN-Tunnel über vorhandene Leitungen legen. Die vorübergehende Exposition ungenutzter Firewall-Regeln kann laterale Bewegungsmöglichkeiten schaffen, die Angreifer während der Umstellungsphasen ausnutzen.
Knappheit an Fachkräften für Cybersicherheit
ISC²-Forschungen berichten, dass Nordamerika einen Mangel von 500.000 qualifizierten Fachkräften verzeichnet, wobei ländliche Gemeinden mit den größten Einstellungsschwierigkeiten konfrontiert sind. Mexikanische Führungskräfte nennen den Fachkräftemangel unter den drei größten Hindernissen für die 5G-Sicherheitsadoption. SASE mildert die Lücke, indem es Steuerungsebenen konsolidiert und KI-generierte Empfehlungen an die Oberfläche bringt, die Arbeitslasten in schlanken IT-Teams ausgleichen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebotstyp: Verwaltete Dienste beschleunigen die Einführung von Cloud-Sicherheit
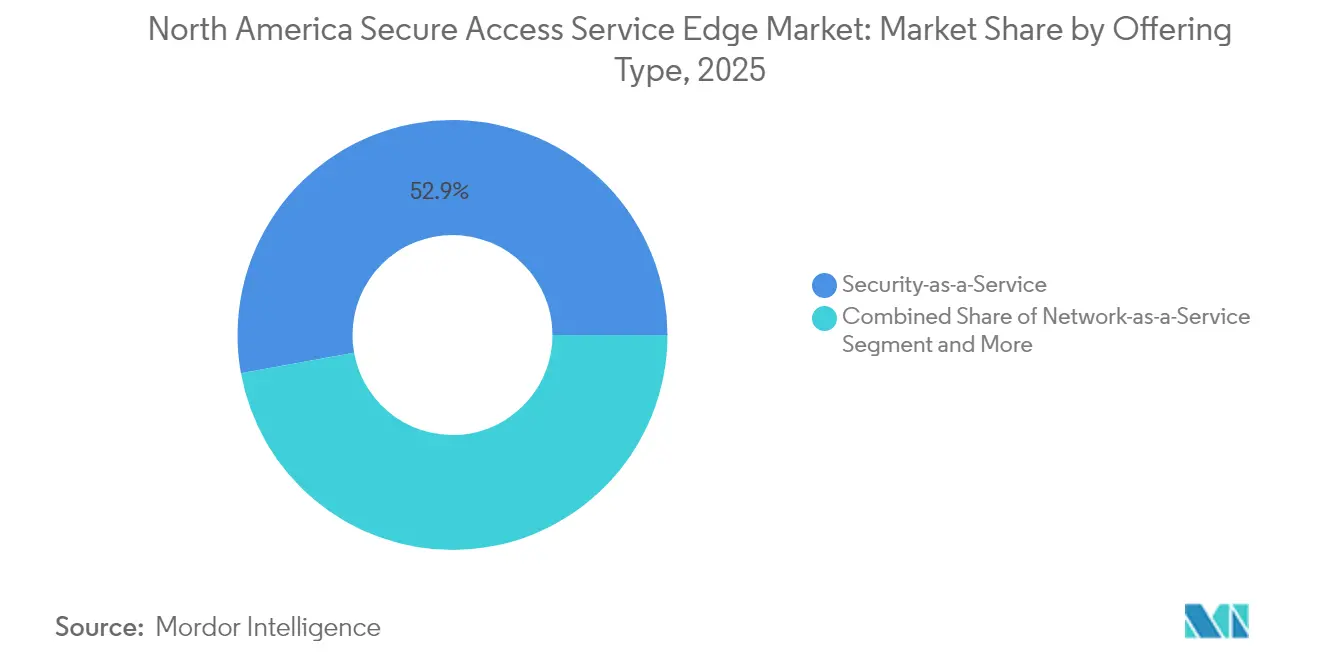
Der Secure Access Service Edge Markt verzeichnet für Sicherheit-als-Dienst im Jahr 2025 einen Anteil von 52,85 %, bedingt durch die Präferenz für Abonnementmodelle, die Kapitalaufwendungen eliminieren. Verwaltete SASE-Dienste, obwohl heute kleiner, zeigen eine CAGR von 20,1 % und profitieren von gebündelter Konnektivität, die Firewall, VPN und SD-WAN in einer pauschalen Gebühr pro Standort zusammenführt. Telekommunikationsanbieter vertiefen die adressierbare Reichweite, indem sie clientlose Authentifizierung in SIM-Karten einbetten und so den Bereitstellungsaufwand für Außendienstmitarbeiter reduzieren. Professionelle Dienste bleiben während des Übergangs entscheidend, indem sie Bewertungen, Designvalidierungen und Optimierungen nach der Migration für stark regulierte Sektoren wie das Bankwesen leiten. Netzwerk-als-Dienst stärkt den Abonnementimpuls durch bedarfsgerechte Bandbreite, die bei saisonalen Verkehrsspitzen skaliert. Strategische Allianzen zwischen Integratoren und Hyperscalern rationalisieren die Adoptionszyklen weiter, da vorab getestete Referenzarchitekturen die Proof-of-Concept-Phasen verkürzen.
Die Serviceentwicklung spiegelt auch den Willen der Anbieter wider, wiederkehrende Einnahmen zu steigern. Verizons Advanced SASE, AT&T Incs Edge-Computing-Partnerschaft und T-Mobiles 5G-Slices veranschaulichen diversifizierte Produktpläne, die adressierbare Vertikalen erweitern. Unternehmen, die früher alle fünf Jahre Sicherheitsgeräte kauften, erneuern nun jährlich Cloud-Lizenzen, was die Prognosegenauigkeit für Anbieter verbessert. Da der Preiswettbewerb zunimmt, entstehen KI-gestützte Self-Service-Dashboards als Differenzierungshebel, die Kunden in die Lage versetzen, Richtlinien ohne Engagements im Bereich professioneller Dienste anzupassen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Komponente: Zero Trust konfiguriert Netzwerkgrundlagen neu
SD-WAN erzielte 2025 41,25 % des Umsatzes und bleibt die Basis für Verkehrssteuerung und dynamische Pfadauswahl. Dennoch verlangsamt sich das Wachstum, da die Technologie zur Grundvoraussetzung wird. Zero-Trust-Netzwerkzugriff wächst auf einer CAGR-Trajektorie von 20,9 %, da der Fernzugang über VPN hinaus modernisiert wird. Die Integration von Gerätestatusüberprüfungen und Verhaltensanalysen der Benutzer reduziert die Angriffsfläche bei hochwertigen Workloads. Sicheres Web-Gateway und Cloud-Zugriffssicherheitsbroker ziehen weiterhin compliance-getriebene Ausgaben von Finanz- und Gesundheitsentitäten an, die jede SaaS-Transaktion protokollieren müssen. Firewall-als-Dienst migriert verteilte Richtlinien-Engines zu Cloud-Präsenzpunkten und reduziert die Aktualisierungslatenz. Datenverlustprävention profitiert von Datenschutzmandaten, während die digitale Erlebnisüberwachung Betriebsteams hilft, Latenzspitzen mit Echtzeit-Hop-für-Hop-Transparenz zu diagnostizieren.
Die Komponentenkonvergenz begünstigt Einzelanbieter-Kataloge: Gartner prognostiziert, dass einheitliche Plattformen bis 2027 65 % der SD-WAN-Beschaffung kontrollieren werden, gegenüber 20 % im Jahr 2024. Netskopes Übernahme von Infiot produzierte ein grenzenloses WAN, das Zero Trust, Qualitätserlebnisanalysen und Anwendungsbeschleunigung in einem einzigen Portal vereint. Fortinet integriert Bedrohungsintelligenz über Next-Generation-Firewall, SD-WAN und Secure Edge hinweg, minimiert Richtliniendrift und beschleunigt die Reaktion auf Vorfälle.
Nach Bereitstellungsmodus: Cloud-First übertrifft On-Premise-Anteile
Die Cloud erreicht eine Adoptionsrate von 64,92 % und wächst mit einer CAGR von 22,15 %, da Unternehmen Sicherheitsstacks in Rechenzentren zugunsten verteilter Inspektionsknoten näher am Nutzer ablösen. Die Skalierbarkeit spricht saisonale Unternehmen an, die für Werbeveranstaltungen Kapazitäten aufbauen und dann auf das Basislevel zurückfahren. On-Premise behält einen Platz für latenzarme Handelsplätze und vertrauliche Regierungsworkloads, die souveränen Vorgaben unterliegen. Hybridkonzepte kombinieren Colocation-Gateways mit SASE-Präsenzpunkten, um vorhersehbare Leistung aufrechtzuerhalten und gleichzeitig die Compliance zu verwalten. VMwares Portfolio veranschaulicht die Bereitstellungsflexibilität, indem es Kunden ermöglicht, zwischen Cloud-Gateways und lokal gehosteten Orchestratoren zu wechseln, ohne Richtlinienobjekte zu ändern.
Edge Computing verändert die Landschaft weiter. Die 5G-Adoption steigt und drängt die Inspektion in die Nähe von Basisstationen, wodurch die Umlaufverzögerung für Augmented-Reality-Wartung in Fertigungsanlagen reduziert wird. Durch Netzbetreiber kontrollierte Slices reservieren vorhersehbaren Durchsatz und betten inlinebasierte DNS-Filterung ein, die Lücken schließt, die zuvor zwischen Mobilfunk- und Festnetz-Niederlassungen bestanden. Energieeffiziente Hardware für Remote-Office-Regale unterstützt das Nachhaltigkeitsgebot, die Rackdichte und den Stromverbrauch an untergeordneten Standorten zu reduzieren.
Nach Unternehmensgröße: KMU schließen die Schutzlücke
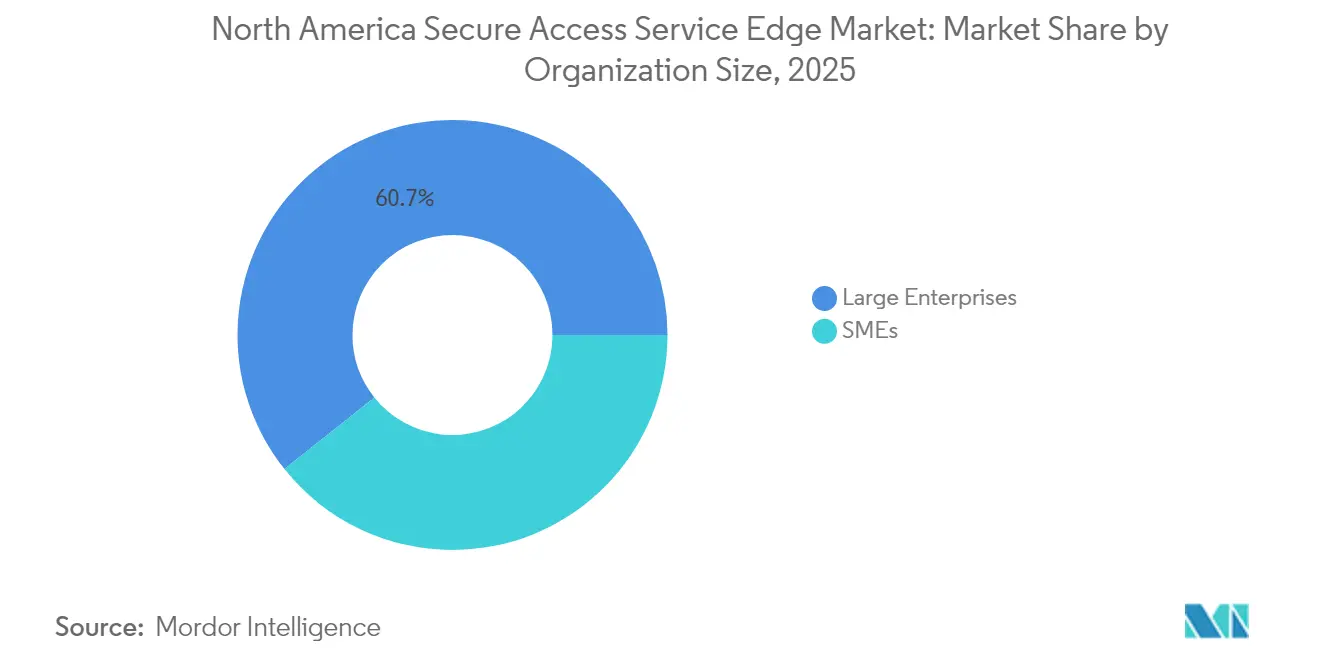
Großunternehmen beherrschen 60,72 % des Umsatzes aufgrund fest verankerter Budgetzuweisungen und Multi-Cloud-Komplexität, die eine ultra-granulare Segmentierung erfordert. Dennoch verzeichnen KMU eine CAGR von 21,05 % und nutzen Pay-as-you-grow-Lizenzierung, die den im Voraus anfallenden Hardware-Beschaffungsaufwand beseitigt. Ein Cloud-Dashboard ersetzt ein Flickwerk aus unterschiedlichen Firewalls, Inhaltsfiltern und VPN-Konzentratoren und reduziert den Schulungsaufwand. Technologiepartner sprechen KMU mit vorkonfigurierten Blueprints an, die Endpunkte automatisch erkennen und in Sekunden Regeln mit minimaler Rechtevergabe durchsetzen.
Bei Großorganisationen dominieren Konsolidierungsmotive. Interne Audits offenbaren überlappende Firewall-Erneuerungen, redundante Web-Gateways und vereinzelte SSL-Entschlüsselungsdienste, die die Betriebskosten aufblähen. Ein Schwenk auf eine einzige Plattform erreicht eine geringere Erneuerungskomplexität und vereinfacht das Anbietermanagement. Die Governance verbessert sich, da Audit-Trails unter einer einzigen Managementebene zentralisiert werden, was der Kontrolle auf Vorstandsebene hinsichtlich der Cyber-Risikolage entspricht.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzer-Vertikale: Gesundheitswesen wächst rasant angesichts zunehmender Bedrohungen
BFSI hält einen Anteil von 27,05 % aufgrund strenger Regulierungsrahmen wie PCI-DSS- und FFIEC-Richtlinien, die eine kontinuierliche Überwachung und Verschlüsselung von Daten in Bewegung vorschreiben. Das Gesundheitswesen ist mit einer CAGR von 19,95 % der am schnellsten wachsende Bereich, da Ransomware-Gruppen zu doppelten Erpressungstaktiken übergehen und drohen, geschützte Gesundheitsinformationen zu veröffentlichen, wenn Zahlungen ausbleiben. Die Zero-Trust-Krankenhausarchitektur führt Mikrosegmentierung bei jedem medizinischen Gerät ein und blockiert laterale Bewegungen, die während eines Angriffs oft Radiologie- oder Infusionspumpen lahmlegen. Der Einzelhandel profitiert vom Omnichannel-Bestellwesen, das eine Niederlassungskonnektivität erfordert, die mit saisonalen Spitzen skaliert. Behörden übernehmen die Architektur, um dem Executive Order der US-Regierung zur Verbesserung der nationalen Cybersicherheit zu entsprechen, das eine Zero-Trust-Umstellung für Bundesnetzwerke vorschreibt. Die Fertigung setzt SASE ein, um Betriebstechnologie zu schützen, die nun Telemetrie direkt an Cloud-Analyseplattformen überträgt.
Die digitale Transformation steht im Einklang mit der pandemiebedingten Expansion der Telemedizin. SASE integriert sich mit HIPAA-konformen Videolösungen und EHR-Systemen, führt In-Line-Richtlinienprüfungen durch, die sicherstellen, dass Patientendaten auf genehmigte Domänen beschränkt bleiben. Die Endpunktisolierung schränkt den Vertragnehmerzugang auf bestimmte Krankenhausabteilungen ein und verhindert, dass von Remote-Mitarbeitern entwendete Zugangsdaten in elektronische Akten eindringen.
Geografische Analyse
Der Secure Access Service Edge Markt weist in Nordamerika signifikante regionale Unterschiede auf. Die Vereinigten Staaten tragen im Jahr 2025 79,25 % des Umsatzes bei, dank dichter Unternehmenscluster im Silicon Valley, New York und Washington D.C., die hochwertige perimeterlose Sicherheit erfordern. Cloud-Migration in Bundesbehörden und Fortune-500-Banken sichert mehrjährige Upgrades und stärkt den First-Mover-Status. Tier-1-Netzbetreiber kooperieren mit Plattformanbietern, um Zero Trust in 5G-Festfunkangeboten einzubetten, die Datenverkehr zu landesweiten SASE-Präsenzpunkten zurückleiten.
Kanada folgt mit stetigem Momentum, das durch das Québec Gesetz-64 verankert ist, das die Datensouveränitätspflichten erhöht und grenzüberschreitende Unternehmen dazu zwingt, eine einheitliche Inspektion über Bundesstaaten und Provinzen hinweg einzuführen. Finanzzentren in Toronto und Vancouver installieren Cloud-Gateways, die Datenflüsse auf kanadischem Boden protokollieren, um lokale Anforderungen an den Datenspeicherort zu erfüllen. Gesundheitsnetzwerke setzen SASE ein, um Ransomware zu bekämpfen, und nutzen KI-Analysen, um anomalen Ost-West-Datenverkehr innerhalb von Patientenportalen zu kennzeichnen.
Regulatorisches Umfeld
Die Einführung von SASE in Nordamerika ist an Sicherheitsarchitekturanforderungen und Datenschutzpflichten des öffentlichen Sektors gebunden. Im Juni 2026 veröffentlichte die Cybersecurity and Infrastructure Security Agency (CISA) Leitlinien, die föderalen Behörden den Übergang vom Trusted Internet Connections (TIC) 2.0-Modell zu TIC 3.0 unter Nutzung von SASE als Teil einer breiteren Zero-Trust-Implementierung erleichtern und cloudbasierte Inspektions- und Richtliniendurchsetzungsmuster für Regierungsnetzwerke stärken. Föderale Käufer messen SASE-Implementierungen zudem am Federal Risk and Authorization Management Program (FedRAMP), das die Fahrpläne zur Anbieterautorisierung und die für Cloud-Sicherheitskontrollen erforderliche Dokumentation beeinflusst.
Der grenzüberschreitende Umgang mit Daten prägt weiterhin regionale SASE-Designentscheidungen, insbesondere bei Inspektion, Protokollierung und Schlüsselverwaltung. Der U.S. CLOUD Act (18 U.S.C. 2713) kann Dienstanbieter unter US-Jurisdiktion zur Offenlegung von Daten verpflichten, unabhängig davon, wo diese gespeichert sind. Separat betonen Leitlinien vom Januar 2026 im Zusammenhang mit dem EU-U.S. Data Privacy Framework (DPF) laufende Überprüfungserwartungen für den Zertifizierungsstatus von US-Empfängern bei grenzüberschreitenden Übertragungen. Zusammen erhöhen diese Belastungen das Gewicht von Entscheidungen zum Datenstandort, der Governance von Unterauftragsverarbeitern und der prüfungsbereiten Protokollierung in den Beschaffungskriterien in den Vereinigten Staaten, Kanada und Mexiko.
Wertschöpfungskettenanalyse
In Nordamerika beginnt die SASE-Wertschöpfungskette mit cloud-nativer Plattformentwicklung über ZTNA-, SWG-, CASB-, FWaaS-, DLP- und SD-WAN-Kontrollebenen. Sie erweitert sich anschließend auf Hyperscale- und Edge-Infrastruktur, die Points of Presence hostet, bevor sie zur Unternehmensbereitstellung und laufenden Betrieb gelangt. Telekommunikationsanbieter und Managed-Service-Provider tragen einen großen Anteil der Orchestrierung, indem sie Konnektivität mit Cloud-Sicherheitsplattformen bündeln und Backbone-Reichweite, Peering und Last-Mile-Zugang nutzen, um konsistente Leistung über verteilte Niederlassungen und mobile Belegschaften hinweg zu liefern. Partnerschaften wie die Zusammenarbeit von AT&T mit Palo Alto Networks verdeutlichen, wie Carrier-Netzwerke und SASE-Stacks in unternehmensorientierte Managed-Angebote integriert werden.
Nachgelagert verschiebt sich der Wert zu Integrations-, Migrations- und Governance-Diensten, die Identitätsanbieter, Endpunkt-Statussignale und SIEM/SOAR-Telemetrie in einheitliche Richtlinien-Workflows einbinden. Anforderungen des öffentlichen Sektors und regulierter Branchen fügen Schritte rund um Autorisierung und Nachweispaketierung hinzu, einschließlich der Angleichung an FedRAMP-Erwartungen bei föderalen Beschaffungen, sowie operative Kontrollen für Protokollaufbewahrung und Datenstandort. Interoperabilitätsmechanismen zwischen Sicherheitsplattformen und privaten Netzwerkkernen sind ebenfalls für Latenz und Leistung relevant, während die Lieferkettensicherung zunehmend die Zuordnung von Cloud-Unterauftragsverarbeitern und die Verwaltung der Souveränität von Entschlüsselungsschlüsseln umfasst, da die Verkehrsinspektion von Appliances zu verteilten Cloud-Durchsetzungspunkten wandert.
Wettbewerbslandschaft
Der nordamerikanische Wettbewerb ist mäßig konsolidiert. Die fünf führenden Anbieter, angeführt von Palo Alto Networks, Cisco, Zscaler, Fortinet und Cato Networks, verwalten gemeinsam einen beträchtlichen Anteil der wiederkehrenden Abonnementeinnahmen. Die Konsolidierung setzt sich fort: Palo Alto Networks schloss 2024 die 28 Milliarden USD schwere Splunk-Übernahme ab und integrierte Observability in Sicherheitsanalysen, um reichhaltigeren Bedrohungskontext zu liefern. Cisco erwarb IBMs QRadar-Assets, um SIEM-Telemetrie in Secure Connect einzuspeisen und die Erkennung lateraler Bewegungen zu stärken. Netskope hat Infiot hinzugefügt und vermarktet nun Borderless WAN, das Konnektivität und Sicherheit in einer einzigen Lizenz zusammenführt.
Anbieter differenzieren sich durch KI. Zscaler verarbeitet über 500 Milliarden tägliche Transaktionen durch Modelle des maschinellen Lernens, die Risikobewertungen von Benutzern, Geräten und Zielen korrelieren. Catos Autonome Richtlinien prognostizieren optimale Segmentierungs-Tags und stimmen sie automatisch auf Verkehrsverschiebungen ab, was die Verwaltung für ressourcenbeschränkte Teams erleichtert. Fortinet nutzt benutzerdefinierte ASICs innerhalb seiner Security Fabric, um Deep-Packet-Inspektion mit Drahtgeschwindigkeiten durchzuführen, die Hochgeschwindigkeits-Glasfaserverbindungen entsprechen, und so die Benutzererfahrung beim Cloud-Breakout zu erhalten.
Marktführer im nordamerikanischen Secure Access Service Edge Bereich
Akamai Technologies Inc.
Aruba Networks (an HPE Company)
AT&T Inc.
Barracuda Networks Inc.
Broadcom Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Quantenresistente Netzwerktechnik und Identitätsschutz beginnen sich als differenzierte Fähigkeitsbereiche innerhalb von SASE herauszubilden, insbesondere da Unternehmen Upgrades für langlebige Vertraulichkeits- und Authentifizierungsabläufe suchen. Im Juli 2026 kündigten AT&T und Palo Alto Networks ein quantenresistentes SASE-Fabric an, das Prisma SD-WAN mit den Netzwerkfähigkeiten von AT&T integriert und Post-Quantum-Kryptografie (PQC) als praktischen Upgrade-Pfad innerhalb von Managed-SASE-Angeboten darstellt. AT&T hat zudem auf die Nutzung der Cisco 8000 Series Secure Router-Fähigkeiten für quantenresistente Verschlüsselung und Authentifizierung im Einklang mit den Standards des National Institute of Standards and Technology (NIST) verwiesen. Dies deutet auf eine Chance für Anbieter und Carrier hin, PQC-fähigen Transport, Zertifikatslebenszyklus-Kontrollen und Krypto-Agilität in SASE-Verträge für kritische Infrastruktur, BFSI und Regierungskäufer zu integrieren.
Die Modernisierung föderaler Architekturen schafft ebenfalls eine breitere Chance für Anbieter, die compliance-taugliche Telemetrie und Cloud-Sicherheitskontrollen im großen Maßstab operationalisieren können. Die CISA-Leitlinien vom Juni 2026, die Behörden beim Übergang von TIC 2.0 zu TIC 3.0 über SASE unterstützen und Erwartungen zur Einspeisung von Netzwerktelemetrie in den Comprehensive Log Aggregation Warehouse (CLAW) Cloud-Dienst enthalten, erhöhen die Anforderungen an Protokollpipelines, Richtlinienprüfbarkeit und Managed Operations. Neben regionalen Datenschutzbeschränkungen wie CCPA in Kalifornien und Quebec Bill-64 sowie der Prüfung grenzüberschreitender Datenübertragungen im Kontext des Data Privacy Framework priorisieren Käufer flexible Bereitstellungsmodelle, einschließlich Cloud-, VPC- oder On-Premise-Kontrolloptionen, sowie Entscheidungen zum Datenstandort. Diese Kombination unterstützt die anhaltende Nachfrage nach Plattformen und Managed Services, die Governance über die Vereinigten Staaten, Kanada und Mexiko hinweg nachweisen können.
Aktuelle Branchenentwicklungen
- März 2026: Akamai Technologies Inc. kündigte KI-gestützte Fähigkeiten für Akamai Guardicore Segmentation an, die KI-gestützte Identifikation, Analyse und automatische Richtliniengenerierung für die Sicherheitsdurchsetzung ermöglichen. Die Einführung erweitert SASE-ähnliche Mikrosegmentierung und Zero-Trust-Fähigkeiten im nordamerikanischen SASE-Markt. Stärkt die Marktposition bei KI-gesteuerter Richtlinienautomatisierung und dynamischer Segmentierung über hybride IT-Umgebungen hinweg.
- August 2025: AT&T Inc. und Cisco lieferten eine umfassende SASE-Lösung, die sichere Konnektivität über die Cisco Secure Access-Plattform ermöglicht. Die Partnerschaft bietet eine direkte SASE-Bereitstellungskooperation im nordamerikanischen Markt. Der Kapazitätszuwachs stärkt die Konsolidierung von SASE-Angeboten durch Single-Vendor-Funktionalität und reduziert die operative Komplexität für Unternehmen.
- April 2025: Hewlett Packard Enterprise Aruba Networking erweiterte Aruba Central um Virtual Private Cloud (VPC)- und On-Premise-Bereitstellungen, um Datensouveränität und regionale Kontrolle zu adressieren. Die Fähigkeit verbessert die Bereitstellungsflexibilität und die Datenstandort-Optionen für nordamerikanische SASE-Kunden. Erweitert die SASE-Einführungspfade durch hybride Cloud-/On-Premise-Konfigurationen.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Dieser Markt umfasst Ausgaben in Nordamerika für cloudbasierte Secure Access Service Edge-Angebote, die Netzwerkzugang und Sicherheitskontrollen für Benutzer, Geräte und Zweigstellenstandorte bei der Verbindung zu Anwendungen und Daten kombinieren.
Umfangsausschlüsse: Wir schließen kundeneigene On-Premise-Sicherheits-Appliances, reine MPLS-Transportdienste und allgemeines IT-Outsourcing aus, das nicht als SASE-Funktionalität verkauft wird.
Übersicht der Segmentierung
- Nach Angebotstyp
- Netzwerk-als-Dienst
- Sicherheit-als-Dienst
- Verwaltete SASE-Dienste
- Professionelle Dienste (Bewertung, Integration)
- Nach Komponente
- Software-definiertes WAN (SD-WAN)
- Sicheres Web-Gateway (SWG)
- Cloud-Zugriffssicherheitsbroker (CASB)
- Zero-Trust-Netzwerkzugriff (ZTNA)
- Firewall-als-Dienst (FWaaS)
- Datenverlustprävention (DLP)
- Digitale Erlebnisüberwachung
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Unternehmensgröße
- Großunternehmen
- KMU
- Nach Endnutzer-Vertikale
- Banken, Finanzdienstleistungen und Versicherungen (BFSI)
- IT und Telekommunikation
- Einzelhandel und E-Commerce
- Gesundheitswesen und Biowissenschaften
- Regierung und öffentlicher Sektor
- Fertigung und Industrie
- Bildung
- Sonstige Branchen
- Nach Land
- Vereinigte Staaten
- Kanada
- Mexiko
Datenquellen, Marktdimensionierung und Validierung
Sekundärforschung
Sekundärforschung wurde verwendet, um Marktgrenzen festzulegen, den Nachfragekontext aufzubauen und Annahmen an die im nordamerikanischen SASE-Markt beobachteten Adoptionssignale zu binden. Wir stützen uns auf öffentliche und offizielle Referenzen wie NIST-Leitlinien und -Publikationen, FCC-Breitband- und Konnektivitätsstatistiken, US SEC-Einreichungen und US-Regierungs-Cyberberichtsportale wie CISA, zusammen mit Standards- und Best-Practice-Material von ISO oder ähnlichen Gremien.
Um das Marktverhalten in messbare Eingaben zu übersetzen, haben wir auch Kommentare zu Cloud- und Netzwerkverkehr in Jahresberichten, öffentliche Dokumentationen zu Produktpreissignalen und Beschaffungssprache aus öffentlichen Ausschreibungen, soweit zugänglich, geprüft. Zusätzlich wurden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Intelligence, Nachrichten und Finanzdaten, Patentdatenbanken sowie globale Verträge und Ausschreibungen verwendet, um die Umsatzexposition und den Zeitpunkt von Produkteinführungen zu überprüfen. Die hier genannten Sekundärforschungsquellen sind nur beispielhaft, und andere Referenzen wurden verwendet, um Daten zu sammeln, Annahmen zu validieren und offene Fragen während der Analyse zu klären.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich darauf zu validieren, wie Unternehmen in den USA und Kanada SASE einkaufen, was sie bündeln und wie sich die Preisgestaltung über Vertragslaufzeiten und Nutzerzahlen hinweg entwickelt. Wir sprachen mit Käufern, Kanalpartnern und Teilnehmern von Managed Services sowie Fachexperten, die regulierte Branchen und verteilte Unternehmen abdecken. Anschließend nutzten wir das Feedback, um Adoptionstempo, Rabattmuster und die Aufteilung zwischen Neubereitstellungen und Verlängerungen in ganz Nordamerika zu bestätigen.
Verteilung der Befragten der Primärforschung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 39% | CXOs: 19% |
| Mittlere Ebene: 42% | Funktions-/Bereichsleiter: 33% |
| Kleinere Akteure: 19% | Manager: 48% |
Marktdimensionierung und -prognose
Die Dimensionierung beginnt mit einem Top-down-Aufbau, bei dem Ausgabenpools für Unternehmensnetzwerke und Sicherheit in ein SASE-Nachfrageset unter Verwendung von Adoptions- und Attach-Raten für cloudbasierten sicheren Zugang rekonstruiert werden, gefolgt von Anpassungen für Abonnementbereitstellung und Vertragsdauer. Anschließend bestätigen wir die Gesamtsummen mit selektiven Bottom-up-Prüfungen, hauptsächlich anhand von Stichproben-Preisen pro Nutzer oder Standort multipliziert mit geschätzten eingesetzten Nutzern oder Standorten, sowie Plausibilitätsprüfungen bei Anbietern und Kanälen, um eine Überzählung von Bundles zu vermeiden.
Die Eingaben wurden praxisnah und nachvollziehbar gehalten, einschließlich der Durchdringung der Remote- und Hybrid-Belegschaft, der Anzahl verteilter Standorte, des Wechsels von VPN zu Zero-Trust-Zugang, des Anteils des in Cloud-Points-of-Presence inspizierten Verkehrs und der Bewegung der Abonnementpreise (einschließlich Rabattierung und Mehrjahresaufschlägen). Wo direktes Volumen nicht sichtbar ist, schließen wir Lücken mit Proxy-Indikatoren wie Beschaffungssprache des öffentlichen Sektors, Druck durch Sicherheitscompliance und von Teilnehmern gemeldeten Verlängerungszyklen und normalisieren die Ergebnisse anschließend über die Region.
Für die Prognose führen wir Szenarioanalysen zu Upgrade-Zyklen, Tempo der Cloud-Migration und Druck durch Sicherheitsvorfälle durch. Der endgültige Pfad wird anhand von Expertenmeinungen zu Preisentwicklung und Bündelungsänderungen verfeinert. Annahmen werden erneut überprüft, um sicherzustellen, dass das Wachstum die realisierbare Bereitstellungskapazität und die Budgetspannen der Kunden nicht überschreitet.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden durch Triangulation über unabhängige Signale validiert und dann auf abnormale Sprünge nach Jahr, Land und Käufertyp überprüft, bevor sie freigegeben werden. Wir führen zudem Abweichungsprüfungen gegenüber verwandten Ausgabenmustern für Cloud-Sicherheit und Unternehmensnetzwerke durch und kontaktieren Quellen erneut, wenn eine wichtige Annahme außerhalb der erwarteten Bereiche liegt.
Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen, wenn wesentliche Ereignisse eintreten, wie Preisrücksetzungen, größere politische Verschiebungen oder große Vertragsankündigungen, die die Run-Rate verändern können. Vor der Lieferung führt ein Analyst eine erneute Prüfung der wichtigsten Eingaben und des Wechselkurszeitpunkts durch, damit die Kunden die aktuellste verfügbare Sicht erhalten.
Vergleich der Marktgröße von Mordor Intelligence für Secure Access Service Edge in Nordamerika mit anderen veröffentlichten Schätzungen
Veröffentlichte Zahlen für nordamerikanisches SASE stimmen nicht immer überein, da die Grenze zwischen reinen SASE-Abonnements und angrenzenden Netzwerk- oder Sicherheitsdiensten unterschiedlich gezogen wird und Anbieter Funktionen auf Weisen bündeln, die verwischen, was tatsächlich gezählt wird. Unterschiede zeigen sich auch, wenn ein Herausgeber eine kontrahierte Run-Rate-Sicht angibt, während ein anderer erfasste Umsätze verwendet, was das Jahr verschiebt, in dem Wachstum erscheint.
Zu den wichtigsten Ursachen für Abweichungen gehören in der Regel, wie die Abonnementpreisgestaltung normalisiert wird (pro Nutzer versus pro Standort), ob Managed Services und Bündelung innerhalb derselben Zahl gezählt werden, und wie der Währungszeitpunkt bei der Berichterstattung über die USA und Kanada gehandhabt wird. Wenn Preis- und Rabattannahmen in einem festen Rhythmus aktualisiert und mit Verlängerungsverhalten und Beschaffungssignalen abgeglichen werden, hält Mordor Intelligence den Basisjahr-Marktwert näher an der typischen Vertragsrealität.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 11,63 Mrd. USD (2025) | |
| Regionale Beratungsgesellschaft A | 9,80 Mrd. USD (2025) | Beschränkt den Umfang häufig ausschließlich auf Security-Service-Edge-Abonnements, was SD-WAN-geführte SASE-Bundles, die von verteilten Unternehmen genutzt werden, außen vor lassen und die implizite Abonnementbasis verringern kann. |
| Fachpublikation B | 14,20 Mrd. USD (2025) | Wendet häufig einen schnelleren ASP-Anstieg an und zählt einen breiteren Satz von Managed Services und Implementierungsgebühren innerhalb des Marktes und stützt sich möglicherweise auf Run-Rate-Extrapolationen, die Verlängerungen in dasselbe Jahr vorziehen. |
Der Vergleich legt nahe, dass die Streuung hauptsächlich dadurch erklärt wird, was in Abonnement-Bundles enthalten ist und wie Preise zwischen den Jahren fortgeschrieben werden. Wenn der Umfang auf cloudbasierte SASE-Funktionen begrenzt und die Preisgestaltung an typische Vertragsstrukturen angepasst wird, bleibt die resultierende Marktgröße leichter mit Bereitstellungszyklen und Beschaffungszeitpunkten in Einklang zu bringen.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des nordamerikanischen Secure Access Service Edge Markts?
Die Marktgröße für Secure Access Service Edge beläuft sich im Jahr 2026 auf 13,9 Milliarden USD.
Wie schnell wird der Markt voraussichtlich wachsen?
Der Markt soll eine CAGR von 19,55 % verzeichnen und bis 2031 33,97 Milliarden USD erreichen.
Welches Bereitstellungsmodell führt bei der Adoption?
Cloud-Bereitstellung hält einen Anteil von 64,92 % und wächst mit einer CAGR von 22,15 %, was eine starke Präferenz für Cloud-First-Sicherheit widerspiegelt.
Welche Vertikale wird am schnellsten wachsen?
Das Gesundheitswesen soll mit einer CAGR von 19,95 % wachsen, da Krankenhäuser Ransomware bekämpfen und Datenschutzvorschriften einhalten müssen.
Seite zuletzt aktualisiert am:



