
Russland-Cybersicherheitsmarkt – Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
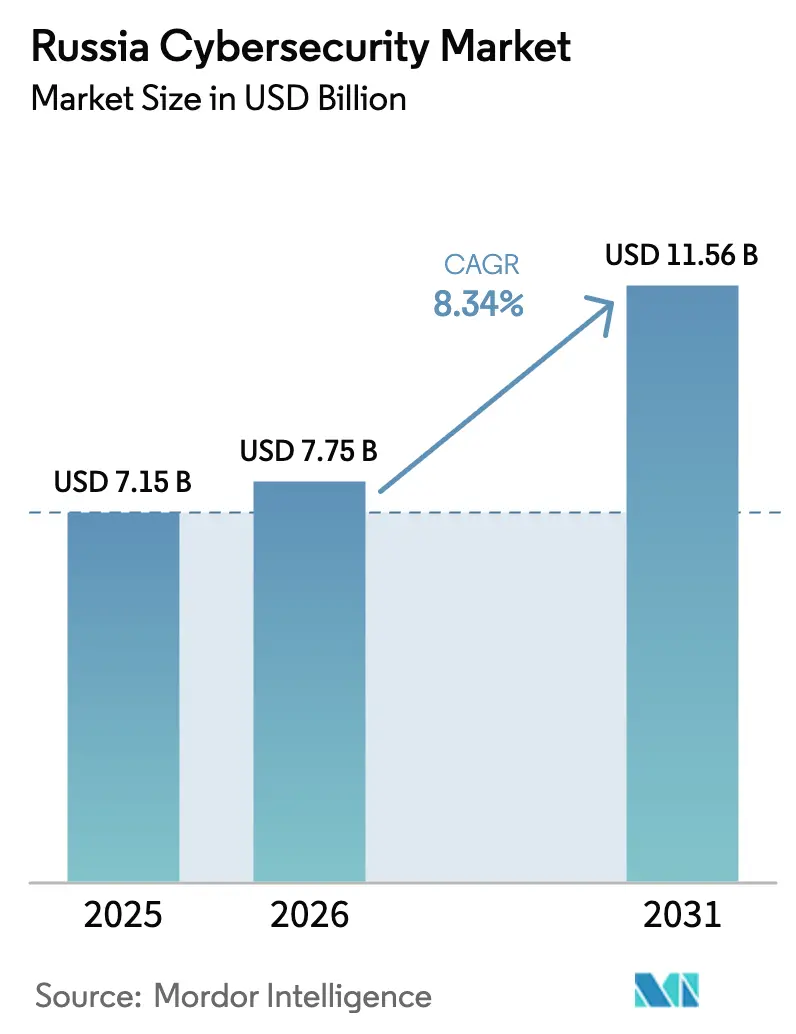
| Marktgröße im Basisjahr (2025) | 7.15 Milliarden US-Dollar |
| Marktgröße (2026) | 7.75 Milliarden US-Dollar |
| Marktgröße (2031) | 11.56 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 8.34 % |
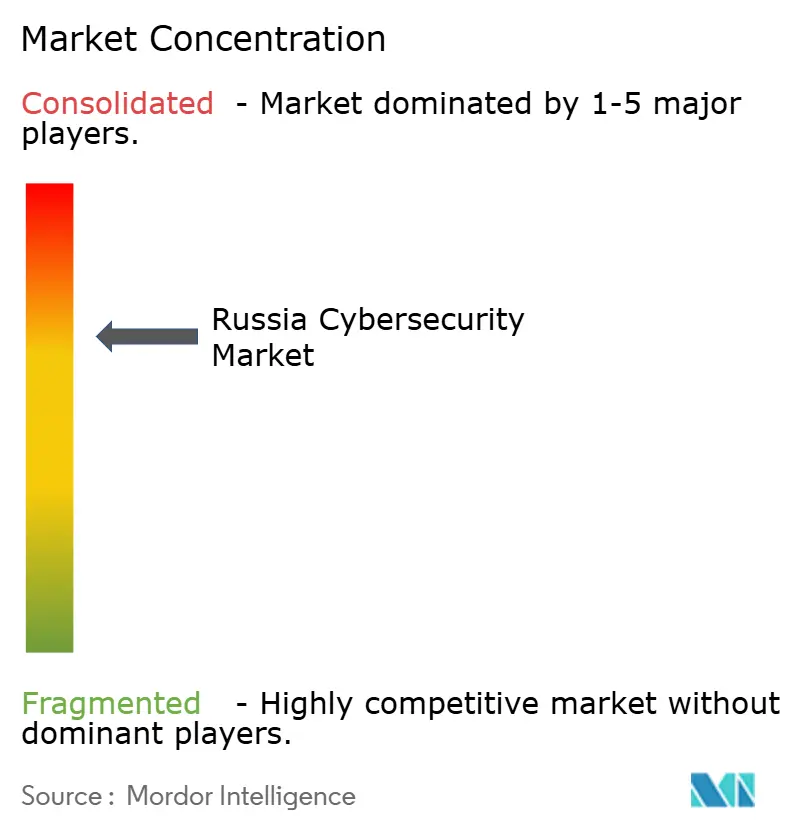
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Russland-Cybersicherheitsmarkt-Analyse von Mordor Intelligence
Die Größe des Russland-Cybersicherheitsmarktes wurde im Jahr 2025 auf 7,15 Milliarden USD geschätzt und wird voraussichtlich von 7,75 Milliarden USD im Jahr 2026 auf 11,56 Milliarden USD bis 2031 wachsen, bei einer CAGR von 8,34 % während des Prognosezeitraums (2026–2031). Die Marktexpansion wird durch die Agenda des Staates zur digitalen Souveränität vorangetrieben, die zertifizierte russische Lösungen für kritische Informationsinfrastrukturen vorschreibt und selbst in einem angespannten makroökonomischen Umfeld für stetige Haushaltszuweisungen sorgt. Steigende Ransomware-Verluste, strengere Datenlokalisierungsvorschriften und obligatorische jährliche Sicherheitsaudits veranlassen Unternehmen – insbesondere im Bankwesen, in der Energiewirtschaft und im Gesundheitswesen – dazu, Cyberausgaben gegenüber anderen IT-Ausgaben zu priorisieren. Inländische Cloud- und Rechenzentrumsausbauten durch Akteure wie Rostelecom schaffen neue Nachfrage nach Zero-Trust-Architekturen, während Importsubstitutionsrichtlinien die Umsatztransparenz für russische Anbieter erhöhen, die sanktionierte Hardware ersetzen können.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot hielt der Lösungsbereich im Jahr 2025 einen Marktanteil von 56,10 % am Russland-Cybersicherheitsmarkt; Dienstleistungen verzeichnen mit 9,75 % die höchste CAGR für 2026–2031.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Umsatzanteil von 61,55 % auf die On-Premise-Bereitstellung am Russland-Cybersicherheitsmarkt, und die Cloud-Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 11,25 % wachsen.
- Nach Endnutzerbranche führte BFSI im Jahr 2025 mit einem Anteil von 28,10 %, während das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 12,05 % expandieren wird.
- Nach Unternehmensgröße der Endnutzer kontrollierten Großunternehmen im Jahr 2025 66,60 % des Russland-Cybersicherheitsmarktes; KMU verzeichnen über 2026–2031 die höchste CAGR von 10,35 %.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse des Russland-Cybersicherheitsmarktes
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Vorstoß zur digitalen Souveränität und Importsubstitutionsmandate im russischen IT-Sicherheitsökosystem | +2.1% | National | Mittelfristig (2–4 Jahre) |
| Anstieg staatlich geleiteter Programme zum Schutz kritischer Infrastrukturen nach dem Ukraine-Konflikt | +1.8% | Moskau und Sankt Petersburg zuerst | Kurzfristig (≤2 Jahre) |
| Schnelle Expansion des inländischen Cloud- und Rechenzentrumsbestands als Treiber der Zero-Trust-Einführung | +1.5% | Große städtische Zentren | Mittelfristig (2–4 Jahre) |
| Verbreitung des industriellen IoT in der Öl- und Gaswirtschaft sowie in Versorgungsunternehmen, die OT-Sicherheitskontrollen erfordern | +1.2% | Ressourcenreiche Regionen | Mittelfristig (2–4 Jahre) |
| Eskalierende Ransomware-als-Dienstleistung-Angriffe auf russische KMU | +0.9% | Landesweit | Kurzfristig (≤2 Jahre) |
| Obligatorische Datenlokalisierungsgesetze erhöhen die On-Premise-Nachfrage | +0.7% | Landesweit | Kurzfristig (≤2 Jahre) |
| Quelle: Mordor Intelligence | |||
Vorstoß zur digitalen Souveränität und Importsubstitutionsmandate im russischen IT-Sicherheitsökosystem
Die Marktteilnehmer im Russland-Cybersicherheitsmarkt befinden sich nach dem Importsubstitutionsdekret vom Dezember 2024, das viele ausländische Produkte blockiert, in einem strukturell geschützten Umfeld. Das Dekret 1875 sperrt viele ausländische IT-Waren von der öffentlichen Beschaffung und setzt eine „Zweitbeste-raus”-Regel durch, die Gebote mit russischer Herkunft bevorzugt. Infolgedessen berichten lokale Anbieter wie Kaspersky und Positive Technologies von einem Pipeline-Wachstum, das die Einstellungskapazitäten übersteigt, während Ministerien in jeder neuen Bereitstellung zertifizierte inländische Kryptoalgorithmen vorschreiben.
Anstieg staatlich geleiteter Programme zum Schutz kritischer Infrastrukturen nach dem Ukraine-Konflikt
Regulatorische Aktualisierungen des Föderalen Sicherheitsdienstes (FSB) haben den Schutz kritischer Infrastrukturen von einer IT-Verantwortung zu einer Compliance-Verpflichtung auf Vorstandsebene gemacht. Die FSB-Anordnung 239 und die Methodik des Verkehrsministeriums von 2024 verpflichten Versorgungsunternehmen, Flughäfen und Eisenbahnen, Telemetrie in eine einheitliche staatliche Plattform einzuspeisen. Vorfallsdaten zeigen, dass die durchschnittliche Ausfallzeit pro Angriff von 65 Stunden im Jahr 2018 auf 1 Stunde im Jahr 2024 gesunken ist, was beweist, dass regulatorischer Druck die Reife der Abwehr beschleunigt [1]Verkehrsministerium der Russischen Föderation, "Methodische Empfehlungen zur Kategorisierung kritischer Informationsinfrastrukturen," mintrans.gov.ru.
Schnelle Expansion des inländischen Cloud- und Rechenzentrumsbestands als Treiber der Zero-Trust-Einführung
Rosteletoms Moskauer Einrichtung vom Juli 2024 und der 100-MW-Campus von BitRiver im Fernen Osten erweitern die nationale Rechenkapazität um mehr als 20 %, was Unternehmen dazu veranlasst, Arbeitslasten ausgelagert zu verlagern. Jede Migration treibt die Einführung von Mikrosegmentierung und Zero-Trust-Kontrollen voran, die nach russischen Standards zertifiziert sind. Mit jedem Kapazitätszuwachs verlagern Unternehmen unkritische Arbeitslasten ausgelagert und sehen sich dann Compliance-Klauseln gegenüber, die eine Zero-Trust-Segmentierung erfordern. Frühe Anwender wie Bank Primorye zeigen, dass cloudbasierte Web-Anwendungs-Firewalls Millionen von Ereignissen pro Quartal neutralisieren können, ohne Personal aufzustocken, was Betriebskosteneffizienz impliziert und weitere Migrationen anreizt.
Verbreitung des industriellen IoT in der Öl- und Gaswirtschaft sowie in Versorgungsunternehmen, die OT-Sicherheitskontrollen erfordern
Kaspersky ICS-CERT entdeckte CVE-2023-47610 in Cinterion-Modems und verdeutlichte damit die systemische OT-Exposition. Energieunternehmen reagierten mit der Beschleunigung der Einführung protokollbewusster Intrusion-Prevention-Systeme, und Werksaudits berichten von messbaren Reduzierungen ungeplanter Ausfallzeiten [2]Kaspersky ICS-CERT, "Sicherheitshinweis zu CVE-2023-47610," ics-cert.kaspersky.com. Nach dem Sicherheitshinweis beschleunigten mehrere staatliche Energieversorgungsunternehmen die Beschaffung protokollbewusster Intrusion-Prevention-Systeme, was verdeutlicht, dass bekannt gewordene Schwachstellen Budgets kurzfristig bewegen können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Abwanderung von Talenten durch Emigration und militärische Mobilisierung mit Auswirkungen auf die Cyber-Belegschaft | -1.7% | Technologiezentren | Langfristig (≥5 Jahre) |
| US/EU-Exportkontrollen mit eingeschränktem Zugang zu fortschrittlicher Sicherheitshardware und -aktualisierungen | -1.5% | National | Mittelfristig (2–4 Jahre) |
| Haushaltskürzungen in Nicht-Ressourcensektoren infolge makroökonomischer Sanktionen | -1.0% | Sektorspezifisch | Kurzfristig (≤2 Jahre) |
| Fragmentierte föderale Beschaffungsprozesse, die die Sicherheitsmodernisierung verzögern | -0.6% | Regierungssektoren | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Abwanderung von Talenten durch Emigration und militärische Mobilisierung mit Auswirkungen auf die Cyber-Belegschaft
Positive Technologies stellt fest, dass das Stellenwachstum im Bereich Informationssicherheit das Absolventenangebot im Verhältnis drei zu eins übersteigt, was das durchschnittliche Gehalt von Sicherheitsanalysten um 25 % über den nationalen IT-Löhnen hält. Organisationen kompensieren dies durch die Automatisierung der Triage der ersten Ebene über ML-gestützte XDR-Plattformen.
US/EU-Exportkontrollen mit eingeschränktem Zugang zu fortschrittlicher Sicherheitshardware und -aktualisierungen
US-Handelsregeln vom September 2024 unterwerfen ausgewählte Unternehmenssoftware und Firmware Lizenzregimes und frieren Aktualisierungen auf bereits in russischen Netzwerken installierten westlichen Appliances ein. Betreiber greifen auf Grauimporte zurück, was die Wartungskosten erhöht und das inländische ASIC-Design antreibt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Lösungen behalten die Führung, während Dienstleistungen sich beschleunigen
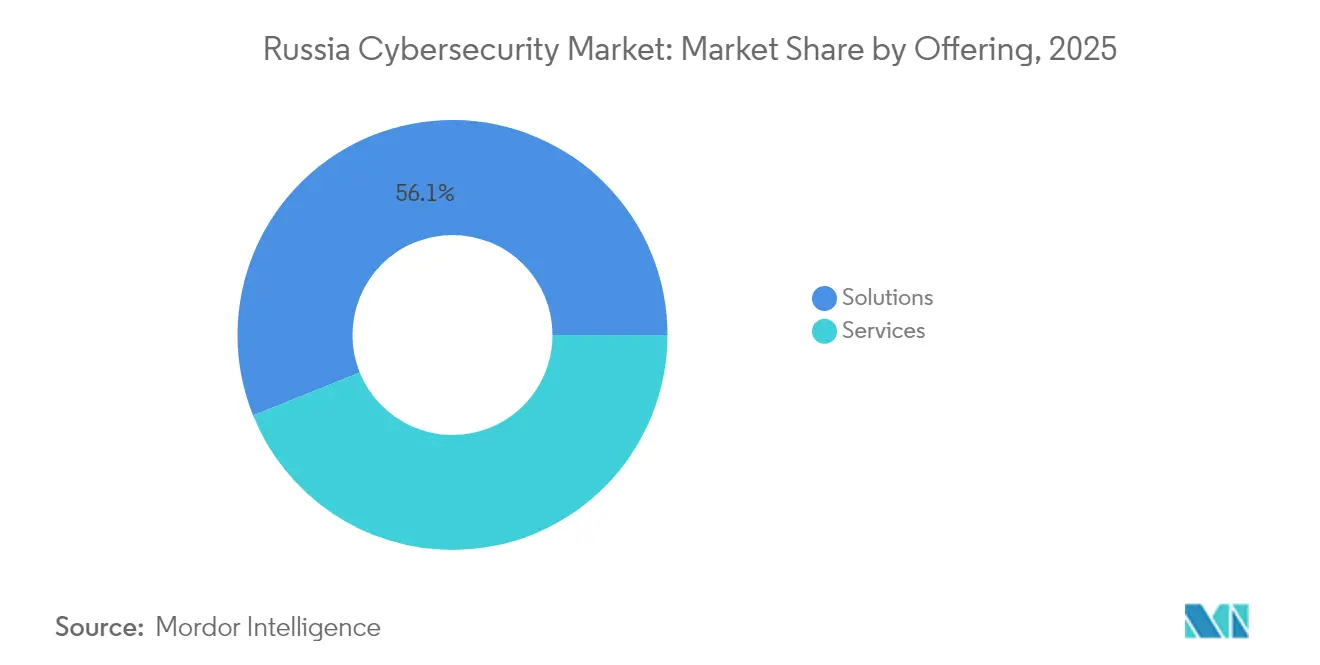
Lösungen generierten im Jahr 2025 56,10 % des Marktanteils am Russland-Cybersicherheitsmarkt und unterstreichen die historische Präferenz für Kapitalanschaffungen und den internen Betrieb. Der Umsatz bleibt in Netzwerk-Firewalls, Endpunktschutz und sicheren Web-Gateways verankert, die FSB-Zertifizierungsprotokolle erfüllen. Dennoch verschiebt sich der adressierbare Pool allmählich in Richtung Dienstleistungen, da Unternehmen Schwierigkeiten haben, 24/7-Sicherheitszentren zu besetzen. Verwaltete Erkennungs- und Reaktionspakete, die nach einem Knotenpreis berechnet werden, ermöglichen es selbst mittelgroßen Banken, die Bedrohungsjagd ohne Einstellung zu aktivieren – eine Verschiebung, die die Dienstleistungs-CAGR bis 2031 auf 9,75 % anhebt.
Die steigende Einführung dienstleistungsgebündelter XDR-Plattformen zeigt, dass Organisationen ergebnisbasierte Abrechnung mehr schätzen als Funktionsumfang. Anbieter bündeln nun Compliance-Audits, Incident-Retainer-Stunden und Bedrohungsintelligenz-Feeds und positionieren Dienstleistungen als Betriebskosten-Absicherung gegen volatile Hardware-Versorgung. Infolgedessen wächst der jährlich wiederkehrende Umsatz schneller als Lizenzverkäufe, und die mit Dienstleistungen verbundene Größe des Russland-Cybersicherheitsmarktes könnte bis 2031 5,4 Milliarden USD übersteigen, wenn die aktuellen Vertragsverlängerungen anhalten.
Notiz: Marktanteile aller einzelnen Segmente nach Berichtkauf verfügbar


Nach Bereitstellungsmodus: Cloud-Dynamik übertrifft On-Premise-Dominanz
Die On-Premise-Bereitstellung hatte im Jahr 2025 bereits 61,55 % des Russland-Cybersicherheitsmarktanteils erobert – ein Muster, das durch strenge Datensouveränitätsgesetze verstärkt wird, die sensible Arbeitslasten hinter Behörden-Firewalls halten. Compliance-Anforderungen gemäß FSB-Anordnung 239 bedeuten, dass Betreiber, die als kritische Informationsinfrastruktur eingestuft sind, Audit-Protokolle mehrere Jahre lang lokal speichern müssen, was die On-Site-Speichernachfrage verankert. Inländische Hyperscaler liefern isolierte Regierungsregionen, die dem Datenlokalisierungsgesetz entsprechen und risikoaversen Ministerien einen Migrationspfad bieten. Diese Vertrauensbasis treibt eine CAGR von 11,25 % für Cloud-bereitgestellte Kontrollen an, während On-Premise-Investitionen plateauisieren, da amortisierte Appliances ohne westliche Firmware-Aktualisierungen das Ende ihrer Nutzungsdauer erreichen.
Hybride Blueprints, die Schlüssel lokal halten, aber Analysen in souveränen Clouds ausführen, dominieren neue Ausschreibungen. Solche Muster verkürzen Patch-Zyklen und reduzieren Investitionsausgaben, was in einem angespannten Kreditumfeld attraktiv ist. Infolgedessen nennen Referenzen zum Russland-Cybersicherheitsmarkt zunehmend Mikrosegmentierung und Cloud-Workload-Schutzplattformen als obligatorische Checklisten-Punkte und nicht als erweiterte Optionen.
Nach Endnutzerbranche: BFSI führt, Gesundheitswesen holt auf
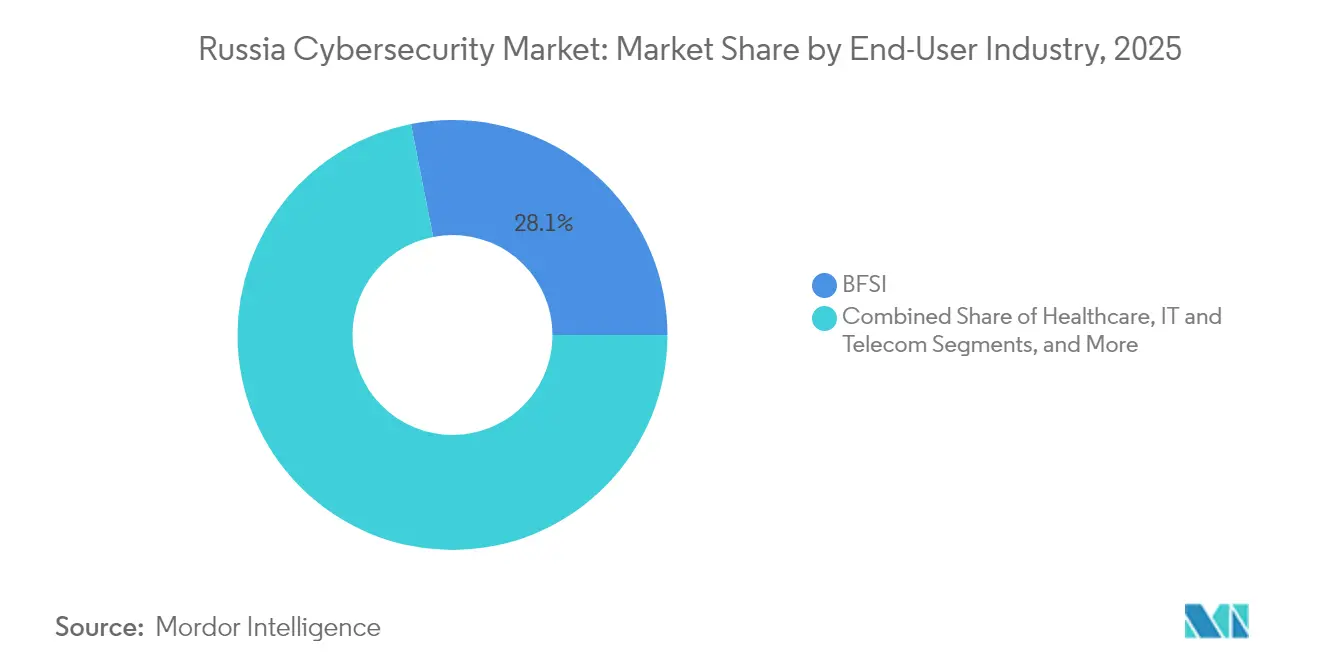
Die Gemeinschaft der Bank-, Finanzdienstleistungs- und Versicherungsbranche machte im Jahr 2025 28,10 % des Umsatzes am Russland-Cybersicherheitsmarkt aus. Obligatorische Penetrationstests gemäß der Zentralbank-Direktive 683-P und die Einführung des digitalen Rubels treiben die kontinuierliche Erneuerung von Betrugsanalysemodulen und verhaltensbasierten Biometriemodulen voran. Trotz dieses Gewichts soll der Gesundheitssektor bis 2031 mit der schnellsten CAGR von 12,05 % wachsen, angetrieben durch die Einführung elektronischer Patientenakten und die Ausweitung der Telemedizin in entlegene Oblaste.
Krankenhäuser werden nun als Betreiber kritischer Informationsinfrastrukturen eingestuft und unterliegen damit den Protokollaufbewahrungsregeln und Vorfallsberichterstattungsregeln der FSB-Anordnung 239. Beschaffungsdaten zeigen eine Verlagerung hin zu agentenlosem Netzwerkzugangskontrolle und Mikrosegmentierung für medizinische Geräte. Anbieter, die HL7-Protokollbewusstsein einbetten, sichern sich strategische Fußabdrücke, was darauf hindeutet, dass das Gesundheitswesen vor 2031 die Energie als zweitgrößten Anteil am Russland-Cybersicherheitsmarkt überholen könnte.
Notiz: Marktanteile aller einzelnen Segmente nach Berichtkauf verfügbar
Nach Unternehmensgröße der Endnutzer: Großunternehmen dominieren, während KMU das Tempo beschleunigen
Große Organisationen kontrollierten 66,60 % der Ausgaben im Jahr 2025, was die tiefen Taschen von Ölmajors, Telekommunikationsunternehmen und Staatsbanken widerspiegelt. Rahmenverträge im Wert von 50–100 Millionen USD sichern mehrjährige Erneuerungen von SIEM-, Schwachstellen-Scan- und Privileged-Access-Management-Suiten. Diese Deals unterstreichen die Abhängigkeit des Marktes von einigen hundert Top-Käufern.
KMU, obwohl heute kleiner, liefern bis 2031 eine CAGR von 10,35 %, da Ransomware-Versicherungsklauseln grundlegende Kontrollen erfordern. Staatliche Fördermittel, die bis zu 80 % der Softwareanschaffungskosten für kleine Exporteure subventionieren, demokratisieren den Schutz zusätzlich. Da Abonnementmodelle proliferieren, gewinnt die Russland-Cybersicherheitsbranche einen Long-Tail-Umsatzstrom, der zyklische Schwankungen bei Megaprojekten abfedert.
Geografische Analyse
Moskau und der breitere Zentralföderale Bezirk stellen den größten Knotenpunkt der Russland-Cybersicherheitsmarktaktivität dar. Hauptquartiere von Banken, föderalen Ministerien und inländischen Hyperscalern konzentrieren die Beschaffung hier, und Pilot-Compliance-Frameworks debütieren häufig in der Hauptstadt vor dem nationalen Rollout. Vertragsdaten zeigen, dass mehr als 45 % der neuen SOC-Aufbauten im Jahr 2024 aus Moskau stammten, was die Leitfunktion des Bezirks bestätigt.
Die Wolga- und Ural-Bezirke bilden den industriellen Maschinenraum und umfassen Raffinerien, Automobilwerke und Metallhütten. Eine erhöhte OT-Sicherheitsnachfrage folgt auf breit publik gemachte SPS-Schwachstellen, die im Jahr 2024 aufgedeckt wurden, und treibt Asset-Eigentümer dazu, passive Anomalieerkennungssensoren in Produktionsnetzwerken einzusetzen. Die resultierenden Aufträge steigerten den regionalen Marktwert zweistellig und stärken den Fußabdruck des Russland-Cybersicherheitsmarktes über seinen administrativen Kern hinaus.
Die Fern-östlichen und sibirischen Bezirke gewinnen trotz geringerer Bevölkerungsdichte strategisches Gewicht durch energieintensive Rechenzentrum-Projekte, die Überschuss-Wasserkraft nutzen. BitRivers 100-MW-Campus nahe Irkutsk verankert einen aufstrebenden Hochleistungsrechen-Korridor und treibt spezialisiertes Cybersicherheits-Tooling für tauchgekühlte Racks und containerisierte Edge-Knoten voran. Laufende Smart-Port-Projekte in Wladiwostok fügen maritime Sicherheitsnischen hinzu und runden ein geografisch diversifiziertes Umsatzportfolio ab.
Regulatorisches Umfeld
Die russische Cybersicherheitsregulierung stützt sich auf das Regime für kritische Informationsinfrastrukturen (KII) gemäß Föderalem Gesetz Nr. 187-FZ, verstärkt durch Importsubstitutionsvorgaben, die KII-Betreiber und öffentliche Einrichtungen zu Software aus dem Einheitlichen Register russischer Software lenken. Die regulatorischen und aufsichtsrechtlichen Zuständigkeiten sind zwischen FSTEC (technische Schutzanforderungen und Zertifizierung), dem FSB (einschließlich der GosSOPKA-bezogenen Erwartungen zur Vorfallsreaktion für KII) und Roskomnadzor (Aufsicht über personenbezogene Daten und Hosting) aufgeteilt. In der Praxis beeinflussen diese Compliance-Anforderungen die Produktauswahl, den Prüfungsumfang und die Aufbewahrung von Nachweisen in den Bereichen BFSI, Transport und Versorgungswirtschaft.
Mehrere Aktualisierungen 2025-2026 erhöhten den Compliance-Aufwand und verschärften die Konsequenzen bei Nichteinhaltung. Die Strafregelungen für Datenlecks und KII-Verstöße wurden durch Gesetzespakete, die ab dem 30. Mai 2025 in Kraft traten, verschärft, einschließlich umsatzbasierter Geldbußen und strafrechtlicher Haftung. Am 1. März 2026 ersetzte die FSTEC-Anordnung Nr. 117 die bisherige Anordnung Nr. 17 (2013) für die Schutzanforderungen staatlicher Informationssysteme. PNST 1045-2026 führte zudem ein standardisiertes Bestätigungsverfahren für vertrauenswürdige Software- und Hardwarekomplexe (DPAK) ein, die in KII eingesetzt werden, und stärkte damit die zertifizierungsgetriebene Beschaffung und Lebenszykluskontrollen.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der russischen Cybersicherheit beginnt mit der Festlegung und Durchsetzung von Vorschriften durch staatliche Regulierungsbehörden, vor allem FSTEC (technische Anforderungen und Zertifizierungswege für geschützte Systeme und KII), den FSB (Erwartungen an Vorfallsreaktion und Bedrohungsmeldung über nationale Mechanismen wie GosSOPKA) und Roskomnadzor (Aufsicht über personenbezogene Daten und zugehörige Compliance-Kontrollen). Diese Stellen prägen anschließend Beschaffungschecklisten, die zertifizierte einheimische Kryptografie, validierte Entwicklungsprozesse und lokal konforme Protokollierung und Überwachung priorisieren, was die Nachfrage nach SIEM-, XDR/MDR-, Schwachstellenmanagement- und Sicherheitsinfrastrukturprodukten antreibt.
Die vorgelagerte Versorgung wird durch einheimische Software- und Gerätehersteller, Systemintegratoren und Managed-Security-Anbieter geprägt, die Compliance durch Implementierung, SOC-Aufbau und laufende Überwachung operationalisieren. Branchenverbände wie die Vereinigung der Industrie für Informations- und Computertechnologien (APKIT) und die Föderation für Informationssicherheit Russlands (FIBR) koordinieren ebenfalls zwischen Regierung und Anbietern, unter anderem über Ausschüsse, die sich auf Informationssicherheit und Standardisierungsinitiativen konzentrieren (zum Beispiel Abstimmungen zu Anforderungen an Entwicklungsprozesse und vertrauenswürdige Software). Nachgelagert treiben große Unternehmen und KII-Betreiber (Banken, Telekommunikation, Energie, Transport und Gesundheitswesen) die meiste Nachfrage über Ausschreibungen und Rahmenverträge an, während KMU zunehmend paketierte Endpunkt-, Cloud-Sicherheits- und Managed-Services-Angebote über Vertriebspartner und Abonnementmodelle nutzen.
Wettbewerbslandschaft
Inländische Marktführer konsolidieren weiterhin Marktanteile, da Sanktionen viele westliche Marken verdrängen. Kaspersky bleibt der Referenzanbieter und kombiniert Endpunkt-Dominanz mit einem XDR-Start im April 2024, der 70 % der Alarme ohne Analystenbeteiligung automatisch triagiert [4]Kaspersky, "Technisches Whitepaper zur XDR-Plattform," kaspersky.com. Positive Technologies skaliert durch die Integration von Netzwerksensoren mit seinem MaxPatrol SIEM und bietet Kunden eine Einzelkonsolen-Sichtbarkeit – eine Fähigkeit, die von ressourcenknappen SOCs sehr geschätzt wird.
Partnerschaften mit nicht sanktionierenden Ländern beschleunigen Produkt-Roadmaps. Rostelecom-Solars Absichtserklärung mit einem chinesischen Chipsatz-Lieferanten ermöglicht Next-Gen-Firewall-Appliances, die für russische GOST-Kryptographie optimiert sind. Exklusive Vertriebsklauseln in solchen Vereinbarungen verschaffen Erstbewegern einen Skalenvorsprung und festigen ihren Griff auf den Russland-Cybersicherheitsmarkt.
Talentknappheit treibt eine Prämie auf Automatisierung. Anbieter, die Machine-Learning-Engines einbetten, die Incident-Response-Playbooks entwerfen, gewinnen Ausschreibungen, bei denen Käufer keine Analysten der ersten Ebene besetzen können. Infolgedessen verstärkt sich die Plattformkonvergenz: Endpunkt-, Netzwerk- und Cloud-Sensoren werden nun unter einheitlichen Lizenzverträgen geliefert, was die Wechselkosten erhöht und die Russland-Cybersicherheitsbranche in Richtung einer oligopolistischen Struktur drängt.
Führende Unternehmen der Russland-Cybersicherheitsbranche
Kaspersky Lab
Positive Technologies
Solar Security
Group-IB
Bi.Zone
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Eine kurzfristige Chance ergibt sich aus der compliance-getriebenen Modernisierung, da KII- und Betreiber staatlicher Informationssysteme ihre Kontrollen an die Umstellung auf die FSTEC-Anordnung Nr. 117 am 1. März 2026 anpassen und vertrauenswürdige Technologiestacks übernehmen, die gemäß PNST 1045-2026 für DPAK in KII formalisiert wurden. Anbieter, die zertifizierte sichere Entwicklung nachweisen, Audits beschleunigen und Telemetriedaten integrieren können, dürften Budgets erschließen, die von veralteten westlichen Geräten abgezogen werden, die durch Exportkontrollen und Update-Beschränkungen eingeschränkt sind. Gleichzeitig schafft die Planung des Ministeriums für digitale Entwicklung für eine nationale Plattform gegen Betrug ab dem 1. März 2026 zusätzlichen Freiraum für Fähigkeiten im Bereich Betrugsanalyse, Identität und API-Sicherheit, die sich in staatlich geführte Arbeitsabläufe integrieren lassen.
Plattformisierung und Automatisierung schaffen zudem zusätzlichen Spielraum dort, wo Personalengpässe bestehen bleiben, insbesondere bei Managed Services und integrierter Erkennung und Reaktion. Die Marktaktivität spiegelt diesen Wandel wider: Kaspersky führte Hunt Hub (Januar 2026) ein und erweiterte seine Bedrohungsanalyse-Berichterstattung zu einem interaktiven Content-Hub (Mai 2026), was auf eine Produktrichtung hindeutet, die auf operative Transparenz, schnellere Triage und intelligenzgesteuerte Arbeitsabläufe für SOC-Teams ausgerichtet ist. Auf der Massenmarkt- und Long-Tail-Seite erweitert BI.ZONE Antivirus Lite (Juli 2026) die Endpunktakzeptanz und kann Upgrade-Trichter zu kostenpflichtigen Stufen ausbauen, während gemeinsame Bedrohungsforschung (etwa die Verfolgung der PipeMagic-Aktivität durch Kaspersky und BI.ZONE) zeigt, wie sich Anbieter durch kollaborative Analysen und schnellere Bereitstellung von Erkennungsinhalten differenzieren können.
Aktuelle Branchenentwicklungen
- Juli 2026: Solar Group – Kündigte eine Strategie für 2026 mit Fokus auf KI-Integration und Schutz vor neuen Bedrohungsquellen an, um die Marktführerschaft zu behalten. Der Schritt stärkt die Produktroadmap durch die Einbindung adaptiver KI-Schutzmaßnahmen und den Ausbau von Partnerschaften mit Anbietern von Sicherheitsanalysen. Dies trägt zu einem breiteren Trend der Differenzierung durch automatisierte Bedrohungserkennung im heimischen Markt bei.
- Juli 2026: Roskomnadzor – Meldete die Sperrung von 2.615 Phishing-Ressourcen und 389 Websites, die Schadsoftware verbreiten, im Juni 2026. Die Maßnahme verringert die Angriffsfläche für russische Nutzer und signalisiert eine verschärfte Durchsetzung der Cyberhygiene. Anbieter von Schutzdiensten könnten lokale Vorfallsreaktion und Sensibilisierungskampagnen für Nutzer beschleunigen.
- Juli 2026: Heimische Industrie – Beschleunigte die Entwicklung eines heimischen Systems zur Signierung von Softwarecode nach dem massenhaften Widerruf von SSL-Zertifikaten durch GlobalSign im Juni 2026. Der Kapazitätsausbau stärkt die Widerstandsfähigkeit der Lieferkette für russische Softwareanbieter, indem er vertrauenswürdige Signierung im Inland ermöglicht. Der Schritt steht im Einklang mit den Zielen der Importsubstitution und Souveränität und könnte die lokale Übernahme sicherer Softwareentwicklungspraktiken fördern.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diesen Bericht umfasst der russische Cybersicherheitsmarkt die Ausgaben für Cybersicherheitslösungen und -dienstleistungen, die zur Prävention, Erkennung und Reaktion auf digitale Bedrohungen bei russischen Organisationen eingesetzt werden, gemessen in Wertangaben und erfasst über Cloud- und On-Premise-Bereitstellungen.
Ausschlüsse: Reine Verbraucher-Antivirenprogramme und nicht sicherheitsbezogene IT-Infrastrukturausgaben ohne Cybersicherheitsfunktion sind von den Marktsummen ausgeschlossen.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Unternehmensgröße der Endnutzer
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktgrößenbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche wurde genutzt, um die Grundstruktur des Modells aufzubauen und russlandspezifische Nachfragesignale zu ermitteln, die die Cybersicherheitsbudgets beeinflussen. Wir bezogen uns auf öffentliche Quellen wie Rosstat-Veröffentlichungen zu IKT und Geschäftsaktivität, Publikationen der russischen Zentralbank für den BFSI-Kontext sowie offizielle Aktualisierungen von Regulierungsbehörden und Standards, die compliance-getriebene Sicherheitskäufe prägen.
Wir prüften außerdem Handels- und Technologieindikatoren, wie Zoll- und Handelsstatistiken, soweit relevant für die Bewegung von Sicherheitshardware, sowie offene Patentdatenbanken, um zu sehen, welche Sicherheitsthemen lokal angemeldet werden, was hilft zu validieren, wo sich die Ausgaben wahrscheinlich konzentrieren werden. Jahresberichte, Management-Kommentare und seriöse Presseberichterstattung wurden herangezogen, um zu verstehen, wie Beschaffungszyklen, Prioritäten der Importsubstitution und Entscheidungen zur Cloud-Migration den Cybersicherheitsmix zwischen Lösungen und Dienstleistungen verändern können. Zur Validierung und Normalisierung nutzten wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen sowie Nachrichten und Finanzdaten. Die hier aufgeführte Quellenliste ist nur beispielhaft, da viele weitere Referenzen für Datenerhebung, Abgleich und Klärung verwendet wurden.
Primärinterviews und Umfragen
Unsere Feldarbeit umfasst russische Anbieter von Cybersicherheit, Integratoren, Dienstleister, Käufer und Regulierungsbehörden. Interviews und Umfragen klären die Ausgabenrichtung, Preisgestaltung, den Zeitpunkt der Akzeptanz und Lücken in veröffentlichten Umsätzen innerhalb Russlands. Widersprüchliche Antworten werden anhand von Beschaffungsdaten und Vorfallsnachweisen überprüft.
Verteilung der Befragten der primären Forschungsarbeit
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 30 % | CXOs: 15 % |
| Mid-Tier: 45 % | Funktions-/Bereichsleiter: 30 % |
| Kleinere Akteure: 25 % | Manager: 55 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-Down-Ansatz, bei dem die adressierbare Cybersicherheitsnachfrage Russlands aus IT- und Digitalisierungsausgabenmustern, der Compliance-Intensität und dem Mix von Cloud- versus On-Premise-Bereitstellungen rekonstruiert wird, was dann auf den typischerweise über Branchen verteilten Sicherheitsanteil hinweist. Um die Gesamtsummen realistisch zu halten, haben wir das Ergebnis durch selektive Bottom-Up-Prüfungen mit Stichproben-Preis- und Volumenlogik für gängige Sicherheitskategorien sowie Vertriebskanalprüfungen zu Dienstleistungsanbindungsraten und Verlängerungsverhalten abgeglichen.
Die Eingabewerte wurden so gewählt, dass sie dem Kauf- und Budgetierungsverhalten für Cybersicherheit in Russland entsprechen, sodass Variablen wie öffentliche und regulierte Sicherheitsvorgaben, von Unternehmen gemeldeter Vorfalls- und Ransomware-Druck, die Migration von Unternehmen zu einheimischen Cloud- und Rechenzentren sowie das Verhältnis zwischen Lösungen und Dienstleistungen als wesentliche Modelltreiber behandelt wurden. Wo eine Kategorie eine ungleichmäßige öffentliche Sichtbarkeit aufweist, wurden Annahmen mithilfe von Proxy-Indikatoren überbrückt (zum Beispiel installierte Basis-Exposition in großen Organisationen und typische Abdeckung des Sicherheits-Stacks) und anschließend nach Expertenprüfung angepasst.
Für die Prognose wurde eine Szenarioanalyse verwendet, verankert an Konsensbereichen aus Primärgesprächen, da der Markt sensibel auf politische Veränderungen und Beschaffungszeitpunkte reagiert. Die Wachstumsraten nach wichtigen Endnutzergruppen wurden anschließend mit dem Gesamtmarktverlauf abgeglichen, damit die Prognose Jahr für Jahr mit demselben Nachfragepool und derselben Preislogik konsistent bleibt.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt durch Triangulation von Schreibtischindikatoren, Interview-Rückmeldungen und internen Konsistenzprüfungen im Modell, damit Ausreißer nicht ohne Erklärung übernommen werden. Analysten vergleichen die implizierten Ausgaben je Unternehmen und je regulierter Branche mit unabhängigen Signalen und prüfen anschließend plötzliche Sprünge bei Kategorieanteilen, Preiskurven und Dienstleistungsmix, bevor Zahlen freigegeben werden.
Die Arbeit wird in mehreren Schritten überprüft, und erneute Kontaktaufnahmen werden ausgelöst, wenn sich eine wichtige Annahme ändert, etwa eine sichtbare Änderung der Beschaffungsregeln, eine deutliche Verschiebung der Bereitstellungspräferenzen oder eine unerwartete Preisanpassung. Berichte werden jährlich aktualisiert, und bei wesentlichen Ereignissen werden zwischenzeitliche Aktualisierungen vorgenommen, gefolgt von einer abschließenden Prüfung vor der Auslieferung, damit Kunden die aktuellste Sicht erhalten.
Vergleich der Marktgröße für russische Cybersicherheit von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für die russische Cybersicherheit stimmen nicht immer überein, da jeder Herausgeber die Grenzen unterschiedlich zieht und dann unterschiedliche Preis- und Währungsannahmen anwendet. Unterschiede ergeben sich auch daraus, ob die Schätzung den Kundenausgaben oder dem Anbieterumsatz folgt und ob Dienstleistungen als vollständiger Vertragswert oder nur als wiederkehrende Anteile gezählt werden.
Durch die Verfolgung von Preisen auf Kategorieebene und Aktualisierungszeitpunkten hält Mordor Intelligence das Modell an einen konsistenten Umfang von Lösungen plus Dienstleistungen in USD-Werten gebunden, was Schwankungen verringert, die durch rubelbasierte Berichterstattung und partielle Umfangszusammenfassungen entstehen.
Vergleichsanalyse
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 7,15 Mrd. USD (2025) | |
| Branchenanalyseportal A | 3,63 Mrd. USD (2024) | Die Schätzung wird in Rubel angegeben und als vorläufige Bandbreite dargestellt, und die offengelegten Anmerkungen trennen nicht klar zwischen Lösungen und Dienstleistungen und geben nicht an, ob die Gesamtsummen den Anbieterumsatz oder die Endnutzerausgaben widerspiegeln. |
| Politischer Thinktank B | 3,48 Mrd. USD (2024) | Die Zahl leitet sich aus in Rubel angegebenen kundenseitigen Gesamtsummen ab und hängt stark vom Umrechnungszeitpunkt ab, und einige Ausgabenkategorien können zwischen Schutzwerkzeugen und Sicherheitsdienstleistungen unterschiedlich gruppiert sein. |
Der Vergleich zeigt vor allem, dass Wechselkurszeitpunkte und Umfangsgrenzen den Marktwert bei Umrechnung in USD leicht um Milliarden verschieben können. Wenn Kategorieabdeckung, Behandlung von Dienstleistungen und die Perspektive Ausgaben versus Umsatz von Jahr zu Jahr konsistent gehalten werden, wird die resultierende Zahl leichter prüfbar und für die Planung wiederverwendbar.


Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der Russland-Cybersicherheitsmarkt bis 2031 erreichen?
Der Markt wird voraussichtlich bis 2031 11,56 Milliarden USD erreichen und mit einer CAGR von 8,34 % wachsen.
Welcher Bereitstellungsmodus zeigt das schnellste Wachstum in der russischen Cybersicherheitslandschaft?
Die cloudbasierte Bereitstellung führt mit einer CAGR von 11,25 % für 2026–2031, da inländische Hyperscaler ihre Kapazitäten ausbauen.
Warum ist der Gesundheitssektor das am schnellsten wachsende Endnutzersegment?
Die Einführung elektronischer Patientenakten und Telemedizin-Initiativen treiben die Gesundheitsausgaben mit einer CAGR von 12,05 % bis 2031 voran.
Wie beeinflussen Importsubstitutionsmandate die Anbieterauswahl?
Dekret 1875 bevorzugt zertifizierte russische Lösungen, stärkt die Auftragspipelines für inländische Anbieter und schränkt ausländische Gebote ein.
Seite zuletzt aktualisiert am:



