
MEA-Cybersicherheitsmarkt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
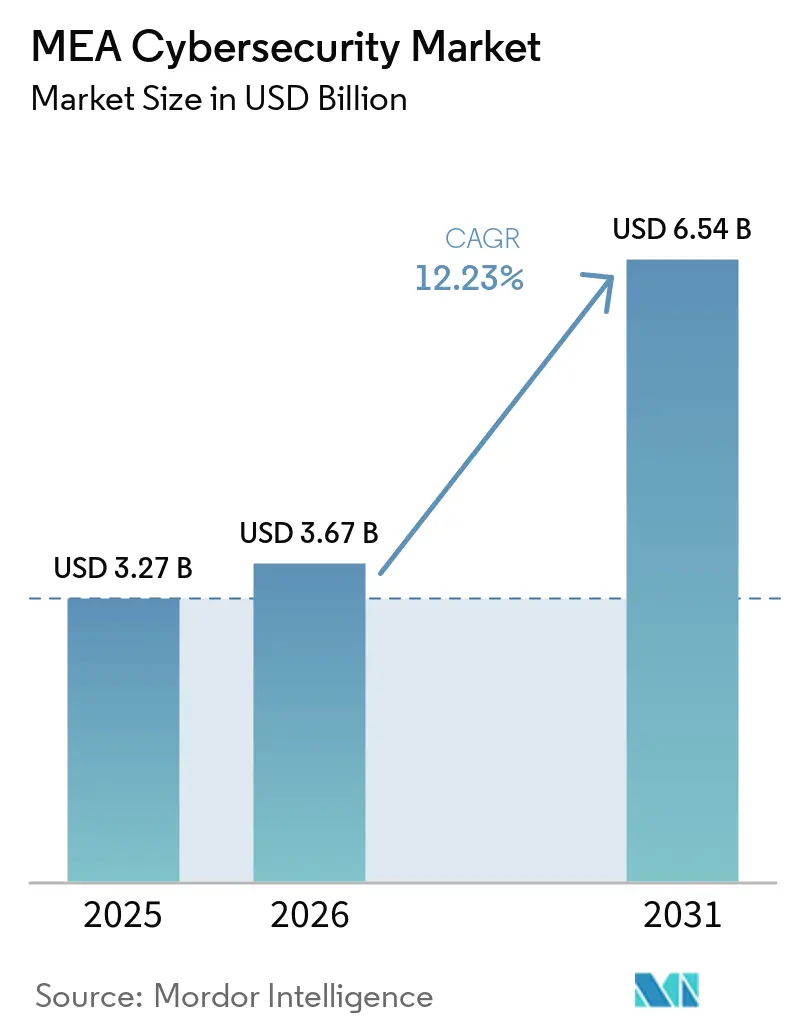
| Marktgröße im Basisjahr (2025) | 3.27 Milliarden US-Dollar |
| Marktgröße (2026) | 3.67 Milliarden US-Dollar |
| Marktgröße (2031) | 6.54 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 12.23 % |
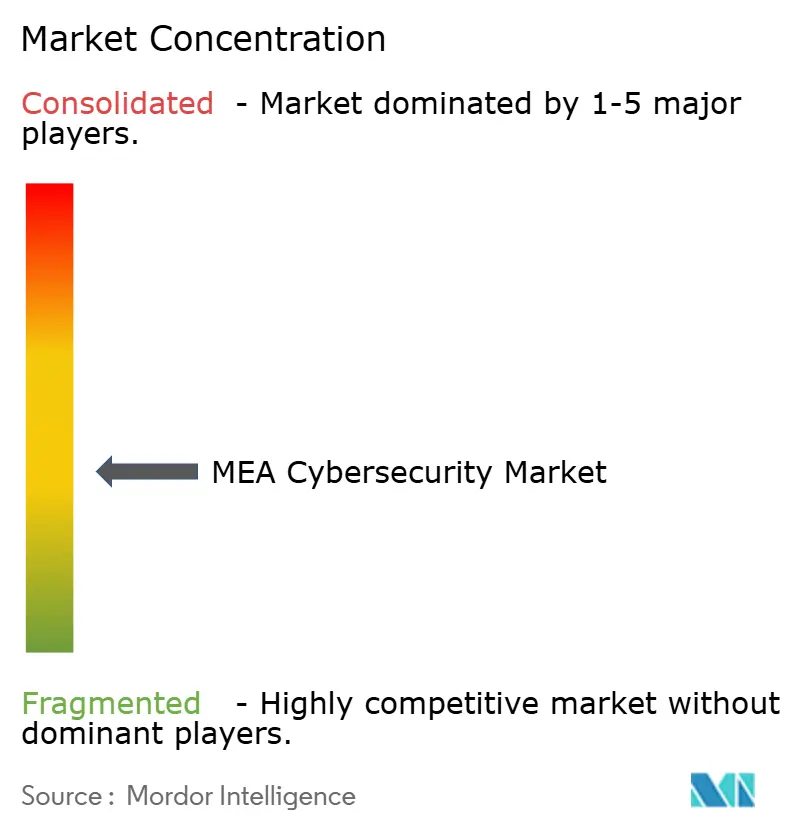
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
MEA-Cybersicherheitsmarkt Analyse von Mordor Intelligence
Die Größe des MEA Cybersecurity-Marktes wird voraussichtlich von 3,27 Milliarden USD im Jahr 2025 auf 3,67 Milliarden USD im Jahr 2026 steigen und bis 2031 6,54 Milliarden USD erreichen, mit einem CAGR von 12,23 % über den Zeitraum 2026–2031. Rasche Einführungen souveräner Cloud-Infrastrukturen im gesamten Golf-Kooperationsrat, zunehmende Bedrohungen der Betriebstechnologie (OT) für regionale Öl- und Gasanlagen sowie die explosionsartige Verbreitung von Mobile-Money-Diensten in Subsahara-Afrika konvergieren und treiben die Sicherheitsausgaben in die Höhe. Großveranstaltungs-Pipelines wie die Expo 2030 und NEOM fördern die Absicherung kritischer nationaler Infrastrukturen, während Cloud-basierte Sicherheitslösungen an Bedeutung gewinnen, da Organisationen auf Zero-Trust-Architekturen umstellen. Parallele Kostendrücke durch einen akuten Fachkräftemangel und fragmentierte Datenschutzgesetze schaffen Chancen für Anbieter verwalteter Sicherheitsdienste, Marktanteile im Cybersecurity-Markt des Nahen Ostens und Afrikas zu gewinnen.
Wichtigste Erkenntnisse des Berichts
- Nach Angebotslösungen wird der Marktanteil des Cybersecurity-Marktes im Nahen Osten und Afrika, der auf Lösungen entfällt, voraussichtlich im Jahr 2025 69,28 % erreichen, während Dienstleistungen bis 2031 mit einem CAGR von 14,68 % wachsen sollen.
- Nach Bereitstellungsmodus dominierte die Cloud im Jahr 2025 mit einem Anteil von 57,61 % am Cybersecurity-Markt im Nahen Osten und Afrika, während Cloud-basierte Sicherheitslösungen mit einem CAGR von 15,43 % wachsen sollen.
- Nach Endnutzerbranche führten Banken, Finanzdienstleistungen und Versicherungen (BFSI) im Jahr 2025 mit einem Umsatzanteil von 31,25 %, während die Gesundheits- und Biowissenschaftsbranche bis 2031 mit einem CAGR von 15,02 % wächst.
- Nach Unternehmensgröße entfielen im Jahr 2025 67,45 % der Ausgaben auf Großunternehmen, während das KMU-Segment bis 2031 mit einem CAGR von 14,36 % wuchs.
- Nach Land behielt Saudi-Arabien im Jahr 2025 einen Anteil von 24,81 %, und Nigeria soll bis 2031 mit einem CAGR von 16,42 % am schnellsten wachsen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Souveräne Cloud- und Residenzpflichten im GCC beschleunigen SOC-Investitionen | +2.1% | GCC-Staaten | Mittelfristig (2–4 Jahre) |
| Rasche Vergabe digitaler Banklizenzen in Saudi-Arabien und den VAE steigert compliance-getriebene Sicherheitsausgaben | +1.8% | Saudi-Arabien, VAE | Kurzfristig (≤ 2 Jahre) |
| Eskalierende OT-Cyberangriffe auf Öl- und Gasanlagen treiben die Einführung von ICS/SCADA-Sicherheit voran | +1.6% | Naher Osten, Nordafrika | Mittelfristig (2–4 Jahre) |
| Explosionsartige Verbreitung von Mobile-Money-Diensten in Subsahara-Afrika erfordert Endpunkt- und Betrugsprävention | +2.3% | Subsahara-Afrika | Langfristig (≥ 4 Jahre) |
| Pipeline von Großveranstaltungen (Expo 2030, NEOM, Dubai Airshow) intensiviert die Absicherung kritischer Infrastrukturen | +1.4% | VAE, Saudi-Arabien | Kurzfristig (≤ 2 Jahre) |
| Neue nationale Cyber-Regulierungen (NCA ECC, UAE NESA, Ägyptisches Datenschutzgesetz) schreiben die gemeinsame Nutzung von Bedrohungsinformationen vor | +1.9% | GCC, Nordafrika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Souveräne Cloud- und Residenzpflichten im GCC beschleunigen SOC-Investitionen
Vorschriften im Rahmen der Essential Cybersecurity Controls 2024 Saudi-Arabiens und der nationalen IoT-Sicherheitspolitik der VAE verpflichteten Organisationen zur Datenverarbeitung innerhalb nationaler Grenzen, was Unternehmen und Einrichtungen des öffentlichen Sektors dazu veranlasste, in lokale Sicherheitsbetriebszentren zu investieren und einheimische Talentpipelines für Cybersicherheit aufzubauen.[1]Katars Nationale Cybersicherheitsstrategie 2024–2030 stärkte diesen regionalen Wandel weiter, wobei das Land bis 2027 einen Marktwert von 11 Milliarden USD anstrebt und verwaltete Sicherheitsdienste priorisiert, um anhaltenden Fachkräftemangel und operative Kapazitätslücken zu beheben. Diese regulatorischen und strategischen Initiativen steigerten die Nachfrage nach lokalisierter Überwachung, Reaktion auf Vorfälle, Bedrohungsinformationen und compliance-getriebenen Cybersicherheitsfähigkeiten im gesamten GCC. Infolgedessen werden der Aufbau lokaler SOCs und die Einführung verwalteter Sicherheitsdienste voraussichtlich wesentliche Treiber für das langfristige Wachstum des Cybersecurity-Marktes im Nahen Osten und Afrika bleiben.
Rasche Vergabe digitaler Banklizenzen in Saudi-Arabien und den VAE steigert compliance-getriebene Sicherheitsausgaben
Die regulatorischen Sandbox-Programme Saudi-Arabiens für Cybersicherheit und das Datenschutzgesetz der VAE verpflichteten Digitalbanken zur Einrichtung robuster Risikomanagement-Rahmenwerke vor der Markteinführung. Im Jahr 2025 erhöhte die rasche Vergabe digitaler Banklizenzen in Saudi-Arabien und den VAE den Bedarf von Banken und fintech-geführten Marktteilnehmern, strenge Compliance-, Datenschutz- und operative Resilienzanforderungen zu erfüllen. Mehrere regulatorische Kontrollpunkte – von Zentralbanken bis hin zu Handelsministerien – erforderten kontinuierliche Prüfungen, Dokumentationen und Validierungen von Cybersicherheitskontrollen. Diese Anforderungen trieben die Nachfrage nach Beratungsdienstleistungen, Risikobewertungen durch Dritte, Penetrationstests, Governance- und Compliance-Tools sowie Sicherheitsautomatisierungsplattformen an. Mit zunehmenden Lizenzanträgen unterstützten compliance-getriebene Cybersicherheitsinvestitionen weiterhin das Wachstum des Cybersecurity-Marktes im Nahen Osten und Afrika.
Eskalierende OT-Cyberangriffe auf Öl- und Gasanlagen treiben die Einführung von ICS/SCADA-Sicherheit voran
Energiebetreiber im Nahen Osten und Afrika sind zunehmend ausgefeilten Cyber-Kampagnen ausgesetzt, die auf Betriebstechnologieumgebungen abzielen, insbesondere auf Raffineriesteuerungsnetze, wo erfolgreiche Einbrüche die Produktion stören, die Sicherheit gefährden und die Zuverlässigkeit von Anlagen beeinträchtigen können. Saudi Aramcos OT-Sicherheitsakademie, die in Zusammenarbeit mit Dragos entwickelt wurde, unterstreicht den wachsenden Fokus auf die Stärkung des spezialisierten Schutzes industrieller Steuerungssysteme und den Aufbau regionaler Kapazitäten zur Bewältigung branchenspezifischer Cybersicherheitsrisiken. Die stark vernetzten Energiekorridore der Region erhöhen zudem den Bedarf an luftgespaltenen Netzwerkarchitekturen, Anomalieerkennungssensoren und rund um die Uhr betriebenen OT-fokussierten Sicherheitsbetriebszentren (SOCs), was die Nachfrage nach fortschrittlichen Cybersicherheitslösungen im MEA Cybersecurity-Markt weiter stärkt.
Explosionsartige Verbreitung von Mobile-Money-Diensten in Subsahara-Afrika erfordert Endpunkt- und Betrugsprävention
Mobile-Money-Transaktionen in Subsahara-Afrika erreichten Rekordniveaus, doch die rasche Expansion digitaler Finanzdienstleistungen erhöhte auch die Anfälligkeit für Cyberkriminalität, was zu Verlusten von 140 Millionen USD führte. SIM-Swapping und Social-Engineering-Taktiken blieben wesentliche Ursachen dieser Verluste und unterstrichen den Bedarf an stärkerer Identitätsverifizierung, Transaktionsüberwachung und Endpunktsicherheitskontrollen. Als Reaktion darauf führten Zentralbanken in Nigeria und Kenia verbindliche Cybersicherheits-Rahmenwerke ein, die Finanzdienstleister zur Implementierung von Multi-Faktor-Authentifizierung, Echtzeit-Betrugsanalysen und sicheren Agentennetzwerken verpflichten. Da Mobile-Money-Plattformen weiterhin die finanzielle Inklusion unterversorgter Bevölkerungsgruppen unterstützen, gewinnen Anbieter von Endpunkt- und Betrugsmanagementsystemen Marktanteile im Cybersecurity-Markt des Nahen Ostens und Afrikas.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Akuter Mangel an Cybersicherheitsfachkräften treibt Servicekosten in die Höhe | -1.8% | GCC und Afrika | Langfristig (≥ 4 Jahre) |
| Fragmentierte Datenschutzgesetze in afrikanischen Ländern erhöhen die Compliance-Komplexität | -1.2% | Subsahara-Afrika | Mittelfristig (2–4 Jahre) |
| Budgetbeschränkungen bei afrikanischen KMU priorisieren grundlegende Digitalisierung gegenüber Sicherheit | -1.4% | Subsahara-Afrika | Mittelfristig (2–4 Jahre) |
| Importabhängigkeit bei Sicherheits-Appliances gegenüber geopolitischen Lieferkettenstörungen exponiert | -0.9% | Naher Osten, Nordafrika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Mangel an Cybersicherheitsfachkräften treibt Servicekosten in die Höhe
Katar verzeichnet 434,09 Cybersicherheitsstellen pro 100.000 Einwohner, doch die Nachfrage übersteigt das Angebot weiterhin erheblich, was das Ausmaß der Cybersicherheits-Talentlücke im Nahen Osten und Afrika verdeutlicht. Dieser Mangel übt anhaltenden Druck auf Organisationen aus, die qualifizierte Fachkräfte für die Verwaltung kritischer Funktionen suchen, darunter Bedrohungsüberwachung, Reaktion auf Vorfälle, Schwachstellenbewertung, Compliance-Management und Sicherheitsarchitektur. In vielen Fällen müssen Unternehmen diese Funktionen an Anbieter verwalteter Sicherheitsdienste oder spezialisierte Berater auslagern, was Lohnkosten, Servicegebühren und Gesamtprojektimplementierungskosten erhöht. Die Kostenauswirkungen sind besonders ausgeprägt bei mittelgroßen Unternehmen, die in der Regel über begrenztere Budgets und weniger finanzielle Flexibilität als größere Organisationen verfügen. Infolgedessen sehen sich diese Unternehmen häufig mit Verzögerungen bei der Einführung fortschrittlicher Cybersicherheitslösungen konfrontiert oder müssen Implementierungspläne zur Kostenkontrolle zurückschrauben. Diese Situation dämpft die Einführungsraten in der gesamten Region, während der anhaltende Mangel an qualifizierten Fachkräften eine strukturelle Barriere für die Skalierung von Cybersicherheitsfähigkeiten bleibt. Trotz starker Dynamik bei Initiativen zur digitalen Transformation wird der akute Mangel an Cybersicherheitsfachkräften das Gesamtmarktwachstum voraussichtlich einschränken.
Fragmentierte Datenschutzgesetze in afrikanischen Ländern erhöhen die Compliance-Komplexität
Kamerun, Nigeria und Ägypten folgen unterschiedlichen Datenschutz- und Datenschutzgesetzen, was multinationale Dienstleister dazu zwingt, für jede Rechtsordnung separate Compliance-Rahmenwerke zu unterhalten. Unterschiede bei Fristen für Datenschutzverletzungsmeldungen, Berichtspflichten, Durchsetzungspraktiken und Strafstrukturen erhöhen den Prüfungsaufwand und erschweren die regulatorische Planung. Diese Unterschiede verlängern auch die Projektvorlaufzeiten, da Unternehmen interne Kontrollen, Dokumentationen, Lieferantenmanagementpraktiken und Prozesse zur Reaktion auf Vorfälle an länderspezifische Anforderungen anpassen müssen. Viele Organisationen verfolgen einen Höchststandard-Ansatz, indem sie die strengsten Compliance-Kontrollen auf ihre afrikanischen Aktivitäten anwenden, um regulatorische Risiken zu reduzieren. Dieser Ansatz erhöht jedoch die Implementierungskosten, fügt operative Komplexität hinzu und kann den Markteintritt oder die Expansion im Cybersecurity-Markt des Nahen Ostens und Afrikas verzögern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
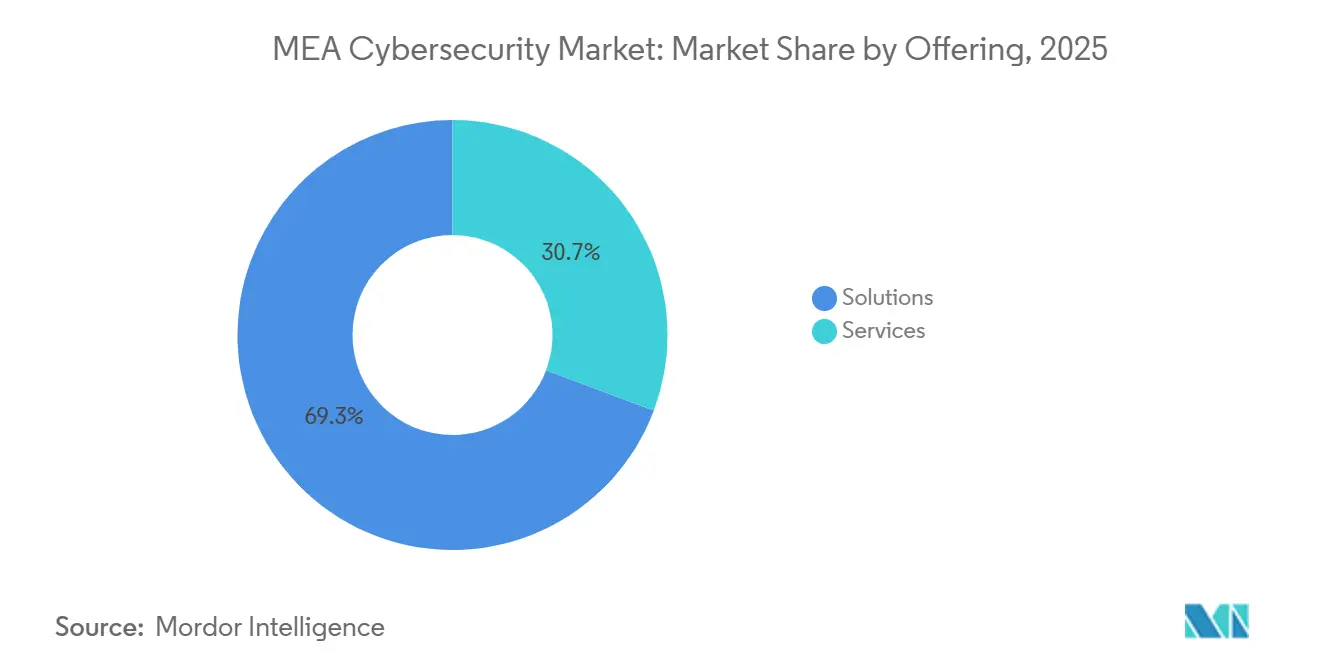
Lösungen übertreffen Dienstleistungen, doch der Schwung verlagert sichLösungen erzielten im Jahr 2025 69,28 % des Umsatzes, da Organisationen Endpunkt-, Netzwerk- und Cloud-Sicherheits-Suiten in großem Umfang beschafften. Diese Dominanz zeigt die Kaufkraft von Großunternehmen, die für kritische Umgebungen weiterhin On-Premise-Appliances bevorzugen. Kontinuierliche Innovationen bei der KI-gestützten Bedrohungserkennung stärken die Lösungsausgaben, wobei Anbieter wie SentinelOne das Sicherheitspositionsmanagement hinzufügen, um Shadow-KI-Assets zu schützen.[2] Der Cybersecurity-Markt im Nahen Osten und Afrika zeigt dennoch einen wachsenden Appetit auf verwaltete Dienste, erkennbar an einem CAGR-Ausblick von 14,68 %, der durch akuten Fachkräftemangel und Compliance-Belastungen angetrieben wird.
Professionelle Dienstleistungen wachsen, da Integratoren komplexe hybride Architekturen in souveränen Cloud-Umgebungen maßschneidern. Insbesondere KMU tendieren zu SOC-als-Dienstleistung-Angeboten wie Liquid C2, das Überwachung, Reaktion auf Vorfälle und regulatorische Berichterstattung zu einer vorhersehbaren Gebührenstruktur bündelt. Die Verlagerung verteilt Anteile innerhalb der Cybersecurity-Branche im Nahen Osten und Afrika um, während Lösungsverkäufe für große Renovierungsprojekte erhalten bleiben.
Nach Bereitstellungsmodus:
Cloud-Zugkraft gewinnt gegenüber dem Vor-Ort-VorsprungIm Cybersecurity-Markt des Nahen Ostens und Afrikas dominierten Cloud-Bereitstellungen mit einem Marktanteil von 57,61 % im Jahr 2025. Diese Führungsposition spiegelte die beschleunigte Einführung von Cloud-Computing in Schlüsselindustrien wider, darunter BFSI, Regierung und Energie, wo Skalierbarkeit, operative Resilienz, regulatorische Compliance und sichere digitale Servicebereitstellung kritische Prioritäten blieben. Unternehmen migrierten zunehmend Workloads, Anwendungen und Datenumgebungen in die Cloud, um nationale Strategien zur digitalen Transformation zu unterstützen und regionalen Datenschutzmandaten zu entsprechen. Der wachsende Bedarf an Cloud-Workload-Schutz, Identitäts-Governance, sicherem Zugriffsmanagement und Zero-Trust-Rahmenwerken stärkte weiter die zentrale Rolle von Cloud-Bereitstellungen beim Schutz hybrider und Multi-Cloud-Ökosysteme in der gesamten Region.
Cloud-basierte Sicherheitslösungen sollen bis 2031 einen CAGR von 15,43 % verzeichnen und damit den am schnellsten wachsenden Bereitstellungsmodus im MEA-Markt darstellen. Investitionen in Smart-City-Projekte, private 5G-Netzwerke und Digitalisierungsinitiativen in den Öl- und Gas- sowie Telekommunikationssektoren treiben dieses Wachstum an. Organisationen priorisieren Cloud-native Sicherheitstools, um die Bedrohungstransparenz zu verbessern, die Reaktion auf Vorfälle zu automatisieren und die Compliance in verteilten IT-Umgebungen zu stärken. KMU beschleunigen ebenfalls die Cloud-Einführung und verlassen sich auf verwaltete Sicherheitsdienste, um Cybersicherheitsfachkräftemangel zu beheben, operative Komplexität zu reduzieren und sich an sich entwickelnde Vorschriften anzupassen. Da Hyperscaler und regionale Anbieter KI-gestützte Erkennung, Automatisierung und fortschrittliche Sicherheitskontrollen in Cloud-Plattformen integrieren, wird Cloud-Sicherheit voraussichtlich ein Eckpfeiler der Cybersecurity-Landschaft des MEA bleiben und Resilienz, Geschäftskontinuität und Innovation in verschiedenen Branchen unterstützen.
Nach Endnutzerbranche:
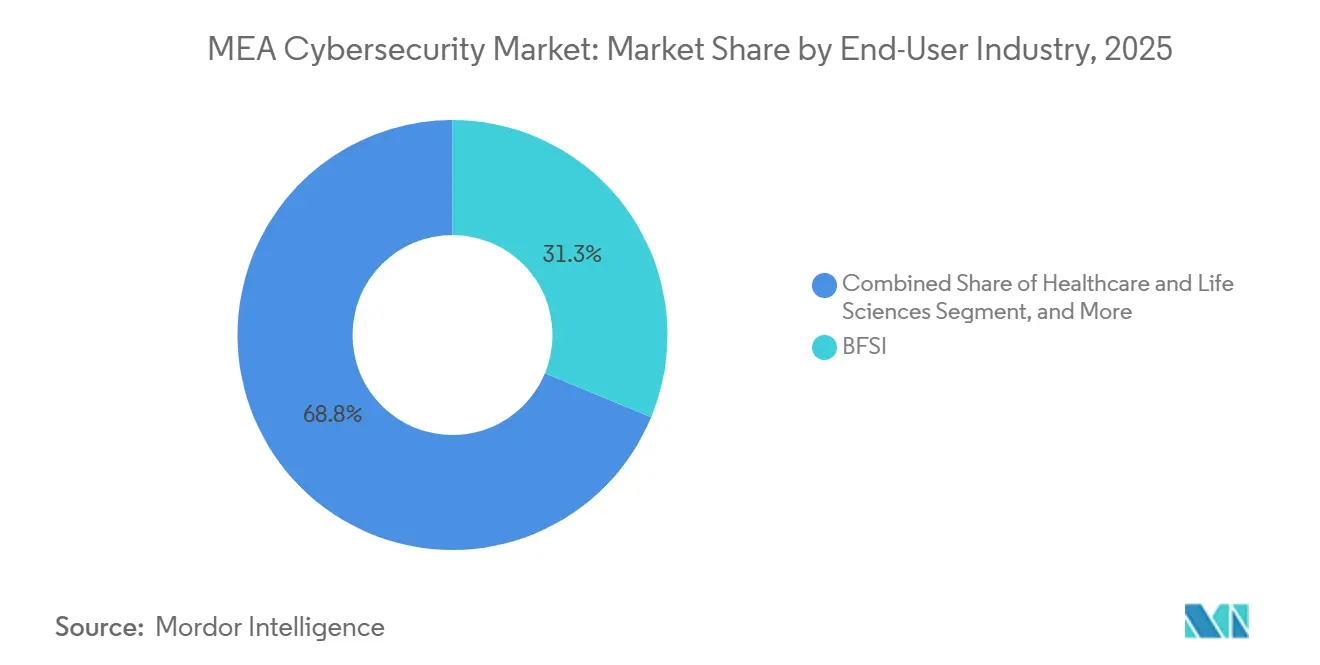
BFSI behält die Führung, Gesundheitswesen wächst starkBanken, Finanzdienstleistungen und Versicherungen (BFSI) repräsentierten im Jahr 2025 31,25 % der Ausgaben, unterstützt durch strenge aufsichtsrechtliche Überwachung, erhöhte regulatorische Kontrolle und den anhaltenden Anstieg von Zahlungsbetrugsincidenten. Neue Runden zur Vergabe digitaler Banklizenzen in Saudi-Arabien und den VAE erforderten ISO-27001-konforme Kontrollen, was Institutionen dazu veranlasste, Sicherheitsbudgets für Identitätsmanagement, Betrugsprävention und Module zur Verhinderung von Datenverlust zu konsolidieren. Unterdessen stiegen die Ausgaben für Gesundheitswesen und Biowissenschaften mit einem CAGR von 15,02 %, da die zunehmende Verbreitung vernetzter Medizingeräte die Angriffsfläche vergrößerte und den Bedarf an stärkeren Cybersicherheitskontrollen erhöhte. Forschungen akademischer Konsortien dokumentierten Malware- und Ransomware-Risiken in IoT-Flotten von Krankenhäusern und unterstrichen die Notwendigkeit, klinische Umgebungen, vernetzte Infrastrukturen und sensible Patientendaten zu sichern.
Regierungs-, Energie- und Fertigungssektoren hielten die Nachfrage nach OT-zentrierten Abwehrmaßnahmen aufrecht, da Organisationen sich auf den Schutz kritischer Infrastrukturen, industrieller Steuerungssysteme und der operativen Kontinuität konzentrierten. Einzelhandels- und E-Commerce-Unternehmen priorisierten die Sicherheit von Zahlungsgateways, da Online-Transaktionen zunahmen und die Einführung digitaler Zahlungen stieg. Telekommunikationsanbieter investierten in Backend-Absicherung und verwaltete Sicherheitswiederverkaufsprogramme, um die Netzwerkresilienz zu stärken und sicherheitsgeführte Serviceangebote auszubauen. Diese diversifizierten Nachfragetreiber stärkten die Resilienz des Cybersecurity-Marktes im Nahen Osten und Afrika.

Nach Unternehmensgröße:
KMU-Einführung verringert den AbstandGroßunternehmen entfielen im Jahr 2025 auf 67,45 % der Ausgaben, während KMU die schnellste Wachstumsdynamik verzeichneten, mit einem CAGR von 14,36 %. Cyberangriffe zielten in 43 % der Vorfälle auf südafrikanische Kleinunternehmen ab, wobei die durchschnittlichen Verluste 254.445 USD pro Datenschutzverletzung erreichten. Diese Exposition ermutigte KMU, kostengünstige und skalierbare Cybersicherheitslösungen zu priorisieren. Verwaltete Dienstkataloge, Open-Source-SIEM und abonnementbasierte Endpunkt-Suiten senkten die Einstiegshürden und ermöglichten es KMU, regulatorische Benchmarks zu erfüllen, ohne interne Mitarbeiterzahlen zu erhöhen.
Auch die Budgetzuweisungen stiegen. Unternehmen planten jährliche Erhöhungen des Sicherheitsbudgets von 9 % über die nächsten zwei Jahre, was darauf hindeutet, dass der Cybersecurity-Markt im Nahen Osten und Afrika weiterhin über etablierte Unternehmenskunden hinaus wächst. Diese Verschiebung spiegelte eine breitere Nachfrage kleinerer Organisationen nach flexiblen, erschwinglichen und compliance-fähigen Sicherheitslösungen wider. Skalierbare Lizenzierung und verbrauchsbasierte Preisgestaltung blieben entscheidend für die Erschließung latenter KMU-Nachfrage.
Geografische Analyse
Saudi-Arabien Cybersecurity-Markt
Saudi-Arabien wird voraussichtlich den größten Anteil am Cybersecurity-Markt des Nahen Ostens und Afrikas behalten und im Jahr 2025 einen Anteil von 24,81 % ausmachen. Die Vision-2030-Initiativen untermauern diese Führungsposition, indem sie Megaprojekte wie die NEOM DataVolt KI-Fabrik und andere groß angelegte Programme zur digitalen Transformation finanzieren.[3] Diese Projekte erweitern die inländische Datenverarbeitungskapazität und erhöhen die Sicherheitsanforderungen, was die Nachfrage nach fortschrittlichen Lösungen in den Bereichen Cloud-Sicherheit, Identitäts-Governance und Zero-Trust-Frameworks antreibt. Das robuste regulatorische Umfeld des Landes und staatlich geförderte Investitionen positionieren Saudi-Arabien als zentralen Knotenpunkt der Region für Cybersecurity-Innovation und -Einführung.
Nigeria Cybersecurity-Markt
Nigeria wird voraussichtlich der am schnellsten wachsende Markt sein und bis 2031 mit einer CAGR von 16,42 % expandieren. Die risikobasierten Leitlinien der Zentralbank treiben das Wachstum voran, indem sie Finanzinstitute dazu verpflichten, ihre Cybersecurity-Positionen zu stärken. Die zunehmende digitale Akzeptanz in den Telekommunikations- und fintech-Sektoren unterstützt die Marktexpansion zusätzlich. Das wachsende Mobile-Money-Ökosystem des Landes und die zunehmende Anfälligkeit gegenüber Cyberangriffen beschleunigen Investitionen in verwaltete Sicherheitsdienste und KI-gestützte Erkennungsplattformen. Nigerias starke Wachstumsdynamik positioniert das Land als Schlüsselmarkt für Anbieter, die Chancen in Afrikas digitaler Wirtschaft suchen.
Weitere MEA-Märkte
Über diese beiden Schlüsselmärkte hinaus beeinflussen auch andere geografische Regionen in der MEA-Region die Entwicklung des Marktes. Die VAE investieren weiterhin erheblich in die Einführung souveräner Cloud-Lösungen und die Entwicklung von Arbeitskräften mit dem Ziel, einen Cybersecurity-Marktwert von 18 Milliarden AED (4,90 Milliarden USD) in der MENA-Region zu erreichen. Südafrika führt bei der kommerziellen Einführung, steht jedoch weiterhin vor erheblichen Lücken, da den meisten Unternehmen angemessene Protokolle fehlen. Länder wie Kenia, Ägypten und Ghana stärken ihre Kapazitätsaufbaubemühungen nach aufsehenerregenden Cybervorfällen, während kleinere Golfstaaten wie Katar und Bahrain ihre Strategien an regionalen Cybersecurity-Strategien ausrichten. Diese geografische Vielfalt spiegelt eine duale Marktdynamik wider: Reife Volkswirtschaften des Nahen Ostens treiben Großprojekte voran, während afrikanische Nationen erhebliche ungenutzte Chancen für künftiges Wachstum bieten.
Wettbewerbslandschaft
Der Cybersecurity-Markt im Nahen Osten und Afrika ist mäßig fragmentiert, wobei globale Marktführer wie Cisco Systems Inc., Palo Alto Networks Inc. und IBM Corporation im Wettbewerb mit regionalen Spezialisten wie Help AG und StarLink stehen. Die Konsolidierung von Anbietern prägt weiterhin die Wettbewerbslandschaft, da größere Plattformanbieter Point-Solution-Startups übernehmen, um die Portfoliobreite zu erweitern, integrierte Sicherheitsfähigkeiten zu stärken und die Kundenbindung zu verbessern. Die gemeldete Übernahme von CPX durch G42 im Jahr 2025 soll KI-gestützte Analysen mit verwalteter Dienstleistungsskalierung kombinieren und zeigt, wie vertikale Integration Anbietern helfen kann, ihre Wettbewerbsposition zu stärken und sich entwickelnde Unternehmenssicherheitsanforderungen zu erfüllen.
Lokale Präsenz bleibt ein wichtiges Differenzierungsmerkmal für Cybersicherheitsanbieter, die in der gesamten Region tätig sind. LogRhythm | Exabeam eröffnete seinen Hauptsitz in Riad, um sein Angebot besser an der Saudi Vision 2030 auszurichten und die wachsenden Initiativen zur digitalen Transformation des Landes zu unterstützen.[4] Ebenso eröffnete PureSquare zwei Golfbüros als Teil seiner Strategie, das regionale Umsatzwachstum zu verzehnfachen. Die technologische Differenzierung konzentriert sich weiterhin auf KI, maschinelles Lernen und Zero-Trust-Rahmenwerke, da Unternehmen proaktivere, skalierbarere und resilientere Sicherheitsarchitekturen anstreben. So veröffentlichte A10 Networks KI-Anwendungssicherheitsrichtlinien, die mit den Prioritäten digital-first ausgerichteter Unternehmen übereinstimmen, die sich auf die Sicherung von Anwendungen, Daten und Cloud-gestützten Betrieben konzentrieren.
Marktlücken konzentrieren sich weiterhin auf Gesundheitswesen, KMU-Befähigung und Lieferkettensicherheits-Appliances, wo fragmentierte und veraltete Lösungen noch verbreitet sind. Diese Bereiche bieten erhebliches Wachstumspotenzial für Anbieter, die kostengünstige, konforme und lokal relevante Cybersicherheitslösungen liefern können. Aufstrebende Disruptoren wie Saudi-Arabiens Cipher und das auf Afrika ausgerichtete Defendis sichern sich Finanzierungen, um Bedrohungserkennungsplattformen zu skalieren, die auf lokale Angriffsvektoren und regionale Betriebsumgebungen zugeschnitten sind. Die Wettbewerbsgrenze begünstigt zunehmend Anbieter, die regulatorische Kompetenz, lokalisierte Unterstützung und Talententwicklungsprogramme mit fortschrittlicher Bedrohungsanalyse kombinieren, und positioniert sowohl globale Marktführer als auch regionale Innovatoren, um Wachstum im Cybersecurity-Markt des Nahen Ostens und Afrikas zu erschließen.
Marktführer im MEA-Cybersicherheitsbereich
-
Cisco Systems Inc.
-
Dell Technologies
-
Kaspersky Lab
-
IBM Corporation
-
Check Point Software Technologies Ltd
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
MEA Cybersecurity-Markt Unternehmen in diesem Bericht
- IBM Corporation
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Fortinet Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Inc.
- Broadcom (Symantec)
- Sophos Ltd.
- Kaspersky Lab
- Microsoft Corp.
- CrowdStrike Holdings Inc.
- Darktrace plc
- Rapid7 Inc.
- Mandiant
- McAfee Corp.
- Splunk Inc.
- LogRhythm Inc.
- Proofpoint Inc.
- BAE Systems Applied Intelligence
- Help AG
- StarLink DMCC
Neueste Industrielle Entwicklungen in MEA Cybersecurity-Markt
- April 2026: IBM kündigte neue Cybersicherheitsmaßnahmen an, um Organisationen bei der Bewältigung aufkommender Cyberbedrohungen zu unterstützen, da Angreifer beginnen, Frontier-KI-Modelle zu weaponisieren. Das Unternehmen stellte fest, dass Angreifer diese Modelle bereits nutzen, um jede Phase des Angriffslebenszyklus zu beschleunigen. Diese Modelle reduzieren erheblich den Zeit-, Kosten- und Fachkenntnisaufwand für die Durchführung ausgefeilter Angriffe und erhöhen den Bedarf von Organisationen, Cyber-Resilienz zu stärken und sich auf potenzielle Geschäftsunterbrechungen vorzubereiten.
- März 2026: Cisco Security übernahm zwei KI-Sicherheits-Startups, um seine Fähigkeiten in prädiktiver Analytik und Compliance-Automatisierung zu stärken. Die Übernahmen stärkten das Unternehmensportfolio von Cisco Security und unterstützten seine Strategie, fortschrittlichere, KI-gestützte Sicherheitslösungen für große Organisationen bereitzustellen.
- März 2026: Palo Alto Networks erweiterte Prisma Cloud um KI-gestützte Abwehrmaßnahmen gegen agentische Bedrohungen und verbesserte Cortex XSIAM für die SOC-Automatisierung. Die Erweiterung konzentriert sich auf die Sicherung von KI-Workloads in hybriden Cloud-Umgebungen und hilft Sicherheitsteams, Bedrohungserkennung, Reaktion und operative Effizienz zu verbessern.
- Februar 2026: CrowdStrike veröffentlichte autonome Erkennungsmodule zur Abwehr agentischer KI-Bedrohungen. Die Einführung erweiterte die Falcon-Plattform um Echtzeit-adaptive Abwehrfähigkeiten, die es Unternehmen ermöglichen, aufkommende Bedrohungen effizienter zu identifizieren, zu analysieren und darauf zu reagieren.
Berichtsumfang des MEA-Cybersicherheitsmarkts
Der MEA Cybersecurity-Markt umfasst Technologien, Lösungen und Dienstleistungen im Nahen Osten und Afrika, die Organisationen beim Schutz von Netzwerken, Daten und kritischen Infrastrukturen unterstützen. Steigende Cyberbedrohungen, rasche digitale Transformation und Compliance-Anforderungen im Rahmen regionaler Vorschriften – darunter das NCA-Rahmenwerk Saudi-Arabiens, die nationale Cybersicherheitsstrategie der VAE und Afrikas aufkommende Datenschutzgesetze – treiben das Marktwachstum an. Unternehmen setzen zunehmend Cloud-Sicherheit, Identitäts-Governance und Zero-Trust-Rahmenwerke ein, um ihre digitalen Ökosysteme zu sichern. Anhaltende Investitionen in den Schutz kritischer Infrastrukturen, Smart-City-Initiativen und private 5G-Netzwerke stärken die Nachfrage weiter und positionieren MEA als eine der am schnellsten wachsenden Regionen für Cybersicherheitsinnovation und -resilienz.
Der Cybersecurity-Markt im Nahen Osten und Afrika ist segmentiert nach Angebot (Lösungen [Anwendungssicherheit, Cloud-Sicherheit, Datensicherheit, Identitäts- und Zugriffsmanagement, Infrastrukturschutz, Integriertes Risikomanagement, Netzwerksicherheit und Endpunktsicherheit] sowie Dienstleistungen [Professionelle Dienstleistungen und Verwaltete Dienste]), Bereitstellung (On-Premise und Cloud), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und öffentliche Verwaltung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Industrielle Fertigung und sonstige Endnutzerbranchen), Unternehmensgröße (kleine und mittlere Unternehmen (KMU) und Großunternehmen) sowie Land (Naher Osten [Saudi-Arabien, Vereinigte Arabische Emirate, Katar, Bahrain, Kuwait und übriger Naher Osten], Afrika [Südafrika, Ägypten, Nigeria und übriges Afrika]). Die Marktgrößen und Prognosen werden in Werten (USD) angegeben.
Segmentierungsübersicht
| Lösungen | Anwendungssicherheit |
| Cloud-Sicherheit | |
| Datensicherheit | |
| Identitäts- und Zugriffsmanagement | |
| Infrastrukturschutz | |
| Integriertes Risikomanagement | |
| Netzwerksicherheitsgeräte | |
| Endpunktsicherheit | |
| Sonstige Dienste | |
| Dienstleistungen | Professionelle Dienste |
| Verwaltete Dienste |
| Vor Ort |
| Cloud |
| BFSI |
| Gesundheitswesen |
| IT und Telekommunikation |
| Industrie und Verteidigung |
| Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Fertigung |
| Sonstige |
| Kleine und mittlere Unternehmen (KMU) |
| Großunternehmen |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Katar | |
| Bahrain | |
| Kuwait | |
| Oman | |
| Israel | |
| Türkei | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Kenia | |
| Marokko | |
| Übriges Afrika |
| Nach Angebot | Lösungen | Anwendungssicherheit |
| Cloud-Sicherheit | ||
| Datensicherheit | ||
| Identitäts- und Zugriffsmanagement | ||
| Infrastrukturschutz | ||
| Integriertes Risikomanagement | ||
| Netzwerksicherheitsgeräte | ||
| Endpunktsicherheit | ||
| Sonstige Dienste | ||
| Dienstleistungen | Professionelle Dienste | |
| Verwaltete Dienste | ||
| Nach Bereitstellungsmodus | Vor Ort | |
| Cloud | ||
| Nach Endnutzer-Vertikale | BFSI | |
| Gesundheitswesen | ||
| IT und Telekommunikation | ||
| Industrie und Verteidigung | ||
| Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Fertigung | ||
| Sonstige | ||
| Nach Endnutzer-Unternehmensgröße | Kleine und mittlere Unternehmen (KMU) | |
| Großunternehmen | ||
| Nach Geografie | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Katar | ||
| Bahrain | ||
| Kuwait | ||
| Oman | ||
| Israel | ||
| Türkei | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Kenia | ||
| Marokko | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist die aktuelle Bewertung des Cybersicherheitsmarkts im Nahen Osten und Afrika?
Die Größe des MEA Cybersecurity-Marktes wird voraussichtlich von 3,27 Milliarden USD im Jahr 2025 auf 3,67 Milliarden USD im Jahr 2026 steigen und bis 2031 6,54 Milliarden USD erreichen, mit einem CAGR von 12,23 % über den Zeitraum 2026–2031.
Welches Segment wächst innerhalb des Markts am schnellsten?
Dienstleistungen verzeichnen das schnellste Wachstumstempo, prognostiziert mit einem CAGR von 14,68 % bis 2031.
Warum expandiert die Cybersicherheit im Gesundheitswesen und in den Biowissenschaften so schnell?
Beschleunigte Programme für digitale Gesundheit und zunehmende Einsätze von medizinischen IoT-Geräten setzen Krankenhäuser Ransomware und Malware aus, was einen CAGR-Ausblick von 15,02 % unterstützt.
Wie beeinflussen souveräne Cloud-Pflichten die Sicherheitsausgaben?
Datensouveränitäts- und Saudisierungsregeln verpflichten Organisationen, lokale SOCs aufzubauen und verwaltete Dienste einzuführen, was die Nachfrage nach Lösungen und Diensten steigert.
Welche Herausforderungen haben afrikanische KMU bei der Einführung von Cybersicherheit?
Budgetbeschränkungen und akuter Fachkräftemangel behindern den Aufbau interner Kapazitäten und drängen KMU zu abonnementbasierten verwalteten Diensten für den Schutz.