
Größe und Marktanteil des indischen Cybersicherheitsmarkts
Analyse des indischen Cybersicherheitsmarkts durch Mordor Intelligence
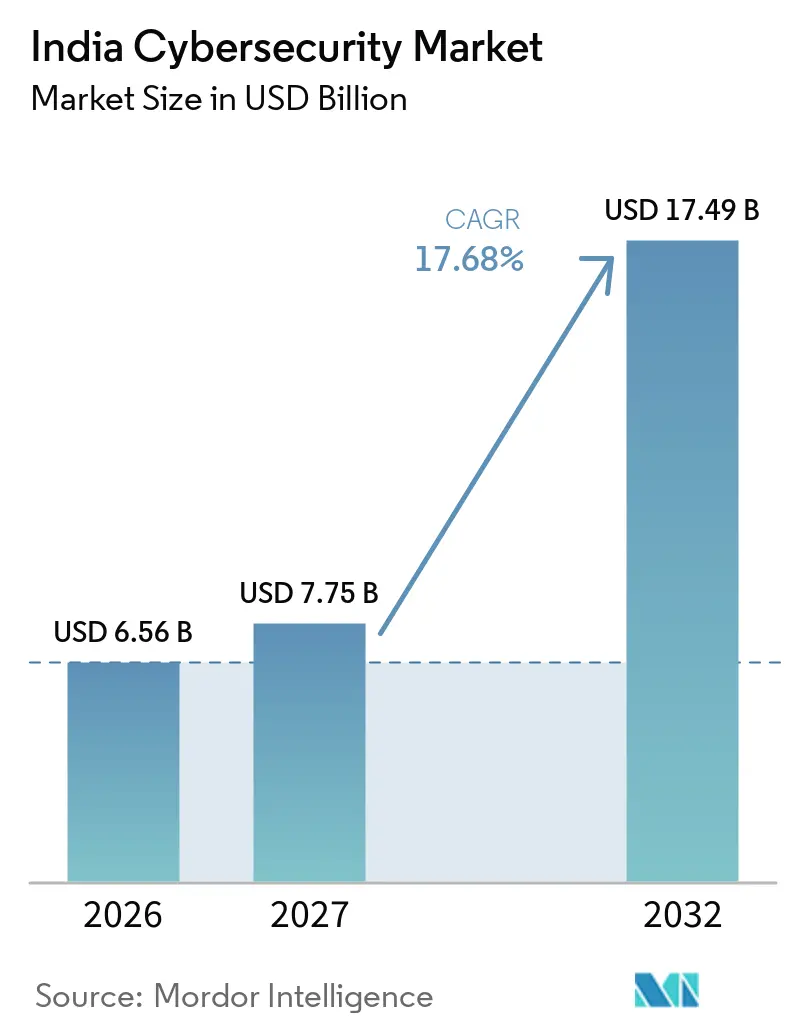
Die Größe des Indien Cybersicherheitsmarkts soll von 6,56 Milliarden USD im Jahr 2026 auf 7,75 Milliarden USD im Jahr 2027 steigen und bis 2032 einen Wert von 17,49 Milliarden USD erreichen, mit einer CAGR von 17,68 % über 2027–2032.
Die digitale Expansion in Indien verbindet die Prävention von Zahlungsbetrug mit einem stärkeren Schutz personenbezogener Daten und der maschinellen Kommunikation. Compliance-Verpflichtungen verstärken diesen Bedarf, indem sie die Reaktion auf Vorfälle mit der Fähigkeit verknüpfen, verwertbare Betriebsnachweise aufzubewahren und abzurufen. Anbieter können diesen Anforderungen begegnen, indem sie Sicherheitsprodukte mit Überwachung und Reaktion kombinieren und dabei klare Verantwortlichkeiten für die Betriebskontrollen festlegen. Zahlungsplattformen und Netzwerke verbundener Geräte verleihen diesen Anforderungen eine konkrete Form, doch die Verfügbarkeit von Analysten und die Erschwinglichkeit für kleine Unternehmen können die Bereitstellung einschränken. Anbieter, die ihrer Plattform Integrations- und Vorfallsbearbeitungskapazitäten hinzufügen können, sind besser positioniert, um Nachfrage dort zu erschließen, wo Käufern das Personal für den Betrieb von Kontrollen fehlt.
Wichtigste Erkenntnisse des Berichts
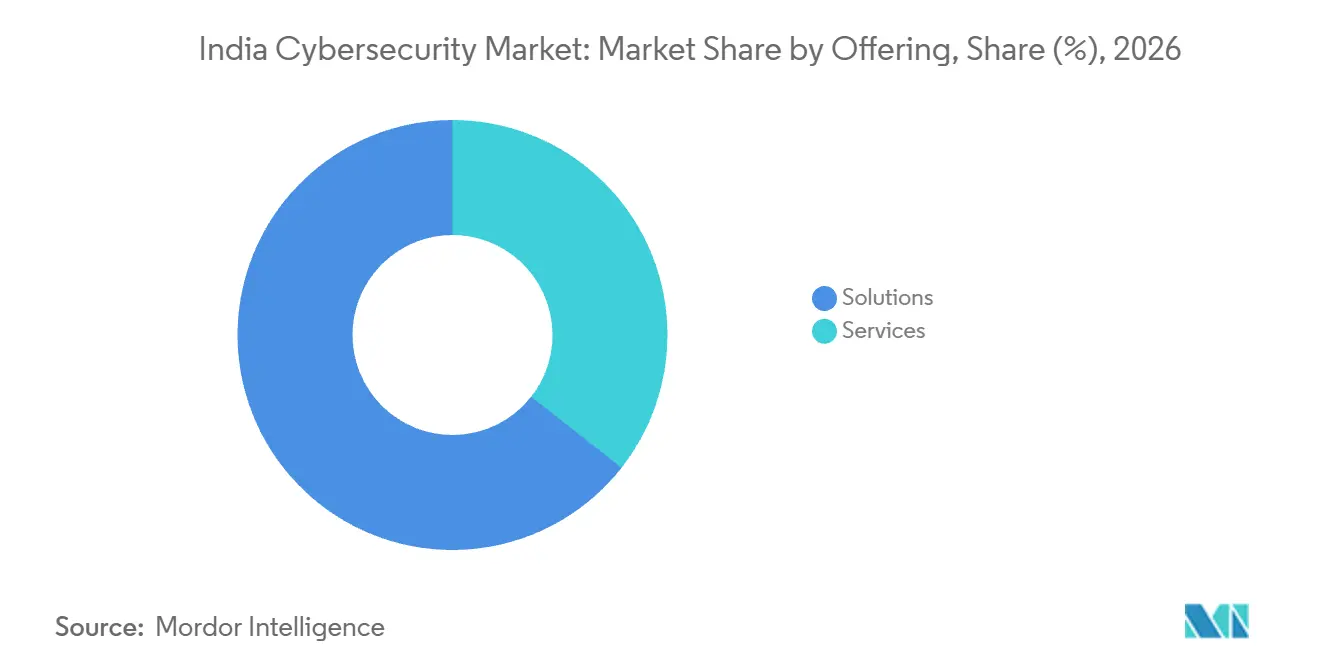
- Nach Angebot hielt der Bereich Lösungen im Jahr 2026 einen Marktanteil von 64,41 % am Indien Cybersicherheitsmarkt, während Dienstleistungen mit einer CAGR von 18,21 % über 2027–2032 das stärkste Wachstum verzeichnen sollen.
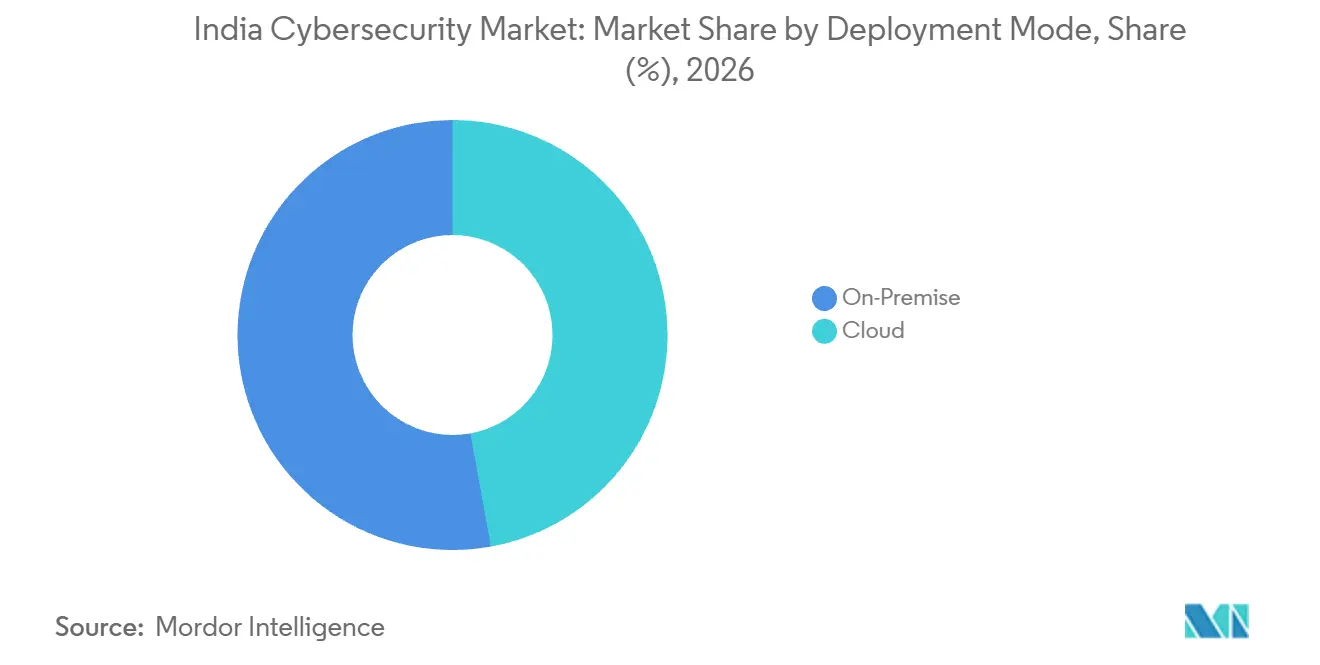
- Beim Bereitstellungsmodus führten On-Premise-Systeme mit einem Anteil von 52,86 % an der Marktgröße des Indien Cybersicherheitsmarkts im Jahr 2026, und Cloud soll mit einer CAGR von 21,45 % über 2027–2032 am schnellsten wachsen.
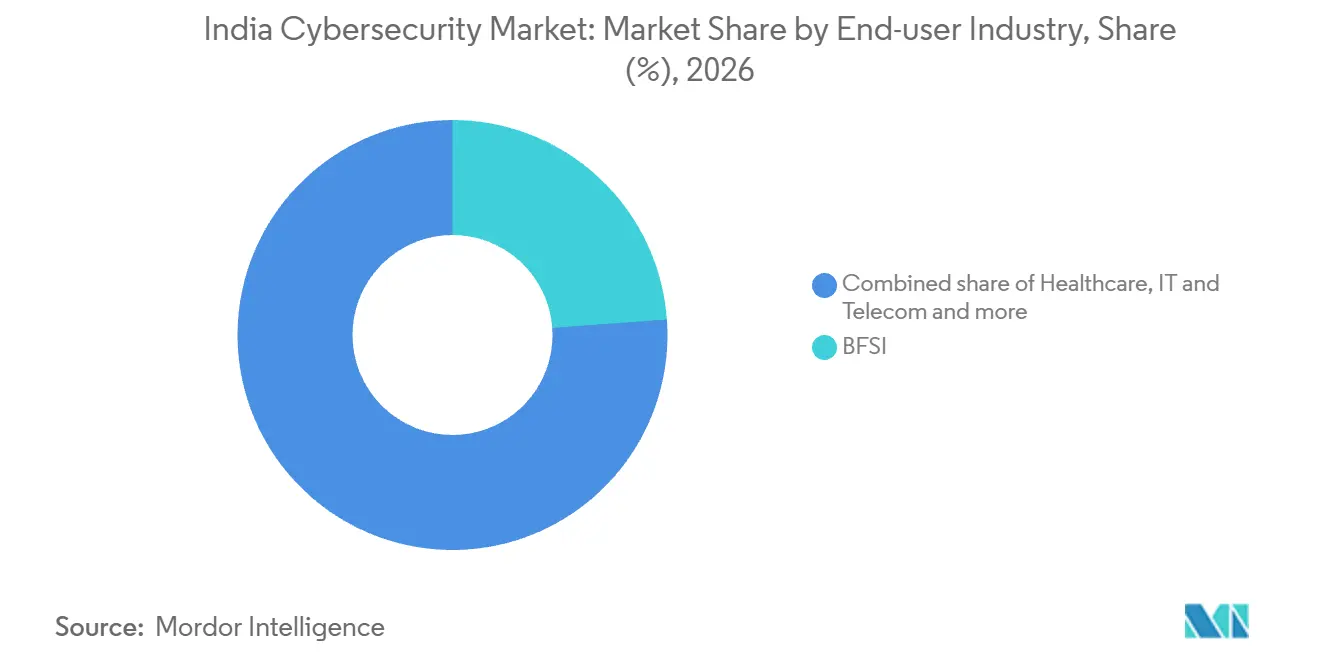
- Unter den Endnutzerbranchen entfiel auf BFSI im Jahr 2026 ein Marktanteil von 23,85 %, während das Gesundheitswesen mit einer CAGR von 18,44 % über 2027–2032 das stärkste Wachstum verzeichnen soll.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 69,3 % am Markt, und kleine und mittlere Unternehmen sollen mit einer CAGR von 19,32 % über 2027–2032 am schnellsten wachsen.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Digital India und Unternehmensmodernisierung als Voraussetzung für robuste Cybersicherheitskontrollen | +6.2% | Landesweit | Mittelfristig (2–4 Jahre) |
| Anstieg von UPI und Echtzeitzahlungen als Treiber der Nachfrage nach Identitäts-/Betrugsprävention | +5.4% | Landesweit | Kurzfristig (≤ 2 Jahre) |
| Staatliches DPDP-Gesetz und CERT-In-Compliance-Fristen beschleunigen Sicherheitsausgaben | +4.7% | Landesweit | Kurzfristig (≤ 2 Jahre) |
| 5G- und IoT-Rollouts erschließen neue Angriffsflächen in Telekommunikation und intelligenter Fertigung | +3.9% | Landesweit | Mittelfristig (2–4 Jahre) |
| Aufstieg von Ransomware-as-a-Service mit Fokus auf öffentlichen Sektor und kritische Infrastrukturen | +2.7% | Landesweit | Kurzfristig (≤ 2 Jahre) |
| Risikokapital und staatliche Zuschüsse fördern das indische Cybersicherheits-Start-up-Ökosystem | +1.8% | Landesweit | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Digital India und Unternehmensmodernisierung als Voraussetzung für robuste Cybersicherheitskontrollen
Die digitale Expansion macht die Absicherung des Online-Betriebs zu einer unternehmerischen Anforderung, da immer mehr Dienste von vernetzter Infrastruktur abhängen. Die TRAI meldete Ende Juni 2026 1,11 Milliarden Internetabonnenten in Indien, ein Anstieg von 1,96 % gegenüber dem Vorquartal. Im Jahr 2025 hatte das Indian Computer Emergency Response Team (CERT-In) 231 zertifizierte Sicherheitsauditorganisationen akkreditiert, und die meisten Audits wurden in Banken und Finanzinstituten, im Energie- und Stromsektor sowie im Transportwesen durchgeführt. Diese Prüftätigkeit stellt eine praktische Verbindung zwischen der breiteren digitalen Reichweite und der Identifizierung von Kontrollschwächen in wichtigen Betriebssystemen her. Wenn ein Audit Schwachstellen aufdeckt, schafft die Behebung Arbeit über die Bewertung selbst hinaus und verknüpft Modernisierung mit Implementierungserlösen.
Anstieg von UPI und Echtzeitzahlungen als Treiber der Nachfrage nach Identitäts-/Betrugsprävention
Zahlungsanbieter benötigen Betrugskontrollen, die innerhalb der Transaktionsentscheidung operieren können, anstatt vollständig auf spätere Untersuchungen angewiesen zu sein. Indiens Unified Payments Interface (UPI) verarbeitete im August 2026 24,51 Milliarden Transaktionen. Am 30. Juni 2025 wies die Reserve Bank of India (RBI) planmäßige Geschäftsbanken, kleine Finanzbanken, Zahlungsbanken und Genossenschaftsbanken an, den Financial Fraud Risk Indicator des Ministeriums für Telekommunikation in ihre Systeme zu integrieren. Diese Anweisung gibt den Banken eine konkrete Integrationsaufgabe neben dem Betriebsumfang von Echtzeitzahlungen. Die bankseitige Integration ist der Schritt, der Telekommunikationsintelligenz vor einer Zahlungsentscheidung handlungsfähig machen kann.
Staatliches DPDP-Gesetz und CERT-In-Compliance-Fristen beschleunigen Sicherheitsausgaben
Compliance schafft Nachfrage nach vernetzten Erkennungs-, Aufzeichnungs- und Eskalationsfähigkeiten, die eine durchsetzbare Meldefrist erfüllen können. Betroffene Dienstleister, Intermediäre, Rechenzentren, Körperschaften und Regierungsorganisationen müssen Cyber-Vorfälle gemäß Anhang I innerhalb von 6 Stunden nach deren Feststellung oder Benachrichtigung an CERT-In melden.[1] Sie müssen alle Protokolle der Informations- und Kommunikationstechnologie (IKT)-Systeme in Indien für einen rollierenden Zeitraum von 180 Tagen sicher aufbewahren und diese zusammen mit Vorfallsberichten oder auf Anweisung von CERT-In bereitstellen. Diese Verpflichtungen verknüpfen die Reaktionsgeschwindigkeit mit der Fähigkeit, verwertbare Beweise abzurufen. Die Regeln zum Schutz digitaler personenbezogener Daten 2025 des Ministeriums für Elektronik und Informationstechnologie (MeitY) haben die Regeln 3, 5 bis 16, 22 und 23 für den Beginn 18 Monate nach der Veröffentlichung am 13. November 2025 vorgesehen. Die laufenden CERT-In-Pflichten und der geplante Inkrafttretenszeitpunkt des DPDP schaffen getrennte Betriebs- und Vorbereitungsanforderungen, wodurch die Implementierungsreihenfolge Teil des Compliance-Beschaffungsprozesses wird.
5G- und IoT-Rollouts erschließen neue Angriffsflächen in Telekommunikation und intelligenter Fertigung
Die Vernetzung von Maschinen verlagert einen Teil der Sicherheitsanforderungen vom menschlichen Kontozugang hin zur Verwaltung vernetzter Endpunkte. Im Juni 2026 verfügte Indien über 563.000 installierte 5G-Basisstationen, und 5G-Dienste waren in 99,9 % seiner Bezirke verfügbar. Zellulare Maschine-zu-Maschine-Kommunikation (M2M) stieg von 137,7 Millionen Verbindungen im Juli 2026 auf 140,5 Millionen im August 2026. Für Betreiber, die Maschinenkommunikation absichern, erhöht diese wachsende Verbindungsbasis die Bedeutung der Unterscheidung autorisierter Geräte von unerwünschtem Zugriff. Kontrollen, die ausschließlich auf menschliche Konten ausgerichtet sind, könnten daher den Arbeitsaufwand unterschätzen, den die Autorisierung auf Geräteebene mit sich bringt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont |
|---|---|---|---|
| Mangel an zertifizierten SOC-Analysten | -2.8% | Landesweit | Mittelfristig (2–4 Jahre) |
| Preissensibilität bei KMU, die die Einführung von Unternehmenslösungen einschränkt | -2.1% | Landesweit | Mittelfristig (2–4 Jahre) |
| Fragmentierte Regulierung grenzüberschreitender Datenflüsse verursacht Beschaffungsverzögerungen | -1.2% | Landesweit | Kurzfristig (≤ 2 Jahre) |
| Komplexität der Legacy-Infrastruktur | -0.9% | Landesweit | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an zertifizierten SOC-Analysten
Erfahrenes Sicherheitspersonal kann die nutzbare Betriebskapazität einschränken, selbst wenn ein Käufer die notwendige Technologie erworben hat. Die Umfrage des Data Security Council of India (DSCI) und SANS 2025–2026 ergab, dass 73 % der befragten indischen Unternehmen und 68 % der befragten Cybersicherheitsanbieter eine begrenzte Verfügbarkeit qualifizierter Cybersicherheitskandidaten meldeten. Die ISC2-Studie 2025 unter 524 Cybersicherheitsfachleuten in Indien ergab, dass 48 % über Personalengpässe berichteten, gegenüber 59 % im Jahr 2024. ETtech berichtete im November 2025, dass Einstiegspositionen als Analyst im Security Operations Center (SOC) leichter zu besetzen waren als Positionen, die seltene praktische, funktionsübergreifende Fähigkeiten erfordern. Komplexe Aufträge können kostspieligere Rekrutierungen oder längere Personalvorlaufzeiten erfordern, wenn Nachwuchskapazitäten die erforderliche praktische Expertise nicht ersetzen können.
Preissensibilität bei KMU, die die Einführung von Unternehmenslösungen einschränkt
Erschwinglichkeit kann die Schutzmaßnahmen einschränken, die kleine und mittlere Unternehmen (KMU) implementieren können, selbst wenn ihre Geschäftstätigkeit einem erheblichen Cyberrisiko ausgesetzt ist. In einem im Januar 2025 veröffentlichten Kommentar schrieb Ruchin Kumar, Vizepräsident für Südasien bei Futurex, in persönlicher Eigenschaft über indische fintech-KMU mit weniger als 200 Mitarbeitern. Er verknüpfte deren erhöhtes Cyberrisiko mit begrenzten finanziellen Ressourcen sowie unzureichenden Cybersicherheitskenntnissen und -technologien. Finanzielle Kapazität und Implementierungsressourcen bestimmen gemeinsam den Schutz, den diese fintech-Käufer einsetzen können. In der Studie von Tata Tele Business Services und CyberMedia Research aus dem Jahr 2026 unter KMU in großen indischen Städten nannten die Befragten Budgetbeschränkungen (23 %), Qualifikationslücken (45 %) und Integrationskomplexität (43 %) als Hindernisse für eine effektive Cybersicherheitsimplementierung. Die kommerzielle Obergrenze für eine Bereitstellung auf Unternehmensebene umfasst daher sowohl den Lieferaufwand als auch die Produktkosten, was eine umfassendere Abdeckung für diese Unternehmen außerhalb des erschwinglichen Implementierungsrahmens halten kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen, während Dienstleistungen die Betriebsverantwortung erweiternLösungen machten im Jahr 2026 einen Anteil von 64,41 % an der Marktgröße des Indien Cybersicherheitsmarkts aus. Gartner prognostizierte, dass indische Endnutzer im Jahr 2026 1,56 Milliarden USD für Sicherheitssoftware ausgeben würden, was als das größte Informationssicherheitssegment des Landes beschrieben wurde. Im Jahr 2025 berichtete DSCI, dass die inländische Nachfrage mehr als 45 % des Umsatzes der indischen Cybersicherheitsproduktbranche generierte, wobei die Sektoren BFSI, IT-ITeS und Regierung für mehr als ein Drittel der Nachfrage verantwortlich waren. Da BFSI, IT-ITeS und Regierung für mehr als ein Drittel der von DSCI gemessenen inländischen Nachfrage bei Produktunternehmen verantwortlich sind, verankern institutionelle Käufer aus 3 Sektoren die Produktnachfrage hinter der Führungsposition der Lösungen.
Dienstleistungen sollen das am schnellsten wachsende Segment bilden, mit einer CAGR von 18,21 % über 2027–2032. Im Oktober 2025 sicherte sich Airtel Business einen mehrjährigen Vertrag vom Indian Railway Security Operations Centre zur Bereitstellung von Cybersicherheitsdienstleistungen für den digitalen Betrieb der Indian Railways. Der Vertrag zeigt, dass die Käuferbasis für Dienstleistungen sich bis in die Transportinfrastruktur erstreckt, wo der Schutz das digitale Rückgrat eines Betriebsnetzes betrifft. Eine mehrjährige Verpflichtung macht die Kontinuität der erbrachten Funktion über die gesamte Vertragslaufzeit zu einem Teil des kommerziellen Angebots.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Kauf des Berichts verfügbar
Nach Bereitstellungsmodus:
On-Premise-Skalierung koexistiert mit Cloud-EinführungDie On-Premise-Bereitstellung repräsentierte im Jahr 2026 einen Marktanteil von 52,86 % im indischen Cybersicherheitsmarkt. In einer Umfrage, die von Mai bis Juli 2025 durchgeführt wurde, berichteten 70 % von mehr als 350 Chief Information Officers und Technologieführern in Indiens Top-Unternehmen von On-Premise-Sicherheitslösungen im internen Personalmodell. Diese Betriebskombination verknüpft Bereitstellungsentscheidungen mit der Nutzung des eigenen Sicherheitsteams der Organisation und verbindet die lokale Implementierung mit der internen Lieferkapazität. Ein internes Betriebsmodell macht die Kapazität des lokalen Teams zu einer Begrenzung des nutzbaren Produktumfangs, selbst wenn die Bereitstellung On-Premise verbleibt.
Cloud ist das am schnellsten wachsende Segment mit einer prognostizierten CAGR von 21,45 % über den Zeitraum 2027–2032. Im Januar 2025 meldete Orca Security ein 100-prozentiges Kundenwachstum im Jahresvergleich in Indien für seine Cloud-Sicherheitsplattform.[2] Orca meldete außerdem ein Kundenwachstum von 500 % seit der Eröffnung seines Rechenzentrums in Indien im Jahr 2023 sowie eine erweiterte Partnerbasis. Das Unternehmen führte seine Expansion auf die KI-getriebene Nachfrage nach einer umfassenden, integrierten Cloud-Sicherheitsplattform zurück. Lokale Infrastruktur und eine breitere Partnerabdeckung können daher gemeinsam die Cloud-Akzeptanz fördern und indischen Käufern mehr Wege zu einer integrierten Plattform bieten.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
Bankenprogramme im Kontrast zur Absicherung im GesundheitswesenBanken, Finanzdienstleistungen und Versicherungen (BFSI) war das größte Segment mit einem Marktanteil von 23,85 % im Jahr 2026. Die State Bank of India vergab am 15. Juli 2025 einen 7-Jahres-Vertrag an PricewaterhouseCoopers Services LLP zur Verwaltung ihres On-Premises Global Cyber Security Operations Centre. Der Vertrag kombinierte einen On-Premises-Sicherheitsbetrieb mit einem externen Managementanbieter und trennte dabei den Standort der Funktion von der Person, die die Arbeit ausführt. Die Beibehaltung eines On-Premises-Centers muss dessen Verwaltung nicht dem eigenen Personal der Bank vorbehalten, wodurch die Betriebsverantwortung zu einem separat ausschreibbaren Vertrag wird.
Das Gesundheitswesen ist das am schnellsten wachsende Segment mit einer prognostizierten CAGR von 18,44 % über 2027–2032. Die EY- und CII-HealthTech-Umfrage 2025 ergab, dass 90 % der befragten indischen Gesundheitsdienstleister Drittanbieteraudits zur Identifizierung von Datenschutz- und Sicherheitslücken meldeten. AIIMS Bhubaneswar veröffentlichte am 28. Juli 2026 eine Ausschreibung für ein Cybersicherheitsaudit seiner IT-Abteilung, mit Angebotsfrist bis zum 21. August 2026. Die Kombination aus gemeldeter Einführung und einer namentlich genannten Beschaffungsausschreibung verbindet die Nachfrage im Gesundheitswesen mit der externen Bewertung von Kontrollschwächen. Ein diskretes Auditmandat kann den Kauf von Sicherheitsnachweisen von der Korrektur der Technologie trennen, wobei die Behebung als nachfolgende Entscheidung für den Käufer im Gesundheitswesen verbleibt.
Notiz: Segmentanteile aller Einzelsegmente sind nach dem Kauf des Berichts verfügbar
Nach Unternehmensgröße der Endnutzer:
Konzernprogramme und kleinere LieferpaketeGroßunternehmen waren das größte Segment mit einem Marktanteil von 69,3 % im Jahr 2026. Im Geschäftsjahr 2025–26 nannte Mahindra & Mahindra verbesserte Cybersicherheits- und Betrugspräventionssysteme sowie regelmäßige Risikobewertungen unter seinen konzernweiten Risikomanagementmaßnahmen. Diese Maßnahmen verorten Cybersicherheit innerhalb einer Konzernkontrollstruktur und verknüpfen technischen Schutz mit Bewertungs- und Behebungsverantwortlichkeiten. Für ein konzernweit organisiertes Unternehmen besteht die Lieferaufgabe darin, einen konsistenten Kontrollansatz aufrechtzuerhalten und gleichzeitig zu identifizieren, wo Korrekturmaßnahmen erforderlich sind. Die konzernweite Aufsicht begünstigt Fähigkeiten, die technische Erkenntnisse mit Korrekturmaßnahmen verbinden, da Kontrollen und regelmäßige Bewertungen demselben Governance-Rahmen dienen.
KMU sollen das am schnellsten wachsende Segment sein, mit einer CAGR von 19,32 % über 2027–2032. In einer Umfrage von Tata Tele Business Services und CyberMedia Research aus dem Jahr 2026 in 8 indischen Städten planten 84 % der befragten KMU, ihre Cybersicherheitsinvestitionen in den nächsten 12 bis 24 Monaten zu erhöhen. Gebündelte Kontrollen und Betriebsarbeit könnten diesen potenziellen Investitionen einen definierten Umfang rund um eine spezifische Geschäftsanwendung geben. Ein Anbieter kann einen gemeinsamen Lieferprozess für diese Aufträge wiederverwenden und dabei Zugangs- und Vorfallsverantwortlichkeiten für jeden Kunden definieren. Dieses Modell macht die Grenze der Serviceabdeckung wichtig, da Verantwortlichkeiten außerhalb des Pakets weiterhin einen Eigentümer benötigen.
Geografische Analyse
Bengaluru und Pune veranschaulichen, wie Anbieter angekündigte Cybersicherheitskapazitäten rund um dedizierte Einrichtungen für die Unternehmensdienstleistungserbringung organisiert haben. Cognizant gab am 15. Dezember 2025 die Eröffnung eines Cyber Defense Centers in Bengaluru bekannt, das darauf ausgelegt ist, globalen Kunden verwaltete Sicherheits-, Engineering- und Transformationsdienstleistungen zu erbringen. Zensar Technologies gab am 11. Juni 2025 die Einweihung seines ZenSOC in Pune bekannt, um Kunden Cybersicherheitsschutz zu bieten. Cognizant beschrieb das Bengaluru-Center als seine größte Einrichtung in seinem weltweiten Cyber Defense Center-Netzwerk, das für globale Kunden konzipiert ist, sodass sein Standort nicht notwendigerweise angibt, wo die kaufenden Kunden ansässig sind.
Am 18. Juni 2025 eröffnete der Ministerpräsident von Telangana das Safety Engineering Center von Google in der Nähe von Hitech City in Hyderabad, das der Bundesstaat als erstes GSEC von Google in der Asien-Pazifik-Region bezeichnete.[3] Die Regierung von Telangana startete virtuell Sicherheitsbetriebszentren und Cyber-Fusion-Center auf ihrem Cyber Security Conclave 2025 in Hyderabad. In einer Stellenausschreibung vom Dezember 2025 beschrieb das Ministerium für Informationstechnologie und Kommunikation von Rajasthan das in Jaipur ansässige Rajasthan State Computer Security Incident Response Team als im Aufbau befindlich. Sein vorgeschlagener Aufgabenbereich umfasste staatliche Behörden, kritische Infrastrukturen und strategisch wichtige private Organisationen. Da der vorgeschlagene Aufgabenbereich staatliche Behörden, kritische Infrastrukturen und strategisch wichtige private Organisationen umfasst, würde sich der Servicebereich des Teams über Jaipur hinaus erstrecken, obwohl es dort ansässig ist.
Personalentwicklung und gesellschaftliche Sensibilisierung verbinden andere Standorte über verschiedene Lieferwege mit dem Sicherheitsökosystem. DSCI richtete ein Advanced Cyber Skill Centre in Kandivali, Mumbai, ein, das Unionsminister Piyush Goyal am 19. Juli 2025 einweihte, mit geplanten Kursen in ethischem Hacking, Sicherheitsbetrieb, Bedrohungsjagd und Vorfallsreaktion. Im April 2026 kündigten MeitY, C-DAC Hyderabad und die Reliance Foundation e-SafeHER an, um Cybersicherheitsbewusstseinstraining für Frauen im ländlichen Raum zu unterstützen. Die erste Durchführung sollte in Madhya Pradesh und Odisha über Gemeinschaftskanäle einschließlich Selbsthilfegruppen beginnen, wobei C-DAC Inhalte bereitstellt und die Reliance Foundation die Verbreitung unterstützt. Für Trainingsanbieter verändert die geografische Unterscheidung das Vertriebsmodell, wobei professioneller Unterricht über ein dediziertes Zentrum und Sensibilisierungsinhalte über ländliche Gemeinschaftsgruppen vermittelt werden.
Regulatorischer Rahmen und Ausblick
Ausgewählte Rechtsordnungen werden aus der Perspektive von Cybersicherheitsdienstleistern verglichen, die personenbezogene Daten verarbeiten und Regierungsorganisationen bedienen. Der nationale Rahmen und die zusätzliche staatliche Politik von Assam schaffen unterschiedliche Compliance-Ebenen, wobei die staatlichen Pflichten auf abgedeckte staatseigene Informationen ausgerichtet sind. Geplante Schutzmaßnahmen des Gesetzes zum Schutz digitaler personenbezogener Daten (DPDP) fügen eine nationale Compliance-Ebene hinzu, wenn Anbieter als Datenverantwortliche handeln oder Daten im Rahmen anwendbarer Verträge verarbeiten.
Regulatorische Tabelle
| Entscheidungsfaktor | Indien | Assam |
|---|---|---|
| Primäre Behörde | CERT-In für die Reaktion auf Vorfälle; MeitY für die DPDP-Regelgebung | Ministerium für Informationstechnologie unter der Leitung des Apex Committee |
| Wesentliche Instrumente oder Anweisungen | CERT-In-Anweisungen; geplante DPDP-Regeln, Schutzmaßnahmen 2025 | Cyber Security Policy 2020 für abgedeckte staatliche Informationen und IKT-Vermögenswerte |
| Kommerzielle Auswirkung | Grundlage für die Reaktion auf Vorfälle und geplante Schutzmaßnahmen für abgedeckte Arbeiten mit personenbezogenen Daten | Mindestsicherheitsanforderungen für abgedeckte staatseigene Informationen |
| Aktuelle politische Attraktivität | Mittel | Mittel |
| Zukünftige Entwicklung der politischen Attraktivität | Verschärfung | Keine Änderung |
| Quelle: Mordor Intelligence | ||
Indiens Bewertung „Mittel” spiegelt definierte nationale Reaktionspflichten wider, und „Verschärfung” spiegelt das geplante Inkrafttreten der DPDP-Schutzmaßnahmen im Jahr 2027 wider. Dieser Übergang fügt direkte Pflichten für Anbieter hinzu, die als Datenverantwortliche handeln, sowie vertragliche Anforderungen, wenn sie Daten im Rahmen anwendbarer Vereinbarungen verarbeiten. Assams Bewertung „Mittel” spiegelt seine operative Politik für abgedeckte staatliche Informationen neben nationalen Anforderungen wider, während „Keine Änderung” das Fehlen eines geplanten staatlichen Politikwechsels widerspiegelt. Der Workshop von MeitY im Mai 2026 forderte befähigte staatliche Chief Information Security Officers und operative Sicherheitszentren als politische Richtung, sodass Implementierungsmöglichkeiten von der staatlichen Übernahme und nicht von einer verabschiedeten Regel abhängen.
Wertschöpfungskettenstufen
Die Wertschöpfungskette vergleicht, wie Risikodefinition, Sicherheitsprodukte und laufender Betrieb unterschiedliche Quellen von Anbietererlösen schaffen. KPMG in Indien berät zu Governance, Cloud-Sicherheitsnachweisen, Datenschutz und Resilienz und positioniert die Risikobewertung vor der technischen Implementierung. Tata Communications bietet verwaltete Überwachung und Reaktion an und macht den laufenden Betrieb zu einer eigenständigen Lieferstufe. Diese Rollen machen die Übergaben zwischen der Definition einer Kontrollanforderung, der Bereitstellung von Schutz und der Reaktion auf Vorfälle kommerziell bedeutsam.
Wertschöpfungskettenanalyse-Tabelle
| Primäre Aktivität | Wesentliche Teilnehmer | Wertschöpfung | Engpass | Resilienzreaktion |
|---|---|---|---|---|
| Risiken bewerten und Kontrollen gestalten | Cybersicherheitsberater wie KPMG in Indien | Beratungs- und Prüfhonorare | Governance-, Datenschutz- und Cloud-Risiken in einen definierten Kontrollumfang überführen | Vermögenswerte, Kontrollanforderungen und verantwortliche Eigentümer zuweisen |
| Sicherheitsprodukte liefern | Unternehmenssicherheitsproduktanbieter wie Quick Heal Technologies Ltd. über Seqrite | Produktverkäufe | Schutz über Endpunkt-, Zugangs- und Datenanforderungen hinweg abbilden | Abdeckung gegen die bewerteten Kontrollanforderungen testen |
| Überwachen und reagieren | Verwaltete SOC-Anbieter wie Tata Communications und Vorfallsreaktionsanbieter wie SISA | Verwaltete Serviceverträge und Reaktionsretainer | Vorfallseigentümerschaft zwischen Überwachung und Reaktion zuweisen | Eskalationsbefugnis und Reaktionsverantwortlichkeiten definieren |
| Quelle: Mordor Intelligence | ||||
Die Unternehmensstrategie von Quick Heal für das Geschäftsjahr 2025–26 kombinierte Sicherheitsprodukte und verwaltete Dienstleistungen innerhalb einer Single-Plattform-Architektur. Diese Architektur gibt einem Anbieter das Potenzial, sowohl Kontrollen als auch laufende Servicearbeit zu liefern, und verändert, wie viel der Beziehung er nach der anfänglichen Produktlieferung erfassen kann. Eine klare Verantwortung für die Vorfallsbearbeitung wird dann sowohl zu einer kommerziellen Grenze als auch zu einer operativen, die bestimmt, welcher Anbieter die Reaktionsarbeit ausführt und in Rechnung stellt.
Wettbewerbslandschaft
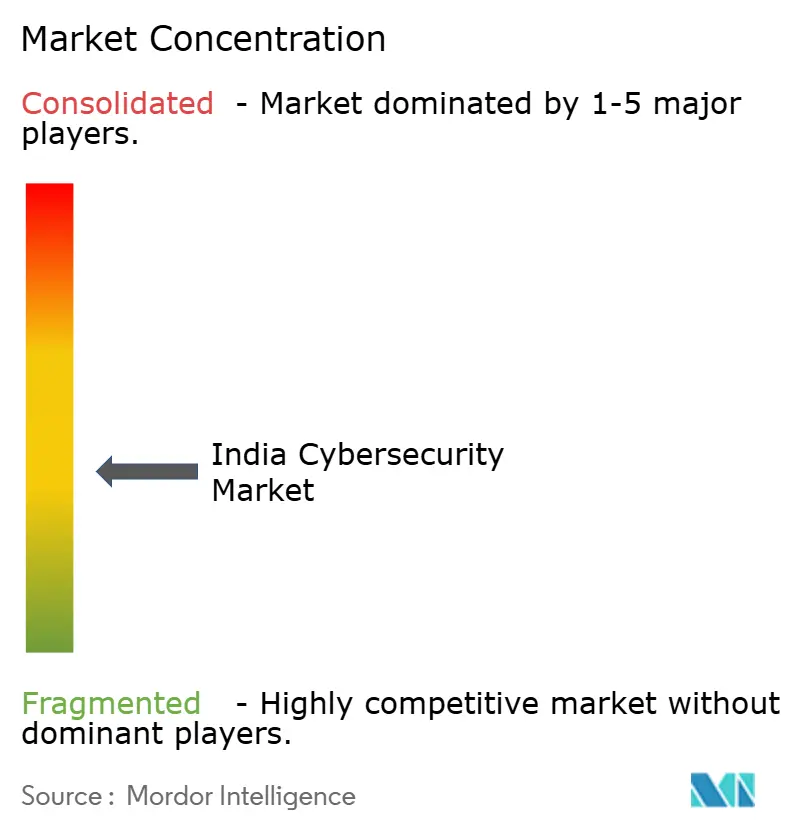
Der Wettbewerb ist mäßig fragmentiert und kombiniert Unternehmensproduktanbieter und Anbieter verwalteter Dienstleistungen mit unterschiedlichen Verantwortlichkeiten für die Bereitstellung von Schutz. Quick Heal Technologies Ltd. liefert über Seqrite Unternehmenssicherheitsprodukte, und Tata Communications bietet verwaltete Sicherheitsoperationen und Reaktion an. Cisco Systems, Inc. bietet Multicloud Defense-Technologie an, Palo Alto Networks, Inc. liefert Cybersicherheitsplattformen und Bedrohungsintelligenz, und Wipro Ltd. bietet verwaltete Sicherheitsdienstleistungen an. Quick Heal gab an, dass sein Unternehmensgeschäft im Quartal bis zum 31. Dezember 2025 einen großen institutionellen Auftrag umgewandelt hat. Die Umwandlung institutioneller Aufträge kann den Beschaffungszeitpunkt für ein Produktgeschäft bedeutsam machen, während das Angebot verwalteter Dienstleistungen auf der laufenden Betriebsverantwortung basiert.
Partnerschaften geben Dienstleistern eine Möglichkeit, Spezialtechnologie mit einem verwalteten Betriebsmodell zu kombinieren, wodurch die Lieferfähigkeit zum zentralen Differenzierungsmerkmal wird. Am 15. September 2025 kündigte Wipro eine erweiterte CrowdStrike-Partnerschaft für CyberShield MDR an, unterstützt durch Falcon Next-Gen SIEM. Wipro erklärte, den globalen Dienst von 8 Cyber Defense Centers weltweit aus zu hosten und zu verwalten, wobei die Betriebsrolle beim Dienstleister verbleibt. Ein Unternehmen könnte den angekündigten Dienst nutzen, um den Plattformbetrieb außerhalb seines eigenen Teams zu verlagern, wodurch die Personalverantwortung Teil der Outsourcing-Entscheidung wird.
Die Wettbewerbsrichtung umfasst Schutz, der sich über öffentliche und private Cloud-Umgebungen erstreckt. Am 24. Juni 2025 kündigte Tech Mahindra Ltd. verwaltete Dienstleistungen für Cisco Multicloud Defense an, um Unternehmensworkloads über öffentliche und private Clouds hinweg zu schützen. Dieser Umfang macht eine konsistente Richtlinienausführung zu einer potenziellen Wertquelle, wenn ein Unternehmen mehrere Cloud-Umgebungen nutzt. Die regulatorische Eignung für betroffene indische Käufer hängt folglich davon ab, die Eskalation und den Protokollabruf des verwalteten Dienstes mit den CERT-In-Meldepflichten und den Protokollaufbewahrungspflichten zu verbinden.
Marktführer der indischen Cybersicherheitsbranche
-
Quick Heal Technologies Ltd.
-
Tata Communications
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Wipro Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Indien Cybersicherheitsmarkt Unternehmen in diesem Bericht
- Tata Communications
- Wipro Ltd.
- HCLTech
- Infosys Ltd.
- Tech Mahindra Ltd.
- Cisco Systems, Inc.
- Check Point Software Technologies India
- Sophos Technologies Pvt. Ltd.
- Fortinet Technologies India
- McAfee Software (India) Pvt. Ltd.
- Palo Alto Networks, Inc.
- Quick Heal Technologies Ltd.
- Zscaler India Pvt. Ltd.
- Juniper Networks India Pvt. Ltd.
- Trend Micro India Pvt. Ltd.
- IBM India Pvt. Ltd.
- CrowdStrike India Pvt. Ltd.
- Kaspersky Lab India
- Indusface Pvt. Ltd.
- Safe Security (Lucideus)
- eSec Forte Technologies
- SecurityHQ India
- Cyberops Infosec LLP
- Sequretek
- Sectrio (Subex)
- Innefu Labs
Lesen Sie die Analyse der indien cybersicherheit-Unternehmen
Wesentliche Chancen für Marktteilnehmer
Diese Chancen vergleichen Möglichkeiten für Datenverantwortliche, Schutzmaßnahmen für personenbezogene Daten vor dem geplanten Inkrafttreten von Regel 6 der Vorschriften zum Schutz digitaler personenbezogener Daten (DPDP) aus dem Jahr 2025 umzusetzen. Die am 13. November 2025 veröffentlichten Regeln planten das Inkrafttreten von Regel 6 für 18 Monate später und decken personenbezogene Daten ab, die von Datenverantwortlichen gehalten oder kontrolliert werden, einschließlich der Verarbeitung in ihrem Auftrag. Dieser Zeitplan schafft ein Implementierungsfenster, in dem Anbieter technische Kontrollen, Betriebsnachweise und die Sicherheitszusicherung von Auftragsverarbeitern verbinden können.
Marktchancen-Tabelle
| Chance | Warum jetzt | Käufer / Leitsegment | Empfohlene Vorgehensweise | Wesentliches Hindernis | Voraussichtliche Nutznießer |
|---|---|---|---|---|---|
| Sicherheit personenbezogener Daten und Zugriffskontrollen | Geplante Datensicherheits- und Zugriffsschutzmaßnahmen gemäß Regel 6 | Datenverantwortliche, die Systeme mit personenbezogenen Daten schützen | Verarbeitungsexposition abbilden und geeignete Datensicherheits- und Zugriffskontrollen implementieren | Kontrollen über Datenverantwortliche und anwendbare Auftragsverarbeitersysteme hinweg ausrichten | Datensicherheits- und Identitätskontrollanbieter |
| Überwachungs- und Wiederherstellungsbereitschaft | Geplante Überwachungs- und angemessene Kontinuitätsmaßnahmen gemäß Regel 6, wie z. B. Datensicherungen | Datenverantwortliche, die Systeme mit personenbezogenen Daten betreiben | Zugriffsprotokolle, Untersuchungsabläufe und getestete Wiederherstellungsverfahren verbinden | Aufzeichnungen und Wiederherstellungsmaßnahmen während einer Störung nutzbar machen | Anbieter verwalteter Sicherheits- und Cyber-Wiederherstellungsdienstleistungen |
| Sicherheitszusicherung für Auftragsverarbeiter | Geplante vertragliche Schutzmaßnahmen gemäß Regel 6, soweit anwendbar | Datenverantwortliche, die Auftragsverarbeiter einsetzen | Schutzmaßnahmen der Auftragsverarbeiter gegen anwendbare vertragliche Anforderungen bewerten | Konsistente Kontrollnachweise über Verarbeitungsbeziehungen hinweg einholen | Anbieter von Cybersicherheitsnachweisen und Beratungsdienstleistungen |
| Quelle: Mordor Intelligence | |||||
Die zentrale Möglichkeit ist eine integrierte Schutzmaßnahmenimplementierung, die die Verarbeitung personenbezogener Daten mit der Fähigkeit verbindet, den Zugang zu kontrollieren und Kompromittierungen zu untersuchen. Der Anbieterwert kann sich über Organisationsgrenzen hinaus erstrecken, wenn Sicherheitsnachweise bestätigen, dass die Kontrollen der Auftragsverarbeiter den anwendbaren vertraglichen Schutzmaßnahmen entsprechen. Die kommerzielle Differenzierung wird auf nachweisbarer Kontrollabdeckung über diese Verarbeitungsbeziehungen hinweg beruhen, wobei Sicherheitsnachweisen eine Rolle bei der Überprüfung der Implementierung zukommt.
Neueste Industrielle Entwicklungen in Indien Cybersicherheitsmarkt
- Oktober 2026: IBI Group vereinbarte den Weiterverkauf des SaaS-Portfolios von Memcyco und bringt dessen Schutz vor digitaler Identitätsanmaßung und Kontoübernahme zu Organisationen in ganz Indien, unterstützt durch lokale Lösungsberatung und Kundenbindung.
- Oktober 2026: CERT-In und Singapurs SingCERT tauschten ein Memorandum of Understanding zur Cybersicherheitszusammenarbeit aus, das Informationsaustausch, koordinierte Vorfallsreaktion, Technologiekooperation und Kapazitätsaufbau abdeckt, wobei die Umsetzung von einer gemeinsamen Expertengruppe überwacht werden soll.
- September 2026: QNu Labs startete seine kryptografische Bewertungsplattform QShield 2.0 in Bengaluru und unterstützt damit den nationalen Rahmen für kryptografische Bewertung und Sicherheitsnachweise des Unternehmens.
Indien Cybersicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Der indische Cybersicherheitsmarkt misst die jährlichen Ausgaben von Organisationen in Indien für kommerziell beschaffte Cybersicherheitslösungen und -dienstleistungen zur Prävention, Erkennung und Reaktion auf Cyber-Bedrohungen. Die Werte umfassen Endnutzerkäufe von Sicherheitshardware und -software sowie Cybersicherheitsdienstleistungsgebühren, klassifiziert nach Angebot, Bereitstellungsmodus, Käuferbranche und Unternehmensgröße.
Ausschlüsse aus dem Geltungsbereich: Allgemeine IT-Infrastruktur und Kommunikationsgeräte, die nicht primär für Cybersicherheitszwecke beschafft werden, allgemeine IT-Dienstleistungen und Outsourcing, die keine Cybersicherheitsdienstleistungen sind, Cyber-Operationen der Verteidigung, die nicht kommerziell beschafft werden, sowie Cybersicherheitskäufe von Käufern außerhalb Indiens sind ausgeschlossen.
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professional Services
- Managed Services
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endbenutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Unternehmensgröße der Endbenutzer
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Öffentliche Quellen wie der India Cybersecurity Domestic Report und der Indian Cybersecurity Product Landscape Report des Data Security Council of India liefern Marktkontext, Produkt-Unternehmens-Indikatoren, Käufersektoren und historische Nachfragesignale. Die Richtlinien von CERT-In legen Pflichten zur Vorfallsmeldung und Protokollaufbewahrung fest. Veröffentlichungen des Ministeriums für Elektronik und Informationstechnologie, die vom Presseinformationsbüro verbreitet werden, dokumentieren Prüfungs- und Aktivitäten des öffentlichen Sektors. Diese Quellen informieren über Nachfrageindikatoren und Marktgrenzen, wie sicherheitsspezifische Ausgaben, Compliance-Verpflichtungen sowie kommerziell angebotene Produkte und Dienstleistungen.
Jahresberichte von Unternehmen, Investorenpräsentationen, Beschaffungsbekanntmachungen und seriöse Geschäftsberichte können zusätzliche Belege für Sicherheitserlöse, Käuferverträge, Bereitstellungsentscheidungen und Ausgabentrends liefern, wobei jeder Punkt auf seine Relevanz für Indien und seinen sicherheitsspezifischen Inhalt geprüft wird. Diese genannten Quellen sind illustrativ und nicht erschöpfend; weitere Quellen fließen in die Erhebung, Validierung und Klärung ein.
Primärinterviews und Umfragen
Strukturierte Interviews und Fragebögen wrden Anbieter von Cybersicherheitslösungen und -dienstleistungen, indische Organisationskäufer, Kanal- oder Implementierungspartner sowie Branchenspezialisten abdecken, wobei CXOs, funktionale Sicherheitsverantwortliche und operative Manager Ausgaben, Bereitstellung und Beschaffungspraxis beschreiben würden. Die Ergebnisse würden Sekundärschätzungen und Segmentbelege testen, Lücken in der Quellenabdeckung identifizieren und widersprüchliche Antworten durch Nachfragen und den Vergleich mit dokumentierten Ausgaben- oder Beschaffungssignalen abgleichen.
Verteilung der Befragten in der Primärforschungserhebung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 33 % | CXOs: 20 % | |
| Mittlere Ebene: 42 % | Funktions-/Bereichsleiter: 30 % | |
| Kleinere Marktteilnehmer: 25 % | Manager: 50 % |
Marktgrößenbestimmung und Prognose
Das Modell beginnt von oben nach unten mit den jährlichen Ausgaben indischer Organisationen für kommerziell beschaffte Cybersicherheitslösungen und -dienstleistungen und überprüft dann ausgewählte Gesamtwerte anhand von Anbieterumsatz-Zusammenfassungen sowie Stichproben von Vertrags- oder Kanalbelegen. Zu den wichtigsten Eingaben zählen sicherheitsspezifische Budget- und Beschaffungstrends, Produkt- und Dienstleistungserlöse im Bereich Cybersicherheit, erfasste Vorfalls- und Prüfungsaktivitäten, digitale und Cloud-Akzeptanz sowie Änderungen der Compliance-Pflichten. Zusammen zeigen sie Größe und Tempo der Käufernachfrage an, ohne Vorfallszahlen als Ausgaben zu behandeln. Sobald die jährlichen Indikatoren auf Indien und die definierte Transaktion abgestimmt sind, schätzt eine Szenarioprognose den Marktwert in USD, während diese Treiber und ihr Timing variiert werden. Ausgewählte Ausgabenaufzeichnungen und Anbieterprüfungen testen den resultierenden Gesamtwert und die Segmentanteile. Angebots-, Cloud- oder On-Premise-Bereitstellungs-, Käuferbranche- und Unternehmensgrößenanteile werden aus veröffentlichten Aufteilungen, Finanzoffenlegungen, Beschaffungsunterlagen und Käuferbelegen abgeleitet, wobei die Kategorien mit dem Marktgesamtwert abgeglichen werden. Interview-Feedback würde prüfen, ob die Variablen und die daraus resultierenden Wachstumspfade den Kaufbedingungen in Indien entsprechen, und Lücken in Unternehmens- oder Käuferdaten würden durch dokumentierte Bandbreiten und Querprüfungen statt durch nicht belegte Punktgenauigkeit behandelt.
Datenvalidierung und Aktualisierungszyklus
Analysten triangulieren das Marktmodell anhand unabhängiger Anbieterumsätze, Organisationsausgaben, Beschaffungs- und Compliance-Aktivitäten und untersuchen dann Anomalien und wesentliche Abweichungen, indem sie jeden Eingabewert auf seine Quelle zurückverfolgen und Jahr, Geografie, Einheit und Umfang prüfen. Eine zweite Überprüfung kontrolliert Arithmetik, Segmentabgleich, Quellenqualität und Prognoselogik vor der Freigabe, wobei eine erneute Kontaktaufnahme ausgelöst wird, wenn ein wesentlicher Konflikt bestehen bleibt oder eine Quellenklärung eine Schlüsselschätzung verändern könnte. Die Evidenzbasis wird jährlich aktualisiert, zwischen den Zyklen überprüft, wenn ein wesentliches regulatorisches oder Marktereignis die Ausgabenbedingungen verändert, und vor der Lieferung einer neuen Überprüfung unterzogen.
Vergleich der Marktgröße des indischen Cybersicherheitsmarkts von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Cybersicherheitsschätzungen unterscheiden sich, wenn sicherheitsspezifische Käufe mit allgemeinen IT-Ausgaben oder nicht-kommerziellen Verteidigungsaktivitäten kombiniert werden. Die Studie erfasst kommerziell beschaffte Sicherheitshardware, -software und -dienstleistungen, die von Organisationen in Indien erworben werden, und behält eine klare Grenze rund um Präventions-, Erkennungs- und Reaktionskäufe bei.
Zu den wichtigsten Ursachen für Abweichungen zählen die Ausgabengrenze und die Indikatoren, die zur Übersetzung von Sicherheitsbedürfnissen in Käufernachfrage verwendet werden. Sicherheitsbudgets, Beschaffungsunterlagen und Anbieterumsätze werden zusammen mit der Cloud-Akzeptanz und Compliance-Entwicklungen geprüft; Vorfallszahlen informieren den Kontext, ohne als Ausgaben behandelt zu werden.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 7,75 Milliarden USD (2027) | |
| Regierliche Handelsagentur A | 5,6 Milliarden USD (2025) | Auf Basis des Jahres 2025 liegt diese Schätzung 27,7 % unter dem Wert dieses Berichts für 2027 von 7,75 Milliarden USD, zwei Jahre später. Die veröffentlichte Basis für 2025 liegt vor dem Berichtsjahr, und die Quelle prognostiziert weiteres Wachstum im indischen Cybersicherheitsmarkt. |
| Globale Unternehmensberatung A | 3,3 Milliarden USD (2025) | Auf Basis des Jahres 2025 liegt diese Schätzung 57,4 % unter dem Wert dieses Berichts für 2027 von 7,75 Milliarden USD, zwei Jahre später. Die Quelle misst die Ausgaben der Endnutzer für Informationssicherheit, eine engere Kategorie als die vollständige Grenze für Cybersicherheitslösungen und -dienstleistungen. |
Mordor Intelligence verknüpft den Ausgangswert mit identifizierbaren Sicherheitskäufen und überprüft ihn anhand von Anbieter- und Käuferbelegen. Dies hilft Käufern, eine Ausgabenmöglichkeit von einem allgemeinen Maß für Cyber-Aktivitäten zu unterscheiden.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Indien Cybersicherheitsmarkt und wie ist der Wachstumsausblick?
Der Markt soll von 7,75 Milliarden USD im Jahr 2027 auf 17,49 Milliarden USD bis 2032 wachsen, mit einer CAGR von 17,68 % über 2027–2032.
Was treibt die Nachfrage nach Cybersicherheitsprodukten und -dienstleistungen in Indien an?
UPI verarbeitete im August 2026 24,51 Milliarden Transaktionen in Indien. Die 6-Stunden-Frist von CERT-In für betroffene Einrichtungen zur Meldung bestimmter Vorfälle nach Kenntnisnahme stellt eine Compliance-Kraft dar.
Welches Angebot führt die Cybersicherheitsausgaben in Indien an?
Lösungen hielten im Jahr 2026 einen Marktanteil von 64,41 %. Dienstleistungen sollen mit einer CAGR von 18,21 % über 2027–2032 am schnellsten wachsen.
Welche Unternehmen sind die wichtigsten Cybersicherheitswettbewerber in Indien?
Zu den wichtigsten Wettbewerbern zählen Quick Heal Technologies Ltd., Tata Communications, Cisco Systems, Inc., Palo Alto Networks, Inc. und Wipro Ltd., die Unternehmensprodukte und verwaltete Dienstleistungen abdecken.
Was könnte das Wachstum von Cybersicherheitsdienstleistungen in Indien einschränken?
Die Umfrage von DSCI und SANS 2025–2026 ergab eine begrenzte Verfügbarkeit qualifizierter Kandidaten bei 73 % der befragten indischen Unternehmen und 68 % der Anbieter. Die ISC2-Indien-Studie 2025 meldete Personalengpässe bei 48 % von 524 Befragten, gegenüber 59 % im Jahr 2024.
Wie variiert die Cybersicherheitsaktivität geografisch innerhalb Indiens?
Telangana startete Sicherheitsbetriebszentren und Cyber-Fusion-Center auf einem Conclave 2025 in Hyderabad. Im Jahr 2026 wurde e-SafeHER für Cybersicherheitsbewusstseinstraining für Frauen im ländlichen Raum angekündigt, zunächst in Madhya Pradesh und Odisha.