
Marktgröße und Marktanteil für Container-Sicherheit
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
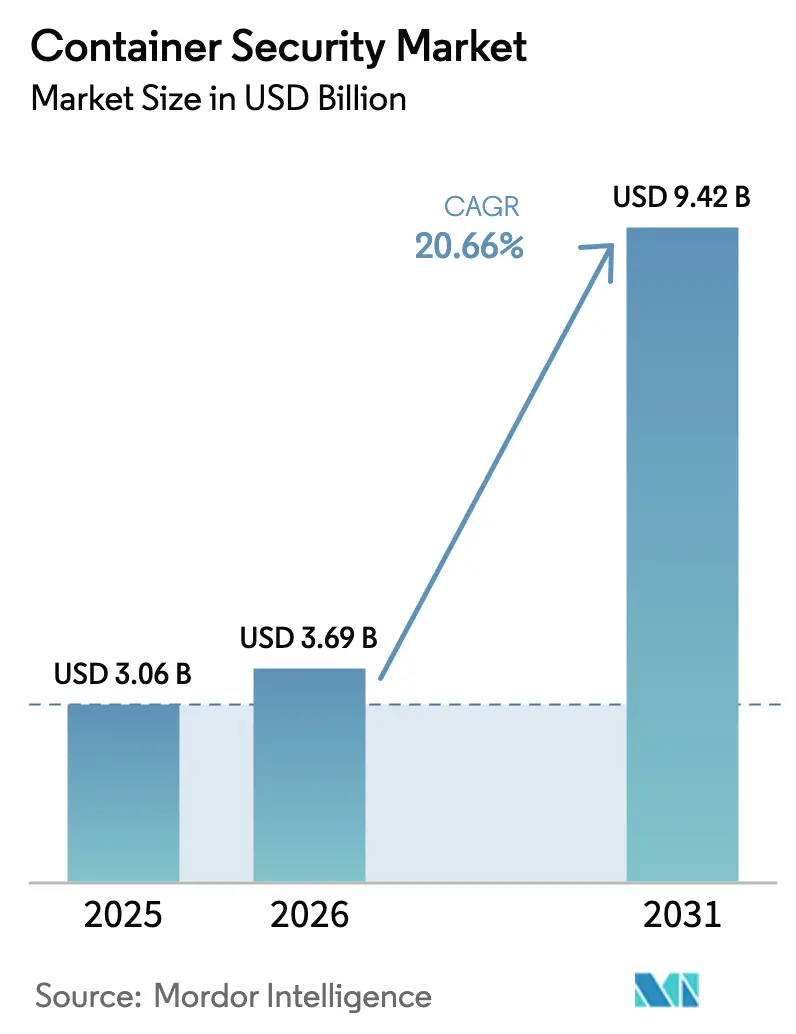
| Marktgröße (2026) | 3.69 Milliarden US-Dollar |
| Marktgröße (2031) | 9.42 Milliarden US-Dollar |
| Growth Rate (2025 - 2030) | 20.66 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
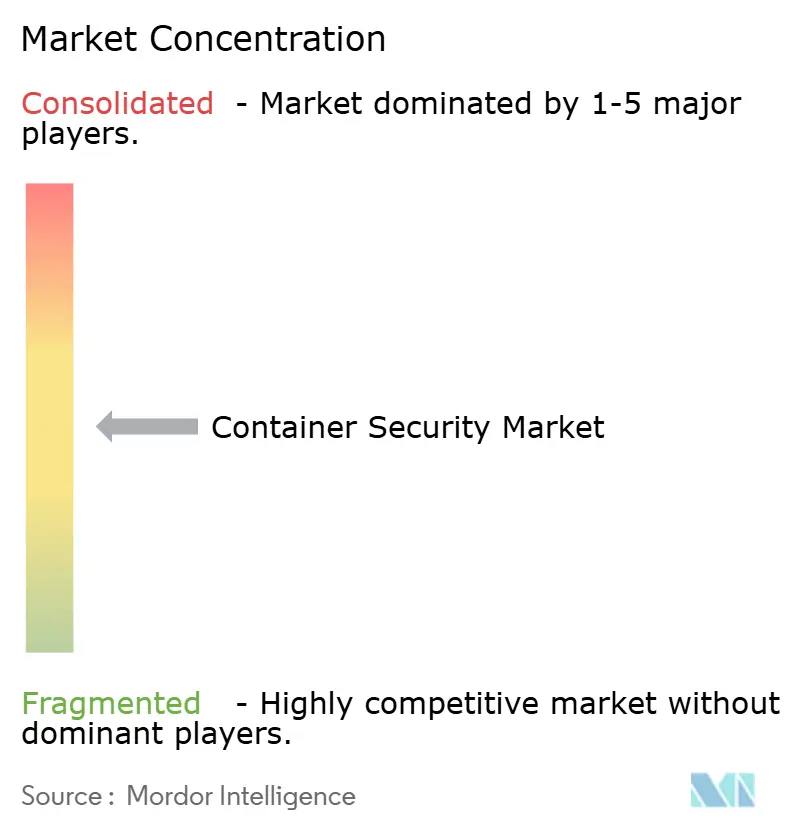
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Container-Sicherheit von Mordor Intelligence
Die Marktgröße für Container-Sicherheit wurde im Jahr 2025 auf 3,06 Milliarden USD geschätzt und wird voraussichtlich von 3,69 Milliarden USD im Jahr 2026 auf 9,42 Milliarden USD bis 2031 wachsen, bei einer CAGR von 20,66 % während des Prognosezeitraums (2026–2031). Das Wachstum wird durch verbindliche Software-Stücklisten-Kontrollen in PCI-DSS 4.0, NIS2 und aufkommender SBOM-Gesetzgebung, den raschen Wechsel zu Microservices sowie einen stetigen Anstieg von Lieferketten-Exploits, die auf Container-Images abzielen, angetrieben. Anbieter integrieren Image-Scanning, Laufzeit-Telemetrie und Policy-as-Code in CI/CD-Workflows, um diesen Compliance- und Bedrohungsanforderungen gerecht zu werden. Nordamerika bleibt der größte regionale Käufer, da US-amerikanische Unternehmen aus dem Finanzdienstleistungs- und Gesundheitssektor jede Container-Ausführung für Prüfzwecke protokollieren müssen, während Asien-Pazifik aufgrund Chinas Souveränitäts-Cloud-Vorschriften und Indiens Rollout der digitalen öffentlichen Infrastruktur das stärkste Wachstum verzeichnet. Der Wettbewerb ist intensiv, da hyperscale Clouds nativen Schutz bündeln, was unabhängige Anbieter dazu veranlasst, sich auf agentenloses Scanning, eBPF-Laufzeitdaten und Richtlinienautomatisierung zu konzentrieren.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente entfielen 63,13 % des Marktanteils für Container-Sicherheit im Jahr 2025 auf Plattformen und Software, während Dienstleistungen bis 2031 eine CAGR von 21,41 % verzeichnen sollen.
- Nach Unternehmensgröße trugen Großunternehmen 71,28 % des Umsatzes im Jahr 2025 bei; kleine und mittlere Unternehmen sollen bis 2031 mit einer CAGR von 22,93 % wachsen.
- Nach Bereitstellung hielten On-Premise-Umgebungen 58,47 % des Umsatzes im Jahr 2025, doch cloudbasierte Angebote sollen im Zeitraum 2026–2031 mit einer CAGR von 23,11 % wachsen.
- Nach Sicherheitskontrolle entfielen 46,72 % der Ausgaben im Jahr 2025 auf Image-Scanning, doch der Laufzeitschutz soll bis 2031 mit einer CAGR von 21,18 % steigen.
- Nach Endbenutzerbranche führte IT und Telekommunikation mit 29,81 % des Umsatzes im Jahr 2025, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit 23,76 % wachsen werden.
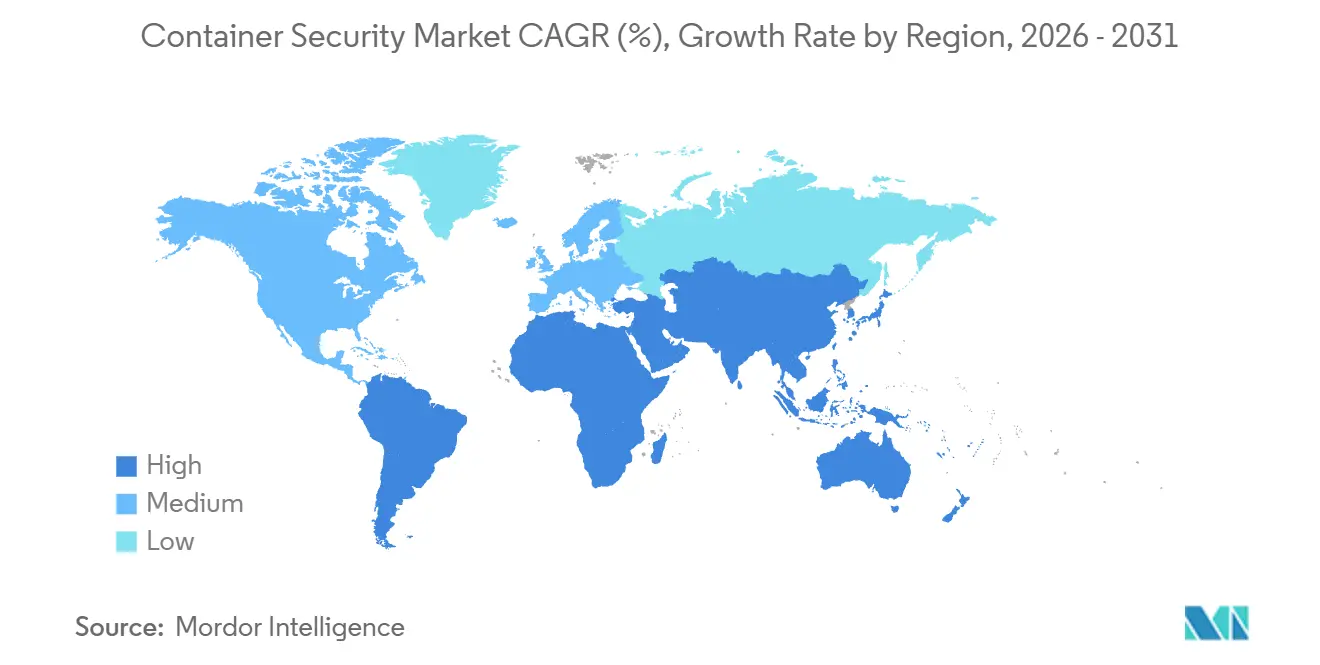
- Nach Geografie dominierte Nordamerika mit einem Anteil von 42,42 % im Jahr 2025, während Asien-Pazifik mit einer CAGR von 22,64 % voranschreitet.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Container-Sicherheit
Analyse der Treiberwirkung*
| Treiber | (~)% Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Nutzung von hybriden und Multi-Cloud-Container-Workloads | +4.20% | Weltweit, mit Asien-Pazifik als führender Region | Mittelfristig (2–4 Jahre) |
| Rascher Wechsel zu Microservices und DevSecOps-Pipelines | +3.80% | Nordamerika und EU, Ausweitung auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Verbindliche Sicherheitsvorschriften (z. B. PCI-DSS 4.0, NIS2, SBOM) | +3.10% | EU-getrieben, global, US-Finanzsektor | Langfristig (≥ 4 Jahre) |
| Zunehmende Häufigkeit von Lieferkettenangriffen auf Container-Images | +2.90% | Weltweit, konzentriert auf entwickelte Märkte | Kurzfristig (≤ 2 Jahre) |
| Verbreitung von Edge- und 5G-Container-Laufzeitumgebungen | +2.70% | Asien-Pazifik als Kern, Ausweitung auf Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Innovationen bei der Container-Isolierung auf Hardware-Ebene | +1.80% | Technologiezentren in Nordamerika und der EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Nutzung von hybriden und Multi-Cloud-Container-Workloads
Achtzig Prozent der Unternehmen betreiben Workloads über zwei oder mehr Public Clouds, was das Identitätsmanagement fragmentiert und das Fehlkonfigurationsrisiko vervielfacht. Sicherheitsteams suchen nach Kubernetes-Posture-Management-Tools, die AWS-, Azure- und Google-Richtlinien in einem einzigen Dashboard normalisieren. NIS2 verlangt Lieferkettenbewertungen für kritische Infrastrukturen, sodass Multi-Cloud-Nutzer Herkunftsverfolgung und kryptografische Attestierung zu Container-Registries hinzufügen müssen. PCI-DSS 4.0 erweitert die Anforderungen zur kontinuierlichen Überwachung auf ephemere Container und verstärkt die Nachfrage nach Echtzeittransparenz in hybriden Umgebungen.[1]PCI Security Standards Council, "PCI-DSS 4.0 Anforderungen und Testverfahren," pcisecuritystandards.org Finanzinstitute und Zahlungsabwickler investieren daher stark in einheitliches Scanning und Laufzeitanalysen.
Rascher Wechsel zu Microservices und DevSecOps-Pipelines
GitHubs Advanced Security für Azure DevOps führte Secret-Scanning und Abhängigkeitsüberprüfung innerhalb von Pull Requests ein und verkürzte die Zeitspanne zwischen Code-Commit und Behebung. Teams müssen Richtlinien mithilfe von Open Policy Agent oder Admission-Webhooks kodifizieren, damit Entwickler Regeln reibungslos nutzen können. KI- und Machine-Learning-Container wuchsen im Jahresvergleich um das Fünffache und legten neue Inferenz-APIs offen, die Angreifer auf Datenexfiltration untersuchen. Die Laufzeit-Anomalieerkennung durch eBPF-Probes erstellt Baselines für Syscall-Verhalten und kennzeichnet Kryptomining oder Privilegienerweiterungen, doch die Abstimmung von Modellen zur Begrenzung von Fehlalarmen bleibt schwierig.
Verbindliche Sicherheitsvorschriften (PCI-DSS 4.0, NIS2, SBOM)
PCI-DSS 4.0 Anforderung 6.3.3 macht Software-Inventare obligatorisch und erzwingt damit effektiv die SBOM-Generierung für Zahlungs-Workloads. Dockers native SPDX- und CycloneDX-Ausgabe bettet Abhängigkeitsdaten zur Build-Zeit ein und erleichtert Audits. NIS2 erweitert die Verpflichtungen auf Cloud-Betreiber und zwingt Container-Plattform-Anbieter, sich bei der Orchestrierung von Edge-Workloads an ETSI EN 303 645 auszurichten. Binary Authorization in Google GKE erzwingt ausschließlich signierte Images, entspricht den NIST-Leitlinien und bietet europäischen Banken einen fertigen Attestierungspfad. Gesundheits- und Finanzorganisationen sind den höchsten Strafen bei Nichteinhaltung ausgesetzt, was eine beschleunigte Einführung vorantreibt.
Zunehmende Häufigkeit von Lieferkettenangriffen auf Container-Images
Drei kritische runc-Schwachstellen, die im November 2025 bekannt wurden, bewiesen, dass Container-Escapes nach wie vor jede Kubernetes-Distribution bedrohen. Angreifer vergiften zunehmend vorgelagerte Basis-Images und fügen Backdoors ein, denen Entwickler standardmäßig vertrauen. Amazon Inspector scannt Images nun beim Push-Vorgang und blockiert kritische CVEs vor der Bereitstellung. Microsoft Defender für Container korreliert Image-Schwachstellen mit Laufzeitaufrufen und priorisiert Patches für tatsächlich ausgeführte Pakete. Distroless-Images reduzieren die Angriffsfläche, erschweren jedoch das Debugging und zwingen Teams, Sicherheit und Betriebsfähigkeit abzuwägen.
Analyse der Hemmniswirkung*
| Hemmnis | (~)% Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an Fachkräften für Container-Sicherheit in DevOps-Teams | -2.80% | Weltweit, besonders ausgeprägt in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Betriebliche Komplexität von Multi-Cloud- und Multi-Cluster-Umgebungen | -2.10% | Unternehmensfokus, Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Alarmmüdigkeit und Überlastung durch Fehlalarme | -1.60% | Weltweit, betrifft Security Operations Center | Kurzfristig (≤ 2 Jahre) |
| Fortgeschrittene Container-Escape-Kill-Chains | -1.30% | Hochsicherheitsumgebungen weltweit | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Fachkräften für Container-Sicherheit in DevOps-Teams
Die globale Lücke bei Cybersicherheitstalenten beläuft sich auf 4,8 Millionen, und Kubernetes-Expertise ist noch seltener.[2] ISC2, "Cybersecurity Workforce Study 2024," isc2.org DevOps-Ingenieure verfügen oft nicht über Bedrohungsmodellierungsfähigkeiten, und Analysten, die mit Pods nicht vertraut sind, haben Schwierigkeiten, Audit-Logs zu interpretieren. Verwaltete Kubernetes-Dienste betten nun gehärtete Standardeinstellungen ein, doch menschliches Urteilsvermögen bleibt für neuartige Angriffsketten unerlässlich. Schulungsprogramme können mit den vierteljährlichen Kubernetes-Releases nicht Schritt halten, was viele Unternehmen dazu zwingt, Überwachung und Forensik auszulagern.
Betriebliche Komplexität von Multi-Cloud- und Multi-Cluster-Umgebungen
Organisationen verwalten Dutzende von Clustern über AWS, Azure und Google Cloud, jeweils mit unterschiedlichen Ingress-, Netzwerk- und Secret-Frameworks. Red Hat Advanced Cluster Security zentralisiert Ansichten, benötigt jedoch benutzerdefinierte Konnektoren für jeden Anbieter.[3]Red Hat, "OpenShift Advanced Cluster Security Übersicht," redhat.com Fehlkonfigurationsscanner liefern Tausende von Warnmeldungen pro Cluster und überfordern Mitarbeiter, die echte Risiken von Rauschen trennen müssen. GitOps hilft dabei, den gewünschten Zustand zu kodifizieren, erfordert jedoch strikte Änderungsdisziplin. Service-Mesh-Overlays erschweren das Debugging zusätzlich, wenn gegenseitige TLS-Zertifikate oder Sidecar-Proxys fehlerhaft funktionieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Dienstleistungen gewinnen, da Unternehmen die Richtlinienoptimierung auslagern
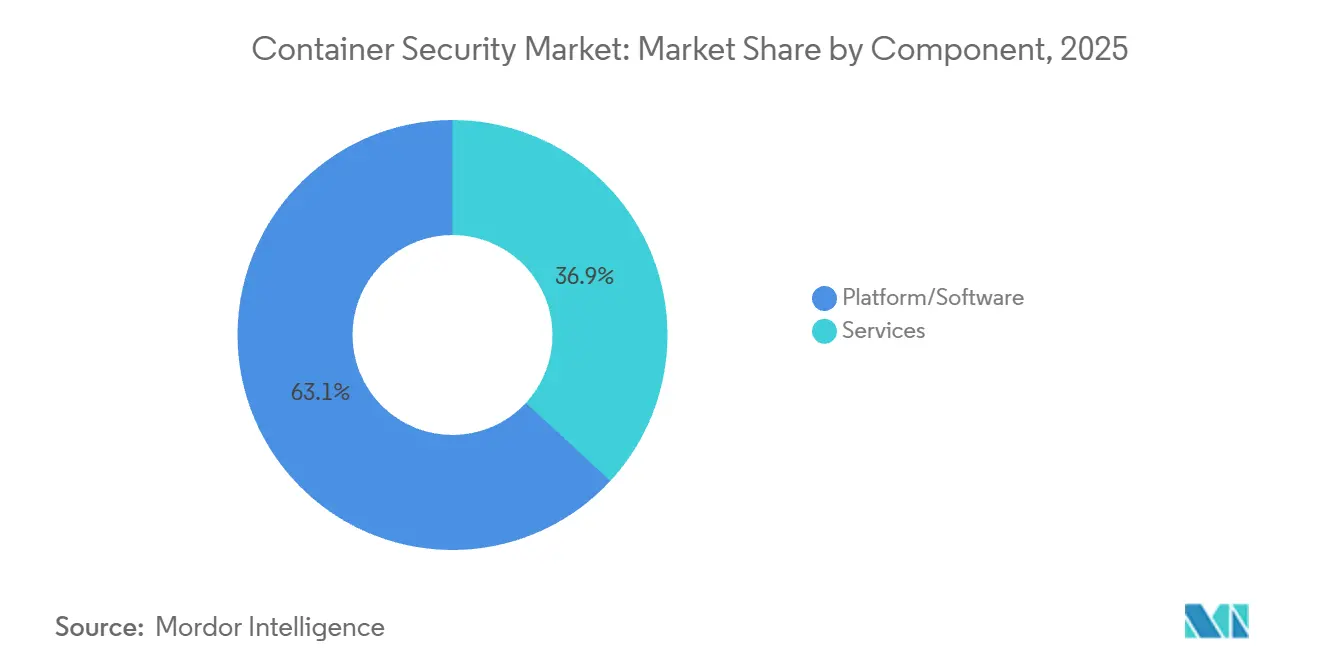
Plattform- und Softwareangebote führten die Marktgröße für Container-Sicherheit mit 63,13 % des Umsatzes im Jahr 2025 an. Integrierte Suiten, die Image-Scanning, Admission Control und eBPF-Laufzeitüberwachung bieten, dominieren, da Käufer eine einzige Oberfläche für die Richtlinienerstellung und Compliance-Berichterstattung bevorzugen. Verwaltete Dienstleistungen sollen mit einer CAGR von 21,41 % wachsen und damit das Gesamtwachstum übertreffen, da Unternehmen Anbieter beauftragen, Regeln zu optimieren und Vorfälle rund um die Uhr zu triagieren. Professionelle Engagements konzentrieren sich auf Bedrohungsmodellierung und Least-Privilege-Richtliniengestaltung für Microservices. Dieser Auslagerungstrend unterstreicht den Mangel an internem Fachwissen und positioniert Dienstleister als strategische Partner bei der kontinuierlichen Sicherheitsverbesserung.
Aqua Security, Sysdig und Palo Alto Networks bündeln Beratung mit Produktabonnements, während Cloud-Anbieter Beratungsunterstützung in Premium-Tiers einbetten. Infolgedessen verlagert sich der Markt für Container-Sicherheit weiterhin von reinen Softwarelösungen hin zu hybriden Bereitstellungsmodellen, die Plattformen mit verwalteter Erkennung und Reaktion verbinden.


Nach Unternehmensgröße: KMU beschleunigen die Cloud-native Einführung
Großunternehmen repräsentierten 71,28 % der Ausgaben im Jahr 2025, da regulierte Branchen Hunderte von Clustern unterhalten, die Premium-Lösungen erfordern. Diese Käufer integrieren Container-Telemetrie mit SIEM und SOAR, um die Behebung zu beschleunigen. Kleine und mittlere Unternehmen bevorzugen dagegen leichtgewichtige Scanner und Cloud-native Richtlinien, die mit verwaltetem Kubernetes geliefert werden. Das Segment soll eine CAGR von 22,93 % erzielen, da Cloud-Anbieter standardmäßigen Schutz einbetten, Fähigkeitslücken schließen und Einstiegshürden senken.
KMU nutzen agentenloses Scanning von Anbietern wie Wiz und verankern die Sicherheit direkt in CI-Pipelines ohne dediziertes Personal. Community-Projekte wie Falco bieten Startups grundlegenden Laufzeitschutz ohne Lizenzkosten und ermöglichen es knappen Budgets, das Wachstum zu finanzieren. Die Demokratisierung der Funktionalität erweitert den Kundenstamm der Container-Sicherheitsbranche und diversifiziert die Einnahmen weg von ausschließlich großen Käufern.
Nach Sicherheitskontrolle: Laufzeitschutz steigt, während statische Scans stagnieren
Statisches Image-Scanning hatte 46,72 % des Umsatzes im Jahr 2025, doch Kunden erkennen zunehmend, dass nur 6 % der Registry-Schwachstellen zur Laufzeit auftreten. Laufzeitschutz und Anomalieerkennung sollen mit einer CAGR von 21,18 % wachsen. eBPF-Agenten erfassen granulare Syscall- und Netzwerkdaten, erstellen Verhaltensbaselines, die Kryptomining, Datenexfiltration oder unbefugte Privilegienerweiterungen aufdecken.
Der integrierte Ansatz kombiniert Admission Controller, die riskante Images blockieren, mit Laufzeit-Engines, die Live-Workloads überwachen und Erkenntnisse korrelieren, um Patches zu priorisieren, die wirklich wichtig sind. Diese Konvergenz hilft Sicherheitsteams, das Warnvolumen zu reduzieren und sich auf aktive Bedrohungen zu konzentrieren, was Laufzeitanalysen als nächsten Wachstumsvektor stärkt.
Nach Bereitstellung: Cloud gewinnt trotz On-Premise-Beharrungsvermögen
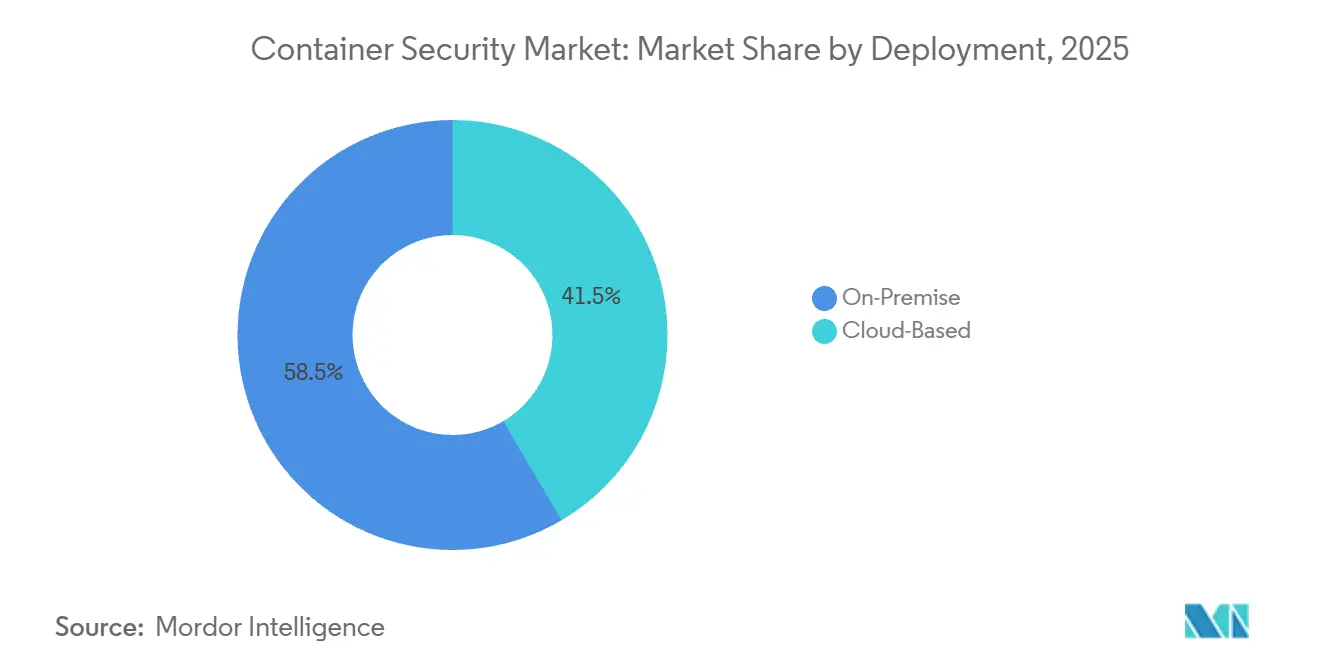
On-Premise-Cluster hielten 58,47 % des Umsatzes im Jahr 2025, da Verteidigungs-, Nachrichten- und Betreiber kritischer Infrastrukturen luftgespaltene Umgebungen für die Datensouveränität aufrechterhalten. Die Marktgröße für Container-Sicherheit in diesen Sektoren ist stabil, wächst jedoch langsam. Cloud-Bereitstellungen sollen mit einer CAGR von 23,11 % steigen, da hybride Architekturen zum Mainstream werden. Isolierung auf Hardware-Ebene, agentenloses Posture Management und einheitliche Dashboards reduzieren historische Einwände gegen die Sicherheit in der Public Cloud.
Chips für vertrauliches Computing unterstützen nun viele regulierte Workloads, während zentralisiertes Scanning Erkenntnisse über EKS, AKS und GKE hinweg normalisiert. Edge-Szenarien führen Micro-Kubernetes auf Geräten ein und veranlassen Anbieter, leichte Kollektoren und Offline-Richtliniendurchsetzung anzubieten, um den Schutz bei Verbindungsunterbrechungen aufrechtzuerhalten.
Nach Endbenutzerbranche: Gesundheitswesen wächst stark durch HIPAA-Cloud-Migration
IT- und Telekommunikationsbetreiber führten die Ausgaben mit 29,81 % des Umsatzes im Jahr 2025 an, da containerisierte 5G-Kerne und Netzwerkfunktionen latenzarme Sicherheit erfordern. Das Gesundheitswesen und die Biowissenschaften sollen bis 2031 mit einer CAGR von 23,76 % wachsen, da HIPAA-Leitlinien Cloud-Anbieter nun als Geschäftspartner einstufen und Verschlüsselung, detaillierte Audit-Logs und SBOMs für medizinische Daten vorschreiben. Banken und Zahlungsabwickler bleiben starke Käufer aufgrund der Anforderungen zur kontinuierlichen Überwachung gemäß PCI-DSS 4.0, während der Einzelhandel Kubernetes für saisonale Skalierbarkeit einsetzt und auf Laufzeitschutz zur Erkennung von Credential-Stuffing-Angriffen setzt.
Industrielle Hersteller verlagern Betriebstechnologie-Workloads auf Edge-Kubernetes, verbinden IT- und OT-Bereiche und schaffen Nachfrage nach Sicherheit, die Echtzeitanforderungen respektiert und dennoch jedes Paket für die Forensik protokolliert.
Geografische Analyse
Nordamerika erzielte 42,42 % des Umsatzes im Jahr 2025 dank strenger HIPAA-, PCI-DSS- und SOC 2-Vorschriften, die Unternehmen dazu zwingen, Kontrollen für den Markt für Container-Sicherheit in jeder DevSecOps-Phase einzusetzen. US-amerikanische Hyperscaler beschleunigen die Einführung durch die Bündelung nativer Funktionen, während Kanadas Banken Posture Management implementieren, um den Cyber-Leitlinien der OSFI zu entsprechen. Mexikos Hersteller, gestärkt durch Nearshoring, setzen containerisierte Anwendungen ein und übernehmen Sicherheits-Scanning zum Schutz von Lieferketten.
Asien-Pazifik soll bis 2031 mit 22,64 % wachsen. Chinas Souveränitäts-Cloud-Direktiven erfordern inländische Stacks und treiben die Nachfrage nach lokalen Sicherheitsplattformen an, die Kubernetes-Einstellungen an nationale Standards anpassen. Indiens digitale öffentliche Infrastruktur containerisiert Bürgerdienste und führt eine Skalierung ein, die automatisierte Laufzeittransparenz erfordert. Japans Fabriken und Südkoreas Telekommunikationsunternehmen nutzen Edge-Kubernetes für IoT und 5G und verlassen sich auf leichtgewichtige eBPF-Telemetrie zum Schutz latenzsensibler Datenströme. Australiens Regulierungsbehörden haben Cloud-Risikoleitlinien herausgegeben und Banken dazu veranlasst, Kubernetes-Posture-Management einzuführen.
Europa profitiert von NIS2, das im Oktober 2024 in Kraft trat und die Anforderungen auf jeden Managed-Service-Anbieter in 27 Mitgliedstaaten ausweitet. Die BaFin-Vorschriften in Deutschland und der britische Rahmen für operative Resilienz erstrecken sich auf Container und treiben Plattforminvestitionen an. Frankreichs Gesundheitsdatenvorschriften verlangen kryptografische Attestierung, bevor Container auf Patientendaten zugreifen. Südeuropa erlebt einen Aufschwung, da Telekommunikationsunternehmen containerisiertes 5G mit auf Durchsatz abgestimmtem Laufzeitschutz einsetzen.
Der Nahe Osten beschleunigt sich unter Saudi-Arabiens Vision 2030 und den digitalen Mandaten der Vereinigten Arabischen Emirate und drängt Regierungs- und staatliche Einrichtungen auf Cloud-native Plattformen, die robuste Sicherheit benötigen. Die türkischen Finanzaufsichtsbehörden entwickeln Cloud-Rahmenwerke, die die Einführung von Container-Sicherheit fördern. Afrika befindet sich noch in einem frühen Stadium; südafrikanische Banken erproben Laufzeitanalysen, nigerianische Fintechs nutzen agentenlose Scanner, und Ägypten digitalisiert Dienste, obwohl Qualifikationslücken das Tempo verlangsamen. Südamerika wächst, da Brasiliens Banken Kubernetes für Zahlungen einsetzen, aber Währungsvolatilität dämpft große Vorabinvestitionen.

Regulatorisches Umfeld
Die Beschaffung von Container-Sicherheit ist zunehmend an Softwarelieferketten- und Produktsicherheitspflichten gebunden, die sich auf Build-Pipelines und Runtime-Durchsetzung ausdehnen. In Europa trat NIS2 im Oktober 2024 in Kraft und erweitert Cybersicherheits- und Lieferantenrisikopflichten auf einen breiteren Kreis wesentlicher und wichtiger Einrichtungen, was Managed-Service-Provider und Cloud-Betreiber dazu drängt, die Herkunft von Container-Images, das Schwachstellenmanagement und die Vorfallbereitschaft zu formalisieren. Der EU Cyber Resilience Act (Verordnung (EU) 2024/2847) fügt produktzentrierte Anforderungen für in der EU verkaufte Software hinzu, wobei verpflichtende Meldepflichten für Schwachstellen ab September 2026 in Kraft treten und die vollständige Durchsetzung wesentlicher Anforderungen für Dezember 2027 vorgesehen ist. Dieser Zeitplan erhöht die betriebliche Messlatte für SBOM-Workflows und koordinierte Offenlegungsprozesse und verschiebt sie von einer Best Practice zu Compliance-Arbeitsabläufen.
Normungsgremien definieren zudem technische Grundlagen, die auf Container-Ausführungsumgebungen abgebildet werden. ETSI hat im Juni 2025 ein Arbeitspaket für EN 304 635 zu Cybersicherheitsanforderungen für Container-Ausführungsstacks verabschiedet und im Juni 2026 das Genehmigungsverfahren für das Deliverable eingeleitet, wodurch ein klareres Konformitätsziel für Runtime-Hardening, Isolation und sichere Konfiguration in Container-Plattformen entsteht. Da diese Verpflichtungen weiter ausgereift werden, operationalisieren Organisationen Policy-as-Code, signierte Images und Audit-Protokollierung über Kubernetes und CI/CD, um die Rückverfolgbarkeit von der Quelle bis zur Bereitstellung nachzuweisen.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette für Container-Sicherheit beginnt vorgelagert mit Open-Source-Komponenten und Basis-Images (Kubernetes-Distributionen, Container-Runtimes und Bibliotheken) und geht dann in Build- und Release-Systeme über, die Artefakte erzeugen (CI-Runner, Registries und Packaging). SBOM-Generierung und Provenance-Tools sitzen in der Mitte der Kette und nutzen Formate und Frameworks wie SPDX/CycloneDX für Inventare, SLSA und in-toto für Provenance und Attestierungen sowie Sigstore für die Signierung, bevor Artefakte in Registries gelangen und durch Umgebungen befördert werden. Brancheninitiativen wie OpenSSF GUAC 1.0 (veröffentlicht im Juni 2025) fügen eine Graph-Ebene hinzu, um SBOM- und Provenance-Daten zu aggregieren und anzureichern, was Sicherheitsteams hilft, Fragen zu Abhängigkeiten und Exposition über viele Images und Repositories hinweg zu beantworten.
Nachgelagert finden Durchsetzung und Erkennung bei der Cluster-Zulassung und zur Laufzeit statt. Kubernetes Pod Security Standards und Admission-Controller (zum Beispiel Kyverno und OPA Gatekeeper) gaten Deployments durch Prüfung von Signaturen, Attestierungen und Konfigurationsrichtlinien, während Runtime-Sensoren und eBPF-basierte Telemetrie Sicherheitsanalysen und Reaktionen speisen. Die Verbreitung erfolgt hauptsächlich über SaaS-Plattformen von Anbietern und Hyperscaler-Marktplätze, ergänzt durch Systemintegratoren und MSSPs, die Richtlinien abstimmen, SIEM und SOAR integrieren und 24/7-Betrieb sicherstellen. Engpässe treten häufig bei der Sichtbarkeit transitiver Abhängigkeiten, uneinheitlichen Metadaten über Registries und Build-Systeme sowie operativer Überlastung durch Multi-Cluster-Umgebungen auf, sodass Anbieter gehärtete Images, automatisierte Behebung und konsolidierte Posture- plus Runtime-Tools in einheitlichen Plattformen und Managed Services zusammenfassen.
Wettbewerbslandschaft
Der Markt für Container-Sicherheit weist eine moderate Konzentration auf. Hyperscaler AWS, Microsoft und Google bündeln Inspektion, Admission Control und Laufzeitwarnungen mit ihren verwalteten Kubernetes-Angeboten und setzen reine Softwareanbieter beim Preis unter Druck. Unabhängige Anbieter antworten mit agentenloser Erkennung, tiefgreifenden eBPF-Analysen und Policy-as-Code. Palo Alto Networks bietet Prisma Cloud an, um Container, Serverless und CSPM in einer Konsole zu vereinen, während Aqua und Sysdig DevOps-Teams mit API-first-Designs ansprechen.
Akquisitionen konzentrieren sich auf SBOM-Erstellung, Admission-Controller-Engines und Laufzeitanalysen, um einheitliche End-to-End-Stacks bereitzustellen. Open-Source-Projekte wie Falco, Open Policy Agent und Sigstore bieten Bausteine, die Anbieter mit Enterprise-Support bündeln.
Edge Computing schafft neuen Weißraum, in dem leichtgewichtige Kollektoren und Offline-Durchsetzung zu Differenzierungsmerkmalen werden. Platform-Engineering-Teams erwarten Self-Service-Sicherheit, sodass Anbieter die GitOps-Integration gegenüber traditionellen grafischen Benutzeroberflächen priorisieren.
Marktführer in der Container-Sicherheitsbranche
Google Cloud Security
Red Hat, Inc.(IBM Corporation)
Trend Micro Incorporated
Qualys, Inc.
Rapid7, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Eine kurzfristige Chance besteht darin, compliance-getriebene Anforderungen an Softwareinventar und Offenlegung in automatisierte Kontrollen umzuwandeln, die in den Container-Lebenszyklus eingebettet sind. Der EU Cyber Resilience Act führt ab dem 11. September 2026 verpflichtende Meldepflichten für Schwachstellen ein, wodurch kontinuierliche SBOM- und Provenance-Erfassung, signierte Image-Beförderung und Nachweisaufbewahrung zu Tagesanforderungen werden, statt zu periodischen Prüfaufgaben. Anbieter, die diese Anforderungen über Policy-as-Code operationalisieren (Zulassungsprüfungen für Signaturen und Attestierungen, Registry-Beförderungsgates und auditierbare Runtime-Telemetrie), können den manuellen Aufwand reduzieren, der regulierte Unternehmen und Managed-Service-Provider verlangsamt.
Die Härtung der Lieferkette verschiebt sich zudem von ad hoc Best Practices zu produktisierten Bausteinen, wodurch Freiräume rund um vertrauenswürdige Basis-Images, standardisiertes Runtime-Hardening und automatisierungsorientierte Behebung entstehen. Red Hat kündigte im Mai 2026 die allgemeine Verfügbarkeit von Red Hat Hardened Images an, und CNCF berichtete, dass der Security Profiles Operator im Juni 2026 stabile v1.0.0-APIs erreichte, was auf eine zunehmende Standardisierung gehärteter Standardeinstellungen auf Image- und Kubernetes-Runtime-Ebene hinweist. Gleichzeitig drängen operative Sicherheitsteams auf Reaktionen in Maschinengeschwindigkeit in der Produktion, unterstützt durch Berichte wie den von Sysdig, der 2026 eine verstärkte Nutzung automatisierter Prozessbeendigung hervorhebt. Dies schafft Raum für integrierten Runtime-Schutz, der eBPF-Erkennungen mit richtliniengesteuerter Eindämmung kombiniert, während Fehlalarme minimiert und die Geschwindigkeit der Entwickler-Workflows erhalten bleibt.
Aktuelle Branchenentwicklungen
- Mai 2026: Red Hat kündigte die allgemeine Verfügbarkeit von Red Hat Hardened Images an, die einen Katalog vertrauenswürdiger, mikrodimensionierter Container-Images bieten, die Zero-CVE-Strategien unterstützen sollen. Diese Änderung verschiebt einen Teil der Ausgaben für Container-Sicherheit vorgelagert hin zu verifizierten Basis-Images und weg von der alleinigen Abhängigkeit von nachgelagertem Scanning. Sie stärkt auch die Position von Red Hat bei OpenShift-Nutzern, die standardisierte, unterstützbare Kontrollen der Lieferkette suchen.
- April 2026: Red Hat veröffentlichte OpenShift Sandboxed Containers 1.12 und Red Hat Build of Trustee 1.1, wodurch vertrauliche Container auf Bare Metal von der Technology Preview in die allgemeine Verfügbarkeit übergehen. Dies erweitert die Optionen für hardwarebasierte, attestierte Isolation für sensible Container-Workloads und unterstützt Security-by-Design-Anforderungen, bei denen die Verschlüsselung von Daten während der Nutzung erforderlich ist. Es erhöht auch die Wettbewerbsmesslatte für Runtime-Schutz in regulierten und hochsicheren Umgebungen.
- November 2025: Kritische runc-Schwachstellen (CVE-2025-31133, CVE-2025-52565, CVE-2025-52881) lösten Notfall-Patches in den Ökosystemen von Docker, containerd und CRI-O aus. Der Vorfall verdeutlichte, wie eine einzelne Runtime-Komponente ein systemisches Risiko über Kubernetes-Distributionen und Managed Services hinweg schaffen kann. Er verstärkte die Nachfrage nach kontinuierlichem Schwachstellenmanagement, Kontrollen der Image-Provenienz und Runtime-Erkennungen, die Escape- und Privilegieneskalationsverhalten erkennen können.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diesen Bericht umfasst der Markt für Container-Sicherheit die Umsätze aus Tools und zugehörigen Support-Dienstleistungen, die zur Sicherung containerisierter Anwendungen über ihren gesamten Lebenszyklus eingesetzt werden, einschließlich Image-Scanning, Richtlinienkontrollen und Runtime-Schutz in geclusterten Umgebungen.
Ausschlüsse des Anwendungsbereichs: Wir schließen allgemeine Netzwerksicherheits- und Host-Sicherheitstools aus, die keine Sichtbarkeit oder Kontrollen auf Container-Ebene bieten.
Übersicht der Segmentierung
- Nach Komponente
- Plattform / Software
- Dienstleistungen
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen
- Nach Sicherheitskontrolle
- Image-Scanning und Schwachstellenmanagement
- Laufzeitschutz und Anomalieerkennung
- Compliance- und Konfigurationsmanagement
- Nach Bereitstellung
- Cloudbasiert
- On-Premise
- Nach Endbenutzerbranche
- IT und Telekommunikation
- BFSI
- Einzelhandel und E-Commerce
- Gesundheitswesen und Biowissenschaften
- Industrie und Fertigung
- Weitere Endbenutzerbranche
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Rest Südamerikas
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Rest Europas
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien
- Rest Asien-Pazifik
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Rest des Nahen Ostens
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Rest Afrikas
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche half uns, die Marktgrenzen festzulegen, gängige Kaufmuster zu bestätigen und Basisindikatoren zu sammeln, die von Jahr zu Jahr überprüft werden können. Wir bezogen uns auf öffentliche Quellen wie NIST-Publikationen, CISA-Advisories, MITRE ATT&CK und OWASP-Leitlinien, um typische Container-Risikobereiche und Kontrollkategorien zu verankern.
Zur Unterstützung der Größenbestimmungsdaten haben wir außerdem öffentliche Cloud- und Cybersicherheitsstatistiken aus Quellen wie dem US Bureau of Labor Statistics (für Arbeitsmarkttrends), der Weltbank (für makroökonomischen und unternehmerischen Umfeldkontext) und Materialien der OECD zur digitalen Wirtschaft überprüft, zusammen mit SEC-Einreichungen von Unternehmen, Investorenpräsentationen und angesehener Presse. Für Kreuzprüfungsschritte nutzten wir kostenpflichtige Abonnements für Unternehmensfinanzen und -informationen, Nachrichten und Finanzdaten sowie Patentdatenbanken, um Zeitpläne, Lösungsschwerpunkte und gemeldete Umsatzhinweise zu validieren. Diese Beispiele sind veranschaulichend und nicht abschließend, und viele weitere öffentliche Dokumente wurden ebenfalls zur Datenerhebung, Validierung und Forschungsklärung verwendet.
Primärinterviews und Umfragen
Primärinterviews konzentrierten sich darauf zu bestätigen, was in realen Kaufzyklen als Ausgaben für Container-Sicherheit gezählt wird und wie Kunden Budgets zwischen Image-Scanning, Runtime-Kontrollen und Compliance-Anforderungen aufteilen. Wir sprachen mit einer Mischung aus Technologieanbietern, Vertriebspartnern und Unternehmens-Sicherheits- sowie Plattformteams in APAC, EMEA und Amerika und nutzten die Erkenntnisse, um Annahmen zu schärfen und Lücken zu schließen, die öffentliche Quellen allein nicht lösen konnten.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 39% | CXOs: 18% | APAC: 46% |
| Mid-Tier: 43% | Funktions-/Bereichsleiter: 32% | EMEA: 29% |
| Kleinere Akteure: 18% | Manager: 50% | Amerika: 25% |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung beginnt mit einem Top-Down-Wiederaufbau des erreichbaren Nachfragepools unter Verwendung von Cloud- und Container-Adoptionssignalen und ordnet dann die Sicherheitsausgabenintensität den containerisierten Workloads zu, die aktiv bereitgestellt und verwaltet werden. Bevor die endgültige Gesamtzahl festgelegt wird, führen wir selektive Bottom-Up-Prüfungen durch, wie beispielsweise stichprobenartige Preisspannen, Vertriebs-Feedback zu Deal-Größen und Anbieterumsatzhinweise, die an den Schutz von Container-Workloads und das Image-Risikomanagement gebunden sind.
Das Modell verwendet praktische Eingaben, die leicht erklärt und überprüft werden können, einschließlich der installierten Basis von Kubernetes- und Container-Plattformen, des Anteils der Unternehmen, die produktive containerisierte Workloads betreiben, des Schwachstellen- und Fehlkonfigurationsdrucks, der die Scanfrequenz antreibt, der Compliance- und Auditanforderungen, die die Ausgaben für Richtliniendurchsetzung erhöhen, sowie der typischen Aufteilung zwischen Plattform-Abonnements und Support-Dienstleistungen. Wenn eine Variable nicht konsistent nach Land verfügbar ist, werden Proxy-Indikatoren auf regionaler Ebene angewendet und dann anhand von Ausgabenmustern für Unternehmens-IT und Cloud-Reife-Indikatoren zugewiesen.
Für die Prognose verwenden wir Szenarioanalysen, um die Aussichten mit realistischen Adoptions- und Budgetpfaden zu verknüpfen, insbesondere da Sicherheitsplattformen mehrere Module in einem Vertrag bündeln. Die Wachstumsraten werden anschließend mit Interview-Feedback zu Kaufzyklen, Verlängerungsverhalten und erwarteter Preisentwicklung stresstestet, und die endgültige Kurve wird nur angepasst, wenn mehrere Signale in dieselbe Richtung zeigen.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch Kreuzprüfungen, die nach Bereichsbrüchen, Einheitendiskrepanzen und unrealistischen Sprüngen in regionalen Gesamtzahlen suchen, wonach das Modell überarbeitet wird, bis die Abweichungen erklärt werden können. Wir vergleichen die Ergebnisse mit unabhängigen Signalen wie dem Wachstum von Cloud-Workloads, der Richtung der Sicherheitsbudgets und dokumentierten Vorfall- und Schwachstellentrends, die für containerisierte Umgebungen relevant sind.
Vor der Freigabe wird die Arbeit in mehreren Schritten überprüft, damit Annahmen, Umrechnungen und mathematische Verknüpfungen im gesamten Modell und in der Erzählung konsistent bleiben. Wenn während der Überprüfung eine wesentliche Lücke auftritt, kontaktieren wir die Befragten erneut zur Klärung und aktualisieren die betroffenen Eingaben. Berichte werden jährlich aktualisiert, mit zwischenzeitlichen Updates für wesentliche Ereignisse, die die Adoption, Preisgestaltung oder Compliance-Dringlichkeit verändern können, gefolgt von einem letzten Durchlauf vor der Auslieferung, damit Kunden die aktuellste Sicht erhalten.
Vergleich der Marktschätzung von Mordor Intelligence für Container-Sicherheit mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Container-Sicherheit stimmen nicht immer überein, da sich der erfasste Umsatzbereich verschieben kann, die Behandlung von Dienstleistungen unterschiedlich sein kann und einige Modelle eine schnellere Preisexpansion zeigen, als Käufer beschreiben. Unterschiede zeigen sich auch, wenn Studien containerspezifische Kontrollen mit breiteren Cloud-Sicherheitskategorien vermischen oder wenn die Währungsnormalisierung mit unterschiedlichem Timing gehandhabt wird.
Signale wie das Wachstum produktiver Kubernetes-Cluster, die Häufigkeit des durch CI/CD-Workflows getriebenen Schwachstellen-Scannings und verlängerungsbasierte Abonnementtrends werden verwendet, um die Gesamtzahl für 2025 von Mordor Intelligence zu validieren. Wir zählen umsatzspezifische Sicherheit für Container-Images und Runtime nur, wenn sie an den Schutz containerisierter Workloads gebunden ist, anstatt allgemeine Cloud-Posture-Ausgaben.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 3,06 Milliarden USD (2025) | |
| Globale Beratung A | 2,88 Milliarden USD (2025) | Scheint eine engere Erfassung von Dienstleistungen im Zusammenhang mit Container-Sicherheitsbereitstellungen anzuwenden, was die gemeldete Gesamtzahl reduzieren kann, selbst wenn die Kernplattform-Abonnements ähnlich sind. |
| Branchenverlag B | 3,07 Milliarden USD (2025) | Öffentliche Hinweise deuten auf eine breite Komponentenabdeckung hin, aber die Trennung zwischen containerspezifischen Kontrollen und benachbarten Cloud-Sicherheitspositionen ist nicht klar getrennt, was die Gesamtzahlen je nach Kategorisierungsregeln verschieben kann. |
Insgesamt liegen die Zahlen 2025 nahe beieinander, und die meisten Unterschiede ergeben sich daraus, wie Dienstleistungen gezählt werden und wie strikt containerspezifische Sicherheitskontrollen von benachbarten Cloud-Sicherheitsausgaben getrennt werden. Unsere Methode bleibt nachvollziehbar anhand einiger beobachtbarer Nachfragesignale und wiederholbarer Prüfungen, was die Größenbestimmung leichter nachvollziehbar macht, wenn Annahmen überprüft werden.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist die prognostizierte Wachstumsrate des Marktes für Container-Sicherheit bis 2031?
Der Markt für Container-Sicherheit soll von 2026 bis 2031 mit einer CAGR von 20,66 % wachsen.
Welche Komponentenkategorie wird voraussichtlich am schnellsten wachsen?
Dienstleistungen sollen mit einer CAGR von 21,41 % wachsen, da Organisationen die Richtlinienoptimierung und Incident Response auslagern.
Warum gewinnt der Laufzeitschutz gegenüber dem statischen Image-Scanning an Bedeutung?
Weniger als 6 % der Registry-Schwachstellen werden zur Laufzeit ausgenutzt, sodass Teams die Verhaltensüberwachung priorisieren, um Live-Angriffe zu erkennen.
Welche Region wird bis 2031 das stärkste Wachstum verzeichnen?
Asien-Pazifik soll mit einer CAGR von 22,64 % führen, angetrieben durch Souveränitäts-Cloud- und Programme für öffentliche Infrastrukturen.
Wie wirken sich die PCI-DSS 4.0-Vorschriften auf die Ausgaben für Container-Sicherheit aus?
Anforderung 6.3.3 schreibt SBOMs und kontinuierliche Überwachung vor und veranlasst Finanzinstitute, durchgängige Kontrollen für Container-Sicherheit einzuführen.
Welche Technologien ermöglichen eine sichere Container-Bereitstellung in Public Clouds?
Funktionen für vertrauliches Computing wie Intel TDX, AMD SEV-SNP und AWS Nitro Enclaves verschlüsseln den Arbeitsspeicher zum Schutz vor Hypervisor-Kompromittierung.
Seite zuletzt aktualisiert am:



