
Marktgröße und Marktanteil im Bereich Einwilligungsmanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.07 Milliarden US-Dollar |
| Marktgröße (2031) | 2.34 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 17.05 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
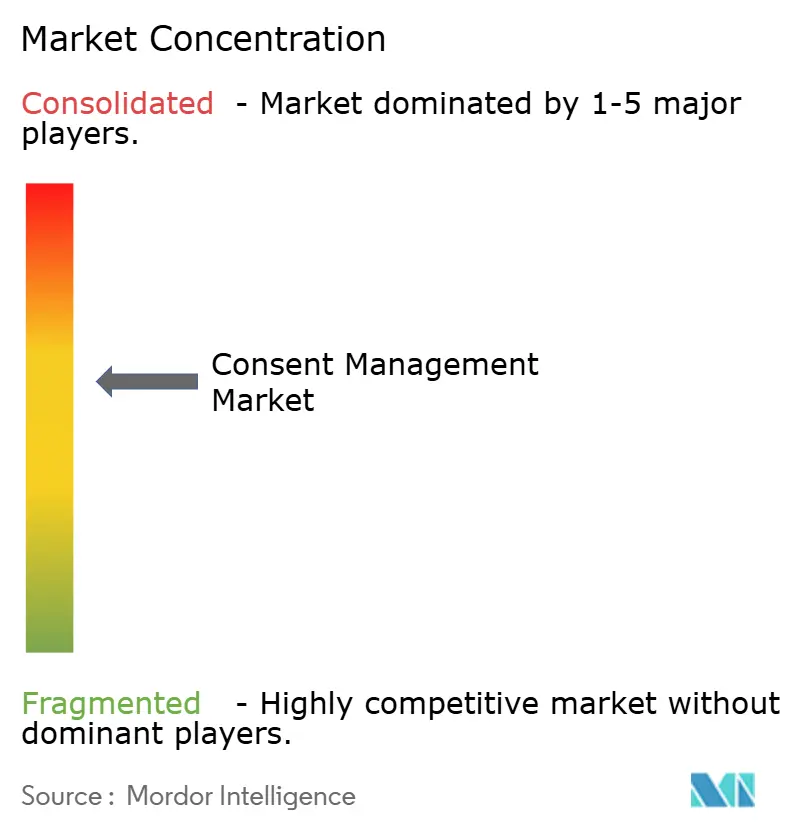
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Einwilligungsmanagement durch Mordor Intelligence
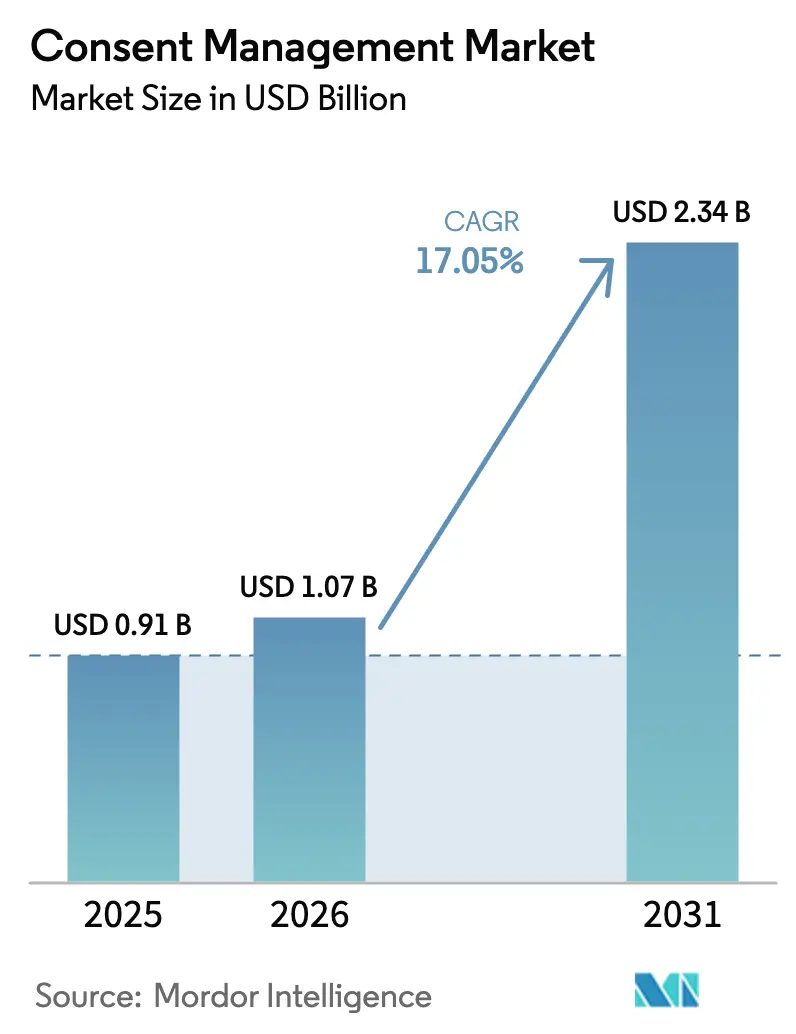
Die Marktgröße für Einwilligungsmanagement wurde im Jahr 2025 auf 0,91 Milliarden USD geschätzt und soll von 1,07 Milliarden USD im Jahr 2026 auf 2,34 Milliarden USD bis 2031 wachsen, bei einer CAGR von 17,05 % während des Prognosezeitraums (2026–2031). Strenge globale Datenschutzvorschriften, eine branchenweite Verlagerung hin zu First-Party-Datenstrategien sowie ein wachsendes Bewusstsein auf Führungsebene für die Einwilligung als Treiber des Kundenvertrauens bilden die Grundlage dieser Expansion. Verstärkte Durchsetzungsmaßnahmen in Nordamerika, rasche regulatorische Entwicklungen im asiatisch-pazifischen Raum und schnelle Innovationen im Bereich cloudbasierter Einwilligungsorchestrierung lenken Investitionen der Anbieter in Richtung Plattformbreite, KI-gestützte Automatisierung und nahtlose Identitätsintegration. Die Wettbewerbsdifferenzierung hängt zunehmend davon ab, detaillierte Berechtigungen über Web-, Mobile- und IoT-Touchpoints einzubetten und gleichzeitig Echtzeit-Analysen bereitzustellen, die Einwilligungssignale in verwertbare Marketinginformationen übersetzen. Die Konsolidierung hält an, da große Technologieunternehmen in den Markt eintreten, was etablierte Anbieter dazu veranlasst, ihre Funktionsumfänge zu erweitern, Partnerökosysteme auszubauen und branchenspezifische Lösungen anzubieten.
Wesentliche Erkenntnisse des Berichts
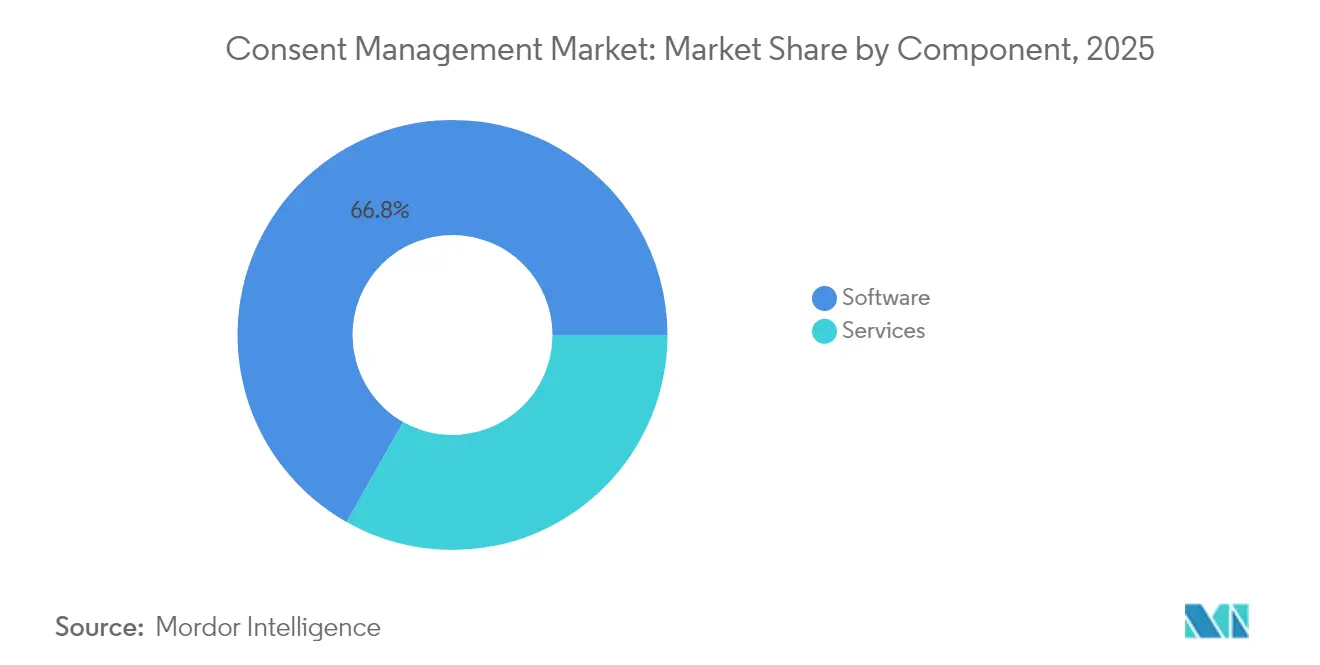
- Nach Komponente entfiel im Jahr 2025 ein Marktanteil von 66,80 % im Markt für Einwilligungsmanagement auf Software, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 17,1 % wachsen werden.
- Nach Bereitstellungsmodell erfassten Cloud-Lösungen im Jahr 2025 64,10 % der Marktgröße für Einwilligungsmanagement und sollen zwischen 2026 und 2031 mit einer CAGR von 18,0 % wachsen.
- Nach Touchpoint führten Web-Applikationen im Jahr 2025 mit einem Umsatzanteil von 55,40 %; Mobile Apps werden voraussichtlich bis 2031 mit einer CAGR von 18,6 % wachsen.
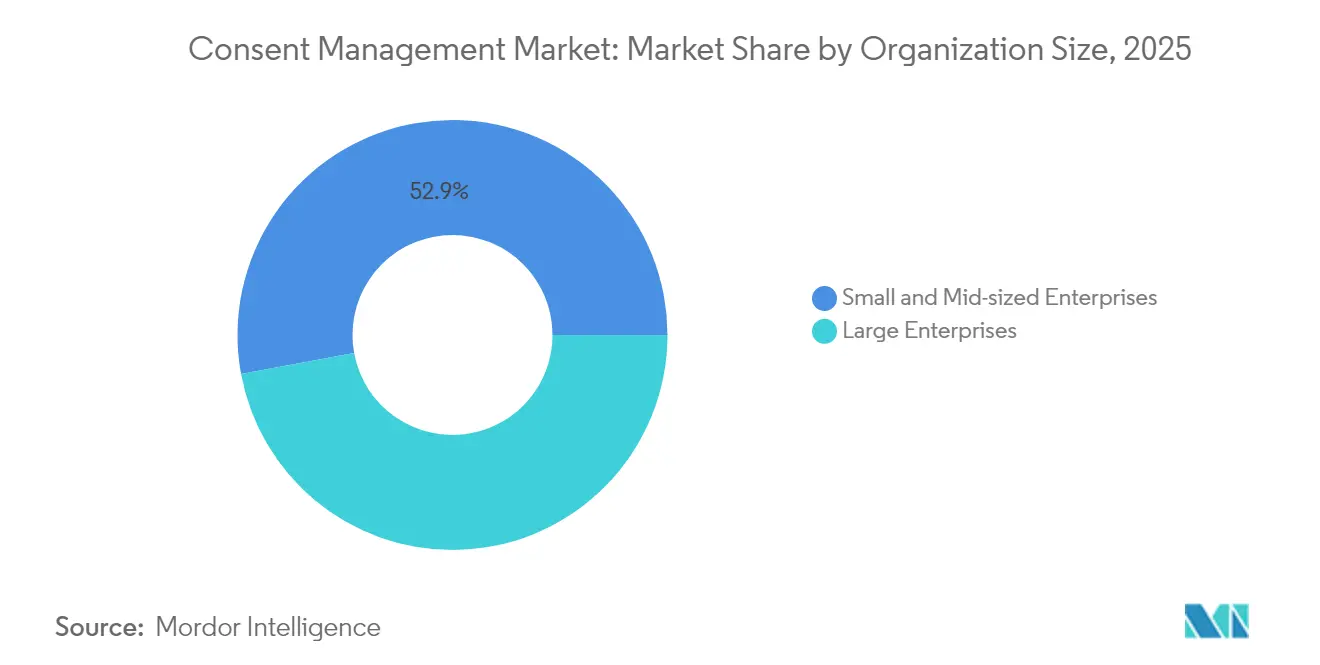
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 47,10 % im Markt für Einwilligungsmanagement, während KMU mit einer CAGR von 18,2 % bis 2031 das schnellste Wachstum verzeichnen dürften.
- Nach Endbenutzerbranche kontrollierte der Einzel- und E-Commerce-Handel im Jahr 2025 24,80 % der Marktgröße für Einwilligungsmanagement; das Gesundheitswesen soll bis 2031 mit einer CAGR von 18,7 % wachsen.
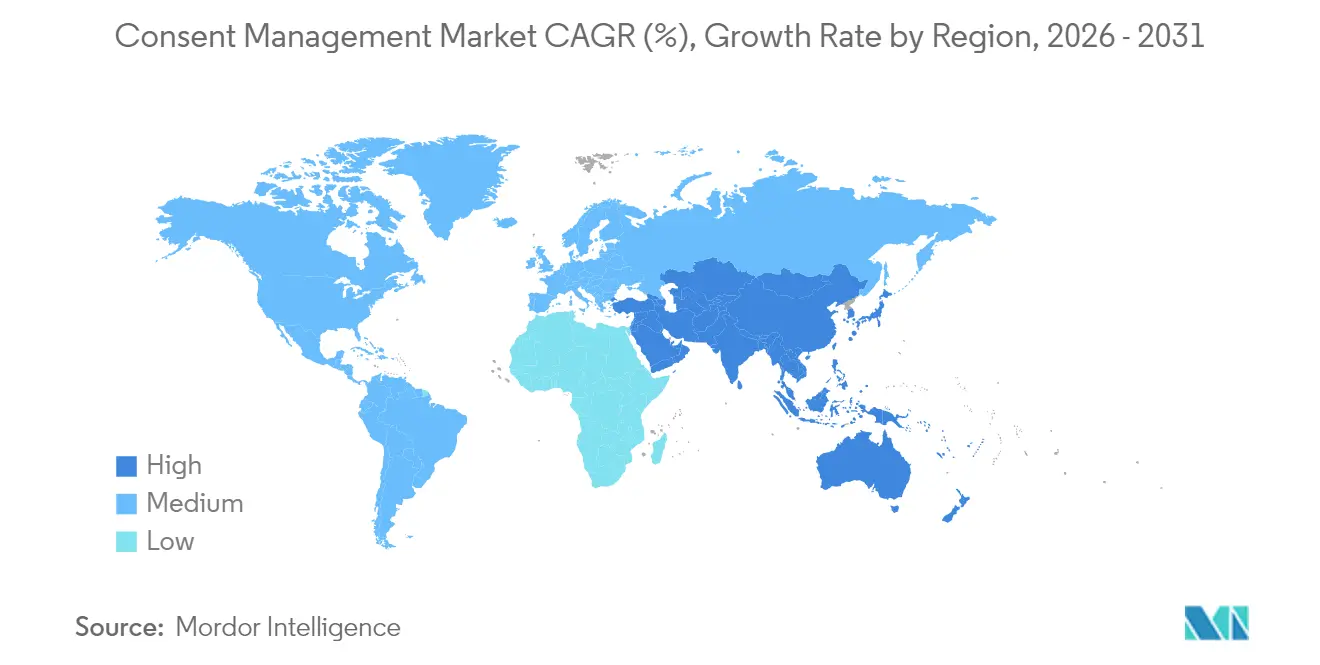
- Nach Geografie erzielte Nordamerika im Jahr 2025 einen Umsatzanteil von 36,20 %, während der asiatisch-pazifische Raum zwischen 2026 und 2031 eine CAGR von 17,4 % erreichen dürfte.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Einflussfaktorenanalyse*
| Einflussfaktor | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Strenge globale und branchenspezifische Datenschutzvorschriften | +4.2% | Nordamerika und EU, globale Ausweitung | Langfristig (≥ 4 Jahre) |
| First-Party-Datenstrategien nach dem Wegfall von Drittanbieter-Cookies | +3.8% | Nordamerika und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Datenvertrauen als Nutzererfahrung und Wettbewerbsdifferenzierungsmerkmal | +2.9% | Nordamerika und EU, zunehmend im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Eingebettete Einwilligung in IoT-Edge-Geräten | +2.1% | Schwerpunkt APAC, Ausstrahlungseffekte auf Nordamerika | Langfristig (≥ 4 Jahre) |
| Automatisierte Datenschutz-als-Code-Pipelines | +1.8% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Einwilligungstoken für Web3-Ökosysteme | +1.5% | Frühadoption in Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Strenge globale und branchenspezifische Datenschutzvorschriften fördern das Marktwachstum
Im Jahr 2025 trat eine verschärfte Durchsetzung in Kraft, da acht weitere US-amerikanische staatliche Datenschutzgesetze, Indiens Gesetz zum Schutz digitaler personenbezogener Daten und neue Vorschriften des Justizministeriums zur nationalen Sicherheit Unternehmen dazu zwangen, ihre Einwilligungstools und Governance-Prozesse zu erneuern. Staatliche Gesetze wie Marylands Verbot des Verkaufs sensibler Daten und New Jerseys verstärkter Schutz Minderjähriger erfordern eine hochgranulare Berechtigungsvergabe, die herkömmliche Cookie-Pop-ups nicht leisten können. Finanzinstitute stehen vor gleichzeitigem Druck durch steigende DSGVO-Bußgelder, Indiens biometrische Schutzmaßnahmen und Australiens strengere Open-Banking-Vorschriften. Im Jahr 2024 verhängte Bußgelder, die häufig in die Millionen gingen, haben Einwilligungsplattformen als Kerninfrastruktur statt als optionale Ergänzungen neu positioniert und Budgetumschichtungen sowie Aufsicht auf Vorstandsebene ausgelöst.
First-Party-Datenstrategien verändern die Einwilligungsarchitektur
Googles Entscheidung, Drittanbieter-Cookies beizubehalten und im August 2024 ein integriertes CMP-Setup einzuführen, hat den Markt für Einwilligungsmanagement aufgewertet, indem der unternehmerische Fokus von der Cookie-Compliance auf eine ganzheitliche Datenverwaltung verlagert wurde. Untersuchungen zeigen, dass 78 % der B2C-Marken nun die direkte Datenerhebung priorisieren, was eine Nachfrage nach Orchestrierungsmaschinen schafft, die Nutzerpräferenzen über Web-, App- und Server-Umgebungen hinweg respektieren. Microsofts Anforderung, dass Werbetreibende bis zum 5. Mai 2025 Einwilligungssignale übermitteln müssen, beschleunigte die Einführung des Einwilligungsmodus und von Echtzeit-Präferenz-APIs.[1]Microsoft, "Häufig gestellte Fragen zum Werbe-Einwilligungsmodus," learn.microsoft.comServerseitiges Tagging, das von Unternehmen wie Didomi vorangetrieben wird, gewinnt als datenschutzfreundliche Alternative an Bedeutung, die die Kampagnenleistung ohne Abstriche bei der Compliance aufrechterhält.
Datenvertrauen als Nutzererfahrung entwickelt sich zum Wettbewerbsdifferenzierungsmerkmal
Europäische Regulierungsbehörden prüfen das Interface-Design mittlerweile ebenso genau wie die Rechtssprache. Deutschlands Einwilligungsverwaltungsverordnung von 2025 verpflichtet Unternehmen dazu, Hinweise zu kürzen, Dark Patterns zu entfernen und echte Auswahlmöglichkeiten anzubieten, was UX-orientierte Neugestaltungen von Einwilligungs-Workflows vorantreibt. Marken integrieren Verhaltensanalysen, um Bannertext, Abfolge und Symbolik im A/B-Test zu prüfen und zu quantifizieren, wie sich jede Iteration auf die Opt-in-Raten auswirkt. Das Modell „Einwilligung oder Bezahlung” steht weiterhin unter intensiver Prüfung des Europäischen Datenschutzausschusses, was Anbieter dazu veranlasst, Präferenzzentren zu entwickeln, die reibungslose Abonnementalternativen bieten. Wissenschaftliche Arbeiten der Universität Kalifornien, Berkeley unterstreichen, wie Privacy-Engineering nun Design-Thinking mit Code verbindet und die Einwilligung von einer Compliance-Hürde zu einem Hebel für den Lifetime-Value erhebt.
Eingebettete Einwilligung in IoT-Edge-Geräten stimuliert technische Innovation
Wearables, Fahrzeuge und Heimsensoren erfassen wachsende Mengen sensibler Daten, verfügen jedoch häufig nicht über herkömmliche Benutzeroberflächen. Gerätehersteller integrieren Sprachprompts, QR-Opt-in-Flows und Blockchain-basierte Einwilligungstoken, um Berechtigungen über eingeschränkte Netzwerke hinweg zu synchronisieren. [2]Ministerium für Elektronik und Informationstechnologie, "Überblick über das IoT-SAFE-Protokoll," meity.gov.inAutomobilhersteller (OEM) müssen nun individuelle Passagierpräferenzen verfolgen, jurisdiktionsbewusste grenzüberschreitende Datenübertragungen ermöglichen und Prüfpfade aufrechterhalten, die Regulierungsbehörden bei Inspektionen überprüfen können. Das aufkommende IoT-SAFE-Protokoll erfordert darüber hinaus eine sichere Geräteauthentifizierung, was Einwilligungsplattformen dazu veranlasst, leichtgewichtige Agenten anzubieten, die offline betrieben und bei Wiederherstellung der Verbindung per Batch-Synchronisierung aktualisiert werden können.
Analyse der hemmenden Einflussfaktoren*
| Hemmender Einflussfaktor | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Ständig wechselnde Anforderungen in mehreren Rechtsordnungen | -2.1% | Global, mit besonderer Auswirkung auf multinationale Unternehmen | Mittelfristig (2–4 Jahre) |
| Geringe Führungsbudgets in KMU für Datenschutztools | -1.8% | Global, mit stärkerem Einfluss in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| „Einwilligungsmüdigkeit” der Verbraucher, die die Opt-in-Raten senkt | -1.4% | Global, mit akuter Auswirkung in der EU und reifen Märkten | Mittelfristig (2–4 Jahre) |
| Fehlen universeller Standards für die Einwilligungsinteroperabilität | -1.2% | Global, mit Auswirkungen auf plattformübergreifende Implementierungen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ständig wechselnde Anforderungen in mehreren Rechtsordnungen schaffen Implementierungshindernisse
Organisationen, die in 19 US-Bundesstaaten, der EU, China und Indien tätig sind, müssen widersprüchliche Opt-in-, Opt-out- und Datenlokalisierungsregeln jonglieren, was den Konfigurationsaufwand und die Ausgaben für Rechtsberatung erhöht. Indiens Konzept lizenzierter „Einwilligungsmanager” fügt den Datenflüssen einen neuen Akteur hinzu, während Chinas grenzüberschreitende Sicherheitsbewertungen Einwilligungsaufzeichnungen erfordern, die den Anforderungen inländischer Cybersicherheitsprüfer entsprechen. In Ermangelung globaler Standards unterhalten unternehmenseigene Datenschutzteams parallele Regelwerke, die bis zu 40 % der Gesamtprogrammbudgets verbrauchen und die Bereitstellungszyklen verlängern.
KMU-Budgetbeschränkungen begrenzen die Marktdurchdringung
Anspruchsvolle Einwilligungsmanagementsysteme (CMP) erfordern oft professionelle Dienstleistungen und individuelle Integrationen, die für kleinere Unternehmen nicht erschwinglich sind. Viele KMU verlassen sich nach wie vor auf kostengünstige Cookie-Pop-ups, die regionale Vorschriften nicht erfüllen und sie Bußgeldern und Werbebeschränkungen aussetzen. Googles Anforderung an zertifizierte CMPs für Ad-Manager-Properties, die in Europa betrieben werden, zwingt selbst Kleinstmarken dazu, ihren Einwilligungsstack zu aktualisieren. Dennoch bleiben hohe Anfangskosten und begrenztes technisches Personal abschreckend.[3]Google, "Google CMP-Partnerprogramm," support.google.comAnbieter, die diese Lücke durch vereinfachte, pauschalpreisbasierte SaaS-Angebote und geführte Einrichtungsprozesse schließen, könnten ein beträchtliches, noch unerschlossenes Segment erschließen, jedoch bleibt die Adoption dennoch hinter den Erwartungen zurück und dämpft die gesamte Wachstumskurve.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software-Dominanz trifft auf Beschleunigung der DienstleistungenSoftwareplattformen generierten im Jahr 2025 einen Umsatzanteil von 66,80 %, was die anhaltende Nachfrage nach automatisiertem Banner-Rendering, Präferenztresoren und Compliance-Dashboards widerspiegelt, die über digitale Landschaften skalieren. Dienstleistungen – einschließlich Implementierung, Integration und verwalteter Compliance – wachsen jährlich um 17,1 %, da Organisationen die regulatorische Interpretation und das laufende Monitoring auslagern. Diese Dynamik unterstreicht, wie die Komplexität der Vorschriften die Point-and-Click-Konfiguration übersteigt und die Nachfrage nach multidisziplinären Teams steigt, die rechtliche, UX- und DevSecOps-Kompetenzen vereinen.
Dienstleistungsanbieter betten automatisierte Scans, Skript-Kategorisierung und Edge-Einwilligungsüberwachung in Paketangebote ein, verkürzen Projektlaufzeiten und senken die Gesamtbetriebskosten. Unternehmen können so kontinuierliche Regelaktualisierungen delegieren und sicherstellen, dass Banner sich anpassen, wenn Gesetzgeber Vorschriften überarbeiten. Im Prognosezeitraum werden hybride Modelle, die lizenzierte Software mit Mehrwertdienstleistungen bündeln, insbesondere für mittelständische Käufer ohne interne Datenschutzingenieure, vorherrschend werden.


Nach Bereitstellungsmodell:
Cloud-Überlegenheit setzt sich durchDie Cloud-Bereitstellung erfasste im Jahr 2025 einen Umsatzanteil von 64,10 % und soll über den Prognosezeitraum eine CAGR von 18,0 % verzeichnen. Da Marken auf stets aktuelle Regelaktualisierungen, globale Edge-Knoten für latenzfreie Banner-Aufrufe und elastische Rechenkapazität für die Verarbeitung von Einwilligungssignalen setzten. Die Marktgröße für Cloud-Lösungen im Bereich Einwilligungsmanagement wird am schnellsten wachsen, unterstützt durch automatische Feature-Releases, die Upgrade-Projekte überflüssig machen. On-Premises-Bereitstellungen bleiben im Gesundheitswesen und im Finanzdienstleistungssektor bestehen, wo Anforderungen an den Datenstandort und interne Audit-Verpflichtungen eine lokale Speicherung vorschreiben, doch selbst diese Sektoren tendieren zu hybriden Architekturen, die Analysen und nicht identifizierende Daten in sichere Cloud-Umgebungen leiten.
Edge-Computing führt zu weiteren Nuancen. Vernetzte Fahrzeuge, intelligente Fabriken und medizinische Ferngeräte erfordern latenzarme Einwilligungsprüfungen, die sich nicht immer auf zentrale Server verlassen können. Cloud-Anbieter reagieren mit leichtgewichtigen Agenten, die die Richtlinienlogik lokal zwischenspeichern und den Status bei Wiederherstellung der Verbindung synchronisieren – und damit Souveränitätsanforderungen mit globaler Orchestrierung verbinden.
Nach Touchpoint:
Mobile Apps fordern die Web-Dominanz herausWeb-Properties hielten im Jahr 2025 einen Anteil von 55,40 %, doch Mobile Apps legen mit einer CAGR von 18,6 % zu, da In-App-Commerce und Content-Streaming zunehmen. Der Marktanteil für Einwilligungsmanagement im mobilen Bereich wird rasch wachsen, da kleinere Bildschirme neue UX-Muster wie gestapelte Dialoge und gestenbasierte Opt-ins erfordern. Der Vorstoß hin zu nativen SDKs, die die Einwilligung über iOS, Android und plattformübergreifende Frameworks hinweg harmonisieren, vereinfacht die Entwicklerakzeptanz und fördert eine einheitliche Präferenzverarbeitung.
APIs, die die Einwilligungsportabilität über Chatbots, Sprachassistenten und AR-Overlays hinweg ermöglichen, gewinnen an Relevanz, da Omnichannel-Journeys skalieren. Token-basierte Anmeldeinformationen erlauben es, die Wahl eines Nutzers geräteübergreifend zu übertragen, Ermüdungserscheinungen zu minimieren und das Vertrauen zu stärken. Diese APIs unterstützen auch die serverseitige Datenerfassung und stellen sicher, dass Marketing-Tags nur bei vorhandenen genehmigten Präferenzen ausgelöst werden.
Nach Unternehmensgröße:
KMU treiben das Wachstum trotz Dominanz der Großunternehmen voranGroßunternehmen erwirtschafteten im Jahr 2025 einen Umsatzanteil von 47,10 %, gestützt durch komplexe internationale Präsenzen und Budgets, die Plattform- und Beratungskosten absorbieren können. Die KMU-Adoption holt jedoch mit einer Rate von 18,2 % auf, da sich regulatorische Verpflichtungen ausweiten und Werbeplattformen nicht konformen Websites den Zugang verwehren. Anbieter lancieren gestaffelte Lizenzen, assistentenbasierte Bereitstellungen und vorlagenkonfigurierte Hinweise, um die Einstiegshürden zu senken.
Der Erfolg im Markt für Einwilligungsmanagement hängt letztlich davon ab, den KMU-Erwartungen an eine schnelle Wertschöpfung gerecht zu werden. Angebote, die grundlegendes Tag-Scanning, granulare Analysen und automatisch übersetzte Hinweise in einem einzigen Dashboard bündeln, reduzieren die Implementierungsreibung. Im Zeitraum 2026–2031 werden KMU einen größeren Anteil der Netto-Neuabonnements ausmachen, obwohl der Umsatz pro Kunde unter dem von Unternehmenskunden bleiben wird.
Nach Endbenutzerbranche:
Das Gesundheitswesen führt das Wachstum an bei gleichzeitiger Dominanz des EinzelhandelsDer Einzel- und E-Commerce-Handel erwirtschaftete im Jahr 2025 24,80 % des Umsatzes, da Omnichannel-Personalisierung, Treueprogramme und hohe Traffic-Volumen eine robuste Einwilligungsorchestrierung erforderlich machten. Währenddessen beschleunigt das Gesundheitswesen mit der höchsten Rate und einer CAGR von 18,7 %, angetrieben durch nationale Sicherheitsbeschränkungen bei der Übertragung geschützter Gesundheitsinformationen und einer strengeren HIPAA-Durchsetzung. Die Marktgröße für Einwilligungsmanagement im Gesundheitswesen soll sich bis 2031 mehr als verdoppeln, getrieben durch Telemedizin, Datenströme medizinischer Geräte und Patientenportale, die sensible biometrische Daten verarbeiten.
Finanzdienstleister, Medien, Telekommunikationsunternehmen und Einrichtungen des öffentlichen Sektors vertiefen ebenfalls ihre Investitionen, da Identitätsverifizierung, interessenbasierte Werbung und Smart-City-Initiativen transparente Datengenehmigungen erfordern. Der Bildungsbereich verzeichnet einen inkrementellen Nachfrageanstieg, da Ed-Tech-Anbieter Eltern-Einwilligungs-Workflows für Minderjährige einführen und so ein vielfältiges Branchenadoptionsprofil abrunden.
Geografische Analyse
Consent-Management-Markt Nordamerika
Nordamerika erzielte mit 36,20 % den größten Anteil am Umsatz des Jahres 2025, gestützt durch den California Privacy Rights Act, zunehmende bundesstaatliche Datenschutzgesetze und das unternehmerische Interesse an der Verwaltung von First-Party-Daten. Bundesbehörden verschärften im April 2025 die Aufsicht weiter, indem sie den ausländischen Zugang zu sensiblen personenbezogenen US-Daten einschränkten und Gesundheitsdienstleister sowie Cloud-Verarbeiter zur Aktualisierung ihrer Einwilligungsverifizierung verpflichteten. Die Änderungen des kanadischen PIPEDA und der sich entwickelnde Rechtsrahmen Mexikos erhöhen die regionale Komplexität und veranlassen Unternehmen, Plattformen einzusetzen, die Einwilligungshinweise automatisch nach Bundesstaat und Land kalibrieren können.
Consent-Management-Markt Asien-Pazifik
Asien-Pazifik ist die am schnellsten wachsende Region mit einer CAGR von 17,4 % bis 2031, da Indiens Digital Personal Data Protection Act „Consent Manager” formalisiert und China grenzüberschreitende Datentransfer-Sicherheitsbewertungen durchsetzt. Japan, Südkorea und Australien verzeichnen eine stabile Akzeptanz unter ausgereiften Regulierungsrahmen, während Indonesien, Vietnam und die Philippinen in Durchsetzungsphasen eintreten, die neue Nachfrage freisetzen werden. Die Ermüdung der Nutzer in bevölkerungsreichen Märkten fördert Innovationen im Bereich visuell optimierter Einwilligungshinweise und alternativer Rechtsgrundlagen.
Consent-Management-Markt Europa
Europa bleibt ein reifer, aber sich weiterentwickelnder Markt. Die DSGVO bildet weiterhin die Grundlage für die Compliance, doch die deutsche Einwilligungsverwaltungsverordnung und der EU-KI-Act fügen neue Schichten hinzu, die Anpassungen der Benutzeroberfläche und algorithmische Transparenz erfordern. Die europaweite Debatte um „Einwilligung oder Bezahlung”-Modelle treibt die Entwicklung von Präferenzzentren voran, die gleichwertige kostenlose Alternativen bieten. Die sich wandelnden Post-Brexit-Regelungen des Vereinigten Königreichs schaffen abweichende Opt-out-Mechanismen und zwingen Anbieter, konfigurierbare Vorlagen für EU- und britische Besucher bereitzuhalten.

Regulatorisches Umfeld
Die Anforderungen an das Consent-Management verschärfen sich in den wichtigsten Rechtsräumen und drängen Organisationen von einer Compliance auf Banner-Ebene hin zu überprüfbaren Kontrollen über den gesamten Consent-Lebenszyklus (Erfassung, Weitergabe, Durchsetzung und Dokumentation). In den Vereinigten Staaten hat die California Privacy Protection Agency (CPPA) am 1. Januar 2026 aktualisierte Vorschriften zum California Consumer Privacy Act in Kraft gesetzt, die zusätzliche Anforderungen zur Stärkung der operativen Governance einführen, darunter Rechte im Zusammenhang mit automatisierten Entscheidungsfindungstechnologien (ADMT) und Konzepte für Cybersicherheitsaudits, die sich mit der Art und Weise überschneiden, wie Consent- und Präferenzsignale erfasst und angewendet werden.
In Europa trat das IAB Transparency and Consent Framework (TCF) 2.3 am 28. Februar 2026 in die Durchsetzungsphase, während eine Entscheidung des belgischen Marktgerichts vom 7. Januar 2026 Elemente früherer Positionen der belgischen Datenschutzbehörde zum TCF klärte, wodurch Consent-Strings von Publishern und Ad-Tech-Unternehmen weiterhin verstärkter Prüfung unterliegen. Die Consent-Pflichten werden zudem durch angrenzende Regelwerke geprägt, darunter das EU-KI-Gesetz (mit transparenzbezogenen Pflichten wie Artikel 50, der ab dem 2. August 2026 gilt) und breitere Cybersicherheitsumsetzungen im Jahr 2026, die von Branchenverbänden wie der IAPP diskutiert werden, was die Nachfrage nach Consent-Systemen verstärkt, die Transparenz, Rechenschaftspflicht und eine grenzüberschreitende Abstimmung der Governance nachweisen können.
Wettbewerbslandschaft
Die Marktkonzentration ist moderat, wobei die fünf führenden Unternehmen etwa die Hälfte des globalen Umsatzes kontrollieren. Der Wettbewerbsdruck intensivierte sich im Jahr 2024, als Google ein integriertes CMP-Setup einführte und Microsoft den Einwilligungsmodus für EWR-Werbekampagnen verpflichtend machte, was etablierte Anbieter dazu veranlasste, in KI-gestützte Banner-Optimierung, geräteübergreifendes ID-Stitching und berührungslose Mobile SDKs zu investieren.
Strategische Konsolidierung verändert das Feld. EQS Groups Kauf der Ethik-Sparte von OneTrust im Dezember 2024 veranschaulicht die Anbieterstrategien in Richtung einer End-to-End-Governance, die Hinweisgeberschutz, Vorfallsreaktion und Einwilligungsorchestrierung umfasst. Partnerschaften wie die zwischen ForgeRock und OneTrust bringen Identitätsföderation und Einwilligungsmanagement in einheitliche Journeys zusammen und erleichtern den Übergang von der Authentifizierung zur Autorisierung. Disruptoren wie Transcend und Privado differenzieren sich durch code-zentrierte Datenschutztools und kontinuierliches Monitoring; 90 % der Transcend-Kunden berichten von einer verbesserten Compliance nach der Migration, während Privados Studie aus dem Jahr 2024 ergab, dass 75 % der Websites nach wie vor gegen Einwilligungsregeln verstoßen – was erheblichen Raum für Innovationen signalisiert.
Aufkommende Nischenbereiche umfassen IoT-Einwilligungsorchestrierung, Web3-Credential-Ausstellung und datenschutzintegrierte DevSecOps-Pipelines. Anbieter, die messbaren Geschäftswert liefern – geringere Kampagnenabbruchraten, höhere Opt-in-Raten und reduzierte Rechtskosten – werden rein compliance-getriebene Angebote übertreffen, da Käufer die Einwilligung zunehmend als Wachstumstreiber statt als Kostenfaktor betrachten.
Marktführer im Bereich Einwilligungsmanagement
OneTrust
TrustArc
Usercentrics (inkl. Cookiebot)
Crownpeak
Quantcast
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Consent-Management-Markt
- OneTrust
- TrustArc
- Cookiebot
- Quantcast
- Crownpeak
- Didomi
- BigID
- Osano
- Piwik PRO
- Trunomi
- HIPAA-T
- Ketch
- Usercentrics
- Civic UK
- ConsentManager.net
- Sourcepoint Technologies
- Termly
- Securiti.ai
- MineOS (Mine PrivacyOps)
- Privado.ai
- IBM
- Salesforce

Marktchancen und Zukunftsaussichten
Ein wichtiger Freiraum liegt in der operativen Umsetzung eines durchgängigen Consent-Managements über komplexe Datenflüsse hinweg – nicht nur bei der Erfassung von Nutzerentscheidungen, sondern auch bei deren Weitergabe über Tags, SDKs, serverseitige Pipelines, Identitätsebenen und nachgeschaltete Verarbeiter, mit überprüfbarer Durchsetzung und Nachweisprotokollen. Plattformkäufer reagieren auf konkrete Ökosystem-Fristen und Regelwerksänderungen, etwa die Anforderung von Microsoft Advertising, dass Werbetreibende bis zum 5. Mai 2025 Consent-Signale für Kampagnen im EWR, im Vereinigten Königreich und in der Schweiz übermitteln müssen, sowie die Durchsetzung des IAB TCF 2.3 in Europa ab dem 28. Februar 2026, was zusammen die Anforderungen an die Echtzeitverarbeitung von Consent-Signalen in Werbe- und Analytics-Stacks erhöht.
Eine weitere Chance liegt in der Konvergenz: Datenschutz, Cybersicherheit und KI-Governance werden zunehmend als einheitliches Betriebsmodell verwaltet, was die Nachfrage nach interoperablen Systemen schafft, die Consent- und Präferenzmanagement mit Risikobewertungen und Kontrolltests verbinden. In der Praxis wird dies durch regulatorische Ankerpunkte wie die ab 1. Januar 2026 geltenden CPPA-Vorschriften und die ab 2. August 2026 geltenden Transparenzpflichten des EU-KI-Gesetzes verstärkt, die den Bedarf erhöhen, eine rechenschaftspflichtige Verarbeitung und nutzerorientierte Transparenz nachzuweisen. Anbieter und Integratoren, die Consent-Orchestrierung mit Policy-as-Code, an Barrierefreiheit orientierten UX-Vorlagen und länderübergreifenden Regelbibliotheken kombinieren, können die bei Unternehmensimplementierungen hervorgehobenen Reibungspunkte bei mehrländrigen Einführungen sowie das Fehlen universeller Interoperabilitätsstandards für Consent adressieren.
Recent Industry Developments in Consent-Management-Markt
- Juli 2026: OneTrust arbeitete mit Arsaga Partners zusammen, um OneTrust-KI-Governance-Funktionen für japanische Unternehmen zu implementieren. Die Zusammenarbeit erweitert die Governance-Reichweite von OneTrust bei KI-Einsätzen und beschleunigt die Marktakzeptanz im japanischen Unternehmenssektor.
- Juni 2026: Adesso (über eine Partnerschaft mit OneTrust) erweiterte seine Partnerschaft mit OneTrust um KI-Governance-, Datengovernance- und GRC-Funktionen neben dem Consent-Management. Die erweiterte Allianz stärkt die gemeinsamen Fähigkeiten für großangelegte Unternehmens-Consent- und KI-Risikomanagement-Implementierungen.
- Januar 2026: Usercentrics übernahm MCP Manager, um die Consent-Durchsetzung auf KI-gesteuerte Workflows auszuweiten. Die Übernahme erweitert die UGC/KI-fähige Consent-Orchestrierung in Unternehmens-Workflows.


Consent-Management-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Methodik umfasst der Consent-Management-Markt Software und zugehörige Dienstleistungen, die von Organisationen genutzt werden, um Einwilligungsentscheidungen von Nutzern bezüglich personenbezogener Daten über digitale Kanäle zu erfassen, zu speichern, zu aktualisieren und nachzuweisen sowie die Einhaltung von Datenschutzvorgaben zu unterstützen.
Abgrenzung des Umfangs: Die Marktgrößenbestimmung schließt allgemeine Cybersicherheitstools und Ad-Tech aus, die keine dedizierte Consent-Erfassung und Nachweisprotokolle für Präferenzen bieten.
Übersicht der Segmentierung
- Nach Komponente
- Software
- Dienstleistungen
- Nach Bereitstellungsmodell
- Cloud
- On-Premises
- Nach Touchpoint
- Web-App
- Mobile App
- API/SDK
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittelständische Unternehmen
- Nach Endbenutzerbranche
- IT und Telekommunikation
- Behörden und öffentlicher Sektor
- Gesundheitswesen und Biowissenschaften
- Einzel- und E-Commerce-Handel
- BFSI
- Medien und Unterhaltung
- Sonstige (Reisen, Bildung)
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Australien
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Kenia
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit der Festlegung des Compliance- und Nutzungskontexts, der die Nachfrage nach Consent-Workflows treibt. Wir beziehen uns auf öffentliche und offizielle Materialien wie Datenschutz- und Durchsetzungsupdates der U.S. Federal Trade Commission (FTC), Leitlinien des Europäischen Datenschutzausschusses (EDSA), NIST-Datenschutzressourcen, OECD-Publikationen zum digitalen Datenschutz sowie Leitlinien und Entscheidungsmitteilungen nationaler Datenschutzbehörden (illustrative Beispiele).
Darauf aufbauend wird das Marktmodell anhand allgemein verfügbarer Unternehmensunterlagen, Investorenpräsentationen, Produktdokumentationen, Implementierungsleitfäden und seriöser Presseberichterstattung über Änderungen an Datenschutzprogrammen verankert. Ausgewählte kostenpflichtige Abonnements werden nur bei Bedarf genutzt, beispielsweise für Unternehmensfinanzdaten und -analysen, Nachrichten und Finanzdaten, Patentdatenbanken sowie globale Verträge und Ausschreibungen, hauptsächlich zur Gegenprüfung der Ausgaben- und Aktivitätsrichtung. Dies sind nicht die einzigen verwendeten Quellen; weitere Referenzen wurden zur Datenerhebung, Validierung und Klärung geprüft.
Primärinterviews und Umfragen
Die Primärforschung dient dazu zu bestätigen, was Käufer als Kauf einer Consent-Management-Lösung betrachten und wie diese über Web-, Mobil- und API- bzw. SDK-gesteuerte Touchpoints eingesetzt wird. Wir interviewen eine Mischung aus Datenschutzverantwortlichen, Marketing-Operations- und Datenteams sowie Umsetzungsverantwortlichen in allen wichtigen Regionen, damit Annahmen zum Zeitpunkt der Einführung, typischen Preisstufen und der Anbindung von Dienstleistungen überprüft und verfeinert werden können.
Verteilung der Befragten der primären Feldforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 38% | CXOs: 19% | APAC: 50% |
| Mid-Tier: 42% | Funktions-/Bereichsleiter: 22% | EMEA: 32% |
| Kleinere Akteure: 20% | Manager: 59% | Amerika: 18% |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung basiert auf einer Top-down-Logik, bei der die Abdeckung durch Datenschutzvorgaben, die digitale Kanalpräsenz und die erwartete Durchdringung von Consent-Workflows genutzt werden, um den Nachfragepool zu rekonstruieren, der anschließend anhand typischer Abonnementpreise und Service-Anbindungsraten in Ausgaben übersetzt wird. Um die Gesamtwerte fundiert zu halten, nutzen wir selektive Bottom-up-Näherungen als Kontrolle, einschließlich stichprobenartiger Anbieterumsatzsignale, Kanal-Feedback zu durchschnittlichen Verkaufspreisen und Volumen-Proxys wie der Anzahl verwalteter Domains, Apps oder erfasster Properties.
Zu den im Modell verwendeten Eingaben zählen das Tempo der Durchsetzung und Aktualisierung von Datenschutzgesetzen, der Anteil von Cloud- gegenüber On-Premises-Implementierungen, der Anteil der über Web-Banner gegenüber In-App-Aufforderungen erfassten Einwilligungen, die Implementierungsintensität während Einführung und Neuplattformierung sowie die durch Erneuerungen getriebene Expansion im Zusammenhang mit First-Party-Datenstrategien. Wo Bottom-up-Kontrollen kleinere Anwender nicht ausreichend abdecken, werden Lücken durch kalibrierte Durchdringungsbereiche nach Unternehmensgröße und Branche geschlossen und anschließend basierend auf Interview-Feedback angepasst.
Die Prognose wird mittels Szenarioanalyse erstellt, die auf Trends bei den Budgets für Datenschutzabläufe, dem Wachstum des digitalen Datenverkehrs und dem voraussichtlichen Zeitpunkt strengerer Consent-Anforderungen basiert. Die Annahmen werden mit den Befragten überprüft, damit die Prognose reale Implementierungszyklen widerspiegelt und keine glatten, unrealistischen Adoptionskurven.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, damit die Ergebnisse nicht von einem einzelnen Datenpunkt abhängen. Wir vergleichen die modellierten Gesamtwerte mit unabhängigen Signalen wie dokumentierten Produktadoptionsmustern, öffentlichen Compliance-Initiativen und der von den Interviewpartnern beschriebenen Richtung der Mischung aus Software und Dienstleistungen.
Auffälligkeiten werden zur Überarbeitung markiert, anschließend werden zentrale Treiber wie Preisentwicklung, Implementierungsmix und regionale Gewichtung erneut geprüft, bevor die Freigabe erfolgt. Die Berichte werden jährlich aktualisiert, mit zwischenzeitlichen Updates, wenn wesentliche Ereignisse die Adoptionsannahmen verändern können, etwa größere regulatorische Maßnahmen oder plötzliche Änderungen bei Unternehmens-Tracking-Praktiken. Vor der Auslieferung führt ein Analyst einen erneuten Durchlauf durch, damit Kunden die aktuellste Ansicht erhalten.
Vergleich der Marktgröße für Consent-Management von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Consent-Management können weit voneinander abweichen, da die Kategoriegrenze von Publisher zu Publisher unterschiedlich gehandhabt wird und Umsatzströme nicht immer einheitlich erfasst werden. Unterschiede ergeben sich häufig daraus, was als Consent-Software gegenüber breiteren Datenschutz-Tools gilt, ob professionelle Dienstleistungen in die Zahl eingerechnet werden und welche digitalen Touchpoints als im Anwendungsbereich liegend angenommen werden.
Die Tabelle spiegelt auch wider, wie Basisjahrentscheidungen und Annahmen zur Adoptionsgeschwindigkeit die Kurve verändern, insbesondere wenn Schätzungen von Cookie-Bannern zu unternehmensweiter Präferenz- und Consent-Orchestrierung springen. Einige Schätzungen beziehen angrenzende Datenschutzmanagement-Module ein oder wenden eine starke Preisexpansion an, was die Marktgröße für dasselbe Jahr erheblich verändern kann.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 0,91 Mrd. USD (2025) | |
| Globale Unternehmensberatung A | 3,56 Mrd. USD (2025) | Wendet eine breitere Definition an, die Consent-Tools mit umfassenderen Datenschutzmanagement- und Governance-Modulen kombinieren kann, und geht häufig von höheren Enterprise-Paketierungsniveaus bei den meisten Käufern aus. |
| Branchenbericht B | 0,45 Mrd. USD (2022) | Verankert den Markt in einer früheren Adoptionsphase, die Cookie-Consent-Anwendungsfälle betont, und kann die spätere Expansion in mobile, API-first Consent-Abläufe und laufende Dienstleistungen übersehen. |
Die Streuung erklärt sich hauptsächlich dadurch, ob angrenzende Datenschutzmodule mitgezählt werden und wie schnell angenommen wird, dass die Consent-Orchestrierung über mehrere Touchpoints grundlegende Implementierungen ersetzt. Indem Umsätze nur dann gezählt werden, wenn Consent-Erfassung, Präferenzspeicherung und nachweisbare Aktualisierungen über Web-, Mobil- und API- bzw. SDK-Integrationen hinweg bereitgestellt werden, bleibt der Wert für 2025 bei Mordor Intelligence an einen reproduzierbaren Nachfragepool angelehnt.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Markt für Einwilligungsmanagement?
Der Markt für Einwilligungsmanagement wird im Jahr 2026 auf 1,07 Milliarden USD geschätzt und soll bis 2031 einen Wert von 2,34 Milliarden USD erreichen.
Welche Region führt umsatzmäßig?
Nordamerika führt mit einem Umsatzanteil von 36,20 % im Jahr 2025, getrieben durch staatliche Datenschutzgesetze und eine starke Unternehmensadoption.
Welches Segment wächst am schnellsten?
Das Gesundheitswesen verzeichnet mit einer CAGR von 18,7 % für 2026–2031 das schnellste Wachstum, bedingt durch strengere Vorschriften für die Übertragung geschützter Gesundheitsinformationen.
Warum expandieren Dienstleistungen so schnell?
Die regulatorische Komplexität und ein Mangel an internem Datenschutz-Know-how veranlassen Unternehmen dazu, Implementierungsberatung und verwaltete Compliance-Dienste in Anspruch zu nehmen, was eine CAGR von 17,1 % für Dienstleistungen antreibt.
Wie profitiert die Cloud-Bereitstellung vom Einwilligungsmanagement?
Cloud-Plattformen bieten Echtzeit-Regulierungsaktualisierungen, elastische Skalierbarkeit und globale Edge-Bereitstellung und unterstützen damit die höchste prognostizierte CAGR von 18,0 % unter allen Bereitstellungsmodellen.
Seite zuletzt aktualisiert am:



