
Tamanho e Participação do Mercado de Inspeção e Processamento Profundo de Pacotes
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
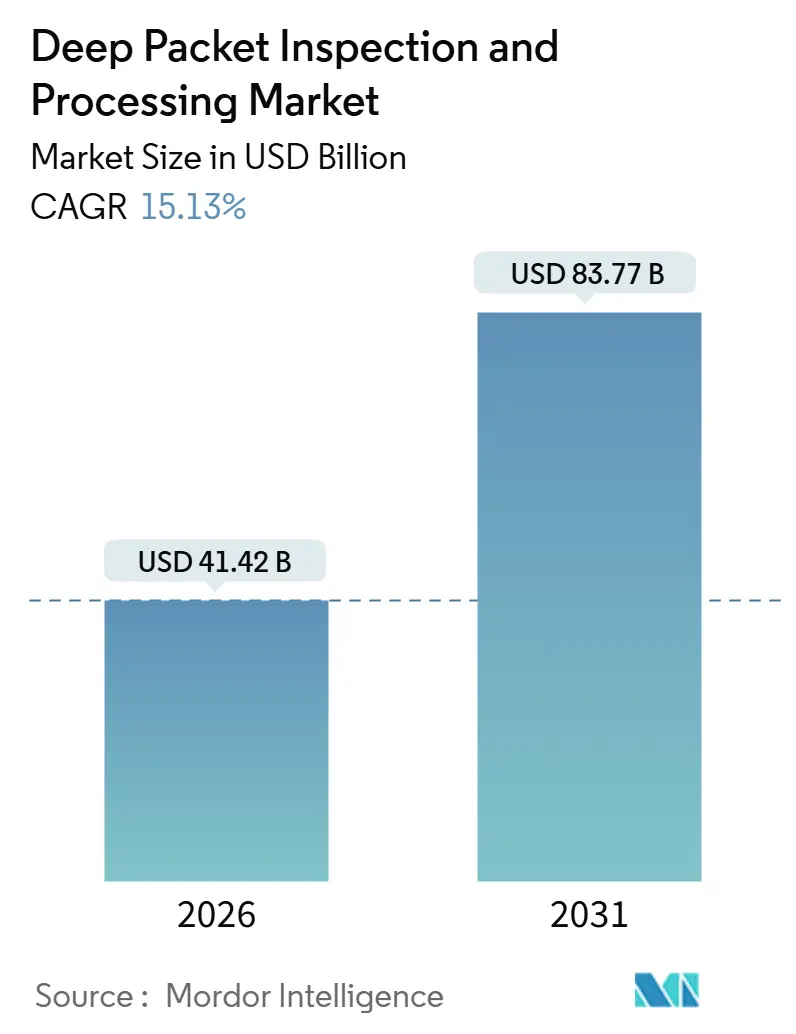
| Tamanho do Mercado (2026) | 41.42 Bilhões de dólares |
| Tamanho do Mercado (2031) | 83.77 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 15.13 % |
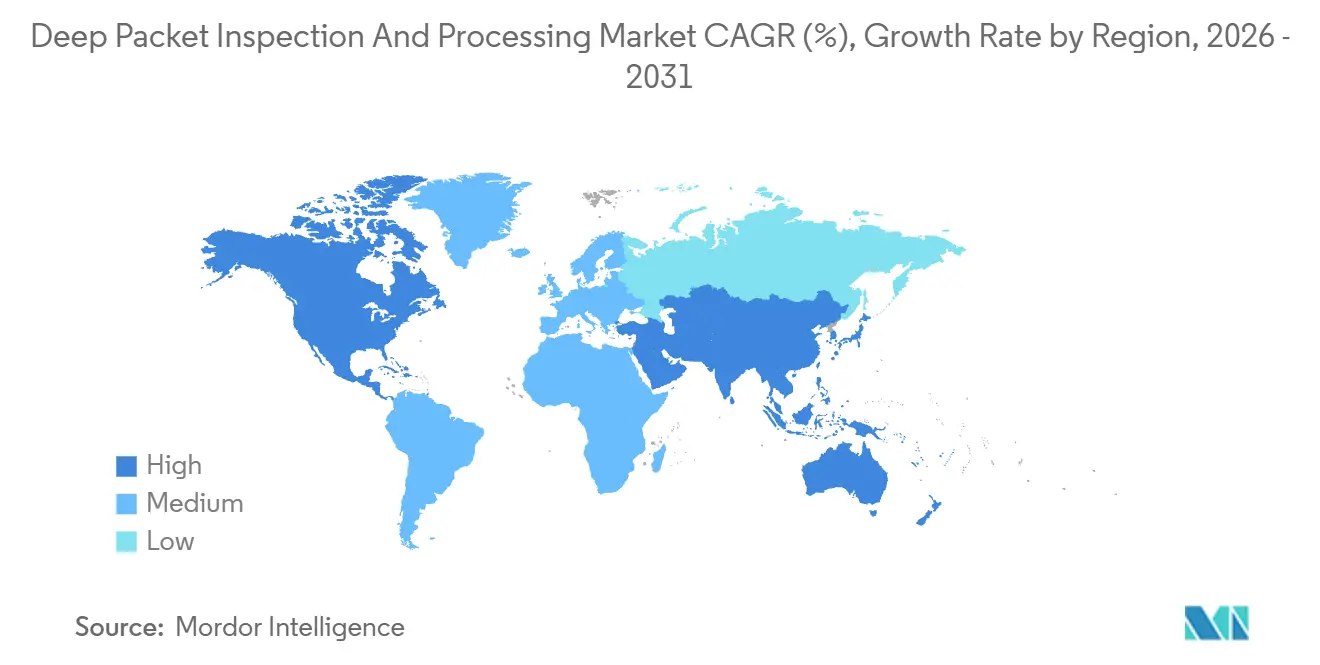
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
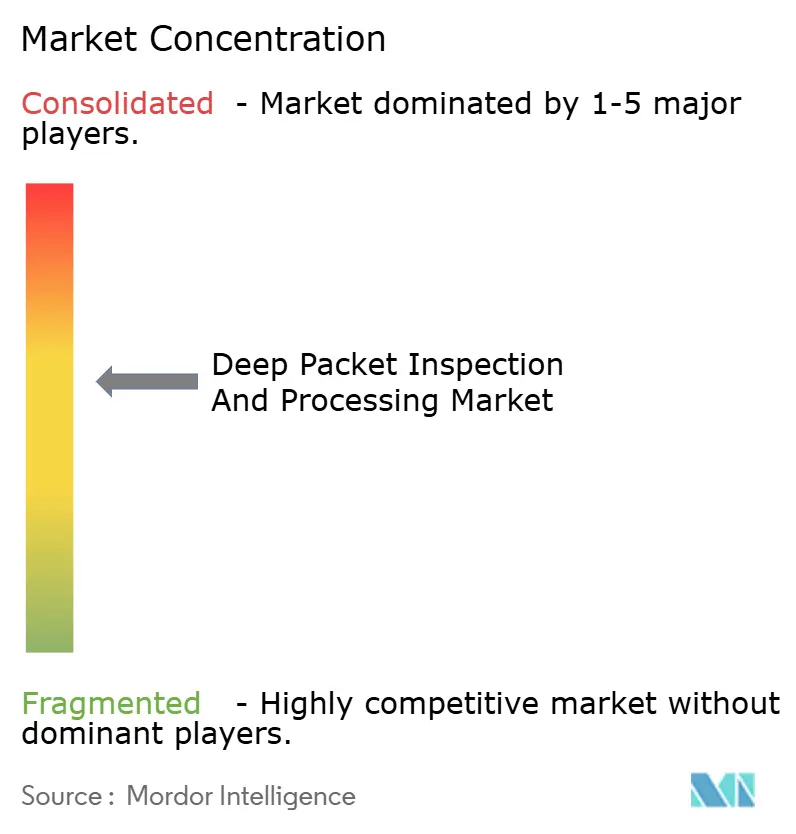
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Inspeção e Processamento Profundo de Pacotes pela Mordor Intelligence
O tamanho do mercado de inspeção profunda de pacotes é avaliado em USD 41,42 bilhões em 2026 e está projetado para atingir USD 83,77 bilhões até 2031, traduzindo-se em um CAGR de 15,13%. O tráfego web criptografado agora eclipsa 95% das sessões empresariais, impulsionando as equipes de segurança a buscar visibilidade em nível de pacote sem descriptografia; o fatiamento de rede 5G incorpora a aplicação de políticas no plano do usuário, forçando os operadores a inspecionar fluxos na borda de rádio; e as estruturas de confiança zero exigem a verificação contínua de cada pacote, eliminando o que resta do perímetro. Os mecanismos definidos por software estão superando os appliances de uso específico porque as operadoras e os provedores de nuvem precisam de capacidade elástica que escala de 10 Gbps em sites de filiais a taxas de terabit em data centers hiperescalados. A regulamentação acrescenta combustível, pois as regras de retenção de dados na Europa e os mandatos de interceptação legal no Oriente Médio obrigam os provedores de serviços a arquivar metadados por até dois anos, mantendo-se dentro dos limites de latência e privacidade.
Principais Conclusões do Relatório
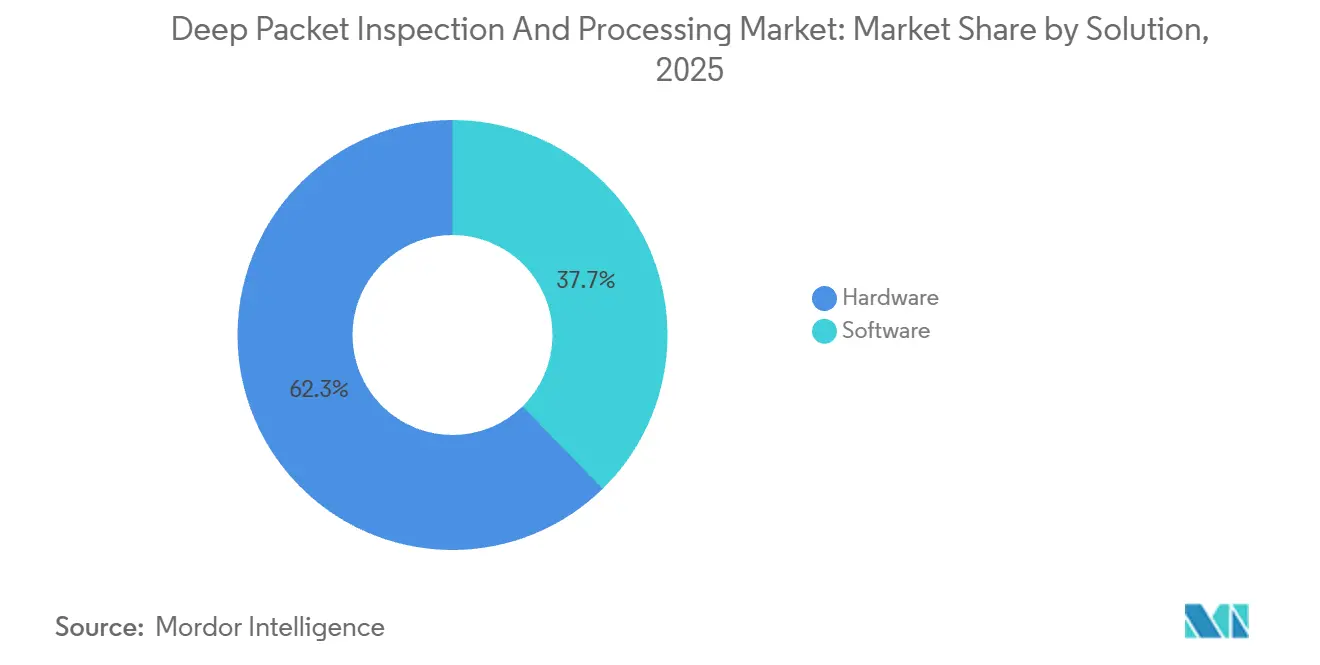
- Por solução, o hardware liderou com 62,32% da participação do mercado de inspeção profunda de pacotes em 2025, enquanto o software está preparado para expandir a um CAGR de 18,41% até 2031.
- Por modo de implementação, as implementações locais representaram 71,51% da receita de 2025, enquanto os modelos de nuvem e software como serviço estão previstos para crescer a um CAGR de 17,23%.
- Por aplicação, o gerenciamento de tráfego e a qualidade de serviço comandaram uma participação de 38,43% em 2025, mas o monitoramento de desempenho de rede está avançando a um CAGR de 17,32% até 2031.
- Por usuário final, os provedores de telecomunicações e TI dominaram com uma participação de 46,17% em 2025, enquanto a adoção na área da saúde está se acelerando a um CAGR de 18,31% à medida que a telemedicina escala.
- Por tamanho da organização, as grandes empresas detinham 64,76% dos gastos de 2025, mas as pequenas e médias empresas estão definidas para crescer a um CAGR de 15,69% à medida que os serviços gerenciados amadurecem.
- Por geografia, a América do Norte permaneceu como a maior região com uma participação de 33,26% em 2025, enquanto a Ásia-Pacífico está projetada para registrar um CAGR de 16,19% com base nos lançamentos de 5G.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Aumento nas Ferramentas de Visibilidade de Tráfego Criptografado | +3.2% | Global, concentrado na América do Norte e Europa | Médio prazo (2-4 anos) |
| Fatiamento de Rede 5G Impulsionando a Inspeção Profunda de Pacotes com Reconhecimento de Políticas | +2.8% | Núcleo da Ásia-Pacífico, transbordamento para o Oriente Médio e América do Sul | Longo prazo (≥ 4 anos) |
| Leis Obrigatórias de Retenção de Dados e Interceptação Legal | +2.1% | Europa, Oriente Médio, Índia e Austrália | Curto prazo (≤ 2 anos) |
| Análise de Tráfego Potencializada por IA para Segurança de Confiança Zero | +2.6% | América do Norte e Europa, adoção antecipada em centros financeiros da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Microssegmentação de Borda e IoT | +1.9% | Global, ganhos iniciais em regiões manufatureiras como Alemanha e Japão | Longo prazo (≥ 4 anos) |
| Integração da Inspeção Profunda de Pacotes com Plataformas SASE | +2.5% | América do Norte e Europa, expandindo-se para Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento nas Ferramentas de Visibilidade de Tráfego Criptografado
O TLS 1.3 removeu a troca de certificados que os mecanismos legados analisavam para a identificação de aplicações, levando os fornecedores a disponibilizar análises que exploram padrões de conjunto de cifras, períodos de validade de certificados e temporização de handshake em vez de descriptografia de carga útil. O Encrypted Traffic Analytics da Cisco e o Encrypted Traffic Intelligence da ipoque agora classificam mais de 4.000 aplicações com 95% de precisão, permitindo que os bancos descubram tentativas de exfiltração de dados dentro de sessões totalmente criptografadas. O Instituto Nacional de Padrões e Tecnologia dos EUA endossou essa abordagem em suas diretrizes de 2024, equilibrando as necessidades de monitoramento com a preservação da privacidade. As empresas que adotaram essas ferramentas em 2025 reduziram o tempo médio de detecção de ameaças avançadas em 34%, liberando horas de analistas para o trabalho de remediação.
Fatiamento de Rede 5G Impulsionando a Inspeção Profunda de Pacotes com Reconhecimento de Políticas
Os núcleos 5G autônomos desagregam os planos de controle e usuário, permitindo que os operadores vendam fatias dedicadas para direção autônoma, automação industrial e realidade aumentada.[1]Força-Tarefa de Engenharia da Internet, "TLS 1.3 e Encrypted Client Hello," ietf.org Cada fatia carrega seu próprio envelope de latência e confiabilidade, de modo que os pacotes devem ser inspecionados em linha para aplicar limites de nível de serviço que podem cair abaixo de 1 milissegundo para comunicações de latência ultrabaixa e ultraconfiáveis. O MX Industrial Edge da Nokia incorpora a inspeção profunda de pacotes dentro da função do plano do usuário, reduzindo a latência de processamento em 40% em relação ao encadeamento de serviços legados. Os operadores japoneses e sul-coreanos que implementaram a inspeção profunda de pacotes com reconhecimento de políticas em 2025 monetizaram fatias premium a USD 1,80-2,30 por assinante por mês, compensando os pesados gastos com espectro.
Análise de Tráfego Potencializada por IA para Segurança de Confiança Zero
As estruturas de confiança zero geram dezenas de terabytes de tráfego de inspeção diariamente em empresas de médio porte, sobrecarregando os analistas humanos. As soluções FortiAI da Fortinet e Precision AI da Palo Alto Networks estabelecem uma linha de base do tráfego normal e detectam anomalias, reduzindo falsos positivos em 60% e cortando os custos de resposta a incidentes em 28% durante os programas-piloto de 2025. A tecnologia está alinhada com o modelo de Arquitetura de Confiança Zero do NIST, que posiciona a inspeção profunda de pacotes como o ponto de aplicação onde as decisões de política se traduzem em ações de encaminhamento. As instituições financeiras que adotaram a inspeção profunda de pacotes impulsionada por IA relataram contenção mais rápida de movimentos laterais, prevenindo vários pagamentos de violações de sete dígitos.
Integração da Inspeção Profunda de Pacotes com Plataformas SASE
O serviço de acesso seguro de borda converge firewall, gateway web seguro e acesso à rede de confiança zero em um único serviço de nuvem, com a inspeção profunda de pacotes fornecendo o mecanismo de classificação que alimenta cada módulo. Os nós de nuvem da Zscaler processam mais de 300 bilhões de transações diariamente, inspecionando o tráfego criptografado em busca de padrões de perda de dados e atividades de comando e controle em caminhos abaixo de 10 milissegundos. O Magic WAN da Cloudflare aplica lógica semelhante em uma rede anycast de 310 cidades, permitindo que as empresas globais apliquem políticas unificadas sem retornar o tráfego. Os clientes que migraram para o SASE consolidaram vários produtos pontuais, reduzindo as despesas de rede de longa distância em até 45% em 2025.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Reação de Privacidade e Mandatos de Transparência de Inspeção Profunda de Pacotes | -1.8% | Europa, expandindo-se para a América do Norte e mercados selecionados da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| A Crescente Adoção de TLS 1.3 / QUIC Limita a Visibilidade da Carga Útil | -2.3% | Global, aguda em ambientes de internet de consumo e nativos de nuvem | Médio prazo (2-4 anos) |
| Alto Capex para Inspeção em Linha em Escala de Tera | -1.4% | Operadoras de telecomunicações na América do Sul, África e Sudeste Asiático | Longo prazo (≥ 4 anos) |
| Técnicas Evasivas Reduzem a Eficácia da Inspeção Profunda de Pacotes | -1.6% | Global, mais forte em regiões com políticas restritivas | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Reação de Privacidade e Mandatos de Transparência de Inspeção Profunda de Pacotes
O Artigo 5 do Regulamento Geral sobre a Proteção de Dados exige o tratamento transparente de dados pessoais, mas a inspeção profunda de pacotes inevitavelmente processa cargas úteis que podem conter identificadores como endereços de e-mail e metadados de localização.[2]União Europeia, "Artigo 5 do Regulamento Geral sobre a Proteção de Dados," europa.eu Grupos de liberdades civis apresentaram queixas em 2025 contra três operadoras europeias, alegando perfilamento ilegal por meio de análises derivadas de inspeção profunda de pacotes. O Conselho Europeu de Proteção de Dados respondeu com orientações que obrigam os operadores a publicar avaliações de impacto do processamento de dados detalhando os campos inspecionados e os períodos de retenção, um ônus de divulgação que as equipes jurídicas estimam custar entre USD 2 milhões e USD 4 milhões por operadora. As emendas à Lei de Privacidade do Consumidor da Califórnia trouxeram obrigações semelhantes em 2024, forçando os provedores dos EUA a incorporar fluxos de trabalho de consentimento nas plataformas de inspeção. Os operadores que não conseguiram demonstrar a base jurídica enfrentaram penalidades médias de USD 1,2 milhão por incidente em 2025, empurrando alguns em direção a modelos de análise menos intrusivos.
A Crescente Adoção de TLS 1.3 / QUIC Limita a Visibilidade da Carga Útil
O Google Chrome elevou a participação do QUIC para 42% do tráfego de navegadores até meados de 2025, criptografando metadados da camada de transporte que os mecanismos de inspeção profunda de pacotes antes analisavam para inferir a intenção da aplicação. O TLS 1.3, combinado com o hello de cliente criptografado, oculta o nome do host de destino até após o handshake, prejudicando a filtragem baseada em domínio. Os classificadores heurísticos que dependem do tamanho e da temporização dos pacotes mantêm apenas 82% de precisão em fluxos QUIC criptografados em comparação com 97% no HTTP legado, de acordo com benchmarks da ipoque publicados em 2025. As operadoras de telecomunicações em jurisdições restritivas relataram uma queda de 23% na eficácia da filtragem de conteúdo entre 2024 e 2025, prejudicando os fluxos de receita de análises vinculados ao comportamento dos assinantes. Os fornecedores estão correndo para recuperar visibilidade por meio de identificação por aprendizado de máquina, mas a janela de transparência completa de pacotes foi fechada definitivamente.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Solução:
A Adoção de Software Acelera à Medida que a Virtualização Remodela a InspeçãoAs plataformas de hardware retiveram uma participação de 62,32% do mercado de inspeção profunda de pacotes em 2025 porque as operadoras de telecomunicações renovaram frotas de appliances com produtos de 400 gigabits que mantêm o tráfego criptografado na taxa de linha.[3] Os switches Catalyst 9000 da Cisco e os roteadores MX da Juniper integram blocos de aceleração, eliminando a necessidade de taps externos. Em paralelo, as soluções de software estão projetadas para crescer a um CAGR de 18,41% até 2031, à medida que as implementações nativas de nuvem criam instâncias de inspeção em contêineres em servidores de uso geral. As empresas que executam máquinas virtuais FortiGate da Fortinet dimensionam automaticamente a capacidade durante os picos de comércio eletrônico, pagando apenas pelo processamento consumido. Essa mudança reflete a onda mais ampla de virtualização de funções de rede que reduziu o capex dos operadores em 28% nos testes europeus concluídos em 2025.
As topologias híbridas estão se consolidando. Os bancos ancoram os perímetros de seus data centers com appliances de hardware de 100 Gbps, enquanto agentes leves monitoram o tráfego leste-oeste dentro de clusters Kubernetes, alimentando mecanismos de orquestração como o Terraform para implementações instantâneas de políticas. As bibliotecas de código aberto como nDPI e libprotoident ganharam força entre os provedores de serviços gerenciados que criam camadas de análise diferenciadas, erodindo o fosso defensivo que antes vinha exclusivamente da análise proprietária. À medida que a inspeção básica se torna uma commodity, os fornecedores se diferenciam nos feeds de inteligência de ameaças e na precisão do aprendizado de máquina, preparando o terreno para a convergência com as plataformas de análise de segurança.


Por Modo de Implementação:
Modelos de Nuvem Ganham Força Apesar das Preocupações com LatênciaOs sistemas locais representaram 71,51% da receita de 2025, um valor moldado pelas regras bancárias e governamentais que proíbem o roteamento de fluxos sensíveis por meio de nuvens de terceiros. O Padrão de Segurança de Dados do Setor de Cartões de Pagamento obriga os processadores de cartões a manter a inspeção dentro de instalações em conformidade com o PCI, prendendo-os em ciclos de renovação de appliances. Por outro lado, a adoção de nuvem e software como serviço está prevista a um CAGR de 17,23% à medida que as empresas do mercado intermediário optam por preços de assinatura que começam próximo de USD 15 por usuário por ano, muito abaixo dos gastos de capital de seis dígitos para hardware.
A latência continua sendo o obstáculo. O retorno do tráfego de filiais para centros regionais de depuração pode adicionar 8-15 milissegundos, suficientes para degradar o VoIP ou interromper a negociação algorítmica. Os fornecedores responderam instalando microdatacenters em pontos de troca de internet em 310 cidades, mantendo 95% dos usuários dentro de 50 milissegundos dos nós de inspeção. Uma solução de compromisso de túnel dividido surgiu; as empresas mantêm cargas de trabalho sensíveis localmente, enquanto enviam o tráfego web para inspeção em nuvem, dando origem a projetos híbridos agora adotados por 62% dos clientes SASE da Palo Alto Networks.
Por Aplicação:
O Monitoramento de Desempenho Cresce com a Complexidade dos MicrosserviçosO gerenciamento de tráfego reteve uma participação de 38,43% em 2025, pois as operadoras aplicam acordos de nível de serviço para banda larga empresarial e priorizam pacotes de streaming durante o horário nobre. No entanto, o monitoramento de desempenho de rede está no caminho de um CAGR de 17,32% até 2031, porque os engenheiros de confiabilidade de site instrumentam cada limite de microsserviço para detectar picos de latência em tempo real. O nGeniusONE da NETSCOUT combina registros de fluxo com telemetria de aplicações, identificando se uma página de checkout lenta decorre de links congestionados ou de um fragmento de banco de dados frágil. A detecção de intrusões permanece crítica para deter ransomware e ameaças internas, com o sandboxing da Fortinet bloqueando exploits de dia zero antes que as cargas úteis atinjam as redes de produção.
A interceptação legal e a retenção de dados podem ser nichos menores, mas carregam margens premium. As operadoras europeias e do Oriente Médio gastaram USD 3,2 bilhões em 2025 em plataformas que exportam registros em formatos compatíveis com ETSI, uma capacidade ainda limitada a um punhado de fornecedores como Utimaco e Verint. Os prazos de conformidade tornam esses contratos persistentes, frequentemente abrangendo 5-7 anos, isolando os fornecedores da pressão de preços de commodities.
Por Usuário Final:
A Saúde Emerge como o Segmento Vertical de Crescimento Mais RápidoOs provedores de telecomunicações e TI produziram 46,17% da receita de 2025, pois os núcleos 5G autônomos incorporam a inspeção profunda de pacotes nas funções do plano do usuário para aplicação de políticas em tempo real. Verizon e AT&T juntas investiram mais de USD 1 bilhão para atualizar núcleos capazes de inspecionar fluxos QUIC criptografados em escala de terabit. Os gastos com saúde estão previstos para crescer a um CAGR de 18,31% até 2031, à medida que a telemedicina escala e os hospitais aplicam controles em conformidade com HIPAA em consultas por vídeo e prontuários eletrônicos de saúde. Os primeiros adotantes reduziram os incidentes de violação em 41% em 2025, porque a inspeção profunda de pacotes bloqueia uploads não autorizados de dados de pacientes para serviços de nuvem de consumo.
As instituições financeiras aproveitam a inspeção profunda de pacotes para análises de fraude, inspecionando mensagens SWIFT em busca de transferências anômalas e sinalizando tentativas de exfiltração por funcionários. Os varejistas otimizam os custos de entrega de conteúdo classificando os fluxos, roteando páginas de produtos de alta margem por links premium e atualizações de software por caminhos de peering mais econômicos. As agências governamentais permanecem compradoras estáveis, mas são prejudicadas por longos ciclos de aquisição que estendem os intervalos de renovação para seis anos ou mais.
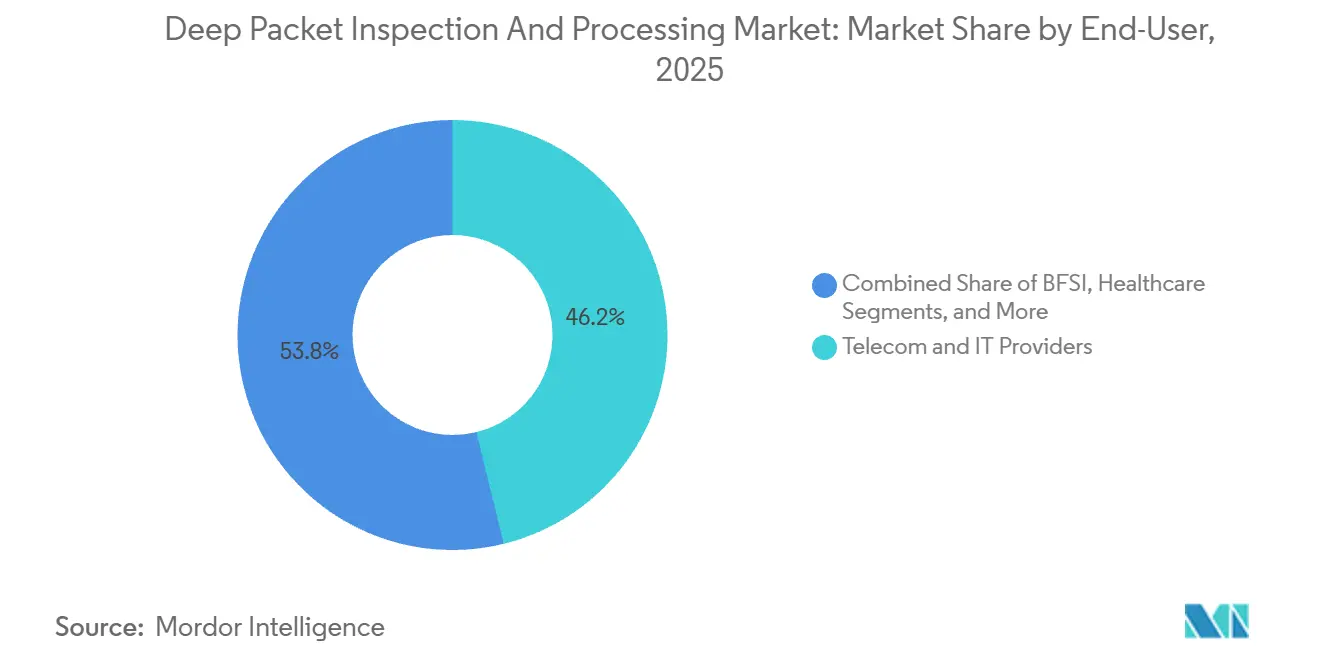
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tamanho da Organização:
Serviços Gerenciados Trazem as PMEs para o MercadoAs grandes empresas detinham 64,76% dos gastos de 2025 porque operam centros de operações de segurança dedicados que ajustam políticas e integram dados de fluxo com plataformas SIEM. As pequenas e médias empresas estão projetadas para crescer a um CAGR de 15,69% à medida que os provedores de serviços de segurança gerenciados agrupam a inspeção profunda de pacotes com detecção e resposta estendidas por USD 8.000-10.000 anualmente. A Arctic Wolf e a Secureworks agregam milhares de inquilinos, reduzindo os custos de inspeção por assento para USD 12 mensais e satisfazendo os mandatos de seguro cibernético que exigem monitoramento contínuo.
A pressão de ransomware é o catalisador. Os invasores visam cada vez mais empresas do mercado intermediário com pessoal limitado, mas com fluxo de caixa suficiente para pagar resgates de seis dígitos, de modo que as seguradoras recompensam a adoção da inspeção profunda de pacotes com descontos médios de prêmio de 20%. À medida que as seguradoras incorporam a visibilidade contínua de pacotes na cobertura, as PMEs se tornam um segmento endereçável obrigatório, não opcional, para os fornecedores.
Análise Geográfica
Mercado de Inspeção e Processamento de Pacotes em Profundidade da América do Norte
A América do Norte reteve 33,26% da participação nos gastos de 2025 no mercado de inspeção de pacotes em profundidade, impulsionada por construtores de nuvem em hiperescala e instituições de Wall Street que exigem telemetria de submilissegundo para proteger negociações algorítmicas. Backbones de fibra robustos e IXPs densos minimizam penalidades de latência, permitindo que os operadores executem inspeção inline de terabit sem degradar a experiência do usuário. As diretrizes federais publicadas em 2024 obrigam as empresas a detectar violações em até 30 dias, ancorando implementações de confiança zero que dependem de visibilidade contínua de pacotes. No entanto, leis de privacidade estaduais como a CCPA da Califórnia acrescentam entre 1,8 e 2,4 milhões de USD em custos de conformidade por operador, direcionando algumas cargas de trabalho para modelos de análise menos granulares.
Mercado de Inspeção e Processamento de Pacotes em Profundidade da Ásia-Pacífico
A Ásia-Pacífico tem previsão de registrar um CAGR de 16,19%, o mais rápido entre as principais regiões, à medida que as operadoras da Índia investem 19 bilhões de USD em espectro 5G e implantam núcleos autônomos com inspeção de pacotes em profundidade inline para monetização de fatias. A Lei de Cibersegurança da China obriga o armazenamento doméstico de dados e acesso às autoridades policiais em 24 horas, gerando 2,1 bilhões de USD em aquisições de inspeção de pacotes em profundidade em 2025 para operadoras nacionais. O Ministério de Assuntos Internos e Comunicações do Japão publicou normas técnicas em 2025 que vinculam a inspeção de pacotes em profundidade a identificadores de qualidade de serviço de fatias, permitindo que as operadoras cobrem tarifas premium por serviços de alta confiabilidade. As operadoras da Coreia do Sul integraram inteligência artificial à inspeção de pacotes em profundidade para reduzir em 38% os minutos de interrupção por ataques distribuídos de negação de serviço em 2025, comprovando o caso de negócio para inspeção por aprendizado de máquina em escala.
Mercado de Inspeção e Processamento de Pacotes em Profundidade da EMEA e América do Sul
A Europa equilibra forte demanda com conformidade rigorosa. Os mandatos de transparência do GDPR entram em conflito com a Diretiva de Retenção de Dados da UE, obrigando os operadores a anonimizar os IDs de assinantes nos registros exportados — uma reformulação de engenharia que custou mais de 15 milhões de USD por operadora de primeiro nível em 2025. Enquanto isso, os reguladores do Oriente Médio na Arábia Saudita e nos Emirados Árabes Unidos exigem interceptação legal por design, mantendo os pipelines de contratos abertos para fornecedores de nicho capazes de certificar conformidade com a ETSI. A América do Sul e a África ficam atrás tanto em orçamentos de capital quanto em penetração de banda larga, mas as regras de segurança 5G em elaboração no Brasil e as licenças de espectro da África do Sul incluem cláusulas de inspeção que sinalizam demanda latente para implantações no período de 2027 a 2030.

Panorama regulatório
As implantações de inspeção e processamento profundo de pacotes situam-se na intersecção entre mandatos de controle de segurança e restrições de privacidade. Nos Estados Unidos, a NIST SP 800-53 Rev. 5 (incluindo o controle SC-7(17) sobre a aplicação automatizada de formatos de protocolo) é comumente implementada por meio de firewalls e gateways com capacidade de DPI, reforçando os requisitos de inspeção em ambientes corporativos regulados e do setor público. Globalmente, a atividade de padronização continua a moldar os roteiros de conformidade dos fornecedores, incluindo a Recomendação Y.2776 do ITU-T (2024) sobre gerenciamento e manutenção de Bases de Informações de Política (PIB) para implementações de DPI.
Na Europa, as obrigações de transparência e responsabilização do GDPR afetam a forma como o DPI é configurado, registrado e documentado. O Comitê Europeu para a Proteção de Dados (EDPB) publicou, em maio de 2026, um explicativo de modelo padronizado de Avaliação de Impacto sobre a Proteção de Dados (DPIA), com foco em minimização de dados, limitação de finalidade e retenção. No lado das telecomunicações, a Comissão Europeia divulgou sua proposta de Lei das Redes Digitais (COM(2026) 16) em 2026 para reduzir a fragmentação ao consolidar elementos do quadro de comunicações eletrônicas, enquanto o BEREC destacou considerações sobre neutralidade da rede e questionou o aumento dos encargos de relatórios em seu documento de posicionamento de junho de 2026. Em conjunto, esses movimentos empurram as operadoras para designs de inspeção que preservam a privacidade e para artefatos de conformidade mais claros, ao lado das obrigações de interceptação legal e retenção de dados.
Análise da cadeia de valor
A cadeia de valor do DPI abrange a aquisição e o encaminhamento de pacotes (taps, switches, roteadores, SPAN/mirroring e switches virtuais), a camada de inspeção e classificação (analisadores de protocolo, assinaturas de aplicativos, classificadores de ML para tráfego criptografado e mecanismos de política) e os consumidores a jusante (controles de segurança como IDS/IPS, DLP, aplicação de ZTNA/SASE, gerenciamento de QoS/tráfego e exportação para interceptação legal/retenção de dados). Muitas implementações seguem arquiteturas em que uma função de encaminhamento de pacotes direciona o tráfego por meio de uma função de nó DPI em ambientes virtualizados ou definidos por software, alinhando-se ao trabalho de arquitetura funcional de DPI do ITU-T.
Do lado da oferta, os appliances de hardware dependem de NICs de alto rendimento, ASICs de processador de rede e aceleração por FPGA, criando exposição a uma fabricação de semicondutores concentrada e à logística transfronteiriça. Essas dependências, juntamente com atritos comerciais e tarifários que afetam hardware de rede e semicondutores, reforçam a transição para DPI definido por software e nativo de nuvem, em que as instâncias de inspeção escalam em servidores comuns e infraestrutura em nuvem. A entrega por canais ocorre comumente por meio de vendas diretas a empresas e operadoras, provedores de serviços de segurança gerenciados que empacotam o DPI em ofertas recorrentes e plataformas de borda em nuvem em que a inspeção é incorporada a pilhas mais amplas de segurança e observabilidade de grandes fornecedores (por exemplo, Cisco, Nokia, Huawei, Palo Alto Networks, Fortinet, Sandvine e NETSCOUT).
Cenário Competitivo
Os cinco principais fornecedores — Cisco, Palo Alto Networks, Fortinet, Nokia e Huawei — controlaram aproximadamente 48% da receita de 2025, deixando mais de 30 especialistas competindo por nichos como análise de assinantes e identificação de tráfego criptografado. Os fornecedores estabelecidos obtêm fidelização ao agrupar inspeção profunda de pacotes, firewalls e gateways web seguros sob licenciamento integrado, aumentando os custos de mudança para os clientes. A aquisição de USD 28 bilhões do Splunk pela Cisco em 2024 tipifica a tendência de combinar visibilidade de rede com análise de segurança, oferecendo aos clientes um único console para fluxos, endpoints e inteligência de ameaças.
A computação de borda abre espaço em branco para novos participantes. Startups como a Netify inserem mecanismos de inspeção leves em gateways industriais e controladores de veículos autônomos, mercados onde os fornecedores de TI tradicionais carecem de credibilidade de domínio. A diferenciação está migrando do rendimento bruto para a precisão do aprendizado de máquina; a Fortinet treina modelos em 500 milhões de eventos diários, enquanto a Palo Alto Networks afirma uma redução de 60% em falsos positivos por meio do Precision AI. Os depósitos de patentes destacam as prioridades estratégicas. A Cisco apresentou 14 patentes sobre classificação QUIC, enquanto a Huawei registrou 22 sobre previsão de tráfego impulsionada por IA para fatias 5G.
A conformidade com padrões permanece como um fosso. As certificações ISO/IEC 27001 e de interceptação legal ETSI controlam a elegibilidade para licitações governamentais e de telecomunicações, reduzindo o campo de fornecedores a organizações que podem financiar auditorias demoradas. À medida que a criptografia corrói a visibilidade da carga útil, os fornecedores que combinam registros de fluxo com telemetria externa — de endpoint, identidade e logs do plano de controle de nuvem — capturarão participação fornecendo o contexto necessário para a automação de circuito fechado.
Líderes do Setor de Inspeção e Processamento Profundo de Pacotes
Cisco Systems, Inc.
Nokia Corporation
Huawei Technologies Co., Ltd.
Allot Ltd.
Enea AB
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Inspeção e Processamento de Pacotes em Profundidade
- Cisco Systems, Inc.
- Nokia Corporation
- Huawei Technologies Co., Ltd.
- Allot Ltd.
- Enea AB
- Sandvine Corporation
- Bivio Networks, Inc.
- ipoque GmbH
- SolarWinds Worldwide, LLC
- Zoho Corporation Pvt. Ltd.
- AppNeta, Inc.
- Netify Inc.
- Fortinet, Inc.
- Juniper Networks, Inc.
- NETSCOUT Systems, Inc.
- Palo Alto Networks, Inc.
- Check Point Software Technologies Ltd.
- Procera Networks, Inc.
- WiseSpot Ltd.
- Utimaco IS GmbH
- Trend Micro Incorporated
- Zscaler, Inc.

Oportunidades de mercado e perspectivas futuras
Uma área importante de oportunidade é a validação e o benchmarking em nível de conformidade dos dispositivos de DPI, à medida que os requisitos de teste se tornam mais formalizados. O ITU-T aprovou a Recomendação Q.4082 em janeiro de 2026, estabelecendo requisitos de teste para dispositivos de inspeção profunda de pacotes. Isso apoia listas de verificação de aquisição para operadoras e empresas reguladas e cria espaço para fornecedores que conseguem documentar desempenho, precisão e conformidade com políticas repetíveis em condições de alto rendimento e tráfego criptografado.
Uma segunda oportunidade é a inspeção que preserva a privacidade para tráfego criptografado, em que a visibilidade da carga útil é limitada pela adoção do TLS 1.3 e do QUIC, e em que obrigações de transparência no estilo GDPR aumentam a sobrecarga de implementação. Pesquisas acadêmicas e do setor publicadas em 2026, incluindo trabalhos do IEEE sobre inspeção que preserva a privacidade baseada em tokenização (BlindGate) e estruturas verificáveis assistidas por nuvem que preservam a privacidade (FlexDPI, Journal of Information Security and Applications, junho de 2026), apontam para caminhos de produtização que reduzem a dependência da descriptografia completa, ao mesmo tempo em que ainda permitem a aplicação de políticas e a detecção de ameaças. Paralelamente, a integração do DPI em planos de controle de zero-trust e SASE continua sendo um caminho de implantação ativo, com orientações técnicas em 2026 enfatizando como o DPI de próxima geração melhora o contexto e as decisões de política do ZTNA. Para os compradores, isso proporciona contexto no nível de pacotes sem expandir a superfície de ataque ou o encargo de conformidade.
Recent Industry Developments in Mercado de Inspeção e Processamento de Pacotes em Profundidade
- Junho de 2026: a Cisco apresentou a plataforma Cisco Cloud Control na Cisco Live, posicionando-a como uma arquitetura unificada para operar e defender infraestrutura de TI crítica com suporte a agentes de IA. Isso conecta a visibilidade derivada do DPI e a aplicação de políticas a um plano de gerenciamento mais amplo, reforçando o aprisionamento de fornecedores conforme os clientes consolidam fluxos de trabalho de segurança, observabilidade e operações.
- Abril de 2026: a Cisco publicou seu Guia de Configuração e Administração do UPF 5G da UCC (Release 2026.02), detalhando serviços integrados de inspeção profunda de pacotes para exame de protocolo de Camada 7 dentro das funções de plano de usuário 5G, incluindo detecção de informações de URI. A incorporação do DPI ao UPF apoia o faturamento com reconhecimento de aplicativos e serviços 5G diferenciados, mantendo a inspeção no caminho de dados para aplicação de políticas de baixa latência.
- Fevereiro de 2026: a Cisco anunciou atualizações orientadas por IA para seu portfólio de Secure Access Service Edge (SASE), adicionando inspeção com reconhecimento de intenção para interações agênticas emergentes de IA e solicitações de ferramentas. As atualizações ampliam o que os mecanismos de inspeção podem classificar e controlar, expandindo os casos de uso do DPI além da identificação tradicional de aplicativos, para a aplicação de políticas de segurança orientadas por IA.


Mercado de Inspeção e Processamento de Pacotes em Profundidade Escopo do relatório e metodologia de pesquisa
Definição e abrangência do mercado
Este mercado abrange a receita obtida com produtos de inspeção e processamento profundo de pacotes que inspecionam e classificam pacotes de rede em tempo real (Camada 2 a Camada 7), em redes fixas e móveis, e vendidos a operadoras de telecomunicações, provedores de nuvem e data center, empresas e órgãos públicos.
Exclusões de escopo: excluímos ferramentas de segurança de endpoint para consumidores, monitoramento de fluxo puro que não inspeciona cargas úteis (como apenas NetFlow/IPFIX) e receitas de serviços de pós-venda vinculadas a sistemas instalados.
Visão geral da segmentação
- Por Solução
- Hardware
- Software
- Por Modo de Implementação
- Local
- Nuvem / SaaS
- Por Aplicação
- Gerenciamento de Tráfego e QoS
- Detecção / Prevenção de Intrusões
- Retenção de Dados e Interceptação Legal
- Monitoramento de Desempenho de Rede
- Por Usuário Final
- Provedores de Telecomunicações e TI
- BFSI
- Saúde
- Varejo e Comércio Eletrônico
- Governo e Segurança Pública
- Por Tamanho da Organização
- Grandes Empresas (≥1.000 Funcionários)
- PMEs
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- ASEAN
- Austrália e Nova Zelândia
- Restante da Ásia-Pacífico
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- América do Norte
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental foi usada para definir limites práticos de mercado e construir o primeiro panorama de demanda e capacidade antes da validação por entrevistas. Analisamos materiais públicos de órgãos como NIST, divulgações e registros públicos da FCC, indicadores do ITU, estatísticas de banda larga da OCDE e especificações técnicas do ETSI para acompanhar o crescimento do tráfego, as mudanças de protocolo e os fatores de conformidade que sustentam a adoção do DPI.
Também recorremos a relatórios anuais de empresas, apresentações a investidores, documentação de produtos e coberturas jornalísticas confiáveis para acompanhar os padrões de implantação em núcleos de telecomunicações, pilhas de segurança corporativa e redes de data center. Uma assinatura paga para dados financeiros e inteligência de empresas, além de uma base de dados de patentes, ajudou a confirmar as áreas de foco dos fornecedores e a direção do rendimento de processamento de DPI e do tratamento de criptografia. As fontes documentais listadas aqui são apenas ilustrativas, e referências públicas e pagas adicionais também foram usadas para coletar, esclarecer e verificar cruzadamente as premissas.
Entrevistas primárias e pesquisas
O trabalho primário centrou-se em entrevistas e pesquisas breves com equipes de rede de telecomunicações, líderes de segurança e operações de rede empresarial e parceiros de implementação, seguidas de acompanhamentos direcionados quando os números não coincidiam. Como este é um mercado global, garantimos cobertura nas principais regiões de implantação e casos de uso (gerenciamento de tráfego, inspeção de segurança e aplicação de políticas), para que as premissas sobre o momento de adoção e as faixas de preço pudessem ser testadas em relação às restrições reais de implementação.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 32% | CXOs: 18% | APAC: 49% |
| Nível médio: 47% | Líderes funcionais/de unidade: 31% | EMEA: 29% |
| Participantes menores: 21% | Gerentes: 51% | Américas: 22% |
Dimensionamento e previsão de mercado
O dimensionamento começou com uma construção top-down, em que sinais de investimento em redes de telecomunicações e empresariais, crescimento do tráfego e requisitos de política e conformidade foram usados para reconstruir os gastos endereçáveis de inspeção e processamento por região. A demanda por DPI está fortemente ligada a onde o rendimento está aumentando, onde a inspeção de criptografia é exigida e onde as operadoras precisam de classificação de aplicativos para aplicação de segurança e qualidade de serviço.
Para manter o modelo fundamentado, corroboramos os totais usando verificações bottom-up seletivas, como preços amostrados para mecanismos e appliances de DPI, faixas de rendimento típicas implantadas em ambientes de operadoras e data centers, e verificações de canal sobre ciclos de implantação de vários anos. As entradas usadas incluíram o ritmo de implantação do núcleo e da borda 5G, o crescimento do tráfego em nuvem e data center, a participação de sessões criptografadas que afetam as necessidades de inspeção, tendências de capacidade unitária (Gbps e portas por implantação) e a progressão do preço médio de venda por nível de desempenho. As previsões foram moldadas usando análise de cenários, em que os caminhos de adoção foram ajustados com base no que os entrevistados esperavam em relação à pressão regulatória, à capacidade de tratamento de criptografia e aos orçamentos de modernização de rede, sendo então traduzidos em resultados de receita anual.
Quando as divisões de receita por fornecedor ou região não eram diretamente observáveis, as lacunas foram tratadas aplicando faixas com base no feedback primário, e depois normalizando de volta a sinais visíveis de envio e contratos para que o total final permanecesse realista.
Validação de dados e ciclo de atualização
Os resultados foram verificados em várias etapas, para que superestimativas evidentes e lacunas ausentes pudessem ser detectadas precocemente. Comparamos os resultados com sinais independentes, como a direção do capex de telecomunicações, programas públicos de modernização de rede e mudanças observadas no tratamento do tráfego criptografado, e depois revisamos as variações no nível regional e por caso de uso.
Quando uma métrica se movia fora de uma faixa esperada, os analistas revisitavam as premissas, verificavam novamente a consistência das fontes e recontatavam determinados respondentes para confirmar o que havia mudado e por quê. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando eventos materiais alteram as premissas de adoção ou precificação. Antes da entrega, o modelo e a narrativa completos passam por uma revisão final do analista, para que os clientes recebam a visão mais atual disponível.
Tamanho do mercado de inspeção e processamento profundo de pacotes da Mordor Intelligence em comparação com outras estimativas publicadas
Os valores de mercado publicados para inspeção profunda de pacotes frequentemente não coincidem porque as fontes misturam diferentes famílias de produtos e depois aplicam diferentes premissas sobre precificação e cronograma. As diferenças também aparecem quando alguns estudos contabilizam ferramentas de segurança adjacentes, usam taxas de câmbio mais antigas ou assumem uma adoção mais rápida da inspeção de criptografia sem validá-la junto a operadoras e compradores empresariais.
As receitas de serviços de pós-venda estão fora do escopo da Mordor Intelligence para este mercado, o que explica parte da diferença, já que alguns publicadores misturam hardware, software e serviços de longa cauda em um único conjunto de receitas. As lacunas restantes normalmente decorrem de se o monitoramento apenas de fluxo é tratado como DPI, de como o DPI virtualizado em nuvem e data centers é contabilizado, e de como os preços médios de venda são reduzidos conforme a capacidade por unidade aumenta. A cadência de atualização também importa, já que a precificação e o cronograma de implantação podem mudar quando a capacidade do núcleo 5G se expande ou as políticas de criptografia se tornam mais rígidas.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 41,42 bilhões de USD (2026) | |
| Periódico Setorial A | 11,10 bilhões de USD (2023) | Usa um ano-base anterior e uma visão mais restrita de DPI, que parece mais próxima das ferramentas de inspeção principais, e não considera claramente o processamento de DPI virtualizado usado em redes de nuvem e data center. |
| Editora Setorial B | 10,73 bilhões de USD (2024) | Enquadra o mercado em torno de um conjunto menor de receitas de DPI e processamento e pode aplicar premissas conservadoras de precificação e implantação, o que pode subestimar as atualizações de rendimento em nível de operadora e os casos de uso mais recentes de aplicação de políticas. |
A tabela mostra que o escopo e o cronograma são os principais fatores da variação, e não um simples desacordo sobre a direção do crescimento. Quando as inclusões são claramente declaradas, e a precificação e os ciclos de implantação são vinculados a sinais reais de atualização de rede, o total do mercado se torna mais fácil de replicar e atualizar ano após ano.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de inspeção profunda de pacotes em 2026?
O tamanho do mercado de inspeção profunda de pacotes está em USD 41,42 bilhões em 2026.
Qual CAGR é esperado para as soluções de inspeção profunda de pacotes até 2031?
A receita está prevista para expandir a um CAGR de 15,13% para atingir USD 83,77 bilhões até 2031.
Qual tipo de solução está crescendo mais rapidamente?
A inspeção profunda de pacotes baseada em software está projetada para crescer a um CAGR de 18,41% à medida que a virtualização se expande.
Por que a Ásia-Pacífico é a região de crescimento mais rápido para a inspeção profunda de pacotes?
Os maciços investimentos em 5G e os mandatos de cibersegurança na Índia, China, Japão e Coreia do Sul impulsionam um CAGR de 16,19%.
Como as regulamentações de privacidade estão afetando a adoção da inspeção profunda de pacotes?
As regras de transparência do RGPD e da CCPA adicionam custos de conformidade que reduzem o CAGR do mercado em aproximadamente 1,8%.
O que diferencia os principais fornecedores de inspeção profunda de pacotes hoje?
A precisão da detecção impulsionada por IA, a integração com a inteligência de ameaças e as certificações de conformidade como ISO/IEC 27001 são os principais diferenciadores.
Página atualizada pela última vez em:



