
Tamanho e Participação do Mercado de Segurança de Dados
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 17.21 Bilhões de dólares |
| Tamanho do Mercado (2031) | 37.93 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 17.12 % |
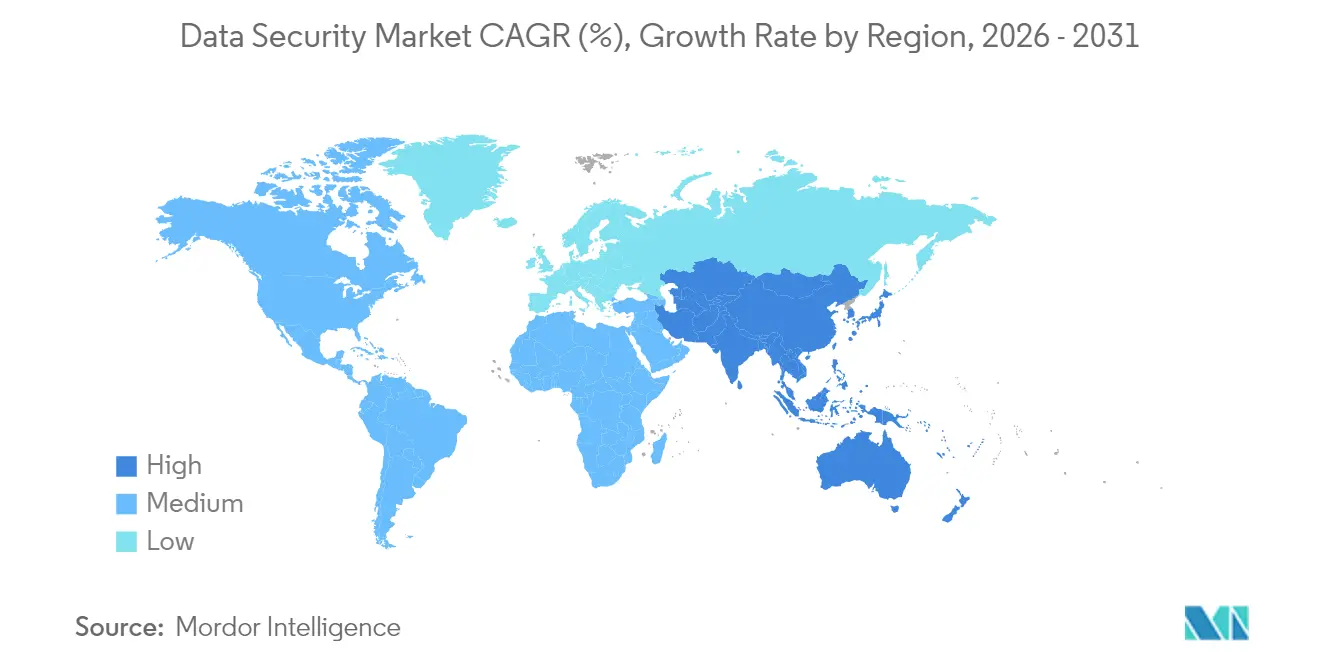
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
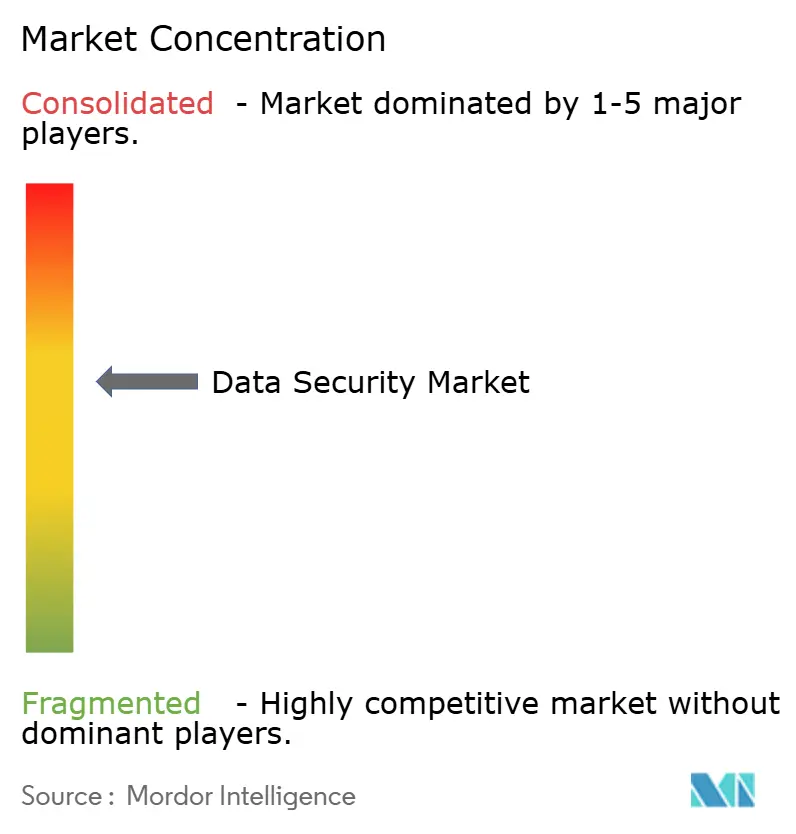
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Dados por Mordor Intelligence
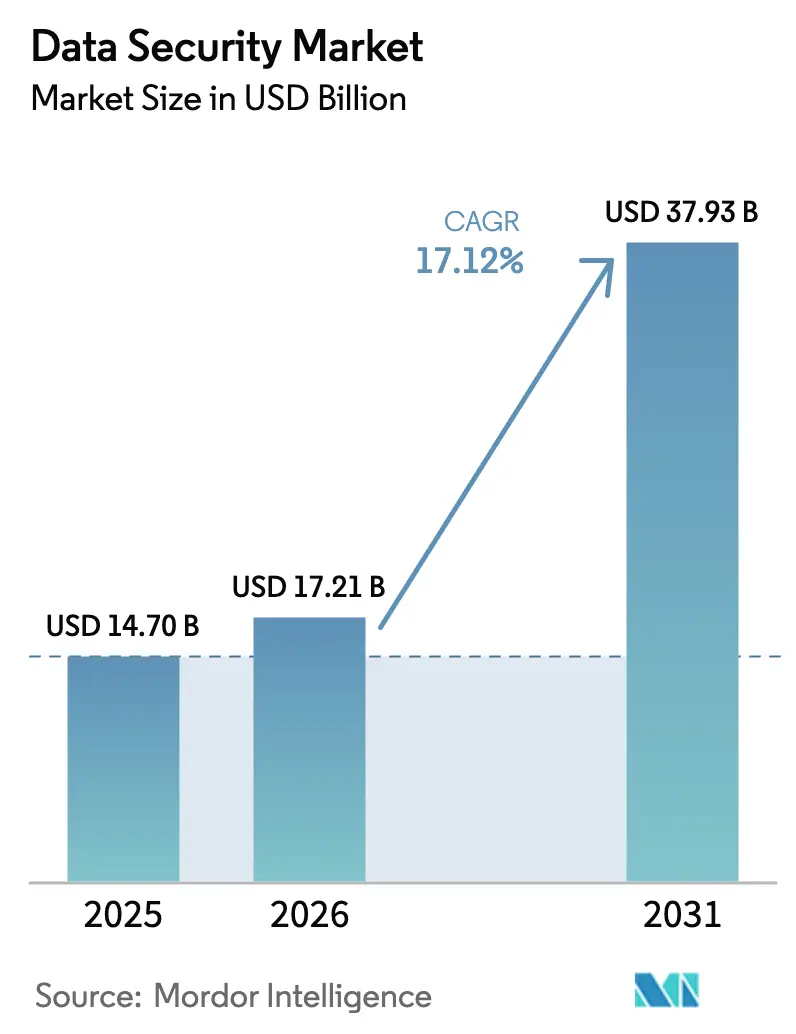
O tamanho do mercado de segurança de dados foi avaliado em USD 14,70 bilhões em 2025 e estima-se que cresça de USD 17,21 bilhões em 2026 para atingir USD 37,93 bilhões até 2031, a uma CAGR de 17,12% durante o período de previsão (2026-2031). A expansão é impulsionada pelo crescente grau de sofisticação dos ataques cibernéticos, pela rápida evolução das regulamentações de privacidade e pelo volume crescente de dados gerados em infraestruturas cada vez mais híbridas e de múltiplas nuvens. As empresas estão modernizando a criptografia em antecipação às ameaças quânticas, incorporando controles de confiança zero em cargas de trabalho distribuídas e consolidando conjuntos de ferramentas fragmentados em estruturas de políticas unificadas. Os modelos de entrega baseados em serviços estão ganhando terreno à medida que a escassez de competências persiste, e a computação confidencial está avançando de projetos-piloto para produção, preparando o ecossistema para a proteção de dados em uso. Simultaneamente, o mapeamento de linhagem de dados assistido por IA está reduzindo o tempo de permanência de violações e possibilitando a conformidade contínua, enquanto a tokenização está escalando em APIs de open banking e trilhos de pagamentos em tempo real.
Principais Conclusões do Relatório
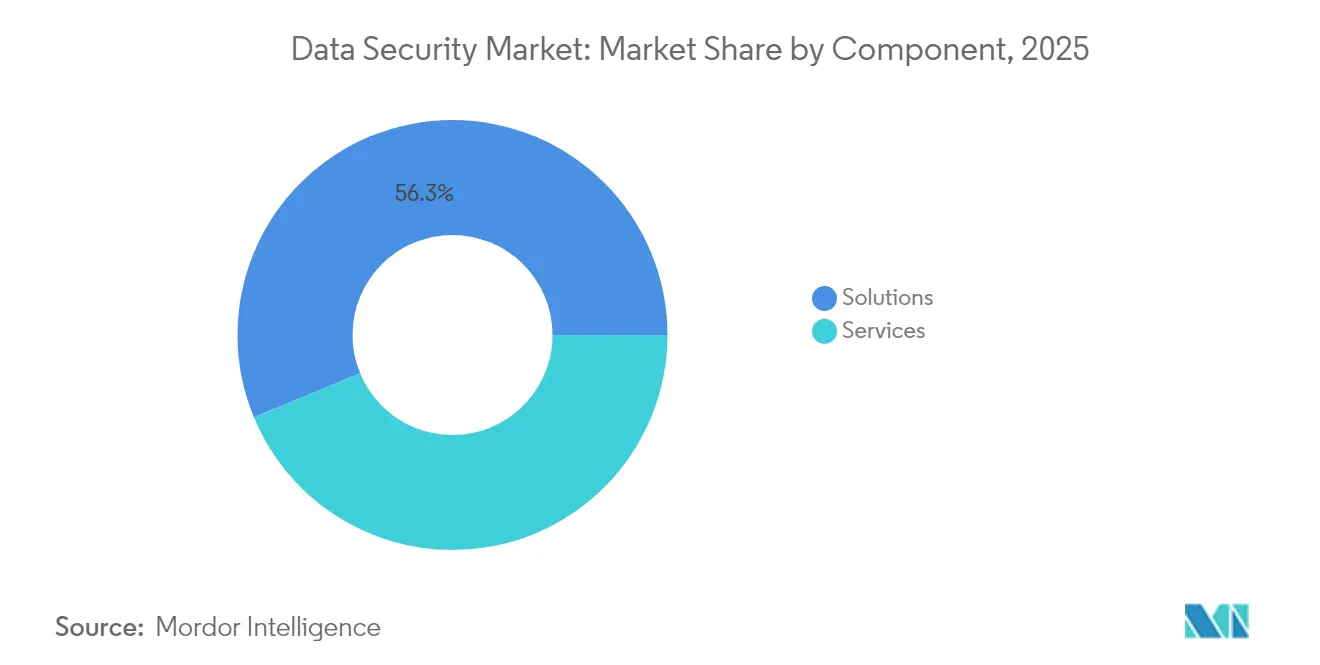
- Por componente, as Soluções detinham 56,25% da participação do mercado de segurança de dados em 2025, enquanto os Serviços estão a caminho de crescer a uma CAGR de 18,23% até 2031.
- Por modo de implantação, o modelo Local controlava 66,62% do tamanho do mercado de segurança de dados em 2025; as implantações em Nuvem devem expandir a uma CAGR de 18,62% até 2031.
- Por tamanho da organização, as Grandes Empresas capturaram 70,35% do tamanho do mercado de segurança de dados em 2025, mas o segmento de PMEs tem previsão de registrar uma CAGR de 18,74% até 2031.
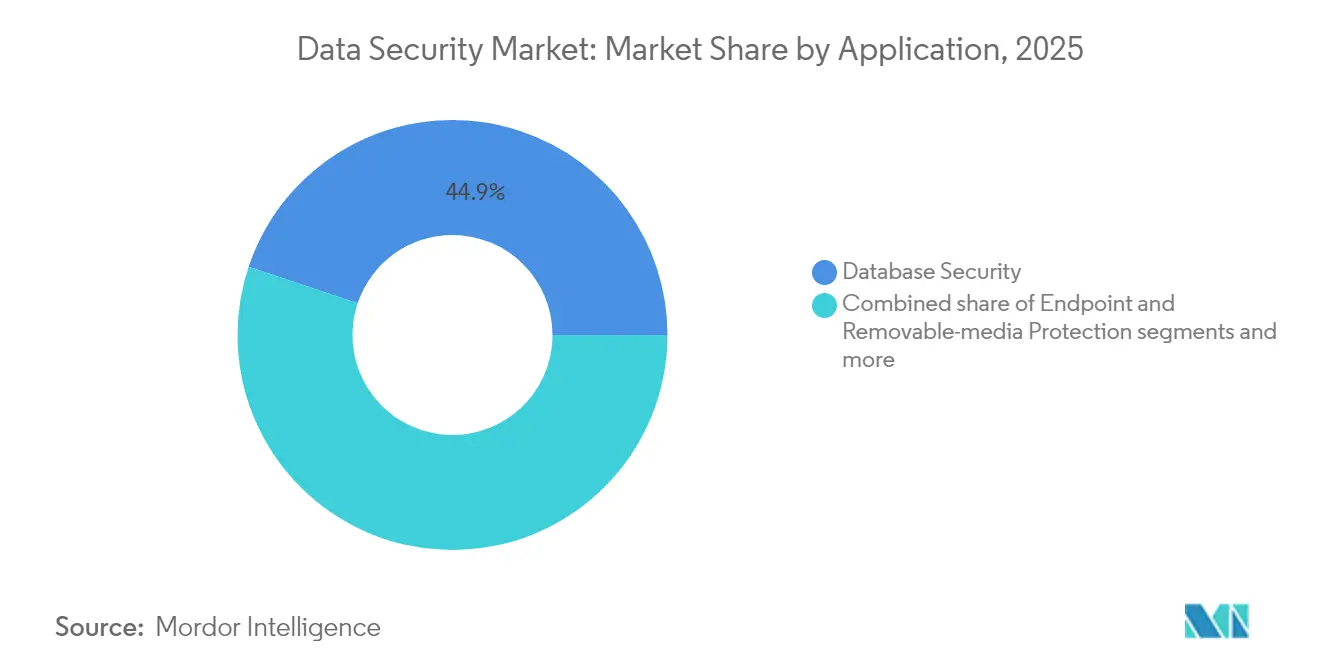
- Por aplicação, a Segurança de Banco de Dados comandava 44,85% do tamanho do mercado de segurança de dados em 2025, enquanto a Segurança de DevOps e Contêineres avança a uma CAGR de 18,02%.
- Por setor do usuário final, os Serviços Bancários, Financeiros e de Seguros lideraram com 22,35% da participação do mercado de segurança de dados em 2025; Saúde e Ciências da Vida deve crescer a uma CAGR de 17,45% até 2031.
- Por geografia, a América do Norte reteve 40,74% do tamanho do mercado de segurança de dados em 2025, e a Ásia-Pacífico tem previsão de avançar a uma CAGR de 17,88% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| A aceleração da adoção de múltiplas nuvens impulsiona a demanda por ferramentas de segurança centradas em dados nativas da nuvem | +3.2% | Global, com concentração na América do Norte e Europa | Médio prazo (2-4 anos) |
| Regimes de privacidade mais rigorosos exigem soluções de descoberta e classificação de dados | +2.8% | Global, liderado pela UE, expandindo-se para a Ásia-Pacífico e Américas | Curto prazo (≤ 2 anos) |
| A computação confidencial baseada em hardware amadurece além dos projetos-piloto | +2.1% | América do Norte e UE como mercados centrais, com expansão para a Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| A linhagem de dados assistida por IA reduz o tempo de permanência de violações e diminui os custos de auditoria de conformidade | +2.4% | Global, com adoção antecipada na América do Norte | Médio prazo (2-4 anos) |
| A tokenização ganha força em APIs de Open Banking e trilhos de pagamentos em tempo real | +1.9% | Europa e América do Norte liderando, Ásia-Pacífico seguindo | Médio prazo (2-4 anos) |
| Projetos-piloto de criptografia quântica segura em setores governamentais e de telecomunicações criam novo ciclo de atualização | +1.8% | Setores governamentais globalmente, telecomunicações em mercados desenvolvidos | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Aceleração da Adoção de Múltiplas Nuvens Impulsiona a Demanda por Ferramentas de Segurança Centradas em Dados Nativas da Nuvem
Oitenta e dois por cento das violações envolvem agora dados hospedados na nuvem, com custo médio de incidente de USD 4,88 milhões.[1]IBM Corporation, "Relatório de Custo de Violação de Dados 2025," ibm.com As defesas tradicionais de perímetro carecem de visibilidade em ambientes AWS, Azure e Google Cloud, levando as empresas a consolidar controles em plataformas que aplicam políticas uniformes em ambientes híbridos. O estudo de risco de múltiplas nuvens da Microsoft de 2024 destaca pontos cegos de governança criados pelo modelo de responsabilidade compartilhada, intensificando o impulso em direção a arquiteturas integradas de confiança zero. Fornecedores que oferecem gestão contínua de postura, orquestração de chaves de encriptação e segmentação centrada em identidade estão ganhando preferência à medida que as organizações reconhecem que escalar produtos pontuais legados não protegerá cargas de trabalho nativas da nuvem. O resultado é uma mudança decisiva na alocação de orçamento para soluções otimizadas para ambientes distribuídos e orientados por API.
Regimes de Privacidade Mais Rigorosos Exigem Soluções de Descoberta e Classificação de Dados
Oitenta por cento dos países aplicam agora estatutos abrangentes de proteção de dados, e oito novas leis estaduais de privacidade dos EUA entraram em vigor em 2025. A Diretiva NIS2 da Europa, por si só, estende as obrigações de segurança a cerca de 300.000 entidades, acrescentando penalidades de até EUR 10 milhões por não conformidade. Tal abrangência obriga as empresas a passar da conformidade reativa de caixa de seleção para uma governança em tempo real ancorada na descoberta, classificação e mascaramento automatizados. A escassez aguda de talentos agrava o desafio; 73% das empresas lutam para contratar engenheiros de privacidade experientes, pelo que a demanda por classificadores de aprendizado de máquina de baixa intervenção e motores de políticas está a disparar. Os fornecedores que oferecem varredura de alta fidelidade em repositórios estruturados e não estruturados enquanto mapeiam a proveniência de atributos estão posicionados para capturar o aumento nos gastos impulsionados pela privacidade.
A Computação Confidencial Baseada em Hardware Amadurece Além dos Projetos-Piloto
Os ambientes de execução confiáveis que protegem os dados durante o uso estão expandindo-se além do estado de prova de conceito, com 86% das organizações planejando executar cargas de trabalho de IA generativa em tais enclaves. As infraestruturas de mercados financeiros e as operadoras de telecomunicações estão a testar pilhas de criptografia quântica segura, garantindo a integridade das transações em horizontes de ameaças futuras.[2]BIS Innovation Hub, "Projeto FuSSE: Transações Financeiras Quânticas Seguras," bis.org À medida que a Intel, a AMD e a ARM incorporam isolamento de memória segura na camada de silício, a fricção de implantação diminui, desbloqueando casos de uso em diagnósticos de saúde, análises de nuvem soberana e validação de blockchain. As plataformas comerciais suportam agora atestação de cargas de trabalho e liberação de chaves baseada em políticas, permitindo que as empresas processem conjuntos de dados sensíveis em nuvens hospedadas sem expor o conteúdo bruto aos fornecedores.
A Linhagem de Dados Assistida por IA Reduz o Tempo de Permanência de Violações e Diminui os Custos de Auditoria de Conformidade
Os copilotos de IA generativa incorporados em ferramentas como o IBM Guardium resumem riscos, identificam desvios de configuração e propõem etapas de remediação, comprimindo os ciclos de deteção e resposta. Os grafos de linhagem contínua documentam agora automaticamente as dependências de fluxo de dados entre microsserviços, o que simplifica a recolha de evidências para auditorias de GDPR, HIPAA e LGPD. Os modelos de aprendizado de máquina rotulam objetos sensíveis e geram automaticamente artefatos de conformidade, poupando às equipas internas centenas de horas de trabalho por janela de auditoria. À medida que os reguladores aumentam o escrutínio da postura de risco em tempo real, as organizações que adotam a governança impulsionada por IA obtêm tanto resiliência operacional quanto vantagens de custo.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Elevado TCO da descoberta de dados em toda a empresa para "dados obscuros" não estruturados | -1.4% | Global, afetando particularmente empresas do mercado médio | Curto prazo (≤ 2 anos) |
| A lacuna de competências em engenharia de privacidade e encriptação homomórfica dificulta as implantações | -2.1% | Global, aguda na América do Norte e Europa | Médio prazo (2-4 anos) |
| Sistemas legados de mainframe e OT incompatíveis com arquiteturas modernas de confiança zero | -1.6% | América do Norte e Europa, com sistemas industriais legados | Longo prazo (≥ 4 anos) |
| Leis regionais fragmentadas de residência de dados aumentam os custos gerais de conformidade | -1.3% | Global, particularmente complexo na Ásia-Pacífico e mercados emergentes | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
A Lacuna de Competências em Engenharia de Privacidade e Encriptação Homomórfica Dificulta as Implantações
O défice de mão de obra em cibersegurança permanece próximo de 4 milhões de funções, com a demanda por especialistas em segurança quântica e privacidade diferencial muito além da oferta. As organizações investem entre USD 1,2 milhões e USD 2,7 milhões em programas de privacidade ao longo de três anos, mas ainda adiam projetos avançados de encriptação devido a restrições de pessoal. Os ventos económicos adversos desencadearam pausas nas contratações que alargam a lacuna de capacidades. A escassez pressiona as empresas a depender de serviços gerenciados, atrasando o desenvolvimento de capacidades internas e prolongando os ciclos de implantação para proteções de ponta.
Elevado TCO da Descoberta de Dados em Toda a Empresa para "Dados Obscuros" Não Estruturados
As atualizações propostas à Regra de Segurança HIPAA estimam despesas de conformidade no primeiro ano de USD 9,3 bilhões, com custos contínuos de USD 6,8 bilhões. As PMEs sem escala descobrem que a varredura de petabytes de ficheiros legados, e-mails e cópias de segurança requer orçamentos significativos de computação e licenciamento. Quarenta por cento das empresas menores sofrem impactos cibernéticos, mas ainda subinvestem em descoberta abrangente. À medida que os orçamentos permanecem estáveis, muitas empresas priorizam repositórios específicos, deixando extensas áreas de conteúdo não classificado vulnerável e deprimindo o impulso de gastos de curto prazo.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
A Aceleração dos Serviços Supera o Crescimento das SoluçõesAs Soluções continuaram a contribuir com 56,25% da receita de 2025, ancoradas por conjuntos de encriptação, prevenção de perda de dados e proteção de bases de dados que formam o núcleo defensivo do mercado de segurança de dados. No entanto, as ofertas gerenciadas e profissionais estão crescendo a uma CAGR de 18,23% à medida que os conselhos de administração enfrentam uma escassez aguda de talentos e migram para modelos de contratação baseados em resultados. A implementação de regulamentações como a NIS2 está amplificando a demanda por avaliações de prontidão e cobertura de operações de segurança 24 × 7, posicionando os prestadores de serviços como parceiros estratégicos. As plataformas centradas na nuvem, a tokenização para pagamentos em tempo real e os pacotes de encriptação prontos para a era quântica estão ampliando o escopo dos portfólios gerenciados, diluindo ainda mais a participação de software puro.
A mudança de produto para serviço também reflete a preferência dos compradores por um consumo escalável e favorável ao OpEx. Os fornecedores incorporam mecanismos de resposta a incidentes, automação de conformidade e gestão contínua de postura em estruturas de assinatura. Os subsegmentos de alto crescimento incluem a Gestão de Postura de Segurança de Dados, onde a deteção gerenciada reduz o tempo de permanência em 43%, e os Serviços de Consultoria que orientam a modernização criptográfica. Como resultado, o mercado de segurança de dados está a assistir a ofertas em camadas que convergem ferramentas, expertise e governança de programas em SLAs unificados.
Nota: As participações de segmento de todos os segmentos individuais estão disponíveis na compra do relatório


Por Modo de Implantação:
A Nuvem Ganha Terreno Apesar da Dominância LocalOs modelos locais retiveram 66,62% da receita em 2025, refletindo regimes rigorosos de soberania de dados e cargas de trabalho de missão crítica que resistem à relocalização. No entanto, a participação da nuvem está a expandir-se a uma CAGR de 18,62%, sublinhando as realidades híbridas onde os pipelines de SaaS, PaaS e contêineres exigem camadas de proteção integradas em fronteiras de confiança. O tamanho do mercado de segurança de dados para implantações em nuvem está definido para ampliar-se acentuadamente, auxiliado pelas salvaguardas de computação confidencial que satisfazem os mandatos de encriptação em uso.
As empresas adotam divisões de arquitetura: as análises sensíveis são executadas em nuvens privadas ou centros de dados físicos, enquanto os microsserviços voltados para o cliente aproveitam os controles escaláveis de nuvem pública. As ferramentas unificadas de gestão de chaves e orquestração de políticas fazem a ponte entre ambientes, reduzindo os silos operacionais. Estruturas regulatórias como a NIS2 concedem flexibilidade a entidades que consigam provar monitoramento em tempo real, o que favorece os painéis de análise nativos da nuvem. Consequentemente, os roteiros dos fornecedores destacam cada vez mais planos de controle agnósticos e atestação baseada em host que seguem os dados onde quer que residam.
Por Tamanho da Organização:
O Segmento de PMEs Acelera Apesar da Dominância das Grandes EmpresasAs Grandes Empresas ainda contribuem com 70,35% do volume de negócios do setor, sustentadas por extensos ativos de TI e obrigações de conformidade básicas. No entanto, as empresas menores representam o grupo de crescimento mais rápido a uma CAGR de 18,74%, impulsionadas por barreiras de entrada mais baixas através de pilhas de segurança SaaS. O tamanho do mercado de segurança de dados para PMEs está a aumentar à medida que as leis de privacidade estaduais alargam a responsabilidade, obrigando à adoção de encriptação e autenticação multifator mesmo em ambientes com menos de 1.000 funcionários.
As subscrições de nuvem e os pacotes de serviços gerenciados permitem que as PMEs acedam a proteções de nível empresarial sem despesas de capital. As regras de tokenização de pagamentos e os pré-requisitos de ciberseguro são impulsionadores adicionais de adoção. Os fornecedores calibram as ofertas — políticas pré-configuradas, implantação de baixa intervenção e preços baseados no consumo — para corresponder aos recursos internos limitados. Estas dinâmicas sugerem que a expansão do mercado ao longo do horizonte de previsão dependerá fortemente do crescimento de volume no segmento de mercado médio sub-atendido.
Por Aplicação:
A Segurança de DevOps Emerge como o Segmento de Crescimento Mais RápidoA Segurança de Banco de Dados representou 44,85% dos gastos de 2025, confirmando o seu papel consolidado na proteção de dados estruturados. A Segurança de DevOps e Contêineres, no entanto, regista a subida mais rápida a uma CAGR de 18,02% à medida que os microsserviços e a infraestrutura como código dominam os pipelines de software. O tamanho do mercado de segurança de dados para fluxos de trabalho de DevOps está definido para crescer juntamente com a adoção do Kubernetes, dada a elevada taxa de rotatividade das imagens de contêiner e a necessidade de controles de infraestrutura imutáveis.
As ferramentas que integram a aplicação de privilégios mínimos, a rotação de segredos e o bloqueio de anomalias em tempo de execução diretamente nas fases de CI/CD estão a substituir os scanners adicionados posteriormente. A proteção de endpoints e conjuntos SaaS continuam a receber financiamento, mas o crescimento é mais plano em comparação com o pico no desenvolvimento nativo da nuvem. Os fornecedores que entregam plug-ins sem fricção e módulos de política como código estão a ganhar popularidade entre as equipas de engenharia de plataforma empenhadas em manter a velocidade de lançamento sem sacrificar a governança.
Nota: As participações de segmento de todos os segmentos individuais estão disponíveis na compra do relatório
Por Setor do Usuário Final:
A Aceleração na Saúde Impulsionada por Atualizações RegulatóriasO segmento de SFSI comandava 22,35% da receita de 2025 devido aos ativos de dados de alto valor e ao rigoroso escrutínio regulatório sistémico. A Saúde e Ciências da Vida está a acelerar a uma CAGR de 17,45% à medida que o volume de ransomware direcionado a hospitais escala e as alterações propostas à HIPAA obrigam à encriptação em trânsito, autenticação multifator e programas de risco robustos. A participação do mercado de segurança de dados para cargas de trabalho de saúde está a aumentar à medida que as penalidades de notificação de violações se tornam mais rigorosas e os pipelines de diagnóstico por IA criam novas preocupações de privacidade.
Os operadores de manufatura e infraestrutura crítica estão modernizando a segurança de borda OT, enquanto as operadoras de telecomunicações testam criptografia quântica segura para proteger o tráfego futuro de 5G. Os retalhistas investem em tokenização para pagamentos em tempo real e programas de fidelização, refletindo as expectativas dos consumidores por transações sem fricção mas privadas. Em conjunto, os padrões de demanda setorial ilustram que o ritmo regulatório e a exposição a ameaças moldam a intensidade dos gastos entre os setores verticais.
Análise Geográfica
Mercado de Segurança de Dados da América do Norte
A América do Norte reteve 40,74% da receita de 2025, impulsionada pela adoção antecipada de análises avançadas, forte financiamento de capital de risco e um denso arcabouço regulatório que abrange mandatos federais e estaduais. A profundidade do mercado é reforçada por implementações generalizadas de confiança zero e agressivos roteiros de migração para a nuvem em organizações da Fortune 500. Os investimentos estratégicos de hiperescaladores em criptografia pós-quântica e computação confidencial estão consolidando a liderança tecnológica da região, ao mesmo tempo em que catalisam ecossistemas locais de fornecedores de segurança especializados.
Mercado de Segurança de Dados da APAC
A Ásia-Pacífico é a geografia de crescimento mais rápido, com CAGR de 17,88% até 2031. Os programas de transformação digital na China, na Índia e na ASEAN estimulam uma enorme criação de dados, mas disposições rígidas de residência de dados obrigam a adoção de soluções localizadas de criptografia e gestão de chaves. Regulamentações nacionais, incluindo a Lei de Proteção de Informações Pessoais da China e os decretos de cibersegurança do Vietnã, estão impulsionando a demanda por instalações de proteção de dados em território nacional e arquiteturas de nuvem soberana. Bancos regionais e gigantes do comércio eletrônico estão impulsionando a adoção de tokenização e DSPM para proteger os fluxos de pagamentos transfronteiriços.
Mercado de Segurança de Dados da EMEA e da América do Sul
A Europa registra expansão constante, sustentada pelo GDPR e, mais recentemente, pela Diretiva NIS2, cujo escopo ampliado abrange concessionárias de serviços públicos, fabricantes de dispositivos médicos e prestadores de serviços de médio porte. As empresas estão reforçando seus planos de resposta a incidentes, investindo em custódia de chaves de criptografia e adotando ferramentas de notificação de violações habilitadas por inteligência artificial para cumprir a regra de notificação em 24 horas da diretiva. Enquanto isso, os mercados do Oriente Médio e da África ganham impulso à medida que a Lei de Proteção de Dados Pessoais da Arábia Saudita impõe multas de até SAR 25 milhões, levando operadoras de telecomunicações e empresas de energia a aprimorar seus controles. A América do Sul está intensificando a supervisão, com as atualizações da LGPD do Brasil e os novos patamares de sanções da Argentina gerando orçamentos incrementais para mecanismos de descoberta de dados e painéis de privacidade. Essas nuances regionais, em conjunto, acentuam a abrangência global do mercado de segurança de dados.

Panorama regulatório
Os requisitos de segurança de dados estão sendo moldados por regras sobrepostas de privacidade, cibersegurança e transferência transfronteiriça, o que empurra as empresas para a descoberta contínua, classificação e aplicação de controles em ambientes híbridos. Nos Estados Unidos, a DOJ Bulk Data Rule entrou em vigor em abril de 2025, expandindo as expectativas de conformidade em torno de transações que envolvem dados pessoais sensíveis em massa, enquanto o New York Department of Financial Services finalizou as emendas de 2025 à 23 NYCRR 500, reforçando o rigor de governança e relatórios para entidades financeiras regulamentadas.
Em 2026, a atividade legislativa e de supervisão apertou as obrigações relacionadas às práticas de corretores de dados e mecanismos de transferência. O SECURE Data Act foi introduzido em abril de 2026, com propostas que incluem um padrão federal de privacidade e um registro nacional de corretores de dados supervisionado pela Federal Trade Commission, e a Delete Act da Califórnia estabelece um mecanismo centralizado de exclusão para corretores de dados a partir de 1º de agosto de 2026. Na Europa, o ecossistema do GDPR continua a formalizar ferramentas de conformidade, incluindo o trabalho do European Data Protection Board em 2026 sobre critérios de certificação (Europrivacy) que podem ser usados em acordos internacionais de transferência de dados sob o Artigo 46 do GDPR.
Análise da cadeia de valor
A cadeia de valor de segurança de dados abrange a criação e armazenamento de dados (empresas usuárias finais e plataformas de dados), fornecedores de tecnologia de proteção (fornecedores de criptografia, DLP, segurança de banco de dados, tokenização e proteção de dados em nuvem) e parceiros de entrega e garantia (provedores de segurança gerenciada, integradores de sistemas e consultores de auditoria e conformidade). Hyperscalers e grandes fornecedores de plataformas fornecem identidade fundamental, gerenciamento de chaves e telemetria, enquanto especialistas fornecem controles centrados em dados (classificação, mascaramento e gerenciamento de postura) que se integram aos ecossistemas de nuvem, banco de dados e CI/CD.
As dependências upstream incluem cada vez mais cadeias de suprimento de software de código aberto e capacidades de segurança baseadas em hardware usadas para computação confidencial e implementações modernas de criptografia. O Project Lightwell reflete essa mudança ao organizar um ecossistema de engenharia e empacotamento em grande escala (IBM e Red Hat citaram o gerenciamento de 62.000 pacotes de código aberto, com profunda experiência em 10.000) e conectar identificação de vulnerabilidades, remediação e correção virtual através da colaboração com Palo Alto Networks. No downstream, parceiros de consultoria e integração como a IBM Consulting estão expandindo a capacidade de implementação em torno da governança de dados e ecossistemas de banco de dados, incluindo trabalhos de modernização alinhados à Oracle, apoiando compradores com execução de programas, mapeamento de controles e operacionalização em propriedades multi-nuvem.
Cenário Competitivo
O mercado de fornecedores é moderadamente fragmentado, com os principais fornecedores a prosseguir a consolidação para apresentar propostas de valor de ponta a ponta. Os gigantes tecnológicos como a Microsoft e a IBM integram a segurança em portfólios abrangentes de nuvem e plataformas de dados, aproveitando as economias de escala e as integrações nativas para fidelizar clientes. Os especialistas de mercado puro, incluindo a Check Point e a Palo Alto Networks, alargam o seu alcance através de aquisições direcionadas em confiança zero e Gestão de Postura de Segurança de Dados, com o objetivo de colmatar lacunas de capacidades e aprofundar as oportunidades de venda cruzada.
As startups continuam a ser influentes, introduzindo análises orientadas por IA, geração automatizada de políticas e algoritmos quânticos seguros que desafiam os roteiros dos incumbentes. O apetite dos investidores pela convergência de plataformas sustenta tamanhos de negócios em máximos históricos, exemplificados pela aquisição de USD 32 bilhões da Wiz pela Google, que sublinha as ambições dos hiperescaladores de dominar a defesa de múltiplas nuvens. As áreas de espaço em branco, nomeadamente a computação confidencial para inferência de IA e a tokenização adaptativa para pagamentos instantâneos, continuam a atrair financiamento de capital de risco.
Os clientes avaliam cada vez mais os fornecedores com base na redução mensurável do risco e na automação da conformidade. A amplitude da oferta já não é suficiente; os resultados demonstráveis, como a melhoria do tempo médio de deteção ou a evidência de auditoria automatizada, impulsionam a adjudicação de contratos. Os fornecedores que demonstrem ecossistemas de parceiros robustos, estratégias transparentes de API e ciclos de vida de desenvolvimento seguro rigorosos estão em posição de se diferenciar à medida que as empresas racionalizam as ferramentas sobrepostas.
Líderes do Setor de Segurança de Dados
IBM Corporation
Microsoft Corporation
Oracle Corporation
Thales Group
Cisco Systems Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança de Dados
- IBM Corporation
- Microsoft Corporation
- Cisco Systems Inc.
- Thales Group
- Broadcom (Symantec Enterprise)
- Check Point Software Technologies Ltd.
- Oracle Corporation
- Palo Alto Networks
- Trend Micro Inc.
- McAfee LLC
- Varonis Systems Inc.
- Imperva Inc.
- Forcepoint LLC
- Digital Guardian
- Okta Inc.
- Proofpoint Inc.
- Sophos Ltd.
- Commvault Systems
- Cohesity Inc.
- Rubrik Inc.

Oportunidades de mercado e perspectivas futuras
Uma oportunidade chave de espaço em branco é a convergência da segurança de dados com a segurança da cadeia de suprimentos de software, à medida que as empresas buscam reduzir caminhos de exploração de componentes vulneráveis para armazenamentos de dados, pipelines e cargas de trabalho de IA. O Project Lightwell da IBM e Red Hat, de 5 bilhões de dólares (apoiado por 20.000 engenheiros), e sua subsequente expansão para incluir a correção virtual da Palo Alto Networks destacam o movimento de compradores e fornecedores em direção à remediação integrada, não apenas à detecção, em ambientes de produção. Isso sustenta a demanda por plataformas que conectam inteligência de vulnerabilidades, linhagem de código para tempo de execução, política como código e validação automatizada de controles vinculada à exposição de dados sensíveis.
A prontidão pós-quântica e a modernização criptográfica também estão se traduzindo em oportunidades de serviços e ferramentas que combinam descoberta, pontuação de risco e execução de migração em propriedades heterogêneas. A Thales e a IBM Consulting posicionaram ofertas em torno de serviços de descoberta e migração criptográfica pós-quântica, enquanto a IBM e a Oracle expandiram o suporte de parceria de longa duração para cobrir o IBM Guardium no Oracle Exadata Database Service, alinhando controles de segurança de dados com modelos de consumo de banco de dados de alto desempenho. A proliferação contínua de leis estaduais de privacidade nos Estados Unidos, juntamente com requisitos focados em corretores, como a Delete Act da Califórnia a partir de 1º de agosto de 2026, aumenta a demanda por inventário de dados, visibilidade de corretores e capacidades de orquestração de exclusão que as PMEs podem operacionalizar por meio de serviços gerenciados.
Recent Industry Developments in Mercado de Segurança de Dados
- Julho de 2026: IBM Corporation e Microsoft Corporation colaboram para modernizar operações de segurança e proteger identidades de nuvem híbrida. A colaboração melhora as operações de segurança usando Entra e TDR Cloud Native, fortalecendo o portfólio de defesa multi-nuvem e o IAM empresarial entre fornecedores.
- Julho de 2026: Lançamento comercial da plataforma Lightwell pela IBM Corporation e Red Hat para remediação automatizada de vulnerabilidades de código aberto, após um compromisso de 5 bilhões. O lançamento acelera a adoção segura de software de código aberto e o gerenciamento de vulnerabilidades orientado por IA, reforçando a posição de segurança do Open Source Open Ecosystem.
- Junho de 2026: A Cisco Systems Inc. concluiu a aquisição da Astrix Security para integrar segurança de identidade não humana e governança de agentes de IA à Cisco Identity Intelligence. A aquisição melhora as capacidades de governança de identidade e acesso da Cisco e expande o alcance de mercado nas ofertas de segurança de NHI.


Mercado de Segurança de Dados Escopo do relatório e metodologia de pesquisa
Definição e abrangência do mercado
Para esta metodologia, o mercado de segurança de dados abrange a receita obtida a partir de ferramentas e serviços que protegem dados sensíveis ao longo de todo o seu ciclo de vida, incluindo dados em repouso, em movimento e em uso, em ambientes on-premise e em nuvem.
Exclusões de escopo: Excluímos gastos com segurança que se limitam a controles de rede, endpoint ou físicos quando não aplicam proteção diretamente na camada de dados.
Visão geral da segmentação
- Por Componente
- Soluções
- Encriptação de Dados e Tokenização
- Prevenção de Perda de Dados (DLP)
- Mascaramento e Ofuscação de Dados
- Segurança de Banco de Dados
- Plataformas de Proteção de Dados na Nuvem
- Serviços
- Serviços Profissionais
- Serviços de Segurança Gerenciados
- Soluções
- Por Modo de Implantação
- Local
- Nuvem
- Por Tamanho da Organização
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
- Por Aplicação
- Segurança de Banco de Dados
- Proteção de Endpoints e Mídias Removíveis
- Cargas de Trabalho de Big Data e Análise
- Segurança de DevOps e Contêineres
- Conjuntos SaaS e de Colaboração
- Por Setor do Usuário Final
- Serviços Bancários, Financeiros e de Seguros (SFSI)
- Saúde e Ciências da Vida
- Retalho e Comércio Eletrónico
- Manufatura e Industrial
- Governo e Defesa
- TI e Telecomunicações
- Energia e Utilidades
- Outros Setores do Usuário Final
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Rússia
- Resto da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália e Nova Zelândia
- Resto da Ásia-Pacífico
- América do Sul
- Brasil
- Argentina
- Resto da América do Sul
- Médio Oriente e África
- Médio Oriente
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Resto do Médio Oriente
- África
- África do Sul
- Nigéria
- Resto de África
- Médio Oriente
- América do Norte
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental é usada para construir a estrutura base do modelo e estabelecer âncoras de demanda realistas antes de os pressupostos serem testados sob estresse. Recorremos a fontes públicas e oficiais, como publicações do NIST, avisos do CISA, relatórios da ENISA, trabalhos de segurança digital da OCDE e reguladores nacionais de privacidade, para entender como controles como criptografia e DLP são definidos e adotados.
Também revisamos registros corporativos e apresentações a investidores para entender o mix de produtos e a exposição de receita de segurança reportada, comparando isso com sites de imprensa e associações confiáveis para acompanhar mudanças de categoria, como a adoção de plataformas de proteção de dados em nuvem e a intensidade de aplicação de privacidade. Quando necessário, assinaturas pagas para dados financeiros e de inteligência corporativa, notícias e finanças, bases de dados de patentes e uma base de dados de embarques de importação-exportação são usadas para verificar cruzadamente a atividade dos fornecedores e o momentum das categorias, sem forçar estimativas excessivamente granulares. As fontes listadas aqui são ilustrativas, e outras referências públicas e pagas também foram usadas para coleta de dados, verificações cruzadas e esclarecimentos.
Entrevistas primárias e pesquisas
As entradas primárias são usadas para traduzir sinais secundários em pressupostos de dimensionamento que reflitam condições reais de compra. Realizamos entrevistas com especialistas e pesquisas com fornecedores de soluções, participantes de canais e partes interessadas de segurança e conformidade empresarial nas principais regiões, e depois confirmamos como os gastos se dividem entre criptografia, gerenciamento de chaves, DLP, mascaramento, segurança de banco de dados e backup e recuperação.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Posição do respondente | Região |
|---|---|---|
| Nível superior: 35% | CXOs: 18% | APAC: 49% |
| Nível médio: 43% | Líderes funcionais/de unidade: 22% | EMEA: 30% |
| Pequenos players: 22% | Gerentes: 60% | Américas: 21% |
Dimensionamento e previsão de mercado
O dimensionamento começa com a construção de um conjunto de demanda de cima para baixo, onde o crescimento de dados empresariais, a migração de cargas de trabalho para a nuvem e a exposição de dados regulamentados são traduzidos em gastos endereçáveis para controles da camada de dados. Uma vez estabelecida essa estrutura, corroboramos os resultados com aproximações seletivas de baixo para cima, como divisões de receita amostradas por categoria de segurança de dados, verificações de canal sobre tamanhos típicos de negócios e uma lógica simples de PMV vezes volume para módulos comumente implantados.
Algumas entradas práticas que consistentemente moldam o modelo incluem o mix de implantações em nuvem versus on-premise, os níveis de adoção de criptografia e gerenciamento de chaves, a expansão dos casos de uso de DLP para SaaS e armazenamento em nuvem, e os orçamentos de backup e recuperação vinculados à prontidão contra ransomware. Quando surgem lacunas nos relatórios, nós as preenchemos com pressupostos conservadores que são documentados e depois retestados por meio de conversas de acompanhamento.
Para a previsão, utilizamos principalmente a análise de cenários apoiada por uma visão multivariada dos fatores de demanda, incluindo aplicação de conformidade, intensidade de violações e maturidade da postura de segurança em nuvem. As faixas de previsão são estreitadas apenas depois que os especialistas concordam sobre as taxas de renovação e a velocidade de implantação de plataformas de proteção de dados em nuvem, tokenização e controles de acesso a dados.
Validação de dados e ciclo de atualização
A validação é feita por meio de múltiplas verificações para que o número final não dependa de uma única fonte ou pressuposto. Comparamos os resultados do modelo com sinais independentes, como a direção do orçamento de segurança, padrões de violações publicados e atividade de aplicação regulatória, e depois investigamos anomalias antes da aprovação final.
As etapas de revisão incluem verificações cruzadas internas de analistas sobre pressupostos-chave, verificações de sanidade unitária sobre precificação implícita e revisões de variância por região e tipo de comprador, de modo que os totais se movam de forma coerente. Os relatórios são atualizados anualmente, com atualizações intermediárias acionadas por eventos materiais, como mudanças significativas em regras de privacidade ou um aumento claro nos gastos de recuperação impulsionados por ransomware. Antes da entrega, uma passagem final de atualização é concluída para que os clientes recebam a visão mais recente disponível.
Tamanho do mercado de segurança de dados da Mordor Intelligence comparado com outras estimativas publicadas
Os valores de mercado publicados para segurança de dados frequentemente variam porque diferentes editoras contam diferentes grupos de produtos e serviços, e também usam anos-base e prazos de taxa de câmbio diferentes. As maiores diferenças geralmente aparecem quando gastos adjacentes com cibersegurança são incluídos, ou quando renovações e serviços não são claramente separados.
A principal lacuna vem de se serviços gerenciados e backup e recuperação são contados como segurança de dados em todos os casos, e para a Mordor Intelligence essas receitas são incluídas apenas quando protegem diretamente os dados por meio de controles como criptografia, DLP, mascaramento e gerenciamento de chaves, o que reduz a contagem dupla com segurança de rede e endpoint.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 14,70 bilhões de dólares (2025) | |
| Consultoria global A | 22,16 bilhões de dólares (2024) | Aplica uma definição mais ampla que pode incluir itens gerais de cibersegurança na segurança de dados, e também pode usar um ano-base e um prazo de câmbio diferentes, o que eleva o valor declarado. |
| Inteligência do setor B | 21,80 bilhões de dólares (2024) | Frequentemente relata uma visão abrangente que pode supercontar módulos sobrepostos entre plataformas de segurança de endpoint, rede e nuvem, e é menos explícita sobre como serviços e renovações são separados dos gastos de segurança adjacentes. |
A tabela sugere que o escopo e o tratamento de sobreposições explicam a maior parte da dispersão entre os números publicados, especialmente em torno da adesão a serviços e gastos relacionados à recuperação. Ao manter as entradas vinculadas a casos de uso da camada de dados e reverificar os pressupostos com feedback de fornecedores e compradores, o número final permanece rastreável a variáveis claras que podem ser repetidas e atualizadas a cada ano.


Principais Questões Respondidas no Relatório
Qual é o tamanho atual do mercado de segurança de dados?
O mercado é avaliado em USD 17,21 bilhões em 2026 e projeta-se que atinja USD 37,93 bilhões até 2031 a uma CAGR de 17,12%.
Qual é o segmento de componentes de crescimento mais rápido?
Os Serviços, abrangendo ofertas gerenciadas e profissionais, estão a expandir-se a uma CAGR de 18,23% à medida que as empresas externalizam expertise em meio a escassez de competências.
Por que a Ásia-Pacífico é a região de crescimento mais rápido?
A rápida transformação digital, as rígidas regras de residência de dados e as leis nacionais de privacidade em evolução estão a impulsionar uma CAGR de 17,88% nos gastos da Ásia-Pacífico.
Como as PMEs estão influenciando as dinâmicas do mercado?
As PMEs estão a adotar ferramentas de segurança SaaS e serviços gerenciados, proporcionando uma CAGR de 18,74% para o segmento apesar dos recursos internos limitados.
Quais tecnologias estão a remodelar as estratégias de proteção de dados?
A computação confidencial, a criptografia quântica segura e a linhagem de dados impulsionada por IA estão a emergir como principais habilitadores da postura de segurança de próxima geração.
Qual setor está a acelerar mais rapidamente após o SFSI?
A Saúde e Ciências da Vida está a crescer a uma CAGR de 17,45%, impulsionada pela modernização da HIPAA e por um aumento no ransomware direcionado a instituições médicas.
Página atualizada pela última vez em:



