
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
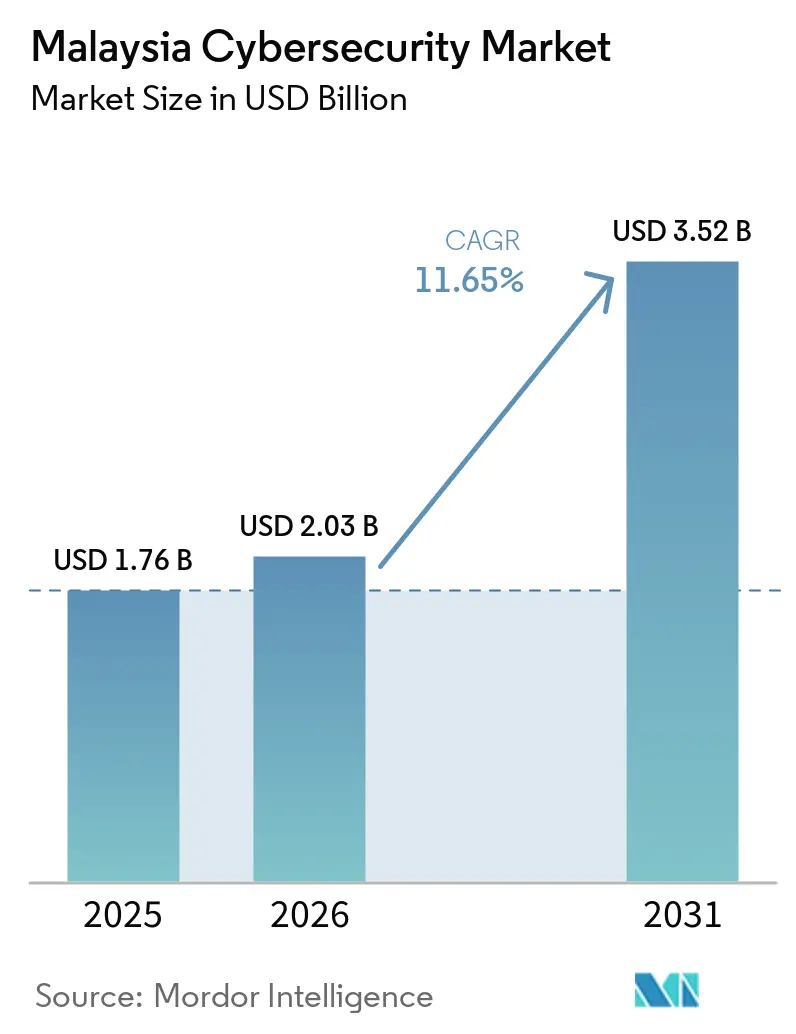
| 基準年の市場規模 (2025) | 1.76 十億米ドル |
| 市場規模 (2026) | 2.03 十億米ドル |
| 市場規模 (2031) | 3.52 十億米ドル |
| 成長率 (2026 - 2031) | 11.65 % |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマレーシアサイバーセキュリティ市場分析
マレーシアサイバーセキュリティ市場規模は、2025年の17.6 ビリオン 米ドルから2026年には20.3 ビリオン 米ドルへと成長し、2026年から2031年にかけてCAGR 11.65%で推移し、2031年には35.2 ビリオン 米ドルに達すると予測されています。この低二桁台の成長軌道は、マレーシアのサイバーセキュリティ市場を、同国のより広範なICTエコシステム内においてデジタルインフラ分野の中でも成長の速いセグメントの一つに位置づけています。クラウドファーストの義務化、サイバーセキュリティ法2024に基づく厳格なライセンス規制、およびデータ侵害の金銭的コストが、それぞれ持続的な需要を牽引しています。大企業は既存のセキュリティ管理をゼロトラストプログラムへと拡張しており、中小企業は初期コストを抑えるサブスクリプションサービスを通じて初めての導入を開始しています。5Gエッジネットワーク、ハイパースケールデータセンター、および運用技術の近代化への並行投資が、マレーシアサイバーセキュリティ市場の長期的な成長基盤をさらに強固なものにしています。
主要レポートの要点
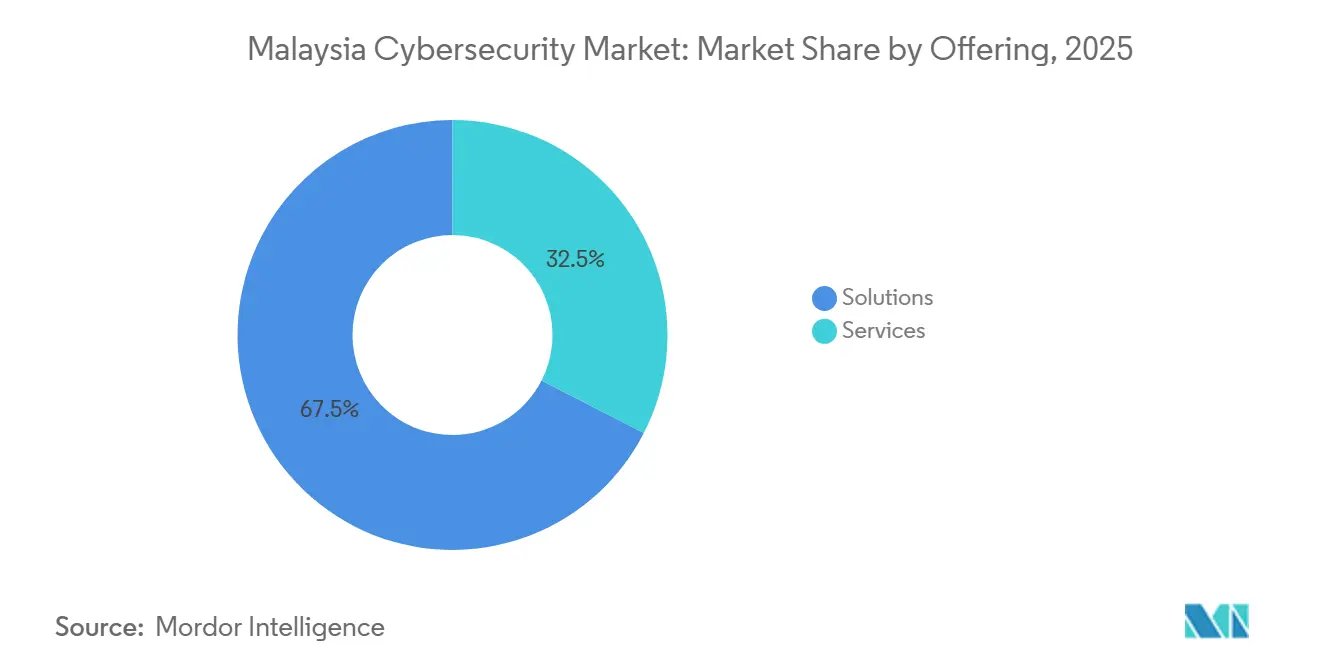
- 提供形態別では、ソリューションが2025年のマレーシアサイバーセキュリティ市場シェアの67.47%を占め、サービスは2031年にかけてCAGR 13.96%で成長すると予測されています。
- 展開モード別では、オンプレミスが2025年のマレーシアサイバーセキュリティ市場規模の64.26%のシェアを保持しており、クラウド展開は2031年にかけてCAGR 19.10%で拡大しています。
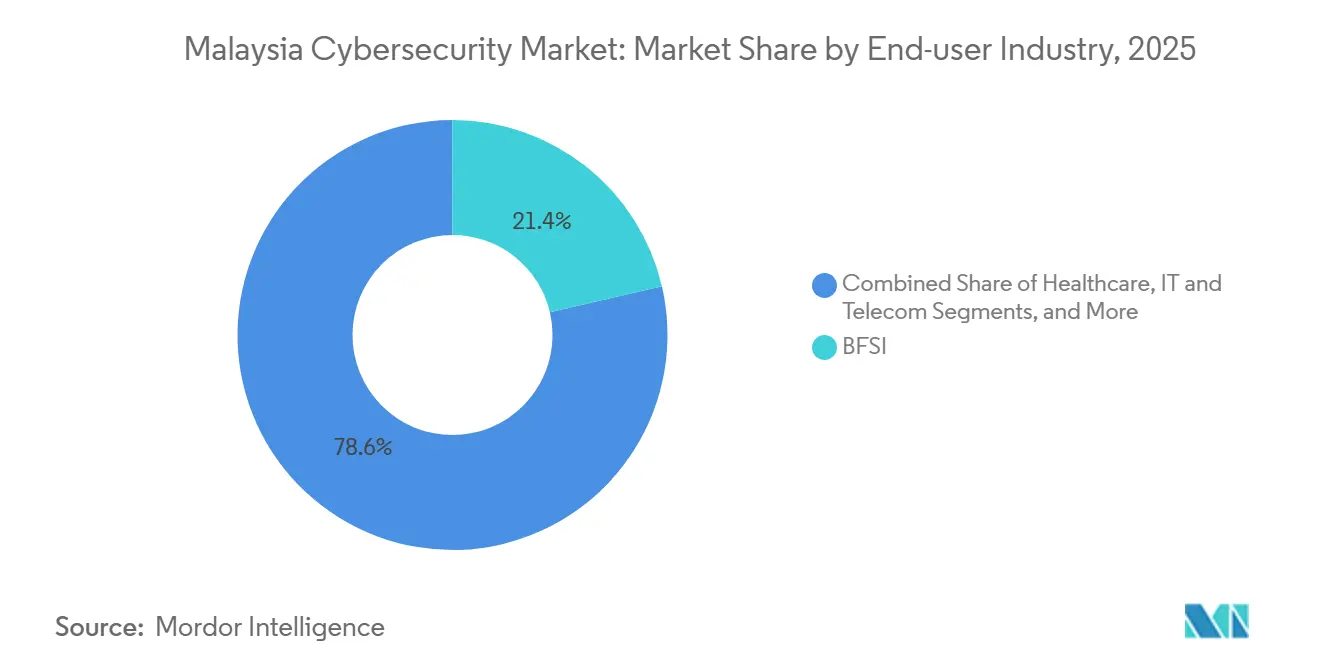
- エンドユーザー産業別では、BFSIが2025年に21.36%の収益シェアを生み出しており、ヘルスケアは2026年から2031年にかけてCAGR 14.10%で成長すると予測されています。
- エンドユーザー企業規模別では、大企業が2025年の支出の71.32%を占めており、中小企業は2031年にかけてCAGR 15.68%で拡大する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの概算影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| マレーシアのクラウドファースト戦略の急速な展開による公共部門クラウドセキュリティ支出の促進 | +2.10% | 国内全域;クアラルンプール、サイバージャヤ | 短期(2年以内) |
| サイバーセキュリティ法2024のライセンスおよびNCII(国家重要情報インフラ)必須コンプライアンスによるベンダー需要の喚起 | +2.80% | 国内全域 | 中期(2年~4年) |
| ジョホールバルのデータセンターブームによるペリメターおよびOTセキュリティ投資の増加 | +1.70% | ジョホールバル;クラン・バレーへの波及 | 中期(2年~4年) |
| 5Gカバレッジ97%以上によるモバイルコアおよびエッジセキュリティのアップグレード推進 | +1.50% | 国内全域 | 短期(2年以内) |
| 侵害による経済損失122億USDによる経営層の予算引き上げ | +2.30% | 国内全域;金融ハブ | 短期(2年以内) |
| サイバー防衛人材2万5,000人育成の国家目標によるコンサルティングおよびトレーニング支出の拡大 | +1.40% | 国内全域;教育機関集積地 | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
マレーシアのクラウドファースト戦略の急速な展開による公共部門クラウドセキュリティ支出の促進
マレーシアの加速するクラウドファースト戦略は、クラウドアクセスセキュリティブローカーやワークロード保護プラットフォームなどのクラウドネイティブな防御に向けて政府支出を再配分しています。各省庁はすべてのアプリケーション移行計画に機密分類、暗号化、継続的監視を組み込み、アドバイザリーおよびマネージドサービスへの基礎的需要を高めています。公共部門における初期成功事例の可視化が、金融機関や通信事業者に同様のアーキテクチャの採用を促し、マレーシアサイバーセキュリティ市場全体に乗数効果をもたらしています。システムインテグレーターは、コンサルティング、展開、マネージド検知を単一契約にバンドルする形で、共有責任モデルを中心にポートフォリオを再設計しています。これらの変化は総じて、一時的な急増ではなく、対応可能な支出における構造的な底上げとして機能しています。
サイバーセキュリティ法2024のライセンスおよびNCII必須コンプライアンスによるベンダー需要の喚起
サイバーセキュリティ法2024は、侵入テスト、セキュリティオペレーション、その他の中核サービスに対する必須ライセンスを義務付けており、重要インフラ事業者はセクター固有の実践規範を遵守しなければなりません。各組織は、コンプライアンスを取締役会レベルの優先事項に引き上げ、新たな法的基準に統制を整合させるために外部監査人を起用することで対応しています。早期にライセンスを取得したプロバイダーは、企業が規制上の失策を回避するために事前認定パートナーを優先するため、測定可能な販売上の優位性を獲得しました。同法はインシデント報告のタイムラインも法制化し、リアルタイム検知ツールおよび脅威インテリジェンス統合への需要を喚起しています。これらの変化は総じて、繰り返し発生するコンプライアンス義務をITの予算に組み込み、マレーシアサイバーセキュリティ市場規模における成長の勢いを持続させています。
ジョホールバルのデータセンターブームによるペリメターおよびOTセキュリティ投資の増加
ジョホールバルは2027年までにデータセンターの容量を1.3GWから2.7GWへと倍増させており、Google、Microsoft、Amazonなどのハイパースケーラーからの投資を引きつけています。高密度な資産の集積は多層的な物理的・ネットワーク・OTセキュリティを必要とし、異常検知プラットフォームと高度な生体認証が調達リストの上位を占めています。地方当局は安全な電力・接続インフラを優先しており、物理的事象とサイバー事象を一つのダッシュボードで相関分析する統合脅威監視コンソールの採用をオペレーターに促しています。このコリドーにおける成長はクアラルンプールのサービスハブに波及し、MSSPが地域施設に対してリモートSOCカバレッジを提供しています。継続的な建設サイクルは、マレーシアサイバーセキュリティ市場に携わるハードウェアベンダー、インテグレーター、マネージドプロバイダーに複数年にわたる収益の可視性をもたらしています。
5Gカバレッジ97%以上によるモバイルコアおよびエッジセキュリティのアップグレード推進
Digital Nasional Berhadの人口カバレッジ97%は平均モバイルダウンロード速度380Mbps近くを実現していますが、分散型アーキテクチャが従来のペリメター制御を拡大しています。通信事業者は、ネットワークスライス全体にゼロトラストセグメンテーション、マイクロゲートウェイファイアウォール、APIセキュリティレイヤーを展開しています。エッジノードは機密性の高いワークロードを処理するため、データ生成時点でのリアルタイム分析と暗号化が求められています。デバイスサプライヤーは、拡大した攻撃面を保護するために厳格なセキュアコーディングガイドラインに準拠する必要があります。上流では、金融サービスおよびゲームプラットフォームが通信事業者グレードのシグナリング脅威フィードを自社の監視スタックに統合し、マレーシアサイバーセキュリティ市場の機会の幅を広げています。
抑制要因の影響分析*
| 抑制要因 | CAGRへの概算影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 上級セキュリティアーキテクト不足によるプロジェクトのタイムラインとコストの増大 | -1.9% | 国内全域;クアラルンプールで最も深刻 | 中期(2年~4年) |
| レガシーなCAPEX重視のITフットプリントに起因する中小企業の予算制約 | -1.2% | 国内全域;地方都市でより顕著 | 長期(4年以上) |
| 断片化したクロスボーダーのデータ主権規則によるクラウド移行の遅延 | −0.9% | 国内全域 | 中期(2年~4年) |
| BFSI以外での多要素認証の低い普及率による残存リスクの増大 | −0.8% | 半島部産業ベルト地帯 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
上級セキュリティアーキテクト不足によるプロジェクトのタイムラインとコストの増大
経験豊富なアーキテクトが依然として不足しているため、複雑なクラウド移行が停滞し、プロジェクトのタイムラインが37%延長され、人件費が四分の一以上増大しています[1]。この不足は大規模な変革契約への入札価格を押し上げ、企業予算を圧迫し、主要なマイルストーンを遅延させています。組織はアーキテクチャをMSSPにアウトソーシングしたり、地域ハブから専門知識を輸入したりすることで対処していますが、長いビザのリードタイムが近期の解消を制限しています。ベンダーのロードマップには、設計工数を削減するローコードポリシーエンジンやリファレンスアーキテクチャが含まれるようになっていますが、規制対象ワークロードには依然として実践的な監視が不可欠です。人材の制約は、マレーシアサイバーセキュリティ市場のCAGRに対する持続的な抵抗力として機能しています。
レガシーなCAPEX重視のITフットプリントに起因する中小企業の予算制約
中小企業はテクノロジー予算の85%までをオンプレミスハードウェアの維持に充てており、予防的統制のための余力がほとんど残っていません。セキュリティ固有のファイナンスオプションは限られており、サイバー保険の普及率も低く、リスク移転の代替手段が限定されています。侵害統計によれば、中小企業はエンドポイント当たりのインシデント発生件数が大企業より多いにもかかわらず、多くの経営者がサプライチェーン攻撃からの下流責任を過小評価しています。政府の助成金は基本的な評価をカバーしていますが、複数年にわたるサブスクリプションコストが包括的な導入を依然として妨げています。信用供与が改善されない限り、中小企業セグメントは引き続き遅れをとり、マレーシアサイバーセキュリティ市場における潜在的な上振れ余地を縮小させ続けるでしょう。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:
サービスへのシフトが加速ソリューションは2025年のマレーシアサイバーセキュリティ市場において67.47%のシェアを維持しており、ハイブリッド環境を保護するネットワークおよびクラウドセキュリティスイートが牽引しています。しかし、サービスは常時稼働の専門知識を求める企業の需要を背景に、2031年にかけてCAGR 13.96%でソリューションを上回る成長が予測されています。高精度の検知、24時間365日のモニタリング、および組み込みのコンプライアンスダッシュボードが、MSSPを戦術的なサプライヤーではなく戦略的パートナーとして位置づけています。月次アクティブ資産に基づく価格モデルが中堅企業の参障壁を下げています。国内プロバイダーは規制への精通を活かしてサイバーセキュリティ法に関連する契約を獲得し、グローバルベンダーはポイントツール全体のアラートを統合するオーケストレーションプラットフォームを提供しています。アドバイザリー、展開、およびMDRサービスの融合が技術再販を超えた価値提案をもたらし、マレーシアサイバーセキュリティ市場におけるサービス主導の成長を確固たるものにしています。
しかしながら、ソリューションポートフォリオは厳格なデータレジデンシー規則を持つ組織にとって引き続き重要です。BFSIおよびユーティリティにおけるアプライアンスの更新サイクルが、ファイアウォール、侵入防止、およびセキュアメールゲートウェイの収益を支えています。新世代のSIEMプラットフォームは行動分析と自動化を組み込み、人材不足を補いながら、製品イノベーションを国家的なスキル開発目標に合致させています。ベンダーは永続ライセンスとクラウド提供型アナリティクスをバンドルし、オンプレミス管理とSaaS可視性を橋渡ししています。ローカルインテグレーターとの共同提供が価値実現までの時間を短縮し、マレーシアサイバーセキュリティ市場の協調的な性質を反映しています。


展開モード別:
クラウドが加速する一方でオンプレミスが過半数を維持オンプレミスシステムは、レガシーワークロードとデータ主権の義務化が銀行および公共サービスにおいて依然として主流であるため、2025年のマレーシアサイバーセキュリティ市場規模の64.26%を占めました。これらのセクターにおけるハードウェア更新がアプライアンスベンダーに安定した基盤を提供しています。しかし、クラウド展開は2031年にかけてCAGR 19.10%で拡大しており、オンプレミスのアップグレードを上回っています。消費量ベースの価格設定、継続的な機能リリース、およびAI駆動のアナリティクスが、デジタルファーストの戦略を追求する機関にとってクラウド管理を魅力的なものにしています。共有責任フレームワークが企業のメンテナンスを専門プロバイダーにオフロードすることを促し、マレーシアサイバーセキュリティ市場における長期的な採用を支えています。
ベンダーのロードマップには、規制対象顧客を安心させるためのマレーシア国内のデータローカライゼーションノードが含まれています。長期的には、ソブリンクラウドプラットフォームの改善が残存する抵抗を侵食する可能性がありますが、産業制御ネットワークに関連するハードウェア更新がオンプレミス機器の継続的な市場を確保しています。
エンドユーザー産業別:
データプライバシー規制圧力のもとでヘルスケアが加速BFSIセクターは、規制当局が厳格なリスク管理フレームワークを施行したため、2025年のマレーシアサイバーセキュリティ市場において21.36%のシェアを維持しました。銀行は高度な詐欺に対抗するために行動バイオメトリクスとセキュアソフトウェア開発パイプラインを導入し、継続的なウォレットシェアを確保しています。銀行間決済の近代化とオープンバンキングAPIが金融機関を多層管理とサードパーティリスクプラットフォームに依存させ続け、安定した需要を支えています。
ヘルスケアは、電子医療記録の拡大と接続デバイスによるリスク増大を背景に、2031年にかけてCAGR 14.10%で成長し、業種別でも高い成長率を示すと予測されています。個人データ保護改正法案2024は、罰則を強化した上での義務的な侵害通知を導入し、病院に暗号化、マイクロセグメンテーション、およびサイバーレジリエンステストの採用を迫っています。テレメディシンプラットフォームは本人確認とセキュアビデオAPIを統合し、追加支出を引き出しています。公衆衛生機関内でのクラウド採用がワークロード移行とそれに伴うセキュリティ要件を加速させています。これらの要因が総合的に、マレーシアサイバーセキュリティ市場においてヘルスケアを高成長の顧客基盤として確立しています。


エンドユーザー企業規模別:
低い基盤から成長する中小企業大企業は、金融、通信、エネルギーのリーダー企業がすでに成熟した多層プログラムを運営しているため、2025年の支出の71.32%を占めました。これらの企業は、熟練した人材を必要とする高度なアナリティクス、ペネトレーションテスト、およびゼロトラストセグメンテーションに向けて予算を継続的に配分しています。銀行および通信グループ全体での継続的なM&A活動が統合およびレッドチームサービスへの需要を高め、マレーシアサイバーセキュリティ市場における大企業の優位性を強化しています。
しかし、中小企業は規模別で最も高いCAGR 15.68%を記録する見込みです。従量課金型のクラウドネイティブセキュリティがキャッシュフローの制約に合致しています。政府支援の評価が出発点となる設計図を提供する一方、地元銀行は認定された管理に対して低金利を提供するセキュリティ連動型ローンチャネルを試験的に導入しています。MSSPはエンドポイント検知、メールセキュリティ、および基本的な保険を一つの月次請求にバンドルし、調達プロセスを簡素化しています。中小企業が地域のサプライチェーンに統合されるにつれ、認証が契約獲得の前提条件となり、サイバーセキュリティ投資への勢いが加速しています。
地理的分析
グレーター・クアラルンプールは、地域本社、規制機関、高度なマネージドサービス施設の集積を背景に、マレーシアサイバーセキュリティ市場の中軸であり続けています。首都圏の企業がゼロトラスト制御とレッドチームシミュレーションの早期採用をリードし、ベンダーにとっての参照事例を創出しています。人材、学術機関、コンサルティングファームの集積が革新サイクルを促進し、新興ニッチプロバイダーを生み出しています。その結果、クラン・バレーにおけるトレーニングサービスへの上流需要は旺盛であり、2万5,000人の防衛人材育成という国家目標に沿った能力構築プログラムを支えています。
ジョホールバルはハイパースケールデータセンターキャンパスを基盤とした急成長するハブとして続いています。グローバルクラウドプロバイダーが豊富な再生可能エネルギーと海底ケーブルへの近接性を理由にこの地域を選択し、物理的・ネットワーク・OT保護への支出を触媒しています。このクラスター効果が南部コリドー全体のマレーシアサイバーセキュリティ市場において平均以上の成長を牽引しています。
ペナンおよびマレーシア東部は絶対的な支出規模では小さいながらも、製造業および電子政府プログラムの拡大に伴い平均以上の成長率を示しています。ペナンの電子機器輸出企業は、ISO 27001の遵守実証とゼロダウンタイムのインシデント対応能力を求める厳格な顧客監査に直面しています。サバ州およびサラワク州のデジタルサービス機関は、セキュアなブロードバンドと電子市民プラットフォームを拡充し、地域ハードウェア不足を回避するSaaS制御を採用しています。ベンダーエコシステムはパートナー主導モデルを活用して分散した地方のクライアントにリーチしており、地理的条件がマレーシアサイバーセキュリティ市場への参加をもはや制限しないことを示しています。
規制環境
マレーシアのサイバーセキュリティ規制の基盤となるのは、2024年8月26日に施行されたサイバーセキュリティ法2024(第854号法)であり、インシデント報告、リスク評価、監査などの国家重要情報インフラ(NCII)義務を制度化した。国家安全保障会議の下にある国家サイバーセキュリティ庁(NACSA)がこの枠組みを調整しており、特定のサイバーセキュリティサービス(セキュリティ運用や侵入テストなど)にライセンスを義務付けるサイバーセキュリティサービス提供者ライセンス規則2024の運用管理も担っている。これは規制対象セクター全体でのベンダー資格審査や調達実務の方向性を形作っている。
規制の適用範囲は、インフラ保護を超えてサイバー関連被害や信頼フレームワークへとさらに拡大を続けている。2026年7月1日、下院(Dewan Rakyat)はディープフェイクや操作された性的画像の流布などを対象とするサイバー犯罪法案2026を可決し、フォレンジック、モニタリング、対応能力への需要を一層高めている。並行して、国家サイバーセキュリティ戦略2025-2030やMyKriptografiアクションプラン2026を含むNACSA主導の国家プログラムは、コンプライアンス、暗号技術の準備、政府および重要セクター事業者双方の運用基準を結び付ける実施基盤を提供している。
バリューチェーン分析
マレーシアのサイバーセキュリティ市場のバリューチェーンは、セキュリティソフトウェア、アプライアンス、クラウドプラットフォーム、暗号技術コンポーネントを提供するグローバルおよび地域の技術サプライヤーから始まる。これらの製品は、ディストリビューターやマレーシアのパートナーを通じて現地化される。次に、システムインテグレーターやマネージドセキュリティサービスプロバイダー(MSSP)が管理策を設計、導入、運用し、人材不足や24時間365日の監視ニーズに対応するため、コンサルティング、導入、マネージド検知・対応をますます継続的なサービス契約に組み込んでいる。
ガバナンスと需要の活性化は商業的提供と並行して行われる:NACSAは国家の方向性を定め、サイバーセキュリティ法2024に基づくライセンス制度を運用管理する一方、NCIIセクターリードはセクター別の実践規範や標準を策定し、それが監査、ツール、報告要件に転換される。マレーシア通信・マルチメディア委員会(MCMC)、マレーシア中央銀行、王立マレーシア警察などの技術・執行関係者が要件と運用調整に影響を与え、規制上の期待、企業の調達、インシデント対応プレイブックの間のフィードバックループを強化している。トレーニングやツール導入に重点を置く官民イニシアチブは、展開可能なスキルの層を拡大し、小規模組織における初導入を支援している。
競合状況
市場集中度
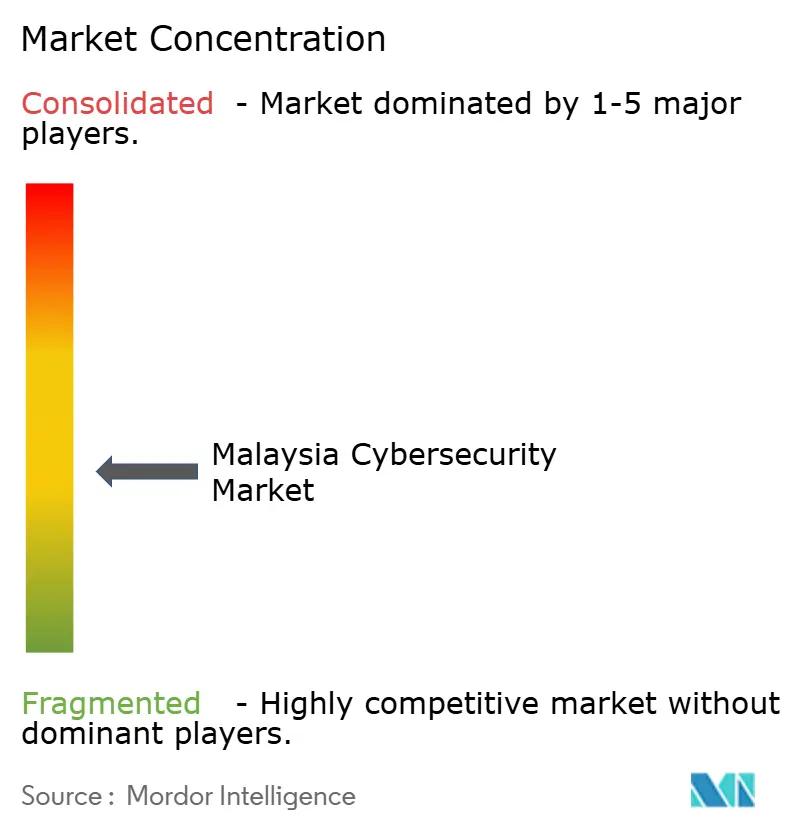
マレーシアサイバーセキュリティ市場は、グローバルプラットフォーム、地域専門企業、台頭する地場有力企業を擁する中程度の断片化を呈しています。IBM、Cisco、Microsoftなどの多国籍企業は統合スイートを提供し、銀行および通信セクターにおける大型フレームワーク契約を獲得しています。これらの企業は長年の企業との関係と幅広い製品ポートフォリオを活用して、複数のセキュリティレイヤーにまたがる高付加価値の変革ディールを獲得しています。Ensign InfoSecurityのような地域企業は、複雑なマルチカントリーエンゲージメントにおいて主契約者として機能することが多く、深いコンサルティングとマネージド検知の専門知識を提供しています。
LGMS BerhadおよびSecuremetric Bhdを含む地場専門企業は、規制への精通と文化的な親和性を活かしてコンプライアンス主導のプロジェクトを獲得しています。サイバーセキュリティ法ライセンス制度のもとでの早期認証が、迅速な監査クリアランスを優先する重要インフラ事業者からの信頼を構築しています。HeiTech PaduとRSAのパートナーシップは、高度なSIEM技術をローカライズされたサービスラップアラウンドとともに共同ブランド化する価値を示し、中堅組織がエンタープライズグレードの分析にアクセスすることを可能にしています。CelcomDigiやMaxisなどの通信事業者は、数十年にわたって構築したネットワーク可視性を収益化しながら、マネージドファイアウォールやセキュアコネクティビティへとセキュリティポートフォリオを拡充しています。
戦略的アライアンスが市場開拓の成否を決定づけています。クラウドプロバイダーは通信事業者と連携してセキュアアクセスサービスエッジ(SASE)ノードを組み込む一方、ハードウェアベンダーは地域インテグレーターと提携して24時間365日のフィールドサポートを提供しています。人材不足が合併活動を加速させ、企業はニッチなコンサルタント企業を買収して能力を拡充しています。純粋なソフトウェアベンダーの市場参入は引き続き可能ですが、サービス重視のモデルはライセンスと人材の障壁に直面しており、認定MSSPとのホワイトラベル契約の締結を促しています。このダイナミクスが、価格圧縮を抑制し、マレーシアサイバーセキュリティ市場全体で健全な利益率を維持する均衡ある競争環境を支えています。
マレーシアサイバーセキュリティ産業リーダー
-
LGMS Berhad
-
Wizlynx Group
-
IBM Corporation
-
Cisco Systems Inc.
-
Securemetric Bhd
- 注:主要企業の掲載順は順位を示すものではありません。
マレーシアサイバーセキュリティ市場 このレポートでカバーされる企業
- LGMS Berhad
- IBM Corporation
- Cisco Systems Inc.
- Securemetric Bhd
- Wizlynx Group
- Akati Sekurity
- Palo Alto Networks
- Fortinet Inc.
- Check Point Software Tech.
- Trend Micro Inc.
- Kaspersky Lab
- Nexagate Sdn Bhd
- Ishan Tech Sdn Bhd
- Capgemini SE
- Microsoft Corp.
- AVG Technologies (Gen Digital)
- ATandT Cybersecurity
- NTT Data Security
- BAE Systems AI Malaysia
- Darktrace plc
- CrowdStrike Holdings Inc.
市場機会と将来展望
サイバーセキュリティ法2024の下でのコンプライアンス実施は、ライセンス対象サービス、継続的な管理策モニタリング、NCIIおよび規制対象産業全体での監査対応可能な報告に向けた構造化されたホワイトスペースを生み出している。組織が正式なインシデント報告と義務的なリスク評価に対応する中、機会はSOCの現代化、マネージド検知・対応、実践規範やセクター別監査に対応するガバナンス・リスク・コンプライアンス(GRC)ツールに集中しており、購入者はNACSAのライセンス制度下で事前資格を得たパートナーを優先している。
政府主導の能力構築も、専門的なスキルやプラットフォームを要する高度な分野での需要を高めている。2026年6月3日に設立されたサイバーセキュリティ・暗号技術開発センターは、CyberSecurity MalaysiaとMalaysian Cryptology Technology and Management CenterをNACSAの下に統合し、AIフォレンジックや暗号技術などの分野で国の技術能力を強化し、高度なテスト、調査、暗号実装サービスへの企業の道筋を拡大している。短期的な需要は、2026年第3四半期の開始を目指してデジタル信頼・データセキュリティ戦略2026-2030を最終化する政府の取り組みにも結び付いており、政府および金融サービスにおけるデータ脆弱性やデジタル詐欺を対象としている。並行して、RHBのデジタル信頼プログラムなどの業界プログラムは、標準化されたサブスクリプション型セキュリティサービスにパッケージ化できる、中小企業向けの継続的な支援を浮き立たせている。
最近の産業開発事情 マレーシアサイバーセキュリティ市場
- 2026年7月:TimeとLGMSがマレーシアの信頼できるサイバーセキュリティエコシステムの発展に向けて提携。この提携は共同提供を通じて地域のMSSPエコシステムとNCIIの回復力を強化する。この協力は、セクター全体で信頼できるセキュリティサービスを拡大する。
- 2026年7月:LGMS BerhadとTT dotCom Sdn Bhdは、国家サイバーセキュリティサミット2026で協力覚書を締結した。この覚書は統合セキュリティ基盤を強化し、重要セクターへのサービス提供の向上を可能にする。この動きはマレーシアのサイバー防御能力を強化し、企業向けセキュリティの対応力を拡大する。
- 2026年6月:Securemetricが1,500万リンギットの契約を獲得(The Star)。この受注は、Securemetricの中核的なセキュリティ展開におけるプロジェクト基盤を拡大し、市場需要を裏付ける。これは同社の中核セキュリティ事業の成長を強化し、マレーシアのサイバーセキュリティ市場における需要の持続を示す。
マレーシアサイバーセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本調査では、市場はITおよび接続された運用環境全体においてデジタル脅威を防止、検知、および対応するサイバセキュリティソフトウェア、ハードウェア、およびサービスに対するマレーシアでの支出を対象としており、導入および継続的なサポートを含みます。
対象範囲の除外事項:セキュリティ機能を持たない標準的なネットワークアップグレードなど、主にセキュリティ目的で購入されない一般的なITインフラ支出は除外します。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- IDおよびアクセス管理
- インフラストラクチャ保護
- 統合リスク管理
- ネットワークセキュリティ
- エンドポイントセキュリティ
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- エンドユーザー産業別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業・防衛
- 小売・Eコマース
- エネルギーおよびユーティリティ
- 製造業
- その他
- エンドユーザー企業規模別
- 大企業
- 中小企業(SMEs)
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、セキュリティ投資に関するマレーシア固有の国別コンテキストと需要シグナルの構築から始まります。マレーシア通信マルチメディア委員会の発表、マレーシアサイバーセキュリティ機関の勧告およびプログラム更新、金融セクターの技術リスクに関するマレーシア国立銀行のガイダンス、およびICT活動の解釈に役立つマレーシア統計局の指標などの公開情報源を参照しました。
供給側と価格設定のロジックを形成するために、ブルサ・マレーシアの開示書類、年次報告書、投資家向けプレゼンテーション、業界団体のウェブサイト、およびクラウド採用と侵害トレンドに関する信頼性の高い報道資料も検討しました。必要に応じて、企業財務情報とニュースの有料サブスクリプション、特許調査、および出荷レベルの輸出入データを使用して、製品ミックスとベンダーのエクスポージャーをクロスチェックしました。ここに記載されているデスクソースは例示的なものであり、数値の検証と前提条件の明確化のために他の多くの公開文書も検討されました。
一次インタビューおよびサーベイ
一次調査は、デスクソースでは明確に示せない事項、特に予算配分パターンおよびマレーシアにおけるクラウドとマネージドセキュリティの採用速度を検証するために使用されます。大企業、中堅企業、および中小企業の購買担当者および導入担当者と対話し、国内全体の取引規模と更新動向を把握するチャネルおよびサービス提供の役割を担う担当者とも前提条件を検証しています。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 |
|---|---|
| 上位層:31% | CXO:19% |
| 中位層:48% | 部門・ユニットリーダー:33% |
| 中小規模プレイヤー:21% | マネージャー:48% |
市場規模算定と予測
市場規模算定は、マレーシアにとって現実的な合計値を維持するために、トップダウンとボトムアップの検証を組み合わせて構築されています。トップダウンのアプローチでは、ICT活動とデジタルリスクエクスポージャーを、企業のITセキュリティ予算シェア、クラウドワークロード移行ペース、マネージドセキュリティサービスの普及率、およびリスクの高いセクターにおける規制コンプライアンスのトリガーなどの指標を用いてセキュリティ支出プールに変換しています。
これらの合計値は、ソフトウェアサブスクリプションとサービスのサンプル取引規模、チャネルマークアップ、および典型的な購買グループ全体の展開量を含む選択的なボトムアップ推計によって裏付けられています。ベンダー収益が明確に開示されていない分野では、インタビューで検証されたプロキシ比率(例えば、セキュリティツールへのサービスアタッチ率、更新対新規ビジネスの分割)を使用してギャップを処理しています。
予測においては、侵害頻度の認識、データセンターとクラウドの拡大、公共セクターの近代化サイクル、および一時的なプロジェクトから継続的なマネージドサースへの移行など、支出を可視的な形で動かす変数に関する専門家の見解に支えられたシナリオ分析に依拠しています。通貨の前提条件は時系列全体で一貫して保たれており、前年比の動きが換算ノイズではなく市場活動を反映するようにしています。
データ検証と更新サイクル
モデルの出力は独立したシグナル間のトライアンギュレーションによって検証され、マレーシア固有の採用実態と一致しない差異がないかチェックされます。組織あたりの推定支出と主要エンドユーザーグループ別の支出成長を既知の予算サイクルおよび調達行動と比較し、承認前に異常値を検討します。
レポートは年次で更新され、重要な政策変更、主要なインシデントパターン、またはクラウドおよびデータセンターの構築における段階的な変化によって中間更新が行われます。納品前に、アナリストが最新の公開情報とインタビューフィードバックに対して最終確認を行い、クライアントが最新の利用可能な情報に沿った最新の見解を受け取れるようにしています。
Mordor Intelligenceのマレーシアサイバーセキュリティ市場規模と他の公表推計との比較
マレーシアサイバーセキュリティの公表市場規模がしばしば異なるのは、各社が異なる対象範囲のルールを使用し、その上で異なる価格設定と採用の前提条件を適用しているためです。最大の要因は通常、サイバーセキュリティとして何がカウントされるか、マネージドサービスと隣接するIT業務がどのように扱われるか、および推計がベースケースに基づくものかより積極的な支出曲線に基づくものかです。
一部の外部推計はデジタルトランスフォーメーションとIT運用業務の広範なセットをサイバーの下にまとめているか、またはセキュリティツール収益のより狭いセットに主に焦点を当て、導入および運用サービスを除外しています。Mordor Intelligenceでは、ソフトウェア、ハードウェア、およびセキュリティサービス全体においてセキュリティ成果に明確に結びついた支出のみをカウントし、最近の一次調査で再確認された購買担当者の予算シェアとサービスアタッチ率を用いて検証しています。
ベンチマーク比較
| 情報源 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 60.15 ビリオン 米ドル(2025年) | |
| グローバルアドバイザリーファームA | 69.2 ビリオン 米ドル(2026年) | より遅い基準年とより広範なコンポーネント定義を使用しており、観察された購買配分パターンではなくパッケージ提供からの価格設定が前提とされる場合に、より高いサービスシェアを取り込み、合計値を押し上げる可能性があります。 |
| 産業メディアブリーフB | 10.5 ビリオン 米ドル(2023年) | コアセキュリティソリューション収益を重視しており、サービス主導の支出と複数年のマネージド契約を過小評価している可能性があり、エンドユーザー支出の観点と比較して市場価値を圧縮する可能性があります。 |
総合的に見ると、この差異は主に対象範囲の広さと、サービスおよび継続的な契約の扱い方によって説明され、次いで基準年の選択が影響しています。カウントされる支出をセキュリティのユースケースに結びつけ、推定値を予算および採用シグナルと照合することで、推計は計画上の意思決定において透明性と再現性を維持しています。
レポートで回答される主要な質問
マレーシアサイバーセキュリティ市場の現在の評価額はいくらですか?
このセクターは2026年に20.3 ビリオン 米ドルと評価されており、2031年までに35.2 ビリオン 米ドルに達すると予測されています。
最も急速に成長している展開モデルはどれですか?
クラウドベースのセキュリティはCAGR 19.10%で拡大しており、企業が消費量ベースの価格設定を好む中、オンプレミスセグメントを上回っています。
なぜヘルスケアが最も急速に成長している垂直市場なのですか?
デジタル医療記録、テレメディシンの普及、および厳格なプライバシー改正が、ヘルスケアサイバーセキュリティ支出のCAGR 14.10%を牽引しています。
サイバーセキュリティ法2024はベンダーにどのような影響を与えますか?
同法は主要サービスのライセンス取得と継続的なコンプライアンス報告を義務付けており、認定プロバイダーに競争上の優位性をもたらしています。