
Taille et parts du marché de l'analyse de composition logicielle
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 430.12 Milliards de dollars |
| Taille du Marché (2031) | 981.62 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 17.95 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'analyse de composition logicielle par Mordor Intelligence
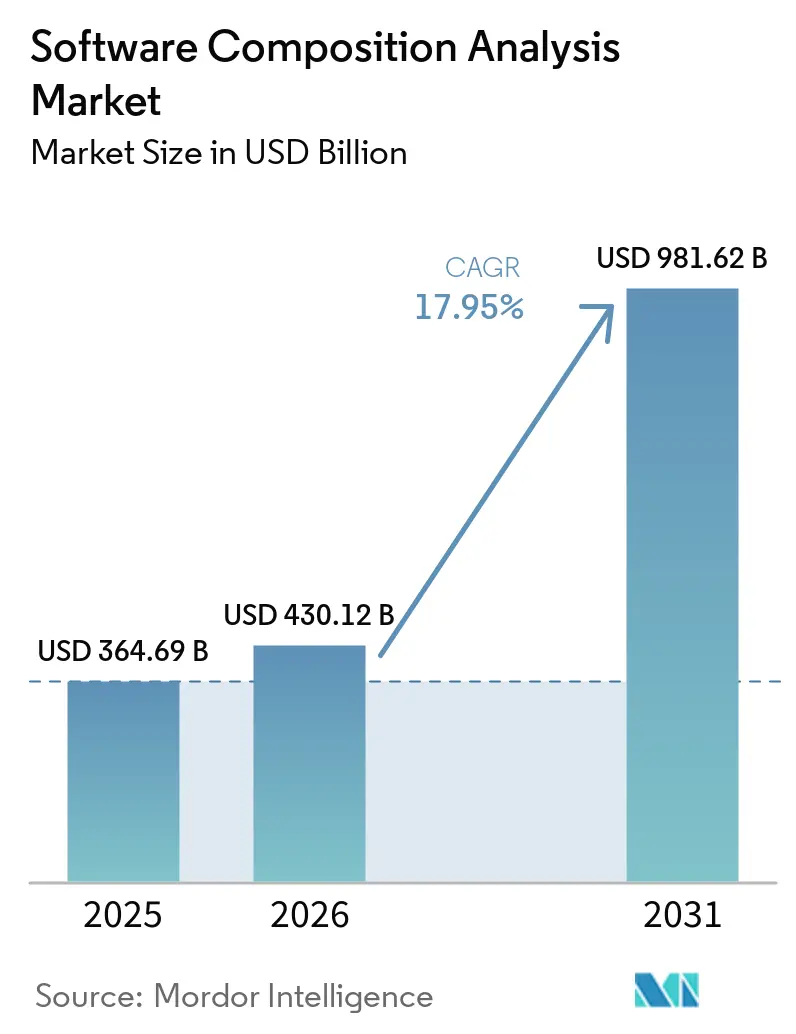
La taille du marché de l'analyse de composition logicielle a été évaluée à 364,69 milliards USD en 2025 et devrait croître, passant de 430,12 milliards USD en 2026 pour atteindre 981,62 milliards USD d'ici 2031, à un TCAC de 17,95 % au cours de la période de prévision (2026-2031). Cette expansion rapide reflète la transition de l'analyse de composition logicielle, d'un module de sécurité spécialisé à un pilier central du génie logiciel. Les nomenclatures logicielles (SBOM) obligatoires dans les cadres d'approvisionnement fédéraux et européens, l'escalade des attaques contre la chaîne d'approvisionnement ciblant les écosystèmes open source, et la hausse des budgets DevSecOps soutiennent une demande robuste. Les entreprises privilégient les plateformes natives du cloud qui intègrent la génération automatisée de SBOM, la gouvernance des licences et la priorisation des vulnérabilités dans les flux de travail des développeurs. Parallèlement, les outils de génération de code par intelligence artificielle (IA) introduisent de nouvelles dépendances transitives, ancrant davantage l'analyse de composition logicielle continue au sein des pipelines de construction modernes.
Points clés du rapport
- Par composant, les solutions ont capturé 66,80 % des parts du marché de l'analyse de composition logicielle en 2025, tandis que les services devraient enregistrer un TCAC de 18,05 % jusqu'en 2031.
- Par mode de déploiement, la livraison en cloud a représenté 62,10 % de la taille du marché de l'analyse de composition logicielle en 2025 et devrait se développer à un TCAC de 19,05 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont détenu 72,90 % de la part de revenus en 2025 ; les petites et moyennes entreprises affichent la croissance la plus rapide avec un TCAC de 18,55 %.
- Par secteur vertical, l'informatique et les télécommunications ont dominé avec une contribution de 25,20 % au marché de l'analyse de composition logicielle en 2025, tandis que la santé et les sciences de la vie progressent à un TCAC de 18,12 % jusqu'en 2031.
- Par région, l'Amérique du Nord a commandé 27,10 % des parts du marché de l'analyse de composition logicielle en 2025 ; l'Asie-Pacifique devrait croître à un TCAC de 18,88 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Dépendance à l'égard des composants open source | +4.2% | Mondial | Long terme (≥ 4 ans) |
| Mandats réglementaires relatifs aux SBOM et à la conformité | +5.1% | Amérique du Nord et UE, avec extension à l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Escalade des cyberattaques contre la chaîne d'approvisionnement | +3.8% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Budgets DevSecOps orientés vers la gauche | +2.9% | Amérique du Nord et UE au cœur, avec extension à l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences des assureurs en matière de cyberassurance | +1.7% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Extension des dépendances transitives par la génération de code par IA | +2.3% | Mondial, porté par l'Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Dépendance à l'égard des composants open source
Les bibliothèques open source figurent dans plus de 99 % des bases de code d'entreprise, créant des lacunes de visibilité que les outils de sécurité applicative hérités ne peuvent combler. Les gestionnaires de paquets et les images de conteneurs multiplient les dépendances transitives, si bien qu'une application native du cloud intègre désormais en moyenne des centaines de modules tiers répartis sur plusieurs langages. Les paquets vulnérables ou malveillants ont augmenté de 28 % dans les principaux référentiels en 2024, obligeant les équipes de sécurité à adopter une surveillance continue et une automatisation des inventaires. Malgré l'exposition aux risques, les organisations maintiennent leur dépendance à l'open source car il permet d'économiser environ 8 800 milliards USD en coûts de développement annuels, rendant l'abandon impraticable pour les feuilles de route axées sur l'innovation.
Mandats réglementaires relatifs aux SBOM et à la conformité
Aux États-Unis, les fournisseurs fédéraux doivent désormais fournir des SBOM attestés en vertu du décret exécutif 14028 et du cadre d'attestation de développement logiciel sécurisé de la CISA de mars 2024.[1]La loi sur la résilience cybernétique de l'Union européenne, entrée en vigueur en décembre 2024, oblige à la création de SBOM pour tout produit comportant des éléments numériques et impose des pénalités pouvant atteindre 2,5 % du chiffre d'affaires mondial en cas de non-conformité. Le ministère de l'Économie, du Commerce et de l'Industrie du Japon (METI) a publié des lignes directrices similaires, signalant une convergence mondiale des dynamiques politiques. Les impératifs de conformité étendent l'approvisionnement en analyse de composition logicielle aux domaines de la fabrication, de l'automobile, de la santé et de l'automatisation industrielle, où la sécurité des logiciels était auparavant périphérique.
Escalade des cyberattaques contre la chaîne d'approvisionnement
La porte dérobée XZ Utils de mars 2024, insérée à l'issue d'une campagne d'ingénierie sociale s'étalant sur plusieurs années, a atteint la production dans plusieurs distributions Linux avant d'être découverte. Les attaquants ciblent de plus en plus les systèmes de construction, les référentiels de paquets et les pipelines CI/CD plutôt que l'exécution applicative, ce qui pousse au déploiement urgent de contrôles proactifs d'analyse de composition logicielle. Les coûts continuent d'augmenter ; les dommages liés aux violations de la chaîne d'approvisionnement mondiale devraient atteindre 60 milliards USD en 2025, créant une justification économique claire pour une adoption à l'échelle de l'entreprise.
Budgets DevSecOps orientés vers la gauche
Les entreprises investissent plus tôt dans le cycle de vie logiciel, car les vulnérabilités corrigées en phase de développement coûtent 100 fois moins cher que celles remédiées après déploiement. Le marché des outils DevSecOps est prévu pour atteindre 41,66 milliards USD d'ici 2030, et 78 % des équipes prévoient d'intégrer l'IA dans leurs flux de travail de codage sécurisé. Les plateformes modernes d'Analyse de Composition Logicielle s'intègrent donc de manière transparente aux systèmes de contrôle de source, aux outils de suivi des problèmes et aux environnements de développement intégrés afin de fournir des informations en temps réel aux ingénieurs sans ralentir leur productivité.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Pénurie de talents qualifiés en analyse de composition logicielle | -2.1% | Mondial, aiguë en Amérique du Nord et dans l'UE | Long terme (≥ 4 ans) |
| Fatigue liée aux faux positifs élevés | -1.8% | Mondial | Moyen terme (2-4 ans) |
| Fatigue liée aux licences réduisant la portée des analyses | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Outils d'intégrité à l'exécution cannibilisant les dépenses d'analyse de composition logicielle | -0.9% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de talents qualifiés en analyse de composition logicielle
Les États-Unis accusent à eux seuls un déficit de 225 000 travailleurs en cybersécurité, laissant de nombreuses organisations sans l'expertise nécessaire pour interpréter les graphes de dépendances détaillés, prioriser les vulnérabilités et élaborer des politiques de remédiation.[2] L'analyse de composition logicielle couvrant les fonctions de développement, juridiques et d'approvisionnement, le déficit de compétences ne peut être comblé par le seul recrutement traditionnel en sécurité. Les entreprises signalent des cycles d'intégration de six à douze mois pour les nouveaux analystes, ce qui entraîne une dépendance accrue aux services professionnels des éditeurs et aux fournisseurs de services de sécurité gérés, augmentant ainsi le coût total de possession.
Fatigue liée aux faux positifs élevés
Des recherches montrent que 95 % des correctifs déclenchés par une analyse générique ne réduisent pas matériellement le risque, érodant la confiance dans les programmes de gestion des vulnérabilités.[3]Les moteurs d'analyse de composition logicielle hérités signalent souvent des archives entières sur la base d'une seule classe inactive, inondant les files d'attente de sécurité de milliers d'alertes à faible valeur et ralentissant les pipelines de déploiement. Les équipes recherchent donc des moteurs de précision capables de vérification dynamique d'accessibilité et de notation d'exploitabilité, mais les solutions à haute précision restent coûteuses et nécessitent une intégration intensive, ce qui limite leur adoption dans les environnements sensibles aux coûts.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
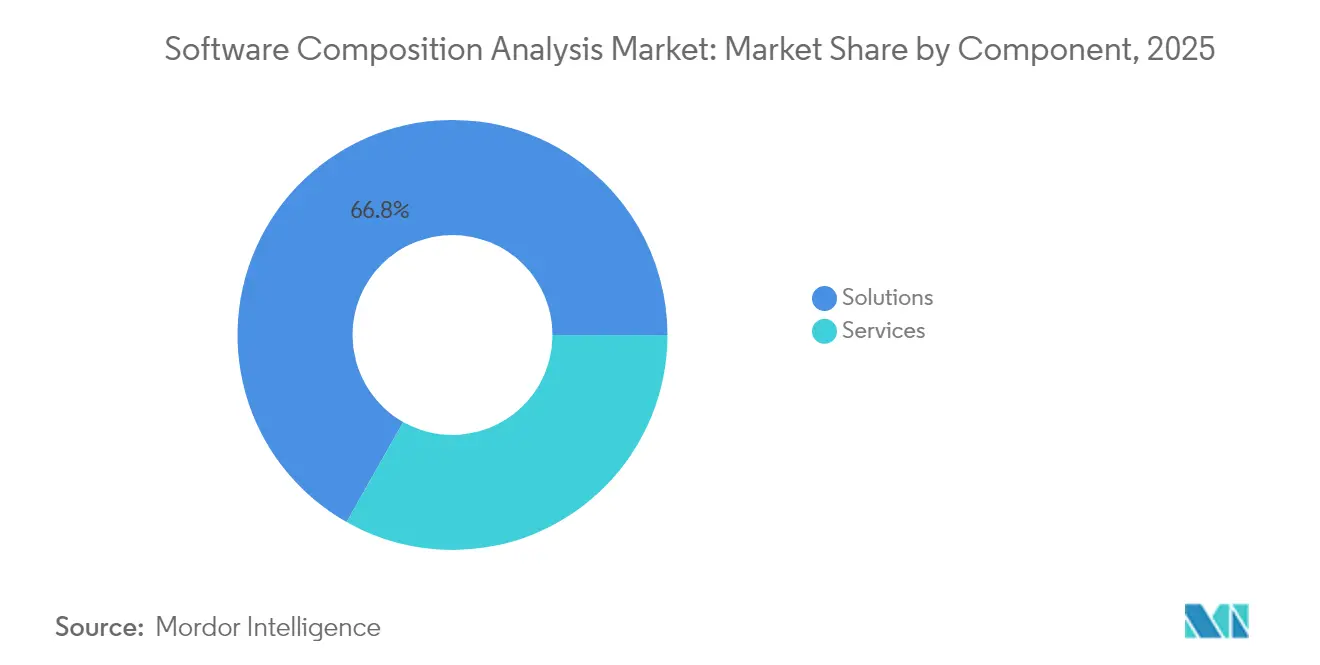
les plateformes consolidées dominent la complexité d'implémentationLes solutions ont généré 66,80 % des revenus en 2025, reflétant la préférence des entreprises pour des suites unifiées combinant détection des vulnérabilités, gouvernance des licences et automatisation des SBOM dans une console unique. Des moteurs de politique étendus, des modules d'extension pour développeurs et des capacités d'orchestration des flux de travail encouragent la consolidation des fonctions de sécurité redondantes. Les services, bien que moins importants, accélèrent à un TCAC de 18,05 % jusqu'en 2031, car la plupart des organisations manquent de l'expertise approfondie nécessaire pour affiner les politiques d'analyse, intégrer les outils dans des pipelines CI/CD étendus et interpréter les risques de licences nuancés. Les offres de conseil, d'intégration et de détection gérée aident donc les entreprises à opérationnaliser leurs investissements dans les plateformes.
Les organisations disposant de milliers de référentiels répartis sur des langages divers font de plus en plus appel à des partenaires de services spécialisés pour personnaliser les performances des analyses, concevoir des plans de remédiation et intégrer les résultats dans des tableaux de bord de gouvernance, de risque et de conformité. Pour les acheteurs du marché intermédiaire, les services gérés compensent le temps d'intégration en fournissant des tableaux de bord clés en main et un triage expert. En conséquence, la croissance des revenus des services dépasse l'expansion des licences pures, même si les frais de plateforme continuent d'ancrer le marché de l'analyse de composition logicielle.


Note: Les parts de segment pour tous les segments individuels sont disponibles à l'achat du rapport
Par mode de déploiement :
la livraison en cloud évolue avec la vélocité DevOpsLes produits hébergés dans le cloud ont sécurisé 62,10 % des parts en 2025 et affichent une perspective de TCAC de 19,05 %, soulignant la résonance des économies SaaS avec les pipelines logiciels agiles. Les mises à jour instantanées des bases de données, la capacité de calcul élastique et l'intégration directe avec les actions GitHub ou GitLab permettent des analyses à haute fréquence sans infrastructure dédiée. Les déploiements sur site restent essentiels dans la défense, les infrastructures critiques et les établissements financiers fortement réglementés où les règles de souveraineté des données ou de contrôle des exportations empêchent le déplacement externe de code.
Les modèles hybrides émergent comme une voie intermédiaire pragmatique, permettant aux entreprises de conserver le code source sensible dans des analyseurs locaux tout en récupérant des informations sur les vulnérabilités en temps réel à partir d'API cloud. Les éditeurs se différencient par des suggestions de remédiation assistées par IA et des analyses d'images de conteneurs qui exploitent les grappes GPU cloud pour l'entraînement des modèles. Cette profondeur technique élargit l'écart de performance entre les leaders SaaS natifs et les acteurs établis sur site, orientant les allocations budgétaires vers les abonnements cloud plutôt que vers les licences perpétuelles.
Par taille d'organisation :
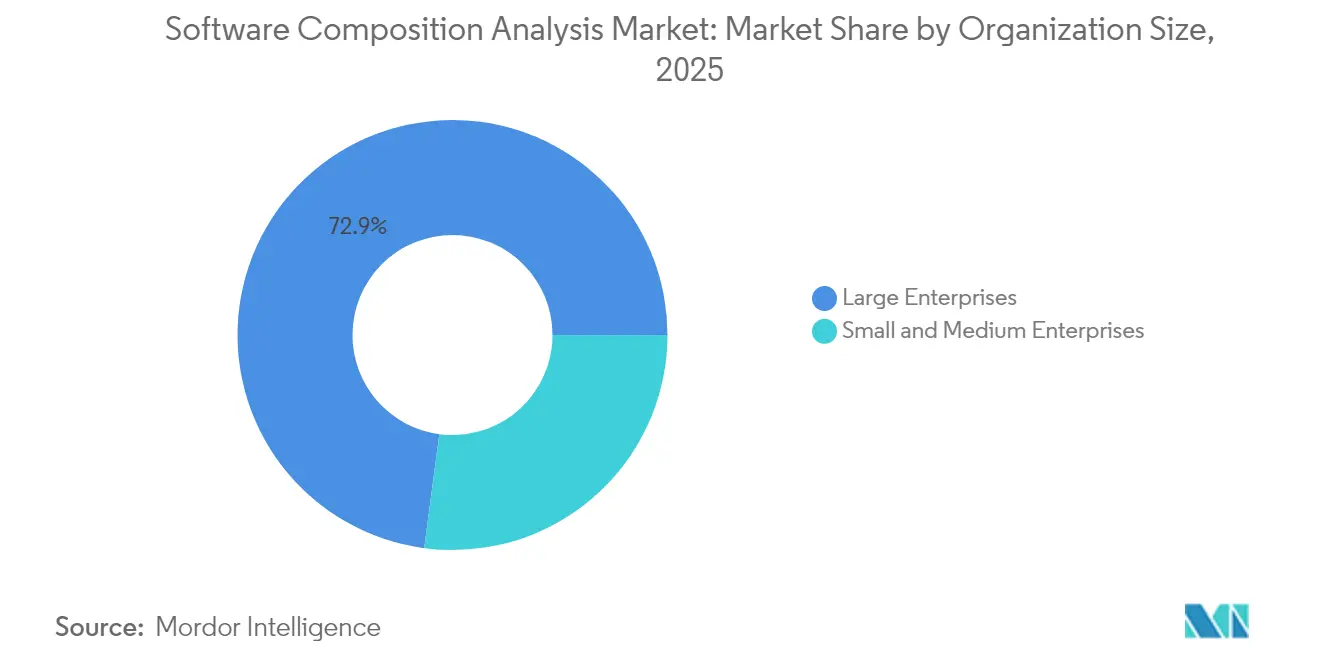
la pression réglementaire catalyse l'adoption par les PMELes grandes entreprises ont contrôlé 72,90 % des dépenses en 2025, déployant des ensembles multi-outils alignés sur des écosystèmes de programmation variés et des régimes de conformité internationaux. Leur envergure exige des fonctionnalités telles que l'orchestration des politiques à l'échelle de l'entreprise, l'authentification unique et le contrôle d'accès granulaire basé sur les rôles. Cependant, la croissance la plus élevée provient des petites et moyennes entreprises, avec un CAGR de 18,55 %, car les mandats SBOM se répercutent désormais tout au long de la chaîne d'approvisionnement, contraignant même les éditeurs de logiciels de niche à documenter leurs composants pour leurs clients en amont.
Les PME se tournent vers des plateformes tout-en-un qui regroupent l'Analyse de Composition Logicielle, les tests statiques d'applications et la sécurité des conteneurs dans un seul abonnement afin de réduire la prolifération des fournisseurs. La tarification à l'usage et les modèles freemium abaissent les barrières à l'entrée, tandis que les tableaux de bord guidés par l'IA rationalisent les tâches de triage pour les équipes aux ressources limitées. Cette démocratisation élargit la base adressable totale du secteur de l'Analyse de Composition Logicielle bien au-delà des entreprises du Fortune 500.

Note: Les parts de segment pour tous les segments individuels sont disponibles à l'achat du rapport
Par secteur vertical :
la conformité dans le secteur de la santé accélère l'adoptionL'informatique et les télécommunications ont conservé 25,20 % des parts en 2025, car les fournisseurs de services cloud et les opérateurs de réseau font face à un ciblage constant par des adversaires sophistiqués qui s'infiltrent dans les chaînes d'approvisionnement pour obtenir un accès en aval. La couverture unifiée des plateformes sur les microservices, l'infrastructure en tant que code et les bibliothèques en aval reste une nécessité stratégique. Le segment de la santé et des sciences de la vie enregistre le TCAC le plus rapide de 18,12 % en raison des règles de la FDA exigeant la soumission de SBOM dans les dossiers de précommercialisation des dispositifs médicaux et des obligations continues de divulgation des vulnérabilités tout au long des cycles de vie des produits.
Les établissements de services financiers intensifient leurs investissements face à la surveillance croissante des régulateurs préoccupés par le risque systémique posé par le code tiers. Les fabricants et les fournisseurs automobiles, régis par les exigences à venir de la loi européenne sur la résilience cybernétique et les normes ISO/SAE 21434 respectivement, considèrent désormais les outils d'analyse de composition logicielle comme partie intégrante de l'atténuation de la responsabilité du fait des produits. Cette diffusion réglementaire assure une croissance pluriannuelle soutenue dans un ensemble toujours plus large de secteurs verticaux, alimentant la diversification géographique des revenus des prestataires.
Analyse géographique
Marché de l'Analyse de Composition Logicielle en Amérique du Nord
L'Amérique du Nord est restée le principal contributeur régional avec 27,10 % des revenus de 2025, soutenue par les mandats d'approvisionnement fédéraux américains qui obligent chaque prestataire de logiciels gouvernementaux à fournir des SBOM et des attestations de développement sécurisé. La région bénéficie de vastes écosystèmes de capital-risque, de cultures DevSecOps matures et d'une concentration de fournisseurs de plateformes qui accélèrent l'adoption dans le secteur privé.
Marché de l'Analyse de Composition Logicielle en Europe
La trajectoire de l'Europe se renforce à la suite de l'entrée en vigueur en décembre 2024 du Cyber Resilience Act, qui impose des SBOM pour tout produit numérique vendu dans le bloc d'ici 2027. L'Allemagne stimule l'adoption précoce grâce à sa base industrielle orientée vers l'exportation, tandis que le Royaume-Uni maintient la dynamique des dépenses à travers des programmes de modernisation des services financiers et des initiatives de renforcement des infrastructures nationales.
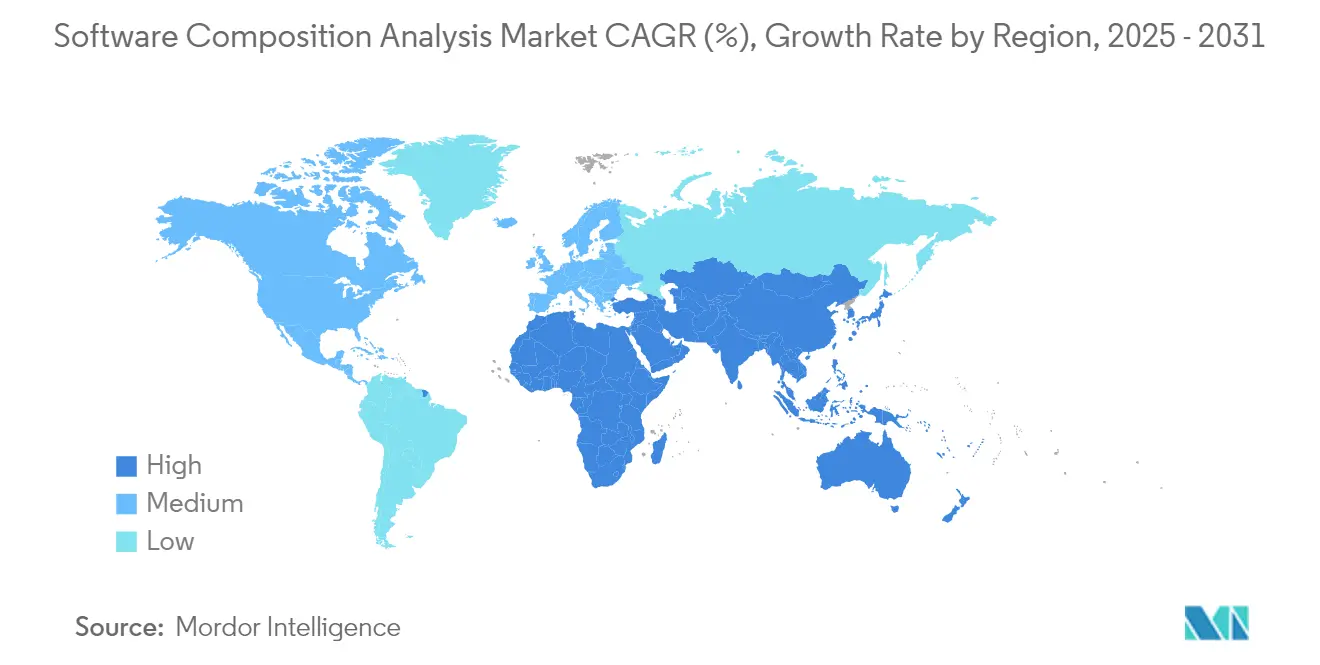
Marché de l'Analyse de Composition Logicielle en Asie-Pacifique
L'Asie-Pacifique affiche le CAGR le plus rapide de 18,88 % jusqu'en 2031. Le Japon a promulgué des lignes directrices détaillées sur les SBOM via le METI, et un consortium de grandes entreprises pilote désormais des piles d'outils communs pour rationaliser l'adoption. La Chine investit dans des capacités nationales d'Analyse de Composition Logicielle pour protéger ses industries stratégiques, tandis que le secteur des services informatiques de l'Inde intègre la génération de SBOM dans les contrats conclus avec des clients multinationaux. Les économies d'Asie du Sud-Est manifestent un intérêt croissant, car les initiatives de numérisation du secteur public les exposent à des menaces pesant sur la chaîne d'approvisionnement qui exigent des contrôles proactifs.
Paysage réglementaire
L'adoption de l'analyse de la composition logicielle est façonnée par les mandats SBOM axés sur les achats et la législation sur la sécurité des produits. Aux États-Unis, les exigences de la chaîne d'approvisionnement de l'Executive Order 14028 et le cadre d'attestation de développement logiciel sécurisé de la CISA (mars 2024) ont poussé les fournisseurs fédéraux vers la production de SBOM attestés et une visibilité continue des composants. La CISA a également mis à jour ses lignes directrices avec les éléments minimaux pour un SBOM (Software Bill of Materials) de 2025, mettant l'accent sur des pratiques SBOM lisibles par machine adaptées aux formats utilisés dans les flux de travail SCA modernes.
En Europe, le règlement sur la cyber-résilience (règlement (UE) 2024/2847) est entré en vigueur le 10 décembre 2024 et fixe des attentes en matière de transparence centrée sur le SBOM et de gestion des vulnérabilités pour les produits comportant des éléments numériques. Le calendrier de mise en œuvre du CRA fournit des jalons de conformité à court terme, notamment les dispositions du chapitre IV relatives à la notification des organismes d'évaluation de la conformité applicables à partir du 11 juin 2026, et le signalement des vulnérabilités activement exploitées applicable à partir du 11 septembre 2026. Les lignes directrices de l'ENISA sur la mise en œuvre du SBOM (2025) renforcent en outre les attentes opérationnelles concernant la consommation et l'implémentation des SBOM, augmentant le besoin de génération automatisée de SBOM, de gouvernance des licences et de conservation des preuves au sein des plateformes SCA.
Paysage concurrentiel
Concentration du Marché
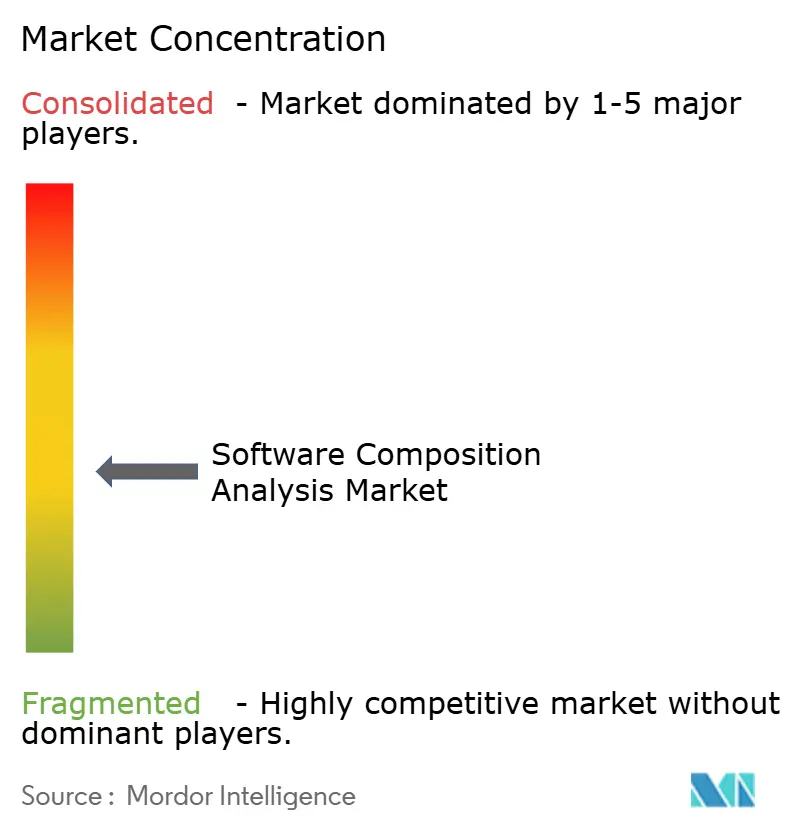
Le marché de l'analyse de composition logicielle présente une fragmentation modérée. Les suites phares de Synopsys, Snyk et Sonatype s'appuient sur de vastes bases de données de vulnérabilités, des modules d'extension orientés développeurs et un engagement actif auprès des communautés open source. Les plateformes de sécurité cloud, notamment Palo Alto Networks Prisma Cloud et Checkmarx One, intègrent des modules d'analyse de composition logicielle pour offrir une protection applicative unifiée. L'amélioration de la précision devient un facteur de différenciation essentiel ; l'analyse d'accessibilité à l'exécution d'Azul revendique une réduction mille fois supérieure des faux positifs, remettant en cause les acteurs établis basés uniquement sur l'analyse statique.
Les fusions et acquisitions accélèrent l'expansion des capacités. Socket a acquis Coana en avril 2025 pour renforcer la notation statique d'accessibilité, et Veracode a racheté Phylum en janvier 2025 pour améliorer la détection des paquets malveillants. Les dépôts de brevets révèlent l'accent mis par le secteur sur la cartographie des dépendances assistée par IA, la gestion automatisée du cycle de vie des SBOM et la notation de l'exploitabilité. L'innovation interne se conjugue à des marchés partenaires en expansion, permettant aux acheteurs d'étendre l'analyse de base grâce à des modules complémentaires d'écosystème couvrant les cas d'usage de l'infrastructure en tant que code, du registre de conteneurs et de la télémétrie à l'exécution.
Les partenariats de distribution élargissent la portée vers les secteurs verticaux réglementés. Les intégrateurs de systèmes intègrent l'analyse de composition logicielle dans des transformations DevSecOps plus larges, tandis que les fournisseurs de services de sécurité gérés proposent des tableaux de bord co-gérés aux clients aux ressources limitées. Malgré une consolidation active, un flux continu de startups financées par capital-risque continue d'introduire des fonctionnalités spécialisées telles que la cartographie de conformité en matière de confidentialité et la nomenclature des modèles d'apprentissage automatique, assurant ainsi un dynamisme concurrentiel tout au long de l'horizon de prévision.
Leaders du secteur de l'analyse de composition logicielle
-
Synopsys, Inc.
-
Sonatype Inc.
-
Snyk Limited
-
Veracode Inc.
-
Mend.io (White Source Ltd.)
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'Analyse de Composition Logicielle Entreprises couvertes dans ce rapport
- Synopsys Inc.
- Sonatype Inc.
- Snyk Ltd.
- Veracode Inc.
- Mend.io (White Source Ltd.)
- Flexera (Revenera)
- Contrast Security Inc.
- OpenText Corp.
- Perforce Software Inc.
- Checkmarx Ltd.
- GitLab Inc.
- GitHub (Microsoft Corp.)
- JFrog Ltd.
- Black Duck (Synopsys)
- Endor Labs
- Datadog Inc.
- Palo Alto Networks (Prisma Cloud)
- IBM Corp.
- Broadcom (Symantec)
- Micro Focus (OpenText)
- nexB Inc.
- Qwiet AI
- SecureStack
Lire l’analyse des entreprises de analyse de composition logicielle
Opportunités de marché et perspectives d'avenir
La maturité et l'opérationnalisation de la consommation des SBOM créent un espace clair auprès des acheteurs gouvernementaux et des secteurs réglementés, où l'accent passe de la génération initiale d'inventaire à l'utilisation continue des données SBOM dans les flux de travail de sécurité. Les pratiques recommandées de la CISA en matière de consommation des SBOM (2024) et la mise à jour des éléments minimaux de 2025 mettent l'accent sur des SBOM lisibles par machine et une utilisation pratique dans la réponse aux vulnérabilités. Cela augmente la valeur des outils qui normalisent les formats SBOM (SPDX/CycloneDX), enrichissent les composants avec des renseignements sur les vulnérabilités et intègrent les résultats dans les flux de travail de ticketing et de CI/CD.
Les évolutions politiques font également passer les acheteurs d'une conformité de type liste de contrôle à une réduction mesurable des risques, renforçant l'argument en faveur des plateformes offrant un contexte d'accessibilité et d'exploitabilité et reliant les résultats à une remédiation automatisée. Le mémorandum M-26-05 de la Maison Blanche (janvier 2026) a orienté les lignes directrices fédérales vers une approche basée sur le risque pour la sécurité des logiciels et du matériel, tout en continuant à soutenir les SBOM dans les termes contractuels, renforçant l'alignement des achats sur une assurance continue plutôt qu'une documentation ponctuelle. Parallèlement, l'applicabilité progressive du règlement européen sur la cyber-résilience en 2026 pour l'infrastructure d'évaluation de la conformité et le signalement des vulnérabilités renforce les attentes en matière de gestion des vulnérabilités après mise sur le marché, favorisant les opportunités pour les fournisseurs SCA et les partenaires de services de conditionner les preuves, de gérer les cycles de vie des SBOM et d'exécuter des flux de travail de divulgation des vulnérabilités pour les fabricants et leurs fournisseurs de logiciels.
Développements industriels récents dans Marché de l'Analyse de Composition Logicielle
- Juin 2026 : Snyk a lancé Evo Agentic Development Security (ADS) au sein de sa plateforme AI Security pour sécuriser les flux de travail de développement utilisant des agents IA autonomes. Cette version étend la pertinence de la SCA de la détection des dépendances aux garde-fous et à l'application des règles à travers les cycles de construction et de changement pilotés par des agents, s'alignant sur les priorités des acheteurs concernant le code généré par IA et les dépendances transitives.
- Mai 2026 : Sonatype a étendu les protections de Sonatype Firewall pour bloquer les paquets open source malveillants avant qu'ils n'entrent dans les environnements de dépôt. En déplaçant la protection plus tôt dans la chaîne d'approvisionnement logicielle et en appliquant des contrôles au point d'entrée du dépôt, la mise à jour soutient les programmes d'entreprise qui standardisent l'application des politiques à travers de nombreuses équipes et magasins d'artefacts.
- Avril 2025 : Socket a acquis Coana pour améliorer l'analyse statique d'accessibilité sur des dépôts de code à grande échelle. Cette combinaison renforce la priorisation en concentrant la remédiation sur les vulnérabilités réellement accessibles dans les applications, répondant à la fatigue des faux positifs qui ralentit habituellement l'adoption par les développeurs des résultats SCA.
Marché de l'Analyse de Composition Logicielle Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché couvre les revenus générs par les outils d'analyse de composition logicielle et les services associés qui aident les organisations à identifier, suivre et gérer les composants tiers et open source dans les logiciels.
Exclusions du périmètre : nous excluons les outils généraux de test de sécurité des applications qui n'effectuent pas l'analyse des dépendances et des composants comme fonction principale.
Aperçu de la segmentation
- Par composant
- Solutions
- Services
- Par mode de déploiement
- Cloud
- Sur site
- Hybride
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises
- Par secteur vertical
- Informatique et télécommunications
- BFSI
- Commerce de détail et e-commerce
- Gouvernement
- Santé et sciences de la vie
- Fabrication
- Automobile
- Énergie et services publics
- Autres secteurs verticaux
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Asie du Sud-Est
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour délimiter le périmètre du marché et pour constituer le premier ensemble de signaux de demande avant nos échanges avec les acteurs du secteur. Nous avons consulté des sources publiques telles que les recommandations du NIST sur le Cadre de développement logiciel sécurisé, les publications de la CISA sur les pratiques SBOM, les décrets exécutifs américains et les documents relatifs aux marchés publics, ainsi que la base de données CVE du NVD afin de comprendre l'évolution des tendances en matière d'exposition et des exigences de conformité.
Pour convertir ce contexte en données de dimensionnement, nous avons également examiné des éléments tels que les dépôts réglementaires des entreprises, les présentations aux investisseurs, la couverture de presse spécialisée en cybersécurité, ainsi que la documentation des fondations open source et des organismes de normalisation. Le cas échéant, nous avons recoupé les indicateurs de revenus au niveau des entreprises et l'activité transactionnelle à l'aide d'abonnements payants pour les données financières et le renseignement sur les entreprises, les actualités et les données financières, ainsi qu'une base de données de brevets pour le suivi directionnel de l'innovation. Ces exemples ne sont pas exhaustifs, et de nombreuses autres sources publiques ont également été utilisées pour collecter, valider et clarifier les données.
Entretiens primaires et enquêtes
Les travaux primaires ont porté sur la confirmation des modalités d'achat et de tarification de l'Analyse de Composition Logicielle, ainsi que sur la distinction entre les revenus de licences, d'abonnements et de services afin que les totaux restent comparables entre les fournisseurs et les régions. Nous avons échangé avec un panel de fournisseurs d'outils, de partenaires de distribution et de services, ainsi que de parties prenantes en matière de sécurité d'entreprise et de DevSecOps dans les principales régions, afin de valider le calendrier d'adoption, le comportement de renouvellement et les modes de conditionnement habituels (y compris les déploiements en cloud et sur site).
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 34 % | Directeurs (CXO) : 17 % | APAC : 42 % |
| Niveau intermédiaire : 44 % | Responsables fonctionnels/d'unité : 26 % | EMEA : 35 % |
| Acteurs de plus petite taille : 22 % | Managers : 57 % | Amériques : 23 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une approche descendante dans laquelle le bassin adressable est reconstitué à partir des signaux de dépenses en sécurité logicielle, puis filtré selon les cas d'usage spécifiques à l'Analyse de Composition Logicielle (inventaire des dépendances, correspondance des vulnérabilités et conformité des licences). Les résultats sont ensuite vérifiés par des approximations ascendantes sélectives, telles que des points de prix échantillonnés pour les abonnements et les services multipliés par des fourchettes d'adoption, ainsi que des vérifications auprès des canaux de distribution pour éviter de comptabiliser deux fois les mêmes revenus.
Les données utilisées dans le modèle comprennent le rythme d'adoption des politiques liées au SBOM, l'intensité des dépendances open source dans les développements logiciels d'entreprise, les volumes de divulgation de vulnérabilités et la pression de remédiation, les modèles de tarification typiques basés sur les postes ou les applications, ainsi que la répartition entre déploiements cloud et sur site. Lorsqu'un fournisseur déclare des revenus mixtes en sécurité des applications, nous comblons l'écart en appliquant des ventilations validées basées sur les discussions relatives au mix produit et aux schémas de déploiement client, puis nous soumettons la ventilation à des tests de robustesse à partir de sources multiples.
Les prévisions sont construites à l'aide d'une analyse de scénarios permettant de tester des trajectoires d'adoption optimistes et conservatrices, suivie d'un scénario de base ancré sur les attentes des praticiens concernant les cycles budgétaires et la vitesse de déploiement. Les principaux moteurs sont projetés à l'aide d'un mix de calendriers de politiques publiés et du consensus issu des entretiens sur les taux de renouvellement, la progression des prix et la rapidité avec laquelle l'Analyse de Composition Logicielle passe d'outils ponctuels à des offres groupées en plateformes.
Validation des données et cycle de mise à jour
La validation est effectuée par plusieurs recoupements afin que le chiffre final ne soit pas déterminé par une seule hypothèse. Nous comparons les résultats avec des signaux indépendants tels que l'orientation des budgets d'outils de sécurité, l'activité de conformité liée au SBOM et les indicateurs de revenus des fournisseurs, puis les anomalies sont examinées jusqu'à ce que l'écart puisse être expliqué par une piste de données claire.
Avant validation finale, le modèle fait l'objet de révisions analytiques en plusieurs étapes, et des reprises de contact sont déclenchées lorsque la tarification, le conditionnement ou la répartition des déploiements semble incohérente avec ce que nous avons recueilli lors des entretiens. Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires lors d'événements significatifs, et une dernière vérification avant livraison est effectuée afin que les clients reçoivent la vue la plus récente et actualisée.
Comparaison du dimensionnement du marché de l'Analyse de Composition Logicielle par Mordor Intelligence avec d'autres estimations publiées
Les valeurs de marché publiées pour l'analyse de composition logicielle peuvent sembler très éloignées les unes des autres, car les limites du périmètre sont tracées différemment et la logique de tarification n'est pas toujours appliquée de la même manière. Le calendrier de conversion des devises et la rapidité avec laquelle les hypothèses sont actualisées après des changements de conditionnement des produits créent également des écarts visibles.
Les principales différences proviennent généralement du fait que les études incluent uniquement les outils d'Analyse de Composition Logicielle ou ajoutent également des couches adjacentes de sécurité de la chaîne d'approvisionnement logicielle, et de la manière dont les revenus de services sont comptabilisés lorsqu'ils sont groupés avec les licences. De plus, certains modèles supposent une hausse plus rapide des prix des abonnements sur la période de prévision, tandis que d'autres maintiennent les prix stables même lorsque les flux de travail SBOM s'étendent, ce qui tire les totaux dans des directions opposées.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 430,12 milliards USD (2026) | |
| Groupe de recherche sectorielle A | 3,80 milliards USD (2025) | L'estimation semble traiter l'Analyse de Composition Logicielle comme une catégorie étroite limitée aux outils et exclut probablement les revenus groupés de sécurité des applications et les services associés, ce qui comprime la taille totale par rapport à une capture de revenus plus large. |
| Groupe de recherche sectorielle B | 0,25 milliard USD (2024) | Le chiffre est ancré sur un bassin de demande plus restreint et un horizon plus long, et utilise probablement des hypothèses de prix de vente moyen conservatrices ainsi qu'une inclusion limitée du conditionnement des plateformes d'entreprise, ce qui réduit la base de revenus mesurée. |
L'écart reflète principalement l'endroit où le périmètre est délimité et la manière dont la tarification est normalisée entre les revenus d'abonnements, d'usage et de services. En actualisant le calendrier de conversion des devises et les hypothèses de prix de vente moyen lors de la dernière actualisation, puis en les recoupant avec les retours des entretiens, le modèle reste aligné sur les réalités actuelles d'achat et de conditionnement, ce qui constitue l'approche appliquée par Mordor Intelligence.
Questions clés auxquelles le rapport répond
Qu'est-ce qui propulse l'expansion rapide du marché de l'analyse de composition logicielle ?
Le marché croît à un TCAC de 17,95 % alors que les réglementations SBOM obligatoires, l'escalade des attaques contre la chaîne d'approvisionnement et des budgets DevSecOps plus importants élèvent l'analyse de composition logicielle d'une analyse optionnelle à une nécessité à l'échelle de l'entreprise.
Quelle sera la taille du marché de l'analyse de composition logicielle d'ici 2031 ?
La taille du marché de l'analyse de composition logicielle devrait atteindre 981,62 milliards USD d'ici 2031, soit près de 2,7 fois sa valorisation de 2025.
Quel mode de déploiement connaît la croissance la plus rapide ?
La livraison en cloud est en tête tant en termes d'adoption que de croissance, avec 62,10 % de parts en 2025 et une progression à un TCAC de 19,05 %, car les modèles SaaS s'alignent sur les pipelines CI/CD agiles.
Pourquoi la santé est-elle le secteur vertical à la croissance la plus rapide pour l'analyse de composition logicielle ?
Les règles de la FDA exigent désormais que les fabricants de dispositifs médicaux soumettent des SBOM et maintiennent une gestion continue des vulnérabilités, alimentant un TCAC de 18,12 % pour la santé et les sciences de la vie jusqu'en 2031.
Quel est le principal défi opérationnel dans le déploiement de l'analyse de composition logicielle ?
Les organisations citent une pénurie de talents qualifiés capables d'interpréter les résultats des analyses et des volumes élevés de faux positifs qui érodent la confiance des développeurs, les deux freinant la dynamique d'adoption.