
Tamaño y Participación del Mercado de Autenticación Multifactor (MFA)
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 24.53 Mil millones de dólares |
| Tamaño del Mercado (2031) | 51.96 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 16.20 % |
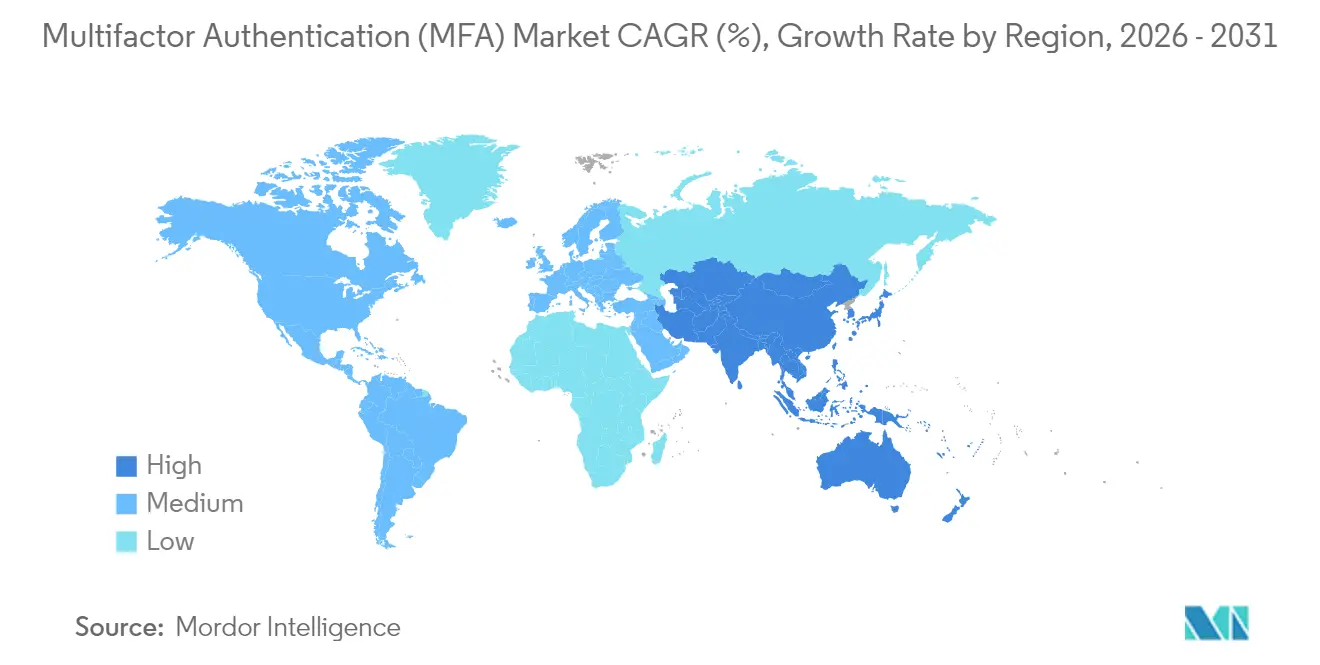
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
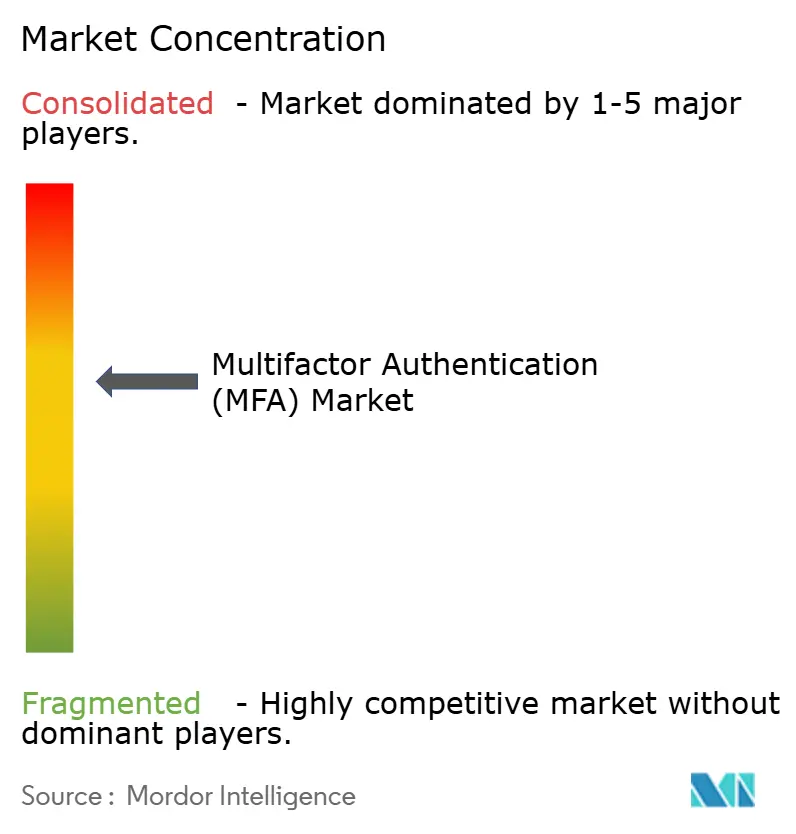
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autenticación Multifactor (MFA) por Mordor Intelligence
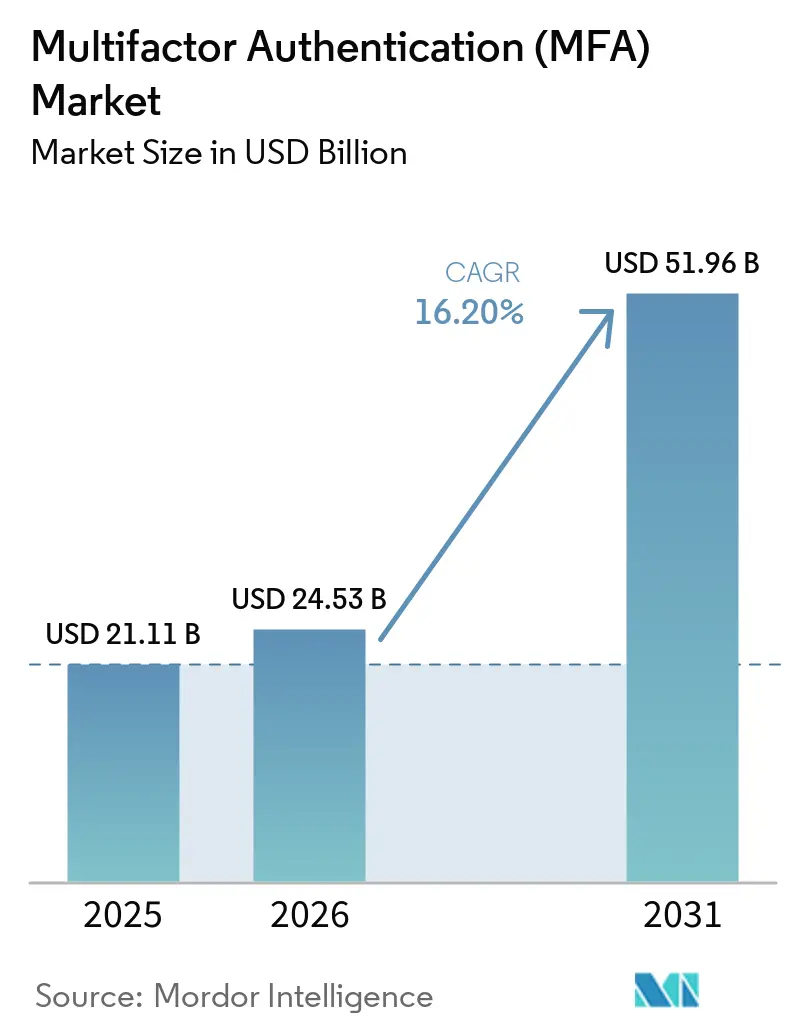
El tamaño del mercado de autenticación multifactor fue valorado en USD 21,11 mil millones en 2025 y se estima que crecerá desde USD 24,53 mil millones en 2026 hasta alcanzar USD 51,96 mil millones en 2031, a una CAGR del 16,20% durante el período de pronóstico (2026-2031). Esta trayectoria de crecimiento está respaldada por la adopción de confianza cero, el endurecimiento de las directivas de protección de datos y el aumento de las primas por ransomware, que impulsan una inversión urgente en autenticación más sólida. Los mandatos regulatorios, como la Regla de Seguridad HIPAA de 2025 en los Estados Unidos y el reglamento de la Cartera de Identidad Digital Europea, están desplazando las adquisiciones desde herramientas básicas de OTP hacia claves de acceso resistentes al phishing y tokens de hardware, confirmando la transición del mercado de autenticación multifactor hacia soluciones de alta garantía. Al mismo tiempo, los choques en la cadena de suministro de chips de elemento seguro y el aumento de las tarifas de SMS A2P están llevando a los compradores a preferir factores basados en software o integrados en dispositivos. El liderazgo de América del Norte en confianza cero, las iniciativas de identidad móvil de Asia-Pacífico y la regulación de carteras digitales de Europa crean conjuntamente un volante global que sostiene una expansión de dos dígitos para la industria de autenticación multifactor hasta 2030.
Conclusiones Clave del Informe
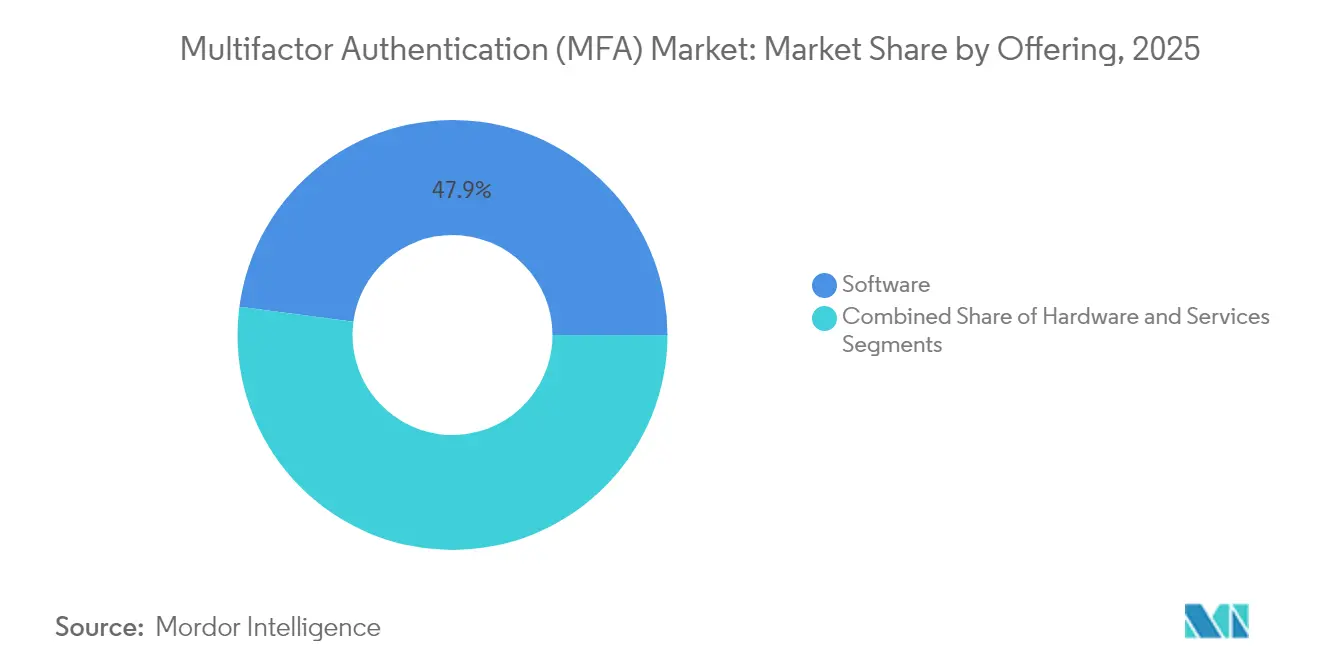
- Por tipo de oferta, el software representó el 47,90% de la participación del mercado de autenticación multifactor en 2025, mientras que se proyecta que las plataformas sin contraseña crecerán a una CAGR del 18,85% hasta 2031.
- Por modelo de autenticación, los métodos de dos factores lideraron con una participación de ingresos del 45,95% en 2025; se prevé que la autenticación sin contraseña avance a una CAGR del 18,05%.
- Por modo de implementación, las soluciones en la nube representaron el 40,75% del tamaño del mercado de autenticación multifactor en 2025, mientras que se espera que la implementación híbrida se expanda a una CAGR del 17,35% hasta 2031.
- Por tamaño de empresa, las grandes organizaciones captaron el 61,90% de los ingresos en 2025; se anticipa que las pymes crecerán a una CAGR del 16,55%.
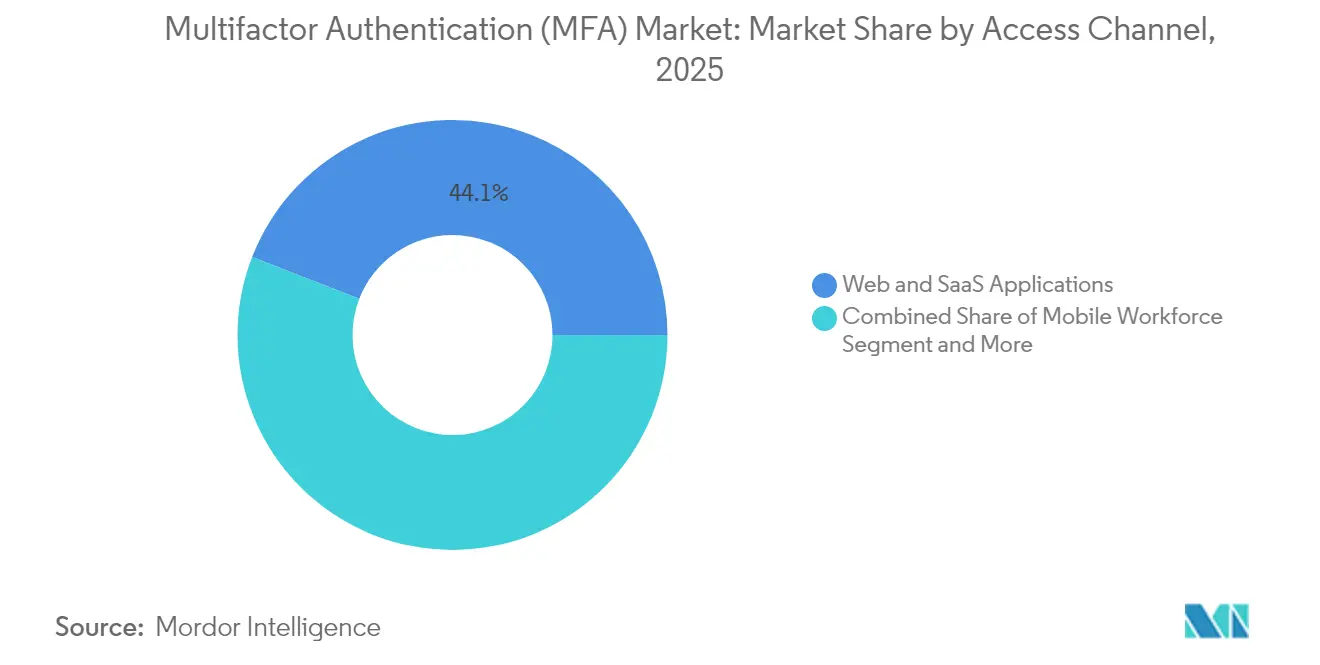
- Por canal de acceso, las aplicaciones web y SaaS controlaron el 44,10% de la participación del tamaño del mercado de autenticación multifactor en 2025; el segmento de fuerza laboral móvil crece a una CAGR del 17,20%.
- Por industria, la banca y las instituciones financieras lideraron con una participación de ingresos del 23,95% en 2025, y los intercambios de criptomonedas registran una CAGR del 16,75% hasta 2031.
- Por geografía, América del Norte retuvo el 37,35% de la participación de mercado en 2025, mientras que Asia-Pacífico encabeza la liga de crecimiento con una CAGR del 16,35%.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Migración acelerada hacia arquitecturas de seguridad de confianza cero en industrias reguladas | +3.2% | Global, con adopción temprana en América del Norte y la UE | Mediano plazo (2-4 años) |
| Aumento del ransomware como servicio que impulsa incrementos en las primas de seguros | +2.8% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Autenticación fuerte basada en FIDO obligatoria para portales de gobierno electrónico en la UE | +2.1% | Europa, con efecto secundario en programas gubernamentales de APAC | Mediano plazo (2-4 años) |
| Kits de phishing por notificación push que aumentan la demanda de MFA resistente al phishing | +1.9% | Global, con especial impacto en segmentos empresariales | Corto plazo (≤ 2 años) |
| Ataques de deepfake impulsados por IA que obligan a usar biometría de mayor factor | +1.6% | Global, con impacto temprano en servicios financieros | Largo plazo (≥ 4 años) |
| Modelos de intercambio de inteligencia de amenazas público-privados operan en los Estados Unidos y otros países de los Cinco Ojos | +1.4% | América del Norte, Reino Unido, Australia, con alcance global limitado | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Migración Acelerada hacia Arquitecturas de Seguridad de Confianza Cero en Industrias Reguladas
Los esquemas de confianza cero ahora requieren verificaciones de identidad continuas en cada sesión, elevando la MFA de un complemento opcional a un control central. Los bancos canadienses deben abandonar el OTP por SMS bajo la norma OSFI B-13, impulsando los tokens de hardware y los factores biométricos hacia las operaciones rutinarias.[1] Los principales grupos financieros de los Estados Unidos, incluido Capital One, se han comprometido a eliminar las contraseñas de los empleados para finales de 2025, sustituyéndolas por claves de acceso ancladas en certificados de dispositivo que reducen el riesgo de relleno de credenciales. Los proveedores responden construyendo plataformas integradas que unifican la autenticación entre identidades de la fuerza laboral, clientes y máquinas, fortaleciendo la amplitud del ecosistema del mercado de autenticación multifactor.
Aumento del Ransomware como Servicio que Impulsa Incrementos en las Primas de Seguros
Los aseguradores cibernéticos ahora tratan la MFA resistente al phishing como higiene básica. Las pólizas se rechazan o se reprician al alza cuando solo se dispone de correo electrónico o SMS-OTP, convirtiendo la inversión en MFA en una cobertura directa del costo de los seguros.[2] A medida que los kits de adversario en el medio se vuelven accesibles, los consejos de administración trasladan los fondos de los cortafuegos perimetrales a la garantía de identidad, impulsando la demanda del mercado de autenticación multifactor entre las medianas empresas que anteriormente tardaban en modernizarse.
Autenticación Fuerte Basada en FIDO Obligatoria para Portales de Gobierno Electrónico de la UE
El Reglamento UE 2024/1183 obliga a todos los estados miembros a ofrecer carteras electrónicas que admitan inicio de sesión transfronterizo de alta garantía para 2026, creando una línea de base unificada para las soluciones conformes con FIDO. El plazo del sector público cataliza los despliegues en el sector privado, mientras que Japón y Australia introducen marcos similares, ampliando la huella del mercado de autenticación multifactor en Asia-Pacífico.
Kits de Phishing por Notificación Push que Aumentan la Demanda de MFA Resistente al Phishing
Los atacantes explotan el reflejo humano de pulsar "Aprobar" en alertas push no solicitadas, eludiendo los segundos factores. Las empresas ahora pivotan hacia claves de acceso vinculadas criptográficamente a los dispositivos, cerrando la brecha de ingeniería social. El despliegue de claves de acceso de Amazon para 175 millones de clientes pone de relieve la viabilidad a escala del consumidor.[3]
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Interoperabilidad limitada de MFA en entornos SCADA/ICS heredados | -2.3% | Global, concentrado en manufactura y servicios públicos | Largo plazo (≥ 4 años) |
| Aumento de los costos de SMS OTP ante la inflación de tarifas A2P | -1.8% | Global, con impacto agudo en mercados emergentes | Corto plazo (≤ 2 años) |
| Experiencia de usuario fragmentada en autenticadores móviles que perjudica la adopción de la fuerza laboral | -1.5% | Global, con especial impacto en segmentos de pymes | Mediano plazo (2-4 años) |
| Escasez de chips para tokens de hardware y riesgo en el suministro de elementos seguros | -1.2% | Global, con concentración de la cadena de suministro en Asia | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Interoperabilidad Limitada de MFA en Entornos SCADA/ICS Heredados
Las redes industriales dependen de la latencia determinista y el tiempo de actividad continuo. La introducción de pasos de inicio de sesión adicionales arriesga tiempos de inactividad, por lo que los operadores de plantas aíslan la tecnología operativa de la tecnología de la información en lugar de adaptar la MFA completa, limitando los ingresos alcanzables del mercado de autenticación multifactor en la industria pesada.
Aumento de los Costos de SMS OTP ante la Inflación de Tarifas A2P
Los recargos 10DLC de los operadores de los Estados Unidos y las mayores tarifas de terminación globales inflan las facturas de autenticación —de USD 0,003 a USD 0,01 por mensaje más tarifas mensuales—, lo que lleva a las marcas digitales a eliminar gradualmente el SMS OTP. Los aumentos de tarifas golpean con más fuerza en los segmentos sensibles al costo, ralentizando la adopción hasta que maduren los flujos de trabajo de claves de acceso más económicos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Oferta:
Dominio del Software en Medio de la Aceleración sin ContraseñaLas soluciones de software generaron el 47,90% de los ingresos de 2025 y constituyen la mayor porción del mercado de autenticación multifactor. Las licencias por suscripción, los kits de herramientas de API y las consolas en la nube simplifican las implementaciones en entornos de trabajo híbridos. La propuesta de valor del segmento escala aún más a medida que las empresas migran los controles perimetrales hacia estructuras de identidad que integran informes de cumplimiento y métricas de riesgo adaptativas. Las plataformas sin contraseña —lideradas por cadenas de herramientas WebAuthn y SDK— registran una CAGR del 18,85%, lo que refleja la preferencia de los compradores por factores que eliminan las bases de datos de credenciales y neutralizan el phishing desde la raíz. El hardware sigue siendo indispensable para las cargas de trabajo reguladas que exigen almacenamiento aislado en elemento seguro, aunque la escasez de chips eleva los costos de los tokens y orienta los presupuestos hacia el software.
La demanda de experiencia en implementación convierte los servicios gestionados en un nicho atractivo. Los socios de servicio diseñan campañas de inscripción, adaptan aplicaciones heredadas y supervisan los paneles de MFA, transformando la colocación puntual de productos en ingresos recurrentes de consultoría. El mercado de autenticación sin contraseña desplaza así el valor desde las licencias de software perpetuas hacia compromisos de consultoría recurrentes y suscripciones de servicios gestionados. Como resultado, los grandes integradores agrupan las implementaciones con proyectos de confianza cero más amplios, elevando los valores medios de los contratos y reforzando el giro del mercado de autenticación multifactor hacia una adquisición centrada en plataformas.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Autenticación:
Los Dos Factores Lideran Mientras lo Sin Contraseña Crece con FuerzaEl inicio de sesión de dos factores aún sustenta el 45,95% de los ingresos de 2025, principalmente a través de aplicaciones de autenticación y códigos SMS que ofrecen una reducción rápida del riesgo. Sin embargo, las claves de acceso resistentes al phishing se expanden a una CAGR del 18,05% a medida que los proveedores de navegadores y sistemas operativos móviles integran FIDO2 en los flujos de trabajo nativos. La decisión de Microsoft de hacer que las nuevas cuentas de consumidores sean sin contraseña por defecto proporciona un poderoso modelo de referencia. Los marcos multifactor que requieren tres o más factores siguen siendo obligatorios en determinados segmentos gubernamentales y financieros, pero el apetito comercial más amplio pivota hacia la orquestación basada en riesgo que eleva dinámicamente la solidez del factor.
Por Modo de Implementación:
Liderazgo en la Nube con Crecimiento HíbridoLas plataformas de identidad alojadas en la nube acumularon el 40,75% del gasto de 2025 porque la entrega SaaS acelera el despliegue y armoniza las políticas entre aplicaciones locales y SaaS. Se prevé que las implementaciones híbridas crezcan a una CAGR del 17,35% a medida que los directores de seguridad de la información mantienen conectores locales para la residencia de datos, mientras orquestan las políticas desde la nube. Los submodelos de nube privada atraen a sectores altamente regulados que desean segregación de seguridad sin renunciar a la elasticidad, ampliando la base direccionable del mercado de autenticación multifactor.
Por Tamaño de Empresa:
Las Grandes Empresas Lideran, las Pymes se AceleranLas grandes organizaciones representaron el 61,90% de los ingresos de 2025, lo que refleja presupuestos de cumplimiento más amplios. Sin embargo, la demanda de las pymes crece a una CAGR del 16,55% gracias a los paquetes SaaS llave en mano que eliminan las complicaciones de infraestructura. La competencia de startups de Okta y los créditos para desarrolladores incluidos ilustran cómo los proveedores atraen a las pequeñas empresas con una incorporación de bajo esfuerzo. Los aseguradores aceleran aún más las compras de las pymes al vincular la elegibilidad de las pólizas cibernéticas al despliegue de MFA, ampliando la curva de penetración del mercado de autenticación multifactor.
Por Canal de Acceso:
Las Aplicaciones Web Dominan, la Fuerza Laboral Móvil se AceleraLas aplicaciones web y SaaS representaron el 44,10% de los ingresos en 2025, reflejando las pilas de software orientadas a la nube. La movilidad del trabajo remoto se expande a una CAGR del 17,20% a medida que los empleadores equipan los teléfonos inteligentes con biometría y claves de acceso vinculadas al dispositivo para el acceso desde cualquier lugar. Mientras tanto, los túneles VPN persisten en los entornos heredados, pero los directores de información superponen cada vez más intermediarios de identidad al inicio de la sesión para minimizar el riesgo de movimiento lateral.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final:
La Banca Lidera, los Intercambios de Criptomonedas Crecen con FuerzaLa banca retiene el 23,95% de la participación de ingresos dado el SCA de PSD2 y el aumento de las pérdidas por apropiación de cuentas. Sin embargo, los intercambios de criptomonedas y Web3 crecen a una CAGR del 16,75%, impulsados por el robo irreversible de tokens y la presión regulatoria global. El sector sanitario se acelera tras las enmiendas a la HIPAA que obligan a proteger con MFA todo acceso electrónico a información de salud protegida, mientras que las iniciativas de carteras del sector público fomentan una amplia adopción ciudadana en Europa y Asia-Pacífico.
Análisis Geográfico
Mercado de Autenticación Multifactor (MFA) de América del Norte
América del Norte retuvo el 37,35% de los ingresos en 2025 y debería registrar una CAGR del 13,95% hasta 2031. Las órdenes ejecutivas de EE. UU. sobre ciberseguridad de infraestructuras críticas y la normativa canadiense OSFI B-13 institucionalizan colectivamente la MFA, mientras que el ecosistema de proveedores de SaaS de identidad con sede en la región mantiene ágiles los ciclos de innovación. El tamaño del mercado de autenticación multifactor para América del Norte escala de forma constante a medida que la adquisición de confianza cero entra en la fase de mantenimiento y los proveedores amplían la oferta con análisis adaptativos.
Mercado de Autenticación Multifactor (MFA) de Asia-Pacífico
Asia-Pacífico se encuentra en una trayectoria de CAGR del 16,35% gracias a los programas de identidad gubernamentales. La credencial para smartphone My Number de Japón sustenta ahora el inicio de sesión de más de 650 empresas, y los bancos de Singapur han reemplazado los SMS por tokens FIDO, ampliando la adopción generalizada. El marco de Identidad Digital de Australia implementa claves de acceso para los servicios federales, impulsando imitadores en el sector privado. Las economías emergentes del Sudeste Asiático e India amplían el horizonte del mercado al pasar directamente de las contraseñas heredadas a la biometría móvil.
Mercado de Autenticación Multifactor (MFA) de EMEA
Europa avanza a sólidos dos dígitos a medida que el Reglamento 2024/1183 estandariza el inicio de sesión mediante billetera digital en 27 naciones. El volumen del sector público garantiza la escala de los proveedores, y los proveedores privados de servicios en línea deben interoperar o arriesgarse a la pérdida de clientes. Oriente Medio y África, aunque parten de una base más pequeña, registran despliegues crecientes alineados con la migración a la nube y las iniciativas de ciberresiliencia, añadiendo flujos de ingresos diversificados al mercado global de autenticación multifactor.
Panorama regulatorio
En las principales regiones, las normas de ciberseguridad e identidad digital convergen hacia controles de MFA más sólidos y resistentes al phishing, así como hacia certificaciones técnicas más claras. En Estados Unidos, la orientación federal hacia el modelo de confianza cero vinculada a la Orden Ejecutiva 14028 continúa propagándose a través de las directrices de las agencias, incluida la publicación del Federal Register de enero de 2025 que hace referencia a revisiones de la Circular A-130 de la OMB para promover la autenticación multifactor resistente al phishing en los sistemas federales. NIST también actualizó la línea base técnica en sus Directrices de Identidad Digital con SP 800-63-4 (incluida SP 800-63B-4 para los requisitos de autenticadores), publicada en 2025, que orienta cómo las empresas documentan la solidez de los autenticadores y los controles de ciclo de vida en auditorías regulatorias.
En Europa, la Directiva NIS2 (UE) 2022/2555 y sus herramientas de implementación están transformando el uso de MFA de un lenguaje de mejores prácticas a medidas de gestión de riesgos exigibles, con expectativas explícitas de control de acceso. El Reglamento de Ejecución de la Comisión (UE) 2024/2690 (octubre de 2024) detalla los requisitos técnicos y metodológicos para la gestión de riesgos de ciberseguridad bajo NIS2, incluyendo cómo las organizaciones tratan el control de acceso y las excepciones de MFA. La orientación técnica complementaria de ENISA en 2025 operacionaliza aún más estos requisitos, reforzando la demanda de soluciones de MFA que puedan vincularse a controles auditables en lugar de implementaciones ad-hoc de OTP.
Panorama Competitivo
Concentración del Mercado
La Innovación y la Integración Impulsan el Éxito en el Mercado
El éxito en el mercado de autenticación multifactor depende cada vez más de la capacidad de los proveedores para ofrecer soluciones fluidas, seguras y escalables que se integren con los sistemas empresariales existentes. Los actores establecidos deben centrarse en ampliar sus métodos de autenticación para incluir tecnologías emergentes como la autenticación sin contraseña y la biometría conductual, manteniendo al mismo tiempo la compatibilidad con los sistemas heredados. La capacidad de ofrecer opciones de implementación flexibles en entornos de nube, híbridos y locales, combinada con sólidas capacidades de cumplimiento e interfaces fáciles de usar, se ha vuelto crucial para mantener la participación de mercado. Las empresas también deben desarrollar sólidos ecosistemas de socios y mantener una infraestructura de soporte robusta para atender eficazmente a diversos sectores industriales.
Para los actores emergentes y los contendientes, el éxito radica en identificar y abordar brechas específicas del mercado o segmentos desatendidos con soluciones innovadoras. Esto incluye el desarrollo de soluciones de autenticación especializadas para sectores de alto crecimiento como la sanidad y los servicios financieros, o la concentración en tecnologías de autenticación específicas como las soluciones basadas en móvil o los tokens de hardware. El creciente enfoque regulatorio en la ciberseguridad y la protección de datos en todas las regiones presenta tanto oportunidades como desafíos, lo que requiere que los proveedores mantengan agilidad para adaptar sus soluciones a los requisitos de cumplimiento en evolución.
Los factores de éxito futuros del mercado también incluyen la capacidad de abordar las crecientes preocupaciones en torno a la privacidad, la experiencia del usuario y la necesidad de métodos de autenticación más sólidos y resistentes al phishing. El papel de la MFA y la autenticación de dos factores en la provisión de acceso seguro se vuelve cada vez más crítico en este panorama en evolución.
Líderes de la Industria de Autenticación Multifactor (MFA)
-
Giesecke+Devrient GmbH
-
GoTrustID Inc.
-
Thales Group
-
Duo Security (Cisco Systems Inc.)
-
RSA Security LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Autenticación Multifactor (MFA) Empresas cubiertas en este informe
- Giesecke+Devrient GmbH
- Thetis
- GoTrustID Inc.
- Thales Group
- Duo Security (Cisco Systems Inc.)
- RSA Security LLC
- Okta Inc.
- Google LLC (Alphabet Inc.)
- Ping Identity Corp.
- ManageEngine (Zoho Corp.)
- Microsoft Corp.
- TeleSign Corp. (Proximus Group)
- HID Global Corp.
- OneSpan Inc.
- CyberArk Software Ltd.
- ForgeRock Inc.
- Entrust Corp.
- SecureAuth Corp.
- Symantec Corp. (Broadcom Inc.)
- Keyless Technologies
- Secret Double Octopus
- Trusona Inc.
Oportunidades de mercado y perspectivas futuras
Está surgiendo una oportunidad a corto plazo en los servicios financieros regulados y los pagos digitales, donde los supervisores están pasando de "usar MFA" a "usar autenticación resistente al phishing" y exigiendo documentación de cumplimiento. En julio de 2026, la Comisión de Valores y Futuros de Hong Kong (SFC) exigió a los corredores autorizados y las plataformas de criptomonedas que abandonen el OTP por SMS y correo electrónico en favor de métodos resistentes al phishing como FIDO2/WebAuthn o vinculación de dispositivos dentro de un plazo de 12 meses. Esto abre un espacio en blanco a corto plazo para plataformas sin contraseña (passkeys), adquisición de claves FIDO y servicios de ciclo de vida de tokens que puedan demostrar la aplicación de políticas, la inscripción de usuarios y la revocación en grandes bases de usuarios.
Los ecosistemas de pago de gran volumen y la regulación financiera estadounidense a nivel estatal también respaldan programas de modernización que favorecen la MFA adaptativa y sin contraseña, junto con servicios gestionados para reducir la carga operativa. El Banco de la Reserva de la India (RBI) introdujo nuevos mecanismos de autenticación en abril de 2026 para los pagos digitales que requieren al menos dos factores independientes, incluido un factor dinámico, acelerando los ciclos de reemplazo de los patrones heredados de contraseña más OTP. En Estados Unidos, los mecanismos de cumplimiento del Departamento de Servicios Financieros de Nueva York (NYDFS) en torno a 23 NYCRR 500, incluida la certificación anual de cumplimiento vinculada al mandato ampliado de MFA, están impulsando a las entidades cubiertas a estandarizar la MFA en todos los accesos de usuario, reforzando la demanda de integraciones híbridas, informes y factores vinculados criptográficamente que reducen la fatiga por notificaciones push y la exposición a SMS A2P.
Desarrollos recientes de la industria en Mercado de Autenticación Multifactor (MFA)
- Abril de 2026: Giesecke+Devrient (G+D) inició un plan de dos años para escalar la autenticación biométrica basada en passkeys en India, dirigido a bancos y redes de tarjetas. La iniciativa alinea el lanzamiento de productos con los requisitos de autenticación de pagos de India y amplía las implementaciones de gran volumen que favorecen la MFA resistente al phishing frente a los flujos con uso intensivo de SMS.
- Marzo de 2026: Giesecke+Devrient (G+D) anunció la adquisición de XTec Incorporated, completada el 27 de febrero de 2026, para expandirse en identidad y seguridad del sector público estadounidense. El acuerdo fortalece la posición de G+D en entornos de alta seguridad donde la adquisición de MFA está estrechamente vinculada a los estándares de seguridad gubernamentales y a controles auditables del ciclo de vida de las credenciales.
- Junio de 2024: Thales lanzó Passwordless 360 para ofrecer funcionalidad totalmente sin contraseña para empresas. Al empaquetar capacidades sin contraseña en una oferta lista para empresas, Thales redujo la barrera de integración para las grandes organizaciones que migran de la MFA centrada en OTP hacia passkeys y autenticación resistente al phishing.
Mercado de Autenticación Multifactor (MFA) Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Para esta metodología, el mercado de autenticación multifactor abarca los ingresos provenientes de software de MFA, hardware de soporte y servicios relacionados que permiten la verificación de usuarios mediante dos o más factores en casos de uso empresariales y orientados al consumidor.
Exclusiones del alcance: Se excluyen las herramientas de inicio de sesión de factor único puro y los trabajos de gobernanza de identidad que no habilitan directamente un paso de MFA durante la autenticación.
Descripción General de la Segmentación
- Por Tipo de Oferta
- Hardware
- Tokens (USB, Tarjeta Inteligente, Llave Inteligente)
- Dispositivos Biométricos (Huella Dactilar, Vena de la Palma, Facial)
- Otros Dispositivos (Dispositivos Portátiles, Tarjetas Inteligentes NFC)
- Software
- Soluciones de Autenticación (TOTP, Push, U2F)
- Aplicaciones Móviles (Nativas, SDK)
- Servicios
- Servicios Gestionados y Profesionales
- Hardware
- Por Modelo de Autenticación
- Dos Factores (2FA)
- Multifactor (3F y 4F)
- MFA Adaptativa / Basada en Riesgo
- Sin Contraseña (WebAuthn, Claves de Acceso)
- Por Modo de Implementación
- Local
- Nube
- Pública
- Privada
- Híbrida
- Por Tamaño de Empresa
- Pequeñas y Medianas Empresas (Pymes)
- Grandes Empresas
- Por Canal de Acceso
- VPN e Inicio de Sesión Remoto
- Aplicaciones Web y SaaS
- Fuerza Laboral Móvil
- Por Industria del Usuario Final
- Banca e Instituciones Financieras
- Intercambios de Criptomonedas y Web3
- Tecnología (SaaS, Servicios de TI, DevOps)
- Gobierno (Federal, Estatal, Local, Integradores)
- Sanidad y Farmacéutica
- Comercio Minorista y Comercio Electrónico
- Energía, Servicios Públicos y Manufactura
- Educación, Inmigración y Servicios Públicos
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- América del Sur
- Brasil
- Resto de América del Sur
- Europa
- Reino Unido
- Alemania
- Francia
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Resto de Asia-Pacífico
- Oriente Medio y África
- Oriente Medio
- CCG
- Turquía
- Israel
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Egipto
- Resto de África
- Oriente Medio
- América del Norte
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental comienza construyendo el contexto de demanda para la adopción de la autenticación multifactor y luego identificando qué partes del gasto en ciberseguridad e identidad digital pueden contabilizarse como ingresos de MFA. Nos apoyamos en referencias públicas de ciberseguridad e identidad digital, como orientaciones y conjuntos de datos del NIST, la CISA y la ENISA, además de señales de cumplimiento y divulgación de organismos como la SEC.
Para mantener los supuestos fundamentados, también revisamos indicadores de adopción de tecnología en el lugar de trabajo de fuentes como la Oficina de Estadísticas Laborales de Estados Unidos, junto con estándares y referencias técnicas de organizaciones como ISO e IETF que influyen en las prácticas de autenticación. Los informes de empresas, las presentaciones para inversores, la documentación de productos y la cobertura de prensa de reputación se utilizan para comprender los patrones de precios, el empaquetado de suscripciones en la nube y el ritmo de renovación de productos. Cuando es necesario, se utilizan suscripciones de pago para acceder a estados financieros de empresas y bases de datos de patentes, con el fin de verificar la exposición de los proveedores y los temas de innovación. Las fuentes documentales mencionadas anteriormente son meramente ilustrativas, y se utilizaron muchas otras referencias públicas para la recopilación, validación y aclaración de datos.
Entrevistas Primarias y Encuestas
El trabajo primario se utiliza para verificar qué están implementando los compradores, por qué pagan (licencias, tokens o servicios gestionados) y cómo escala el uso con el número de usuarios y el perfil de riesgo. Conversamos con una combinación de proveedores de soluciones, socios de canal, líderes de seguridad informática y partes interesadas en cumplimiento normativo en las principales regiones, de modo que los supuestos de adopción, renovaciones y combinación de factores reflejen el comportamiento real de compra. Cuando las respuestas son contradictorias, se utilizan preguntas de seguimiento para separar los ingresos de MFA de las funciones de identidad adyacentes, y luego se ajustan los datos de entrada del modelo.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 25% | Directores ejecutivos (CXO): 13% | APAC: 44% |
| Nivel medio: 61% | Líderes funcionales/de unidad: 29% | EMEA: 29% |
| Actores menores: 14% | Gerentes: 58% | Américas: 27% |
Dimensionamiento del Mercado y Pronóstico
El dimensionamiento se construye mediante un enfoque de arriba hacia abajo y de abajo hacia arriba: reconstruimos un conjunto global de demanda de MFA a partir del gasto en seguridad empresarial y de la asignación en gestión de identidad y acceso, y luego lo filtramos según los niveles de adopción en industrias y regiones. Corroboramos los totales con verificaciones selectivas de abajo hacia arriba utilizando rangos de precio por usuario y base de usuarios muestreados, junto con la retroalimentación del canal sobre las estructuras contractuales típicas, lo que ayuda a corregir sobreestimaciones.
Los insumos clave utilizados en el modelo incluyen (de forma ilustrativa) el crecimiento de la fuerza laboral digital, la intensidad del acceso remoto y las poblaciones de usuarios regulados en sectores como la banca y el gobierno. También modelamos la combinación entre el uso de tokens de hardware y los factores basados en aplicaciones o biométricos, y realizamos un seguimiento de la progresión promedio de precios de licencias y servicios por tipo de implementación. El pronóstico utiliza análisis de escenarios respaldado por opiniones de expertos sobre la presión del phishing, el ritmo de implementación de confianza cero y la mitigación de la fatiga de autenticación, y luego suaviza la curva para que el crecimiento por saltos aparezca solo cuando múltiples señales se alinean. Donde los datos de abajo hacia arriba presentan brechas, se aplican rangos a la adopción y los precios, y esos rangos se reducen mediante verificaciones primarias de seguimiento antes de finalizar los totales del mercado.
Ciclo de Validación y Actualización de Datos
Los resultados se validan mediante verificaciones cruzadas con indicadores independientes, como la dirección del presupuesto de seguridad de identidad, las tendencias reportadas de brechas y phishing, y los patrones de implementación observados por los compradores según región e industria. Las grandes variaciones se revisan paso a paso, comenzando con verificaciones de definición, seguidas de verificaciones de unidades y moneda, y luego revisando los datos de adopción y precios que impulsan la variación.
Antes de la aprobación final, otro analista revisa el modelo completo. Los movimientos inusuales desencadenan un nuevo contacto con los entrevistados pertinentes para su confirmación. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando acciones de política importantes, cambios tecnológicos o variaciones en los patrones de compra afectan materialmente los supuestos. Justo antes de la entrega, realizamos una revisión final para que la perspectiva publicada refleje las últimas señales y correcciones disponibles.
Comparación del Tamaño del Mercado de Autenticación Multifactor de Mordor Intelligence con Otras Estimaciones Publicadas
Los tamaños publicados del mercado de MFA pueden diferir incluso cuando la etiqueta del tema parece la misma, porque el conjunto de ingresos contabilizados no siempre es consistente. Las mayores diferencias suelen provenir de lo que se trata como ingresos de MFA frente a herramientas de identidad más amplias, de cómo se incorporan los precios de los tokens de hardware y la biometría, y de si las renovaciones de suscripciones en la nube se modelan de manera consistente entre regiones.
La principal brecha proviene de si los módulos adyacentes de gestión de identidad y acceso se suman al total. Mordor Intelligence contabiliza únicamente los ingresos vinculados a un paso de MFA (incluidos el software de MFA, el hardware de soporte y los servicios) y mantiene el inicio de sesión de factor único y la gobernanza de identidad general fuera de la cifra.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 24,53 mil millones de USD (2026) | |
| Global Consultancy A | 20,30 mil millones de USD (2025) | Utiliza un año base de 2025 y puede subestimar la expansión de suscripciones cuando el incremento por renovación y el crecimiento de licencias no se trasladan explícitamente para las implementaciones de MFA en la nube. |
| Industry Publisher B | 17,84 mil millones de USD (2025) | Con frecuencia combina MFA con categorías de autenticación adaptativa o basada en riesgo, lo que puede diluir el conjunto de ingresos dedicados a MFA y reducir el dimensionamiento a corto plazo en comparación con una construcción de ingresos específica por factor. |
En toda la tabla, la dispersión se explica en gran medida por los límites del alcance y las elecciones del año base, más que por un único error de cálculo. Cuando el MFA se vincula a un evento de autenticación definido y cuando la progresión de adopción y precios se verifica con entrevistas a compradores, el tamaño del mercado resulta más fácil de rastrear y reproducir en futuras actualizaciones.
Preguntas Clave Respondidas en el Informe
¿Qué impulsa el rápido crecimiento del mercado de autenticación multifactor hasta 2031?
Los mandatos regulatorios, los despliegues de confianza cero, los requisitos de los seguros cibernéticos y la migración de contraseñas a claves de acceso impulsan colectivamente una CAGR del 16,20% hasta 2031.
¿Cuál es el tamaño actual del mercado de autenticación multifactor?
El mercado está valorado en USD 24,53 mil millones en 2026 y se proyecta que alcance USD 51,96 mil millones en 2031.
¿Qué modelo de autenticación se expande más rápido?
Los métodos sin contraseña basados en WebAuthn y claves de acceso crecen a una CAGR del 18,05% gracias al soporte a nivel de navegador y a una resistencia superior al phishing.
¿Por qué se consideran los costos de SMS OTP una restricción?
Los recargos de los operadores y las tarifas 10DLC elevan los costos por OTP hasta USD 0,01, haciendo que los SMS sean económicamente poco atractivos para la verificación de alto volumen.