
Taille et part du marché de la cybersécurité en Malaisie
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
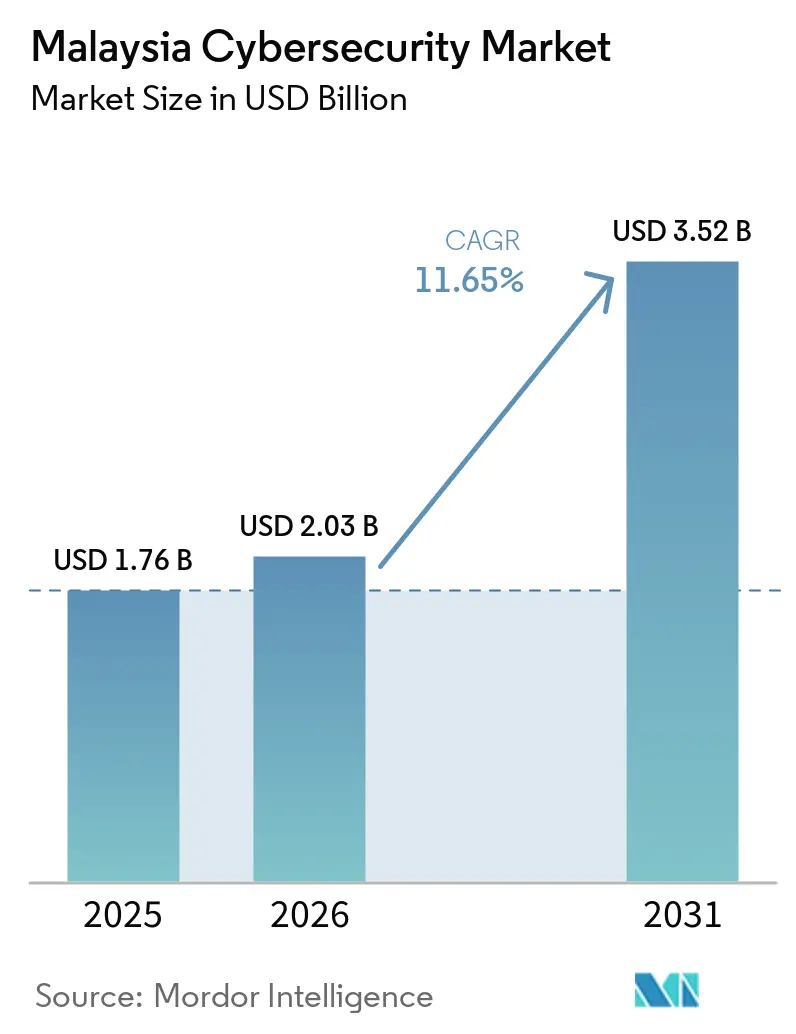
| Taille du marché de l'année de base (2025) | 1.76 Milliards de dollars |
| Taille du Marché (2026) | 2.03 Milliards de dollars |
| Taille du Marché (2031) | 3.52 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 11.65 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en Malaisie par Mordor Intelligence
La taille du marché de la cybersécurité en Malaisie devrait passer de 1,76 milliard USD en 2025 à 2,03 milliards USD en 2026, et est prévue pour atteindre 3,52 milliards USD d'ici 2031, à un CAGR de 11,65 % sur la période 2026-2031. Cette trajectoire à deux chiffres bas positionne le marché malaisien de la cybersécurité parmi les segments d'infrastructure numérique à la croissance la plus rapide au sein du vaste écosystème TIC du pays. Les mandats axés sur le cloud en priorité, la réglementation stricte en matière de licences au titre de la loi sur la cybersécurité de 2024, ainsi que le coût monétisé des violations de données alimentent chacun une demande soutenue. Les grandes entreprises étendent leurs contrôles existants vers des programmes de confiance zéro, tandis que les petites et moyennes entreprises procèdent à leurs premiers déploiements via des services par abonnement qui réduisent les coûts initiaux. Les investissements parallèles dans les réseaux périphériques 5G, les centres de données hyperscale et la modernisation des technologies opérationnelles ancrent davantage une longue trajectoire de croissance pour le marché de la cybersécurité en Malaisie.
Points clés du rapport
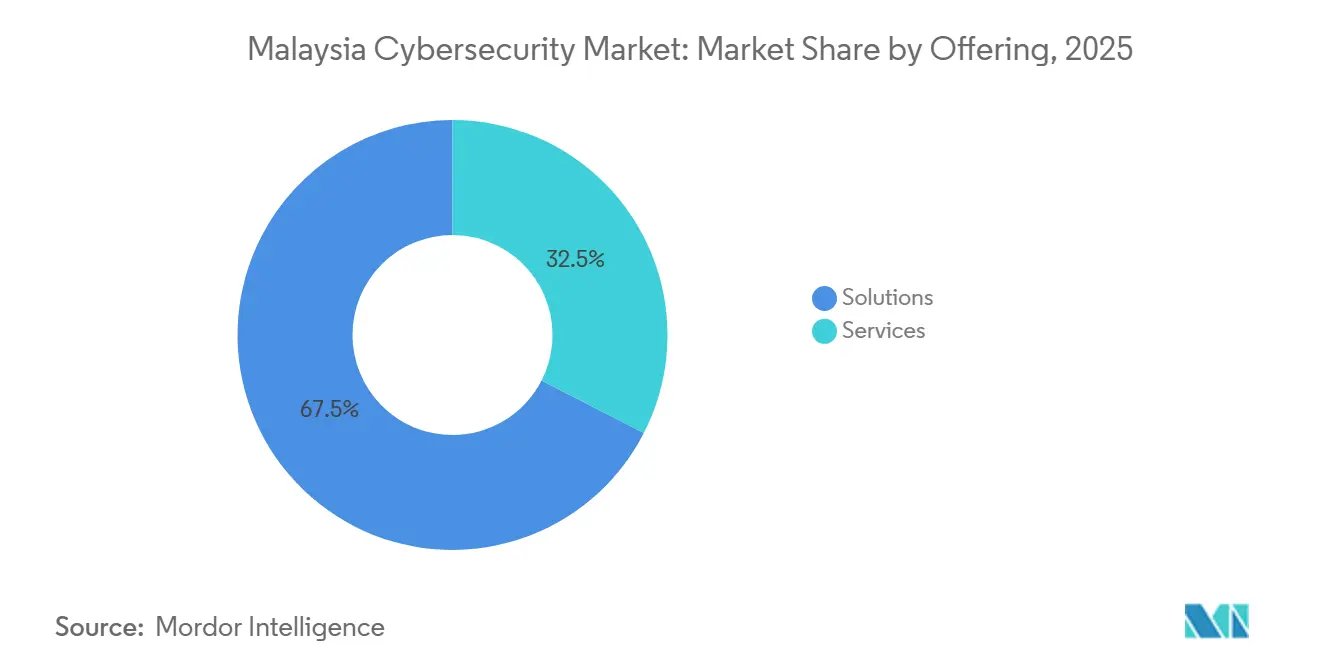
- Par offre, les solutions ont représenté 67,47 % de la part de marché de la cybersécurité en Malaisie en 2025, tandis que les services devraient progresser à un CAGR de 13,96 % jusqu'en 2031.
- Par mode de déploiement, le déploiement sur site détenait 64,26 % de la taille du marché de la cybersécurité en Malaisie en 2025, et les déploiements cloud progressent à un CAGR de 19,10 % jusqu'en 2031.
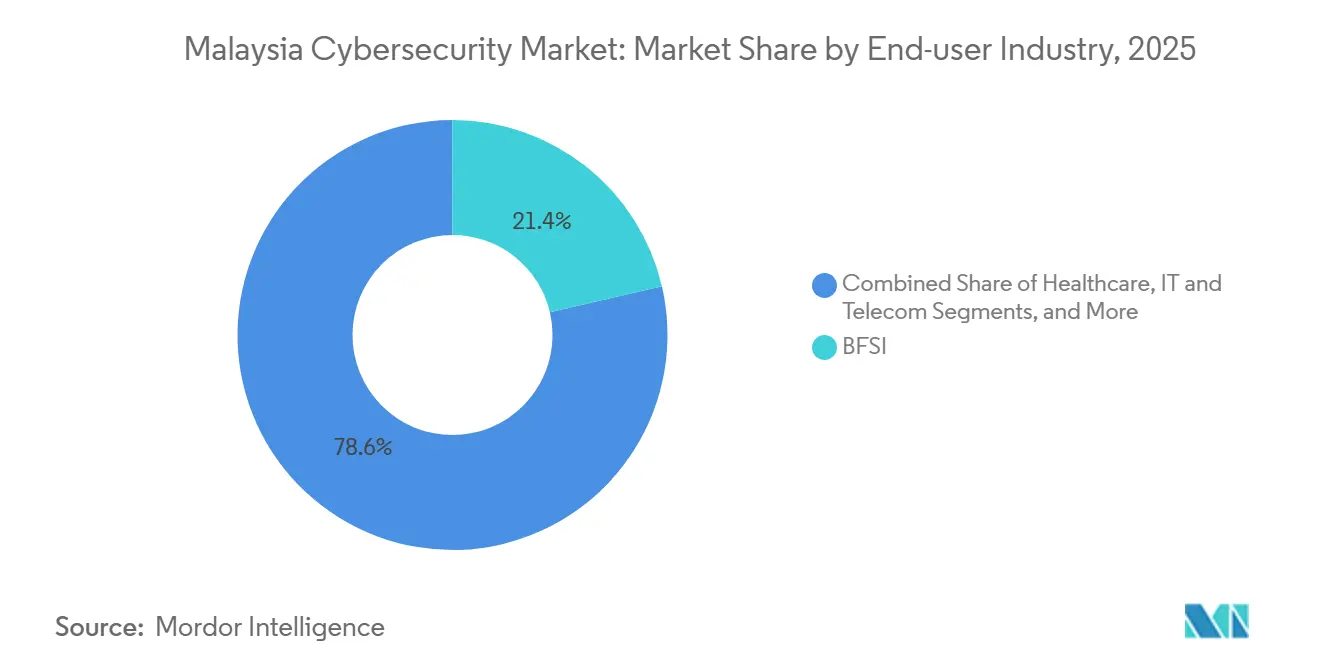
- Par secteur d'utilisateur final, le BFSI a généré 21,36 % de la part de revenus en 2025 ; le secteur de la santé devrait croître à un CAGR de 14,10 % durant 2026-2031.
- Par taille d'entreprise utilisatrice finale, les grandes entreprises ont contrôlé 71,32 % des dépenses en 2025, tandis que les PME devraient se développer à un CAGR de 15,68 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Déploiement rapide de la stratégie axée sur le cloud en priorité de la Malaisie propulsant les dépenses de sécurité cloud dans le secteur public | +2.10% | National ; Kuala Lumpur, Cyberjaya | Court terme (≤ 2 ans) |
| Licences au titre de la loi sur la cybersécurité de 2024 et conformité obligatoire aux IICC stimulant la demande des fournisseurs | +2.80% | National | Moyen terme (2-4 ans) |
| L'essor des centres de données à Johor Bahru élevant les investissements en sécurité périmétrique et en sécurité des technologies opérationnelles | +1.70% | Johor Bahru ; effet d'entraînement vers la vallée de Klang | Moyen terme (2-4 ans) |
| Couverture 5G ≥ 97 % stimulant les mises à niveau de la sécurité du cœur de réseau mobile et des nœuds périphériques | +1.50% | National | Court terme (≤ 2 ans) |
| Pertes économiques de 12,2 milliards USD dues aux violations de données augmentant les budgets au niveau des conseils d'administration | +2.30% | National ; pôles financiers | Court terme (≤ 2 ans) |
| Objectif national de 25 000 défenseurs cyber stimulant les dépenses de conseil et de formation | +1.40% | National ; centres éducatifs | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Déploiement rapide de la stratégie axée sur le cloud en priorité de la Malaisie propulsant les dépenses de sécurité cloud dans le secteur public
La stratégie accélérée axée sur le cloud en priorité de la Malaisie réoriente les dépenses gouvernementales vers des défenses natives du cloud telles que les courtiers de sécurité d'accès au cloud et les plateformes de protection des charges de travail. Les ministères intègrent désormais la classification, le chiffrement et la surveillance continue dans chaque plan de migration d'application, augmentant la demande de base pour les services de conseil et les services gérés. La visibilité du secteur public sur les premières expériences réussies encourage les institutions financières et les opérateurs de télécommunications à adopter des architectures similaires, créant un effet multiplicateur sur le marché de la cybersécurité en Malaisie. Les intégrateurs de systèmes ont repensé leurs portefeuilles autour de modèles de responsabilité partagée, regroupant conseil, déploiement et détection gérée dans des contrats uniques. Collectivement, ces changements se traduisent par une hausse structurelle des dépenses adressables plutôt que par une hausse ponctuelle.
Licences au titre de la loi sur la cybersécurité de 2024 et conformité obligatoire aux IICC stimulant la demande des fournisseurs
La loi sur la cybersécurité de 2024 impose l'obtention obligatoire de licences pour les tests de pénétration, les opérations de sécurité et d'autres services essentiels, tandis que les opérateurs d'infrastructures critiques doivent respecter des codes de pratiques sectoriels spécifiques. Les organisations ont réagi en élevant la conformité au rang de priorité au niveau du conseil d'administration et en faisant appel à des auditeurs externes pour aligner les contrôles sur le nouveau cadre légal de référence. Les fournisseurs ayant obtenu leurs licences en amont ont bénéficié d'un avantage commercial mesurable, car les entreprises préfèrent des partenaires pré-qualifiés pour éviter les erreurs réglementaires. La loi a également formalisé les délais de signalement des incidents, stimulant la demande d'outils de détection en temps réel et d'intégrations de renseignement sur les menaces. Ensemble, ces évolutions intègrent des obligations de conformité récurrentes dans les budgets informatiques, soutenant l'élan de la taille du marché de la cybersécurité en Malaisie.
L'essor des centres de données à Johor Bahru élevant les investissements en sécurité périmétrique et en sécurité des technologies opérationnelles
Johor Bahru double sa capacité en centres de données, passant de 1,3 GW à 2,7 GW d'ici 2027, attirant des investissements de fournisseurs hyperscale tels que Google, Microsoft et Amazon. La forte concentration d'actifs requiert une sécurité physique, réseau et des technologies opérationnelles en couches, avec des plateformes de détection d'anomalies et des systèmes biométriques avancés en tête des listes de procurement. Les autorités locales accordent la priorité à des corridors d'alimentation et de connectivité sécurisés, incitant les opérateurs à adopter des consoles intégrées de surveillance des menaces qui corrèlent les événements physiques et cybernétiques dans un tableau de bord unique. La croissance dans ce corridor se répercute sur les pôles de services à Kuala Lumpur, où les fournisseurs de services de sécurité gérés assurent une couverture SOC à distance pour les installations régionales. Le cycle de construction continu offre donc une visibilité pluriannuelle sur les revenus pour les fournisseurs de matériel, les intégrateurs et les prestataires de services gérés engagés sur le marché de la cybersécurité en Malaisie.
Couverture 5G ≥ 97 % stimulant les mises à niveau de la sécurité du cœur de réseau mobile et des nœuds périphériques
La couverture à 97 % de la population par Digital Nasional Berhad permet des vitesses de téléchargement mobile moyennes proches de 380 Mbps, mais l'architecture distribuée met à rude épreuve les contrôles périmétrique traditionnels. Les opérateurs de télécommunications déploient une segmentation zéro confiance, des pare-feux de micro-passerelles et des couches de sécurité API à travers les tranches de réseau. Les nœuds périphériques traitent des charges de travail sensibles, ce qui nécessite des analyses en temps réel et un chiffrement au point de création des données. Les fournisseurs d'équipements doivent désormais se conformer à des directives strictes de codage sécurisé pour protéger le plan d'attaque élargi. En amont, les plateformes de services financiers et de jeux intègrent des flux de menaces de signalisation de qualité opérateur dans leurs propres piles de surveillance, élargissant les opportunités pour le marché de la cybersécurité en Malaisie.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie aiguë d'architectes en sécurité senior allongeant les délais de projet et augmentant les coûts | -1.9% | National ; plus élevée à Kuala Lumpur | Moyen terme (2-4 ans) |
| Contraintes budgétaires des PME dues à des infrastructures informatiques patrimoniales lourdes en CAPEX | -1.2% | National ; plus prononcée dans les villes secondaires | Long terme (≥ 4 ans) |
| Règles fragmentées de souveraineté des données transfrontalières ralentissant les migrations cloud | −0.9% | National | Moyen terme (2-4 ans) |
| Faible adoption de l'authentification multifacteur en dehors du BFSI accroissant le risque résiduel | −0.8% | Corridors industriels de la péninsule | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie aiguë d'architectes en sécurité senior allongeant les délais de projet et augmentant les coûts
Les migrations cloud complexes se retrouvent au point mort en raison du manque d'architectes expérimentés, ce qui allonge les délais de projet de 37 % et augmente les coûts de main-d'œuvre de plus d'un quart [1]. La rareté gonfle les offres pour les grands contrats de transformation, réduisant les budgets des entreprises et retardant les jalons clés. Les organisations pallient ce problème en externalisant l'architecture auprès de fournisseurs de services de sécurité gérés ou en important de l'expertise depuis des pôles régionaux, mais les longs délais de visa limitent le soulagement à court terme. Les feuilles de route des fournisseurs incluent désormais des moteurs de politiques à faible code et des architectures de référence qui réduisent les heures de conception, mais la supervision pratique reste indispensable pour les charges de travail réglementées. Les contraintes en matière de talents constituent donc un frein persistant au TCAC du marché de la cybersécurité en Malaisie.
Contraintes budgétaires des PME dues à des infrastructures informatiques patrimoniales lourdes en CAPEX
Les PME consacrent jusqu'à 85 % de leurs budgets technologiques à la maintenance du matériel sur site, laissant peu de capacité pour les contrôles préventifs. Les options de financement spécifiques à la sécurité restent limitées, et la souscription d'une cyberassurance est faible, ce qui restreint les alternatives de transfert de risque. Les statistiques sur les violations montrent que les PME subissent plus d'incidents par point de terminaison que les grandes entreprises, pourtant de nombreux propriétaires sous-estiment la responsabilité en aval découlant des attaques sur la chaîne d'approvisionnement. Les subventions gouvernementales couvrent les évaluations de base, mais les coûts d'abonnement pluriannuels dissuadent encore une adoption complète. À moins que les facilités de crédit ne s'améliorent, le segment des PME continuera à prendre du retard, réduisant le potentiel de hausse du marché de la cybersécurité en Malaisie.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
accent croissant sur les servicesLes solutions ont maintenu une part de 67,47 % du marché de la cybersécurité en Malaisie en 2025, portées par les suites de sécurité réseau et cloud qui protègent les environnements hybrides. Cependant, les services devraient dépasser les solutions avec un CAGR de 13,96 % jusqu'en 2031, les entreprises recherchant une expertise disponible en permanence. Une meilleure précision de détection, une surveillance en continu et des tableaux de bord de conformité intégrés positionnent les fournisseurs de services de sécurité gérés (MSSP) comme des partenaires stratégiques plutôt que comme de simples fournisseurs tactiques. Les modèles de tarification basés sur les actifs actifs mensuels abaissent les barrières à l'entrée pour les entreprises de taille intermédiaire. Les prestataires locaux tirent parti de leur connaissance de la réglementation pour décrocher des contrats liés à la loi sur la cybersécurité, tandis que les fournisseurs mondiaux proposent des plateformes d'orchestration qui unifient les alertes entre les outils ponctuels. La convergence des services de conseil, de déploiement et de détection et réponse gérées (MDR) apporte des propositions de valeur allant au-delà de la simple revente technologique, consolidant une croissance portée par les services sur le marché de la cybersécurité en Malaisie.
Le portefeuille de solutions reste néanmoins essentiel pour les organisations soumises à des règles strictes de résidence des données. Les cycles de renouvellement des équipements dans le BFSI et les services publics soutiennent les revenus des pare-feux, des systèmes de prévention des intrusions et des passerelles de messagerie sécurisée. Les plateformes SIEM de nouvelle génération intègrent des analyses comportementales et de l'automatisation pour pallier la pénurie de talents, alignant l'innovation produit sur les objectifs nationaux de développement des compétences. Les fournisseurs associent des licences perpétuelles à des analyses délivrées dans le cloud pour faire le lien entre les contrôles sur site et la visibilité SaaS. La co-livraison avec des intégrateurs locaux accélère le délai de valorisation, reflétant la nature collaborative du marché de la cybersécurité en Malaisie.
Par mode de déploiement :
le cloud gagne du terrain tandis que le sur site maintient sa majoritéLes systèmes sur site représentaient 64,26 % de la taille du marché de la cybersécurité en Malaisie en 2025, car les charges de travail héritées et les mandats de souveraineté des données dominent encore dans les secteurs bancaire et des services publics. Les renouvellements de matériel dans ces secteurs constituent une base stable pour les fournisseurs d'équipements. Pourtant, les déploiements cloud s'étendent à un CAGR de 19,10 % jusqu'en 2031, dépassant les mises à niveau sur site. La tarification à la consommation, les mises à jour continues des fonctionnalités et les analyses pilotées par l'IA rendent les contrôles cloud attrayants pour les institutions qui poursuivent des stratégies axées sur le numérique. Les cadres de responsabilité partagée encouragent les entreprises à confier la maintenance à des prestataires spécialisés, soutenant l'adoption à long terme sur le marché de la cybersécurité en Malaisie.
Les feuilles de route des fournisseurs incluent des nœuds de localisation des données en Malaisie pour rassurer les clients réglementés. À terme, les améliorations apportées aux plateformes de cloud souverain pourraient éroder les résistances restantes, mais les renouvellements de matériel liés aux réseaux de contrôle industriel garantissent un marché continu pour les équipements sur site.
Par secteur d'utilisateur final :
la santé accélère sous la pression de la protection des donnéesLe secteur BFSI a conservé 21,36 % de la part du marché de la cybersécurité en Malaisie en 2025, les régulateurs ayant imposé des cadres stricts de gestion des risques. Les banques déploient des solutions de biométrie comportementale et des pipelines de développement logiciel sécurisé pour contrer la fraude avancée, assurant ainsi une part de portefeuille continue. La modernisation de la compensation interbancaire et les API d'open banking maintiennent la dépendance des institutions financières envers des contrôles multicouches et des plateformes de gestion des risques tiers, soutenant une demande stable.
Le secteur de la santé devrait progresser à un CAGR de 14,10 % jusqu'en 2031, le plus rapide parmi les secteurs verticaux, car l'expansion des dossiers médicaux électroniques et les dispositifs connectés accroissent l'exposition. Le projet de loi d'amendement sur la protection des données personnelles de 2024 introduit des notifications de violation obligatoires assorties d'amendes plus élevées, contraignant les hôpitaux à adopter le chiffrement, la micro-segmentation et les tests de cyber-résilience. Les plateformes de télémédecine intègrent des API de vérification d'identité et de vidéo sécurisée, générant des dépenses supplémentaires. L'adoption du cloud au sein des agences de santé publique accélère la migration des charges de travail et les exigences de sécurité qui en découlent. Collectivement, ces forces cimentent la santé comme une base de clientèle à forte croissance pour le marché de la cybersécurité en Malaisie.

Par taille d'entreprise d'utilisateur final :
les PME progressent depuis une base faibleLes grandes entreprises ont contrôlé 71,32 % des dépenses en 2025, car les leaders des secteurs financier, télécom et énergétique gèrent déjà des programmes multicouches matures. Ils continuent d'allouer des budgets aux analyses avancées, aux tests de pénétration et à la segmentation de confiance zéro, qui nécessitent une main-d'œuvre qualifiée. L'activité de fusion en cours dans les secteurs bancaire et télécom maintient une forte demande pour les services d'intégration et d'équipe rouge, renforçant leur domination sur le marché de la cybersécurité en Malaisie.
Les PME, quant à elles, devraient enregistrer un CAGR de 15,68 %, le plus rapide parmi les catégories de taille. La sécurité native du cloud avec des conditions de paiement à la croissance s'aligne sur leurs contraintes de trésorerie. Les évaluations soutenues par le gouvernement fournissent un plan de départ, tandis que les banques locales pilotent des canaux de prêt liés à la sécurité qui récompensent les contrôles certifiés par des taux d'intérêt plus bas. Les MSSP regroupent la détection des points de terminaison, la sécurité de la messagerie et une assurance de base en une seule facture mensuelle, simplifiant le processus d'approvisionnement. À mesure que les PME s'intègrent dans les chaînes d'approvisionnement régionales, les certifications deviennent un prérequis pour remporter des contrats, ajoutant de l'élan à leurs investissements en cybersécurité.
Analyse géographique
Le Grand Kuala Lumpur reste le pivot du marché de la cybersécurité en Malaisie, porté par la concentration de sièges régionaux, d'organes de réglementation et d'infrastructures avancées de services gérés. Les entreprises de la capitale sont en tête de l'adoption précoce des contrôles zéro confiance et des simulations d'équipe rouge, créant des références pour les fournisseurs. Une masse critique de talents, d'universités et de cabinets de conseil alimente des cycles d'innovation qui font émerger de nouveaux fournisseurs de niche. En conséquence, la demande en amont de services de formation dans la vallée de Klang reste robuste, soutenant des programmes de renforcement des capacités alignés sur l'objectif national de vingt-cinq mille défenseurs.
Johor Bahru se positionne comme un pôle en développement rapide ancré par des campus de centres de données hyperscale. Les fournisseurs cloud mondiaux choisissent cette région pour son énergie renouvelable abondante et sa proximité avec des câbles sous-marins, catalysant les dépenses en protections physiques, réseau et des technologies opérationnelles. Cet effet de cluster stimule une croissance supérieure à la moyenne du marché de la cybersécurité en Malaisie dans le corridor sud.
Penang et la Malaisie orientale contribuent à des dépenses absolues plus modestes mais affichent des taux de croissance supérieurs à la moyenne à mesure que les programmes de fabrication et d'administration électronique progressent. Les exportateurs d'électronique de Penang font face à des audits clients stricts exigeant une conformité démontrée à l'ISO 27001 et des capacités de réponse aux incidents sans temps d'arrêt. Les agences de services numériques de Sabah et Sarawak développent des plateformes de haut débit sécurisé et de services aux citoyens en ligne, adoptant des contrôles SaaS qui contournent les pénuries de matériel local. Les écosystèmes de fournisseurs utilisent des modèles dirigés par des partenaires pour atteindre des clients ruraux dispersés, montrant que la géographie ne limite plus la participation au marché de la cybersécurité en Malaisie.
Paysage réglementaire
La réglementation malaisienne en matière de cybersécurité s'appuie sur le Cyber Security Act 2024 (loi n° 854), entré en vigueur le 26 août 2024, qui a formalisé les obligations relatives aux infrastructures nationales d'information critiques (NCII), telles que le signalement des incidents, les évaluations des risques et les audits. La National Cyber Security Agency (NACSA), placée sous l'égide du National Security Council, coordonne ce cadre, notamment l'administration du règlement de 2024 sur l'agrément des prestataires de services de cybersécurité, qui impose l'obtention d'une licence pour certains services spécifiques de cybersécurité (tels que les opérations de sécurité et les tests d'intrusion). Cela façonne les pratiques de qualification des fournisseurs et d'approvisionnement dans les secteurs réglementés.
Le périmètre réglementaire continue de s'élargir au-delà de la protection des infrastructures pour englober les préjudices liés à la cybercriminalité et les cadres de confiance. Le 1er juillet 2026, le Dewan Rakyat a adopté le Cybercrimes Bill 2026, visant des infractions telles que les deepfakes et la diffusion d'images intimes manipulées, ce qui renforce la demande de capacités de criminalistique, de surveillance et de réponse. Parallèlement, les programmes nationaux pilotés par la NACSA, notamment la National Cyber Security Strategy 2025-2030 et le MyKriptografi Action Plan 2026, fournissent une infrastructure de mise en œuvre qui relie la conformité, la préparation en matière de cryptographie et les normes opérationnelles, tant pour les opérateurs gouvernementaux que pour ceux du secteur critique.
Analyse de la chaîne de valeur
La chaîne de valeur du marché de la cybersécurité en Malaisie commence avec les fournisseurs de technologies mondiaux et régionaux qui proposent des logiciels de sécurité, des équipements, des plateformes cloud et des composants de cryptographie. Ces offres sont localisées par le biais de distributeurs et de partenaires malaisiens. Les intégrateurs de systèmes et les fournisseurs de services de sécurité managés (MSSP) conçoivent, déploient et exploitent ensuite les contrôles, en regroupant de plus en plus le conseil, la mise en œuvre et la détection et réponse managées dans des contrats de services récurrents pour répondre aux pénuries de talents et aux besoins de surveillance 24 heures sur 24, 7 jours sur 7.
La gouvernance et l'activation de la demande s'accompagnent d'une exécution commerciale : la NACSA définit l'orientation nationale et administre l'agrément dans le cadre du Cyber Security Act 2024, tandis que les responsables sectoriels du NCII établissent des codes de bonnes pratiques et des normes sectorielles qui se traduisent par des exigences en matière d'audit, d'outils et de reporting. Les parties prenantes techniques et chargées de l'application, telles que la Malaysian Communications and Multimedia Commission (MCMC), la Bank Negara Malaysia et la Royal Malaysia Police, influencent les exigences et la coordination opérationnelle, renforçant la boucle de rétroaction entre les attentes réglementaires, les achats des entreprises et les protocoles de réponse aux incidents. Les initiatives public-privé axées sur la formation et le déploiement d'outils élargissent le vivier de compétences disponibles et favorisent une première adoption par les organisations plus petites.
Paysage concurrentiel
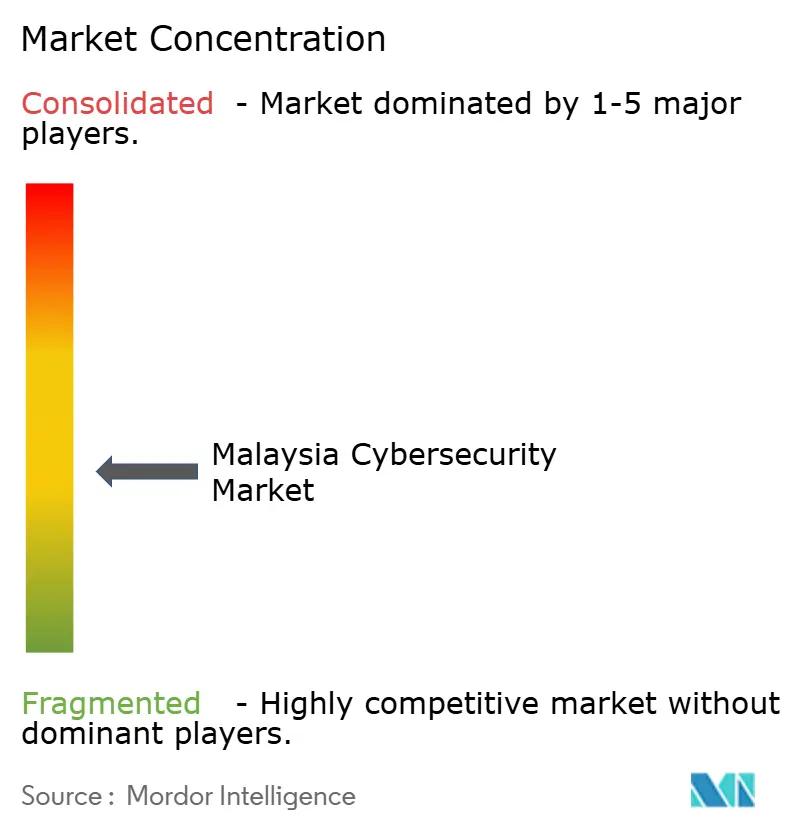
Le marché de la cybersécurité en Malaisie présente une fragmentation modérée, regroupant des plateformes mondiales, des spécialistes régionaux et des champions locaux en essor. Les multinationales telles qu'IBM, Cisco et Microsoft fournissent des suites intégrées et remportent de grands contrats-cadres dans les secteurs bancaire et des télécommunications. Elles s'appuient sur des relations d'entreprise de longue date et de larges portefeuilles de produits pour ancrer des contrats de transformation à haute valeur couvrant plusieurs couches de sécurité. Les acteurs régionaux comme Ensign InfoSecurity apportent une expertise approfondie en conseil et en détection gérée, agissant souvent comme contractants principaux pour des engagements complexes et multinationaux.
Les spécialistes locaux, dont LGMS Berhad et Securemetric Bhd, exploitent leur maîtrise réglementaire et leur alignement culturel pour sécuriser des projets axés sur la conformité. Leur certification précoce dans le cadre du régime de licences de la loi sur la cybersécurité renforce la confiance des opérateurs d'infrastructures critiques qui privilégient la rapidité des audits. Le partenariat de HeiTech Padu avec RSA démontre la valeur de la co-marque de technologies SIEM avancées avec des services localisés, permettant aux organisations de taille intermédiaire d'accéder à des analyses de niveau entreprise. Les opérateurs de télécommunications tels que CelcomDigi et Maxis étendent leurs portefeuilles de sécurité vers des pare-feux gérés et une connectivité sécurisée, monétisant une visibilité réseau acquise au fil des décennies.
Les alliances stratégiques définissent le succès de la mise sur le marché : les fournisseurs cloud collaborent avec les opérateurs de télécommunications pour intégrer des nœuds de service d'accès sécurisé en périphérie, tandis que les fournisseurs de matériel s'associent à des intégrateurs locaux pour un support terrain 24h/24 et 7j/7. La pénurie de talents accélère les fusions et acquisitions, les entreprises achetant des cabinets de conseil de niche pour développer leurs capacités. L'entrée sur le marché pour les fournisseurs de logiciels purs reste accessible, mais les modèles à forte intensité de services se heurtent à des obstacles liés aux licences et aux talents, favorisant des accords en marque blanche avec des fournisseurs de services de sécurité gérés certifiés. Cette dynamique soutient un environnement concurrentiel équilibré qui limite la compression des prix et maintient des marges saines sur le marché de la cybersécurité en Malaisie.
Leaders du secteur de la cybersécurité en Malaisie
-
LGMS Berhad
-
Wizlynx Group
-
IBM Corporation
-
Cisco Systems Inc.
-
Securemetric Bhd
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la cybersécurité en Malaisie Entreprises couvertes dans ce rapport
- LGMS Berhad
- IBM Corporation
- Cisco Systems Inc.
- Securemetric Bhd
- Wizlynx Group
- Akati Sekurity
- Palo Alto Networks
- Fortinet Inc.
- Check Point Software Tech.
- Trend Micro Inc.
- Kaspersky Lab
- Nexagate Sdn Bhd
- Ishan Tech Sdn Bhd
- Capgemini SE
- Microsoft Corp.
- AVG Technologies (Gen Digital)
- ATandT Cybersecurity
- NTT Data Security
- BAE Systems AI Malaysia
- Darktrace plc
- CrowdStrike Holdings Inc.
Opportunités de marché et perspectives d'avenir
La mise en œuvre de la conformité dans le cadre du Cyber Security Act 2024 crée un espace structuré pour les services agréés, la surveillance continue des contrôles et le reporting prêt pour l'audit dans les secteurs NCII et réglementés. Alors que les organisations s'adaptent au signalement formel des incidents et aux évaluations obligatoires des risques, les opportunités se concentrent autour de la modernisation des SOC, de la détection et réponse managées, ainsi que des outils de gouvernance, de risque et de conformité qui s'alignent sur les codes de bonnes pratiques et les audits sectoriels, où les acheteurs privilégient des partenaires préqualifiés dans le cadre du régime d'agrément de la NACSA.
Le renforcement des capacités piloté par le gouvernement stimule également la demande dans des domaines haut de gamme nécessitant des compétences et des plateformes spécialisées. Le Cybersecurity and Cryptology Development Centre, créé le 3 juin 2026, intègre CyberSecurity Malaysia et le Malaysian Cryptology Technology and Management Centre sous l'égide de la NACSA, renforçant la capacité technique nationale dans des domaines tels que la criminalistique par IA et la cryptologie, et élargissant les possibilités pour les entreprises en matière de tests avancés, d'investigation et de services d'implémentation cryptographique. La demande à court terme est également liée aux travaux du gouvernement visant à finaliser la Digital Trust and Data Security Strategy 2026-2030, dont le lancement est prévu pour le T3 2026, ciblant les vulnérabilités des données et la fraude numérique dans les services publics et financiers. Parallèlement, des programmes sectoriels tels que le Digital Trust Programme de RHB illustrent l'accompagnement continu des PME, qui peut être packagé sous forme d'offres de sécurité standardisées et par abonnement.
Développements industriels récents dans Marché de la cybersécurité en Malaisie
- Juillet 2026 : Time et LGMS s'associent pour renforcer l'écosystème de cybersécurité de confiance en Malaisie. Ce partenariat consolide l'écosystème local des MSSP et la résilience des NCII grâce à des offres conjointes. Cette collaboration élargit les services de sécurité de confiance à travers les secteurs.
- Juillet 2026 : LGMS Berhad et TT dotCom Sdn Bhd ont signé un protocole de collaboration lors du National Cyber Security Summit 2026. Ce protocole renforce l'infrastructure de sécurité intégrée, permettant une meilleure prestation de services pour les secteurs critiques. Cette initiative renforce les capacités de cyberdéfense de la Malaisie et accroît la capacité en matière de sécurité de niveau entreprise.
- Juin 2026 : Securemetric remporte un contrat de 15 millions de RM (The Star). Ce succès élargit l'empreinte de Securemetric dans les déploiements de sécurité essentiels et confirme la demande du marché. Il conforte la croissance des offres de sécurité de base de l'entreprise et signale une demande soutenue sur le marché malaisien de la cybersécurité.
Marché de la cybersécurité en Malaisie Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché couvre les dépenses en Malaisie consacrées aux logiciels, matériels et services de cybersécurité qui préviennent, détectent et répondent aux menaces numériques dans les environnements informatiques et opérationnels connectés, y compris la mise en œuvre et le support continu.
Exclusions du périmètre : Nous excluons les dépenses générales d'infrastructure informatique qui ne sont pas principalement acquises à des fins de sécurité, telles que les mises à niveau réseau standard sans fonctionnalité de sécurité.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité réseau
- Sécurité des points de terminaison
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'utilisateur final
- BFSI
- Santé
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- Énergie et services publics
- Fabrication
- Autres
- Par taille d'entreprise d'utilisateur final
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire commence par l'établissement du contexte national spécifique à la Malaisie et des signaux de demande pour les investissements en sécurité. Nous avons consulté des sources publiques telles que les publications de la Commission des communications et du multimédia de Malaisie, les avis et mises à jour de programmes de CyberSecurity Malaysia, les orientations de Bank Negara Malaysia pour le risque technologique du secteur financier, et les indicateurs du Département des statistiques de Malaisie qui aident à interpréter l'activité TIC.
Pour définir le côté offre et la logique de tarification, nous examinons également des documents tels que les dépôts de Bursa Malaysia, les rapports annuels, les présentations aux investisseurs, les sites web des associations et la couverture presse crédible sur l'adoption du cloud et les tendances en matière de violations. Si nécessaire, des abonnements payants pour les données financières des entreprises et les actualités, la recherche de brevets, et les données d'importation et d'exportation au niveau des expéditions sont utilisés pour recouper la composition des produits et l'exposition des fournisseurs. Les sources documentaires listées ici sont illustratives, et de nombreux autres documents publics ont également été examinés pour valider les chiffres et clarifier les hypothèses.
Entretiens primaires et enquêtes
Le travail primaire est utilisé pour tester sous pression ce que les sources documentaires ne peuvent pas montrer clairement, notamment les schémas d'allocation budgétaire et la rapidité d'adoption du cloud et de la sécurité gérée en Malaisie. Nous nous entretenons avec des acheteurs et des responsables de mise en œuvre au sein de grandes entreprises, d'entreprises de taille intermédiaire et de petites organisations, et nous validons également les hypothèses avec des rôles de distribution et de prestation de services qui observent les tailles de contrats et les comportements de renouvellement à travers le pays.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier niveau : 31 % | Directeurs généraux (CXO) : 19 % |
| Niveau intermédiaire : 48 % | Responsables fonctionnels/d'unité : 33 % |
| Acteurs plus petits : 21 % | Managers : 48 % |
Dimensionnement du marché et prévisions
Le dimensionnement du marché est construit à l'aide de vérifications descendantes et ascendantes afin que les totaux restent réalistes pour la Malaisie. Du côté descendant, l'activité TIC et l'exposition au risque numérique sont traduites en un volume de dépenses de sécurité à l'aide d'indicateurs tels que les parts de budget de sécurité informatique des entreprises, le rythme de migration des charges de travail vers le cloud, la pénétration des services de sécurité gérés et les déclencheurs de conformité réglementaire dans les secteurs à haut risque.
Ces totaux sont ensuite corroborés par des approximations ascendantes sélectives, notamment des tailles de contrats échantillonnées pour les abonnements logiciels et les services, les marges des canaux de distribution et les volumes de déploiement dans les groupes d'acheteurs types. Dans les domaines où les revenus des fournisseurs ne sont pas clairement divulgués, les lacunes sont comblées à l'aide de ratios proxy (par exemple, les taux d'attachement de services aux outils de sécurité, et les répartitions entre renouvellements et nouvelles affaires) qui sont validés lors des entretiens.
Pour les prévisions, nous nous appuyons sur une analyse de scénarios soutenue par les attentes des experts sur les variables qui influencent les dépenses de manière visible, telles que la sensibilisation à la fréquence des violations, l'expansion des centres de données et du cloud, les cycles de modernisation du secteur public et le passage de projets ponctuels à des services gérés récurrents. Les hypothèses de change sont maintenues cohérentes sur toute la série temporelle afin que les variations d'une année à l'autre reflètent l'activité du marché plutôt que le bruit de conversion.
Validation des données et cycle de mise à jour
Les résultats du modèle sont validés par triangulation entre des signaux indépendants, puis vérifiés pour détecter les écarts qui ne correspondent pas aux réalités d'adoption spécifiques à la Malaisie. Nous comparons les dépenses implicites par organisation et la croissance des dépenses par grands groupes d'utilisateurs finaux avec les cycles budgétaires et les comportements d'approvisionnement connus, et les anomalies sont examinées avant validation.
Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires déclenchées par des changements de politique importants, des schémas d'incidents majeurs ou des évolutions significatives dans les déploiements de cloud et de centres de données. Avant la livraison, un analyste effectue une dernière vérification des publications publiques récentes et des retours d'entretiens afin que les clients reçoivent une vue actualisée alignée sur les informations les plus récentes disponibles.
Taille du marché de la cybersécurité en Malaisie selon Mordor Intelligence par rapport aux autres estimations publiées
Les tailles de marché publiées pour la cybersécurité en Malaisie diffèrent souvent parce que les entreprises utilisent des règles de couverture différentes, puis appliquent des hypothèses de tarification et d'adoption différentes. Les principaux facteurs sont généralement ce qui est comptabilisé comme cybersécurité, la manière dont les services gérés et les travaux informatiques adjacents sont traités, et si l'estimation suit un scénario de base ou une courbe de dépenses plus agressive.
Certaines estimations externes regroupent un large ensemble de travaux de transformation numérique et d'opérations informatiques sous la cybersécurité, ou elles se concentrent principalement sur un ensemble plus restreint de revenus d'outils de sécurité et excluent les services de mise en œuvre et d'exploitation. Chez Mordor Intelligence, le total n'est comptabilisé que lorsque les dépenses sont clairement liées à des résultats de sécurité dans les logiciels, le matériel et les services de sécurité, puis il est validé à l'aide des parts de budget des acheteurs et des taux d'attachement de services qui ont été revérifiés lors de discussions primaires récentes.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 6,15 milliards USD (2025) | |
| Cabinet de conseil mondial A | 6,92 milliards USD (2026) | Utilise une année de base plus tardive et une description de composants plus large qui peut intégrer une part de services plus élevée, ce qui peut gonfler les totaux lorsque la tarification est supposée à partir d'offres groupées plutôt qu'à partir des schémas d'allocation réels des acheteurs. |
| Bulletin médiatique sectoriel B | 1,05 milliard USD (2023) | Semble mettre l'accent sur les revenus des solutions de sécurité de base et peut sous-estimer les dépenses portées par les services et les contrats gérés pluriannuels, ce qui peut comprimer la valeur du marché par rapport à une vision des dépenses des utilisateurs finaux. |
Pris ensemble, l'écart s'explique principalement par la largeur du périmètre et par la manière dont les services et les contrats récurrents sont traités, suivi par le choix de l'année de base. En maintenant les dépenses comptabilisées liées aux cas d'usage de sécurité et en vérifiant les chiffres implicites par rapport aux signaux budgétaires et d'adoption, l'estimation reste transparente et reproductible pour les décisions de planification.
Questions clés auxquelles répond le rapport
Quelle est la valorisation actuelle du marché de la cybersécurité en Malaisie ?
Le secteur est évalué à 2,03 milliards USD en 2026 et devrait atteindre 3,52 milliards USD d'ici 2031.
Quel modèle de déploiement connaît la croissance la plus rapide ?
La sécurité basée sur le cloud s'étend à un CAGR de 19,10 %, dépassant le segment sur site alors que les entreprises privilégient la tarification à la consommation.
Pourquoi la santé est-elle le secteur vertical à la croissance la plus rapide ?
Les dossiers médicaux numériques, l'essor de la télémédecine et les amendements stricts en matière de protection de la vie privée alimentent un CAGR de 14,10 % pour les dépenses de cybersécurité dans le secteur de la santé.
Comment la loi sur la cybersécurité de 2024 affecte-t-elle les fournisseurs ?
Elle exige des licences pour les services clés et la production continue de rapports de conformité, donnant aux fournisseurs certifiés un avantage concurrentiel.