
Taille et Part du Marché de la Criminalistique Numérique
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 8.46 Milliards de dollars |
| Taille du Marché (2031) | 15.37 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 12.68 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Criminalistique Numérique par Mordor Intelligence
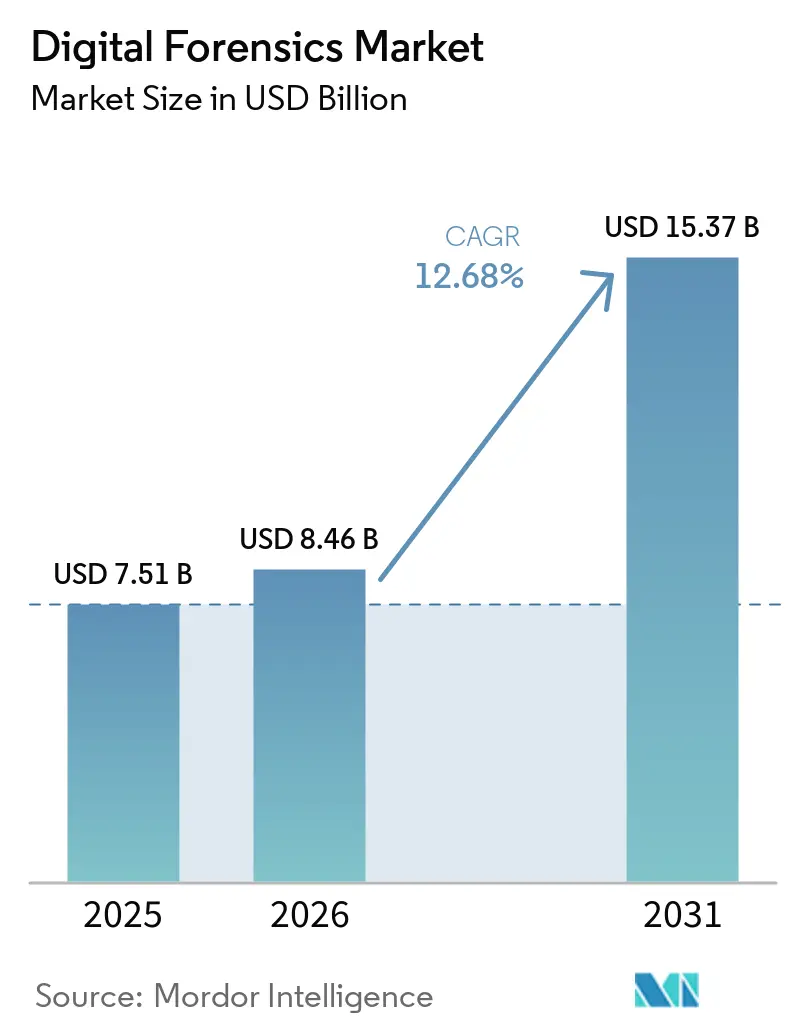
La taille du marché de la criminalistique numérique devrait s'étendre de 7,51 milliards USD en 2025 et 8,46 milliards USD en 2026 à 15,37 milliards USD d'ici 2031, enregistrant un TCAC de 12,68 % entre 2026 et 2031. La migration accélérée vers les architectures multi-cloud, la fraude facilitée par les hypertrucages et les rançongiciels ciblant les locataires SaaS poussent les entreprises à intégrer la préparation criminalistique à chaque couche de sécurité. Le marché de la criminalistique numérique bénéficie également de réglementations qui raccourcissent les délais de notification des violations, stimulant la demande d'outils capables de capturer, préserver et analyser les preuves rapidement. Les logiciels continuent de détenir la plus grande part des composants, mais les services gérés gagnent du terrain à mesure que les organisations s'éloignent des achats ponctuels d'outils au profit de contrats à résultats. Les fournisseurs qui intègrent des connecteurs de lac de données criminalistiques dans les plateformes de détection et de réponse étendues (XDR) captent des parts supplémentaires, tandis que les offres natives du cloud comblent les lacunes liées aux journaux de conteneurs, aux artefacts sans serveur et aux images de mémoire volatile.
Points clés du rapport
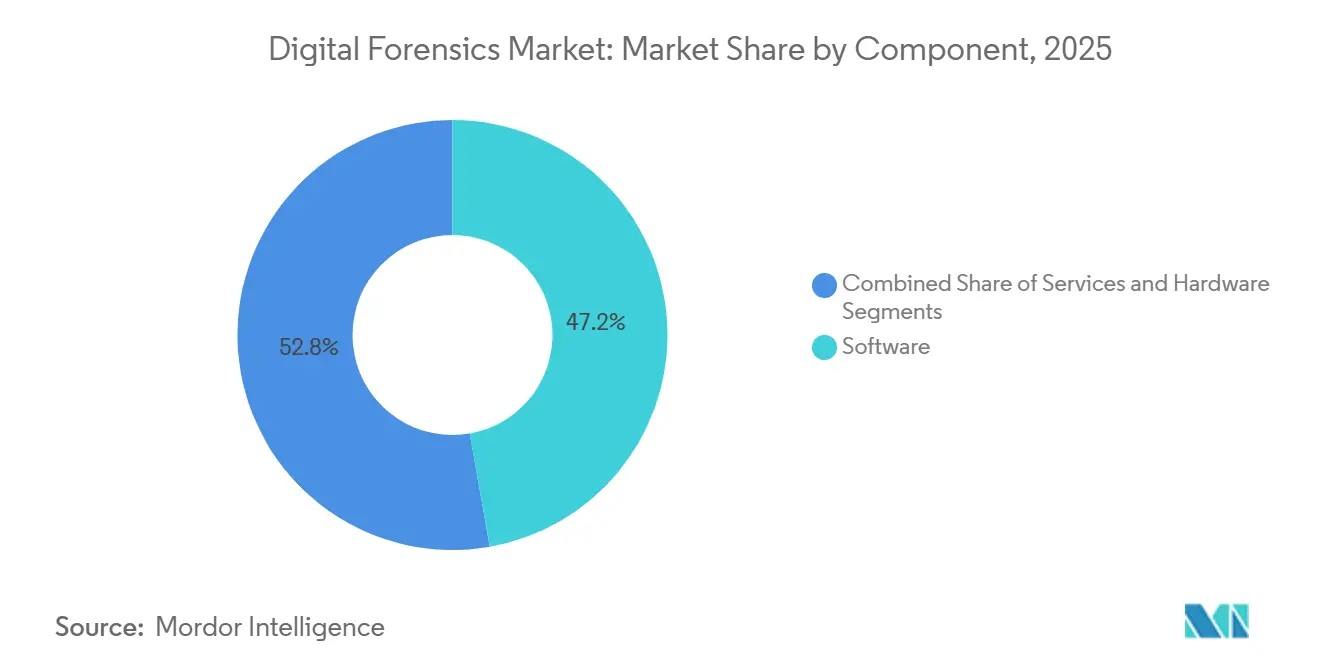
- Par composant, les logiciels ont représenté 47,23 % de la part du marché de la criminalistique numérique en 2025, tandis que les services progressent à un TCAC de 13,27 % jusqu'en 2031.
- Par type, la criminalistique informatique a représenté 32,44 % de la taille du marché de la criminalistique numérique en 2025, tandis que la criminalistique cloud devrait croître au TCAC le plus rapide de 13,84 % jusqu'en 2031.
- Par outil, l'acquisition et la préservation des données ont dominé le marché de la criminalistique numérique avec une part de 28,93 % de la taille du marché en 2025, mais le déchiffrement criminalistique et le cassage de mots de passe se développeront à un TCAC de 13,63 % jusqu'en 2031.
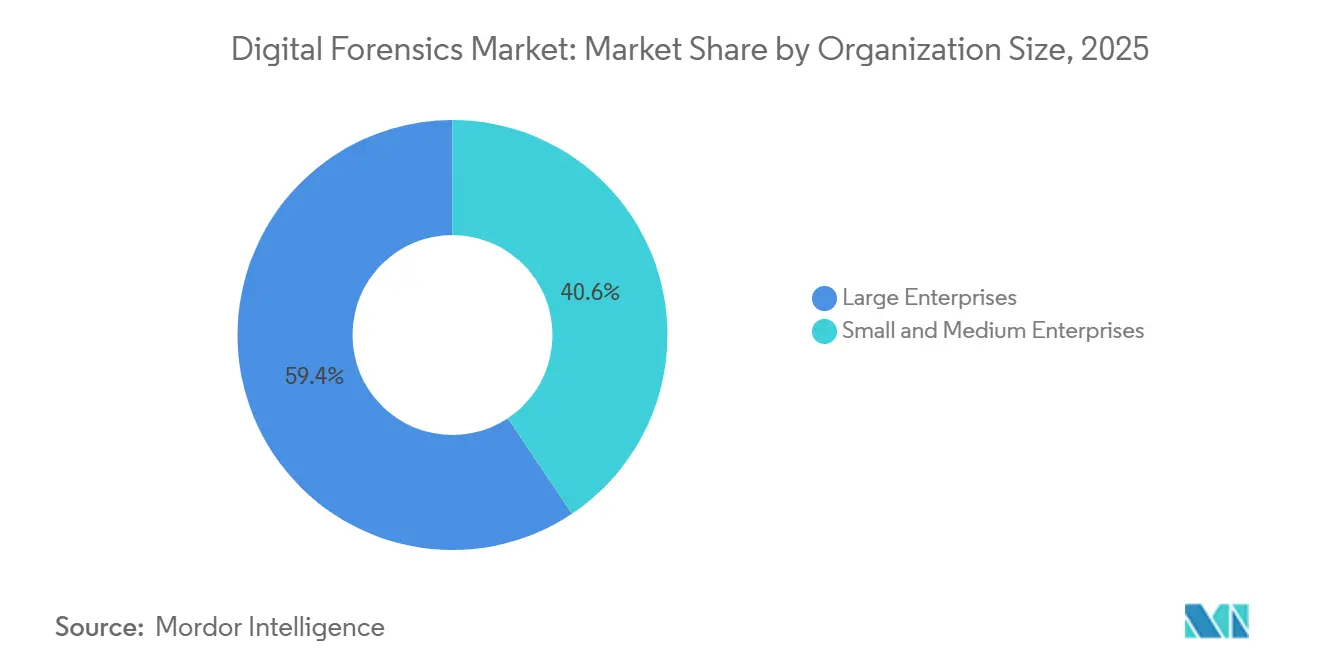
- Par taille d'organisation, les grandes entreprises ont détenu 59,37 % de la part du marché de la criminalistique numérique en 2025, mais les petites et moyennes entreprises affichent le TCAC le plus élevé de 13,06 % jusqu'en 2031.
- Par secteur d'utilisateur final, les agences gouvernementales et les forces de l'ordre ont mené avec une part de revenus de 36,83 % en 2025, tandis que la santé est le segment à la croissance la plus rapide avec un TCAC de 14,63 % jusqu'en 2031.
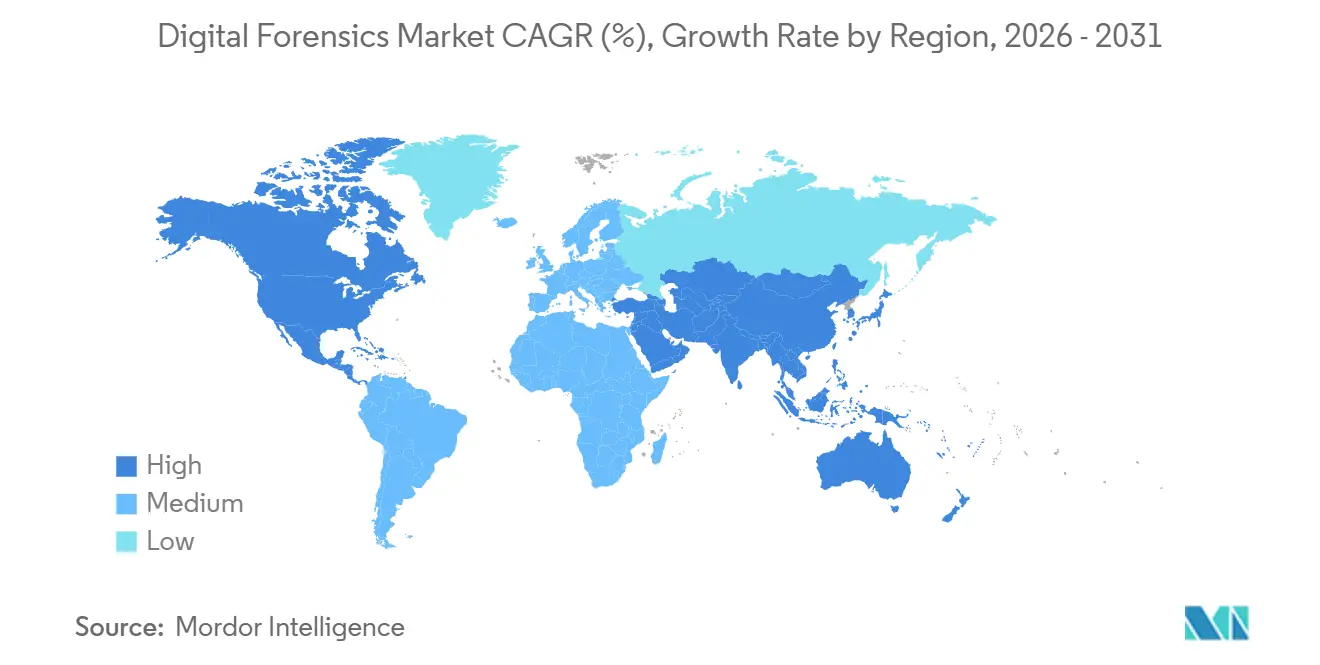
- Par géographie, l'Amérique du Nord a représenté 41,37 % des revenus de 2025, mais l'Asie-Pacifique devrait enregistrer le TCAC le plus élevé de 13,66 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs*
| Facteur | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Prolifération Rapide des SaaS Natifs du Cloud Créant une Demande pour la Criminalistique Cloud | +2.3% | Mondial, avec concentration en Amérique du Nord et en Europe | Moyen terme (2 à 4 ans) |
| Augmentation de la Fraude Facilitée par les Hypertrucages Stimulant les Besoins en Analyse Multimédia Avancée | +1.8% | Mondial, adoption précoce dans les secteurs BFSI en Amérique du Nord, Europe, Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption de la Détection et Réponse Étendues (XDR) Nécessitant des Plateformes DFIR Intégrées | +2.1% | Amérique du Nord et Europe, expansion vers l'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Mandats Législatifs d'Extraction de Dispositifs Mobiles dans les Forces de l'Ordre aux États-Unis et dans l'UE | +1.6% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Projets Pilotes de Chaîne de Garde des Preuves Basée sur la Blockchain Stimulant les Mises à Niveau des Logiciels Criminalistiques | +0.9% | Amérique du Nord, projets pilotes au Moyen-Orient | Long terme (≥ 4 ans) |
| Investissements Fédéraux en Cybersécurité et Exigences de Conformité Réglementaire Élargissant les Déploiements Criminalistiques | +2.0% | Secteurs gouvernementaux en Amérique du Nord, Europe, Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération Rapide des SaaS Natifs du Cloud Créant une Demande pour la Criminalistique Cloud
Des agences telles que la CISA exigent désormais une collecte continue de données criminalistiques pour chaque charge de travail cloud fédérale, poussant les entreprises du monde entier à adopter une posture similaire.[1] Les conteneurs volatils et les fonctions sans serveur font expirer les journaux en quelques minutes, de sorte que les organisations ont adopté des plateformes qui capturent la mémoire, reconstruisent les états des pods Kubernetes et stockent les artefacts de manière immuable. Les violations de SaaS chez Okta et Snowflake ont mis en évidence des lacunes contractuelles, incitant à de nouveaux accords de niveau de service garantissant la préservation des preuves. Les annexes de la norme ISO 27050 sur la découverte électronique dans le cloud sont devenues un point focal d'audit en 2026, et les entreprises non conformes font face à des pénalités croissantes. Le marché de la criminalistique numérique pivote par conséquent vers des agents cloud clés en main qui s'intègrent parfaitement avec AWS, Azure et Google Cloud.
Augmentation de la Fraude Facilitée par les Hypertrucages Stimulant les Besoins en Analyse Multimédia Avancée
Les hypertrucages audio et vidéo ont coûté aux institutions financières 12,3 milliards USD en transferts frauduleux en 2025, selon la Commission Fédérale du Commerce.[2] Les banques et les assureurs intègrent désormais des filtres criminalistiques alimentés par l'IA qui recherchent des transitions de phonèmes non naturelles et des respirations manquantes pour signaler les médias synthétiques. La loi sur l'IA de l'Union européenne classe les logiciels de génération d'hypertrucages comme à haut risque et impose la traçabilité, stimulant la demande d'API de détection en temps réel. Les laboratoires criminalistiques investissent dans des grappes de GPU qui traitent rapidement des images en 4K, et l'Institut National des Normes et de la Technologie des États-Unis a lancé des critères de référence de précision pour valider les affirmations des fournisseurs. Ces initiatives élèvent l'importance de la criminalistique multimédia sur le marché de la criminalistique numérique.
Adoption de la Détection et Réponse Étendues Nécessitant des Plateformes DFIR Intégrées
Les règles de la SEC exigent que les sociétés cotées en bourse divulguent les incidents cybernétiques importants dans les quatre jours ouvrables, comprimant les fenêtres d'investigation.[3] Les déploiements XDR unifient la télémétrie mais manquent de contrôles de chaîne de garde de qualité judiciaire, de sorte que les entreprises ajoutent des connecteurs DFIR d'Exterro et LogRhythm sur des plateformes telles que Microsoft Sentinel. Les requêtes sur les lacs de données XDR reconstruisent désormais les mouvements latéraux des attaquants en quelques minutes, et les fournisseurs de services de sécurité gérés regroupent la détection, la réponse et la préservation des preuves sous des accords de niveau de service unifiés. En conséquence, les offres intégrées captent une part croissante du marché de la criminalistique numérique.
Mandats Législatifs d'Extraction de Dispositifs Mobiles dans les Forces de l'Ordre aux États-Unis et dans l'UE
Le Département de Justice des États-Unis a standardisé les extractions de systèmes de fichiers complets, stimulant l'acquisition d'outils certifiés de Cellebrite, MSAB et Grayshift. Le futur Règlement sur les Preuves Électroniques de l'UE contraindra les fournisseurs cloud à produire des sauvegardes mobiles dans les dix jours, alimentant les enquêtes transfrontalières. L'Allemagne et la France ont alloué 45 millions EUR (48 millions USD) en 2025 pour des mises à niveau de laboratoires, et les universités créent des programmes de master pour former des talents. La clarté législative croissante soutient des dépenses soutenues dans cette partie du marché de la criminalistique numérique.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Chiffrement par Défaut sur iOS/Android Élevant la Complexité et le Coût d'Acquisition | -1.4% | Mondial, aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pénurie d'Examinateurs Certifiés par les Tribunaux en Dehors des Villes de Premier Rang | -1.1% | Mondial, plus sévère en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2 à 4 ans) |
| Interopérabilité Fragmentée des Outils Augmentant le Coût Total de Possession pour les PME | -0.8% | Mondial, impact disproportionné sur les PME en Europe et en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Règles de Résidence des Données Limitant les Transferts de Preuves Transfrontaliers | -0.7% | Chine, Russie, marchés émergents avec mandats de localisation | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Chiffrement par Défaut sur iOS/Android Élevant la Complexité et le Coût d'Acquisition
Apple iOS 18 et Google Android 15 activent automatiquement les clés d'enclave sécurisée, rendant les extractions logiques inefficaces et forçant les agences vers des techniques basées sur des exploits qui risquent de contaminer les preuves devant les tribunaux. Le coût d'une station d'extraction mobile haut de gamme a presque doublé pour atteindre 85 000 USD en 2025, mettant à rude épreuve les budgets municipaux. Les tribunaux en Californie et à New York ont remis en question la recevabilité des preuves lorsque les exploits de type « zero-day » restent non divulgués. Le marché de la criminalistique numérique compense en investissant dans des équipements de force brute résistants aux attaques quantiques et en externalisant les extractions complexes à des prestataires de services gérés.
Pénurie d'Examinateurs Certifiés par les Tribunaux en Dehors des Villes de Premier Rang
Moins de 8 200 examinateurs certifiés exercent dans le monde, un déficit amplifié dans les centres urbains de deuxième et troisième rang. Les arriérés de dossiers dépassent 180 jours dans certaines parties de l'Asie-Pacifique et de l'Amérique latine, retardant les poursuites pénales et les procès civils. Les coûts de formation allant de 8 000 à 15 000 USD découragent les candidats, de sorte que les agences en Afrique du Sud et en Indonésie externalisent le travail, soulevant des préoccupations concernant la chaîne de garde. L'Institut National de Justice a financé 12 centres de formation régionaux en 2025, mais le renforcement des capacités internationales est à la traîne. Les lacunes persistantes en matière de talents freinent la croissance dans certains segments du marché de la criminalistique numérique.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Services Convertissent les Dépenses d'Investissement en Dépenses d'Exploitation et Gagnent du Terrain sur les LogicielsLes services progressent à un CAGR de 13,27 % jusqu'en 2031, comblant progressivement l'écart avec la part de 47,23 % détenue par les logiciels sur le marché de la criminalistique numérique en 2025. Les contrats de services gérés regroupent les outils d'acquisition, l'analyse des violations et les témoignages d'experts sous un abonnement unique, permettant aux entreprises de convertir leurs dépenses d'investissement en charges d'exploitation. Les services de conseil, de formation et d'assistance sur site constituent l'essentiel des revenus de 2025, mais les contrats de réponse aux incidents fournis via le cloud représentent désormais la croissance en valeur la plus rapide. Les grandes entreprises adoptent de plus en plus les services de réponse aux incidents et de criminalistique numérique pour renforcer les investigations de sécurité, soutenir la reprise après incident et maintenir des capacités de réponse continues. Le matériel est resté la part la plus faible, mais les stations de travail d'imagerie dédiées, les bloqueurs d'écriture et les kits de terrain robustes continuent d'ancrer les flux de travail des forces de l'ordre.
La croissance des logiciels est tempérée par la convergence des fonctionnalités, les éditeurs exposant des API ouvertes permettant aux plateformes de détection d'appeler des fonctions forensiques à la demande. Les entreprises accordent de plus en plus de licences uniquement pour les moteurs d'analyse de base, puis externalisent le traitement courant des preuves à des prestataires de services qui garantissent une livraison de rapports en 24 heures. Cette dynamique maintient les cycles de renouvellement du matériel à un rythme plus lent tout en améliorant les marges des services, confirmant que le marché de la criminalistique numérique s'oriente vers les résultats plutôt que vers les licences perpétuelles. Les prestataires qui intègrent logiciels, matériel et expertise dans une seule facture sont bien positionnés pour dominer le prochain cycle de dépenses.

Par Type :
La Criminalistique Cloud Propulse le Passage des Flux de Travail Centrés sur les DisquesLa criminalistique cloud devrait croître à un TCAC de 13,84 % jusqu'en 2031, dépassant la criminalistique informatique, qui représentait encore 32,44 % du marché de la criminalistique numérique en 2025. Les organisations déploient désormais des agents qui préservent les journaux de conteneurs éphémères, les traces sans serveur et les métadonnées SaaS dans des magasins d'objets immuables, réduisant les lacunes de preuves causées par la volatilité. La criminalistique informatique reste fondamentale dans les enquêtes sur les violations impliquant des points de terminaison Windows et Linux, mais sa croissance ralentit à mesure que les outils de détection des points de terminaison absorbent de nombreuses tâches classiques d'imagerie de disque.
La criminalistique des appareils mobiles représente environ un tiers des budgets du secteur public, mais la montée du chiffrement oriente les agences vers des offres d'extraction en tant que service hébergées dans des clouds sécurisés. La criminalistique réseau rebondit à mesure que la capture de paquets identifie les mouvements latéraux dans les attaques de la chaîne d'approvisionnement, tandis que la criminalistique IoT et de base de données émerge partout où les infrastructures critiques et les registres financiers exigent une validation au niveau des transactions. Collectivement, l'expansion des charges de travail cloud et la diversification des points de terminaison assureront une croissance continue à deux chiffres sur le marché de la criminalistique numérique.
Par Outil :
Le Déchiffrement et l'Analytique Surpassent les Plateformes d'Acquisition MaturesLes outils d'acquisition et de préservation des données ont représenté 28,93 % du marché de la criminalistique numérique en 2025, mais leurs marges se compriment à mesure que l'imagerie se banalise. Les modules de déchiffrement et de cassage de mots de passe affichent désormais un TCAC de 13,63 % jusqu'en 2031, alimentés par des grappes de GPU et des algorithmes résistants aux attaques quantiques qui s'attaquent au chiffrement basé sur les fichiers dans iOS 18 et Android 15. Les utilitaires de récupération avancée ressuscitent les preuves supprimées par les rançongiciels, tandis que les constructeurs de chronologies automatisés corrèlent les artefacts sur des appareils disparates en quelques minutes.
Les suites de révision et de rapports rationalisent la conformité judiciaire, intégrant automatiquement les valeurs de hachage et les détails de la chaîne de garde dans des modèles standardisés. Les fournisseurs regroupent de plus en plus une IA de triage qui signale les volumes cachés, les conteneurs chiffrés et les enregistrements de navigateur supprimés afin que les analystes puissent se concentrer sur les pistes à haute valeur ajoutée. Ensemble, les chaînes d'outils intégrées qui combinent acquisition, déchiffrement, analyse et rapports dans un flux de travail transparent redéfinissent la parité concurrentielle au sein du marché de la criminalistique numérique.
Par Taille d'Organisation :
L'Adoption par les PME s'Accélère sous les Projecteurs RéglementairesLes grandes entreprises ont représenté 59,37 % de la demande de 2025, tirant parti de laboratoires internes et d'accords de licence pluriannuels, mais les petites et moyennes entreprises progressent à un TCAC de 13,06 % jusqu'en 2031. Les entreprises du marché intermédiaire font face aux mêmes délais de notification de violation que leurs homologues du Fortune 500 mais manquent de capital pour des laboratoires autonomes, de sorte qu'elles se tournent vers des plateformes cloud qui facturent l'utilisation par incident. Les contrats annuels tarifés à environ 25 000 USD accordent aux PME un accès à des analystes 24 heures sur 24, des acquisitions à distance en direct et des avis juridiques types, abaissant la barrière des compétences.
Les problèmes d'interopérabilité touchent le plus durement les PME, incitant les fournisseurs à livrer des suites clés en main qui mettent automatiquement à jour les analyseurs et envoient les journaux directement vers des coffres-forts de preuves. Pendant ce temps, les grandes entreprises canalisent leurs budgets vers des domaines spécialisés — criminalistique de la mémoire des mainframes, capture d'artefacts des systèmes de contrôle industriel et validation du contenu généré par l'IA — des domaines trop spécialisés pour les petites entreprises. La coexistence de ces archétypes d'acheteurs maintient le marché de la criminalistique numérique équilibré entre échelle et spécialisation.
Par Secteur d'Utilisateur Final :
La Santé Progresse Rapidement, le Gouvernement PlafonneLes agences gouvernementales et les forces de l'ordre ont mené avec une part de revenus de 36,83 % en 2025, soutenues par des subventions fédérales et des cycles d'approvisionnement pluriannuels qui favorisent les ensembles d'outils validés. Leur croissance, cependant, se stabilise à mesure que les groupes du secteur privé assument une plus grande responsabilité en matière de réponse aux incidents. La santé enregistre désormais le TCAC le plus rapide de 14,63 % jusqu'en 2031, propulsée par les rançongiciels ciblant les dossiers de santé électroniques et par les pénalités civiles croissantes pour les retards de notification de violation.
Le secteur BFSI alloue 1/5 de ses budgets de cybersécurité à la préparation criminalistique, intégrant des collecteurs d'artefacts dans les environnements de cartes de paiement pour répondre aux exigences de la norme PCI DSS 4.0. Les opérateurs informatiques et de télécommunications renforcent la criminalistique réseau pour se conformer aux règles d'interception légale, tandis que les entités du commerce de détail, de l'énergie et des transports répondent aux intrusions par bourrage d'identifiants et aux intrusions dans les technologies opérationnelles. Cette dynamique multi-sectorielle souligne comment les régimes de conformité, plutôt que les cycles technologiques purs, dictent où les dollars circulent au sein du marché de la criminalistique numérique.
Analyse Géographique
Marché de la criminalistique numérique en Amérique du Nord
L'Amérique du Nord a représenté 41,37 % de la part de marché de la criminalistique numérique en 2025, soutenue par 1,2 milliard USD de financement fédéral pour les cyberenquêtes, qui a permis aux laboratoires de moderniser leurs outils d'extraction et de criminalistique en nuage. Les entreprises aux États-Unis sont soumises à des règles strictes de notification des violations de données en Californie, à New York et au Texas, ce qui les amène à intégrer systématiquement des connecteurs de capture de preuves dans leurs infrastructures de sécurité. Le Canada a resserré les délais de divulgation dans le cadre de sa loi révisée sur la protection de la vie privée, incitant les banques et les opérateurs de télécommunications à renforcer leur préparation en matière de criminalistique. La demande au Mexique est plus modeste, mais en progression, car les enquêtes sur la criminalité transfrontalière nécessitent des capacités d'imagerie des appareils mobiles. Dans l'ensemble de la région, les acheteurs affichent une nette préférence pour les contrats de services gérés plutôt que pour les licences perpétuelles, afin de pallier les pénuries de talents.
Marché de la criminalistique numérique en Asie-Pacifique
L'Asie-Pacifique devrait afficher le CAGR le plus élevé, à 13,66 %, d'ici 2031, portant la taille du marché régional de la criminalistique numérique à un rythme inégalé ailleurs. L'Inde certifie des milliers de nouveaux examinateurs, et le Japon a budgétisé 8,5 milliards JPY pour la modernisation des laboratoires préfectoraux axés sur les extractions mobiles avancées. Les règles de résidence des données en Chine contraignent les multinationales à construire une infrastructure de criminalistique locale, segmentant de fait les flux de travail mondiaux de réponse aux incidents. Les obligations relatives aux infrastructures critiques en Australie stimulent de nouvelles dépenses en matière de criminalistique réseau et en nuage, tandis que le secteur des services bancaires, financiers et d'assurance en Corée du Sud étend la conservation des artefacts pour lutter contre la fraude aux paiements. Ces initiatives nationales constituent collectivement le socle de la croissance à long terme dans la région.
Marché de la criminalistique numérique en EMEA et en Amérique du Sud
L'Europe demeure un contributeur solide, car le RGPD et la directive sur la sécurité des réseaux et des systèmes d'information exigent des évaluations formelles des violations reposant sur la criminalistique ; toutefois, l'expansion de la région est plus régulière que celle de l'Asie-Pacifique. Le Moyen-Orient et l'Afrique concentrent leurs dépenses aux Émirats arabes unis et en Arabie saoudite, où les programmes de villes intelligentes et de nuage gouvernemental nécessitent des contrôles de chaîne de custody. L'Amérique du Sud se concentre sur le Brésil et l'Argentine, qui modernisent leurs laboratoires de police pour lutter contre la cybercriminalité organisée et la corruption. Bien que les budgets de plusieurs marchés émergents soient limités, la montée des rançongiciels et la pression réglementaire continuent d'élargir le marché adressable de la criminalistique numérique.
Paysage réglementaire
Le travail de criminalistique numérique est de plus en plus façonné à la fois par les meilleures pratiques probatoires et par les règles de divulgation en matière de cybersécurité qui compressent les délais d'enquête. La norme ISO/IEC 27037:2012 reste une référence largement utilisée pour l'identification, la collecte, l'acquisition et la préservation des preuves numériques, tandis que les régimes de signalement d'incidents dans les grands marchés incitent les organisations à intégrer la préparation à la criminalistique dans leurs opérations de sécurité.
Aux États-Unis, le NIST continue d'influencer les attentes en matière de validation et de reproductibilité à travers son programme Computer Forensic Tool Testing (CFTT), y compris la spécification de test des outils de criminalistique des appareils mobiles version 3.3 publiée en janvier 2025. Le NIST OSAC a également élargi ses lignes directrices destinées aux praticiens en 2025 en ajoutant des documents de bonnes pratiques SWGDE au registre OSAC, notamment l'acquisition auprès de fournisseurs de services cloud et la saisie et l'analyse d'objets connectés (IoT), renforçant le lien entre la sélection des outils, les méthodes documentées et la recevabilité devant les tribunaux.
Analyse de la chaîne de valeur
La chaîne de valeur de la criminalistique numérique commence par les sources de preuves (terminaux, appareils mobiles, locataires cloud/SaaS, réseaux, et sources émergentes telles que la télémétrie des drones), puis passe par l'acquisition, la préservation, l'analyse, la révision et le rapport, et enfin les livrables prêts pour le témoignage. Les intrants en amont incluent les interfaces d'appareils et les artefacts de systèmes d'exploitation (iOS/Android, Windows/Linux), les journaux de plateformes cloud (AWS, Azure, Google Cloud) et des flux de données spécialisés, avec des points de contrôle qualité centrés sur le hachage, les contrôles de chaîne de possession et les pratiques d'accréditation des laboratoires.
En aval intermédiaire, les éditeurs de logiciels et intégrateurs regroupent l'analyse syntaxique, le déchiffrement et les analyses dans des suites qui s'interfacent de plus en plus avec les outils d'opérations de sécurité et les référentiels centralisés de preuves. Les prestataires de services fournissent ces capacités via des contrats de rétention, l'acquisition à distance et le soutien d'experts témoins, tandis que l'adoption en aval est influencée par les marchés publics et les réseaux de collaboration, y compris les intégrations avec le National Center for Missing and Exploited Children (NCMEC) pour les flux de travail liés au CSAM. Les partenariats ajoutant des modules de niche, tels que l'extension de la collaboration de Cellebrite avec SkySafe en juillet 2026 et le partenariat de Veritone avec Thorn en avril 2026, reflètent également une tendance à la plateformisation vers la gestion de bout en bout des enquêtes et des preuves.
Paysage Concurrentiel
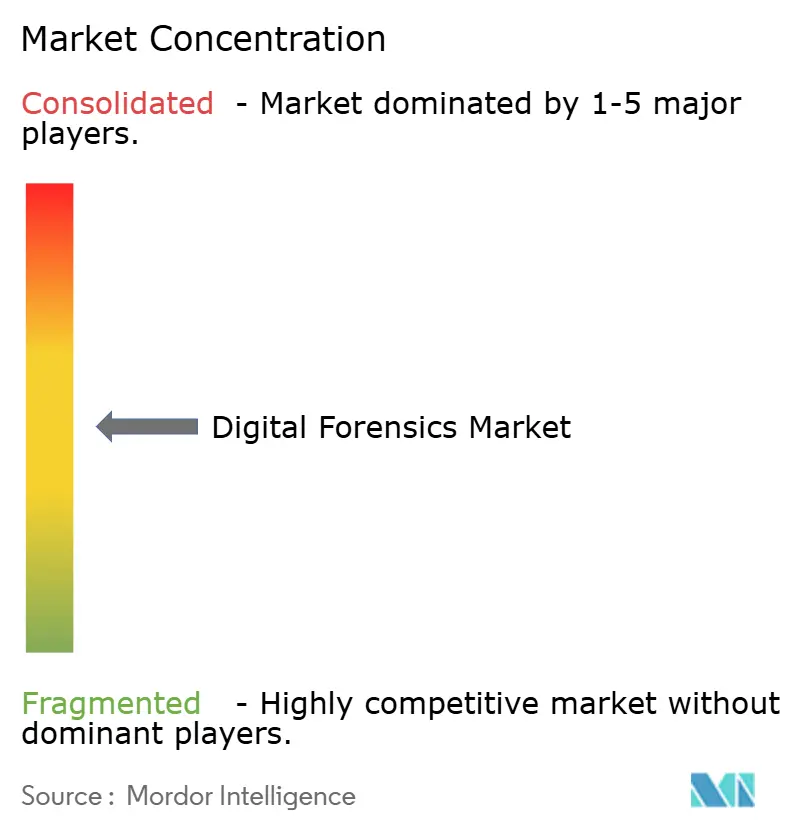
Les cinq premiers fournisseurs, OpenText, Cellebrite, Magnet Forensics, Exterro et MSAB, ont représenté environ 38 % des revenus de 2025, signalant une concentration modérée sur le marché de la criminalistique numérique. OpenText a élargi son empreinte en matière de découverte électronique en acquérant Micro Focus, ajoutant des moteurs d'analyse criminalistique qui séduisent les équipes juridiques d'entreprise. Cellebrite et MSAB maintiennent leur leadership dans l'extraction mobile grâce à une recherche continue sur les vulnérabilités, mais la prévalence croissante du chiffrement les pousse à introduire des services de déverrouillage hébergés dans le cloud facturés par appareil.
Magnet Forensics s'est associé à Microsoft pour intégrer son moteur Axiom dans Sentinel, permettant aux clients d'entreprise de collecter des preuves Azure et Microsoft 365 sans changer de console. Exterro a levé 120 millions USD pour accélérer le développement de sa solution de conservation légale native du cloud et s'étendre en Asie-Pacifique et au Moyen-Orient. Les fournisseurs de services de sécurité gérés tels que Mandiant et Kroll se différencient en regroupant la réponse aux incidents, l'analyse criminalistique et les rapports réglementaires sous des contrats à honoraires fixes, une approche qui résonne auprès des acheteurs aux ressources limitées.
Les spécialistes se taillent des niches dans la criminalistique blockchain et IoT, où le support des acteurs établis reste mince, et les startups natives de l'IA automatisent le triage des artefacts pour réduire la charge de travail des analystes. Les dépôts de brevets se concentrent sur le déchiffrement résistant aux attaques quantiques et la corrélation de preuves multiplateforme, révélant les futurs champs de bataille. L'interopérabilité des outils reste un point douloureux, de sorte que les fournisseurs avec des API ouvertes gagnent la faveur à mesure que les clients cherchent à éviter les silos de données. La concurrence globale équilibre l'échelle, la spécialisation et l'innovation de service, maintenant le marché de la criminalistique numérique dynamique et modérément consolidé.
Leaders du Secteur de la Criminalistique Numérique
-
OpenText Corporation
-
Cellebrite DI Ltd.
-
Exterro Inc.
-
Magnet Forensics Inc.
-
Cisco Systems Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la criminalistique numérique Entreprises couvertes dans ce rapport
- OpenText Corporation
- Cellebrite DI Ltd.
- Exterro Inc.
- Magnet Forensics Inc.
- Cisco Systems Inc.
- Mandiant Inc.
- LogRhythm Inc.
- KLDiscovery Inc.
- Paraben Corporation
- MSAB AB
- Oxygen Forensics Inc.
- Kroll LLC
- Hexagon AB
- ADF Solutions Inc.
- BAE Systems plc
- Broadcom Inc.
- Micro Systemation AB
- Digital Detective Group
- Nuix Pty Ltd
- Passware Inc.
Opportunités de marché et perspectives d'avenir
La pression opérationnelle pour traiter des ensembles de preuves plus vastes et plus diversifiés crée un espace pour un stockage évolutif et auditable ainsi que pour l'automatisation des flux de travail au sein des forces de l'ordre et des entreprises réglementées. Un exemple concret est le déploiement par la police des West Midlands d'un environnement de stockage basé sur Synology avec trois pétaoctets en juin 2026 pour soutenir des flux de travail de criminalistique numérique conformes à la norme ISO 17025, mettant en évidence la demande de conservation de preuves à haut volume, de contrôle d'accès et de traçabilité au niveau de l'infrastructure.
Les cadres d'accès transfrontaliers et cloud aux preuves constituent un autre domaine d'opportunité, poussant les fournisseurs vers une collecte, une préservation et une gestion des procédures judiciaires intégrées au cloud. L'activité gouvernementale fournit des preuves de concept à court terme, notamment l'Irlande obtenant en mai 2026 l'approbation de publier le Criminal Justice (International Cooperation on Electronic Evidence and Other Matters) Bill 2026 pour s'aligner sur le paquet e-Evidence de l'UE, ainsi que l'activité normative continue via les mises à jour du NIST OSAC en 2026 qui renforcent la documentation des méthodes et la validation des outils. Du côté technologique, l'IA agentique et explicable s'intègre dans les opérations courantes de tri et d'enquêtes à distance, par exemple Exterro introduisant une capacité d'IA agentique pour FTK en juillet 2026, ce qui crée de la place pour des offres capables de documenter le comportement des modèles, de préserver la provenance et de maintenir la chaîne de possession tout en réduisant la charge de travail des analystes.
Développements industriels récents dans Marché de la criminalistique numérique
- Juillet 2026 : Exterro a lancé ARMOUR pour FTK, positionnant l'IA agentique au sein de FTK Central pour soutenir les enquêtes criminalistiques à distance. Cette version vise un tri plus rapide et une analyse guidée à travers des sources de données distribuées, s'alignant sur les besoins des entreprises d'enquêter dans des délais de divulgation et légaux compressés.
- Juin 2026 : Cellebrite a rendu Genesis généralement disponible, appliquant l'IA agentique pour interroger et résumer les preuves numériques dans plus de 35 formats après une phase d'accès anticipé. La disponibilité générale élargit l'automatisation déployable pour les enquêteurs et peut orienter les décisions d'achat vers des plateformes qui réduisent le temps de révision manuelle tout en maintenant la rigueur probatoire.
- Décembre 2025 : OpenText a acquis ADF Solutions pour 185 millions USD, ajoutant des capacités de tri des terminaux et de criminalistique de terrain à son portefeuille. Cette opération renforce la couverture d'OpenText, de l'e-discovery jusqu'à l'acquisition en première ligne et la réponse rapide aux incidents, soutenant des flux de travail de bout en bout plus complets pour les entreprises et le secteur public.
Marché de la criminalistique numérique Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Ce marché est défini comme le chiffre d'affaires généré par le matériel, les logiciels et les services de criminalistique numérique utilisés pour identifier, collecter, préserver, analyser et rapporter des preuves numériques sur les appareils, les réseaux et les environnements cloud.
Exclusions du périmètre : les contrôles de cybersécurité généraux qui n'effectuent pas d'acquisition, de préservation ou d'analyse forensique de preuves (tels que la protection de base des terminaux et la surveillance informatique de routine) ne sont pas comptabilisés.
Aperçu de la segmentation
- Par Composant
- Matériel
- Systèmes Criminalistiques, Dispositifs et Bloqueurs d'Écriture
- Dispositifs d'Imagerie et de Duplication
- Autres Matériels
- Logiciel
- Analyse et Visualisation de Données Criminalistiques
- Révision et Rapports
- Déchiffrement Criminalistique
- Autres Logiciels
- Services
- Services Professionnels
- Réponse aux Incidents et Analyse des Violations
- Conseil et Formation
- Services Criminalistiques Gérés
- Services Professionnels
- Matériel
- Par Type
- Criminalistique Informatique
- Criminalistique des Appareils Mobiles
- Criminalistique Réseau
- Criminalistique Cloud
- Criminalistique de Base de Données
- Criminalistique IoT et des Appareils Embarqués
- Par Outil
- Acquisition et Préservation des Données
- Récupération et Reconstruction des Données
- Analyse de Données Criminalistiques
- Révision et Rapports
- Déchiffrement Criminalistique et Cassage de Mots de Passe
- Par Taille d'Organisation
- Grandes Entreprises
- Petites et Moyennes Entreprises
- Par Secteur d'Utilisateur Final
- Agences Gouvernementales et Forces de l'Ordre
- BFSI
- Informatique et Télécommunications
- Santé
- Commerce de Détail et Commerce Électronique
- Énergie et Services Publics
- Fabrication
- Transport et Logistique
- Défense et Aérospatiale
- Éducation
- Par Géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Royaume-Uni
- Allemagne
- France
- Italie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Émirats arabes unis
- Arabie saoudite
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour construire la structure du marché et ancrer le modèle dans des signaux de demande observables. Nous avons examiné des sources publiques telles que les publications du NIST, les statistiques de la FBI sur la cybercriminalité et les plaintes, les rapports de menaces de l'ENISA, ainsi que les orientations nationales ou régionales en matière de signalement des cyberincidents qui influencent la préparation forensique et les volumes de dossiers.
Pour les données de dimensionnement, nous nous sommes également appuyés sur les rapports annuels des entreprises, les présentations aux investisseurs et la documentation produit qui précisent ce qui est vendu en tant qu'outil forensique par rapport à un produit de sécurité adjacent. Le cas échéant, des abonnements payants pour les données financières et le renseignement sur les entreprises, ainsi qu'une base de données de brevets, ont été utilisés pour recouper les empreintes produits et suivre les domaines où les capacités forensiques sont mises en avant. Ces exemples ne sont pas exhaustifs, et de nombreuses autres sources publiques ont également été utilisées pour la collecte de données, la validation et la clarification au cours du processus de recherche.
Entretiens primaires et enquêtes
Les travaux primaires se sont concentrés sur la validation de la manière dont les budgets de criminalistique numérique sont réellement répartis entre les logiciels, les services et le matériel de support nécessaire, ainsi que sur la vérification des schémas d'adoption pour la criminalistique cloud et les flux de travail de déchiffrement. Nous avons échangé avec un ensemble de fournisseurs de solutions, de spécialistes des services, de parties prenantes en matière de sécurité et de conformité en entreprise, ainsi que de praticiens liés aux forces de l'ordre ou au secteur public dans les principales régions, afin de pouvoir tester et ajuster les hypothèses lorsque les données secondaires restaient imprécises.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 34 % | Directeurs généraux (CXO) : 12 % | APAC : 38 % |
| Niveau intermédiaire : 47 % | Responsables fonctionnels/d'unité : 37 % | EMEA : 37 % |
| Acteurs de plus petite taille : 19 % | Managers : 51 % | Amériques : 25 % |
Dimensionnement du marché et prévisions
Le dimensionnement de base commence par une reconstruction descendante des dépenses en reliant les volumes de cyberincidents et la pression de signalement à la part des cas nécessitant une capture, une préservation et une analyse experte des preuves. Une fois ce bassin de demande constitué, il est traduit en valeur en utilisant les évolutions observées de la composition entre logiciels, services et matériel de support, puis réparti par région en fonction de la maturité en matière de sécurité des entreprises et de l'intensité des dossiers du secteur public.
Pour maintenir le modèle pratique, quelques indicateurs caractéristiques du marché ont été traités comme des données d'entrée clés, notamment les tendances de signalement des violations et de la cybercriminalité, la migration des charges de travail vers le cloud (qui accroît le besoin de criminalistique cloud), la prévalence du chiffrement qui augmente l'effort de déchiffrement, les arriérés de dossiers typiques et les délais de réponse, ainsi que la composition services/logiciels dans les engagements en entreprise. Des approximations ascendantes sélectives ont ensuite été utilisées comme vérification croisée, telles que des tarifications échantillonnées pour les déploiements logiciels courants, des vérifications des canaux sur les tarifs des services, et des agrégations à partir d'un ensemble limité de fournisseurs dont les informations communiquées étaient claires. Lorsque des données d'entrée manquaient, les lacunes ont été traitées par des hypothèses conservatrices qui ont été revérifiées lors des entretiens.
Pour les prévisions, une analyse de scénarios a été utilisée car la trajectoire de croissance dépend de l'évolution conjointe de la réglementation, de la fréquence des incidents et de l'adoption du cloud. Les scénarios ont été ajustés à l'aide des retours primaires sur les cycles de remplacement des outils attendus, l'élasticité de la demande de services lors d'événements de violation majeurs, et la rapidité avec laquelle les comptences et les outils de criminalistique cloud sont opérationnalisés.
Validation des données et cycle de mise à jour
Les estimations ont été validées par triangulation entre des signaux indépendants, suivie de vérifications structurées des écarts au niveau régional et par composant. Lorsqu'un résultat s'écartait de ce que les volumes de dossiers, les indicateurs de dépenses publiques ou les normes de tarification pourraient raisonnablement soutenir, les hypothèses ont été réexaminées et les experts ont été recontactés pour résoudre l'écart.
Avant validation finale, le modèle et le récit font l'objet de plusieurs révisions analytiques afin de confirmer la logique des données d'entrée, la cohérence mathématique et l'alignement du périmètre. Le rapport est actualisé selon un cycle annuel, et les événements significatifs sont surveillés pour des ajustements intermédiaires. Juste avant la livraison, une dernière vérification des données est effectuée afin que les clients reçoivent la vue la plus récente disponible au moment de la publication.
Taille du marché de la criminalistique numérique selon Mordor Intelligence comparée à d'autres estimations publiées
Les tailles de marché publiées pour la criminalistique numérique diffèrent souvent parce que les cabinets ne tracent pas la même frontière entre le travail forensique pur et la réponse aux incidents plus large ou les outils de cybersécurité. Le choix de l'année de référence a également son importance, certaines sources s'appuyant sur une année de base plus ancienne tandis que d'autres débutent leur modèle à un moment ultérieur où les volumes de violations et l'adoption du cloud étaient plus élevés.
L'écart principal provient de l'inclusion ou non de la surveillance de sécurité de routine, de la détection générale des menaces ou des services de réponse non probatoires, ce qui peut à lui seul faire varier les totaux de plusieurs milliards. Certaines estimations supposent également une expansion tarifaire plus rapide pour des outils tels que le déchiffrement ou l'acquisition cloud, tandis que d'autres ne testent pas l'évolution de la composition entre services et logiciels à l'aide des retours des praticiens et des schémas de dossiers observables. Les activités de préservation et d'acquisition de preuves ne sont comptabilisées que lorsqu'elles répondent aux exigences d'utilisation forensique chez Mordor Intelligence, ce qui maintient le périmètre lié aux flux de travail d'investigation plutôt qu'aux opérations de cybersécurité plus larges.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 7,51 milliards USD (2025) | |
| Cabinet de conseil mondial A | 11,27 milliards USD (2024) | Utilise un environnement de demande en fin de cycle et une définition plus large pouvant inclure les activités de réponse à la sécurité en entreprise au-delà de la préservation des preuves, ce qui augmente la valeur de départ. |
| Éditeur sectoriel B | 13,80 milliards USD (2025) | Agrège souvent les revenus de réponse aux incidents et de services de sécurité gérés dans les revenus de criminalistique numérique, et peut appliquer des hypothèses d'intensité de service et de tarification plus agressives lors des périodes à forte activité de violations. |
Dans l'ensemble, l'écart s'explique principalement par ce qui est comptabilisé comme travail forensique par rapport aux activités de sécurité et de réponse adjacentes, suivi du choix de l'année de référence et des hypothèses sur la composition des prix. En maintenant des données d'entrée traçables aux facteurs de dossiers, à la composition des outils et des services, et à des vérifications tarifaires réalistes, l'approche fournit un chiffre stable qui peut être reproduit et mis à jour au fur et à mesure que de nouveaux signaux d'incidents et d'adoption sont disponibles.
Questions Clés Répondues dans le Rapport
Quelle est la valeur projetée du marché de la criminalistique numérique en 2031 ?
Il est prévu d'atteindre 15,37 milliards USD d'ici 2031, avec une croissance à un TCAC de 12,68 % à partir de 2026.
Quel composant connaît la croissance la plus rapide au sein du marché de la criminalistique numérique ?
Les services, portés par les contrats criminalistiques gérés, se développeront à un TCAC de 13,27 % jusqu'en 2031.
Pourquoi la criminalistique cloud connaît-elle une adoption plus élevée que les autres types ?
Les charges de travail éphémères dans les environnements multi-cloud nécessitent des outils dédiés capturant les journaux et artefacts de courte durée.
Comment les PME peuvent-elles se permettre des capacités criminalistiques ?
Les plateformes basées sur le cloud et les contrats annuels tarifés à environ 25 000 USD permettent aux PME d'externaliser les outils et l'expertise.
Quel secteur d'utilisateur final affiche la prévision de croissance la plus élevée ?
La santé, progressant à un TCAC de 14,63 % en raison de l'intensification des rançongiciels ciblant les dossiers de santé électroniques.
Quels défis ralentissent le marché de la criminalistique numérique ?
Le chiffrement par défaut des appareils, les pénuries d'examinateurs et les lois sur la résidence des données augmentent les coûts d'acquisition et retardent les enquêtes.