
Tamaño y participación del mercado de ciberseguridad de Chile
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tamaño del mercado en el año base (2025) | 298.6 Millones de dólares |
| Tamaño del Mercado (2026) | 319.26 Millones de dólares |
| Tamaño del Mercado (2031) | 446.16 Millones de dólares |
| Growth Rate (2026 - 2031) | 6.92 % |
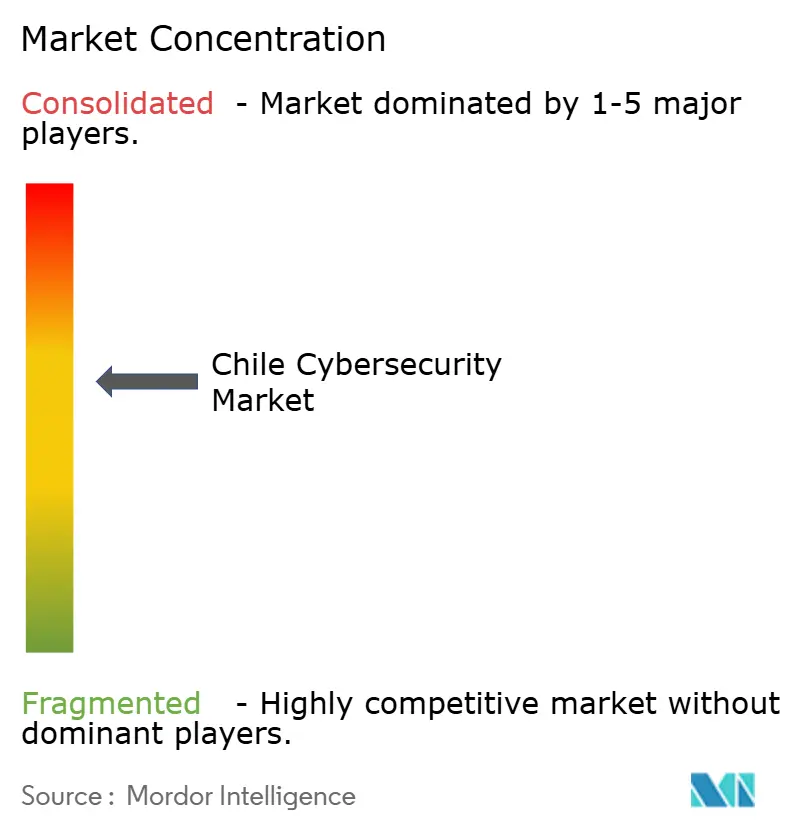
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del mercado de ciberseguridad de Chile por Mordor Intelligence
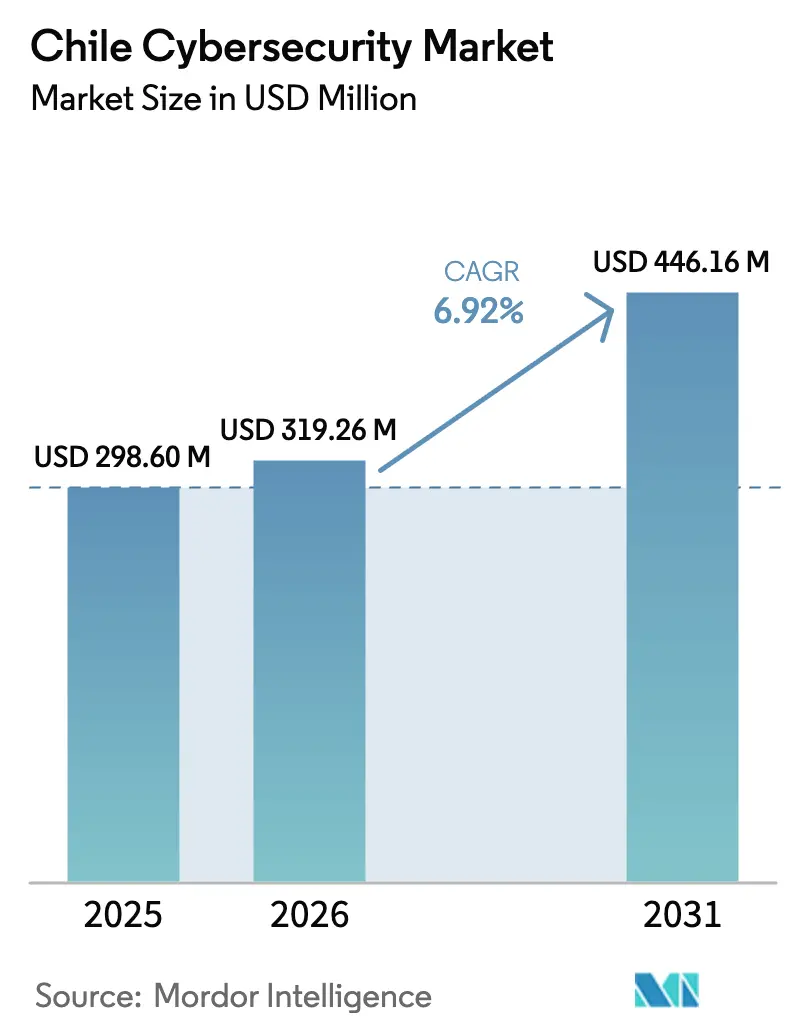
El tamaño del mercado de ciberseguridad de Chile fue valorado en USD 298,6 millones en 2025 y se estima que crecerá desde USD 319,26 millones en 2026 hasta alcanzar USD 446,16 millones en 2031, a una CAGR del 6,92% durante el período de pronóstico (2026-2031). La demanda local se beneficia de la Ley Marco sobre Ciberseguridad, vigente desde enero de 2025, que creó la Agencia Nacional de Ciberseguridad (ANCI) e introdujo normas vinculantes de notificación de incidentes para los operadores de infraestructura crítica. Las continuas entradas de capital —más visiblemente el proyecto de construcción en la nube de Amazon Web Services por USD 4.000 millones previsto para completarse en 2026— están ampliando la superficie de amenazas y, al mismo tiempo, catalizando un mayor gasto en controles avanzados. Las empresas están migrando de herramientas reactivas de punto final hacia arquitecturas de confianza cero basadas en plataformas que integran componentes de seguridad de identidad, red y nube. Al mismo tiempo, la escasez de talento —Chile necesita más de 15.000 profesionales capacitados para finales de 2025— está elevando el papel de los servicios de seguridad gestionados e impulsando la competencia entre proveedores por ofertas con alto nivel de automatización. En conjunto, estos factores posicionan al mercado de ciberseguridad de Chile como el ecosistema más estructurado y anclado en regulación de América Latina.
Conclusiones clave del informe
- Por oferta, las soluciones retuvieron el 55,12% de la participación del mercado de ciberseguridad de Chile en 2025, mientras que el segmento de servicios proyecta crecer a una CAGR del 9,05% hasta 2031.
- Por modo de implementación, las plataformas locales representaron el 55,20% del tamaño del mercado de ciberseguridad de Chile en 2025; se prevé que los controles basados en la nube registren la CAGR más rápida del 8,62% hasta 2031.
- Por industria de usuario final, el sector BFSI lideró con una participación de ingresos del 28,20% en 2025, mientras que se espera que el sector salud exhiba la CAGR más sólida del 9,78% durante el período de perspectiva.
- Por tamaño de empresa de usuario final, las grandes empresas representaron el 62,85% del gasto en 2025, pero las pymes constituyen el segmento de más rápido crecimiento con una CAGR del 9,35% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e información del mercado de ciberseguridad de Chile
Análisis de impacto de los impulsores*
| Impulsor | (~) % de impacto en el pronóstico de CAGR | Relevancia geográfica | Horizonte temporal de impacto |
|---|---|---|---|
| Oleadas sostenidas de ransomware dirigidas a redes BFSI y minoristas chilenas | +1.2% | Nacional, con concentración en el distrito financiero de Santiago | Corto plazo (≤ 2 años) |
| Despliegue de 5G y expansión del IoT que elevan las superficies de ataque móviles y de nodos periféricos | +0.9% | Nacional, con despliegue temprano en Santiago, Valparaíso, Concepción | Mediano plazo (2-4 años) |
| Digitalización de entornos OT de la minería del cobre que requieren protección ICS | +0.8% | Regiones del norte (Antofagasta, Atacama), con extensión hacia el centro de Chile | Mediano plazo (2-4 años) |
| Subsidios de migración a la nube de CORFO que impulsan el gasto en seguridad SaaS por parte de empresas emergentes | +0.7% | Nacional, con concentración en el ecosistema de empresas emergentes de Santiago | Corto plazo (≤ 2 años) |
| Integración de IA en soluciones de ciberseguridad que impulsa la detección avanzada de amenazas | +0.6% | Nacional, con adopción temprana en grandes empresas | Largo plazo (≥ 4 años) |
| Requisitos de cumplimiento de la nueva Ley de Protección de Datos que exigen seguridad reforzada | +0.5% | Nacional, afectando a todos los sectores que manejan datos personales | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Oleadas sostenidas de ransomware dirigidas a redes BFSI y minoristas chilenas
Los incidentes reiterados de ransomware —destacados por la brecha de Banco Santander en 2024, que expuso datos de clientes en tres países— están priorizando el gasto hacia mecanismos de detección automatizada y respuesta continua. Las instituciones financieras están consolidando controles aislados en plataformas unificadas de gestión de información y eventos de seguridad (SIEM) alineadas con los plazos de notificación de ANCI. Los minoristas, cuyos modelos omnicanal recopilan grandes volúmenes de registros de pago, integran ahora fuentes de inteligencia de amenazas directamente en los sistemas de punto de venta y back-end de comercio electrónico para limitar el tiempo de permanencia del intruso. El lenguaje contractual está migrando hacia acuerdos de nivel de servicio (SLA) basados en resultados que establecen como referencia los minutos de contención de incidentes en lugar de las características del producto, generando un incremento de ingresos orientado a servicios en todo el mercado de ciberseguridad de Chile. En conjunto, el ransomware obliga a las organizaciones a tratar la segmentación de confianza cero y las arquitecturas de copia de seguridad inmutable como imperativos a nivel de directorio, acelerando la trayectoria del mercado de ciberseguridad de Chile.
Despliegue de 5G y expansión del IoT que elevan las superficies de ataque móviles y de nodos periféricos
El lanzamiento de LTE-M de Movistar Empresas y otras iniciativas de operadores han multiplicado los puntos finales conectados en pilotos de gestión de flotas y ciudades inteligentes. Los despliegues de 5G privado en los yacimientos mineros de Antofagasta ilustran cómo la conectividad de latencia ultrarrápida vincula sensores OT que antes permanecían sin conexión, ampliando así el alcance de los adversarios hacia los entornos de producción. Los equipos de seguridad deben ahora proteger segmentos de red, clústeres de computación en el borde y conjuntos masivos de datos en streaming. La demanda se orienta hacia pasarelas de microsegmentación capaces de inspeccionar el tráfico máquina a máquina a la velocidad de línea. Los proveedores que ofrecen agentes de seguridad ligeros basados en contenedores y con capacidad de actualización inalámbrica están ganando adopción, especialmente donde los equipos de campo operan a cientos de kilómetros de los núcleos de red. En consecuencia, la rápida adopción del 5G contribuye de manera significativa al crecimiento del mercado de ciberseguridad de Chile en los años de mediano plazo.
Digitalización de entornos OT de la minería del cobre que requieren protección ICS
La alianza de Codelco con ABB para reducir emisiones mediante la integración de gemelos digitales y sistemas de transporte autónomo ejemplifica la rápida adopción de la Industria 4.0 en la minería. Dado que los protocolos industriales propietarios ahora son enrutables sobre redes IP, los atacantes pueden manipular la lógica de control de procesos para detener la producción. La Corporación de Ciberseguridad Minera —fundada en 2024 por Antofagasta y sus pares— comparte telemetría de amenazas para anticiparse a ese tipo de sabotaje. El gasto se orienta hacia sensores de detección de anomalías que establecen líneas base de vibración o firmas de voltaje, en lugar del software antivirus tradicional centrado en archivos. Los integradores capaces de certificar el cumplimiento de IEC 62443 perciben una mayor demanda, añadiendo volumen al mercado de ciberseguridad de Chile, en particular para contratos de largo ciclo de vida que superan los cinco años.
Subsidios de migración a la nube de CORFO que impulsan el gasto en seguridad SaaS por parte de empresas emergentes
La agencia CORFO de Chile reembolsa hasta el 50% de los costos de migración para empresas en etapa temprana que trasladan cargas de trabajo a centros de datos nacionales acreditados [1]Conferencia de las Naciones Unidas sobre Comercio y Desarrollo (UNCTAD), "Plan Nacional de Centros de Datos de Chile," investmentpolicy.unctad.org. Los subsidios liberan capital que las empresas emergentes destinan a suscripciones de perímetro de servicio de acceso seguro (SASE) y plataformas de protección de aplicaciones nativas en la nube. Dado que estas empresas nacen en la nube, prescinden por completo de las herramientas de perímetro heredadas, contribuyendo al segmento de servicios de más rápido crecimiento en el mercado de ciberseguridad de Chile. No obstante, las obligaciones de cumplimiento introducidas por la próxima Ley de Protección de Datos Personales exigen a los fundadores incorporar desde el primer día el cifrado en reposo, la prevención de pérdida de datos y la auditoría continua, ampliando el gasto de seguridad total disponible.
Análisis de impacto de las restricciones*
| Restricción | (~) % de impacto en el pronóstico de CAGR | Relevancia geográfica | Horizonte temporal de impacto |
|---|---|---|---|
| Limitaciones presupuestarias entre las pymes chilenas que restringen la adopción de herramientas avanzadas | -1.1% | Nacional, con mayor impacto en regiones fuera de Santiago | Corto plazo (≤ 2 años) |
| TI heredada fragmentada en la administración pública que ralentiza las iniciativas de confianza cero | -0.8% | Nacional, afectando a todos los niveles de gobierno | Largo plazo (≥ 4 años) |
| Baja conciencia cibernética fuera de Santiago que dificulta la adopción a nivel nacional | -0.6% | Regional, afectando principalmente a las provincias del norte y del sur | Mediano plazo (2-4 años) |
| Panorama de proveedores fragmentado que incrementa la complejidad de implementación | -0.4% | Nacional, afectando a organizaciones de todos los tamaños | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Limitaciones presupuestarias entre las pymes chilenas que restringen la adopción de herramientas avanzadas
Las empresas más pequeñas generan el 32% del PIB nacional, pero rara vez destinan más del 3% de sus presupuestos de TI a controles de seguridad, lo que lleva a muchas a depender de productos de código abierto o freemium [2]Grupo de Investigación PLOS ONE, "Adopción de seguridad de código abierto en pymes latinoamericanas," plos.org. La escasez de personal interno provoca que los ciclos de aplicación de parches se retrasen, ampliando las ventanas de exposición. Aunque los créditos de CORFO sufragan algunos costos, las renovaciones de licencias y la supervisión ininterrumpida siguen siendo prohibitivas. Los proveedores de servicios de seguridad gestionados (MSSP) están respondiendo con ofertas agrupadas que comprenden protección de punto final, correo electrónico y pasarela en la nube con precio por usuario, pero la adopción se ve frenada donde el acceso al crédito es limitado. La brecha de protección resultante suprime la CAGR general del mercado de ciberseguridad de Chile en el corto plazo.
TI heredada fragmentada en la administración pública que ralentiza las iniciativas de confianza cero
Numerosos organismos municipales aún operan centros de datos aislados que ejecutan aplicaciones con una década de antigüedad desarrolladas bajo estándares divergentes. Integrarlos en el modelo de referencia de confianza cero obligatorio de ANCI requiere descubrimiento de activos, federación de identidades y una reconfiguración de plataformas de gran envergadura. Las asignaciones presupuestarias aprobadas en 2025 contemplan actualizaciones, pero los ciclos de adquisición que se extienden hasta 18 meses posponen los despliegues significativos. La persistente heterogeneidad modera, por tanto, la velocidad del mercado de ciberseguridad de Chile en el segmento gubernamental, pese al sólido impulso político.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de segmentos
Por oferta: los servicios se aceleran pese al dominio de las soluciones
Las soluciones representaron el 55,12% del gasto en 2025, sustentando los cortafuegos perimetrales, la detección en el punto final y la gobernanza de identidades que las grandes instituciones consideran imprescindibles. Esta base ancla el mercado de ciberseguridad de Chile; sin embargo, los plazos de cumplimiento más estrictos y las exigencias de monitoreo continuo están impulsando al alza los ingresos de servicios. Los contratos de consultoría y respuesta a incidentes se dispararon tras la brecha de Santander, y muchos bancos firmaron contratos de retención plurianual que garantizan soporte remoto en una hora. La adopción de detección y respuesta gestionadas (MDR) también está en aumento a medida que las empresas buscan cobertura ininterrumpida mientras afrontan la escasez de analistas.
Los proveedores de servicios profesionales se están beneficiando de nuevas cláusulas regulatorias que obligan a realizar auditorías externas al menos una vez al año. La demanda de revisiones de arquitectura que alineen los requisitos de confianza cero e ISO 27001 es notable entre las empresas de servicios públicos y las redes sanitarias que adoptan registros electrónicos de salud. Mientras tanto, los proveedores de soluciones están incorporando análisis impulsados por IA que reducen los falsos positivos, una capacidad frecuentemente citada por los compradores durante la evaluación de solicitudes de propuesta (RFP). La interacción entre la consolidación de plataformas y los servicios complementarios sostiene un crecimiento de doble dígito para la capa de servicios del mercado de ciberseguridad de Chile.

Nota: Las participaciones de todos los segmentos individuales están disponibles previa adquisición del informe


Por modo de implementación: la nube gana impulso pese al liderazgo local
Los despliegues locales mantuvieron una participación del 55,20% en 2025, anclados por clientes del sector BFSI y minero que prefieren el control directo del hardware. Estos sectores instalan habitualmente centros de datos redundantes en el lado este de Santiago para garantizar una latencia inferior a 2 milisegundos en los sistemas de negociación. Aun así, las arquitecturas híbridas se están proliferando: los sistemas bancarios centrales permanecen en instalaciones propias, mientras que los motores de análisis de comportamiento funcionan en las próximas zonas locales de Amazon, un patrón que está redefiniendo el mercado de ciberseguridad de Chile.
El gasto en la nube crece con mayor rapidez donde la adquisición de SaaS sortea las restricciones de gasto de capital. Los modelos de suscripción permiten a las pymes escalar las licencias mensualmente, y los desarrolladores que crean aplicaciones de tecnología financiera o telesalud optan por defecto por cargas de trabajo en contenedores protegidas por plataformas de protección de aplicaciones nativas en la nube. La nueva Ley de Protección de Datos Personales obliga a los responsables del tratamiento de datos a documentar las claves de cifrado y las trazas de auditoría; los paneles de control en la nube simplifican esa recopilación de evidencias. Por ello, se espera que la CAGR del 8,62% de la nube eleve su participación en el tamaño del mercado de ciberseguridad de Chile hasta casi la paridad con el modelo local para finales de la década.
Por industria de usuario final: el sector salud emerge como líder de crecimiento
El sector BFSI retuvo el 28,20% de los desembolsos de 2025, cifra que representa la mayor participación del mercado de ciberseguridad de Chile entre los sectores verticales, mientras los bancos cumplen con Basilea III y el umbral de notificación de incidentes en 24 horas de ANCI. Las prioridades de gasto incluyen el análisis de fraude en pagos en tiempo real y el perímetro de servicio de acceso seguro para redes de sucursales.
El sector salud, sin embargo, avanza a la CAGR más rápida del 9,78%, impulsado por el crecimiento de la telemedicina, que pasó de 1,3 millones de consultas virtuales en 2024 a un proyectado de 2,2 millones en 2026. Los hospitales ahora cifran los archivos de imágenes médicas y despliegan federación de identidades en los portales de registros electrónicos, canalizando nuevos presupuestos hacia el descubrimiento de TI en la sombra mediante confianza cero. Las empresas industriales les siguen, con foco en la detección de intrusiones dentro de entornos de control de supervisión y adquisición de datos (SCADA) que gestionan el procesamiento de mineral de cobre, neutralizando amenazas que pueden detener las cintas transportadoras.

Nota: Las participaciones de todos los segmentos individuales están disponibles previa adquisición del informe
Por tamaño de empresa de usuario final: las pymes impulsan el crecimiento futuro
Las grandes corporaciones consumieron el 62,85% de los ingresos de 2025, operando frecuentemente carteras multisegmento que incluyen activos en la nube, OT y móviles. Sus requisitos estimulan la demanda de plataformas integradas de detección y respuesta extendida (XDR) capaces de correlacionar telemetría de miles de puntos finales.
Por el contrario, la CAGR del 9,35% de las pymes surge de los crecientes incidentes de ransomware que amenazan la continuidad del negocio. Los vouchers de migración subsidiados fomentan las pilas de seguridad nativas en la nube preintegradas con identidad, prevención de pérdida de datos y análisis de correo electrónico. Los proveedores de servicios de seguridad gestionados (MSSP) reportan un incremento del 34% en clientes pymes chilenas desde principios de 2024, lo que señala vientos de cola duraderos para el mercado de ciberseguridad de Chile.
Análisis geográfico
La Región Metropolitana de Santiago concentra más de dos tercios de los ingresos nacionales, aprovechando una penetración de internet doméstico del 94,1% y velocidades de banda ancha fija superiores a 280 Mbps. Los principales bancos, telecomunicaciones y ministerios de gobierno se agrupan en un radio de 10 kilómetros, generando una demanda sostenida de servicios SOC de nivel empresarial que sustentan el mercado de ciberseguridad de Chile. Las universidades locales, incluida la Universidad de Chile, aportan egresados a un ecosistema en expansión de firmas consultoras, y un recién creado Ciberpolígono en la sede de ANCI ofrece simulacros conjuntos para equipos público-privados.
Las regiones del norte, como Antofagasta y Atacama, contribuyen con una participación desproporcionada del gasto en seguridad OT, dado que las empresas mineras de cobre digitalizan las funciones de acarreo, fundición y mantenimiento predictivo. Las subastas de espectro 5G privado facilitan centros de operación remota en Santiago que controlan camiones mineros a 1.200 kilómetros de distancia, lo que exige back-haul cifrado y pasarelas de detección de anomalías. Estos proyectos ilustran cómo la transformación industrial sostiene picos localizados en la demanda del mercado de ciberseguridad de Chile, pese a una base poblacional menor en términos generales.
Las provincias del sur y los centros urbanos más pequeños muestran una menor adopción, obstaculizada por la escasez de profesionales certificados y las limitadas redes de revendedores locales. El Plan Nacional de Centros de Datos promete USD 2.500 millones para extender instalaciones de computación en el borde y reducir las brechas de latencia, pero hasta que los despliegues se completen después de 2027, las organizaciones fuera de la capital dependen en gran medida de los servicios en la nube alojados en Santiago. ANCI ha lanzado una caravana móvil de capacitación que visita 50 municipios por año, con el objetivo de elevar la higiene cibernética básica y, de ese modo, desbloquear una mayor expansión del mercado de ciberseguridad de Chile en las áreas periféricas.
Panorama regulatorio
Chile está pasando de directrices basadas en principios a obligaciones de ciberseguridad exigibles bajo la Ley 21.663, publicada el 8 de abril de 2024, que creó la Agencia Nacional de Ciberseguridad (ANCI) y estableció el CSIRT Nacional como el organismo coordinador de respuesta a incidentes. La ANCI inició operaciones el 1 de enero de 2025, y las disposiciones clave de cumplimiento entraron en vigor el 1 de marzo de 2025, endureciendo el ritmo de cumplimiento para las entidades consideradas esenciales para la continuidad nacional.
Normas complementarias refuerzan la obligación de reporte y los controles de gobernanza. El Decreto Supremo 295 (2024) establece obligaciones vinculantes de reporte de incidentes al CSIRT Nacional para proveedores públicos y privados de servicios esenciales. El régimen también introduce requisitos más estrictos para los Operadores de Importancia Vital (OIV), incluyendo la designación de un Oficial de Ciberseguridad, el mantenimiento de un Sistema de Gestión de Seguridad de la Información (SGSI), y el reporte de ciertos incidentes dentro de las tres horas siguientes a su detección. La Resolución 024/2025 de la ANCI inició el primer proceso de calificación de OIV en mayo de 2025, convirtiendo la designación de OIV en un desencadenante práctico de nuevos flujos de trabajo de auditoría, preparación y reporte en los sectores regulados.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en Chile está anclada por organismos de gobernanza y coordinación en el lado de la demanda y en el lado del establecimiento de controles, con la ANCI actuando como la autoridad central que coordina el CSIRT Nacional y se interconecta con los CSIRT sectoriales y los operadores regulados. Esta capa institucional configura los requisitos de los compradores en torno al reporte de incidentes, los controles mínimos y la auditabilidad, lo que a su vez orienta la adquisición hacia capacidades que puedan demostrar cumplimiento, como la implementación de SGSI, el registro y monitoreo, y guías de respuesta a incidentes repetibles.
Del lado de la oferta, los fabricantes de equipos originales (OEM) de ciberseguridad globales y los proveedores de nube suelen vender a través de canales locales, combinando distribuidores, integradores de sistemas y proveedores de servicios de seguridad gestionados (MSSP) que implementan, integran y operan herramientas para los usuarios finales. Asociaciones industriales y organizaciones sin fines de lucro, entre ellas CHILETEC, Alianza Chilena Ciberseguridad, ISSA Chile y Fundación Sochisi, ofrecen tejido conectivo mediante capacitación, intercambio entre pares y diálogo de políticas, apoyando el desarrollo de talento y la adopción práctica de nuevos protocolos de reporte. En ambas capas, el énfasis se centra cada vez más en la ejecución de servicios, incluyendo evaluación, operaciones de MDR/SOC, respuesta a incidentes y asesoría en cumplimiento, junto con las plataformas tecnológicas, a medida que las organizaciones responden a plazos regulatorios más estrictos y restricciones de habilidades.
Panorama competitivo
Los proveedores globales representan una porción creciente del valor contractual a medida que las empresas consolidan sus operaciones en plataformas integrales. Los ingresos de seguridad de Cisco crecieron un 117% interanual en el segundo trimestre del ejercicio fiscal 2025, impulsados por la adopción de su línea Secure Firewall 4200 y los feeds de inteligencia de amenazas Talos enriquecidos con IA. Palo Alto Networks reportó una ARR de seguridad de próxima generación de USD 4.800 millones, marcando un crecimiento del 37% y subrayando la creciente preferencia por paquetes de plataforma frente a soluciones puntuales [4]Palo Alto Networks, "Presentación para inversores del segundo trimestre del ejercicio fiscal 2025," paloaltonetworks.com. Estos resultados ilustran cómo los actores de escala capturan participación en todo el mercado de ciberseguridad de Chile.
Los especialistas locales mantienen relevancia estratégica gracias a su dominio regulatorio y ciclos de soporte más ágiles. El SOC chileno de NovaRed gestiona más de 15.000 alertas mensuales, con un tiempo medio de clasificación inferior a cinco minutos según el informe de transparencia 2025 de la empresa. iSentinel ofrece servicios de búsqueda de amenazas mapeados a los formularios de notificación de ANCI, reduciendo la carga de cumplimiento para los bancos medianos. Estas ventajas de localización garantizan que las empresas nacionales sigan siendo alternativas creíbles, especialmente en licitaciones del sector público que favorecen la creación de valor local.
Los nuevos participantes nativos de la nube, como Cut Security, aprovechan el giro hacia el SaaS ofreciendo gestión de postura sin agente en AWS, Azure y la recién anunciada Región de Microsoft Chile. Sus modelos de pago por crecimiento resuenan entre las empresas emergentes de tecnología financiera y salud digital, intensificando la competencia por precios. A medida que avanza la plataformización, es probable que se produzcan adquisiciones; Stefanini Group ya destinó USD 100 millones para objetivos de ciberseguridad e IA en América Latina con el fin de profundizar su presencia en Chile. En general, una consolidación moderada yuxtapuesta con la innovación de nicho define la dinámica competitiva del mercado de ciberseguridad de Chile.
Líderes de la industria de ciberseguridad de Chile
Cisco Systems Inc.
Fortinet Inc.
Check Point Software Technologies Ltd.
Palo Alto Networks Inc.
IBM Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
La activación por fases de la Ley 21.663 está generando un ciclo de compra definido y orientado al cumplimiento, con el proceso de calificación de OIV iniciado por la ANCI en mayo de 2025 actuando como catalizador para evaluaciones de preparación, implementación de SGSI, corrección de brechas de control y servicios de evaluación independiente. Las organizaciones que se alinean con la notificación de incidentes en tres horas y una gobernanza cibernética más formal también crean espacio para herramientas y servicios que reducen la fricción del reporte, incluyendo detección y respuesta gestionadas (MDR), registro centralizado, gestión de casos de incidentes e integraciones que traducen la telemetría operativa en flujos de notificación alineados con el regulador.
Una oportunidad paralela se está formando del lado del proveedor en torno a la habilitación y la capacidad de ejecución local. CHILETEC y comunidades de profesionales como ISSA Chile y Fundación Sochisi están ampliando la actividad de capacitación y certificación vinculada a los nuevos requisitos regulatorios, apoyando un grupo más amplio de implementadores para programas de confianza cero (zero-trust), seguridad en la nube y seguridad de OT/ICS en entornos regulados. Con las empresas avanzando hacia arquitecturas basadas en plataformas que unifican identidad, red y controles en la nube, los proveedores y MSSP que puedan agrupar implementación, automatización y recopilación continua de evidencia de cumplimiento pueden destacar en grandes cuentas reguladas, mientras también empaquetan ofertas de tamaño adecuado para pymes sensibles a los costos.
Desarrollos recientes del sector
- Junio de 2026: Check Point Software Technologies Ltd. amplía su alianza estratégica con Illumio para brindar seguridad integrada desde el perímetro hasta el interior de la red para empresas chilenas, incluyendo la adquisición directa de soluciones de Illumio a través de Check Point. La expansión fortalece la integración de la plataforma de seguridad específica para Chile. Avanza un enfoque unificado de Zero Trust, aumentando la demanda empresarial de soluciones integradas de SOC y MDR en Chile.
- Abril de 2026: Fortinet Inc. amplía su ecosistema de socios en Chile con énfasis en la certificación de servicios profesionales. El movimiento fortalece las capacidades de implementación local y la cadena de talento. Mejora la entrega de servicios y la competitividad en el mercado local de Fortinet en Chile.
- Febrero de 2026: Wazuh y eBD se asocian para implementar servicios de ciberseguridad de código abierto SIEM y XDR en Chile. La alianza introduce opciones de monitoreo de seguridad de código abierto y escalables para empresas chilenas. Amplía las opciones para el mercado medio y el sector público, apoyando capacidades más amplias de detección de amenazas en Chile.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Este mercado abarca el gasto en Chile en soluciones y servicios de ciberseguridad que ayudan a prevenir, detectar y responder a amenazas digitales en redes, endpoints, aplicaciones y datos en configuraciones en la nube y en las instalaciones (on-premise).
Exclusiones de alcance: Esta cuantificación excluye la renovación general de hardware de TI, la consultoría no relacionada con seguridad que no esté vinculada a la prestación de servicios de seguridad, y los costos de mano de obra interna que no se facturan como ingresos de ciberseguridad.
Descripción general de la segmentación
- Por oferta
- Soluciones
- Seguridad de aplicaciones
- Seguridad en la nube
- Seguridad de datos
- Gestión de identidad y acceso
- Protección de infraestructura
- Gestión integrada de riesgos
- Seguridad de red
- Seguridad de punto final
- Servicios
- Servicios profesionales
- Servicios gestionados
- Soluciones
- Por modo de implementación
- Nube
- Local
- Por industria de usuario final
- BFSI
- Salud
- TI y telecomunicaciones
- Industrial y defensa
- Comercio minorista y comercio electrónico
- Energía y utilities
- Manufactura
- Otros
- Por tamaño de empresa de usuario final
- Grandes empresas
- Pequeñas y medianas empresas (pymes)
Fuentes de datos, cuantificación del mercado y validación
Investigación documental
Se utilizó investigación documental para trazar el contexto de la demanda en Chile y anclar los insumos del modelo que son observables fuera de los sistemas de las empresas. Nos basamos en fuentes públicas y oficiales, como publicaciones de política cibernética y digital del gobierno chileno, publicaciones de estadísticas nacionales, series macroeconómicas del banco central, indicadores de telecomunicaciones e internet, y conjuntos de datos internacionales de organismos como la UIT, la OCDE y el Banco Mundial.
También revisamos informes anuales de empresas y presentaciones a inversionistas, cobertura de prensa confiable sobre brechas de seguridad y cambios regulatorios, y sitios web de asociaciones que abordan la preparación en seguridad y las brechas de habilidades. Cuando fue necesario, se utilizaron suscripciones de pago para datos financieros de empresas, noticias y finanzas, y bases de datos de patentes para verificar la exposición de ingresos, el enfoque de producto y las señales de inversión en seguridad. Esta lista de investigación documental es ilustrativa, y se revisaron muchas otras fuentes públicas para recopilar, validar y aclarar los datos.
Entrevistas y encuestas primarias
Se realizó trabajo primario para poner a prueba los supuestos de la investigación documental y llenar los vacíos comunes en los datos de gasto en seguridad, especialmente en torno a la seguridad gestionada, la adopción de seguridad en la nube y el movimiento de precios. Conversamos con una combinación de compradores de seguridad y expertos del canal (jefes de TI, gerentes de seguridad y líderes de servicios) en usuarios finales regulados y de alto componente digital en Chile, de modo que el modelo final refleje cómo se toman realmente las decisiones de compra.
Debido a que los patrones de gasto pueden variar según el tamaño de la empresa, las entrevistas también ayudaron a calibrar las curvas de adopción del mercado medio, la duración típica de los contratos y cómo se dividen los presupuestos entre herramientas y servicios, antes de que se aprobaran los totales finales.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado |
|---|---|
| Nivel superior: 30% | Directivos (CXO): 13% |
| Nivel medio: 52% | Líderes funcionales/de unidad: 29% |
| Actores más pequeños: 18% | Gerentes: 58% |
Cuantificación y previsión del mercado
La cuantificación parte de una construcción descendente (top-down) en la que se reconstruye el conjunto de demanda de Chile utilizando indicadores de TI y digitalización, y luego se aplican tasas de asignación de seguridad para estimar el gasto en ciberseguridad por tipo de comprador. Para mantener esto realista, los totales se corroboran con verificaciones ascendentes (bottom-up) selectivas, como el muestreo de la exposición de ingresos de proveedores y socios en Chile, la retroalimentación del canal sobre las reservas de ingresos recurrentes, y aproximaciones de precio de venta promedio (ASP) por puesto o por carga de trabajo, cuando se cotizan comúnmente en las compras.
Los insumos utilizados en el modelo incluyen el cambio de combinación hacia implementaciones en la nube frente a on-premise, la proporción del gasto que se traslada a seguridad gestionada y respuesta a incidentes, la distribución por tamaño de empresa de los compradores, el aumento impulsado por el cumplimiento vinculado a nuevas obligaciones cibernéticas y de datos, y los cambios observados en la frecuencia de ataques y el reporte de brechas que a menudo desencadenan proyectos no planificados. Cuando una señal ascendente está incompleta, los vacíos se manejan mediante rangos de penetración conservadores que se validan en entrevistas y luego se aplican de manera consistente a cohortes de compradores similares.
Las previsiones se construyen mediante análisis de escenarios respaldado por un suavizado de series de tiempo cortas de los principales impulsores (por ejemplo, la adopción de la nube y la proporción de implementaciones lideradas por servicios), seguido de una validación de expertos para que la trayectoria se alinee con la forma en que suelen desarrollarse los ciclos de adquisición y el momento de los presupuestos.
Validación de datos y ciclo de actualización
La validación se realiza mediante múltiples verificaciones para que la cifra final se mantenga vinculada al comportamiento real del gasto. Comparamos los resultados con señales independientes, como la dirección del gasto en TI, la intención reportada de contratación en seguridad, el ritmo de migración a la nube y la división típica entre herramientas y servicios discutida por profesionales del sector, y luego investigamos las anomalías hasta que la narrativa y las cifras coincidan.
Un segundo analista revisa los supuestos, los rangos de insumos y los movimientos interanuales, seguido de una revisión final centrada en valores atípicos por grupo de usuario final y combinación de implementación. Los informes se actualizan anualmente, y se activan actualizaciones intermedias cuando ocurre un evento material, como cambios regulatorios importantes, ciclos de brechas de gran escala, o una variación cambiaria significativa que afecte los reportes en USD. Antes de la entrega, el modelo se vuelve a verificar para que los clientes reciban la visión más actualizada disponible.
Tamaño del mercado de ciberseguridad de Chile según Mordor Intelligence frente a otras estimaciones publicadas
Los valores de mercado publicados para la ciberseguridad en Chile a menudo no coinciden porque el alcance se define de manera diferente y porque la conversión de "actividad de seguridad" en "gasto en seguridad" se maneja de distintas formas. Las variaciones suelen provenir de qué se cuenta como ciberseguridad (solo herramientas frente a herramientas más servicios), qué año se toma como base, y con qué rapidez se actualizan los supuestos tras cambios en políticas y amenazas.
La principal brecha proviene de mezclar servicios de TI de amplio alcance y la externalización de SOC en el mismo grupo que el software de ciberseguridad, mientras que Mordor Intelligence cuenta únicamente las soluciones y servicios específicos de seguridad que se adquieren para prevenir, detectar o responder a amenazas cibernéticas en Chile. También pueden aparecer diferencias cuando las estimaciones utilizan saltos de adopción agresivos para la seguridad en la nube sin validar el momento de los contratos, o cuando aplican tendencias de precio de venta promedio (ASP) globales directamente a Chile sin verificar el tamaño de los acuerdos locales ni el momento cambiario.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 298,6 millones de USD (2025) | |
| Organismo de Promoción Industrial A | 658,0 millones de USD (2025) | Utiliza una visión más amplia del "ecosistema de ciberseguridad" que puede combinar servicios digitales adyacentes e inversiones en habilidades, lo que infla el gasto capturado en comparación con una definición basada únicamente en ingresos de seguridad. |
| Medio Regional B | 348,0 millones de USD (2024) | Reportado como un titular de un solo año con visibilidad limitada sobre la elección del año base, el momento de conversión a USD, y si los servicios gestionados y la respuesta a incidentes se tratan de manera consistente entre compradores. |
La dispersión en la tabla se explica principalmente por lo que cada fuente incluye en "ciberseguridad" y cómo trata los servicios cercanos a las operaciones de TI. Al mantener los insumos vinculados a indicadores de demanda observables, la combinación de compradores y una lógica de asignación repetible, la estimación final se mantiene transparente y más fácil de reproducir durante las actualizaciones.


Preguntas clave respondidas en el informe
¿Cuál es el valor actual del mercado de ciberseguridad de Chile?
El tamaño del mercado de ciberseguridad de Chile es de USD 319,26 millones en 2026.
¿A qué velocidad se espera que crezca el mercado hasta 2031?
Se proyecta que los ingresos crezcan a una CAGR del 6,92%, alcanzando USD 446,16 millones en 2031.
¿Qué segmento crece más rápido dentro del mercado?
Las soluciones de seguridad implementadas en la nube registran la CAGR más rápida del 8,62% a medida que las organizaciones adoptan arquitecturas híbridas y de SaaS.
¿Por qué el sector salud es el sector vertical de mayor expansión?
La rápida adopción de la telemedicina y los mandatos de privacidad de datos impulsan el gasto en salud a una CAGR del 9,78%.
Última actualización de la página el:



