
Malaysia-Cybersicherheitsmarkt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgröße im Basisjahr (2025) | 1.76 Milliarden US-Dollar |
| Marktgröße (2026) | 2.03 Milliarden US-Dollar |
| Marktgröße (2031) | 3.52 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 11.65 % |
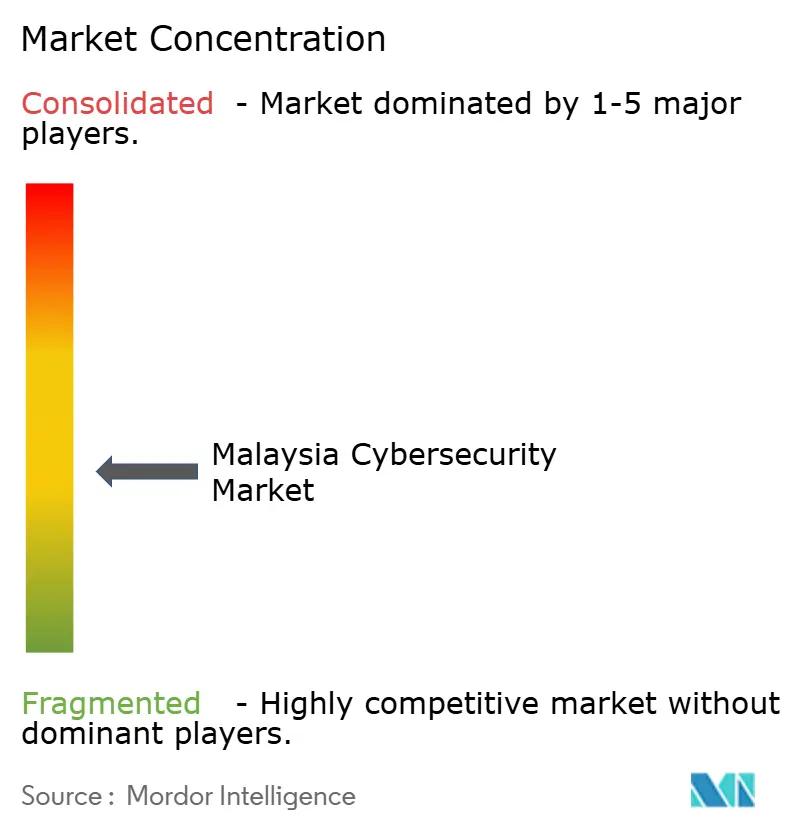
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Malaysia-Cybersicherheitsmarkt Analyse von Mordor Intelligence
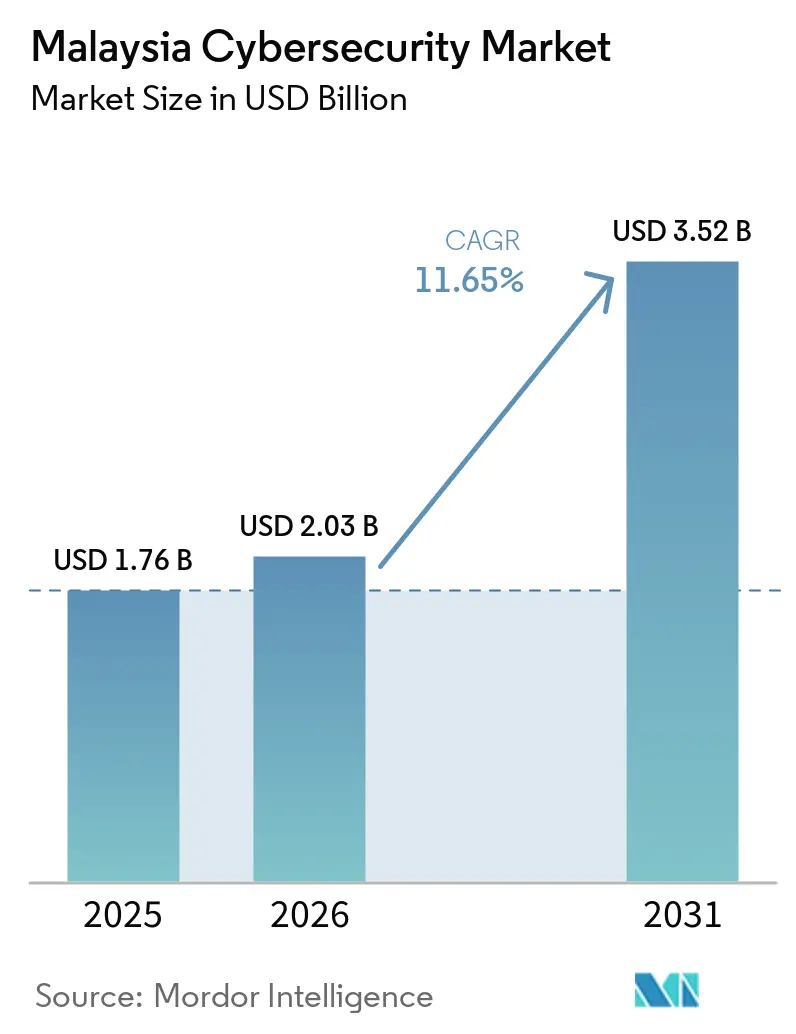
Die Größe des Malaysia Cybersicherheitsmarkts wird voraussichtlich von USD 1,76 Milliarden im Jahr 2025 auf USD 2,03 Milliarden im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 11,65 % über den Zeitraum 2026–2031 USD 3,52 Milliarden erreichen. Diese niedrig-zweistellige Wachstumstrajektorie positioniert den malaysischen Cybersicherheitsmarkt unter den am schnellsten wachsenden digitalen Infrastruktursegmenten innerhalb des breiteren IKT-Ökosystems des Landes. Cloud-First-Mandate, strenge Lizenzierungsanforderungen gemäß dem Cyber Security Act 2024 sowie die monetarisierten Kosten von Datenschutzverletzungen treiben die anhaltende Nachfrage an. Große Unternehmen erweitern bestehende Kontrollen zu Zero-Trust-Programmen, während kleine und mittlere Unternehmen erstmalige Implementierungen über Abonnementdienste beginnen, die die Vorabkosten senken. Parallele Investitionen in 5G-Edge-Netzwerke, Hyperscale-Rechenzentren und die Modernisierung der Betriebstechnologie verankern zusätzlich eine langfristige Wachstumsperspektive für den Malaysia Cybersicherheitsmarkt.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot entfielen im Jahr 2025 67,47 % des Marktanteils des Malaysia Cybersicherheitsmarkts auf Lösungen, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 13,96 % wachsen werden.
- Nach Bereitstellungsmodus hielt On-Premise im Jahr 2025 einen Anteil von 64,26 % an der Marktgröße des Malaysia Cybersicherheitsmarkts, und Cloud-Bereitstellungen wachsen bis 2031 mit einer CAGR von 19,10 %.
- Nach Endnutzerbranche erzielte BFSI im Jahr 2025 einen Umsatzanteil von 21,36 %; das Gesundheitswesen soll im Zeitraum 2026–2031 mit einer CAGR von 14,10 % wachsen.
- Nach Unternehmensgröße der Endnutzer kontrollierten große Unternehmen 71,32 % der Ausgaben im Jahr 2025, während KMU bis 2031 voraussichtlich mit einer CAGR von 15,68 % expandieren werden.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Treiber-Wirkungsanalyse*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Schnelle Einführung der Cloud-First-Strategie Malaysias, die die Cloud-Sicherheitsausgaben des öffentlichen Sektors vorantreibt | +2.10% | National; Kuala Lumpur, Cyberjaya | Kurzfristig (≤ 2 Jahre) |
| Lizenzierung gemäß dem Cyber Security Act 2024 und obligatorische NCII-Konformität fördern die Anbieternachfrage | +2.80% | National | Mittelfristig (2–4 Jahre) |
| Rechenzentrum-Boom in Johor Bahru steigert Investitionen in Perimeter- und OT-Sicherheit | +1.70% | Johor Bahru; Ausstrahlungseffekte auf das Klang Valley | Mittelfristig (2–4 Jahre) |
| 5G-Abdeckung ≥ 97 % treibt Upgrades der mobilen Kern- und Edge-Sicherheit voran | +1.50% | National | Kurzfristig (≤ 2 Jahre) |
| Wirtschaftliche Verluste von 12,2 Milliarden USD durch Datenverletzungen erhöhen die Budgets auf Vorstandsebene | +2.30% | National; Finanzzentren | Kurzfristig (≤ 2 Jahre) |
| Nationales Ziel von 25.000 Cyber-Verteidigern stärkt Ausgaben für Beratung und Schulung | +1.40% | National; Bildungszentren | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schnelle Einführung der Cloud-First-Strategie Malaysias, die die Cloud-Sicherheitsausgaben des öffentlichen Sektors vorantreibt
Malaysias beschleunigte Cloud-First-Strategie lenkt staatliche Ausgaben auf Cloud-native Abwehrmechanismen wie Cloud Access Security Broker und Workload-Schutzplattformen um. Ministerien integrieren nun Klassifizierung, Verschlüsselung und kontinuierliche Überwachung in jeden Anwendungsmigrations-Plan, was die Grundnachfrage nach Beratungs- und Managed Services steigert. Die Sichtbarkeit öffentlicher Einrichtungen in frühe Erfolgsgeschichten ermutigt Finanzinstitute und Telekommunikationsanbieter, ähnliche Architekturen zu übernehmen, was einen Multiplikatoreffekt auf den Malaysia-Cybersicherheitsmarkt erzeugt. Systemintegratoren haben ihre Portfolios rund um Modelle der geteilten Verantwortung neu gestaltet und bündeln Beratung, Implementierung und Managed Detection in Einzelverträgen. Insgesamt führen diese Veränderungen zu einem strukturellen Anstieg des adressierbaren Ausgabenvolumens und nicht zu einem einmaligen Anstieg.
Lizenzierung gemäß dem Cyber Security Act 2024 und obligatorische NCII-Konformität fördern die Anbieternachfrage
Der Cyber Security Act 2024 schreibt eine obligatorische Lizenzierung für Penetrationstests, Sicherheitsbetrieb und andere Kerndienste vor, während Betreiber kritischer Infrastrukturen sektorspezifische Verhaltenskodizes einhalten müssen. Organisationen haben darauf reagiert, indem sie die Compliance zur Priorität auf Vorstandsebene erhoben und externe Prüfer beauftragt haben, um Kontrollen mit der neuen gesetzlichen Grundlage in Einklang zu bringen. Anbieter, die frühzeitig Lizenzen erworben haben, erlangten einen messbaren Vertriebsvorteil, da Unternehmen vorzertifizierte Partner bevorzugen, um regulatorische Fehler zu vermeiden. Das Gesetz formalisierte auch Meldefristen für Vorfälle, was die Nachfrage nach Echtzeit-Erkennungstools und Bedrohungsintelligenz-Integrationen ankurbelt. Zusammen verankern diese Veränderungen wiederkehrende Compliance-Verpflichtungen in IT-Budgets und halten den Schwung bei der Marktgröße des Malaysia-Cybersicherheitsmarktes aufrecht.
Rechenzentrum-Boom in Johor Bahru steigert Investitionen in Perimeter- und OT-Sicherheit
Johor Bahru verdoppelt bis 2027 seine Rechenzentrumskapazität von 1,3 GW auf 2,7 GW und zieht Investitionen von Hyperscalern wie Google, Microsoft und Amazon an. Die dichte Konzentration von Anlagen erfordert mehrschichtige physische, Netzwerk- und OT-Sicherheit, wobei Anomalieerkennungsplattformen und fortschrittliche Biometrie die Beschaffungslisten anführen. Lokale Behörden priorisieren sichere Strom- und Konnektivitätskorridore und veranlassen Betreiber, integrierte Bedrohungsüberwachungskonsolen einzusetzen, die physische und Cyber-Ereignisse in einem einzigen Dashboard korrelieren. Das Wachstum in diesem Korridor wirkt sich auf Dienstleistungszentren in Kuala Lumpur aus, wo MSSPs eine Remote-SOC-Abdeckung für regionale Einrichtungen bereitstellen. Der kontinuierliche Bauzyklus bietet daher mehrjährige Umsatzsicherheit für Hardware-Anbieter, Integratoren und Managed-Services-Anbieter, die im Malaysia-Cybersicherheitsmarkt tätig sind.
5G-Abdeckung ≥ 97 % treibt Upgrades der mobilen Kern- und Edge-Sicherheit voran
Die 97-prozentige Bevölkerungsabdeckung von Digital Nasional Berhad ermöglicht durchschnittliche mobile Download-Geschwindigkeiten von nahezu 380 Mbit/s, doch die verteilte Architektur dehnt herkömmliche Perimeter-Kontrollen aus. Telekommunikationsanbieter führen Zero-Trust-Segmentierung, Mikro-Gateway-Firewalls und API-Sicherheitsschichten über Netzwerk-Slices hinweg ein. Edge-Knoten verarbeiten sensible Workloads, was Echtzeit-Analysen und Verschlüsselung am Datenentstehungspunkt erfordert. Gerätehersteller müssen nun strenge Richtlinien für sichere Codierung einhalten, um die erweiterte Angriffsfläche zu schützen. Auf der Gegenseite integrieren Finanzdienstleistungs- und Gaming-Plattformen Signalisierungsbedrohungs-Feeds in Carrier-Qualität in ihre eigenen Überwachungssysteme und erweitern so die Chancen für den Malaysia-Cybersicherheitsmarkt.
Hemmnisanalyse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Akuter Mangel an erfahrenen Sicherheitsarchitekten verlängert Projektzeiträume und erhöht Kosten | -1.9% | National; am stärksten in Kuala Lumpur | Mittelfristig (2–4 Jahre) |
| Budgetbeschränkungen von KMU aufgrund kapitalintensiver Alt-IT-Infrastrukturen | -1.2% | National; stärker in sekundären Städten | Langfristig (≥ 4 Jahre) |
| Fragmentierte grenzüberschreitende Datensouveränitätsregeln verlangsamen Cloud-Migrationen | −0.9% | National | Mittelfristig (2–4 Jahre) |
| Geringe Einführung der Multi-Faktor-Authentifizierung außerhalb von BFSI erhöht Restrisiken | −0.8% | Industriegürtel der Halbinsel | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Mangel an erfahrenen Sicherheitsarchitekten verlängert Projektzeiträume und erhöht Kosten
Komplexe Cloud-Migrationen stocken, weil erfahrene Architekten nach wie vor knapp sind, was Projektzeiträume um 37 % verlängert und die Arbeitskosten um mehr als ein Viertel erhöht [1]. Der Mangel treibt die Angebote für große Transformationsaufträge in die Höhe, belastet die Unternehmensbudgets und verzögert wichtige Meilensteine. Organisationen begegnen dem durch Outsourcing der Architektur an MSSPs oder den Import von Fachkenntnissen aus regionalen Zentren, doch lange Visa-Vorlaufzeiten begrenzen die kurzfristige Entlastung. Anbieter-Roadmaps umfassen jetzt Low-Code-Richtlinien-Engines und Referenzarchitekturen, die den Designaufwand reduzieren, doch eine praktische Aufsicht bleibt für regulierte Workloads unverzichtbar. Talentmangel wirkt daher als dauerhafter Hemmschuh für die CAGR des Malaysia-Cybersicherheitsmarktes.
Budgetbeschränkungen von KMU aufgrund kapitalintensiver Alt-IT-Infrastrukturen
KMU wenden bis zu 85 % ihrer Technologiebudgets für die Aufrechterhaltung von On-Premise-Hardware auf und haben kaum Kapazitäten für präventive Kontrollen. Spezifische Finanzierungsoptionen für Sicherheit sind begrenzt, und die Inanspruchnahme von Cyber-Versicherungen ist gering, was Alternativen zum Risikotransfer einschränkt. Statistiken zu Datenschutzverletzungen zeigen, dass KMU mehr Vorfälle pro Endpunkt erleiden als größere Unternehmen, dennoch unterschätzen viele Eigentümer die nachgelagerte Haftung aus Lieferketten-Angriffen. Staatliche Förderungen decken grundlegende Bewertungen ab, jedoch schrecken die Kosten mehrjähriger Abonnements nach wie vor eine umfassende Einführung ab. Solange sich die Kreditfazilitäten nicht verbessern, wird das KMU-Segment weiter zurückbleiben und das potenzielle Aufwärtspotenzial im Malaysia-Cybersicherheitsmarkt beschränken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
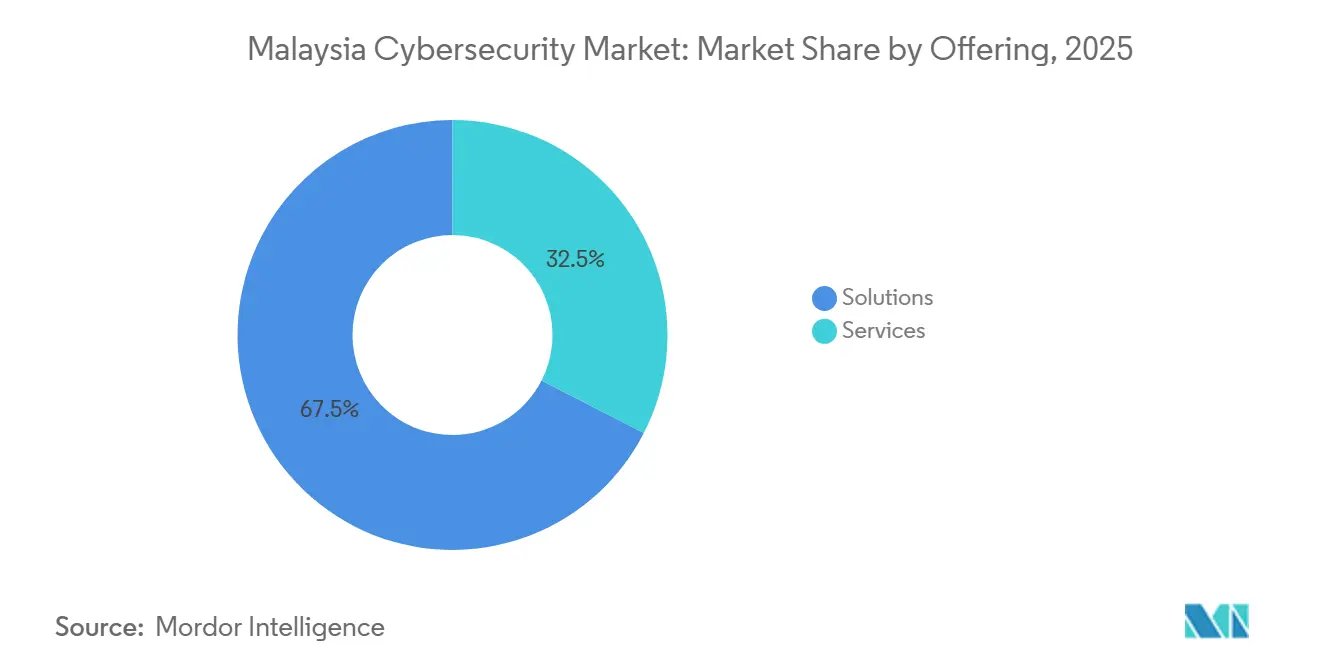
Verlagerung des Schwerpunkts hin zu DienstleistungenLösungen hielten im Jahr 2025 einen Anteil von 67,47 % am Malaysia Cybersicherheitsmarkt, angeführt von Netzwerk- und Cloud-Sicherheits-Suiten, die hybride Umgebungen schützen. Dienstleistungen werden jedoch voraussichtlich Lösungen mit einer CAGR von 13,96 % bis 2031 übertreffen, da Unternehmen nach dauerhafter Expertise suchen. Höhere Erkennungsgenauigkeit, Rund-um-die-Uhr-Überwachung und integrierte Compliance-Dashboards positionieren MSSPs als strategische Partner statt als taktische Lieferanten. Preismodelle auf Basis monatlich aktiver Assets senken die Einstiegshürden für mittelständische Unternehmen. Lokale Anbieter nutzen ihre regulatorische Vertrautheit, um Verträge im Zusammenhang mit dem Cyber Security Act zu gewinnen, während globale Anbieter Orchestrierungsplattformen bündeln, die Warnmeldungen über einzelne Tools hinweg vereinheitlichen. Die Konvergenz von Beratungs-, Bereitstellungs- und MDR-Diensten schafft Wertversprechen jenseits des reinen Technologieverkaufs und festigt das dienstleistungsgetriebene Wachstum im Malaysia Cybersicherheitsmarkt.
Das Lösungsportfolio bleibt dennoch für Organisationen mit strengen Datenhaltungsvorschriften unverzichtbar. Appliance-Erneuerungszyklen in BFSI und Versorgungsunternehmen sichern Umsätze für Firewall-, Intrusion-Prevention- und Secure-E-Mail-Gateways. SIEM-Plattformen der neuen Generation integrieren Verhaltensanalysen und Automatisierung, um dem Fachkräftemangel entgegenzuwirken, und richten die Produktinnovation an nationalen Zielen zur Kompetenzentwicklung aus. Anbieter bündeln unbefristete Lizenzen mit cloudbasierten Analysen, um On-Premise-Kontrollen und SaaS-Transparenz zu überbrücken. Die gemeinsame Bereitstellung mit lokalen Integratoren beschleunigt die Wertschöpfung und spiegelt die kollaborative Natur des Malaysia Cybersicherheitsmarkts wider.
Nach Bereitstellungsmodus:
Cloud gewinnt an Fahrt, während On-Premise die Mehrheit hältOn-Premise-Systeme machten im Jahr 2025 64,26 % der Marktgröße des Malaysia Cybersicherheitsmarkts aus, da Legacy-Workloads und Datensouveränitätsmandate im Bank- und öffentlichen Dienst nach wie vor dominieren. Hardware-Erneuerungen in diesen Sektoren bieten eine stabile Basis für Appliance-Anbieter. Cloud-Bereitstellungen expandieren jedoch bis 2031 mit einer CAGR von 19,10 % und übertreffen damit On-Premise-Upgrades. Verbrauchsbasierte Preisgestaltung, kontinuierliche Feature-Releases und KI-gestützte Analysen machen Cloud-Kontrollen für Institutionen attraktiv, die digitale Strategien verfolgen. Frameworks zur geteilten Verantwortung ermutigen Unternehmen, die Wartung an spezialisierte Anbieter auszulagern, was die langfristige Akzeptanz im Malaysia Cybersicherheitsmarkt unterstützt.
Anbieter-Roadmaps umfassen Datenlokalisierungsknoten innerhalb Malaysias, um regulierte Kunden zu beruhigen. Im Laufe der Zeit könnten Verbesserungen bei souveränen Cloud-Plattformen den verbleibenden Widerstand abbauen, aber Hardware-Erneuerungen im Zusammenhang mit industriellen Steuerungsnetzwerken sichern einen anhaltenden Markt für On-Premise-Geräte.
Nach Endnutzerbranche:
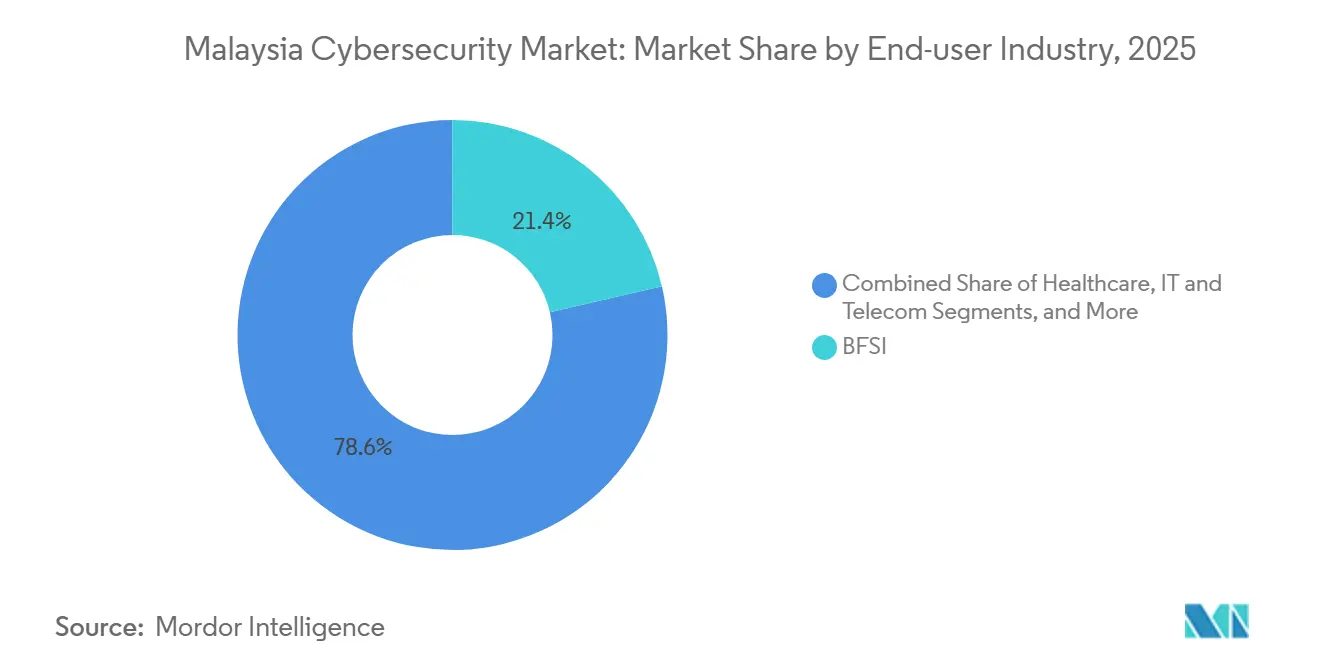
Gesundheitswesen beschleunigt sich unter dem Druck des DatenschutzesDer BFSI-Sektor hielt im Jahr 2025 einen Anteil von 21,36 % am Malaysia Cybersicherheitsmarkt, da Regulierungsbehörden strenge Risikomanagement-Rahmenwerke durchsetzten. Banken setzen Verhaltensbiometrie und sichere Software-Entwicklungspipelines ein, um fortgeschrittenem Betrug entgegenzuwirken, und sichern so einen anhaltenden Marktanteil. Die Modernisierung des Interbanken-Clearings und Open-Banking-APIs halten Finanzinstitute auf mehrschichtige Kontrollen und Drittanbieter-Risikoplattformen angewiesen und stützen die stabile Nachfrage.
Das Gesundheitswesen soll bis 2031 mit einer CAGR von 14,10 % wachsen – dem schnellsten unter allen Branchen –, da die Ausweitung elektronischer Patientenakten und vernetzte Geräte die Angriffsfläche vergrößern. Der Personal Data Protection Amendment Bill 2024 führt obligatorische Meldepflichten bei Datenschutzverletzungen mit erhöhten Bußgeldern ein und zwingt Krankenhäuser zur Einführung von Verschlüsselung, Mikrosegmentierung und Cyber-Resilience-Tests. Telemedizin-Plattformen integrieren Identitätsverifizierung und sichere Video-APIs und ziehen zusätzliche Ausgaben nach sich. Die Cloud-Akzeptanz bei Behörden des öffentlichen Gesundheitswesens beschleunigt die Workload-Migration und die daraus resultierenden Sicherheitsanforderungen. Insgesamt festigen diese Kräfte das Gesundheitswesen als wachstumsstarke Kundenbasis für den Malaysia Cybersicherheitsmarkt.

Nach Endnutzer-Unternehmensgröße:
KMU wachsen von einer niedrigen Basis ausGroße Unternehmen kontrollierten 71,32 % der Ausgaben im Jahr 2025, da Finanz-, Telekommunikations- und Energieführer bereits ausgereifte mehrschichtige Programme betreiben. Sie weisen weiterhin Budgets für fortgeschrittene Analysen, Penetrationstests und Zero-Trust-Segmentierung zu, die qualifiziertes Personal erfordern. Anhaltende Fusionsaktivitäten in den Bereichen Banking und Telekommunikation halten die Nachfrage nach Integrations- und Red-Team-Diensten hoch und festigen ihre Dominanz im Malaysia Cybersicherheitsmarkt.
KMU werden jedoch voraussichtlich eine CAGR von 15,68 % verzeichnen – die schnellste unter allen Größenklassen. Cloud-native Sicherheit mit nutzungsabhängigen Konditionen entspricht ihren Cashflow-Anforderungen. Staatlich geförderte Bewertungen bieten einen ersten Orientierungsrahmen, während lokale Banken sicherheitsgebundene Kreditkanäle erproben, die zertifizierte Kontrollen mit niedrigeren Zinssätzen belohnen. MSSPs bündeln Endpunkterkennung, E-Mail-Sicherheit und grundlegende Versicherung in einer monatlichen Rechnung und vereinfachen so den Beschaffungsprozess. Da KMU in regionale Lieferketten integriert werden, werden Zertifizierungen zur Voraussetzung für die Auftragsvergabe, was ihren Cybersicherheitsinvestitionen zusätzlichen Schwung verleiht.
Geografische Analyse
Groß-Kuala Lumpur bleibt das Zentrum des Malaysia-Cybersicherheitsmarktes, angetrieben durch die Konzentration regionaler Hauptsitze, Regulierungsbehörden und fortschrittlicher Managed-Services-Einrichtungen. Unternehmen in der Hauptstadt führen die frühe Einführung von Zero-Trust-Kontrollen und Red-Team-Simulationen an und schaffen Referenzerfolge für Anbieter. Eine kritische Masse an Talenten, Wissenschaft und Beratungsunternehmen treibt Innovationszyklen an, aus denen neue Nischenanbieter entstehen. Dadurch bleibt die vorgelagerte Nachfrage nach Schulungsdienstleistungen im Klang Valley robust und unterstützt Kapazitätsaufbauprogramme, die auf das nationale Ziel von fünfundzwanzigtausend Cyber-Verteidigern ausgerichtet sind.
Johor Bahru folgt als sich schnell entwickelndes Zentrum, das durch Hyperscale-Rechenzentrumsstandorte verankert ist. Globale Cloud-Anbieter wählen die Region wegen reichlich vorhandener erneuerbarer Energie und der Nähe zu Unterseekabeln, was Ausgaben für physischen, Netzwerk- und OT-Schutz katalysiert. Dieser Clustereffekt treibt überdurchschnittliches Wachstum im Malaysia-Cybersicherheitsmarkt entlang des südlichen Korridors voran.
Penang und Ostmalaysia tragen kleinere absolute Beträge bei, liefern jedoch überdurchschnittliche Wachstumsraten, da Fertigungs- und E-Government-Programme skalieren. Elektronikexporteure in Penang sehen sich strengen Kundenaudits gegenüber, die eine nachgewiesene Konformität mit ISO 27001 und Fähigkeiten zur unterbrechungsfreien Incident-Response erfordern. Digitale Dienstleistungsagenturen in Sabah und Sarawak erweitern sicheres Breitband und E-Bürger-Plattformen und übernehmen SaaS-Kontrollen, die lokale Hardware-Engpässe umgehen. Anbieter-Ökosysteme setzen auf partnergeführte Modelle, um verstreute ländliche Kunden zu erreichen, was zeigt, dass die Geographie die Teilnahme am Malaysia-Cybersicherheitsmarkt nicht länger einschränkt.
Regulatorisches Umfeld
Malaysias Cybersicherheitsregulierung stützt sich auf den Cyber Security Act 2024 (Act 854), der am 26. August 2024 in Kraft trat und die Verpflichtungen zur nationalen kritischen Informationsinfrastruktur (NCII) wie Vorfallmeldungen, Risikobewertungen und Audits formalisierte. Die National Cyber Security Agency (NACSA), die dem National Security Council unterstellt ist, koordiniert den Rahmen, einschließlich der Verwaltung der Licensing of Cyber Security Service Provider Regulations 2024, die eine Lizenzierung bestimmter Cybersicherheitsdienste (z. B. Security Operations und Penetrationstests) vorschreiben. Dies prägt die Anbieterqualifizierung und Beschaffungspraktiken in regulierten Sektoren.
Der regulatorische Geltungsbereich weitet sich weiterhin über den Infrastrukturschutz hinaus auf cybergestützte Schäden und Vertrauensrahmen aus. Am 1. Juli 2026 verabschiedete das Dewan Rakyat den Cybercrimes Bill 2026, der sich gegen Delikte wie Deepfakes und die Verbreitung manipulierter intimer Bilder richtet und die Nachfrage nach forensischen, Überwachungs- und Reaktionsfähigkeiten weiter verstärkt. Parallel dazu bieten von der NACSA geführte nationale Programme, darunter die National Cyber Security Strategy 2025-2030 und der MyKriptografi Action Plan 2026, ein Umsetzungsgerüst, das Compliance, Kryptografie-Bereitschaft und operative Standards für staatliche Stellen und Betreiber kritischer Sektoren miteinander verknüpft.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette des malaysischen Cybersicherheitsmarkts beginnt mit globalen und regionalen Technologieanbietern, die Sicherheitssoftware, Appliances, Cloud-Plattformen und Kryptografiekomponenten bereitstellen. Diese Angebote werden über Distributoren und malaysische Partner lokalisiert. Systemintegratoren und Managed Security Service Provider (MSSPs) entwerfen, implementieren und betreiben anschließend Kontrollen und bündeln zunehmend Beratung, Implementierung sowie Managed Detection and Response in wiederkehrende Servicevertäge, um Talentlücken und den Bedarf an 24x7-Überwachung zu adressieren.
Governance und Nachfrageaktivierung laufen parallel zur kommerziellen Leistungserbringung: Die NACSA gibt die nationale Richtung vor und verwaltet die Lizenzierung nach dem Cyber Security Act 2024, während die NCII Sector Leads sektorale Verhaltenskodizes und Standards festlegen, die sich in Audit-, Tool- und Berichtsanforderungen übersetzen. Technische und regulatorische Akteure wie die Malaysian Communications and Multimedia Commission (MCMC), Bank Negara Malaysia und die Royal Malaysia Police beeinflussen die Anforderungen und die operative Koordination und verstärken den Rückkopplungsprozess zwischen regulatorischen Erwartungen, Unternehmensbeschaffung und Vorfallreaktionsplänen. Öffentlich-private Initiativen mit Fokus auf Schulung und Tool-Einsatz erweitern den Pool einsetzbarer Fachkräfte und unterstützen die Erstadoption bei kleineren Organisationen.
Wettbewerbslandschaft
Der Malaysia-Cybersicherheitsmarkt weist eine moderate Fragmentierung auf und beherbergt globale Plattformen, regionale Spezialisten und aufstrebende lokale Vorreiter. Multinationale Unternehmen wie IBM, Cisco und Microsoft liefern integrierte Suiten und gewinnen große Rahmenverträge in den Bank- und Telekommunikationssektoren. Sie nutzen langfristige Unternehmensbeziehungen und breite Produktportfolios, um hochwertige Transformationsgeschäfte zu verankern, die mehrere Sicherheitsebenen umspannen. Regionale Akteure wie Ensign InfoSecurity bieten tiefgreifende Beratungs- und Managed-Detection-Expertise und fungieren häufig als Hauptauftragnehmer für komplexe, länderübergreifende Engagements.
Lokale Spezialisten, darunter LGMS Berhad und Securemetric Bhd, nutzen regulatorische Vertrautheit und kulturelle Ausrichtung, um compliance-orientierte Projekte zu gewinnen. Ihre frühe Zertifizierung im Rahmen des Lizenzierungsregimes des Cyber Security Act schafft Vertrauen bei Betreibern kritischer Infrastrukturen, die eine schnelle Audit-Freigabe priorisieren. Die Partnerschaft von HeiTech Padu mit RSA zeigt den Wert des Co-Brandings fortgeschrittener SIEM-Technologien mit lokalisierten Service-Angeboten und ermöglicht es mittelständischen Organisationen, auf Analysen in Unternehmensqualität zuzugreifen. Telekommunikationsanbieter wie CelcomDigi und Maxis erweitern ihre Sicherheitsportfolios auf verwaltete Firewalls und sichere Konnektivität und monetarisieren die über Jahrzehnte aufgebaute Netzwerktransparenz.
Strategische Allianzen bestimmen den Markterfolg: Cloud-Anbieter arbeiten mit Telekommunikationsanbietern zusammen, um Secure-Access-Service-Edge-Knoten einzubetten, während Hardware-Anbieter mit lokalen Integratoren für 24×7-Vor-Ort-Support kooperieren. Talentmangel beschleunigt Fusionsaktivitäten, da Unternehmen Nischenberatungen übernehmen, um Kapazitäten zu skalieren. Der Markteintritt für reine Software-Anbieter bleibt zugänglich, doch serviceintensive Modelle sehen sich Lizenzierungs- und Talentshürden gegenüber, was White-Label-Vereinbarungen mit zertifizierten MSSPs begünstigt. Diese Dynamik unterstützt ein ausgewogenes Wettbewerbsumfeld, das Preiskompression begrenzt und gesunde Margen im gesamten Malaysia-Cybersicherheitsmarkt aufrechthält.
Branchenführer im Malaysia-Cybersicherheitsmarkt
-
LGMS Berhad
-
Wizlynx Group
-
IBM Corporation
-
Cisco Systems Inc.
-
Securemetric Bhd
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Malaysia Cybersicherheitsmarkt Unternehmen in diesem Bericht
- LGMS Berhad
- IBM Corporation
- Cisco Systems Inc.
- Securemetric Bhd
- Wizlynx Group
- Akati Sekurity
- Palo Alto Networks
- Fortinet Inc.
- Check Point Software Tech.
- Trend Micro Inc.
- Kaspersky Lab
- Nexagate Sdn Bhd
- Ishan Tech Sdn Bhd
- Capgemini SE
- Microsoft Corp.
- AVG Technologies (Gen Digital)
- ATandT Cybersecurity
- NTT Data Security
- BAE Systems AI Malaysia
- Darktrace plc
- CrowdStrike Holdings Inc.
Marktchancen und Zukunftsaussichten
Die Umsetzung der Compliance-Vorgaben unter dem Cyber Security Act 2024 schafft strukturierten Raum für lizenzierte Dienstleistungen, kontinuierliche Kontrollüberwachung und auditbereite Berichterstattung bei NCII und regulierten Branchen. Da sich Organisationen an formale Vorfallmeldungen und obligatorische Risikobewertungen anpassen, konzentrieren sich Chancen auf SOC-Modernisierung, Managed Detection and Response sowie Governance-, Risiko- und Compliance-Tools, die sich an Verhaltenskodizes und sektoralen Audits orientieren, wobei Käufer vorqualifizierte Partner unter dem Lizenzierungsregime der NACSA bevorzugen.
Der staatlich geführte Kapazitätsaufbau steigert zudem die Nachfrage in höherwertigen Bereichen, die spezialisierte Fähigkeiten und Plattformen erfordern. Das am 3. Juni 2026 gegründete Cybersecurity and Cryptology Development Centre integriert CyberSecurity Malaysia und das Malaysian Cryptology Technology and Management Centre unter der NACSA, stärkt die nationale technische Kapazität in Bereichen wie KI-Forensik und Kryptologie und erweitert die unternehmerischen Wege für fortgeschrittene Testverfahren, Ermittlungen und kryptografische Implementierungsdienste. Die kurzfristige Nachfrage ist auch mit den Bemühungen der Regierung verbunden, die Digital Trust and Data Security Strategy 2026-2030 für eine Einführung im dritten Quartal 2026 fertigzustellen, die auf Datenschwachstellen und digitalen Betrug im Regierungs- und Finanzdienstleistungssektor abzielt. Parallel dazu verdeutlichen Branchenprogramme wie das Digital Trust Programme von RHB die anhaltende Förderung von KMU, die in standardisierte, abonnementbasierte Sicherheitsangebote gebündelt werden kann.
Neueste Industrielle Entwicklungen in Malaysia Cybersicherheitsmarkt
- Juli 2026: Time und LGMS gehen eine Partnerschaft ein, um Malaysias vertrauenswürdiges Cybersicherheits-Ökosystem voranzutreiben. Die Partnerschaft stärkt das lokale MSSP-Ökosystem und die NCII-Resilienz durch gemeinsame Angebote. Die Zusammenarbeit erweitert vertrauenswürdige Sicherheitsdienstleistungen über verschiedene Sektoren hinweg.
- Juli 2026: LGMS Berhad und TT dotCom Sdn Bhd unterzeichneten beim National Cyber Security Summit 2026 ein Memorandum of Collaboration. Das Memorandum stärkt die integrierte Sicherheitsinfrastruktur und ermöglicht eine verbesserte Leistungserbringung für kritische Sektoren. Dieser Schritt stärkt Malaysias Cyberabwehrfähigkeiten und erweitert die Kapazität für Sicherheitslösungen auf Unternehmensniveau.
- Juni 2026: Securemetric gewinnt Vertrag über 15 Mio. RM (The Star). Der Gewinn erweitert Securemetrics Projektpräsenz bei zentralen Sicherheitsimplementierungen und bestätigt die Marktnachfrage. Er stärkt das Wachstum der Kernangebote des Unternehmens im Sicherheitsbereich und signalisiert anhaltende Nachfrage im malaysischen Cybersicherheitsmarkt.
Malaysia Cybersicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der Markt die Ausgaben in Malaysia für Cybersicherheitssoftware, -hardware und -dienste, die digitale Bedrohungen in IT- und vernetzten Betriebsumgebungen verhindern, erkennen und darauf reagieren, einschließlich Implementierung und laufendem Support.
Ausschlüsse aus dem Umfang: Wir schließen allgemeine IT-Infrastrukturausgaben aus, die nicht hauptsächlich für Sicherheitszwecke getätigt werden, wie z. B. standardmäßige Netzwerk-Upgrades ohne Sicherheitsfunktionalität.
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professional Services
- Managed Services
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzel- und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Endnutzer-Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk Research beginnt mit dem Aufbau des Malaysia-spezifischen Länderkontexts und der Nachfragesignale für Sicherheitsinvestitionen. Wir haben öffentliche Quellen herangezogen, wie z. B. Veröffentlichungen der Malaysian Communications and Multimedia Commission, Empfehlungen und Programmaktualisierungen von CyberSecurity Malaysia, Leitlinien der Bank Negara Malaysia für Technologierisiken im Finanzsektor sowie Indikatoren des Department of Statistics Malaysia, die bei der Interpretation der IKT-Aktivitäten helfen.
Um die Angebotsseite und die Preislogik zu gestalten, prüfen wir auch Materialien wie Bursa-Malaysia-Einreichungen, Jahresberichte, Investorenpräsentationen, Verbandswebsites und glaubwürdige Presseberichte über Cloud-Akzeptanz und Datenschutzverletzungstrends. Bei Bedarf werden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichten, Patentrecherchen sowie Import- und Exportdaten auf Sendungsebene verwendet, um Produktmix und Anbieterexposition zu überprüfen. Die hier aufgeführten Desk-Quellen sind illustrativ, und viele weitere öffentliche Dokumente wurden ebenfalls geprüft, um Zahlen zu validieren und Annahmen zu klären.
Primärinterviews und Umfragen
Primärarbeit wird eingesetzt, um zu überprüfen, was Desk-Quellen nicht klar zeigen können, insbesondere Budgetzuweisungsmuster und wie schnell Cloud- und verwaltete Sicherheitsdienste in Malaysia übernommen werden. Wir sprechen mit Käufern und Implementierern in großen Unternehmen, mittelgroßen Firmen und kleineren Organisationen, und wir validieren Annahmen auch mit Kanal- und Dienstleistungsrollen, die Auftragsgrößen und Verlängerungsverhalten im gesamten Land beobachten.
Verteilung der Befragten der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten |
|---|---|
| Oberste Ebene: 31 % | CXOs: 19 % |
| Mittlere Ebene: 48 % | Funktions-/Bereichsleiter: 33 % |
| Kleinere Marktteilnehmer: 21 % | Manager: 48 % |
Marktgrößenbestimmung & Prognose
Die Marktgrößenbestimmung erfolgt mithilfe von Top-down- und Bottom-up-Überprüfungen, damit die Gesamtwerte für Malaysia realistisch bleiben. Auf der Top-down-Seite werden IKT-Aktivitäten und digitale Risikoexposition mithilfe von Indikatoren wie dem Anteil der IT-Sicherheitsbudgets von Unternehmen, dem Tempo der Cloud-Workload-Migration, der Durchdringung verwalteter Sicherheitsdienste und regulatorischen Compliance-Auslösern in Hochrisikosektoren in einen Sicherheitsausgabenpool umgerechnet.
Diese Gesamtwerte werden dann durch selektive Bottom-up-Schätzungen bestätigt, einschließlich Stichproben von Auftragsgrößen für Software-Abonnements und Dienste, Kanalaufschlägen und Bereitstellungsvolumina über typische Käufergruppen hinweg. In Bereichen, in denen die Anbieterumsätze nicht klar ausgewiesen sind, werden Lücken mithilfe von Proxy-Verhältnissen geschlossen (z. B. Service-Attach-Raten für Sicherheitstools und Aufschlüsselung von Verlängerungs- gegenüber Neugeschäft), die in Interviews validiert werden.
Für die Prognose stützen wir uns auf Szenarioanalysen, die durch Expertenerwartungen zu Variablen gestützt werden, die die Ausgaben auf sichtbare Weise beeinflussen, wie z. B. das Bewusstsein für die Häufigkeit von Datenschutzverletzungen, die Expansion von Rechenzentren und Cloud, Modernisierungszyklen im öffentlichen Sektor und der Übergang von einmaligen Projekten zu wiederkehrenden verwalteten Diensten. Währungsannahmen werden über die gesamte Zeitreihe konsistent gehalten, sodass die Veränderungen von Jahr zu Jahr die Marktaktivität widerspiegeln und nicht durch Konvertierungsrauschen verzerrt werden.
Datenvalidierung & Aktualisierungszyklus
Modellergebnisse werden durch Triangulation über unabhängige Signale validiert und dann auf Abweichungen überprüft, die nicht mit den Malaysia-spezifischen Akzeptanzrealitäten übereinstimmen. Wir vergleichen die impliziten Ausgaben pro Organisation und das Ausgabenwachstum nach wichtigen Endnutzergruppen mit bekannten Budgetzyklen und Beschaffungsverhalten, und Anomalien werden vor der Freigabe überprüft.
Berichte werden jährlich aktualisiert, wobei Zwischenaktualisierungen durch wesentliche politische Änderungen, wichtige Vorfallsmuster oder sprunghafte Veränderungen beim Cloud- und Rechenzentrumsausbau ausgelöst werden. Vor der Lieferung führt ein Analyst einen abschließenden Durchgang durch aktuelle öffentliche Veröffentlichungen und Interview-Feedback durch, damit Kunden eine aktualisierte Ansicht erhalten, die mit den neuesten verfügbaren Informationen übereinstimmt.
Marktgröße des Malaysia Cybersicherheitsmarkts von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Malaysia Cybersicherheit unterscheiden sich häufig, weil Unternehmen unterschiedliche Abdeckungsregeln verwenden und dann unterschiedliche Preis- und Akzeptanzannahmen anwenden. Die größten Treiber sind in der Regel das, was als Cybersicherheit gezählt wird, wie verwaltete Dienste und angrenzende IT-Arbeit behandelt werden und ob die Schätzung einem Basisszenario oder einer aggressiveren Ausgabenkurve folgt.
Einige externe Schätzungen bündeln eine breite Palette von Arbeiten zur digitalen Transformation und zum IT-Betrieb unter Cyber, oder sie konzentrieren sich hauptsächlich auf einen engeren Satz von Sicherheitstools-Umsätzen und schließen Implementierungs- und Betriebsdienste aus. Bei Mordor Intelligence wird der Gesamtwert nur dann gezählt, wenn die Ausgaben eindeutig mit Sicherheitsergebnissen über Software, Hardware und Sicherheitsdienste hinweg verknüpft sind, und dann wird er mithilfe von Käuferbudgetanteilen und Service-Attach-Raten validiert, die in jüngsten Primärgesprächen erneut überprüft wurden.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | USD 6,15 Milliarden (2025) | |
| Globales Beratungsunternehmen A | USD 6,92 Milliarden (2026) | Verwendet ein späteres Basisjahr und eine breitere Komponentenbeschreibung, die einen höheren Dienstleistungsanteil einbeziehen kann, was die Gesamtwerte erhöhen kann, wenn die Preisgestaltung auf Basis von Paketangeboten angenommen wird statt auf Basis beobachteter Käuferallokationsmuster. |
| Branchenmedien-Kurzinformation B | USD 1,05 Milliarden (2023) | Scheint den Kernumsatz mit Sicherheitslösungen zu betonen und könnte dienstleistungsgetriebene Ausgaben und mehrjährige verwaltete Verträge unterbewerten, was den Marktwert im Vergleich zu einer Endnutzer-Ausgabenperspektive komprimieren kann. |
Insgesamt erklärt sich die Streuung hauptsächlich durch die Breite des Umfangs und die Behandlung von Diensten und wiederkehrenden Verträgen, gefolgt von der Wahl des Basisjahres. Indem die gezählten Ausgaben an Sicherheitsanwendungsfälle gebunden und die impliziten Zahlen anhand von Budget- und Akzeptanzsignalen überprüft werden, bleibt die Schätzung transparent und für Planungsentscheidungen reproduzierbar.
Im Bericht beantwortete Schlüsselfragen
Was ist die aktuelle Bewertung des Malaysia-Cybersicherheitsmarktes?
Der Sektor wird im Jahr 2026 auf USD 2,03 Milliarden geschätzt und soll bis 2031 USD 3,52 Milliarden erreichen.
Welches Bereitstellungsmodell wächst am schnellsten?
Cloudbasierte Sicherheit expandiert mit einer CAGR von 19,10 % und übertrifft damit das On-Premise-Segment, da Unternehmen verbrauchsbasierte Preisgestaltung bevorzugen.
Warum ist das Gesundheitswesen die am schnellsten wachsende Branche?
Digitale Patientenakten, die Nutzung von Telemedizin und strenge Datenschutzänderungen treiben eine CAGR von 14,10 % bei den Cybersicherheitsausgaben im Gesundheitswesen an.
Wie wirkt sich der Cyber Security Act 2024 auf Anbieter aus?
Er schreibt die Lizenzierung für Schlüsseldienste und kontinuierliche Compliance-Berichterstattung vor und verschafft zertifizierten Anbietern einen Wettbewerbsvorteil.