
Tamanho e Quota do Mercado de Cibersegurança da Arábia Saudita
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
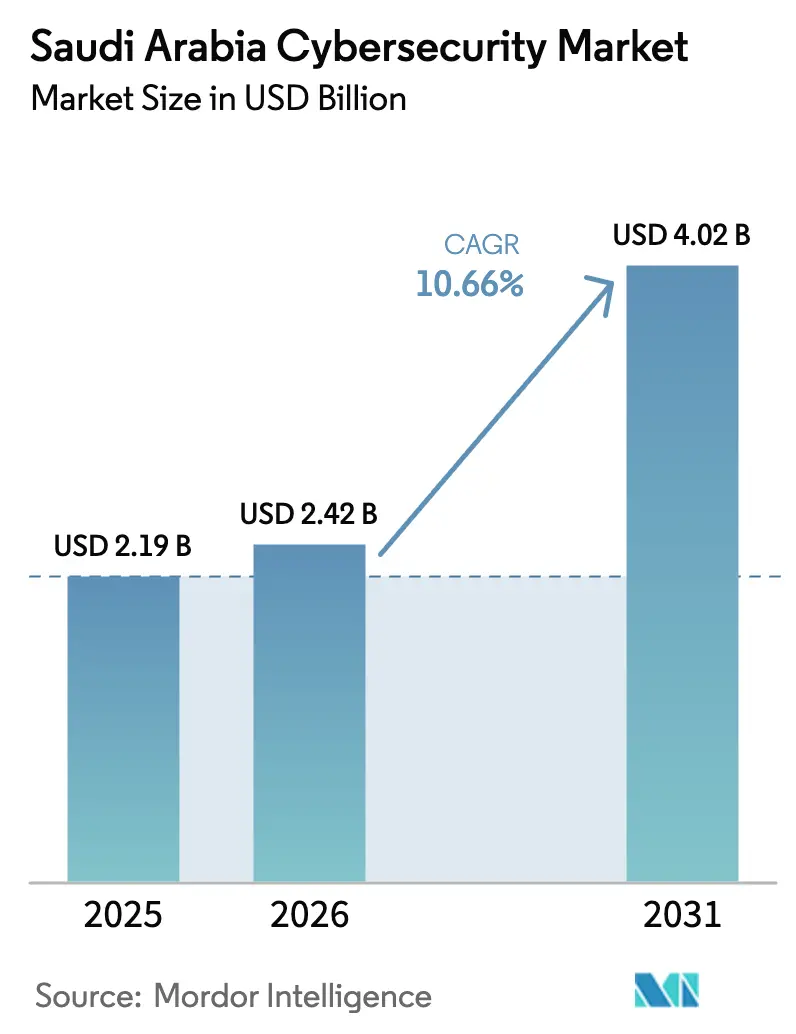
| Tamanho do mercado no ano base (2025) | 2.19 Bilhões de dólares |
| Tamanho do Mercado (2026) | 2.42 Bilhões de dólares |
| Tamanho do Mercado (2031) | 4.02 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 10.66 % |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança da Arábia Saudita por Mordor Intelligence
O tamanho do mercado de cibersegurança da Arábia Saudita em 2026 é estimado em USD 2,42 mil milhões, crescendo a partir do valor de 2025 de USD 2,19 mil milhões com projeções para 2031 mostrando USD 4,02 mil milhões, crescendo a uma CAGR de 10,66% no período 2026-2031. Os fortes gastos do setor público, os controlos nacionais obrigatórios e a rápida migração para a nuvem são os principais catalisadores, enquanto a escassez de competências e os processos de aquisição fragmentados moderam o impulso geral. Os mandatos de localização estão a remodelar as estratégias dos fornecedores, com players globais e locais a construir ofertas conjuntas que combinam tecnologia internacional com expertise de conformidade saudita. As diretivas governamentais em torno dos megaprojetos da Visão 2030, a convergência OT–IT em ativos energéticos e as iniciativas de nuvem soberana continuam a ampliar a oportunidade endereçável para deteção avançada de ameaças, frameworks de confiança zero e serviços de segurança geridos. Simultaneamente, a persistente escassez de nacionais sauditas com expertise em resposta a incidentes de nível 3/4 está a acelerar a transição para a automação e operações externalizadas.
Principais Conclusões do Relatório
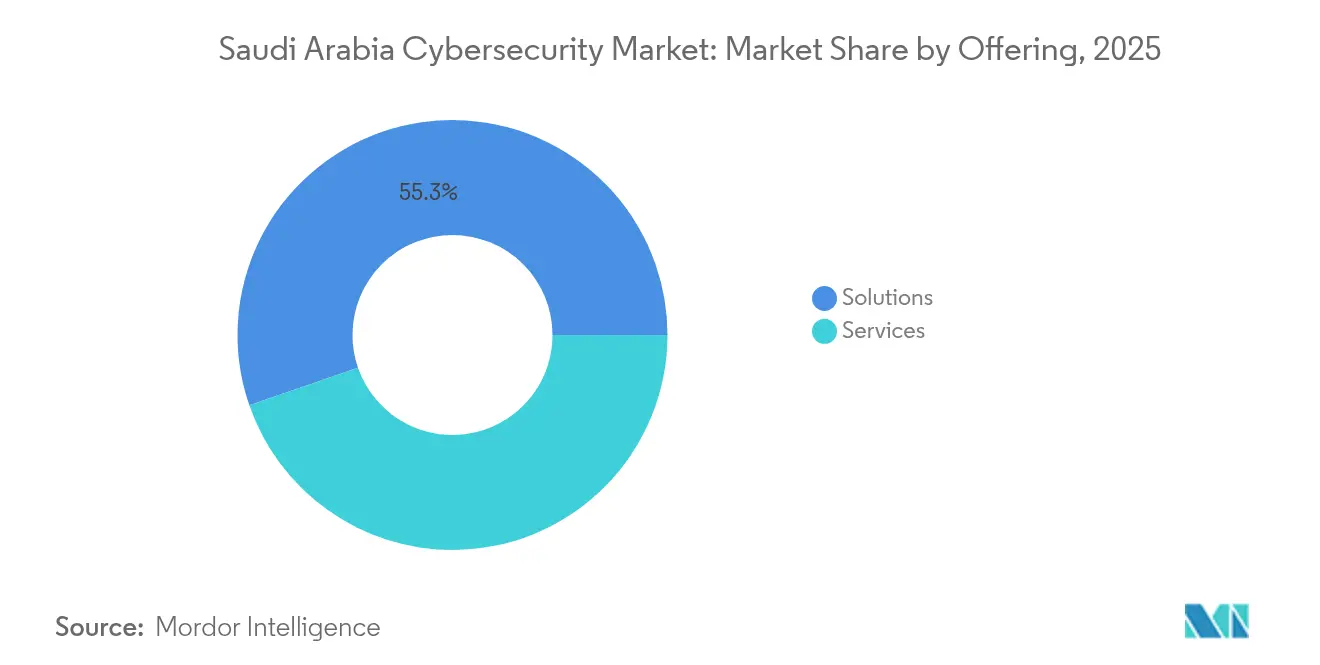
- Por oferta, as Soluções lideraram com uma quota de receita de 55,30% em 2025; os Serviços estão projetados para crescer a uma CAGR de 11,53% até 2031.
- Por modo de implantação, o modelo Local deteve 70,85% da quota do mercado de cibersegurança da Arábia Saudita em 2025, enquanto as implantações em Nuvem avançam a uma CAGR de 14,15% até 2031.
- Por setor do utilizador final, o Governo e Defesa comandou 29,55% da quota do tamanho do mercado de cibersegurança da Arábia Saudita em 2025; prevê-se que a Saúde se expanda a uma CAGR de 13,03% entre 2026-2031.
- Por tamanho de empresa do utilizador final, as Grandes Empresas representaram 75,10% do tamanho do mercado de cibersegurança da Arábia Saudita em 2025, sendo que as PMEs registam o crescimento mais rápido a uma CAGR de 14,28%.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspetivas do Mercado de Cibersegurança da Arábia Saudita
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Estratégia Nacional de Cibersegurança a Acelerar Implantações de SOC e SIEM em Larga Escala | +2.1% | Riade, Jeddah, Província Oriental | Médio prazo (2-4 anos) |
| Conformidade Obrigatória com os Controlos Essenciais de Cibersegurança da NCA a Impulsionar Gastos em Setores Críticos | +1.8% | Operadores de infraestrutura crítica a nível nacional | Curto prazo (≤ 2 anos) |
| Hiperdigitalização dos Megaprojetos da Visão 2030 a Criar Novas Superfícies de Ataque | +1.3% | Zonas de projeto NEOM, Mar Vermelho, Qiddiya | Longo prazo (≥ 4 anos) |
| Rápida Migração para a Nuvem Pós-Política SDAIA a Viabilizar Nuvens Públicas Hospedadas na Arábia Saudita | +1.1% | Centros governamentais e de serviços financeiros | Médio prazo (2-4 anos) |
| Convergência OT–ICS a Elevar os Requisitos de Segurança em Instalações de Petróleo e Gás | +0.9% | Refinarias da Província Oriental, serviços públicos nacionais | Médio prazo (2-4 anos) |
| Crescente Reserva de Talentos Locais a Fortalecer as Capacidades Cibernéticas Indígenas | +0.6% | Principais centros urbanos (Riade, Jeddah, Dammam) | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Estratégia Nacional de Cibersegurança a Acelerar Implantações de SOC e SIEM em Larga Escala
A Estratégia Nacional de Cibersegurança da Arábia Saudita desbloqueou gastos recorde em centros de operações de segurança totalmente equipados e plataformas SIEM de nível empresarial em ministérios e agências críticas. Quarenta e nove organismos federais integram agora a IA em fluxos de trabalho de deteção de ameaças, tornando o Reino o referencial regional em governança cibernética coordenada. A aquisição padronizada ao abrigo deste programa permite descontos por volume que favorecem os fornecedores de plataformas que oferecem análise de ponta a ponta e orquestração de resposta a incidentes. Os operadores do setor privado nos segmentos de energia e finanças estão a replicar estes frameworks para se manterem alinhados com os referenciais federais. Como resultado, espera-se que a monitorização com suporte de IA penetre em 94% das grandes organizações até 2026, consolidando um ciclo de procura que apoia o crescimento a longo prazo da deteção e resposta geridas.
Conformidade Obrigatória com os Controlos Essenciais de Cibersegurança da NCA a Impulsionar Gastos
O framework ECC-2-2024 atualizado alarga a cobertura obrigatória a todas as entidades que gerem infraestrutura nacional e impõe prazos fixos de adesão em cinco domínios de governança [1]Autoridade Nacional de Cibersegurança, "Controlos Essenciais de Cibersegurança 2024," nca.gov.sa. Os prazos de aquisição foram comprimidos, forçando os conselhos de administração a alocar capital incremental para relatórios automatizados de conformidade, monitorização contínua e gestão de riscos de terceiros. Os fornecedores que incluem modelos de política, bibliotecas de mapeamento de controlos e painéis prontos para auditoria ganham contratos antecipados, enquanto a receita de serviços acelera à medida que as organizações externalizam a Governança-Risco-Conformidade e as avaliações de red team.
Hiperdigitalização dos Megaprojetos da Visão 2030 a Criar Novas Superfícies de Ataque
Projetos emblemáticos como a fábrica de IA de emissões líquidas zero do NEOM no valor de USD 5 mil milhões estão a fundir redes OT e IT a uma escala sem precedentes, multiplicando os endpoints expostos e atraindo adversários de maior ordem. As redes de cidades inteligentes, os corredores de mobilidade autónoma e os complexos médicos conectados requerem segmentação de confiança zero, arquiteturas seguras de data lake e deteção de anomalias baseada em IA. A importância nacional destes corredores eleva o perfil de ameaça, incentivando o investimento proativo em proteção de endpoints de próxima geração e encriptação de grau industrial.
Rápida Migração para a Nuvem Pós-Política SDAIA a Viabilizar Nuvens Públicas Hospedadas na Arábia Saudita
O mandato de prioridade à nuvem da SDAIA obriga 80% das cargas de trabalho governamentais a residir em nuvens locais até 2030 e já impulsionou uma expansão anual de 16,8% da capacidade de nuvem doméstica [2]Autoridade Saudita de Dados e Inteligência Artificial, "Framework da Política de Prioridade à Nuvem," sdaia.gov.sa. As regiões de nuvem soberana operadas pela stc, SCCC e parceiros globais alojam agora cargas de trabalho sensíveis que anteriormente estagnavam em centros de dados. O risco de configuração incorreta aumenta em paralelo, tornando a gestão da postura de segurança em nuvem, a governança de identidade e a microsegmentação de cargas de trabalho os principais itens de aquisição. As ferramentas de segurança fornecidas via nuvem registam agora ganhos de dois dígitos, eclipsando o crescimento local em todos os trimestres fiscais auditados desde 2024.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Nacionais Sauditas com Competências Avançadas | -1.4% | Centros de operações cibernéticas a nível nacional | Médio prazo (2-4 anos) |
| Aquisição Fragmentada em Entidades Semipúblicas | -1.1% | Organismos públicos semiautónomos | Curto prazo (≤ 2 anos) |
| Elevado Custo Inicial da Rearquitetura de Confiança Zero | -0.8% | Ministérios com infraestrutura legada | Médio prazo (2-4 anos) |
| Dependência de Propriedade Intelectual de Encriptação Estrangeira | -0.5% | Defesa e serviços públicos | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Nacionais Sauditas com Competências de Resposta a Incidentes de Nível 3/4
Apesar de bolsas de estudo e novas academias de cibersegurança, a procura de talentos forenses supera a oferta, elevando os salários em 30-40% num ano e empurrando o custo total de propriedade para além dos orçamentos internos. As empresas apostam em serviços de deteção geridos, triagem aumentada por IA e manuais de segurança de baixo código para compensar o défice, mas a transferência de conhecimento permanece um desafio por resolver.
Aquisição Fragmentada em Entidades Semipúblicas a Abrandar os Ciclos de Decisão
Mais de 300 organismos semipúblicos gerem processos de concurso desarticulados; as longas cadeias de aprovação prolongam os ciclos de vendas em até 60% relativamente aos negócios privados. A ausência de contratos agrupados impede economias de escala e perpetua a proliferação de ferramentas, diluindo a maturidade da defesa em profundidade entre agências interligadas. Embora o alinhamento com o ECC esteja lentamente a harmonizar os requisitos de base, a fricção de compra a curto prazo continua a diminuir a velocidade de gastos agregados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Os Serviços Aceleram Apesar da Dominância das Soluções
As Soluções mantiveram-se como a pedra angular do mercado de cibersegurança da Arábia Saudita com uma contribuição de receita de 55,30% em 2025, refletindo a implantação obrigatória de controlos básicos em ministérios e setores regulados. Firewalls de rede, suites IAM e plataformas de deteção de endpoints constituíram a maior parte das compras à medida que os roteiros de confiança zero amadureceram. Inversamente, o segmento de Serviços está previsto para se expandir a uma CAGR de 11,53%, bem acima da média do mercado de cibersegurança da Arábia Saudita de 10,66%. A escassez de talentos domésticos impulsiona a externalização para fornecedores de serviços de segurança geridos, particularmente para monitorização SOC 24/7 e resposta a incidentes. A procura de serviços profissionais também aumenta à medida que as empresas procuram orientação especializada para auditorias ECC e arquitetura de segurança OT.
A mudança de paradigma para os serviços é mais visível nas instituições financeiras e nos operadores de petróleo e gás, onde a conformidade e a monitorização contínua são de importância crítica para a missão. Os pacotes de deteção e resposta geridas incorporam agora triagem baseada em IA e documentação automatizada de conformidade para se alinharem com os prazos do ECC-2-2024. Os fornecedores que oferecem SOC como Serviço em pacote com feeds de inteligência de ameaças estão a capturar quota no mercado intermédio, enquanto os integradores globais estabelecem parcerias com empresas locais para abordar o phishing em língua árabe e os vetores de engenharia social culturalmente específicos.
Nota: As quotas de segmento de todos os segmentos individuais estão disponíveis com a compra do relatório


Por Modo de Implantação: A Transformação da Segurança em Nuvem Acelera
As implantações locais detiveram 70,85% da quota do mercado de cibersegurança da Arábia Saudita em 2025 devido a preferências arraigadas de soberania de dados e cláusulas rígidas de residência que regem as cargas de trabalho classificadas. Os ministérios e as refinarias continuam a preferir firewalls baseados em appliances locais e SIEMs de centros de dados reforçados para aplicações sensíveis.
As cargas de trabalho de importância crítica para a missão permanecem locais, enquanto a análise, a colaboração e os portais orientados para os cidadãos migram para nuvens públicas ou comunitárias. Esta dualidade impulsiona a procura de plataformas de visibilidade unificada que correlacionam a telemetria em ambientes mistos. Os nós geograficamente distribuídos da Empresa Saudita de Computação em Nuvem oferecem agora serviços integrados de WAF, proteção contra DDoS e encriptação de cargas de trabalho, facilitando a adoção de nuvem soberana para entidades reguladas e PMEs.
Por Setor do Utilizador Final: A Saúde Emerge como Líder de Crescimento
O Governo e Defesa representou 29,55% do tamanho do mercado de cibersegurança da Arábia Saudita em 2025, ancorado pela Estratégia Nacional de Cibersegurança e pelos mandatos ECC que exigem monitorização contínua, partilha de inteligência de ameaças e controlos de identidade reforçados. Os frameworks de aquisição coletiva concedem preços preferenciais a fornecedores certificados, fomentando a consolidação de plataformas e elevando as barreiras à entrada para fornecedores não acreditados.
A Saúde está posicionada para registar o crescimento mais rápido a uma CAGR de 13,03% até 2031, auxiliada pelo lançamento de registos médicos digitais, expansão da telemedicina e as rigorosas cláusulas de proteção de dados da PDPL. Clínicas, centros de investigação e projetos de hospitais inteligentes integrados nos desenvolvimentos da Visão 2030 estão a adquirir encriptação de endpoints, PACS seguros e microsegmentação de dispositivos médicos. Os mandatos de segurança por design nos novos contratos de construção hospitalar estão a atribuir vitórias a fornecedores que integram relatórios de conformidade e autenticação multifator em fluxos de trabalho médicos.

Nota: As quotas de segmento de todos os segmentos individuais estão disponíveis com a compra do relatório
Por Tamanho de Empresa do Utilizador Final: As PMEs Aceleram a Adoção de Segurança
As Grandes Empresas retiveram 75,10% da quota do mercado de cibersegurança da Arábia Saudita em 2025, impulsionadas pela exposição à conformidade e superfícies de ataque maiores nos domínios bancário, de hidrocarbonetos e de telecomunicações. Estas entidades priorizam a caça a ameaças assistida por IA, SOAR e análise de risco interno, frequentemente gerindo ambientes SOC federados em múltiplas unidades de negócio.
As PMEs representam o segmento mais dinâmico, com os gastos projetados para crescer a uma CAGR de 14,28%. Os pacotes baseados em subscrição que combinam segurança de e-mail, proteção de endpoints e gestão de vulnerabilidades num único portal reduzem as barreiras à entrada. A extensão do ECC aos contratantes da cadeia de fornecimento crítica obriga as empresas mais pequenas a documentar a postura de segurança antes de concorrer a projetos vinculados ao Estado, desencadeando o primeiro investimento em encriptação, autenticação e serviços de backup geridos.
Análise Geográfica
Riade concentra aproximadamente 59,40% dos gastos nacionais em cibersegurança em 2025, uma vez que aloja ministérios federais, o banco central e a maioria das sedes de empresas. Os serviços estatais de alto valor e um cluster crescente de fornecedores de tecnologia internacionais tornam a capital um alvo privilegiado para ameaças persistentes avançadas, estimulando a expansão contínua do SOC e a deteção de anomalias baseada em IA. As zonas de inovação apoiadas pelo governo, como a Cidade Digital, apoiam start-ups focadas em feeds de ameaças em língua árabe, reforçando a oferta local.
A Província Oriental constitui o segundo maior nó do mercado de cibersegurança da Arábia Saudita, dominado por investimentos do setor energético em defesas de SCADA e monitorização de oleodutos. O programa de Certificado de Conformidade de Cibersegurança de Terceiros da Saudi Aramco obriga cada fornecedor a manter bases de segurança auditadas, propagando as melhores práticas por toda a cadeia de fornecimento. À medida que a convergência OT–IT avança nas refinarias e complexos petroquímicos, a segmentação em camadas, a deteção de intrusão baseada em anomalias e o mapeamento do nível de integridade de segurança tornam-se obrigatórios.
A Arábia Saudita Ocidental, centrada em Jeddah e nas cidades santas, combina logística comercial com surtos de turismo religioso. As plataformas de verificação biométrica da SDAIA processam milhões de entradas de peregrinos em cada época, exigindo encriptação em tempo real, isolamento de rede e controlos de nuvem com escalabilidade rápida. A expansão do Porto Rei Abdullah e das zonas francas adjacentes intensifica os requisitos de segurança da cadeia de fornecimento, enquanto os novos clusters de saúde privada que apoiam o turismo médico adotam suites de proteção de endpoints e prevenção de perda de dados para satisfazer os padrões internacionais de dados de pacientes.
Panorama regulatório
A governança de cibersegurança da Arábia Saudita está ancorada na National Cybersecurity Authority (NCA), estabelecida em 2017, e é aplicada por meio de estruturas de controle utilizadas em todo o governo e na infraestrutura nacional crítica. As diretrizes principais incluem os Essential Cybersecurity Controls (ECC), atualizados como ECC-2-2024, e os Cloud Cybersecurity Controls (CCC-2:2024). Juntos, eles impulsionam a preparação para auditorias, o monitoramento contínuo e a adoção segura de nuvem por parte das entidades regulamentadas.
Em fevereiro de 2026, a NCA abriu uma consulta pública para uma Estrutura Regulatória de Licenciamento de Serviços, Produtos e Soluções de Cibersegurança. Isso indica uma supervisão mais rigorosa da elegibilidade de fornecedores e dos padrões de prestação de serviços. Os Non-CNI Private Sector Entities Cybersecurity Controls (NCNICC-1:2025) estendem os requisitos formais de controle a partes do setor privado também. Essa expansão reforça um ambiente de aquisição orientado por padrões, no qual o mapeamento de conformidade, a hospedagem local e os parceiros de entrega credenciados se tornam decisivos em licitações competitivas.
Análise da cadeia de valor
A cadeia de valor começa com fabricantes originais (OEMs) globais e regionais de cibersegurança que desenvolvem plataformas centrais (segurança de rede, endpoint, IAM, SIEM/SOAR, DLP e segurança em nuvem) e, em seguida, adicionam camadas de requisitos de localização para a Arábia Saudita. Isso inclui pontos de presença em nuvem locais, ajuste para o idioma árabe e mapeamento de conformidade com as estruturas de controle da NCA, incluindo ECC-2-2024 e CCC-2:2024. A distribuição e a entrega geralmente ocorrem por meio de representantes locais e integradores de sistemas que lidam com a revenda de produtos, implementação, integração em ambientes híbridos (on-premise mais nuvem soberana ou pública) e transição operacional.
Os serviços formam um componente central a jusante, abrangendo avaliações de risco, auditorias de controle, red teaming, construção de SOCs e detecção e resposta gerenciadas. Lacunas de competências e a necessidade operacional de cobertura 24 horas por dia, 7 dias por semana, são fatores importantes. Os investimentos dos fornecedores em infraestrutura local também moldam a abordagem de entrega para atender às necessidades de residência de dados e latência, incluindo o ponto de presença em nuvem de DLP hospedado localmente da Broadcom, a Palo Alto Networks hospedando infraestrutura de nuvem na Arábia Saudita para serviços como Cortex XDR e Advanced WildFire, e a Cisco operando data centers na Arábia Saudita para serviços de segurança em nuvem. Na prática, isso sustenta um modelo de entrega construído em torno de hospedagem local, integração liderada por parceiros e operações gerenciadas recorrentes.
Panorama Competitivo
O mercado de cibersegurança da Arábia Saudita sustenta um campo fragmentado onde fornecedores multinacionais, especialistas regionais e campeões locais emergentes competem por projetos pontuais. IBM, Cisco e Palo Alto Networks alavancam portfólios abrangentes e laboratórios globais de inteligência de ameaças para satisfazer as exigências de escalabilidade empresarial, enquanto sirar by stc e Taqnia Cyber apostam no conhecimento profundo das nuances regulatórias sauditas e na filtragem de conteúdo em árabe.
As alianças estratégicas dominam o movimento de entrada no mercado. A SCCC alia os motores de análise da Alibaba Cloud aos centros de dados soberanos da stc para fornecer segurança em nuvem de nível governamental, enquanto os fabricantes industriais de equipamento original integram-se com MSSPs locais para proteger a automação de refinarias. As joint ventures incorporam frequentemente cláusulas de alojamento local e centros de suporte em língua árabe para satisfazer os limiares de localização do ECC, deslocando os parâmetros competitivos da paridade pura de funcionalidades para a prontidão de conformidade.
Os inovadores de nicho visam espaços em branco como a visibilidade da cadeia de fornecimento, a deteção de anomalias OT e a segurança de modelos de IA. A ronda de financiamento de USD 13,3 milhões da Cipher sublinha o apetite dos investidores por MSSPs de origem saudita especializados em manuais específicos do setor para energia e logística [3]Cipher, "Anúncio de Financiamento da Série A," cipher-ksa.com. As barreiras à entrada no mercado permanecem moderadas, mas a escala exige acreditação ECC, localização de interface em árabe e presença local de centros de dados de Nível 4, fatores que coletivamente recompensam as empresas dispostas a co-investir com parceiros sauditas.
Líderes do Setor de Cibersegurança da Arábia Saudita
IBM Corporation
Broadcom Inc.
Cisco Systems Inc.
Palo Alto Networks, Inc.
Fortinet Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica


Oportunidades de mercado e perspectivas futuras
A expansão da conformidade orientada por padrões está criando espaço para a automação de controles e uma auditabilidade mais forte, particularmente à medida que os requisitos do ECC-2-2024 e do CCC-2:2024 levam as organizações a operacionalizar o monitoramento contínuo, a gestão de riscos de terceiros e os controles de postura de segurança em nuvem. A consulta pública da NCA de fevereiro de 2026 sobre o licenciamento de serviços, produtos e soluções de cibersegurança também aumenta a demanda por fornecedores e integradores capazes de estruturar uma entrega em conformidade. Isso também favorece metodologias documentadas e operações de serviço hospedadas localmente, alinhadas às expectativas dos reguladores.
Programas nacionais centrados em IA e a expansão de iniciativas empresariais de IA estão ampliando a demanda por capacidades de segurança que protegem dados, identidades e cargas de trabalho em ambientes híbridos. As iniciativas plurianuais de IA da Cisco com a HUMAIN, juntamente com o estabelecimento de data centers baseados na Arábia Saudita para serviços em nuvem, são um indicador dessa direção. O trabalho da IBM com o stc Group em uma estrutura de cibersegurança à prova de computação quântica para redes de telecomunicações acrescenta outra âncora para a adoção específica do setor. Essas iniciativas sustentam a demanda de curto prazo por controles de segurança nativos de nuvem, serviços gerenciados focados em setores para indústrias regulamentadas e suporte à migração que reduz o risco de configuração incorreta à medida que as cargas de trabalho migram para regiões de nuvem locais, sob os requisitos sauditas de residência de dados e política.
Desenvolvimentos recentes do setor
- Março de 2026: a Broadcom tornou oficialmente operacional seu ponto de presença em nuvem de Prevenção contra Perda de Dados (DLP) na Arábia Saudita para integração de clientes. A presença de entrega de serviços dentro do país atende aos requisitos de soberania de dados e reduz o atrito de implantação para compradores regulamentados que estão migrando controles de dados sensíveis para modelos entregues em nuvem. Isso também fortalece a posição competitiva da Broadcom em programas de DLP empresariais e governamentais que priorizam a hospedagem local.
- Dezembro de 2025: a IBM e o stc Group anunciaram uma parceria para implantar uma estrutura de cibersegurança à prova de computação quântica para redes de telecomunicações. A colaboração eleva a preparação pós-quântica como um diferencial para a infraestrutura crítica de comunicações e amplia o escopo para a modernização de criptografia avançada e gestão de chaves em implantações sauditas. Também reforça o papel dos grupos de telecomunicações locais como canais para a expansão de novas arquiteturas de cibersegurança.
- Maio de 2025: a Cisco anunciou novas iniciativas estratégicas de IA no Oriente Médio, incluindo colaboração com a HUMAIN para construir uma infraestrutura de IA aberta e escalável com componentes de segurança. O programa combina a construção de infraestrutura com a habilitação de serviços de nuvem e segurança, alinhando-se às prioridades sauditas de digitalização e localização. Isso também aumenta a demanda por controles de segurança que protegem cargas de trabalho habilitadas por IA, pipelines de dados e ambientes de colaboração em nuvem hospedados no Reino.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e cobertura do mercado
Para este estudo, o mercado de cibersegurança da Arábia Saudita é definido como os gastos com produtos e serviços de cibersegurança adquiridos para prevenir, detectar e responder a ameaças digitais em redes, endpoints, cargas de trabalho em nuvem, aplicativos e ambientes de identidade dentro do Reino.
Exclusões de escopo: excluímos hardware de TI em geral, conectividade básica e software não relacionado à segurança que não tenha uma função primária de cibersegurança.
Visão geral da segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gestão de Identidade e Acesso
- Proteção de Infraestrutura
- Gestão Integrada de Riscos
- Segurança de Rede
- Segurança de Endpoints
- Serviços
- Serviços Profissionais
- Serviços Geridos
- Soluções
- Por Modo de Implantação
- Nuvem
- Local
- Por Setor do Utilizador Final
- BFSI
- Saúde
- TI e Telecomunicações
- Governo e Defesa
- Retalho e Comércio Eletrónico
- Energia e Serviços Públicos
- Manufatura
- Outros
- Por Tamanho de Empresa do Utilizador Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental começou com informações públicas que ajudam a ancorar as condições de demanda na Arábia Saudita, e então verificamos essas informações em relação a indicadores do lado da oferta. Analisamos a política nacional de cibersegurança e sinais de conformidade, programas digitais governamentais e o contexto de alto nível de gastos com TIC para entender para onde os orçamentos de cibersegurança geralmente são direcionados.
Entre as fontes úteis estão publicações e portais de dados oficiais, como divulgações da National Cybersecurity Authority, a General Authority for Statistics, circulares da SAMA e orientações de cibersegurança para entidades regulamentadas, além de atualizações relacionadas a telecomunicações e nuvem da CITC (agora CST). Também utilizamos relatórios anuais de empresas listadas, apresentações a investidores e coberturas de imprensa confiáveis para confirmar anúncios de grandes contratos e o cronograma das ondas de implantação. Quando necessário, utilizamos assinaturas pagas para dados financeiros e de inteligência de empresas, acompanhamento de notícias e finanças, buscas de patentes e monitoramento de licitações para validar a profundidade da cobertura. Esta lista não é exaustiva, e muitas outras fontes públicas e pagas foram consultadas para coletar dados, validar suposições e esclarecer lacunas.
Entrevistas e pesquisas primárias
Entrevistas primárias e dados de pesquisas foram usados para testar as suposições da pesquisa documental, especialmente onde os ciclos de aquisição e os preços variam por tipo de comprador no Reino. Conversamos com uma combinação de líderes de segurança do lado da demanda, gerentes de TI e aquisições, e especialistas em entrega que atuam no governo, em indústrias regulamentadas e em grandes empresas, e depois verificamos os temas entre os principais centros de compra na Arábia Saudita.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Posição do respondente |
|---|---|
| Nível superior: 33% | CXOs: 16% |
| Nível médio: 45% | Líderes funcionais/de unidade: 34% |
| Players menores: 22% | Gerentes: 50% |
Dimensionamento de mercado e previsão
O dimensionamento foi construído usando lógica top-down e bottom-up, com o conjunto de demanda do país reconstruído a partir de sinais de gastos com cibersegurança e depois reduzido ao que é realisticamente endereçável na Arábia Saudita. Começamos a partir da estrutura do ano-base mostrada na página do relatório e utilizamos uma divisão em nível de país por domínios centrais de segurança (por exemplo, segurança de rede e nuvem, proteção de endpoint, identidade e acesso, operações de segurança e serviços) para manter os totais consistentes com a forma como os compradores orçam.
Para manter o modelo fundamentado, acompanhamos e atualizamos algumas entradas práticas: o ritmo da migração para a nuvem e da adoção de SOC, a parcela dos gastos que migra de implantações únicas para serviços gerenciados, a mudança de combinação entre produtos e serviços, os ciclos de renovação e substituição de contratos, e a movimentação típica de preços para pacotes comuns de licenças e assinaturas. Também verificamos o aumento de demanda ligado ao cronograma de conformidade, à cobertura de infraestrutura crítica e ao sequenciamento de implantação de grandes programas públicos, já que esses fatores podem antecipar ou atrasar orçamentos dentro de um ano.
A previsão utilizou análise de cenários apoiada por opiniões de especialistas sobre o crescimento orçamentário e o momento das aquisições, seguida de suavização para evitar saltos irreais. Onde os dados bottom-up estavam incompletos, preenchemos as lacunas usando faixas de preço médio de venda amostradas e taxas de adoção por categoria de comprador, e depois ajustamos apenas após verificações cruzadas com sinais de gastos independentes e feedback de entrevistas.
Validação de dados e ciclo de atualização
A validação ocorreu em camadas. Comparamos os resultados com sinais independentes, como divisões públicas de gastos, indicadores sobre a participação de serviços e o cronograma de grandes contratos de estrutura. Discrepâncias foram sinalizadas quando as taxas de crescimento ou os gastos implícitos por categoria de comprador pareciam inconsistentes com o que os profissionais descreveram, e então as suposições foram revisadas antes que os totais fossem finalizados.
Uma revisão separada de analistas foi realizada para verificar a aritmética, a consistência das unidades e se o escopo permaneceu estável ao longo dos períodos histórico e de previsão. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando mudanças políticas relevantes, grandes violações de segurança ou mudanças nas aquisições alteram as perspectivas de demanda. Antes da entrega, realizamos uma revisão final para incorporar as divulgações públicas mais recentes, e quando o modelo apresenta variação inesperada, entramos em contato novamente com as fontes para confirmar os fatores determinantes.
Tamanho do mercado de cibersegurança da Arábia Saudita segundo a Mordor Intelligence em comparação com outras estimativas publicadas
É normal observar valores de mercado diferentes para a cibersegurança na Arábia Saudita, pois as fontes publicadas nem sempre utilizam o mesmo ano, o mesmo momento de conversão de moeda ou a mesma fronteira entre cibersegurança e serviços de TI mais amplos. Algumas também tratam grandes contratos plurianuais de forma diferente, em que o mesmo negócio pode ser contabilizado antecipadamente ou distribuído ao longo do prazo do contrato.
Neste relatório, a periodicidade de atualização e a forma como os preços são atualizados para pacotes comuns de licenças e serviços gerenciados são fatores importantes para o número final. O total é então verificado em relação às divisões de gastos e outros sinais independentes antes da aprovação final, uma etapa que mantém a estimativa estável quando aplicada pela Mordor Intelligence.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 2,19 bilhões de USD (2025) | |
| Autoridade do Setor A | 4,05 bilhões de USD (2024) | Utiliza gastos nacionais reportados para um ano-base diferente e pode incluir atividades mais amplas do setor de cibersegurança, o que pode captar contribuições econômicas indiretas e pacotes de soluções mais amplos, além dos gastos diretos dos compradores no escopo modelado. |
| Autoridade do Setor B | 3,55 bilhões de USD (2023) | Reportado em SAR para um ano anterior e pode refletir uma classificação de produtos mais soluções mais serviços que pode se sobrepor a trabalhos adjacentes de integração de TI, enquanto o momento da conversão de moeda e a abordagem de reconhecimento de contratos nem sempre são divulgados. |
No geral, a diferença é explicada principalmente pela escolha do ano, pela forma como a moeda é convertida e por se a contabilização se limita a compras diretas de cibersegurança ou é expandida para uma visão setorial mais ampla. Ao manter o escopo vinculado aos gastos diretos e ao atualizar preços e renovações em sincronia com o calendário do ano-base, o modelo permanece mais fácil de rastrear até fatores de demanda claros e verificações repetíveis.


Principais Questões Respondidas no Relatório
Qual é o tamanho atual do mercado de cibersegurança da Arábia Saudita?
O mercado situa-se em USD 2,42 mil milhões em 2026.
A que ritmo se espera que o mercado cresça?
Está projetado que a receita suba para USD 4,02 mil milhões até 2031, refletindo uma CAGR de 10,66%.
Qual é o vertical de utilizador final com crescimento mais rápido?
A Saúde lidera com uma CAGR de 13,03% graças ao lançamento de registos eletrónicos de saúde e à expansão da telemedicina.
Por que razão as soluções de segurança em nuvem estão a ganhar dinamismo?
O mandato de prioridade à nuvem da SDAIA e as regiões de nuvem soberana estão a levar as organizações a adotar controlos nativos da nuvem, resultando numa CAGR de 14,15% para as implantações em nuvem.
Página atualizada pela última vez em:


