
Dimensão e Quota do Mercado de Cibersegurança da Dinamarca
Visão Geral do Mercado
| Período de Estudo | 2021 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
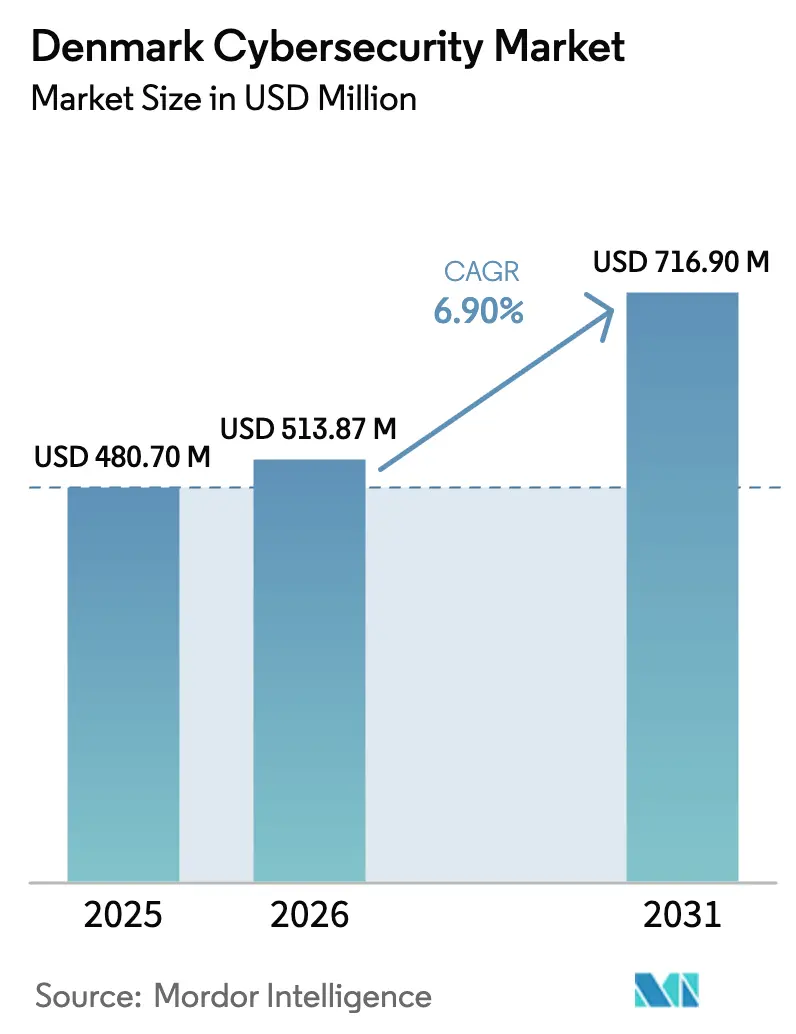
| Tamanho do mercado no ano base (2025) | 480.7 Milhões de dólares |
| Tamanho do Mercado (2026) | 513.87 Milhões de dólares |
| Tamanho do Mercado (2031) | 716.9 Milhões de dólares |
| Taxa de crescimento (2026 - 2031) | 6.90 % |
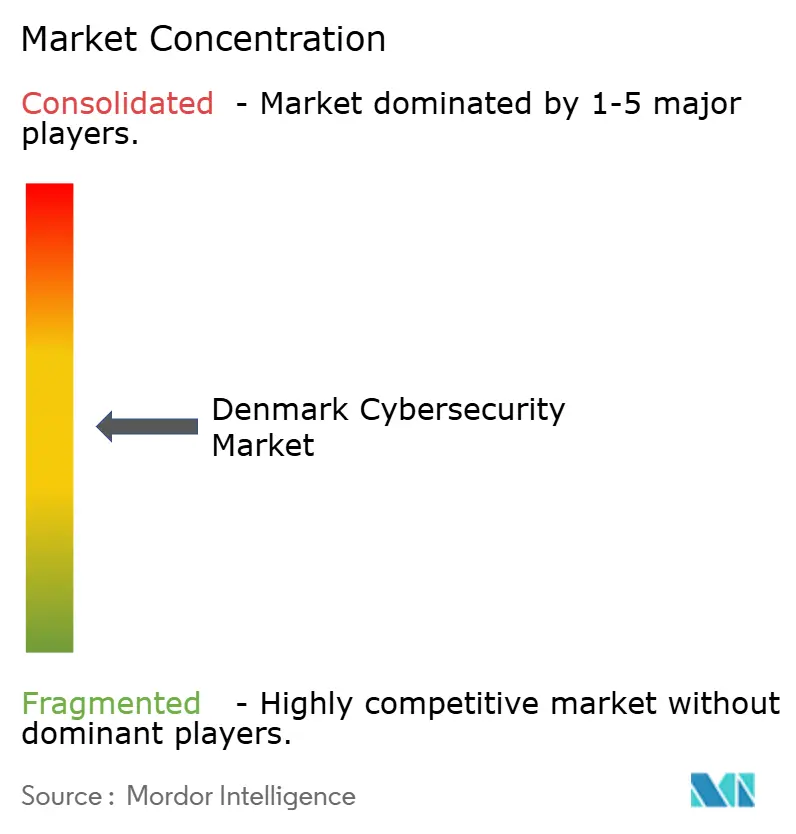
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança da Dinamarca por Mordor Intelligence
Espera-se que a dimensão do mercado de cibersegurança da Dinamarca cresça de USD 480,7 milhões em 2025 para USD 513,87 milhões em 2026 e seja prevista a atingir USD 716,9 milhões até 2031 a um CAGR de 6,90% no período de 2026-2031. A conformidade obrigatória com a diretiva NIS2, uma estratégia de nuvem em primeiro lugar no setor público e a rápida adoção de pagamentos digitais estão a intensificar a procura nas camadas de identidade, rede e segurança gerida. O Centro de Cibersegurança continua a classificar o nível de ameaça nacional como "muito elevado", mantendo o foco executivo nas despesas com ciber-resiliência. As penalidades regulatórias de até EUR 10 milhões ou 2% do volume de negócios global por não conformidade elevaram a segurança de uma discussão de TI para uma prioridade ao nível do conselho de administração. Ao mesmo tempo, uma escassez projetada de 19.000 profissionais de segurança de língua dinamarquesa até 2030 está a orientar as organizações para serviços geridos e profissionais, impulsionando ainda mais o mercado de cibersegurança da Dinamarca.
Principais Conclusões do Relatório
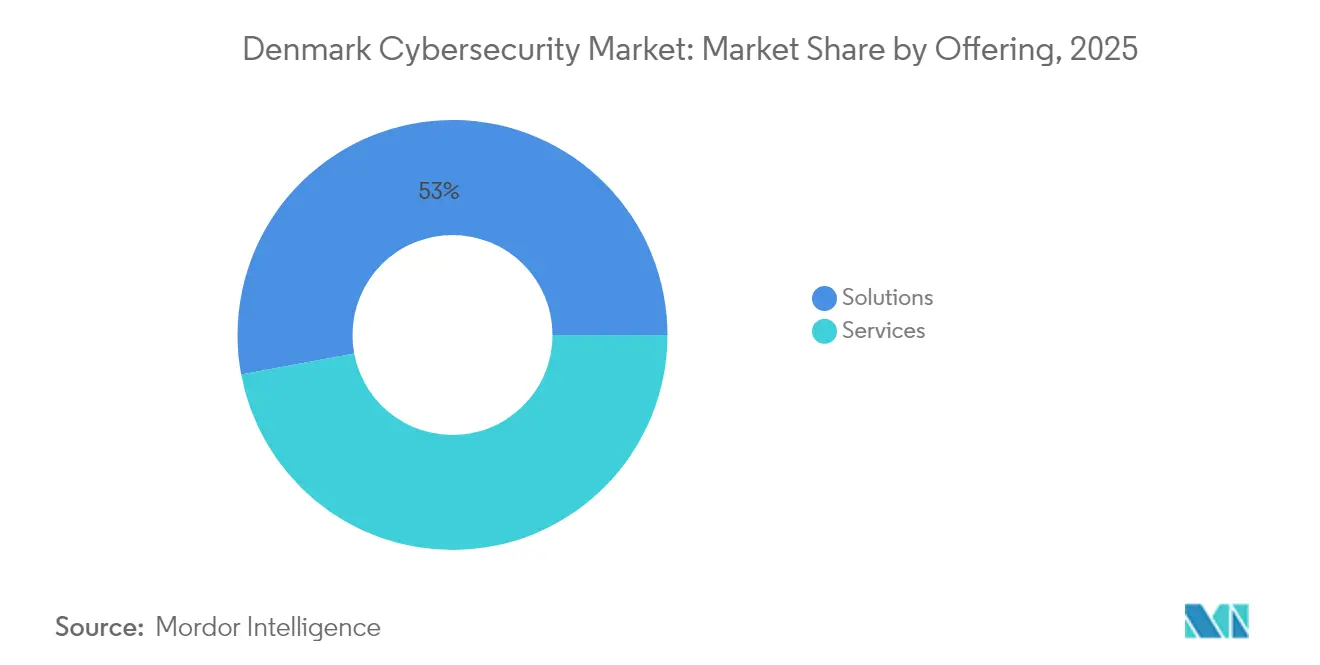
- Por oferta, as soluções detiveram 52,95% da quota do mercado de cibersegurança da Dinamarca em 2025; os serviços superam as soluções com uma previsão de CAGR de 8,38% para 2026-2031.
- Por modo de implantação, as implantações em nuvem detiveram 60,74% da quota do mercado de cibersegurança da Dinamarca em 2025 e estão a avançar a um CAGR de 9,66%.
- Por setor de usuário final, o BFSI voltado para o consumidor liderou com uma quota de receita de 26,85% em 2025, enquanto a saúde é prevista a expandir-se a um CAGR de 11,32% até 2031.
- Por dimensão de empresa, as grandes organizações detiveram 69,10% da quota do mercado de cibersegurança da Dinamarca em 2025, enquanto as PMEs estão preparadas para crescer a um CAGR de 10,44% à medida que a regulamentação abrange agora aproximadamente um terço das empresas menores.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspetivas do Mercado de Cibersegurança da Dinamarca
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Testes de Intrusão Obrigatórios ao Abrigo da Diretiva NIS2 Dinamarquesa a Impulsionar Despesas | +2.1% | Nacional, com concentração em Copenhaga e Aarhus | Médio prazo (2-4 anos) |
| Estratégia de Nuvem em Primeiro Lugar nas Agências do Setor Público | +1.8% | Nacional, com adoção antecipada no governo central | Curto prazo (≤ 2 anos) |
| Expansão dos Pagamentos sem Numerário a Ampliar a Superfície de Ataque | +1.4% | Nacional, com maior impacto nas áreas urbanas | Longo prazo (≥ 4 anos) |
| Implementação do 5G a Impulsionar Atualizações de Segurança nas Telecomunicações | +1.2% | Nacional, com prioridade nas principais cidades | Médio prazo (2-4 anos) |
| Requisitos de Cibersegurança Ligados a ESG para Fabricantes de Turbinas Eólicas | +0.9% | Nacional, com foco nas regiões de energia eólica offshore | Longo prazo (≥ 4 anos) |
| Adoção de deteção de ameaças impulsionada por IA | +0.7% | A nível nacional, em prestadores de serviços geridos | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Testes de Intrusão Obrigatórios ao Abrigo da Diretiva NIS2 Dinamarquesa a Impulsionar Despesas
Com entrada em vigor a 1 de julho de 2025, a transposição dinamarquesa da NIS2 obriga aproximadamente 1.500 entidades a realizar testes de intrusão regulares, a manter manuais de resposta a incidentes e a comprovar monitorização contínua. As multas por incumprimento elevam o ciber-risco a um risco financeiro, desbloqueando uma alocação orçamental sustentada para serviços consultivos e geridos. As empresas dinamarquesas antecipam a adição de efetivos para satisfazer os requisitos de prontidão para auditoria; no entanto, as restrições linguísticas do mercado interno mantêm os níveis de externalização elevados, beneficiando os prestadores locais que combinam consultoria em língua dinamarquesa com execução técnica.
Estratégia de Nuvem em Primeiro Lugar nas Agências do Setor Público
A Estratégia Digital Conjunta do Governo Dinamarquês 2022-2025 afeta DKK 800 milhões (USD 125,2 milhões) para infraestrutura em nuvem e ferramentas de segurança associadas [1]Comissão Europeia, "Estratégia Digital Conjunta do Governo 2022-2025," ec.europa.eu. Os ministérios exigem agora arquiteturas de governação de identidade, encriptação como serviço e de rede de confiança zero para preservar a soberania de dados ao mesmo tempo que prestam serviços digitais aos cidadãos. Rondas de investimento na Omada, sediada em Copenhaga, ilustram o alinhamento do capital de risco com este impulso para a nuvem, estimulando a inovação local na gestão de acesso à identidade habilitada por IA.
Expansão dos Pagamentos sem Numerário a Ampliar a Superfície de Ataque
As transações digitais já representam mais de 92% dos pagamentos dos consumidores, mas a fatura de fraude associada subiu para DKK 627 (USD 98,3) milhões em 2023, dividida entre ataques de cartão-não-presente e transferência de crédito [2]Danmarks Nationalbank, "Estatísticas de Fraude em Pagamentos 2024," nationalbanken.dk. Os criminosos contornam cada vez mais a autenticação de dois fatores manipulando os utilizadores, o que leva os bancos e as fintechs a implementar análises comportamentais e modelos de aprendizagem automática. A filtragem de SMS aprovada pelo governo por parte dos operadores de telecomunicações sublinha ainda mais o esforço sistémico para proteger a economia sem numerário da Dinamarca.
Implementação do 5G a Impulsionar Atualizações de Segurança nas Telecomunicações
O plano de ação nacional para o 5G canaliza DKK 800 milhões (USD 125,2 milhões) para a construção de redes, mas também aumenta o risco de espionagem, atualmente classificado como "elevado" para os operadores de telecomunicações pela Autoridade de Proteção Civil. As operadoras dinamarquesas, como a Nuuday, iniciaram as suas maiores reformulações de TI de sempre, selecionando pilhas BSS/OSS nativas da nuvem que exigem encriptação de ponta a ponta, verificação da cadeia de abastecimento e orquestração de políticas dinâmicas. As ofertas privadas de 5G de nível empresarial da Telenor alargam ainda mais o mercado de cibersegurança da Dinamarca ao introduzir requisitos de isolamento de fatias e segurança de extremidade.
Análise de Impacto das Restrições*
| Restrição | (~) % Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Escassez de Talento Cibernético de Língua Dinamarquesa | -1.7% | Nacional, com impacto agudo em Copenhaga e Aarhus | Longo prazo (≥ 4 anos) |
| Encargo dos Custos de Conformidade para as PMEs | -1.3% | Nacional, com maior impacto nas áreas rurais | Médio prazo (2-4 anos) |
| Tecnologia Operacional Legada no Setor Marítimo Limita as Atualizações | -0.8% | Regiões costeiras, com concentração nos principais portos | Longo prazo (≥ 4 anos) |
| Aquisição fragmentada de segurança entre municípios | -0.6% | A nível nacional, 98 governos locais | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Talento Cibernético de Língua Dinamarquesa
A Dinamarca prevê uma lacuna de 19.000 especialistas em TI até 2030, e a proficiência linguística estreita ainda mais o funil de talentos em segurança. As organizações recorrem, por isso, a contratos de segurança gerida ou a consultores internacionais, o que aumenta os custos dos projetos e amorece marginalmente o CAGR do mercado de cibersegurança da Dinamarca.
Encargo dos Custos de Conformidade para as PMEs
Quase um terço das entidades abrangidas pela NIS2 são PMEs. Embora as empresas aloquem em média 9% dos orçamentos de TI à segurança, os dez controlos obrigatórios da diretiva podem elevar essa percentagem para dois dígitos nas pequenas organizações. Sem economias de escala, muitas empresas rurais adiam as atualizações, retardando a adoção do mercado até que as ofertas simplificadas baseadas em subscrição ganhem força.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: O Segmento de Serviços Acelera o Crescimento
As soluções detiveram 52,95% da quota do mercado de cibersegurança da Dinamarca em 2025; no entanto, prevê-se que os serviços cresçam a um CAGR de 8,38% durante 2026-2031. A procura concentra-se em testes de intrusão, acordos de resposta a incidentes e deteção e resposta geridas (MDR), à medida que os conselhos de administração correm para demonstrar conformidade com a NIS2. O êxodo para a nuvem reduz a ênfase no licenciamento de firewalls centrados em hardware, transferindo o valor para a integração e monitorização.
O impulso dos serviços reflete a grave escassez de mão de obra; as empresas preferem externalizar para operadores de SOC em língua dinamarquesa em vez de recrutar internamente. A consultoria também beneficia com o afluxo de aproximadamente USD 226 milhões em dotações estatais de cibersegurança, onde os organismos públicos contratam frequentemente especialistas externos para avaliações de risco e estruturas de governação.
Nota: As quotas de segmento de todos os segmentos individuais estão disponíveis mediante a aquisição do relatório


Por Modo de Implantação: A Dominância da Nuvem Acelera
A nuvem representou 60,74% da quota do mercado de cibersegurança da Dinamarca em 2025 e está projetada para registar um CAGR de 9,66% até 2031, superando em muito as implantações on-premise. O setor público por si só impulsiona um grande volume de subscrições à medida que os ministérios migram cargas de trabalho ao abrigo do mandato de nuvem em primeiro lugar. A adoção de SaaS transversal aos setores simplifica os ciclos de aplicação de patches, tornando os controlos de segurança fornecidos pela nuvem a opção predefinida para novos projetos.
A tecnologia operacional legada no setor marítimo, energético e em certas plantas de fabrico ancora a procura residual on-premise. A Autoridade Marítima Dinamarquesa criou uma unidade cibernética dedicada para proteger embarcações cujos sistemas de controlo sensíveis à latência impedem a transferência para a nuvem. Não obstante, o crescente investimento em TI de saúde — previsto próximo de USD 3 mil milhões até 2025 — favorece a encriptação nativa da nuvem, a salvaguarda e a automação de conformidade, permitindo que fornecedores como a Keepit escalem rapidamente com garantias de residência de dados dinamarquesas e da UE.
Por Setor de Usuário Final: A Saúde Emerge como Líder de Crescimento
O BFSI liderou todos os segmentos verticais com uma quota do mercado de cibersegurança da Dinamarca de 26,85% em 2025, espelhando a economia quase sem numerário do país. Os custos de fraude forçaram os bancos a reforçar os canais de pagamento com deteção de anomalias impulsionada por IA. No entanto, prevê-se que a saúde se expanda mais rapidamente, a um CAGR de 11,32% entre 2026 e 2031, à medida que as implementações de registos eletrónicos de saúde e a adoção da telemedicina aumentam.
As start-ups angariaram USD 835 milhões em capital de tecnologia de saúde durante 2023, intensificando a necessidade de proteger os dados dos pacientes em plataformas de nuvem. Simultaneamente, o ransomware manteve-se "muito elevado" para o setor manufactureiro, o que motivou investimentos específicos na segmentação de tecnologia operacional. As despesas das empresas de energia e serviços públicos ganharam urgência após uma violação de 22 empresas em 2023, levando à partilha de ameaças em tempo real através do SOC nacional do SektorCERT.

Nota: As quotas de segmento de todos os segmentos individuais estão disponíveis mediante a aquisição do relatório
Por Tamanho de Empresa do Usuário Final: O Segmento das PMEs Impulsiona o Crescimento
As grandes empresas detiveram 69,10% da quota do mercado de cibersegurança da Dinamarca em 2025, impulsionadas por orçamentos de segurança de vários milhões de coroas dinamarquesas e experiência interna. Embora as despesas absolutas permaneçam mais elevadas entre as empresas de grande dimensão, as PMEs registarão um CAGR de 10,44% até 2031 à medida que a NIS2 as submete a escrutínio regulatório. Os fornecedores adaptam cada vez mais pacotes MDR "lite" e pacotes de governação baseados em subscrição para reduzir os custos de entrada.
Estudos académicos revelam que 22% das PMEs dinamarquesas ainda carecem até de firewalls básicos, o que sublinha a procura latente. Os subsídios governamentais de melhoria de competências e as iniciativas de SOC partilhado entre municípios visam colmatar as lacunas de conhecimento. Uma vez que a sensibilização melhore, espera-se que a adoção de serviços padronizados e de crescimento com base em pagamento impulsione ganhos incrementais na dimensão do mercado de cibersegurança da Dinamarca na longa cauda das empresas de menor dimensão.
Panorama regulatório
O referencial de conformidade em cibersegurança da Dinamarca está ancorado na Lei NIS 2 (Lei sobre Medidas para Garantir um Elevado Nível de Cibersegurança), que entrou em vigor em 1 de julho de 2025 e amplia os requisitos obrigatórios de gestão de risco, tratamento de incidentes e testes de segurança nos setores abrangidos. O contexto do relatório também cita potenciais penalidades de até 10 milhões de EUR ou 2% do faturamento global, o que transfere controles como monitoramento contínuo e preparação para resposta a incidentes de uma questão de TI para uma questão de responsabilidade a nível de diretoria.
A supervisão segue um modelo multissetorial coordenado pela Styrelsen for Samfundssikkerhed (Agência Dinamarquesa de Contingência Civil), trabalhando com autoridades competentes específicas de cada setor. O Centre for Cyber Security (CFCS), sob o Serviço de Inteligência de Defesa Dinamarquês (FE), opera como o CSIRT nacional, fornecendo inteligência de ameaças e orientação técnica. No início de 2026, a Dinamarca acordou uma Estratégia Nacional de Cibersegurança e Segurança da Informação para 2026-2029, estendendo a atenção além das entidades cobertas pela NIS2 e apoiando iniciativas mais amplas de resiliência juntamente com a conformidade regulamentada.
Análise da cadeia de valor
A cadeia de valor de cibersegurança da Dinamarca começa com fornecedores globais de plataformas e produtos que fornecem controles essenciais em segurança de redes, endpoints e nuvem (por exemplo, IBM, Check Point, Fortinet e Cisco). É complementada por especialistas dinamarqueses e nórdicos que localizam a entrega para requisitos em língua dinamarquesa e setores regulamentados, incluindo NNIT A/S, CSIS Security Group e LogPoint. À medida que a adoção da nuvem e os requisitos de preparação para auditoria da NIS2 se intensificam, o valor se desloca para integração, governança de identidade, testes e serviços gerenciados, onde os provedores locais se diferenciam por meio de documentação de conformidade, contratos de resposta a incidentes e operações de SOC alinhadas às expectativas de supervisão dinamarquesas.
O canal e a entrega são moldados por mecanismos de coordenação público-privada e pontos de contato de infraestrutura nacional. O SAMSIK funciona como o portal central de registro para entidades regulamentadas sob a estrutura NIS2, enquanto o envolvimento do CFCS e fóruns de colaboração orientados para negócios apoiam os fluxos de informação sobre ameaças e a orientação operacional para entidades críticas. O desenvolvimento de capacidades a montante também é apoiado por ecossistemas de pesquisa e tecnologia de defesa, como o Nationalt Forsvarsteknologisk Center, que pode alimentar ferramentas e métodos nos serviços de segurança dinamarqueses, proteção de OT e ofertas de validação de segurança.
Panorama Competitivo
Copenhaga concentra mais de metade da procura do mercado de cibersegurança da Dinamarca, impulsionada por uma densa concentração de ministérios nacionais, sedes financeiras e uma cena fintech vibrante. Os salários médios elevados e os fundos de capital de risco atraem tanto talentos como start-ups, reforçando o estatuto da capital como polo de inovação em segurança. As dotações governamentais de EUR 100 (USD 116,8) milhões para a digitalização a nível nacional fluem principalmente através de agências sediadas em Copenhaga, aprofundando o peso das despesas da cidade [4]Agência para o Governo Digital, "Dotações do Fundo de Digitalização," digst.dk.
Aarhus e Odense formam clusters secundários onde a digitalização da saúde e o fabrico avançado alimentam contratos de segurança locais. Os incidentes de ransomware em 2024 que visaram fábricas regionais levaram os agentes industriais a implementar soluções de deteção de intrusão e salvaguarda específicas para tecnologia operacional. Alianças municipais como a KommuneCERT partilham agora inteligência sobre ameaças e estruturas de aquisição, garantindo que as cidades menores obtenham níveis de proteção consistentes, preservando os orçamentos locais.
Ao longo das costas, a considerável economia marítima da Dinamarca acrescenta requisitos distintos. Os sistemas de controlo de embarcações ainda dependem de protocolos com décadas de existência, o que desafia os ciclos convencionais de gestão de patches. A unidade cibernética da Autoridade Marítima Dinamarquesa e a cooperação da indústria com os operadores portuários visam implementar a segmentação de redes e a monitorização contínua sem interromper a logística. Simultaneamente, os parques eólicos offshore integram disposições de cibersegurança ligadas a ESG nos contratos de manutenção de turbinas, alargando as oportunidades de serviços regionais para o mercado de cibersegurança da Dinamarca.
Líderes do Setor de Cibersegurança da Dinamarca
IBM Corporation
Check Point Software Technologies Ltd.
NNIT A/S
Fortinet Inc.
Cisco Systems Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Está surgindo um claro espaço em branco em melhorias amplas de ciber-higiene para cidadãos e PMEs que ficam fora do escopo direto da NIS2, ou que não têm escala para implementar os controles da diretiva sem serviços empacotados. A estratégia de cibersegurança e segurança da informação do governo para 2026-2029 inclui uma alocação de 211 milhões de DKK para fortalecer a proteção de grupos não diretamente cobertos pela NIS2. Essa alocação sustenta a demanda por ofertas padronizadas e baseadas em assinatura, como pacotes de MDR, ferramentas de conscientização em segurança e automação de conformidade que reduzem o esforço de consultoria por cliente.
Os gastos empresariais também criam espaço para arquiteturas avançadas e ferramentas de garantia, à medida que a digitalização da Dinamarca amplia a superfície de ataque. Programas do setor público voltados para a nuvem, pagamentos sem dinheiro e implantações de 5G concentram oportunidades em governança de identidade, acesso à rede zero-trust e detecção e resposta assistidas por IA, enquanto operadores regulamentados exigem resultados de segurança testáveis. A segurança da cadeia de suprimentos é outra lacuna acionável, já que fornecedores dinamarqueses de logística, manufatura e tecnologia expandem seus ecossistemas de fornecedores, aumentando a necessidade de gestão de risco de fornecedores e análise de composição de software para documentar o controle sobre código e serviços de terceiros sob maior escrutínio de supervisão.
Desenvolvimentos recentes do setor
- Abril de 2026: A Check Point Software Technologies Ltd. anunciou uma parceria de lançamento com a Google Cloud para integrar seu AI Defense Plane à plataforma Gemini Enterprise Agent Platform do Google Cloud, oferecendo segurança, descoberta e governança centralizadas para agentes de IA. A colaboração expande o alcance da segurança orientada por IA da Check Point para ambientes de nuvem e fortalece a governança em cargas de trabalho de IA. O acordo posiciona a empresa para capitalizar a crescente demanda por segurança de IA gerenciada na adoção acelerada de nuvem da Dinamarca.
- Janeiro de 2026: A IT-Branchen e a Industriens Fond lançaram a iniciativa 'Cybersikker virksomhed' com um investimento total de 76,5 milhões de DKK para melhorar a cibersegurança de pequenas e médias empresas, incluindo o estabelecimento de um POB Lab para maturação de mercado e testes técnicos. O programa ajuda as PMEs a fortalecer sua postura de segurança e acelera a disponibilidade de capacidades cibernéticas prontas para o mercado em todo o ecossistema de PMEs dinamarquês.
- Dezembro de 2025: A NNIT A/S foi selecionada pela Autoridade Dinamarquesa de Dados de Saúde, em parceria com a Edora, para um programa plurianual de desenvolvimento de infraestrutura nacional de dados de saúde, incluindo alta segurança de dados e análises apoiadas por IA. A iniciativa fortalece as capacidades nacionais de dados de saúde e apoia análises seguras para formulação de políticas e casos de uso clínico.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e abrangência do mercado
Para esta metodologia, o mercado dinamarquês de cibersegurança abrange os gastos de organizações públicas e privadas sediadas na Dinamarca em tecnologias e serviços que protegem sistemas, redes, aplicativos, endpoints, identidades, cargas de trabalho em nuvem e dados contra ciberameaças.
Exclusões de escopo: Compras de segurança voltadas ao consumidor e segurança puramente física (por exemplo, guardas e câmeras) são excluídas, a menos que sejam empacotadas como serviços de cibersegurança.
Visão geral da segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gestão de Identidade e Acesso
- Proteção de Infraestrutura
- Gestão Integrada de Riscos
- Segurança de Rede
- Segurança de Endpoint
- Serviços
- Serviços Profissionais
- Serviços Geridos
- Soluções
- Por Modo de Implantação
- Nuvem
- On-Premise
- Por Setor de Usuário Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Retalho e Comércio Eletrónico
- Energia e Serviços Públicos
- Fabrico
- Outros
- Por Tamanho de Empresa do Usuário Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental começa com a construção de um panorama claro da presença digital da Dinamarca e das regras que moldam os gastos em segurança. Fazemos referência a fontes públicas como a Statistics Denmark para indicadores de TIC e estrutura empresarial, o Danish Center for Cyber Security para contexto do panorama de ameaças, a ENISA e a Comissão Europeia para requisitos cibernéticos da UE, e a OCDE e o Eurostat para séries macro e da economia digital comparáveis.
Para converter esses sinais em um modelo de mercado, também analisamos registros de empresas e relatórios anuais, notas auditadas sobre investimentos em TI e segurança, e cobertura de imprensa confiável sobre incidentes e cronogramas de conformidade. Quando necessário, assinaturas pagas são usadas apenas para padronizar dados financeiros de empresas, acompanhar patentes e atividade tecnológica, e verificar padrões de importação e exportação para categorias selecionadas de hardware de segurança. As fontes documentais listadas aqui são ilustrativas, e muitas outras referências públicas foram consultadas para verificar entradas e esclarecer premissas.
Entrevistas e pesquisas primárias
Realizamos entrevistas e pesquisas com especialistas, incluindo tomadores de decisão em cibersegurança, líderes funcionais e gerentes na Dinamarca. Suas contribuições ajudam a testar indicadores secundários, esclarecer a adoção de serviços e as premissas de preços, e explicar as diferenças entre o trabalho interno de segurança e o software ou serviços adquiridos antes de o modelo de mercado final ser revisado.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Posição do respondente |
|---|---|
| Nível superior: 30% | CXOs: 15% |
| Nível médio: 50% | Líderes funcionais/de unidade: 30% |
| Players menores: 20% | Gerentes: 55% |
Dimensionamento e previsão de mercado
O dimensionamento começa com uma reconstrução da demanda top-down que vincula a base empresarial da Dinamarca e a atividade setorial a padrões realistas de gastos em cibersegurança, que são então divididos em conjuntos de soluções e serviços. Em seguida, corroboramos os totais usando verificações bottom-up seletivas, como referências amostradas de preço por usuário ou preço por dispositivo, conversas de canal sobre comportamento de renovação e taxas de execução de receita de serviços, e as diferenças são ajustadas quando as duas visões se distanciam.
As principais entradas do modelo incluem o ritmo de adoção da nuvem versus infraestruturas locais, cronogramas de conformidade regulatória (incluindo requisitos de segurança impulsionados pela UE), pressão de incidentes relatados e preparação de resposta, propensão à terceirização de segurança gerenciada devido a restrições de talentos, e a combinação de grandes empresas versus PMEs que altera o comportamento de compra. As previsões são construídas usando análise de cenários, em que o caso base está ancorado em sinais de crescimento macro e orçamento de TI, e então ajustado usando expectativas fundamentadas em entrevistas sobre preços, taxas de renovação e o momento dos projetos impulsionados pela conformidade.
Validação de dados e ciclo de atualização
A validação é feita por meio de múltiplas verificações para que os resultados finais permaneçam práticos e explicáveis. Comparamos os totais de mercado derivados com sinais independentes, como contagens de empresas, intensidade de TIC do setor e atividade relatada de programas de cibersegurança, e depois executamos verificações de variância entre os anos para identificar saltos súbitos que não correspondem a fatores conhecidos.
Antes da aprovação final, outro analista revisa as premissas, os cálculos e a consistência das divisões entre ofertas e setores, seguido de novos contatos direcionados se alguma entrada parecer forçada. Os relatórios são atualizados anualmente, e atualizações intermediárias são acionadas quando uma mudança política relevante, uma mudança importante no padrão de incidentes ou um choque macroeconômico podem alterar o comportamento de gastos. Imediatamente antes da entrega, uma revisão final é concluída para que os clientes recebam a visão mais atualizada.
Comparação do tamanho do mercado dinamarquês de cibersegurança da Mordor Intelligence com outras estimativas publicadas
Os tamanhos de mercado publicados para a cibersegurança na Dinamarca podem diferir mesmo quando parecem medir a mesma coisa, porque o escopo subjacente e a lógica de contagem frequentemente mudam. As maiores diferenças geralmente vêm de se os serviços gerenciados e os serviços profissionais são totalmente contabilizados, como a segurança em nuvem é tratada, e quais premissas de câmbio e preços de determinado ano são aplicadas.
Em nossas verificações, a variação é principalmente impulsionada por se os gastos adjacentes em operações de TI são incorporados à cibersegurança, e se totais nórdicos multipaís são parcialmente alocados à Dinamarca sem uma base clara de compradores. Uma regra mais rigorosa sobre o que qualifica como receita de cibersegurança, além da validação usando dados de preços e adoção em nível de oferta, é o que mantém a estimativa centrada na demanda exclusiva da Dinamarca no modelo usado pela Mordor Intelligence.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 480,70 milhões de USD (2025) | |
| Associação do Setor A | 520,00 milhões de USD (2025) | Frequentemente agrupa gastos mais amplos de risco de TI, governança e programas de conformidade na cibersegurança, o que pode elevar os totais quando o trabalho de consultoria e auditoria é totalmente incluído. |
| Consultoria Regional B | 430,00 milhões de USD (2025) | Tende a focar em software de segurança essencial e hardware selecionado, com cobertura limitada de serviços gerenciados e contratos de resposta a incidentes, o que reduz o conjunto de gastos medidos. |
A comparação mostra que o número se move mais quando o escopo dos serviços e as regras de classificação mudam. Ao manter o conjunto de gastos vinculado a ofertas de segurança claramente definidas, e depois verificá-lo em relação a sinais de adoção e preços discutidos em entrevistas, a cifra final permanece rastreável e repetível para usuários que precisam de uma base prática de planejamento de ano a ano.


Principais Questões Respondidas no Relatório
Qual é a dimensão atual do mercado de cibersegurança da Dinamarca?
A dimensão do mercado de cibersegurança da Dinamarca atingiu USD 513,87 milhões em 2026 e está projetada para expandir para USD 716,9 milhões até 2031.
Qual é o segmento de crescimento mais rápido?
A segurança na área da saúde é o segmento de usuário final de crescimento mais rápido, com previsão de registar um CAGR de 11,32% entre 2026 e 2031 à medida que as implementações de registos eletrónicos de saúde se aceleram.
Qual é a predominância da implantação em nuvem na Dinamarca?
As soluções em nuvem já representam 60,74% da quota do mercado de cibersegurança da Dinamarca e prevê-se que cresçam a um CAGR de 9,66% até 2031.
Por que razão é que a NIS2 é importante para as empresas dinamarquesas?
A NIS2 introduz controlos obrigatórios e potenciais multas até EUR 10 milhões, levando aproximadamente 1.500 organizações dinamarquesas a aumentar as despesas cibernéticas em testes, monitorização e serviços de conformidade.
Página atualizada pela última vez em:



