
Taille et parts du marché de la cybersécurité en Suisse
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
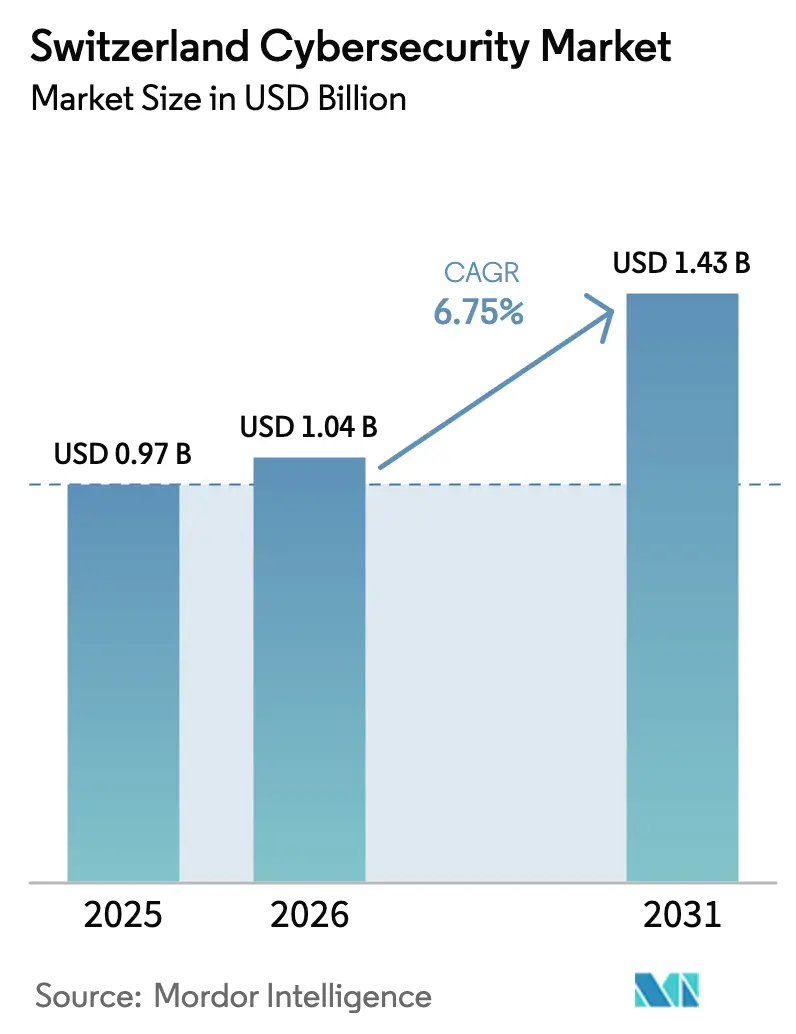
| Taille du marché de l'année de base (2025) | 0.97 Milliards de dollars |
| Taille du Marché (2026) | 1.04 Milliards de dollars |
| Taille du Marché (2031) | 1.43 Milliards de dollars |
| Growth Rate (2026 - 2031) | 6.75 % |
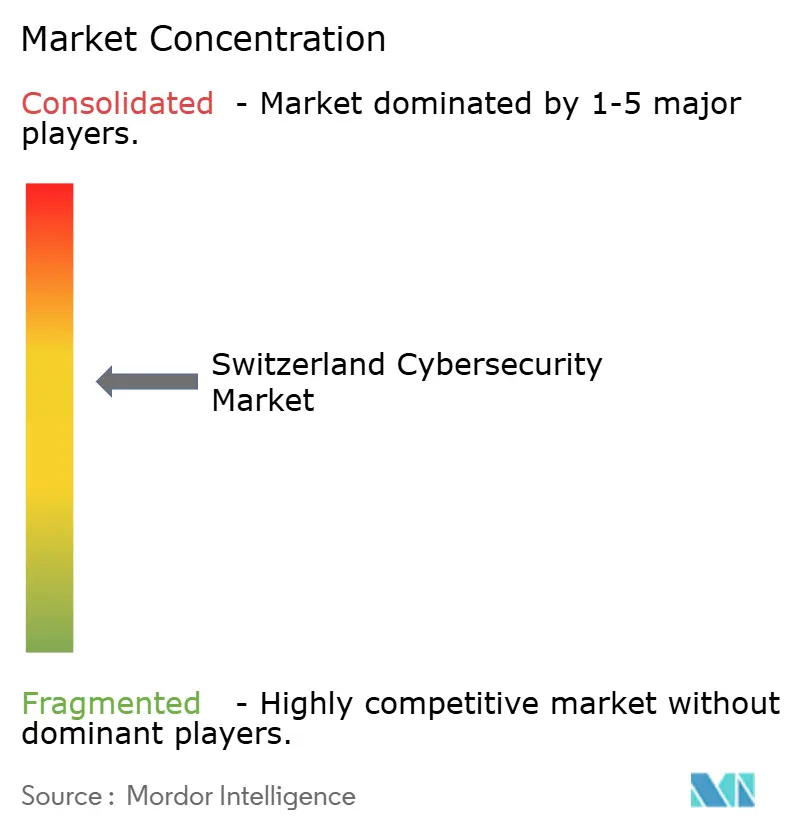
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en Suisse par Mordor Intelligence
La taille du marché de la cybersécurité en Suisse a été évaluée à 0,97 milliard USD en 2025 et devrait croître de 1,04 milliard USD en 2026 pour atteindre 1,43 milliard USD d'ici 2031, à un TCAC de 6,75 % pendant la période de prévision (2026-2031). Une confluence de mandats réglementaires, d'une numérisation rapide dans les secteurs clés et de l'attachement historique de la nation à la protection des données propulse cette expansion constante. Les stratégies axées sur le cloud en priorité, notamment celles hébergées dans les centres de données suisses, s'accélèrent même si les déploiements sur site conservent leur primauté parmi les banques fortement réglementées. Simultanément, les services de détection et de réponse gérées gagnent la faveur des organisations dépourvues d'expertise interne. En parallèle, le lancement de rails de paiement en temps réel, le déploiement de la fabrication pharmaceutique connectée et la prise de conscience accrue des menaces hybrides approfondissent chacun l'opportunité adressable pour les fournisseurs au sein du marché de la cybersécurité en Suisse.
Principaux enseignements du rapport
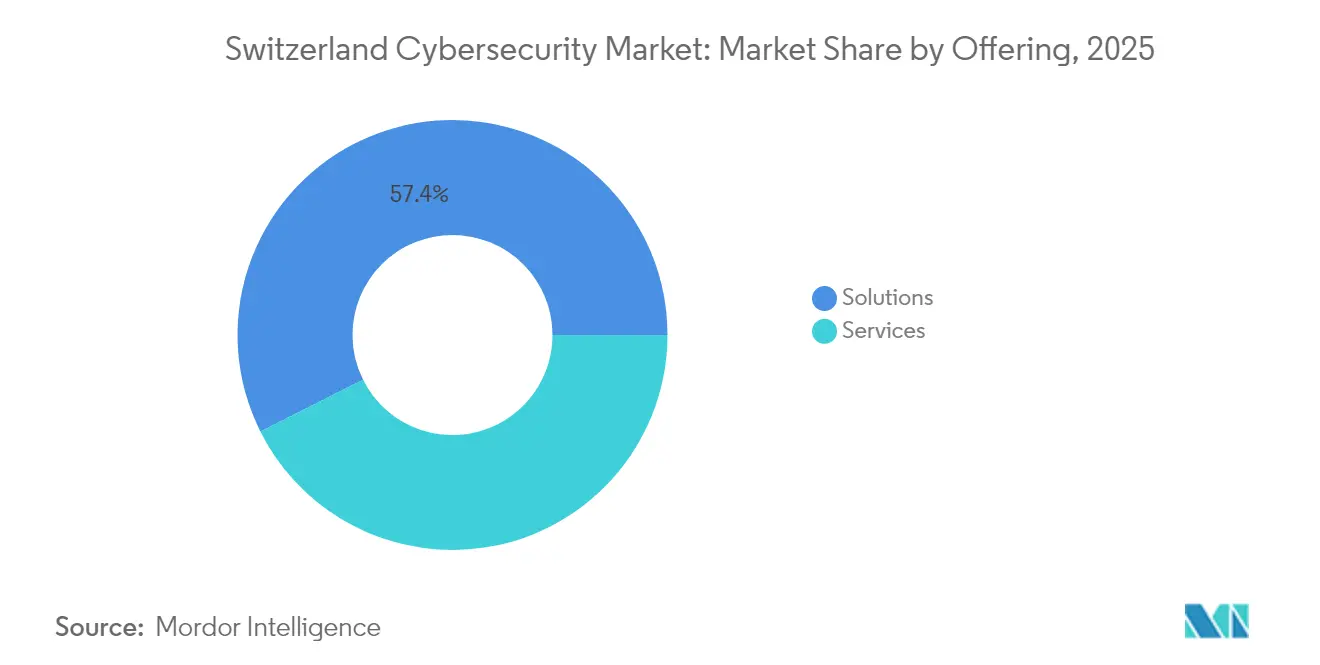
- Par offre, les solutions ont dominé avec 57,40 % de part du marché de la cybersécurité en Suisse en 2025, tandis que les services sont en passe de croître à un TCAC de 13,20 % jusqu'en 2031.
- Par mode de déploiement, le déploiement sur site commandait encore 64,10 % de la taille du marché de la cybersécurité en Suisse en 2025 ; les déploiements cloud progressent à un TCAC de 11,60 % jusqu'en 2031.
- Par secteur d'utilisation finale, le segment BFSI détenait 28,10 % de la taille du marché de la cybersécurité en Suisse en 2025, tandis que le secteur de la santé affiche le TCAC le plus rapide, à 12,70 %, jusqu'en 2031.
- Par taille d'entreprise utilisatrice finale, les grandes entreprises représentaient 69,70 % de la part des revenus en 2025, tandis que les PME sont en passe d'afficher un TCAC de 10,60 % entre 2026 et 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité en Suisse
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Délai d'impact |
|---|---|---|---|
| Numérisation rapide dans les secteurs bancaire, pharmaceutique et manufacturier | +2.1 % | Zurich, Bâle, Genève | Moyen terme (2-4 ans) |
| Révision de la loi fédérale sur la protection des données (LPD) | +1.8 % | National | Court terme (≤2 ans) |
| Recrudescence des attaques par rançongiciel sophistiquées | +1.2 % | Gouvernements cantonaux et PME | Court terme (≤2 ans) |
| Dynamique de la Suisse en tant que pôle d'actifs cryptographiques | +0.9 % | Zoug, Zurich, Genève | Moyen terme (2-4 ans) |
| Adoption accélérée du cloud et des logiciels en tant que service (SaaS) | +0.8 % | National | Moyen terme (2-4 ans) |
| Initiatives du Campus CYD soutenues par le gouvernement | +0.4 % | Centres universitaires | Long terme (≥5 ans) |
| Source: Mordor Intelligence | |||
La numérisation rapide des secteurs bancaire, pharmaceutique et manufacturier suisses élargit la surface d'attaque
Le déploiement accéléré des paiements en temps réel, des lignes de production pharmaceutique connectées et des usines intelligentes a élargi la surface d'attaque nationale. Les banques qui gèrent les paiements instantanés SIC traitent jusqu'à 10 000 transactions quotidiennes devant passer les filtres de fraude et de sanctions en quelques millisecondes, ce qui stimule l'adoption de la vérification zéro confiance à chaque étape. Les usines pharmaceutiques de Bâle relient désormais les données des essais cliniques à des partenaires mondiaux, ce qui impose la segmentation des réseaux de laboratoire par rapport aux systèmes informatiques administratifs. De même, les entreprises industrielles qui fusionnent la technologie opérationnelle avec l'informatique comprennent qu'un seul capteur mal configuré peut interrompre un lot entier, ce qui pousse au déploiement généralisé d'analyses de surveillance prédictive. Collectivement, ces cas d'usage font évoluer le marché de la cybersécurité en Suisse vers des plateformes de défense intégrées plutôt que vers des outils ponctuels isolés.
La révision rigoureuse de la loi fédérale suisse sur la protection des données impose des dépenses de sécurité obligatoires
La révision de la LPD de 2023 a renforcé la responsabilité des dirigeants en imposant des amendes personnelles pouvant atteindre 250 000 CHF (313 600 USD) pour négligence grave, faisant ainsi de la dépense en cybersécurité une nécessité au niveau du conseil d'administration [1]SecurePrivacy, "La loi fédérale suisse sur la protection des données expliquée," secureprivacy.ai. Les entités étrangères traitant les données de résidents suisses doivent désigner un représentant dans le pays, ouvrant instantanément une demande consultative de niche au sein du marché de la cybersécurité en Suisse. Les auditeurs testant désormais les contrôles de « protection des données dès la conception », les éditeurs de solutions capables de faire correspondre les mesures de protection aux clauses légales bénéficient de cycles de vente plus courts. La cadence d'application rapide de la loi explique également pourquoi les services gérés intégrant des rapports de conformité dépassent les équipements traditionnels.
Recrudescence des attaques par rançongiciel sophistiquées visant les PME et les gouvernements cantonaux
La compromission en 2023 par le groupe de rançongiciel Play du fournisseur informatique Xplain a exposé 65 000 fichiers classifiés et démontré comment les violations chez les fournisseurs se répercutent sur les systèmes fédéraux [2]Centre national suisse de cybersécurité, "Analyse de la violation Xplain," ncsc.admin.ch. En réponse, le Centre national de cybersécurité a rendu obligatoire la notification des violations dans les 24 heures pour les infrastructures critiques à partir d'avril 2025, sous peine d'amendes. Cette directive incite les entreprises — notamment les agences cantonales et les PME — à formaliser des procédures de réponse aux incidents et à faire appel à des partenaires de détection gérée. Fait remarquable, les attaquants élaborent désormais des leurres de hameçonnage en suisse-allemand et en français à l'aide de modèles de texte par IA, augmentant la complexité de la défense et stimulant les abonnements à la sécurité des courriels sur l'ensemble du marché de la cybersécurité en Suisse.
Le statut de pôle d'actifs cryptographiques de la Suisse impose une sécurité FinTech avancée
Abritant plus de 1 100 entreprises blockchain, la « Crypto Valley » de Zoug attire des adversaires sophistiqués cherchant à exploiter les contrats intelligents et les infrastructures de portefeuilles numériques. Les orientations de la FINMA anticipent désormais des contrôles de gestion des clés de bout en bout pour les actifs tokenisés, poussant les fournisseurs à intégrer des mesures de protection spécifiques aux cryptoactifs dans les plateformes bancaires conventionnelles. Les banques expérimentant les titres numériques demandent de plus en plus des offres combinant les cadres ISO 27001 avec l'analyse en chaîne, fusionnant deux domaines historiquement distincts et élargissant les dépenses totales adressables au sein du marché de la cybersécurité en Suisse.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Délai d'impact |
|---|---|---|---|
| Pénurie aiguë de talents certifiés en cybersécurité | −1.5 % | Cantons ruraux > villes | Moyen terme (2-4 ans) |
| Sensibilité élevée aux coûts parmi les PME | −1.0 % | National | Court terme (≤2 ans) |
| Préoccupations liées à la résidence des données pour les charges de travail cloud | −0.8 % | National | Moyen terme (2-4 ans) |
| Couches de conformité fragmentées entre fédéral et cantonal | −0.5 % | Varie selon le canton | Long terme (≥5 ans) |
| Source: Mordor Intelligence | |||
Pénurie aiguë de talents certifiés en cybersécurité dans les régions suisses
Une enquête de l'ENISA a révélé que 89 % des organisations suisses prévoient d'embaucher du personnel en cybersécurité, mais les postes vacants persistent pendant des mois, faisant grimper les salaires et retardant les projets. Les cantons ruraux sont les plus touchés, contraignant les entreprises à automatiser la surveillance de base et à s'appuyer fortement sur des services de détection gérée. Les universités et le Campus CYD élargissent les filières de diplômés, mais le soulagement à court terme reste limité — une dynamique qui oriente les budgets supplémentaires vers des offres opérationnelles dès le premier jour sur l'ensemble du marché de la cybersécurité en Suisse.
Forte sensibilité aux coûts des PME face aux solutions avancées
Trois PME suisses sur cinq victimes d'une violation majeure cessent leurs activités dans les six mois, mais les plafonds budgétaires freinent toujours l'adoption de défenses complètes. Les fournisseurs répondent avec des offres modulaires à croissance progressive qui couvrent l'essentiel : protection des points de terminaison, sécurité du courrier électronique cloud et sauvegarde chiffrée. Les compagnies d'assurance ont commencé à réduire les primes pour les PME qui respectent les listes de contrôle de sécurité de base, subventionnant ainsi efficacement l'adoption et compensant partiellement cette contrainte pour le marché de la cybersécurité en Suisse.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les services devancent les solutions
Les solutions détenaient 57,40 % de la part du marché de la cybersécurité en Suisse en 2025, mais les services sont en passe d'afficher un TCAC de 13,20 % jusqu'en 2031. Cette croissance est corrélée à un déficit de compétences de 60 000 personnes qui pousse les acheteurs vers des contrats basés sur les résultats. Les suites de gestion des identités et des accès sont désormais proposées nativement sous forme de logiciel en tant que service (SaaS), et les nouvelles offres de détection et réponse gérées (MDR) promettent des fenêtres de confinement inférieures à 15 minutes, offrant des réductions mesurables du temps de présence. Les fournisseurs qui associent conseil, mise en œuvre et MDR sous une seule facture affichent des taux de renouvellement supérieurs à 95 %, soulignant la valeur des portefeuilles intégrés.
L'essor des services reflète également l'aisance des conseils d'administration avec la budgétisation en charges d'exploitation. La plateforme FusionDetect™ XDR de Kudelski Security a généré un retour sur investissement de 249 % sur quatre ans selon une étude indépendante, stimulant la demande de détection externalisée. Les agences gouvernementales lancent également des appels d'offres pour des contrats MDR pluriannuels afin de satisfaire aux règles de notification sous 24 heures, élargissant les canaux de revenus du secteur public. Dans l'ensemble, les offres gérées sont en passe de représenter une part encore plus importante du marché de la cybersécurité en Suisse d'ici la fin de la décennie.


Par mode de déploiement : l'accélération du cloud équilibre la souveraineté
Les déploiements sur site contrôlaient 64,10 % de la taille du marché de la cybersécurité en Suisse en 2025, mais les contrôles hébergés dans le cloud progressent à un TCAC de 11,60 %. Les prestataires de soins de santé s'appuient sur des clouds hébergés en Suisse qui respectent les dispositions de résidence des données de la LPD tout en permettant le partage de dossiers entre hôpitaux. Le modèle hybride — données sensibles sur site, analyses dans le cloud — s'impose comme l'architecture dominante, permettant aux RSSI d'ajuster la tolérance au risque par charge de travail.
Les organisations adoptent également la mise en réseau à connaissance du chemin basée sur SCION, financée par des entreprises telles qu'Anapaya Systems, pour garantir que les données restent sur le sol suisse lors des transferts cloud. À mesure que les contrôles cloud natifs s'avèrent prêts pour les audits et que les hyperscalers ajoutent des régions suisses, la résistance culturelle s'érode et les dépenses supplémentaires gravitent vers des outils de sécurité par abonnement, renforçant l'essor du cloud au sein du marché de la cybersécurité en Suisse.
Par secteur d'utilisation finale : la santé dépasse le leadership traditionnel du secteur bancaire
Le BFSI a conservé une part de 28,10 % de la taille du marché de la cybersécurité en Suisse en 2025, reflétant des décennies d'investissement en matière de sécurité. Pourtant, la santé et les sciences de la vie surpassent tous les secteurs verticaux avec un TCAC de 12,70 % jusqu'en 2031. Des programmes comme DigiSanté qui imposent des dossiers de santé électroniques interopérables contraignent les hôpitaux à investir dans le chiffrement, l'authentification multifacteur et les outils de conformité continue.
Les banques font face à la tokenisation et aux API d'open banking. Elles pilotent des modules de garde en blockchain combinant des contrôles de niveau SWIFT avec des audits de contrats intelligents, approfondissant les exigences envers les fournisseurs. Les fabricants, quant à eux, se concentrent sur la segmentation des technologies opérationnelles et la détection d'anomalies basée sur l'IA à travers les ateliers de production. Collectivement, ces besoins divergents maintiennent le marché de la cybersécurité en Suisse diversifié par les dépenses des utilisateurs finaux, réduisant la dépendance excessive à un seul secteur.

Par taille d'entreprise utilisatrice finale : les PME réduisent l'écart de protection
Les grandes entreprises ont contribué à hauteur de 69,70 % des revenus du marché de la cybersécurité en Suisse en 2025. Cependant, les PME s'accélèrent à un TCAC de 10,60 %, stimulées par des obligations réglementaires qui s'appliquent désormais aux partenaires de la chaîne d'approvisionnement. Les campagnes de « cyber-fitness » de Secnovum et les questionnaires simplifiés aident les petites entreprises à identifier les contrôles prioritaires sans se noyer dans le jargon.
Les recommandations entre pairs au sein des chambres de commerce régionales dictent souvent les listes d'achats, de sorte que les fournisseurs investissent dans des supports multilingues pour gagner la confiance. Les licences à la consommation débutant en dessous de 1 000 CHF par mois abaissent les barrières à l'entrée, et une fois qu'une PME adopte une protection de base, les conversations de vente incitative s'articulent autour de métriques concrètes telles que la réduction des taux de clics sur les hameçonnages. La tendance attire de nouveaux entrants spécialisés dans des offres adaptées, élargissant ainsi l'intensité concurrentielle sur l'ensemble du marché de la cybersécurité en Suisse.
Analyse géographique
Zurich ancre le marché de la cybersécurité en Suisse, accueillant des banques mondiales, des acteurs établis de la fintech et un écosystème de start-ups dense. De solides filières universitaires alimentent les laboratoires de recherche, mais la concurrence des institutions financières signifie que les fournisseurs indépendants doivent proposer des participations au capital ou une flexibilité de travail à distance pour sécuriser les talents. Les organismes de réglementation dont le siège est dans la ville facilitent des boucles de rétroaction rapides entre les projets de lois et les conceptions de produits, offrant aux fournisseurs locaux un avantage sur leur terrain. La demande se concentre sur la sécurité axée sur l'identité, portée par les paiements en temps réel et les API de finance ouverte.
Bâle suit, propulsée par des géants des sciences de la vie qui considèrent la fuite de propriété intellectuelle comme un risque existentiel. Ici, les cabinets de conseil en cybersécurité biomédicale intègrent des bio-éthiciens aux côtés d'ingénieurs en sécurité, reflétant les doubles obligations de protéger la vie privée des patients et les secrets commerciaux. Les flux de main-d'œuvre transfrontaliers avec l'Allemagne et la France introduisent des vecteurs d'hameçonnage ciblé multilingues, de sorte que les entreprises mettent en avant des programmes de sensibilisation trilingues. Les déploiements pilotes de micro-segmentation zéro confiance dans les environnements de laboratoire sont ensuite reproduits dans les usines de production, renforçant l'apprentissage de l'écosystème.
À Genève et dans les cantons voisins, les organisations internationales et les négociants en matières premières exigent une double conformité avec les réglementations suisses et européennes. Les fournisseurs maîtrisant les deux cadres juridiques commandent des honoraires premium. Le statut de pôle diplomatique de la ville accentue la crainte de l'espionnage, conduisant à des investissements supérieurs à la moyenne dans les suites de prévention des pertes de données et les plateformes de collaboration sécurisée. Les cantons ruraux accusent un retard, mais les subventions fédérales et les centres opérationnels de sécurité partagés visent à combler cet écart, élargissant l'empreinte géographique du marché de la cybersécurité en Suisse.
Paysage réglementaire
La posture de conformité en cybersécurité de la Suisse repose sur la loi fédérale révisée sur la protection des données (LPD, en vigueur depuis 2023) et la loi sur la sécurité de l'information (LSI) avec son ordonnance sur la cybersécurité (OCyb). Dans le cadre du régime LSI/OCyb, une obligation de signalement des cyberattaques est en vigueur depuis le 1er avril 2025 pour les opérateurs d'infrastructures critiques, exigeant une notification au Centre national pour la cybersécurité (NCSC) dans les 24 heures suivant la découverte. Ce changement a fait passer la préparation à la réponse aux incidents, la conservation des preuves et la couverture SOC du statut de bonne pratique à celui d'exigence de conformité.
Le développement des politiques progresse également en matière de résilience des produits et des infrastructures. Le Conseil fédéral a chargé le NCSC, l'OFCOM et le SECO de préparer un projet de loi sur la cyber-résilience des produits numériques en vue d'une consultation d'ici l'automne 2026, en cohérence avec le Cyber Resilience Act de l'UE. Deux projets de loi supplémentaires, visant des normes de résilience contraignantes pour les infrastructures critiques et la protection des données fédérales et cantonales sensibles, doivent être finalisés d'ici fin 2026. Parallèlement, le Parlement a augmenté le budget du NCSC fin 2025 afin de renforcer les capacités opérationnelles et les effectifs, consolidant un environnement réglementaire qui favorise de plus en plus les fournisseurs proposant des contrôles auditables et un reporting de conformité continu.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité en Suisse s'étend des fournisseurs de technologies (logiciels, appliances et sécurité cloud) aux intégrateurs et cabinets de conseil, puis aux fournisseurs de services de sécurité gérés (MSSP) qui assurent la surveillance et la réponse au quotidien. Les fournisseurs mondiaux tels qu'IBM, Cisco, Microsoft et Fortinet servent généralement les clients suisses via des filiales locales et des écosystèmes de partenaires. Les acteurs nationaux comme Swisscom, Kudelski Security et Swiss Post Cybersecurity AG sont fortement compétitifs lorsque l'hébergement suisse, les centres de services multilingues et le soutien à la conformité cantonale entrent en jeu dans les décisions d'achat.
La coordination public-privé soutient l'échange d'informations au sein de l'écosystème. Le NCSC, positionné comme l'organe de coordination central au sein du Département fédéral de la défense, de la protection de la population et des sports (DDPS), gère le portefeuille de mise en œuvre de la Stratégie nationale de cybersécurité (NCS), comprenant plus de 90 projets et environ 70 partenaires de mise en œuvre couvrant les organismes fédéraux, les cantons et l'industrie. Dans le secteur financier, le Swiss Financial Sector Cyber Security Centre (FS-CSC), fondé le 5 avril 2022, relie l'industrie à des entités telles que la FINMA, la BNS et SIX. En matière de prestation de services, les opérations et capacités de surveillance souveraines constituent un facteur de différenciation récurrent, notamment les offres de Swiss Post Cybersecurity AG telles que les Cyber Defense Centres. La sécurité de la chaîne d'approvisionnement se structure également davantage, le NCSC promouvant des lignes directrices favorisant les auto-évaluations des fournisseurs et les régimes d'inspection.
Paysage concurrentiel
Des fournisseurs mondiaux tels qu'IBM, Cisco et Microsoft maintiennent de larges portefeuilles de produits qui séduisent les clients multinationaux, mais ils doivent se localiser pour respecter les règles strictes de souveraineté des données suisses. Les champions nationaux — notamment Swisscom, Kudelski Security, InfoGuard AG et Exeon Analytics — capitalisent sur la connaissance de la conformité propre à chaque canton et sur des services bilingues, dépassant souvent les multinationales dans les appels d'offres du secteur public. L'équilibre qui en résulte empêche toute entreprise de dépasser 15 % de part de revenus, signalant une concentration modérée au sein du marché de la cybersécurité en Suisse.
L'activité de fusions-acquisitions témoigne d'un appétit pour l'expansion axée sur le cloud natif et les services. L'acquisition d'Open Systems par La Poste Suisse en 2024 a intégré des capacités de périmètre de service d'accès sécurisé (SASE) dans son portefeuille de communication existant, en phase avec l'essor du travail à distance et de l'adoption du cloud hybride [4]La Poste Suisse, "L'acquisition d'Open Systems est finalisée," post.ch. L'acquisition du groupe Fernao par VINCI Energies a ajouté 600 consultants en cybersécurité dans la région DACH, renforçant les effectifs pour les projets d'infrastructure complexes. Ces transactions soulignent une course visant à combiner l'échelle et l'expertise spécialisée.
Les flux d'investissements reflètent des paris stratégiques sur l'automatisation et le chiffrement résistant au quantique. Le tour de financement de 166 millions USD de Kudelski Security en 2024 accélère le déploiement de son système FusionDetect™ XDR en Europe. Pendant ce temps, des start-ups à Zoug lèvent des fonds d'amorçage pour fusionner l'analyse en chaîne avec des contrôles alignés sur les normes ISO, comblant les lacunes entre la garde de cryptoactifs et la finance traditionnelle. La différenciation concurrentielle repose ainsi sur des compétences transdomaines, des rapports de conformité continus et une intégration rapide du renseignement sur les menaces — tous devenus de plus en plus incontournables pour gagner des parts sur le marché de la cybersécurité en Suisse.
Leaders du secteur de la cybersécurité en Suisse
Swisscom
Kudelski Security
IBM Corporation
Fortinet Inc.
Cisco Systems Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
L'opérationnalisation portée par la conformité ouvre un espace durable pour les services gérés, la préparation aux violations de données et l'automatisation du reporting liée aux flux de travail du NCSC. Depuis l'entrée en vigueur de l'obligation de signalement pour les infrastructures critiques le 1er avril 2025, le NCSC a enregistré 222 signalements, ce qui pousse les opérateurs réglementés et leurs prestataires de services vers une surveillance 24h/24 et 7j/7, le triage des incidents et une documentation post-incident standardisée. Les fournisseurs combinant MDR/XDR, préparation forensique et reporting conforme peuvent aligner directement leurs offres sur cette cadence, en particulier pour les organismes cantonaux et les opérateurs de services critiques de taille moyenne qui manquent de profondeur SOC interne.
Deux poches d'opportunités supplémentaires concernent le risque lié à la chaîne d'approvisionnement et les opérations de sécurité souveraines. Les ressources pilotes C-SCRM du NCSC, développées avec Planzer Transport AG, révèlent une demande concrète en matière d'assurance fournisseur, de notation des risques tiers et de soutien à l'audit, à mesure que les entreprises étendent leurs obligations de sécurité à leurs partenaires. Par ailleurs, des services de sécurité hébergés et exploités en Suisse sont commercialisés par des fournisseurs tels que Swiss Post Cybersecurity AG, répondant aux besoins des acheteurs en matière d'opérations locales et de contrôles de résidence des données. Les travaux de sécurité axés sur l'IA gagnent également du terrain dans les feuilles de route des entreprises, suite à la ratification par le Conseil fédéral de la Convention du Conseil de l'Europe sur l'IA et à l'identification de l'IA comme priorité 2026 par le NCSC. Cet accent élargit la demande en matière de gouvernance, d'évaluation des risques liés aux modèles et de contrôles pour les flux de travail intégrant l'IA, au-delà de la protection traditionnelle des terminaux et des réseaux.
Développements récents du secteur
- Juin 2026 : Bitdefender a intégré sa technologie Smart Home Security à l'offre de protection des réseaux domestiques de Swisscom. Cette collaboration élargit la protection des consommateurs et des réseaux domestiques sur le marché suisse et renforce les capacités de sécurité souveraine de Swisscom, tout en accroissant la présence de Bitdefender dans le segment de l'hygiène cyber des PME et du commerce de détail en Suisse. Cet alignement pourrait stimuler l'adoption croisée des produits et élargir les résultats en matière de sécurité pour les consommateurs suisses.
- Avril 2026 : IBM a lancé de nouvelles mesures de cybersécurité ainsi qu'un service d'évaluation fourni par IBM Consulting pour aider les entreprises à identifier les vulnérabilités et à atténuer les risques associés aux modèles d'IA de pointe utilisés à des fins malveillantes. L'offre cible le risque lié à l'IA de pointe en Suisse et renforce la position d'IBM dans les services de sécurité aux entreprises suisses et les capacités d'évaluation des risques liés à l'IA de pointe. Cette initiative élargit la couverture de sécurité des entreprises suisses et accélère l'adoption de pratiques de gestion des risques liés à l'IA.
- Février 2026 : IBM a publié l'indice X-Force Threat Intelligence 2026, faisant état d'une augmentation de 44 % des attaques exploitant les applications accessibles au public, exacerbée par la découverte de vulnérabilités assistée par l'IA. Cette hausse de l'activité des menaces assistées par l'IA affecte les organisations et fournisseurs suisses, signalant une demande accrue pour des services de renseignement sur les menaces et de défense proactive. Cela souligne la nécessité de partenariats renforcés en matière de renseignement sur les menaces et de capacités de surveillance continue.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour cette étude, le marché couvre les produits et services de cybersécurité achetés par les organisations en Suisse pour prévenir, détecter, répondre et se remettre des cybermenaces à travers les environnements informatiques et opérationnels connectés.
Exclusions du périmètre : nous excluons les outils de sécurité destinés uniquement aux consommateurs, les dépenses générales de matériel informatique non centrées sur la sécurité, et les coûts de main-d'œuvre interne non facturés en tant que services de cybersécurité externes.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité des réseaux
- Sécurité des points de terminaison
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'utilisation finale
- BFSI
- Santé
- IT et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- Énergie et services publics
- Fabrication
- Autres
- Par taille d'entreprise utilisatrice finale
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour établir le contexte national suisse, les signaux de demande et l'environnement politique façonnant les dépenses en cybersécurité. Nous nous sommes appuyés sur des sources publiques et sans accès payant, telles que l'Office fédéral de la statistique suisse pour les indicateurs macroéconomiques et de structure industrielle, ainsi que sur les organismes officiels suisses de conseil et de reporting en cybersécurité pour les tendances relatives aux menaces et incidents.
Pour ancrer le comportement du marché, nous avons également examiné des sources telles que les statistiques de l'économie numérique de l'OCDE, les indicateurs de cybersécurité de l'UIT, et des revues spécialisées en sécurité évaluées par des pairs traitant des vecteurs d'attaque courants et de l'adoption des contrôles. Ces sources ont été complétées par les rapports annuels d'entreprises et les présentations aux investisseurs pour évaluer la répartition des revenus, ainsi que par des sites de presse fiables et d'associations pour l'activité de transactions et les évolutions des modèles de services. Le cas échéant, des abonnements payants ont été utilisés pour les données financières et de renseignement des entreprises, ainsi que pour les recherches dans les bases de données de brevets afin de valider les axes d'innovation. Les exemples ci-dessus sont illustratifs, et de nombreuses autres sources ont été consultées pour recueillir, recouper et clarifier les données.
Entretiens et enquêtes primaires
Nous utilisons des entretiens et des enquêtes d'experts auprès d'acheteurs suisses de cybersécurité, de responsables informatiques et des risques, de spécialistes de la sécurité gérée et d'utilisateurs de technologies du secteur public. Les répondants aident à clarifier l'orientation budgétaire, les déclencheurs d'achat, les choix de déploiement, l'évolution des prix et l'adoption des services, en particulier lorsque les données publiques combinent les dépenses de sécurité avec les dépenses informatiques plus larges. Les analystes comparent ces résultats avec le modèle documentaire et réexaminent les écarts significatifs avant validation.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier rang : 25 % | Directions générales (CXO) : 15 % |
| Rang intermédiaire : 55 % | Responsables fonctionnels/d'unité : 30 % |
| Acteurs de plus petite taille : 20 % | Managers : 55 % |
Dimensionnement et prévisions du marché
Le dimensionnement commence par une approche descendante, où les dépenses informatiques nationales et l'intensité numérique sont reconstruites en un bassin de demande de sécurité adressable, puis filtrées selon les besoins d'adoption et de conformité propres à la Suisse. À partir de là, nous corroborons les résultats avec des approximations ascendantes sélectives, telles que les répartitions de revenus des fournisseurs échantillonnés, les vérifications de canaux sur les services gérés, et la logique ASP x volume pour les abonnements de sécurité courants.
Les principales données utilisées dans le modèle comprennent des indicateurs publics tels que le rythme de migration vers le cloud des entreprises, la disponibilité des effectifs en sécurité, la pression liée au signalement des incidents, et la part des secteurs réglementés soumis généralement à des exigences de contrôle plus strictes. Nous suivons également le déplacement vers la détection et la réponse gérées, la durée type des contrats, et la répartition entre déploiements sur site et cloud, ces choix influençant les revenus récurrents et les taux d'attachement des services. En l'absence de signaux ascendants pour les petits fournisseurs, nous comblons cette lacune par une allocation de parts prudente basée sur la structure des canaux issue des entretiens, puis nous revérifions les totaux par rapport au bassin de demande descendant.
Pour les prévisions, nous utilisons une analyse de scénarios s'appuyant sur un ensemble restreint de facteurs mesurables, ajustée ensuite par les retours d'experts sur les cycles budgétaires et le calendrier des achats. Cela permet de conserver des prévisions explicables et reproductibles, tout en restant réactives aux changements de politique et aux événements de menace importants susceptibles d'accélérer les dépenses par rapport à une tendance linéaire.
Validation des données et cycle de mise à jour
Les résultats sont validés par triangulation à travers des vérifications indépendantes, notamment les dépenses de cybersécurité implicites par employé pour les principaux secteurs, la cohérence de la répartition des services avec les modes d'achat, et la direction de l'évolution des budgets de sécurité partagée lors des entretiens. Les valeurs aberrantes sont détectées tôt, et les hypothèses sous-jacentes sont réexaminées avant validation finale afin de réduire le risque qu'une information ponctuelle ne surestime le marché.
Les rapports sont actualisés chaque année, et des mises à jour intermédiaires sont réalisées lorsque des événements majeurs modifient sensiblement les niveaux de menace, la réglementation ou les intentions de dépenses déclarées. Avant la livraison, un analyste effectue une nouvelle vérification des données clés et de la cohérence des devises afin que les clients reçoivent la vision la plus actuelle disponible au moment de la publication.
Taille du marché suisse de la cybersécurité selon Mordor Intelligence par rapport à d'autres estimations publiées
Les tailles de marché publiées pour la cybersécurité en Suisse peuvent différer même lorsque l'intitulé du sujet est identique, car les analystes utilisent des périmètres de dépenses, des calendriers et des définitions différentes de ce qui constitue un revenu axé sur la sécurité. Les écarts proviennent également de la manière dont les services gérés sont traités, de la façon dont la sécurité cloud est distinguée des opérations cloud plus larges, et de la comptabilisation des programmes du secteur public en valeur contractuelle ou en revenu reconnu.
En suivant les évolutions de la répartition des contrats, en vérifiant les changements de déploiement et en actualisant les hypothèses de calendrier des devises, Mordor Intelligence maintient son modèle centré exclusivement sur les dépenses de cybersécurité des entreprises en Suisse, tout en évitant les revenus d'externalisation informatique adjacents qui ne sont pas spécifiques à la sécurité.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 0,97 milliard USD (2025) | |
| Association sectorielle A | 1,10 milliard USD (2025) | Cette estimation intègre généralement des services plus larges de gestion des risques informatiques et de conformité dans la cybersécurité, ce qui peut inclure des travaux de conseil et d'audit ne relevant pas de produits de sécurité ou de revenus de sécurité gérée. |
| Cabinet de conseil mondial B | 0,85 milliard USD (2025) | Ce chiffre correspond généralement à une vision plus étroite du taux d'exécution, mettant l'accent sur les outils sous licence, et peut sous-estimer les services de détection gérée, de réponse et de gestion des incidents lorsqu'ils sont fournis dans le cadre de contrats groupés. |
L'écart entre les trois valeurs reflète principalement ce qui est comptabilisé comme revenu axé sur la sécurité et la manière dont les services groupés sont répartis entre les catégories. Notre approche rend ces limites explicites, et le chiffre final est recoupé avec les signaux de demande et la répartition côté fournisseurs afin que le résultat reste traçable et reproductible d'une année sur l'autre.


Questions clés auxquelles le rapport répond
Quel chiffre d'affaires le marché de la cybersécurité en Suisse générera-t-il d'ici 2031 ?
Le marché devrait atteindre environ 1,43 milliard USD d'ici 2031, avec un TCAC de 6,75 % à partir de 2026.
Pourquoi le secteur de la santé génère-t-il une nouvelle demande en matière de solutions de cybersécurité ?
La numérisation des dossiers patients et de la télémédecine dans le cadre de dispositifs tels que DigiSanté nécessite un chiffrement, une authentification multifacteur et des contrôles d'audit stricts, alimentant un TCAC de 12,70 % des dépenses dans le secteur de la santé.
Comment les règles suisses de souveraineté des données influencent-elles l'adoption du cloud ?
Elles encouragent des architectures hybrides qui conservent les ensembles de données sensibles sur le sol suisse tout en exécutant les analyses dans des régions cloud nationales, stimulant les investissements dans les centres de données locaux.
Les PME investissent-elles activement malgré les pressions sur les coûts ?
Oui. Les offres à paliers progressifs à la consommation et les remises sur les primes d'assurance motivent les petites entreprises à adopter des défenses de base, conduisant à un TCAC de 10,60 % des dépenses de sécurité des PME.
Dernière mise à jour de la page le:



