
Taille et part de marché du chiffrement réseau
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 5.67 Milliards de dollars |
| Taille du Marché (2031) | 8.37 Milliards de dollars |
| Growth Rate (2026 - 2031) | 8.12 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du chiffrement réseau par Mordor Intelligence
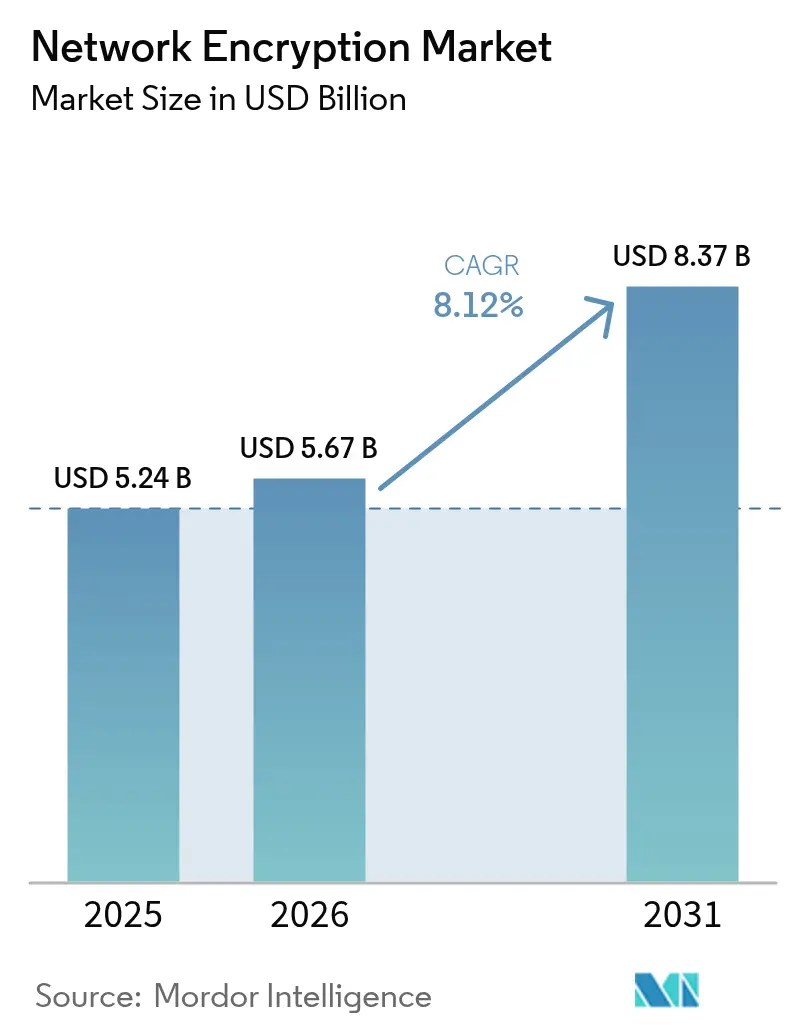
Le marché du chiffrement réseau devrait croître de 5,24 milliards USD en 2025 à 5,67 milliards USD en 2026 et devrait atteindre 8,37 milliards USD d'ici 2031, à un TCAC de 8,12 % sur la période 2026-2031. L'escalade des menaces liées à l'informatique quantique, la migration vers des architectures de confiance zéro et le resserrement des mandats réglementaires convergent pour soutenir une trajectoire de demande robuste pour les contrôles cryptographiques avancés. Les entreprises s'efforcent de déployer des algorithmes résistants aux technologies quantiques avant l'avènement d'ordinateurs quantiques commercialement viables, tandis que les déploiements de la 5G et l'adoption du cloud créent d'importants volumes de trafic devant être chiffrés à la vitesse de ligne. Les solutions à accélération matérielle demeurent essentielles pour les cas d'usage à ultra-faible latence ; cependant, l'essor rapide des plateformes de chiffrement définies par logiciel et gérées signale une évolution à long terme vers des modèles de consommation flexibles. La différenciation des fournisseurs repose de plus en plus sur une intégration transparente avec les plateformes d'identité, la gestion automatisée des clés et le support de la première vague de normes post-quantiques.
Points clés du rapport
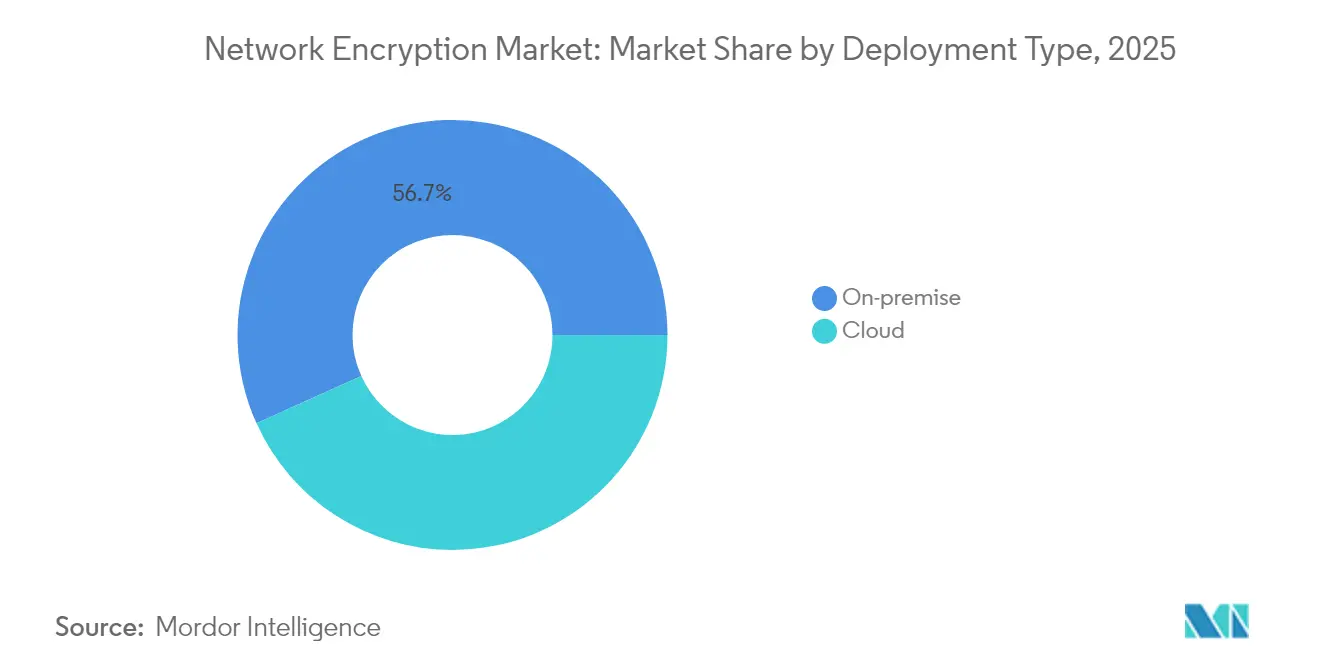
- Par type de déploiement, les solutions sur site détenaient 56,74 % de la part de marché du chiffrement réseau en 2025, tandis que les implémentations cloud devraient se développer à un TCAC de 9,87 % d'ici 2031.
- Par composant, le matériel représentait 49,01 % de la taille du marché du chiffrement réseau en 2025, tandis que les solutions et services ont enregistré la croissance la plus rapide, à un TCAC de 10,05 %, de 2026 à 2031.
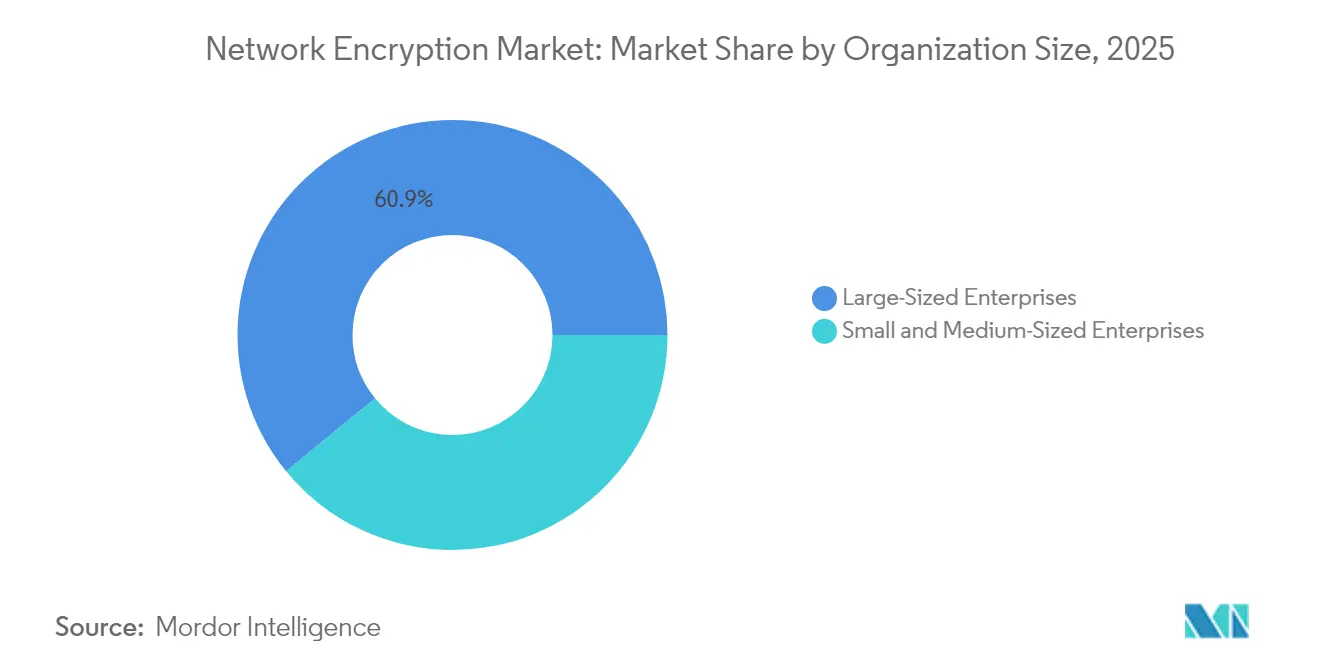
- Par taille d'organisation, les grandes entreprises représentaient une part de revenus de 60,92 % en 2025 ; cependant, le segment des PME devrait progresser à un TCAC de 9,94 %.
- Par secteur d'utilisateur final, le BFSI était en tête avec une part de 27,35 % en 2025, tandis que la santé devrait croître à un TCAC de 8,49 % d'ici 2031.
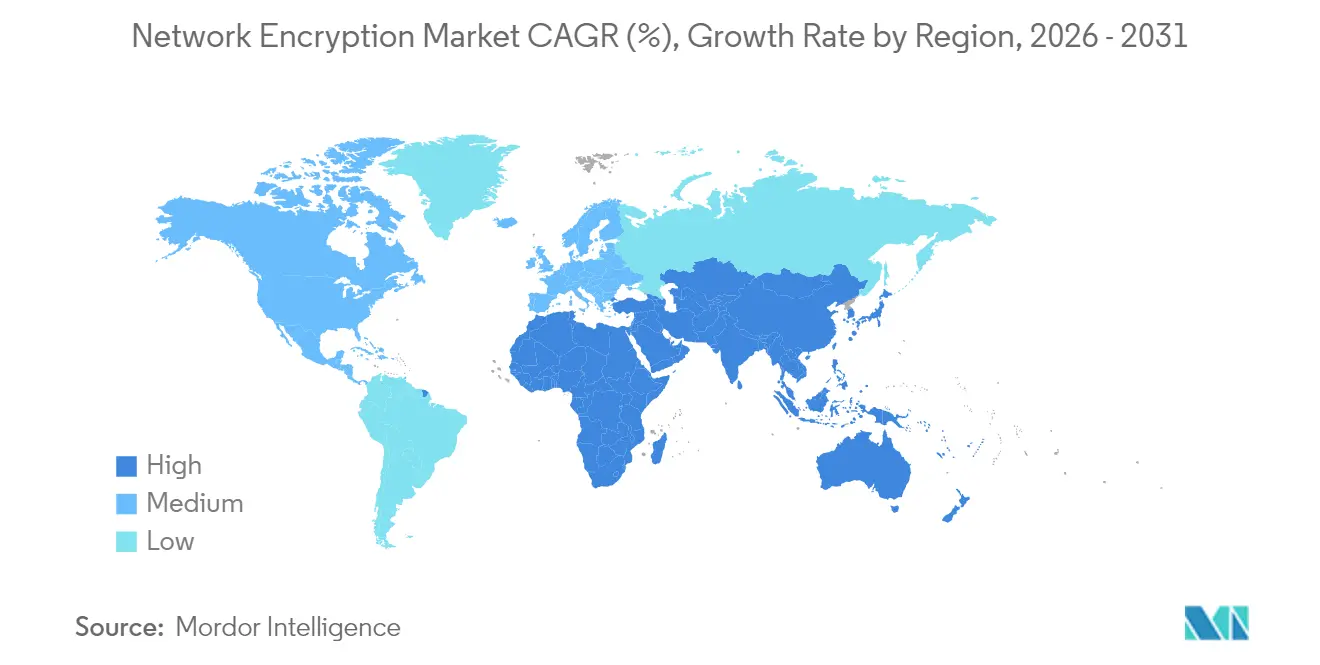
- Par géographie, l'Amérique du Nord conservait une part de 33,45 % en 2025, tandis que l'Asie-Pacifique devrait afficher le TCAC régional le plus élevé à 8,86 % d'ici 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial du chiffrement réseau
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Délai d'impact |
|---|---|---|---|
| Nombre croissant de violations de la sécurité des réseaux | +2.1% | Mondial avec un accent accru sur l'Amérique du Nord et l'Europe | Court terme (≤ 2 ans) |
| Adoption accélérée des charges de travail basées sur le cloud | +1.8% | Mondial, porté par l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Essor des déploiements 5G nécessitant un chiffrement en ligne à haute vitesse | +1.5% | Cœur Asie-Pacifique, débordement vers l'Amérique du Nord et l'Europe | Moyen terme (2-4 ans) |
| Mandats de conformité tels que le RGPD et la HIPAA | +1.2% | Europe et Amérique du Nord principalement, extension vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Préoccupation croissante face aux menaces de l'informatique quantique | +0.9% | Mondial avec adoption précoce en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Adoption croissante des architectures de confiance zéro | +0.8% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Nombre croissant de violations de la sécurité des réseaux
Les campagnes de rançongiciels et les intrusions parrainées par des États ont augmenté en fréquence et en sophistication en 2024, incitant les conseils d'administration à accélérer les investissements dans le chiffrement sur les canaux de données en transit. Les lois sur la divulgation des violations aux États-Unis, en Europe et dans plusieurs juridictions d'Asie-Pacifique imposent de lourdes pénalités en cas d'exposition de données non protégées, ce qui incite les entreprises à chiffrer le trafic interne est-ouest parallèlement aux communications externes. Les assureurs ont resserré les conditions des polices, accordant des remises de primes uniquement lorsque les assurés peuvent prouver une couverture de chiffrement omniprésente. En conséquence, les équipes d'achats considèrent désormais le chiffrement au niveau du réseau comme un contrôle de base, plutôt que comme une mesure de protection facultative, ce qui maintient des dépenses continues même lorsque les budgets informatiques globaux sont réduits. Les fournisseurs capables de livrer des appliances faciles à déployer et des moteurs de politique automatisés gagnent rapidement du terrain.
Adoption accélérée des charges de travail basées sur le cloud
La migration vers le cloud place une nouvelle importance sur l'agilité du chiffrement, car les charges de travail s'activent et se désactivent en quelques secondes sur des empreintes multi-cloud. Les services de réseau cloud natifs intègrent désormais un chiffrement avancé, permettant aux équipes de sécurité de centraliser la gouvernance des clés tandis que les propriétaires d'applications maintiennent la vélocité DevOps.[1]Amazon Web Services, "Nouveau Amazon VPC Lattice : Simplifier la connectivité, la sécurité et la surveillance de service à service," amazon.com Les frameworks de maillage de services intègrent la terminaison TLS transparente, supprimant la nécessité pour les développeurs de coder les appels de chiffrement. La tarification basée sur la consommation abaisse les barrières à l'entrée pour les PME, leur permettant d'égaler la posture de sécurité de leurs pairs plus importants sans achats en capital. En conséquence, les plateformes de chiffrement centrées sur le cloud connaissent une croissance à deux chiffres, stimulant la demande pour des offres complémentaires de gestion des clés en tant que service.
Essor des déploiements 5G nécessitant un chiffrement en ligne à haute vitesse
La version 17 de la norme 3GPP impose un chiffrement de bout en bout pour le découpage en tranches du réseau, incitant les opérateurs à déployer une cryptographie à la vitesse de ligne à des débits de 100 Gbps et plus.[2]3rd Generation Partnership Project, "Spécifications de la version 17," 3gpp.org Les équipementiers intègrent des processeurs cryptographiques dédiés dans les stations de base et les routeurs cœur de réseau, évitant ainsi le recours à des appliances séparées introduisant de la latence. Les cas d'usage industriels de la 5G, allant de la robotique autonome à la chirurgie à distance, ne peuvent tolérer des délais supérieurs à la milliseconde ; par conséquent, les opérateurs privilégient le matériel qui associe la puce de commutation aux moteurs de chiffrement sur un seul circuit intégré. Les dépenses en capital pour l'infrastructure 5G compatible avec le chiffrement constituent donc un entonnoir de demande pluriannuel, en particulier en Asie-Pacifique, où les déploiements sur des sites vierges sont plus répandus.
Mandats de conformité tels que le RGPD et la HIPAA
Les régulateurs spécifient de plus en plus le chiffrement au repos et en transit comme des exigences explicites plutôt que comme des recommandations de bonnes pratiques. Dans le cadre du RGPD, les autorités de contrôle de l'Union européenne infligent des amendes de plusieurs millions d'euros lorsque des organisations ne parviennent pas à sécuriser les données personnelles lors de leur transfert sur le réseau. Aux États-Unis, la mise à jour 2025 de la règle de confidentialité HIPAA élargit la définition des informations de santé protégées, obligeant les entités couvertes à chiffrer tout le trafic de télésanté. Des dispositions similaires figurent dans la loi indienne sur la protection des données personnelles numériques et dans la LGPD brésilienne, créant un effet harmonisateur qui relève le plancher mondial pour l'adoption du chiffrement. Les équipes de conformité considèrent désormais l'automatisation du cycle de vie des certificats et la journalisation centralisée des audits comme des capacités essentielles, au bénéfice des fournisseurs de plateformes qui intègrent la politique, la gestion des clés et la génération de rapports au sein d'une console unique.[3]Commission européenne, "Loi sur la cyber-résilience," europa.eu
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Délai d'impact |
|---|---|---|---|
| Coût élevé de mise en œuvre des solutions de chiffrement réseau | -1.4% | Mondial, avec une pression plus forte sur les PME dans les marchés émergents | Court terme (≤ 2 ans) |
| Surcharge de performance et problèmes de latence dans les réseaux à haute vitesse | -1.1% | Mondial, ressenti de manière aiguë dans les contextes de négociation à haute fréquence et de contrôle industriel | Moyen terme (2-4 ans) |
| Complexités d'interopérabilité dans les environnements multi-fournisseurs | -0.9% | Mondial, notamment dans les grandes entreprises exploitant une infrastructure hétérogène | Moyen terme (2-4 ans) |
| Pénurie de professionnels qualifiés en cryptographie | -0.7% | Mondial, plus prononcée en Asie-Pacifique et en Amérique latine | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût élevé de mise en œuvre des solutions de chiffrement réseau
Les déploiements complets nécessitent souvent des appliances spécialisées, des services de conseil et une formation du personnel, portant les dépenses de projet de 500 000 USD à bien au-delà de 5 millions USD pour les entreprises de taille moyenne. La pression budgétaire est plus aiguë dans les économies émergentes où les fluctuations des devises locales gonflent les prix des matériels importés. De plus, les commutateurs et routeurs anciens peuvent manquer d'accélération cryptographique intégrée, entraînant des mises à niveau d'infrastructure coûteuses. Les services gérés compensent certes les charges en capital, mais les petites entreprises peinent encore avec les frais d'abonnement récurrents. En conséquence, les acheteurs sensibles aux prix reportent ou réduisent la portée des projets, limitant la pénétration à court terme dans les segments situés en dehors des secteurs réglementés.
Surcharge de performance et problèmes de latence dans les réseaux à haute vitesse
Le chiffrement des flux de négociation à haute fréquence ou des boucles de contrôle de fabrication ajoute 50 à 200 microsecondes par saut, un délai inacceptable pour les applications qui mesurent leur succès en microsecondes à un seul chiffre. Même en présence d'une accélération matérielle, les cycles CPU consommés par les opérations cryptographiques peuvent réduire le débit global de 10 à 30 %. Les opérateurs adoptent parfois un chiffrement sélectif, laissant le trafic moins critique non protégé pour préserver les performances, ce qui limite les dépenses adressables totales. Les fournisseurs subissent donc une pression pour innover sur les chiffrements légers, les architectures en pipeline et les déchargements basés sur FPGA qui comblent l'écart de latence sans faire bondir la consommation d'énergie.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de déploiement : la migration cloud s'accélère malgré les préoccupations de sécurité
Les implémentations cloud devraient enregistrer le TCAC le plus rapide de 9,87 % d'ici 2031, bien que les déploiements sur site représentaient encore 56,74 % de la part de marché du chiffrement réseau en 2025. La large base installée d'applications héritées et les règles strictes de souveraineté des données dans les secteurs BFSI et gouvernemental ancrent la demande sur site, tandis que les nouveaux services numériques adoptent par défaut des offres de chiffrement cloud natives. Les principaux fournisseurs regroupent la gestion du cycle de vie des clés et la rotation automatisée des certificats, réduisant la charge opérationnelle des équipes de sécurité.
Des schémas hybrides émergent à mesure que les organisations conservent les charges de travail critiques sur site, mais acheminent les services de développement, d'analyse et orientés client via des dorsales cloud. Cette architecture à deux vitesses permet aux acheteurs d'expérimenter le chiffrement basé sur la consommation sans abandonner leurs investissements existants. Les fournisseurs qui proposent des moteurs de politique unifiés capables de s'étendre sur l'équipement sur site et les appliances virtuelles dans les clouds publics gagnent en fidélisation des comptes. À mesure que les algorithmes post-quantiques deviennent courants, les plateformes cloud offrent des cycles de mise à niveau plus rapides, faisant potentiellement basculer le volume à long terme vers des modèles de chiffrement hébergés.


Par composant : les solutions définies par logiciel reconfigurent la dynamique du marché
Le matériel conservait 49,01 % de la part de marché du chiffrement réseau en 2025, car les liaisons ultrarapides s'appuient encore sur des circuits ASIC et FPGA pour maintenir des performances à la vitesse de ligne. Pourtant, le segment des solutions et services affiche un TCAC de 10,05 %, illustrant le pivot vers une sécurité flexible et contrôlée par logiciel. Les entreprises valorisent l'orchestration pilotée par API qui s'intègre aux flux de travail d'infrastructure en tant que code, permettant la création dynamique de tunnels et les modifications de politique en quelques secondes.
Les fournisseurs de services de sécurité gérés intègrent le chiffrement dans des offres groupées combinant détection des menaces, automatisation des certificats et segmentation de confiance zéro. L'intelligence artificielle aide en analysant les modèles d'utilisation des clés et en prédisant les expirations de certificats, réduisant les pannes imprévues. La licence modulaire permet également aux clients de faire évoluer la bande passante ou les suites d'algorithmes sans mises à niveau complètes. Au cours de la période de prévision, les blocs cryptographiques au niveau des puces deviendront des produits banalisés, tandis que la différenciation se déplacera vers les analyses logicielles, les rapports de conformité et les capacités d'intégration plus larges.
Par taille d'organisation : l'adoption par les PME s'accélère grâce à l'accessibilité du cloud
Les grandes entreprises représentaient 60,92 % des revenus de 2025, reflétant des réseaux mondiaux complexes et des budgets de sécurité importants. Néanmoins, les PME affichent un TCAC de 9,94 % grâce à des modèles de paiement à l'utilisation qui suppriment les coûts initiaux élevés. Les places de marché cloud proposent désormais des offres de chiffrement en tant que service pouvant être déployées en quelques clics, éliminant le besoin de personnel spécialisé en cryptographie.
Le marketing des fournisseurs met l'accent sur l'alignement réglementaire, en fournissant des politiques types correspondant aux contrôles HIPAA, PCI-DSS et RGPD. Les tableaux de bord automatisés font apparaître les lacunes de conformité, soutenant la préparation aux audits pour les entreprises à effectif limité. Les assureurs cyber resserrant les conditions de couverture, les PME perçoivent le chiffrement comme un prérequis pour des primes abordables, stimulant davantage la demande. La démocratisation de la cryptographie avancée élargit donc la base adressable au-delà des secteurs à haute sécurité traditionnels.
Par secteur d'utilisateur final : la santé émerge comme leader de la croissance
Le BFSI est resté le contributeur unique le plus important avec une part de 27,35 % en 2025, découlant d'un investissement soutenu dans le chiffrement pour les paiements, la banque de base et l'infrastructure de négociation. Le TCAC de 8,49 % du secteur de la santé dépasse tous les autres secteurs, car les plateformes de télésanté et les dossiers de santé électroniques génèrent des flux de données sensibles traversant les réseaux publics. Les hôpitaux passent au TLS 1.3 et aux algorithmes résistants aux technologies quantiques pour protéger la confidentialité des patients face à la recrudescence des événements liés aux rançongiciels.
Les opérateurs de télécommunications apparaissent également en bonne place, car ils intègrent le chiffrement dans les nœuds 5G et d'informatique en périphérie. Les agences gouvernementales et de défense maintiennent une demande constante, spécifiant souvent la génération de clés domestiques et l'authentification multifacteur dans les appels d'offres. Les sociétés de médias et de divertissement chiffrent le contenu à haute valeur ajoutée sur les CDN pour lutter contre le piratage, tandis que les fabricants sécurisent le trafic IoT industriel entre les usines et les moteurs d'analyse cloud. La dépendance intersectorielle aux flux de travail distribués garantit que le marché du chiffrement réseau maintient une composition de revenus diversifiée.
Analyse géographique
L'Amérique du Nord représentait 33,45 % des revenus en 2025, soutenue par l'adoption précoce de la confiance zéro, les importants budgets cybernétiques et la proximité avec la plupart des principaux fournisseurs de chiffrement. Les mandats fédéraux exigeant une migration résistante aux technologies quantiques d'ici 2026 accélèrent davantage les mises à niveau nationales. Les opérateurs américains intègrent également le chiffrement en ligne dans les programmes 5G nationaux, stimulant les cycles de renouvellement des équipements.
L'Asie-Pacifique devrait afficher le TCAC le plus rapide de 8,86 % d'ici 2031, tirée par d'importants investissements cloud en Chine, en Inde et en Asie du Sud-Est. Les régulateurs régionaux resserrent les règles de résidence des données, incitant les entreprises à déployer des magasins de clés gérés localement. Les gouvernements canalisent les fonds de relance vers la recherche quantique et l'infrastructure 5G, subventionnant indirectement le matériel compatible avec le chiffrement. Les institutions financières japonaises testent des schémas à double algorithme combinant des chiffrements classiques et basés sur les réseaux, signalant une vague imminente de transitions post-quantiques.
L'Europe reste un marché pivot, car les amendes liées au RGPD motivent des dépenses continues en matière de chiffrement. La prochaine loi sur la cyber-résilience étend les contrôles de sécurité obligatoires aux produits connectés, élargissant indirectement la portée des canaux chiffrés. Les opérateurs de télécommunications en Allemagne et en France intègrent le chiffrement au niveau de la couche de trafic dans leurs déploiements Open RAN, tandis que les pays scandinaves mènent des essais précoces de dorsales de distribution de clés quantiques. Le Moyen-Orient et l'Afrique, ainsi que l'Amérique du Sud, affichent une adoption croissante, bien que les pénuries de compétences et les contraintes budgétaires poussent les clients vers les services gérés et les modèles de déploiement cloud.

Paysage réglementaire
Les régulateurs font évoluer le chiffrement, passant de simples recommandations à des exigences auditables, dans les infrastructures critiques, les réseaux gouvernementaux et l'hébergement cloud. Dans l'Union européenne, le règlement (UE) 2024/2847 (Cyber Resilience Act) et le règlement d'exécution (UE) 2024/2690 accompagnant la conformité NIS2 relèvent le niveau de base pour les communications sécurisées et les mesures de gestion des risques applicables aux produits et aux opérateurs, augmentant le recours aux canaux chiffrés et renforçant les attentes en matière de gouvernance des clés. En juin 2025, l'ENISA a publié des lignes directrices techniques sur les mesures de gestion des risques de cybersécurité, renforçant les contrôles couramment associés au chiffrement en transit et à la gestion des clés dans les programmes alignés sur NIS2.
En 2026, plusieurs actions gouvernementales ont renforcé les attentes en matière d'administration sécurisée, d'hébergement cloud et de protection des données sensibles. Le NIST a publié la SP 800-172 Rév. 3 (mai 2026) afin de renforcer les exigences de protection des informations non classifiées contrôlées, consolidant le chiffrement et la gestion des clés cryptographiques dans les chaînes d'approvisionnement alignées sur les exigences fédérales. La Maison Blanche a publié le NSPM-12 (juin 2026), demandant au CNSS d'identifier les révisions à apporter au CNSSP-32 pour l'hébergement cloud sécurisé des National Security Systems, tandis que le Royaume-Uni a publié le Revised Telecommunications Security Code of Practice 2026 (version 1.1, juillet 2026), mettant l'accent sur l'administration sécurisée ainsi qu'une authentification et un chiffrement efficaces pour les fournisseurs publics de télécommunications. Les Philippines ont signé le décret exécutif n° 119 (juillet 2026), établissant un cadre de résidence et de classification des données imposant le chiffrement pour certaines catégories de données gouvernementales stockées sur des plateformes cloud.
Analyse de la chaîne de valeur
La chaîne de valeur couvre les normes cryptographiques et les modules validés en amont, puis se poursuit avec le silicium et les formats d'appliance ou virtuels, avant d'aboutir à l'orchestration, à la gestion du cycle de vie des certificats et à la livraison managée. Les organismes de normalisation et les programmes de validation, notamment le NIST FIPS 140-3 et le Cryptographic Module Validation Program, ainsi que les directives de mise en œuvre FIPS 140-3 mises à jour et publiées en 2026, façonnent les achats des acheteurs réglementés et influencent les feuilles de route des fournisseurs de HSM, VPN, chiffreurs en ligne et systèmes d'exploitation réseau sécurisés. Les fournisseurs de composants proposent une accélération ASIC ou FPGA, des HSM et des éléments sécurisés qui soutiennent la performance et l'assurance, tandis que les éditeurs de plateformes intègrent ces composants dans des appliances, des fonctions réseau virtualisées et des services cloud-natifs.
En aval, les tests d'interopérabilité et l'intégration au niveau des protocoles déterminent de plus en plus la manière dont le chiffrement est conçu et consommé dans les réseaux d'entreprise et d'opérateurs. Cloudflare a rendu généralement disponible le ML-KEM post-quantique hybride pour IPsec en avril 2026 et a cité l'interopérabilité avec des fournisseurs de réseau majeurs, dont Cisco et Fortinet, illustrant comment les implémentations de protocole génèrent une demande pour des passerelles compatibles, des outils de politique et des services de dépannage dans des environnements multi-fournisseurs. Les fournisseurs de systèmes d'exploitation et de piles d'identité constituent également des nœuds clés de la chaîne : Microsoft a intégré l'émission de certificats ML-DSA dans Active Directory Certificate Services sur Windows Server 2025 (disponibilité générale en mai 2026), puis a activé l'échange de clés post-quantique hybride dans Windows TLS/Schannel via des mises à jour Windows en juillet 2026, augmentant la demande dérivée pour l'automatisation des certificats, la gestion des clés et les opérations de chiffrement managées à grande échelle.
Paysage concurrentiel
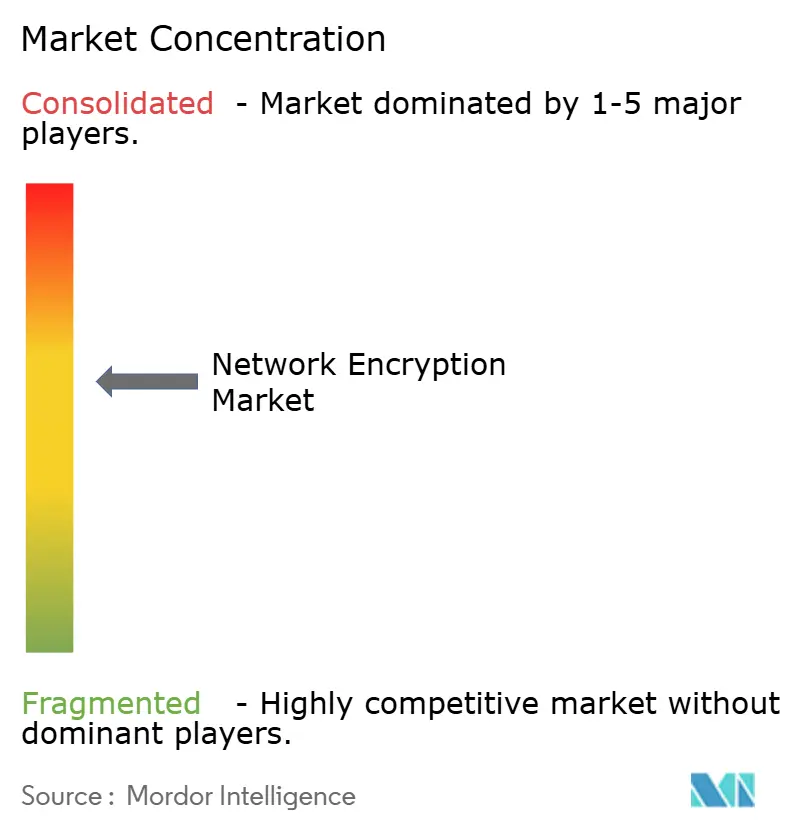
Le marché du chiffrement réseau est modérément fragmenté. Les fournisseurs d'infrastructure établis, tels que Cisco Systems, Juniper Networks et Huawei Technologies, s'appuient sur leurs puces internes pour maintenir leur leadership en termes de haute performance. Simultanément, les fournisseurs de logiciels spécialisés se concentrent sur les algorithmes résistants aux technologies quantiques et les couches d'orchestration de confiance zéro, érodant la part de marché des opérateurs historiques dans les projets cloud sur des sites vierges. Les critères de sélection des fournisseurs accordent désormais plus de poids à la profondeur d'intégration avec les fournisseurs d'identité et les moteurs de politique qu'aux chiffres bruts de débit.
Les dépôts de propriété intellectuelle mettent en évidence une concurrence acharnée autour des accélérateurs cryptographiques basés sur FPGA et des mécanismes de séquestre de clés distribués. Les fusions ciblent des forces complémentaires : l'absorption d'Imperva par Thales reflète la recherche par les acteurs matériels de propriété intellectuelle de chiffrement au niveau des bases de données, tandis que les prestataires de services s'alignent sur les clouds hyperscale pour intégrer la sécurité nativement. Les premiers acteurs en matière de préparation post-quantique pratiquent des prix premium, car les secteurs averses au risque s'engagent sur une confidentialité à long terme.
Les écosystèmes de distribution jouent également un rôle. Les fournisseurs cultivent des partenariats avec des intégrateurs de systèmes qui associent le chiffrement à des évaluations de confiance zéro, des projets de migration cloud et des déploiements 5G. Les bibliothèques open source, telles que OpenSSL 3.2, bénéficient du soutien des entreprises pour accélérer le déploiement de suites de chiffrements hybrides classiques-quantiques. Les acheteurs privilégiant les plateformes consolidées, les fournisseurs capables de regrouper l'automatisation des certificats, les analyses et la détection des menaces aux côtés du chiffrement de la couche de transport sont bien positionnés pour saisir des opportunités de vente additionnelle.
Leaders du secteur du chiffrement réseau
Thales Trusted Cyber Technologies
Juniper Networks Inc.
Atos SE
Certes Networks Inc.
Senetas Corporation Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
La migration post-quantique crée des espaces d'opportunité autour de l'agilité cryptographique, des déploiements hybrides et des outils opérationnels qui aident à limiter les interruptions et les risques de conformité pendant les transitions d'algorithmes. Le NIST a finalisé les normes post-quantiques essentielles en août 2024 (FIPS 203 ML-KEM, FIPS 204 ML-DSA et FIPS 205 SLH-DSA), et l'activité de 2026 montre que ces algorithmes s'intègrent désormais dans les piles réseau et d'identité grand public. La mise à disposition par Cloudflare du ML-KEM hybride pour IPsec (avril 2026) et l'activation par Microsoft de l'émission de certificats ML-DSA dans AD CS (mai 2026) ainsi que de l'échange de clés post-quantique hybride dans Windows TLS/Schannel (juillet 2026) soutiennent la demande pour l'automatisation du cycle de vie des certificats, l'orchestration des politiques et les services de chiffrement managés capables de coordonner les mises à niveau entre terminaux, passerelles et connecteurs cloud.
Les calendriers gouvernementaux et les programmes de cloud souverain catalysent également l'investissement dans le contrôle des clés et les architectures de gestion externe des clés, en particulier lorsque les acheteurs exigent que les clés restent sous leur contrôle ou au sein de juridictions nationales. Les actions américaines de 2026 ont accru l'urgence de la planification de la transition post-quantique pour les réseaux alignés sur les exigences fédérales, et l'Europe continue d'opérationnaliser les contrôles alignés sur NIS2 et le Cyber Resilience Act, renforçant les communications chiffrées et une gouvernance des clés rigoureuse en tant qu'exigences d'achat. Du côté des fournisseurs, les acteurs privilégient des implémentations au niveau des protocoles et du tissu réseau plutôt que des bibliothèques cryptographiques isolées, notamment Palo Alto Networks, qui a opérationnalisé le PQC hybride selon la norme IETF sur l'ensemble de son tissu SASE en juillet 2026, illustrant les opportunités pour le chiffrement SASE ou WAN intégré, la protection cloud-vers-datacenter et la gestion multi-domaine des clés à travers les infrastructures sur site, cloud et télécoms.
Développements récents du secteur
- Mars 2026 : Thales a lancé la série CN7000, des chiffreurs réseau résistants au quantique destinés aux applications de défense et de renseignement. Ce lancement élargit la base adressable pour le chiffrement en ligne haute assurance, là où le matériel certifié et de longues périodes de confidentialité sont des exigences d'achat.
- Juin 2025 : Juniper Networks a validé une preuve de concept pour des services résistants au quantique sur backhaul mobile 5G, en collaboration avec Turkcell et ID Quantique. Ces travaux relient directement les exigences de sécurité post-quantique à la modernisation du transport des opérateurs, soutenant la demande pour des architectures de routage, optiques et de backhaul compatibles avec le chiffrement.
- Décembre 2024 : Juniper Networks s'est associé à Quantum Bridge et Eurofiber pour intégrer une cryptographie post-quantique avancée dans l'infrastructure réseau européenne. Cette collaboration souligne la tendance vers des déploiements pilotés par l'écosystème, où les opérateurs télécoms et les spécialistes du PQC contribuent à orienter l'interopérabilité et les schémas de déploiement à travers les infrastructures régionales.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Selon cette méthodologie, le marché du chiffrement réseau couvre les revenus générés par les outils et plateformes qui chiffrent les données lors de leur transit sur les réseaux, y compris le matériel et les logiciels, ainsi que les services d'implémentation et de support associés.
Exclusions du périmètre : nous ne comptabilisons pas le chiffrement des terminaux en général, les produits de chiffrement uniquement applicatifs, ni les équipements réseau non liés à la sécurité, sauf si le chiffrement constitue une capacité principale et facturée.
Aperçu de la segmentation
- Par type de déploiement
- Cloud
- Sur site
- Par composant
- Matériel
- Solutions et services
- Par taille d'organisation
- Petites et moyennes entreprises
- Grandes entreprises
- Par secteur d'utilisateur final
- Télécommunications et informatique
- BFSI
- Gouvernement
- Médias et divertissement
- Santé
- Défense et aérospatiale
- Autres secteurs d'utilisateurs finaux
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Europe
- Allemagne
- Royaume-Uni
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire commence par l'identification des véritables déclencheurs de la demande de chiffrement des données en transit, puis par leur mise en relation avec des signaux publics mesurables. Nous nous sommes appuyés sur des normes et sources réglementaires largement disponibles, telles que les lignes directrices cryptographiques du NIST, les références ISO et les cadres de sécurité d'organisations comme la CISA, car ces documents influencent le calendrier d'adoption en entreprise et les cycles de renouvellement.
Pour ancrer les données du marché, nous avons également examiné des indicateurs publics tels que les statistiques télécoms et haut débit (comme indicateurs de croissance du trafic), les portails d'appels d'offres publics axés sur la sécurité, et les rapports de synthèse sur les incidents de cybersécurité lorsqu'ils étaient disponibles. Du côté de l'offre, les dépôts d'entreprises, la documentation produit, les présentations aux investisseurs et la presse spécialisée reconnue ont permis de comprendre l'évolution des prix et les changements de packaging entre appliances matérielles et abonnements logiciels. Pour des vérifications croisées spécifiques, nous avons utilisé des abonnements payants fournissant des données financières d'entreprise, des recherches de brevets et des signaux commerciaux au niveau des expéditions lorsque les mouvements matériels étaient significatifs. Les sources documentaires citées ici sont purement illustratives, et de nombreux autres documents publics ont également été consultés pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Le travail primaire s'est concentré sur la validation de ce qui est effectivement acheté dans le cadre des budgets de chiffrement réseau et de ce qui est intégré dans des lignes de sécurité connexes. Nous avons échangé avec un ensemble d'acheteurs de solutions, d'intégrateurs systèmes et de spécialistes côté produit afin de tester les moteurs d'adoption tels que les déploiements zero-trust et la connectivité cloud, puis nous avons harmonisé les hypothèses entre les Amériques, l'EMEA et l'APAC.
Leurs contributions ont permis de confirmer les schémas de déploiement typiques, les taux d'attachement des services et l'évolution réaliste du PVM, en particulier lorsque les prix affichés diffèrent des prix négociés pour les transactions de plus grande envergure.
Répartition des répondants du travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 35 % | Dirigeants (CXO) : 18 % | APAC : 49 % |
| Niveau intermédiaire : 46 % | Responsables fonctionnels/d'unité : 23 % | EMEA : 29 % |
| Acteurs plus petits : 19 % | Managers : 59 % | Amériques : 22 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une approche descendante où les dépenses de sécurité des entreprises et des fournisseurs de services sont reconstituées en un pool adressable pour le chiffrement des données en transit, puis filtrées selon les réalités de déploiement entre environnements cloud et sur site. Les totaux sont corroborés par des vérifications ascendantes sélectives, telles que le PVM échantillonné multiplié par le volume pour les déploiements matériels, des vérifications du taux d'attachement des services et les retours des canaux de distribution sur les cycles de renouvellement typiques, avant la validation définitive des chiffres.
Les principales données utilisées dans le modèle incluent la répartition entre déploiement sur site et cloud, la répartition des revenus entre matériel et solutions/services, le rythme d'adoption dans les secteurs réglementés tels que la BFSI et le gouvernement, la croissance du trafic réseau liée aux activités cloud et 5G, et le calendrier attendu des mises à niveau cryptographiques influencé par les discussions sur la préparation post-quantique. Pour les prévisions, nous nous sommes appuyés sur une analyse de scénarios étayée par un consensus d'experts, où les scénarios de base, conservateur et accéléré sont liés à des variables telles que la vitesse de migration vers les architectures zero-trust, l'intensité de l'application réglementaire et le rythme d'expansion de la connectivité cloud. Lorsque la couverture ascendante est incomplète, les écarts sont traités par des ratios calibrés dérivés de cohortes d'acheteurs comparables, suivis d'une seconde validation par entretiens.
Validation des données et cycle de mise à jour
Les résultats sont vérifiés par rapport à des signaux de marché indépendants, puis examinés pour détecter les écarts par géographie, type de déploiement et répartition des composants, afin que les incohérences évidentes soient repérées rapidement. Lorsqu'une anomalie apparaît, les hypothèses qui la sous-tendent sont retracées jusqu'à la donnée d'entrée concernée, et des appels de suivi sont déclenchés si l'écart ne peut être expliqué par un événement réel.
Avant la validation finale, un examen analytique en plusieurs étapes est réalisé afin que la logique, les calculs et la trajectoire de croissance implicite soient cohérents. Les rapports sont actualisés annuellement, avec des mises à jour intermédiaires en cas de changements significatifs, tels que des étapes majeures de normalisation, des changements réglementaires ou des mouvements de prix soudains. Juste avant la livraison, un analyste effectue une nouvelle passe afin que les clients reçoivent la vision la plus récemment actualisée.
Taille du marché du chiffrement réseau selon Mordor Intelligence par rapport à d'autres estimations publiées
Les valeurs de marché publiées pour le chiffrement réseau peuvent varier même lorsque les mêmes termes sont employés, car les limites du périmètre sont souvent définies différemment et le traitement des prix n'est pas toujours cohérent. Le tableau permet de visualiser cette dispersion et donne également des indications sur les raisons de ces écarts.
Les principaux facteurs d'écart proviennent généralement de ce qui est comptabilisé comme chiffrement réseau par rapport à la sécurité au sens large, de la manière dont les services et les composants managés sont traités, et de l'année et du calendrier de taux de change utilisés pour la conversion en USD. Le tableau montre une valeur 2026 plus resserrée par rapport à des chiffres 2024 supérieurs et inférieurs, et dans le modèle de Mordor Intelligence, le marché est dimensionné en intégrant le matériel ainsi que les solutions et services utilisés spécifiquement pour le chiffrement des données en transit, puis aligné sur une vision d'année de référence 2026 avec des vérifications de répartition régionale avant la prévision jusqu'en 2031.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 5,67 milliards USD (2026) | |
| Revue spécialisée A | 4,51 milliards USD (2024) | Utilise une interprétation plus restreinte, orientée principalement vers les revenus de produits, et peut exclure les services d'implémentation et de support continu, ce qui réduit les dépenses captées dans les déploiements plus importants. |
| Bulletin sectoriel B | 5,18 milliards USD (2024) | Applique un périmètre plus large pouvant fusionner des domaines de chiffrement connexes, puis projette une trajectoire de croissance uniforme, ce qui peut augmenter le total sans vérifier les évolutions de la répartition des composants entre matériel et services. |
Globalement, l'écart entre les sources s'explique principalement par les limites du périmètre et par la manière dont les services, le packaging et les conventions d'année sont traités. Lorsque le modèle est relié à des moteurs de dépenses clairs, tels que la répartition des déploiements, la répartition des composants et les schémas d'adoption dans les secteurs réglementés, la valeur de marché obtenue devient plus facile à retracer et à reproduire dans le temps.


Questions clés auxquelles le rapport répond
Quelle est la valeur projetée du secteur du chiffrement réseau d'ici 2031 ?
Le secteur devrait atteindre 8,37 milliards USD d'ici 2031.
Quel modèle de déploiement connaît la croissance la plus rapide pour les solutions de chiffrement réseau ?
Les déploiements basés sur le cloud se développent à un TCAC de 9,87 % d'ici 2031.
Pourquoi l'Asie-Pacifique est-elle considérée comme la région la plus dynamique pour le chiffrement au niveau du réseau ?
L'expansion rapide de la 5G, les programmes de transformation numérique et l'évolution des lois sur la protection des données propulsent un TCAC régional de 8,86 %.
Quel secteur d'utilisateur final affiche la plus forte croissance prospective ?
La santé est en tête avec un TCAC de 8,49 %, portée par les exigences de protection de la télésanté et des dossiers de santé électroniques.
Comment les avancées en informatique quantique influencent-elles les stratégies de chiffrement ?
Les organisations migrent vers des algorithmes post-quantiques et des approches à double chiffrement en prévision d'ordinateurs quantiques cryptographiquement pertinents.
Qu'est-ce qui freine l'adoption plus large du chiffrement réseau avancé par les PME ?
Les coûts de mise en œuvre et récurrents élevés, ainsi que le manque d'expertise interne, restent les principaux obstacles malgré la multiplication des options basées sur le cloud.
Dernière mise à jour de la page le:



