
Taille et parts du marché de la cybersécurité au Chili
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
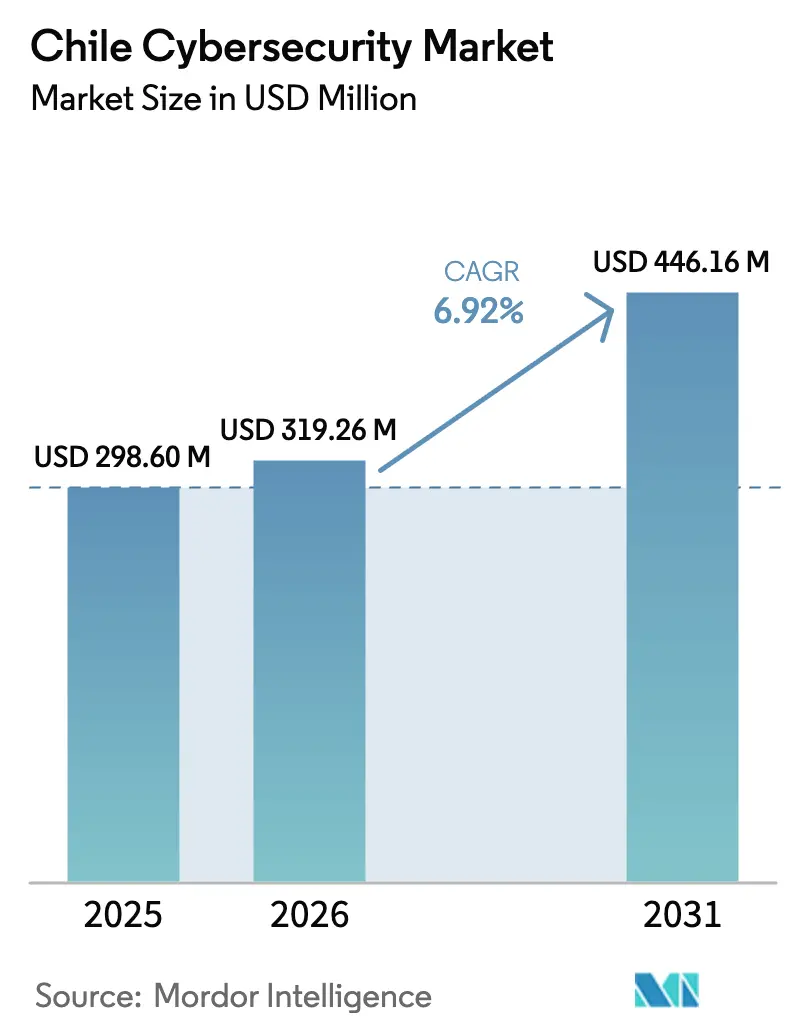
| Taille du marché de l'année de base (2025) | 298.6 Millions de dollars américains |
| Taille du Marché (2026) | 319.26 Millions de dollars américains |
| Taille du Marché (2031) | 446.16 Millions de dollars américains |
| Growth Rate (2026 - 2031) | 6.92 % |
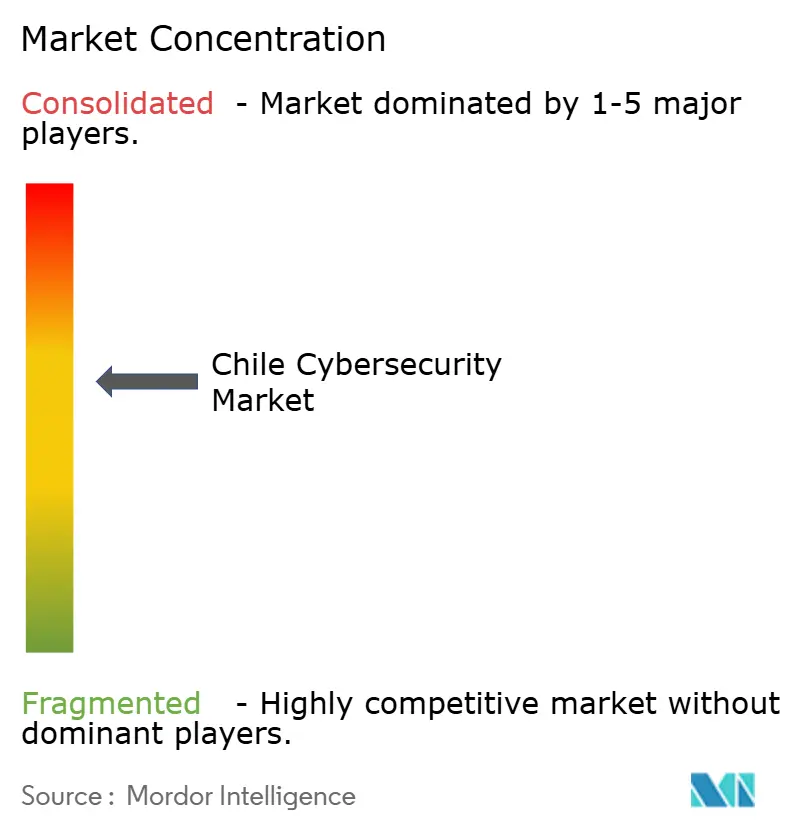
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité au Chili par Mordor Intelligence
La taille du marché de la cybersécurité au Chili était évaluée à 298,6 millions USD en 2025 et devrait croître de 319,26 millions USD en 2026 pour atteindre 446,16 millions USD d'ici 2031, à un TCAC de 6,92 % durant la période de prévision (2026-2031). La demande locale bénéficie de la Loi-cadre sur la cybersécurité, entrée en vigueur en janvier 2025, qui a créé l'Agence nationale de cybersécurité (ANCI) et introduit des règles contraignantes de signalement des incidents pour les opérateurs d'infrastructures critiques. Les flux de capitaux continus — dont l'exemple le plus visible est le déploiement cloud d'Amazon Web Services pour 4 milliards USD prévu pour 2026 — élargissent la surface d'attaque tout en catalysant simultanément des dépenses accrues en matière de contrôles avancés. Les entreprises délaissent les outils de protection des terminaux réactifs au profit d'architectures de confiance zéro basées sur des plateformes intégrant des composants de sécurité liés à l'identité, au réseau et au cloud. Parallèlement, les pénuries de compétences — le Chili a besoin de plus de 15 000 praticiens formés d'ici fin 2025 — élèvent le rôle des services de sécurité gérés et stimulent la concurrence entre fournisseurs pour des offres riches en automatisation. Collectivement, ces facteurs positionnent le marché de la cybersécurité au Chili comme l'écosystème le plus structuré et le plus ancré dans la réglementation en Amérique latine.
Principaux enseignements du rapport
- Par offre, les solutions ont conservé 55,12 % des parts du marché de la cybersécurité au Chili en 2025, tandis que le segment des services devrait croître à un TCAC de 9,05 % jusqu'en 2031.
- Par mode de déploiement, les plateformes sur site représentaient 55,20 % de la taille du marché de la cybersécurité au Chili en 2025 ; les contrôles basés sur le cloud devraient afficher le TCAC le plus rapide, à 8,62 %, jusqu'en 2031.
- Par secteur d'activité des utilisateurs finaux, le BFSI était en tête avec une part de revenus de 28,20 % en 2025, tandis que le secteur de la santé devrait afficher le TCAC le plus élevé, à 9,78 %, sur la période de prévision.
- Par taille d'entreprise des utilisateurs finaux, les grandes entreprises représentaient 62,85 % des dépenses en 2025, mais les PME constituent le segment à la croissance la plus rapide avec un TCAC de 9,35 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité au Chili
Analyse de l'impact des moteurs de croissance*
| Moteur de croissance | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Recrudescence soutenue des rançongiciels ciblant les réseaux BFSI et de commerce de détail chiliens | +1.2% | National, avec concentration dans le quartier financier de Santiago | Court terme (≤ 2 ans) |
| Déploiement de la 5G et expansion de l'IoT augmentant les surfaces d'attaque mobiles et sur les nœuds périphériques | +0.9% | National, avec déploiement précoce à Santiago, Valparaíso, Concepción | Moyen terme (2-4 ans) |
| Numérisation des environnements OT de l'exploitation minière du cuivre nécessitant une protection ICS | +0.8% | Régions du nord (Antofagasta, Atacama), avec retombées vers le centre du Chili | Moyen terme (2-4 ans) |
| Subventions CORFO à la migration cloud stimulant les dépenses en sécurité SaaS par les start-ups | +0.7% | National, avec concentration dans l'écosystème des start-ups de Santiago | Court terme (≤ 2 ans) |
| Intégration de l'IA dans les solutions de cybersécurité stimulant la détection avancée des menaces | +0.6% | National, avec adoption précoce dans les grandes entreprises | Long terme (≥ 4 ans) |
| Exigences de conformité à la nouvelle loi sur la protection des données imposant une sécurité renforcée | +0.5% | National, touchant tous les secteurs traitant des données personnelles | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Recrudescence soutenue des rançongiciels ciblant les réseaux BFSI et de commerce de détail chiliens
Des incidents répétés de rançongiciels — mis en évidence par la violation de données de Banco Santander en 2024 ayant exposé des données clients dans trois pays — recentrent les priorités de dépenses vers les mécanismes de détection automatisée et de réponse continue. Les institutions financières consolident leurs contrôles cloisonnés en plateformes unifiées de gestion des informations et des événements de sécurité (SIEM) alignées sur les fenêtres de signalement de l'ANCI. Les détaillants, dont les modèles omnicanaux collectent d'importants volumes de données de paiement, intègrent désormais des flux de renseignements sur les menaces directement dans les systèmes de point de vente et les systèmes dorsaux du e-commerce afin de limiter le temps de présence des menaces. Le langage contractuel évolue vers des accords de niveau de service (SLA) basés sur les résultats, qui évaluent les délais de confinement des incidents en minutes plutôt que les caractéristiques des produits, créant une hausse des revenus orientée services sur l'ensemble du marché de la cybersécurité au Chili. Globalement, les rançongiciels amènent les organisations à considérer la segmentation de confiance zéro et les architectures de sauvegarde immuables comme des impératifs au niveau des conseils d'administration, accélérant la trajectoire du marché de la cybersécurité au Chili.
Déploiement de la 5G et expansion de l'IoT augmentant les surfaces d'attaque mobiles et sur les nœuds périphériques
Le lancement LTE-M de Movistar Empresas et d'autres initiatives d'opérateurs ont multiplié les points de terminaison connectés dans le cadre de projets pilotes de gestion de flottes et de villes intelligentes. Les déploiements de 5G privée sur les sites miniers d'Antofagasta illustrent comment la connectivité à très faible latence relie des capteurs OT autrefois maintenus hors ligne, étendant ainsi la portée des adversaires aux environnements de production. Les équipes de sécurité doivent désormais protéger les tranches de réseau, les clusters de calcul en périphérie et les ensembles massifs de données en flux. La demande se déplace vers des passerelles de micro-segmentation capables d'inspecter le trafic machine à machine à la vitesse de la ligne. Les fournisseurs proposant des agents de sécurité légers et basés sur des conteneurs, capables de se mettre à jour à distance (OTA), gagnent en adoption, notamment dans les environnements où les équipes de terrain opèrent à des centaines de kilomètres des cœurs de réseau. Par conséquent, l'adoption rapide de la 5G contribue de manière substantielle à la croissance du marché de la cybersécurité au Chili à moyen terme.
Numérisation des environnements OT de l'exploitation minière du cuivre nécessitant une protection ICS
L'alliance de Codelco avec ABB pour réduire les émissions en intégrant des jumeaux numériques et des systèmes de transport autonomes est emblématique de l'adoption rapide de l'Industrie 4.0 dans le secteur minier. Étant donné que les protocoles industriels propriétaires sont désormais routables sur des réseaux IP, les attaquants peuvent manipuler la logique de contrôle des processus pour arrêter la production. La Corporation de cybersécurité minière — fondée en 2024 par Antofagasta et ses pairs — partage des données de télémétrie sur les menaces pour prévenir de tels actes de sabotage. Les dépenses s'orientent vers des capteurs de détection d'anomalies qui établissent des références à partir de signatures de vibrations ou de tension plutôt que des logiciels antivirus traditionnels centrés sur les fichiers. Les partenaires d'intégration capables de certifier la conformité à la norme IEC 62443 voient leur demande s'accroître, ce qui ajoute du volume au marché de la cybersécurité au Chili, notamment pour des contrats à long cycle de vie dépassant cinq ans.
Subventions CORFO à la migration cloud stimulant les dépenses en sécurité SaaS par les start-ups
L'agence CORFO du Chili rembourse jusqu'à 50 % des coûts de migration pour les entreprises en phase précoce qui transfèrent leurs charges de travail vers des centres de données nationaux accrédités [1]Nations Unies CNUCED, "Plan national des centres de données du Chili," investmentpolicy.unctad.org. Les subventions libèrent des capitaux que les start-ups canalisent vers des abonnements de périmètre de service d'accès sécurisé (SASE) et des plateformes de protection des applications cloud natives. Comme ces entreprises sont nées dans le cloud, elles contournent entièrement les outils périmètriques hérités, contribuant ainsi à la tranche de croissance des services la plus rapide du marché de la cybersécurité au Chili. Pourtant, les obligations de conformité introduites par la prochaine Loi sur la protection des données personnelles chargent les fondateurs d'intégrer le chiffrement au repos, la prévention des pertes de données et l'audit continu dès le premier jour, élargissant ainsi le total des dépenses de sécurité adressables.
Analyse de l'impact des freins à la croissance*
| Frein à la croissance | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Contraintes budgétaires des PME chiliennes limitant l'adoption d'outils avancés | -1.1% | National, avec un impact plus élevé dans les régions hors de Santiago | Court terme (≤ 2 ans) |
| Systèmes informatiques hérités fragmentés dans l'administration publique freinant les initiatives de confiance zéro | -0.8% | National, touchant tous les niveaux gouvernementaux | Long terme (≥ 4 ans) |
| Faible sensibilisation à la cybersécurité hors de Santiago freinant l'adoption à l'échelle nationale | -0.6% | Régional, touchant principalement les provinces du nord et du sud | Moyen terme (2-4 ans) |
| Paysage de fournisseurs fragmenté augmentant la complexité de mise en œuvre | -0.4% | National, touchant toutes les tailles d'organisations | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Contraintes budgétaires des PME chiliennes limitant l'adoption d'outils avancés
Les petites entreprises génèrent 32 % du PIB national mais allouent rarement plus de 3 % de leurs budgets informatiques aux contrôles de sécurité, laissant beaucoup d'entre elles dépendantes de produits open source ou freemium [2]Groupe de recherche PLOS ONE, "Adoption de la sécurité open source dans les PME d'Amérique latine," plos.org. Le personnel interne limité signifie que les cycles de correctifs accusent du retard, augmentant les fenêtres d'exposition. Bien que les crédits CORFO compensent certains coûts, les renouvellements de licences et la surveillance 24h/24 et 7j/7 restent prohibitifs. Les MSSP répondent avec des offres groupées comprenant la protection des terminaux, de la messagerie et des passerelles cloud tarifées par utilisateur, mais l'adoption est ralentie là où l'accès au crédit est limité. L'écart de protection qui en résulte freine le TCAC global du marché de la cybersécurité au Chili à court terme.
Systèmes informatiques hérités fragmentés dans l'administration publique freinant les initiatives de confiance zéro
De nombreuses collectivités municipales exploitent encore des centres de données cloisonnés fonctionnant avec des applications vieilles de dix ans développées selon des normes divergentes. L'intégration de celles-ci dans le modèle de référence de confiance zéro mandaté par l'ANCI nécessite une découverte des actifs, une fédération des identités et une ré-architecture extensive. Les allocations budgétaires approuvées en 2025 prévoient des mises à niveau, mais les cycles d'approvisionnement pouvant atteindre 18 mois retardent les déploiements significatifs. L'hétérogénéité persistante modère donc la vélocité du marché de la cybersécurité au Chili pour le secteur gouvernemental malgré un fort élan politique.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : Les services s'accélèrent malgré la domination des solutions
Les solutions représentaient 55,12 % des dépenses en 2025, soutenant les pare-feux périmètriques, la détection sur les terminaux et la gouvernance des identités que les grandes institutions considèrent comme indispensables. Cette base ancre le marché de la cybersécurité au Chili, mais les délais de conformité de plus en plus serrés et les exigences de surveillance continue font monter les revenus des services. Les missions de conseil et de réponse aux incidents ont augmenté après la violation de données de Santander, de nombreuses banques signant des contrats de retenue pluriannuels garantissant un support à distance en une heure. L'adoption de la détection et réponse gérées (MDR) est également en hausse, les entreprises cherchant une couverture 24h/24 et 7j/7 tout en faisant face à la pénurie d'analystes.
Les prestataires de services professionnels bénéficient de nouvelles clauses réglementaires qui imposent des audits externes au moins annuellement. La demande d'examens d'architecture alignant les exigences de confiance zéro et de la norme ISO 27001 est notable parmi les services publics et les réseaux de santé adoptant les dossiers de santé électroniques. Pendant ce temps, les fournisseurs de solutions intègrent des analyses pilotées par l'IA qui réduisent les faux positifs, une capacité souvent citée par les acheteurs lors de l'évaluation des appels d'offres (AO). L'interaction entre la consolidation des plateformes et les services d'accompagnement soutient une croissance à deux chiffres pour la couche de services du marché de la cybersécurité au Chili.


Par mode de déploiement : Le cloud gagne en dynamisme malgré la prédominance du sur site
Les déploiements sur site ont conservé 55,20 % des parts en 2025, soutenus par les clients du BFSI et du secteur minier qui privilégient le contrôle direct du matériel. Ces secteurs installent régulièrement des salles de données redondantes du côté est de Santiago pour garantir une latence inférieure à 2 millisecondes pour les systèmes de trading. Néanmoins, les architectures hybrides se multiplient : les systèmes bancaires centraux restent sur site, tandis que les moteurs d'analyse comportementale s'exécutent dans les futures zones locales d'Amazon, un modèle qui remodèle le marché de la cybersécurité au Chili.
Les dépenses cloud croissent le plus rapidement là où les achats SaaS contournent les contraintes de dépenses d'investissement (capex). Les modèles par abonnement permettent aux PME de faire évoluer leurs licences mensuellement, et les développeurs qui créent des applications de technologie financière ou de télémédecine optent désormais par défaut pour des charges de travail conteneurisées sécurisées par des plateformes de protection des applications cloud natives. La nouvelle Loi sur la protection des données personnelles oblige les responsables du traitement des données à documenter les clés de chiffrement et les pistes d'audit ; les tableaux de bord cloud simplifient cette collecte de preuves. Par conséquent, le TCAC de 8,62 % du cloud devrait porter sa part du marché de la cybersécurité au Chili à quasi-parité avec le sur site d'ici la fin de la décennie.
Par secteur d'activité des utilisateurs finaux : Le secteur de la santé s'impose comme le leader de la croissance
Le BFSI a conservé 28,20 % des dépenses en 2025, représentant la plus grande part du marché de la cybersécurité au Chili parmi les secteurs d'activité, les banques se conformant aux exigences de Bâle III et au seuil de signalement des incidents sous 24 heures de l'ANCI. Les priorités de dépenses incluent l'analyse des fraudes aux paiements en temps réel et le périmètre de service d'accès sécurisé pour les réseaux d'agences.
Le secteur de la santé, cependant, progresse au rythme le plus rapide avec un TCAC de 9,78 %, porté par la croissance de la télémédecine passant de 1,3 million de consultations virtuelles en 2024 à un 2,2 millions projetés en 2026. Les hôpitaux chiffrent désormais les archives d'imagerie médicale et déploient la fédération des identités sur les portails de dossiers électroniques, canalisant de nouveaux budgets vers la découverte des systèmes informatiques fantômes (shadow IT) dans un cadre de confiance zéro. Les entreprises industrielles suivent, se concentrant sur la détection des intrusions dans les environnements de contrôle et d'acquisition de données (SCADA) qui gèrent le débit du minerai de cuivre, neutralisant les menaces susceptibles d'arrêter les tapis roulants.

Par taille d'entreprise des utilisateurs finaux : Les PME stimulent la croissance future
Les grandes entreprises représentaient 62,85 % des revenus en 2025, gérant fréquemment des portefeuilles multi-segments incluant des actifs cloud, OT et mobiles. Leurs exigences stimulent la demande de plateformes de détection et réponse étendues (XDR) intégrées capables de corréler la télémétrie sur des milliers de points de terminaison.
À l'inverse, le TCAC de 9,35 % des PME découle de l'escalade des incidents de rançongiciels qui menacent la continuité des activités. Les bons de migration subventionnés encouragent des piles de sécurité cloud natives pré-intégrées avec la gestion des identités, la prévention des pertes de données et l'analyse des e-mails. Les MSSP rapportent une hausse de 34 % des clients PME chiliens depuis début 2024, signalant des vents porteurs durables pour le marché de la cybersécurité au Chili.
Analyse géographique
La Région métropolitaine de Santiago concentre plus des deux tiers des revenus nationaux, tirant parti d'un taux de pénétration d'internet domestique de 94,1 % et de vitesses de haut débit fixe supérieures à 280 Mbps. Les grandes banques, les opérateurs de télécommunications et les ministères gouvernementaux se regroupent dans un rayon de 10 kilomètres, générant une demande soutenue pour des services de centre opérationnel de sécurité (SOC) de niveau entreprise qui sous-tendent le marché de la cybersécurité au Chili. Les universités locales, dont l'Université du Chili, fournissent des diplômés à un écosystème de cabinets de conseil en expansion, et un Cyber-Range nouvellement créé au siège de l'ANCI propose des exercices conjoints pour les équipes public-privé.
Les régions du nord, telles qu'Antofagasta et Atacama, contribuent de façon disproportionnée aux dépenses en sécurité OT, car les sociétés minières cuprifères numérisent les fonctions de transport, de fusion et de maintenance prédictive. Les enchères du spectre 5G privé facilitent les centres d'opérations à distance à Santiago qui contrôlent des camions miniers situés à 1 200 kilomètres, nécessitant des liaisons arrières chiffrées et des passerelles de détection des anomalies. Ces projets illustrent comment la transformation industrielle soutient des pics localisés de demande sur le marché de la cybersécurité au Chili malgré des bases de population globalement plus réduites.
Les provinces du sud et les centres urbains de moindre importance affichent une adoption plus faible, entravée par un nombre réduit de professionnels certifiés et des réseaux de revendeurs locaux limités. Le Plan national des centres de données s'engage à investir 2,5 milliards USD pour étendre les installations de calcul en périphérie et combler les écarts de latence, mais jusqu'à ce que les déploiements soient achevés après 2027, les organisations situées hors de la capitale s'appuient fortement sur les services cloud hébergés à Santiago. L'ANCI a lancé une caravane de formation mobile ciblant 50 municipalités par an, visant à élever le niveau d'hygiène de base et ainsi à débloquer une expansion supplémentaire du marché de la cybersécurité au Chili dans les zones périphériques.
Paysage réglementaire
Le Chili passe de directives fondées sur des principes à des obligations de cybersécurité opposables en vertu de la Loi 21.663, publiée le 8 avril 2024, qui a créé l'Agence nationale de cybersécurité (ANCI) et établi le CSIRT national en tant qu'organisme coordinateur de la réponse aux incidents. L'ANCI a commencé ses activités le 1er janvier 2025, et les principales dispositions d'application sont entrées en vigueur le 1er mars 2025, resserrant le rythme de conformité pour les entités jugées essentielles à la continuité nationale.
Des règles complémentaires renforcent le signalement obligatoire et les contrôles de gouvernance. Le Décret suprême 295 (2024) établit des obligations contraignantes de signalement des incidents au CSIRT national pour les fournisseurs publics et privés de services essentiels. Le régime introduit également des exigences renforcées pour les Opérateurs d'Importance Vitale (OVI), notamment la nomination d'un Responsable de la Cybersécurité, le maintien d'un Système de Management de la Sécurité de l'Information (SMSI), et le signalement de certains incidents dans les trois heures suivant leur détection. La Résolution ANCI 024/2025 a lancé le premier processus de qualification OVI en mai 2025, faisant de la désignation OVI un déclencheur pratique pour de nouveaux flux de travail d'audit, de préparation et de signalement dans les secteurs réglementés.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité au Chili s'articule autour d'organismes de gouvernance et de coordination du côté de la demande et de l'établissement des contrôles, l'ANCI agissant comme autorité centrale coordonnant le CSIRT national et servant d'interface avec les CSIRT sectoriels et les opérateurs réglementés. Cette couche institutionnelle façonne les exigences des acheteurs en matière de signalement des incidents, de contrôles minimaux et d'auditabilité, ce qui oriente à son tour les achats vers des capacités pouvant attester de la conformité, telles que la mise en œuvre de SMSI, la journalisation et la surveillance, et des scénarios reproductibles de réponse aux incidents.
Du côté de l'offre, les fabricants mondiaux de cybersécurité (OEM) et les fournisseurs cloud vendent généralement via des canaux locaux, combinant distributeurs, intégrateurs de systèmes et fournisseurs de services de sécurité gérés (MSSP) qui mettent en œuvre, intègrent et exploitent des outils pour les utilisateurs finaux. Les associations professionnelles et organisations à but non lucratif, notamment CHILETEC, Alianza Chilena Ciberseguridad, ISSA Chile et Fundacion Sochisi, assurent un tissu de connexion via la formation, les échanges entre pairs et le dialogue politique, soutenant le développement des talents et l'adoption pratique des nouveaux protocoles de signalement. Dans les deux couches, l'accent est de plus en plus mis sur l'exécution de services, notamment l'évaluation, les opérations MDR/SOC, la réponse aux incidents et le conseil en conformité, aux côtés des plateformes technologiques, à mesure que les organisations réagissent à des délais réglementaires plus stricts et à des contraintes de compétences.
Paysage concurrentiel
Les fournisseurs mondiaux représentent une part croissante de la valeur des contrats, les entreprises se consolidant vers des plateformes intégrées. Le chiffre d'affaires sécurité de Cisco a progressé de 117 % en glissement annuel au deuxième trimestre de l'exercice fiscal 2025, porté par l'adoption de sa gamme Secure Firewall 4200 et des flux de renseignements sur les menaces Talos enrichis par l'IA. Palo Alto Networks a déclaré un ARR de sécurité de nouvelle génération de 4,8 milliards USD, marquant une croissance de 37 % et soulignant la préférence croissante pour les offres groupées de plateformes plutôt que pour les solutions ponctuelles [4]Palo Alto Networks, "Présentation aux investisseurs du T2 de l'exercice fiscal 2025," paloaltonetworks.com. Ces résultats illustrent comment les acteurs à grande échelle captent des parts sur l'ensemble du marché de la cybersécurité au Chili.
Les spécialistes locaux maintiennent leur pertinence stratégique grâce à leur maîtrise réglementaire et à des cycles de support plus rapides. Le SOC chilien de NovaRed traite plus de 15 000 alertes mensuelles, avec un temps médian de triage inférieur à cinq minutes selon le rapport de transparence 2025 de l'entreprise. iSentinel propose des services de chasse aux menaces cartographiés sur les formulaires de notification de l'ANCI, réduisant la charge de conformité des banques de taille intermédiaire. Ces avantages de localisation garantissent que les entreprises nationales restent des alternatives crédibles, notamment pour les appels d'offres du secteur public qui favorisent la création de valeur locale.
Les nouveaux entrants cloud natifs tels que Cut Security exploitent le pivot vers le SaaS en proposant une gestion de la posture sans agent sur AWS, Azure et la nouvelle région Microsoft Chili récemment annoncée. Leurs modèles de paiement à l'usage résonnent auprès des start-ups de la technologie financière et de la santé numérique, intensifiant la concurrence par les prix. Au fur et à mesure que la plateformisation progresse, des acquisitions sont probables ; Stefanini Group a déjà réservé 100 millions USD pour des cibles latino-américaines dans les domaines de la cybersécurité et de l'IA afin d'approfondir son empreinte chilienne. Dans l'ensemble, une consolidation modérée juxtaposée à l'innovation de niche définit la dynamique concurrentielle du marché de la cybersécurité au Chili.
Acteurs leaders du secteur de la cybersécurité au Chili
Cisco Systems Inc.
Fortinet Inc.
Check Point Software Technologies Ltd.
Palo Alto Networks Inc.
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
L'activation progressive de la Loi 21.663 crée un cycle d'achat défini, motivé par la conformité, le processus de qualification OVI lancé par l'ANCI en mai 2025 agissant comme catalyseur pour les évaluations de préparation, la mise en œuvre de SMSI, la remédiation des écarts de contrôle et les services d'évaluation indépendante. Les organisations s'alignant sur la notification d'incident en trois heures et une gouvernance cyber plus formelle créent également des espaces disponibles pour des outils et services réduisant la friction du signalement, notamment la détection et réponse gérées (MDR), la journalisation centralisée, la gestion des cas d'incidents, et des intégrations qui transposent la télémétrie opérationnelle en flux de notification alignés sur les exigences réglementaires.
Une opportunité parallèle se forme du côté des fournisseurs, autour de l'habilitation et de la capacité d'exécution locale. CHILETEC et les communautés de praticiens telles qu'ISSA Chile et Fundacion Sochisi élargissent leurs activités de formation et de certification liées aux nouvelles exigences réglementaires, soutenant un vivier plus large d'intégrateurs pour les programmes de zero trust, la sécurité cloud et la sécurité OT/ICS dans les environnements réglementés. Alors que les entreprises évoluent vers des architectures basées sur des plateformes unifiant l'identité, le réseau et les contrôles cloud, les fournisseurs et MSSP capables d'associer mise en œuvre, automatisation et collecte continue de preuves de conformité peuvent se distinguer auprès des grands comptes réglementés, tout en proposant des offres dimensionnées pour les PME sensibles aux coûts.
Développements récents du secteur
- Juin 2026 : Check Point Software Technologies Ltd. élargit son partenariat stratégique avec Illumio pour offrir une sécurité intégrée du périmètre à l'intérieur du réseau aux entreprises chiliennes, incluant l'acquisition directe de solutions Illumio via Check Point. Cette expansion renforce l'intégration de plateformes de sécurité spécifiques au Chili. Elle fait progresser une approche Zero Trust unifiée, augmentant la demande des entreprises pour des solutions SOC et MDR intégrées au Chili.
- Avril 2026 : Fortinet Inc. étend son écosystème de partenaires chiliens en mettant l'accent sur la certification des services professionnels. Cette initiative renforce les capacités de déploiement local et le vivier de talents. Elle améliore la prestation de services et la compétitivité de Fortinet sur le marché local au Chili.
- Février 2026 : Wazuh et eBD s'associent pour déployer des services de cybersécurité SIEM et XDR open source au Chili. Ce partenariat introduit des options de surveillance de sécurité open source et évolutives pour les entreprises chiliennes. Il élargit le choix pour le marché intermédiaire et le secteur public, soutenant des capacités de détection des menaces plus larges au Chili.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Ce marché couvre les dépenses au Chili en solutions et services de cybersécurité qui aident à prévenir, détecter et répondre aux menaces numériques sur les réseaux, terminaux, applications et données, dans des configurations cloud et sur site.
Exclusions de périmètre : ce dimensionnement exclut le renouvellement général du matériel informatique, le conseil non lié à la sécurité qui n'est pas rattaché à la prestation de sécurité, et les coûts de main-d'œuvre interne qui ne sont pas facturés en tant que revenu de cybersécurité.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité des réseaux
- Sécurité des terminaux
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Santé
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail et e-commerce
- Énergie et services publics
- Fabrication
- Autres
- Par taille d'entreprise des utilisateurs finaux
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour cartographier le contexte de la demande au Chili et pour ancrer les intrants du modèle observables en dehors des systèmes des entreprises. Nous nous sommes appuyés sur des sources publiques et officielles telles que les publications gouvernementales chiliennes sur la cybersécurité et la politique numérique, les publications de statistiques nationales, les séries macroéconomiques de la banque centrale, les indicateurs des télécommunications et d'internet, et les ensembles de données internationales d'organismes tels que l'UIT, l'OCDE et la Banque mondiale.
Nous avons également examiné les rapports annuels d'entreprises et les présentations aux investisseurs, la couverture médiatique fiable des violations et des changements réglementaires, ainsi que les sites web d'associations traitant de la préparation en matière de sécurité et des lacunes de compétences. Le cas échéant, des abonnements payants pour les données financières d'entreprises, les actualités et finances, et les bases de données de brevets ont été utilisés pour vérifier l'exposition aux revenus, l'orientation produit et les signaux d'investissement en sécurité. Cette liste de recherche documentaire est illustrative, et de nombreuses autres sources publiques ont également été examinées pour collecter, valider et clarifier les données.
Entretiens et enquêtes primaires
Un travail primaire a été effectué pour tester la solidité des hypothèses documentaires et combler les lacunes courantes dans les données de dépenses de sécurité, notamment concernant la sécurité gérée, l'adoption de la sécurité cloud et l'évolution des prix. Nous avons échangé avec un mélange d'acheteurs de sécurité et d'experts du canal de distribution (responsables informatiques, responsables sécurité et responsables de services) parmi les utilisateurs finaux réglementés et fortement numérisés au Chili, afin que le modèle final reflète la manière dont les décisions d'achat sont réellement prises.
Les schémas de dépenses pouvant varier selon la taille de l'entreprise, les entretiens ont également permis de calibrer les courbes d'adoption du marché intermédiaire, les durées de contrat typiques, et la répartition des budgets entre outils et services, avant la validation finale des totaux.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier tier : 30 % | CXOs : 13 % |
| Tier intermédiaire : 52 % | Responsables fonctionnels/d'unité : 29 % |
| Acteurs plus petits : 18 % | Managers : 58 % |
Dimensionnement du marché et prévisions
Le dimensionnement part d'une construction descendante où le bassin de demande du Chili est reconstitué à l'aide d'indicateurs informatiques et de numérisation, puis des taux d'allocation à la sécurité sont appliqués pour estimer les dépenses de cybersécurité par type d'acheteur. Pour garantir le réalisme, les totaux sont corroborés par des vérifications ascendantes sélectives, telles que l'échantillonnage de l'exposition des revenus des fournisseurs et partenaires au Chili, les retours des canaux sur les réservations récurrentes, et les approximations d'ASP par utilisateur ou par charge de travail lorsque celles-ci sont couramment citées dans les achats.
Les intrants utilisés dans le modèle comprennent le déplacement du mix vers les déploiements cloud par rapport à ceux sur site, la part des dépenses se déplaçant vers la sécurité gérée et la réponse aux incidents, la distribution de la taille des entreprises acheteuses, l'augmentation induite par la conformité liée aux nouvelles obligations cyber et de données, et les changements observés dans la fréquence des attaques et le signalement des violations, qui déclenchent souvent des projets non planifiés. Lorsqu'un signal ascendant est incomplet, les lacunes sont traitées via des fourchettes de pénétration conservatrices, validées lors d'entretiens, puis appliquées de manière cohérente à des cohortes d'acheteurs similaires.
Les prévisions sont construites à l'aide d'une analyse de scénarios soutenue par un lissage de séries temporelles courtes des principaux moteurs (par exemple, l'adoption du cloud et la part des déploiements axés sur les services), suivie d'une validation par des experts afin que la trajectoire corresponde à la manière dont les cycles d'approvisionnement et le calendrier budgétaire se déroulent généralement.
Validation des données et cycle de mise à jour
La validation est effectuée via plusieurs contrôles afin que le chiffre final reste lié au comportement réel des dépenses. Nous comparons les résultats à des signaux indépendants tels que l'orientation des dépenses informatiques, les intentions déclarées de recrutement en sécurité, le rythme de migration vers le cloud, et la répartition typique entre outils et services évoquée par les praticiens, puis nous examinons les anomalies jusqu'à ce que le récit et les calculs concordent.
Un second analyste examine les hypothèses, les fourchettes d'intrants et les évolutions d'une année sur l'autre, suivi d'un dernier passage axé sur les valeurs aberrantes par groupe d'utilisateurs finaux et mix de déploiement. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont déclenchées lorsqu'un événement significatif survient, tel que des changements réglementaires majeurs, d'importants cycles de violations, ou une forte fluctuation de change impactant les rapports en USD. Avant la livraison, le modèle est revérifié afin que les clients reçoivent la vue la plus actuelle disponible.
Taille du marché de la cybersécurité au Chili selon Mordor Intelligence par rapport à d'autres estimations publiées
Les valeurs de marché publiées pour la cybersécurité au Chili ne correspondent souvent pas, car le périmètre est défini différemment et parce que la conversion de « l'activité de sécurité » en « dépenses de sécurité » est traitée de différentes manières. Les variations proviennent généralement de ce qui est compté comme cybersécurité (outils seuls versus outils plus services), de l'année de base retenue, et de la rapidité avec laquelle les hypothèses sont actualisées après des changements politiques et de menaces.
Le principal écart provient du mélange des services informatiques généraux et de l'externalisation SOC dans le même groupe que les logiciels de cybersécurité, alors que Mordor Intelligence ne comptabilise que les solutions et services spécifiques à la sécurité achetés pour prévenir, détecter ou répondre aux cybermenaces au Chili. Des différences peuvent également apparaître lorsque les estimations utilisent des sauts d'adoption agressifs pour la sécurité cloud sans valider le calendrier des contrats, ou lorsqu'elles appliquent directement les tendances mondiales d'ASP au Chili sans vérifier la taille des transactions locales et le calendrier de change.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 298,6 millions USD (2025) | |
| Organisme de promotion sectorielle A | 658,0 millions USD (2025) | Utilise une vision plus large de « l'écosystème de cybersécurité » pouvant intégrer des services numériques adjacents et des investissements en compétences, ce qui gonfle les dépenses captées par rapport à une définition limitée aux revenus de sécurité. |
| Média régional B | 348,0 millions USD (2024) | Présenté comme un chiffre unique pour une seule année, avec une visibilité limitée sur le choix de l'année de base, le calendrier de conversion en USD, et si les services gérés et la réponse aux incidents sont traités de manière cohérente entre les acheteurs. |
L'écart dans le tableau s'explique principalement par ce que chaque source inclut dans « cybersécurité » et par la manière dont elle traite les services proches des opérations informatiques. En maintenant les intrants liés à des indicateurs de demande observables, au mix d'acheteurs et à une logique d'allocation reproductible, l'estimation finale reste transparente et plus facile à reproduire lors des mises à jour.


Questions clés traitées dans le rapport
Quelle est la valeur actuelle du marché de la cybersécurité au Chili ?
La taille du marché de la cybersécurité au Chili est de 319,26 millions USD en 2026.
À quel rythme le marché devrait-il croître jusqu'en 2031 ?
Le chiffre d'affaires devrait augmenter à un TCAC de 6,92 %, pour atteindre 446,16 millions USD d'ici 2031.
Quel segment connaît la croissance la plus rapide au sein du marché ?
Les solutions de sécurité déployées dans le cloud affichent le TCAC le plus rapide, à 8,62 %, alors que les organisations adoptent des architectures hybrides et SaaS.
Pourquoi le secteur de la santé est-il le secteur d'activité à l'expansion la plus rapide ?
L'adoption rapide de la télémédecine et les obligations de protection de la vie privée des données propulsent les dépenses du secteur de la santé à un TCAC de 9,78 %.
Dernière mise à jour de la page le:



