
Taille et parts du marché belge de la cybersécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
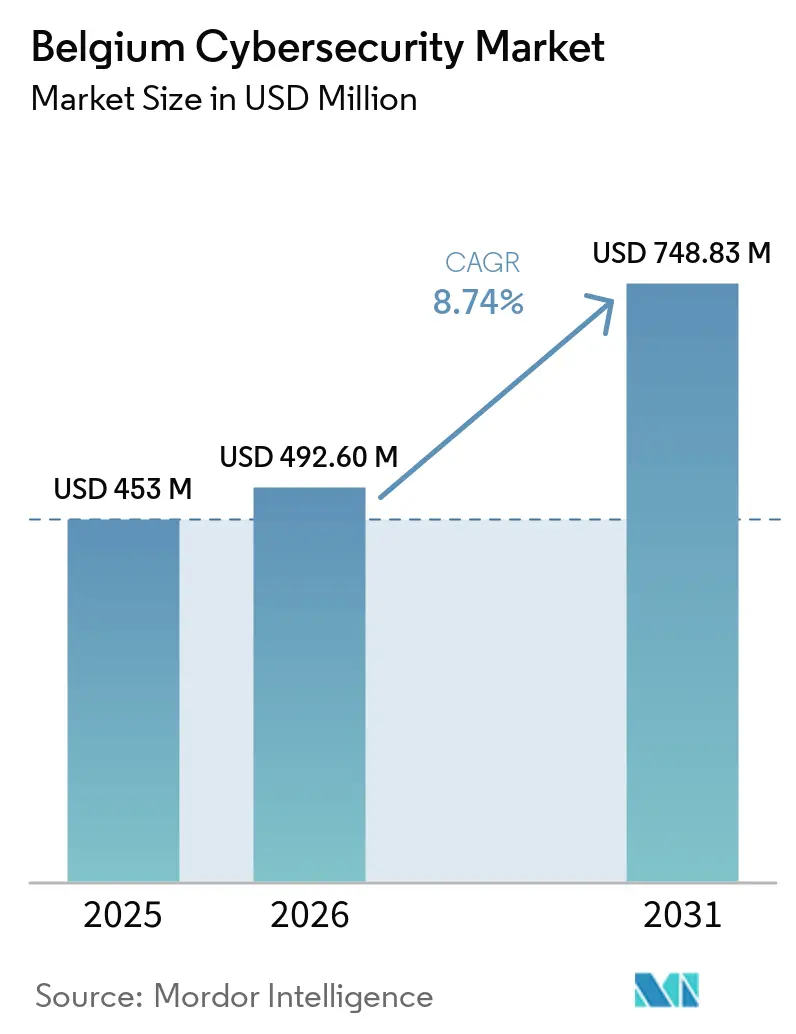
| Taille du marché de l'année de base (2025) | 453 Millions de dollars américains |
| Taille du Marché (2026) | 492.60 Millions de dollars américains |
| Taille du Marché (2031) | 748.83 Millions de dollars américains |
| Taux de croissance (2026 - 2031) | 8.74 % |
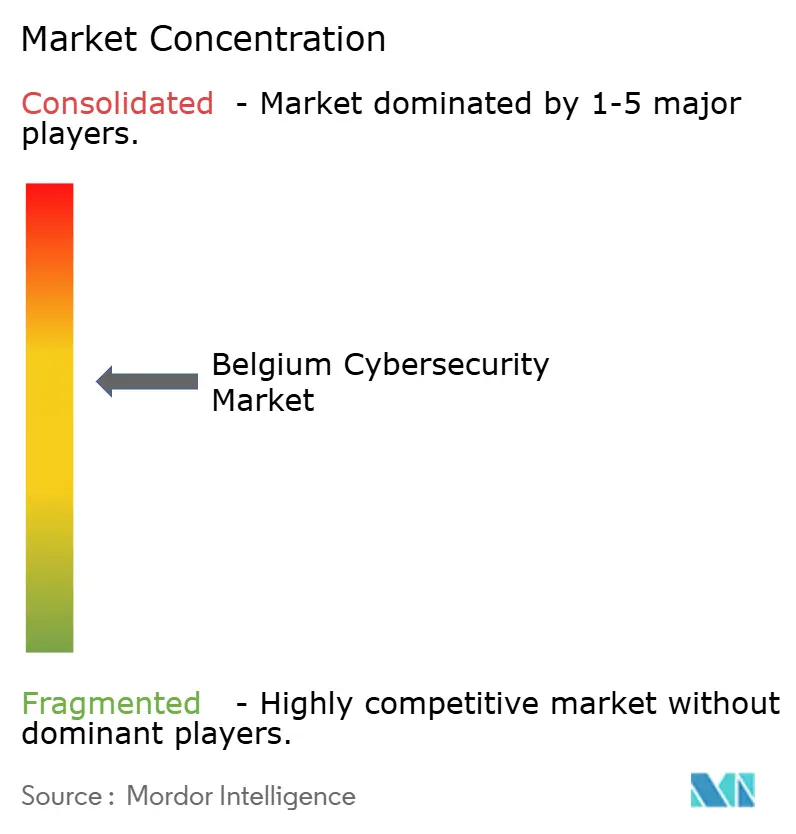
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché belge de la cybersécurité par Mordor Intelligence
La taille du marché belge de la cybersécurité devrait croître de 453 millions USD en 2025 à 492,6 millions USD en 2026, et atteindre 748,83 millions USD d'ici 2031 à un TCAC de 8,74 % sur la période 2026-2031. Des politiques robustes en matière d'économie numérique, la transposition anticipée de la directive européenne NIS2 et de solides programmes de cloud souverain stimulent les budgets de sécurité des entreprises, tandis qu'une cadence croissante d'attaques sophistiquées contraint les conseils d'administration à accorder une attention accrue au risque cybernétique. La concurrence entre fournisseurs reste modérée ; des acteurs mondiaux tels que Thales et Fortinet intègrent des analyses basées sur l'intelligence artificielle dans leurs portefeuilles belges, tandis que des acteurs locaux, dont NVISO et Aikido Security, se concentrent sur la conformité sur mesure et les services gérés. La demande des utilisateurs finaux est portée par les services financiers, mais les dépenses dans les secteurs de la santé, de l'industrie manufacturière et du secteur public affichent les hausses les plus marquées à mesure que la réglementation se renforce. Le financement public, notamment l'allocation de 390 millions EUR dans le cadre du programme pour une Europe numérique, aide les petites organisations à renforcer leurs défenses et compense en partie le déficit national de compétences.
Principaux enseignements du rapport
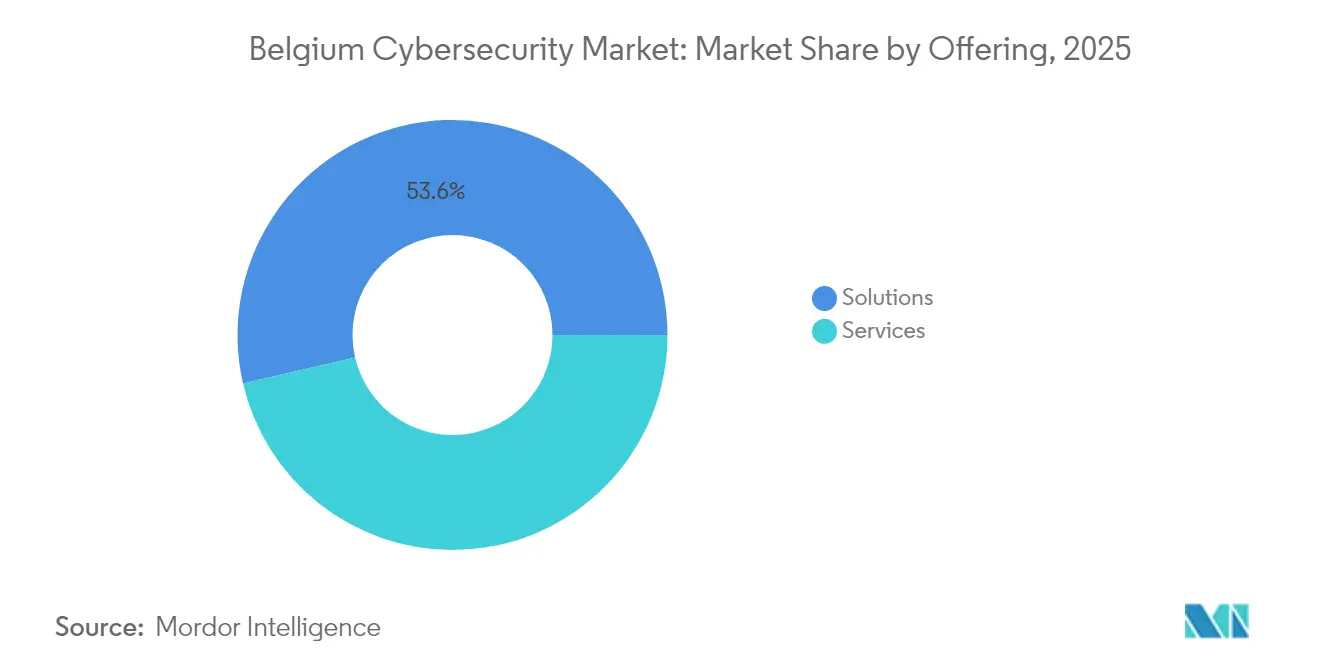
- Par offre, les solutions ont conservé 53,62 % de la part des revenus en 2025, tandis que les services devraient s'accélérer à un TCAC de 10,08 % jusqu'en 2031.
- Par mode de déploiement, la sécurité cloud a capturé la plus grande part de 56,48 % du marché belge de la cybersécurité en 2025 et progressera à un TCAC de 12,44 % jusqu'en 2031.
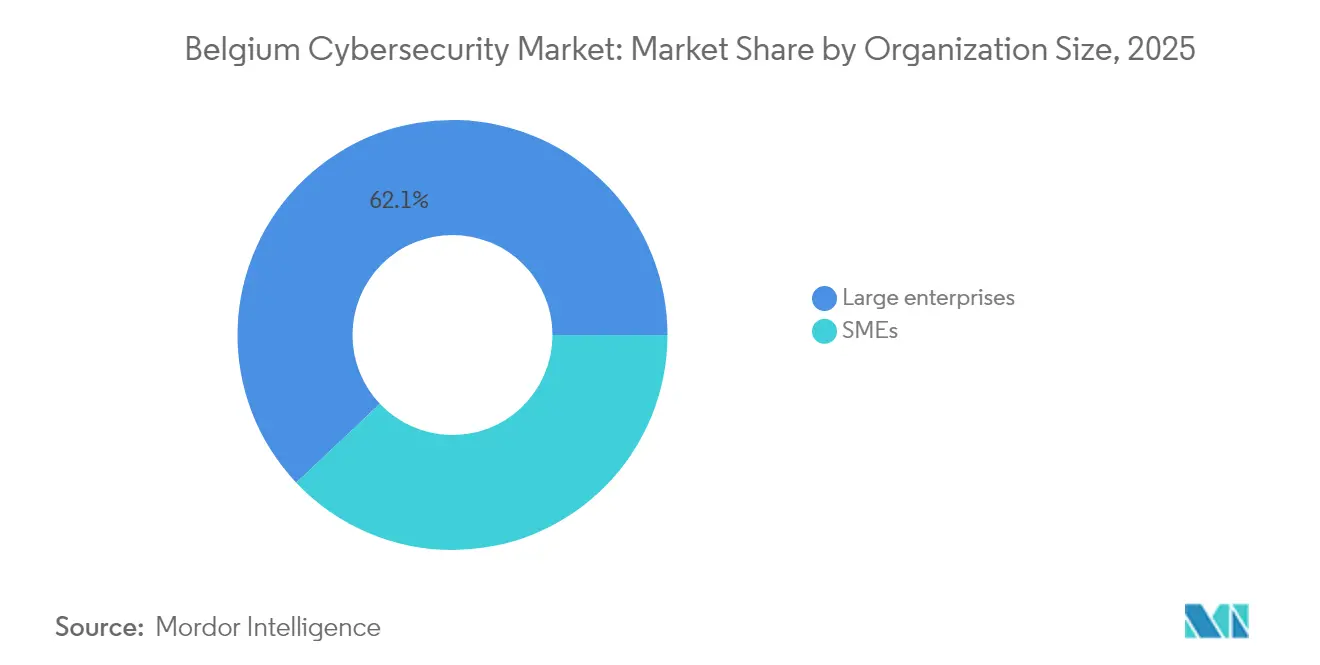
- Par taille d'organisation, les grandes entreprises ont contrôlé 62,05 % de la taille du marché belge de la cybersécurité en 2025 ; le segment des PME devrait croître à un TCAC de 11,05 % durant 2026-2031.
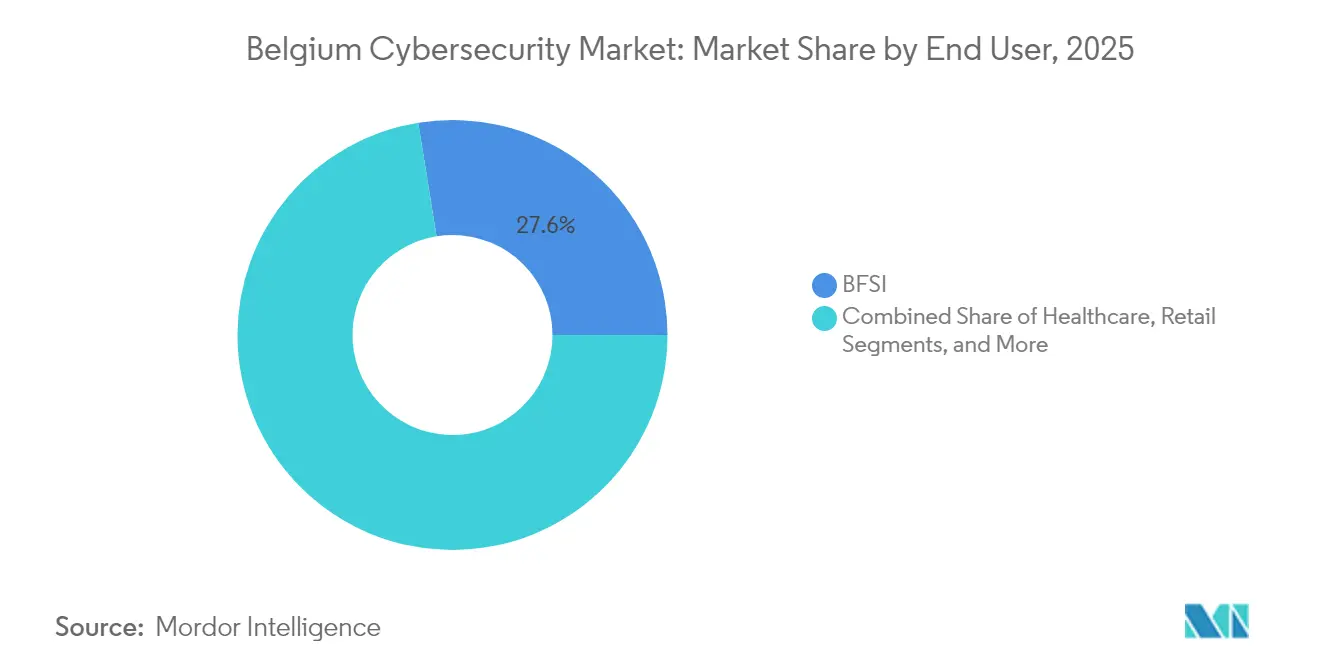
- Par utilisateur final, le secteur BFSI est arrivé en tête avec 27,55 % des revenus de 2025, tandis que la santé devrait afficher le TCAC le plus rapide de 11,18 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Mises à niveau de sécurité obligatoires imposées par la directive européenne NIS2 | +2.1% | National, avec concentration à Bruxelles, Anvers, Gand | Court terme (≤ 2 ans) |
| Faible sensibilisation à la cybersécurité parmi les dirigeants de PME non nativement numériques | +1.8% | National, particulièrement en Wallonie et dans les zones rurales de Flandre | Moyen terme (2-4 ans) |
| Adoption accélérée du cloud parmi les PME belges | +1.4% | National, avec des gains précoces à Bruxelles, Anvers | Moyen terme (2-4 ans) |
| Émergence d'écosystèmes régionaux de fournisseurs de services de sécurité gérés (par ex., Proximus ICT) | +1.2% | National, avec concentration des pôles à Bruxelles | Long terme (≥ 4 ans) |
| Plateformes de détection des menaces pilotées par l'IA réduisant les coûts des centres opérationnels de sécurité | +0.9% | National, avec accent sur les entreprises à Bruxelles, Anvers | Moyen terme (2-4 ans) |
| Incitations des primes d'assurance cyber pour les architectures à confiance zéro | +0.8% | National, avec concentration dans le secteur BFSI | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Mises à niveau de sécurité obligatoires imposées par la directive européenne NIS2
La Belgique a commencé à appliquer la directive NIS2 en octobre 2024, obligeant 2 410 entités essentielles et importantes à mettre en œuvre des contrôles structurés de gestion des risques et à signaler les incidents dans un délai de 24 heures. Des pénalités pouvant atteindre 10 millions EUR (11,73 millions USD) ou 2 % du chiffre d'affaires mondial ont placé le risque cybernétique à l'ordre du jour des conseils d'administration, stimulant des projets pluriannuels de modernisation des plateformes. Le cadre CyberFundamentals du Centre pour la Cybersécurité Belgique offre un parcours de certification échelonné qui réduit les contraintes de conformité et accélère les cycles de sélection des fournisseurs. Des hôpitaux tels que l'UZA Anvers gèrent désormais des centres opérationnels de sécurité centralisés et ont réduit les taux de clics sur les courriels de hameçonnage de 30 % à 8 % à la suite de campagnes obligatoires de sensibilisation du personnel. La dynamique des dépenses devrait se maintenir jusqu'en 2027, le temps que les opérateurs de services d'utilité publique, les opérateurs postaux et les fournisseurs de services numériques finalisent leurs plans d'alignement.
Adoption accélérée du cloud parmi les PME belges
Soixante-quatorze virgule cinq pour cent des PME belges ont atteint une intensité numérique de base en 2023, dépassant la moyenne européenne et créant une demande soutenue pour des piles de sécurité natives du cloud. Des accords de cloud souverain, notamment l'initiative Proximus-Google Cloud, intègrent des contrôles de localisation tout en offrant des charges de travail élastiques, améliorant l'adoption dans les secteurs verticaux réglementés. Des banques exclusivement numériques telles que NewB exploitent des architectures cloud-first associées à des systèmes d'authentification forte conformes à la directive PSD2, établissant des précédents pour leurs homologues du secteur des technologies financières. Les PME consacrent désormais 10 à 15 % de leurs budgets informatiques à la cybersécurité, principalement orientés vers des outils d'identité, de protection des données et de micro-segmentation fournis en mode SaaS. Les analyses de menaces basées sur l'IA intégrées à ces plateformes réduisent la complexité opérationnelle et comblent l'écart de capacités entre les petites entreprises et les grandes entreprises.
Émergence d'écosystèmes régionaux de fournisseurs de services de sécurité gérés
Proximus Ada et d'autres pôles de services centrés sur Bruxelles mutualisent les rares talents en sécurité et fournissent des offres de surveillance 24h/24 et 7j/7, de réponse aux incidents et de conformité en tant que service.[1] Des partenariats tels que celui d'Orange Cyberdefense avec CrowdStrike étendent la détection et la réponse gérées (MDR) aux fabricants et opérateurs logistiques du marché intermédiaire. Les fournisseurs de services de sécurité gérés intègrent de plus en plus la connaissance réglementaire locale — notamment autour de NIS2 — et proposent des modèles d'abonnement échelonnés alignés sur les appétits de risque. La demande est la plus forte parmi les organisations de moins de 250 employés qui ne peuvent justifier des effectifs dédiés à un centre opérationnel de sécurité mais doivent satisfaire aux exigences réglementaires de base.
Plateformes de détection des menaces pilotées par l'IA réduisant les coûts des centres opérationnels de sécurité
L'automatisation par l'IA réduit les cycles d'investigation et les coûts de traitement par alerte. Le service 365guard de Proximus bloque les spams par SMS en apprenant continuellement les schémas régionaux, tandis que FortiSOAR fournit plus de 800 playbooks pour une gestion unifiée des cas.[2] Les hôpitaux belges déploient des moteurs de détection d'anomalies qui capturent des instantanés des systèmes cliniques et signalent les comportements suspects en temps réel, protégeant les dossiers des patients sans augmenter les effectifs d'analystes. L'adoption est la plus rapide dans les secteurs de la finance et de la santé, où les volumes d'alertes sont élevés et les délais de conformité courts.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Déficit aigu de 10 000 professionnels en cybersécurité | -1.9% | National, avec concentration à Bruxelles, Anvers | Long terme (≥ 4 ans) |
| Forte dépendance aux systèmes industriels de technologie opérationnelle hérités dans l'industrie manufacturière flamande | -1.3% | Région flamande, corridors manufacturiers | Long terme (≥ 4 ans) |
| Saturation budgétaire dans les cycles de renouvellement informatique du secteur public | -0.8% | National, avec accent sur les administrations fédérales et régionales | Moyen terme (2-4 ans) |
| Paysage local de fournisseurs fragmenté limitant la consolidation des plateformes | -0.7% | National, avec concentration dans le segment des PME | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Déficit aigu de 10 000 professionnels en cybersécurité
Les prévisions indiquent que la Belgique manquera d'environ 21 000 spécialistes en technologie d'ici 2026, les postes en cybersécurité étant les plus difficiles à pourvoir. Les salaires moyens des analystes en sécurité dépassent 85 000 EUR (91 800 USD), mettant les entreprises locales en concurrence avec les multinationales et les agences de l'UE dont le siège est à Bruxelles. La pénurie de compétences est la plus sévère en matière de sécurité des technologies opérationnelles, d'architecture cloud et d'analyses basées sur l'IA. Les entreprises répondent en augmentant leurs contrats avec des fournisseurs de services de sécurité gérés et en finançant des programmes universitaires tels que le master en ingénierie de la cybersécurité de la KU Leuven. Malgré ces mesures, le vivier de main-d'œuvre mettra plusieurs années à se stabiliser, maintenant l'inflation salariale et les retards de projets à des niveaux élevés.
Forte dépendance aux systèmes industriels de technologie opérationnelle hérités dans l'industrie manufacturière flamande
De nombreux réseaux de contrôle de processus dans les installations pétrochimiques, agroalimentaires et métallurgiques restent non segmentés et utilisent des protocoles obsolètes, exposant les infrastructures critiques à des attaques par mouvement latéral. Des analyses menées sur Internet ont révélé des automates programmables industriels et des tableaux de bord d'interfaces homme-machine vulnérables à travers la Flandre.[3] Les opérateurs hésitent à mettre à jour ou à remplacer des équipements devant fonctionner en quasi-production continue, prolongeant ainsi les fenêtres de risque. Des intégrateurs spécialisés tels que Soteria installent des capteurs de surveillance passive et des nœuds de détection d'anomalies, mais la remédiation complète coïncide souvent avec des intervalles de renouvellement des dépenses d'investissement de 10 à 15 ans, tempérant les dépenses de sécurité à court terme.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les services s'accélèrent à mesure que le déficit de compétences se creuseLes solutions ont conservé 53,62 % des revenus de 2025, portées par les suites de pare-feu, de protection des terminaux et de gestion des identités acquises pour satisfaire aux exigences de base de la directive NIS2. En termes de valeur, les solutions représentaient 242,9 millions USD de la taille du marché belge de la cybersécurité en 2025. La croissance, cependant, s'oriente vers les services à un TCAC de 10,08 %, l'externalisation compensant le déficit de main-d'œuvre et offrant des coûts prévisibles. La détection et la réponse gérées, les évaluations de préparation aux incidents et les ateliers de conformité constituent l'essentiel des nouveaux contrats. L'expansion d'Eye Security à travers le Benelux illustre l'intérêt croissant pour des offres MDR sur mesure destinées aux entreprises de taille intermédiaire.
Les revenus des services ont augmenté à mesure que les clients demandaient une surveillance continue, des flux de renseignements sur les menaces et des exercices de simulation d'attaques. La part de marché belge de la cybersécurité des services gérés devrait approcher 48,35 % d'ici 2031, réduisant l'écart avec les ventes de produits. Le succès des fournisseurs dépend de plus en plus de l'intégration de l'automatisation, de l'analytique et de l'expertise de terrain dans des offres de services cohérentes qui répondent directement aux exigences réglementaires.

Par mode de déploiement :
la sécurité cloud domine la transformation numériqueLes contrôles fournis via le cloud ont capturé 56,48 % des dépenses de 2025, soit l'équivalent de 255,9 millions USD de la taille du marché belge de la cybersécurité, et devraient croître à un TCAC de 12,44 %. Les zones de cloud souverain exploitées par Proximus, associées aux services déconnectés de Google, répondent aux exigences de résidence des données et permettent des charges de travail réglementées. Les investissements sur site persistent dans les domaines de la défense, des infrastructures critiques et de certaines entités publiques, mais représentent une part décroissante des nouveaux budgets.
L'adoption du cloud est la plus rapide parmi les entreprises de technologie financière et les start-ups de la santé qui exploitent la sécurité des conteneurs, la micro-segmentation et les pipelines DevSecOps pour accélérer leurs cycles produits. Les cadres de gouvernance multi-cloud et hybrides gagnent en popularité au sein des grandes entreprises cherchant à appliquer une politique unifiée sur Amazon Web Services, Microsoft Azure et les actifs de cloud privé. Les outils automatisés de gestion de la posture aident les équipes aux ressources limitées à visualiser les mauvaises configurations et les dérives de politique.
Par taille d'organisation :
les PME stimulent la croissance malgré la domination des grandes entreprisesLes grandes organisations détenaient 62,05 % des dépenses de 2025, soutenues par des centres opérationnels de sécurité consolidés et des plateformes de défense à plusieurs niveaux. Elles continuent d'investir dans la gestion de la surface d'attaque et la segmentation à confiance zéro, mais leur croissance budgétaire incrémentale est inférieure à celle des entreprises plus petites. Les PME génèrent le TCAC le plus élevé de 11,05 %, le périmètre de la directive NIS2 englobant désormais les entreprises de taille intermédiaire dans les secteurs de l'énergie, de la logistique et des services numériques.
Les modèles SaaS par abonnement et les contrats MDR groupés rendent les contrôles de niveau entreprise financièrement viables pour les organisations de moins de 250 employés. Les tours de financement d'Aikido Security illustrent la conviction des investisseurs que des outils de sécurité centrés sur les développeurs et intuitifs correspondent aux besoins des PME. Les programmes de bons gouvernementaux en Wallonie réduisent davantage les coûts d'adoption, stimulant la demande dans les communes rurales.
Par utilisateur final :
la santé émerge comme le secteur à la croissance la plus rapideLe secteur BFSI a contribué à hauteur de 27,55 % du chiffre d'affaires de 2025 ; sa posture dictée par la conformité maintient les dépenses par employé parmi les plus élevées d'Europe. Des banques telles que KBC automatisent la biométrie comportementale et l'analyse de la fraude pilotée par l'IA pour satisfaire aux règles d'authentification forte des clients imposées par la directive PSD2. La santé, cependant, devrait afficher un TCAC de 11,18 % jusqu'en 2031 dans le sillage du déploiement des dossiers de santé électroniques et de l'exposition aux rançongiciels.
Les hôpitaux déploient des plateformes de résilience contre le hameçonnage et des services de sauvegarde immuables à la suite d'une série de perturbations en 2024. Les entreprises industrielles en Flandre privilégient la segmentation des réseaux de technologie opérationnelle, tandis que les opérateurs de télécommunications protègent les dorsales nationales en fibre optique grâce à des centres d'épuration DDoS à haute capacité. Les chaînes de commerce de détail renforcent les terminaux de point de vente et les API de commerce électronique à mesure que les volumes de transactions augmentent.
Analyse géographique
Bruxelles accueille les institutions européennes, les sièges sociaux mondiaux et le principal vivier de talents en cybersécurité de Belgique. Cette concentration se traduit par la plus forte densité du pays en intégrateurs de solutions, en entreprises de réponse aux incidents et en laboratoires de recherche. Thales seul maintient 1 200 employés sur onze sites belges, avec des centres de compétences phares CyberIT et CyberOT dans la capitale. La ville pilotera des cartes d'identité numérique biométriques à partir de novembre 2026, injectant de nouveaux investissements dans les cadres de chiffrement, de gestion des clés et de protection des données des citoyens.
Anvers et Gand ancrent le corridor industriel de la Flandre, où les fabricants font face aux risques liés aux technologies opérationnelles héritées et où les autorités portuaires sécurisent les chaînes logistiques maritimes. Les subventions du programme InvestAI, conçues pour mobiliser 200 milliards EUR pour les projets d'intelligence artificielle, allouent des financements pour la maintenance prédictive et la cyber-résilience des lignes de production. L'autorité portuaire d'Anvers a étendu son centre de fusion cybernétique pour surveiller les systèmes de suivi des navires et automatiser le partage de renseignements sur les menaces avec les transitaires.
La Wallonie met l'accent sur la numérisation des PME dans le cadre de la feuille de route Digital Wallonia 2024-2029, offrant des subventions « Chèque-Entreprise » remboursant jusqu'à 80 % des audits de cybersécurité. Les liens transfrontaliers avec la France et le Luxembourg permettent aux fournisseurs de services de sécurité gérés régionaux de servir des bases de clients multilingues et de standardiser les outils de conformité entre juridictions. Les projets émergents dans le stockage d'énergies renouvelables et l'orchestration des réseaux intelligents font naître une demande pour des solutions de sécurité des technologies opérationnelles de niche qui s'intègrent aux environnements SCADA en temps réel.
Paysage réglementaire
Les obligations de cybersécurité de la Belgique sont remodelées par la transposition et la mise en œuvre opérationnelle par le pays des règles européennes en matière de cybersécurité, le Centre pour la Cybersécurité Belgique (CCB) agissant en tant qu'autorité nationale centrale via les orientations de Safeonweb et les informations réglementaires liées à NIS2. La loi du 26 avril 2024 (loi NIS2) formalise les obligations de gestion des risques et de signalement des incidents pour les entités essentielles et importantes, et à la mi-2026, Safeonweb avait enregistré 7 825 organisations, indiquant une couverture institutionnelle plus large au-delà des premiers adoptants.
Le socle de conformité s'étend également aux exigences sectorielles et relatives aux infrastructures critiques, notamment la loi sur la résilience des entités critiques du 19 décembre 2025 et les instruments européens appliqués en Belgique tels que DORA (à partir du 17 janvier 2025), le Cyber Solidarity Act (4 février 2025) et le Cyber Resilience Act (10 décembre 2024), ainsi que la mise en œuvre progressive de l'AI Act (2024-2026). En 2026, la Belgique a révisé et adopté un plan national d'urgence cyber entièrement mis à jour par arrêté royal et a participé à l'exercice Cyber Europe 2026 (juin 2026), renforçant la coordination de crise et rehaussant les attentes en matière de préparation aux incidents dans les secteurs réglementés.
Paysage concurrentiel
Le marché belge de la cybersécurité comprend un mélange équilibré de fournisseurs de plateformes mondiales, de prestataires de services régionaux et de spécialistes de niche. Thales, Fortinet, Palo Alto Networks et Cisco exploitent leur envergure et leur intégration multi-cloud pour remporter des déploiements d'entreprise complexes. Des champions locaux tels que NVISO se concentrent sur les tests de pénétration et la forensique des incidents, tandis que la cartographie de la surface d'attaque externe de Sweepatic élargit la portée européenne d'Outpost24 à la suite de son acquisition en 2023.
La capacité en intelligence artificielle est un facteur de différenciation primordial. Thales collabore avec Google Cloud pour intégrer les analyses Chronicle SecOps dans son centre opérationnel de sécurité belge, permettant un triage des alertes en moins d'une minute. Proximus Ada associe des lacs de données d'IA propriétaires à la télémétrie partenaire pour alimenter des moteurs d'anomalie comportementale qui contiennent automatiquement les menaces sur les terminaux. La concurrence dans les services gérés s'intensifie alors qu'Orange Cyberdefense double ses effectifs MDR, et que Sophos intègre la télémétrie de Secureworks pour soutenir 28 000 clients MDR dans le monde entier.
Des opportunités d'espaces blancs persistent dans la sécurité des technologies opérationnelles pour l'industrie manufacturière et l'énergie, ainsi que dans les solutions de conformité en tant que service qui traduisent les clauses de NIS2 en bibliothèques de contrôles automatisés. Les partenariats entre fournisseurs de technologies de niche et fournisseurs de services de sécurité gérés devraient s'accélérer pour combler les lacunes de capacités et satisfaire la demande du marché intermédiaire pour des offres intégrées et axées sur les résultats.
Leaders du secteur de la cybersécurité en Belgique
-
IBM Corporation
-
Cisco Systems, Inc.
-
Thales
-
Sweepatic
-
RHEA Group
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Cybersécurité en Belgique Entreprises couvertes dans ce rapport
- IBM Corporation
- Cisco Systems
- Thales Group
- Palo Alto Networks
- Check Point Software
- Dell Technologies
- Fujitsu
- Sweepatic
- RHEA Group
- Orange Cyberdefense
- Proximus
- Accenture
- Deloitte Belgium
- Atos (Eviden)
- Secutec
- Telenet Security
- Sopra Steria
- NTT Data Belgium
- CrowdStrike
- Fortinet
Opportunités de marché et perspectives d'avenir
L'alignement sur NIS2, les programmes de préparation aux crises menés par le Centre pour la Cybersécurité Belgique (CCB), et la superposition d'exigences à l'échelle de l'UE (Cyber Resilience Act, DORA, Cyber Solidarity Act, et le déploiement de l'AI Act) soutiennent une demande durable pour des contrôles de sécurité conformes et des services prêts à fournir des preuves. L'ampleur des organisations enregistrées sur Safeonweb (7 825 à la mi-2026) élargit encore le bassin adressable pour le soutien à l'audit, les flux de travail de signalement d'incidents et les offres de détection et de réponse gérées construites autour de la documentation destinée aux régulateurs.
La sécurité des produits et l'accompagnement des PME liés au Cyber Resilience Act se distinguent comme un domaine d'opportunité concret, soutenu par le projet SECURE financé par l'UE, qui fournit 16,5 millions d'EUR de financement en cascade et des subventions allant jusqu'à 30 000 EUR par projet pour aider les PME à respecter les obligations du CRA. D'autres domaines de demande se forment autour des contrôles de sécurité de l'IA à mesure que les LLM sont intégrés dans les flux de travail des attaquants, ce qui accroît l'attention portée à la sécurité des identifiants, à la gestion des correctifs et à l'automatisation de la réponse aux incidents, en particulier dans les administrations publiques exploitant des environnements existants. Des canaux de conditionnement pour fournisseurs et MSSP se dessinent également grâce aux efforts de Flanders Investment et aux mises à jour de l'écosystème wallon, qui soutiennent des services localisés de conformité, de formation et de renforcement technique pour les PME et les opérateurs critiques.
Développements industriels récents dans Marché de la Cybersécurité en Belgique
- Juin 2026 : Cisco Systems Inc. - Une vulnérabilité de Cisco Catalyst SD-WAN Manager est activement exploitée, ce qui a entraîné des mises à jour de sécurité recommandées par le Centre pour la Cybersécurité Belgique. Ce correctif renforce les réseaux d'entreprise et confirme le rôle de Cisco dans la sécurisation de l'infrastructure numérique belge.
- Avril 2026 : Cisco Systems Inc. - S'est associé à l'entreprise belge d'IA ML6 pour rejoindre le programme Cisco AI Defense Design Partner afin de sécuriser les applications d'IA. Le partenariat avec ML6 élargit les capacités de sécurité de l'IA de Cisco en Belgique, accélérant l'adoption de charges de travail d'IA sécurisées.
- Avril 2026 : Cisco Systems Inc. - Des vulnérabilités de Cisco Catalyst SD-WAN Manager et de Secure Firewall ont été identifiées comme activement exploitées, nécessitant une correction immédiate recommandée par le Centre pour la Cybersécurité Belgique. La remédiation rapide préserve la continuité des opérations réseau et renforce l'engagement de Cisco envers la cyberdéfense belge.
Marché de la Cybersécurité en Belgique Portée du rapport et méthodologie de recherche
Définition et Périmètre du Marché
Dans le cadre de cette méthodologie, le marché de la cybersécurité en Belgique est défini comme les revenus générés en Belgique par les solutions et services de cybersécurité qui contribuent à prévenir, détecter, répondre aux cybermenaces et à s'en remettre, dans l'ensemble des environnements informatiques.
Exclusions du périmètre : ce dimensionnement exclut le matériel informatique généraliste, les services de connectivité de base et le conseil non lié à la sécurité qui n'est pas directement rattaché à des résultats en matière de cybersécurité.
Aperçu de la Segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Équipements de sécurité réseau
- Sécurité des terminaux
- Autres solutions
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par taille d'organisation
- PME
- Grandes entreprises
- Par utilisateur final
- BFSI
- Santé
- Technologies de l'information et télécommunications
- Industrie et défense
- Commerce de détail
- Énergie et services publics
- Industrie manufacturière
- Autres
Sources de Données, Dimensionnement du Marché et Validation
Recherche Documentaire
La recherche documentaire établit les règles de base de ce qui est comptabilisé et contribue à ancrer le contexte de la demande en Belgique. Nous avons utilisé des sources publiques telles qu'Eurostat pour les indicateurs de l'économie numérique, les publications de l'ENISA pour les tendances en matière de menaces et les sujets liés à la préparation, ainsi que la Commission européenne et les portails fédéraux belges pour les orientations politiques et réglementaires liées à la cybersécurité.
Afin de maintenir le modèle opérationnel, nous avons également examiné les publications statistiques nationales disponibles, les avis sur les incidents de cybersécurité émanant d'organismes publics, ainsi que les sites d'associations ou de normalisation réputés qui précisent les domaines de contrôle de sécurité courants. Les dépôts de documents d'entreprises, les présentations aux investisseurs et la couverture presse de confiance ont été utilisés pour comprendre les évolutions de l'orientation produit, du mix de services et des tendances tarifaires, puis complétés par des abonnements payants sélectionnés pour les données financières des entreprises, les vérifications de brevets, ainsi que les actualités et données financières permettant d'identifier les changements majeurs. Les sources mentionnées ici sont données à titre illustratif uniquement ; nous nous sommes également appuyés sur des références publiques et par abonnement supplémentaires pour collecter, valider et clarifier les données.
Entretiens Primaires et Enquêtes
Les travaux primaires ont été utilisés pour confirmer ce qui est réellement acheté en Belgique et la manière dont les budgets évoluent entre les solutions et les services. Nous avons échangé avec un panel de fournisseurs, de partenaires de distribution et d'acheteurs en entreprise, puis validé les hypothèses auprès de responsables de la sécurité dans des secteurs réglementés et non réglementés afin de combler les lacunes issues de la recherche documentaire.
Ce marché étant un marché national, les entretiens ont été centrés sur la Belgique, et les vérifications ont porté sur les comportements d'achat courants tels que l'adoption des services de sécurité gérés, le calendrier des dépenses en sécurité cloud et les cycles de renouvellement liés à la conformité.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier niveau : 38 % | Directeurs (CXO) : 13 % |
| Niveau intermédiaire : 40 % | Responsables fonctionnels/d'unité : 39 % |
| Acteurs de plus petite taille : 22 % | Managers : 48 % |
Dimensionnement du Marché et Prévisions
Le dimensionnement débute par une approche descendante dans laquelle les signaux d'activité informatique et numérique au niveau national sont utilisés pour reconstituer un volume réaliste de dépenses en cybersécurité pour la Belgique, puis répartis en blocs de revenus par solution et par service. Afin de maintenir la cohérence des totaux, ceux-ci ont été corroborés par des approximations ascendantes sélectives, telles que des vérifications par échantillonnage du prix par utilisateur ou par terminal, des retours des canaux de distribution sur les tailles de contrats, et une consolidation des données fournisseurs pour les domaines où la communication publique des revenus est plus transparente.
Parmi les indicateurs de marché suivis comme données d'entrée du modèle figurent notamment : le mix de déploiement cloud dans les charges de travail de sécurité, le taux de pénétration des services de sécurité gérés, le calendrier de renouvellement lié à la conformité, la demande en réponse aux incidents et en surveillance à la suite de vagues d'attaques signalées, ainsi que la durée contractuelle typique des services de sécurité. Lorsque des données volumétriques directes ne sont pas disponibles de manière cohérente, nous avons utilisé des fourchettes issues des entretiens primaires, affinées à l'aide d'indicateurs documentaires, de sorte que les chiffres finaux ne reposent pas sur une hypothèse unique.
Pour les prévisions, une analyse de scénarios a été utilisée afin que la croissance budgétaire soit liée à des facteurs concrets tels que les cycles de préparation réglementaire, le rythme de migration vers le cloud et les contraintes en matière de ressources humaines qui poussent les acheteurs vers les services gérés. Les scénarios ont ensuite été réconciliés en un scénario de base après que les retours d'experts ont confirmé quels leviers étaient les plus susceptibles de se maintenir au cours des prochaines années.
Validation des Données et Cycle de Mise à Jour
Les résultats sont vérifiés par triangulation entre les signaux côté offre, les retours des acheteurs et les indicateurs de marché indépendants. Nous effectuons également des contrôles de variance pour comprendre pourquoi un segment croît trop rapidement ou trop lentement par rapport au contexte global des dépenses informatiques. Si une anomalie ne peut être expliquée par un événement clairement identifié — par exemple un report d'échéance réglementaire ou une vague de dépenses consécutive à une violation majeure — l'hypothèse est réexaminée et des rappels ciblés sont déclenchés.
Avant validation finale, le modèle fait l'objet d'une revue analytique en plusieurs étapes afin que la cohérence arithmétique, la cohérence des devises et la logique temporelle soient alignées sur l'ensemble de la période d'étude. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs modifient la demande ou les prix. Un contrôle final avant livraison est réalisé afin que les clients reçoivent la vue la plus récente et actualisée.
Taille du Marché de la Cybersécurité en Belgique selon Mordor Intelligence Comparée aux Autres Estimations Publiées
Les tailles de marché publiées pour la cybersécurité en Belgique peuvent paraître différentes même lorsqu'elles traitent de thèmes similaires, car les lignes de revenus comptabilisées et le calendrier de l'année de référence ne sont souvent pas identiques. Des écarts apparaissent également lorsqu'une estimation mélange les revenus produits avec des activités adjacentes à la sécurité informatique au sens large, ou lorsque les services sont traités comme un complément mineur plutôt que comme une composante centrale des dépenses.
L'écart principal provient de la question de savoir si les services de sécurité gérés et les services professionnels sont intégralement comptabilisés aux côtés des revenus des solutions. Mordor Intelligence traite la cybersécurité en Belgique comme le cumul des revenus des fournisseurs issus des solutions de sécurité et des services associés vendus pour la protection active et la réponse aux incidents, plutôt qu'une vision plus étroite centrée uniquement sur les logiciels. Un autre facteur courant est la trajectoire de prix supposée pour les abonnements et les services, certaines estimations maintenant les prix stables tandis que d'autres intègrent une adoption plus rapide de la sécurité cloud et des mises à niveau liées à la conformité. Le calendrier de conversion des devises et la fréquence d'actualisation jouent également un rôle, car un environnement de menaces en évolution rapide peut modifier les comportements d'achat trimestriels et faire varier les totaux annualisés.
Comparaison de référence
| Source | Taille du Marché | Lacunes dans la Méthodologie de Recherche |
|---|---|---|
| Mordor Intelligence | 492,6 millions USD (2026) | |
| Cabinet de conseil régional A | 430,0 millions USD (2026) | Se concentre généralement sur les revenus des produits et plateformes de cybersécurité, et traite souvent les services gérés comme faisant partie de l'externalisation informatique au sens large, ce qui réduit le total comptabilisé dans un marché à forte composante de services. |
| Association sectorielle B | 540,0 millions USD (2026) | Publie souvent une vision basée sur les dépenses pouvant inclure des activités adjacentes de gestion des risques informatiques et de conformité, et peut appliquer des taux de hausse budgétaire supposés plus élevés lors des échéances réglementaires, ce qui peut faire monter le chiffre annuel. |
L'écart observé dans le tableau s'explique principalement par ce qui est classifié comme revenu de cybersécurité par rapport aux services informatiques adjacents, et par la rapidité avec laquelle les prix et l'adoption sont autorisés à évoluer dans l'année de prévision. En maintenant les étapes traçables selon un périmètre défini solutions-plus-services, puis en les soumettant à des vérifications auprès des acheteurs et des fournisseurs, la vue finale reste équilibrée et reproductible pour la prise de décision.
Questions clés répondues dans le rapport
Quelle est la taille du marché belge de la cybersécurité en 2026 ?
La taille du marché belge de la cybersécurité a atteint 492,6 millions USD en 2026 et devrait grimper à 748,83 millions USD d'ici 2031.
Quel segment connaît la croissance la plus rapide ?
Les services de cybersécurité affichent la dynamique la plus forte, se développant à un TCAC projeté de 10,08 % à mesure que les organisations externalisent les charges de travail de surveillance et de conformité.
Pourquoi la sécurité cloud est-elle si dominante en Belgique ?
La numérisation rapide des PME et les offres de cloud souverain garantissant la résidence des données ont propulsé les contrôles fournis via le cloud à 56,48 % des dépenses de 2025, avec un TCAC prévisionnel de 12,44 %.
Comment la directive européenne NIS2 influence-t-elle les dépenses ?
La directive NIS2 impose des contrôles de risque obligatoires et des amendes strictes, élevant la cybersécurité au rang de question stratégique au niveau du conseil d'administration et ajoutant environ 2,1 points de pourcentage au TCAC du marché.
Quel est le principal défi qui freine la croissance du marché ?
La Belgique fait face à une pénurie prolongée d'environ 10 000 professionnels de la cybersécurité, faisant grimper les coûts salariaux et allongeant les délais des projets.