
Tamaño y Cuota del Mercado de Ciberseguridad de Vietnam
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
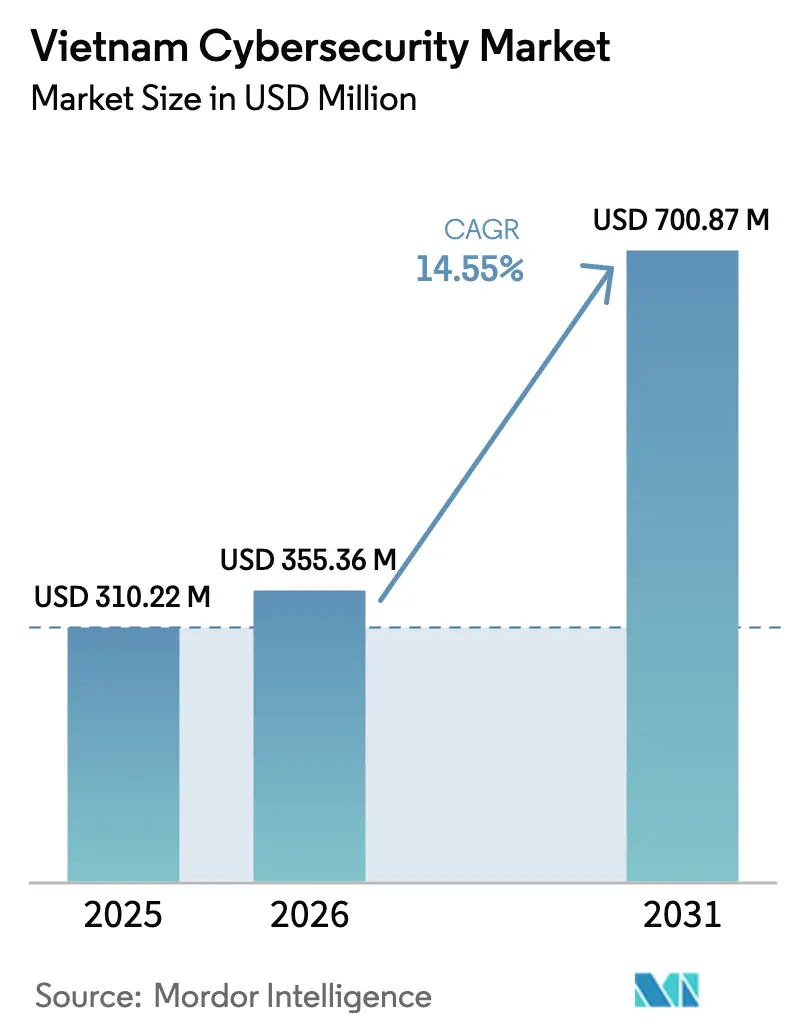
| Tamaño del mercado en el año base (2025) | 310.22 Millones de dólares |
| Tamaño del Mercado (2026) | 355.36 Millones de dólares |
| Tamaño del Mercado (2031) | 700.87 Millones de dólares |
| Growth Rate (2026 - 2031) | 14.55 % |
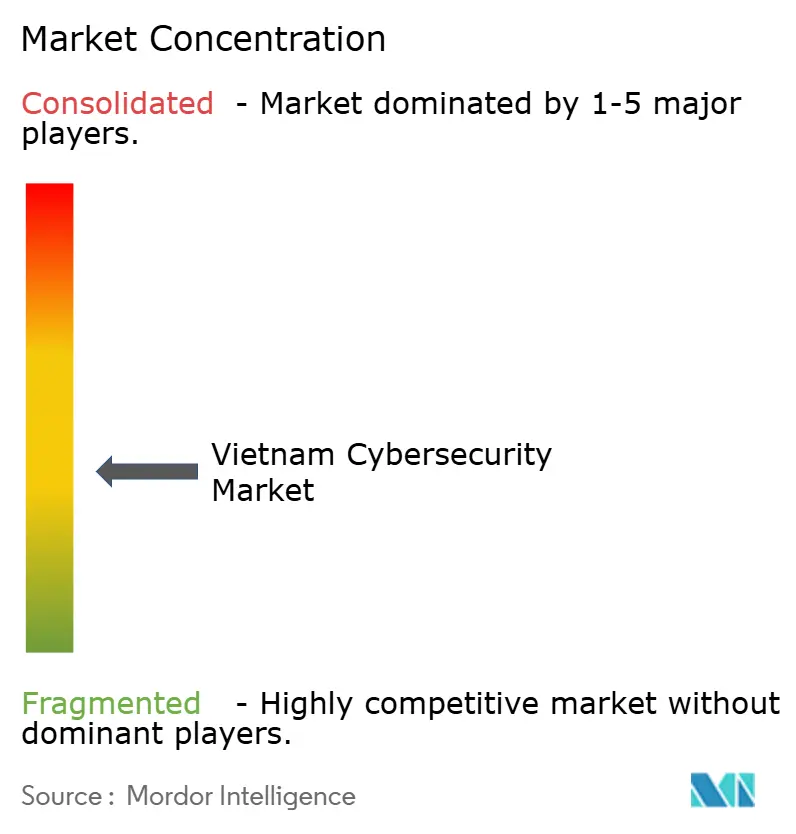
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Vietnam por Mordor Intelligence
Se espera que el tamaño del Mercado de Ciberseguridad de Vietnam crezca de USD 310,22 millones en 2025 a USD 355,36 millones en 2026, y se prevé que alcance USD 700,87 millones en 2031 a una CAGR del 14,55% durante el período 2026-2031. La demanda escala rápidamente a medida que las normas obligatorias de localización de datos bajo el Decreto 53/2022 y el Decreto de Protección de Datos Personales 13/2023 obligan a las empresas a fortalecer sus defensas digitales, mientras que un presupuesto del sector público de USD 100 millones acelera los programas nacionales de ciberresiliencia. La migración a la nube entre las pequeñas y medianas empresas (PYMES), las construcciones de centros de datos de escala hiper por parte de Viettel, AWS y FPT, y el creciente mandato biométrico en el sector bancario amplían aún más el mercado de ciberseguridad de Vietnam al expandir tanto la superficie de amenazas como la carga de cumplimiento normativo. Al mismo tiempo, una escasez proyectada de 700.000 profesionales cualificados hasta 2028 incrementa la demanda de proveedores de servicios y mejora el poder de fijación de precios de los proveedores calificados. La aplicación fragmentada de la normativa, la sensibilidad al precio de las PYMES y los aranceles de importación sobre los dispositivos de seguridad moderan la trayectoria de crecimiento global, pero no la descarrilan, dado el volumen de inversión en soberanía digital.
Conclusiones Clave del Informe
- Por oferta, las Soluciones representaron el 67,12% de la cuota del mercado de ciberseguridad de Vietnam en 2025, mientras que se proyecta que los Servicios avancen a una CAGR del 14,86% hasta 2031.
- Por modo de implementación, la Nube mantuvo una cuota del 56,02% del tamaño del mercado de ciberseguridad de Vietnam en 2025 y se prevé que se expanda a una CAGR del 16,92% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 60,44% de la cuota del mercado de ciberseguridad de Vietnam en 2025, mientras que se espera que las PYMES crezcan a una CAGR del 17,62% hasta 2031.
- Por industria de usuario final, BFSI lideró con una cuota de ingresos del 27,45% del mercado de ciberseguridad de Vietnam en 2025; el sector sanitario es el vertical de más rápido crecimiento, con una CAGR del 18,75% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Ciberseguridad de Vietnam
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Agenda de transformación digital gubernamental que acelera el gasto en seguridad | +2.8% | A nivel nacional, más pronunciado en Hanói y Ciudad Ho Chi Minh | Mediano plazo (2-4 años) |
| Auge de los pagos sin efectivo que amplía la superficie de ataque en BFSI | +2.1% | Centros financieros urbanos | Corto plazo (≤ 2 años) |
| Ola de migración a la nube de PYMES posterior a 2023 | +1.9% | A nivel nacional; zonas industriales | Mediano plazo (2-4 años) |
| Cumplimiento obligatorio con la Ley de Ciberseguridad y el Decreto 53/2022 | +2.3% | Todos los sectores | Corto plazo (≤ 2 años) |
| Construcciones de centros de datos de escala hiper (Viettel, AWS, FPT) | +1.7% | Corredores de Ciudad Ho Chi Minh y Hanói | Largo plazo (≥ 4 años) |
| Aumento de los ataques APT patrocinados por el Estado sobre infraestructuras críticas | +1.4% | Nacional, gobierno y servicios públicos | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Agenda de transformación digital gubernamental que acelera el gasto en seguridad
El Programa Nacional de Transformación Digital destina USD 100 millones a ciberseguridad y exige que cada servicio público alcance la madurez en línea de nivel 4 antes de 2025.[1]Ministerio de Información y Comunicaciones, "Actualización del Programa de Transformación Digital 2025," mic.gov.vn El cambio casi total de la Corporación de Energía Eléctrica del Sur a contratos electrónicos, con 5,6 millones ejecutados en diciembre de 2024, muestra cómo la adopción en el sector público obliga a los proveedores a cumplir los mismos estándares de seguridad.[2]EVN Southern Power Corp., "Informe de Transformación de Contratos Electrónicos," evn.com.vn Ocho plataformas SOC «Fabricado en Vietnam» certificadas en 2023 siguen localizando la experiencia y la financiación, garantizando que los proveedores nacionales obtengan una posición preferencial cuando los organismos públicos adquieren tecnología de seguridad. Cada implementación gubernamental genera un efecto señalizador que impulsa a las empresas privadas a igualar los controles básicos, amplificando la demanda del mercado.
Auge de los pagos sin efectivo que amplía la superficie de ataque en BFSI
La verificación biométrica se volvió obligatoria para transacciones superiores a VND 10 millones en julio de 2024; sin embargo, redes de fraude manipularon las omisiones basadas en fotografías para sustraer más de VND 1.000 millones de varios bancos, poniendo de manifiesto las deficiencias en la precisión del reconocimiento facial. El motor antifraude habilitado con IA de Vietcombank detuvo 40.000 transferencias sospechosas por valor de VND 160 millones en un mes, demostrando los retornos tangibles del análisis de amenazas en tiempo real. En consecuencia, las instituciones de BFSI destinan presupuestos más elevados a la autenticación continua, el análisis del comportamiento y los conjuntos de monitorización de transacciones, ampliando el mercado de ciberseguridad de Vietnam.
Ola de migración a la nube de PYMES posterior a 2023
La plataforma OneSME.vn de VNPT incorporó a casi 160.000 PYMES y procesó VND 600 millones en transacciones durante 2024. Sin embargo, el 60% de las organizaciones aún carece de una hoja de ruta clara para la seguridad en la nube, lo que ha permitido que las violaciones de datos personales contra pequeñas empresas aumenten un 50% interanual. Las arquitecturas de seguridad en nube híbrida que combinan herramientas de cumplimiento normativo con SaaS rentable resuenan con fuerza entre las empresas con recursos limitados.
Cumplimiento obligatorio con la Ley de Ciberseguridad y el Decreto 53/2022
Los proveedores extranjeros de servicios digitales deben localizar los datos de los usuarios durante al menos 24 meses y establecer oficinas en el país en un plazo de 12 meses a partir de la notificación. El Decreto de Protección de Datos Personales 13/2023 profundiza las obligaciones al exigir Responsables de Protección de Datos y evaluaciones de impacto. Las multinacionales ahora aceleran las inversiones en SOC localizados, automatización del cumplimiento normativo y cifrado, impulsando el gasto a corto plazo muy por encima del crecimiento orgánico habitual.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Escasez de talento certificado (brecha de 1,5 ×) | −1.8% | Grandes ciudades: aguda en Ciudad Ho Chi Minh y Hanói | Largo plazo (≥ 4 años) |
| Segmento de PYMES sensible al precio | −1.2% | Ciudades rurales y secundarias | Mediano plazo (2-4 años) |
| Aplicación normativa fragmentada | −0.9% | Varianza provincial | Corto plazo (≤ 2 años) |
| Altos aranceles de importación sobre dispositivos de seguridad | −0.7% | A nivel nacional | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de talento certificado
Vietnam necesitará más de 700.000 especialistas en ciberseguridad para 2028, pero el 76% de las empresas ya reportan escasez de personal, lo que incrementa los costes salariales y alarga los ciclos de implementación. La fuga de cerebros hacia empleadores extranjeros agrava la escasez, mientras que los planes de estudio universitarios van rezagados en formación práctica. La plataforma nCademy 2025 de la Asociación Nacional de Ciberseguridad ofrece cursos personalizados con IA, pero su impacto a corto plazo en el volumen de la fuerza laboral sigue siendo limitado. Los proveedores compensan ofreciendo servicios gestionados remotos y herramientas SaaS de baja intervención, aunque los plazos de los proyectos siguen extendiéndose.
Segmento de PYMES sensible al precio
El 14% de las PYMES no utiliza ningún software antivirus y el 48% carece de cualquier monitorización de seguridad, citando barreras presupuestarias antes que técnicas. Aunque los modelos de Seguridad como Servicio reducen los desembolsos iniciales, muchas empresas siguen esperando hasta después de una brecha antes de invertir, comprimiendo el valor del mercado direccionable a pesar del gran volumen de clientes. Los proveedores ofrecen cada vez más niveles freemium y paquetes subsidiados por el gobierno para impulsar la adopción.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Soluciones sustentan los fundamentos mientras que los Servicios cierran la brecha de competencias
Las Soluciones representaron el 67,12% del mercado de ciberseguridad de Vietnam en 2025, lideradas por equipos de seguridad de red y protección de infraestructuras exigidos bajo el Decreto 53/2022. La demanda de seguridad de aplicaciones, nube y gestión de identidad y acceso se acelera a medida que las empresas migran cargas de trabajo y cumplen con las normativas biométricas. Los ciclos de renovación de la seguridad de red se alinean con los lanzamientos de centros de datos de escala hiper, mientras que las defensas de puntos finales se expanden junto con las tendencias de trabajo remoto.
Los Servicios, aunque de menor tamaño, se proyecta que superen a los productos a una CAGR del 14,86% hasta 2031, a medida que las organizaciones externalizan las operaciones de seguridad para cubrir la escasez de personal. El SOC gestionado, el contrato de respuesta a incidentes y la consultoría de cumplimiento normativo anclan este auge. Se prevé que el tamaño del mercado de ciberseguridad de Vietnam para los Servicios se duplique para 2031, capturando presupuestos reasignados de gastos de capital a gastos operativos. Los proveedores nacionales aprovechan la proximidad y el conocimiento normativo, mientras que los proveedores globales ganan proyectos de transformación complejos.
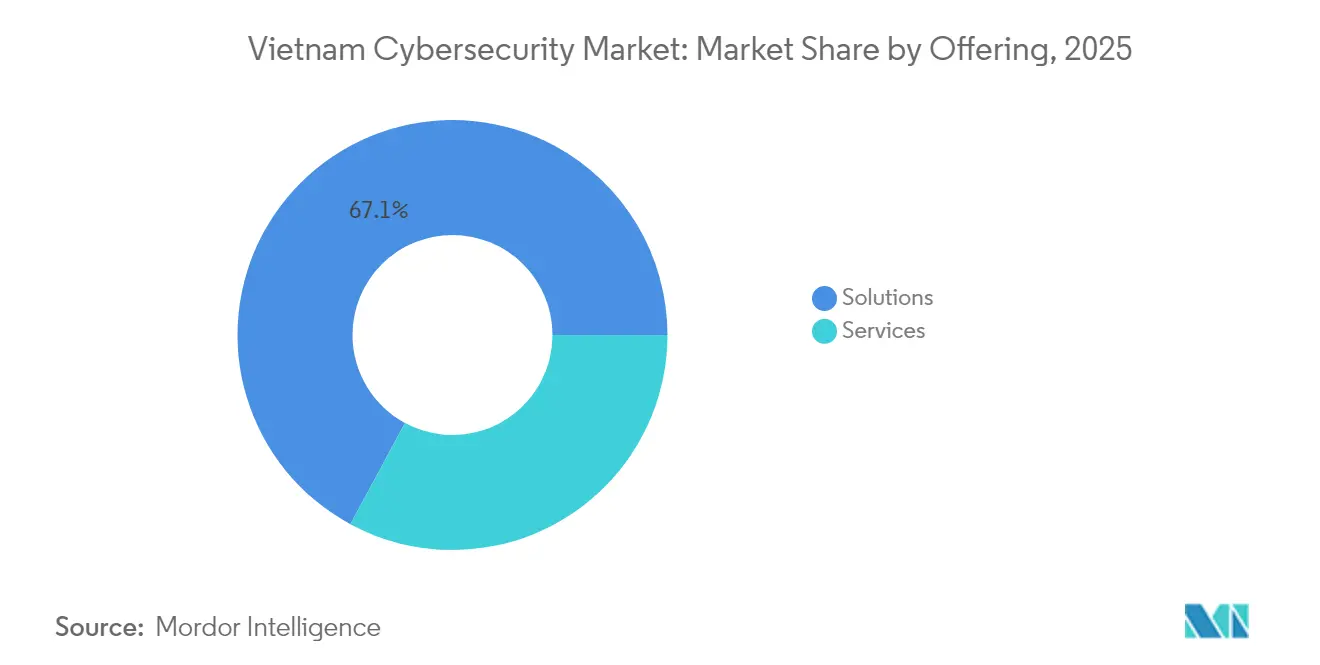
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa adquisición del informe


Por Modo de Implementación: La Nube gana supremacía en medio de centros de datos listos para la soberanía
Las implementaciones en la Nube captaron el 56,02% de la cuota del mercado de ciberseguridad de Vietnam en 2025, impulsadas por la instalación de 140 MW de Viettel y el campus de USD 250 millones de CMC que satisfacen las cláusulas de localización de datos. Las pequeñas empresas valoran la agilidad del SaaS, mientras que los bancos y ministerios eligen nubes privadas para mantener la custodia de los datos sensibles. La demanda de cortafuegos nativos de la nube, seguridad de contenedores y plataformas de protección de cargas de trabajo escala en paralelo.
Los entornos locales persisten en defensa, energía y sectores con sistemas heredados, pero incluso estos adoptan diseños híbridos. La orquestación de políticas unificada en entornos multinube, perimetrales y locales se convierte en un prerrequisito de adquisición, orientando las hojas de ruta de los proveedores hacia una gestión de panel único. Para 2031, se proyecta que el tamaño del mercado de ciberseguridad de Vietnam para los controles implementados en la nube supere al gasto local en una proporción de dos a uno.
Por Tamaño de Organización: El impulso de las PYMES supera a la titularidad de las grandes empresas
Las grandes empresas aportaron el 60,44% de los ingresos del mercado de ciberseguridad de Vietnam en 2025, adquiriendo conjuntos integrados de gestión de riesgos, SIEM avanzado y arquitecturas de confianza cero. Bancos, operadoras de telecomunicaciones y conglomerados negocian contratos por volumen que agrupan software, dispositivos y servicios. Sus criterios de adquisición enfatizan la interoperabilidad con los sistemas existentes y el soporte local.
Las PYMES, sin embargo, registran la CAGR más rápida del 17,62% a medida que la adopción de la nube democratiza el acceso a la seguridad de nivel empresarial. Los testimonios de la plataforma OneSME.vn de VNPT muestran volúmenes de transacciones cercanos a VND 600 millones en 2024, lo que refleja una creciente confianza en los canales digitales.
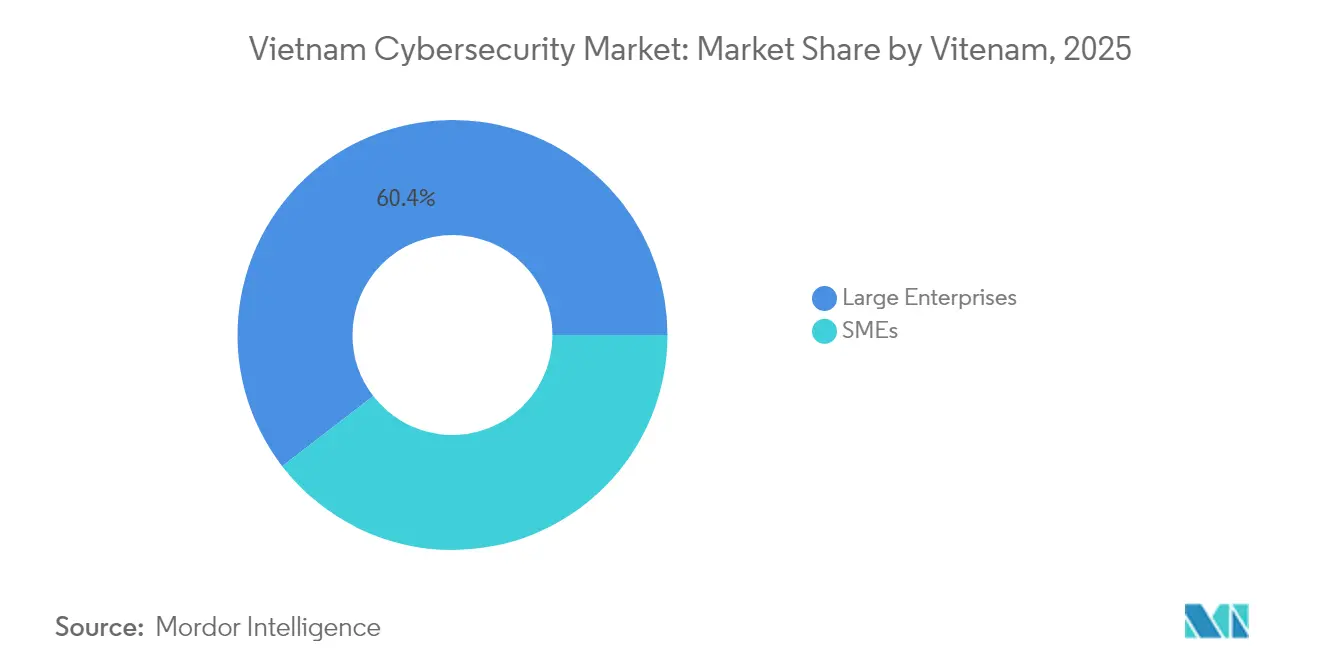
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles previa adquisición del informe
Por Industria de Usuario Final: BFSI mantiene el liderazgo, el sector sanitario se acelera
BFSI representó el 27,45% del tamaño del mercado de ciberseguridad de Vietnam en 2025, absorbiendo el 71% de todos los ciberataques reportados. Las redes de pago en tiempo real, los bancos exclusivamente digitales y los mandatos biométricos juntos hacen necesaria la monitorización continua de transacciones, el análisis de fraude y las pasarelas API seguras. Los bancos invierten en una defensa en capas para preservar la confianza del cliente y el cumplimiento normativo.
Se proyecta que el sector sanitario registre la CAGR más alta del 18,75% hasta 2031, a medida que los registros de salud electrónicos y la telemedicina propagan datos personales sensibles a través de dispositivos distribuidos. La financiación gubernamental para hospitales inteligentes y la infraestructura médica IoT incrementa el riesgo de ataques, impulsando la demanda de cifrado alineado con HIPAA, segmentación de dispositivos médicos y gobernanza de identidades.
Panorama regulatorio
El gasto en ciberseguridad de Vietnam está fuertemente moldeado por el marco de la Ley de Ciberseguridad y sus instrumentos de implementación, junto con las obligaciones de protección de datos y localización de datos. La Ley de Ciberseguridad N.º 116/2025/QH15 fue promulgada el 10 de diciembre de 2025 y entró en vigor el 1 de julio de 2026, con el Ministerio de Seguridad Pública designado como la agencia principal para la gestión estatal unificada de la ciberseguridad. En paralelo, el Decreto 53/2022 y el Decreto de Protección de Datos Personales 13/2023 continúan impulsando requisitos de presencia local, retención localizada de datos y una gobernanza ampliada, incluidas las responsabilidades del Delegado de Protección de Datos y las evaluaciones de impacto. Estos requisitos se traducen en gasto en cifrado, registro, monitoreo y automatización del cumplimiento.
La ejecución de la política se está operativizando mediante un plan de implementación firmado por el Primer Ministro bajo la Decisión N.º 437/QD-TTg (16 de marzo de 2026). El plan establece hitos de coordinación a corto plazo para los ministerios, incluidas revisiones e informes consolidados para mediados de 2026. El conjunto de decretos pendientes referenciado en el plan de implementación, que abarca la prevención del cibercrimen y el delito de alta tecnología, la protección de sistemas de información y las normativas sobre fuerzas de ciberseguridad, aumenta la demanda de preparación para auditorías, procesos de respuesta a incidentes y capacidades de operaciones de seguridad, especialmente entre sectores regulados como la banca, las telecomunicaciones y los operadores de infraestructura crítica.
Análisis de la cadena de valor
La cadena de valor de la ciberseguridad en Vietnam abarca proveedores de tecnología globales y grandes proveedores de hiperescala que suministran plataformas centrales (endpoint, red, nube, IAM y SIEM), fabricantes e integradores locales que entregan dispositivos e implementaciones llave en mano, y una capa de servicios en crecimiento que respalda el diseño, la implementación y las operaciones continuas. La distribución y la habilitación son funciones intermedias importantes, con distribuidores de valor agregado como VNCS que brindan soporte de Distribución, Servicio y Desarrollo (DSD) para pilas internacionales (por ejemplo, Splunk, Akamai e Invicti). Esto ayuda a las empresas a localizar implementaciones e integrar herramientas en sus entornos de TI existentes.
En el segmento posterior, especialistas nacionales y grandes grupos de TI ofrecen construcción de SOC, detección y respuesta gestionadas, evaluaciones y servicios de retención para respuesta a incidentes. La preferencia de los compradores por operaciones en idioma local y fluidez en cumplimiento normativo respalda esta demanda impulsada por servicios. Los actores clave incluyen Viettel Cyber Security, CMC Cyber Security, FPT Information System (división de seguridad) y Vietnam National Cyber Security (NCS), junto con firmas especializadas como VSEC, enfocada en evaluación y pruebas de seguridad. La productización dentro de los servicios también está en aumento, incluido el desarrollo por parte de NCS de una plataforma NCS SOAR para la orquestación de respuesta a incidentes, con el fin de respaldar una entrega repetible para clientes con recursos limitados que enfrentan brechas de habilidades.
Panorama Competitivo
El campo de proveedores sigue fragmentado, con los cinco principales proveedores controlando colectivamente menos del 35% de los ingresos del mercado de ciberseguridad de Vietnam, dejando amplio margen para los competidores. Los líderes nacionales Viettel Cyber Security, FPT Information System y CMC Cyber Security combinan ofertas de pila completa con relaciones gubernamentales, ganando frecuentemente contratos en industrias reguladas. La escisión de Viettel en abril de 2025 le dotó de 500 especialistas y un mandato para penetrar en los mercados de Japón y Filipinas. Mientras tanto, sus investigadores han divulgado más de 400 vulnerabilidades de día cero en software global durante los últimos 18 meses, elevando así la credibilidad de la marca.
Los grandes actores globales, incluidos IBM, Cisco, Microsoft y Palo Alto Networks, están expandiendo su presencia local a través de transferencia tecnológica, laboratorios conjuntos y portales de inteligencia de amenazas en idioma vietnamita. Asociaciones como la alianza de exploración múltiple de OPSWAT-Bkav elevan la precisión de detección a más del 99%, mostrando el valor de la ingeniería híbrida global-local. Las oportunidades de espacio en blanco florecen en el seguro de ciberseguridad, la seguridad IoT industrial y la detección y respuesta gestionada (MDR) orientada a PYMES, nichos abordados actualmente por Viettel Money, VBI, CyStack y DrayTek.
La escasez de talento moldea la estrategia competitiva: las empresas se diferencian mediante academias internas, patrocinios de certificaciones independientes de proveedor y conjuntos de herramientas de configuración automatizada que minimizan la supervisión humana. Además, la experiencia regulatoria emerge como palanca de ventas; los proveedores capaces de orientar a los clientes en la preparación de auditorías del Decreto 53/2022 tienen una ventaja distintiva. A lo largo del horizonte de pronóstico, es probable una consolidación incremental, pero las fusiones a gran escala enfrentan obstáculos de compatibilidad cultural y valoración, manteniendo así una fragmentación moderada.
Líderes de la Industria de Ciberseguridad de Vietnam
IBM Vietnam Co., Ltd
HPT Vietnam Corporation
Cisco Systems, Inc
CMC Corporation
Amazon Web Services, Inc
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
La modernización impulsada por el cumplimiento normativo crea espacio en blanco en los flujos de trabajo de gobernanza, riesgo y operaciones de seguridad, al reducir el esfuerzo manual para las empresas que navegan las obligaciones del Decreto 53/2022 y del Decreto de Protección de Datos Personales 13/2023, así como el alcance ampliado de la Ley de Ciberseguridad vigente desde el 1 de julio de 2026. La oportunidad se refuerza con una señal presupuestaria concreta: la directriz gubernamental que exige que al menos el 15% de los presupuestos de transformación digital e inversión en TI de las agencias estatales se asigne a la protección de la ciberseguridad. Esto respalda la demanda de seguridad por diseño en las plataformas de gobierno electrónico, controles de identidad, cifrado, registro y monitoreo continuo.
Los programas de fortalecimiento de capacidades y las instalaciones relacionadas también generan espacio para proveedores capaces de ofrecer servicios de SOC vinculados a capacitación, inteligencia de amenazas y soporte contra el cibercrimen. El Ministerio de Seguridad Pública inició la construcción del Centro Regional Contra el Cibercrimen para Asia-Pacífico en el Parque de Alta Tecnología Hoa Lac, en Hanói, el 10 de julio de 2026, posicionando el sitio como un centro de capacitación, investigación y asistencia legal. Esto también amplía el soporte para necesidades de respuesta a incidentes, análisis forense y cooperación transfronteriza. En paralelo, el apetito empresarial por operaciones de seguridad más automatizadas se está reforzando con integradores de sistemas locales y socios globales que presentan enfoques de SOC habilitados por IA (por ejemplo, IBM Vietnam y FPT IS destacando tecnologías de SOC impulsadas por IA en un foro bancario), lo cual se alinea con la demanda de servicios gestionados para abordar las limitaciones de talento en ciberseguridad de Vietnam.
Desarrollos recientes del sector
- Julio de 2026: Panorama regulatorio de Vietnam - La Ley de Ciberseguridad de 2025, que exige obligaciones más estrictas a los proveedores de servicios, como la verificación de identidad de usuarios y la notificación de brechas en un plazo de 24 horas, está programada para su implementación. El cambio refuerza la demanda de cumplimiento y podría ampliar el mercado direccionable para proveedores locales y ofertas de servicios de seguridad.
- Abril de 2026: HPT firmó un memorando de entendimiento con SMOne y ManageEngine para expandir el ecosistema de socios y las capacidades de gestión y operaciones de servicios de TI en Vietnam. La colaboración amplía el ecosistema local de MSSP y la capacidad de servicios de TI. Fortalece el flujo de servicios de ciberseguridad de Vietnam y la competitividad del ecosistema.
- Marzo de 2026: HPT alcanzó el estatus de Socio Titanium con Dell Technologies el 18 de marzo de 2026, abarcando capacidades de seguridad de endpoint. El movimiento mejora el acceso a las capacidades de la pila de seguridad de Dell y a las actividades conjuntas de comercialización. Eleva la credibilidad del portafolio de productos de HPT y respalda posibles oportunidades de venta conjunta en el mercado empresarial de seguridad de Vietnam.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para esta metodología, el mercado abarca el gasto en Vietnam en software, hardware y servicios de ciberseguridad que previenen, detectan y responden a ciberamenazas en entornos empresariales y del sector público.
Exclusiones del alcance: se excluyen las compras de seguridad de nivel de consumidor para dispositivos personales y la actividad informal de trabajadores independientes cuando no se registran como ingresos organizados de ciberseguridad.
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Red
- Seguridad de Puntos Finales
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Nube
- Local
- Por Industria de Usuario Final
- BFSI
- Salud
- TI y Telecomunicaciones
- Industrial y Defensa
- Retail
- Energía y Servicios Públicos
- Manufactura
- Otras Industrias de Usuario Final
- Por Tamaño de Organización
- PYMES
- Grandes Empresas
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental estableció la estructura base del modelo, principalmente aclarando los detonantes de política específicos de Vietnam, el ritmo de digitalización y el tamaño de los grupos de gasto en TI a los que la ciberseguridad suele estar vinculada. Nos basamos en fuentes públicas como los portales del gobierno de Vietnam y los comunicados ministeriales relacionados con programas de seguridad cibernética, materiales del Índice Global de Ciberseguridad de la UIT, y publicaciones abiertas de organismos internacionales que monitorean la economía digital y la adopción de TIC.
Para evitar depender excesivamente de una sola serie de datos, también se extrajeron verificaciones de apoyo de fuentes como informes anuales de operadores y empresas, estados financieros auditados, presentaciones a inversionistas, prensa empresarial vietnamita de reputación, y avisos abiertos de contratación pública y licitaciones cuando estuvieron disponibles. En algunos casos, se utilizaron suscripciones de pago para datos financieros e inteligencia empresarial, seguimiento de noticias y finanzas, y bases de datos de patentes para entender hacia dónde se dirigían las señales de desarrollo de productos y contratación. Las fuentes enumeradas aquí son ilustrativas, y se utilizaron muchas referencias adicionales para recopilar, validar y aclarar datos durante el trabajo.
Entrevistas y encuestas primarias
Se utilizaron entrevistas y encuestas primarias para poner a prueba los niveles de adopción y la lógica de precios entre los grupos clave de compradores, como bancos, equipos de telecomunicaciones, fabricantes industriales y agencias públicas, de modo que el modelo refleje cómo se compra realmente la ciberseguridad en Vietnam. También utilizamos estas discusiones para confirmar cómo se dividen los presupuestos entre soluciones y servicios, qué patrones de implementación son más comunes (nube frente a on-premise) y qué cambia después de los principales plazos regulatorios.
Dado que la demanda en Vietnam puede variar según la industria y la madurez, las entradas se validaron con una combinación de proveedores, expertos orientados a canales y usuarios finales, seguido de verificaciones de consistencia entre los polos económicos del norte y el sur, y los programas de nivel nacional.
Distribución de los encuestados en el trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado |
|---|---|
| Nivel superior: 35% | CXOs: 20% |
| Nivel medio: 43% | Líderes funcionales/de unidad: 35% |
| Actores más pequeños: 22% | Gerentes: 45% |
Dimensionamiento y pronóstico del mercado
El dimensionamiento comienza con una construcción de arriba hacia abajo, en la que los indicadores de TIC y digitalización de Vietnam se traducen en un grupo de demanda de ciberseguridad, que luego se filtra según las proporciones típicas de gasto en seguridad validadas mediante entrevistas. Solo después de construir el grupo de demanda aplicamos factores de división específicos del mercado para que los totales coincidan con la forma en que se compran las soluciones y los servicios en el país.
En el modelo se monitorean algunos insumos prácticos porque mueven el gasto de manera visible, incluidos el ritmo de migración a la nube empresarial, los plazos de cumplimiento para la protección de datos personales y la localización de datos, las tendencias de incidentes y exposición que activan nuevos controles, la proporción de seguridad gestionada frente a la entrega interna, y el movimiento promedio de precios de los paquetes de seguridad principales a medida que se amplían las capacidades. Para mantener los totales fundamentados, se utilizan verificaciones selectivas de abajo hacia arriba, como señales de ingresos muestreados de proveedores y canales, la intensidad de contratación y contratos como proxy de la escala de servicios, y una verificación de coherencia del gasto implícito por gran empresa frente a mercados comparables. Cuando la visión de abajo hacia arriba está incompleta, las brechas se manejan escalando desde tasas de cobertura verificadas y aplicando factores de ajuste conservadores que se revisan en el ciclo de expertos.
El pronóstico se realiza mediante análisis de escenarios respaldado por una capa ligera de regresión multivariante, en la que los principales impulsores se proyectan hacia adelante y luego se reconcilian con la visión prospectiva compartida por profesionales locales. El resultado final se mantiene repetible, ya que cada paso puede rastrearse hasta una variable definida y una ruta de cálculo simple.
Validación de datos y ciclo de actualización
La validación se realiza en pasos para que los valores atípicos no pasen inadvertidos. Los resultados del modelo se comparan con señales independientes, como referencias de facturación sectorial, cronogramas de programas públicos y la intensidad implícita del gasto en seguridad por industria, y luego las variaciones son revisadas por otro analista antes de la aprobación final.
Si aparece un cambio importante, como un cambio en la aplicación regulatoria, un aumento significativo del gasto impulsado por una brecha de seguridad, o un movimiento brusco de precios en los servicios, volvemos a contactar a las fuentes y a reevaluar los supuestos afectados antes de finalizar la visión. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando un evento material cambia las perspectivas de demanda. Antes de la entrega, se completa una nueva revisión para que los clientes reciban la visión actualizada más reciente disponible en ese momento.
Estimación del mercado de ciberseguridad de Vietnam de Mordor Intelligence comparada con otras estimaciones publicadas
Las cifras publicadas para la ciberseguridad en Vietnam a menudo parecen diferentes porque cada editor cuenta distintas fuentes de ingresos, elige un año base diferente y aplica su propia visión sobre la rapidez con la que escalará la adopción de nube, cumplimiento y servicios. El momento de conversión de divisas también importa, ya que algunas cifras se reportan primero en moneda local y luego se convierten a USD utilizando un punto de referencia distinto.
Las suscripciones de antivirus para consumidores y los paquetes de seguridad de dispositivos minoristas quedan fuera del alcance de Mordor Intelligence, lo que tiende a reducir el total al gasto empresarial e institucional, más fácil de validar a través de presupuestos, contratos y patrones de entrega de servicios. Otras estimaciones también pueden desviarse cuando mezclan la facturación sectorial con el mercado direccionable, o cuando asumen aumentos agresivos de precios en seguridad gestionada sin verificar cómo compran y renuevan realmente las pymes.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 310,22 millones de USD (2025) | |
| Informe Comercial Gubernamental A | 206,53 millones de USD (2022) | Utiliza un año base más antiguo y se presenta como una instantánea de ingresos del mercado nacional, con claridad limitada sobre cómo se reconocen los servicios, los programas públicos y los contratos multianuales. |
| Compilación de Prensa Empresarial B | 280,00 millones de USD (2024) | Reportado como facturación sectorial, lo que puede incluir actividad de seguridad TIC adyacente y no siempre separa el gasto empresarial en ciberseguridad de los ingresos más amplios relacionados con la seguridad de la información. |
La dispersión entre las cifras se explica principalmente por el momento y por lo que se cuenta como ingresos de ciberseguridad, especialmente cuando se utiliza la facturación sectorial como proxy del gasto de los usuarios finales. Al vincular la estimación a impulsores de demanda claros, un comportamiento presupuestario realista y verificaciones repetibles sobre precios y adopción, el tamaño del mercado resultante se mantiene comprensible y más fácil de reconciliar en una llamada con el cliente.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño actual del Mercado de Ciberseguridad de Vietnam?
Asciende a USD 355,36 millones en 2026 y se proyecta que alcance USD 700,87 millones para 2031.
¿Qué segmento crece más rápido en el Mercado de Ciberseguridad de Vietnam?
La seguridad implementada en la nube lidera, expandiéndose a una CAGR del 16,92% a medida que las empresas migran cargas de trabajo a centros de datos locales de escala hiper.
¿Qué tan grave es la escasez de talento en ciberseguridad en Vietnam?
El país enfrenta un déficit de más de 700.000 profesionales hasta 2028, creando cuellos de botella en la implementación e impulsando la demanda de servicios gestionados.
¿Por qué el sector bancario es un adoptante principal de soluciones de ciberseguridad?
BFSI experimenta el 71% de todos los ciberataques en Vietnam, obligando a los bancos a incorporar análisis de fraude en tiempo real, autenticación biométrica y arquitecturas de confianza cero.
¿Qué regulaciones influyen más en el gasto del mercado?
El Decreto 53/2022 sobre localización de datos y el Decreto de Protección de Datos Personales 13/2023 impulsan colectivamente inversiones obligatorias en infraestructura localizada, automatización del cumplimiento normativo y cifrado.
¿Qué regiones concentran la mayor parte de la inversión en ciberseguridad?
Ciudad Ho Chi Minh y Hanói dominan debido a la concentración de centros de datos, la fuerza laboral cualificada y la proximidad a los reguladores, aunque los SOC provinciales están expandiendo su alcance a nivel nacional.
Última actualización de la página el:



