
Tamaño y Cuota del Mercado de Cifrado de Redes
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 5.67 Mil millones de dólares |
| Tamaño del Mercado (2031) | 8.37 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 8.12 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Cifrado de Redes por Mordor Intelligence
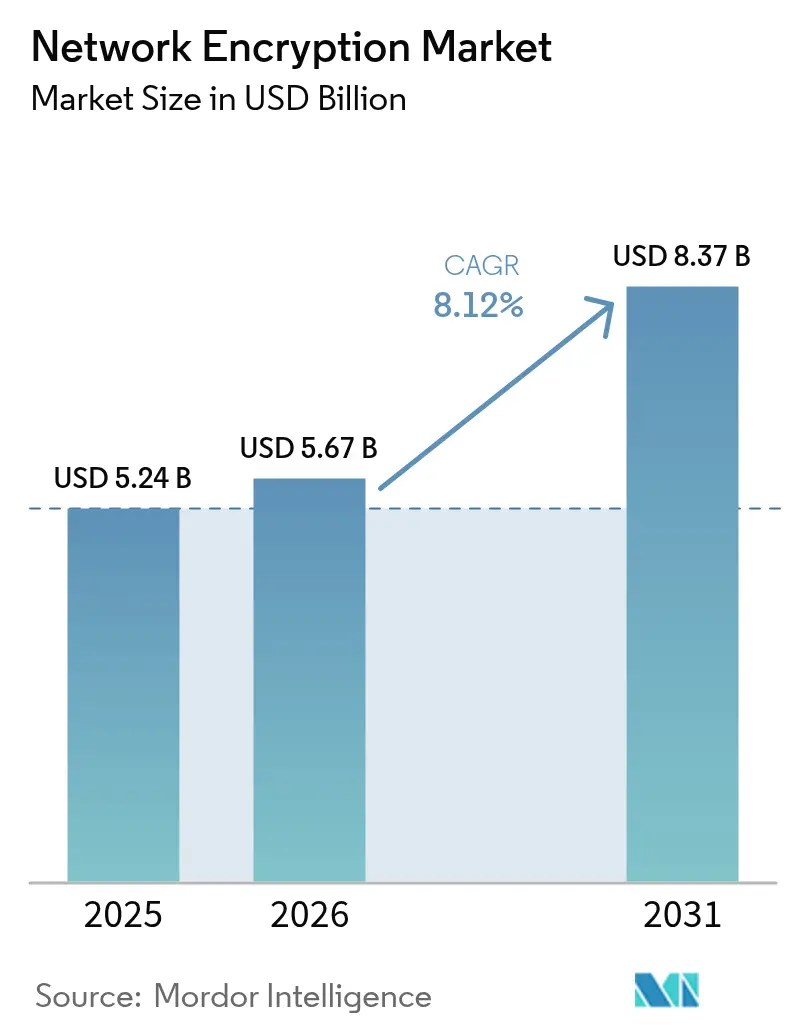
Se espera que el mercado de cifrado de redes crezca de USD 5,24 mil millones en 2025 a USD 5,67 mil millones en 2026, y se prevé que alcance USD 8,37 mil millones en 2031 con una CAGR del 8,12% durante el período 2026-2031. La escalada de amenazas de la computación cuántica, la migración hacia arquitecturas de confianza cero y el endurecimiento de los mandatos regulatorios confluyen para sostener una sólida trayectoria de demanda de controles criptográficos avanzados. Las empresas se apresuran a implementar algoritmos resistentes a la computación cuántica antes de que las computadoras cuánticas sean comercialmente viables, mientras que los despliegues de 5G y la adopción de la nube generan grandes volúmenes de tráfico que deben cifrarse a velocidad de línea. Las soluciones aceleradas por hardware siguen siendo críticas para los casos de uso de latencia ultrabajas; sin embargo, el rápido auge de las plataformas de cifrado definidas por software y gestionadas señala un cambio a largo plazo hacia modelos de consumo flexibles. La diferenciación de los proveedores depende cada vez más de la integración perfecta con plataformas de identidad, la gestión automatizada de claves y el soporte para la primera ola de estándares post-cuánticos.
Conclusiones Clave del Informe
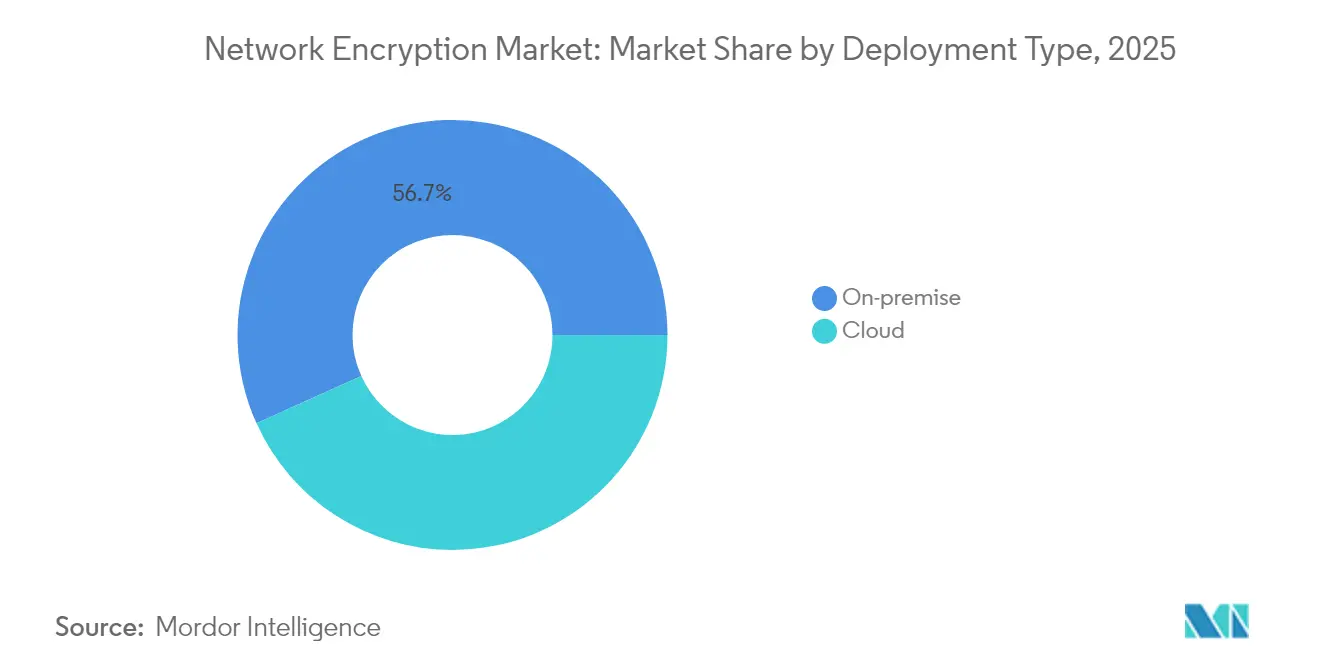
- Por tipo de implementación, las soluciones locales representaron el 56,74% de la cuota del mercado de cifrado de redes en 2025, mientras que se espera que las implementaciones en la nube se expandan a una CAGR del 9,87% hasta 2031.
- Por componente, el hardware representó el 49,01% del tamaño del mercado de cifrado de redes en 2025, mientras que el segmento de soluciones y servicios registró el crecimiento más rápido, con una CAGR del 10,05%, de 2026 a 2031.
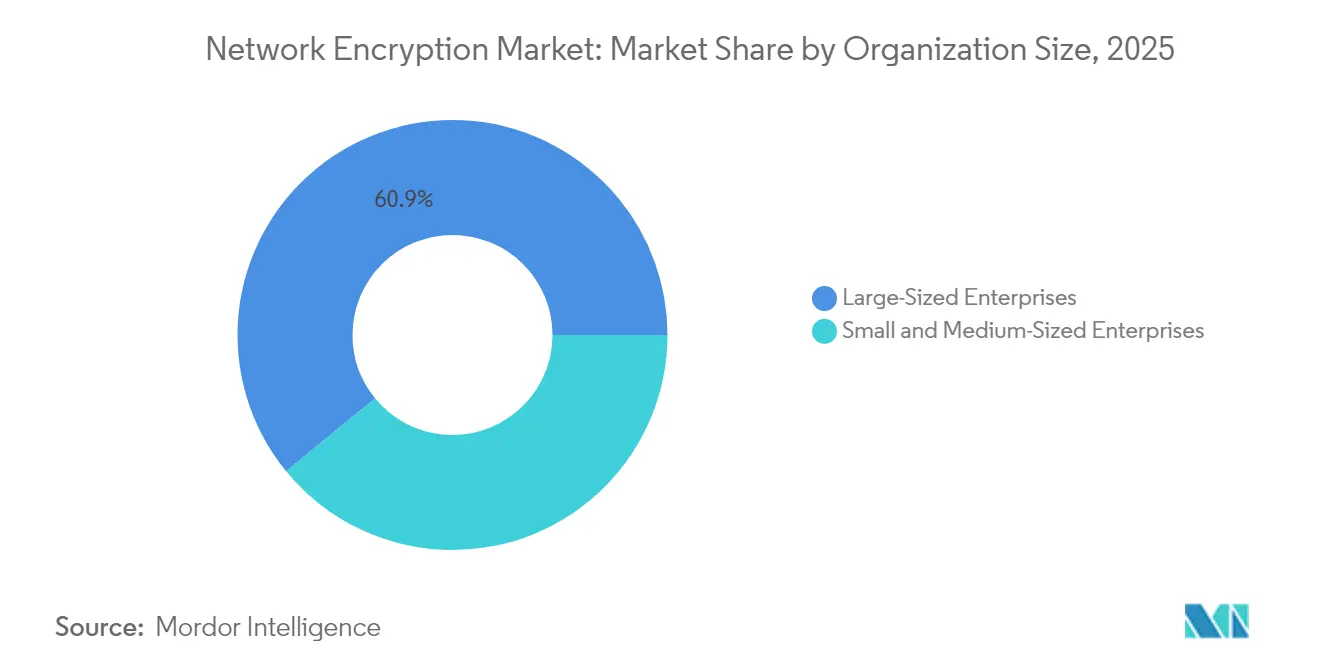
- Por tamaño de organización, las grandes empresas concentraron una cuota de ingresos del 60,92% en 2025; sin embargo, se prevé que el segmento de pymes avance a una CAGR del 9,94%.
- Por industria de usuario final, el sector BFSI lideró con una cuota del 27,35% en 2025, mientras que se proyecta que el sector salud crezca a una CAGR del 8,49% hasta 2031.
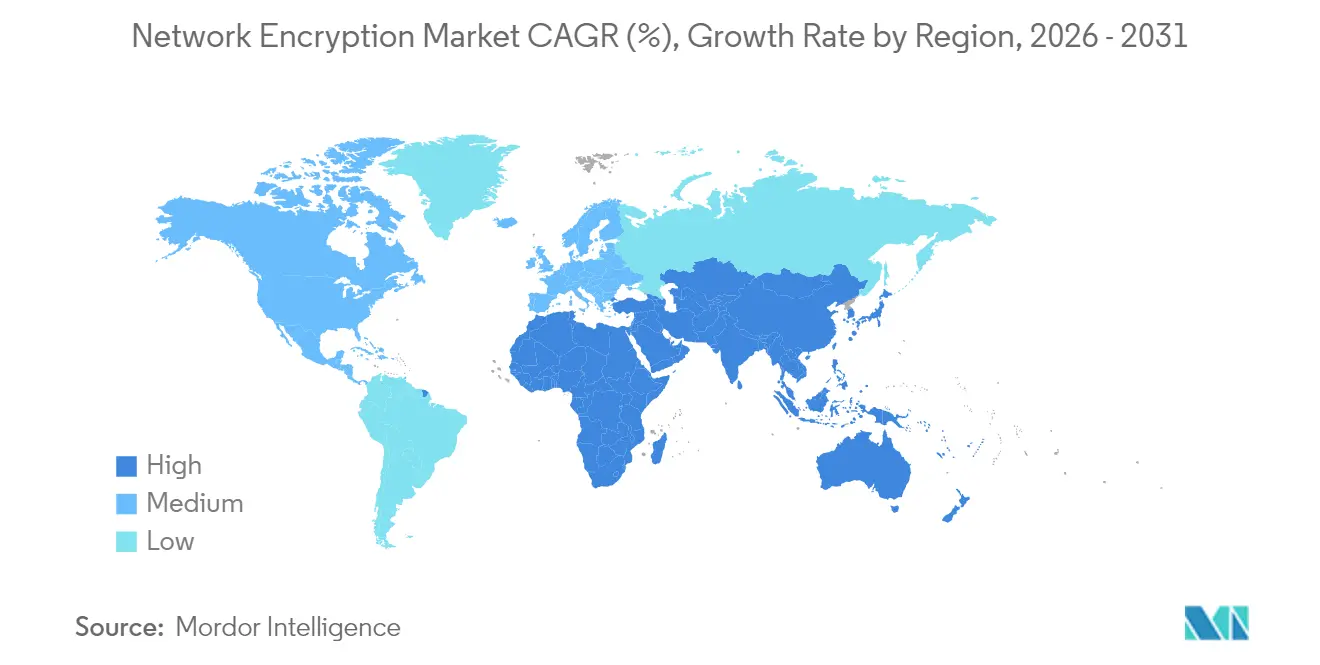
- Por geografía, América del Norte retuvo una cuota del 33,45% en 2025, mientras que se proyecta que Asia-Pacífico registre la CAGR regional más alta, del 8,86%, hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Cifrado de Redes
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de la CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Número creciente de brechas de seguridad de redes | +2.1% | Global con mayor enfoque en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Adopción acelerada de cargas de trabajo basadas en la nube | +1.8% | Global, liderado por América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Auge en los despliegues de 5G que requieren cifrado en línea de alta velocidad | +1.5% | Asia-Pacífico como núcleo, con extensión a América del Norte y Europa | Mediano plazo (2-4 años) |
| Mandatos de cumplimiento como el RGPD y la HIPAA | +1.2% | Europa y América del Norte principalmente, con expansión a Asia-Pacífico | Largo plazo (≥ 4 años) |
| Creciente preocupación por las amenazas de la computación cuántica | +0.9% | Global con adopción temprana en América del Norte y Europa | Largo plazo (≥ 4 años) |
| Adopción creciente de arquitecturas de confianza cero | +0.8% | América del Norte y Europa, con expansión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Número Creciente de Brechas de Seguridad de Redes
Las campañas de ransomware y las intrusiones patrocinadas por estados aumentaron en frecuencia y sofisticación durante 2024, lo que llevó a los directorios a acelerar las inversiones en cifrado en los canales de datos en tránsito. Las leyes de divulgación de brechas en los Estados Unidos, Europa y varias jurisdicciones de Asia-Pacífico imponen fuertes sanciones por la exposición de datos no protegidos, lo que lleva a las empresas a cifrar el tráfico interno este-oeste junto con las comunicaciones externas. Las aseguradoras han endurecido los términos de las pólizas, otorgando descuentos en primas únicamente cuando los asegurados pueden demostrar una cobertura de cifrado ubicua. Como resultado, los equipos de adquisiciones ahora tratan el cifrado a nivel de red como un control de referencia, en lugar de una salvaguarda opcional, lo que impulsa el gasto continuo incluso cuando los presupuestos de TI más amplios se reducen. Los proveedores capaces de ofrecer dispositivos de fácil implementación y motores de políticas automatizados ganan tracción rápidamente.
Adopción Acelerada de Cargas de Trabajo Basadas en la Nube
La migración a la nube pone un nuevo énfasis en la agilidad del cifrado, ya que las cargas de trabajo se activan y desactivan en segundos en entornos multinube. Los servicios de redes nativas en la nube incorporan ahora cifrado avanzado, lo que permite a los equipos de seguridad centralizar la gobernanza de claves mientras los propietarios de aplicaciones mantienen la velocidad de DevOps.[1]Amazon Web Services, "Nuevo Amazon VPC Lattice: Simplifique la conectividad, seguridad y monitoreo entre servicios," amazon.com Los marcos de malla de servicios integran la terminación TLS transparente, eliminando la necesidad de que los desarrolladores programen llamadas de cifrado. Los precios basados en consumo reducen las barreras de entrada para las pymes, permitiéndoles igualar la postura de seguridad de sus pares más grandes sin compras de capital. En consecuencia, las plataformas de cifrado centradas en la nube experimentan un crecimiento de dos dígitos, impulsando la demanda de ofertas complementarias de gestión de claves como servicio.
Auge en los Despliegues de 5G que Requieren Cifrado en Línea de Alta Velocidad
La versión 17 del estándar 3GPP exige el cifrado de extremo a extremo para el corte de red, lo que lleva a los operadores a implementar criptografía a velocidad de línea a velocidades de 100 Gbps y superiores.[2]Proyecto de Asociación de 3ª Generación, "Especificaciones de la Versión 17," 3gpp.org Los fabricantes de equipos integran procesadores criptográficos dedicados en estaciones base y enrutadores centrales, evitando así la necesidad de dispositivos separados que introduzcan latencia. Los casos de uso industrial de 5G, que van desde la robótica autónoma hasta la cirugía remota, no pueden tolerar más de retrasos de submilisegundos; por lo tanto, los operadores prefieren hardware que combine silicio de conmutación con motores de cifrado en un único chipset. Los desembolsos de capital para infraestructura 5G lista para el cifrado, por lo tanto, constituyen un embudo de demanda de varios años, especialmente en Asia-Pacífico, donde los despliegues en terreno virgen son más frecuentes.
Mandatos de Cumplimiento como el RGPD y la HIPAA
Los reguladores especifican cada vez más el cifrado en reposo y en tránsito como requisitos explícitos en lugar de recomendaciones de mejores prácticas. En virtud del RGPD, las autoridades supervisoras de toda la Unión Europea imponen multas multimillonarias en euros cuando las organizaciones no protegen los datos personales durante la transferencia de red. En los Estados Unidos, la actualización de 2025 de la Regla de Privacidad de la HIPAA amplía la definición de información de salud protegida, obligando a las entidades cubiertas a cifrar todo el tráfico de telesalud. Disposiciones similares aparecen en la Ley de Protección de Datos Personales Digitales de India y en la LGPD de Brasil, creando un efecto armonizador que eleva el nivel global para la adopción del cifrado. Los equipos de cumplimiento ahora consideran la automatización del ciclo de vida de los certificados y el registro centralizado de auditorías como capacidades esenciales, beneficiando a los proveedores de plataformas que integran políticas, gestión de claves e informes en una única consola.[3]Comisión Europea, "Ley de Resiliencia Cibernética," europa.eu
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de la CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto costo de implementación de soluciones de cifrado de redes | -1.4% | Global, con mayor presión sobre las pymes en mercados emergentes | Corto plazo (≤ 2 años) |
| Sobrecarga de rendimiento y preocupaciones sobre la latencia en redes de alta velocidad | -1.1% | Global, especialmente en entornos de negociación de alta frecuencia y control industrial | Mediano plazo (2-4 años) |
| Complejidades de interoperabilidad en entornos multifabricante | -0.9% | Global, especialmente en grandes empresas con infraestructura heterogénea | Mediano plazo (2-4 años) |
| Escasez de profesionales especializados en criptografía | -0.7% | Global, más pronunciada en Asia-Pacífico y América Latina | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alto Costo de Implementación de Soluciones de Cifrado de Redes
Las implementaciones integrales a menudo requieren dispositivos especializados, servicios de consultoría y formación del personal, lo que eleva los desembolsos de los proyectos desde USD 500.000 hasta bien por encima de USD 5 millones para las empresas medianas. La presión presupuestaria es más aguda en las economías emergentes, donde las fluctuaciones de la moneda local encarecen los precios del hardware importado. Además, los conmutadores y enrutadores heredados pueden carecer de aceleración criptográfica integrada, lo que obliga a costosas actualizaciones de infraestructura. Los servicios gestionados sí compensan las cargas de capital, pero las pequeñas empresas aún tienen dificultades con las tarifas de suscripción recurrentes. Como resultado, los compradores sensibles al precio aplazan o reducen el alcance del proyecto, lo que limita la penetración a corto plazo en segmentos fuera de los sectores regulados.
Sobrecarga de Rendimiento y Preocupaciones sobre la Latencia en Redes de Alta Velocidad
El cifrado de flujos de negociación de alta frecuencia o bucles de control de fabricación añade entre 50 y 200 microsegundos por salto, un retraso inaceptable para las aplicaciones que miden el éxito en microsegundos de un solo dígito. Incluso cuando se dispone de aceleración por hardware, los ciclos de CPU consumidos por las operaciones criptográficas pueden reducir el rendimiento general en un 10-30%. Los operadores adoptan a veces el cifrado selectivo, dejando el tráfico menos crítico sin protección para preservar el rendimiento, lo que limita el gasto total direccionable. Por lo tanto, los proveedores se enfrentan a la presión de innovar en cifrados ligeros, arquitecturas de canalización y aceleradores basados en FPGA que cierren la brecha de latencia sin disparar el consumo de energía.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis por Segmentos
Por Tipo de Implementación: La Migración a la Nube se Acelera a Pesar de las Preocupaciones de Seguridad
Se proyecta que las implementaciones en la nube registren la CAGR más rápida del 9,87% hasta 2031, aunque los despliegues locales aún representaron el 56,74% de la cuota del mercado de cifrado de redes en 2025. La gran base instalada de aplicaciones heredadas y las estrictas normas de soberanía de datos en los sectores BFSI y gubernamental anclan la demanda local, mientras que los nuevos servicios digitales adoptan por defecto las ofertas de cifrado nativas de la nube. Los principales proveedores agrupan la gestión del ciclo de vida de las claves y la rotación automatizada de certificados, reduciendo la carga operativa de los equipos de seguridad.
Surgen patrones híbridos a medida que las organizaciones retienen las cargas de trabajo de misión crítica en las instalaciones, pero enrutan los servicios de desarrollo, análisis y orientados al cliente a través de redes troncales en la nube. Esta arquitectura de dos velocidades permite a los compradores experimentar con el cifrado basado en consumo sin abandonar sus inversiones existentes. Los proveedores que suministran motores de políticas unificados capaces de extenderse a través del equipamiento local y los dispositivos virtuales en nubes públicas ganan fidelidad de cuenta. A medida que los algoritmos post-cuánticos se vuelven convencionales, las plataformas en la nube ofrecen ciclos de actualización más rápidos, lo que potencialmente inclina el volumen a largo plazo hacia los modelos de cifrado alojado.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles con la compra del informe


Por Componente: Las Soluciones Definidas por Software Reconfiguran la Dinámica del Mercado
El hardware retuvo el 49,01% de la cuota del mercado de cifrado de redes en 2025, ya que los enlaces ultrarrápidos todavía dependen de los ASIC y las FPGA para mantener el rendimiento a velocidad de línea. Sin embargo, el segmento de soluciones y servicios registra una CAGR del 10,05%, lo que ilustra el giro hacia una seguridad flexible y controlada por software. Las empresas valoran la orquestación basada en API que se integra con los flujos de trabajo de infraestructura como código, lo que permite la creación dinámica de túneles y cambios de políticas en cuestión de segundos.
Los proveedores de servicios de seguridad gestionados integran el cifrado en ofertas agrupadas que combinan detección de amenazas, automatización de certificados y segmentación de confianza cero. La inteligencia artificial ayuda analizando los patrones de uso de claves y prediciendo las caducidades de los certificados, lo que reduce las interrupciones no planificadas. Las licencias modulares también permiten a los clientes escalar el ancho de banda o los conjuntos de algoritmos sin actualizaciones de sustitución completa. Durante el período de previsión, los bloques de criptografía a nivel de chip se convertirán en una mercancía, mientras que la diferenciación se desplazará hacia el análisis de software, los informes de cumplimiento y las capacidades de integración más amplias.
Por Tamaño de Organización: La Adopción por Parte de las Pymes se Acelera Gracias a la Accesibilidad en la Nube
Las grandes empresas aportaron el 60,92% de los ingresos de 2025, lo que refleja redes globales complejas y amplios presupuestos de seguridad. No obstante, las pymes demuestran una CAGR del 9,94% gracias a los modelos de pago por uso que eliminan los grandes costos iniciales. Los mercados en la nube ofrecen ahora paquetes de cifrado como servicio que pueden implementarse con unos pocos clics, eliminando la necesidad de personal especializado en criptografía.
El marketing de los proveedores hace hincapié en la alineación regulatoria, proporcionando políticas con plantillas que se corresponden con los controles de HIPAA, PCI-DSS y RGPD. Los paneles automatizados detectan las brechas de cumplimiento, apoyando la preparación para auditorías en empresas con personal limitado. A medida que las aseguradoras cibernéticas endurecen los términos de cobertura, las pymes perciben el cifrado como un requisito previo para primas asequibles, lo que estimula aún más la demanda. La democratización de la criptografía avanzada, por lo tanto, amplía la base direccionable más allá de los sectores de alta seguridad tradicionales.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles con la compra del informe
Por Industria de Usuario Final: El Sector Salud Emerge como Líder de Crecimiento
El sector BFSI se mantuvo como el mayor contribuyente individual con una cuota del 27,35% en 2025, derivada de la inversión sostenida en cifrado para pagos, banca central e infraestructura de negociación. La CAGR del 8,49% del sector salud supera a todas las demás industrias, ya que las plataformas de telesalud y los registros de salud electrónicos generan flujos de datos sensibles que atraviesan redes públicas. Los hospitales actualizan a TLS 1.3 y algoritmos seguros post-cuánticos para proteger la confidencialidad del paciente en medio del aumento de los incidentes de ransomware.
Los operadores de telecomunicaciones también aparecen de forma prominente a medida que integran el cifrado en los nodos de 5G y computación en el borde. Las agencias gubernamentales y de defensa mantienen una demanda constante, especificando a menudo la generación de claves domésticas y la autenticación multifactor en los pliegos de licitación. Las empresas de medios y entretenimiento cifran contenido de alto valor a través de las CDN para combatir la piratería, mientras que los fabricantes aseguran el tráfico de IoT industrial entre plantas y motores de análisis en la nube. La dependencia intersectorial de los flujos de trabajo distribuidos garantiza que el mercado de cifrado de redes mantenga una combinación de ingresos diversificada.
Análisis Geográfico
América del Norte representó el 33,45% de los ingresos en 2025, respaldada por la adopción temprana de la confianza cero, los ricos presupuestos cibernéticos y la proximidad a los principales proveedores de cifrado. Los mandatos federales que exigen la migración hacia algoritmos resistentes a la computación cuántica antes de 2026 aceleran aún más las actualizaciones nacionales. Los operadores de los Estados Unidos también agrupan el cifrado en línea en los programas nacionales de 5G, estimulando los ciclos de renovación de equipos.
Se proyecta que Asia-Pacífico entregue la CAGR más rápida del 8,86% hasta 2031, impulsada por importantes inversiones en la nube en China, India y el Sudeste Asiático. Los reguladores regionales endurecen las normas de residencia de datos, lo que lleva a las empresas a implementar almacenes de claves gestionados localmente. Los gobiernos canalizan fondos de estímulo hacia la investigación cuántica y la infraestructura 5G, subvencionando indirectamente el hardware con capacidad de cifrado. Las instituciones financieras japonesas están pilotando esquemas de doble algoritmo que combinan cifrados clásicos y basados en retículas, lo que anuncia una próxima ola de transiciones post-cuánticas.
Europa sigue siendo un mercado fundamental, ya que las multas del RGPD motivan el gasto continuo en cifrado. La próxima Ley de Resiliencia Cibernética extiende los controles de seguridad obligatorios a los productos conectados, ampliando indirectamente el alcance de los canales cifrados. Los operadores de telecomunicaciones en Alemania y Francia están integrando el cifrado a nivel de tráfico en sus despliegues de Open RAN, mientras que los países escandinavos lideran los primeros ensayos de redes troncales de distribución de claves cuánticas. Oriente Medio y África, así como América del Sur, muestran una adopción creciente, aunque la escasez de competencias y las limitaciones presupuestarias empujan a los clientes hacia los servicios gestionados y los modelos de implementación en la nube.

Panorama regulatorio
Los reguladores están trasladando el cifrado de la orientación a requisitos auditables en infraestructuras críticas, redes gubernamentales y alojamiento en la nube. En la Unión Europea, el Reglamento (UE) 2024/2847 (Ley de Ciberresiliencia) y el Reglamento de Ejecución (UE) 2024/2690 en apoyo del cumplimiento de NIS2 elevan la línea base para las comunicaciones seguras y las medidas de gestión de riesgos en productos y operadores, aumentando el uso de canales cifrados y endureciendo las expectativas de gobernanza de claves. En junio de 2025, ENISA publicó una guía técnica de implementación sobre medidas de gestión de riesgos de ciberseguridad que refuerza los controles habitualmente relacionados con el cifrado en tránsito y la gestión de claves en los programas alineados con NIS2.
En 2026, varias acciones gubernamentales endurecieron las expectativas en materia de administración segura, alojamiento en la nube y protección de datos sensibles. NIST emitió la SP 800-172 Rev. 3 (mayo de 2026) para fortalecer los requisitos de protección de la Información Controlada No Clasificada, reforzando el cifrado y la gestión de claves criptográficas en las cadenas de suministro alineadas con el gobierno federal. La Casa Blanca emitió la NSPM-12 (junio de 2026), en la que se ordena al CNSS identificar revisiones de la CNSSP-32 para el alojamiento seguro en la nube de los Sistemas Nacionales de Seguridad, mientras que el Reino Unido publicó el Código de Prácticas revisado de Seguridad de Telecomunicaciones 2026 (versión 1.1, julio de 2026), que hace hincapié en la administración segura y en la autenticación y el cifrado efectivos para los proveedores públicos de telecomunicaciones. Filipinas firmó la Orden Ejecutiva n.º 119 (julio de 2026), que establece un marco de residencia y clasificación de datos que exige el cifrado para categorías designadas de datos gubernamentales almacenados en plataformas en la nube.
Análisis de la cadena de valor
La cadena de valor abarca los estándares criptográficos y los módulos validados en el extremo inicial, luego avanza a través de formatos de silicio y de dispositivos físicos o virtuales, hasta llegar a la orquestación, la gestión del ciclo de vida de certificados y la prestación gestionada. Los organismos de normalización y los programas de validación, incluidos NIST FIPS 140-3 y el Cryptographic Module Validation Program, junto con la Guía de Implementación de FIPS 140-3 actualizada publicada en 2026, dan forma a las adquisiciones de compradores regulados e influyen en las hojas de ruta de los proveedores de HSM, VPN, encriptadores en línea y sistemas operativos de red seguros. Los proveedores de componentes suministran aceleración ASIC o FPGA, HSM y elementos seguros que respaldan el rendimiento y la garantía, mientras que los proveedores de plataformas empaquetan estos componentes en dispositivos, funciones de red virtuales y servicios nativos de la nube.
En el extremo final, las pruebas de interoperabilidad y la integración a nivel de protocolo determinan cada vez más cómo se construye y se consume el cifrado en las redes empresariales y de operadores. Cloudflare puso a disposición general el ML-KEM híbrido postcuántico para IPsec en abril de 2026 y citó interoperabilidad con importantes proveedores de red, incluidos Cisco y Fortinet, lo que muestra cómo las implementaciones de protocolos impulsan la demanda de puertas de enlace compatibles, herramientas de políticas y servicios de resolución de problemas en entornos multiproveedor. Los proveedores de sistemas operativos y de pilas de identidad también son nodos clave en la cadena: Microsoft trasladó la emisión de certificados ML-DSA a Active Directory Certificate Services en Windows Server 2025 (disponibilidad general en mayo de 2026), y posteriormente habilitó el intercambio de claves postcuántico híbrido en Windows TLS/Schannel mediante actualizaciones de Windows en julio de 2026, aumentando la demanda derivada de automatización de certificados, gestión de claves y operaciones de cifrado gestionadas a gran escala.
Panorama Competitivo
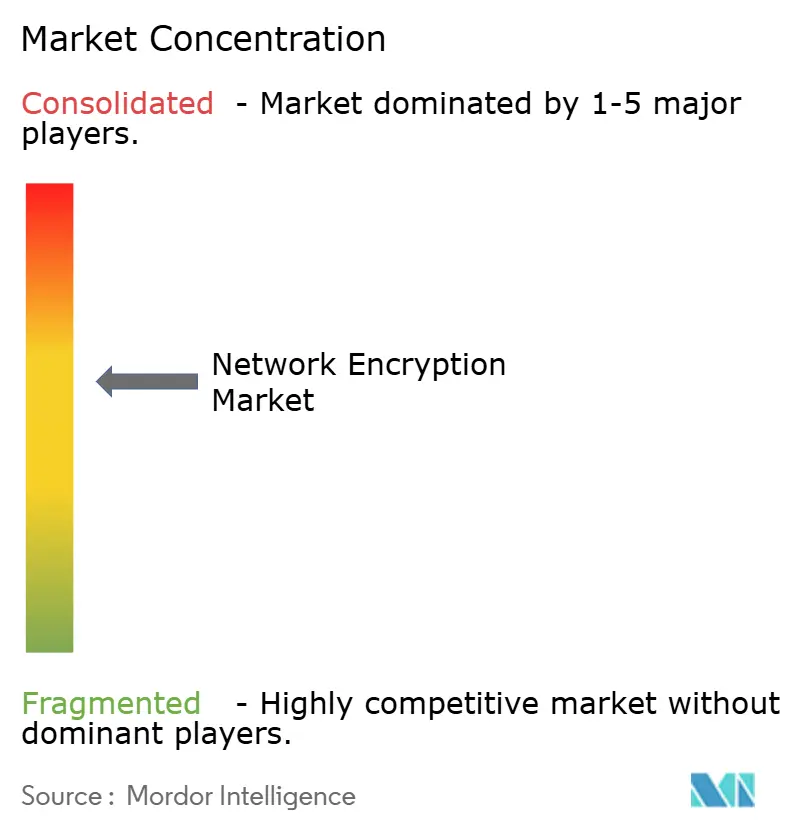
El mercado de cifrado de redes está moderadamente fragmentado. Los proveedores de infraestructura establecidos, como Cisco Systems, Juniper Networks y Huawei Technologies, aprovechan el silicio interno para sostener su liderazgo en alto rendimiento. Simultáneamente, los proveedores de software especializados se centran en algoritmos seguros post-cuánticos y capas de orquestación de confianza cero, erosionando la cuota de mercado de los titulares en proyectos en la nube en terreno virgen. Los criterios de selección de proveedores ahora ponderan la profundidad de integración con los proveedores de identidad y los motores de políticas por encima de las cifras de rendimiento bruto.
Los registros de propiedad intelectual ponen de relieve la feroz competencia en torno a los aceleradores criptográficos basados en FPGA y los mecanismos de custodia de claves distribuidas. Las fusiones apuntan a fortalezas complementarias: la absorción de Imperva por parte de Thales refleja a los actores de hardware que buscan propiedad intelectual de cifrado a nivel de base de datos, mientras que los proveedores de servicios se alinean con las nubes a hiperescala para integrar la seguridad de forma nativa. Los pioneros en preparación post-cuántica imponen precios premium a medida que las industrias reacias al riesgo aseguran la confidencialidad a largo plazo.
Los ecosistemas de canales también importan. Los proveedores cultivan asociaciones con integradores de sistemas que empaquetan el cifrado con evaluaciones de confianza cero, proyectos de migración a la nube y despliegues de 5G. Las bibliotecas de código abierto, como OpenSSL 3.2, reciben respaldo corporativo para acelerar el despliegue de suites de cifrado híbridas clásicas-cuánticas. A medida que los compradores prefieren plataformas consolidadas, los proveedores capaces de agrupar la automatización de certificados, el análisis y la detección de amenazas junto con el cifrado a nivel de transporte están en posición de capturar oportunidades de venta adicional.
Líderes de la Industria de Cifrado de Redes
Thales Trusted Cyber Technologies
Juniper Networks Inc.
Atos SE
Certes Networks Inc.
Senetas Corporation Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
La migración postcuántica está creando espacio en blanco alrededor de la agilidad criptográfica, las implementaciones híbridas y las herramientas operativas que ayudan a limitar el riesgo de interrupciones y de incumplimiento durante las transiciones de algoritmos. NIST finalizó los estándares postcuánticos principales en agosto de 2024 (FIPS 203 ML-KEM, FIPS 204 ML-DSA y FIPS 205 SLH-DSA), y la actividad de 2026 muestra que estos algoritmos se están integrando en las pilas de red e identidad convencionales. El hecho de que Cloudflare haya puesto a disposición ML-KEM híbrido para IPsec (abril de 2026) y que Microsoft haya habilitado tanto la emisión de certificados ML-DSA en AD CS (mayo de 2026) como el intercambio de claves postcuántico híbrido en Windows TLS/Schannel (julio de 2026) respalda la demanda de automatización del ciclo de vida de certificados, orquestación de políticas y servicios de cifrado gestionados capaces de coordinar actualizaciones en endpoints, puertas de enlace y conectores en la nube.
Los plazos gubernamentales y los programas de nube soberana también están catalizando la inversión en control de claves y arquitecturas de gestión externa de claves, especialmente donde los compradores requieren que las claves permanezcan bajo control del cliente o dentro de jurisdicciones nacionales. Las acciones de EE. UU. en 2026 aumentaron la urgencia en torno a la planificación de la transición postcuántica para redes alineadas con el gobierno federal, y Europa continúa operacionalizando los controles alineados con NIS2 y la Ley de Ciberresiliencia, reforzando las comunicaciones cifradas y una sólida gobernanza de claves como requisitos de adquisición. Por el lado de los proveedores, los fabricantes están impulsando implementaciones a nivel de protocolo y de tejido de red en lugar de bibliotecas criptográficas aisladas, incluida Palo Alto Networks, que puso en funcionamiento el PQC híbrido estándar de IETF en toda su malla SASE en julio de 2026, lo que resalta las oportunidades para el cifrado integrado de SASE o WAN, la protección de la nube al centro de datos y la gestión de claves multidominio en entornos on-premise, en la nube y en redes troncales de telecomunicaciones.
Desarrollos recientes del sector
- Marzo de 2026: Thales presentó la serie de encriptadores de red resistentes a la computación cuántica CN7000, dirigida a casos de uso de defensa e inteligencia. El lanzamiento amplía la base direccionable para el cifrado en línea de alta garantía, donde el hardware certificado y los largos períodos de confidencialidad son requisitos de adquisición.
- Junio de 2025: Juniper Networks validó una prueba de concepto para servicios seguros frente a la computación cuántica sobre el backhaul móvil 5G en colaboración con Turkcell e ID Quantique. El trabajo vincula los requisitos de seguridad postcuántica directamente con la modernización del transporte de los operadores, respaldando la demanda de arquitecturas de enrutamiento, ópticas y de backhaul con capacidad de cifrado.
- Diciembre de 2024: Juniper Networks se asoció con Quantum Bridge y Eurofiber para integrar criptografía postcuántica avanzada en la infraestructura de red europea. La colaboración subraya el avance hacia implementaciones impulsadas por el ecosistema, en las que los operadores de telecomunicaciones y los especialistas en PQC ayudan a impulsar patrones de interoperabilidad e implementación en redes troncales regionales.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para esta metodología, el mercado de cifrado de redes abarca los ingresos generados por herramientas y plataformas que cifran los datos mientras se desplazan por las redes, incluidos el hardware y el software, más los servicios relacionados de implementación y soporte.
Exclusiones de alcance: no contabilizamos el cifrado general de endpoints, los productos de cifrado exclusivos de aplicaciones ni el equipamiento de redes no relacionado con la seguridad, a menos que el cifrado sea una capacidad principal y con precio propio.
Descripción general de la segmentación
- Por Tipo de Implementación
- Nube
- Local
- Por Componente
- Hardware
- Soluciones y Servicios
- Por Tamaño de Organización
- Pequeñas y Medianas Empresas
- Grandes Empresas
- Por Industria de Usuario Final
- Telecomunicaciones y TI
- BFSI
- Gobierno
- Medios y Entretenimiento
- Salud
- Defensa y Aeroespacial
- Otras Industrias de Usuario Final
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemania
- Reino Unido
- Francia
- Rusia
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia
- Resto de Asia-Pacífico
- Oriente Medio y África
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Resto de Oriente Medio
- África
- Sudáfrica
- Egipto
- Resto de África
- Oriente Medio
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental comienza mapeando los disparadores reales de demanda para el cifrado de datos en tránsito, y luego vinculándolos a señales públicas medibles. Nos basamos en fuentes de estándares y políticas ampliamente disponibles, como las guías de criptografía de NIST, las referencias de ISO y los marcos de seguridad de organizaciones como CISA, porque estos documentos influyen en el momento de adopción empresarial y en los ciclos de renovación.
Para anclar los datos de entrada del mercado, también revisamos indicadores públicos como las estadísticas de telecomunicaciones y banda ancha (como proxies del crecimiento del tráfico), los portales de contratación pública para licitaciones centradas en seguridad y los resúmenes de reportes de incidentes de ciberseguridad cuando están disponibles. Del lado de la oferta, se utilizaron los informes de las empresas, la documentación de productos, las presentaciones a inversores y la prensa especializada de reputación para comprender la dirección de precios y los cambios de empaquetado entre dispositivos de hardware y suscripciones de software. Para verificaciones cruzadas específicas, utilizamos suscripciones de pago que proporcionan inteligencia financiera empresarial, búsquedas de patentes y señales comerciales a nivel de envíos cuando los movimientos de hardware son significativos. Las fuentes documentales que se enumeran aquí son solo ilustrativas, y se leyeron muchos otros documentos públicos para la recopilación de datos, la validación y la aclaración.
Entrevistas primarias y encuestas
El trabajo primario se centró en validar qué se compra bajo los presupuestos de cifrado de redes y qué se agrupa en líneas de seguridad adyacentes. Hablamos con una combinación de compradores de soluciones, integradores de sistemas y especialistas del lado del producto para poner a prueba los factores de adopción, como las implementaciones de confianza cero y la conectividad en la nube, y luego alineamos los supuestos entre América, EMEA y APAC.
Sus aportes se utilizaron para confirmar los patrones típicos de implementación, las tasas de adopción de servicios y la evolución realista del PVA, en particular donde el precio de lista difiere del precio contratado en operaciones de mayor tamaño.
Distribución de los encuestados del trabajo de campo de la investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 35% | Directivos (CXO): 18% | APAC: 49% |
| Nivel medio: 46% | Líderes funcionales/de unidad: 23% | EMEA: 29% |
| Actores más pequeños: 19% | Gerentes: 59% | América: 22% |
Dimensionamiento del mercado y previsión
El dimensionamiento comienza con una construcción de arriba hacia abajo en la que el gasto en seguridad de empresas y proveedores de servicios se reconstruye en un conjunto direccionable para el cifrado de datos en tránsito, y luego se filtra según las realidades de implementación en entornos de nube y locales. Los totales se corroboran con verificaciones selectivas de abajo hacia arriba, como muestras de PVA multiplicadas por volumen para implementaciones de hardware, verificaciones de tasas de adopción de servicios y comentarios de canal sobre los ciclos de renovación típicos, antes de fijar las cifras finales.
Los insumos clave utilizados en el modelo incluyen la combinación de implementación local frente a la nube, la división de ingresos entre hardware y soluciones y servicios, el ritmo de adopción en sectores regulados como BFSI y el gobierno, el crecimiento del tráfico de red vinculado a la actividad de la nube y del 5G, y el momento esperado de las actualizaciones criptográficas influenciado por los debates sobre la preparación postcuántica. Para las previsiones, nos basamos en un análisis de escenarios respaldado por el consenso de expertos, en el que los casos base, conservador y acelerado se vinculan a variables como la velocidad de migración hacia arquitecturas de confianza cero, la intensidad de la aplicación normativa y la tasa de expansión de la conectividad en la nube. Cuando la cobertura de abajo hacia arriba es incompleta, las brechas se gestionan mediante ratios calibrados derivados de cohortes de compradores comparables, seguidos de una segunda ronda de validación mediante entrevistas.
Validación de datos y ciclo de actualización
Los resultados se verifican frente a señales de mercado independientes, y luego se revisan las variaciones por geografía, tipo de implementación y combinación de componentes, de modo que las inconsistencias evidentes se detecten a tiempo. Cuando aparece una anomalía, los supuestos que la generan se rastrean hasta el insumo correspondiente, y se activan llamadas de seguimiento si la variación no puede explicarse por un evento real.
Antes de la aprobación final, se realiza una revisión analítica en varios pasos para que la lógica, los cálculos y la trayectoria de crecimiento implícita sean internamente coherentes. Los informes se actualizan anualmente, con actualizaciones provisionales cuando se producen cambios importantes, como hitos significativos de estandarización, cambios regulatorios o movimientos repentinos de precios. Justo antes de la entrega, un analista realiza una nueva revisión para que los clientes reciban la visión más actualizada.
Tamaño del mercado de cifrado de redes de Mordor Intelligence en comparación con otras estimaciones publicadas
Los valores de mercado publicados para el cifrado de redes pueden variar incluso cuando se utilizan las mismas palabras, porque los límites de alcance a menudo se trazan de manera diferente y el tratamiento de precios no siempre es coherente. La tabla ayuda a mostrar esta dispersión, y también sugiere por qué las cifras no coinciden.
Los principales factores de discrepancia suelen provenir de qué se cuenta como cifrado de redes frente a seguridad más amplia, de cómo se tratan los servicios y los componentes gestionados, y de qué año y momento del tipo de cambio se utiliza para la conversión a USD. La tabla muestra un valor de 2026 más ajustado frente a cifras de 2024 tanto más altas como más bajas, y en el modelo de Mordor Intelligence el mercado se dimensiona a partir del hardware más las soluciones y servicios utilizados específicamente para el cifrado de datos en tránsito, y luego se alinea con una vista de año base 2026 con verificaciones de combinación regional antes de realizar la previsión hasta 2031.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 5.67 mil millones de USD (2026) | |
| Publicación Sectorial A | 4.51 mil millones de USD (2024) | Utiliza una interpretación más estrecha que se inclina hacia los ingresos por productos únicamente y puede excluir los servicios de implementación y soporte continuo, lo que reduce el gasto captado en implementaciones de mayor tamaño. |
| Boletín Sectorial B | 5.18 mil millones de USD (2024) | Aplica un paraguas más amplio que puede combinar áreas de cifrado adyacentes y luego proyecta una trayectoria de crecimiento uniforme, lo que puede elevar el total sin verificar los cambios en la combinación de componentes entre hardware y servicios. |
En general, la brecha entre fuentes se explica principalmente por los límites de alcance y por cómo se tratan los servicios, el empaquetado y las convenciones de año. Cuando el modelo se vincula a factores de gasto claros, como la combinación de implementación, la división de componentes y los patrones de adopción en sectores regulados, el valor de mercado resultante se vuelve más fácil de rastrear y de repetir a lo largo del tiempo.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor proyectado del espacio de cifrado de redes para 2031?
Se prevé que el sector alcance USD 8,37 mil millones en 2031.
¿Qué modelo de implementación está creciendo más rápidamente para las soluciones de cifrado de redes?
Los despliegues basados en la nube se están expandiendo a una CAGR del 9,87% hasta 2031.
¿Por qué se considera a Asia-Pacífico la región más dinámica para el cifrado a nivel de red?
La rápida expansión del 5G, los programas de transformación digital y la evolución de las leyes de protección de datos impulsan una CAGR regional del 8,86%.
¿Qué sector de usuario final muestra el mayor crecimiento futuro?
El sector salud lidera con una CAGR del 8,49%, impulsada por las demandas de protección de la telesalud y los registros de salud electrónicos.
¿Cómo influyen los avances en la computación cuántica en las estrategias de cifrado?
Las organizaciones están migrando hacia algoritmos post-cuánticos y enfoques de doble cifrado en anticipación a las computadoras cuánticas criptográficamente relevantes.
¿Qué frena una adopción más amplia del cifrado de redes avanzado por parte de las pymes?
Los elevados costos de implementación y recurrentes, junto con la limitada experiencia interna, siguen siendo las principales barreras a pesar de las crecientes opciones basadas en la nube.
Última actualización de la página el:



