
Tamaño y Participación del Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles
Visión General del Mercado
| Período de Estudio | 2021 - 2031 |
|---|---|
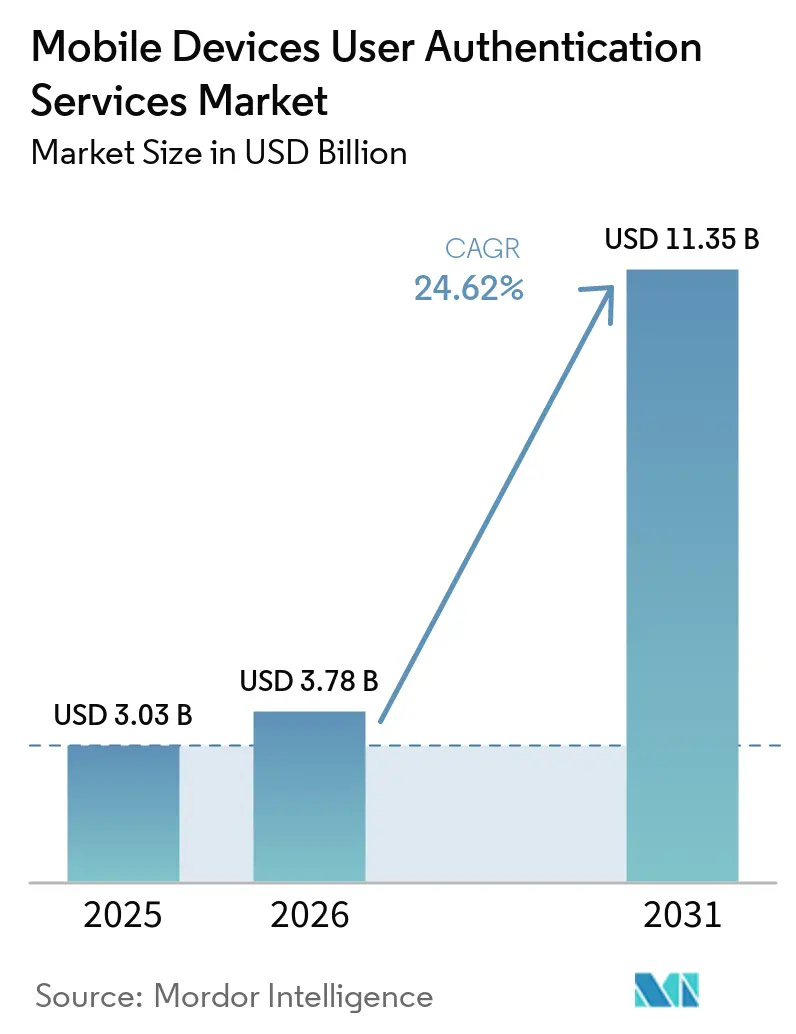
| Tamaño del Mercado (2026) | 3.78 Mil millones de dólares |
| Tamaño del Mercado (2031) | 11.35 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 24.62 % |
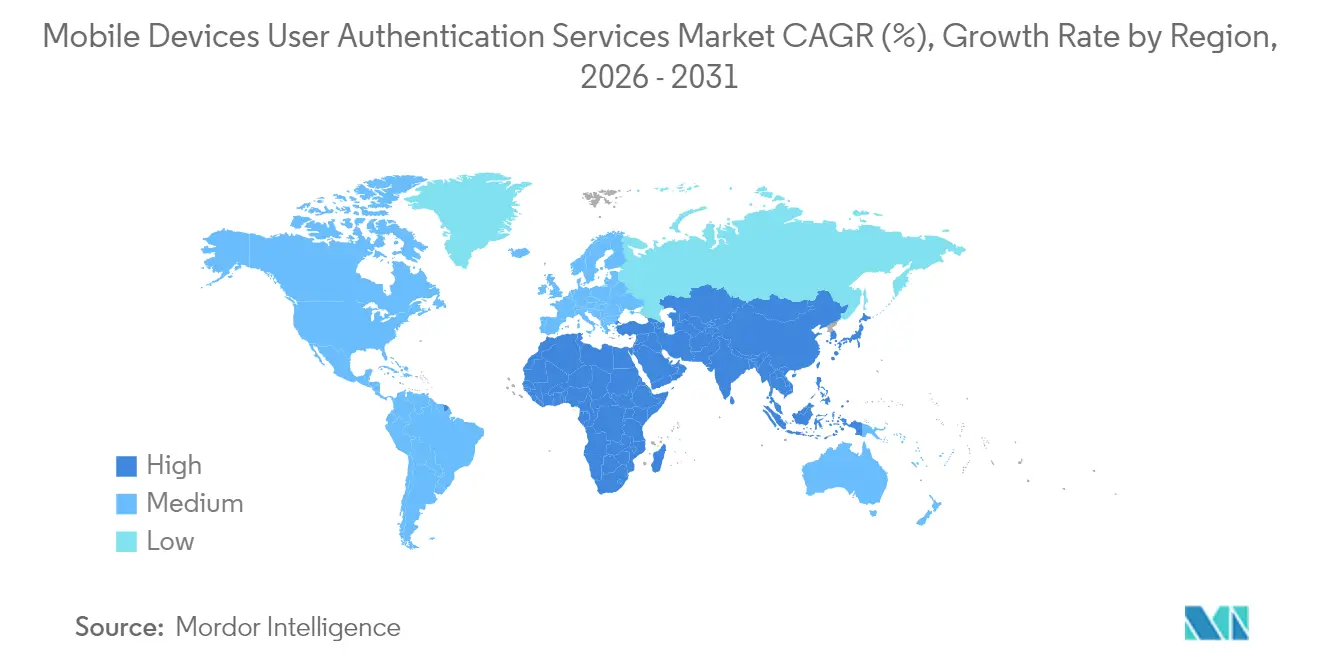
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
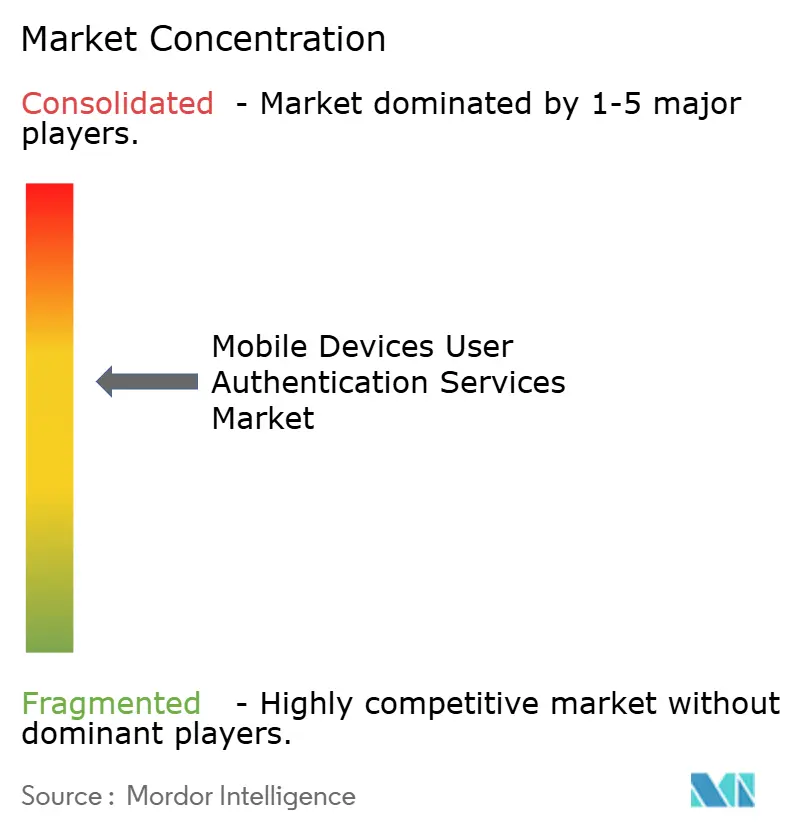
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles por Mordor Intelligence
Se espera que el tamaño del mercado de servicios de autenticación de usuarios en dispositivos móviles crezca de USD 3.030 millones en 2025 a USD 3.780 millones en 2026, y se prevé que alcance USD 11.350 millones en 2031 a una CAGR del 24,62% durante 2026-2031. La demanda estructural está migrando de las contraseñas hacia la verificación resistente al phishing, reflejada en el salto del 550% en los despliegues de claves de acceso durante 2024 y la CAGR del 26% esperada para las plataformas sin contraseña entre 2025-2030. El mayor escrutinio regulatorio —que abarca desde las normas de Autenticación Reforzada de Clientes (SCA) de Europa hasta el Mapa de Ruta de Confianza Cero del Departamento de Defensa de los Estados Unidos— está catalizando los despliegues multifactor que satisfacen las necesidades de cumplimiento regional al tiempo que elevan el listón de rendimiento para los proveedores.[1]Departamento de la Fuerza Aérea de los Estados Unidos, "Mapa de Ruta de Confianza Cero Empresarial de la DAF," dafcio.af.mil Las estrategias competitivas se centran ahora en la integración de ecosistemas: los líderes de plataforma impulsan amplias estructuras de identidad, mientras que los especialistas capturan nichos de crecimiento en claves de hardware, análisis de comportamiento y API de operadores. En este contexto, las empresas reconocen el beneficio económico de la autenticación sin contraseña, con JumpCloud informando que la biometría a nivel de dispositivo reduce en igual medida los gastos generales de gestión de credenciales y los costos de las brechas de seguridad.
Conclusiones Clave del Informe
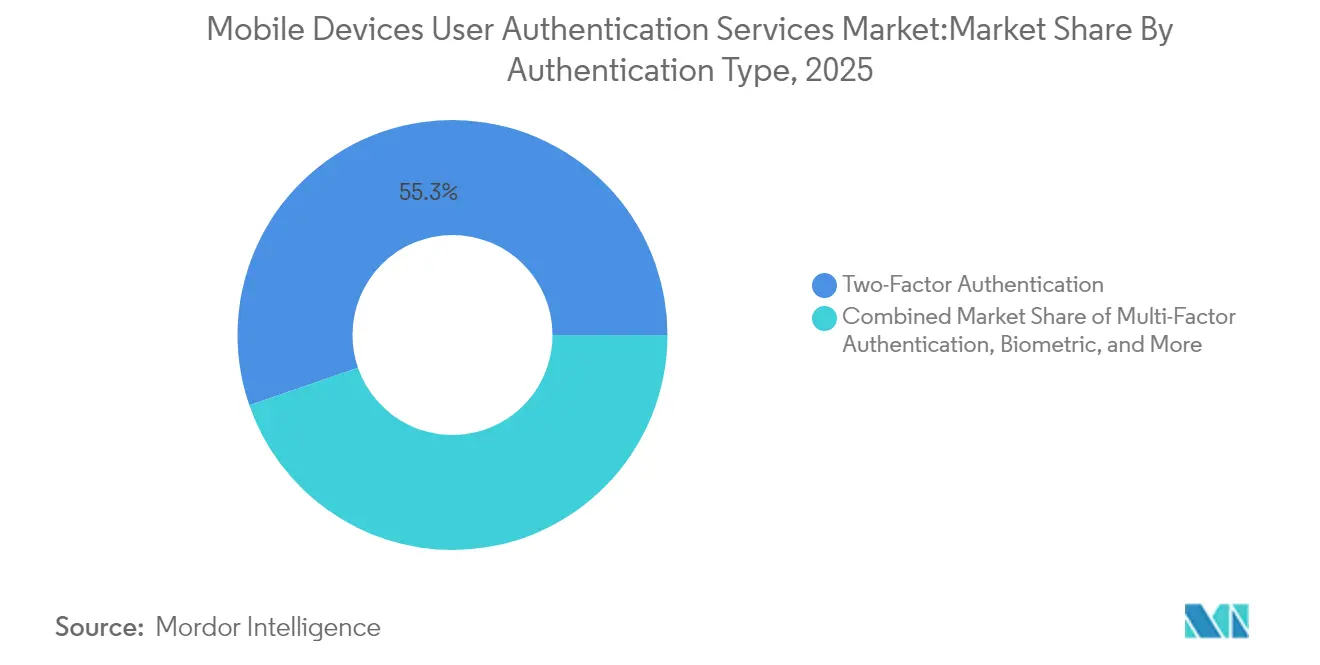
- Por tipo de autenticación, la Autenticación de Dos Factores/MFA representó el 55,30% de la participación del mercado de servicios de autenticación de usuarios en dispositivos móviles en 2025, mientras que se proyecta que la Autenticación sin Contraseña crezca a una CAGR del 25,20% hasta 2031.
- Por modo de implementación, la Autenticación como Servicio basada en la nube representó el 59,10% de la participación en 2025; se prevé que los modelos híbridos de borde más nube avancen a una CAGR del 22,10% hasta 2031.
- Por canal de autenticación, el OTP por SMS representó el 44,20% del tamaño del mercado de servicios de autenticación de usuarios en dispositivos móviles en 2025, mientras que se prevé que la autenticación por notificación push aumente a una CAGR del 23,20% hasta 2031.
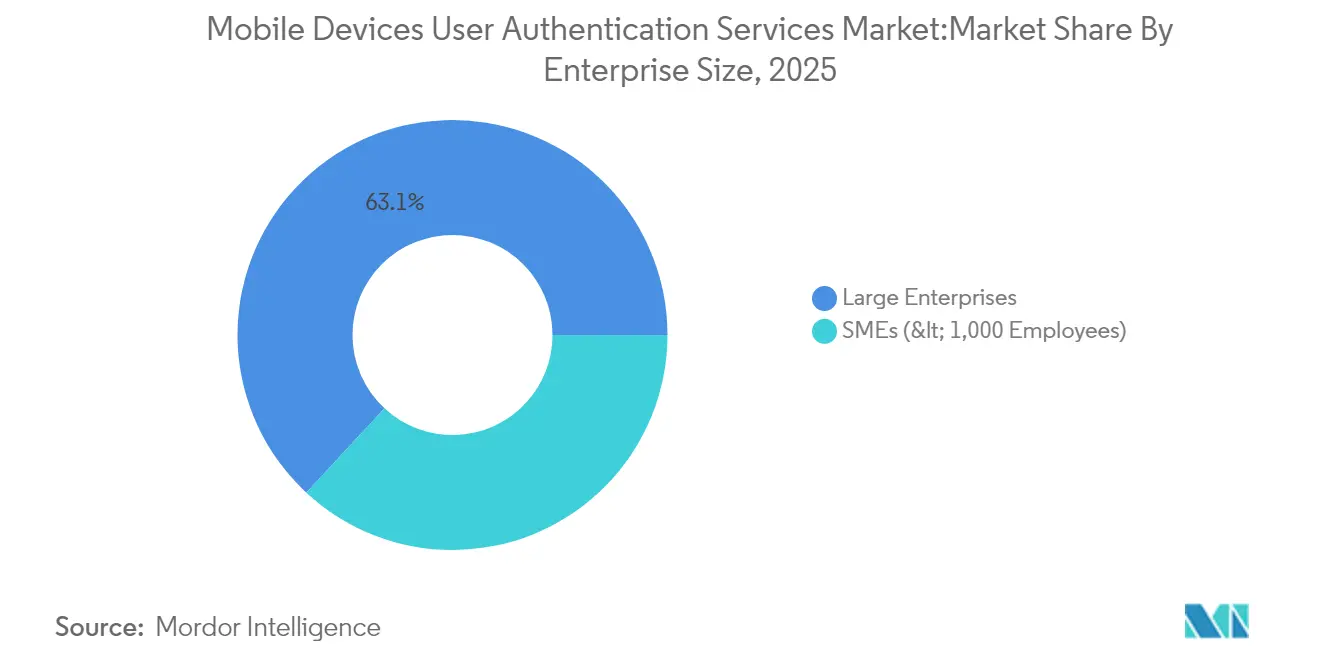
- Por tamaño de empresa, las grandes empresas contribuyeron con el 63,10% de la participación en ingresos en 2025, pero se espera que el segmento de PYMES se acelere a una CAGR del 23,70% durante 2026-2031.
- Por vertical de usuario final, el sector BFSI lideró con el 33,05% de participación en 2025; se anticipa que la salud y las ciencias de la vida registren la expansión más rápida con una CAGR del 24,90% hasta 2031.
- Por geografía, América del Norte mantuvo el 37,40% de participación en 2025, aunque se proyecta que Asia ascienda a una CAGR del 27,90% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de estándares sin contraseña y WebAuthn | +5.8% | Global, adopción temprana en América del Norte y Europa | Mediano plazo (2-4 años) |
| Auge de FinTech y banca móvil (cumplimiento de SCA) | +4.7% | Europa, América del Norte, en aumento en Asia | Corto plazo (≤ 2 años) |
| Penetración de hardware biométrico en smartphones de gama media | +4.2% | Asia (China, India, ASEAN-5) | Mediano plazo (2-4 años) |
| Arquitectura de seguridad de confianza cero empresarial | +4.9% | América del Norte, Europa, economías asiáticas avanzadas | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Adopción de Estándares sin Contraseña y WebAuthn en Empresas con Enfoque Móvil
El setenta por ciento de las organizaciones planea adoptar o ya ha introducido la autenticación sin contraseña, lo que ilustra cómo WebAuthn eleva el nivel de referencia en materia de seguridad. El soporte nativo de los principales actores de plataforma, como Microsoft Entra ID, integra la funcionalidad de claves de acceso directamente en el hardware del dispositivo, eliminando el riesgo asociado a los secretos compartidos y simplificando la experiencia del usuario. La familiaridad de los consumidores con las claves de acceso aumentó al 57% en 2025, frente al 39% registrado tres años antes, lo que señala una disposición favorable para una transición a gran escala.[2]JumpCloud, "Tendencias de adopción de la autenticación sin contraseña en 2025," jumpcloud.comEl impulso se intensificará a medida que los bancos, las aerolíneas y los portales de viajes adopten flujos conformes con FIDO en 2025, consolidando la autenticación sin contraseña como un control estándar para las transacciones móviles de alto valor. Los proveedores capaces de orquestar la portabilidad de credenciales entre plataformas están en posición de ganar una cuota desproporcionada en el mercado de servicios de autenticación de usuarios en dispositivos móviles.
El Auge de FinTech y la Banca Móvil (Cumplimiento de SCA) Impulsa los Despliegues de MFA
La orientación de la Autoridad Bancaria Europea que descarta la biometría de desbloqueo de dispositivos como SCA independiente acelera la adopción multifactor, obligando a los emisores a construir una verificación por capas que combine biometría, factores de posesión y verificaciones de riesgo dinámicas. La propuesta esperada de PSD3 prohibirá además los flujos exclusivamente móviles, lo que llevará a los bancos a incorporar autenticadores fuera de banda. El efecto secundario en el comercio digital adyacente es significativo; las plataformas de comercio electrónico, transporte bajo demanda y trabajo en la economía colaborativa adoptan controles de nivel bancario para satisfacer la confianza del consumidor y la paridad regulatoria. Estas demandas convergentes sustentan el crecimiento de dos dígitos en el mercado de servicios de autenticación de usuarios en dispositivos móviles en los ecosistemas financieros y cuasi-financieros.
Penetración de Hardware Biométrico en Smartphones de Gama Media en Asia
La reducción de costos de componentes permite que los sensores de huellas dactilares y las cámaras faciales 3D lleguen a los dispositivos de gama media, desbloqueando autenticadores FIDO basados en software para cientos de millones de usuarios. Los fabricantes de equipos originales chinos ahora incluyen chips de percepción multimodal, elevando los ingresos del sistema de digitalización con IA en actores como Beijing Yunji Technology a una CAGR del 64,6% desde 2020.[3]Beijing Yunji Technology, "Prospecto," hkexnews.hkEl recorrido de identidad digital vinculado a Aadhaar de India y los pagos UPI en rápido crecimiento refuerzan la demanda de autenticación sin fricción a escala. A medida que aumenta la cobertura biométrica, los proveedores de servicios pueden desactivar el respaldo de OTP por SMS, reduciendo costos y mejorando las tasas de finalización. El resultado es un viento de cola estructural que posiciona a Asia como el mayor grupo de ingresos incrementales para el mercado de servicios de autenticación de usuarios en dispositivos móviles en 2030.
La Arquitectura de Seguridad de Confianza Cero Empresarial Acelera la Adopción de Autenticadores Móviles
Más del 60% de las empresas están reemplazando las VPN perimetrales con acceso a redes de confianza cero, un cambio que eleva la verificación continua de identidad como primera línea de defensa. Sin embargo, Enterprise Management Associates encuentra que solo el 43% aborda explícitamente el movimiento lateral, creando brechas que los atacantes explotan. Los autenticadores móviles cierran esta brecha al validar la integridad de la sesión cada vez que un usuario accede a recursos microsegmentados. El plazo del año fiscal 2027 del Departamento de Defensa de los Estados Unidos para la autenticación resistente al phishing establece una plantilla que las empresas comerciales ya están replicando, consolidando la aceleración del mercado en América del Norte y extendiéndose en cascada a los socios de todo el mundo.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Latencia y fallo del OTP por SMS en regiones con operadores fragmentados | −2.3% | América del Sur, África, Sudeste Asiático | Corto plazo (≤ 2 años) |
| Preocupaciones sobre privacidad de datos biométricos bajo el RGPD | −1.8% | Europa con efecto secundario global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Latencia y Fallo del OTP por SMS en Regiones con Operadores Fragmentados
El gasto global en OTP por SMS supera los USD 1.600 millones, aunque las tasas de entrega caen por debajo de los umbrales empresariales en mercados con múltiples operadores, lo que provoca el abandono del carrito y fallos de inicio de sesión. Los reguladores de Singapur, India y los Estados Unidos tienen como objetivo retirar el OTP por SMS en 2025, amplificando la urgencia de las alternativas. El NIST ahora desaconseja el SMS como factor seguro, mientras que los principales exchanges como Coinbase confirman que el 95% de las apropiaciones de cuentas aprovecharon ataques de intercambio de SIM. Los costos de transición pueden restringir temporalmente a las pequeñas empresas, pero la reducción de los gastos de notificación push y clave de acceso neutraliza la barrera con el tiempo.
Preocupaciones sobre Privacidad de Datos Biométricos bajo el RGPD
El RGPD clasifica los identificadores biométricos como información personal sensible, lo que exige el consentimiento explícito y salvaguardas sólidas. Las definiciones divergentes en las jurisdicciones de la ASEAN complican las implementaciones transfronterizas y aumentan los gastos generales de cumplimiento. Los proveedores más pequeños enfrentan costos legales desproporcionados, lo que ralentiza la innovación. Los líderes del mercado contrarrestan esto adoptando la coincidencia biométrica en el dispositivo, que evita el almacenamiento en el lado del servidor, aliviando el riesgo de privacidad y la exposición regulatoria. Los marcos armonizados, si se adoptan, podrían liberar la demanda latente y elevar la trayectoria del mercado de servicios de autenticación de usuarios en dispositivos móviles.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Autenticación:
La autenticación sin contraseña eclipsa los métodos heredadosLa autenticación multifactor (MFA) dominó los ingresos con un 55,30% en 2025, lo que refleja las primeras defensas contra el robo de credenciales. La autenticación sin contraseña marca ahora el ritmo de crecimiento con una CAGR del 25,20%, impulsada por el soporte FIDO a nivel de plataforma y la creciente familiaridad con las claves de acceso. Se proyecta que el tamaño del mercado de servicios de autenticación de usuarios en dispositivos móviles para flujos sin contraseña alcance los 4,62 mil millones de USD en 2031, casi duplicando su base de 2025. Las llaves de seguridad de hardware, aunque de nicho, abordan necesidades de alta garantía en telecomunicaciones y defensa, expandiéndose a tasas de dos dígitos a medida que mejora la economía unitaria. La autenticación conductual y pasiva añade verificación continua, reduciendo las solicitudes al usuario y alineándose con los mandatos de confianza cero. Los proveedores que combinan llaves de hardware con capas conductuales invisibles están bien posicionados para capturar presupuestos de venta adicional empresarial.
Las huellas dactilares, el reconocimiento facial y la verificación de voz representan la mayor parte de la adopción biométrica, aunque los modelos centrados en el comportamiento crecen más rápido al integrarse en los SDK móviles existentes, apoyando la expansión del mercado de autenticación pasiva. La coincidencia de números y el análisis de reputación de dispositivos reducen la fatiga de MFA, cerrando una vía de explotación que los atacantes manipulan. La combinación de estas tendencias reposiciona el mercado de servicios de autenticación de usuarios en dispositivos móviles como un habilitador de una experiencia digital fluida en lugar de un punto de control, fortaleciendo el argumento empresarial para la inversión a nivel de consejo directivo.


Por Modo de Implementación:
Los modelos híbridos ganan relevancia estratégicaLa Autenticación como Servicio basada en la nube generó el 59,10% de los ingresos en 2025, impulsada por los rápidos despliegues de SaaS y las ventajas de escalado elástico. La opción híbrida de borde más nube crece a una CAGR del 22,10% a medida que las industrias reguladas protegen la residencia de datos mientras utilizan la innovación de identidad en la nube. Las organizaciones que implementan el modelo de confianza Kerberos híbrido de Microsoft demuestran reducciones de latencia y coherencia de políticas al autenticar credenciales locales de Windows Hello a través del directorio local y el punto final en la nube. La participación del mercado de servicios de autenticación de usuarios en dispositivos móviles para las arquitecturas en sitio caerá por debajo del 14,75% en 2031, aunque persiste donde los mandatos de datos soberanos siguen siendo estrictos.
La adopción híbrida sigue las oleadas de migración: las empresas trasladan primero las cargas de trabajo web simples, luego añaden capas de intermediarios FIDO nativos de la nube, dejando las autenticaciones de mainframe heredadas en sitio hasta su retiro. Esta transición por etapas sostiene ingresos de servicio plurianuales para los integradores y alarga la duración media de los contratos. Los proveedores que ofrecen orquestación basada en políticas entre planos de confianza logran relaciones más sólidas al tiempo que minimizan el riesgo de sustitución completa para los clientes.
Por Canal de Autenticación:
Las notificaciones push desplazan al OTP por SMSEl OTP por SMS aún entregó el 44,20% de las transacciones de 2025 debido a su ubicuidad, pero enfrenta un declive pronunciado a medida que las empresas reducen la exposición al fraude de intercambio de SIM. La autenticación push se expande a una CAGR del 23,20% gracias a las solicitudes cifradas dentro de la aplicación que requieren posesión del dispositivo y consentimiento informado. Las empresas incorporan coincidencia de números, datos geográficos y contexto de transacción para contrarrestar los ataques de fatiga de MFA. Las API biométricas dentro de la aplicación, antes reservadas para aplicaciones bancarias premium, ahora proliferan en el comercio minorista, los juegos y la telesalud.
La autenticación silenciosa de red basada en SIM gana impulso en África y América Latina, aprovechando las API de los operadores para verificar la legitimidad del dispositivo sin intervención del usuario. Las ventajas de costo sobre el SMS alcanzan el 90%, según los estudios de caso de Authsignal, liberando presupuesto para invertir en factores de mayor garantía. El OTP por correo electrónico y los enlaces mágicos siguen siendo contingencias para la recuperación de cuentas en lugar de canales primarios, lo que garantiza que la combinación general de tráfico se incline fuertemente hacia los métodos centrados en aplicaciones en 2031.
Por Tamaño de Empresa:
Las PYMES cierran la brecha de seguridadLas grandes empresas capturaron el 63,10% de los ingresos de 2025 en función de los presupuestos de cumplimiento y los complejos parques de usuarios. Sin embargo, las PYMES ofrecen una CAGR del 23,70%, beneficiándose de los precios por suscripción y el despliegue llave en mano. JumpCloud señala que el 68% de los dispositivos de las PYMES aún carecen de capacidad biométrica, lo que indica margen de crecimiento para los proveedores una vez que el hardware de gama media estandarice los sensores. La industria de servicios de autenticación de usuarios en dispositivos móviles ha respondido con modelos de pago por crecimiento y kits de integración de bajo código.
La prevalencia de BYOD —el 90% de los empleados mezcla dispositivos personales y de trabajo— empuja a las PYMES a fortalecer las capas de identidad o arriesgarse a la fuga de datos. Las herramientas de MFA nativas de la nube reducen la carga operativa y los tickets de restablecimiento de contraseñas, traduciéndose en un retorno de la inversión tangible que los consejos directivos pueden cuantificar. En consecuencia, la curva de adopción en las empresas más pequeñas se acelera, reduciendo la brecha histórica de capacidad de seguridad entre los niveles empresariales.
Por Vertical de Usuario Final:
La salud supera a los líderes tradicionalesEl sector BFSI retuvo el 33,05% de los ingresos en 2025, respaldado por la presión de PSD2, PCI-DSS y FedNow para reforzar la verificación de pagos. La salud y las ciencias de la vida ahora superan a todos los demás sectores con una CAGR del 24,90% a medida que los registros de salud digitalizados y la telemedicina amplían las superficies de riesgo. La propuesta de actualización de la Norma de Seguridad HIPAA de junio de 2024 exige la autenticación multifactor para la información de salud protegida electrónicamente, reforzando la urgencia tecnológica del sector.
Las agencias gubernamentales integran FIDO2 en los portales ciudadanos, mientras que la manufactura escala la autenticación a nivel de dispositivo para el IoT industrial. La educación superior muestra cambios estratégicos, ilustrados por el próximo cambio de Harvard de Duo a Okta para modernizar los flujos de trabajo de identidad. Los puntos de activación de cumplimiento únicos de cada sector fomentan ofertas especializadas, profundizando la segmentación y dando a los proveedores de tamaño medio margen para diferenciarse.
Análisis Geográfico
Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles en América del Norte
América del Norte generó el 37,40% de los ingresos sectoriales de 2025, impulsada por catalizadores regulatorios como el Modelo de Madurez de Confianza Cero de la Agencia de Seguridad de Infraestructura y Ciberseguridad, que promueve la verificación continua. La mitad de las empresas estadounidenses ya han implementado alguna forma de autenticación sin contraseña, creando una base de referencia que acelera la adopción de los rezagados. La presencia de proveedores es densa, con Microsoft, Okta y Yubico definiendo estándares mientras que los actores de nicho son pioneros en análisis de comportamiento. Los contratos del sector público, en particular el mandato del Departamento de Defensa para el ejercicio fiscal 2027, proporcionan visibilidad de volumen a largo plazo e impulsan compras derivadas en agencias civiles adyacentes. Por lo tanto, el mercado de servicios de autenticación de usuarios en dispositivos móviles sigue siendo altamente competitivo pero expandible a medida que los programas de confianza cero escalan.
Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles en Asia-Pacífico
Asia es el mercado de más rápido crecimiento con una CAGR del 27,90% hasta 2031, impulsado por la ubicuidad de los teléfonos inteligentes y los esquemas de identidad digital gubernamentales. La integración de sensores biométricos avanzados por parte de los fabricantes de equipos originales chinos, combinada con el ecosistema de pagos vinculado a Aadhaar de India, genera un enorme volumen de autenticación. Los mercados de la ASEAN-5 añaden impulso incremental a través del despliegue de la administración electrónica y la banca digital, aunque la legislación sobre privacidad de datos aún está madurando, lo que genera tanto crecimiento como complejidad. Las API de autenticación SIM respaldadas por operadores llenan las brechas de infraestructura en geografías de bajo ancho de banda, ampliando la demanda potencial del mercado de servicios de autenticación de usuarios en dispositivos móviles e integrando más profundamente a los grupos de telecomunicaciones en la cadena de valor.
Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles en Europa
Europa equilibra el estricto cumplimiento del RGPD con la rápida adopción de la Autenticación Reforzada de Clientes. La aclaración de la Autoridad Bancaria Europea sobre las carteras digitales eleva los requisitos de autenticación multifactor en el comercio y establece un modelo que otros sectores verticales pueden emular. Las previstas normas PSD3 prohibirán los flujos exclusivamente móviles, favoreciendo a los proveedores con motores de orquestación capaces de incrementos dinámicos de factores. El norte de Europa demuestra la mayor penetración debido a los esquemas de identidad digital tempranos, mientras que el Reino Unido, Alemania y Francia registran un sólido crecimiento a medida que maduran los marcos de Banca Abierta e identidad electrónica. La armonización transfronteriza en el marco de la próxima Cartera de Identidad Digital de la Unión Europea desbloqueará nuevos casos de uso, manteniendo a Europa como un segmento lucrativo aunque con alta carga de cumplimiento normativo del mercado de servicios de autenticación de usuarios en dispositivos móviles.

Panorama regulatorio
La regulación y las normas se están endureciendo en torno a la autenticación resistente al phishing y respetuosa con la privacidad, lo que está acelerando el abandono del OTP por SMS y la biometría independiente para transacciones móviles de alto riesgo. En Estados Unidos, NIST SP 800-157 Rev. 1 (noviembre de 2024) amplió las directrices para las Credenciales PIV Derivadas en distintos factores de forma utilizados por personal federal y contratistas, y NIST SP 800-63B-4 (agosto de 2025) formalizó requisitos actualizados de gestión de autenticadores, incluido el soporte para autenticadores sincronizables y expectativas más claras en los distintos niveles de garantía que afectan a la adquisición federal y de sectores regulados.
En Europa y Asia, las políticas e interpretaciones están reduciendo la ambigüedad en torno a las passkeys y la biometría en el dispositivo, al tiempo que elevan el estándar de cumplimiento para los procesos de pago e identidad. La FIDO Alliance dialogó con la DG FISMA de la Comisión Europea en abril de 2025 para alinear las normas de Autenticación Reforzada del Cliente de PSD2/PSR con los enfoques basados en passkeys, y la Comisión de Protección de Información Personal de Corea del Sur (KPIPC) emitió una interpretación en noviembre de 2025 según la cual la autenticación FIDO mediante biometría en el dispositivo no requiere consentimiento independiente cuando los datos biométricos permanecen en el dispositivo, lo que reduce la fricción en los diseños regulados de inicio de sesión móvil. El gobierno del Reino Unido también sigue conformando los controles móviles empresariales a través de su guía de política de ciberseguridad sobre gestión de dispositivos móviles (abril de 2024), reforzando los requisitos de gobernanza que alimentan las implementaciones de identidad y acceso móviles.
Análisis de la cadena de valor
La cadena de valor va desde la seguridad basada en el dispositivo hasta las políticas y la supervisión en la nube. En el segmento inicial, las capacidades de silicio y de los fabricantes de dispositivos, como los enclaves seguros, la ejecución de confianza y los módulos de cámara y huella dactilar, sustentan el almacenamiento de claves respaldado por hardware que subyace a las passkeys y la vinculación del dispositivo, mientras que las plataformas de sistema operativo (Android e iOS) exponen API biométricas y de gestión de claves utilizadas por aplicaciones autenticadoras y SDK integrados.
En el segmento intermedio, los proveedores de servicios de autenticación ofrecen Autenticación como Servicio, motores de riesgo y orquestación entre MFA, notificaciones push, passkeys (WebAuthn/FIDO2) y flujos de recuperación. Los desarrolladores de SDK biométricos y conductuales suministran componentes de captura y coincidencia de señales que se integran en las aplicaciones móviles. Las normas y la infraestructura de telecomunicaciones también desempeñan un papel directo en la interoperabilidad y el rendimiento de entrega. La FIDO Alliance reforzó el marco de certificación e interoperabilidad con los Requisitos de Metadatos de Autenticadores v1.6 (marzo de 2025) y avanzó en los requisitos del lado del servidor alineados con WebAuthn Level 3 y CTAP 2.3 (febrero de 2026), lo que respalda implementaciones multiplataforma y reduce el riesgo de dependencia de proveedor para las empresas. En el segmento final, los operadores de redes móviles y los agregadores proporcionan capacidades de SMS y de autenticación silenciosa emergente y validación de suscriptores, pero también asumen crecientes obligaciones de seguridad. ITU-T X.1456 (abril de 2025) añade directrices de seguridad para los servicios financieros digitales, incluidas las pasarelas de validación de IMSI, y las normas de ciberseguridad de telecomunicaciones en mercados como India elevan las expectativas de notificación y seguridad de red, reforzando el papel de los operadores como nodos de control del fraude y poniendo de relieve los cuellos de botella en torno a la seguridad de señalización y la variación del cumplimiento regional.
Panorama Competitivo
El mercado de servicios de autenticación de usuarios en dispositivos móviles está moderadamente concentrado: los cinco principales proveedores controlan entre el 45% y el 50% de los ingresos, lo que permite a los innovadores más pequeños crear nichos rentables. Los líderes de plataforma como Microsoft y Okta persiguen la escala horizontal a través de asociaciones de ecosistemas, integrando la identidad en suites de productividad y plataformas en la nube. Thales se diferencia con un enfoque de pila completa, agrupando la seguridad de tarjetas de pago y la gestión OTA de SIM móvil junto con lanzamientos de 360° sin contraseña que enfatizan la biometría responsable.
Yubico ejemplifica la especialización de alto crecimiento, registrando una CAGR del 40% desde 2020 al centrarse en claves de hardware que cumplen los mandatos resistentes al phishing; un despliegue de 200.000 unidades en T-Mobile valida la escalabilidad. Fingerprint Cards AB se asocia con Egis Technology para integrar sensores en dispositivos de mercado masivo, asegurando la relevancia en la cadena de suministro. Operadores como Millicom apuntan a América Latina a través de una fusión y adquisición de USD 440 millones diseñada para controlar las API de autenticación en entornos con ancho de banda limitado.
El espacio en blanco permanece en la biometría conductual, la orquestación basada en riesgos y el cumplimiento como código. Los proveedores que invierten en modelos de IA que aprenden continuamente el contexto del usuario pueden reducir los falsos positivos, preservando la experiencia del usuario al tiempo que refuerzan la seguridad. La convergencia de hardware y software también se acelera; la clave combinada FIDO y de acceso físico de Swissbit ilustra la expansión liderada por el producto hacia entornos de tecnología operativa. A medida que la adopción sin contraseña escala, la integrabilidad de la solución y la experiencia del desarrollador dictarán la migración de participación entre los actores establecidos y los desafiantes.
Líderes de la Industria de Servicios de Autenticación de Usuarios en Dispositivos Móviles
-
Symantec Corporation
-
Broadcom Inc. (CA Technologies)
-
Cisco Systems Inc. (Duo Security)
-
Microsoft Corporation
-
Okta Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles
- Symantec Corporation
- Broadcom Inc. (CA Technologies)
- Cisco Systems Inc. (Duo Security)
- Microsoft Corporation
- Okta Inc.
- Thales Group (Gemalto)
- RSA Security LLC (Dell Technologies)
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- IDEMIA
- NEC Corporation
- Ping Identity Holding Corp.
- ForgeRock Inc.
- Authy (Twilio Inc.)
- Yubico AB
- Trustwave Holdings Inc.
- Micro Focus International plc
- Google LLC
- IBM Corporation
- Nexus Group
- SecurEnvoy Ltd.
- Aware Inc.
- Fujitsu Limited
Lea el análisis de las empresas de servicios de autenticación de usuarios en dispositivos móviles

Oportunidades de mercado y perspectivas futuras
La retirada de factores de baja garantía impulsada por los reguladores está creando un espacio en blanco a corto plazo para alternativas que mantienen una seguridad sólida al tiempo que reducen la fricción en la autenticación móvil. El Banco Central de los EAU fijó un plazo de marzo de 2026 en virtud de su directiva 3057 para eliminar gradualmente el OTP por SMS y correo electrónico en las transacciones financieras, orientando a los bancos hacia la biometría, las passkeys criptográficas FIDO2 y las aprobaciones seguras dentro de la aplicación. Esto amplía la demanda de aprobaciones basadas en notificaciones push, autenticadores criptográficos vinculados al dispositivo y orquestación de autenticación reforzada que pueda demostrarse en auditorías.
Una oportunidad paralela es la expansión, con base en Europa, de los recorridos de identidad en billeteras digitales. La Comisión Europea adoptó el Reglamento de Ejecución (UE) 2026/798 (abril de 2026), que define normas para la incorporación remota a las Billeteras Europeas de Identidad Digital con garantía sustancial y alta, lo que respalda la demanda de integración de servicios de autenticación móvil capaces de respaldar la inscripción en la billetera, la reautenticación y la firma de transacciones, cumpliendo al mismo tiempo con los requisitos de privacidad y garantía. Más allá de la sustitución regulatoria, la modernización de la infraestructura también es una palanca clave para escalar las passkeys en entornos empresariales. NIST SP 800-63B-4 (agosto de 2025) ofrece un punto de referencia más claro para la MFA resistente al phishing en ecosistemas alineados con el gobierno de EE. UU., mientras que el trabajo técnico de FIDO en 2026 (requisitos de servidor alineados con WebAuthn Level 3 y CTAP 2.3) respalda implementaciones interoperables en aplicaciones, navegadores y dispositivos gestionados y no gestionados. Los proveedores que combinan la vinculación de dispositivos móviles (pares de claves respaldados por hardware en Secure Enclave o Android Keystore), la orquestación de factores entre notificaciones push, passkeys y recuperación, y la evidencia de cumplimiento para auditores pueden captar gasto a medida que las empresas sustituyen los flujos de OTP por SMS y amplían la cobertura sin contraseña más allá de las plantillas pioneras hacia la autenticación de clientes y los casos de uso de transacciones reguladas.
Recent Industry Developments in Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles
- Julio de 2026: Microsoft anunció que las passkeys se convirtieron en la experiencia de inicio de sesión predeterminada en Microsoft Entra ID. Esto empuja a los grandes inquilinos empresariales hacia la autenticación resistente al phishing en la capa del proveedor de identidad, aumentando la demanda de preparación para passkeys en aplicaciones móviles, procesos de helpdesk y flujos de recuperación de cuentas.
- Mayo de 2026: Cisco (Duo) introdujo la autenticación en línea móvil para dispositivos de acceso móvil, en sustitución de Verified Duo Push. El cambio concentra una mayor parte del recorrido de autenticación dentro del flujo móvil, favoreciendo aprobaciones de menor fricción al tiempo que refuerza el control sobre las señales de contexto vinculadas al dispositivo utilizadas para las decisiones de riesgo.
- Noviembre de 2024: NIST publicó la SP 800-157 Revisión 1, ampliando las directrices para las Credenciales PIV Derivadas en factores de forma adicionales para empleados federales y contratistas. Esta actualización refuerza la alineación federal hacia credenciales más sólidas y portátiles, y respalda la adopción posterior de implementaciones de autenticación móvil de mayor garantía en cadenas de suministro adyacentes al sector público.


Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Este mercado abarca los ingresos obtenidos de servicios y software que confirman la identidad de un usuario en dispositivos móviles, principalmente teléfonos inteligentes, tabletas y dispositivos portátiles, mediante métodos como contraseñas, códigos de acceso de un solo uso, verificaciones basadas en dispositivos, biometría y señales basadas en el comportamiento.
Exclusiones del alcance: Excluye los tokens de hardware puros, las herramientas independientes de gestión de dispositivos móviles y las plataformas amplias de verificación de identidad que no están centradas en la autenticación de usuarios móviles.
Descripción General de la Segmentación
-
Por Tipo de Autenticación
- Contraseñas y PIN
- Autenticación de Dos Factores
- Autenticación Multifactor
- Autenticación Biométrica
- Autenticación Conductual y Pasiva
- Autenticación Basada en Riesgo y Contextual
- Tokens de Software y Aplicaciones de Autenticación
- Claves de Seguridad de Hardware y Tokens FIDO
-
Por Modo de Implementación
- Autenticación como Servicio Basada en la Nube
- En Sitio
- Híbrido (Borde más Nube)
-
Por Canal de Autenticación
- OTP por SMS
- Notificación Push
- API Biométrica dentro de la Aplicación
- Autenticación Silenciosa de Red Móvil basada en SIM
- OTP por Correo Electrónico y Enlace Mágico
-
Por Tamaño de Empresa
- PYMES (< 1.000 Empleados)
- Grandes Empresas
-
Por Vertical de Usuario Final
- BFSI
- Electrónica de Consumo y Comercio Electrónico
- Gobierno y Sector Público
- Telecomunicaciones y Servicios de TI
- Salud y Ciencias de la Vida
- Manufactura e IoT Industrial
- Educación y Aprendizaje Electrónico
- Viajes y Hospitalidad
-
Por Geografía
-
América del Norte
- Estados Unidos
- Canadá
- México
-
América del Sur
- Brasil
- Argentina
- Resto de América del Sur
-
Europa
-
Países Nórdicos
- Suecia
- Noruega
- Finlandia
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Resto de Europa
-
Países Nórdicos
-
Asia Pacífico
- China
- India
- Japón
- Corea del Sur
- ASEAN-5
- Australia
- Nueva Zelanda
- Resto de Asia Pacífico
-
Oriente Medio
-
CCG
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Israel
- Resto de Oriente Medio
-
CCG
-
África
- Sudáfrica
- Nigeria
- Kenia
- Resto de África
-
América del Norte
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental se utilizó para establecer los límites del mercado, seleccionar señales de demanda medibles y formular supuestos realistas de precios y adopción antes de hablar con los participantes del sector. Consultamos fuentes públicas como la guía de identidad digital del NIST, las publicaciones de ENISA, los recursos sobre robo de identidad de la Comisión Federal de Comercio, y las normas relacionadas con la autenticación y las notas regulatorias que condicionan el comportamiento de adopción.
También revisamos evidencia de respaldo proveniente de fuentes como presentaciones ante la SEC de EE. UU. e informes anuales, presentaciones para inversores, bases de datos de patentes y cobertura de prensa de renombre sobre claves de acceso, implementaciones de MFA y programas de seguridad móvil. Cuando fue necesario, se utilizaron suscripciones de pago para obtener información financiera estructurada de empresas y seguimiento de noticias, junto con consultas de patentes, lo que ayuda a mantener una cobertura coherente de los proveedores en todas las regiones. Estas fuentes son ilustrativas y no exhaustivas, ya que se consultaron muchos otros documentos públicos para la recopilación, validación y aclaración de datos.
Entrevistas Primarias y Encuestas
Se realizaron entrevistas primarias y encuestas con una combinación de proveedores de servicios de autenticación, equipos de soluciones de seguridad móvil, socios de canal y compradores empresariales que implementan autenticación móvil para el inicio de sesión de empleados y clientes. Utilizamos estas conversaciones para confirmar qué se contabiliza como ingresos de autenticación móvil, para refinar el comportamiento de precios (cobro por suscripción, licencia y uso de API) y para someter a prueba los patrones de adopción regional en APAC, EMEA y las Américas.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 25% | Directores ejecutivos (CXO): 15% | APAC: 42% |
| Nivel medio: 57% | Líderes funcionales/de unidad: 28% | EMEA: 34% |
| Actores menores: 18% | Gerentes: 57% | Américas: 24% |
Dimensionamiento y Pronóstico del Mercado
Para el dimensionamiento, se utilizó una construcción de arriba hacia abajo en la que las tendencias de la base instalada de dispositivos móviles y la actividad de cuentas digitales se traducen en un conjunto de demanda de autenticación direccionable, que luego se filtra a través de las tasas de adopción de MFA y flujos sin contraseña. El cálculo se mantiene práctico al vincularlo a variables que pueden rastrearse cada año, y luego corroboramos el resultado con verificaciones selectivas de abajo hacia arriba utilizando divisiones de ingresos de proveedores muestreados, retroalimentación de canales y precio muestreado por usuario o precio por evento de autenticación aplicado a volúmenes plausibles.
Los insumos clave utilizados en el modelo incluyen la penetración de teléfonos inteligentes y dispositivos portátiles, la proporción de usuarios activos y empleados que utilizan aplicaciones protegidas, las tasas de inscripción multifactor, el cambio hacia métodos resistentes al phishing como las claves de acceso, y la progresión promedio de precios para la facturación por suscripción y basada en API. Cuando las perspectivas de abajo hacia arriba estaban incompletas en regiones más pequeñas o industrias de nicho, las brechas se manejaron aplicando ratios de proxy validados, como la proporción de implementaciones de autenticación con enfoque móvil sobre el total de implementaciones, seguido de verificaciones de consistencia con los patrones de implementación empresarial observados.
El pronóstico se realizó mediante análisis de escenarios respaldado por indicadores de tendencias y consenso de expertos. La adopción puede cambiar rápidamente tras cambios de política, eventos de brechas importantes o actualizaciones a nivel de plataforma de los valores predeterminados de autenticación, por lo que las trayectorias de crecimiento se ajustaron por región utilizando diferencias en la presión de cumplimiento normativo, el uso de la banca digital y el calendario de migración a la nube empresarial.
Ciclo de Validación y Actualización de Datos
Los resultados se contrastan con señales independientes, como la dirección del gasto en seguridad empresarial regional, los patrones de crecimiento del volumen de inicio de sesión móvil y los cambios de combinación reportados hacia implementaciones de MFA y sin contraseña. Las anomalías se investigan mediante verificaciones de varianza en adopción, precios e ingresos implícitos por usuario, y luego se revisan en un proceso analítico de múltiples pasos antes de la aprobación final.
El estudio se actualiza anualmente, y las actualizaciones intermedias se activan cuando se producen cambios materiales, como movimientos regulatorios importantes, grandes cambios en los estándares de autenticación o cambios notables en el comportamiento de autenticación de las plataformas móviles. Antes de la entrega, se completa una revisión final para que los números reflejen las últimas actualizaciones públicas disponibles y la retroalimentación del campo.
Tamaño del Mercado de Servicios de Autenticación de Usuarios en Dispositivos Móviles de Mordor Intelligence Comparado con Otras Estimaciones Publicadas
Los tamaños de mercado publicados para la autenticación móvil a menudo parecen muy dispares porque los límites no son los mismos, incluso cuando la redacción suena similar. Las diferencias suelen provenir de lo que se contabiliza como servicio, si el alcance es exclusivamente móvil frente a una gestión de identidades y accesos (IAM) más amplia, y cómo se proyectan los precios y la adopción año tras año.
La tabla muestra una amplia dispersión principalmente porque algunas estimaciones incluyen categorías de seguridad adyacentes o ventas de autenticación vinculadas a hardware, mientras que otras asumen una caída de precios más lenta o una combinación diferente de cargos por suscripción frente a cargos basados en el uso. El momento de la conversión de divisas, el año base elegido y la frecuencia con que se actualizan los supuestos también pueden mover el número hacia arriba o hacia abajo, incluso cuando la narrativa de adopción subyacente es consistente.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 3,03 mil millones de USD (2025) | |
| Editorial de Investigación Sectorial A | 18,70 mil millones de USD (2025) | Esta cifra parece utilizar un paraguas más amplio que probablemente incluye un gasto en gestión de identidades y accesos más amplio que los dispositivos móviles, y también puede agrupar plataformas de seguridad de dispositivos o de identidad adyacentes, lo que amplía el conjunto de ingresos contabilizados. |
| Plataforma de Investigación B | 3,84 mil millones de USD (2025) | Esta estimación es más cercana, pero no indica claramente las exclusiones, y puede incluir servicios adicionales de verificación de identidad o de autenticación no móvil en algunas partes de la definición, lo que puede elevar el total del año base. |
La tabla señala el alcance como el principal factor impulsor de las brechas. En el modelo de Mordor Intelligence, los ingresos se contabilizan únicamente cuando están vinculados a la autenticación de usuarios en dispositivos móviles y se facturan como suscripción, licencia o uso de API, excluyendo los tokens de hardware puros y las herramientas independientes de gestión de dispositivos móviles. Cuando el mismo mercado se amplía para incluir pilas de identidad más amplias o categorías de seguridad adyacentes, el número de 2025 sube naturalmente, incluso si las expectativas de crecimiento son similares.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño actual del mercado de servicios de autenticación de usuarios en dispositivos móviles?
El mercado está valorado en USD 3.780 millones en 2026 y se prevé que alcance USD 11.350 millones en 2031.
¿A qué velocidad se espera que crezca el mercado?
Se proyecta que el sector se expanda a una CAGR del 24,62% durante 2026-2031, impulsado por la adopción de la autenticación sin contraseña, los programas de confianza cero y regulaciones más estrictas.
¿Qué método de autenticación muestra el mayor impulso de crecimiento?
La autenticación sin contraseña avanza a una CAGR del 25,20% y está respaldada por la creciente familiaridad con las claves de acceso y el soporte nativo de WebAuthn en los principales sistemas operativos.
¿Qué región registrará la mayor tasa de crecimiento hasta 2031?
Asia lidera con una CAGR del 27,90%, impulsada por el hardware biométrico en los smartphones de gama media y las iniciativas de identidad digital respaldadas por el gobierno.
¿Por qué las empresas están eliminando gradualmente el OTP por SMS?
El fraude de intercambio de SIM y las bajas tasas de entrega llevan a las organizaciones a cambiar a notificaciones push, claves de acceso y API de operadores, reduciendo los costos de autenticación hasta en un 90%.
¿Qué modelo de implementación están adoptando más rápidamente las industrias reguladas?
Las arquitecturas híbridas de borde más nube crecen a una CAGR del 22,10% porque equilibran los requisitos de soberanía de datos con la agilidad de la nube y la reducción de la latencia.
Última actualización de la página el:



