
Dänemark-Cybersicherheitsmarkt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
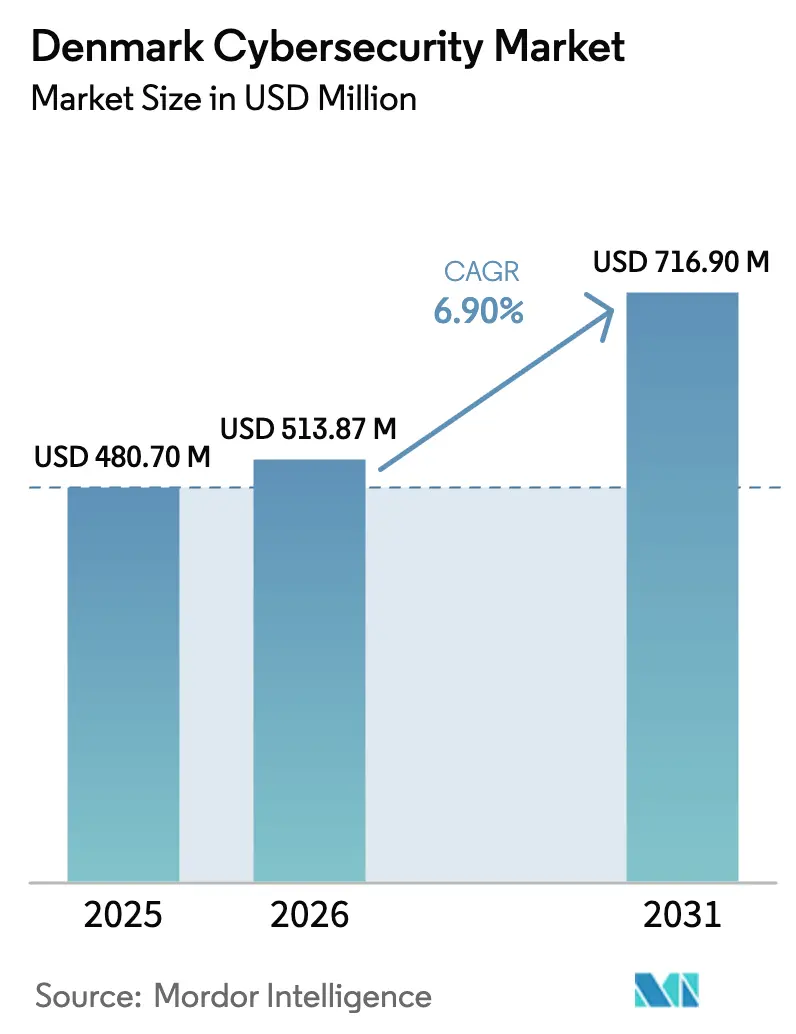
| Marktgröße im Basisjahr (2025) | 480.7 Millionen US-Dollar |
| Marktgröße (2026) | 513.87 Millionen US-Dollar |
| Marktgröße (2031) | 716.9 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 6.90 % |
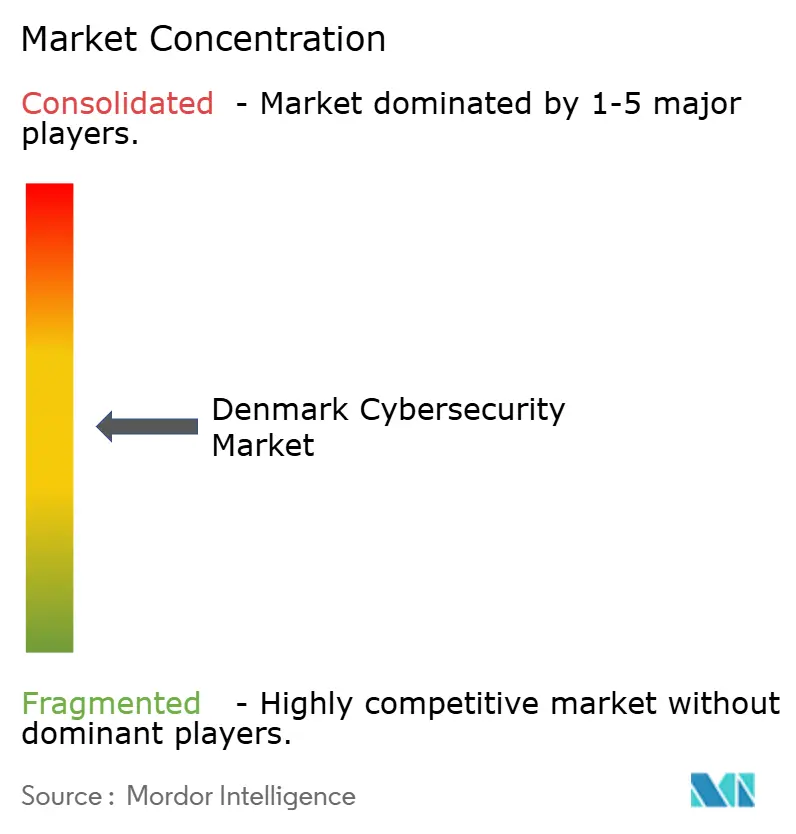
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Dänemark-Cybersicherheitsmarkt Analyse von Mordor Intelligence
Die Größe des Dänemark-Cybersicherheitsmarkts wird voraussichtlich von 480,7 Millionen USD im Jahr 2025 auf 513,87 Millionen USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 6,90 % über den Zeitraum 2026–2031 716,9 Millionen USD erreichen. Die verbindliche Einhaltung der NIS2-Richtlinie, eine Cloud-First-Strategie im öffentlichen Sektor sowie die rasche Verbreitung digitaler Zahlungsmittel intensivieren die Nachfrage in den Bereichen Identitäts-, Netzwerk- und Managed-Security-Schichten. Das Zentrum für Cybersicherheit stuft das nationale Bedrohungsniveau weiterhin als „sehr hoch” ein, wodurch die Aufmerksamkeit der Führungsebene auf Ausgaben für Cyber-Resilienz gerichtet bleibt. Regulatorische Sanktionen von bis zu 10 Millionen EUR oder 2 % des weltweiten Umsatzes bei Nichteinhaltung haben die Sicherheit von einer IT-Diskussion zu einer Vorstandspriorität gemacht. Gleichzeitig treibt ein prognostizierter Mangel von 19.000 dänischsprachigen Sicherheitsfachkräften bis 2030 Organisationen dazu, auf verwaltete und professionelle Dienstleistungen zurückzugreifen, was den Dänemark-Cybersicherheitsmarkt weiter stützt.
Wesentliche Erkenntnisse des Berichts
- Nach Angebot entfielen im Jahr 2025 52,95 % des Dänemark-Cybersicherheitsmarkt-Anteils auf Lösungen; Dienstleistungen übertreffen Lösungen mit einer prognostizierten CAGR von 8,38 % für 2026–2031.
- Nach Bereitstellungsmodus entfielen im Jahr 2025 60,74 % des Dänemark-Cybersicherheitsmarkt-Anteils auf Cloud-Bereitstellungen, die mit einer CAGR von 9,66 % zulegen.
- Nach Endnutzerbranche führte das verbraucherorientierte BFSI-Segment im Jahr 2025 mit einem Umsatzanteil von 26,85 %, während das Gesundheitswesen bis 2031 voraussichtlich mit einer CAGR von 11,32 % expandieren wird.
- Nach Unternehmensgröße hielten große Organisationen im Jahr 2025 69,10 % des Dänemark-Cybersicherheitsmarkt-Anteils, während KMU mit einer CAGR von 10,44 % wachsen werden, da die Regulierung nun etwa ein Drittel der kleineren Unternehmen erfasst.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Dänemark-Cybersicherheitsmarkt Trends und Einblicke
Treiber-Wirkungsanalyse*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Obligatorische Penetrationstests im Rahmen der dänischen NIS2-Richtlinie treiben Ausgaben an | +2.1% | National, mit Schwerpunkt in Kopenhagen und Aarhus | Mittelfristig (2–4 Jahre) |
| Cloud-First-Strategie in öffentlichen Behörden | +1.8% | National, mit früher Einführung in der Zentralregierung | Kurzfristig (≤ 2 Jahre) |
| Boom bargeldloser Zahlungen erweitert die Angriffsfläche | +1.4% | National, mit stärkerer Auswirkung in städtischen Gebieten | Langfristig (≥ 4 Jahre) |
| 5G-Rollout treibt Sicherheits-Upgrades im Telekommunikationsbereich voran | +1.2% | National, mit Priorität in Großstädten | Mittelfristig (2–4 Jahre) |
| ESG-bezogene Cybersicherheitsanforderungen für Windkraftanlagen-OEMs | +0.9% | National, mit Fokus auf Offshore-Windkraftregionen | Langfristig (≥ 4 Jahre) |
| Einsatz KI-gestützter Bedrohungserkennung | +0.7% | Bundesweit bei Managed-Service-Providern | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Obligatorische Penetrationstests im Rahmen der dänischen NIS2-Richtlinie treiben Ausgaben an
Seit dem 1. Juli 2025 verpflichtet die dänische Umsetzung der NIS2-Richtlinie etwa 1.500 Einrichtungen zur Durchführung regelmäßiger Penetrationstests, zur Pflege von Incident-Response-Playbooks und zum Nachweis einer kontinuierlichen Überwachung. Bußgelder bei Nichteinhaltung erheben das Cyber-Risiko zu einem finanziellen Risiko und ermöglichen eine nachhaltige Budgetzuweisung für beratende und verwaltete Dienstleistungen. Dänische Unternehmen rechnen mit Personalaufstockungen, um Audit-Bereitschaftsanforderungen zu erfüllen, doch sprachliche Einschränkungen halten das Outsourcing-Niveau hoch, wovon lokale Anbieter profitieren, die dänischsprachige Beratung mit technischer Ausführung bündeln.
Cloud-First-Strategie in öffentlichen Behörden
Dänemarks gemeinsame digitale Regierungsstrategie 2022–2025 sieht 800 Millionen DKK (125,2 Millionen USD) für Cloud-Infrastruktur und zugehörige Sicherheits-Tools vor [1]Europäische Kommission, „Gemeinsame digitale Regierungsstrategie 2022–2025”, ec.europa.eu. Ministerien verlangen nun Identitäts-Governance, Verschlüsselung als Dienstleistung und Zero-Trust-Netzwerkarchitekturen, um die Datensouveränität bei der Bereitstellung digitaler Bürgerdienste zu wahren. Investitionsrunden in das in Kopenhagen ansässige Unternehmen Omada verdeutlichen die Ausrichtung von Risikokapital auf diesen Cloud-Vorstoß und stimulieren lokale Innovationen im Bereich KI-gestütztes Identitätszugriffsmanagement.
Boom bargeldloser Zahlungen erweitert die Angriffsfläche
Digitale Transaktionen machen bereits mehr als 92 % der Verbraucherzahlungen aus, doch der damit verbundene Betrugsschaden stieg 2023 auf 627 Millionen DKK (98,3 Millionen USD), aufgeteilt auf Betrug ohne Kartenpräsenz und Kreditüberweisungsangriffe [2]Danmarks Nationalbank, „Zahlungsbetrugsstatistiken 2024”, nationalbanken.dk. Kriminelle umgehen zunehmend die Zwei-Faktor-Authentifizierung durch Manipulation von Nutzern, was Banken und Fintechs dazu veranlasst, Verhaltensanalysen und Machine-Learning-Modelle einzusetzen. Die von der Regierung genehmigte SMS-Filterung durch Telekommunikationsanbieter unterstreicht zusätzlich den systemischen Aufwand zum Schutz der bargeldlosen dänischen Wirtschaft.
5G-Rollout treibt Sicherheits-Upgrades im Telekommunikationsbereich voran
Der nationale 5G-Aktionsplan leitet 800 Millionen DKK (125,2 Millionen USD) in den Netzausbau, erhöht jedoch auch das Spionagerisiko, das vom Bevölkerungsschutzamt für Telekommunikationsanbieter nun als „hoch” eingestuft wird. Dänische Netzbetreiber wie Nuuday haben die bisher umfangreichsten IT-Modernisierungen eingeleitet und wählen cloud-native BSS/OSS-Stacks, die Ende-zu-Ende-Verschlüsselung, Lieferketten-Prüfung und dynamische Richtlinienorchestrierung erfordern. Unternehmensweite private 5G-Angebote von Telenor erweitern den Dänemark-Cybersicherheitsmarkt zusätzlich durch die Einführung von Slice-Isolierung und Edge-Sicherheitsanforderungen.
Hemmnis-Wirkungsanalyse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Auswirkungszeitraum |
|---|---|---|---|
| Mangel an dänischsprachigen Cybersicherheitsfachkräften | -1.7% | National, mit gravierender Auswirkung in Kopenhagen und Aarhus | Langfristig (≥ 4 Jahre) |
| Belastung durch Compliance-Kosten für KMU | -1.3% | National, mit stärkerer Auswirkung in ländlichen Gebieten | Mittelfristig (2–4 Jahre) |
| Veraltete OT im Schifffahrtssektor schränkt Upgrades ein | -0.8% | Küstenregionen, mit Schwerpunkt in den wichtigsten Häfen | Langfristig (≥ 4 Jahre) |
| Fragmentierte Sicherheitsbeschaffung bei Kommunen | -0.6% | Bundesweit, 98 Kommunalverwaltungen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an dänischsprachigen Cybersicherheitsfachkräften
Dänemark erwartet bis 2030 eine Lücke von 19.000 IT-Spezialisten, und sprachliche Anforderungen engen den Fachkräftenachwuchs im Sicherheitsbereich noch weiter ein. Organisationen wenden sich daher verwalteten Sicherheitsverträgen oder internationalen Beratern zu, was die Projektkosten erhöht und die CAGR des Dänemark-Cybersicherheitsmarkts geringfügig dämpft.
Compliance-Kostenbelastung für KMU
Fast ein Drittel der unter die NIS2-Richtlinie fallenden Einrichtungen sind KMU. Obwohl Unternehmen durchschnittlich 9 % ihrer IT-Budgets für Sicherheit aufwenden, können die zehn obligatorischen Kontrollen der Richtlinie diesen Anteil für kleine Organisationen auf zweistellige Werte anheben. Ohne Skaleneffekte verschieben viele ländliche Unternehmen Upgrades, was die Marktdurchdringung verlangsamt, bis vereinfachte, abonnementbasierte Angebote an Bedeutung gewinnen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungssegment beschleunigt Wachstum
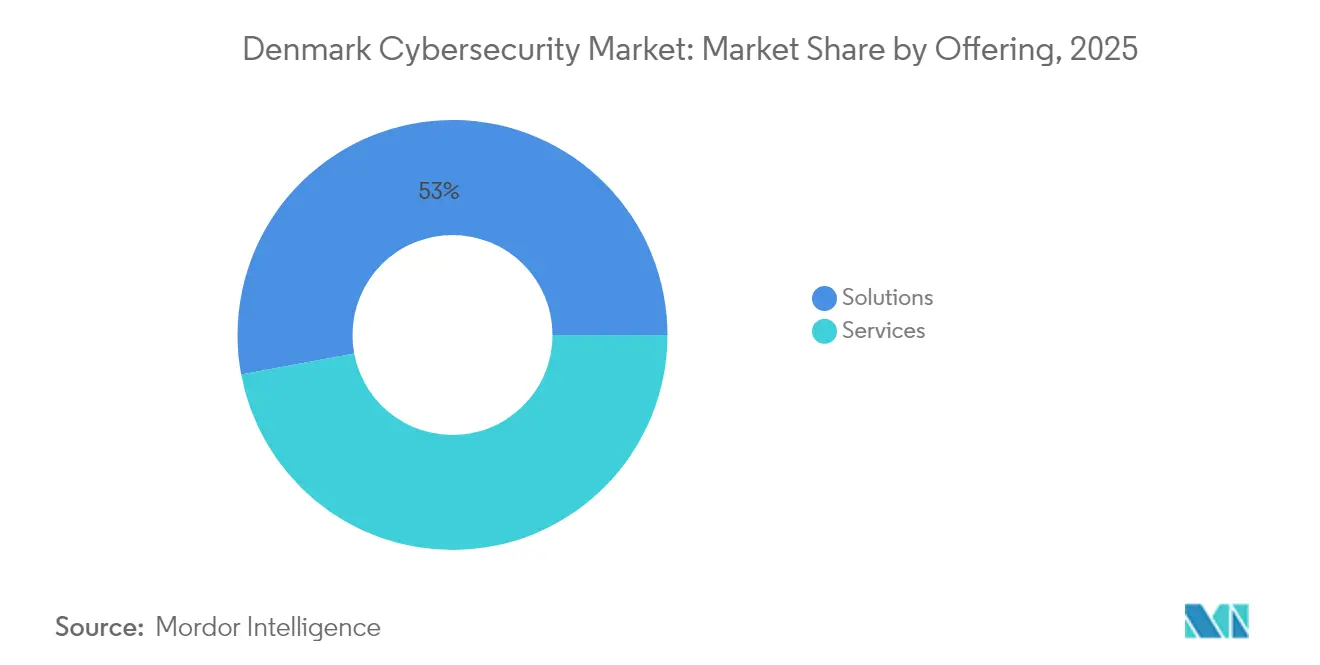
Lösungen hielten im Jahr 2025 einen Dänemark-Cybersicherheitsmarkt-Anteil von 52,95 %, doch Dienstleistungen werden für 2026–2031 mit einer CAGR von 8,38 % wachsen. Die Nachfrage konzentriert sich auf Penetrationstests, Incident-Response-Abrufverträge und Managed Detection and Response (MDR), da Vorstände darum wetteifern, NIS2-Konformität nachzuweisen. Der Wechsel zur Cloud verringert den Stellenwert hardwarezentrierter Firewall-Lizenzen und verlagert den Wert auf Integration und Monitoring.
Die Dynamik im Dienstleistungsbereich spiegelt den akuten Fachkräftemangel wider; Unternehmen bevorzugen Outsourcing an dänischsprachige SOC-Betreiber gegenüber internem Recruiting. Auch die Beratungsbranche profitiert vom Zufluss von rund 226 Millionen USD an staatlichen Cybersicherheitsmitteln, bei dem öffentliche Einrichtungen häufig externe Spezialisten für Risikobewertungen und Governance-Rahmenwerke beauftragen.


Nach Bereitstellungsmodus: Cloud-Dominanz beschleunigt sich
Die Cloud entfiel im Jahr 2025 auf 60,74 % des Dänemark-Cybersicherheitsmarkt-Anteils und wird bis 2031 voraussichtlich eine CAGR von 9,66 % verzeichnen, womit On-Premise-Bereitstellungen weit übertroffen werden. Der öffentliche Sektor allein treibt ein hohes Abonnementvolumen an, da Ministerien Workloads im Rahmen des Cloud-First-Mandats migrieren. Die branchenübergreifende SaaS-Einführung vereinfacht Patch-Zyklen und macht cloud-basierte Sicherheitskontrollen zur Standardlösung für neue Projekte.
Veraltete OT in der Schifffahrt, im Energiebereich und in bestimmten Produktionsbetrieben sichert eine Restanforderung an On-Premise-Lösungen. Die Dänische Seeschifffahrtsbehörde hat eine eigene Cyber-Einheit eingerichtet, um Schiffe zu schützen, deren latenzempfindliche Steuerungssysteme eine Cloud-Auslagerung ausschließen. Dennoch begünstigt das steigende Investitionsvolumen im Gesundheits-IT-Bereich – bis 2025 nahe 3 Milliarden USD prognostiziert – cloud-native Verschlüsselung, Datensicherung und Compliance-Automatisierung, was Anbietern wie Keepit ermöglicht, mit dänischen und EU-Datenschutzgarantien schnell zu skalieren.
Nach Endnutzerbranche: Gesundheitswesen entwickelt sich zum Wachstumsführer
BFSI führte alle Branchen mit einem Dänemark-Cybersicherheitsmarkt-Anteil von 26,85 % im Jahr 2025 an, was die nahezu bargeldlose Wirtschaft des Landes widerspiegelt. Betrugskosten haben Banken dazu gezwungen, Zahlungskanäle mit KI-gestützter Anomalieerkennung zu sichern. Das Gesundheitswesen hingegen wird zwischen 2026 und 2031 mit einer CAGR von 11,32 % am schnellsten wachsen, da die Einführung elektronischer Patientenakten und die Verbreitung von Telemedizin zunehmen.
Start-ups sammelten im Jahr 2023 835 Millionen USD an Healthtech-Kapital ein, was den Bedarf an Schutz von Patientendaten auf Cloud-Plattformen intensiviert. Gleichzeitig blieb Ransomware für das verarbeitende Gewerbe auf dem Niveau „sehr hoch”, was gezielte Investitionen in OT-Segmentierung veranlasste. Die Ausgaben im Bereich Energie und Versorgung gewannen nach einem Sicherheitsvorfall bei 22 Unternehmen im Jahr 2023 an Dringlichkeit, was zu einem Echtzeit-Bedrohungsaustausch über das nationale SOC von SektorCERT führte.

Nach Unternehmensgröße: KMU-Segment treibt Wachstum voran
Große Unternehmen hielten im Jahr 2025 69,10 % des Dänemark-Cybersicherheitsmarkt-Anteils, gestützt durch Sicherheitsbudgets in Millionenhöhe (in DKK) und internes Fachwissen. Während die absoluten Ausgaben bei Großunternehmen am höchsten bleiben, werden KMU bis 2031 eine CAGR von 10,44 % erleben, da die NIS2-Richtlinie sie unter regulatorische Aufsicht stellt. Anbieter schneidern zunehmend „Lite”-MDR-Pakete und abonnementbasierte Governance-Pakete, um Einstiegskosten zu senken.
Akademische Studien zeigen, dass 22 % der dänischen KMU noch immer nicht einmal über grundlegende Firewalls verfügen, was auf eine latente Nachfrage hindeutet. Staatliche Qualifizierungszuschüsse und gemeinsame kommunale SOC-Initiativen zielen darauf ab, Wissenslücken zu schließen. Sobald das Bewusstsein steigt, wird die Inanspruchnahme standardisierter, nutzungsbasierter Dienstleistungen voraussichtlich inkrementelle Zuwächse bei der Dänemark-Cybersicherheitsmarkt-Größe im langen Schwanz kleinerer Unternehmen vorantreiben.
Regulatorisches Umfeld
Dänemarks Basis für die Einhaltung von Cybersicherheitsvorschriften wird durch das NIS-2-Gesetz (Gesetz über Maßnahmen zur Gewährleistung eines hohen Cybersicherheitsniveaus) verankert, das am 1. Juli 2025 in Kraft trat und die verpflichtenden Anforderungen an Risikomanagement, Vorfallsbehandlung und Sicherheitstests in den erfassten Sektoren erweitert. Der Berichtskontext nennt außerdem mögliche Bußgelder von bis zu 10 Millionen EUR oder 2 % des weltweiten Umsatzes, wodurch Kontrollen wie kontinuierliche Überwachung und Vorfallsreaktionsbereitschaft von einem IT-Thema zu einer Frage der Rechenschaftspflicht auf Vorstandsebene werden.
Die Aufsicht folgt einem sektorübergreifenden Modell, das von der Styrelsen for Samfundssikkerhed (dänische Behörde für Zivilschutz) koordiniert wird und mit sektorspezifischen zuständigen Behörden zusammenarbeitet. Das Centre for Cyber Security (CFCS) unter dem dänischen Nachrichtendienst des Verteidigungsministeriums (FE) fungiert als nationales CSIRT und stellt Bedrohungsanalysen und technische Anleitung bereit. Anfang 2026 einigte sich Dänemark auf eine nationale Strategie für Cyber- und Informationssicherheit für 2026-2029, die die Aufmerksamkeit über die von NIS2 erfassten Einrichtungen hinaus ausdehnt und breitere Resilienzinitiativen neben der regulierten Compliance unterstützt.
Wertschöpfungskettenanalyse
Dänemarks Cybersicherheits-Wertschöpfungskette beginnt bei globalen Plattform- und Produktanbietern, die zentrale Kontrollen in den Bereichen Netzwerk-, Endpunkt- und Cloud-Sicherheit liefern (zum Beispiel IBM, Check Point, Fortinet und Cisco). Ergänzt wird dies durch dänische und nordische Spezialisten, die die Bereitstellung für dänischsprachige Anforderungen und regulierte Sektoren lokalisieren, darunter NNIT A/S, CSIS Security Group und LogPoint. Mit zunehmender Cloud-Einführung und wachsenden Anforderungen an die NIS2-Prüfbereitschaft verschiebt sich der Wert hin zu Integration, Identitätsmanagement, Testing und Managed Services, wo lokale Anbieter sich durch Compliance-Dokumentation, Incident-Response-Verträge und SOC-Betrieb, die auf die Erwartungen der dänischen Aufsichtsbehörden abgestimmt sind, differenzieren.
Kanal und Bereitstellung werden durch öffentlich-private Koordinationsmechanismen und nationale Infrastruktur-Berührungspunkte geprägt. SAMSIK fungiert als zentrales Registrierungsportal für regulierte Einrichtungen im NIS2-Rahmen, während CFCS-Engagement und geschäftsorientierte Kooperationsforen den Fluss von Bedrohungsinformationen und operative Anleitung für kritische Einrichtungen unterstützen. Die vorgelagerte Fähigkeitsentwicklung wird zudem durch Forschungs- und Verteidigungstechnologie-Ökosysteme wie das Nationalt Forsvarsteknologisk Center unterstützt, das Tools und Methoden in dänische Sicherheitsdienste, OT-Schutz und Sicherheitsvalidierungsangebote einbringen kann.
Wettbewerbslandschaft
Kopenhagen konzentriert mehr als die Hälfte der Nachfrage im Dänemark-Cybersicherheitsmarkt auf sich, getrieben durch eine dichte Konzentration nationaler Ministerien, Finanzhauptsitze und einer lebhaften Fintech-Szene. Hohe Durchschnittsgehälter und Risikokapitalpools ziehen Talente und Start-ups an und stärken den Status der Hauptstadt als Innovationszentrum für Sicherheit. Staatliche Mittelzuweisungen von 100 Millionen EUR (116,8 Millionen USD) für die landesweite Digitalisierung fließen hauptsächlich durch in Kopenhagen ansässige Behörden, was das Ausgabengewicht der Stadt vertieft [4]Agentur für digitale Verwaltung, „Zuteilungen aus dem Digitalisierungsfonds”, digst.dk.
Aarhus und Odense bilden sekundäre Cluster, in denen die Digitalisierung des Gesundheitswesens und die fortschrittliche Fertigung lokale Sicherheitsverträge fördern. Ransomware-Vorfälle im Jahr 2024, die regionale Fabriken betrafen, veranlassten Industrieunternehmen zur Implementierung OT-spezifischer Eindringungserkennungs- und Backup-Lösungen. Kommunale Allianzen wie KommuneCERT teilen nun Bedrohungsinformationen und Beschaffungsrahmen, um sicherzustellen, dass kleinere Städte konsistente Schutzniveaus erhalten und gleichzeitig lokale Budgets schonen.
Entlang der Küsten fügt Dänemarks bedeutende Schifffahrtswirtschaft besondere Anforderungen hinzu. Schiffssteuerungssysteme stützen sich noch immer auf jahrzehntealte Protokolle, was herkömmliche Patch-Management-Zyklen herausfordert. Die Cyber-Einheit der Dänischen Seeschifffahrtsbehörde und die Branchenkooperation mit Hafenbetreibern zielen darauf ab, Netzwerksegmentierung und kontinuierliches Monitoring ohne Unterbrechung der Logistik einzuführen. Gleichzeitig integrieren Offshore-Windparks ESG-bezogene Cybersicherheitsbestimmungen in Turbinenwartungsverträge, was die regionalen Dienstleistungsmöglichkeiten für den Dänemark-Cybersicherheitsmarkt erweitert.
Branchenführer im Dänemark-Cybersicherheitsmarkt
IBM Corporation
Check Point Software Technologies Ltd.
NNIT A/S
Fortinet Inc.
Cisco Systems Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Ein klarer Freiraum entsteht bei der breit angelegten Cyberstärkung für Bürger und KMU, die außerhalb des direkten NIS2-Anwendungsbereichs liegen oder nicht die Größe haben, um die Kontrollen der Richtlinie ohne gebündelte Dienstleistungen umzusetzen. Die Cyber- und Informationssicherheitsstrategie der Regierung für 2026-2029 sieht eine Mittelzuweisung von 211 Millionen DKK zur Stärkung des Schutzes für Gruppen vor, die nicht direkt von NIS2 erfasst werden. Diese Zuweisung unterstützt die Nachfrage nach standardisierten, abonnementbasierten Angeboten wie MDR-Paketen, Tools für Sicherheitsbewusstsein und Compliance-Automatisierung, die den Beratungsaufwand pro Kunde reduzieren.
Auch Unternehmensausgaben schaffen Raum für fortschrittliche Architekturen und Assurance-Tools, da Dänemarks Digitalisierung die Angriffsfläche erweitert. Programme des öffentlichen Sektors mit Cloud-First-Ansatz, bargeldloser Zahlungsverkehr und der 5G-Ausbau konzentrieren Chancen auf Identitätsmanagement, Zero-Trust-Netzwerkzugang und KI-gestützte Erkennung und Reaktion, während regulierte Betreiber auf überprüfbare Sicherheitsergebnisse drängen. Lieferkettensicherheit ist eine weitere umsetzbare Lücke, da dänische Logistik-, Fertigungs- und Technologieanbieter ihre Lieferantenökosysteme erweitern, was den Bedarf an Lieferantenrisikomanagement und Software-Kompositionsanalyse erhöht, um die Kontrolle über Drittanbieter-Code und -Dienste unter verstärkter behördlicher Aufsicht zu dokumentieren.
Aktuelle Branchenentwicklungen
- April 2026: Check Point Software Technologies Ltd. kündigte eine Launch-Partnerschaft mit Google Cloud an, um seine AI Defense Plane in die Gemini Enterprise Agent Platform von Google Cloud zu integrieren und so zentrale Sicherheit, Auffindbarkeit und Governance für KI-Agenten bereitzustellen. Die Zusammenarbeit erweitert Check Points KI-gestützte Sicherheitsreichweite in Cloud-Umgebungen und stärkt die Governance über KI-Workloads hinweg. Der Deal positioniert das Unternehmen so, dass es von der steigenden Nachfrage nach Managed AI Security im Zuge der beschleunigten Cloud-Einführung in Dänemark profitieren kann.
- Januar 2026: IT-Branchen und Industriens Fond starteten die Initiative „Cybersikker virksomhed“ mit einer Gesamtinvestition von 76,5 Millionen DKK zur Verbesserung der Cybersicherheit für kleine und mittlere Unternehmen, einschließlich der Einrichtung eines POB Lab für Marktreife und technische Tests. Das Programm hilft KMU, ihre Sicherheitslage zu verbessern, und beschleunigt marktreife Cyberfähigkeiten im gesamten dänischen KMU-Ökosystem.
- Dezember 2025: NNIT A/S wurde von der dänischen Gesundheitsdatenbehörde in Partnerschaft mit Edora für ein mehrjähriges Programm zur Entwicklung der nationalen Gesundheitsdateninfrastruktur ausgewählt, einschließlich hoher Datensicherheit und KI-gestützter Analytik. Die Initiative stärkt die nationalen Fähigkeiten im Bereich Gesundheitsdaten und unterstützt sichere Analytik für politische Entscheidungsfindung und klinische Anwendungsfälle.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik umfasst der dänische Cybersicherheitsmarkt Ausgaben dänischer öffentlicher und privater Organisationen für Technologien und Dienstleistungen, die Systeme, Netzwerke, Anwendungen, Endpunkte, Identitäten, Cloud-Workloads und Daten vor Cyberbedrohungen schützen.
Ausschlüsse des Geltungsbereichs: Verbraucherorientierte Sicherheitskäufe und rein physische Sicherheit (zum Beispiel Wachpersonal und Kameras) sind ausgeschlossen, sofern sie nicht als Cybersicherheitsdienstleistungen gebündelt angeboten werden.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgung
- Verarbeitendes Gewerbe
- Sonstige
- Nach Unternehmensgröße der Endnutzer
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktdimensionierung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit dem Aufbau eines klaren Bildes von Dänemarks digitalem Fußabdruck und den Regeln, die die Sicherheitsausgaben prägen. Wir beziehen uns auf öffentliche Quellen wie Statistics Denmark für IKT- und Unternehmensstrukturindikatoren, das Danish Center for Cyber Security für den Kontext der Bedrohungslandschaft, ENISA und die Europäische Kommission für EU-Cyberanforderungen sowie die OECD und Eurostat für vergleichbare Makro- und Digitalwirtschaftsreihen.
Um diese Signale in ein Marktmodell zu überführen, überprüfen wir außerdem Unternehmensmeldungen und Jahresberichte, geprüfte Anmerkungen zu IT- und Sicherheitsinvestitionen sowie seriöse Presseberichterstattung über Vorfälle und Compliance-Zeitpläne. Bei Bedarf werden kostenpflichtige Abonnements nur genutzt, um Unternehmensfinanzdaten zu standardisieren, Patente und Technologieaktivitäten zu verfolgen und Import- und Exportmuster für ausgewählte Sicherheitshardware-Kategorien zu überprüfen. Die hier aufgeführten Sekundärquellen sind beispielhaft, und viele weitere öffentliche Referenzen wurden konsultiert, um Eingaben zu überprüfen und Annahmen zu klären.
Primärinterviews und Umfragen
Wir führen Experteninterviews und Umfragen mit Entscheidungsträgern, Funktionsverantwortlichen und Managern im Bereich Cybersicherheit in Dänemark durch. Ihre Angaben helfen, sekundäre Indikatoren zu prüfen, Annahmen zur Serviceakzeptanz und Preisgestaltung zu klären und Unterschiede zwischen interner Sicherheitsarbeit und erworbener Software oder Dienstleistungen zu erklären, bevor das endgültige Marktmodell überprüft wird.
Verteilung der Befragten der Primärforschungserhebung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 30% | CXOs: 15% |
| Mid-Tier: 50% | Funktions-/Bereichsleiter: 30% |
| Kleinere Akteure: 20% | Manager: 55% |
Marktdimensionierung & Prognose
Die Dimensionierung beginnt mit einer Top-Down-Nachfragerekonstruktion, die die dänische Unternehmensbasis und Sektoraktivität mit realistischen Cybersicherheitsausgabenmustern verknüpft, die dann in Lösungs- und Dienstleistungspools aufgeteilt werden. Anschließend bestätigen wir die Gesamtsummen mittels selektiver Bottom-up-Prüfungen wie stichprobenbasierten Preis-pro-Nutzer- oder Preis-pro-Gerät-Benchmarks, Vertriebsgesprächen zum Verlängerungsverhalten und Dienstleistungsumsatz-Laufraten, wobei Abweichungen angepasst werden, wenn die beiden Perspektiven voneinander abweichen.
Wichtige Modelleingaben umfassen das Tempo der Cloud-Einführung im Vergleich zu On-Premise-Umgebungen, regulatorische Compliance-Zeitpläne (einschließlich EU-getriebener Sicherheitsanforderungen), gemeldeten Vorfalldruck und Reaktionsbereitschaft, die Auslagerungsneigung bei Managed Security aufgrund von Talentengpässen sowie den Mix aus Großunternehmen und KMU, der das Kaufverhalten verändert. Prognosen werden anhand von Szenarioanalysen erstellt, wobei das Basisszenario an makroökonomisches Wachstum und IT-Budgetsignale gekoppelt ist und anschließend anhand interviewgestützter Erwartungen zu Preisgestaltung, Verlängerungsraten und dem Zeitpunkt compliance-getriebener Projekte angepasst wird.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, damit die endgültigen Ergebnisse praxisnah und nachvollziehbar bleiben. Wir vergleichen die abgeleiteten Marktgesamtwerte mit unabhängigen Signalen wie Unternehmenszahlen, sektoraler IKT-Intensität und gemeldeter Cybersicherheitsprogrammaktivität, und führen anschließend Abweichungsprüfungen über die Jahre hinweg durch, um plötzliche Sprünge zu erkennen, die nicht zu bekannten Treibern passen.
Vor der endgültigen Freigabe überprüft ein weiterer Analyst Annahmen, Berechnungen und die Konsistenz der Aufteilungen über Angebote und Branchen hinweg, gefolgt von gezielten erneuten Kontaktaufnahmen, falls eine Eingabe unstimmig erscheint. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden ausgelöst, wenn eine wesentliche Richtlinienänderung, ein bedeutender Musterwechsel bei Vorfällen oder ein makroökonomischer Schock das Ausgabenverhalten verändern könnte. Unmittelbar vor der Lieferung wird ein letzter Durchgang abgeschlossen, damit Kunden die aktuellste Sicht erhalten.
Vergleich der Marktgröße von Mordor Intelligence für den dänischen Cybersicherheitsmarkt mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für die dänische Cybersicherheit können sich unterscheiden, selbst wenn sie scheinbar dasselbe messen, da sich der zugrunde liegende Geltungsbereich und die Zähllogik oft unterscheiden. Die größten Unterschiede ergeben sich in der Regel daraus, ob Managed Services und professionelle Dienstleistungen vollständig eingerechnet werden, wie Cloud-Sicherheit behandelt wird und welche jahresbezogenen Währungs- und Preisannahmen angewendet werden.
In unseren Prüfungen wird die Spanne hauptsächlich dadurch bestimmt, ob angrenzende IT-Betriebsausgaben in die Cybersicherheit eingerechnet werden und ob länderübergreifende nordische Gesamtsummen teilweise ohne eine klare Käuferbasis Dänemark zugeordnet werden. Eine strengere Regel dafür, was als Cybersicherheitsumsatz gilt, sowie die Validierung mithilfe von Preis- und Adoptionsdaten auf Angebotsebene halten die Schätzung im von Mordor Intelligence verwendeten Modell auf die reine Nachfrage in Dänemark ausgerichtet.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 480,70 Mio. USD (2025) | |
| Branchenverband A | 520,00 Mio. USD (2025) | Bündelt häufig breitere Ausgaben für IT-Risiko-, Governance- und Compliance-Programme in die Cybersicherheit ein, was die Gesamtsummen erhöhen kann, wenn Beratungs- und Prüfarbeiten vollständig eingerechnet werden. |
| Regionale Beratungsgesellschaft B | 430,00 Mio. USD (2025) | Konzentriert sich tendenziell auf zentrale Sicherheitssoftware und ausgewählte Hardware, mit begrenzter Abdeckung von Managed Services und Incident-Response-Verträgen, was den erfassten Ausgabenpool verringert. |
Der Vergleich zeigt, dass sich die Zahl am stärksten verändert, wenn sich der Umfang der Dienstleistungen und die Klassifizierungsregeln ändern. Indem der Ausgabenpool an klar definierte Sicherheitsangebote gebunden und anschließend anhand von in Interviews besprochenen Adoptions- und Preissignalen überprüft wird, bleibt die endgültige Zahl für Nutzer, die eine praktische Planungsbasis von Jahr zu Jahr benötigen, nachvollziehbar und reproduzierbar.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Dänemark-Cybersicherheitsmarkt derzeit?
Die Größe des Dänemark-Cybersicherheitsmarkts erreichte im Jahr 2026 513,87 Millionen USD und wird bis 2031 voraussichtlich auf 716,9 Millionen USD anwachsen.
Welches Segment wächst am schnellsten?
Gesundheitswesen-Sicherheit ist das am schnellsten wachsende Endnutzersegment mit einer prognostizierten CAGR von 11,32 % zwischen 2026 und 2031, da die Einführung elektronischer Patientenakten beschleunigt.
Wie dominant ist die Cloud-Bereitstellung in Dänemark?
Cloud-Lösungen entfallen bereits auf 60,74 % des Dänemark-Cybersicherheitsmarkt-Anteils und werden bis 2031 voraussichtlich mit einer CAGR von 9,66 % wachsen.
Warum ist NIS2 für dänische Unternehmen relevant?
NIS2 führt obligatorische Kontrollen und mögliche Bußgelder von bis zu 10 Millionen EUR ein, was etwa 1.500 dänische Organisationen dazu veranlasst, ihre Cybersicherheitsausgaben für Tests, Monitoring und Compliance-Dienstleistungen zu erhöhen.
Seite zuletzt aktualisiert am:



