
Marktgröße und Marktanteil für Cyber-Risikoquantifizierungs- und Governance-Plattformen
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
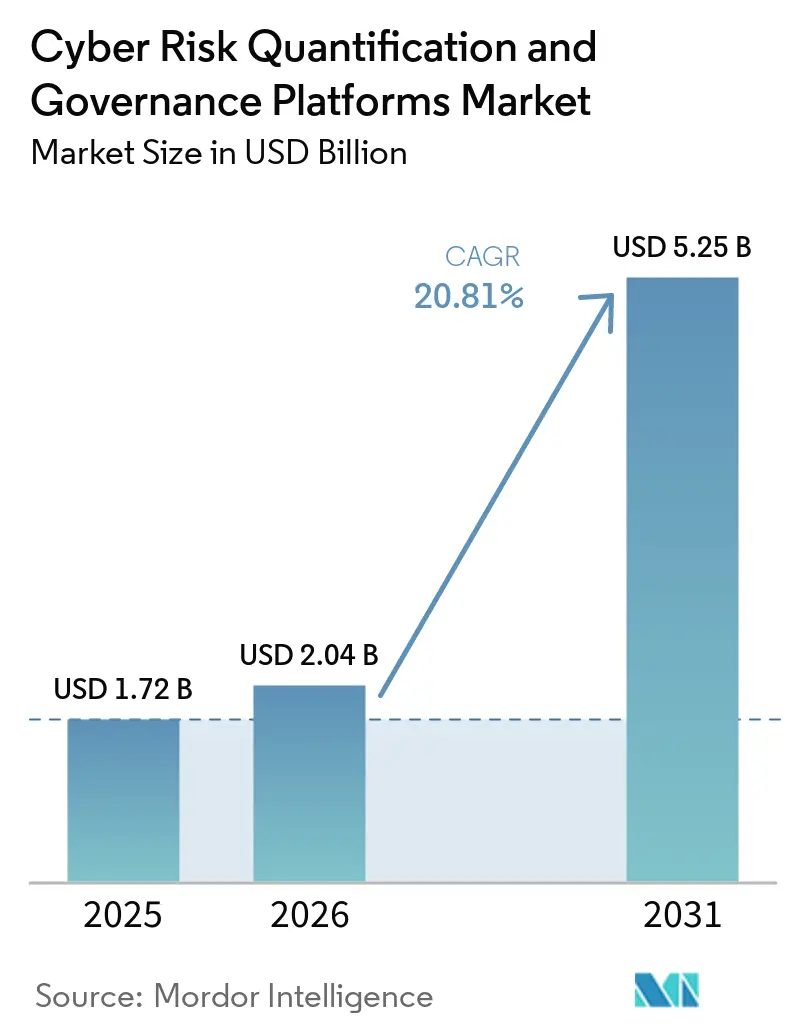
| Marktgröße (2026) | 2.04 Milliarden US-Dollar |
| Marktgröße (2031) | 5.25 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 20.81 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
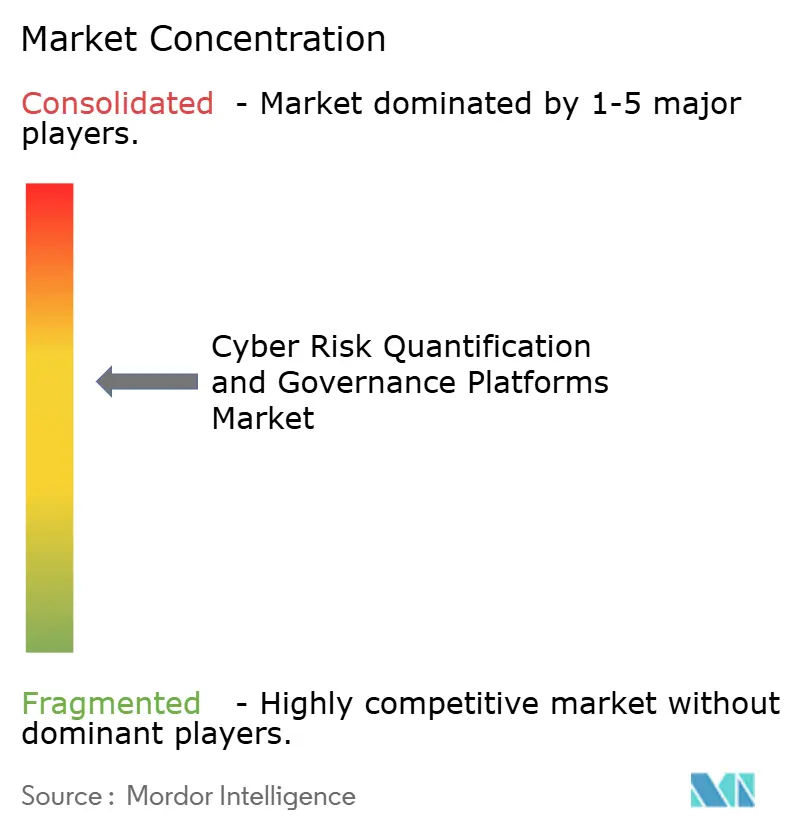
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cyber-Risikoquantifizierungs- und Governance-Plattformen von Mordor Intelligence
Die Marktgröße für Cyber-Risikoquantifizierungs- und Governance-Plattformen wird für 2025 auf 1,72 Milliarden USD, für 2026 auf 2,04 Milliarden USD prognostiziert und soll bis 2031 einen Wert von 5,25 Milliarden USD erreichen, mit einer CAGR von 20,81 % von 2026 bis 2031. Das Wachstum wird durch eine deutliche Abkehr von qualitativer Cyber-Berichterstattung hin zu monetären Verlustmodellen gestützt, die Vorstände, Regulierungsbehörden, Versicherer und Finanzteams im selben Entscheidungsprozess nutzen können. Compliance-Verpflichtungen machen diese Verschiebung schwerer aufschiebbar, insbesondere dort, wo Unternehmen nun die finanzielle Wesentlichkeit von Vorfällen, die Governance-Bereitschaft und die operative Resilienz in finanziellen Begriffen erläutern müssen. Der Markt profitiert auch von einer breiteren Unternehmenseinführung von Exposure-Management-, Drittanbieter-Monitoring- und Governance-Tools, die quantifizierte Risikoergebnisse in einen einzigen Berichts-Workflow einspeisen können. Der Wettbewerb unter Anbietern konzentriert sich zunehmend auf die Plattformbreite, Datenqualität und die Fähigkeit, Cyber-Operationen mit Vorstandsberichterstattung und Versicherungsgesprächen zu verbinden. Die Chance ist dort am stärksten, wo Organisationen einen wiederholbaren Weg benötigen, um Cyber-Ausgaben zu rechtfertigen, Abhilfemaßnahmen zu priorisieren und Risikoentscheidungen unter genauerer Prüfung zu verteidigen.
Wichtigste Erkenntnisse des Berichts
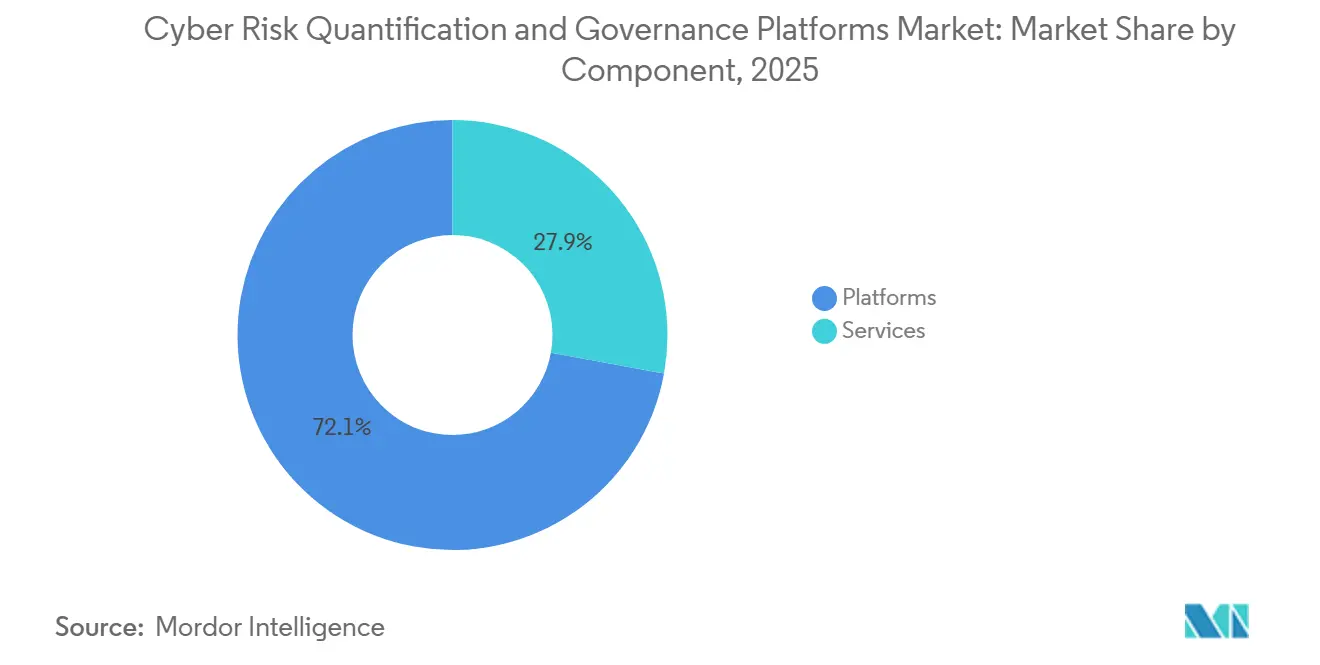
- Nach Komponente führten Plattformen mit einem Anteil von 72,14 % im Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen im Jahr 2025, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 22,94 % wachsen werden.
- Nach Bereitstellung hielt Cloud im Jahr 2025 einen Anteil von 53,09 %, während Hybrid voraussichtlich die schnellste CAGR von 23,05 % bis 2031 verzeichnen wird.
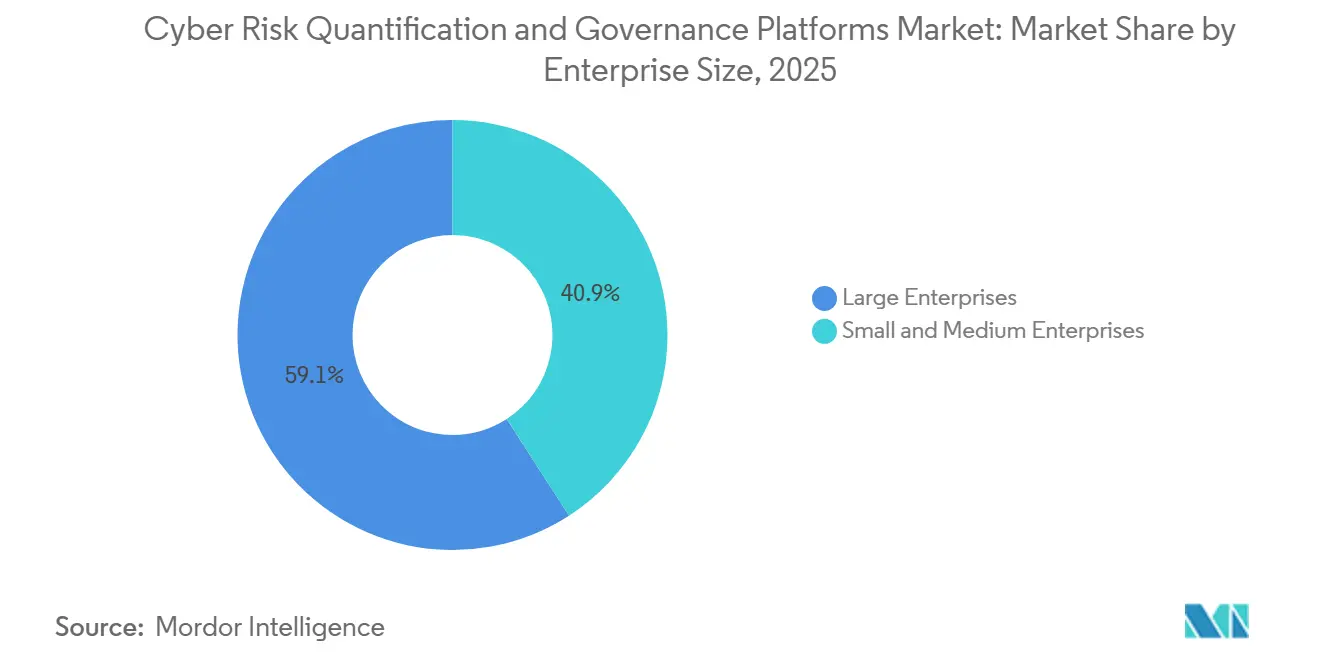
- Nach Unternehmensgröße entfielen auf Großunternehmen 59,12 % der Marktgröße für Cyber-Risikoquantifizierungs- und Governance-Plattformen im Jahr 2025, während KMU bis 2031 voraussichtlich mit einer CAGR von 23,16 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Anteil von 16,17 % am Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen, während Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 23,27 % wachsen werden.
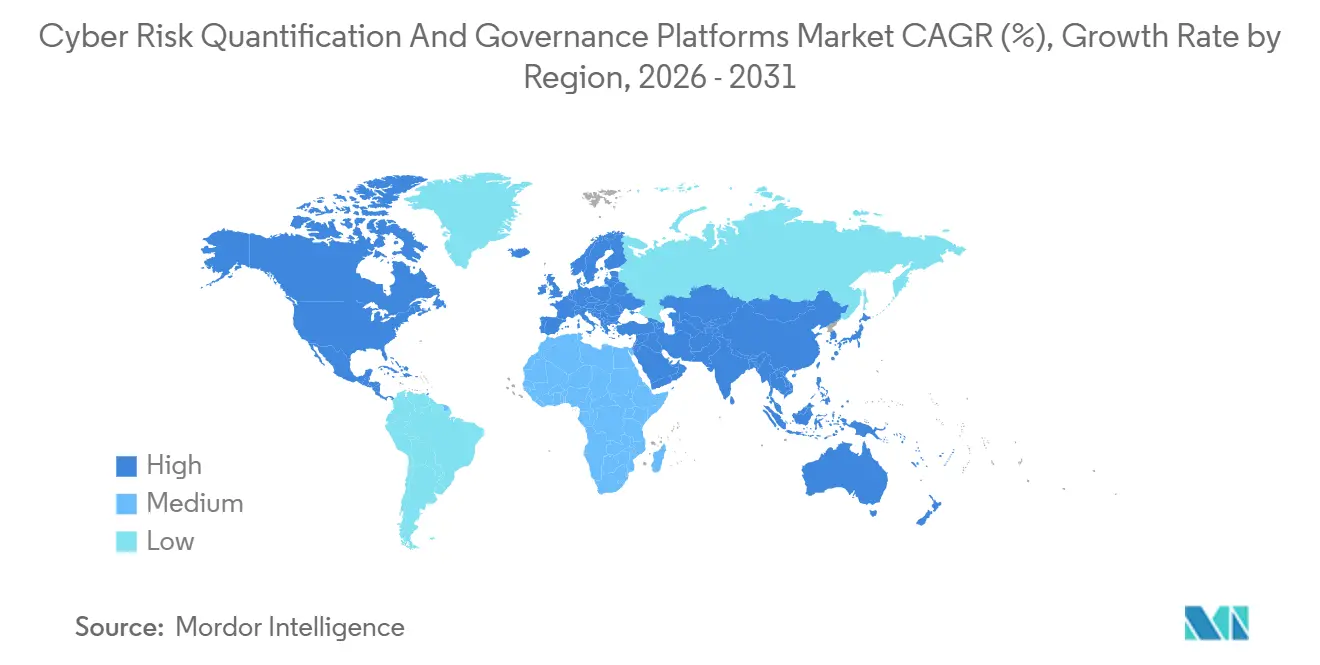
- Nach Geografie sicherte sich Nordamerika im Jahr 2025 einen Anteil von 32,15 %, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 23,38 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Regulatorische Offenlegungspflichten für quantifiziertes Cyber-Risiko | +5.5% | Global, angeführt von Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Nachfrage auf Vorstandsebene nach monetärer Risikotransparenz | +4.8% | Global | Mittelfristig (2–4 Jahre) |
| Steigende Anforderungen bei der Cyber-Versicherungszeichnung | +3.9% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Exposition gegenüber Lieferkettenangriffen, die eine externe Risikobewertung erfordern | +3.2% | Global, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| KI-gestützte Echtzeit-Verlustprognose | +2.5% | Nordamerika und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Tokenisierung von Cyber-Risiken für Anwendungsfälle der Kapitalallokation | +1.8% | Nordamerika, mit früher Dynamik in europäischen Finanzzentren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Offenlegungspflichten für quantifiziertes Cyber-Risiko
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen erhält direkte Unterstützung durch Regulierung, da die Wesentlichkeit von Vorfällen und die Aufsicht über die Resilienz nun in finanziellen Begriffen und nicht mehr durch einfache Heatmaps diskutiert werden. In den Vereinigten Staaten verpflichtet die SEC börsennotierte Unternehmen zur Offenlegung wesentlicher Cybersicherheitsvorfälle, und die XBRL-Tagging-Anforderung hat diesen Offenlegungen mehr Struktur und Prüftransparenz verliehen.[1] In Europa ist DORA seit Januar 2025 vollständig anwendbar und hebt den Standard für das IKT-Risikomanagement und die Dokumentation bei Finanzunternehmen an. Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen profitiert davon, dass Organisationen einen vertretbaren Weg benötigen, um zu bestimmen, wann ein Ereignis finanziell wesentlich wird, und wie diese Schlussfolgerung für Vorstände und Aufsichtsbehörden dokumentiert werden kann. Dies macht die Plattformeinführung zu einem Teil der rechtlichen und Governance-Vorbereitung und nicht nur zu einem Teil der Sicherheitsmodernisierung. Es verkürzt auch die Lücke zwischen regulatorischer Nachfrage und Budgetgenehmigung, da quantifizierte Ergebnisse leichter in Prüfungs-, Compliance- und Vorstandsberichte eingebracht werden können.[2]
Nachfrage auf Vorstandsebene nach monetärer Risikotransparenz
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen expandiert auch, weil Direktoren Cyber-Exposition in Dollar-Beträgen statt in technischer Sprache verlangen. Das NACD-Handbuch zur Cyber-Aufsicht 2026 fordert Vorstnde auf, das Management zu bitten, die finanziellen Auswirkungen von Cyber-Vorfällen zu modellieren, einschließlich direkter Verluste und breiterer Geschäftsauswirkungen.[3] Das FAIR Institute berichtete 2025, dass fast 70 % der Organisationen Cyber-Risiken immer noch nicht in monetären Begriffen quantifizieren, was den erheblichen Weißraum im Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen unterstreicht. Sobald Vorstände quantifizierte Szenarien erhalten, lassen sich diese Zahlen leichter mit Versicherungskosten, Cyber-Kontrollen und dem Betriebsunterbrechungsrisiko vergleichen. Das verlagert Cyber-Diskussionen von abstrakten Bewertungen hin zu Kapitalallokationsentscheidungen. Es erhöht auch die Nachfrage nach Plattformen, die Szenarien kontinuierlich aktualisieren können, anstatt sich auf einmalige Bewertungszyklen zu stützen.
Steigende Anforderungen bei der Cyber-Versicherungszeichnung
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen profitiert von Veränderungen bei der Cyber-Versicherungszeichnung, die nun evidenzbasierte Risikoeinreichungen stärker gewichten. Die IAIS stellte im Juni 2026 fest, dass die Cyber-Versicherungszeichnung spezialisierter geworden ist, wobei Versicherer Fragebögen mit Sicherheitsrahmenwerken abstimmen und Katastrophenmodellierungen nutzen, um Verlustfrequenz und -schwere zu schätzen.[4] Diese Verschiebung schafft einen weiteren Nachfragekanal für den Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen, da Unternehmen zunehmend quantifizierte Dokumentation benötigen, um Versicherungsgespräche zu unterstützen. Quantifizierte Verlustszenarien erleichtern es Finanzteams auch, Selbstbehalte, Prämienänderungen und Kontrollinvestitionen auf einer einzigen Skala zu vergleichen. KMU sind besonders betroffen, da selbst ein moderater Preisunterschied eine Rolle spielen kann, wenn die Sicherheitsbudgets knapp sind. Langfristig sollten versicherungsgebundene Workflows weiterhin mehr Käufer zu wiederkehrenden Plattformabonnements und verwaltetem Quantifizierungssupport ziehen.
Exposition gegenüber Lieferkettenangriffen, die eine externe Risikobewertung erfordern
Die steigenden Kosten und die zunehmende Häufigkeit von Cyber-Vorfällen bei Drittparteien unterstützen ebenfalls den Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen. Infolgedessen profitiert der Markt für Cyber-Risikoquantifizierungs- und Scoring-Plattformen sowohl von versichererseitigem Nachfragesog als auch von unternehmensseitigem Druck. SecurityScorecard berichtete im Jahr 2025, dass mehr als 70 % der Organisationen im Vorjahr mindestens einen wesentlichen Cybersicherheitsvorfall bei einem Drittanbieter erlebt hatten. Dies veranlasst Käufer dazu, externes Anbieter-Scoring mit internen Verlustmodellen zu verknüpfen, anstatt diese Prozesse getrennt zu verwalten. Black Kite stärkte diese Richtung im Jahr 2026, indem Open-FAIR-Konzepte in Anbieter-Bewertungsworkflows eingesetzt wurden, um die Cyber-Sicherheitslage von Lieferanten in eine wahrscheinliche finanzielle Auswirkung zu übersetzen. Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen entwickelt sich daher in Richtung eines Modells, bei dem Anbieterrisiko, Sicherheitsverletzungsexposition und Vorstandsberichterstattung in einem einzigen gemeinsamen System zusammengefasst sind. Anbieter, die lediglich Buchstabenbewertungen oder Fragebögen zu einem bestimmten Zeitpunkt bereitstellen, stehen unter zunehmendem Druck, da Kunden finanzielle Priorisierung und kontinuierliche Überwachung innerhalb desselben Workflows fordern.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an einheitlichen Quantifizierungsstandards | -2.1% | Global | Mittelfristig (2–4 Jahre) |
| Begrenzte hochwertige Daten zu Vorfallsverlusten | -1.9% | Global, am akutesten im asiatisch-pazifischen Raum und in Südamerika | Mittelfristig (2–4 Jahre) |
| Datenschutzbeschränkungen beim unternehmensübergreifenden Datenaustausch | -1.3% | Europa und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Mangel an FAIR-zertifizierten Quantifizierungsexperten | -0.8% | Global, am schwerwiegendsten im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an einheitlichen Quantifizierungsstandards
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen sieht sich weiterhin mit Reibungsverlusten konfrontiert, da Käufer nicht mit einem einheitlich vorgeschriebenen Quantifizierungsrahmen arbeiten. FAIR v3.0 bleibt der ausgereifteste offene Standard in diesem Bereich, aber das FAIR Institute stellte 2025 fest, dass ihn nur 24 % der Organisationen derzeit nutzen und weitere 22 % planen, ihn einzuführen. Viele Unternehmen müssen FAIR-Ergebnisse noch mit NIST-, ISO- und regulatorischen Anforderungen abstimmen, was die Implementierung verlangsamt und Anbietervergleiche erschwert. Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen ist davon betroffen, weil Beschaffungsteams oft Schwierigkeiten haben zu beurteilen, ob zwei Plattformen wirklich vergleichbare Verlustschätzungen liefern. Dies erhöht die Anbieterausbildungskosten und verlängert die Verkaufszyklen für Käufer, die eine starke Governance-Vertretbarkeit anstreben. Bis sich die Standards klarer angleichen, wird die Einführung weiterhin stark von internen Befürwortern abhängen, die Methodologieentscheidungen gegenüber Vorständen und Prüfern erläutern können.
Begrenzte hochwertige Daten zu Vorfallsverlusten
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen steht auch vor einer praktischen Grenze: Effektive finanzielle Verlustmodelle hängen von großen, vertrauenswürdigen Vorfallsdatensätzen ab. Eine Umfrage aus dem Jahr 2026 im International Journal of Information Security identifizierte den Mangel an hochwertigen Cyber-Verlussdaten als ein wesentliches Hindernis für eine genaue probabilistische Modellierung. IBMs Datenschutzverletzungsbericht 2025 bleibt ein weit verbreiteter Benchmark, löst jedoch nicht den Bedarf an einer tiefen vorfallsbezogenen Kalibrierung über alle Branchen und Regionen hinweg. Die Federal Reserve Bank of New York stellte ebenfalls erhebliche Abdeckungslücken bei der Modellierung von Cyber-Schwachstellen im US-amerikanischen Finanzsystem fest, insbesondere für kleinere Unternehmen und indirekte Verluste. Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen verschafft daher Anbietern mit proprietären Schadendaten, Konsortiumsdatensätzen oder langen Betriebshistorien einen Vorteil. Neueinsteiger können weiterhin bei Benutzerfreundlichkeit und Workflow-Design punkten, aber die Datentiefe bleibt ein wesentlicher Faktor, wenn Großunternehmen die Modellglaubwürdigkeit vergleichen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Plattformen halten die Umsatzbasis breit, während Dienstleistungen die Einführung vertiefenPlattformen machten 2025 72,14 % des Markts für Cyber-Risikoquantifizierung und Governance aus, was darauf hindeutet, dass Käufer weiterhin wiederkehrende Software-Infrastruktur gegenüber gelegentlicher externer Bewertungsarbeit bevorzugen. Diese Basis umfasst Plattformen für Cyber-Risikoquantifizierung, Cyber-Governance, Drittanbieter-Risikomanagement und Cyber-Exposure-Management. Jede Kategorie bedient eine andere Ebene des Betriebsmodells, aber Käufer möchten sie zunehmend in einem einzigen Workflow verbunden haben. Diese Präferenz unterstützt Anbieter, die Risikoquantifizierung, Vorstandsberichterstattung, Anbieter-Monitoring und Expositionstransparenz kombinieren können, ohne Kunden zur Verwaltung unverbundener Tools zu zwingen.
Das Dienstleistungssegment wird bis 2031 voraussichtlich mit einer CAGR von 22,94 % wachsen, was den Aufwand widerspiegelt, der erforderlich ist, um Cyber-, Finanz-, Rechts- und Versicherungsteams auf eine einheitliche Risikosprache auszurichten. Das FAIR Institute stellte fest, dass Organisationen mit höherer Reife im Cyber-Risikomanagement – was häufig strukturierte Programmunterstützung und Implementierungsdienstleistungen einschließt – eine um 54 % höhere Risikoreduktion erzielten als die Gesamtheit der Befragten. In der Praxis tun Dienstleistungen mehr als nur Dashboards oder Szenarien zu konfigurieren. Sie helfen Unternehmen, Betriebsroutinen aufzubauen, Modellannahmen abzustimmen und Ergebnisse mit Governance-Kalendern zu verbinden. Das schafft auch stabilere Kundenbeziehungen, da anbieterspezifische Szenariobibliotheken und Kalibrierungsentscheidungen Teil des internen Risikoprozesses des Kunden werden.
Nach Bereitstellung:
Cloud führt heute, während Hybrid aufgrund von Souveränitätsbedürfnissen expandiertCloud machte 2025 53,09 % des Markts für Cyber-Risikoquantifizierungs- und Governance-Plattformen aus, unterstützt durch einfachere Abonnementmodelle, schnellere Bereitstellung und kontinuierliche Datenaufnahme aus externen Bedrohungs- und Angriffsflächen-Feeds. Cloud-native Anbieter bauten einen Vorteil rund um Echtzeit-Updates, internetbasierte Datenerfassung und einfachere Expansion über verteilte Geschäftseinheiten auf. Dieses Modell passt zu Organisationen, die eine schnellere Wertschöpfung und geringere anfängliche Einrichtungsreibung wünschen. Es passt auch gut zu KMU und mittelständischen Käufern, die keine schweren Infrastrukturverpflichtungen eingehen möchten, bevor sie das Programm intern validieren.
Hybrid wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 23,05 % wachsen, da regulierte Käufer weiterhin lokale Kontrolle über sensible Daten benötigen, auch wenn sie cloudbasierte Intelligence-Feeds wünschen. Die technischen Standards der Europäischen Bankenaufsichtsbehörde zu DORA verstärkten den Bedarf an einem starken IKT-Risikomanagement, was die hybride Bereitstellung unterstützt, bei der sensible interne Daten und breitere externe Signale zusammen betrieben werden müssen. Tenables Veröffentlichung des offenen Konnektors im Jahr 2025 zeigte auch, wie Anbieter Architekturen entwerfen, die interne Risikodaten mit breiterem externen Kontext auf flexible Weise kombinieren. Hybrid ist daher kein vorübergehender Kompromiss. Es wird zu einer praktischen, langfristigen Lösung für Käufer, die sowohl Compliance-Kontrollen als auch kontinuierliche externe Transparenz im Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen benötigen.
Nach Unternehmensgröße:
Großunternehmen dominieren weiterhin, während die KMU-Nachfrage schnell wächstGroßunternehmen hielten 2025 einen Anteil von 59,12 %, was ihre frühere Investition in FAIR-basierte Programme, tiefere Analystenteams und breiteren Zugang zu internen Daten widerspiegelt, die für eine ausgereifte Szenariomodellierung benötigt werden. Diese Organisationen betreiben auch häufiger mehrere Plattformtypen gleichzeitig, darunter Quantifizierungs-, Governance-, Drittanbieter-Risiko- und Exposure-Management-Tools. Das macht sie zu wichtigen Kunden für Anbieter mit breiteren Produktstacks und stärkeren Integrationsfähigkeiten. Es erklärt auch, warum Unternehmensabschlüsse oft um Workflow-Tiefe, Prüfungsbereitschaft und Berichtskonsistenz kreisen und nicht um ein einzelnes technisches Merkmal.
KMU werden bis 2031 voraussichtlich mit einer CAGR von 23,16 % wachsen, da SaaS-Preisgestaltung, leichtere Implementierungsmodelle und standardisiertere Workflows die Barrieren abbauen, die kleinere Käufer bisher vom Markt ferngehalten haben. Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen wird für KMU zugänglicher, da sie zunehmend vorstandsreife Finanzszenarien benötigen, ohne ein großes Spezialistenteam aufzubauen. Auch der Versicherungsdruck spielt hier eine Rolle, da kleinere Unternehmen Prämien- und Deckungsänderungen oft direkter spüren als größere Wettbewerber. Mit verbessertem vereinfachtem Onboarding werden viele KMU wahrscheinlich eine Plattform einführen, bevor sie eine formale interne Quantifizierungsfunktion aufbauen. Das verschiebt das Segment von einer Nischenchance hin zu einem dauerhaften Wachstumsmotor für Anbieter, die nützliche Ergebnisse mit begrenzten Kundeneingaben liefern können.
Nach Endnutzerbranche:
BFSI legt die Einführungsbasis fest, während Gesundheitswesen und Biowissenschaften das Wachstumstempo erhöhenBFSI hielt 2025 einen Anteil von 16,17 % am Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen, was das frühe Engagement des Sektors mit regulatorischer Berichterstattung, operativer Resilienz und Cyber-Versicherungs-Workflows widerspiegelt. Finanzinstitute sehen sich in der Regel mit ausgereiften Governance-Erwartungen und komplexer Drittanbieter-Exposition konfrontiert, was eine quantifizierte Cyber-Berichterstattung gegenüber Risiko-, Finanz- und Vorstandsausschüssen leichter rechtfertigbar macht. In diesem Bereich wird die Plattformnachfrage durch den Bedarf angetrieben, Cyber-Kontrollen mit Geschäftskontinuität, Anbieteraufsicht und Kapitalplanung in einer einzigen Risikoansicht zu verbinden. Deshalb bleibt BFSI der Dichteanführer, auch wenn andere Sektoren aufholen.
Der Sektor Gesundheitswesen und Biowissenschaften wird bis 2031 voraussichtlich die schnellste CAGR von 23,27 % verzeichnen, da die finanziellen Folgen von Cyber-Vorfällen in diesem Bereich besonders deutlich sind. IBM berichtete, dass die durchschnittlichen globalen Kosten einer Datenschutzverletzung im Gesundheitswesen 2025 mit 7,42 Millionen USD den höchsten Wert unter allen Branchen zum 14. Mal in Folge erreichten. Dieses Kostenprofil macht die Rechtfertigung von Quantifizierungsplattformen auf Vorstandsebene direkter als in vielen anderen Sektoren. IT und Telekommunikation, Einzel- und E-Commerce sowie Fertigung bleiben ebenfalls wichtig, da Software-Lieferkettenrisiko, Zahlungsökosystem-Exposition und Betriebsunterbrechungen jeweils eine stärker finanzielle Betrachtung der Cyber-Folgen erfordern. Black Kite untermauerte den Fertigungsfall 2025, indem es berichtete, dass 75 % der Fertigungsunternehmen kritische Schwachstellen mit einem CVSS-Score von 8 oder höher aufwiesen und die Ransomware-Aktivität gegen den Sektor im Jahresvergleich um 9 % gestiegen war.
Geografische Analyse
Markt für Cyber-Risikoquantifizierung und Governance-Plattformen in Amerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 32,15 % am Markt für Cyber-Risikoquantifizierung und Governance-Plattformen und behauptete damit seine führende Position in Bezug auf Umsatz und Unternehmensreife. Das SEC-Offenlegungsregime hat börsennotierte Unternehmen dazu veranlasst, materielle Cyber-Auswirkungen formeller zu betrachten, was die Nachfrage nach vorstandstauglichen Quantifizierungsergebnissen direkt fördert. Die Region profitiert zudem von einem starken Cyber-Versicherungsökosystem, das Käufern einen weiteren Anreiz bietet, Risiken in finanziellen Kennzahlen auszudrücken. Kanada verfolgt einen ähnlichen Weg in Bezug auf Governance-Reife, während die Vereinigten Staaten aufgrund ihrer Größe, der Aufmerksamkeit der Unternehmensvorstände und der Tiefe der Fachkenntnisse das Zentrum der Einführung bleiben. Südamerika befindet sich noch in einer früheren Adoptionsphase, doch die Durchsetzung von Datenschutzbestimmungen und das Wachstum digitaler Finanzdienstleistungen schaffen klarere Einstiegspunkte für den Markt für Cyber-Risikoquantifizierung und Governance-Plattformen.
Markt für Cyber-Risikoquantifizierung und Governance-Plattformen in Europa
Europa bleibt das zweitgrößte regionale Cluster, und die dortige Nachfrage ist stark mit der Umsetzung von Compliance-Anforderungen verknüpft. DORA ist seit Januar 2025 vollständig anwendbar, was die Aufmerksamkeit auf IKT-Risikomanagement, Resilienzplanung und die zugehörige Dokumentation bei Finanzunternehmen erhöht hat. Deutschland, das Vereinigte Königreich und Frankreich bilden den Kern der aktuellen Einführung, da sie große regulierte Unternehmensbasen mit höheren Governance-Ausgaben verbinden. Auch Italien und Spanien entwickeln sich schneller, da Organisationen sich auf strengere Rechenschaftspflichten und eine strukturiertere Cyber-Aufsicht vorbereiten. Russland bleibt für westliche Anbieter weitgehend außerhalb des adressierbaren Marktes, da Sanktionen und inländische Technologieanforderungen die grenzüberschreitende Plattformteilnahme einschränken.
Markt für Cyber-Risikoquantifizierung und Governance-Plattformen in APAC und MEA
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 23,38 % wachsen und damit das schnellste regionale Wachstumstempo im Markt für Cyber-Risikoquantifizierung und Governance-Plattformen aufweisen. Japan hat diese Entwicklung durch aktualisierte Leitlinien zum Risikomanagement kritischer Infrastrukturen gestärkt, die ein strukturierteres szenariobasiertes Denken einschließen. In ganz Südostasien wechseln viele KMU direkt zu Cloud-nativen Tools, anstatt sich auf ältere qualitative Bewertungsmethoden zu stützen. Der Nahe Osten und Afrika sind in ihrer Gesamtgröße noch kleiner, aber die Golfmärkte erzeugen institutionelle Nachfrage, da Programme zur digitalen Wirtschaft und die Finanzregulierung expandieren. Südafrika und Nigeria stechen als die etablierteren afrikanischen Adoptionsmärkte hervor, während sich die breitere regionale Chance verbessern dürfte, sobald Plattformkosten, Workflow-Komplexität und lokale Talentengpässe leichter zu bewältigen sind.
Wettbewerbslandschaft
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen ist mäßig konzentriert, wobei der Wettbewerb zwischen reinen Quantifizierungsspezialisten, Governance- und Risikoinkumbenten sowie Drittanbieter-Risikoanbietern aufgeteilt ist, die Finanzmodellierungsfunktionen hinzufügen. Kein einzelner Anbieter kontrolliert die Kernkategorien gleichzeitig, was das Feld aktiv hält und sowohl für Spezialisten als auch für breitere Plattformanbieter Raum lässt. Reine Spezialisten konkurrieren auf Modelltiefe, prüfungsreife Szenarien und methodologische Transparenz, während größere Governance-Plattformen auf Workflow-Breite und Unternehmensintegration setzen. RapidRatings bleibt außerhalb dieses adressierbaren Bereichs, da es sich auf finanzielle Gesundheit und Gegenpartei-Kreditrisiko konzentriert und nicht auf Cyber-Risikoquantifizierung oder Cyber-Governance-Fähigkeiten.
Strategische Schritte der letzten 2 Jahre zeigen, dass Anbieter versuchen, finanzielle Quantifizierung mit kontinuierlicher externer Transparenz zu kombinieren. SecurityScorecard schloss im Mai 2026 die Übernahme von Driftnet ab, um hochpräzises Internet-Scanning hinzuzufügen und das Echtzeit-Drittanbieter-Risiko-Monitoring zu stärken. Tenable lancierte im Januar 2026 Tenable One AI Exposure und erweiterte damit seine Exposure-Management-Plattform auf KI-bezogene Angriffsflächen und Governance-Bedürfnisse. Im Jahr 2025 führte Tenable auch seinen offenen Konnektor ein, um eine breitere Datenaufnahme und flexiblere Cyber-Risikoentscheidungen in Unternehmensumgebungen zu unterstützen. In seiner Vereinbarung vom November 2024 zur Übernahme von Cybersixgill fügte Bitsight Bedrohungsintelligenz und Dark-Web-Transparenz zu seinem breiteren Angriffsflächen- und Anbieterrisikonangebot hinzu.
Diese Schritte deuten auf eine gemeinsame Strategie im Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen hin, bei der Anbieter sowohl nach oben in die Vorstandsberichterstattung als auch nach unten in die operative Datenerfassung expandieren. Käufer möchten zunehmend eine Plattform, die wahrscheinliche finanzielle Verluste aufzeigen, die Treiber hinter diesen Verlusten identifizieren und Abhilfemaßnahmen innerhalb derselben Umgebung unterstützen kann. Weißraum ist am stärksten bei vereinfachten KMU-Angeboten, OT- und ICS-spezifischen Verlustmodellen sowie maklerorientierten Quantifizierungsdienstleistungen, die keine vollständige Unternehmensbereitstellung erfordern. Dienstleistungen werden auch zu einem Wettbewerbshebel, da Implementierungsunterstützung Anbietern hilft, Szenariologik und Berichtsroutinen tiefer in den Kundenbetrieb einzubetten. Das sollte den Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen wettbewerbsfähig halten, auch wenn die Konsolidierung in angrenzenden Kategorien wie Exposure-Management, Drittanbieter-Risiko und Cyber-Governance fortschreitet.
Marktführer im Bereich Cyber-Risikoquantifizierungs- und Governance-Plattformen
-
Bitsight Technologies Inc.
-
SecurityScorecard, Inc.
-
RiskLens, Inc.
-
Safe Security, Inc.
-
CyberCube Analytics, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen Unternehmen in diesem Bericht
- Bitsight Technologies Inc.
- SecurityScorecard, Inc.
- Safe Security, Inc.
- RiskLens, Inc.
- CyberCube Analytics, Inc.
- Kovrr Ltd.
- Axio Global, LLC
- Balbix, Inc.
- UpGuard Pty Ltd
- Panorays Ltd.
- Black Kite, Inc.
- C-Risk SAS
- Derive Security, Inc.
- OneTrust, LLC
- MetricStream, Inc.
- Venminder, Inc.
- Prevalent, Inc.
- RapidRatings International, Inc.
- Armis, Inc.
- Tenable Holdings, Inc.
Neueste Industrielle Entwicklungen in Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen
- Mai 2026: SecurityScorecard schloss die Übernahme von Driftnet ab, einem in Großbritannien ansässigen Startup für Internet-Scanning und Bedrohungsintelligenz, und integrierte hochpräzise globale Internet-Erkennung in seine TPRM-Plattform, um ein Echtzeit-, bedrohungsinformiertes Anbieter-Risiko-Monitoring für Unternehmenskunden zu ermöglichen.
- Januar 2026: Tenable lancierte die allgemeine Verfügbarkeit von Tenable One AI Exposure und erweiterte damit seine Exposure-Management-Plattform auf KI-Angriffsflächen, einschließlich SaaS-Plattformen, Cloud-Dienste, APIs und KI-Agenten, sodass Organisationen KI-bezogene Cyber-Exposition innerhalb ihrer breiteren Unternehmensrisikoprogramme steuern können. Tenable wurde außerdem als Leader im erstmaligen Gartner Magic Quadrant 2025 für Exposure Assessment Platforms ausgezeichnet.
- Oktober 2025: Safe Security und SecurityScorecard lösten einen Rechtsstreit und kündigten eine Forschungskooperation an – eine Entwicklung, die die wachsende Marktpräferenz für Plattforminteroperabilität signalisiert, da die Grenzen zwischen Cyber-Risikoquantifizierung und Drittanbieter-Risikobewertung weiter konvergieren.
- Oktober 2025: SecurityScorecard übernahm HyperComply, ein Unternehmen zur Automatisierung von Anbietersicherheitsprüfungen, und fügte seiner TPRM-Plattform KI-gestützte Bewertungsautomatisierung hinzu, wodurch der manuelle Aufwand reduziert wird, der historisch mit fragebogenbasierter Anbieterbewertung im großen Maßstab verbunden war.
Umfang des globalen Marktberichts für Cyber-Risikoquantifizierungs- und Governance-Plattformen
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen bezieht sich auf Lösungen und Dienstleistungen, die Organisationen dabei helfen, Cyber-Risiken durch datengestützte Quantifizierung, Expositionsanalyse und Compliance-Rahmenwerke zu messen, zu verwalten und zu steuern. Diese Plattformen ermöglichen es Unternehmen, finanzielle und operative Auswirkungen von Cyber-Bedrohungen zu bewerten, Risikominderungsstrategien zu priorisieren, Drittanbieter-Risiken zu verwalten und die Governance-Ausrichtung an regulatorische Standards sicherzustellen. Angetrieben durch die zunehmende Komplexität von Cyberangriffen, den Bedarf an messbaren Risikoerkenntnissen und wachsende regulatorische Anforderungen, nehmen Branchen wie BFSI, Gesundheitswesen, IT, Fertigung, Einzel- und E-Commerce sowie der öffentliche Sektor diese Plattformen an, um die Resilienz zu stärken, Sicherheitsinvestitionen zu optimieren und das Vertrauen zu erhalten. Das primäre Ziel dieses Markts ist es, Organisationen mit umsetzbarer Intelligenz und Governance-Tools auszustatten, die die Entscheidungsfindung verbessern, die Risikoexposition reduzieren und eine nachhaltige Cyber-Resilienz gewährleisten.
Der Marktbericht für Cyber-Risikoquantifizierungs- und Governance-Plattformen ist segmentiert nach Komponente (Plattformen [Cyber-Risikoquantifizierungsplattformen, Cyber-Governance-Plattformen, Drittanbieter-Risikomanagementplattformen, Cyber-Exposure-Management-Plattformen] und Dienstleistungen), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Einzel- und E-Commerce, Industrielle Fertigung, Regierung und öffentlicher Sektor sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Plattformen | Cyber-Risikoquantifizierungsplattformen |
| Cyber-Governance-Plattformen | |
| Drittanbieter-Risikomanagementplattformen | |
| Cyber-Exposure-Management-Plattformen | |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Einzel- und E-Commerce |
| Industrielle Fertigung |
| Regierung und öffentlicher Sektor |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Komponente | Plattformen | Cyber-Risikoquantifizierungsplattformen | |
| Cyber-Governance-Plattformen | |||
| Drittanbieter-Risikomanagementplattformen | |||
| Cyber-Exposure-Management-Plattformen | |||
| Dienstleistungen | |||
| Nach Bereitstellung | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Informationstechnologie und Telekommunikation | |||
| Einzel- und E-Commerce | |||
| Industrielle Fertigung | |||
| Regierung und öffentlicher Sektor | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Indien | |||
| Japan | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen im Jahr 2026?
Der Markt für Cyber-Risikoquantifizierungs- und Governance-Plattformen wird für 2026 auf 2,04 Milliarden USD geschätzt und soll bis 2031 mit einer CAGR von 20,81 % einen Wert von 5,25 Milliarden USD erreichen.
Was treibt die Einführung von Cyber-Risikoquantifizierungsplattformen an?
Die größten Treiber sind regulatorische Offenlegungsvorschriften, eine stärkere Nachfrage auf Vorstandsebene nach dollarbasierter Cyber-Berichterstattung, strengere Cyber-Versicherungszeichnung und der Bedarf, Drittanbieter-Cyber-Exposition in finanziellen Begriffen zu bewerten.
Welche Komponente führt den Umsatz in diesem Bereich an?
Plattformen führten die Umsatzbasis mit einem Anteil von 72,14 % im Jahr 2025 an, was zeigt, dass Käufer kontinuierliche interne Software-Fähigkeiten gegenüber periodischen externen Bewertungen bevorzugen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 23,05 % am schnellsten wachsen, da regulierte Käufer Cloud-Intelligenz mit stärkerer Kontrolle über sensible interne Daten wünschen.
Welche Endnutzerbranche expandiert am schnellsten?
Gesundheitswesen und Biowissenschaften werden voraussichtlich mit einer CAGR von 23,27 % wachsen, unterstützt durch sehr hohe Kosten bei Datenschutzverletzungen und zunehmendem Druck, Cyber-Ausgaben mit klareren Finanzmodellen zu rechtfertigen.
Welche Region bietet die stärkste kurzfristige Chance?
Nordamerika bleibt mit einem Anteil von 32,15 % im Jahr 2025 die größte Umsatzbasis, während der asiatisch-pazifische Raum mit einer CAGR von 23,38 % bis 2031 die am schnellsten wachsende Region ist.