
Cybersicherheit für Regierung und öffentlichen Sektor Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
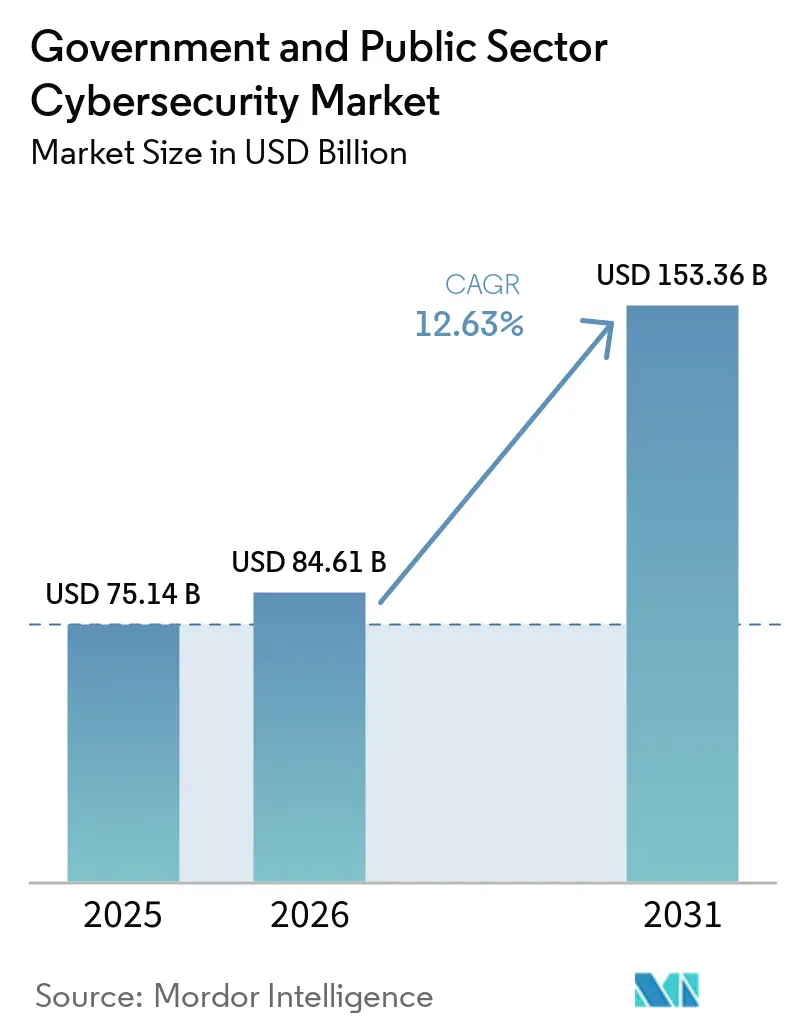
| Marktgröße (2026) | 84.61 Milliarden US-Dollar |
| Marktgröße (2031) | 153.36 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 12.63 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Cybersicherheit für Regierung und öffentlichen Sektor von Mordor Intelligence
Die Marktgröße für Cybersicherheit im Bereich Regierung und öffentlicher Sektor wird voraussichtlich von 75,14 Milliarden USD im Jahr 2025 auf 84,61 Milliarden USD im Jahr 2026 steigen und bis 2031 153,36 Milliarden USD erreichen, mit einer CAGR von 12,63 % über den Zeitraum 2026–2031. Eine stärkere Abstimmung zwischen nationaler Verteidigungsplanung und Cyberresilienz, steigende Angriffsvolumina, die die Grenze zwischen Spionage und Sabotage verwischen, sowie Compliance-Vorgaben wie die NIS2-Richtlinie der Europäischen Union tragen zum zweistelligen Wachstum bei. Bundesförderprogramme in den Vereinigten Staaten und Australien sowie Anforderungen an souveräne Clouds in Japan und Deutschland treiben die Beschaffung integrierter Plattformen voran, die Netzwerk-, Cloud- und Identitätssicherheit konsolidieren. Gleichzeitig verlängern der chronische Mangel an sicherheitsüberprüften Fachkräften und die Persistenz veralteter Mainframes die Dienstleistungsengagements und verlagern die Ausgaben hin zu verwalteten Erkennungs-, Reaktions- und Beratungsangeboten. Anbieter, die schlüsselfertige, sicherheitsüberprüfte Teams liefern können, gewinnen Budgetumschichtungen, die bisher für reine Softwarelizenzen reserviert waren.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führten Lösungen mit einem Marktanteil von 63,38 % im Bereich Cybersicherheit für Regierung und öffentlichen Sektor im Jahr 2025, während Dienstleistungen bis 2031 mit einer CAGR von 13,23 % wachsen sollen.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2025 einen Anteil von 58,36 % an der Marktgröße für Cybersicherheit im Bereich Regierung und öffentlicher Sektor, während Cloud-Bereitstellungen bis 2031 mit einer CAGR von 13,24 % wachsen sollen.
- Nach Endnutzerbranche entfielen 23,67 % der Ausgaben im Jahr 2025 auf Banken, Finanzdienstleistungen und Versicherungen, während das Gesundheitswesen bis 2031 mit einer CAGR von 14,12 % wächst.
- Nach Unternehmensgröße dominierten Großunternehmen mit 70,53 % der Marktgröße für Cybersicherheit im Bereich Regierung und öffentlicher Sektor im Jahr 2025, während kleine und mittlere Unternehmen bis 2031 mit einer CAGR von 12,86 % wachsen.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 34,81 %, und der asiatisch-pazifische Raum ist mit einer CAGR von 13,48 % bis 2031 die am schnellsten wachsende Region.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation staatlich gesteuerter Cyberbedrohungen gegen Regierungsinfrastruktur | +2.8% | Global, mit besonderer Intensität in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verbreitung von Zero-Trust- und identitätszentrierten Sicherheitsvorgaben | +2.3% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Anstieg der Cloud-Migration von Regierungen und Einführung hybrider Umgebungen | +2.1% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Einführung von Cybersicherheits-Leistungszielen und Förderprogrammen | +1.6% | Nordamerika, mit beginnender Einführung in Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Schneller Einsatz KI-gestützter Cyberabwehrplattformen in öffentlichen SOCs | +1.4% | Nordamerika und Europa, Pilotprogramme im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verlagerung hin zu souveränen und Community-Clouds zur Erfüllung von Datenspeicherungsanforderungen | +1.2% | Asiatisch-pazifischer Raum, Europa sowie Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation staatlich gesteuerter Cyberbedrohungen gegen Regierungsinfrastruktur
Gruppen mit fortgeschrittenen persistenten Bedrohungen intensivierten ihre Operationen im Jahr 2025, wobei 47 % der Einbrüche in kritische Infrastrukturen auf staatliche Akteure zurückgeführt wurden. Vorfälle wie die Salt-Typhoon-Kampagne, die Telekommunikationsnetze in 14 Ländern kompromittierte, unterstreichen den Wandel von Spionage hin zur Vorbereitung auf Störungen. Regierungen verankern daher kontinuierliche Überwachung und das Prinzip der angenommenen Kompromittierung in der Beschaffung, was die Nachfrage nach erweiterten Erkennungs- und Reaktionsplattformen erhöht, die IT-, Betriebstechnologie- und Cloud-Telemetrie verbinden. Ransomware gegen Kommunen stieg in Europa im Jahresvergleich um 34 %, was die Dringlichkeit einheitlicher Sicherheitsoperationen auch für kleine öffentliche Einrichtungen unterstreicht.[1]
Verbreitung von Zero-Trust- und identitätszentrierten Sicherheitsvorgaben
Bis Mitte 2026 muss jede zivile US-Bundesbehörde phishing-resistente Mehrfaktorauthentifizierung einsetzen, während das Vereinigte Königreich von zentralen Ministerien verlangt, bis März 2025 Zero-Trust-Blueprints einzuhalten. Das Ergebnis ist eine Umverteilung von Budgets von Perimeter-Firewalls hin zu Identity Governance, Berechtigungskontrollen und softwaredefinierten Perimetern. Okta meldete im Geschäftsjahr 2025 einen Anstieg der Neukunden im öffentlichen Sektor um 41 %, was eine Beschaffungsverlagerung widerspiegelt, die Anbieter mit passwortlosen und richtliniengesteuerten Zugriffsfunktionen bevorzugt. Veraltete Mainframes erschweren jedoch den Übergang, da 58 % der US-Behörden Integrationshindernisse anführen.
Anstieg der Cloud-Migration von Regierungen und Einführung hybrider Umgebungen
FedRAMP listet ab Januar 2026 312 autorisierte Cloud-Dienstangebote auf, ein Anstieg von 17 % seit 2024, was die Akzeptanz widerspiegelt, dass elastische Infrastruktur schneller patchen und skalieren kann als herkömmliche Rechenzentren.[2]Hybrid bleibt dominant, weil Behörden klassifizierte, souveräne Cloud- und kommerzielle Workloads ausbalancieren, was Herausforderungen bei der Identitätsföderation und API-Gateways schafft. Die britische Politik schreibt nun Cloud-native Designs für alle neuen Dienste vor, mit vollständiger Migration bis 2027, während Deutschland und Japan eine regionale Datenspeicherung durchsetzen, die Workloads zu inländisch kontrollierten Anbietern verlagert.
Einführung von Cybersicherheits-Leistungszielen und Förderprogrammen
CISAs Cybersicherheits-Leistungsziele und das staatliche und lokale Cybersicherheits-Förderprogramm vergeben allein im Jahr 2025 3 Milliarden USD, was Projekte für Kommunen ohne internes Fachwissen ermöglicht. Das Programm „Digitales Europa” der Europäischen Union hat bereits 580 Millionen EUR (638 Millionen USD) für Kompetenzzentren freigegeben, und Australien stellt 1,3 Milliarden AUD (885 Millionen USD) für die Stärkung subnationale Regierungen bereit. Obwohl Anforderungen an Kofinanzierungen einige Gebietskörperschaften behindern, hebt die Förderwelle die Durchdringung von verwalteter Erkennung und Reaktion sowie gemeinsamen SOC-Modellen an.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Chronischer Mangel an sicherheitsüberprüften Cybersicherheitsfachkräften | -1.7% | Global, am stärksten in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Fragmentierte Altsysteme, die die Zero-Trust-Implementierung behindern | -1.3% | Global, insbesondere in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Steigende Compliance-Kosten durch überlappende Sicherheitsrahmenwerke | -0.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verzögerte Beschaffungszyklen, die eine schnelle Technologieerneuerung einschränken | -0.7% | Global, mit verlängerten Zeitrahmen im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Chronischer Mangel an sicherheitsüberprüften Cybersicherheitsfachkräften
Schätzungsweise 700.000 sicherheitsüberprüfte Stellen blieben weltweit im Jahr 2025 unbesetzt, was die Arbeitskosten für Stellen, die eine Überprüfung auf höchster Geheimhaltungsstufe erfordern, um 18–22 % in die Höhe trieb.[3] Die Sicherheitsüberprüfung dauert in den Vereinigten Staaten durchschnittlich 287 Tage, was die Programmbereitstellung verzögert, während das Vereinigte Königreich ein Defizit von 14.200 Fachkräften anführt. Auftragnehmer bieten sicherheitsüberprüftes Personal auf flexiblen Verträgen an, aber diese Konzentration erhöht das Lieferkettenrisiko, wenn ein einzelner Anbieter überlastet wird.
Fragmentierte Altsysteme, die die Zero-Trust-Implementierung behindern
Die Abhängigkeit von Mainframes besteht bei 63 % der US-Bundesbehörden fort und behindert Mikrosegmentierungs- und kontinuierliche Authentifizierungsziele. Kommunale ERP-Plattformen sind im Durchschnitt mehr als 15 Jahre alt, und 38 % der IT-Ausgaben der britischen Zentralregierung dienen der Pflege veralteter Systeme, was Budgets verbraucht, die für die Modernisierung genutzt werden könnten. Overlay-Strategien existieren, führen jedoch zu Komplexität, die das knappe sicherheitsüberprüfte Fachpersonal weiter belastet.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
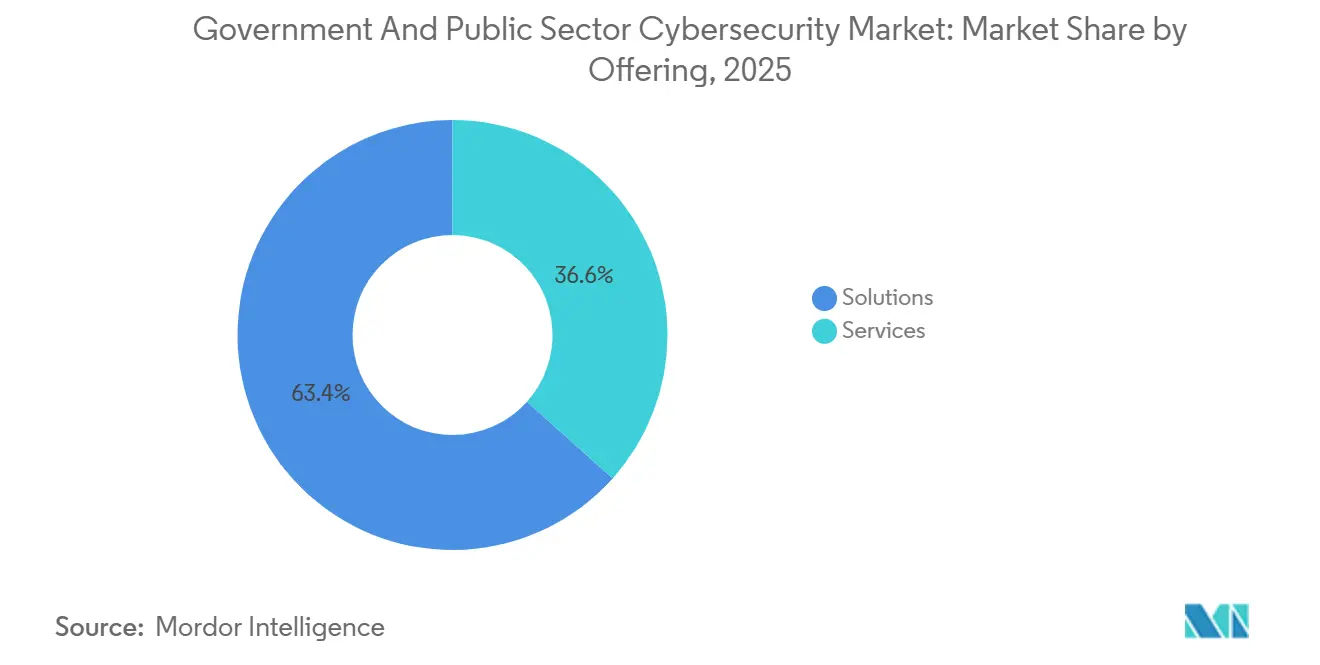
Dienstleistungen holen gegenüber Lösungen aufLösungen machten im Jahr 2025 63,38 % des Marktanteils für Cybersicherheit im Bereich Regierung und öffentlicher Sektor aus, aber professionelle und verwaltete Dienstleistungen sollen mit einer CAGR von 13,23 % schneller als das Gesamtwachstum expandieren. Identitäts- und Zugriffsmanagement bleibt die am schnellsten wachsende Lösungsfamilie, da Vorgaben für phishing-resistente Authentifizierung universell werden. Die Nachfrage nach Dienstleistungen steigt, weil Behörden die Integration von Zero Trust, DevSecOps und erweiterten Erkennungsarchitekturen über gemischte Alt- und Cloud-Umgebungen hinweg bewältigen müssen. Booz Allen Hamilton, Accenture und SAIC melden zweistellige Umsatzgewinne im öffentlichen Sektor, da Bundes- und Regionalregierungen die Erstellung von Roadmaps, FedRAMP-Unterstützung und 24/7-SOC-Betrieb auslagern. Anwendungs-, Cloud-, Daten-, Netzwerk- und Endpunktsicherheit bilden weiterhin den Plattformkern, doch Risikoqualifizierungsmodule und Kontrollen für die Softwarelieferkette sind nun standardmäßig integriert.
Die wachsenden Ausgaben für Dienstleistungen spiegeln auch den Fachkräftemangel wider. Kommunen setzen auf verwaltete Erkennung und Reaktion, wenn die interne Personalbesetzung die Anforderungen an eine Rund-um-die-Uhr-Überwachung nicht erfüllen kann. CrowdStrike Falcon Complete, Palo Alto Networks Cortex XSIAM und Leidos Global SOC-Einrichtungen veranschaulichen die Verlagerung der Anbieter hin zu ergebnisbasierten Verträgen. Mit der Reifung von Zero-Trust-Overlays verlagern sich Projekte von einmaligen Härtungsmaßnahmen hin zu kontinuierlichen Verbesserungsverträgen, was die Dienstleistungsentwicklung im Markt für Cybersicherheit im Bereich Regierung und öffentlicher Sektor weiter ankurbelt.


Nach Bereitstellungsmodus:
Cloud-Dynamik wächst in hybriden UmgebungenOn-Premises-Infrastruktur hielt 58,36 % der Ausgaben im Jahr 2025, doch Cloud-Abonnements sollen mit einer CAGR von 13,24 % wachsen und ihren Anteil an der Marktgröße für Cybersicherheit im Bereich Regierung und öffentlicher Sektor stetig erhöhen. FedRAMP High wurde auf 47 Cloud-Dienstangebote ausgeweitet, was erhebliche Beschaffungshürden für hochsensible US-Workloads beseitigt. Ähnliche Akkreditierungsverfahren im Vereinigten Königreich, Kanada und Australien replizieren das Modell, während Deutschland, Frankreich und Japan Souveränitätsklauseln einfügen, die eine Eigentümerschaft durch EU- oder inländische Einrichtungen erfordern. Infolgedessen bieten regionale Anbieter und Verteidigungsunternehmen zunehmend gegen US-amerikanische Hyperscaler für strategische Workloads.
Hybrid bleibt die vorherrschende Architektur, da bestimmte klassifizierte oder latenzempfindliche Anwendungen auf absehbare Zeit auf Regierungsinfrastruktur verbleiben werden. Multi-Cloud-Governance-Rahmenwerke erhalten nun Budgetpriorität, um eine Abhängigkeit von einem Anbieter zu verhindern, und 38 % der US-Behörden orchestrieren bereits Workloads über zwei oder mehr kommerzielle Clouds hinweg. Das Ergebnis ist eine vergrößerte Angriffsfläche, die API-Gateways, Identitätsvermittler und Inter-Cloud-Netzwerke umfasst, was die Nachfrage nach ganzheitlichen Lösungen für das Sicherheitslagenmanagement im Markt für Cybersicherheit im Bereich Regierung und öffentlicher Sektor erhöht.
Nach Endnutzerbranche:
Gesundheitswesen beschleunigt sich unter Ransomware-DruckBanken, Finanzdienstleistungen und Versicherungen absorbierten 23,67 % der Nachfrage im Jahr 2025, was Compliance-Treiber wie den Digital Operational Resilience Act der Europäischen Union widerspiegelt. Das Gesundheitswesen soll jedoch mit einer CAGR von 14,12 % am schnellsten wachsen, da sich Ransomware-Vorfälle gegen öffentliche Krankenhäuser von 2024 bis 2025 verdoppelt haben. Störungen der lebensnotwendigen Versorgung erzwingen schnelle Investitionen in Netzwerksegmentierung, Endpunktschutz und unveränderliche Backups. Energie und Versorgung weisen steigende Budgets für die Sicherheit industrieller Steuerungssysteme auf, während Luft- und Raumfahrt, Militär und Verteidigung Premiumpreise für luftgespaltene, nur für Sicherheitsüberprüfte zugängliche Lösungen zahlen.
Einzelhandel, E-Commerce und staatlich betriebene Logistikunternehmen erhöhen ebenfalls ihre Ausgaben, da sie Zahlungsdaten verarbeiten. Die industrielle Fertigung wird durch die Lieferkettenimplikationen der Zertifizierung des Cybersicherheits-Reifegradmodells des US-amerikanischen Verteidigungsministeriums einbezogen, die bis 2026 110 Praktiken erfordert. Insgesamt stärken diese Branchen einen anwendungsvielfältigen Markt für Cybersicherheit im Bereich Regierung und öffentlicher Sektor.
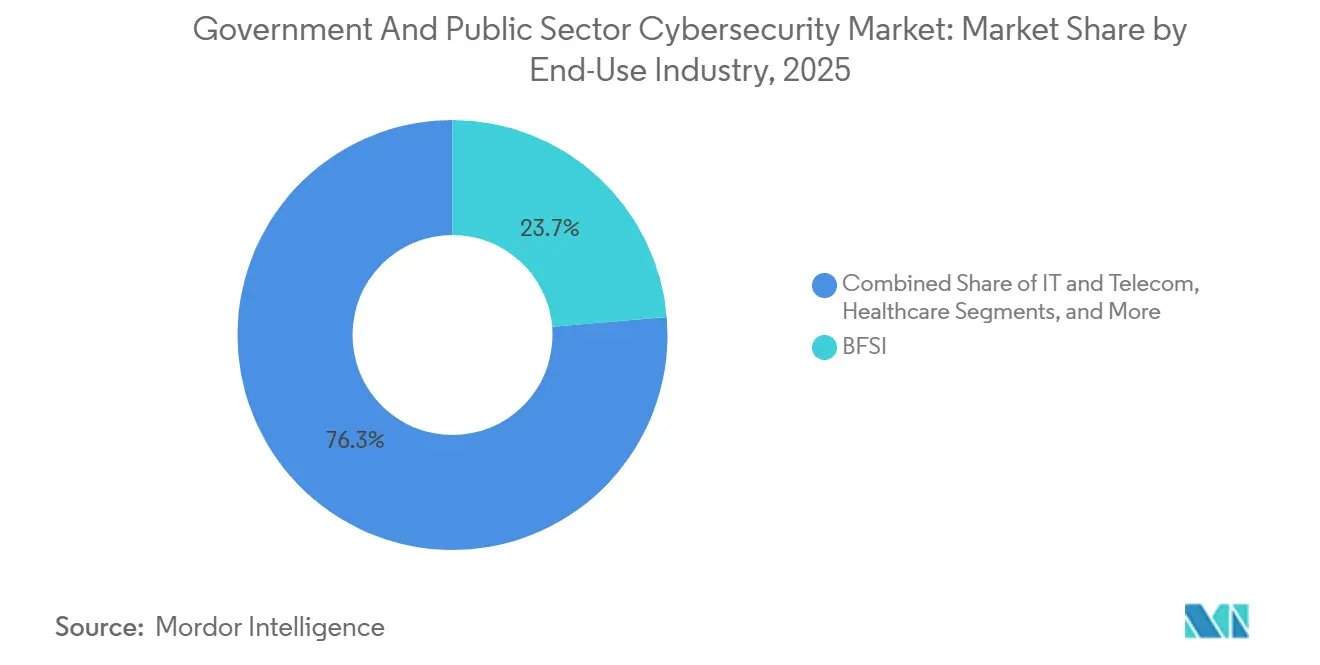
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße der Endnutzer:
Gemeinsame Dienste stärken kleine BehördenGroßunternehmen generierten im Jahr 2025 noch 70,53 % der Ausgaben, doch kleine und mittlere Unternehmen holen mit einer CAGR von 12,86 % auf, unterstützt durch gemeinsame SOCs, Bedrohungsintelligenz-Austauschplattformen und verwaltete Erkennungsverträge. 28 US-Bundesstaaten sponsern nun landesweite SOCs, die kommunale Telemetrie aggregieren, während Indiens Nationales Cyber-Koordinationszentrum kuratierte Feeds mit lokalen Behörden teilt. Abonnementpreise von Zscaler, CrowdStrike und Okta eliminieren hohe Kapitalverpflichtungen und beschleunigen die Einführung durch kleine und mittlere Unternehmen im Markt für Cybersicherheit im Bereich Regierung und öffentlicher Sektor.
Große Abteilungen führen weiterhin in absoluten Dollarbeträgen, da sie klassifizierte Netzwerke, umfangreiche IT-Umgebungen und Betriebstechnologie schützen müssen. Programme wie die US-amerikanische Initiative zur kontinuierlichen Diagnose und Minderung decken nun 4,2 Millionen Bundesendpunkte ab, was den Skalierungsbedarf unterstreicht, den nur Plattformen auf Unternehmensebene erfüllen. Dennoch bringt die Dienstleistungswelle fortschrittliche Fähigkeiten auch in die kleinsten Landkreise oder Schulbezirke, die bisher von Unternehmens-Toolsets ausgeschlossen waren.
Geografische Analyse
Markt für Cybersicherheit im Regierungs- und öffentlichen Sektor in Nordamerika
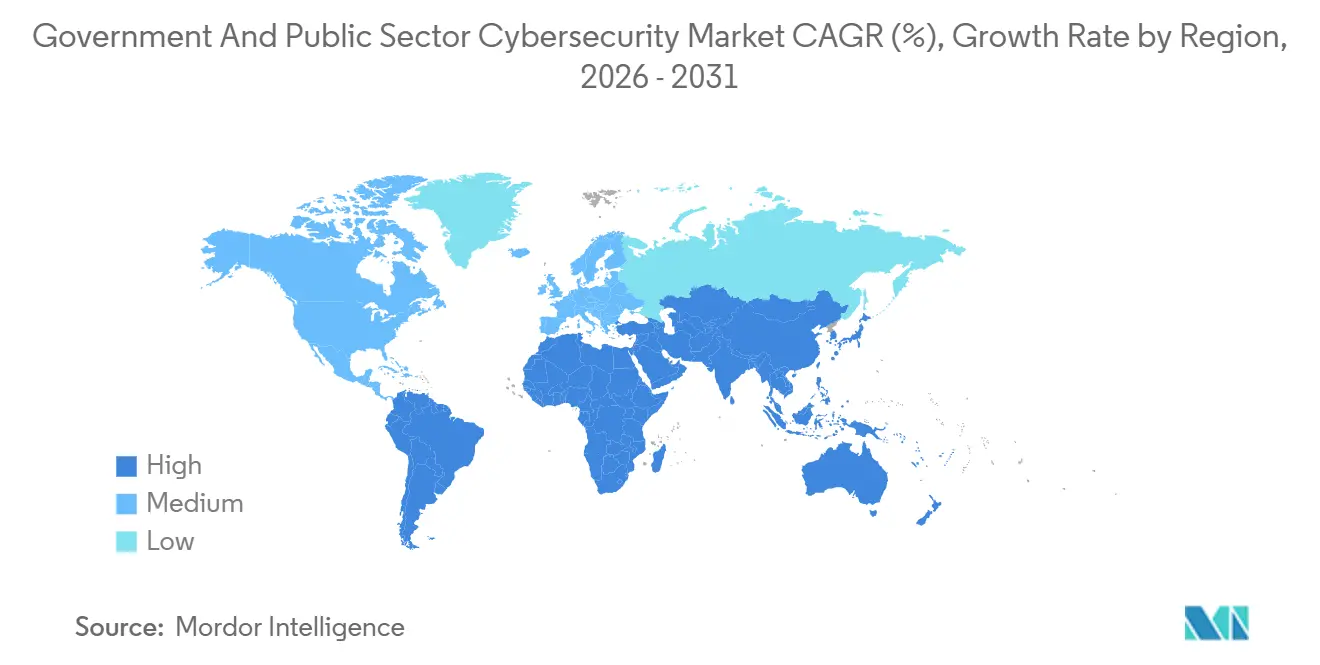
Nordamerika erzielte 2025 einen Anteil von 34,81 % am globalen Umsatz, angeführt vom Cybersicherheitsbudget der zivilen Bundesbehörden der USA in Höhe von 13,2 Milliarden USD für das Haushaltsjahr 2026, was einem Anstieg von 12 % gegenüber dem Haushaltsjahr 2025 entspricht.[4] Der Fördermittelpool der CISA in Höhe von 3 Milliarden USD für 2025 beeinflusst das Kaufverhalten in Bundesstaaten und Landkreisen, während Kanadas Nationale Cybersicherheitsstrategie mit einem Volumen von 1,9 Milliarden CAD (1,4 Milliarden USD) vergleichbare Investitionen in die Infrastruktur der Provinzen lenkt. Der Fachkräftemangel bleibt gravierend und konzentriert die Vergabemacht bei Anbietern, die in der Lage sind, sicherheitsüberprüfte Fachkräfte in großem Maßstab bereitzustellen.
Markt für Cybersicherheit im Regierungs- und öffentlichen Sektor im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Marktsegment mit einer CAGR von 13,48 % bis 2031. Indien stellt 23.000 Crore INR (2,76 Milliarden USD) für die Stärkung der digitalen öffentlichen Infrastruktur bereit, und Japans Mandat zur souveränen Cloud erfordert die vollständige Migration zentraler Arbeitslasten bis 2027. Australien investiert über den Zeitraum 2023–2030 9,9 Milliarden AUD (6,73 Milliarden USD auf Basis des Durchschnittskurses 2025 von 0,68 USD/AUD) und verbindet dabei nationale und subnationale Prioritäten. Singapurs Programm für Betriebstechnologie im Umfang von 1 Milliarde SGD (740 Millionen USD) stärkt die Abwehr kritischer Infrastrukturen. Fragmentierte Beschaffungsvorschriften und ein Fachkräftemangel von 1,2 Millionen Fachleuten verlangsamen das Tempo, bremsen jedoch den Schwung im Markt für Cybersicherheit im Regierungs- und öffentlichen Sektor nicht vollständig aus.
Markt für Cybersicherheit im Regierungs- und öffentlichen Sektor in EMEA und Südamerika
Europas Entwicklung beschleunigt sich unter der NIS2-Richtlinie und einem Förderrahmen von 1,9 Milliarden EUR (2,10 Milliarden USD zum Durchschnittskurs 2025 von 1,11 USD/EUR) im Rahmen des Programms „Digitales Europa”. Deutschlands Rahmenwerk für souveräne Cloud und Frankreichs SecNumCloud-Zertifizierungen gestalten die Anbieterstrukturen neu, da die EU-Datenschutzvorschriften zur Datenresidenz verschärft werden. Das Vereinigte Königreich schreibt die Einführung von Zero-Trust-Architekturen in Regierungsbehörden vor und sichert damit nachhaltiges Wachstum trotz fiskalischer Gegenwinds. Der Nahe Osten und Afrika investieren über nationale Strategien, wie etwa den Plan der Vereinigten Arabischen Emirate im Umfang von 2,5 Milliarden AED (680 Millionen USD zum Durchschnittskurs 2025 von 0,27 USD/AED), während Südamerika zurückbleibt, wobei Brasilien 1,8 Milliarden BRL (360 Millionen USD zum Durchschnittskurs 2025 von 0,20 USD/BRL) im Wesentlichen für Bundesbehörden bereitstellt.

Wettbewerbslandschaft
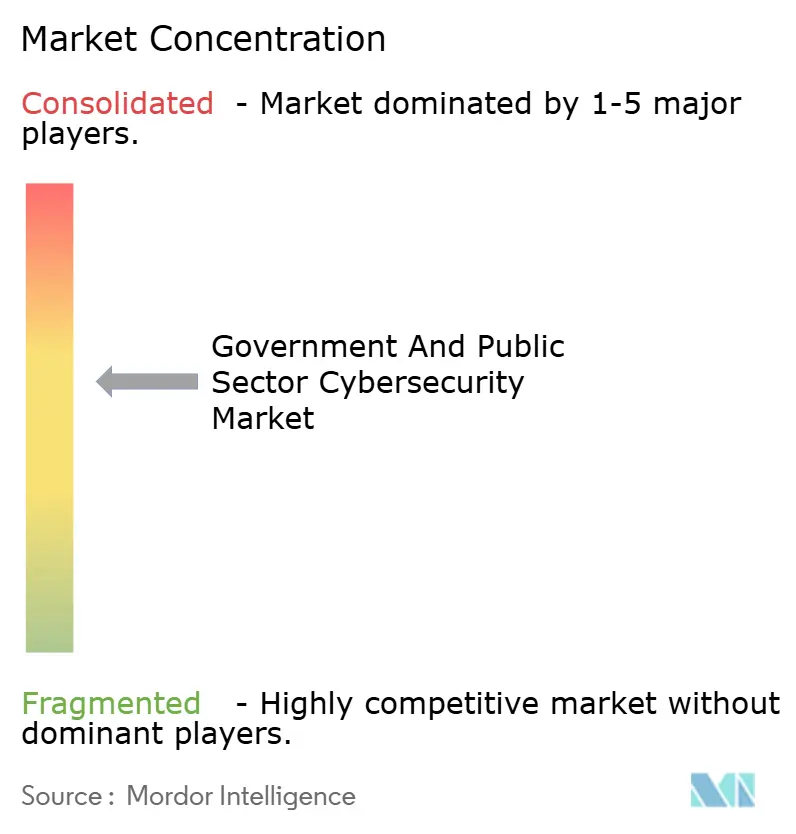
Etwa 42 % des globalen Umsatzes im Jahr 2025 entfielen auf die zehn größten Anbieter, was den Markt für Cybersicherheit im Bereich Regierung und öffentlicher Sektor in eine mäßig konzentrierte Kategorie einordnet. Palo Alto Networks, Cisco, Fortinet und Check Point dominieren integrierte Plattformen, die Firewalling, SASE und Endpunktschutz vereinen. Verteidigungsunternehmen wie BAE Systems, Leidos, Raytheon, Northrop Grumman und General Dynamics halten hochwertige klassifizierte Verträge.
Cloud-native Herausforderer wie CrowdStrike, Zscaler und Okta profitieren von der Abonnementnachfrage im Zusammenhang mit der Workload-Migration, während Dienstleistungsunternehmen wie Accenture und Booz Allen Hamilton verwaltete Angebote nach Zero-Trust-Beratungsengagements ausbauen.
Wachstumspotenzial besteht in der Sicherheit von Betriebstechnologie und souveränen Cloud-Stacks. Anbieter integrieren große Sprachmodelle in Konsolen für Sicherheitsinformationen und Ereignismanagement, um die Triage zu automatisieren, wie Fortinets FortiGuard AI zeigt. Die Konsolidierung beschleunigte sich, als Cisco die Übernahme von Splunk für 28 Milliarden USD im Dezember 2025 abschloss, was ein Wettrüsten um die Telemetriedominanz signalisiert. Die Wettbewerbsfähigkeit hängt zunehmend von FedRAMP-, CMMC-, ISO/IEC 27001:2022- und regionalen Souveräne-Cloud-Qualifikationen ab.
Marktführer im Bereich Cybersicherheit für Regierung und öffentlichen Sektor
-
Palo Alto Networks, Inc.
-
Cisco Systems, Inc.
-
IBM Corporation
-
Accenture plc
-
BAE Systems plc
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cybersicherheit für Regierung und öffentlichen Sektor Markt
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Accenture plc
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Leidos Holdings, Inc.
- Raytheon Technologies Corporation
- Northrop Grumman Corporation
- ManTech International Corporation
- General Dynamics Corporation
- Thales Group
- SAIC, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Okta, Inc.
- Zscaler, Inc.
- Proofpoint, Inc.
- Darktrace plc

Recent Industry Developments in Cybersicherheit für Regierung und öffentlichen Sektor Markt
- Januar 2026: Palo Alto Networks gewann einen Pentagon-Auftrag über 425 Millionen USD für den Einsatz von Prisma SASE in 1.200 Militärinstallationen weltweit und ersetzte damit veraltete VPNs durch Zero-Trust-Netzwerkzugang.
- Dezember 2025: CrowdStrike und Amazon Web Services integrierten das Falcon-Horizon-Lagenmanagement direkt in AWS GovCloud und reduzierten den FedRAMP-High-Compliance-Aufwand um 30 %.
- November 2025: Cisco schloss die Übernahme von Splunk für 28 Milliarden USD ab und verband Netzwerktransparenz mit SIEM-Analysen für Bundeskunden.
- Oktober 2025: Leidos sicherte sich eine Verlängerung über 1,3 Milliarden USD für den Betrieb des Programms zur kontinuierlichen Diagnose und Minderung der CISA bis 2030.


Umfang des globalen Marktberichts für Cybersicherheit für Regierung und öffentlichen Sektor
Der Markt für Cybersicherheit für Regierung und öffentlichen Sektor verzeichnet ein erhebliches Wachstum aufgrund der zunehmenden Häufigkeit von Cyberangriffen auf kritische Infrastrukturen und sensible Regierungsdaten. Die wachsende Verbreitung von Initiativen zur digitalen Transformation in Organisationen des öffentlichen Sektors sowie die Einführung strenger regulatorischer Rahmenbedingungen treiben die Nachfrage nach fortschrittlichen Cybersicherheitslösungen und -diensten weltweit weiter voran.
Der Marktbericht für Cybersicherheit für Regierung und öffentlichen Sektor ist segmentiert nach Angebot (Lösungen [Anwendungssicherheit, Cloud-Sicherheit, Datensicherheit, Identitäts- und Zugriffsmanagement, Infrastrukturschutz, Integriertes Risikomanagement, Netzwerksicherheit, Endpunktsicherheit], Dienstleistungen [Professionelle Dienstleistungen, Verwaltete Dienstleistungen]), Bereitstellungsmodus (Vor Ort, Cloud), Endverbrauchsbranche (IT und Telekommunikation, BFSI, Gesundheitswesen, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgung, Luft- und Raumfahrt, Militär und Verteidigung, Sonstige Endverbrauchsbranchen) und Unternehmensgröße der Endnutzer (Großunternehmen, Kleine und mittlere Unternehmen) sowie Geografie (Nordamerika, Europa, Asien-Pazifik, Naher Osten und Afrika sowie Südamerika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen | Anwendungssicherheit |
| Cloud-Sicherheit | |
| Datensicherheit | |
| Identitäts- und Zugriffsmanagement | |
| Infrastrukturschutz | |
| Integriertes Risikomanagement | |
| Netzwerksicherheit | |
| Endpunktsicherheit | |
| Dienstleistungen | Professionelle Dienstleistungen |
| Verwaltete Dienstleistungen |
| On-Premises |
| Cloud |
| IT und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Luft- und Raumfahrt, Militär und Verteidigung |
| Sonstige Endnutzerbranchen |
| Großunternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Nordische Region | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Südostasien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | Anwendungssicherheit |
| Cloud-Sicherheit | ||
| Datensicherheit | ||
| Identitäts- und Zugriffsmanagement | ||
| Infrastrukturschutz | ||
| Integriertes Risikomanagement | ||
| Netzwerksicherheit | ||
| Endpunktsicherheit | ||
| Dienstleistungen | Professionelle Dienstleistungen | |
| Verwaltete Dienstleistungen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Endnutzerbranche | IT und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Luft- und Raumfahrt, Militär und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Unternehmensgröße der Endnutzer | Großunternehmen | |
| Kleine und mittlere Unternehmen (KMU) | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Nordische Region | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Südostasien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie hoch werden die Ausgaben für Cybersicherheit im Bereich Regierung und öffentlicher Sektor bis 2031 sein?
Die Ausgaben sollen bis 2031 bei einer CAGR von 12,63 % 153,36 Milliarden USD erreichen.
Welche Region soll im Bereich Cybersicherheit des öffentlichen Sektors am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 13,48 % wachsen, angeführt von Indien, Japan und Australien.
Welches Segment wächst schneller, Dienstleistungen oder Lösungen?
Dienstleistungen übertreffen Lösungen mit einer CAGR von 13,23 %, da Behörden Integrations- und verwaltete SOC-Unterstützung benötigen.
Warum ist das Gesundheitswesen ein vorrangiger Bereich für Cybersicherheitsbudgets der Regierung?
Ransomware-Angriffe auf öffentliche Krankenhäuser haben sich verdoppelt und treiben einen CAGR von 14,12 % bei den Ausgaben für Gesundheitssicherheit an.
Wie beeinflussen Souveräne-Cloud-Richtlinien die Anbieterauswahl?
Vorgaben in Deutschland und Japan erfordern eine Datenspeicherung bei inländisch kontrollierter Infrastruktur und begünstigen regionale oder verteidigungsnahe Cloud-Betreiber.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
