
Brasilien-Cybersicherheitsmarkt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
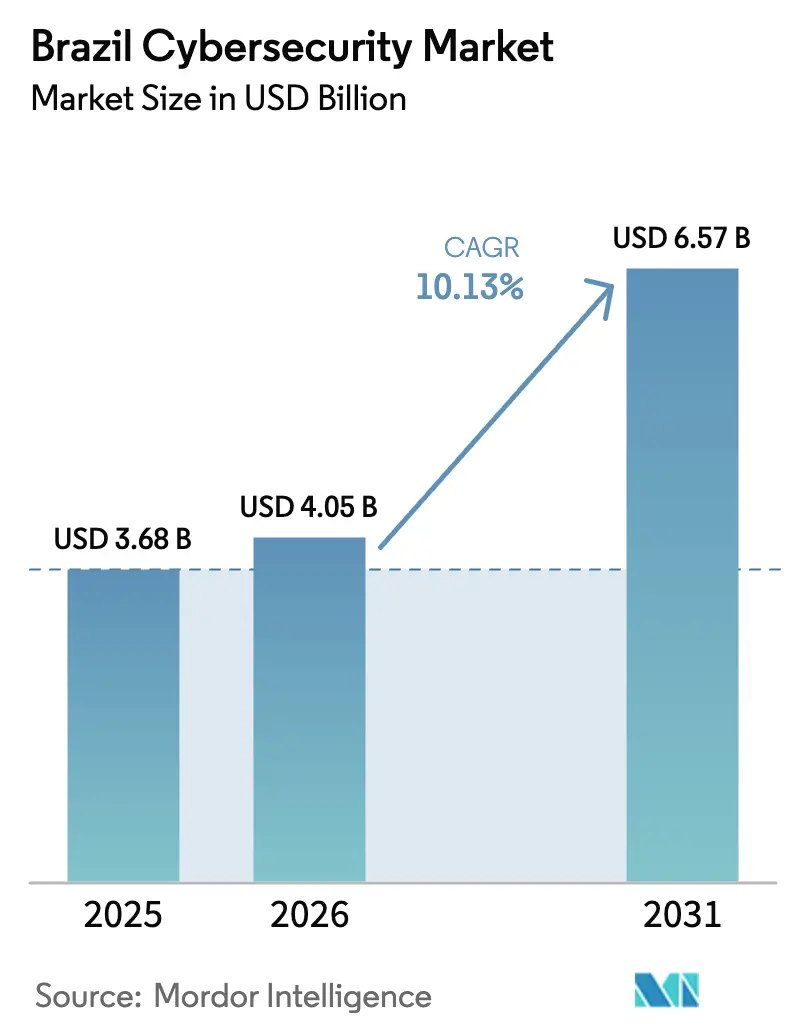
| Marktgröße im Basisjahr (2025) | 3.68 Milliarden US-Dollar |
| Marktgröße (2026) | 4.05 Milliarden US-Dollar |
| Marktgröße (2031) | 6.57 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 10.13 % |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Brasilien-Cybersicherheitsmarkt Analyse von Mordor Intelligence
Die Größe des Brasilien-Cybersicherheitsmarkts wird voraussichtlich von USD 3,68 Milliarden im Jahr 2025 auf USD 4,05 Milliarden im Jahr 2026 wachsen und soll bis 2031 bei einem CAGR von 10,13 % über 2026–2031 USD 6,57 Milliarden erreichen. Das Wachstum wird durch die Massenadoption von Pix, die rasche Migration des öffentlichen Sektors in die GovCloud, den stetigen 5G-Ausbau und die verschärfte LGPD-Durchsetzung gestützt. Da digitale Zahlungen monatlich mehr als 3 Milliarden Transaktionen übersteigen, weisen Banken, Einzelhändler und Versorgungsunternehmen größere Budgets für Bedrohungserkennungsplattformen zu, während kapitalintensive Geräteauffrischungen auf spätere Jahre verschoben werden. Währungsvolatilität belastet importorientierte Hardware-Käufe, doch die Ausgaben bleiben widerstandsfähig, da die Kosten für die Reaktion auf Sicherheitsvorfälle inzwischen die präventiven Ausgaben bei weitem übersteigen. Der akute Fachkräftemangel ist ein weiterer struktureller Treiber: Da SOC-Analysten außerhalb von São Paulo rar sind, lagern viele Unternehmen die Überwachung an Managed-Service-Provider aus. Ein paralleler Trend zeigt, dass sich Compliance-Investitionen zu umfassenderen Resilienzprogrammen entwickeln, da Organisationen Datenschutz-, Betrugsbekämpfungs- und Notfallwiederherstellungsinitiativen unter einem einheitlichen Governance-Rahmen vereinen.
Wichtigste Erkenntnisse des Berichts
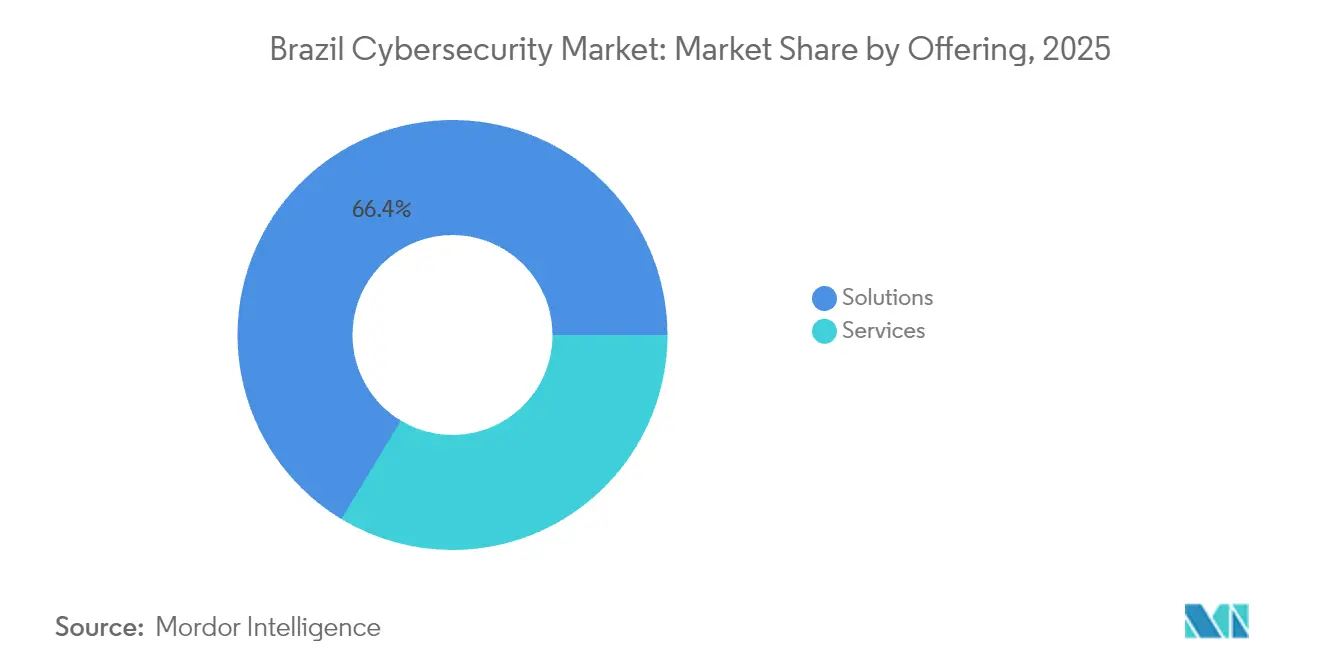
- Nach Angebot erfassten Lösungen 66,35 % des Umsatzes im Jahr 2025, während Dienstleistungen voraussichtlich bis 2031 mit einem CAGR von 14,78 % wachsen werden.
- Nach Bereitstellungsmodus hielten On-Premises-Bereitstellungen 60,80 % des Brasilien-Cybersicherheitsmarktanteils im Jahr 2025, während Cloud-basierte Modelle mit einem CAGR von 17,25 % wachsen sollen.
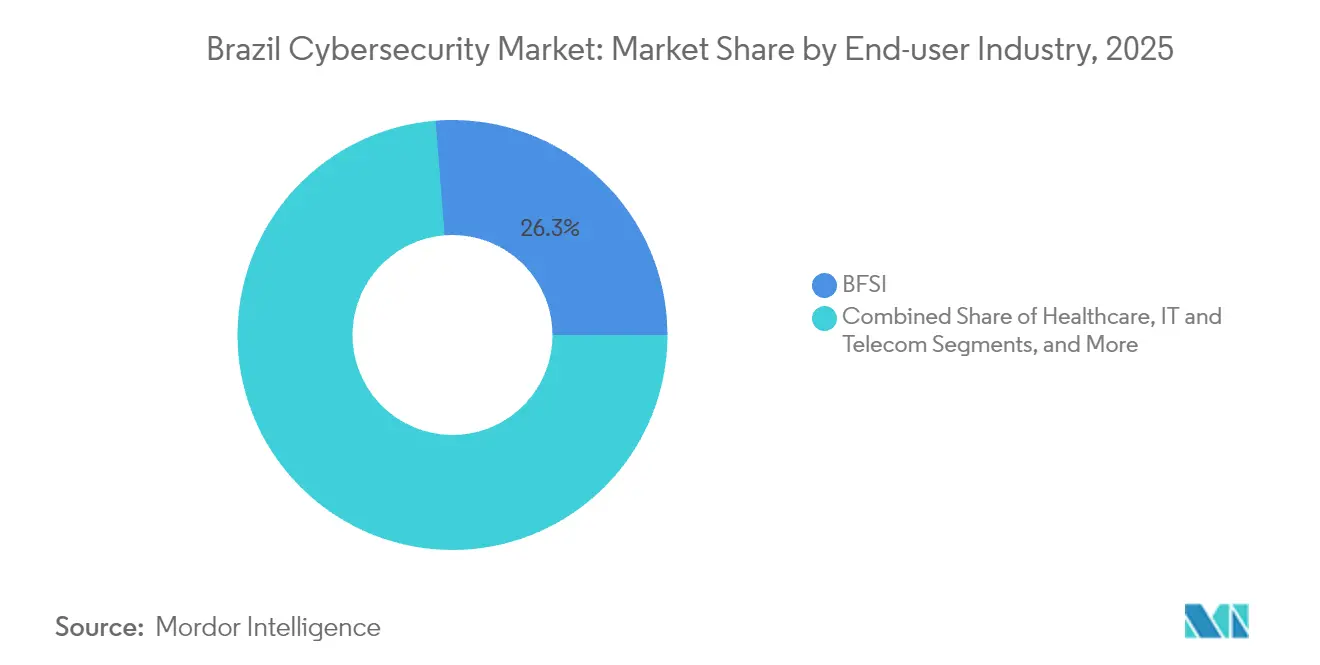
- Nach Endnutzerbranche führte BFSI mit einem Umsatzanteil von 26,25 % im Jahr 2025; das Gesundheitswesen wird voraussichtlich bis 2031 den schnellsten CAGR von 17,45 % verzeichnen.
- Nach Unternehmensgröße der Endnutzer beherrschten Großunternehmen 71,60 % der Ausgaben im Jahr 2025, während KMU voraussichtlich ihre Ausgaben mit einem CAGR von 13,74 % steigern werden.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Brasilien-Cybersicherheitsmarkt Trends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Landesweiter Ausbau von Open Finance und Pix, der neue Bedrohungsvektoren schafft | +2.5% | Große städtische Zentren | Kurzfristig (≤ 2 Jahre) |
| Regierungsmandате „Cloud First” und GovCloud zur Steigerung der Sicherheitsausgaben | +2.0% | Brasília zuerst, landesweit ausgeweitet | Mittelfristig (2–4 Jahre) |
| Zunehmende Ransomware-Angriffe auf kritische Infrastrukturen nach der Wahl 2022 | +1.5% | Energie-, Wasser- und Transportnetze landesweit | Kurzfristig (≤ 2 Jahre) |
| LGPD und Compliance-Fristen der Zentralbankresolution 4658 | +2.3% | BFSI- und Gesundheits-Hubs | Mittelfristig (2–4 Jahre) |
| Rascher 5G-Ausbau erweitert die IoT-Angriffsfläche | +1.8% | Städtische Knotenpunkte, Ausweitung in Binnenregionen | Mittelfristig (2–4 Jahre) |
| Risikokapitalzufluss in Fintech-Scale-ups mit Bedarf an belastbarer Sicherheit | +1.2% | São Paulo–Rio-Korridor und aufstrebende Technologie-Hubs | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Landesweiter Ausbau von Open Finance und Pix, der neue Bedrohungsvektoren schafft
Pix verarbeitete Anfang 2024 etwa 3 Milliarden Transaktionen pro Monat und zog ausgeklügelte Schadsoftware wie „PixPirate” an, die mobile Überweisungen kapert [1]Roberto Campos Neto, „Relatório Pix Mensal,” Banco Central do Brasil, bcb.gov.br. Siebzig Prozent des gesamten Pix-Datenverkehrs stammt inzwischen von Smartphones, was die Endgerätegefährdung erhöht. Da Open Finance es Nutzern ermöglicht, mehrere Konten zu verknüpfen, verbreiten sich Sicherheitsverletzungen bei einer Institution lateral durch das gesamte Ökosystem. Banken reagieren, indem sie vierteljährliche Aktualisierungen der Betrugserkennungsmodelle fest einplanen und gemeinsamen Bedrohungsaustausch-Plattformen beitreten. Infolgedessen steigt die Nachfrage nach API-Sicherheitsgateways und mobilen Sicherheits-SDKs schneller als jede andere Schutzschicht im Brasilien-Cybersicherheitsmarkt.
Regierungsmandat „Cloud First” und GovCloud zur Steigerung der Sicherheitsausgaben
Ein Präsidialdekret aus dem Jahr 2024 verpflichtet Bundesbehörden, standardmäßig auf Cloud-Ressourcen zurückzugreifen und sich an neuen nationalen Cybersicherheitsrahmenrichtlinien auszurichten [2]GSI/PR, „Política Nacional de Segurança Cibernética,” Institutionelles Sicherheitskabinett, gov.br. Beschaffungsteams bündeln daher Workload-Schutz- und Konfigurationsprüfungstools in jeden neuen SaaS-Vertrag. Einheitliche Basiskontrollen verkürzen den Verkaufszyklus für Anbieter mit frühen Zertifizierungen und ermöglichen es ihnen, einen überproportionalen Brasilien-Cybersicherheitsmarktanteil in Konten des öffentlichen Sektors zu gewinnen. Ausstrahlungseffekte erreichen staatliche und kommunale Stellen, da Bundeszuschüsse die Einhaltung der GovCloud-Spezifikationen erfordern.
Zunehmende Ransomware-Angriffe auf kritische Infrastrukturen nach der Wahl 2022
Bestätigte Ransomware-Vorfälle bei Versorgungsunternehmen stiegen von null vor einem Jahrzehnt auf 16 im Jahr 2024; Experten gehen davon aus, dass die tatsächliche Zahl aufgrund freiwilliger Meldepflichten höher ist. Organisierte Kriminalitätsgruppen nutzen veraltete industrielle Steuerungsprotokolle aus und verkürzen das Verweildauer-Zeitfenster des Verteidigers. Versorgungsunternehmen leiten nun Betriebsausgabenbudgets in Netzwerksegmentierung, OT-SOC-Auslagerung und unveränderliche Backup-Stufen um. Infolgedessen übertreffen dienstleistungsintensive Verträge Gerätegeschäfte, was das Wachstum von Managed Services im Brasilien-Cybersicherheitsmarkt stärkt.
LGPD und Compliance-Fristen der Zentralbankresolution 4658
Die Resolution CD/ANPD 15 verpflichtet Organisationen, wesentliche Vorfälle innerhalb von drei Werktagen der Nationalen Datenschutzbehörde zu melden, was die Anforderungen an automatisierte Erkennung und Reaktion erhöht. Finanzinstitute müssen außerdem die Zentralbankresolution 4658 einhalten, die eine fünfjährige Aufbewahrung von Prüfprotokollen vorschreibt. Unternehmen integrieren nun Benutzerverhalten-Analysen, Dateiintegritätsüberwachung und unveränderlichen Speicher in einem einheitlichen Compliance-Stapel. Diese Konvergenz beschleunigt die Plattformakzeptanz und vergrößert den Brasilien-Cybersicherheitsmarkt, da eine einzige Investition gleichzeitig Datenschutz-, Resilienz- und Betrugsbekämpfungsziele erfüllt.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Akuter Mangel an SOC-Analysten treibt MSSP-Preise in die Höhe | −1.8% | Am stärksten außerhalb von São Paulo–Rio | Mittelfristig (2–4 Jahre) |
| Zweistellige BRL-Abwertung gegenüber dem USD belastet die Investitionsausgaben für Geräteimporte | −1.5% | Importabhängige Sektoren landesweit | Kurzfristig (≤ 2 Jahre) |
| Veraltete Systeme, die sich der Integration mit modernen OT-Sicherheitsplattformen widersetzen | −1.3% | Produktion und Versorgungsunternehmen | Langfristig (≥ 4 Jahre) |
| Stark fragmentiertes VAR/MSSP-Ökosystem außerhalb des São Paulo–Rio-Korridors | −0.8% | Regionale Städte und ländliche Gebiete | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Mangel an SOC-Analysten treibt MSSP-Preise in die Höhe
Brasilien bildet weniger als 8.000 Cybersicherheitsspezialisten pro Jahr aus, bei einer offenen Stellenzahl von mehr als 37.000, was zu Lohninflation und Stellenrückständen führt [3]Cetic.br, „Pesquisa TIC Empresas 2024,” NIC.br, cetic.br. Der Fachkräftemangel treibt die stündlichen MSSP-Tarife außerhalb des São Paulo-Rio-Korridors um bis zu 35 % in die Höhe, was die regionalen Budgets belastet. Viele mittelgroße Unternehmen setzen daher auf Cloud-basierte Erkennungsplattformen, die Orchestrierung und automatisierte Playbooks integrieren. Obwohl diese Verlagerung das Ausgabenwachstum unterstützt, schließt sich die Qualifikationslücke nur allmählich und bleibt eine strukturelle Bremse für den Brasilien-Cybersicherheitsmarkt.
Zweistellige BRL-Abwertung belastet Investitionsausgaben für Geräteimporte
Der BRL verlor zwischen 2023 und 2024 mehr als 10 % gegenüber dem USD, was die Preise für importierte Firewalls und Router in die Höhe trieb. Hardware-Auffrischungszyklen verlängern sich nun von vier auf sechs Jahre, was die Geräteumsätze verzögert. Unternehmen priorisieren in lokaler Währung abgerechnete Softwarelizenzen, und Anbieter reagieren mit flexiblen Abonnementplänen. Obwohl die Abwertung kurzfristige Hardware-Verkäufe dämpft, begünstigt die breitere Verlagerung hin zu Betriebskosten-Modellen letztlich Dienstleistungen und Cloud-Angebote im Brasilien-Cybersicherheitsmarkt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Dienstleistungen gewinnen an Dynamik, da sich die Qualifikationslücke vergrößert
Lösungen hielten 66,35 % der Ausgaben im Jahr 2025 und festigten den Brasilien-Cybersicherheitsmarktanteil für Geräte- und Softwareanbieter. Netzwerksicherheitsgeräte und Next-Generation-Firewalls dominieren, insbesondere in BFSI- und Telekommunikationsumgebungen, die eine deterministische Latenz erfordern. Dennoch wachsen Dienstleistungen mit einem CAGR von 14,78 %, da CIOs einräumen, dass interne Teams nicht mit der Erkennungskomplexität Schritt halten können. Managed-Detection-and-Response-Verträge bündeln häufig Compliance-Berichterstattung, was Käufern die Rationalisierung überlappender Tools ermöglicht. Anbieter, die Maschinenlernen-Analysen in Service-Dashboards integrieren, differenzieren sich und erzielen Premiumpreise.
Der Dienstleistungsanstieg spiegelt auch regulatorischen Druck wider: LGPD-Prüfungen fordern zunehmend Nachweise für kontinuierliche Überwachung, eine Anforderung, die von externen SOCs leichter erfüllt wird. Nationale Systemintegratoren erwerben daher regionale MSSPs, um Talente und Präsenz zu sichern und die Konsolidierung voranzutreiben. Im Prognosezeitraum gewinnen integrierte Lösungs-Dienstleistungs-Pakete an Popularität, verwischen traditionelle Abgrenzungen und erhöhen den durchschnittlichen Dealumfang im Brasilien-Cybersicherheitsmarkt.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus: Cloud-Sicherheit nähert sich der Parität
On-Premises-Bereitstellungen besaßen 60,80 % des Umsatzes im Jahr 2025, da Datensouveränitätsmandate historisch die lokale Verarbeitung bevorzugten. Kernbankensysteme, Telekommunikationssignalisierung und Verteidigungsnetzwerke sind nach wie vor auf dedizierte Hardware und luftgespaltene Segmente angewiesen. Cloud-basierte Sicherheit soll jedoch mit einem CAGR von 17,25 % wachsen, den Abstand verringern und Beschaffungsmuster transformieren. Das „Cloud First”-Dekret der Regierung verpflichtet jedes neue Behördenprojekt darzulegen, warum Cloud nicht praktikabel ist, und kehrt damit die Beweislast um.
Dienstleister reagieren, indem sie souveräne Cloud-Zonen in São Paulo und Rio aufbauen, die den LGPD-Lokalisierungsregeln entsprechen. Hyperscaler arbeiten mit inländischen Telekommunikationsunternehmen zusammen, um die Last-Mile-Latenz zu verkürzen und Bedrohungsaustauschdatenfeeds nativ einzubetten. Hybride Architekturen dominieren Übergangs-Roadmaps und ermöglichen es Organisationen, sensible Workloads vor Ort zu schützen und gleichzeitig Cloud-Analysen für internetorientierte Anwendungen zu nutzen. Da das Vertrauen in Remote-Schlüsselverwaltung zunimmt, wird Cloud-Sicherheit voraussichtlich vor Ende des Prognosezeitraums ein Drittel der gesamten Größe des Brasilien-Cybersicherheitsmarkts überschreiten.
Nach Endnutzerbranche: Gesundheitswesen wächst aufgrund von Datenschutzmandaten
BFSI hielt 26,25 % der Ausgaben im Jahr 2025 und festigte seinen Status als größter Käufer, da Betrugsdruck und strenge Prüfungen der Zentralbank kontinuierliche Kontrollverbesserungen erfordern. Institute integrieren Verhaltensbiometrie mit der Pix-Transaktionsüberwachung und erhöhen den Anteil von Analyselizenzen am Geldbeutel. Das Gesundheitswesen verzeichnet inzwischen den höchsten CAGR von 17,45 %, angetrieben durch die Expansion digitaler Patientenakten und LGPD-Klauseln zu sensiblen Daten. Krankenhäuser implementieren Zero-Trust-Netzwerk-Mikrosegmentierung, um laterale Schadsoftwarebewegungen zu stoppen, und Krankenversicherer bestehen auf Verschlüsselung ruhender Daten, bevor sie sicherheitsvorfallbezogene Ansprüche begleichen.
Industrielle OT-Umgebungen beschleunigen ebenfalls die Ausgaben, da 5G-Konnektivität Sensoren verbindet, die einst hinter seriellen Leitungen isoliert waren. Versorgungsunternehmen migrierten SCADA-Datenverkehr in moderne Protokolle und setzten veraltete Assets internetrouted Bedrohungen aus. Da regulatorische Mandate für OT-Sicherheit noch im Entstehen sind, übernehmen frühe Akteure freiwillig ISA/IEC-62443-Rahmenwerke und setzen De-facto-Standards, die Lieferanten erfüllen müssen, um auf den Anbieterlisten zu bleiben. Dieses Mehrsektoren-Investitionsportfolio trägt zweistelliges Wachstum im gesamten Brasilien-Cybersicherheitsmarkt.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße der Endnutzer: KMU machen Sicherheit zum Umsatztreiber
Großunternehmen trugen 71,60 % des Umsatzes im Jahr 2025 bei, aufgrund komplexer Mehrstandortumgebungen und Anforderungen an eine 24/7-Überwachung. Ihre Budgets unterstützen die frühe Einführung von Extended Detection and Response und Breach-Attack-Simulation. KMU hingegen führen das Wachstum mit einem CAGR von 13,74 % an, da digitale Lieferkettenverträge nun den Nachweis von Informationssicherheitskontrollen erfordern. Händler, die über globale Marktplätze exportieren, müssen Sicherheitsfragebögen vorlegen, die mit ISO-27001- oder NIST-Rahmenwerken übereinstimmen; bei Nichterfüllung werden Vertriebskanäle blockiert.
Cloud-native Sicherheitsplattformen, die pro Nutzer oder pro Asset berechnet werden, senken die Einführungshürden. Kommunale Wirtschaftsförderungsagenturen bieten subventionierte Cyber-Bereitschaftsschulungen an und schaffen gemeinsame Einkaufskonsortien, die Mengenrabatte aushandeln. Diese Mechanismen weiten die Sicherheitsabdeckung schneller aus, als direkte Subventionen es könnten, und vergrößern den Brasilien-Cybersicherheitsmarkt, ohne den Wettbewerb zu verzerren. Da Cyberversicherungsanbieter Sicherheitsnachweise in Prämienmodelle einbeziehen, priorisieren KMU Investitionen weiter.
Geografische Analyse
Der größte Teil des Cybersicherheitsumsatzes konzentriert sich im Südosten, wo São Paulo 80 % der nationalen Rechenzentrumkapazität und die Mehrheit der erstklassigen Incident-Response-Teams beherbergt. Dort ansässige Unternehmen profitieren von Reaktionszeiten unter einer Stunde und einer schnelleren Vernetzung im Bereich Bedrohungsaufklärung. Lokale Universitäten arbeiten mit Banken zusammen, um Capture-the-Flag-Wettbewerbe zu veranstalten und den Pool qualifizierter Absolventen zu vergrößern. Diese Faktoren stärken São Paulos Dominanz im Brasilien-Cybersicherheitsmarkt und ziehen ausländische Investitionen an, die die Reife des Ökosystems steigern.
Rio de Janeiro bildet den zweiten Pol, angetrieben von Energiekonzernen und Betreibern kritischer Infrastrukturen. Die Offshore-Ölplattformen der Stadt sind auf Niedriglatenz-Satellitenverbindungen angewiesen, die durch zweckgebaute Verschlüsselungsschichten gesichert werden. Regionale Entwicklungsagenturen bieten Steueranreize für den Aufbau von SOCs an und ziehen Managed-Service-Provider in die Hafenzone. Die gegenseitige Befruchtung zwischen den Segmenten Maritime und Versorgungsunternehmen beschleunigt die Einführung OT-bewusster Erkennungstools. Da 5G städtische Bezirke abdeckt, bündeln Telekommunikationsunternehmen Endpunktsicherheits-Add-ons mit Consumer-Breitband und erweitern so die Marktreichweite.
Binnenland- und Nordregionen lagen historisch zurück, holen aber auf, da Bundesfördermittel die Einhaltung von GovCloud-Blueprints erfordern. Bundesstaaten wie Pernambuco und Ceará betreiben regionale Datenhubs, die durch Mikronetze mit erneuerbaren Energien verankert sind. Agritech-Innovatoren in Goiás sichern Drohnentelemetrie durch leichtgewichtige zertifikatsbasierte Authentifizierung und zeigen damit, dass durch Cybertechnologie ermöglichte Produktivität inzwischen über städtische Korridore hinausgeht. Die Ausweitung regionaler IXPs senkt die Latenz für Cloud-Sicherheitsdatenverkehr, verbessert die Nutzererfahrung und ermutigt mehr ländliche Unternehmen zur Einführung erweiterter Kontrollen. Zusammen erweitern diese Trends den geografischen Fußabdruck des Brasilien-Cybersicherheitsmarkts.
Regulatorisches Umfeld
Die Cybersicherheitsverwaltung Brasiliens wird durch das Institutional Security Cabinet (GSI) über die National Cybersecurity Policy (PNCiber) und die E-Ciber-Strategie geprägt, ergänzt durch die Datenschutzdurchsetzung im Rahmen des LGPD (Gesetz 13.709/2018) durch die National Data Protection Authority (ANPD). Auf Seiten der Bundesverwaltung wurde mit Decreto 12.572 (August 2025) die National Information Security Policy (PNSI) eingeführt, die die Governance-Anforderungen an Informationssicherheitsprogramme in allen Bundesbehörden verschärft.
Durchsetzungs- und Meldepflichten verschärfen weiterhin die operativen Kontrollen. Die ANPD-Resolution 15/2024 verlangt die Meldung wesentlicher Sicherheitsvorfälle innerhalb von drei Werktagen und drängt Organisationen so zu kontinuierlicher Überwachung und dokumentierter Reaktion auf Vorfälle. Im Jahr 2026 stärkte die Instrucao Normativa 09/2026 des GSI die formale Rolle des Information Security Managers innerhalb der Bundesbehörden. PL 4752/2025 (im Senat) schlägt einen Marco Legal da Ciberseguranca mit technischen Mindeststandards und dem Konzept einer nationalen Behörde vor, was auf eine Entwicklung hin zu stärker standardisierten Cybersicherheitspflichten branchenübergreifend hindeutet.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Cybersicherheit in Brasilien umfasst globale und lokale Technologieanbieter (Endpunkt-, Netzwerk-, Identitäts-, Cloud- und Datensicherheit), den Vertrieb über VARs und telekommunikationsgeführte Integratoren sowie die Bereitstellung über professionelle Dienstleistungen und Managed Security Service Provider (MSSPs), die SOCs betreiben, die sich vor allem um Sao Paulo und andere große Zentren konzentrieren. Auf der Nachfrageseite beeinflussen regulierte Branchen (insbesondere BFSI und öffentliche Arbeitslasten im Zusammenhang mit der Cloud-Migration) die Produktanforderungen, die Beschaffungsstruktur und die Prüfungsbereitschaft, während Käufer kritischer Infrastrukturen zunehmend OT-Sichtbarkeit, Segmentierung und unveränderliche Backups mit 24/7-Überwachung kombinieren.
Regulatorische und politische Rahmenbedingungen beeinflussen, wie die Beteiligten interagieren und welche Artefakte entlang der Kette bewegt werden. Gemäß Decreto 12.572/2025 müssen Bundesbehörden Strukturen für das Informationssicherheitsmanagement operationalisieren, was die formalen Anforderungen an das Onboarding von Lieferanten, die Dokumentation der Sicherheits-Governance und die Prüfungsnachweise erhöht. Die ANPD-Resolution 15/2024 standardisiert die Erwartungen an die Meldung von Vorfällen, was sich wiederum auf das Risikomanagement für Drittanbieter und vertragliche SLAs für Überwachung, Protokollierung und Meldung von Sicherheitsverstößen auswirkt. Auch E-Cibers Vorstoß hin zu einem nationalen Reifegradmodell für Cybersicherheit erhöht die Anforderungen an Lösungsanbieter und Servicepartner, die sich für Programme im öffentlichen Sektor und im Bereich kritischer Infrastrukturen qualifizieren wollen.
Wettbewerbslandschaft
Globale Anbieter wie Cisco, Fortinet und Microsoft dominieren Netzwerksicherheit, Identitätsverwaltung und Cloud-Workload-Schutz. Ihre vorab zertifizierten GovCloud-Integrationen und weltweite Telemetrie verleihen regulierten Käufern Vertrauensvorteile. Um Angebote zu lokalisieren, kooperieren sie mit Telekommunikationsbetreibern und Managed-Service-Providern, die portugiesischsprachige Oberflächen und LGPD-Compliance-Module liefern. Diese Symbiose vertieft die Durchdringung in Bundesbehörden und erstklassige Banken und unterstützt margenstarke Wartungsverlängerungen.
Lokale Spezialisten, darunter Tempest Security Intelligence und Modulo, nutzen kulturelle Kompetenz und maßgeschneiderte Beratung, um Projekte zu gewinnen, bei denen regulatorische Nuancen wichtiger sind als technologische Breite. Sie glänzen bei Bereitschaftsbewertungen, LGPD-Lückenanalysen und Incident-Response-Retainern. Viele lizenzieren globale XDR-Engines unter eigenem Namen, umhüllen sie jedoch mit regionsspezifischen Playbooks, die auf Pix-zentrierte Betrugsvektoren eingehen. Diese Schichtung liefert schnellere mittlere Erkennungszeiten als generische Vorlagen und erzielt messbare Risikominderungen, die Kunden schätzen.
Fragmentierung besteht im Bereich Managed Security Services fort, doch die Konsolidierung beschleunigt sich. Internationale Marktteilnehmer haben begonnen, regionale VARs zu übernehmen, um Kundenbeziehungen zu gewinnen und Service-Level-Verpflichtungen außerhalb metropolitaner Zentren zu erfüllen. Hyperscaler integrieren ausgewählte MSSPs in Marketplace-Verträge und belohnen Partner, die souveräne Cloud-Attestierungen erfüllen. Da der Fachkräftemangel anhält, basieren Fusionsargumente eher auf SOC-Belegschaftsbündelung und Playbook-Standardisierung als auf rein geografischem Zugang. Dieser Konsolidierungstrend wird den kombinierten Top-Fünf-Brasilien-Cybersicherheitsmarktanteil allmählich erhöhen, obwohl Nischenanbieter durch Spezialisierung auf OT oder Datenschutzprüfungsdienstleistungen überleben werden.
Führende Unternehmen der Brasilien-Cybersicherheitsbranche
IBM Corporation
Microsoft Corporation
Check Point Software Technologies Ltd.
Palo Alto Networks, Inc.
Cisco Systems, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Eine klare Chance liegt in compliance-orientierten Sicherheitsoperationen, die prüfungsbereite Nachweise über hybride Umgebungen hinweg erzeugen können. Die Durchsetzungshaltung der ANPD im Rahmen des LGPD, einschließlich ihrer Meldepflichten für Vorfälle (Resolution 15/2024, drei Werktage), unterstützt die Nachfrage nach integrierter Erkennung und Reaktion, Protokollaufbewahrung und Retainer-Vereinbarungen für die Reaktion auf Vorfälle, die gegenüber Regulierungsbehörden und Versicherern nachgewiesen werden können. Gleichzeitig schaffen der PNSI-Rahmen der Bundesregierung (Decreto 12.572/2025) und die vom GSI geführte Cybersicherheits-Governance Raum für Anbieter und Integratoren, die Kontrollen auf standardisierte Basiswerte abbilden und die Beschaffung für GovCloud-orientierte Projekte beschleunigen können.
Die Entwicklung von Talenten und Fähigkeiten ist ein weiterer investitionswürdiger Bereich, der mit messbaren Einschränkungen in Brasilien verbunden ist. Das Land bildet jährlich weniger als 8.000 Cybersicherheitsspezialisten aus, während mehr als 37.000 offene Stellen bestehen, was Raum für Managed Detection and Response, automatisierungsgestützte SOC-Werkzeuge sowie formale Schulungs- und Zertifizierungsprogramme schafft. Dies steht im Einklang mit politischen Maßnahmen wie der Instrucao Normativa 09/2026 des GSI, die die Anforderungen und die strategische Rolle der Information Security Manager in Bundesbehörden erhöht, sowie mit Initiativen zur Erweiterung des Talentpools, darunter die Vereinbarung zwischen Microsoft und SENAI-SP, bis Ende 2026 50.000 Menschen in Cybersicherheit zu schulen.
Aktuelle Branchenentwicklungen
- Juni 2026: Microsoft TIM Brasil implementierte Microsoft Defender XDR, um die Sicherheit für 12.000 Endpunkte zu verwalten. Die Initiative beschleunigt die Modernisierung der Endpunktsicherheit in ganz Brasilien und signalisiert die rasche Einführung von KI-gestützter Bedrohungserkennung im großen Maßstab.
- Februar 2026: Check Point Software Technologies gab die Übernahme von Cyata, Cyclops und Rotate bekannt, um seine Cybersicherheitsstrategie zu stärken. Dies erweitert die lokalen Fähigkeiten und Playbooks für Bedrohungserkennung und Vorfallreaktion.
- Dezember 2025: Microsoft/SENAI-SP unterzeichneten eine Vereinbarung, bis Ende 2026 50.000 Menschen in Cybersicherheit zu schulen. Die Talentförderung unterstützt Investitionen in die Unternehmensresilienz und trägt dazu bei, Brasiliens Fachkräftelücke zu schließen.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik umfasst der brasilianische Cybersicherheitsmarkt Ausgaben für Produkte und Dienstleistungen, die digitale Bedrohungen in Netzwerken, Endpunkten, der Cloud, Anwendungen und Daten verhindern, erkennen und darauf reagieren. Der Wert wird als Umsatz gemessen, der von Kunden mit Sitz in Brasilien generiert wird, angegeben in USD.
Ausschlüsse des Anwendungsbereichs: Reine Verbraucher-Antivirenkäufe und rein physische Sicherheitssysteme sind von dieser Marktgrößenbestimmung ausgeschlossen.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunktsicherheit
- Dienstleistungen
- Professional Services
- Managed Services
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Unternehmensgröße der Endnutzer
- Großunternehmen
- Kleine und mittelständische Unternehmen (KMU)
Datenquellen, Marktgrößenbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche wird verwendet, um die erste Struktur für Nachfragesignale aufzubauen und die Annahmen für Brasilien realistisch zu halten. Wir beginnen mit öffentlichen digitalen und Cyber-Indikatoren, die die Angriffsfläche widerspiegeln, wie etwa Berichte über Datenschutzverletzungen und nationale Cyber-Lageaktualisierungen, die von Institutionen wie der ITU veröffentlicht werden, sowie öffentliche Aktualisierungen zur Durchsetzung im Zusammenhang mit dem LGPD.
Wir nutzen öffentliche und offizielle Datensätze, um zu verstehen, wo sich Budgets üblicherweise konzentrieren, wie etwa Veröffentlichungen der Zentralbank Brasiliens zu Zahlungsvolumina (nützlich, um den Betrugsdruck mit Sicherheitsausgaben zu verknüpfen), makroökonomische Reihen des IBGE sowie Telekommunikations- und Spektrumaktualisierungen der Anatel, die den Ausbau der Konnektivität widerspiegeln. Dies wird mit Unternehmensberichten, Investorenpräsentationen, geprüften Abschlüssen und glaubwürdiger Presseberichterstattung kombiniert und anschließend durch kostenpflichtige Abonnements für Unternehmensfinanzdaten, Nachrichten und Finanzdaten, Patentrecherchen und die Verfolgung von Ausschreibungen ergänzt, wenn dies zur Validierung großer Geschäfte hilfreich ist. Die hier aufgeführten Schreibtischquellen sind nicht erschöpfend, und weitere öffentliche Dokumente und Datenbanken wurden zur Gegenprüfung und Klärung herangezogen.
Primärinterviews und Umfragen
Primärarbeit wird verwendet, um die Realitätsnähe der Schreibtischannahmen zu überprüfen und Lücken zu schließen, wo öffentliche Daten begrenzt sind, insbesondere bei Preisspannen, Verlängerungszyklen und der Aufteilung zwischen interner Bereitstellung und ausgelagerten Sicherheitsoperationen. Wir sprechen mit Käufern und Umsetzern in regulierten und nicht regulierten Branchen in Brasilien und überprüfen anschließend Punkte wie die Durchdringung von Managed Security, die Einführung von Cloud-Sicherheit und die Nutzung von Retainer-Vereinbarungen für die Reaktion auf Vorfälle, bevor die Gesamtwerte finalisiert werden.
Verteilung der Befragten der Primärforschung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 27% | CXOs: 17% |
| Mittleres Segment: 56% | Funktions-/Bereichsleiter: 41% |
| Kleinere Akteure: 17% | Manager: 42% |
Marktgrößenbestimmung & Prognose
Das Kernmodell wird mithilfe eines Top-down-Ansatzes erstellt, bei dem Signale zu IT- und digitalen Ausgaben in Brasilien in einen Pool von Sicherheitsausgaben rekonstruiert und anschließend nach Adoptionsraten wichtiger Käufergruppen und Workload-Typen gefiltert werden. Um dies fundiert zu halten, gleichen wir die Ergebnisse mit selektiven Bottom-up-Näherungen ab, etwa durch die Stichprobenerhebung typischer Vertragswerte für Managed Services, die Überprüfung von Verlängerungs- und Erweiterungsmustern sowie die Validierung einiger Umsatzaufteilungen von Anbietern in Bezug auf Brasilien.
Zu den im Modell verwendeten Eingaben gehören Indikatoren wie die gemeldete Häufigkeit und Schwere von Sicherheitsverletzungen, die Intensität der Cloud-Migration, das Wachstum digitaler Zahlungen (einschließlich der Ausweitung Pix-bezogener Transaktionen) und Verschiebungen bei der regulatorischen Compliance-Aktivität im Zusammenhang mit dem LGPD. Wir verfolgen zudem die Verfügbarkeit von Sicherheitsfachkräften und die Auslagerungsintensität, da diese Faktoren Budgets von Tools hin zu Dienstleistungen verschieben. Für die Prognose wird eine Szenarioanalyse rund um makroökonomische Bedingungen und die Intensität von Vorfällen verwendet, und die Szenarien werden dann mit Expertenerwartungen zur ASP-Entwicklung und zur Länge des Kaufzyklus abgeglichen. Wo Bottom-up-Signale für kleinere Käufer fehlen, wird die Lücke durch branchenübergreifende Ausgabenbereiche und konservative Durchdringungsannahmen behandelt, die durch Interviews überprüft werden.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch Triangulation zwischen Nachfrageindikatoren, angebotsseitigen Signalen und Expertenfeedback sowie anschließend durch Abweichungsprüfungen gegenüber makroökonomischen und digitalen Adoptionsreihen. Wenn ein Ergebnis inkonsistent erscheint, überprüfen wir die Annahmen erneut, kontrollieren die Berechnungen und kontaktieren die Befragten erneut, wenn eine Schlüsselvariable, wie etwa der Dienstleistungsmix oder der Zeitpunkt der Verlängerung, die Abweichung verursacht.
Vor der Freigabe durchläuft das Modell und die Darstellung mehrstufige interne Überprüfungen, damit extreme Ausschläge, Währungseffekte und zeitliche Probleme frühzeitig erkannt werden. Berichte werden jährlich aktualisiert, und zwischenzeitliche Aktualisierungen werden ausgelöst, wenn wesentliche Änderungen eintreten, wie etwa größere Verschiebungen bei der Durchsetzung von Vorschriften, große öffentliche Vorfälle oder sprunghafte Veränderungen beim Tempo des Cloud- und Telekommunikationsausbaus. Unmittelbar vor der Lieferung wird eine abschließende Prüfung durchgeführt, damit Kunden die aktuellste Sichtweise erhalten.
Vergleich der Marktgröße für Cybersicherheit in Brasilien von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Cybersicherheit in Brasilien können sich unterscheiden, selbst wenn das Thema gleich klingt, da die zugrunde liegende Marktzusammensetzung und die zeitlichen Annahmen nicht immer übereinstimmen. Unterschiede ergeben sich in der Regel daraus, was als Cybersicherheit im Gegensatz zu angrenzenden IT-Dienstleistungen gezählt wird, wie die Währungsumrechnung zeitlich erfolgt und ob die Schätzung auf Ausgabensignalen oder auf Anbieterumsätzen basiert.
Abonnements für Verbraucher-Antivirenprogramme liegen außerhalb des Anwendungsbereichs von Mordor Intelligence, was den Gesamtwert im Vergleich zu Quellen, die Käufe von Haushaltssicherheitsprodukten in derselben Gesamtzahl einbeziehen, tendenziell verringert. Weitere Lücken ergeben sich aus der Behandlung von Managed Security, da einige Schätzungen breitere IT-Betriebsauslagerungen unter Sicherheit zählen, sowie aus der ASP-Logik, bei der aggressive Annahmen zum Preiswachstum eine Prognose erhöhen können. Auch der Aktualisierungsrhythmus spielt eine Rolle, da Wechselkursschwankungen und durch Vorfälle bedingte Budgetfreigaben ein einzelnes Jahr in Brasilien schnell verändern können.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 3,68 Mrd. USD (2025) | |
| Branchenberatung A | 3,00 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und berichtet oft eine Momentaufnahme der Ausgaben, die durch kurzfristige Budgetierung beeinflusst wird, und kann eine andere Zeitpunktlogik für die Währungsumrechnung anwenden, was den USD-Gesamtwert bei der Umrechnung aus lokalen Werten verändert. |
| Beratungsnotiz B | 4,50 Mrd. USD (2029) | Präsentiert eine zukunftsgerichtete Punktschätzung, die möglicherweise ein schnelleres Wachstum in dienstleistungsgeführten Bündeln einbezieht, und kann angrenzende IT-Risikomanagementarbeit neben der Cybersicherheit einschließen, was die langfristige Zahl aufbläht. |
Zusammengenommen erklärt sich die Spanne hauptsächlich durch die Jahresabstimmung und das, was in den Cybersicherheitskorb aufgenommen wird, und nicht durch ein einfaches Rechenproblem. Unser Prozess bleibt nachvollziehbar, da jeder Schritt auf klare Nachfragesignale aus Brasilien zurückgeführt werden kann, und wird anschließend durch Interviews stresstestet, damit die endgültige Zahl praktisch für die Planung nutzbar bleibt.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist die prognostizierte Größe des Brasilien-Cybersicherheitsmarkts im Jahr 2031?
Die Größe des Brasilien-Cybersicherheitsmarkts wird voraussichtlich bis 2031 USD 6,57 Milliarden erreichen, gegenüber USD 3,68 Milliarden im Jahr 2025 und USD 4,05 Milliarden im Jahr 2026.
Welches Bereitstellungsmodell wächst am schnellsten?
Cloud-basierte Sicherheit wächst mit einem CAGR von 17,25 % und übertrifft damit On-Premises-Bereitstellungen, da Behörden Cloud-First-Mandaten nachkommen.
Was treibt das schnelle Wachstum des Gesundheitswesens an?
Die Digitalisierung von Patientenakten und LGPD-Anforderungen steigern die Cybersicherheitsausgaben im Gesundheitswesen mit einem CAGR von 17,45 %.
Wie wirkt sich die brasilianische Währungsvolatilität auf die Ausgaben aus?
Die BRL-Abwertung erhöht die Kosten für importierte Geräte und veranlasst eine Verlagerung hin zu lokal bepreisten Software- und Cloud-Abonnements.
Seite zuletzt aktualisiert am:


