
Tamanho e Participação do Mercado de Perímetro Definido por Software
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 14.62 Bilhões de dólares |
| Tamanho do Mercado (2031) | 47.64 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 26.64 % |
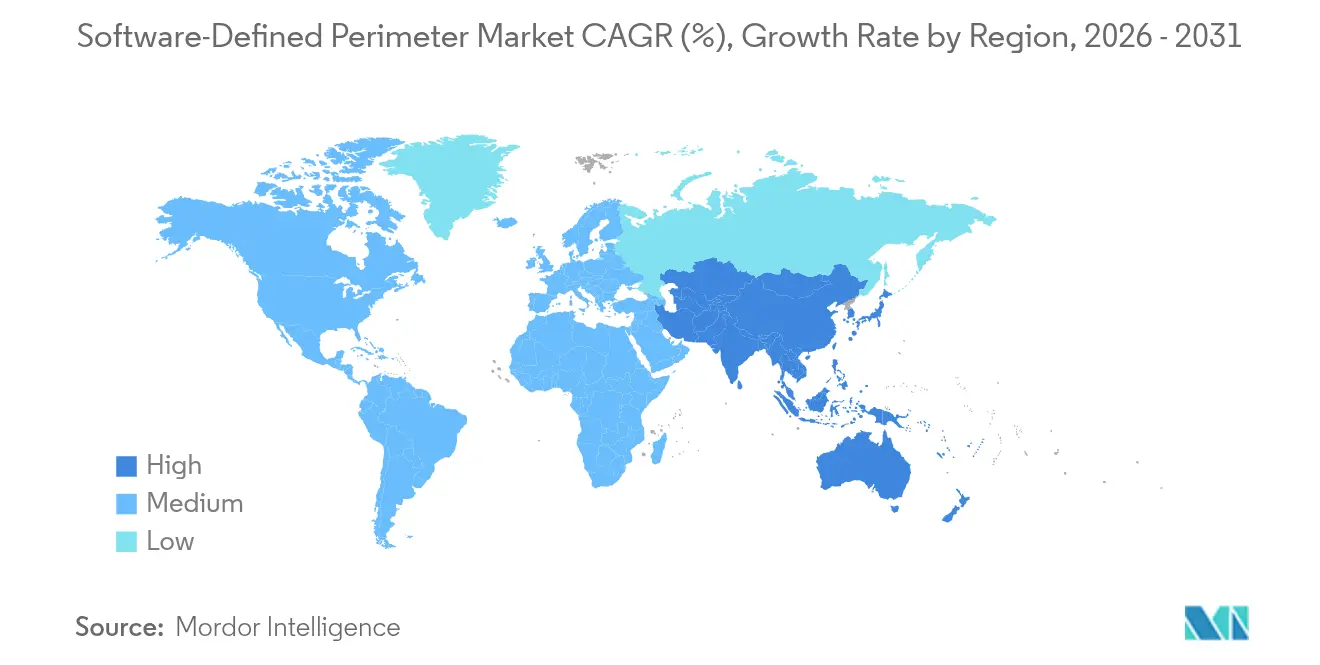
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
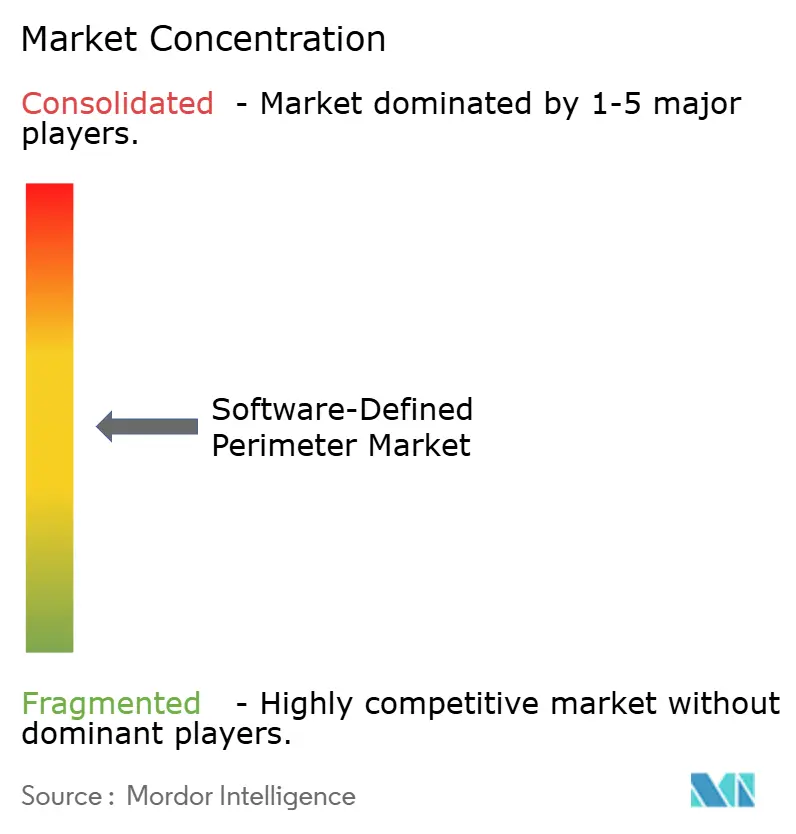
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Perímetro Definido por Software pela Mordor Intelligence
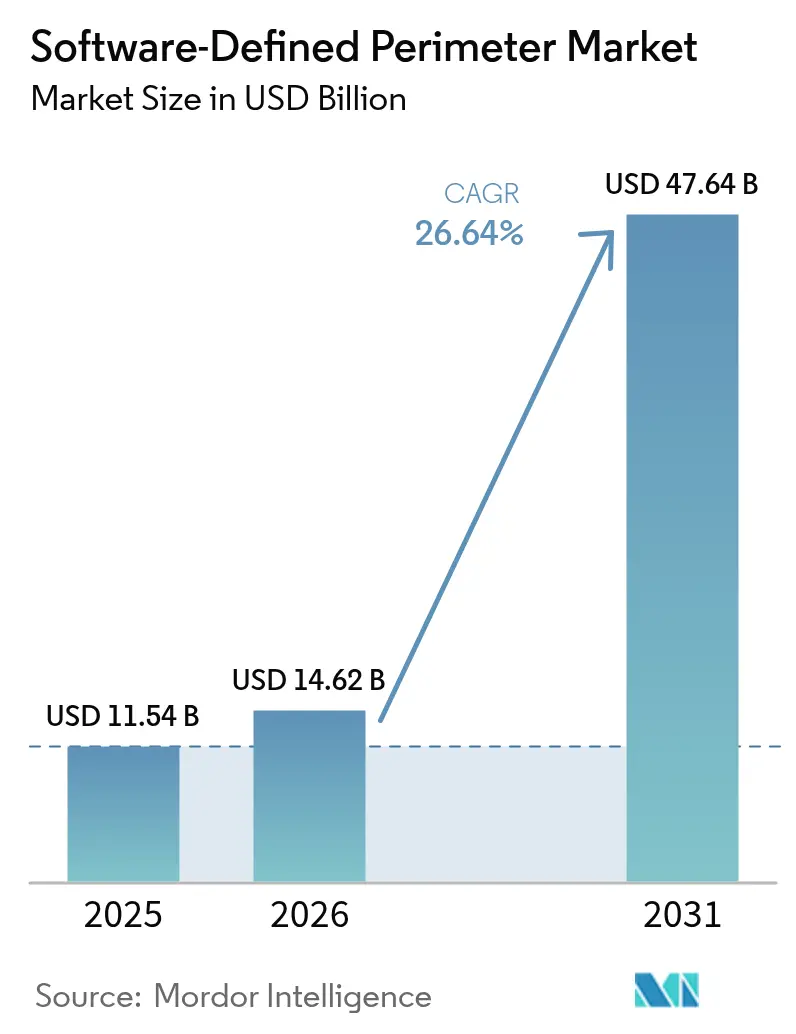
O tamanho do mercado de Perímetro Definido por Software em 2026 é estimado em USD 14,62 bilhões, crescendo a partir do valor de 2025 de USD 11,54 bilhões, com projeções para 2031 mostrando USD 47,64 bilhões, crescendo a um CAGR de 26,64% no período de 2026 a 2031. Esse impulso reflete uma migração decisiva das defesas centradas na rede para controles centrados na identidade que eliminam a confiança implícita. Mandatos executivos, o aumento do trabalho remoto e os custos crescentes de violações de dados tornam a adoção do modelo de confiança zero um imperativo empresarial. Plataformas entregues pela nuvem escalam de forma mais eficiente do que VPNs legadas, enquanto a convergência das funções de Borda de Serviço de Acesso Seguro (SASE) simplifica as operações. A escassez de competências elevou a demanda por serviços gerenciados, e as APIs de segurança de fatias de rede 5G estão abrindo canais respaldados por operadoras de telecomunicações para implantações rápidas. A América do Norte domina a receita, mas a Ásia-Pacífico está crescendo com maior velocidade à medida que as organizações buscam reduzir perdas médias de violações de USD 30 milhões. [1]Cloud Security Alliance, "Especificação de Perímetro Definido por Software v2,0," cloudsecurityalliance.org
Principais Conclusões do Relatório
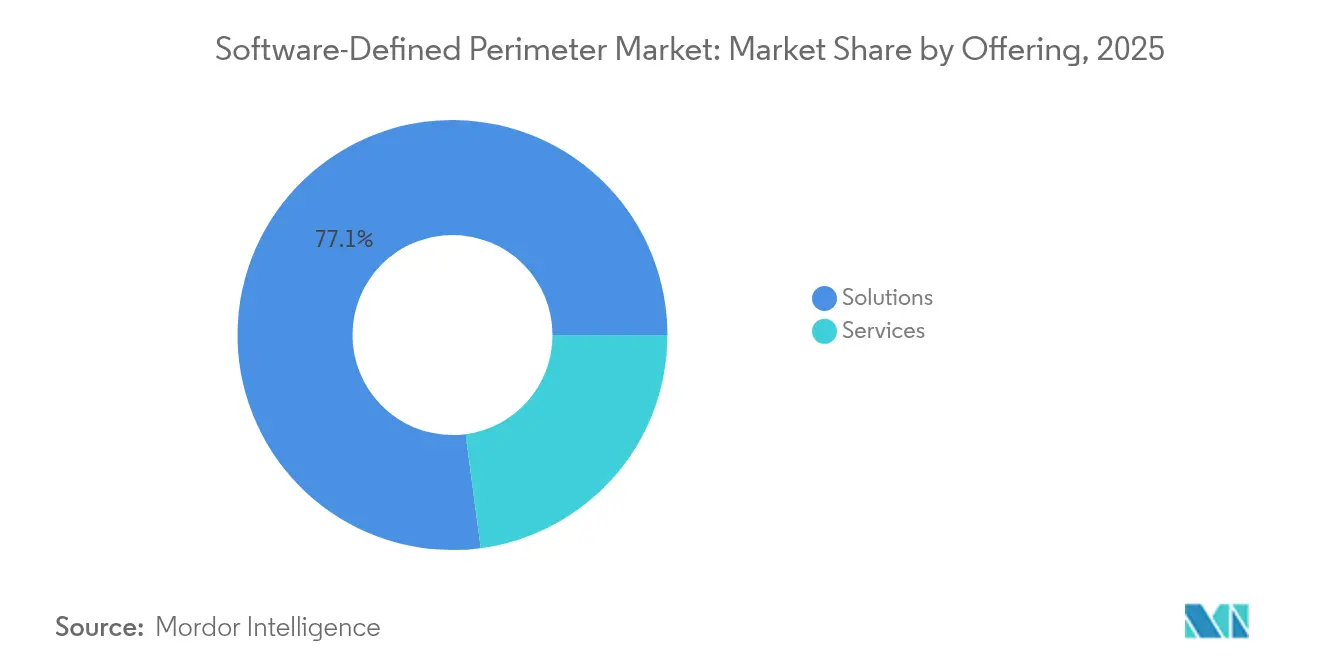
- Por oferta, as soluções detinham 77,10% da participação no mercado de Perímetro Definido por Software em 2025, enquanto os serviços têm projeção de crescimento a um CAGR de 30,05% até 2031.
- Por modelo de conectividade, as abordagens de borda em nuvem lideraram com 51,90% de participação na receita em 2025; os modelos centrados no endpoint têm previsão de expansão a um CAGR de 33,62%.
- Por modo de implantação, a nuvem respondeu por 68,55% do tamanho do mercado de Perímetro Definido por Software em 2025, enquanto as implantações híbridas avançam a um CAGR de 29,82%.
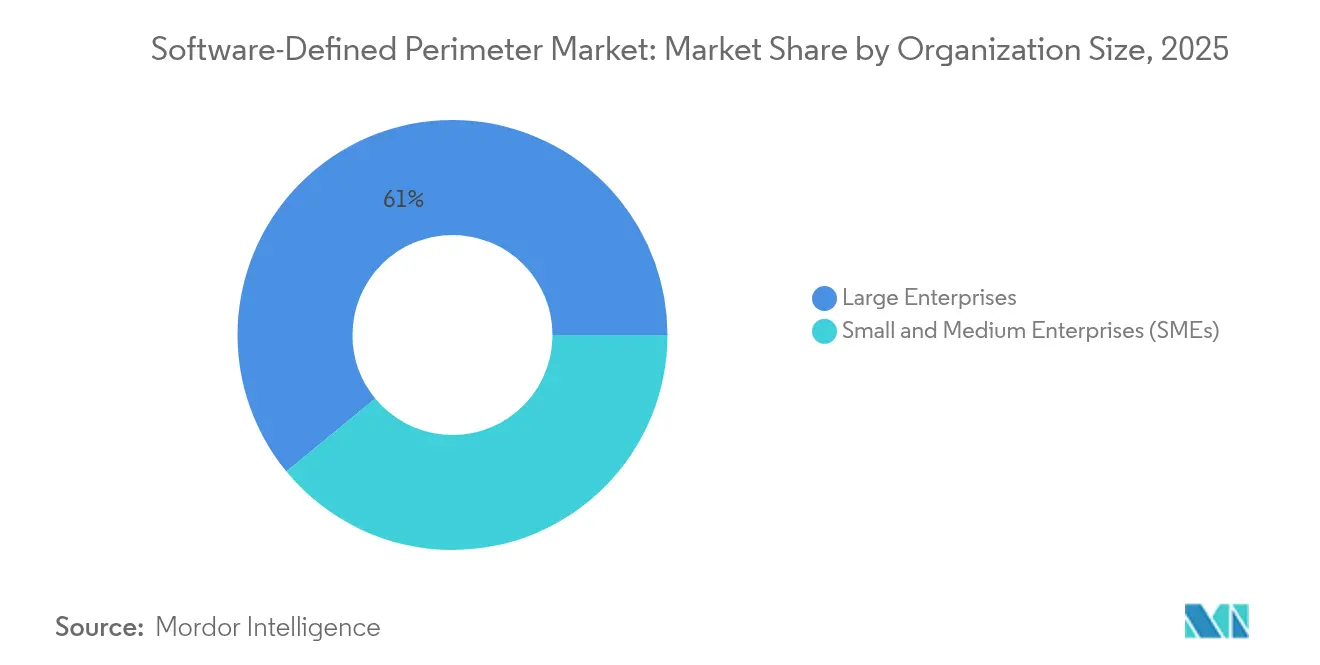
- Por tamanho de organização, as grandes empresas capturaram 60,95% da receita de 2025, enquanto as PMEs registram o CAGR projetado mais elevado de 28,62%.
- Por setor do usuário final, o BFSI liderou com 21,05% de participação na receita em 2025; a área da saúde deve registrar o CAGR mais rápido, de 31,28%.
- Por geografia, a América do Norte comandou 39,05% da receita de 2025; a Ásia-Pacífico está posicionada para um CAGR de 27,90% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas Globais do Mercado de Perímetro Definido por Software
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Adoção acelerada de múltiplas nuvens e ampliação da superfície de ataque | 8.20% | Global, com ganhos iniciais na América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Aumento da força de trabalho remota e híbrida pós-2024 | 7.10% | Global, com transbordamento para mercados emergentes | Curto prazo (≤ 2 anos) |
| Escalada dos mandatos de confiança zero por parte dos reguladores | 6.80% | Núcleo na América do Norte e UE, expandindo-se para a APAC | Longo prazo (≥ 4 anos) |
| Convergência do Perímetro Definido por Software com nós de borda SASE | 3.40% | Núcleo na APAC, com transbordamento para o Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Implementação por operadoras de telecomunicações de APIs de segurança de fatias de rede 5G | 1.80% | APAC e América do Norte como zonas de implantação iniciais | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Adoção acelerada de múltiplas nuvens e ampliação da superfície de ataque
As organizações operam atualmente em média 2,6 nuvens públicas, fragmentando os planos de controle e corroendo as defesas perimetrais legadas. As soluções de Perímetro Definido por Software mitigam essa dispersão ao estabelecer microtúneis específicos por aplicação que acompanham as cargas de trabalho onde quer que estejam. Os gastos do setor de serviços financeiros ilustram os riscos: USD 623 bilhões em despesas de TI durante 2024 impulsionaram investimentos paralelos em camadas de confiança zero. Agências como o Ministério para o Nivelamento Regional do Reino Unido reduziram os tempos de conexão em 80% após a migração para um tecido de Perímetro Definido por Software que bloqueou 81 milhões de violações de política.
Aumento da força de trabalho remota e híbrida pós-2024
As vulnerabilidades das VPNs ficaram evidentes quando o tráfego remoto aumentou exponencialmente; 56% das empresas relataram incidentes relacionados a túneis com permissões excessivas. Fabricantes como a Flex protegeram 20.000 funcionários com o Prisma Access, isolando sessões e interrompendo a propagação lateral de malware. A segmentação baseada em identidade mostrou-se decisiva para manter a disponibilidade durante a produção de ventiladores em nível de crise.[3]Zscaler, "Zero Trust Exchange Ultrapassa Meio Trilhão de Transações Diárias," zscaler.com
Escalada dos mandatos de confiança zero por parte dos reguladores
As Ordens Executivas dos EUA 14028 e 14144 obrigam os órgãos federais e contratados a adotar bases de confiança zero, pressionando os fornecedores a comprovar a segurança da cadeia de fornecimento de software. Os requisitos subsequentes da Agência de Segurança Cibernética e de Infraestrutura codificam proteções em nível de sistema e de dados, estendendo a pressão de conformidade ao setor privado. [2]A Casa Branca, "Ordem Executiva sobre o Fortalecimento e a Promoção da Inovação na Segurança Cibernética Nacional," whitehouse.gov
Convergência do Perímetro Definido por Software com nós de borda SASE
A Zscaler lançou uma pilha SASE de Confiança Zero que elimina firewalls e VPNs independentes, inspecionando 400 bilhões de transações diárias para serviços gerenciados entregues pela BT. A unificação de plataformas reduz a sobrecarga administrativa e fortalece a consistência das políticas à medida que o tráfego migra para a borda.
Implementação por operadoras de telecomunicações de APIs de segurança de fatias de rede 5G
As versões 15 a 17 da 3GPP incorporam Autenticação Específica por Fatia de Rede, permitindo que as operadoras exponham fatias de segurança programáveis. O T-SIMsecure da T-Mobile inaugura o acesso sem cliente baseado em SIM para dispositivos IoT, integrando controles de Perímetro Definido por Software em um serviço gerenciado pela operadora.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Complexidade de integração com legados de NAC/VPN | -4.30% | Global, particularmente em empresas consolidadas | Curto prazo (≤ 2 anos) |
| Escassez de competências em confiança zero infla os custos de implantação | -3.70% | Global, aguda na APAC e em mercados emergentes | Médio prazo (2 a 4 anos) |
| Receios de aprisionamento a fornecedores devido a protocolos de sobreposição proprietários | -1.90% | América do Norte e UE, com foco no segmento empresarial | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Legados de NAC/VPN
As empresas frequentemente operam ferramentas sobrepostas de NAC, VPN e SD-WAN. A migração de políticas torna-se assim trabalhosa, como demonstrado por um banco da Fortune 500 que só obteve um aumento de 25× na largura de banda e uma redução de 50% nas despesas operacionais após alinhar conjuntos de regras díspares. As PMEs são afetadas de forma mais intensa, com até 70% adotando ferramentas digitais durante a COVID-19, mas sem orçamentos de segurança adequados, de acordo com a Organização para a Cooperação e Desenvolvimento Económico (OCDE).
Escassez de competências em confiança zero infla os custos de implantação
O défice de profissionais de cibersegurança ultrapassa 2,8 milhões. Menos de três quartos dos cargos estão preenchidos, prolongando os prazos de implantação e aumentando a dependência de especialistas externos. As PMEs europeias, que representam 99% das empresas, tipicamente terceirizam a orquestração para compensar a capacidade interna limitada.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Os Serviços Aceleram à Medida que a Complexidade Exige Expertise
As soluções responderam por 77,10% da receita de 2025, ancorando o mercado de Perímetro Definido por Software com motores de políticas e planos de controle. Os serviços, no entanto, estão a caminho de um CAGR de 30,05% até 2031, à medida que as empresas recorrem a expertise em desenho, migração e deteção gerenciada. O serviço gerenciado global da BT, baseado no Zero Trust Exchange, reforça a transição para modelos de consumo como serviço. Essa combinação sugere que o mercado de Perímetro Definido por Software continuará liderado pelas soluções, mas dependente dos serviços para a execução.
Os contratos gerenciados cobrem projetos de arquitetura, preparação de pilotos e resposta a incidentes 24×7 — tarefas que as equipas internas não conseguem absorver em meio à escassez de talentos. À medida que as organizações unificam as posturas de identidade, dispositivo e aplicação, parceiros especializados refinam a lógica de acesso condicional e os ciclos de verificação contínua.
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante a aquisição do relatório


Por Modelo de Conectividade: O Modelo Centrado no Endpoint Ganha Impulso com a Convergência da Computação de Borda
A conectividade de borda em nuvem garantiu 51,90% dos gastos de 2025, mas os modelos centrados no endpoint estão a caminho de superá-la com um CAGR de 33,62%. O aumento das cargas de trabalho de borda e a adoção de IoT aproximam a aplicação das políticas do dispositivo, alinhando-se com os nós SASE de Confiança Zero que concentram a inspeção em trocas de passagem única. Os gateways gerenciados na nuvem da Supermicro demonstram como agentes leves e atualizações de política via rede sem fio oferecem escudos sensíveis ao contexto na extremidade da rede.
Setores sensíveis à latência, como manufatura e saúde, valorizam essa proximidade, especialmente quando os sistemas operacionais dos dispositivos não conseguem hospedar agentes completos. À medida que a computação de borda de acesso múltiplo amadurece, as estruturas centradas no endpoint estabelecerão novos microperímetros em torno de cada sensor e atuador, reforçando a resiliência do mercado de Perímetro Definido por Software.
Por Modo de Implantação: As Arquiteturas Híbridas Fazem a Ponte entre os Requisitos Legados e os Nativos da Nuvem
As instâncias em nuvem representaram 68,55% da receita de 2025 graças à escalabilidade sob demanda e ao alcance global. As implantações híbridas estão posicionadas para um CAGR de 29,82% porque os setores regulamentados ainda mantêm armazenamentos de dados locais que precisam se conectar de forma segura com SaaS e IaaS. O Departamento para o Nivelamento Regional alcançou uma redução de 80% nos tempos de configuração de sessão ao combinar planos de controle em nuvem com gateways locais, ilustrando a flexibilidade de um tamanho de mercado de Perímetro Definido por Software híbrido para topologias mistas.
As empresas introduzem gradualmente corretores em nuvem para novas cargas de trabalho, mantendo a aplicação local para dados soberanos, cumprindo as leis de residência sem reestruturar aplicações críticas. À medida que as regras jurisdicionais evoluem, os modos híbridos permanecerão um ponto intermediário estratégico que sustenta a velocidade de migração.
Por Tamanho de Organização: As PMEs Adotam Soluções Simplificadas Apesar das Restrições de Recursos
As grandes empresas comandam 60,95% dos gastos atuais, mas as PMEs registam um CAGR de 28,62% à medida que o SaaS pronto para uso reduz as barreiras de entrada. O isolamento de navegador sem cliente, os modelos de política e as bases orientadas por IA permitem que equipas reduzidas adotem salvaguardas de nível empresarial com ajustes mínimos. Projetos da UE como o Quadro PUZZLE validam implantações orientadas por modelos que diagnosticam vulnerabilidades e automatizam ciclos de resposta, beneficiando o setor mais amplo de Perímetro Definido por Software.
À medida que as empresas do mercado médio digitalizam as cadeias de fornecimento, preferem modelos com preços por subscrição que convertem despesas de capital em despesas operacionais e terceirizam a monitorização 24×7. Esse padrão amplia a procura endereçável e diversifica a receita, afastando-se de algumas contas principais.
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante a aquisição do relatório
Por Setor do Usuário Final: A Saúde Acelera a Adoção em Meio aos Desafios dos Sistemas Legados
O BFSI manteve uma participação de 21,05% em 2025, refletindo sua adoção antecipada de microssegmentação para conter a propagação lateral de violações. A saúde agora lidera o crescimento com um CAGR de 31,28%, pressionada pelo tráfego de telemedicina e dispositivos médicos conectados que carecem de pilhas de autenticação modernas. A segmentação na camada de aplicação protege equipamentos de imagem legados, enquanto verificações contínuas de postura salvaguardam os dados dos pacientes em trânsito, reforçando o mercado de Perímetro Definido por Software nas ciências da vida.
Na manufatura, as plantas da Indústria 4,0 requerem telemetria segura de robô para a nuvem. As agências governamentais e de defesa estendem a confiança zero aos contratados, a fim de manter a elegibilidade para aquisições sob os mandatos das Ordens Executivas.
Análise Geográfica
A América do Norte gerou 39,05% da receita de 2025, sustentada por decretos federais de confiança zero e infraestrutura de nuvem madura. A Ordem Executiva 14144 exige software seguro por conceção para as agências, sustentando o crescimento do funil entre os contratados. As empresas em infraestruturas críticas adotam controles do mercado de Perímetro Definido por Software para superar pontos de auditoria e ganhar licitações no setor público.
A Ásia-Pacífico é o território de crescimento mais rápido, com um CAGR de 27,90%. A digitalização acelerada, os elevados custos de violações de USD 30 milhões por incidente e os programas cibernéticos liderados por governos estimulam os gastos. As operadoras de telecomunicações fornecem APIs de fatias de rede que incorporam identidade, tornando a adoção do Perímetro Definido por Software viável mesmo onde as competências são escassas. Apesar dos défices agudos de talento, os corretores de políticas hospedados na nuvem compensam os obstáculos operacionais, ampliando a presença do mercado de Perímetro Definido por Software no Japão, Austrália, Índia e Singapura.
A Europa segue com demanda impulsionada pelo RGPD por acesso granular e soberania de dados. Os corretores em nuvem que geolocalizam cargas de trabalho — autenticando utilizadores via fornecedores de identidade hospedados na UE — ajudam as empresas a satisfazer as regras de transferência transfronteiriça. O Oriente Médio e África permanecem em fase incipiente, mas ganham tração por meio de construções de cidades inteligentes e digitalização do setor de petróleo e gás. Subsídios governamentais e centros regionais de operações de segurança fomentam pilotos iniciais, abrindo caminho para uma penetração mais ampla do mercado de Perímetro Definido por Software.

Panorama regulatório
As orientações de políticas e normas continuam a afastar as organizações da confiança implícita na rede, direcionando-as para o acesso baseado em identidade, alinhando-se com os princípios do Perímetro Definido por Software (SDP). A Publicação Especial 800-207 do NIST (Arquitetura de Confiança Zero) e as orientações de implementação relacionadas (incluindo o NIST SP 1800-35) apoiam o acesso do tipo autenticar-antes-de-conectar, com controles que enfatizam a segmentação em nível de aplicação, a verificação contínua e a identidade como a lógica organizadora das decisões de acesso.
Em 2025-2026, os programas de conformidade federal dos EUA e as atualizações de políticas de segurança nacional reforçaram os caminhos de modernização de nuvem e controle de fronteira que sustentam arquiteturas do tipo SDP. Em agosto de 2025, o FedRAMP emitiu o RFC-0013 para permitir que construções modernas, como redes definidas por software e malhas de serviço, atendam às necessidades de proteção de fronteira SC-7, reduzindo o atrito para abordagens de segmentação nativas de nuvem. Em junho de 2026, a Casa Branca emitiu o NSPM-12, orientando o CNSS a revisar e atualizar o CNSSP-32 (política de segurança em nuvem) para a hospedagem segura de Sistemas de Segurança Nacional em ambientes de nuvem, adicionando impulso a controles alinhados à confiança zero em programas sensíveis. Na Europa, o ETSI publicou um projeto de norma harmonizada (EN 304 620) sobre requisitos técnicos para redes privadas virtuais em abril de 2026, que vincula a modernização das práticas de acesso remoto às exigências cibernéticas da UE.
Análise da cadeia de valor
A cadeia de valor do SDP começa com normas e arquiteturas de referência que moldam os requisitos de produto (notadamente o NIST SP 800-207 e o NIST SP 1800-35, além das orientações da Cloud Security Alliance), passando então para a engenharia de plataforma por fornecedores de segurança que constroem mecanismos de política do plano de controle (controladores), pontos de aplicação (gateways) e componentes de acesso em endpoint ou sem cliente. As dependências upstream comumente incluem provedores de identidade e serviços de diretório, informações de postura de dispositivos e segurança de endpoint, e elementos primitivos de infraestrutura de nuvem e rede (IaaS, SDN, malhas de serviço) que as políticas de SDP utilizam para segmentação e controle de roteamento.
No downstream, a entrega é dominada por marketplaces de nuvem e vendas empresariais diretas, com integradores de sistemas e provedores de serviços de segurança gerenciados lidando com o design, a migração de estruturas VPN/NAC e operações 24x7 quando as habilidades internas são escassas. O ecossistema também está se expandindo para pilhas de telecomunicações e industriais: pesquisas em 2025 destacaram padrões de integração de SDP para microssegmentação em nuvem e para proteger interfaces open RAN, incluindo a incorporação de controladores SDP como xApps Near-RT RIC. Em maio de 2026, a Cloud Security Alliance lançou o SDP Architecture Guide v3.0, refletindo uma mudança para integrações nativas e modulares que abrangem cargas de trabalho de IA, IoT e OT, o que aumenta o papel dos parceiros de plataforma e integradores de domínio além das implantações clássicas de acesso remoto.
Panorama Competitivo
O mercado está moderadamente concentrado. Líderes de plataforma como a Zscaler processam mais de 500 bilhões de transações diárias para 8.600 clientes, demonstrando uma escala em nuvem que desincentiva rivais de menor porte. As alianças estratégicas aprofundam o alcance: a Zscaler integra a Okta para políticas adaptativas, a CrowdStrike para telemetria de ameaças e os motores de IA da NVIDIA para resposta automatizada.
A velocidade das aquisições molda as fronteiras. A aquisição da Perimeter 81 pela Check Point por USD 490 milhões acrescenta ativos de SSE e comprime as avaliações, sinalizando maturidade. A Palo Alto Networks incorporou os ativos de nuvem QRadar da IBM no Cortex Xsiam, treinando 1.000 consultores da IBM para expandir o seu funil. Os incumbentes de redes como a Cisco inserem módulos de Perímetro Definido por Software em suítes SASE, aproveitando as suas implantações existentes de SD-WAN.
As operadoras de telecomunicações emergem como disruptoras do canal. A BT agrupa serviços do Zero Trust Exchange, enquanto a T-Mobile combina fatias SASE com autenticação por SIM, transformando os fornecedores de rede em corretores de segurança. A diferenciação entre fornecedores recai agora sobre motores de políticas unificados, análises orientadas por IA e ecossistemas pré-integrados que reduzem o tempo de implantação em todo o mercado de Perímetro Definido por Software.
Líderes do Setor de Perímetro Definido por Software
Perimeter 81
ZScaler
Cisco Systems, Inc
Okta, Inc
APPGate
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
A pressão de modernização em torno de VPNs legadas e gateways expostos à internet está criando espaço para implementações de SDP que tornam aplicações e infraestrutura não detectáveis até a autenticação, especialmente onde os caminhos de acesso híbrido e multi-nuvem são complexos. Um sinal técnico concreto é o trabalho da CSA em 2026: o Network-Infrastructure Hiding Protocol (NHP) e o SDP Architecture Guide v3.0 estendem o SDP do acesso remoto para padrões nativos de nuvem, híbridos e multi-nuvem, e enfatizam a incorporação de controladores como módulos nativos, em vez de soluções complementares. Isso favorece oportunidades para fornecedores e provedores de serviços que possam empacotar conectividade interoperável e orientada por identidade em planos de controle heterogêneos, incluindo identidade, postura de endpoint, rede em nuvem e ferramentas de ciclo de vida de políticas.
Outra área de oportunidade ativa está na interseção entre SDP e padrões de acesso não humano em ambientes de IA e máquina a máquina. As orientações da CSA em 2026 ampliam a cobertura do design de SDP para cargas de trabalho de IA/ML, IoT e OT, alinhando micro-perímetros e a imposição de autenticar-antes-de-conectar a ativos de alta rotatividade e distribuídos. A demanda de mercado também é reforçada por exposições recorrentes de alta gravidade em VPNs: relatórios técnicos em junho de 2026 destacaram uma vulnerabilidade crítica de dia zero em VPN (CVE-2026-50751, CVSS 9.3), o que aumenta o escrutínio empresarial sobre pontos de confiança concentrados e eleva o interesse em arquiteturas que evitam a exposição direta de recursos protegidos. Além das mudanças de produto, os serviços gerenciados permanecem uma via prática de adoção onde persistem lacunas de pessoal em cibersegurança, favorecendo provedores que possam integrar SDP com identidade, SIEM e fluxos de trabalho de resposta a incidentes.
Desenvolvimentos recentes do setor
- Junho de 2026: a Invisinet Technologies obteve a validação FIPS 140-3 (certificado NIST nº 5273) para um módulo criptográfico usado em sua plataforma SDP. A certificação apoia a aquisição em ambientes regulados e do setor público, onde a criptografia validada é um requisito de acesso, fortalecendo o posicionamento competitivo para implantações orientadas por conformidade.
- Março de 2026: a Ekinops finalizou a aquisição da Chimere para adicionar capacidades de ZTNA e SASE ao seu portfólio de rede. A movimentação reflete a convergência contínua de controles de rede e segurança adjacentes ao SDP em pilhas unificadas, ampliando as opções de fornecedores para empresas que preferem arquiteturas consolidadas.
- Março de 2025: a Check Point concluiu sua aquisição da Perimeter 81 por 490 milhões de dólares para expandir suas capacidades de SSE. A transação acelerou a consolidação de plataformas em torno do acesso de confiança zero e da conectividade orientada por políticas, aumentando a pressão competitiva sobre provedores independentes de SDP e ZTNA.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e cobertura do mercado
Para esta metodologia, o mercado de perímetro definido por software é a receita global gerada a partir de software SDP e serviços relacionados que ocultam aplicações e controlam o acesso usando identidade e políticas, em ambientes de nuvem e locais.
Exclusões de escopo: excluímos ferramentas gerais de segurança de rede que não fornecem ocultação de aplicações no estilo SDP e controle de acesso baseado em identidade (por exemplo, produtos exclusivamente VPN vendidos como segurança de perímetro).
Visão geral da segmentação
- Por Oferta
- Soluções
- Serviços
- Por Modelo de Conectividade
- Borda em Nuvem
- Gateway de Centro de Dados
- Centrado no Endpoint (Cliente/Agente)
- Por Modo de Implantação
- Nuvem
- Local
- Híbrido
- Por Tamanho de Organização
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
- Por Setor do Usuário Final
- BFSI
- TI e Telecomunicações
- Saúde e Ciências da Vida
- Retalho e Comércio Eletrónico
- Governo e Defesa
- Manufatura, Energia e Outros
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Reino Unido
- Alemanha
- França
- Espanha
- Itália
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- ASEAN
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- CCG
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- Oriente Médio
- América do Norte
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
Para definir a estrutura básica do mercado, começamos com sinais públicos de gastos em cibersegurança e indicadores de adoção de nuvem, o que ajuda a dimensionar o conjunto de demanda endereçável e, em seguida, filtrá-lo para casos de uso de SDP. As fontes incluem orientações e relatórios públicos, como orientações de confiança zero do NIST, alertas da CISA, relatórios de ameaças e segurança da ENISA, indicadores de telecomunicações da ITU e conjuntos de dados da economia digital da OCDE, além de artigos acadêmicos selecionados que esclarecem os padrões de acesso de confiança zero.
No lado da oferta, revisamos registros públicos de fornecedores, transcrições de teleconferências de resultados, documentação de produtos e páginas de preços quando disponíveis, e também usamos cobertura confiável da imprensa para sinais de negócios e parcerias. Para verificações cruzadas, podemos consultar assinaturas pagas que consolidam dados financeiros de empresas, atividade de patentes e notícias, além de um banco de dados de patentes para validar o ritmo de inovação e os agrupamentos de depósitos. As fontes de pesquisa documental listadas acima são ilustrativas, e também usamos outras referências públicas para coletar dados, validar premissas e esclarecer pontos obscuros.
Entrevistas e pesquisas primárias
Entrevistas e pesquisas primárias foram usadas para confirmar o que os compradores consideram como SDP, como os fornecedores o empacotam (software, assinaturas e serviços) e como a demanda difere por região e setor. Conversamos com provedores de soluções, parceiros de canal e compradores empresariais para preencher lacunas da pesquisa documental, e depois ajustamos premissas-chave, como o mix de implantação e os valores médios de contrato, antes da aprovação final.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 37% | Executivos de alto escalão (CXOs): 13% | APAC: 43% |
| Nível médio: 48% | Líderes funcionais/de unidade: 40% | EMEA: 30% |
| Empresas menores: 15% | Gerentes: 47% | Américas: 27% |
Dimensionamento e previsão de mercado
O modelo central utiliza uma abordagem top-down, na qual os gastos empresariais com segurança e os sinais de modernização de acesso remoto são reconstruídos por região, sendo depois refinados usando taxas de adoção de acesso baseado em identidade e segmentação em nível de aplicação alinhadas às implantações de SDP. Para manter a visão geral realista, aplicamos verificações seletivas bottom-up, como a amostragem de faixas de preço de assinaturas, a estimativa do número de usuários implantados e o uso de feedback de canal sobre tamanhos típicos de contrato. Onde surgem lacunas entre as duas visões, o total de mercado é ajustado de acordo.
As entradas usadas no dimensionamento incluem, por exemplo, a penetração de trabalho remoto e híbrido, o crescimento das cargas de trabalho em nuvem, a adoção de programas de confiança zero, o comportamento típico de precificação de assinaturas de SDP, as taxas de adesão a serviços e o ritmo de modernização de aplicações em setores regulados. Para as previsões, aplicamos análise de cenários, de modo que as trajetórias de crescimento reflitam diferentes velocidades de implementação de confiança zero, ciclos de aquisição e sensibilidade orçamentária. A curva de crescimento final é alinhada com as opiniões de especialistas coletadas no trabalho primário. Onde a visibilidade direta da receita é limitada, as lacunas são tratadas por meio de indicadores calibrados, como a expansão da base instalada e o comportamento de renovação de assinaturas, seguidos por uma normalização conservadora entre regiões.
Validação de dados e ciclo de atualização
Os resultados são verificados em relação a sinais independentes, como o crescimento reportado do orçamento de cibersegurança, as tendências de alocação de segurança em nuvem e os padrões de aquisição observados capturados em entrevistas, e então os valores discrepantes são investigados antes da definição dos números finais. As variações são revisadas em várias etapas de análise, e novos contatos são acionados quando uma região ou setor apresenta uma oscilação inusual que não pode ser explicada por fatores conhecidos. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando ocorrem eventos relevantes, incluindo grandes mudanças regulatórias ou alterações estruturais nos modelos de acesso empresarial. Antes da entrega, uma revisão final é concluída para que os clientes recebam a visão mais atual, consistente com os dados mais recentes.
Tamanho do mercado global de perímetro definido por software da Mordor Intelligence em comparação com outras estimativas publicadas
Os valores de mercado publicados para SDP geralmente diferem porque as empresas nem sempre contabilizam os mesmos produtos, serviços e casos de uso de compradores, além de escolherem anos-base e momentos de conversão de moeda diferentes. Por isso, apresentamos uma visão comparativa para facilitar a compreensão dos principais fatores de discrepância.
A principal discrepância vem da mistura de escopo, em que a Mordor Intelligence contabiliza receitas de SDP apenas quando a oferta está explicitamente vinculada ao acesso a aplicações baseado em identidade e à ocultação, e não quando gastos mais amplos de renovação de SASE ou VPN são agrupados no mesmo número.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 14,62 bilhões de dólares (2026) | |
| Rastreador do Setor A | 11,86 bilhões de dólares (2026) | Utiliza um conjunto de receitas mais restrito, que tende a subestimar implantações de serviços e conduzidas por parceiros, e aplica taxas de penetração conservadoras para migrações de grandes empresas. |
| Periódico Especializado B | 7,00 bilhões de dólares (2023) | Ancora o dimensionamento em um ano-base mais antigo e um conjunto de compradores capturados menor, além de não normalizar de forma consistente o momento de conversão de moeda ao agregar estimativas multirregionais. |
A diferença reflete principalmente o que é incluído em torno do SDP em comparação com categorias adjacentes de segurança de acesso, além da velocidade assumida de transição da adoção de projetos-piloto para implantações em escala. Ao manter as entradas vinculadas a sinais práticos de demanda e, em seguida, verificar a consistência dos totais com feedback de precificação e implantação, o número final permanece rastreável e reproduzível.


Principais Questões Respondidas no Relatório
O que está a impulsionar o crescimento acelerado do mercado de Perímetro Definido por Software?
A crescente adoção de múltiplas nuvens, os mandatos de confiança zero como a Ordem Executiva dos EUA 14144, e as vulnerabilidades persistentes das VPNs estão a levar as organizações a controles centrados na identidade que expandem o mercado a um CAGR de 26,64%.
Qual será o tamanho do mercado de Perímetro Definido por Software até 2031?
O tamanho do mercado de Perímetro Definido por Software tem projeção de atingir USD 47,64 bilhões até 2031, impulsionado pela força das plataformas entregues pela nuvem e pela adoção de serviços gerenciados.
Qual modelo de conectividade está a crescer mais rapidamente nas implantações de Perímetro Definido por Software?
As arquiteturas centradas no endpoint, alinhadas com as implementações de computação de borda e IoT, têm previsão de expansão a um CAGR de 33,62%, superando as taxas de crescimento da borda em nuvem.
Por que os segmentos de serviços estão a superar a receita de produtos?
A escassez de competências deixa 2,8 milhões de cargos de cibersegurança por preencher, pelo que as empresas recorrem a serviços profissionais e gerenciados, que registam um CAGR de 30,05%.
Qual região apresenta a maior oportunidade futura?
Espera-se que a Ásia-Pacífico registe um CAGR de 27,90% até 2031, impulsionada pelo crescimento de dois dígitos nos orçamentos de cibersegurança e pelas fatias SASE respaldadas por operadoras que simplificam a adoção.
Como as ordens executivas estão a influenciar os roteiros dos fornecedores?
As Ordens 14028 e 14144 exigem que as agências federais e fornecedores adotem bases de confiança zero, levando os fornecedores a reforçar as cadeias de fornecimento de software e a incorporar a verificação contínua nas suítes de produtos.
Página atualizada pela última vez em:



