
Tamanho e Participação do Mercado de Governança Corporativa, Risco e Conformidade Empresarial
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
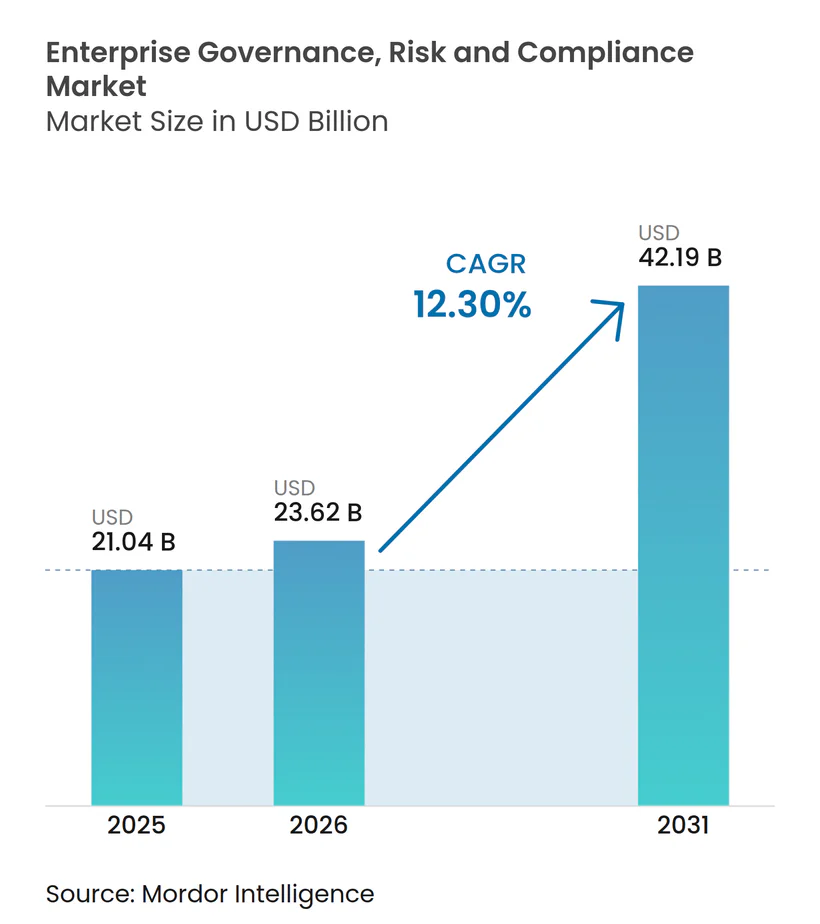
| Tamanho do Mercado (2026) | 23.62 Bilhões de dólares |
| Tamanho do Mercado (2031) | 42.19 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 12.30 % |
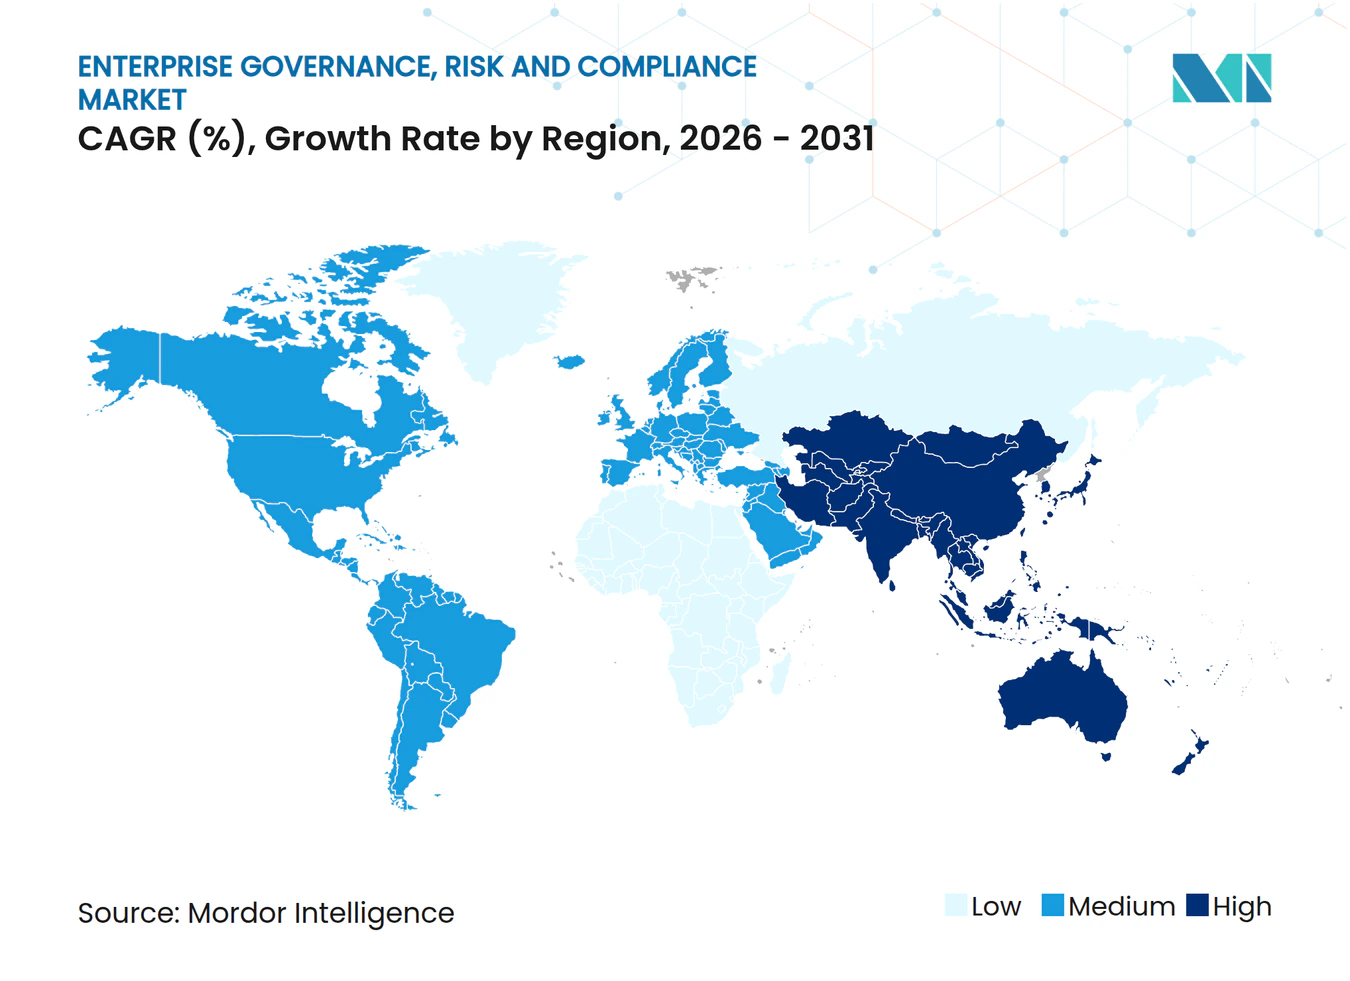
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Governança Corporativa, Risco e Conformidade Empresarial por Mordor Intelligence
O tamanho do mercado de governança corporativa, risco e conformidade empresarial deve crescer de USD 21,04 bilhões em 2025 para USD 23,62 bilhões em 2026 e está previsto para atingir USD 42,19 bilhões até 2031 a um CAGR de 12,3% no período 2026-2031. A demanda se acelera à medida que as organizações enfrentam um aumento nas obrigações regulatórias, mais notavelmente o Regulamento de Resiliência Operacional Digital (DORA), ao mesmo tempo em que adotam IA para automatizar controles, interpretar regras em rápida mudança e sinalizar anomalias em tempo real. A adoção de plataformas se intensifica porque suítes integradas consolidam fluxos de trabalho de auditoria, políticas e segurança cibernética anteriormente isolados em uma única fonte de verdade, gerando economias de custo mensuráveis e resolução mais rápida de problemas. Os primeiros adotantes relatam ganhos de eficiência de até 42% na redução de falsos positivos após incorporar análises de conformidade baseadas em IA junto com telemetria de segurança. O impulso é ainda reforçado por seguradoras que agora precificam coberturas usando métricas de GRC em tempo real, traduzindo forte desempenho de governança em descontos de prêmios e vantagem competitiva.
Principais Conclusões do Relatório
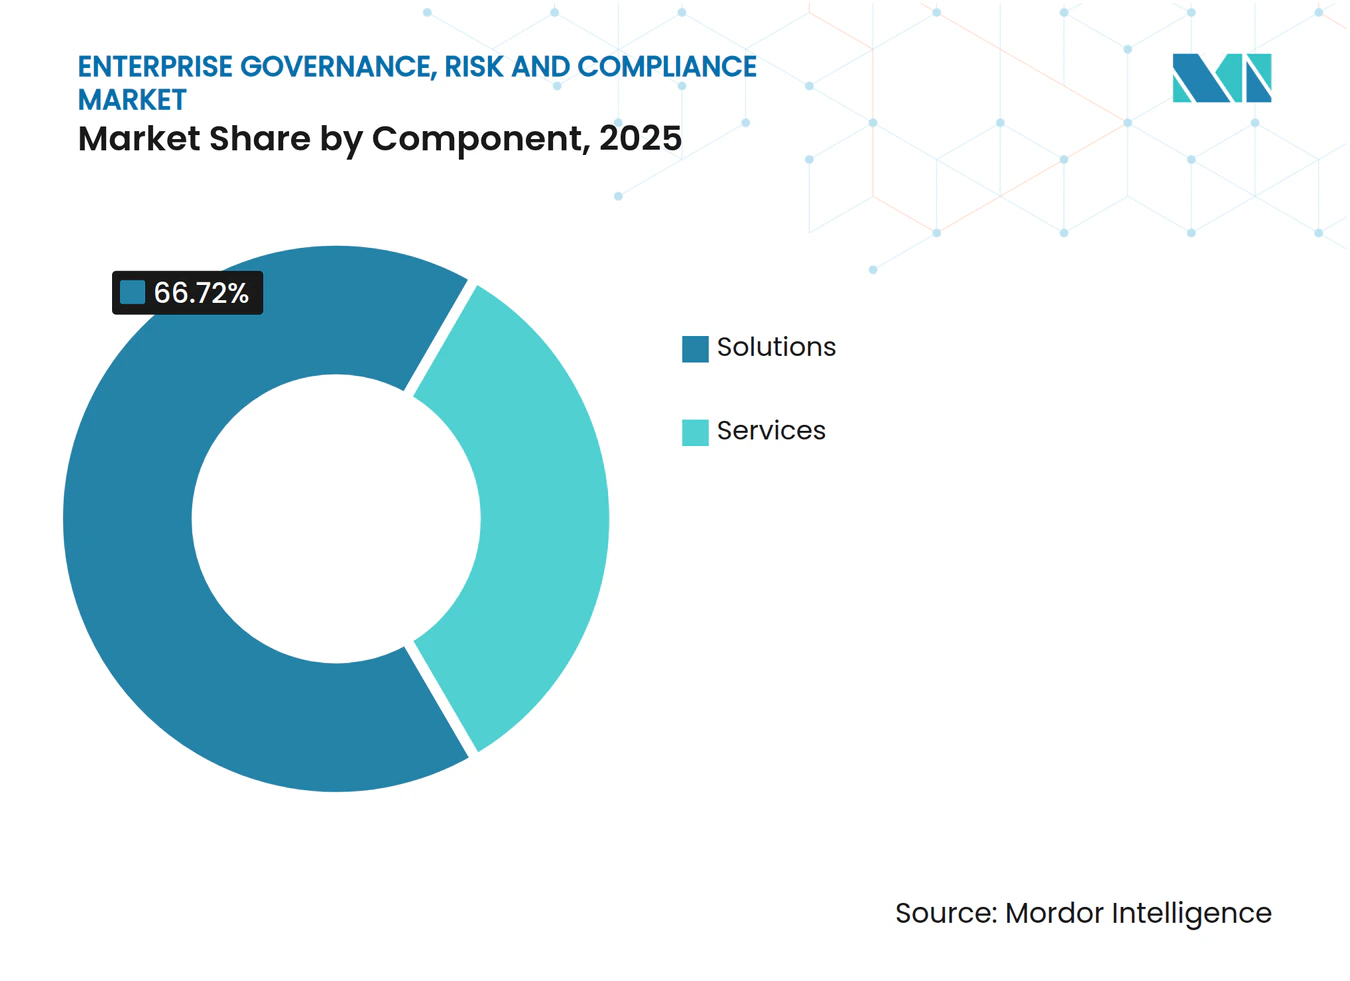
- Por componente, as Soluções detinham 66,72% da participação do mercado de governança corporativa, risco e conformidade empresarial em 2025, enquanto os Serviços estão previstos para registrar o CAGR mais rápido de 12,6% até 2031.
- Por modelo de implantação, as instalações locais responderam por 53,40% da receita em 2025, mas as plataformas em nuvem devem crescer a um CAGR de 13,3% até 2031.
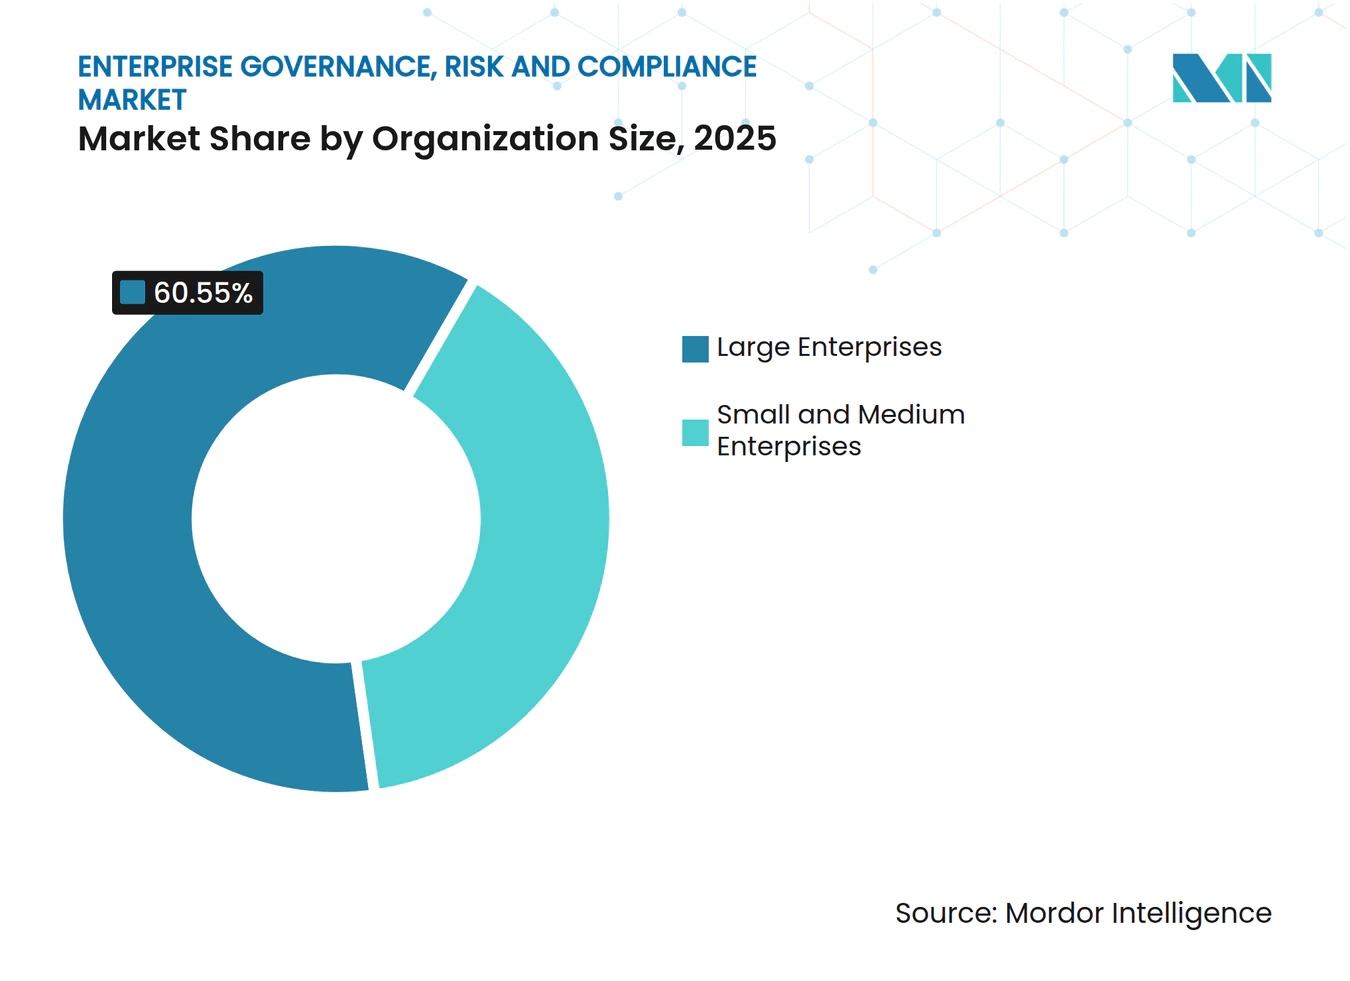
- Por porte da organização, as Grandes Empresas capturaram 60,55% da receita de 2025, mas as PMEs se expandirão a um CAGR de 14,1% com base nas ofertas em nuvem.
- Por setor do usuário final, Saúde e Ciências da Vida comandou 34,25% da receita em 2025; o BFSI deve liderar o crescimento a um CAGR de 12,7% até 2031.
- Por geografia, a América do Norte liderou com 34,80% de participação em 2025, enquanto a Ásia-Pacífico deve registrar o CAGR mais alto de 12,9% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Regulamentações e mandatos governamentais rigorosos | +2.8% | Global com foco na UE e América do Norte | Médio prazo (2-4 anos) |
| Crescimento das ameaças de segurança cibernética com a transformação digital | +2.1% | Global, pronunciado na APAC e América do Norte | Curto prazo (≤ 2 anos) |
| Movimento em direção a plataformas integradas de gestão de riscos | +1.9% | América do Norte e UE liderando | Médio prazo (2-4 anos) |
| Pressão de relatórios ESG e regras de divulgação não financeira | +1.7% | UE como principal impulsionador | Longo prazo (≥ 4 anos) |
| Adoção de análises de conformidade preditivas baseadas em IA | +2.3% | América do Norte e UE como primeiros adotantes | Curto prazo (≤ 2 anos) |
| Dependências de subscrição de seguros em métricas de GRC em tempo real | +1.5% | Global, mercados de seguros maduros | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Regulamentações e mandatos governamentais rigorosos impulsionam a consolidação de plataformas
A intensificação da regulamentação continua a expandir o mercado de governança corporativa, risco e conformidade empresarial, uma vez que o DORA, em vigor desde janeiro de 2025, obriga as entidades financeiras da UE a incorporar estruturas de risco de TIC que abrangem resposta a incidentes, testes de resiliência e supervisão de terceiros.[1] As empresas agora monitoram mais de 250 mudanças regulatórias por dia, um ritmo que supera os processos manuais. Modelos de aprendizado de máquina analisam novos estatutos, classificam sua relevância e encaminham tarefas a responsáveis em minutos, permitindo que as equipes de conformidade redirecionem esforços para a análise estratégica de riscos. Fornecedores que oferecem mapeamento multijurisdicional e mecanismos de atualização automatizada, portanto, passaram ao topo das listas de seleção empresarial. O não cumprimento arrisca tanto penalidades materiais quanto danos à reputação, enquanto os pioneiros garantem a confiança dos investidores ao demonstrar resiliência operacional.
O crescimento das ameaças de segurança cibernética acelera a integração de tecnologia GRC
Os incidentes cibernéticos aumentaram 75% em 2024, levando os CISOs a incorporar métricas de postura de segurança nos painéis de governança central, em vez de tratá-las de forma isolada. Um único console que sobrepõe verificações de políticas à telemetria de ameaças reduz a duplicação e diminui o tempo de remediação de vulnerabilidades em ambientes híbridos. Provedores de saúde que adotaram suítes de GRC habilitadas por IA registraram taxas de detecção de riscos 37% mais fortes e 42% menos falsos positivos, ilustrando o valor de unificar dados de conformidade e segurança. Como 70% das organizações classificam os processos atuais de atribuição de risco em nuvem como ineficazes, o apetite por controles centralizados e agnósticos à nuvem se intensificou.[2] Fornecedores que entregam painéis acionáveis — em vez de alertas brutos — ganham tração ao reduzir a fadiga dos usuários e liberar especialistas para se concentrarem em ameaças de alto impacto.
Análises de conformidade preditivas baseadas em IA transformam a gestão de riscos
Dois terços das empresas pretendem financiar iniciativas de IA para supervisão de riscos, mas apenas 14% concluíram a integração, sinalizando amplo espaço de crescimento para o mercado de governança corporativa, risco e conformidade empresarial. Mecanismos de IA generativa agora interpretam projetos de lei com 95% de precisão e enviam atualizações automáticas de políticas, transformando a conformidade de uma verificação reativa de caixas em uma assessoria prospectiva. Modelos de linguagem pequenos e personalizados permitem que as empresas mantenham a residência de dados enquanto reduzem os custos de computação, uma proposta atraente para setores regulamentados. Os primeiros adotantes encurtaram os ciclos de auditoria, eliminaram controles redundantes e produziram mapas de calor preditivos que orientam os gastos do conselho em mitigação. Consequentemente, a capacidade de IA está se tornando um requisito básico do comprador, em vez de um recurso premium.
A pressão de relatórios ESG cria novas categorias de conformidade
As regulamentações europeias converteram as divulgações ESG de voluntárias para obrigatórias, obrigando as empresas a rastrear pegadas de carbono, métricas de impacto social e práticas de governança juntamente com as demonstrações financeiras. As plataformas integradas agora ingerem dados de energia, pontuações de ética de fornecedores e estatísticas de diversidade, gerando painéis prontos para investidores que se alinham a estruturas como o CSRD. Auditores de ESG baseados em IA extraem fontes não estruturadas — contas de serviços públicos, feeds de sensores, atestados de fornecedores — e preenchem automaticamente relatórios, reduzindo o esforço manual enquanto aumentam a precisão. Fornecedores que vinculam pontuações ESG a declarações de apetite por risco ampliam sua proposta de valor, posicionando o mercado de governança corporativa, risco e conformidade empresarial como um hub central para inteligência de sustentabilidade.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Falta de profissionais qualificados em GRC | -1.8% | Global, agudo na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Alto custo inicial de integração para ambientes legados | -2.1% | América do Norte e UE | Médio prazo (2-4 anos) |
| Complexidade de residência de dados e soberania em multinuvem | -1.3% | Mundial | Curto prazo (≤ 2 anos) |
| Fadiga organizacional de GRC e sobrecarga de alertas | -1.6% | Mercados maduros | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Os altos custos iniciais de integração desafiam a modernização de sistemas legados
As assinaturas anuais das principais suítes variam de USD 50.000 a USD 500.000, enquanto a implementação frequentemente custa de duas a seis vezes as taxas de licença, sobrecarregando os orçamentos de empresas que operam com backbones de ERP envelhecidos.[3] A inflação de SaaS de 11,3% aumenta ainda mais a sensibilidade ao preço, à medida que os fornecedores impõem aumentos de 25% apesar do quadro de pessoal estável. A integração de ferramentas modernas de GRC com sistemas personalizados de finanças, RH e manufatura frequentemente exige APIs personalizadas e programas de gestão de mudanças que prolongam os prazos. O licenciamento baseado em resultados e os conectores de baixo código estão ganhando popularidade ao transferir despesas de capital para despesas operacionais e demonstrar retorno por meio de métricas quantificáveis de redução de riscos.
A fadiga organizacional de GRC impede a adoção de plataformas
Usuários inundados por alertas ininterruptos se desengajam, diminuindo o valor do sistema. Em 2024, 60% das empresas citaram a sobrecarga de funcionários como a principal barreira para realizar os benefícios plenos de suas plataformas. A superautomação sem contexto entrega despejos de dados em vez de insights, obrigando os compradores a exigir filtros de IA que classifiquem os problemas por criticidade e apresentem painéis personalizados para cada função. Fornecedores que respondem a esse ponto de dor melhoram a fidelização e reduzem a rotatividade, posicionando-se fortemente à medida que as empresas racionalizam sistemas sobrepostos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
A Dominância das Soluções Impulsiona a Inovação em ServiçosAs Soluções geraram 66,72% da receita de 2025, sublinhando a preferência dos compradores por suítes completas que combinam bibliotecas de políticas, trilhas de auditoria, pontuação de riscos e resposta a incidentes em uma única pilha. Essa dominância reflete como as empresas valorizam a responsabilidade de um único fornecedor e a experiência consistente do usuário em todas as funções do mercado de governança corporativa, risco e conformidade empresarial. Consultoria, integração e serviços gerenciados, embora menores em valor absoluto, devem crescer 12,6% até 2031, à medida que os compradores recorrem a especialistas externos para interpretação regulatória e implantações complexas de sistemas. Os módulos de Gestão de Riscos e Gestão de Auditoria experimentam a adoção mais rápida porque substituem fluxos de trabalho em planilhas e fornecem análises em tempo real que os executivos podem acompanhar em aplicativos móveis. A demanda por recursos de Continuidade de Negócios aumentou após choques na cadeia de suprimentos que resultaram em perdas médias de USD 184 milhões, levando as empresas a vincular planos de continuidade diretamente a scorecards de fornecedores.



Por Modelo de Implantação:
A Migração para a Nuvem se Acelera Apesar das Preocupações com SegurançaAs instalações locais retiveram 53,40% da receita de 2025 porque bancos e hospitais devem armazenar registros sensíveis localmente, mas as assinaturas em nuvem se expandirão 13,3% ao ano até 2031, à medida que os CIOs favorecem a computação elástica para cargas de trabalho de IA. As plataformas em nuvem automatizam atualizações, encurtam os ciclos de implementação e capacitam equipes remotas, tornando-as atraentes tanto para PMEs quanto para multinacionais. O escrutínio regulatório sobre a resiliência de terceiros por meio do DORA leva as empresas a exigir supervisão contínua de provedores de nuvem externos — uma capacidade que as suítes de GRC nativas em nuvem incorporam por design. Os modelos híbridos, que mantêm dados críticos no local enquanto transferem análises para a nuvem, permitem que empresas avessas ao risco testem as águas sem violar as regras de residência.
Os provedores mitigam as lacunas de segurança percebidas oferecendo chaves de criptografia gerenciadas pelo cliente e regiões de nuvem soberana certificadas para regimes de conformidade locais. Eles também simplificam a implantação por meio de modelos de infraestrutura como código que configuram ambientes completos em horas, em vez de semanas. À medida que os algoritmos de IA requerem grandes conjuntos de treinamento e GPUs escaláveis, as implantações em nuvem se tornam a escolha padrão para análises de conformidade preditivas — consolidando seu papel no cenário futuro do mercado de governança corporativa, risco e conformidade empresarial.
Por Porte da Organização:
A Adoção por PMEs se Acelera por Meio de Modelos SaaSAs Grandes Empresas contribuíram com 60,55% das vendas de 2025, impulsionadas por operações multijurisdicionais que exigem orquestração sofisticada de fluxos de trabalho e análises avançadas. Essas organizações integram plataformas com sistemas de ERP e gestão de serviços de TI para obter transparência interfuncional e coleta automatizada de evidências. No entanto, as PMEs as superarão com um CAGR de 14,1% porque as ofertas baseadas em assinatura eliminam pesados desembolsos de capital e entregam controles pré-configurados adaptados às necessidades do setor. Os fornecedores promovem implantações rápidas e de baixo contato que entram em operação em semanas, atendendo às restrições de recursos de equipes menores enquanto satisfazem as exigências dos auditores.
A inflação de SaaS apresenta pressão orçamentária, mas as PMEs equilibram taxas mais altas em relação ao risco de penalidades por não conformidade, danos à reputação e perda de licitações. O preço baseado em resultados — cobrando apenas quando os pontos de verificação de auditoria são aprovados ou os incidentes são encerrados dentro do SLA — incentiva a adoção ao vincular o custo ao valor entregue. O modelo ressoa em mercados emergentes onde os reguladores intensificam a supervisão, mas os pools de talentos locais permanecem escassos, impulsionando o mercado de governança corporativa, risco e conformidade empresarial para novos segmentos de clientes.

Por Setor do Usuário Final:
A Liderança da Saúde Reflete a Intensidade RegulatóriaSaúde e Ciências da Vida responderam por 34,25% da receita de 2025 com base em normas rígidas de segurança do paciente, HIPAA e diretrizes da FDA. Plataformas habilitadas por IA que verificam automaticamente registros médicos eletrônicos sinalizam violações de privacidade e garantem a prontidão para auditoria, reduzindo a carga de revisão manual em milhares de horas. Empresas de Manufatura e Energia conectam cada vez mais dispositivos IoT do chão de fábrica a hubs de GRC, monitorando a conformidade de segurança em tempo real e vinculando as descobertas a ordens de manutenção. O BFSI se posiciona como o segmento vertical de crescimento mais rápido a um CAGR de 12,7% porque os crescentes custos de crimes financeiros — USD 61 bilhões anuais na América do Norte — tornam a vigilância automatizada indispensável.
Os varejistas investem para gerenciar mandatos de transparência na cadeia de suprimentos, enquanto agências governamentais implantam plataformas para aumentar a responsabilidade e a confiança dos cidadãos. Em todos os setores, os mandatos de relatórios ESG garantem que cada setor agora precise de coleta estruturada de dados e trilhas auditáveis, expandindo a demanda endereçável para o mercado de governança corporativa, risco e conformidade empresarial.
Análise Geográfica
Mercado de Governança Corporativa, Risco e Conformidade Empresarial da América do Norte
A América do Norte gerou 34,80% da receita global em 2025, sustentada por ecossistemas regulatórios maduros e robustos orçamentos de tecnologia. As instituições financeiras gastam 61 bilhões de USD anualmente em conformidade, e 99% esperam que os custos aumentem, reforçando a demanda por soluções automatizadas que reduzam os índices de despesas. As diretrizes federais recompensam a autodeclaração e as operações resilientes, de modo que as empresas tratam o investimento em GRC como uma vantagem competitiva. Parcerias como a da ServiceNow com a Visa ilustram como os fornecedores de tecnologia co-criam fluxos de trabalho de inteligência artificial que aprimoram a gestão de disputas, garantindo ao mesmo tempo a conformidade regulatória.
Mercado de Governança Corporativa, Risco e Conformidade Empresarial da Ásia-Pacífico
Projeta-se que a Ásia-Pacífico registre um CAGR de 12,9%, o mais elevado globalmente. Os governos de Singapura, Austrália e Índia introduzem normas de responsabilidade corporativa que espelham a Lei Antissuborno do Reino Unido, compelindo as empresas a investir em arquiteturas modernas de conformidade. Os bancos da Ásia-Pacífico também enfrentam 45 bilhões de USD em custos de conformidade relacionados a crimes financeiros, com 70% citando maior gasto em software em 2024, impulsionando a adoção de soluções nativas em nuvem alinhadas à rápida digitalização.
Panorama regulatório
A demanda por GRC empresarial está sendo moldada por requisitos mais rígidos e prescritivos de cibersegurança, resiliência e privacidade nas principais economias, elevando as expectativas quanto a controles auditáveis, monitoramento contínuo e supervisão de terceiros. Na União Europeia, as obrigações da Lei de Resiliência Operacional Digital (DORA), que entraram em vigor em janeiro de 2025, aceleraram o mapeamento programático de controles para gestão de riscos de TIC, resposta a incidentes, testes de resiliência e governança de fornecedores no setor de serviços financeiros, e essa postura de resiliência operacional está começando a influenciar expectativas intersetoriais quanto à coleta de evidências e relatórios.
Em 2025, os Estados Unidos reforçaram a governança de cibersegurança orientada por normas por meio da atividade do NIST, incluindo o lançamento, em agosto de 2025, do NIST SP 800-53 Release 5.2.0, que enfatizou a confiabilidade de atualizações de software e patches, e ações de política sob a Ordem Executiva 14144 (junho de 2025), que direcionou melhorias na cibersegurança federal. Em junho de 2026, o Reino Unido emitiu uma minuta revisada do Código de Prática de Segurança em Telecomunicações para apoiar a Lei de Segurança em Telecomunicações (Telecommunications (Security) Act) e regulamentações de medidas de segurança relacionadas, sinalizando orientações técnicas mais detalhadas que empresas e fornecedores podem operacionalizar dentro dos fluxos de trabalho de GRC. Ao mesmo tempo, a Comissão Europeia avançou com uma proposta de Lei de Redes Digitais (Digital Networks Act) para 2026, apontando para um trabalho político contínuo de harmonização de regras relacionadas à conectividade digital, que pode se desdobrar em requisitos de risco e conformidade empresarial para os ecossistemas de telecomunicações, nuvem e edge.
Cenário Competitivo
Concentração do Mercado
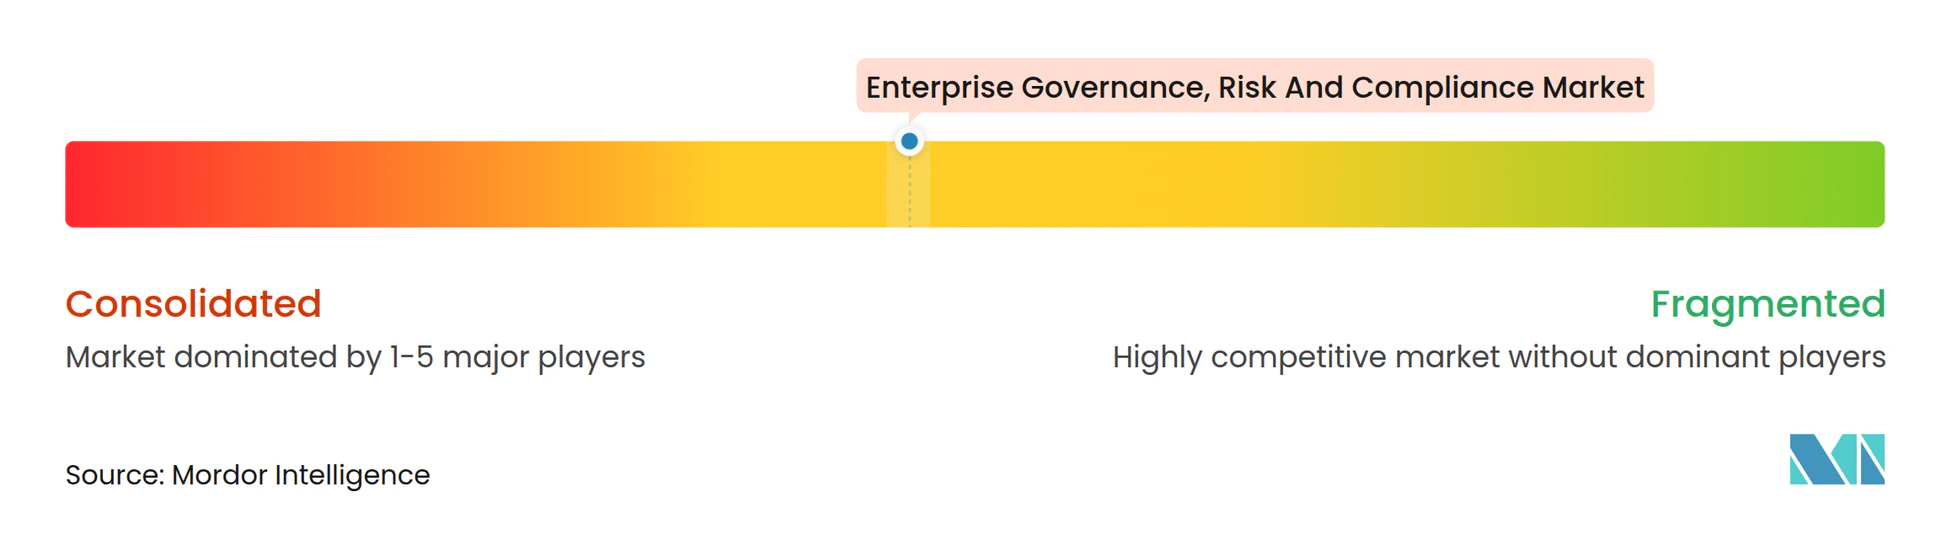
O mercado de governança corporativa, risco e conformidade empresarial apresenta concentração moderada. Os grandes players de tecnologia — IBM, SAP, ServiceNow e Oracle — detêm participação significativa por meio de portfólios amplos e profundas capacidades de integração. A aquisição pendente da HashiCorp pela IBM fortalece a automação de nuvem híbrida e posiciona sua suíte de plataformas para orquestrar a conformidade em múltiplas nuvens. A ServiceNow amplia o alcance da IA por meio de parcerias com NVIDIA e Google Cloud, incorporando agentes generativos que elaboram remediações de controles e resumem evidências de auditoria.
Os especialistas de médio porte buscam profundidade vertical. As aquisições da Mitratech de Prevalent e Preparis ampliam os módulos de risco de terceiros e continuidade de negócios. A aquisição da Resolver pela Kroll funde inteligência de risco com perícia cibernética, produzindo visibilidade de ponta a ponta para equipes de incidentes. Disruptores como Scytale e Drata se diferenciam por preços baseados em resultados, automação de SOC 2 e bibliotecas de políticas selecionadas para PMEs.
A inovação se concentra em testes de controles guiados por IA, mecanismos de políticas de baixo código e UX que filtra o ruído por meio de priorização inteligente. Depósitos de patentes, como o método de remediação automatizada de vulnerabilidades da ServiceNow, sublinham a corrida para reduzir o trabalho manual. À medida que os fornecedores convergem para recursos essenciais, a força do ecossistema — integrações, parcerias de conteúdo e comunidades de desenvolvedores — torna-se o fator decisivo para compradores que avaliam a adequação de longo prazo da plataforma no mercado de governança corporativa, risco e conformidade empresarial.
Líderes do Setor de Governança Corporativa, Risco e Conformidade Empresarial
-
Dell Technologies (incl. RSA Security)
-
SAP SE / GRC Suite
-
Oracle Corporation
-
MetricStream Inc.
-
IBM Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Governança Corporativa, Risco e Conformidade Empresarial Empresas cobertas neste relatório
- Dell Technologies (incl. RSA Security)
- IBM Corporation
- SAP SE / GRC Suite
- Oracle Corporation
- MetricStream Inc.
- Wolters Kluwer / Enablon
- SAS Institute Inc.
- Software AG
- NAVEX Global
- Thomson Reuters Corp.
- ServiceNow Inc.
- Riskonnect Inc.
- LogicManager Inc.
- OneTrust LLC
- Galvanize (Diligent)
- Ideagen Plc
- SAI Global
- AxiomSL (Adenza)
- Cura Software
- BWise (SandP Global)
- FutureShield Inc.
- Maclear LLC
- RSA Archer Suite
Oportunidades de mercado e perspectivas futuras
Uma das áreas de oportunidade mais claras para plataformas de GRC empresarial é a interseção entre confiança na cadeia de suprimentos de software, segurança de identidade de máquina e governança de IA, onde as equipes de conformidade precisam de garantia contínua em vez de avaliações periódicas. Programas empresariais para fortalecer pipelines de código aberto e de entrega de software estão gerando demanda por capacidades de GRC que traduzem evidências de engenharia (SBOMs, status de patches e dependências, baselines de configuração segura e fluxos de exceção) em relatórios de risco prontos para o conselho. Por exemplo, IBM e Red Hat anunciaram um compromisso de 5 bilhões de dólares (maio de 2026) para proteger software de código aberto usando capacidade de engenharia em grande escala e validação impulsionada por IA, o que se alinha com a demanda por políticas como código, testes automatizados de controle e modelos unificados de evidências que conectam telemetria de segurança com resultados de auditoria e conformidade.
Uma segunda área de oportunidade é a governança criptográfica e de identidade para ambientes da era da IA, na qual inventários, propriedade, rotação e resposta a incidentes para certificados e identidades de máquina se tornam críticos para a conformidade em ambientes híbridos e multinuvem. A Keyfactor divulgou um investimento estratégico de crescimento superior a 1 bilhão de dólares, liderado pela Summit Partners (julho de 2026), para expandir a segurança de identidade de máquina em ambientes de IA e pós-quânticos, reforçando o deslocamento dos gastos empresariais em direção a infraestrutura de confiança automatizada. Com restrições de residência de dados e escrutínio de resiliência de terceiros também em jogo, os compradores buscam plataformas integradas que suportem mapeamento multijurisdicional (incluindo controles alinhados à DORA), automatizem fluxos de trabalho para reduzir a sobrecarga de alertas e permitam padrões de implantação que mantenham evidências sensíveis localmente, ao mesmo tempo em que suportam análises assistidas por IA em escala.
Desenvolvimentos industriais recentes em Mercado de Governança Corporativa, Risco e Conformidade Empresarial
- Maio de 2026: A MetricStream lançou a Euphrates-II Update 7 para sua plataforma Connected GRC voltada para IA, adicionando capacidades como suporte a OAuth 2.0 para integração com o Microsoft Outlook Calendar e melhorias no MetricStream Assistant e no Policy Assistant. A atualização reforça o foco do fornecedor em incorporar IA nos fluxos de trabalho de governança do dia a dia e em melhorar a usabilidade para captura de evidências e orquestração de tarefas entre equipes de auditoria e conformidade.
- Junho de 2025: ServiceNow e NVIDIA apresentaram o modelo Apriel Nemotron 15B para viabilizar agentes de fluxo de trabalho em tempo real. Isso fortaleceu o avanço para a automação agêntica em fluxos de trabalho adjacentes ao GRC, acelerando a forma como as empresas encaminham, resumem e corrigem tarefas de conformidade em plataformas integradas.
- Abril de 2024: A Kroll concluiu a aquisição da Resolver. Ao combinar inteligência de risco e capacidades de resposta a incidentes com experiência em cibersegurança e investigações, o negócio proporcionou maior visibilidade de risco de ponta a ponta para empresas que gerenciam governança, conformidade e resposta operacional em um único programa.
Mercado de Governança Corporativa, Risco e Conformidade Empresarial Escopo do relatório e metodologia de pesquisa
Definição e Cobertura do Mercado
Este mercado abrange a receita obtida com soluções empresariais de governança, risco e conformidade que ajudam as organizações a definir políticas, gerenciar controles, realizar auditorias, monitorar riscos e cumprir obrigações regulatórias, juntamente com serviços relacionados de implementação e suporte.
Exclusões de escopo: excluímos ferramentas gerais de segurança de TI que não são usadas em fluxos de trabalho de governança ou conformidade, e também excluímos softwares puros de gestão de processos jurídicos e softwares de contabilidade autônomos.
Visão geral da segmentação
- Por Componente
- Soluções
- Gestão de Políticas e Conformidade
- Gestão de Auditoria
- Gestão de Riscos
- Gestão de Incidentes
- Continuidade de Negócios e Recuperação de Desastres
- Serviços
- Consultoria
- Integração e Implementação
- Treinamento e Suporte
- Soluções
- Por Modelo de Implantação
- Local
- Nuvem
- Por Porte da Organização
- Pequenas e Médias Empresas
- Grandes Empresas
- Por Setor do Usuário Final
- BFSI
- Saúde e Ciências da Vida
- Manufatura
- TI e Telecomunicações
- Energia e Serviços Públicos
- Varejo e Bens de Consumo
- Governo e Setor Público
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Austrália
- Coreia do Sul
- Restante da Ásia-Pacífico
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental começa com uma visão clara do que é contabilizado como receita de eGRC e do que não é, pois categorias de software adjacentes podem inflar os totais. Para isso, contamos com referências públicas e oficiais, como registros da SEC e relatórios anuais, orientações do NIST, atualizações da FTC dos EUA e da Comissão Europeia sobre privacidade e regras digitais, e organismos de normalização e publicações relacionadas a auditoria, como materiais da ISO e do PCAOB.
Em seguida, os insumos do modelo são construídos usando pontos de dados visíveis no domínio público, como indicadores de gastos empresariais em TI, sinais de adoção de nuvem e pressão de conformidade em nível setorial (por exemplo, serviços financeiros e saúde). Também usamos fontes secundárias gerais, como apresentações a investidores, transcrições de teleconferências de resultados, sites de associações e cobertura respeitável da imprensa. Limitamos assinaturas pagas a dados financeiros e notícias de empresas para fins de triangulação, e a bancos de dados de patentes para entender áreas de foco de produto. Essas fontes documentais não são exaustivas, e referências públicas adicionais foram usadas para preencher lacunas e verificar suposições.
Entrevistas e Pesquisas Primárias
O trabalho primário é usado para testar sob pressão o que observamos na pesquisa documental, especialmente sobre como os compradores combinam software com serviços e como preços e renovações em nuvem estão sendo estruturados. Conversamos com uma combinação de fornecedores de soluções, integradores de sistemas, líderes de conformidade, responsáveis por riscos e equipes de auditoria interna em APAC, EMEA e Américas, de modo que o modelo reflita as diferenças na intensidade regulatória e na maturidade de adoção.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 31% | CXOs: 13% | APAC: 43% |
| Nível médio: 49% | Líderes funcionais/de unidade: 28% | EMEA: 36% |
| Empresas menores: 20% | Gerentes: 59% | Américas: 21% |
Dimensionamento e Previsão de Mercado
O dimensionamento é construído usando uma abordagem top-down, na qual os gastos com software empresarial e serviços de TI são reconstruídos por região e, em seguida, filtrados pela parcela que normalmente é direcionada a casos de uso de governança, risco, auditoria e conformidade. Esses totais são então corroborados com aproximações bottom-up seletivas, como divisões amostrais de receita de fornecedores, verificações de canal com integradores e uma visão simples de ASP multiplicado pelo volume para padrões comuns de licença e assinatura. Isso nos ajuda a ajustar quando a primeira estimativa parece muito alta ou muito baixa.
Algumas assinaturas de mercado são usadas como insumos e mantidas práticas para que possam ser reverificadas todos os anos. Os exemplos incluem a combinação entre software e serviços em programas de eGRC, a mudança de on-premises para nuvem, a penetração em setores regulados e o ritmo de projetos de automação de auditoria e controle, que geralmente acompanham orçamentos mais amplos de digitalização. Para previsão, usamos principalmente análise de cenários apoiada por uma regressão multivariada leve, na qual as taxas de adoção, o ritmo de migração para a nuvem e os indicadores de carga de conformidade são os principais fatores. Em seguida, alinhamos as suposições com as expectativas dos entrevistados sobre ciclos de renovação e adoção de novos módulos. Quando faltam sinais bottom-up para geografias menores, preenchemos as lacunas usando proxies de adoção específicos da região e validamos o gasto implícito por empresa em relação às faixas de entrevista.
Validação de Dados e Ciclo de Atualização
A validação é feita em camadas, para que uma única fonte não determine o número final. Comparamos os resultados do modelo com sinais independentes, como a direção dos gastos regionais em TI, as tendências de contratação em funções de risco e conformidade, e a combinação de receita entre software e serviços mencionada repetidamente em registros públicos. Quando uma variação parece incomum, revisitamos as suposições, reverificamos o momento da conversão cambial e recontatamos um pequeno grupo de especialistas para entender o que mudou.
Antes da aprovação final, o trabalho passa por etapas de revisão por analistas que incluem verificações de lógica, revisão de anomalias ano a ano e reconciliação da soma dos segmentos com os totais. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando há um evento relevante, como uma mudança regulatória importante ou uma alteração clara nas preferências de precificação e implantação. Imediatamente antes da entrega, uma nova revisão é concluída para que os clientes recebam a visão mais atualizada.
Tamanho do Mercado de Governança, Risco e Conformidade Empresarial segundo a Mordor Intelligence em Comparação com Outras Estimativas Publicadas
Os números publicados para GRC empresarial nem sempre coincidem, e isso geralmente se resume ao que é contabilizado como receita de eGRC e a quanto de software adjacente é incluído no total. As diferenças também surgem quando uma estimativa se baseia em suposições agressivas de adoção de nuvem, enquanto outra permanece conservadora quanto à agregação de serviços e ao aumento de renovações.
As principais lacunas que observamos neste mercado incluem se plataformas amplas de cibersegurança e trabalhos de transformação com forte componente de consultoria são incluídos, e se o estudo usa um escopo estrito de software mais implementação ou um guarda-chuva mais amplo de risco empresarial. A variação também pode ser influenciada pela forma como a manutenção on-premises é tratada, por como o momento da conversão cambial é considerado em totais multirregionais, e pela frequência com que as suposições são atualizadas quando os temas regulatórios mudam rapidamente.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 21,04 bilhões de dólares (2025) | |
| Consultoria Global A | 49,85 bilhões de dólares (2025) | Esse número parece aplicar um escopo mais amplo de risco e conformidade empresarial, no qual gastos vinculados a segurança adjacente e a trabalhos de consultoria mais abrangentes têm maior probabilidade de serem contabilizados, o que pode elevar os totais além de software mais serviços de eGRC diretamente vinculados a fluxos de trabalho de governança e auditoria. |
| Editora do Setor B | 20,81 bilhões de dólares (2025) | Essa estimativa está bastante alinhada em termos de ano, mas pode diferir com base em como a receita de implantação é capturada, especialmente se as assinaturas em nuvem forem contabilizadas de forma diferente da manutenção on-premises, e se a cobertura de funções de negócio for usada como proxy em vez de um mapeamento explícito de casos de uso de eGRC. |
A tabela mostra que as escolhas de escopo explicam a maior parte da variação, sendo a maior lacuna proveniente de até que ponto a definição se estende a gastos adjacentes de risco e consultoria. Ao manter a contagem ancorada em software de eGRC mais serviços diretamente relacionados, e ao reverificar a combinação entre software e serviços e a divisão de implantação a cada ciclo, o modelo permanece rastreável a insumos repetíveis, uma escolha adotada pela Mordor Intelligence.
Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de governança corporativa, risco e conformidade empresarial?
O mercado está em USD 23,62 bilhões em 2026 e está projetado para atingir USD 42,19 bilhões até 2031.
Qual segmento de componente domina o mercado de governança corporativa, risco e conformidade empresarial?
As soluções de software lideram com 66,72% da receita em 2025, enquanto os serviços crescem mais rapidamente a um CAGR de 12,6%.
Por que a Ásia-Pacífico é a região de crescimento mais rápido?
A rápida evolução regulatória e a expansão de RegTech estão impulsionando um CAGR de 12,9% até 2031 na região.
Como as tecnologias de IA estão remodelando as plataformas de GRC?
Os modelos generativos agora interpretam regulamentações com 95% de precisão, automatizam atualizações de políticas e reduzem os falsos positivos em 42%.