
Tamanho e Participação do Mercado de Cibersegurança do Brasil
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
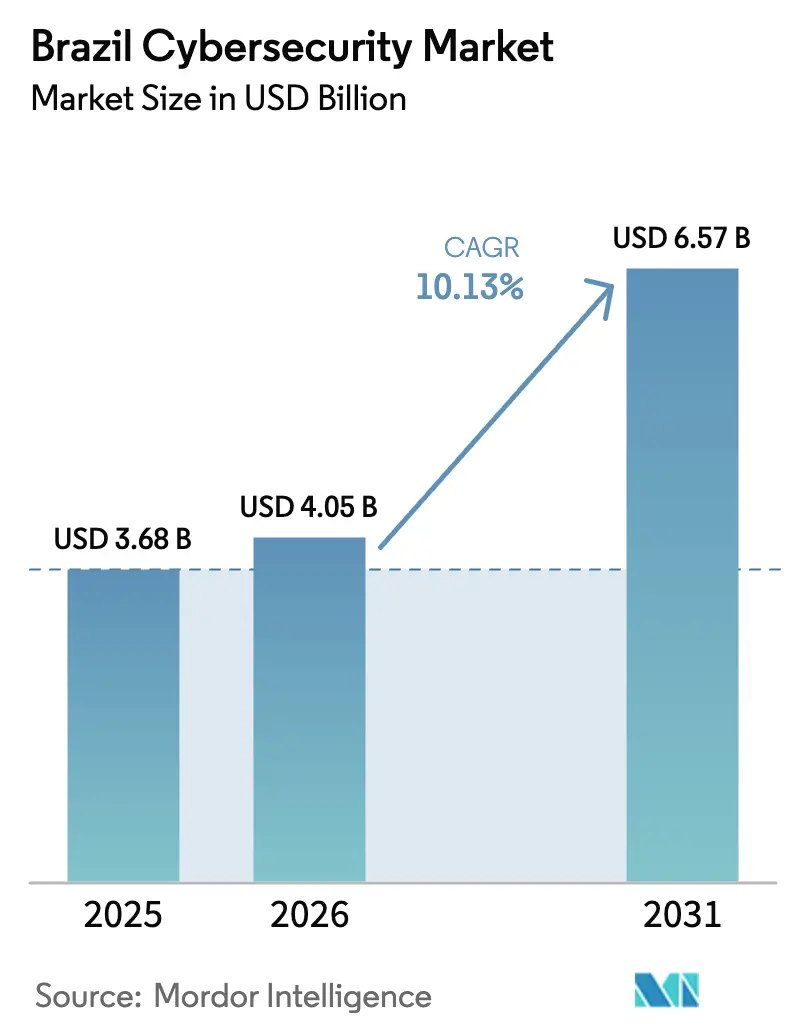
| Tamanho do mercado no ano base (2025) | 3.68 Bilhões de dólares |
| Tamanho do Mercado (2026) | 4.05 Bilhões de dólares |
| Tamanho do Mercado (2031) | 6.57 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 10.13 % |
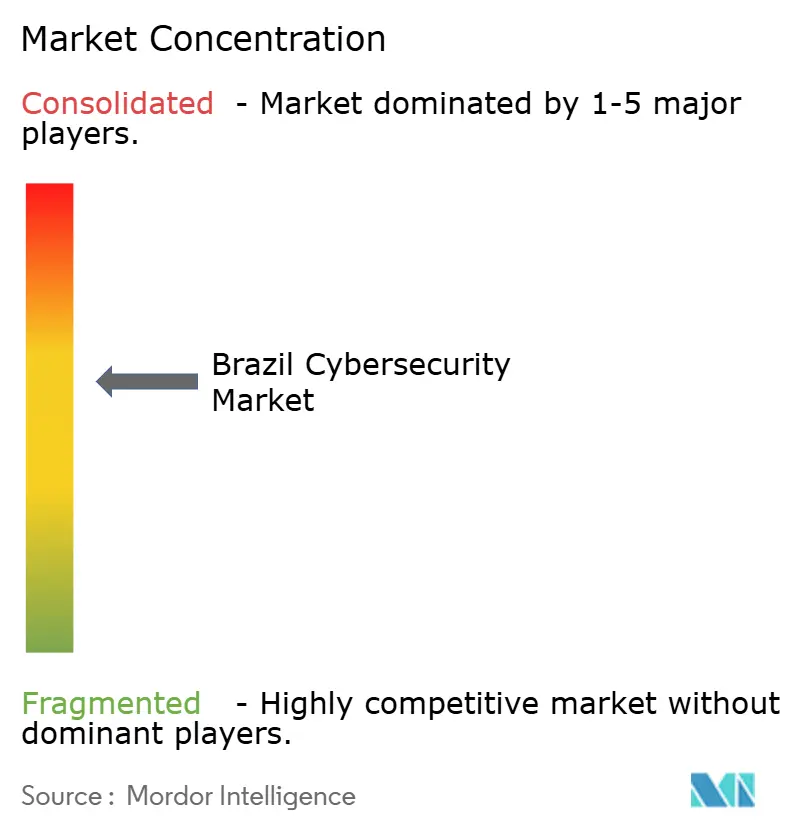
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Cibersegurança do Brasil por Mordor Intelligence
O tamanho do mercado de cibersegurança do Brasil deverá crescer de USD 3,68 bilhões em 2025 para USD 4,05 bilhões em 2026, com previsão de atingir USD 6,57 bilhões até 2031 a um CAGR de 10,13% ao longo de 2026-2031. O crescimento é sustentado pela adoção em massa do Pix, pela rápida migração do setor público para o GovCloud, pela contínua implantação do 5G e pelo reforço na aplicação da LGPD. À medida que os pagamentos digitais superam 3 bilhões de transferências mensais, bancos, varejistas e concessionárias de serviços públicos alocam orçamentos maiores para plataformas de detecção de ameaças, ao mesmo tempo em que transferem as onerosas atualizações de equipamentos para anos posteriores. A volatilidade cambial pressiona as compras de hardware orientadas à importação, mas os gastos permanecem resilientes porque os custos de resposta a incidentes agora superam em muito os gastos preventivos. A aguda escassez de talentos é outro fator estrutural: com analistas de SOC escassos fora de São Paulo, muitas empresas terceirizam o monitoramento para provedores de serviços gerenciados. Uma tendência paralela vê o investimento em conformidade transformando-se em programas mais amplos de resiliência, à medida que as organizações unificam iniciativas de privacidade, prevenção de fraudes e recuperação de desastres sob um único guarda-chuva de governança.
Principais Conclusões do Relatório
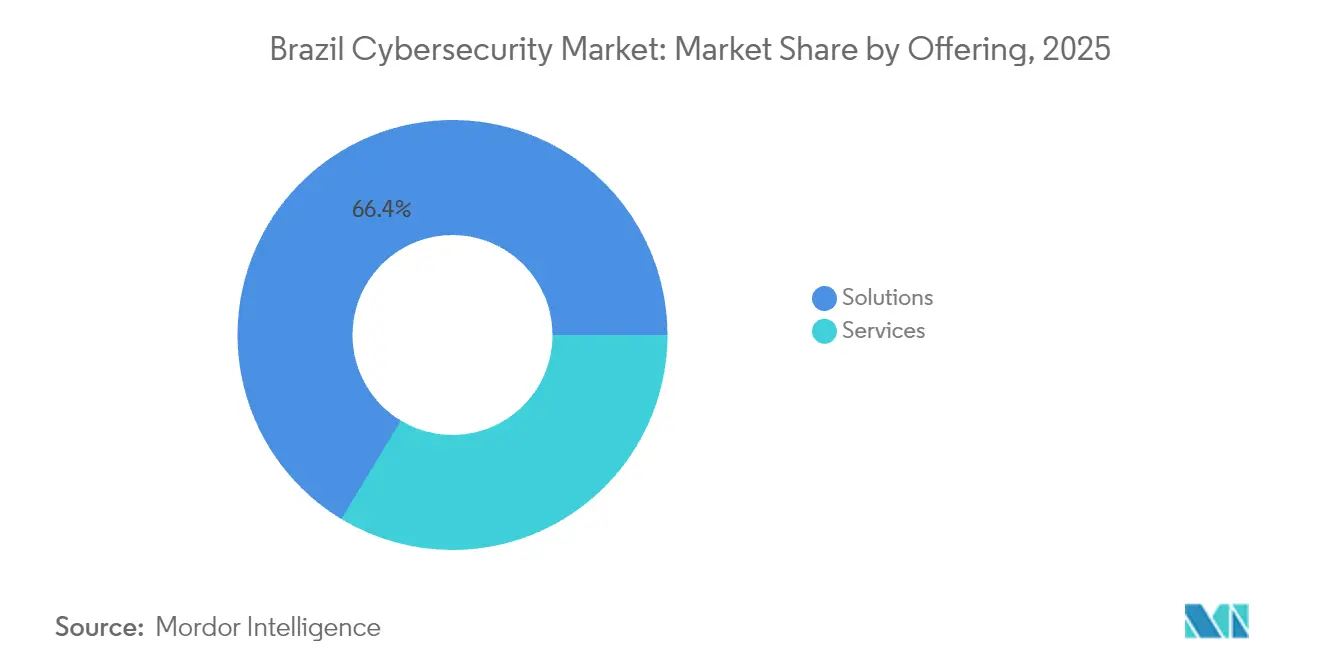
- Por oferta, as Soluções capturaram 66,35% da receita de 2025, enquanto os Serviços têm previsão de expansão a um CAGR de 14,78% até 2031.
- Por modo de implantação, as implantações no local detinham 60,80% da participação do mercado de cibersegurança do Brasil em 2025, enquanto os modelos baseados em Nuvem estão projetados para crescer a um CAGR de 17,25%.
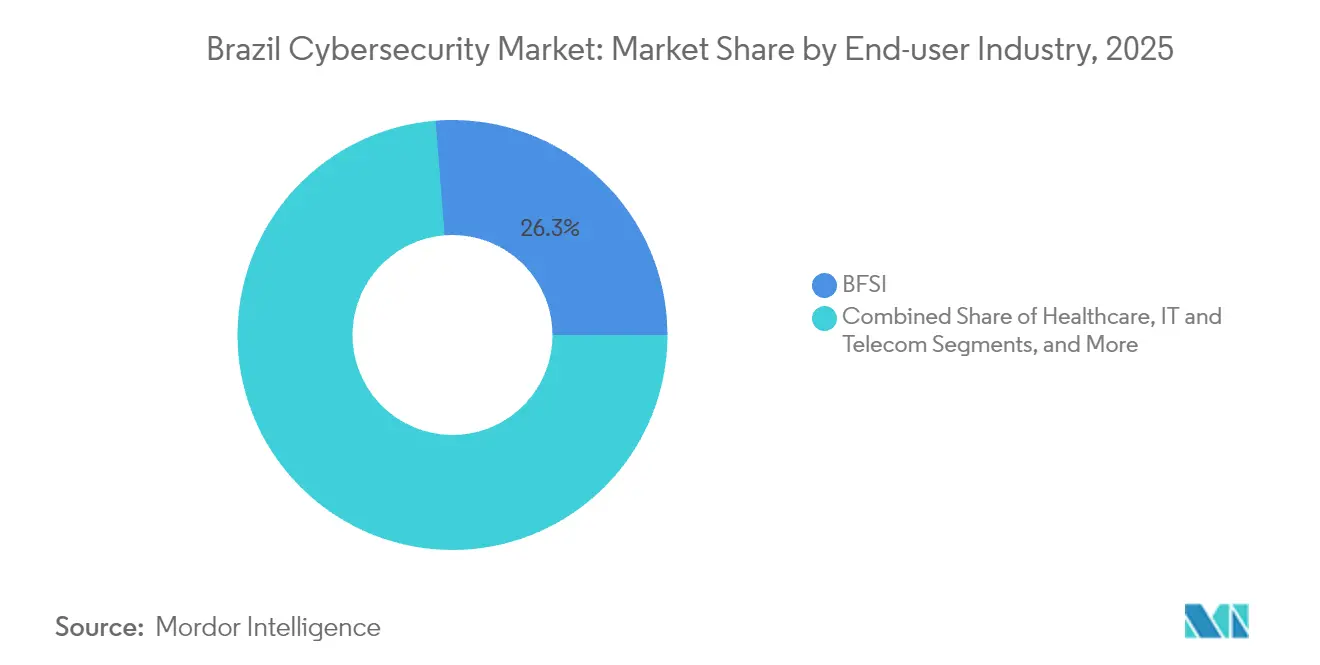
- Por setor do usuário final, o BFSI liderou com 26,25% de participação de receita em 2025; a Saúde está posicionada para registrar o CAGR mais rápido, de 17,45%, até 2031.
- Por porte da empresa do usuário final, as Grandes Empresas representaram 71,60% dos gastos de 2025, enquanto as PMEs têm projeção de aumentar os desembolsos a um CAGR de 13,74%.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado de Cibersegurança do Brasil
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Implantação nacional do Open Finance e do Pix impulsionando novos vetores de ameaça | +2.5% | Principais centros urbanos | Curto prazo (≤ 2 anos) |
| Mandatos governamentais de "Nuvem em Primeiro Lugar" e GovCloud impulsionando os gastos com segurança | +2.0% | Brasília primeiro, expandindo-se para todo o país | Médio prazo (2 a 4 anos) |
| Aumento de ransomware em infraestrutura crítica pós-eleições de 2022 | +1.5% | Redes de energia, água e transporte em todo o país | Curto prazo (≤ 2 anos) |
| Prazos de conformidade com a LGPD e com a Resolução 4658 do Banco Central | +2.3% | Centros de BFSI e saúde | Médio prazo (2 a 4 anos) |
| Rápida implantação do 5G ampliando a superfície de ataque de IoT | +1.8% | Nós urbanos, ampliando-se para regiões do interior | Médio prazo (2 a 4 anos) |
| Aporte de capital de risco em fintechs em expansão exigindo segurança resiliente | +1.2% | Corredor São Paulo–Rio e polos tecnológicos emergentes | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Implantação Nacional do Open Finance e do Pix Impulsionando Novos Vetores de Ameaça
O Pix processou cerca de 3 bilhões de transações por mês no início de 2024, atraindo malwares sofisticados como o "PixPirate", que sequestra transferências móveis [1]Roberto Campos Neto, "Relatório Pix Mensal," Banco Central do Brasil, bcb.gov.br. Setenta por cento de todo o tráfego do Pix origina-se agora em smartphones, escalando a exposição dos endpoints. Como o Open Finance permite que os usuários vinculem múltiplas contas, violações em uma instituição se propagam lateralmente por todo o ecossistema. Os bancos respondem implementando atualizações trimestrais obrigatórias dos modelos de detecção de fraudes e assinando intercâmbios compartilhados de inteligência de ameaças. Como resultado, a demanda por gateways de segurança de API e SDKs de segurança móvel cresce mais rapidamente do que qualquer outra camada de proteção dentro do mercado de cibersegurança do Brasil.
Mandatos Governamentais de Nuvem em Primeiro Lugar e GovCloud Impulsionando os Gastos com Segurança
Um decreto presidencial em 2024 obriga as agências federais a adotar por padrão recursos em nuvem e a se alinhar com os novos marcos de política nacional de cibersegurança [2]GSI/PR, "Política Nacional de Segurança Cibernética," Gabinete de Segurança Institucional, gov.br. As equipes de aquisição, portanto, incorporam ferramentas de proteção de carga de trabalho e auditoria de configuração em cada novo contrato de SaaS. Controles de linha de base uniformes encurtam o ciclo de vendas para fornecedores com certificações antecipadas, permitindo-lhes capturar uma participação desproporcional do mercado de cibersegurança do Brasil em contas do setor público. Os efeitos colaterais alcançam órgãos estaduais e municipais, uma vez que os subsídios federais exigem aderência às especificações do GovCloud.
Aumento de Ransomware em Infraestrutura Crítica Pós-Eleições de 2022
Os incidentes confirmados de ransomware em concessionárias de serviços públicos saltaram de zero há uma década para 16 em 2024; especialistas afirmam que o número real é maior devido às regras de divulgação voluntária. Grupos do crime organizado exploram protocolos legados de controle industrial, reduzindo a janela de tempo de permanência do defensor. As concessionárias agora redirecionam orçamentos de despesas operacionais para segmentação de redes, terceirização de SOC para OT e camadas de backup imutáveis. Consequentemente, contratos intensivos em serviços superam os acordos de equipamentos, reforçando o crescimento dos serviços gerenciados dentro do mercado de cibersegurança do Brasil.
Prazos de Conformidade com a LGPD e com a Resolução 4658 do Banco Central
A Resolução CD/ANPD 15 exige que as organizações divulguem incidentes materiais à Autoridade Nacional de Proteção de Dados dentro de três dias úteis, elevando o padrão para detecção e resposta automatizadas. As instituições financeiras também devem observar a Resolução 4658 do Banco Central, que exige a retenção de registros de auditoria por cinco anos. As empresas agora integram análise de comportamento do usuário, monitoramento de integridade de arquivos e armazenamento imutável em uma única pilha de conformidade. Essa convergência acelera a adoção de plataformas e amplia o mercado de cibersegurança do Brasil, pois um único investimento satisfaz simultaneamente objetivos de privacidade, resiliência e prevenção de fraudes.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez aguda de analistas de SOC inflacionando os preços dos MSSPs | −1.8% | Mais grave fora do eixo São Paulo–Rio | Médio prazo (2 a 4 anos) |
| Depreciação de dois dígitos do BRL frente ao USD comprimindo o capex de importação de equipamentos | −1.5% | Setores dependentes de importação em todo o país | Curto prazo (≤ 2 anos) |
| Sistemas legados resistindo à integração com plataformas modernas de segurança de OT | −1.3% | Manufatura e concessionárias de serviços públicos | Longo prazo (≥ 4 anos) |
| Ecossistema de VAR/MSSP altamente fragmentado fora do corredor São Paulo–Rio | −0.8% | Cidades regionais e áreas rurais | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez Aguda de Analistas de SOC Inflacionando os Preços dos MSSPs
O Brasil forma menos de 8.000 especialistas em cibersegurança por ano, ante uma contagem de vagas em aberto superior a 37.000, criando inflação salarial e acúmulo de vagas não preenchidas [3]Cetic.br, "Pesquisa TIC Empresas 2024," NIC.br, cetic.br. A escassez de talentos eleva as taxas horárias dos MSSPs em até 35% fora do corredor São Paulo-Rio, pressionando os orçamentos provinciais. Muitas empresas de médio porte, portanto, adotam plataformas de detecção entregues via nuvem que incorporam orquestração e playbooks automatizados. Embora essa mudança apoie o crescimento dos gastos, a lacuna de competências se reduz apenas gradualmente e permanece como um freio estrutural ao mercado de cibersegurança do Brasil.
Depreciação de Dois Dígitos do BRL Comprimindo o Capex de Importação de Equipamentos
O BRL perdeu mais de 10% frente ao USD entre 2023 e 2024, inflacionando os preços de firewalls e roteadores importados. Os ciclos de atualização de hardware agora se estendem de quatro para seis anos, atrasando a receita de equipamentos. As empresas priorizam licenças de software cobradas em moeda local, e os fornecedores respondem oferecendo planos de assinatura flexíveis. Embora a depreciação contenha as vendas de hardware no curto prazo, a mudança mais ampla em direção a modelos de despesas operacionais favorece, em última análise, serviços e ofertas em nuvem dentro do mercado de cibersegurança do Brasil.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Os Serviços Ganham Impulso à Medida que a Lacuna de Competências se Amplia
As Soluções detinham 66,35% dos gastos de 2025, consolidando a participação no mercado de cibersegurança do Brasil para fornecedores de equipamentos e software. Equipamentos de segurança de rede e firewalls de próxima geração dominam, especialmente em ambientes de BFSI e telecomunicações que requerem latência determinística. No entanto, os serviços crescem a um CAGR de 14,78% porque os CIOs reconhecem que as equipes internas não conseguem acompanhar a complexidade da detecção. Os contratos de detecção e resposta gerenciadas frequentemente incluem relatórios de conformidade, permitindo que os compradores racionalizem ferramentas sobrepostas. Os fornecedores que incorporam análises de aprendizado de máquina nos painéis de serviço se diferenciam e obtêm precificação premium.
A expansão dos serviços também reflete pressão regulatória: as auditorias da LGPD cada vez mais solicitam evidências de monitoramento contínuo, um requisito mais facilmente satisfeito por SOCs externos. Os integradores de escala nacional, portanto, adquirem MSSPs regionais para garantir talentos e presença territorial, impulsionando a consolidação. Ao longo do horizonte de previsão, pacotes integrados de solução-serviço ganham popularidade, obscurecendo as demarcações tradicionais e elevando o tamanho médio dos negócios no mercado de cibersegurança do Brasil.
Nota: As participações de segmento de todos os segmentos individuais estão disponíveis mediante a aquisição do relatório


Por Modo de Implantação: A Segurança em Nuvem se Aproxima da Paridade
As implantações no local detinham 60,80% da receita de 2025 porque os mandatos de soberania de dados historicamente favoreceram o processamento local. Os sistemas bancários centrais, a sinalização de telecomunicações e as redes de defesa ainda dependem de hardware dedicado e segmentos isolados (air-gapped). A segurança baseada em nuvem, no entanto, está projetada para expandir a um CAGR de 17,25%, reduzindo a diferença e transformando os padrões de aquisição. O decreto de Nuvem em Primeiro Lugar do governo obriga cada novo projeto de agência a demonstrar por que a nuvem não é viável, invertendo o ônus da prova.
Os provedores de serviços respondem construindo zonas de nuvem soberana em São Paulo e Rio de Janeiro que cumprem as regras de localização da LGPD. Os hiperescaladores fazem parcerias com operadoras de telecomunicações domésticas para reduzir a latência do último quilômetro e incorporar feeds de inteligência de ameaças nativamente. Arquiteturas híbridas dominam os roteiros de transição, permitindo que as organizações protejam cargas de trabalho sensíveis no local enquanto aproveitam análises em nuvem para aplicações voltadas para a internet. À medida que a confiança no gerenciamento remoto de chaves amadurece, a segurança em nuvem provavelmente eclipsará um terço do tamanho total do mercado de cibersegurança do Brasil antes do fim do período de previsão.
Por Setor do Usuário Final: A Saúde Ascende com os Mandatos de Proteção de Dados
O BFSI detinha 26,25% dos gastos de 2025, reforçando seu status de maior comprador porque a pressão de fraudes e as rigorosas auditorias do Banco Central exigem atualizações contínuas de controles. As instituições integram biometria comportamental com o monitoramento de transações do Pix, elevando as licenças de análise como proporção da carteira. A Saúde, por sua vez, registra o maior CAGR, de 17,45%, impulsionado pela expansão de prontuários digitais e pelas cláusulas da LGPD sobre dados sensíveis. Os hospitais implantam microssegmentação de rede de confiança zero para deter o movimento lateral de malware, e as seguradoras de saúde insistem na criptografia em repouso antes de liquidar sinistros relacionados a violações.
Os ambientes industriais de OT também aceleram os gastos à medida que a conectividade 5G liga sensores antes isolados atrás de linhas seriais. As concessionárias migraram o tráfego SCADA para protocolos modernos, expondo ativos legados a ameaças roteadas pela internet. Como os mandatos regulatórios para segurança de OT ainda estão emergindo, os pioneiros adotam voluntariamente os frameworks ISA/IEC 62443, estabelecendo padrões de facto que os fornecedores devem cumprir para permanecer nas listas de fornecedores. Esse portfólio de investimentos multissetorial sustenta o crescimento de dois dígitos em todo o mercado de cibersegurança do Brasil.
Nota: As participações de segmento de todos os segmentos individuais estão disponíveis mediante a aquisição do relatório
Por Porte da Empresa do Usuário Final: As PMEs Transformam a Segurança em Facilitador de Vendas
As Grandes Empresas contribuíram com 71,60% da receita de 2025 devido a ambientes complexos com múltiplos locais e requisitos de monitoramento 24 horas por dia, 7 dias por semana. Seus orçamentos sustentam a adoção antecipada de detecção e resposta estendidas e simulação de ataques e violações. As PMEs, ao contrário, lideram o crescimento a um CAGR de 13,74% porque os contratos de cadeia de fornecimento digital agora exigem comprovação de controles de segurança da informação. Os comerciantes que exportam por meio de marketplaces globais devem apresentar questionários de segurança alinhados com os frameworks ISO 27001 ou NIST; o fracasso bloqueia os canais de vendas.
Plataformas de segurança nativas em nuvem com preço por usuário ou por ativo reduzem as barreiras de adoção. As agências municipais de desenvolvimento econômico oferecem treinamento subsidiado de prontidão cibernética, criando sindicatos de compras compartilhadas que negociam descontos por volume. Esses mecanismos estendem a cobertura de segurança mais rapidamente do que os subsídios diretos poderiam, ampliando o mercado de cibersegurança do Brasil sem distorcer a concorrência. À medida que as seguradoras de ciber-risco incorporam atestados de segurança nos modelos de prêmio, as PMEs priorizam ainda mais o investimento.
Análise Geográfica
A maior parte da receita de cibersegurança se concentra no Sudeste, onde São Paulo abriga 80% da capacidade nacional de data centers e a maioria das equipes de resposta a incidentes de primeiro nível. As corporações com sede aqui desfrutam de tempos de resposta inferiores a uma hora e de uma polinização cruzada de inteligência de ameaças mais rápida. As universidades locais colaboram com bancos para realizar competições de capture the flag, ampliando o pipeline de graduados qualificados. Esses fatores reforçam a dominância de São Paulo no mercado de cibersegurança do Brasil e atraem investimentos estrangeiros que ampliam a maturidade do ecossistema.
O Rio de Janeiro forma o segundo polo, impulsionado por grandes empresas de energia e operadores de infraestrutura crítica. As plataformas de petróleo offshore da cidade dependem de links de satélite de baixa latência protegidos por overlays de criptografia desenvolvidos para essa finalidade. As agências regionais de desenvolvimento oferecem incentivos fiscais para a construção de SOCs, atraindo provedores de serviços gerenciados para a zona portuária. A polinização cruzada entre os segmentos marítimo e de concessionárias acelera a adoção de ferramentas de detecção compatíveis com OT. À medida que o 5G cobre os distritos metropolitanos, as operadoras de telecomunicações incorporam complementos de segurança de endpoint com a banda larga de consumo, ampliando o alcance do mercado.
As regiões do interior e do norte historicamente ficaram para trás, mas estão fechando a lacuna à medida que os subsídios federais exigem conformidade com os projetos de referência do GovCloud. Estados como Pernambuco e Ceará implantam hubs regionais de dados ancorados por microgrids de energia renovável. Os inovadores em agrotecnologia no Goiás protegem a telemetria de drones por meio de autenticação leve baseada em certificados, demonstrando que a produtividade habilitada por cibersegurança agora se estende além dos corredores urbanos. A expansão dos IXPs regionais reduz a latência para o tráfego de segurança em nuvem, melhorando a experiência do usuário e incentivando mais empresas rurais a adotar controles avançados. Coletivamente, essas tendências ampliam a abrangência geográfica do mercado de cibersegurança do Brasil.
Panorama regulatório
A governança de cibersegurança do Brasil é moldada pelo Gabinete de Segurança Institucional (GSI) por meio da Política Nacional de Cibersegurança (PNCiber) e da estratégia E-Ciber, além da aplicação da privacidade sob a LGPD (Lei 13.709/2018) pela Autoridade Nacional de Proteção de Dados (ANPD). No lado da administração federal, o Decreto 12.572 (agosto de 2025) instituiu a Política Nacional de Segurança da Informação (PNSI), reforçando as expectativas de governança para programas de segurança da informação em entidades federais.
Os requisitos de fiscalização e notificação continuam a reforçar os controles operacionais. A Resolução ANPD 15/2024 exige a notificação de incidentes de segurança relevantes em até três dias úteis, impulsionando as organizações rumo ao monitoramento contínuo e à resposta documentada a incidentes. Em 2026, a Instrução Normativa GSI 09/2026 fortaleceu o papel formal do Gestor de Segurança da Informação nas entidades federais. O PL 4752/2025 (em tramitação no Senado) propõe um Marco Legal da Cibersegurança com padrões técnicos mínimos e o conceito de uma autoridade nacional, indicando uma tendência a obrigações de cibersegurança mais padronizadas entre setores.
Análise da cadeia de valor
A cadeia de valor de cibersegurança do Brasil abrange fornecedores de tecnologia globais e locais (segurança de endpoint, rede, identidade, nuvem e dados), distribuição por meio de VARs e integradores liderados por operadoras de telecomunicações, e entrega via serviços profissionais e provedores de serviços de segurança gerenciada (MSSPs) que operam SOCs concentrados em São Paulo e outros grandes polos. No lado da demanda, verticais regulados (notadamente cargas de trabalho de BFSI e do setor público ligadas à migração para a nuvem) influenciam os requisitos de produtos, o empacotamento de compras e a preparação para auditorias, enquanto compradores de infraestrutura crítica combinam cada vez mais visibilidade de OT, segmentação e backup imutável com monitoramento 24 horas por dia, 7 dias por semana.
Os arcabouços regulatórios e de política afetam a forma como os participantes interagem e quais elementos circulam pela cadeia. Sob o Decreto 12.572/2025, as agências federais precisam operacionalizar estruturas de gestão da segurança da informação, aumentando os requisitos formais de qualificação de fornecedores, documentação de governança de segurança e evidências de auditoria. A Resolução ANPD 15/2024 padroniza as expectativas de notificação de incidentes, o que, por sua vez, alimenta a gestão de risco de terceiros e os SLAs contratuais para monitoramento, registro de logs e notificação de violações. O avanço da E-Ciber em direção a um modelo nacional de maturidade em cibersegurança também eleva o padrão exigido de fornecedores de soluções e parceiros de serviços que buscam se qualificar para programas do setor público e de infraestrutura crítica.
Cenário Competitivo
Fornecedores globais como Cisco, Fortinet e Microsoft dominam a segurança de redes, o gerenciamento de identidade e a proteção de cargas de trabalho em nuvem. Suas integrações pré-certificadas com o GovCloud e sua telemetria mundial conferem vantagens de confiança para compradores regulamentados. Para localizar as ofertas, eles fazem parcerias com operadoras de telecomunicações e provedores de serviços gerenciados que fornecem interfaces com suporte prioritário ao português e módulos de conformidade com a LGPD. Essa simbiose aprofunda a penetração em agências federais e bancos de primeiro nível, sustentando renovações de manutenção de alta margem.
Especialistas locais, incluindo Tempest Security Intelligence e Modulo, aproveitam a fluência cultural e a consultoria personalizada para conquistar projetos onde a nuance regulatória importa mais do que a amplitude tecnológica. Eles se destacam em avaliações de prontidão, análise de lacunas da LGPD e contratos de resposta a incidentes. Muitos utilizam motores globais de XDR em marca branca, mas os envolvem com playbooks específicos da região que abordam vetores de fraude centrados no Pix. Esse layering proporciona um tempo médio de detecção mais rápido do que os modelos genéricos, gerando uma redução mensurável de riscos que os clientes valorizam.
A fragmentação persiste nos serviços de segurança gerenciada, mas a consolidação acelera. Entrantes internacionais começaram a adquirir VARs regionais para obter relacionamentos com clientes e cumprir obrigações de nível de serviço fora dos centros metropolitanos. Os hiperescaladores incorporam MSSPs selecionados em contratos de marketplace, recompensando parceiros que atendem à atestação de nuvem soberana. À medida que a escassez de talentos persiste, as justificativas para fusões giram em torno do agrupamento de equipes de SOC e da padronização de playbooks, em vez de meramente do acesso geográfico. Essa tendência de consolidação elevará gradualmente a participação combinada dos cinco principais no mercado de cibersegurança do Brasil, embora provedores de nicho sobrevivam especializando-se em serviços de OT ou auditoria de privacidade.
Líderes do Setor de Cibersegurança do Brasil
IBM Corporation
Microsoft Corporation
Check Point Software Technologies Ltd.
Palo Alto Networks, Inc.
Cisco Systems, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
Há uma oportunidade clara em operações de segurança orientadas por conformidade capazes de gerar evidências prontas para auditoria em ambientes híbridos. A postura de fiscalização da ANPD sob a LGPD, incluindo seus requisitos de notificação de incidentes (Resolução 15/2024, três dias úteis), sustenta a demanda por detecção e resposta integradas, retenção de logs e contratos de retenção de resposta a incidentes que possam ser demonstrados a reguladores e seguradoras. Ao mesmo tempo, o arcabouço PNSI do governo federal (Decreto 12.572/2025) e a governança de cibersegurança liderada pelo GSI abrem espaço para fornecedores e integradores capazes de mapear controles em relação a padrões de referência padronizados e acelerar a contratação para projetos alinhados ao GovCloud.
O desenvolvimento de talentos e capacidades é outra área investível ligada a restrições mensuráveis no Brasil. O país forma menos de 8.000 especialistas em cibersegurança por ano, ante mais de 37.000 vagas abertas, criando espaço para detecção e resposta gerenciadas, ferramentas de SOC impulsionadas por automação e programas formais de treinamento e certificação. Isso está alinhado com ações de política como a Instrução Normativa GSI 09/2026, que eleva os requisitos e o papel estratégico dos Gestores de Segurança da Informação em entidades federais, e com iniciativas de força de trabalho que ampliam o pipeline, incluindo o acordo entre Microsoft e SENAI-SP para treinar 50.000 pessoas em cibersegurança até o final de 2026.
Desenvolvimentos recentes do setor
- Junho de 2026: a Microsoft e a TIM Brasil implementaram o Microsoft Defender XDR para gerenciar a segurança de 12.000 endpoints. A iniciativa acelera a modernização da segurança de endpoints no Brasil e sinaliza a adoção rápida de detecção de ameaças baseada em IA em grande escala.
- Fevereiro de 2026: a Check Point Software Technologies anunciou a aquisição da Cyata, Cyclops e Rotate para fortalecer sua estratégia de cibersegurança. Isso amplia as capacidades locais e os manuais de detecção de ameaças e resposta a incidentes.
- Dezembro de 2025: Microsoft e SENAI-SP assinaram um acordo para treinar 50.000 pessoas em cibersegurança até o final de 2026. O desenvolvimento de talentos apoia os investimentos em resiliência empresarial e ajuda a reduzir a lacuna de mão de obra qualificada no Brasil.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e cobertura do mercado
Para esta metodologia, o mercado brasileiro de cibersegurança abrange os gastos com produtos e serviços que previnem, detectam e respondem a ameaças digitais em redes, endpoints, nuvem, aplicações e dados. O valor é medido como receita gerada por clientes localizados no Brasil, expresso em USD.
Exclusões de escopo: compras de antivírus exclusivamente para consumidores e sistemas de segurança puramente físicos são excluídos deste dimensionamento de mercado.
Visão geral da segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gerenciamento de Identidade e Acesso
- Proteção de Infraestrutura
- Gerenciamento Integrado de Riscos
- Segurança de Redes
- Segurança de Endpoint
- Serviços
- Serviços Profissionais
- Serviços Gerenciados
- Soluções
- Por Modo de Implantação
- Nuvem
- Local
- Por Setor do Usuário Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Varejo e E-Commerce
- Energia e Concessionárias de Serviços Públicos
- Manufatura
- Outros
- Por Porte da Empresa do Usuário Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental é usada para construir a estrutura inicial dos sinais de demanda e manter as premissas realistas para o Brasil. Começamos a partir de indicadores digitais e cibernéticos públicos que refletem a superfície de ataque, como relatórios de violação de dados e atualizações da postura cibernética nacional publicados por órgãos como a UIT, além de atualizações públicas de fiscalização ligadas à LGPD.
Usamos conjuntos de dados públicos e oficiais para entender onde os orçamentos costumam se concentrar, como as divulgações do Banco Central do Brasil sobre volumes de pagamento (úteis para vincular a pressão de fraude aos gastos com segurança), séries macro do IBGE e atualizações de telecomunicações e espectro da Anatel que refletem a expansão da conectividade. Isso é combinado com registros corporativos, apresentações a investidores, demonstrações auditadas e cobertura de imprensa confiável, complementados com assinaturas pagas para dados financeiros de empresas, notícias e finanças, busca de patentes e acompanhamento de licitações quando isso ajuda a validar grandes negócios. As fontes documentais listadas aqui não são exaustivas, e outros documentos e bases de dados públicos foram consultados para verificação cruzada e esclarecimento.
Entrevistas e pesquisas primárias
O trabalho primário é usado para testar o realismo das premissas documentais e preencher lacunas onde os dados públicos são limitados, especialmente em torno de faixas de preço, ciclos de renovação e a divisão entre entrega interna e operações de segurança terceirizadas. Conversamos com compradores e implementadores em setores regulados e não regulados no Brasil, e então reverificamos itens como penetração de segurança gerenciada, adoção de segurança em nuvem e uso de contratos de retenção para resposta a incidentes antes de finalizar os totais.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 27% | CXOs: 17% |
| Nível médio: 56% | Líderes funcionais/de unidade: 41% |
| Empresas menores: 17% | Gerentes: 42% |
Dimensionamento e previsão de mercado
O modelo central é construído usando uma abordagem top-down, na qual os sinais de gastos com TI e digital no Brasil são reconstruídos em um pool de gastos com segurança, depois filtrados por taxas de adoção segundo os principais grupos de compradores e tipos de carga de trabalho. Para manter a consistência, corroboramos os resultados com aproximações bottom-up seletivas, como a amostragem de valores contratuais típicos para serviços gerenciados, a verificação de padrões de renovação e expansão, e a validação de algumas divisões de receita de fornecedores ligadas ao Brasil.
As entradas usadas no modelo incluem indicadores como a frequência e severidade relatadas de violações, a intensidade da migração para a nuvem, o crescimento dos pagamentos digitais (incluindo a expansão das transações relacionadas ao Pix) e mudanças na atividade de conformidade regulatória ligada à LGPD. Também acompanhamos a disponibilidade de talentos em segurança e a intensidade de terceirização, pois esses fatores deslocam os orçamentos de ferramentas para serviços. Para as previsões, é usada análise de cenários em torno das condições macroeconômicas e da intensidade de incidentes, e os cenários são então alinhados com as expectativas de especialistas sobre a movimentação do ASP e a duração do ciclo de compra. Quando faltam sinais bottom-up para compradores menores, o tratamento das lacunas usa faixas de gastos setoriais e premissas conservadoras de penetração, que são reverificadas por meio de entrevistas.
Validação de dados e ciclo de atualização
A validação é feita por meio de triangulação entre indicadores de demanda, sinais do lado da oferta e feedback de especialistas, seguida de verificações de variância em relação a séries macroeconômicas e de adoção digital. Se um resultado parecer inconsistente, reabrimos as premissas, reverificamos a aritmética e recontatamos os respondentes quando uma variável-chave, como o mix de serviços ou o momento de renovação, causa a discrepância.
Antes da aprovação final, o modelo e a narrativa passam por revisões internas em múltiplas etapas, de modo que saltos extremos, efeitos cambiais e questões de temporalidade sejam identificados precocemente. Os relatórios são atualizados anualmente, e atualizações intermediárias são acionadas quando há mudanças materiais, como mudanças significativas na fiscalização regulatória, grandes incidentes públicos ou variações abruptas no ritmo de implantação de nuvem e telecomunicações. Pouco antes da entrega, uma revisão final é concluída para que os clientes recebam a visão mais atualizada.
Comparação do tamanho do mercado brasileiro de cibersegurança da Mordor Intelligence com outras estimativas publicadas
Os tamanhos de mercado publicados para cibersegurança no Brasil podem diferir mesmo quando o tema parece o mesmo, porque a cesta de mercado subjacente e as premissas de temporalidade nem sempre estão alinhadas. As diferenças geralmente vêm do que é contabilizado como cibersegurança versus serviços de TI adjacentes, de como a conversão de moeda é cronometrada e de se a estimativa é construída a partir de sinais de gastos ou de receitas de fornecedores.
As assinaturas de antivírus para consumidores ficam fora do escopo da Mordor Intelligence, o que tende a reduzir o total em comparação com fontes que incluem compras de segurança residencial no mesmo número principal. As lacunas também vêm de como a segurança gerenciada é tratada, já que algumas estimativas contam a terceirização mais amplas de operações de TI sob segurança, e da lógica de ASP, em que premissas agressivas de crescimento de preços podem elevar uma previsão. A cadência de atualização também importa, já que as oscilações de taxa de câmbio e as liberações de orçamento impulsionadas por incidentes podem alterar rapidamente um único ano no Brasil.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 3,68 bilhões de USD (2025) | |
| Consultoria Setorial A | 3,00 bilhões de USD (2024) | Usa um ano-base anterior e frequentemente relata uma fotografia de gastos influenciada por orçamentos de curto prazo, e pode aplicar temporalidade cambial diferente, o que altera o total em USD quando convertido a partir de valores locais. |
| Nota de Consultoria B | 4,50 bilhões de USD (2029) | Apresenta uma estimativa pontual futura que pode incorporar crescimento mais rápido em pacotes orientados a serviços, e pode incluir trabalhos adjacentes de gestão de risco de TI junto com a cibersegurança, o que infla o número de longo prazo. |
Em conjunto, a dispersão é explicada principalmente pelo alinhamento de anos e pelo que é incluído na cesta de cibersegurança, e não por uma simples questão de cálculo. Nosso processo permanece rastreável porque cada etapa se conecta a sinais claros de demanda no Brasil, e depois é testado por meio de entrevistas para que o número final permaneça prático para uso no planejamento.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho previsto do mercado de cibersegurança do Brasil em 2031?
O tamanho do mercado de cibersegurança do Brasil está projetado para atingir USD 6,57 bilhões até 2031, ante USD 3,68 bilhões em 2025 e USD 4,05 bilhões em 2026.
Qual modelo de implantação está crescendo mais rapidamente?
A segurança baseada em nuvem está se expandindo a um CAGR de 17,25%, superando as implantações no local à medida que as agências cumprem os mandatos de Nuvem em Primeiro Lugar.
O que impulsiona o rápido crescimento da saúde?
A digitalização de prontuários de pacientes e os requisitos da LGPD impulsionam os gastos com cibersegurança na saúde a um CAGR de 17,45%.
Como a volatilidade cambial brasileira afeta os gastos?
A depreciação do BRL eleva o custo dos equipamentos importados, motivando uma mudança em direção a software e assinaturas em nuvem com preços em moeda local.
Página atualizada pela última vez em:


