
脅威インテリジェンスプラットフォーム市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
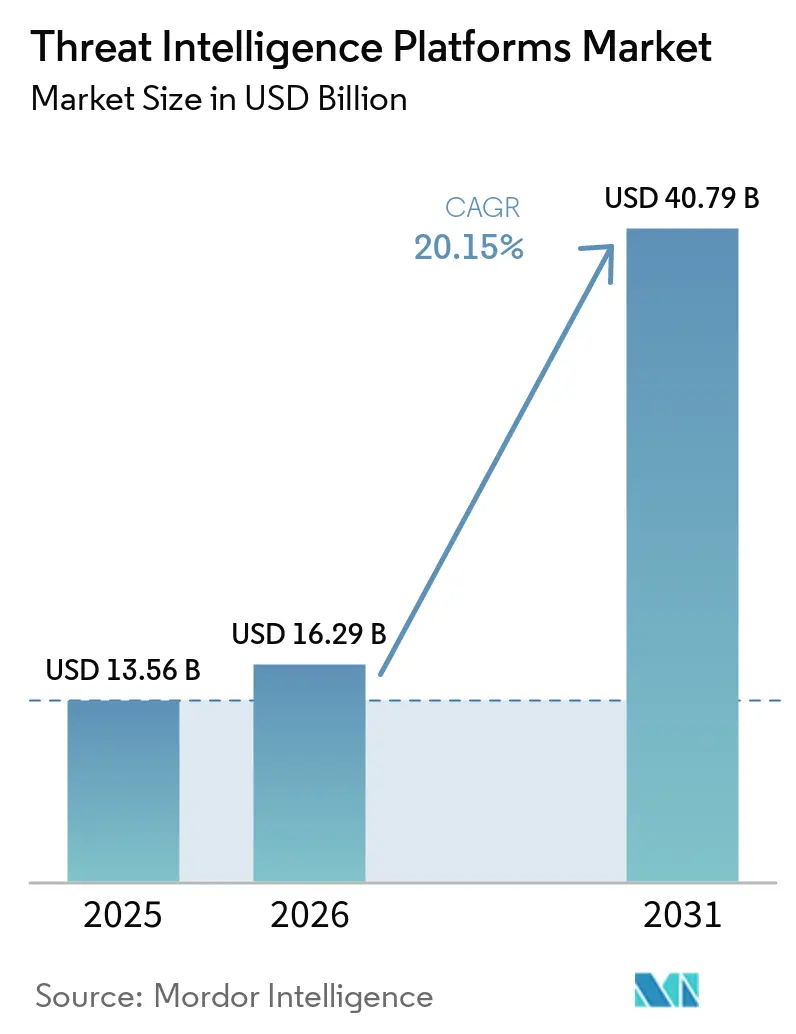
| 市場規模 (2026) | 16.29 十億米ドル |
| 市場規模 (2031) | 40.79 十億米ドル |
| 成長率 (2026 - 2031) | 20.15 % |
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
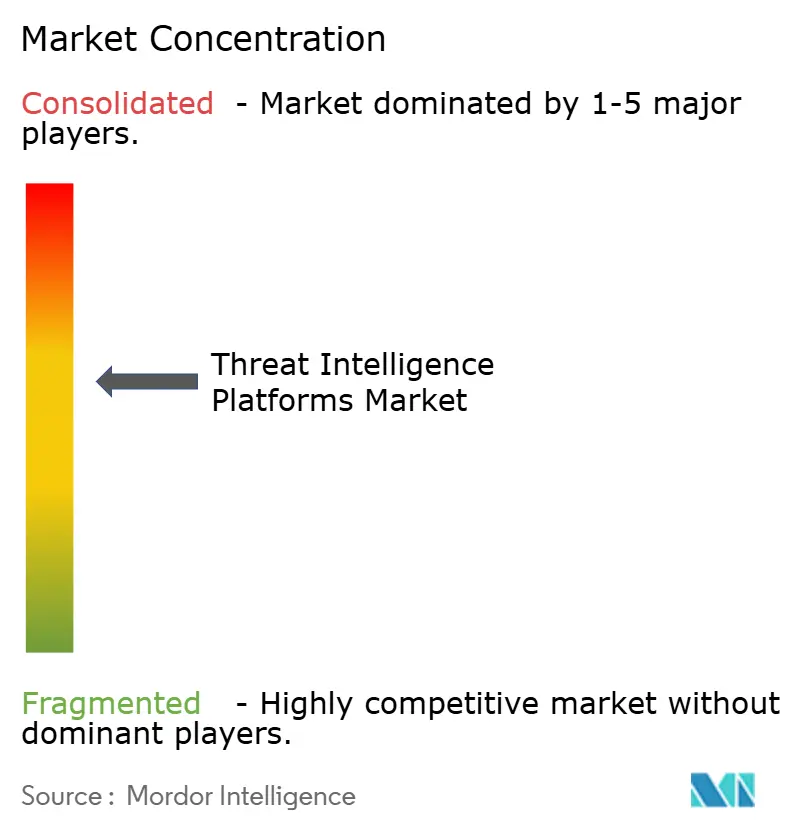
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる脅威インテリジェンスプラットフォーム市場分析
脅威インテリジェンスプラットフォーム市場規模は、2025年の13.56 ビリオン 米ドルから2026には16.29 ビリオン 米ドルへと成長し、2026年から2031年にかけてCAGR 20.15%で推移し、2031年までに40.79 ビリオン 米ドルに達すると予測されています。国家主体による活動の活発化、リアルタイムの情報開示義務、クラウドネイティブなセキュリティオペレーションへの移行が、テレメトリー、自動化、コンテキスト分析を融合したプラットフォームへの支出を加速させています。大手テクノロジー企業間の統合、エンリッチメントおよびトリアージへのAI活用の深化、収束したIT-OT環境の保護に対する重大なニーズが、競争力学を再形成しています。北米が最大の購買基盤であり続ける一方、アジア全域での急速なデジタル化が最も速い増分成長を牽引しています。スケーラブルなデータパイプラインとセクター固有のインテリジェンスを組み合わせたベンダーは、企業が大量ではなく実用的な脅威データを求める中で、最も強い採用を見せています。[1]
主要レポートのポイント
- 業種別では、銀行・金融サービス・保険が2025年の脅威インテリジェンスプラットフォーム市場規模の27.1%を占め、ヘルスケアは2031年に向けてCAGR 24.3%で拡大しています。
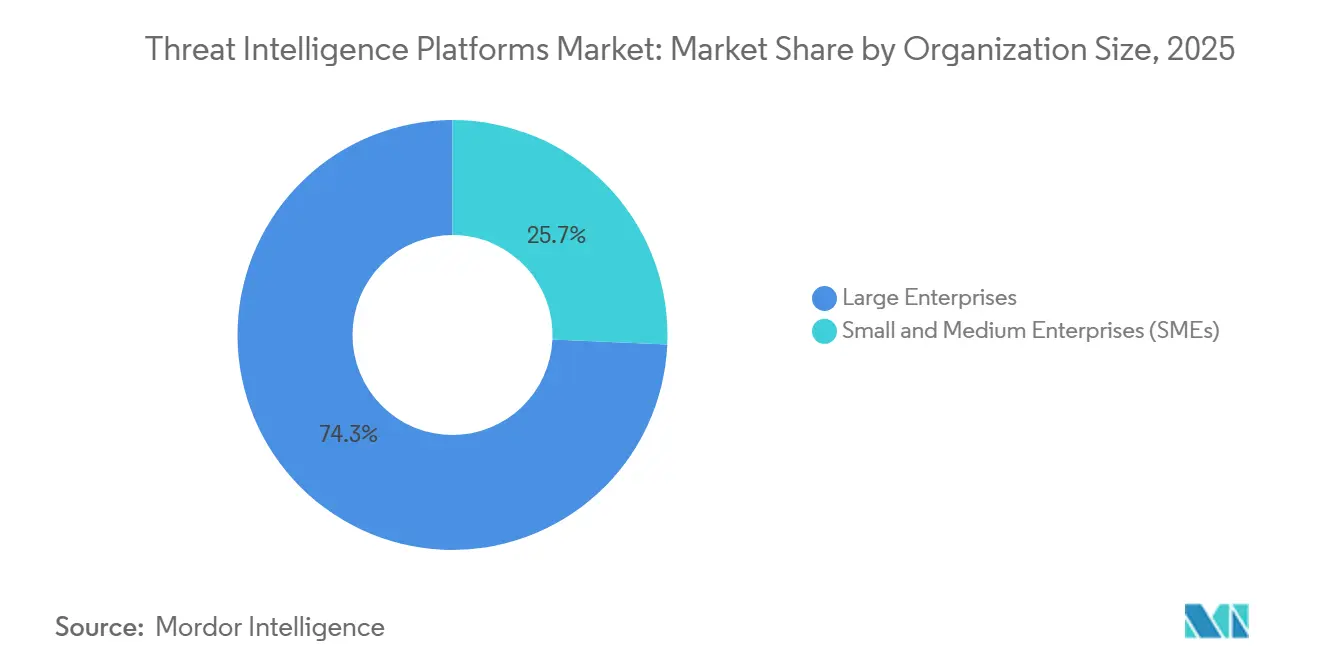
- 組織規模別では、大企業が2025年の収益の74.3%を占め、中小企業はCAGR 24.2%で拡大しています。
- デプロイメントモデル別では、クラウドベースのプラットフォームが2025年の収益シェアの68.5%を占め、ハイブリッドアーキテクチャはCAGR 26.1%で成長すると予測されています。
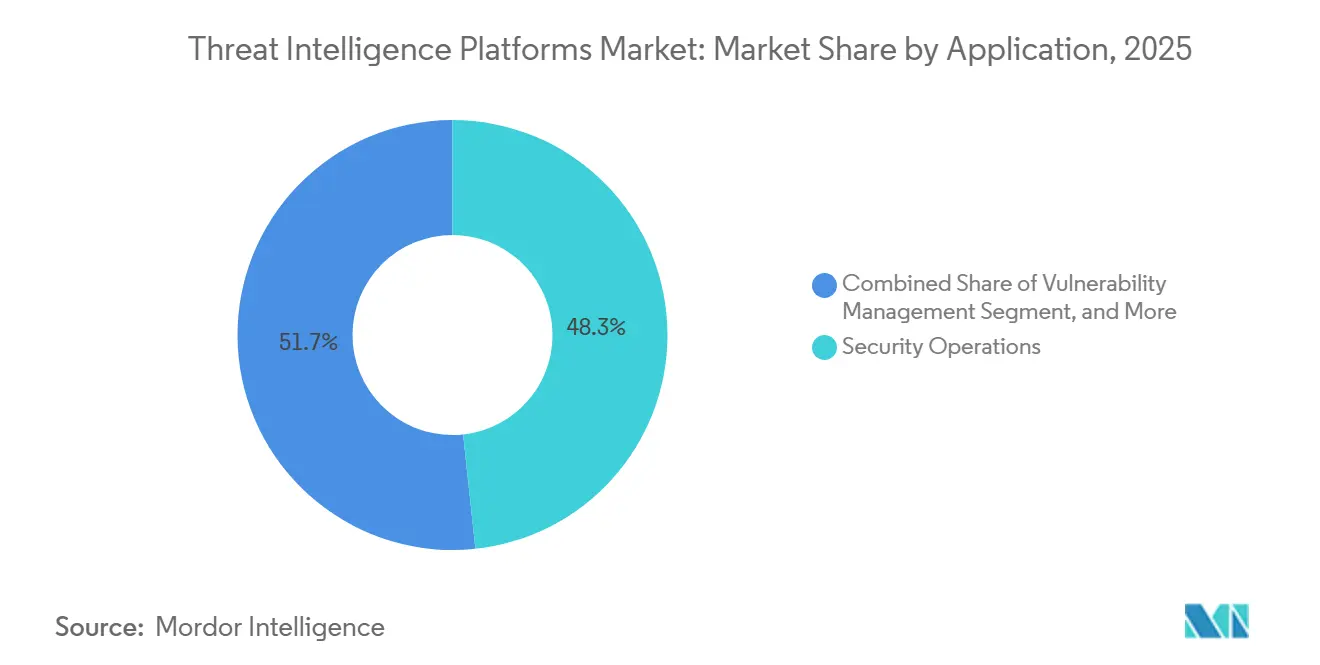
- アプリケーション別では、セキュリティオペレーションが2025年の支出の48.3%を占め、インシデントレスポンスはCAGR 26.4%で拡大しています。
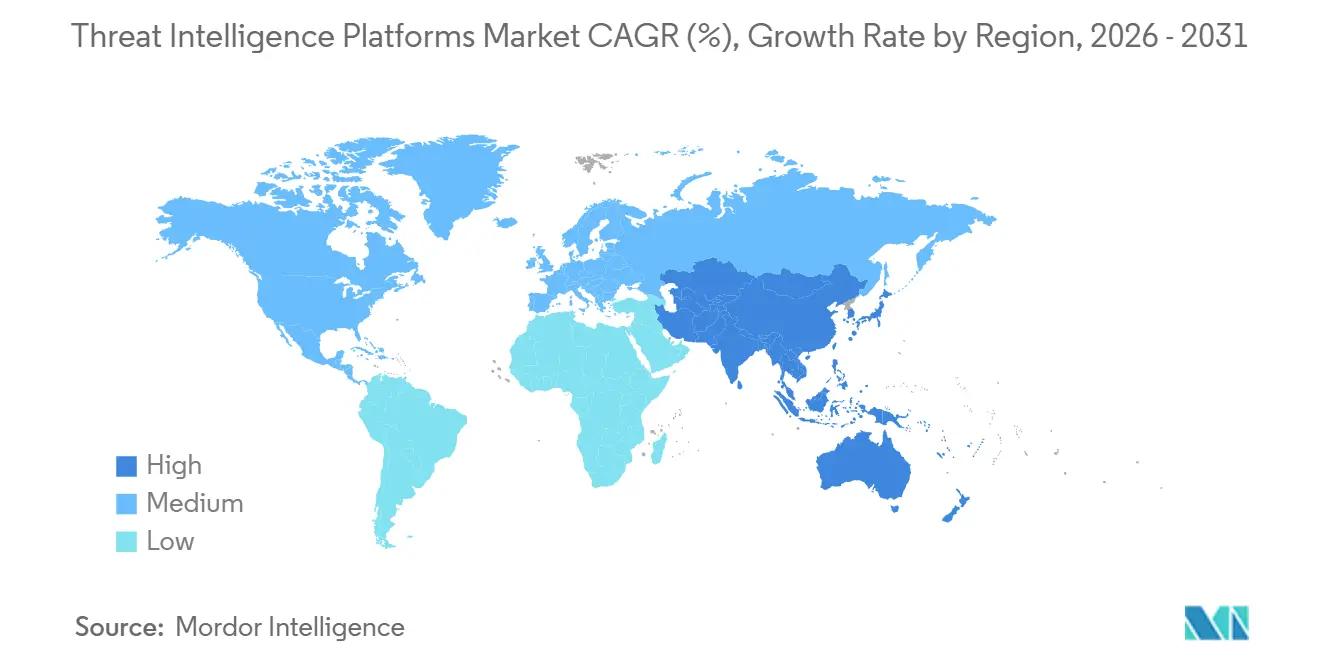
- 地域別では、北米が2025年の脅威インテリジェンスプラットフォームにおいて44.6%の市場シェアをリードし、アジア太平洋地域は2031年までにCAGR 25.6%を記録すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 高度なOTおよびIoTに特化したサイバー脅威の増殖 | +4.2% | 世界全体;北米および欧州の産業拠点で最も強い | 中期(2〜4年) |
| リアルタイム脅威報告に関する規制義務の急増 | +3.8% | 北米とEUが先行採用し、アジア全域に拡大 | 短期(2年以内) |
| クラウドベースのセキュリティ分析プラットフォームの急速な採用 | +3.5% | 世界全体;北米での早期採用、アジアでの急速な加速 | 短期(2年以内) |
| 脅威エンリッチメントとトリアージの自動化のためのAI・機械学習の統合 | +4.1% | 世界全体;先進国市場での成熟したユースケース | 中期(2〜4年) |
| ダークネットマーケットプレイスとサービスとしてのサイバー犯罪の拡大 | +2.9% | 世界全体;新興経済圏での顕著な影響 | 長期(4年以上) |
| 業種特化型脅威インテリジェンスフィードへの需要の増大 | +2.7% | 世界全体、ヘルスケアと金融サービスで顕著 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
高度なOTおよびIoTに特化したサイバー脅威の増殖
攻撃者が工場フロアシステムと企業ネットワーク間の保護されていないインターフェースを発見したことで、オペレーショナルテクノロジーへの攻撃が急増しました。2024年には、組織の76%がOTスタックへの侵入を報告し、物理的な影響をもたらした公式確認済みインシデントは68件に上り、2023年から19%増加しました。個別製造業者は1件あたり数千万から数億ドルのコストを伴う操業停止を経験しました。認証機能なしに設計されたレガシーコントローラーが広く使用され続けており、IoTセンサーの急速な普及が侵入口を増加させています。エネルギーセクターは現在、毎日60件の新たなグリッド脆弱性を追跡しており、制御室全体に悪意のあるコマンドが伝播する前にフラグを立てる継続的な脅威監視を組み込むよう電力会社を促しています。[2]ダウンタイムリスクがデータ損失から物理的被害へと高まるにつれ、デバイスレベルのコンテキストで強化された脅威インテリジェンスへの需要が高まっています。
リアルタイム脅威報告に関する規制義務の急増
大西洋の両岸の立法者が開示期間を短縮し、手動によるインテリジェンス収集を非現実的なものにしました。米国では、SECが上場企業に対して重要インシデントの詳細を4営業日以内に提出することを義務付け、CISAの審議中のCIRCIAルールは重要インフラ事業者に72時間以内の通知とランサムウェア支払いの24時間以内の通知を義務付けます。欧州のデジタル運用レジリエンス法は、銀行に対して4時間以内の初期報告と1ヶ月以内の包括的な概要の提出を求めています。このような期間は、法務チームや経営幹部チームが迅速に事実を確認できるよう、プラットフォームが指標の相関付け、出所スコアリング、ナラティブ生成を自動化することを強制します。金融機関は、取引の異常を追跡するために豊富なインテリジェンスに依存する2026年に予定されている新たなマネーロンダリング防止規則の下で、追加の申告層に直面しています。
クラウドベースのセキュリティ分析プラットフォームの急速な採用
企業の95%がすでにパブリッククラウドでワークロードを実行しており、テレメトリ量がオンプレミスコレクターの処理能力を超えています。組織は現在、ログをデータ取り込み上限に紐付けられたSIEMコストモデルを回避しながら、軽量な相関エンジンに送信する前に正規化するセキュリティデータパイプラインを展開しています。Apache KafkaとSparkに基づいて構築されたストリーミングフレームワークにより、ペタバイト規模のリポジトリに対する指標のリアルタイムマッチングが可能になります。クラウドの弾力性により、防御側はピーク攻撃ウィンドウ中にオンデマンドでコンピュートクラスターを起動し、支出管理のためにシャットダウンすることができます。機密性の高いアーティファクトをローカルに保存しなければならない規制対象セクターでは、ハイブリッドパターンによりペイロードをオンプレミスに保ちながら、エンリッチメントのためにクラウドAIを活用します。
脅威エンリッチメントとトリアージの自動化のためのAI・機械学習の統合
AIは収集からレスポンスまでのすべてのフェーズを強化します。エージェント型システムは、主に重複アラートのクラスタリング、非構造化フィードからのエンティティ抽出、緩和手順の提案によって、2026年までにSOCの効率を40%向上させると予測されています。機械学習モデルは微妙な行動変化を検出し、大規模言語モデルは敵対者の会話を要約してアナリストのレビューサイクルを短縮します。それにもかかわらず、敵対的入力とモデルドリフトが新たなリスクベクターを生み出すため、多くの企業がヒューマンインザループ制御を採用しています。成熟したプログラムは、AIスコアリングと専門家によるオーバーライドワークフローを組み合わせ、自動ブロック推奨がコンテキスト検証を受けることを保証します。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 大量の誤検知がSOCチームを圧迫している | -2.1% | 世界全体、リソースが限られた組織で特に深刻 | 短期(2年以内) |
| 熟練した脅威インテリジェンスアナリストの不足 | -1.8% | 世界全体;新興市場で最も強い | 長期(4年以上) |
| 国境を越えたインテリジェンス共有に対するデータプライバシーの障壁 | -1.4% | EUおよびアジア太平洋の一部 | 中期(2〜4年) |
| 中規模企業における予算制約 | -1.2% | 新興経済圏 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
SOCチームを圧迫する大量の誤検知
SOC担当者は、緩く調整された検知ルールがコンソールを溢れさせるアラートの津波と格闘しています。研究では、情報不足のルールセットから、良性の異常を本物の脅威と区別できなくする不十分なコンテキストエンリッチメントまで、4つの根本原因が特定されています。[3]ノンストップでトリアージを強いられるアナリストは認知過負荷に陥り、実際の侵入を見逃すリスクが高まります。AI搭載の優先順位付けエンジンが普及しつつありますが、クリーンなトレーニングデータと定期的な検証に依存しており、多くの中規模企業が負担できない投資です。ツールが成熟するまで、高い誤検知率は生産性を低下させ、平均検知時間を長引かせ続けます。
熟練した脅威インテリジェンスアナリストの不足
プラットフォームの使いやすさが向上しても、敵対者の帰属とリスクの枠組みには資格のある人間による監視が不可欠です。推定89%の組織が、新たな欧州レジリエンス義務を満たすためだけにサイバー人材を増員する計画を立てていますが、技術的なフォレンジックとインテリジェンスのトレードクラフトの両方に精通した実務者のパイプラインは依然として薄いです。高度な教育機関が少ない新興地域ではギャップがより大きくなっています。ベンダーは分析の複雑さを隠すワークフローを組み込むことで対応していますが、パターンを解釈する熟練した専門家なしには、自動化だけでは戦略的なガイダンスを提供することができません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
組織規模別:
エンタープライズ規模が中小企業の追い上げを促進大企業は2025年の脅威インテリジェンスプラットフォーム市場シェアの74.3%を占め、グローバルSOCおよび独自の相関エンジンに数百万米ドル規模の予算を投入しています。多層的なコントロールフレームワークは、エンドポイント、クラウド、産業サイトをカバーするフィードを必要とし、高性能プラットフォームのみが効率的に処理できる膨大なテレメトリーを生成しています。同時に、中小企業はCAGR 24.2%で最も急成長するコホートを形成しており、SaaS価格設定が資本障壁を取り除き、マーケットプレイスがプラグアンドプレイのインテリジェンスバンドルを提供しています。
ベンダーは中小企業の成熟度に対応した段階的エディションをリリースし、コア検知とマネージドレスポンスオプションを組み合わせています。この民主化トレンドは、中小企業に対するランサムウェアプレミアムの急騰と、かつては大企業に限定されていた法的リスクへの露出によって牽引されています。その結果、中小企業の採用が脅威インテリジェンスプラットフォームの総アドレス可能市場を拡大しています。
クラウドネイティブな提供形態は中小企業の普及において極めて重要です軽量エージェントが帯域幅を圧迫することなく重要なイベントをストリーミングし、マルチテナントのバックエンドがAIスコアリングを適用して優先事項を日次ダイジェストビューに凝縮します。地域のマネージドサービスプロバイダーとのパートナーシップがさらに参入障壁を下げ、小規模顧客にキャッシュフローに合ったサブスクリプションレベルでアナリストの専門知識を提供します。予測期間にわたり、中小企業の需要は採用格差を縮小すると期待されていますが、絶対的な支出は依然としてフォーチュン掲載企業の購買者が優位を占めるでしょう。
展開モデル別:
ハイブリッドが実用的なデフォルトにクラウドデプロイメントは、弾力的なコンピューティングとメンテナンスコストの削減により、2025年の収益の68.5%を獲得しました。企業はペタバイト規模のテレメトリーを取り込み、クラウドでエンリッチメントを行い、厳選されたインジケーターをAPIを通じてダウンストリームツールに提供しています。しかし、特に金融サービスおよび政府機関のコンプライアンスチームは、生の証拠データを物理的に管理するサーバー上に保持することを主張しています。ローカルストレージとクラウド分析を組み合わせたハイブリッドアーキテクチャは、CAGR 26.1%で最も急速な成長軌道を示しており、一時的なトレンドではなく構造的な変化を示しています。
ハイブリッドパターンの下では、機密性の高いパケットキャプチャおよびリーガルホールドは企業データセンター内に留まりつつ、メタデータとハッシュは暗号化されたチャネルを通じてクラウドAIエンジンに送信され、広範な相関分析が行われます。このアーキテクチャはデータ主権とスケールを融合させており、規制当局がますます支持するトレードオフです。統合の複雑さが主な障壁として残っており、ベンダーはリファレンスブループリントと事前テスト済みコネクターでデプロイメント期間を短縮することで対応しています。
ワークロード配置の柔軟性はコストリスクも軽減します。組織は日常的なインジケーターマッチングを低コストのリージョナルクラウドにルーティングし、異常クラスターが発生した場合にのみプレミアムGPUレーンにバストします。この従量課金モデルは、純粋なオンプレミス環境に固有の継続的なハードウェア更新と対照的であり、ハイブリッドの経済的魅力を強化しています。その結果、ハイブリッドの採用は脅威インテリジェンスプラットフォーム市場規模の配分における調達基準を再定義する見込みです。
アプリケーション別:
今日はSOC中心、明日はインシデントレスポンスセキュリティオペレーションセンターのユースケースは、チームが外部インテリジェンスをSIEMワークフローに組み込み、早期検知を実現したことで、2025年の支出の48.3%を生み出しました。内部ログと外部インジケーターの相関分析はキルチェーンの阻害を加速し、ゼロトラストアーキテクチャを支えています。しかし、インシデントレスポンスは現在最も急峻な成長を記録しており、規制当局が開示期間を短縮し、取締役会が法的に防御可能なレポートを要求する中でCAGR 26.4%を示しています。
現代のレスポンダーは、アラート発生から数分以内に過去のコンテキストを取得し、攻撃者のインフラをマッピングし、ナラティブサマリーを自動生成するプラットフォームを期待しています。ケース管理ツールおよびデジタルフォレンジックスイートとの統合が、脅威インテリジェンスを封じ込めプレイブックを駆動する中心的な知識基盤として位置づけています。
並行して、脆弱性管理モジュールはライブのエクスプロイトテレメトリーを活用してパッチサイクルの優先順位付けを行います。リスクおよびコンプライアンスダッシュボードは脅威データを取締役会向けのヒートマップに変換し、高度な脅威ハンティングレイヤーにより熟練アナリストがグラフデータベースを横断して隠れた関係性を特定できます。これらの隣接アプリケーションが収益源を多様化する一方、SOCおよびインシデントレスポンスのシナリオは引き続き脅威インテリジェンスプラットフォーム市場規模の近期シェアを支配するでしょう。
注記: 個別セグメントのシェアはレポート購入後にすべてご確認いただけます
業種別:
金融の牙城、ヘルスケアの急増金融機関は2025年の支出の27.1%を占め、資産の魅力と厳格な監督の両方を反映しています。決済ネットワーク、投資銀行、保険会社は脅威フィードを不正分析、異常スコアリング、マネーロンダリング対策監視に活用し、インテリジェンスを顧客向けワークフローに組み込んでいます。
しかし、ヘルスケアはCAGR 24.3%で最も急速な拡大を記録しています。2024年に大手請求処理業者を襲ったランサムウェア攻撃は米国の病院の74%の業務を混乱させ、患者安全上のリスクを浮き彫りにし、取締役会がプラットフォーム導入への資金提供を推進しました。医療記録は不正市場で最大1,000 米ドルで取引され、攻撃者のインセンティブを高め、侵害の影響を拡大しています。
政府、防衛、エネルギー事業者も国家主体の戦術を重点的に取り上げるセクター特化型フィードに大きく依存しています。カードスキミングやクレデンシャルスタッフィングが小売業者をプロアクティブな監視へと向かわる中、小売・eコマースの需要も拡大しています。業種全体にわたり、コンプライアンス主導のチェックボックス支出からリスク整合型インテリジェンス消費への転換が、脅威インテリジェンスプラットフォーム市場内のユースケースの多様性を広げています。
地域分析
北米脅威インテリジェンスプラットフォーム市場
北米は2025年に44.6%のシェアを維持し、成熟したベンダーエコシステムとISACなどの情報共有コレクティブの密なネットワークに支えられています。SECによる4営業日以内のインシデント開示義務や間もなく施行されるCIRCIAの72時間報告義務などの連邦規制が、インテリジェンスプラットフォームをコンプライアンス上の必須要件として位置づけています。米国はまた、電力制御システム全体の脅威マッピングを義務付けるNERC CIPなどのセクター固有のフレームワークを施行しています。カナダは国境を越えたデータ交換協定を通じて能力を強化し、メキシコの金融規制当局はプラットフォームの出力をシステミックリスクダッシュボードに統合しています。
アジア太平洋脅威インテリジェンスプラットフォーム市場
アジア太平洋地域は、デジタルサービスの採用が急増しサイバー攻撃者が活動を激化させる中、25.6%のCAGRで最も急速な拡大を遂げています。同地域の高度持続的脅威グループは生成AIを武器化する傾向を強めており、日本、韓国、オーストラリアは重要インフラ防衛の一環として商用プラットフォームの取得に補助金を支給しています。インドおよびシンガポールの政府支援CERTは官民のインテリジェンス共有を促進し、地域の脅威に対応した言語モデルをローカライズする国内ベダーパートナーシップを加速させています。法制度の相違にもかかわらず、市場の勢いは相互運用性の摩擦を上回り、アジア太平洋地域は脅威インテリジェンスプラットフォーム市場の増分成長の中心となっています。
欧州脅威インテリジェンスプラットフォーム市場
欧州では、NIS 2指令およびデジタル運用レジリエンス法を基盤とした安定した普及が見られます。銀行は現在、サイバーインシデントの初期通知を4時間以内に行うことが義務付けられており、この義務は自動収集および相関処理の統合によってのみ達成可能です。フランスとドイツはエネルギーセクターの指標を収集する産業ハブを共同出資し、英国の国家サイバーセキュリティセンターは中小企業向けにカスタマイズされたフィードを提供しています。地政学的緊張が高まる東欧諸国は、電力網および通信事業者向けのプラットフォーム展開を急ピッチで進めています。全体として、欧州の政策主導型需要は、国境を越えたフィード交換を遅らせるデータ主権の障壁にもかかわらず、収益を安定させています。
競争環境
買収意欲旺盛な大手企業が脅威インテリジェンスをより広範なセキュリティクラウドに統合するにつれ、市場構造が引き締まっています。Mastercardは2024年12月にRecorded Futureを26億5,000万米ドルで買収し、予測フィードを決済不正エンジンに組み込みました。これはGoogleが前年にMandiantを54億米ドルで買収したことと同様の動きです。[4]BitsightによるCybersixgillの1億1,500万米ドルの買収は、外部攻撃面マッピングをダークウェブ偵察で拡張し、Palo Alto NetworksはIBMのQRadar SaaSテレメトリを統合してCortex XSIAMの相関スループットを向上させました。
リーダーシップは現在、Recorded Future、Google、CrowdStrikeを中心に集まっており、それぞれが独自のコレクションとマシンスケールの分析を組み合わせています。これら3社のベンダーは脅威インテリジェンスプラットフォーム市場シェアのかなりの部分を占め、小規模な競合他社が対抗するのに苦労するエンリッチメントパイプラインを自動化するR&D予算を持っています。しかし、産業制御システム、ヘルスケアデバイスファームウェア、サプライチェーンの可視性などのニッチなフィードには、幅よりも深さを提供する専門家が存在するホワイトスペースの機会が依然として残っています。
パートナーエコシステムが戦略的価値を高めています。マネージドセキュリティサービスプロバイダーのホワイトラベルプラットフォームが中堅市場クライアントのアナリスト不足を補い、クラウドハイパースケーラーがネイティブ脅威フィードをコンピュートクレジットとバンドルしています。競争上の差別化は、配信の鮮度、スコアリングアルゴリズムの透明性、チケッティング、DevSecOps、取締役会レベルのリスクポータルへのワークフロー統合の程度にますます依存しています。適時性と解釈可能性を組み合わせたベンダーが、進化する脅威インテリジェンスプラットフォーム市場でのアップセルを獲得するのに最も有利な立場にあるようです。
脅威インテリジェンスプラットフォーム業界のリーダー
-
Recorded Future, Inc.
-
Mandiant, Inc.
-
CrowdStrike Holdings, Inc.
-
Anomali, Inc.
-
IBM Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
脅威インテリジェンスプラットフォーム市場 このレポートでカバーされる企業
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- EclecticIQ B.V.
- Flashpoint (Flashpoint Global Partners, LLC)
- Digital Shadows Ltd. (ReliaQuest, Inc.)
- Mandiant, Inc. (Google LLC)
- IntSights Cyber Intelligence Ltd. (Rapid7, Inc.)
- Cybersixgill Ltd.
- Group-IB Global Private Ltd.
- AO Kaspersky Lab (Threat Intelligence Services)
- LookingGlass Cyber Solutions, Inc.
- ZeroFOX Holdings, Inc.
- Palo Alto Networks, Inc. (Unit 42)
- CrowdStrike Holdings, Inc. (Falcon X)
- IBM Corporation (X-Force)
- Cisco Systems, Inc. (Talos)
- Check Point Software Technologies Ltd. (ThreatCloud)
- Fortinet, Inc. (FortiGuard Labs)
- Secureworks, Inc. (Counter Threat Unit)
- Trend Micro Incorporated (Trend Micro Research)
- AT&T Cybersecurity (AlienVault OTX)
- LogRhythm, Inc. (MistNet ThreatIntel)
- Proofpoint, Inc. (Emerging Threats)
- RSA Security LLC (NetWitness Threat Insights)
最近の産業開発事情 脅威インテリジェンスプラットフォーム市場
- 2025年7月:CrowdStrikeの大規模な障害が、多様化されたテレメトリパイプラインと厳格な変更管理の必要性を浮き彫りにしました。
- 2025年6月:SecuronixがThreatQuotientを買収し、脅威検知とAI主導のインシデントレスポンスを融合することに合意しました。
- 2025年4月:Kevin MandiaがMandiant CEOを退任し、GoogleがThreatインテリジェンスとインシデントレスポンス部門を統合しました。
- 2025年1月:FinCENの投資顧問向けマネーロンダリング防止プログラムが、リアルタイム脅威インテリジェンスに裏付けられた不審活動報告を義務付けます。
世界の脅威インテリジェンスプラットフォーム市場レポートの調査範囲
セグメンテーション概要
| 大企業 |
| 中小企業(SME) |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| セキュリティオペレーション |
| インシデントレスポンス |
| リスクとコンプライアンス管理 |
| 脆弱性管理 |
| その他 |
| BFSI |
| ITおよびテレコム |
| 政府・防衛 |
| ヘルスケア |
| 小売・Eコマース |
| エネルギー・ユーティリティ |
| その他 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東・アフリカ | 中東 | サウジアラビア |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
| 組織規模別 | 大企業 | ||
| 中小企業(SME) | |||
| 展開モデル別 | クラウドベース | ||
| オンプレミス | |||
| ハイブリッド | |||
| アプリケーション別 | セキュリティオペレーション | ||
| インシデントレスポンス | |||
| リスクとコンプライアンス管理 | |||
| 脆弱性管理 | |||
| その他 | |||
| 業種別 | BFSI | ||
| ITおよびテレコム | |||
| 政府・防衛 | |||
| ヘルスケア | |||
| 小売・Eコマース | |||
| エネルギー・ユーティリティ | |||
| その他 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| 欧州 | 英国 | ||
| ドイツ | |||
| フランス | |||
| イタリア | |||
| スペイン | |||
| ロシア | |||
| 欧州その他 | |||
| アジア太平洋 | 中国 | ||
| インド | |||
| 日本 | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋その他 | |||
| 中東・アフリカ | 中東 | サウジアラビア | |
| アラブ首長国連邦 | |||
| トルコ | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| アフリカその他 | |||
レポートで回答される主要な質問
2031年における脅威インテリジェンスプラットフォーム市場の予測規模は?
サーバーセキュリティソリューション市場規模は2025年に28.96 ビリオン 米ドルであり、2031年までに40.79 ビリオン 米ドルに達すると予測されています。
サーバーセキュリティソリューションの2031年までの予測成長率は?
収益はCAGR 7.7%で成長し、2031年までに41.95 ビリオン 米ドルに達すると予測されています。
最大の支出シェアを持つセグメントはどれですか?
サービスが40.2%の収益シェアでリードしており、マネージドおよびプロフェッショナルセキュリティサービスへの需要に牽引されています。
最も速く拡大している地域はどこですか?
アジア太平洋地域は、ソブリンクラウドの義務とデータセンターの拡大に後押しされ、年平均成長率11.2%で成長すると予測されています。
中小企業がセキュリティ予算を増加させているのはなぜですか?
中小企業はランサムウェア攻撃の増加とコンプライアンスコストと非コンプライアンスペナルティの大きなギャップに直面しており、マネージドおよびクラウドベースの保護への新たな投資を促しています。
ベンダーはどのようにサーバーセキュリティプラットフォームを差別化していますか?
プロバイダーはAI分析、統合ポリシーエンジン、コンフィデンシャルコンピューティングサポートを統合し、幅広いエンドツーエンドの保護スイートを提供するために買収を追求しています。