
Taille et Part du Marché des Plateformes de Renseignement sur les Menaces
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 16.29 Milliards de dollars |
| Taille du Marché (2031) | 40.79 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 20.15 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
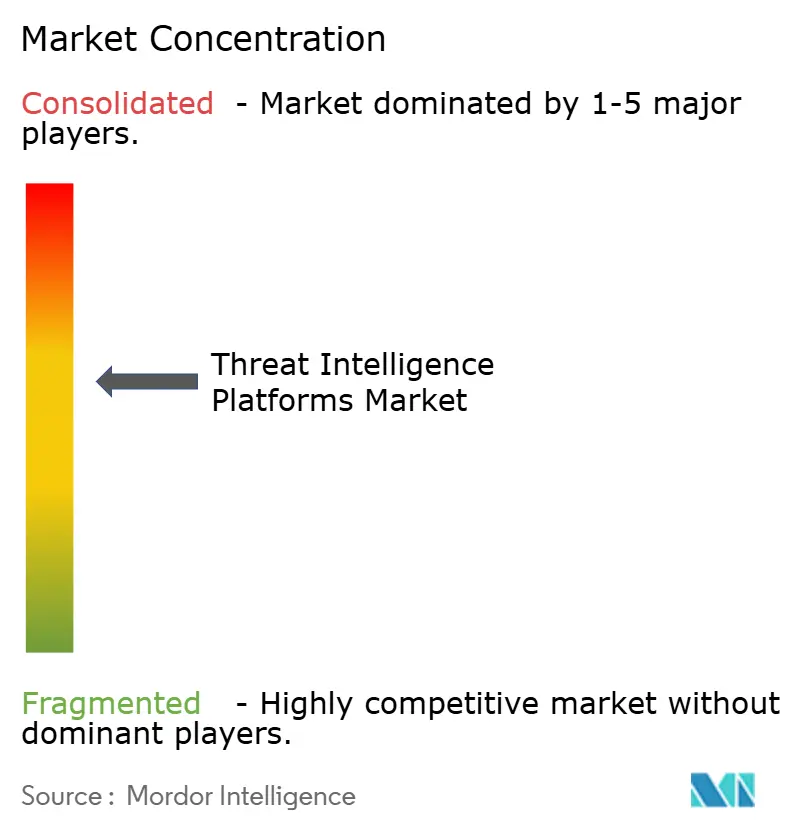
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Plateformes de Renseignement sur les Menaces par Mordor Intelligence
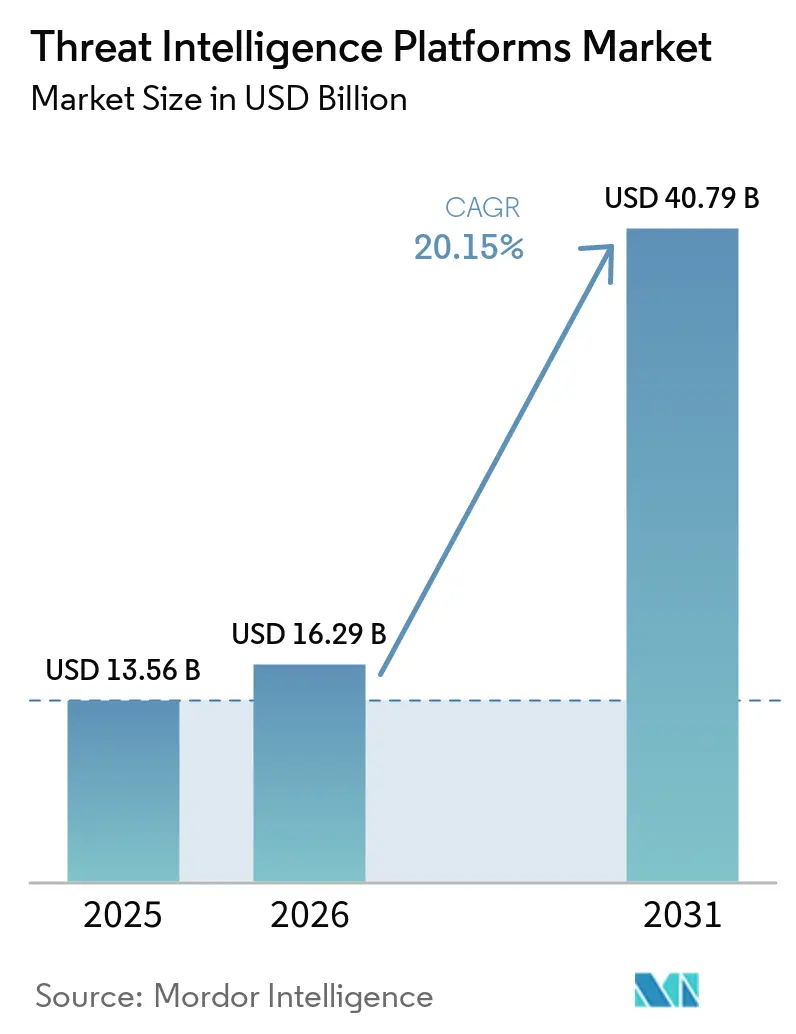
La taille du marché des plateformes de renseignement sur les menaces devrait passer de 13,56 milliards USD en 2025 à 16,29 milliards USD en 2026 et devrait atteindre 40,79 milliards USD d'ici 2031, à un CAGR de 20,15 % sur la période 2026-2031. L'intensification de l'activité des États-nations, les obligations de divulgation en temps réel et la transition vers des opérations de sécurité natives du cloud accélèrent toutes les dépenses consacrées aux plateformes qui fusionnent la télémétrie, l'automatisation et l'analytique contextuelle. La consolidation parmi les grands acteurs technologiques, le recours accru à l'IA pour l'enrichissement et le triage, ainsi que la nécessité critique de protéger les environnements IT-OT convergés reconfigurent la dynamique concurrentielle. L'Amérique du Nord demeure la plus grande base d'acheteurs, mais la numérisation rapide en Asie génère la croissance incrémentale la plus rapide. Les fournisseurs qui combinent une intelligence sectorielle spécifique avec des pipelines de données évolutifs enregistrent la plus forte adoption, les entreprises recherchant des données sur les menaces exploitables plutôt que volumineuses.[1]
Principaux Enseignements du Rapport
- Par secteur d'activité, la banque, les services financiers et l'assurance représentaient 27,1 % de la taille du marché des plateformes de renseignement sur les menaces en 2025 ; le secteur de la santé progresse à un CAGR de 24,3 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises contrôlaient 74,3 % des revenus de 2025 ; les petites et moyennes entreprises se développent à un CAGR de 24,2 %.
- Par modèle de déploiement, les plateformes basées sur le cloud détenaient 68,5 % de la part des revenus en 2025 ; les architectures hybrides devraient croître à un CAGR de 26,1 %.
- Par application, les opérations de sécurité représentaient 48,3 % des dépenses en 2025, tandis que la réponse aux incidents progresse à un CAGR de 26,4 %.
- Par zone géographique, l'Amérique du Nord était en tête avec une part de marché de 44,6 % dans les plateformes de renseignement sur les menaces en 2025, tandis que l'Asie-Pacifique devrait enregistrer un CAGR de 25,6 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Prolifération des cybermenaces sophistiquées ciblant les OT et l'IoT | +4.2% | Mondial ; plus fort dans les pôles industriels nord-américains et européens | Moyen terme (2 à 4 ans) |
| Montée en puissance des obligations réglementaires de signalement des menaces en temps réel | +3.8% | Amérique du Nord et UE en tant que premiers adoptants, expansion en Asie | Court terme (≤ 2 ans) |
| Adoption rapide des plateformes d'analyse de sécurité basées sur le cloud | +3.5% | Mondial ; adoption précoce en Amérique du Nord, accélération rapide en Asie | Court terme (≤ 2 ans) |
| Intégration de l'IA et du ML pour l'enrichissement et le triage automatisés des menaces | +4.1% | Mondial ; cas d'usage matures dans les marchés développés | Moyen terme (2 à 4 ans) |
| Expansion des marchés du darknet et de la cybercriminalité en tant que service | +2.9% | Mondial ; impact prononcé dans les économies émergentes | Long terme (≥ 4 ans) |
| Demande croissante de flux de renseignement sur les menaces spécifiques à chaque secteur | +2.7% | Mondial, prononcé dans les secteurs de la santé et des services financiers | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération des Cybermenaces Sophistiquées Ciblant les OT et l'IoT
Les attaques contre les technologies opérationnelles ont fortement augmenté à mesure que les adversaires ont découvert des interfaces non protégées entre les systèmes de production et les réseaux d'entreprise. En 2024, 76% des organisations ont signalé une intrusion dans leur infrastructure OT, avec 68 incidents publiquement confirmés ayant entraîné des conséquences physiques, soit une hausse de 19% par rapport à 2023. Les fabricants discrets ont subi des interruptions coûtant des dizaines à des centaines de millions de dollars par événement. Les contrôleurs hérités conçus sans mesures de protection d'authentification restent largement utilisés, tandis que le déploiement rapide de capteurs IoT multiplie les points d'entrée. Le secteur de l'énergie suit désormais 60 nouvelles vulnérabilités du réseau électrique quotidiennement, incitant les services publics à intégrer une surveillance continue des menaces qui signale les commandes malveillantes avant qu'elles ne se propagent dans les salles de contrôle.[2]À mesure que le risque d'interruption passe de la perte de données aux dommages physiques, la demande s'intensifie pour un renseignement sur les menaces enrichi d'un contexte au niveau des appareils.
Montée en Puissance des Obligations Réglementaires de Signalement des Menaces en Temps Réel
Les législateurs des deux côtés de l'Atlantique ont réduit les délais de divulgation, rendant la collecte manuelle de renseignements impraticable. Aux États-Unis, la SEC exige désormais que les sociétés cotées déposent les détails des incidents significatifs dans un délai de 4 jours ouvrables, et la règle CIRCIA en attente de la CISA obligera les entités d'infrastructure critique à notifier dans les 72 heures et les paiements de rançongiciels dans les 24 heures. La Loi sur la Résilience Opérationnelle Numérique européenne oblige les banques à déposer un rapport initial en 4 heures et un aperçu complet en 1 mois. Ces délais contraignent les plateformes à automatiser la corrélation des indicateurs, la notation de la provenance et la génération de récits afin que les équipes juridiques et dirigeantes puissent confirmer les faits rapidement. Les établissements financiers font face à des couches de déclaration supplémentaires dans le cadre des nouvelles règles anti-blanchiment d'argent prévues pour 2026, qui dépendent d'un renseignement riche pour retracer les anomalies de transactions.
Adoption Rapide des Plateformes d'Analyse de Sécurité Basées sur le Cloud
Avec 95% des entreprises exécutant déjà des charges de travail dans des clouds publics, les volumes de télémétrie ont dépassé la capacité des collecteurs sur site. Les organisations déploient désormais des pipelines de données de sécurité qui normalisent les journaux avant de les envoyer vers des moteurs de corrélation légers, contournant les modèles de coûts des SIEM liés aux plafonds d'ingestion de données. Les frameworks de streaming construits sur Apache Kafka et Spark permettent la correspondance en temps réel des indicateurs avec des référentiels à l'échelle du pétaoctet. L'élasticité du cloud permet aux défenseurs de déployer des clusters de calcul à la demande lors des pics d'attaques, puis de les réduire pour gérer les dépenses. Pour les secteurs réglementés qui doivent stocker localement des artefacts sensibles, les architectures hybrides maintiennent les charges utiles sur site tout en exploitant l'IA cloud pour l'enrichissement.
Intégration de l'IA et du ML pour l'Enrichissement et le Triage Automatisés des Menaces
L'IA augmente chaque phase, de la collecte à la réponse. Les systèmes agentiques devraient améliorer l'efficacité des SOC de 40% d'ici 2026, principalement en regroupant les alertes redondantes, en extrayant des entités à partir de flux non structurés et en proposant des étapes d'atténuation. Les modèles d'apprentissage automatique détectent des changements comportementaux subtils, tandis que les grands modèles de langage résument les discussions des adversaires pour réduire les cycles d'examen des analystes. Néanmoins, les entrées adversariales et la dérive des modèles créent de nouveaux vecteurs de risque, de sorte que de nombreuses entreprises adoptent des contrôles avec intervention humaine. Les programmes matures couplent la notation par IA avec des flux de travail de validation par des experts, garantissant que les recommandations de blocage automatisées reçoivent une validation contextuelle.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Volume élevé de faux positifs qui submergent les équipes SOC | -2.1% | Mondial, particulièrement aigu pour les organisations aux ressources limitées | Court terme (≤ 2 ans) |
| Pénurie d'analystes qualifiés en renseignement sur les menaces | -1.8% | Mondial ; plus fort dans les marchés émergents | Long terme (≥ 4 ans) |
| Obstacles à la confidentialité des données pour le partage transfrontalier de renseignements | -1.4% | UE et certaines parties de l'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Contraintes budgétaires parmi les entreprises de taille moyenne | -1.2% | Économies émergentes | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Volume Élevé de Faux Positifs Submergeant les Équipes SOC
Le personnel des SOC se débat avec un tsunami d'alertes alors que des règles de détection mal réglées inondent les consoles. Des études isolent quatre causes profondes, allant des ensembles de règles non informés à un enrichissement contextuel insuffisant qui rend les anomalies bénignes indiscernables des menaces réelles.[3] Les analystes contraints de trier en continu entrent en surcharge cognitive, augmentant le risque d'ignorer de véritables intrusions. Les moteurs de priorisation alimentés par l'IA gagnent du terrain, mais ils dépendent de données d'entraînement propres et d'une validation régulière, des investissements que de nombreuses entreprises de taille moyenne ne peuvent pas se permettre. Tant que les outils ne mûrissent pas, les taux élevés de faux positifs continuent de réduire la productivité et d'allonger le délai moyen de détection.
Pénurie d'Analystes Qualifiés en Renseignement sur les Menaces
Même si la convivialité des plateformes s'améliore, la supervision humaine qualifiée reste indispensable pour l'attribution des adversaires et le cadrage des risques. On estime que 89% des organisations prévoient d'agrandir leurs effectifs en cybersécurité uniquement pour satisfaire aux nouvelles obligations européennes en matière de résilience, mais le vivier de praticiens versés à la fois dans la criminalistique technique et dans les méthodes du renseignement reste mince. L'écart est plus important dans les régions émergentes où les instituts avancés sont rares. Les fournisseurs répondent en intégrant des flux de travail qui masquent la complexité analytique, mais sans professionnels chevronnés pour interpréter les schémas, l'automatisation seule ne peut pas fournir de conseils stratégiques.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Taille d'Organisation :
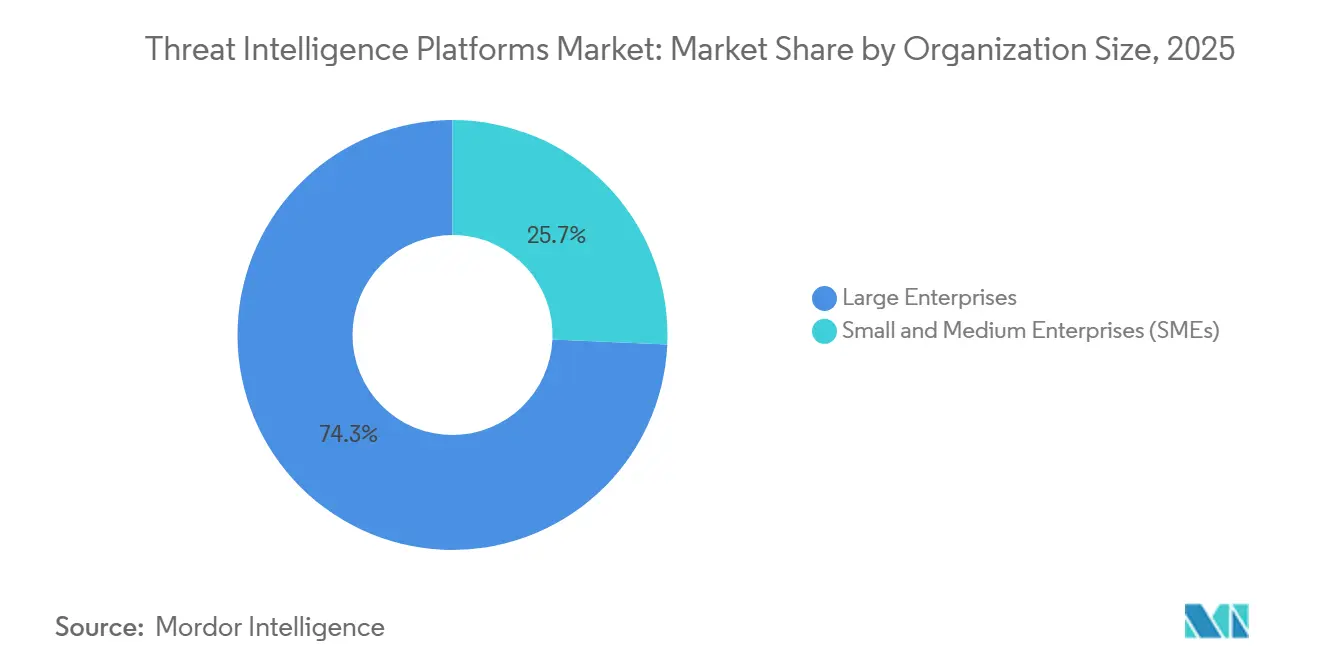
L'Échelle des Grandes Entreprises Stimule le Rattrapage des PMELes grandes entreprises détenaient 74,3 % de la part du marché des plateformes de renseignement sur les menaces en 2025, en consacrant des budgets de plusieurs millions de dollars à des centres d'opérations de sécurité mondiaux et à des moteurs de corrélation propriétaires. Leurs cadres de contrôle multicouches exigent des flux couvrant les points de terminaison, les environnements cloud et les sites industriels, générant une télémétrie volumineuse que seules les plateformes haut de gamme peuvent analyser efficacement. Dans le même temps, les PME représentent la cohorte à la croissance la plus rapide avec un CAGR de 24,2 %, la tarification SaaS supprimant l'obstacle en capital et les places de marché proposant des offres groupées de renseignement prêtes à l'emploi.
Les fournisseurs publient de plus en plus des éditions à plusieurs niveaux adaptées à la maturité des PME, associant la détection de base à des options de réponse gérée. La tendance à la démocratisation est portée par la flambée des primes de rançongiciels pour les petites entreprises et l'exposition juridique autrefois réservée aux grandes entreprises. En conséquence, l'adoption par les PME élargit le marché total adressable des plateformes de renseignement sur les menaces.
La livraison native du cloud est essentielle à la traction des PME. Des agents légers transmettent les événements essentiels sans saturer la bande passante, tandis que les back-ends mutualisés appliquent un scoring par IA qui distille les priorités en vues de synthèse quotidiennes. Les partenariats avec des fournisseurs de services gérés régionaux abaissent encore les barrières à l'entrée, offrant aux petits clients une expertise analytique à des niveaux d'abonnement alignés sur leur trésorerie. Sur l'horizon de prévision, la demande des PME devrait réduire l'écart d'adoption, bien que les dépenses absolues continuent de favoriser les acheteurs figurant au classement Fortune.
Par Modèle de Déploiement :
L'Hybride Devient la Valeur Par Défaut PratiqueLes déploiements cloud ont capté 68,5 % des revenus de 2025 grâce à l'élasticité du calcul et à la réduction des coûts de maintenance. Les entreprises ingèrent des pétaoctets de télémétrie, les enrichissent dans le cloud et exposent des indicateurs organisés via des API aux outils en aval. Cependant, les équipes de conformité, notamment dans les services financiers et le secteur public, insistent pour que les preuves brutes restent sur des serveurs qu'elles contrôlent physiquement. Les architectures hybrides — stockage local couplé à l'analytique cloud — affichent donc la trajectoire la plus rapide avec un CAGR de 26,1 %, signalant un changement structurel plutôt qu'une tendance passagère.
Dans le cadre du modèle hybride, les captures de paquets sensibles et les conservations légales restent dans les centres de données d'entreprise, tandis que les métadonnées et les hachages transitent par des canaux chiffrés vers des moteurs d'IA cloud pour une corrélation à grande échelle. L'architecture allie souveraineté et évolutivité, un compromis que les régulateurs approuvent de plus en plus. La complexité d'intégration demeure le principal obstacle ; les fournisseurs y répondent avec des plans de référence et des connecteurs pré-testés qui réduisent les délais de déploiement.
La flexibilité de placement des charges de travail atténue également l'exposition aux coûts. Les organisations acheminent la mise en correspondance d'indicateurs de routine vers des clouds régionaux à faible coût, en faisant appel à des ressources GPU premium uniquement lorsque des clusters d'anomalies émergent. Ce modèle de paiement à l'usage contraste avec les actualisations matérielles perpétuelles inhérentes aux infrastructures purement sur site, renforçant l'attrait économique du modèle hybride. En conséquence, l'adoption du modèle hybride est appelée à redéfinir les critères d'approvisionnement au sein des allocations globales de la taille du marché des plateformes de renseignement sur les menaces.
Par Application :
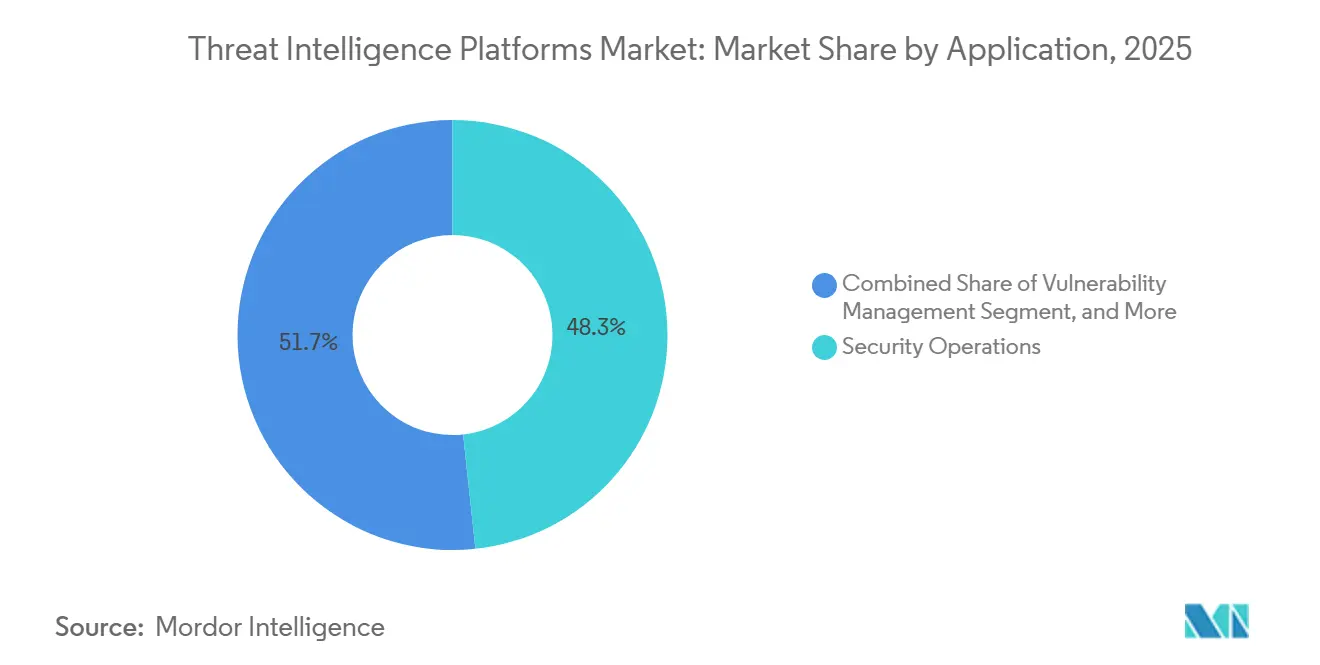
SOC-Centrique Aujourd'hui, Réponse aux Incidents DemainLes cas d'usage des centres d'opérations de sécurité ont généré 48,3 % des dépenses de 2025, les équipes intégrant le renseignement externe dans les flux de travail SIEM pour une détection plus précoce. La corrélation des journaux internes avec les indicateurs externes accélère la perturbation de la chaîne d'attaque et sous-tend les architectures de confiance zéro. Pourtant, la réponse aux incidents enregistre désormais la croissance la plus forte, affichant un CAGR de 26,4 %, les régulateurs comprimant les fenêtres de divulgation et les conseils d'administration exigeant des rapports forensiquement défendables.
Les intervenants modernes attendent de leur plateforme qu'elle récupère le contexte historique, cartographie l'infrastructure adverse et génère automatiquement des résumés narratifs en quelques minutes après une alerte. L'intégration avec les outils de gestion des dossiers et les suites de forensique numérique positionne le renseignement sur les menaces comme la colonne vertébrale centrale du savoir qui pilote les manuels de confinement.
En parallèle, les modules de gestion des vulnérabilités exploitent la télémétrie d'exploitation en direct pour prioriser les cycles de correctifs. Les tableaux de bord de risque et de conformité traduisent les données sur les menaces en cartes thermiques prêtes pour les conseils d'administration, tandis que les couches avancées de chasse aux menaces permettent aux analystes expérimentés de naviguer dans des bases de données graphiques et d'identifier des relations cachées. Ces applications adjacentes diversifient les sources de revenus, mais les scénarios de centre d'opérations de sécurité et de réponse aux incidents continueront de dominer la part à court terme de la taille du marché des plateformes de renseignement sur les menaces.
Note: Les parts de tous les segments individuels sont disponibles à l'achat du rapport
Par Secteur Industriel :
Forteresse Financière, Essor de la SantéLes institutions financières représentaient 27,1 % des dépenses de 2025, reflétant à la fois l'attractivité des actifs et une surveillance réglementaire stricte. Les réseaux de paiement, les banques d'investissement et les assureurs distillent les flux de renseignement en analytique de fraude, en scoring d'anomalies et en surveillance anti-blanchiment, intégrant le renseignement dans les flux de travail orientés client.
Le secteur de la santé, cependant, enregistre l'expansion la plus rapide avec un CAGR de 24,3 %. L'attaque par rançongiciel de 2024 contre un important processeur de sinistres, qui a perturbé 74 % des hôpitaux américains, a souligné les enjeux de sécurité des patients, incitant les conseils d'administration à financer le déploiement de plateformes. Les dossiers médicaux se négocient jusqu'à 1 000 USD sur les marchés illicites, incitant les attaquants et amplifiant les conséquences des violations.
Les opérateurs gouvernementaux, de défense et d'énergie s'appuient également fortement sur des flux sectoriels ciblés qui mettent en évidence les tactiques des États-nations. La demande dans le commerce de détail et le commerce électronique augmente à mesure que l'écrémage de cartes et le bourrage d'identifiants poussent les commerçants vers une surveillance proactive. Dans tous les secteurs, le passage d'une consommation de renseignement axée sur la conformité à une consommation alignée sur les risques élargit la diversité des cas d'usage au sein du marché des plateformes de renseignement sur les menaces.
Analyse Géographique
Marché des Plateformes de Renseignement sur les Menaces en Amérique du Nord
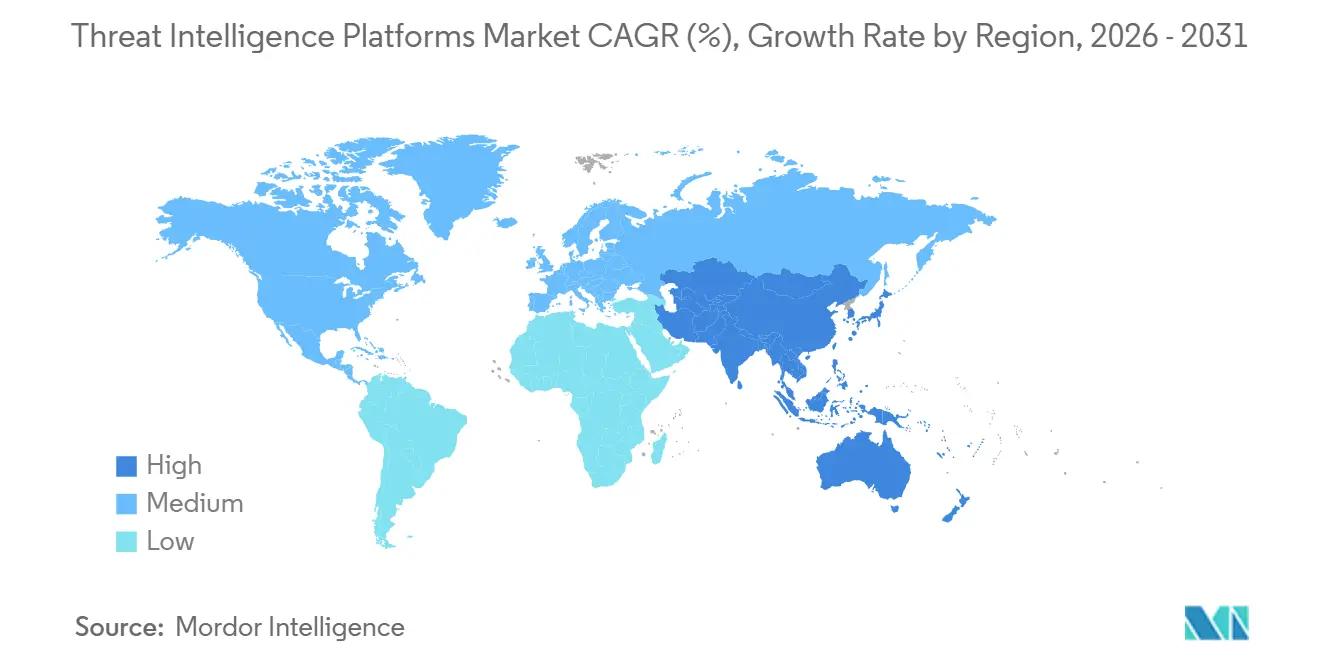
L'Amérique du Nord a maintenu une part de 44,6 % en 2025, soutenue par un écosystème de fournisseurs mature et un réseau dense de collectifs de partage d'informations tels que les ISAC. Les réglementations fédérales — divulgation d'incidents SEC dans les 4 jours ouvrables et le futur signalement CIRCIA sous 72 heures — consacrent les plateformes de renseignement comme des nécessités de conformité. Les États-Unis appliquent également des cadres sectoriels spécifiques tels que NERC CIP, qui imposent la cartographie des menaces sur les systèmes de contrôle des services publics. Le Canada renforce ses capacités grâce à des accords transfrontaliers d'échange de données, tandis que le régulateur financier mexicain intègre les résultats des plateformes dans des tableaux de bord de risque systémique.
Marché des Plateformes de Renseignement sur les Menaces en Asie-Pacifique
L'Asie-Pacifique affiche la croissance la plus rapide avec un CAGR de 25,6 % alors que l'adoption des services numériques s'accélère et que les cyberadversaires intensifient leurs opérations. Les groupes de menaces persistantes avancées dans la région weaponisent de plus en plus l'IA générative, contraignant le Japon, la Corée du Sud et l'Australie à subventionner l'acquisition de plateformes commerciales dans le cadre de la défense des infrastructures critiques. Les CERT soutenus par les gouvernements en Inde et à Singapour favorisent les flux de renseignement public-privé, accélérant les partenariats avec des fournisseurs locaux qui adaptent les modèles de langage aux menaces régionales. Malgré des régimes juridiques disparates, la dynamique du marché l'emporte sur les frictions d'interopérabilité, faisant de l'Asie-Pacifique un acteur central de la croissance incrémentale du marché des plateformes de renseignement sur les menaces.
Marché des Plateformes de Renseignement sur les Menaces en Europe
L'Europe enregistre une adoption régulière ancrée dans la Directive NIS 2 et le Règlement sur la résilience opérationnelle numérique. Les banques doivent désormais transmettre une notification initiale d'incident cybernétique dans un délai de 4 heures, une obligation qui n'est réalisable qu'en intégrant la collecte et la corrélation automatisées. La France et l'Allemagne cofinancent des pôles industriels qui centralisent les indicateurs du secteur énergétique, tandis que le Centre national de cybersécurité du Royaume-Uni diffuse des flux personnalisés aux petites entreprises. Les États d'Europe de l'Est, confrontés à des tensions géopolitiques accrues, accélèrent le déploiement des plateformes pour les opérateurs de réseaux électriques et de télécommunications. Dans l'ensemble, la demande portée par les politiques publiques en Europe stabilise les revenus malgré les obstacles liés à la souveraineté des données qui ralentissent l'échange transfrontalier de flux de renseignement.
Paysage Concurrentiel
La structure du marché se resserre à mesure que les géants acquisitifs intègrent le renseignement sur les menaces dans des clouds de sécurité plus larges. Mastercard a conclu un accord de 2,65 milliards USD pour Recorded Future en décembre 2024 afin d'intégrer des flux prédictifs dans les moteurs d'analyse de fraude aux paiements, faisant écho à l'acquisition de Mandiant par Google pour 5,4 milliards USD l'année précédente.[4] L'acquisition de Cybersixgill par Bitsight pour 115 millions USD a étendu la cartographie de la surface d'attaque externe avec la reconnaissance du web sombre, tandis que Palo Alto Networks a intégré la télémétrie SaaS QRadar d'IBM pour améliorer le débit de corrélation de Cortex XSIAM.
Le leadership se concentre désormais autour de Recorded Future, Google et CrowdStrike, chacun couplant des collections propriétaires avec des analyses à l'échelle machine. Ces trois fournisseurs commandent collectivement une part significative du marché des plateformes de renseignement sur les menaces et disposent des budgets de R&D pour automatiser les pipelines d'enrichissement que les petits concurrents peinent à égaler. Pourtant, des opportunités d'espace blanc persistent dans les flux de niche — systèmes de contrôle industriel, micrologiciels de dispositifs médicaux, visibilité de la chaîne d'approvisionnement — où les spécialistes offrent de la profondeur plutôt que de l'étendue.
Les écosystèmes de partenaires gagnent en valeur stratégique. Les plateformes en marque blanche des fournisseurs de services de sécurité gérés compensent les pénuries d'analystes parmi les clients du marché intermédiaire, tandis que les hyperscalers cloud regroupent des flux de menaces natifs avec des crédits de calcul. La différenciation concurrentielle repose de plus en plus sur la fraîcheur de la livraison, la transparence des algorithmes de notation et le degré d'intégration des flux de travail dans les outils de gestion des tickets, DevSecOps et les portails de risque au niveau du conseil d'administration. Les fournisseurs qui marient la rapidité avec l'interprétabilité semblent les mieux positionnés pour capturer les ventes additionnelles dans le marché des plateformes de renseignement sur les menaces en évolution.
Leaders du Secteur des Plateformes de Renseignement sur les Menaces
-
Recorded Future, Inc.
-
Mandiant, Inc.
-
CrowdStrike Holdings, Inc.
-
Anomali, Inc.
-
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Plateformes de Renseignement sur les Menaces Entreprises couvertes dans ce rapport
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- EclecticIQ B.V.
- Flashpoint (Flashpoint Global Partners, LLC)
- Digital Shadows Ltd. (ReliaQuest, Inc.)
- Mandiant, Inc. (Google LLC)
- IntSights Cyber Intelligence Ltd. (Rapid7, Inc.)
- Cybersixgill Ltd.
- Group-IB Global Private Ltd.
- AO Kaspersky Lab (Threat Intelligence Services)
- LookingGlass Cyber Solutions, Inc.
- ZeroFOX Holdings, Inc.
- Palo Alto Networks, Inc. (Unit 42)
- CrowdStrike Holdings, Inc. (Falcon X)
- IBM Corporation (X-Force)
- Cisco Systems, Inc. (Talos)
- Check Point Software Technologies Ltd. (ThreatCloud)
- Fortinet, Inc. (FortiGuard Labs)
- Secureworks, Inc. (Counter Threat Unit)
- Trend Micro Incorporated (Trend Micro Research)
- AT&T Cybersecurity (AlienVault OTX)
- LogRhythm, Inc. (MistNet ThreatIntel)
- Proofpoint, Inc. (Emerging Threats)
- RSA Security LLC (NetWitness Threat Insights)
Développements industriels récents dans Marché des Plateformes de Renseignement sur les Menaces
- Juillet 2025 : Une panne généralisée de CrowdStrike a souligné la nécessité de pipelines de télémétrie diversifiés et d'une gestion rigoureuse des changements.
- Juin 2025 : Securonix a accepté d'acquérir ThreatQuotient pour fusionner la détection des menaces avec la réponse aux incidents pilotée par l'IA.
- Avril 2025 : Kevin Mandia a quitté son poste de PDG de Mandiant alors que Google intégrait les unités de renseignement sur les menaces et de réponse aux incidents.
- Janvier 2025 : Le programme anti-blanchiment d'argent du FinCEN pour les conseillers en investissement exigera des rapports d'activités suspectes appuyés par un renseignement sur les menaces en temps réel.
Portée du Rapport Mondial sur le Marché des Plateformes de Renseignement sur les Menaces
Aperçu de la segmentation
| Grandes Entreprises |
| Petites et Moyennes Entreprises (PME) |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Opérations de Sécurité |
| Réponse aux Incidents |
| Gestion des Risques et de la Conformité |
| Gestion des Vulnérabilités |
| Autres |
| BFSI |
| Informatique et Télécommunications |
| Gouvernement et Défense |
| Santé |
| Commerce de Détail et Commerce Électronique |
| Énergie et Services Publics |
| Autres |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
| Par Taille d'Organisation | Grandes Entreprises | ||
| Petites et Moyennes Entreprises (PME) | |||
| Par Modèle de Déploiement | Basé sur le Cloud | ||
| Sur Site | |||
| Hybride | |||
| Par Application | Opérations de Sécurité | ||
| Réponse aux Incidents | |||
| Gestion des Risques et de la Conformité | |||
| Gestion des Vulnérabilités | |||
| Autres | |||
| Par Secteur Industriel | BFSI | ||
| Informatique et Télécommunications | |||
| Gouvernement et Défense | |||
| Santé | |||
| Commerce de Détail et Commerce Électronique | |||
| Énergie et Services Publics | |||
| Autres | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Royaume-Uni | ||
| Allemagne | |||
| France | |||
| Italie | |||
| Espagne | |||
| Russie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Inde | |||
| Japon | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | |||
| Turquie | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Reste de l'Afrique | |||
Questions Clés Répondues dans le Rapport
Quelle est la valeur attendue du marché des plateformes de renseignement sur les menaces d'ici 2031 ?
La taille du marché des solutions de sécurité des serveurs est de 28,96 milliards USD en 2025 et devrait atteindre 40,79 milliards USD d'ici 2031.
Quel taux de croissance est prévu pour les solutions de sécurité des serveurs jusqu'en 2031 ?
Le chiffre d'affaires devrait progresser à un CAGR de 7,7 %, pour atteindre 41,95 milliards USD d'ici 2031.
Quel segment détient la plus grande part des dépenses ?
Les services sont en tête avec une part de revenus de 40,2%, portés par la demande d'offres de sécurité gérées et professionnelles.
Quelle géographie se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 11,2%, propulsée par les mandats de cloud souverain et l'expansion des centres de données.
Pourquoi les PME augmentent-elles leurs budgets de sécurité ?
Les PME font face à des attaques de rançongiciels croissantes et à un écart important entre les coûts de conformité et les pénalités de non-conformité, encourageant de nouveaux investissements dans des protections gérées et basées sur le cloud.
Comment les fournisseurs différencient-ils leurs plateformes de sécurité des serveurs ?
Les fournisseurs intègrent l'analyse par IA, des moteurs de politique unifiés et la prise en charge du calcul confidentiel tout en poursuivant des acquisitions pour offrir des suites de protection larges et de bout en bout.