Taille et part du marché de la cybersécurité en Indonésie
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
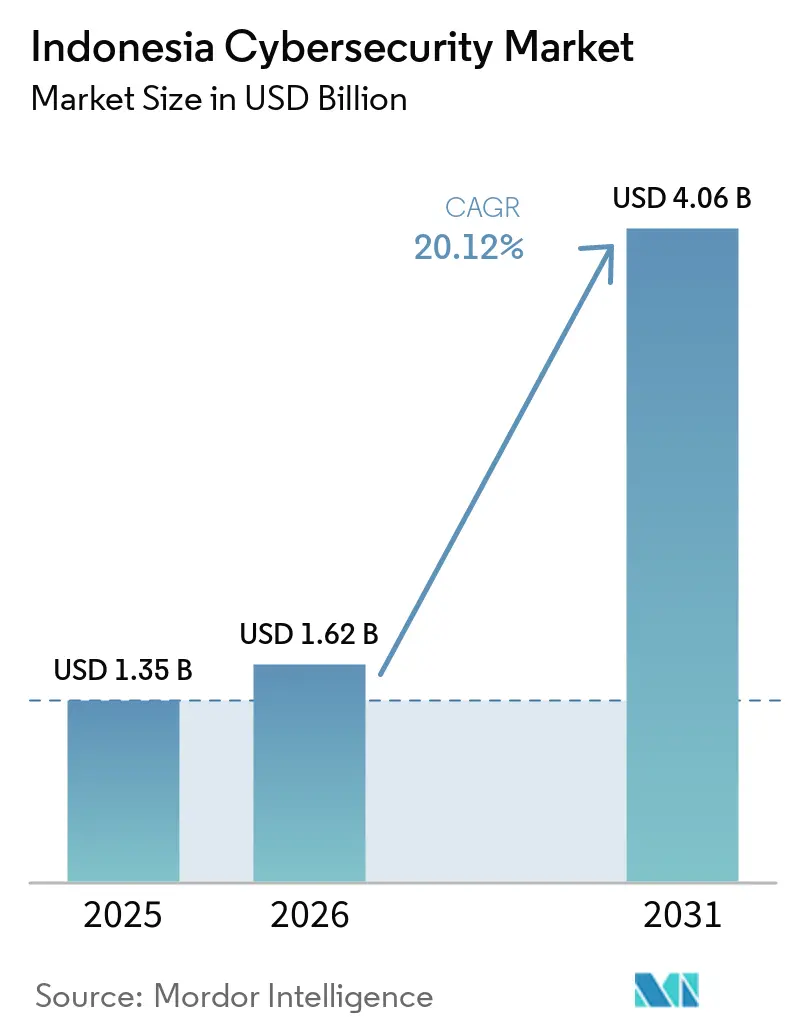
| Taille du marché de l'année de base (2025) | 1.35 Milliards de dollars |
| Taille du Marché (2026) | 1.62 Milliards de dollars |
| Taille du Marché (2031) | 4.06 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 20.12 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en Indonésie par Mordor Intelligence
La taille du marché de la cybersécurité en Indonésie est projetée à 1,35 milliard USD en 2025, 1,62 milliard USD en 2026, et devrait atteindre 4,06 milliards USD d'ici 2031, avec un CAGR de 20,12 % de 2026 à 2031.
L'expansion reflète la position de l'Indonésie en tant qu'économie numérique la plus attaquée d'Asie du Sud-Est, enregistrant 3 300 tentatives d'intrusion par semaine tout en n'allouant que 0,02 % de son PIB aux dépenses de sécurité. L'adoption des paiements en temps réel BI-FAST, des codes marchands QRIS et du programme de Centre national de données de 164 millions EUR a élargi la surface de menace, stimulant une adoption rapide des solutions. L'intensification des campagnes de rançongiciels, telle que la demande de 8 millions USD de Brain Cipher contre le Centre national de données temporaire, a poussé les entreprises publiques et les secteurs réglementés à accélérer leurs dépenses[1]. Parallèlement, l'engagement de Microsoft de 1,7 milliard USD dans l'infrastructure d'intelligence artificielle et le projet de centre de données de Batam de Telkom à hauteur de 1,5 billion Rp signalent des constructions de capacités à grande échelle qui remodèleront la dynamique concurrentielle. Cependant, les pénuries de talents certifiés et la surveillance fragmentée entre le BSSN, Kominfo et l'OJK tempèrent le potentiel de croissance à court terme.
Principaux enseignements du rapport
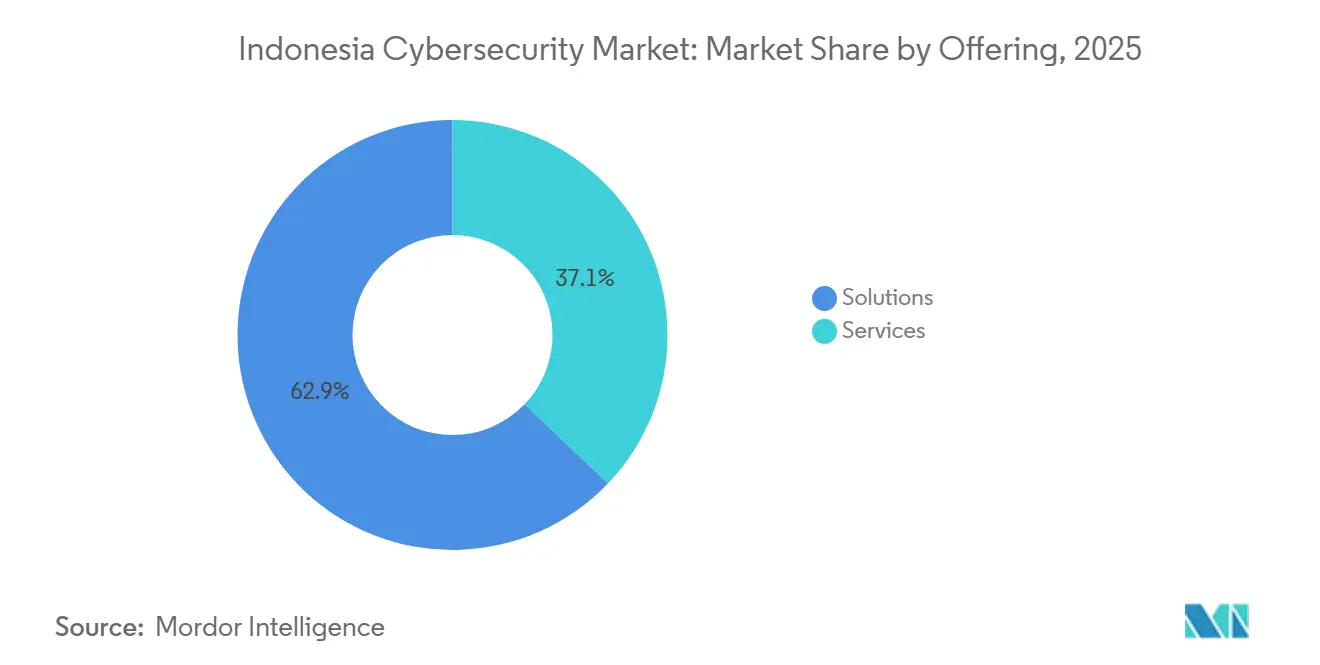
- Par offre, les solutions ont représenté 62,86 % de la part de marché de la cybersécurité en Indonésie en 2025 ; les services gérés sont positionnés pour afficher le CAGR le plus rapide de 21,14 % d'ici 2031.
- Par mode de déploiement, le déploiement sur site a conservé 53,33 % de la taille du marché de la cybersécurité en Indonésie en 2025, tandis que la protection fournie par le cloud devrait croître à un CAGR de 23,92 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont détenu 70,15 % de la part de marché de la cybersécurité en Indonésie en 2025 ; le segment des PME devrait se développer à un CAGR de 21,93 % jusqu'en 2031.
- Par secteur d'utilisation final, le secteur BFSI a contrôlé 24,55 % de la taille du marché de la cybersécurité en Indonésie en 2025, tandis que la santé devrait atteindre le CAGR le plus rapide de 22,58 % d'ici 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché de la cybersécurité en Indonésie
Analyse de l'impact des moteurs*
| Moteur | ( ~ ) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Hausse des transactions de paiement numérique via BI-FAST et QRIS | +4.2% | National, concentré dans les centres urbains de Java | Moyen terme (2-4 ans) |
| Déploiement du Centre national de données (PDN) gouvernemental | +3.8% | National, sites clés à Cikarang, Batam, Nusantara | Court terme (≤ 2 ans) |
| Augmentation des incidents de rançongiciels dans les entreprises publiques | +3.1% | National, intensité plus élevée à Jakarta et dans les zones industrielles | Court terme (≤ 2 ans) |
| Adoption de la 5G et de l'Industrie 4.0 à Bekasi-Karawang | +2.9% | Corridor manufacturier de Java occidental | Moyen terme (2-4 ans) |
| Application de la loi sur la protection des données personnelles (UU PDP) | +2.7% | National, plus stricte dans les secteurs BFSI et santé | Moyen terme (2-4 ans) |
| Expansion de la banque numérique islamique | +1.8% | National, plus forte dans les régions à majorité musulmane | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Hausse des transactions de paiement numérique alimentée par les mandats BI-FAST et QRIS
Les volumes QRIS ont augmenté de 194,06 % en avril 2024 et de 217,33 % en août 2024, élargissant la surface d'attaque à 14,78 millions de PME acceptant désormais les codes en temps réel[2]. Les valeurs des transactions devraient atteindre 115,34 milliards USD en 2025, contraignant les émetteurs et les acquéreurs à déployer des analyses avancées de détection des fraudes. Bank Neo Commerce a déjà signalé des escroqueries par hypertrucage pilotées par l'IA, soulignant l'urgence des contrôles biométriques et comportementaux sur les réseaux de paiement. Le Plan directeur du système de paiement national de la Banque d'Indonésie pousse à un passage du règlement par lots vers le règlement instantané, ce qui élève encore les exigences en matière de vitesse de détection. Par conséquent, les outils de prévention des intrusions basés sur le réseau et de sécurité des API passent d'optionnels à obligatoires dans les écosystèmes de paiements au détail.
Programme PDN (Centre national de données) gouvernemental accélérant les dépenses en cybersécurité
Le site de Cikarang héberge à lui seul 25 000 cœurs, 200 To de mémoire et 40 Po de stockage, consolidant 629 silos de données gouvernementaux hérités. Une interruption due à un rançongiciel en juin 2024 ayant perturbé 282 agences a validé les préoccupations en matière de vulnérabilité et conduit à des achats d'urgence de passerelles à confiance zéro et d'orchestration de sauvegardes. Les constructions parallèles à Batam et à Nusantara sous-tendront des stratégies de cloud souverain exigeant des réseaux à micro-segmentation, des sauvegardes immuables et des réponses aux incidents automatisées. Les fournisseurs proposant des centres de données en boîte, des plateformes AI-SOC et des tableaux de bord de conformité sont bien positionnés pour ce cycle de dépenses pluriannuel dans le secteur public.
Augmentation des incidents de rançongiciels dans les entreprises publiques indonésiennes
Les tactiques de LockBit 3.0 utilisées dans l'extorsion de 8 millions USD de Brain Cipher ont mis en évidence des lacunes dans l'isolation des terminaux et la gestion des accès privilégiés, incitant les entreprises publiques à réévaluer leurs bases d'hygiène cybernétique. La violation de 1,5 To de Bank Syariah Indonesia et la divulgation de Bank Rakyat Indonesia en décembre 2024 ont déclenché des exercices de simulation à l'échelle du secteur et des tests de sauvegarde. Le BSSN a documenté 130 événements de rançongiciels uniques en 2024, déclenchant son règlement n° 1/2024 sur la déclaration obligatoire d'incidents. Ce schéma a fait évoluer les préférences d'achat vers la détection et réponse managées (MDR) et les modules complémentaires de stockage immuable, les assureurs resserrant les conditions de souscription pour les entités dépourvues de couverture EDR.
Déploiements de la 5G et de l'Industrie 4.0 dans le couloir manufacturier de Bekasi-Karawang
La méga-usine de Pegatron à Batam illustre des cellules robotiques compatibles 5G et une inspection qualité par IA en périphérie qui reposent sur des liaisons en temps réel à faible latence. Java occidental accueillant désormais 40 % des ventes récentes de terrains industriels, les fabricants intègrent les couches OT et IT, exposant les contrôleurs logiques programmables et les nœuds SCADA à des exploits à distance. Les PME locales affichent un score d'indice de maturité technologique de 3,65 mais ont besoin d'orientations sur les pare-feu de zonage et la détection d'anomalies adaptée au trafic des technologies opérationnelles. Les fournisseurs proposant la découverte d'actifs et la surveillance des protocoles industriels gagnent du terrain à mesure que les usines évoluent vers des boucles de données de maintenance prédictive.
Analyse de l'impact des freins*
| Frein | ( ~ ) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Pénurie de talents en cybersécurité certifiés et bahasa-phones | -2.8% | Nationale, aiguë dans les villes de rang 2 | Long terme (≥ 4 ans) |
| Infrastructures sur site héritées dans les entreprises de rang 2 | -2.1% | Centres urbains secondaires | Moyen terme (2-4 ans) |
| Supervision fragmentée entre BSSN, Kominfo, OJK | -1.9% | Nationale, tous secteurs réglementés | Court terme (≤ 2 ans) |
| Faible pénétration de la cyberassurance | -1.4% | National, plus faible dans les cohortes de PME | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de talents en cybersécurité certifiés et bahasa-phones
L'Indonésie a besoin de 100 000 spécialistes en sécurité d'ici 2025 mais n'en produit qu'une fraction, malgré la formation de 500 000 personnes par la bourse Digital Talent Scholarship entre 2018 et 2024. Les primes salariales détournent les personnels seniors vers les fintechs et les télécommunications, laissant les équipes d'infrastructure critique en sous-effectif. Les packages d'entrée de gamme, en moyenne de 120 à 180 millions IDR par an, dissuadent les PME de recruter des analystes internes. Par conséquent, la demande de contrats de prestataire de services de sécurité managés (MSSP) et d'outils SOC automatisés augmente, mais des délais d'intégration prolongés retardent encore la préparation à la réponse aux incidents.
Supervision fragmentée créant une ambiguïté de conformité
Les entreprises jonglent avec des mandats parallèles — les normes d'incidents du BSSN, l'application PDP de Kominfo, les règles fintech de l'OJK et la réglementation SysSec 2/2024 de la Banque d'Indonésie — engendrant une fatigue des audits et des rapports dupliqués. Lors de la panne du Centre national de données, le chevauchement des structures de commandement a ralenti l'analyse des causes profondes, illustrant l'absence d'une cyberdoctrine unifiée. Les multinationales allouent donc des budgets disproportionnés à l'interprétation juridique et aux couches supplémentaires de gouvernance, freinant l'investissement à court terme dans les outils de défense proactive, en particulier parmi les nouveaux entrants aux ressources limitées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : domination mixte des solutions et montée en puissance des services
Les solutions ont généré 62,86 % des revenus de 2025, portées par les pare-feux réseau, les passerelles web sécurisées et les agents de point de terminaison qui répondent à la montée des rançongiciels en Indonésie. La taille du marché de la cybersécurité en Indonésie pour les solutions s'est élevée à 0,85 milliard USD en 2025 et suit une trajectoire de croissance à deux chiffres, les déploiements PDN et la conformité BI-FAST stimulant des mises à niveau de plateformes globales. Les lignes de prévention des pertes de données et de gouvernance des identités bénéficient des pénalités pouvant atteindre 2 % du chiffre d'affaires prévues par la loi sur la protection des données personnelles, incitant les conseils d'administration à financer le chiffrement et les coffres-forts d'accès privilégié. Par ailleurs, la demande de protection des charges de travail en conteneurs augmente parmi les banques numériques natives déployant des microservices.
Les services gérés devraient enregistrer un CAGR de 21,14 %, dépassant les produits alors que les RSSI surchargés se tournent vers des contrats axés sur les résultats. Les abonnements MDR, SOC-en-tant-que-service et gestion des vulnérabilités s'avèrent attractifs pour les PME qui manquent d'analystes disponibles en permanence. Les branches de conseil regroupent des architectures de référence zéro confiance et des évaluations des écarts réglementaires pour simplifier l'intégration. Le marché de la cybersécurité en Indonésie continue de s'appuyer sur une livraison hybride, les fournisseurs proposant le renouvellement du matériel, la licence logicielle et la détection gérée dans une tarification unifiée par utilisateur pour réduire les obstacles aux dépenses d'investissement.


Par mode de déploiement : la tradition face à l'accélération du cloud
Les infrastructures sur site ont capté 53,33 % des dépenses de 2025, car Bank Indonesia, l'OJK et le BSSN accordent toujours la priorité à la résidence des données. Les institutions financières exigent une gestion locale des clés, et les entreprises publiques conservent des mainframes qui s'intègrent mal aux contrôles du cloud public. En conséquence, la part de marché de la cybersécurité en Indonésie pour les modules de sécurité matériels sur site, les appliances de segmentation réseau et les boîtiers SIEM est restée élevée malgré leurs longs cycles de renouvellement.
La sécurité fournie par le cloud, cependant, se développe à un CAGR de 23,92 % à mesure que les régions Microsoft Azure Indonésie, AWS Jakarta et les sites hyperscale de Batam de Telkom entrent en service. Les offres SWG, CASB et SASE fournies en mode SaaS trouvent un écho auprès des banques numériques natives et des applications de vente au détail qui font évoluer les pics de transactions. La taille du marché de la cybersécurité en Indonésie pour la sécurité cloud devrait dépasser 1,85 milliard USD d'ici 2031, portée par les architectures « modèle vers données » imposées par la politique One Data. Les approches de maillage hybride, plan de données local et plan de contrôle cloud, émergent comme la conception de référence pour répondre à la fois aux besoins de conformité et d'agilité.
Par taille d'organisation : budgets des grandes entreprises face à la dynamique des PME
Les grandes entreprises ont représenté 70,15 % des revenus de 2025, reflétant de larges empreintes SOC, des défenses multi-vecteurs et des dépenses de conformité dans les secteurs bancaire, télécom et manufacturier. Les conseils d'administration approuvent des dépenses à sept chiffres pour les XDR pilotés par l'intelligence artificielle, les fermes de leurres et les contrats de red team à la suite de violations médiatisées. Beaucoup ont commencé à consolider la prolifération des outils, en se tournant vers des fournisseurs de plateformes qui promettent des analyses inter-domaines et une rationalisation des licences.
À l'inverse, les PME affichent un CAGR de 21,93 %, réduisant l'écart à mesure que l'adoption de QRIS et l'application de la loi PDP contraignent même les micro-commerçants à mettre en œuvre PCI-DSP et une protection de base des points de terminaison. Les offres natives du cloud tarifées par commerçant sont populaires, et les portails d'approvisionnement électronique gouvernementaux exigent de plus en plus la preuve d'une conformité ISO 27001. Les associations du secteur de la cybersécurité en Indonésie pilotent des programmes d'achat groupé afin que les coopératives puissent accéder aux alertes SOC à coût réduit, libérant ainsi davantage la demande latente des PME.
Par secteur d'utilisation final : maintien du BFSI, montée en puissance de la santé
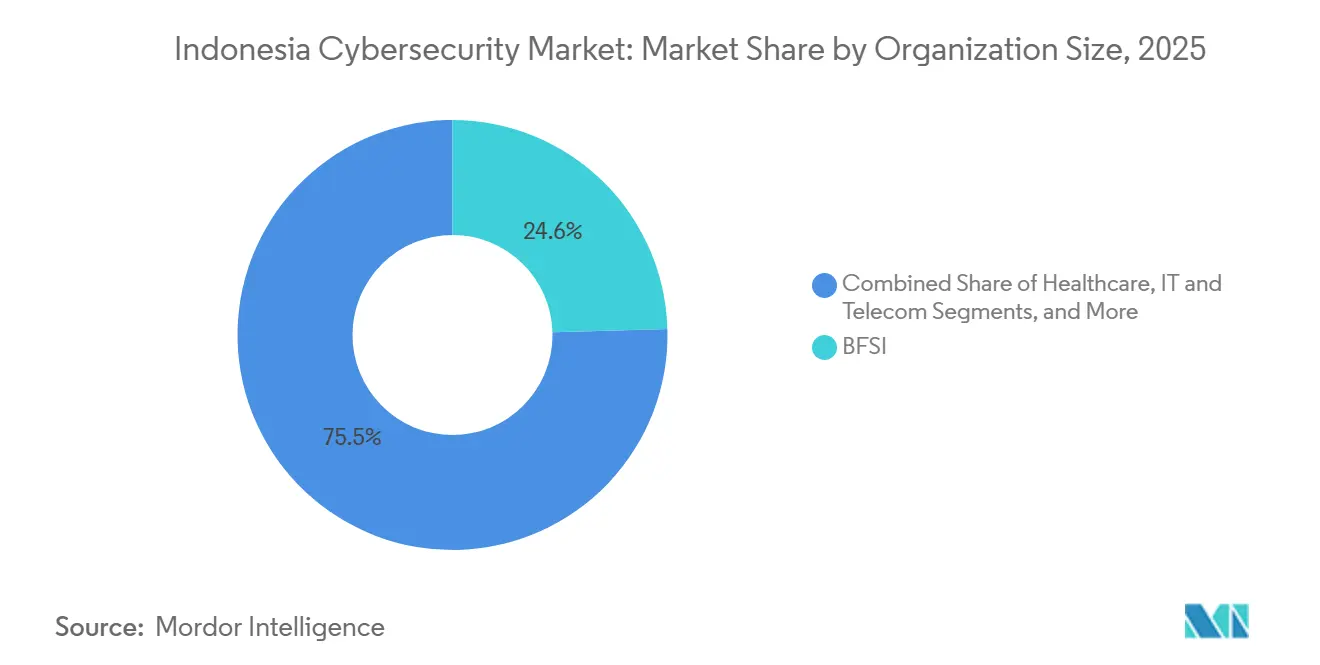
Le BFSI a représenté 24,55 % de la valeur de 2025, les banques traditionnelles, les challengers numériques et les institutions islamiques ayant tous renforcé leurs passerelles API et leurs dispositifs de tokenisation. La taille du marché de la cybersécurité en Indonésie pour les solutions bancaires devrait dépasser 1,28 milliard USD d'ici 2031, guidée par la volonté de Bank Indonesia de promouvoir les paiements en temps réel et les directives de risque cyber de Bâle III. Les suites de gestion de la fraude avec analyse de charge utile par apprentissage automatique sont désormais incontournables pour les dix premiers prêteurs.
La santé, progressant à un CAGR de 22,58 %, rattrape rapidement son retard à mesure que les déploiements de dossiers médicaux électroniques et l'expansion de la télémédecine mettent en ligne des données personnelles sensibles. Les audits TIC provinciaux révélant un écart de préparation de 2,74 sur une échelle de 5 points ont déclenché de nouvelles lignes budgétaires pour le renforcement des systèmes d'information hospitaliers. La première vague d'investissements en sécurité se concentre sur le chiffrement des données des patients, la sécurisation des PACS et l'accès à deux facteurs pour les cliniciens. Les fournisseurs proposant une cartographie de conformité de type HIPAA à la loi PDP indonésienne bénéficient d'un avantage de premier entrant à mesure que les groupes hospitaliers consolident leurs achats à l'échelle des provinces.
Analyse géographique
Jakarta, Depok, Tangerang et Bekasi forment l'épicentre du marché de la cybersécurité en Indonésie, contribuant ensemble à plus de la moitié des dépenses annuelles grâce à la densité des pôles financiers et des ministères gouvernementaux. Les clusters de centres de données à Cikarang alimentent les déploiements de cloud souverain, tandis que la région du Grand Jakarta accueille la majorité des installations SOC. L'axe manufacturier Bekasi-Karawang en Java occidental suit de près, générant une demande croissante de pare-feux OT et de systèmes de détection d'intrusion industriels qui protègent les lignes de production connectées en 5G.
L'île de Batam à Sumatra arrive à maturité en tant que nœud régional après que Microsoft, Telkom et Pegatron ont soutenu des usines hyperscale et 5G. La taille du marché de la cybersécurité indonésien à Batam est parmi les plus dynamiques du marché régional, la connectivité transfrontalière avec Singapour accélérant les charges de travail fintech et d'analyse de données. L'Indonésie orientale, notamment les Célèbes et la Papouasie, reste naissante mais bénéficie du projet de fibre optique Palapa Ring de Kominfo, qui réduit la latence et encourage l'adoption sécurisée de l'e-gouvernement.
Les disparités régionales persistent : les villes de niveau 2 telles que Semarang, Makassar et Balikpapan s'appuient souvent sur des outils périmètre obsolètes et font face à des lacunes aiguës en capital humain. Les programmes de subventions gouvernementaux liés à la conformité PDP visent à réduire cet écart en subventionnant l'adoption de SWG fourni par le cloud et de sécurité de messagerie dans les agences municipales. La future capitale Nusantara offre une opportunité de terrain vierge pour concevoir une infrastructure cyber-résiliente de toutes pièces, établissant potentiellement de nouveaux repères pour les déploiements de villes intelligentes sécurisées en Asie du Sud-Est.
Paysage réglementaire
La gouvernance de la cybersécurité en Indonésie repose sur le Badan Siber dan Sandi Negara (BSSN), désigné comme coordinateur national en vertu du règlement présidentiel n° 28 de 2021. Une couche politique plus récente, le règlement présidentiel n° 47 de 2023 (entré en vigueur le 20 juillet 2023), formalise une stratégie nationale de cybersécurité et une structure de gestion des crises cybernétiques, ce qui accroît les attentes en matière de préparation interinstitutionnelle et clarifie les rôles lors d'incidents majeurs.
La conformité opérationnelle est façonnée par les réglementations du BSSN et les règles sectorielles appliquées par le ministère de la Communication et du Numérique (Komdigi), la Bank Indonesia et l'OJK, ce qui entraîne des obligations parallèles en matière de gestion des incidents et de contrôles. Le règlement BSSN n° 2 de 2024 renforce les exigences de planification de continuité pour les ministères et les opérateurs de systèmes électroniques, tandis que le règlement BSSN n° 8 de 2020 continue de fixer les exigences de base pour la mise en œuvre de la sécurité des systèmes électroniques, renforçant la demande de contrôles auditables, de plans de contingence testés et de flux de reporting dans l'ensemble des services critiques.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité en Indonésie commence par des fournisseurs mondiaux de plateformes et de produits proposant des technologies de sécurité réseau, des terminaux, de l'identité et du cloud. La localisation est généralement assurée par des distributeurs et intégrateurs de systèmes indonésiens, qui gèrent le regroupement, le déploiement et la documentation de conformité pour les exigences locales. Pour les déploiements dans le secteur public et les environnements réglementés, les produits et solutions passent souvent par des étapes d'assurance liées à Komdigi (y compris les pratiques de certification liées au SDPPI référencées pour l'usage gouvernemental) et l'alignement sur les normes BSSN, ce qui accroît le rôle des partenaires locaux dans les tests, la documentation et la mise en œuvre opérationnelle.
La prestation de services et les opérations se concentrent sur les infrastructures de SOC et de services gérés nationales. Des fournisseurs tels que Telkomsigma et Lintasarta exploitent des capacités locales de surveillance et de réponse pour répondre aux préférences en matière de résidence des données et de souveraineté. Autour de ces piliers, des spécialistes indonésiens, notamment Xynexis, Defenxor et Spentera, soutiennent l'évaluation en amont et la réponse aux incidents en aval avec des services de tests d'intrusion, de forensique et de remédiation. Des initiatives de collaboration et de renforcement des capacités, telles que le Indonesia-Australia Cybersecurity Symposium impliquant RMIT et des entreprises locales, relient en outre le monde universitaire, les fournisseurs et les praticiens afin d'élargir les viviers de compétences et les capacités de mise en œuvre.
Paysage concurrentiel
Les grands acteurs mondiaux, IBM, Cisco, Fortinet, Palo Alto Networks, conservent une forte notoriété grâce à de larges portefeuilles de produits et à des boîtes à outils de conformité éprouvées. Leurs canaux locaux s'associent à PT Telkomsigma et PT Multipolar pour satisfaire les clauses de localisation des données. Le lancement par Fortinet de Virtual FortiGate sur IBM Cloud dans 31 centres de données illustre la coopération entre fournisseurs visant à réduire les frictions de déploiement pour les locataires BFSI et manufacturiers[3].
Les spécialistes locaux développent des offres verticales différenciées : PT Xynexis International fournit des services de red team et de forensique OT alignés sur les mandats du BSSN, tandis que Peris.ai propose des places de marché de bug bounty alimentées par l'intelligence artificielle pour combler les pénuries de talents. Les MSSP tels que Dwarapala et Bluesify Solutions étendent leurs empreintes MDR après de nouvelles injections de capital, ciblant les PME et les agences provinciales qui manquent d'une surveillance 24h/24 et 7j/7. L'intensité concurrentielle s'accroît à mesure que les hyperscalers intègrent des fonctionnalités de sécurité natives, Azure Sentinel, Google Chronicle, forçant les fournisseurs spécialisés à mettre en avant la sophistication analytique et la cartographie réglementaire.
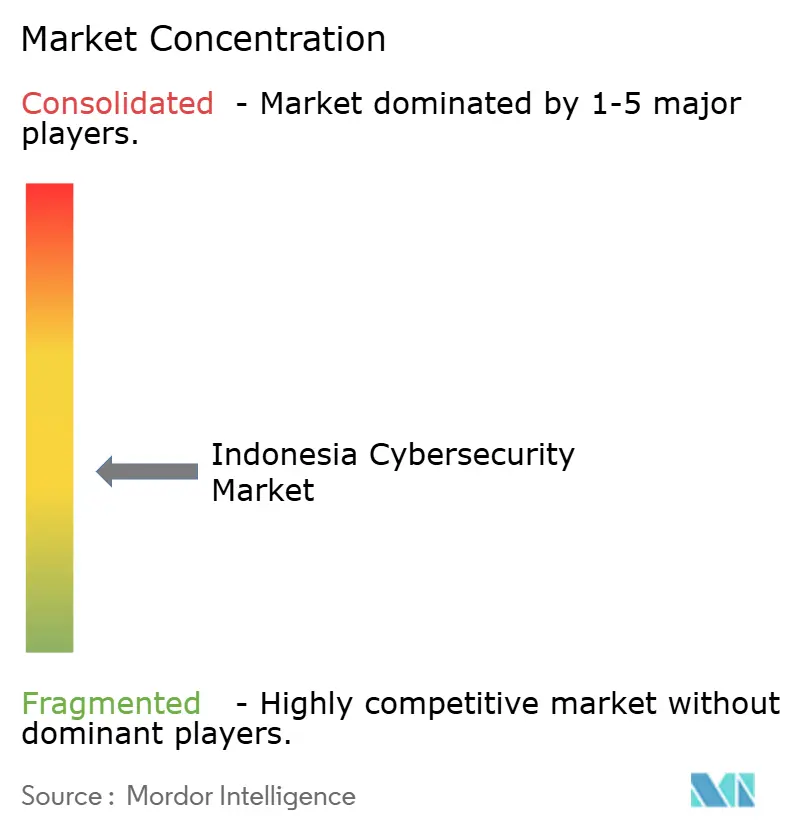
Les tendances en matière de partenariats et d'investissements reflètent une consolidation : CYFIRMA a obtenu de nouveaux fonds de MDI Ventures pour étendre les nœuds de renseignement sur les menaces à Jakarta, et Indosat a intégré les GPU Blackwell de NVIDIA pour augmenter le débit de l'intelligence artificielle-SOC. Les nouveaux entrants sur le marché réussissent lorsqu'ils adaptent le support, la documentation et les tableaux de bord aux équipes parlant le bahasa. Les cinq premiers fournisseurs détiennent environ 38 % du chiffre d'affaires combiné, plaçant le marché dans une bande modérément concentrée mais laissant un espace de croissance dans les offres groupées pour PME, la défense OT et la banque conforme à la charia.
Leaders du secteur de la cybersécurité en Indonésie
-
IBM Corporation
-
Cisco Systems, Inc.
-
Dell Technologies Inc.
-
FUJITSU Limited
-
Intel Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Opportunités de marché et perspectives d'avenir
Les opérations de sécurité alignées sur la souveraineté et l'exécution de la conformité créent un espace clair alors que les entités gouvernementales et réglementées renforcent leurs attentes en matière de préparation aux incidents et de continuité sous les exigences pilotées par le BSSN. L'impact opérationnel des perturbations liées aux ransomwares, y compris la panne du Centre national de données en juin 2024 affectant 282 agences, a accru la demande de planification de contingence testée, d'orchestration de sauvegardes immuables et de contrats de réponse aux incidents. Les acheteurs recherchent également des résultats mesurables de SOC (alertes, tri, confinement) pouvant être audités.
Les programmes de développement des compétences élargissent également une voie d'accès à court terme pour les services gérés et les modèles opérationnels standardisés, en particulier hors de Jakarta où les talents certifiés restent limités. Un objectif à l'horizon 2030 visant à former 1 million de talents numériques en cybersécurité via Kominfo, en collaboration avec Indosat Ooredoo Hutchison et Mastercard, ainsi que des initiatives privées telles que le financement obtenu par Innov8 en juin 2025 pour un centre de formation en cybersécurité basé à Jakarta, élargissent le vivier d'analystes SOC et d'intervenants en cas d'incident, tout en soutenant la demande de playbooks, d'automatisation et de forfaits MDR. Par ailleurs, le Programme national de résilience cybernétique (Gerakan Nasional Ketahanan Siber) lancé en 2026 par ITSEC Asia et ADIGSI vise plus de 1 000 participants et offre un autre canal permettant aux fournisseurs et MSSP d'associer des évaluations de préparation, des exercices sur table et des outils alignés sur la conformité à une initiative nationale nommée.
Développements récents du secteur
- Juillet 2026 : Lancement du Centre d'opérations de sécurité souverain (SOC) d'Indonésie utilisant Splunk Cloud Platform et Splunk Enterprise Security pour la détection des menaces en temps réel basée sur l'IA. Le déploiement élargit la surveillance des menaces de niveau souverain et aligne le traitement des données de sécurité sur les exigences nationales. Il démontre une surveillance des menaces pilotée par l'IA à l'échelle nationale et des services de sécurité alignés sur la souveraineté des données.
- Mars 2026 : Lancement d'un Security Command Center en collaboration avec Cisco pour exploiter le machine learning pour l'atténuation des menaces en temps réel. La collaboration offre une capacité de défense cybernétique en temps réel pour les entreprises indonésiennes. Elle accélère le déploiement d'opérations de sécurité pilotées par le machine learning via un écosystème piloté par un opérateur télécom.
- Mars 2026 : Introduction de la plateforme Sovereign Core (gestion autonome par IA) avec des partenariats renforcés avec Telkom Indonesia et le BSSN. L'infrastructure de cybersécurité autonome basée sur l'IA fait progresser les capacités souveraines de l'Indonésie pour les actifs critiques de ressources naturelles et télécoms. Elle positionne IBM au sein des initiatives nationales de souveraineté en cybersécurité et des actifs critiques de ressources naturelles/télécoms.

Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour cette étude, le marché de la cybersécurité en Indonésie est défini comme les dépenses en Indonésie consacrées aux logiciels, matériels et services de cybersécurité qui préviennent, détectent et répondent aux cyberrisques dans les environnements informatiques d'entreprise, du secteur public et cloud.
Exclusions du périmètre : cette évaluation exclut l'externalisation informatique générale non axée sur la sécurité, les antivirus destinés uniquement aux consommateurs vendus au détail, et les pertes liées à la cybercriminalité (celles-ci ne constituent pas des revenus pour les fournisseurs).
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Équipements de sécurité réseau
- Sécurité des terminaux
- Autres solutions
- Services
- Services professionnels
- Services managés
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Par taille d'organisation
- PME
- Grandes entreprises
- Par secteur d'utilisation final
- BFSI
- Santé
- IT et télécommunications
- Industrie et défense
- Commerce de détail
- Énergie et services publics
- Fabrication
- Autres
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire nous a permis d'établir la base de référence pour l'activité numérique de l'Indonésie et le contexte politique qui oriente les budgets de sécurité. Nous avons consulté des sources publiques telles que les publications du BSSN sur les incidents cyber, les mises à jour de Kominfo liées aux programmes numériques et de protection des données, ainsi que les statistiques nationales du BPS pour les dénombrements d'entreprises et les signaux d'adoption des TIC.
Pour ancrer nos hypothèses à ce que les acheteurs déploient réellement, nous avons également examiné des sources telles que les publications de Bank Indonesia et de l'OJK sur la numérisation bancaire et les priorités de risque, ainsi que les orientations des organismes de normalisation mondiaux tels que l'ISO et le NIST, couramment référencés dans les programmes de sécurité locaux. Les dépôts d'entreprises, les présentations aux investisseurs, la couverture de presse réputée et les sites d'associations ont été utilisés pour recouper les orientations produits et l'intensité de mise sur le marché. Le cas échéant, nous avons eu recours à des abonnements payants pour les données financières et le renseignement sur les entreprises, les actualités et les données financières, les bases de données de brevets et une base de données de niveaux d'expédition à l'import-export pour une validation directionnelle (les sources listées ici sont illustratives, et de nombreuses autres références ont été utilisées pour la collecte, la validation et la clarification).
Entretiens primaires et enquêtes
Les travaux primaires ont été utilisés pour tester l'adoption, la tarification et les cycles d'achat en Indonésie, notamment là où les données publiques restent à un niveau élevé. Nous avons échangé avec un ensemble de prestataires de services de sécurit, de distributeurs de solutions, d'équipes de sécurité gérée et d'acheteurs d'entreprise dans des secteurs réglementés et en rapide numérisation, afin de confirmer la répartition des dépenses entre services et outils et la manière dont la livraison cloud est achetée.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier niveau : 32 % | Directeurs généraux (CXO) : 18 % |
| Niveau intermédiaire : 47 % | Responsables fonctionnels/d'unité : 30 % |
| Acteurs de plus petite taille : 21 % | Responsables : 52 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une construction descendante qui reconstitue le bassin de demande à partir de la base d'entreprises indonésiennes et de l'intensité numérique, puis applique la propension aux dépenses de sécurité par secteur avant de la convertir en revenus fournisseurs. Le résultat est ensuite corroboré par des approximations ascendantes sélectives, telles que le prix de vente moyen (ASP) échantillonné par charge de travail, les vérifications des canaux sur les taux d'attachement des services, et des agrégations partielles de fournisseurs pour les catégories où la divulgation est plus claire.
Parmi les données d'entrée importantes pour ce marché figurent le rythme de migration des charges de travail vers le cloud, les signaux de fréquence et de gravité des incidents signalés localement, l'activité de conformité en matière de protection des données et des infrastructures critiques, les lacunes en personnel de sécurité qui stimulent la demande de services gérés, et la numérisation sectorielle (notamment BFSI, télécommunications, commerce électronique et gouvernement). La tarification a été traitée avec soin car les structures contractuelles varient ; les fourchettes d'ASP ont donc été validées par des entretiens et ajustées pour tenir compte des structures de contrats pluriannuels et des schémas de renouvellement. Pour les prévisions, nous avons utilisé une analyse de scénarios appuyée par une vue de régression multivariée simple, où les dépenses informatiques macroéconomiques, l'adoption du cloud et l'intensité de l'application réglementaire étaient les principaux facteurs soumis à des tests de résistance avec des avis d'experts. Lorsque la visibilité ascendante était faible pour les petits fournisseurs, les lacunes ont été comblées à l'aide de fourchettes de revenus conservatrices et d'hypothèses de parts de canaux revérifiées lors d'appels de suivi.
Validation des données et cycle de mise à jour
Les totaux ont été triangulés à partir de plusieurs vérifications, de sorte que les pics ou baisses inhabituels ont été examinés par rapport à des signaux indépendants tels que la croissance des services cloud, les schémas de signalement des violations et l'activité d'approvisionnement dans les secteurs réglementés. Si une catégorie semblait surévaluée, nous avons revalidé les hypothèses de facteurs, revérifié les fourchettes de prix, puis confirmé avec des contacts supplémentaires du secteur avant la validation finale.
Chaque rapport est actualisé annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements importants modifient la demande, tels que de nouvelles échéances de conformité, des vagues majeures d'incidents ou des changements notables dans les budgets publics. Avant la livraison, un analyste effectue une nouvelle vérification des données clés et des développements récents, ce qui permet de s'assurer que les clients reçoivent une vue actualisée qui suit toujours les mêmes étapes reproductibles.
Dimensionnement du marché de la cybersécurité en Indonésie par Mordor Intelligence comparé à d'autres estimations publiées
Les chiffres publiés sur la cybersécurité en Indonésie varient souvent parce que les chercheurs ne comptabilisent pas toujours le même bassin de revenus et appliquent également des hypothèses différentes pour les services, la sécurité cloud et la couverture de la détection gérée. Les différences proviennent également de la manière dont les taux de change sont datés, de l'année traitée comme base et de la question de savoir si les estimations sont actualisées après des changements majeurs de politique ou d'incidents.
En pratique, les écarts les plus importants sont généralement causés par des choix de périmètre, notamment lorsqu'une estimation intègre de larges services informatiques ou des ventes de sécurité grand public, tandis qu'une autre ne conserve que les dépenses de sécurité des entreprises et du gouvernement correspondant aux revenus des fournisseurs. Certains chiffres poussent également une croissance agressive en supposant une adoption rapide du zéro confiance dans tous les secteurs sans vérifier les cycles d'approvisionnement réels, et d'autres maintiennent les prix stables même lorsque les combinaisons de contrats évoluent vers les services gérés. L'écart ci-dessous s'explique principalement par la question de savoir si les services de sécurité gérés et la sécurité fournie par le cloud sont comptabilisés comme revenus de marché complets ou uniquement comme dépenses en outils, un choix appliqué après validation auprès des acheteurs locaux chez Mordor Intelligence.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 1,35 milliard USD (2025) | |
| Cabinet de conseil mondial A | 1,10 milliard USD (2025) | Réduit souvent le périmètre aux revenus des logiciels et des appliances et traite les services de sécurité gérés comme des services informatiques, ce qui peut sous-estimer la croissance portée par les MSSP en Indonésie. |
| Association sectorielle B | 1,80 milliard USD (2025) | Peut inclure des dépenses plus larges en risque numérique et en conseil informatique adjacent, et peut utiliser des hypothèses optimistes de pénétration de la sécurité cloud sans normaliser le calendrier de reconnaissance des revenus des contrats pluriannuels. |
Le tableau montre que les principales différences ne sont pas d'ordre mathématique, elles portent sur ce qui est inclus et sur le moment où les revenus sont reconnus. En maintenant le périmètre lié aux revenus des fournisseurs de cybersécurité en Indonésie, puis en testant la tarification et la combinaison de services avec des vérifications locales, le chiffre final reste traçable jusqu'à des facteurs clairs et peut être reproduit lorsque de nouvelles données arrivent.

Questions clés auxquelles répond le rapport
Quelle est la valeur actuelle du marché de la cybersécurité en Indonésie ?
Le marché est évalué à 1,62 milliard USD en 2026 et devrait atteindre 4,06 milliards USD d'ici 2031 à un TCAC de 20,12 %.
Quel segment se développe le plus rapidement sur le marché de la cybersécurité en Indonésie ?
Les services gérés connaissent la croissance la plus rapide avec un CAGR prévu de 21,14 %, alimentée par des pénuries aiguës de talents et une demande croissante de fonctions SOC externalisées.
Comment l'application réglementaire influence-t-elle les dépenses ?
La loi sur la protection des données personnelles, en vigueur depuis octobre 2024, impose des amendes pouvant atteindre 2 % du chiffre d'affaires annuel, incitant les entreprises à investir massivement dans la prévention des pertes de données et la gouvernance des identités.
Pourquoi les PME adoptent-elles les solutions de cybersécurité plus rapidement aujourd'hui ?
Les mandats QRIS ont attiré 14,78 millions de commerçants — Corrigé
 Vos données sont sécurisées et ne sont jamais vendues ni partagées.