
Taille et part du marché de la cybersécurité en France
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
| Taille du marché de l'année de base (2025) | 9.10 Milliards de dollars |
| Taille du Marché (2026) | 10.11 Milliards de dollars |
| Taille du Marché (2031) | 17.09 Milliards de dollars |
| Growth Rate (2026 - 2031) | 11.08 % |
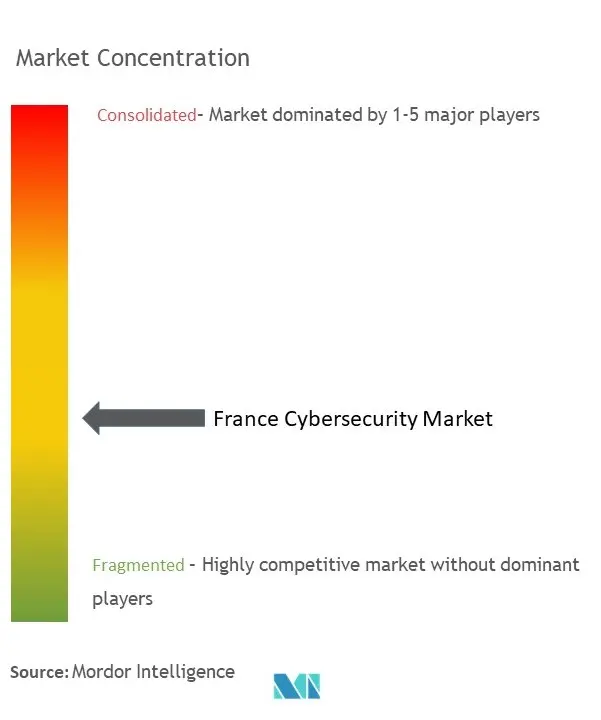
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la cybersécurité en France par Mordor Intelligence
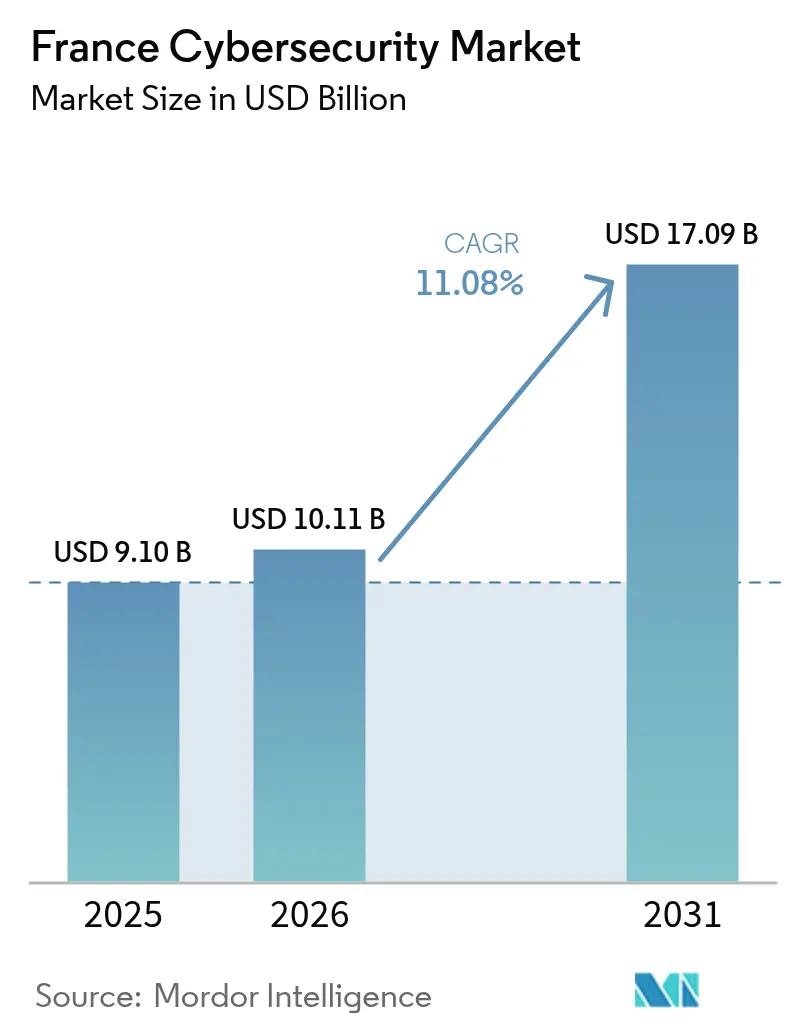
Le marché de la cybersécurité en France était évalué à 9,10 milliards USD en 2025 et devrait croître de 10,11 milliards USD en 2026 pour atteindre 17,09 milliards USD d'ici 2031, à un TCAC de 11,08 % au cours de la période de prévision (2026-2031). L'expansion réglementaire rapide dans le cadre de NIS2, un financement accru du secteur public et une forte hausse de la migration vers le cloud se conjuguent pour élargir les opportunités adressables pour les fournisseurs. Les entreprises continuent de consolider leurs dispositifs de sécurité, en orientant leurs dépenses vers des plateformes intégrées qui allègent les contraintes de conformité et de ressources humaines. Les services de sécurité gérés connaissent une forte progression, les acheteurs cherchant à compenser une pénurie persistante de praticiens qualifiés, tandis que les analyses pilotées par l'IA deviennent la norme dans les centres d'opérations de sécurité français. L'intensification des cyberactivités liées aux Jeux olympiques a définitivement recalibré la conscience nationale face aux menaces, incitant à des investissements à long terme dans les infrastructures de surveillance des menaces dans des secteurs critiques tels que la santé, l'énergie et les transports.
Points clés du rapport
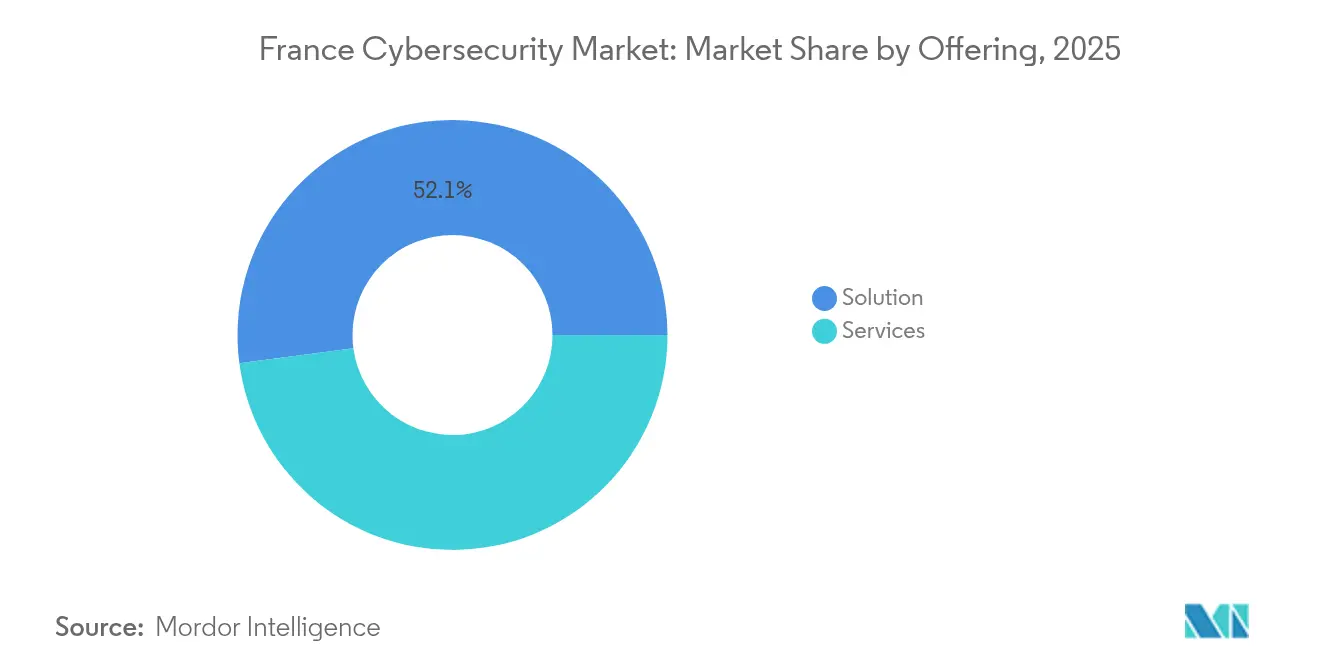
- Par offre, les solutions ont représenté 52,10 % de la part de marché de la cybersécurité en France en 2025, tandis que les services devraient progresser à un TCAC de 12,85 % jusqu'en 2031.
- Par mode de déploiement, les plateformes cloud ont capturé 59,78 % de la part des revenus du marché de la cybersécurité en France en 2025 et affichent un TCAC de 14,25 % jusqu'en 2031.
- Par taille d'entreprise, les grandes organisations ont contrôlé 64,05 % du marché de la cybersécurité en France en 2025 ; les PME représentent la trajectoire la plus rapide avec un TCAC de 12,15 % jusqu'en 2031.
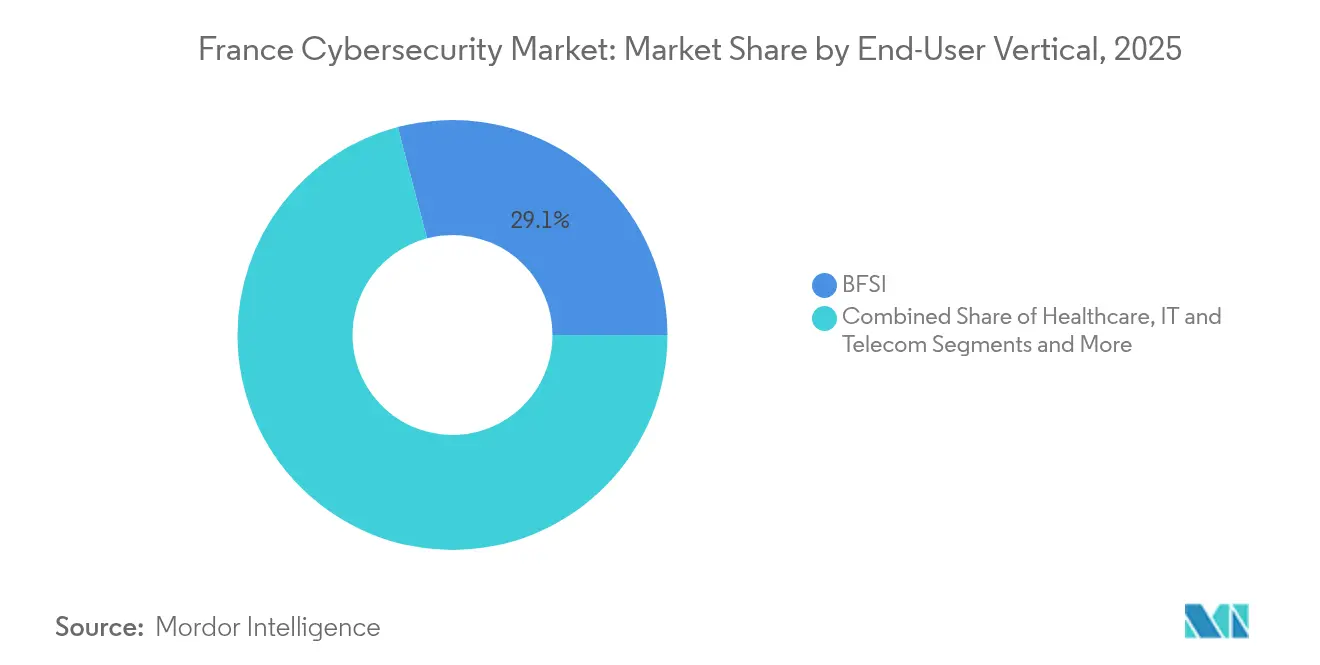
- Par secteur vertical, le BFSI a contribué à hauteur de 29,10 % à la taille du marché de la cybersécurité en France en 2025, tandis que la santé est en passe d'atteindre un TCAC de 12,74 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché de la cybersécurité en France
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Adoption accélérée de NIS2 et augmentation du financement du Plan cyber du gouvernement français | +2.8% | National, avec répercussions sur les cadres de conformité européens | Moyen terme (2-4 ans) |
| Recrudescence des rançongiciels sur les infrastructures critiques françaises et le secteur de la santé | +2.1% | National, concentré dans les zones métropolitaines | Court terme (≤ 2 ans) |
| Investissements dans la surveillance des menaces liés aux Jeux olympiques de Paris 2024 | +1.4% | National, avec Paris comme épicentre | Court terme (≤ 2 ans) |
| Essor de la migration vers le cloud par les PME grâce aux chèques numériques "France Num" | +1.7% | National, avec variations régionales | Moyen terme (2-4 ans) |
| Écosystème Campus Cyber catalysant l'innovation locale en matière de solutions | +1.2% | National, centré sur la région parisienne | Long terme (≥ 4 ans) |
| Passage au télétravail exigeant des mises à niveau Zéro Confiance et IAM | +1.6% | National, avec concentration urbaine | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Adoption accélérée de NIS2 et financement cyber du gouvernement français
NIS2 élargit le périmètre de conformité de 500 à environ 15 000 entités françaises, triplant le nombre de secteurs réglementés et intensifiant la demande d'outils de gouvernance, de gestion des risques et de conformité. France 2030 a réservé 39 millions EUR (42 millions USD) pour 17 projets de cybersécurité, ancrant le développement des capacités souveraines[1]info.gouv.fr, "France 2030 : 17 nouveaux projets pour la cybersécurité," info.gouv.fr. Le déploiement progressif de l'ANSSI met l'accent sur l'accompagnement plutôt que sur les sanctions, stimulant les services de conseil alors que les entreprises s'empressent de combler leurs lacunes. L'intérêt du gouvernement pour l'acquisition des actifs de cybersécurité d'Atos pour 700 millions EUR (748 millions USD) souligne davantage la valeur stratégique de la propriété intellectuelle nationale. Ensemble, ces mesures injectent des capitaux, élargissent la base de clients et renforcent le marché de la cybersécurité en France en tant que hub continental de conformité.
Recrudescence des rançongiciels sur les infrastructures critiques françaises et le secteur de la santé
L'ANSSI a enregistré 4 386 incidents de sécurité en 2024, en hausse de 15 % sur un an, le secteur de la santé représentant 10 % des signalements de rançongiciels. Les hôpitaux d'Armentières et de Corbeil-Essonnes ont subi des arrêts d'urgence, créant une forte demande en détection des points de terminaison et en services de prestataires de réponse aux incidents. Des institutions culturelles telles que le Louvre et le Grand Palais ont également subi des perturbations, prouvant qu'aucun secteur n'est à l'abri. Les dépenses s'orientent vers les plateformes XDR et le conseil en gestion de crise, renforçant le marché de la cybersécurité en France en tant qu'espace de services réactifs.
Investissements dans la surveillance des menaces liés aux Jeux olympiques de Paris 2024
L'ANSSI a coordonné un programme de sécurité de deux ans ayant neutralisé plus de 140 tentatives d'attaques pendant les Jeux, validant des modèles de défense multi-parties prenantes à grande échelle. Eviden a déployé des analyses en temps réel dans 500 sites, intégrant des procédures automatisées désormais réaffectées aux infrastructures critiques. Cisco et Palo Alto Networks ont formé des alliances de renseignement sur les menaces qui perdurent au-delà de l'événement, renforçant l'attrait de l'écosystème du secteur de la cybersécurité en France.
Essor de la migration vers le cloud par les PME grâce aux chèques numériques "France Num"
France Num subventionne jusqu'à 1 500 EUR (1 605 USD) par PME pour les dépenses de sécurité, avec des subventions régionales pouvant atteindre 50 000 EUR (53 500 USD). Comme 53 % des PME hébergent désormais des charges de travail dans le cloud, la demande augmente fortement pour la gestion des identités basée sur SaaS et les services de détection gérés adaptés aux équipes informatiques réduites. Cette adoption subventionnée élargit la part du cloud sur le marché de la cybersécurité en France et alimente un canal MSP robuste.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie aiguë de talents en cybersécurité faisant grimper les coûts des services SOC | -1.8% | National, avec concentration dans la région parisienne | Moyen terme (2-4 ans) |
| Aversion budgétaire des PME françaises considérant la cybersécurité comme des OPEX | -1.4% | National, avec accent sur les zones rurales et régionales | Court terme (≤ 2 ans) |
| Chevauchement réglementaire (RGPD, NIS2, règles sectorielles de l'ANSSI) retardant les achats | -1.2% | National, avec implications de conformité transfrontalière | Moyen terme (2-4 ans) |
| Prolifération des outils et complexité d'intégration au sein des architectures fragmentées | -1.0% | National, concentré dans les grandes entreprises | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Pénurie aiguë de talents en cybersécurité faisant grimper les coûts SOC
Environ 15 000 postes vacants en cybersécurité persistent à l'échelle nationale, malgré une expansion de 89 % des effectifs depuis 2020. L'inflation salariale atteint 90 000 EUR (96 300 USD) pour les analystes seniors, réduisant les marges des prestataires et stimulant l'automatisation. Thales a répondu avec GenAI4SOC pour améliorer l'efficacité du triage des cas de 40 %. Ces initiatives atténuent, sans l'éliminer, le déficit de talents qui freine la pleine montée en puissance du marché de la cybersécurité en France.
Aversion budgétaire des PME considérant la cybersécurité comme des OPEX
Quarante pour cent des PME citent le coût comme principal obstacle au renforcement de leurs défenses, tandis que 18 % n'appliquent aucun contrôle formel. Une sensibilisation limitée aux subventions publiques amplifie cette réticence, laissant les petites entreprises exposées aux amendes prévues par le RGPD et les règles NIS2 à venir. Les fournisseurs ciblant ce segment doivent mettre l'accent sur une tarification basée sur les résultats et des offres gérées clés en main pour débloquer les couches inexploitées du marché de la cybersécurité en France.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : demande équilibrée de plateformes dans un contexte d'accélération des services
Les solutions ont généré 52,10 % du chiffre d'affaires 2025, les suites de gestion unifiée des menaces et les plateformes XDR gagnant en popularité alors que les entreprises rationalisent la prolifération des outils. La part des services gérés croît à un TCAC de 12,85 %, les clients externalisant la surveillance 24h/24 et 7j/7 pour pallier les déficits en personnel. Les outils de gestion des identités et des accès, en particulier la gestion des accès à privilèges, sous-tendent les déploiements Zéro Confiance. Wallix, par exemple, s'appuie sur sa qualification ANSSI pour séduire les clients réglementés. Les services professionnels complètent les dépenses logicielles, en fournissant des projets d'évaluation et de remédiation liés aux jalons NIS2. Les appliances matérielles restent fondamentales mais sont de plus en plus associées à des analyses pilotées par l'IA, illustrant la convergence qui définit le marché de la cybersécurité en France.
La tendance à l'intégration favorise des modèles de consommation hybrides dans lesquels les acheteurs acquièrent des licences pour les plateformes principales et superposent des services retenus pour la réponse aux incidents. Cette approche accroît la valeur vie client pour les fournisseurs tout en offrant de la flexibilité dans les cycles budgétaires tendus. À mesure que les campagnes de rançongiciels s'intensifient, les contrats de réponse aux incidents constituent désormais une exigence de base dans les secteurs BFSI et de la santé, faisant progresser régulièrement la taille du marché de la cybersécurité en France pour les services.


Par mode de déploiement : prédominance du cloud renforcée
Les déploiements cloud ont représenté 59,78 % des dépenses 2025, reflétant une large préférence pour le SaaS et une intégration rapide des PME. La taille du marché de la cybersécurité en France associée aux solutions cloud devrait progresser à un TCAC de 14,25 %, dépassant la base sur site à mesure que davantage de charges de travail critiques migrent vers des environnements hybrides. La certification SecNumCloud accélère la confiance dans l'hébergement national, bénéficiant à des acteurs tels qu'OVHcloud et Outscale.
Les modèles sur site persistent dans la défense et les services publics fortement réglementés où les exigences de résidence des données et de latence l'emportent sur l'élasticité. Pourtant, même ces secteurs adoptent des analyses basées sur le cloud pour augmenter les contrôles existants. Les plateformes d'orchestration multi-cloud qui normalisent les politiques entre les fournisseurs gagnent en importance, atténuant les risques de dépendance vis-à-vis d'un fournisseur pour les entreprises s'étendant au-delà d'un seul hyperscaleur. En conséquence, le marché de la cybersécurité en France continue de brouiller les lignes de déploiement traditionnelles, en pivotant vers des architectures centrées sur le plan de contrôle.
Par secteur vertical d'utilisation final : leadership du BFSI avec une forte progression de la santé
Le BFSI a mené les revenus 2025 avec une contribution de 29,10 % à la taille du marché de la cybersécurité en France, contraint par des directives de surveillance strictes et des taux de rendement élevés pour les attaquants. La santé, cependant, progresse le plus vite avec un TCAC de 12,74 % après une vague de violations hospitalières ayant mis en lumière les vulnérabilités des réseaux médicaux obsolètes. Les opérateurs industriels et de défense superposent des défenses informatiques et des technologies opérationnelles pour protéger les systèmes critiques, aidés par des fournisseurs certifiés ANSSI tels que Stormshield.
Les entités du commerce de détail et du commerce électronique se concentrent sur la sécurité des paiements et l'analyse des fraudes, tandis que les entreprises énergétiques renforcent leurs environnements SCADA contre les exploits de la chaîne d'approvisionnement. La convergence intersectorielle crée une demande pour des plateformes capables d'ingérer des données télémétriques provenant à la fois des domaines d'entreprise et industriels. Les fournisseurs qui démontrent leur compétence aux frontières informatiques et des technologies opérationnelles captent une part d'esprit croissante sur le marché de la cybersécurité en France.
Par taille d'entreprise : domination des grandes entreprises avec l'élan des PME
Les grandes organisations ont représenté 64,05 % des dépenses 2025, s'appuyant sur des budgets larges pour développer des opérations de sécurité internes et des flux de conformité sur mesure. Les PME, soutenues par des programmes de subventions, devraient croître à un TCAC de 12,15 %, injectant de nouveaux volumes sur le marché de la cybersécurité en France. Les prestataires de services de sécurité gérés proposent des abonnements sur mesure adaptés aux réalités de trésorerie des petites entreprises.
Les passerelles web sécurisées cloud-native, les outils de micro-segmentation et les services MDR clés en main séduisent les acheteurs du marché intermédiaire ayant besoin d'une couverture immédiate sans investissement en capital. Les fournisseurs qui associent l'automatisation à des points de contact consultatifs réduisent les frictions à l'entrée, élargissant la demande adressable et cultivant la longue traîne du marché de la cybersécurité en France.
Analyse géographique
La région parisienne abrite 60 % des startups nationales en cybersécurité et a généré 14,6 milliards EUR (15,6 milliards USD) de revenus de segment en 2021, confirmant la ville comme le centre de gravité du marché de la cybersécurité en France. Campus Cyber facilite des effets de cluster en regroupant entreprises, régulateurs et monde académique. La région accueille également le siège de l'ANSSI, assurant une proximité avec les politiques et des cycles de certification rapides.
Au-delà de Paris, des métropoles telles que Lyon, Lille et Toulouse ont développé des centres de réponse aux incidents pour se conformer aux exigences de NIS2, répartissant la demande géographiquement. La Nouvelle-Aquitaine offre des subventions allant jusqu'à 50 000 EUR (53 500 USD) pour les projets de sécurité numérique, catalysant des écosystèmes de partenaires locaux qui alimentent le canal national. Les initiatives transfrontalières dans le cadre de la loi européenne sur la cybersécurité encouragent les fournisseurs français à se développer au sein du marché unique, élargissant le potentiel d'exportation du secteur de la cybersécurité en France.
Les profils de menaces régionaux varient. Les infrastructures énergétiques côtières en Bretagne sont confrontées à des reconnaissances liées à des acteurs étatiques, tandis que les fabricants d'Alsace signalent une intensification des tentatives d'espionnage industriel. Cette diversité renforce l'impératif d'une défense multicouche et positionne le marché de la cybersécurité en France comme un ensemble de besoins localisés sous un umbrella réglementaire unificateur.
Paysage réglementaire
La réglementation française en matière de cybersécurité repose sur l'ANSSI (rattachée au SGDSN) pour la politique cyber nationale, la réponse aux incidents et la supervision des opérateurs réglementés, avec des obligations issues de l'UE telles que le RGPD et le futur régime NIS2. Le 29 janvier 2026, le gouvernement français a publié la Stratégie nationale de cybersécurité 2026-2030, fixant des priorités en matière de talents cyber, de résilience, de répression des menaces, de sécurisation des fondations numériques et de stabilité cyber internationale, avec un accent sur la souveraineté qui soutient la demande de solutions fiables et qualifiées.
En juillet 2026, la transposition de NIS2 restait incomplète, et le 8 juillet 2026 la Commission européenne a saisi la CJUE contre la France pour défaut de notification d'une transposition complète. L'ANSSI a également publié et fait évoluer le Référentiel Cyber France (ReCyF) et a ouvert MesServicesCyber pour la préinscription volontaire et l'auto-identification, incitant les organisations à renforcer leur gouvernance, leurs contrôles et leur préparation en matière de signalement avant l'adoption finale de la législation nationale et sa mise en application. Les enquêtes et les mesures de mise en conformité sont gérées par l'ANSSI, tandis que les amendes administratives sont imposées via une commission des sanctions dédiée, jusqu'à 10 millions d'EUR ou 2 % du chiffre d'affaires annuel mondial.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité en France commence par la recherche et le développement des capacités, où les acteurs de la recherche publique (CNRS, CEA, Inria) et les programmes publics tels que France 2030 alimentent les filières d'innovation dans des domaines comme la sécurité de l'IA et la cryptographie. Elle se poursuit avec le développement de produits et l'intégration, menés par des champions nationaux et des fournisseurs spécialisés. La qualification, la certification et l'assurance constituent une étape intermédiaire clé, les référentiels pilotés par l'ANSSI façonnant les offres de confiance destinées aux acheteurs sensibles, tandis que les exigences nationales et européennes, notamment NIS2 et DORA, se traduisent par une demande soutenue de capacités de gestion des risques, de conformité et de réponse aux incidents.
La mise sur le marché s'effectue à travers la vente directe aux entreprises et les canaux partenaires. Les opérateurs télécoms associent la sécurité gérée à la connectivité, les intégrateurs de systèmes proposent des projets axés sur la conformité, et les MSSP assurent une surveillance 24/7 pour compenser la pénurie de talents. Des organismes de coordination sectoriels tels que le Clusif, Hexatrust, la Fédération Française de la Cybersécurité et InterCERT France, qui réunit plus de 130 équipes CERT/CSIRT, soutiennent le partage d'informations, la préparation et la collaboration face aux incidents, permettant des modèles de déploiement plus reproductibles au sein des secteurs réglementés et des PME.
Paysage concurrentiel
La France abrite une base de fournisseurs modérément concentrée. Thales, Orange Cyberdefense et Atos détiennent ensemble 28 % des revenus 2024, tandis qu'un vivier dynamique de startups répond aux besoins de niches. Les champions nationaux mettent l'accent sur le cloud souverain, l'accréditation ANSSI et les différenciateurs d'IA pour contrer les hyperscaleurs mondiaux. Le GenAI4SOC de Thales illustre l'intégration de l'IA générative dans les flux de travail des incidents, promettant une économie de 40 % du temps des analystes[3]Thales Group, "Lancement de GenAI4SOC," thalesgroup.com. Eviden a capitalisé sur son contrat olympique pour mettre en avant l'orchestration de la sécurité lors de grands événements.
Les spécialistes ciblent les points de douleur sectoriels : Stormshield protège les systèmes de contrôle industriels ; HarfangLab fait progresser la détection des points de terminaison avec 25 millions EUR (27 millions USD) de nouveaux financements. Des acteurs internationaux tels que Palo Alto Networks et Cisco approfondissent leur présence locale grâce à des alliances de renseignement sur les menaces et des laboratoires de R&D à Paris. L'activité de fusions et acquisitions s'intensifie, comme en témoigne l'acquisition de Holiseum par Integrity360 pour sécuriser une expertise industrielle. Ces mouvements laissent présager une vague de consolidation imminente qui pourrait relever les barrières à l'entrée sur le marché de la cybersécurité en France.
Les écosystèmes de canaux évoluent parallèlement. Les opérateurs de télécommunications regroupent la sécurité gérée avec la connectivité, élargissant leur portée dans les segments des PME. Les intégrateurs de systèmes proposent des offres de conformité en tant que service ciblant les nouveaux entrants sous NIS2. Les startups s'appuient sur Campus Cyber pour co-développer des solutions avec des grandes entreprises, accélérant les cycles de commercialisation. L'échiquier concurrentiel reste dynamique mais tend à favoriser les acteurs disposant d'un hébergement souverain, d'une IA évolutive et d'un alignement réglementaire clair.
Acteurs leaders du secteur de la cybersécurité en France
IBM Corporation
Cisco Systems Inc
Dell Technologies Inc.
Fortinet Inc.
Intel Security (Intel Corporation)
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
L'intégration de NIS2 élargit le périmètre de conformité et, associée aux exigences de résilience connexes, crée un besoin à court terme pour des services d'évaluation, de remédiation et de surveillance continue, en particulier pour les organisations qui n'opéraient pas jusqu'à présent selon les exigences alignées sur l'ANSSI. L'ANSSI a renforcé cette orientation à travers des outils opérationnels tels que ReCyF (avec une nouvelle version publiée en mars 2026) et la préinscription à MesServicesCyber, et l'État français a publié une feuille de route cybersécurité 2026-2027 le 9 avril 2026, offrant aux éditeurs et intégrateurs une structure plus concrète à convertir en carnets de commandes.
Les capacités de sécurité souveraines et de confiance offrent également un ensemble d'opportunités claires, soutenues par le positionnement du gouvernement dans la Stratégie nationale de cybersécurité 2026-2030 (29 janvier 2026) et les actions connexes de l'écosystème. Airbus a signé un accord en avril 2026 pour acquérir Quarkslab afin de renforcer les capacités de cybersécurité souveraine, tandis que WALLIX s'est associé à l'Inria en juin 2026 pour accélérer l'IA de confiance pour la cybersécurité de l'identité et des accès, ouvrant des pistes de productisation pour l'IAM assisté par l'IA et la sécurité opérationnelle. L'environnement de financement amplifie ces dynamiques : les start-ups françaises de cybersécurité ont levé 133,3 millions d'EUR à travers huit opérations au premier trimestre 2026, dépassant le total du financement de 2025, ce qui accroît le pipeline de contrôles de niche et d'offres gérées destinées aux PME évoluant vers des piles de sécurité axées sur le cloud.
Développements récents du secteur
- Juin 2026 : WALLIX et Inria ont annoncé un partenariat stratégique pour développer une IA de confiance appliquée à la cybersécurité de l'identité et des accès. Cette collaboration vise l'innovation souveraine pour les flux de travail IAM et les opérations de sécurité, en cohérence avec les exigences des secteurs réglementés et les considérations de confiance nationale.
- Avril 2026 : Airbus a conclu un accord pour acquérir Quarkslab afin de renforcer les capacités de cybersécurité souveraine en France et en Europe. Cette opération consolide une expertise offensive et défensive avancée au sein d'un grand groupe national de l'aérospatiale et de la défense, renforçant la capacité nationale pour des programmes de sécurité à haute assurance.
- Novembre 2024 : Thales a lancé GenAI4SOC, intégrant l'IA générative dans les flux de travail des centres d'opérations de sécurité pour les entreprises françaises. Ce lancement a fait de l'automatisation une réponse concrète à la pénurie de talents dans les SOC et a accéléré l'intérêt pour les capacités de détection et de triage assistées par l'IA.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Selon cette méthodologie, le marché français de la cybersécurité correspond aux dépenses en France en logiciels, matériels et services de cybersécurité destinés à prévenir, détecter et répondre aux cybermenaces au sein des organisations privées et publiques.
Exclusions du périmètre : sont exclues les opérations informatiques générales qui ne sont pas spécifiques à la sécurité (par exemple, la gestion courante de réseaux sans contrôles de sécurité).
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Équipements de sécurité réseau
- Sécurité des points de terminaison
- Autres services
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Sur site
- Cloud
- Par secteur vertical d'utilisation final
- BFSI
- Santé
- Technologies de l'information et télécommunications
- Industrie et défense
- Fabrication
- Commerce de détail et commerce électronique
- Énergie et services publics
- Fabrication
- Autres
- Par taille d'entreprise de l'utilisateur final
- Petites et moyennes entreprises (PME)
- Grandes entreprises
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour délimiter le marché, construire le récit de la demande et collecter des signaux mesurables pouvant être vérifiés d'année en année. Nous nous sommes appuyés sur des sources publiques telles que les publications de l'ANSSI, les rapports sur le paysage des menaces de l'ENISA, les politiques numériques et programmes cyber du gouvernement français, les indicateurs Eurostat sur les entreprises et les TIC, et les statistiques de l'OCDE sur l'économie numérique, qui ont contribué à ancrer le contexte national.
Pour transformer ce contexte en données de dimensionnement, nous avons également examiné les rapports annuels des fournisseurs et les présentations aux investisseurs axées sur la France, les annonces de marchés publics, une couverture médiatique de qualité, et certains articles évalués par des pairs sur les tendances des incidents et l'adoption des contrôles. Pour assurer la cohérence financière au niveau des entreprises et réduire les doubles comptages, nous avons utilisé de manière sélective des abonnements payants pour les données financières et de renseignement d'entreprise, les actualités et données financières, et les bases de données de brevets, lorsque cela facilitait les vérifications croisées. Ces sources de recherche documentaire sont illustratives, et de nombreuses autres références publiques et payantes ont également été consultées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Les travaux primaires se sont concentrés sur la validation de ce que les organisations en France achètent réellement, la répartition des budgets entre solutions et services, et l'évolution des comportements d'achat avec la migration vers le cloud et les nouvelles exigences de conformité. Nous avons échangé avec des responsables de la sécurité côté demande, des responsables des opérations informatiques et des équipes d'achats, et nous avons également vérifié nos hypothèses auprès de partenaires de distribution, de fournisseurs de services de sécurité gérés et d'intégrateurs de systèmes actifs en France.
Comme l'adoption et les prix varient selon les secteurs, les retours ont été équilibrés entre secteurs réglementés et moins réglementés, notamment les services publics, la finance, la santé, l'industrie manufacturière et l'informatique. Lorsque les données documentaires présentaient des lacunes, les entretiens ont permis de calibrer les taux de pénétration, la durée typique des contrats et la part de sécurité fournie sous forme de services gérés.
Répartition des répondants du travail de terrain de la recherche primaire
| Type d'entreprise | Fonction du répondant |
|---|---|
| Premier niveau : 31 % | Dirigeants (CXO) : 15 % |
| Niveau intermédiaire : 52 % | Responsables fonctionnels/d'unité : 36 % |
| Acteurs plus petits : 17 % | Managers : 49 % |
Dimensionnement du marché et prévisions
Le modèle central est construit à partir d'une combinaison descendante et ascendante, où les dépenses françaises en informatique et sécurité numérique sont reconstituées en un pool de demande dédié exclusivement à la cybersécurité, ensuite réparti entre solutions et services selon des vérifications d'adoption et de répartition budgétaire. Pour garantir des totaux réalistes, les résultats sont corroborés par des approximations ascendantes sélectives, telles que des schémas de valeur de contrats échantillonnés, des vérifications de canaux sur les taux d'attachement des services, et une consolidation limitée des revenus des fournisseurs pour les lignes exposées à la France.
Les données ayant façonné le modèle incluent l'adoption du cloud et l'intensité de la migration des charges de travail, les signaux de signalement des incidents et des violations, les points de pression réglementaire, tels que la préparation à NIS2, l'adoption des services de sécurité gérés, et l'évolution moyenne des prix pour les piles de sécurité courantes (endpoint, réseau, identité et sécurité cloud). Lorsqu'une variable n'était pas observable pour un segment de niche, l'écart a été traité à l'aide d'indicateurs de substitution issus de catégories adjacentes, puis corrigé à l'aide de fourchettes issues des entretiens.
Pour les prévisions, nous avons utilisé une analyse de scénarios appuyée par une extrapolation de tendance simple sur les principaux moteurs, suivie d'ajustements menés par des experts pour tenir compte du calendrier réglementaire et des cycles d'achat. La prévision finale reflète un scénario de base qui équilibre les attentes de croissance budgétaire avec les contraintes d'adoption mesurées au sein des entreprises françaises et du secteur public.
Validation des données et cycle de mise à jour
La validation s'effectue à travers plusieurs vérifications afin que les chiffres finaux ne dépendent pas d'un seul type de source ou d'une seule hypothèse. Nous comparons les totaux modélisés à des signaux indépendants tels que les tendances de recrutement en sécurité, l'activité des programmes cyber du secteur public et l'orientation de l'allocation des budgets informatiques des entreprises, puis les valeurs aberrantes sont examinées et corrigées avant validation finale.
Un second analyste examine les données clés, les calculs et la plausibilité des hypothèses de tarification et de pénétration. Les clarifications sont revérifiées avec les répondants lorsque l'écart est significatif. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont déclenchées par des jalons réglementaires majeurs, des vagues d'incidents importantes ou des évolutions macroéconomiques significatives. Avant livraison, une nouvelle passe est effectuée afin que les clients reçoivent la vue la plus récente.
Taille du marché français de la cybersécurité selon Mordor Intelligence comparée à d'autres estimations publiées
Les valeurs de marché publiées pour la cybersécurité en France peuvent sembler différentes car le périmètre est délimité différemment et les mêmes dépenses sont parfois comptées deux fois. Les écarts proviennent également de la manière dont les services sont traités, de la classification de la sécurité cloud, et du fait que les valeurs sont présentées comme des dépenses ou comme des revenus fournisseurs.
En vérifiant les taux d'attachement des services gérés, la migration des charges de travail vers le cloud et les cycles de renouvellement motivés par la conformité, Mordor Intelligence maintient le total lié exclusivement aux dépenses de cybersécurité en France et évite de comptabiliser le conseil informatique plus large qui n'est pas fourni comme contrôle de sécurité.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 9,10 milliards d'USD (2025) | |
| Association sectorielle A | 8,30 milliards d'USD (2025) | Utilise une définition plus restrictive qui met l'accent sur les services de sécurité et la réponse aux incidents, et tend à exclure une partie des dépenses en plateformes productisées et en outils de sécurité cloud achetés via des contrats informatiques plus larges. |
| Cabinet de conseil mondial B | 11,60 milliards d'USD (2025) | Intègre souvent des programmes adjacents de risque informatique et de conformité, et peut appliquer une croissance des prix supposée plus élevée ainsi qu'une reclassification plus rapide de la sécurité cloud, sans contrôles de validation au niveau national. |
L'écart observé dans le tableau s'explique principalement par ce qui est comptabilisé comme relevant de la cybersécurité par opposition aux travaux informatiques adjacents, ainsi que par la vitesse supposée d'évolution des prix et du mix cloud. Notre approche reste reproductible car chaque donnée majeure est reliée à un signal mesurable, puis testée à l'aide de retours issus de la recherche primaire avant la finalisation des totaux.


Questions clés traitées dans le rapport
Quelle est la valeur actuelle du marché de la cybersécurité en France ?
La taille du marché de la cybersécurité en France s'établit à 10,11 milliards USD en 2026.
À quelle vitesse le marché de la cybersécurité en France devrait-il croître ?
Le chiffre d'affaires devrait augmenter à un TCAC de 11,08 %, pour atteindre 17,09 milliards USD d'ici 2031.
Quel modèle de déploiement domine les dépenses en France ?
La sécurité basée sur le cloud domine avec une part de 59,78 % des revenus 2025 et une perspective de TCAC de 14,25 %.
Pourquoi la santé est-elle le secteur vertical à la croissance la plus rapide ?
Des attaques répétées par rançongiciel sur des hôpitaux français ont accéléré les investissements, plaçant la santé sur une trajectoire de TCAC de 12,74 %.
Comment la pénurie de talents influence-t-elle la dynamique du marché ?
Environ 15 000 postes vacants en cybersécurité font grimper les coûts des services et stimulent l'automatisation, poussant les prestataires à lancer des outils d'IA tels que Thales GenAI4SOC.
Dernière mise à jour de la page le:



