
Tamaño y Participación del Mercado de Plataformas de Inteligencia de Amenazas
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 16.29 Mil millones de dólares |
| Tamaño del Mercado (2031) | 40.79 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 20.15 % |
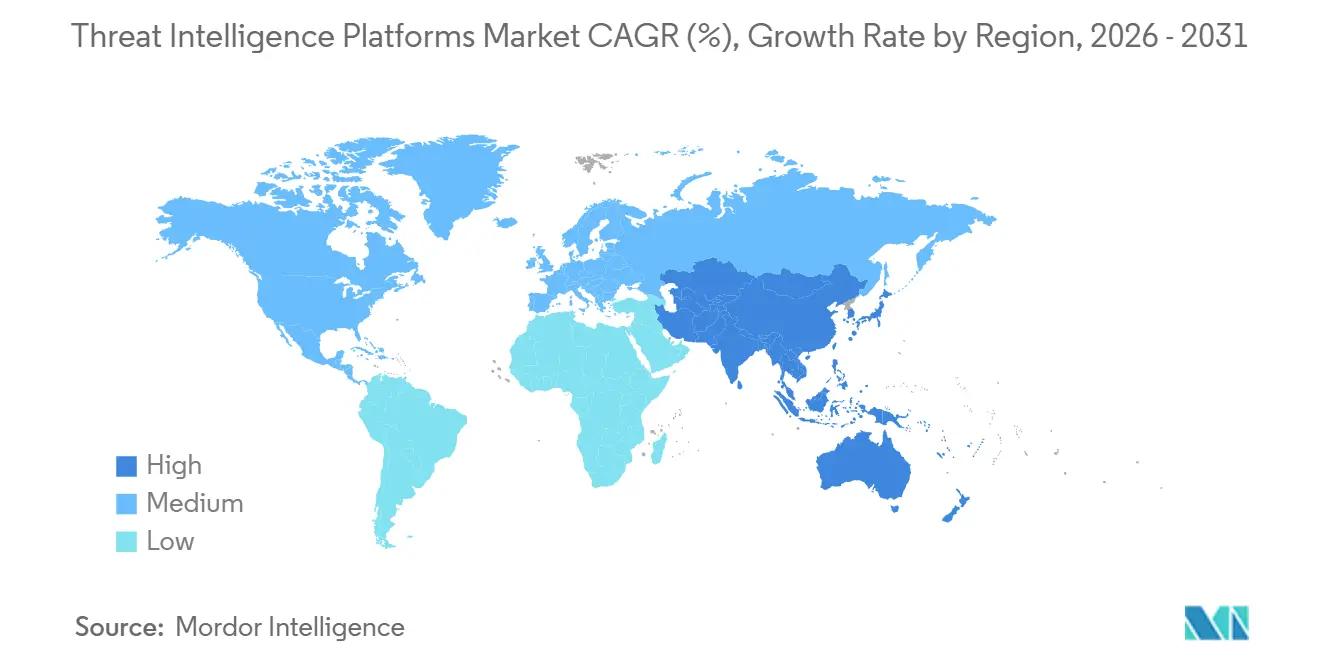
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
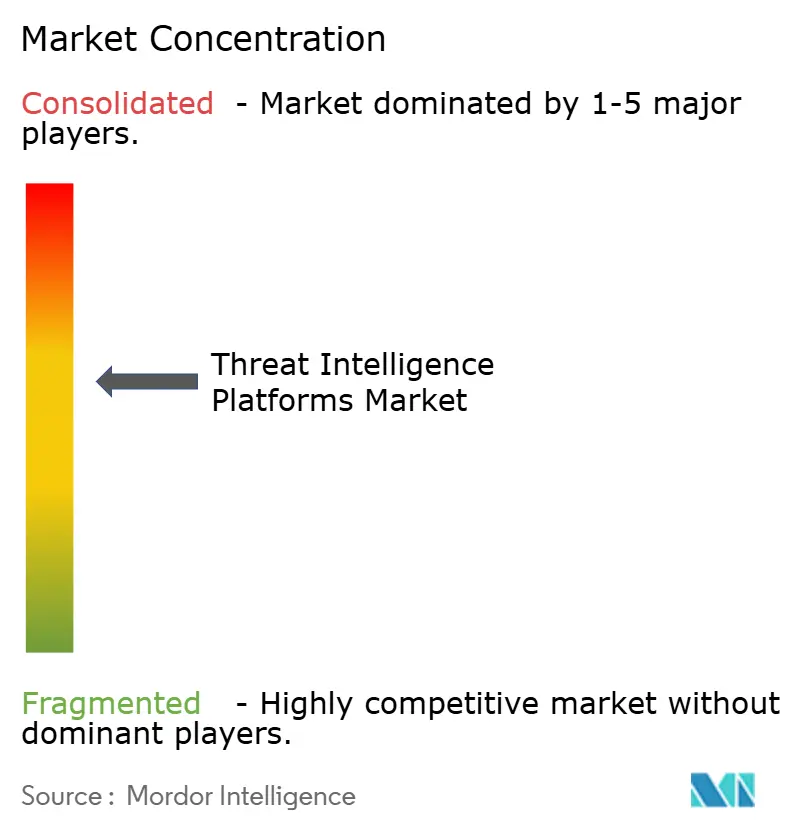
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Plataformas de Inteligencia de Amenazas por Mordor Intelligence
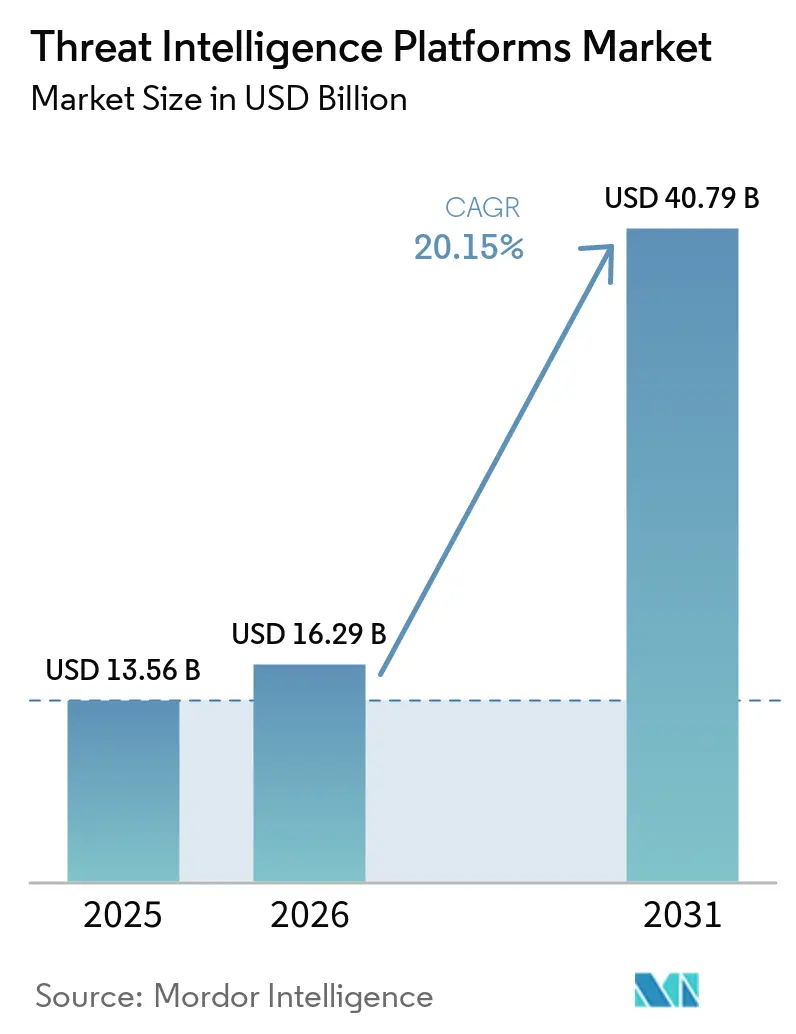
Se espera que el tamaño del Mercado de Plataformas de Inteligencia de Amenazas crezca de 13,56 mil millones de USD en 2025 a 16,29 mil millones de USD en 2026, y se prevé que alcance los 40,79 mil millones de USD en 2031 a una CAGR del 20,15% durante el período 2026-2031. La mayor actividad de actores estatales, los mandatos de divulgación en tiempo real y el desplazamiento hacia operaciones de seguridad nativas en la nube aceleran el gasto en plataformas que fusionan telemetría, automatización y análisis contextual. La consolidación entre los grandes actores tecnológicos, el uso más profundo de la inteligencia artificial para el enriquecimiento y la clasificación, y la necesidad crítica de proteger entornos convergentes de TI-OT están redefiniendo la dinámica competitiva. América del Norte sigue siendo la mayor base de compradores, pero la rápida digitalización en Asia impulsa el crecimiento incremental más rápido. Los proveedores que combinan inteligencia específica por sector con canalizaciones de datos escalables registran la mayor adopción, ya que las empresas buscan datos de amenazas accionables, no voluminosos.[1]
Conclusiones Clave del Informe
- Por sector industrial, la banca, los servicios financieros y los seguros representaron el 27,1% del tamaño del mercado de plataformas de inteligencia de amenazas en 2025; el sector sanitario avanza a una CAGR del 24,3% hasta 2031.
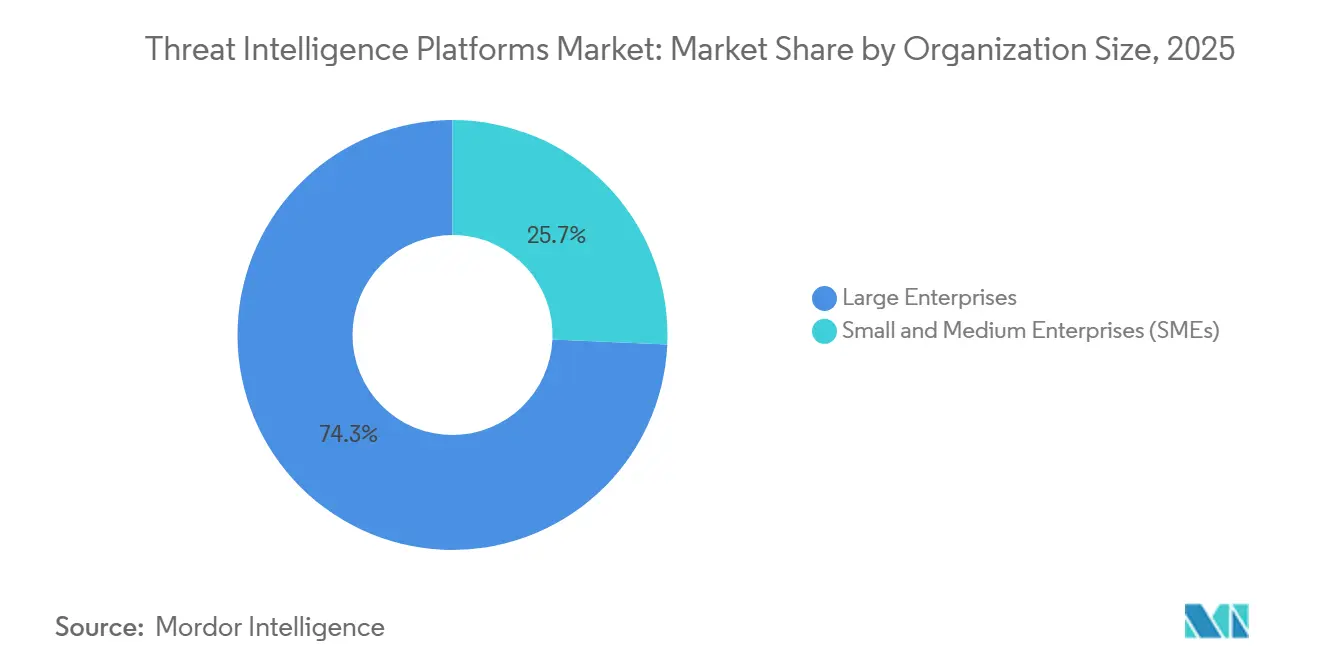
- Por tamaño de organización, las grandes empresas controlaron el 74,3% de los ingresos de 2025; las pequeñas y medianas empresas se expanden a una CAGR del 24,2%.
- Por modelo de implementación, las plataformas basadas en la nube mantuvieron una participación de ingresos del 68,5% en 2025; se prevé que las arquitecturas híbridas crezcan a una CAGR del 26,1%.
- Por aplicación, las operaciones de seguridad representaron el 48,3% del gasto en 2025, mientras que la respuesta a incidentes crece a una CAGR del 26,4%.
- Por geografía, América del Norte lideró con una participación de mercado del 44,6% en plataformas de inteligencia de amenazas en 2025, mientras que se proyecta que Asia-Pacífico registre una CAGR del 25,6% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Proliferación de ciberamenazas sofisticadas centradas en OT e IoT | +4.2% | Global; más pronunciado en los centros industriales de América del Norte y Europa | Mediano plazo (2-4 años) |
| Aumento de los mandatos regulatorios para la notificación de amenazas en tiempo real | +3.8% | América del Norte y la UE como primeros adoptantes, con expansión hacia Asia | Corto plazo (≤ 2 años) |
| Rápida adopción de plataformas de análisis de seguridad basadas en la nube | +3.5% | Global; adopción temprana en América del Norte, aceleración rápida en Asia | Corto plazo (≤ 2 años) |
| Integración de IA/ML para el enriquecimiento y la clasificación automatizados de amenazas | +4.1% | Global; casos de uso maduros en mercados desarrollados | Mediano plazo (2-4 años) |
| Expansión de los mercados de la red oscura y el cibercrimen como servicio | +2.9% | Global; impacto pronunciado en economías emergentes | Largo plazo (≥ 4 años) |
| Creciente demanda de fuentes de inteligencia de amenazas específicas por sector | +2.7% | Global, pronunciado en salud y servicios financieros | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Proliferación de Ciberamenazas Sofisticadas Centradas en OT e IoT
Los ataques a la tecnología operativa crecieron marcadamente a medida que los adversarios descubrieron interfaces desprotegidas entre los sistemas de planta de producción y las redes empresariales. En 2024, el 76% de las organizaciones reportaron una intrusión en su infraestructura de OT, con 68 incidentes confirmados públicamente que derivaron en consecuencias físicas, un salto del 19% respecto a 2023. Los fabricantes de manufactura discreta sufrieron interrupciones con costos de decenas a cientos de millones de dólares por evento. Los controladores heredados diseñados sin salvaguardas de autenticación siguen siendo de uso generalizado, mientras que el rápido despliegue de sensores IoT multiplica los puntos de entrada. El sector energético ahora rastrea 60 nuevas vulnerabilidades de red eléctrica diariamente, lo que impulsa a las empresas de servicios públicos a incorporar monitoreo continuo de amenazas que detecte comandos maliciosos antes de que se propaguen por las salas de control.[2]A medida que el riesgo de tiempo de inactividad escala de la pérdida de datos al daño físico, la demanda se intensifica por inteligencia de amenazas enriquecida con contexto a nivel de dispositivo.
Aumento de los Mandatos Regulatorios para la Notificación de Amenazas en Tiempo Real
Los legisladores a ambos lados del Atlántico comprimieron las ventanas de divulgación, haciendo que la recopilación manual de inteligencia sea impráctica. En los Estados Unidos, la SEC ahora exige que las empresas públicas presenten detalles de incidentes materiales en un plazo de 4 días hábiles, y la norma pendiente CIRCIA de la CISA obligará a las entidades de infraestructura crítica a notificar en un plazo de 72 horas y los pagos de ransomware en 24 horas. La Ley de Resiliencia Operativa Digital de Europa exige a los bancos presentar un informe inicial en 4 horas y un esquema completo en 1 mes. Dichos plazos obligan a las plataformas a automatizar la correlación de indicadores, la puntuación de procedencia y la generación de narrativas para que los equipos legales y ejecutivos puedan confirmar los hechos con rapidez. Las entidades financieras enfrentan capas adicionales de presentación de informes bajo las nuevas normas contra el lavado de dinero programadas para 2026, que dependen de inteligencia enriquecida para rastrear anomalías en las transacciones.
Rápida Adopción de Plataformas de Análisis de Seguridad Basadas en la Nube
Con el 95% de las empresas ya ejecutando cargas de trabajo en nubes públicas, los volúmenes de telemetría han superado la capacidad de los recopiladores locales. Las organizaciones ahora implementan canalizaciones de datos de seguridad que normalizan los registros antes de enviarlos a motores de correlación ligeros, evitando los modelos de costos de SIEM vinculados a límites de ingesta de datos. Los marcos de transmisión en tiempo real construidos sobre Apache Kafka y Spark permiten la coincidencia en tiempo real de indicadores con repositorios a escala de petabytes. La elasticidad de la nube permite a los defensores activar clústeres de cómputo bajo demanda durante los picos de ataque y luego desactivarlos para gestionar el gasto. Para los sectores regulados que deben almacenar artefactos sensibles localmente, los patrones híbridos mantienen las cargas útiles en las instalaciones y aprovechan la IA en la nube para el enriquecimiento.
Integración de IA/ML para el Enriquecimiento y la Clasificación Automatizados de Amenazas
La IA potencia cada fase, desde la recopilación hasta la respuesta. Se proyecta que los sistemas agénticos elevarán la eficiencia del SOC en un 40% para 2026, principalmente mediante la agrupación de alertas duplicadas, la extracción de entidades de fuentes no estructuradas y la propuesta de pasos de mitigación. Los modelos de aprendizaje automático detectan cambios de comportamiento sutiles, mientras que los modelos de lenguaje de gran escala resumen las conversaciones de los adversarios para reducir los ciclos de revisión de los analistas. No obstante, las entradas adversariales y la deriva del modelo crean nuevos vectores de riesgo, por lo que muchas empresas adoptan controles con supervisión humana. Los programas maduros combinan la puntuación de IA con flujos de trabajo de anulación por expertos, garantizando que las recomendaciones de bloqueo automatizadas reciban validación contextual.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto volumen de falsos positivos que abruma a los equipos del SOC | -2.1% | Global, especialmente agudo para organizaciones con recursos limitados | Corto plazo (≤ 2 años) |
| Escasez de analistas cualificados en inteligencia de amenazas | -1.8% | Global; más pronunciado en mercados emergentes | Largo plazo (≥ 4 años) |
| Barreras de privacidad de datos para el intercambio transfronterizo de inteligencia | -1.4% | UE y partes de Asia-Pacífico | Mediano plazo (2-4 años) |
| Restricciones presupuestarias entre las medianas empresas | -1.2% | Economías emergentes | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Alto Volumen de Falsos Positivos que Abruma a los Equipos del SOC
El personal del SOC lucha contra un tsunami de alertas a medida que las reglas de detección mal ajustadas inundan las consolas. Los estudios identifican cuatro causas raíz, desde conjuntos de reglas desinformados hasta un enriquecimiento de contexto deficiente que hace que las anomalías benignas sean indistinguibles de las amenazas genuinas.[3] Los analistas obligados a clasificar sin pausa entran en sobrecarga cognitiva, aumentando el riesgo de ignorar intrusiones reales. Los motores de priorización impulsados por IA están ganando terreno, aunque dependen de datos de entrenamiento limpios y validación regular, inversiones que muchas empresas medianas no pueden permitirse. Hasta que las herramientas maduren, las altas tasas de falsos positivos continúan mermando la productividad y alargando el tiempo medio de detección.
Escasez de Analistas Cualificados en Inteligencia de Amenazas
Incluso a medida que mejora la usabilidad de las plataformas, la supervisión humana cualificada sigue siendo indispensable para la atribución de adversarios y el encuadre del riesgo. Se estima que el 89% de las organizaciones planea ampliar su personal de ciberseguridad solo para satisfacer los nuevos mandatos europeos de resiliencia, pero el flujo de profesionales versados tanto en análisis forense técnico como en técnicas de inteligencia sigue siendo escaso. La brecha es mayor en las regiones emergentes donde los institutos avanzados son escasos. Los proveedores responden incorporando flujos de trabajo que ocultan la complejidad analítica, pero sin profesionales experimentados que interpreten los patrones, la automatización por sí sola no puede ofrecer orientación estratégica.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tamaño de Organización:
La Escala Empresarial Impulsa el Alcance de las PymesLas grandes empresas mantuvieron el 74,3% de la participación del mercado de plataformas de inteligencia de amenazas en 2025, canalizando presupuestos de varios millones de dólares hacia centros de operaciones de seguridad globales y motores de correlación propietarios. Sus marcos de control por capas exigen fuentes que cubran endpoints, nubes y sitios industriales, generando una telemetría masiva que solo las plataformas de alto nivel pueden procesar eficientemente. Al mismo tiempo, las pymes representan el segmento de mayor crecimiento con una CAGR del 24,2%, ya que los precios de Software como Servicio eliminan la barrera de capital y los mercados digitales ofrecen paquetes de inteligencia listos para usar.
Los proveedores lanzan cada vez más ediciones escalonadas que se adaptan a la madurez de las pymes, combinando la detección básica con opciones de respuesta gestionada. La tendencia de democratización está impulsada por las crecientes primas de ransomware sobre las pequeñas empresas y la exposición legal antes reservada a las grandes corporaciones. Como resultado, la adopción por parte de las pymes amplía el mercado total direccionable de plataformas de inteligencia de amenazas.
La entrega nativa en la nube es fundamental para la tracción de las pymes. Los agentes ligeros transmiten eventos esenciales sin saturar el ancho de banda, mientras que los servidores multiinquilino aplican puntuación de inteligencia artificial que destila las prioridades en vistas de resumen diario. Las asociaciones con proveedores de servicios gestionados regionales reducen aún más las barreras de entrada, ofreciendo a los pequeños clientes experiencia analítica a niveles de suscripción alineados con su flujo de caja. A lo largo del horizonte de pronóstico, se espera que la demanda de las pymes reduzca la brecha de adopción, aunque el gasto absoluto seguirá favoreciendo a los compradores incluidos en el listado Fortune.
Por Modelo de Implementación:
El Híbrido se Convierte en el Estándar PrácticoLas implementaciones en la nube captaron el 68,5% de los ingresos de 2025 gracias al cómputo elástico y la reducción de los gastos de mantenimiento. Las empresas ingieren petabytes de telemetría, la enriquecen en la nube y exponen indicadores seleccionados a través de APIs a las herramientas posteriores. Sin embargo, los equipos de cumplimiento normativo, especialmente en servicios financieros y gobierno, insisten en que la evidencia sin procesar permanezca en servidores que controlan físicamente. Las arquitecturas híbridas —almacenamiento local combinado con análisis en la nube— registran por tanto la trayectoria más rápida con una CAGR del 26,1%, lo que señala un cambio estructural más que una tendencia pasajera.
Bajo el modelo híbrido, las capturas de paquetes sensibles y las retenciones legales permanecen dentro de los centros de datos corporativos, mientras que los metadatos y los hashes atraviesan canales cifrados hacia los motores de inteligencia artificial en la nube para una correlación a gran escala. La arquitectura combina soberanía con escala, una compensación que los reguladores avalan cada vez más. La complejidad de integración sigue siendo el principal obstáculo; los proveedores responden con planos de referencia y conectores preconfigurados que reducen los plazos de implementación.
La flexibilidad en la ubicación de las cargas de trabajo también mitiga la exposición a costos. Las organizaciones enrutan la correlación rutinaria de indicadores hacia nubes regionales de bajo costo, escalando hacia canales de GPU premium solo cuando emergen grupos de anomalías. Este modelo de pago según necesidad contrasta con las actualizaciones perpetuas de hardware inherentes a las infraestructuras puramente locales, reforzando el atractivo económico del modelo híbrido. En consecuencia, la adopción del modelo híbrido está destinada a redefinir los criterios de adquisición dentro de las asignaciones del tamaño del mercado de plataformas de inteligencia de amenazas.
Por Aplicación:
SOC-Céntrico Hoy, Respuesta a Incidentes MañanaLos casos de uso de los centros de operaciones de seguridad generaron el 48,3% del gasto de 2025, ya que los equipos integraron inteligencia externa en los flujos de trabajo de los sistemas de gestión de información y eventos de seguridad para una detección más temprana. La correlación de registros internos con indicadores externos acelera la interrupción de la cadena de ataque y sustenta las arquitecturas de confianza cero. Sin embargo, la respuesta a incidentes registra ahora el crecimiento más pronunciado, con una CAGR del 26,4%, a medida que los reguladores comprimen las ventanas de divulgación y los consejos de administración exigen informes forenses defendibles.
Los responsables de respuesta modernos esperan que su plataforma recupere el contexto histórico, mapee la infraestructura del adversario y genere automáticamente resúmenes narrativos en minutos tras una alerta. La integración con herramientas de gestión de casos y suites de informática forense digital posiciona la inteligencia de amenazas como el eje central de conocimiento que impulsa los manuales de contención.
En paralelo, los módulos de gestión de vulnerabilidades aprovechan la telemetría de exploits en tiempo real para priorizar los ciclos de aplicación de parches. Los paneles de riesgo y cumplimiento normativo traducen los datos de amenazas en mapas de calor listos para el consejo de administración, mientras que las capas avanzadas de búsqueda de amenazas permiten a los analistas experimentados navegar por bases de datos de grafos e identificar relaciones ocultas. Estas aplicaciones adyacentes diversifican los flujos de ingresos, aunque los escenarios de centros de operaciones de seguridad y respuesta a incidentes seguirán dominando la participación a corto plazo del tamaño del mercado de plataformas de inteligencia de amenazas.
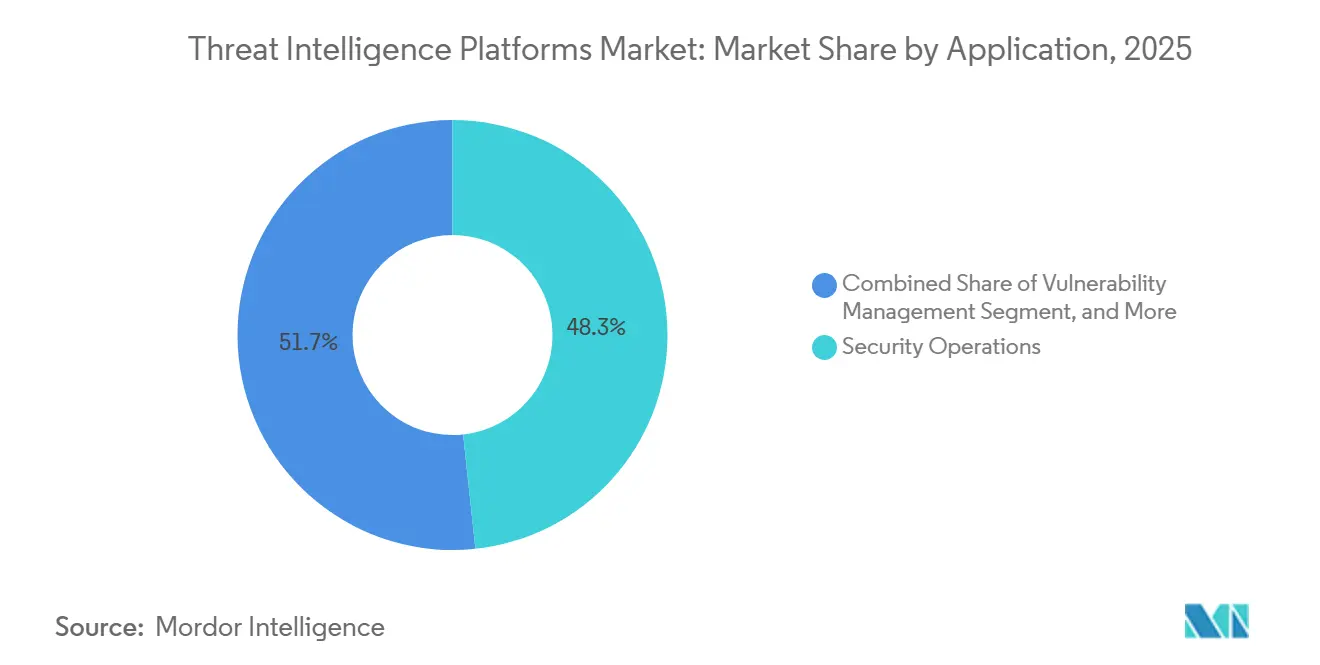
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Vertical Industrial:
Fortaleza Financiera, Auge de la SaludLas instituciones financieras representaron el 27,1% del gasto de 2025, lo que refleja tanto el atractivo de los activos como la estricta supervisión regulatoria. Las redes de pago, los bancos de inversión y las aseguradoras destilan fuentes de inteligencia de amenazas en análisis de fraude, puntuación de anomalías y vigilancia contra el lavado de dinero, integrando la inteligencia en los flujos de trabajo orientados al cliente.
Sin embargo, el sector sanitario registra la expansión más rápida con una CAGR del 24,3%. El ataque de ransomware de 2024 contra un importante procesador de reclamaciones, que interrumpió el funcionamiento del 74% de los hospitales de Estados Unidos, subrayó las implicaciones para la seguridad del paciente, impulsando a los consejos de administración a financiar la implementación de plataformas. Los registros médicos alcanzan hasta 1.000 USD en mercados ilícitos, lo que incentiva a los atacantes y magnifica las consecuencias de las brechas de seguridad.
Los operadores gubernamentales, de defensa y energéticos también dependen en gran medida de fuentes ajustadas por sector que destacan las tácticas de actores estatales. La demanda del comercio minorista y el comercio electrónico crece a medida que el skimming de tarjetas y el relleno de credenciales impulsan a los comerciantes hacia la monitorización proactiva. En todos los sectores verticales, el giro desde el gasto de cumplimiento normativo basado en listas de verificación hacia el consumo de inteligencia alineado con el riesgo amplía la diversidad de casos de uso dentro del mercado de plataformas de inteligencia de amenazas.
Análisis Geográfico
Mercado de Plataformas de Inteligencia de Amenazas en América del Norte
América del Norte mantuvo una participación del 44,6% en 2025, sostenida por un ecosistema de proveedores maduro y una densa red de colectivos de intercambio de información como los ISAC. Las regulaciones federales —la divulgación de incidentes de la SEC en un plazo de 4 días hábiles y el inminente reporte de 72 horas de la CIRCIA— consolidan las plataformas de inteligencia como necesidades de cumplimiento normativo. Estados Unidos también aplica marcos específicos por sector como NERC CIP, que exigen el mapeo de amenazas en los sistemas de control de servicios públicos. Canadá amplía su capacidad mediante acuerdos de intercambio de datos transfronterizos, mientras que el regulador financiero de México integra los resultados de las plataformas en los paneles de riesgo sistémico.
Mercado de Plataformas de Inteligencia de Amenazas en Asia-Pacífico
Asia-Pacífico registra la expansión más rápida con una CAGR del 25,6%, impulsada por el vertiginoso crecimiento en la adopción de servicios digitales y la intensificación de las operaciones de los adversarios cibernéticos. Los grupos de amenazas persistentes avanzadas de la región utilizan cada vez más la inteligencia artificial generativa como arma, lo que lleva a Japón, Corea del Sur y Australia a subvencionar la adquisición de plataformas comerciales como parte de la defensa de infraestructuras críticas. Los CERT respaldados por los gobiernos de India y Singapur promueven flujos de inteligencia público-privados, acelerando las asociaciones con proveedores locales que adaptan los modelos de lenguaje a las amenazas regionales. A pesar de los dispares marcos jurídicos, el impulso del mercado supera las fricciones de interoperabilidad, convirtiendo a Asia-Pacífico en un actor central para el crecimiento incremental del mercado de plataformas de inteligencia de amenazas.
Mercado de Plataformas de Inteligencia de Amenazas en Europa
Europa registra una adopción constante anclada en la Directiva NIS 2 y la Ley de Resiliencia Operativa Digital. Los bancos deben presentar ahora una notificación inicial de ciberincidente en 4 horas, una obligación que solo puede cumplirse integrando la recopilación y correlación automatizadas. Francia y Alemania cofinancian centros industriales que recopilan indicadores del sector energético, mientras que el Centro Nacional de Ciberseguridad del Reino Unido distribuye feeds personalizados a pequeñas empresas. Los estados de Europa del Este, que enfrentan una mayor tensión geopolítica, aceleran el despliegue de plataformas para operadores de redes eléctricas y telecomunicaciones. En general, la demanda impulsada por políticas en Europa estabiliza los ingresos a pesar de las barreras de soberanía de datos que ralentizan el intercambio transfronterizo de feeds.
Panorama Competitivo
La estructura del mercado se estrecha a medida que los gigantes adquisitivos integran la inteligencia de amenazas en nubes de seguridad más amplias. Mastercard cerró un acuerdo de USD 2,65 mil millones por Recorded Future en diciembre de 2024 para incorporar fuentes predictivas en los motores de análisis de fraude en pagos, en consonancia con la compra de Mandiant por parte de Google por USD 5,4 mil millones el año anterior.[4] La adquisición de Cybersixgill por parte de Bitsight por USD 115 millones amplió el mapeo de la superficie de ataque externa con reconocimiento en la web oscura, mientras que Palo Alto Networks integró la telemetría de IBM QRadar SaaS para aumentar el rendimiento de correlación de Cortex XSIAM.
El liderazgo ahora se concentra en torno a Recorded Future, Google y CrowdStrike, cada uno combinando colecciones propietarias con análisis a escala de máquina. Estos tres proveedores controlan colectivamente una porción considerable de la participación del mercado de plataformas de inteligencia de amenazas y disponen de los presupuestos de I+D para automatizar canalizaciones de enriquecimiento que los rivales más pequeños tienen dificultades para igualar. Sin embargo, persiste la oportunidad en nichos de fuentes —sistemas de control industrial, firmware de dispositivos médicos, visibilidad de la cadena de suministro— donde los especialistas ofrecen profundidad sobre amplitud.
Los ecosistemas de socios ganan valor estratégico. Los resultados de plataformas de marca blanca de los proveedores de servicios de seguridad gestionados compensan la escasez de analistas entre los clientes del mercado medio, mientras que los hiperescaladores de la nube agrupan fuentes de amenazas nativas con créditos de cómputo. La diferenciación competitiva descansa cada vez más en la frescura de la entrega, la transparencia de los algoritmos de puntuación y el grado de integración del flujo de trabajo en la gestión de tickets, DevSecOps y portales de riesgo a nivel de consejo de administración. Los proveedores que combinan la oportunidad con la interpretabilidad parecen mejor posicionados para capturar ventas adicionales en el mercado de plataformas de inteligencia de amenazas en evolución.
Líderes de la Industria de Plataformas de Inteligencia de Amenazas
-
Recorded Future, Inc.
-
Mandiant, Inc.
-
CrowdStrike Holdings, Inc.
-
Anomali, Inc.
-
IBM Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Plataformas de Inteligencia de Amenazas Empresas cubiertas en este informe
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- EclecticIQ B.V.
- Flashpoint (Flashpoint Global Partners, LLC)
- Digital Shadows Ltd. (ReliaQuest, Inc.)
- Mandiant, Inc. (Google LLC)
- IntSights Cyber Intelligence Ltd. (Rapid7, Inc.)
- Cybersixgill Ltd.
- Group-IB Global Private Ltd.
- AO Kaspersky Lab (Threat Intelligence Services)
- LookingGlass Cyber Solutions, Inc.
- ZeroFOX Holdings, Inc.
- Palo Alto Networks, Inc. (Unit 42)
- CrowdStrike Holdings, Inc. (Falcon X)
- IBM Corporation (X-Force)
- Cisco Systems, Inc. (Talos)
- Check Point Software Technologies Ltd. (ThreatCloud)
- Fortinet, Inc. (FortiGuard Labs)
- Secureworks, Inc. (Counter Threat Unit)
- Trend Micro Incorporated (Trend Micro Research)
- AT&T Cybersecurity (AlienVault OTX)
- LogRhythm, Inc. (MistNet ThreatIntel)
- Proofpoint, Inc. (Emerging Threats)
- RSA Security LLC (NetWitness Threat Insights)
Desarrollos recientes de la industria en Mercado de Plataformas de Inteligencia de Amenazas
- Julio de 2025: Una interrupción generalizada de CrowdStrike subrayó la necesidad de canalizaciones de telemetría diversificadas y una gestión rigurosa del cambio.
- Junio de 2025: Securonix acordó adquirir ThreatQuotient para fusionar la detección de amenazas con la respuesta a incidentes impulsada por IA.
- Abril de 2025: Kevin Mandia dejó el cargo de CEO de Mandiant mientras Google integraba las unidades de inteligencia de amenazas y respuesta a incidentes.
- Enero de 2025: El programa contra el lavado de dinero de FinCEN para asesores de inversión requerirá informes de actividad sospechosa respaldados por inteligencia de amenazas en tiempo real.
Alcance del Informe Global del Mercado de Plataformas de Inteligencia de Amenazas
Resumen de la segmentación
| Grandes Empresas |
| Pequeñas y Medianas Empresas (Pymes) |
| Basado en la Nube |
| Local |
| Híbrido |
| Operaciones de Seguridad |
| Respuesta a Incidentes |
| Gestión de Riesgos y Cumplimiento |
| Gestión de Vulnerabilidades |
| Otros |
| BFSI |
| TI y Telecomunicaciones |
| Gobierno y Defensa |
| Salud |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otros |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas (Pymes) | |||
| Por Modelo de Implementación | Basado en la Nube | ||
| Local | |||
| Híbrido | |||
| Por Aplicación | Operaciones de Seguridad | ||
| Respuesta a Incidentes | |||
| Gestión de Riesgos y Cumplimiento | |||
| Gestión de Vulnerabilidades | |||
| Otros | |||
| Por Vertical Industrial | BFSI | ||
| TI y Telecomunicaciones | |||
| Gobierno y Defensa | |||
| Salud | |||
| Comercio Minorista y Comercio Electrónico | |||
| Energía y Servicios Públicos | |||
| Otros | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Reino Unido | ||
| Alemania | |||
| Francia | |||
| Italia | |||
| España | |||
| Rusia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| India | |||
| Japón | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | |||
| Turquía | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el valor esperado del mercado de plataformas de inteligencia de amenazas para 2031?
El tamaño del mercado de soluciones de seguridad de servidores es de 28,96 mil millones de USD en 2025, y se espera que alcance los 40,79 mil millones de USD en 2031.
¿Qué tasa de crecimiento se proyecta para las soluciones de seguridad de servidores hasta 2031?
Se prevé que los ingresos avancen a una CAGR del 7,7%, alcanzando los 41,95 mil millones de USD en 2031.
¿Qué segmento tiene la mayor participación del gasto?
Los servicios lideran con una participación de ingresos del 40,2%, impulsados por la demanda de ofertas de seguridad gestionadas y profesionales.
¿Qué geografía se expande más rápidamente?
Se proyecta que Asia-Pacífico crezca a una CAGR del 11,2%, impulsada por los mandatos de nube soberana y la expansión de centros de datos.
¿Por qué las pymes están aumentando sus presupuestos de seguridad?
Las pymes enfrentan ataques de ransomware crecientes y una brecha marcada entre los costos de cumplimiento y las sanciones por incumplimiento, lo que fomenta nuevas inversiones en protecciones gestionadas y basadas en la nube.
¿Cómo están diferenciando los proveedores sus plataformas de seguridad de servidores?
Los proveedores integran análisis de IA, motores de políticas unificadas y soporte de computación confidencial, al tiempo que realizan adquisiciones para ofrecer suites de protección amplias y de extremo a extremo.