
Tamaño y Participación del Mercado de Ciberseguridad de Indonesia
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tamaño del mercado en el año base (2025) | 1.35 Mil millones de dólares |
| Tamaño del Mercado (2026) | 1.62 Mil millones de dólares |
| Tamaño del Mercado (2031) | 4.06 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 20.12 % |
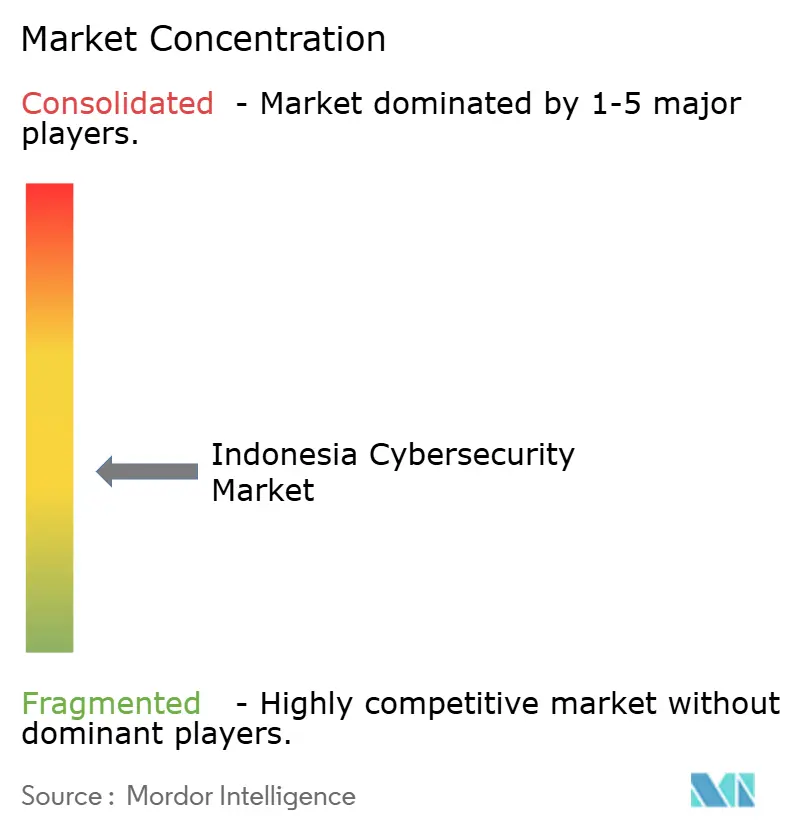
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Indonesia por Mordor Intelligence
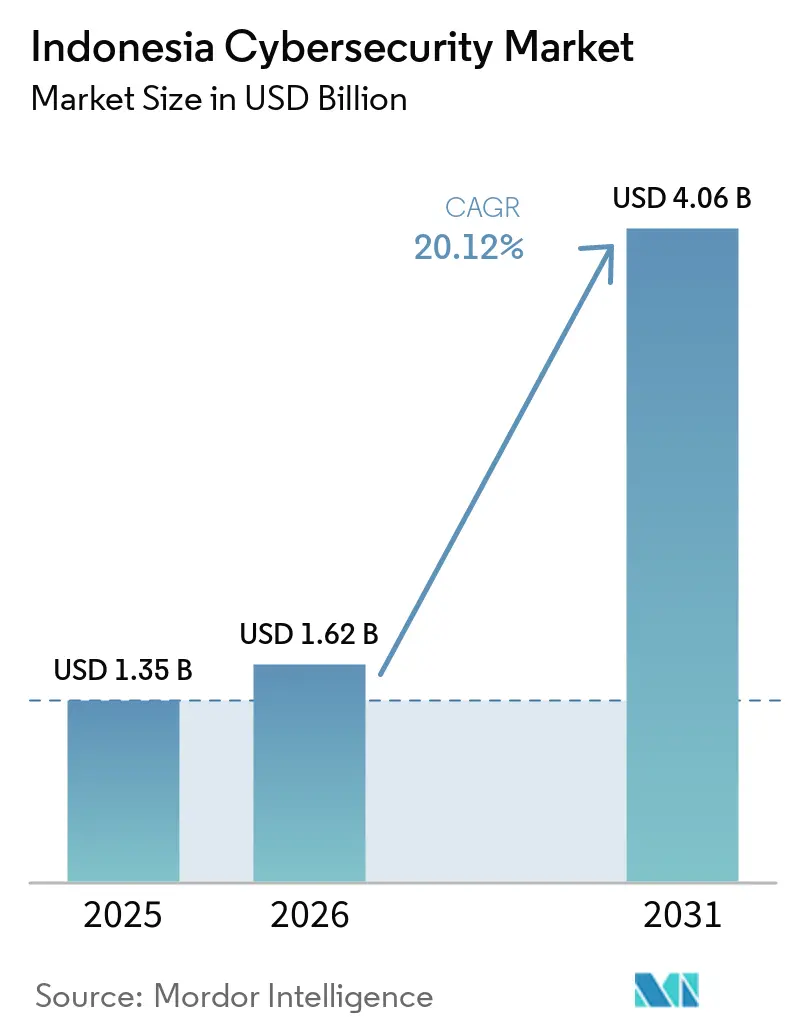
Se proyecta que el tamaño del Mercado de Ciberseguridad de Indonesia sea de 1,35 mil millones de USD en 2025, 1,62 mil millones de USD en 2026, y alcance los 4,06 mil millones de USD para 2031, creciendo a un CAGR del 20,12% de 2026 a 2031.
La expansión refleja la posición de Indonesia como la economía digital más atacada del Sudeste Asiático, registrando 3.300 intentos de intrusión por semana mientras destina apenas el 0,02% del PIB al gasto en seguridad. La adopción de pagos en tiempo real BI-FAST, los códigos de comerciante QRIS y el programa del Centro Nacional de Datos por valor de 164 millones de EUR han ampliado la superficie de amenaza, impulsando una rápida adopción de soluciones. Las intensificadas campañas de ransomware, como la demanda de 8 millones de USD de Brain Cipher contra el Centro Nacional de Datos temporal, han llevado a las empresas estatales y a las industrias reguladas a acelerar el gasto[1]. Al mismo tiempo, el compromiso de Microsoft de 1.700 millones de USD en infraestructura de inteligencia artificial y el proyecto de centro de datos en Batam de Telkom por Rp 1,5 billones señalan grandes ampliaciones de capacidad que reconfigurarán la dinámica competitiva. Sin embargo, la escasez de talento certificado y la supervisión fragmentada entre BSSN, Kominfo y OJK moderan el potencial de crecimiento a corto plazo.
Conclusiones Clave del Informe
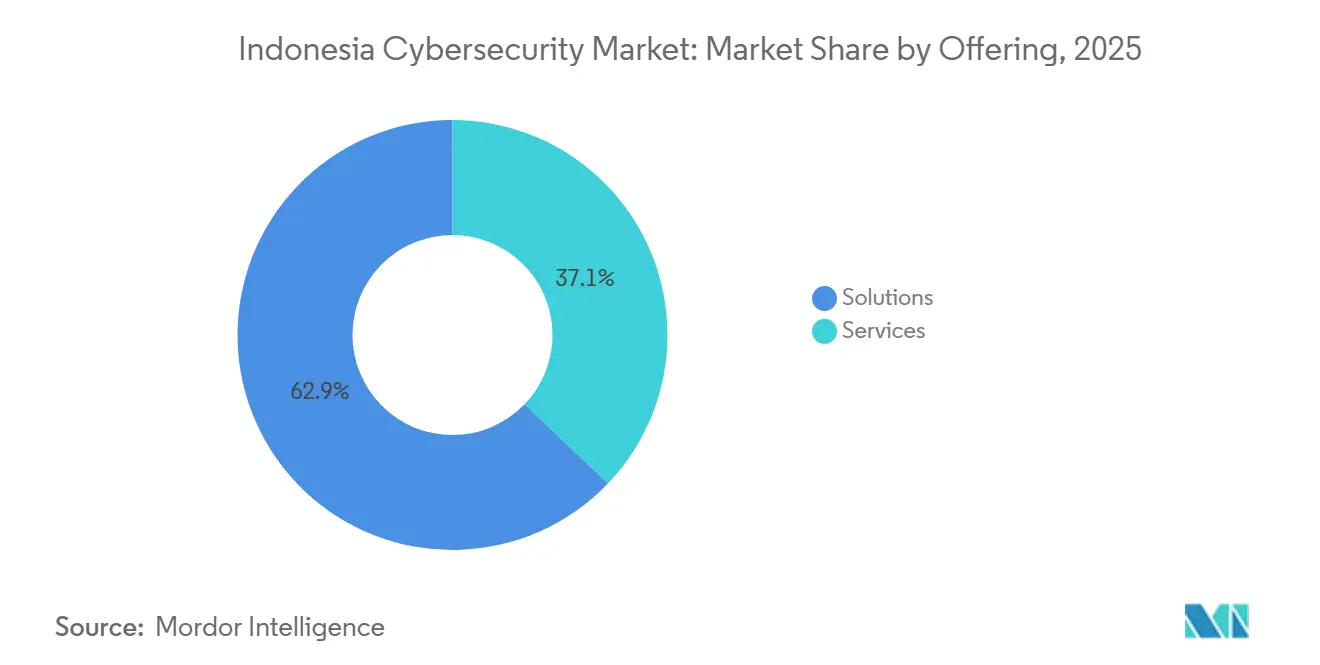
- Por oferta, Soluciones lideró con el 62,86% de la cuota del mercado de ciberseguridad de Indonesia en 2025; los Servicios Gestionados están preparados para el CAGR más rápido del 21,14% hasta 2031.
- Por modo de implementación, Local retuvo el 53,33% del tamaño del mercado de ciberseguridad de Indonesia en 2025, mientras que la protección entregada en la Nube se proyecta que crezca a un CAGR del 23,92% hasta 2031.
- Por tamaño de organización, las Grandes Empresas mantuvieron el 70,15% de la cuota del mercado de ciberseguridad de Indonesia en 2025; el segmento de PYMEs está previsto que se expanda a un CAGR del 21,93% hasta 2031.
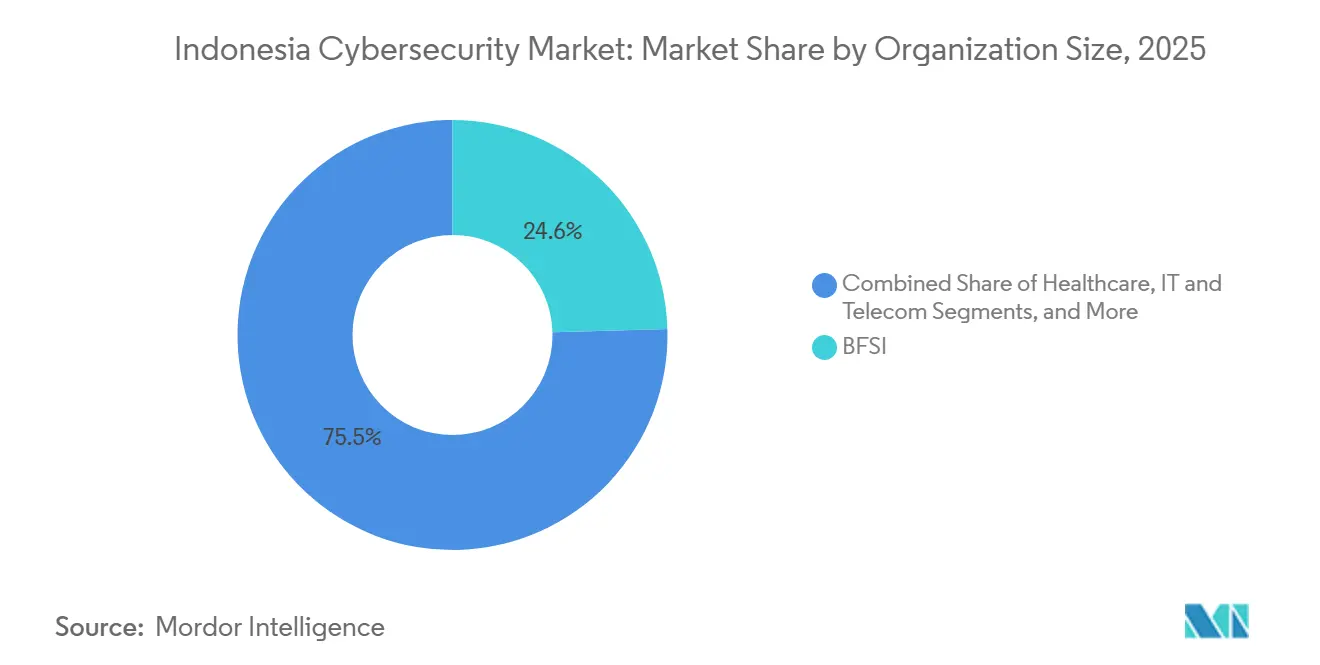
- Por vertical de usuario final, el sector BFSI controló el 24,55% del tamaño del mercado de ciberseguridad de Indonesia en 2025, mientras que Salud tiene previsto alcanzar el CAGR más rápido del 22,58% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis de Impacto de los Impulsores*
| Impulsor | ( ~ ) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento en las transacciones de pago digital a través de BI-FAST y QRIS | +4.2% | Nacional, concentrado en los centros urbanos de Java | Mediano plazo (2-4 años) |
| Despliegue del Centro Nacional de Datos del Gobierno (PDN) | +3.8% | Nacional, sitios clave en Cikarang, Batam, Nusantara | Corto plazo (≤ 2 años) |
| Aumento de incidentes de ransomware en empresas estatales | +3.1% | Nacional, mayor intensidad en Yakarta y zonas industriales | Corto plazo (≤ 2 años) |
| Adopción de 5G e Industria 4.0 en Bekasi-Karawang | +2.9% | Corredor manufacturero del oeste de Java | Mediano plazo (2-4 años) |
| Aplicación de la Ley de Protección de Datos Personales (UU PDP) | +2.7% | Nacional, más estricta en BFSI y Salud | Mediano plazo (2-4 años) |
| Expansión de la banca digital islámica | +1.8% | Nacional, más fuerte en regiones de mayoría musulmana | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de las Transacciones de Pago Digital Impulsado por los Mandatos de BI-FAST y QRIS
Los volúmenes de QRIS aumentaron un 194,06% en abril de 2024 y un 217,33% en agosto de 2024, ampliando la superficie de ataque a 14,78 millones de PYMEs que ahora aceptan códigos en tiempo real[2]. Se prevé que los valores de las transacciones alcancen USD 115,34 mil millones en 2025, lo que obliga a los emisores y adquirentes a implementar análisis avanzados de fraude. Bank Neo Commerce ya ha identificado estafas de falsificación profunda impulsadas por IA, lo que subraya la urgencia de controles biométricos y de comportamiento en los canales de pago. El Plan Nacional de Sistemas de Pago de BI impulsa un cambio de la liquidación por lotes a la liquidación instantánea, elevando aún más los requisitos de velocidad de detección. En consecuencia, las herramientas de prevención de intrusiones basadas en red y de seguridad de API están pasando de opcionales a obligatorias en los ecosistemas de pagos minoristas.
El Programa PDN (Centro Nacional de Datos) del Gobierno Acelera el Gasto en Ciberseguridad
El sitio de Cikarang por sí solo alberga 25.000 núcleos, 200 TB de memoria y 40 PB de almacenamiento, consolidando 629 silos de datos gubernamentales heredados. Un apagón por ransomware en junio de 2024 que perturbó a 282 agencias validó las preocupaciones de vulnerabilidad y condujo a la adquisición de emergencia de puertas de enlace de confianza cero y orquestación de respaldo. Las construcciones paralelas en Batam y Nusantara sustentarán estrategias de nube soberana que exigen redes microsegmentadas, respaldos inmutables y respuesta automatizada a incidentes. Los proveedores que ofrecen centros de datos en caja, plataformas de Centro de Operaciones de Seguridad con IA y paneles de cumplimiento están bien posicionados para este ciclo de gasto multianual en el sector público.
Aumento de Incidentes de Ransomware en Empresas Estatales de Indonesia
Las tácticas de LockBit 3.0 utilizadas en la extorsión de USD 8 millones de Brain Cipher pusieron de manifiesto deficiencias en el aislamiento de endpoints y la gestión de acceso privilegiado, lo que llevó a las empresas estatales a reevaluar sus bases de higiene cibernética. La brecha de 1,5 TB de Bank Syariah Indonesia y la divulgación de Bank Rakyat Indonesia en diciembre de 2024 desencadenaron ejercicios de simulación de ataques y pruebas de respaldo en todo el sector. BSSN documentó 130 eventos únicos de ransomware en 2024, lo que desencadenó su Reglamento N.° 1/2024 sobre notificación obligatoria de incidentes. El patrón ha desplazado la preferencia de adquisición hacia la detección y respuesta gestionadas (MDR) y complementos de almacenamiento inmutable, con aseguradoras que endurecen los términos de suscripción para entidades que carecen de cobertura de EDR.
Despliegues de 5G e Industria 4.0 en el Cinturón Manufacturero Bekasi-Karawang
La megafábrica de Pegatron en Batam muestra celdas robóticas habilitadas por 5G e inspección de calidad con IA de borde que dependen de enlaces en tiempo real y baja latencia. Con el oeste de Java albergando ahora el 40% de las ventas recientes de terrenos industriales, los fabricantes están integrando las capas de tecnología operacional e informática, exponiendo los controladores lógicos programables y los nodos SCADA a exploits remotos. Las PYMEs locales demuestran una puntuación del Índice de Preparación Tecnológica de 3,65 pero necesitan orientación sobre firewalls de zonificación y detección de anomalías ajustada al tráfico de tecnología operacional. Los proveedores que ofrecen descubrimiento de activos y monitorización de protocolos industriales están ganando terreno a medida que las fábricas avanzan hacia bucles de datos de mantenimiento predictivo.
Análisis de Impacto de las Restricciones*
| Restricción | ( ~ ) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de talento en ciberseguridad certificado en lengua bahasa | -2.8% | A nivel nacional, aguda en ciudades de nivel 2 | Largo plazo (≥ 4 años) |
| Infraestructuras locales heredadas en empresas de nivel 2 | -2.1% | Centros urbanos secundarios | Mediano plazo (2-4 años) |
| Supervisión fragmentada entre BSSN, Kominfo, OJK | -1.9% | A nivel nacional, todos los sectores regulados | Corto plazo (≤ 2 años) |
| Baja penetración del ciberseguro | -1.4% | Nacional, más débil en los segmentos de PYMEs | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Talento en Ciberseguridad Certificado en Lengua Bahasa
Indonesia necesita 100.000 especialistas en seguridad para 2025, pero produce solo una fracción de ese número a pesar de que la Beca de Talento Digital capacitó a 500.000 personas entre 2018 y 2024. Las primas salariales desvían al personal sénior hacia las fintechs y las telecomunicaciones, dejando a los equipos de infraestructura crítica con escasez de personal. Los paquetes de nivel de entrada con un promedio de IDR 120-180 millones por año disuaden a las PYMEs de contratar analistas internos. En consecuencia, la demanda de contratos de Proveedor de Servicios de Seguridad Gestionada y herramientas de Centro de Operaciones de Seguridad automatizadas está creciendo, pero los largos tiempos de incorporación aún retrasan la preparación para la respuesta a incidentes.
Supervisión Fragmentada que Genera Ambigüedad en el Cumplimiento
Las empresas gestionan mandatos paralelos —las normas de incidentes de BSSN, la aplicación de la PDP de Kominfo, las reglas fintech de OJK y el Reglamento SysSec 2/2024 de Bank Indonesia— lo que genera fatiga de auditoría y duplicación de informes. Durante el apagón del Centro Nacional de Datos, las estructuras de mando superpuestas ralentizaron el análisis de la causa raíz, lo que ilustra la ausencia de una doctrina cibernética unificada. Las multinacionales, por lo tanto, asignan presupuestos desproporcionados a la interpretación jurídica y capas adicionales de gobernanza, lo que frena la inversión a corto plazo en herramientas de defensa proactiva, particularmente entre los nuevos participantes con recursos limitados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Dominio Mixto de Soluciones y Repunte de ServiciosLas Soluciones generaron el 62,86% de los ingresos de 2025, lideradas por cortafuegos de red, puertas de enlace web seguras y agentes de endpoint que abordan el aumento del ransomware en Indonesia. El tamaño del mercado de ciberseguridad de Indonesia para soluciones ascendió a 0,85 mil millones de USD en 2025 y sigue una trayectoria de crecimiento de dos dígitos a medida que las ampliaciones del PDN y el cumplimiento de BI-FAST impulsan actualizaciones integrales de plataformas. Las líneas de prevención de pérdida de datos y gobernanza de identidad se están beneficiando de las penalizaciones de la Ley de Protección de Datos Personales de hasta el 2% de la facturación, lo que lleva a los consejos de administración a financiar cifrado y almacenes de acceso privilegiado. Mientras tanto, la demanda de protección de cargas de trabajo en contenedores está aumentando entre los bancos nativos digitales que implementan microservicios.
Se proyecta que los Servicios Gestionados registren un CAGR del 21,14%, superando a los productos a medida que los directores de seguridad de la información con recursos limitados se orientan hacia la contratación basada en resultados. Las suscripciones de detección y respuesta gestionada (MDR), SOC como Servicio y gestión de vulnerabilidades están resultando atractivas para las PYMEs que carecen de analistas disponibles las 24 horas. Los departamentos de consultoría están agrupando diseños de referencia de confianza cero y evaluaciones de brechas regulatorias para simplificar la incorporación. El mercado de ciberseguridad de Indonesia continúa apoyándose en la entrega híbrida, con proveedores que empaquetan la renovación de hardware, las licencias de software y la detección gestionada en precios unificados por usuario para reducir las barreras de inversión de capital.
Nota: Las participaciones de segmento de todos los segmentos individuales están disponibles previa compra del informe
Por Modo de Implementación:
La Tradición se Encuentra con la Aceleración en la NubeLos entornos locales captaron el 53,33% del gasto de 2025 porque el Banco de Indonesia, OJK y BSSN siguen priorizando la residencia de datos. Las instituciones financieras exigen la gestión local de claves, y las empresas estatales mantienen mainframes que se integran deficientemente con los controles de la nube pública. Como resultado, la cuota del mercado de ciberseguridad de Indonesia para módulos de seguridad de hardware local, dispositivos de segmentación de red y equipos SIEM se mantuvo alta a pesar de sus largos ciclos de renovación.
Sin embargo, la seguridad entregada en la Nube se está expandiendo a un CAGR del 23,92% a medida que las regiones de Microsoft Azure Indonesia, AWS Yakarta y los sitios de hiperescala de Batam de Telkom entran en funcionamiento. Las ofertas de puerta de enlace web segura (SWG), agente de seguridad de acceso a la nube (CASB) y perímetro de servicio de acceso seguro (SASE) entregadas como SaaS resuenan entre los bancos nativos digitales y las aplicaciones minoristas que escalan picos de transacciones. Se espera que el tamaño del mercado de ciberseguridad de Indonesia para la seguridad en la nube supere los 1,85 mil millones de USD para 2031, impulsado por las arquitecturas de "modelo a datos" exigidas bajo la Política de Datos Únicos. Los enfoques de malla híbrida, plano de datos local y plano de control en la nube, están emergiendo como el diseño preferido para satisfacer tanto las necesidades de cumplimiento como las de agilidad.
Por Tamaño de Organización:
Presupuestos Empresariales Frente al Impulso de las PYMEsLas Grandes Empresas representaron el 70,15% de los ingresos de 2025, lo que refleja amplias instalaciones de centros de operaciones de seguridad (SOC), defensas multivectoriales y gasto en cumplimiento en los sectores bancario, de telecomunicaciones y manufacturero. Los consejos de administración aprueban desembolsos de siete cifras para detección y respuesta extendida (XDR) impulsada por inteligencia artificial, granjas de engaño y contratos de equipos de ataque tras las brechas de alto perfil. Muchos han comenzado a consolidar la proliferación de herramientas, avanzando hacia proveedores de plataformas que prometen análisis entre dominios y racionalización de licencias.
Por el contrario, las PYMEs registran un CAGR del 21,93%, reduciendo la brecha a medida que la adopción de QRIS y la aplicación de la Ley de Protección de Datos Personales obligan incluso a los microcomercianttes a implementar PCI-DSP y protección básica de endpoints. Los paquetes nativos de la nube con precio por comerciante son populares, y los portales de contratación electrónica del gobierno exigen cada vez más pruebas de alineación con ISO 27001. Las asociaciones de la industria de ciberseguridad de Indonesia están pilotando programas de compra grupal para que las cooperativas puedan acceder a alertas de SOC a un costo fraccionado, desbloqueando aún más la demanda latente de las PYMEs.
Nota: Las participaciones de segmento de todos los segmentos individuales están disponibles previa compra del informe
Por Vertical de Usuario Final:
Dominio del BFSI, Auge de la SaludBFSI aportó el 24,55% del valor de 2025 a medida que los bancos tradicionales, los competidores digitales y las instituciones islámicas reforzaron las pasarelas de API y las barreras de tokenización. Se proyecta que el tamaño del mercado de ciberseguridad de Indonesia para soluciones bancarias supere los 1,28 mil millones de USD para 2031, guiado por el impulso del Banco de Indonesia hacia los pagos en tiempo real y las directrices de riesgo cibernético de Basilea III. Los conjuntos de gestión del fraude con análisis de carga útil mediante aprendizaje automático son ahora un requisito básico para los diez principales prestamistas.
Salud, avanzando a un CAGR del 22,58%, está alcanzando rápidamente el ritmo a medida que el despliegue de registros médicos electrónicos y la expansión de la telemedicina ponen en línea datos personales sensibles. Las auditorías provinciales de TIC que exponen una brecha de preparación de 2,74 sobre una escala de 5 puntos desencadenaron nuevas partidas presupuestarias para el refuerzo de los sistemas de información hospitalaria. La primera oleada de inversiones en seguridad se centra en el cifrado de datos de pacientes, sistemas de comunicación y archivo de imágenes (PACS) seguros y acceso de dos factores para el personal clínico. Los proveedores que ofrecen mapeo de cumplimiento al estilo HIPAA con la Ley de Protección de Datos Personales de Indonesia disfrutan de ventaja de primer movimiento a medida que los grupos hospitalarios consolidan la contratación entre provincias.
Análisis Geográfico
Yakarta, Depok, Tangerang y Bekasi forman el epicentro del mercado de ciberseguridad de Indonesia, contribuyendo conjuntamente con más de la mitad del gasto anual gracias a la densa concentración de centros financieros y ministerios gubernamentales. Los clústeres de centros de datos en Cikarang impulsan los despliegues de nube soberana, mientras que el área metropolitana de Yakarta alberga la mayoría de las instalaciones de SOC. El eje manufacturero Bekasi-Karawang en Java Occidental le sigue de cerca, generando una demanda creciente de cortafuegos para OT y sistemas IDS industriales que protegen las líneas de producción conectadas a 5G.
La isla de Batam en Sumatra está madurando como nodo regional tras el respaldo de Microsoft, Telkom y Pegatron a fábricas de hiperescala y 5G. El tamaño del mercado de ciberseguridad de Indonesia en Batam se estima en 92,4 millones de USD en 2026, con una trayectoria de CAGR del 23,2% a medida que la conectividad transfronteriza con Singapur acelera las cargas de trabajo de fintech y analítica de datos. El este de Indonesia, incluidas Sulawesi y Papúa, sigue siendo incipiente, pero se beneficia del proyecto de fibra óptica Palapa Ring de Kominfo, que reduce la latencia y fomenta la adopción segura del gobierno electrónico.
Las disparidades regionales persisten: las ciudades de segundo nivel como Semarang, Makassar y Balikpapan suelen depender de herramientas perimetrales obsoletas y enfrentan graves brechas de capital humano. Los programas de subvenciones gubernamentales vinculados al cumplimiento de la PDP tienen como objetivo reducir esta brecha mediante la subvención de la adopción de SWG entregado en la nube y seguridad del correo electrónico en las agencias municipales. La futura capital Nusantara ofrece una oportunidad en campo abierto para diseñar infraestructura ciberresistente desde cero, estableciendo potencialmente nuevos estándares para despliegues seguros de ciudades inteligentes en el Sudeste Asiático.
Panorama regulatorio
La gobernanza de ciberseguridad de Indonesia está anclada por Badan Siber dan Sandi Negara (BSSN), designada como el coordinador nacional bajo el Reglamento Presidencial N.º 28 de 2021. Una capa de política más reciente, el Reglamento Presidencial N.º 47 de 2023 (vigente desde el 20 de julio de 2023), formaliza una estrategia nacional de ciberseguridad y una estructura de gestión de crisis cibernéticas, lo que eleva las expectativas de preparación interinstitucional y de roles más claros durante incidentes importantes.
El cumplimiento operativo está determinado por las regulaciones de BSSN y las normas sectoriales aplicadas por el Ministerio de Comunicación y Digital (Komdigi), Bank Indonesia y OJK, lo que da lugar a obligaciones paralelas para la gestión de incidentes y los controles. El Reglamento BSSN N.º 2 de 2024 refuerza las expectativas de planificación de continuidad para los ministerios y los Operadores de Sistemas Electrónicos, mientras que el Reglamento BSSN N.º 8 de 2020 sigue estableciendo los requisitos de referencia para la implementación de seguridad de sistemas electrónicos, reforzando la demanda de controles auditables, planes de contingencia probados y flujos de trabajo de reporte en los servicios críticos.
Análisis de la cadena de valor
La cadena de valor de ciberseguridad de Indonesia comienza con proveedores globales de plataformas y productos que suministran tecnologías de seguridad de red, endpoint, identidad y nube. La localización suele estar a cargo de distribuidores e integradores de sistemas indonesios, que gestionan la agrupación de productos, la implementación y la documentación de cumplimiento para los requisitos locales. Para las implementaciones del sector público y reguladas, los productos y soluciones suelen pasar por pasos de aseguramiento vinculados a Komdigi (incluidas las prácticas de certificación relacionadas con SDPPI referenciadas para uso gubernamental) y la alineación con los estándares de BSSN, lo que aumenta el papel de los socios locales en pruebas, documentación y puesta en operación.
La prestación de servicios y las operaciones se centran en infraestructura de SOC doméstica y servicios administrados. Proveedores como Telkomsigma y Lintasarta operan capacidades locales de monitoreo y respuesta para satisfacer las preferencias de residencia y soberanía de datos. Alrededor de estos pilares, especialistas indonesios, entre ellos Xynexis, Defenxor y Spentera, apoyan la evaluación previa y la respuesta a incidentes posterior con servicios de pruebas de penetración, forense y remediación. Las iniciativas de colaboración y de desarrollo de capacidades, como el Simposio de Ciberseguridad Indonesia-Australia con la participación de RMIT y firmas locales, conectan aún más al mundo académico, los proveedores y los profesionales para ampliar los canales de talento y la capacidad de implementación.
Panorama Competitivo
Los grandes actores globales, IBM, Cisco, Fortinet, Palo Alto Networks, mantienen una fuerte atracción de marca a través de amplias carteras de productos y conjuntos de herramientas de cumplimiento probados. Sus canales locales se asocian con PT Telkomsigma y PT Multipolar para satisfacer las cláusulas de localización de datos. El lanzamiento de Virtual FortiGate de Fortinet en IBM Cloud en 31 centros de datos ejemplifica la cooperación entre proveedores orientada a reducir la fricción de implementación para los inquilinos de BFSI y manufactura[3].
Los especialistas locales están desarrollando ofertas verticales diferenciadas: PT Xynexis International proporciona servicios de equipo de ataque y análisis forense de OT alineados con los mandatos de BSSN, mientras que Peris.ai ofrece mercados de recompensas por errores impulsados por inteligencia artificial para cubrir la escasez de talento. Los proveedores de servicios de seguridad gestionados (MSSP) como Dwarapala y Bluesify Solutions están ampliando sus instalaciones de detección y respuesta gestionada (MDR) tras nuevas inyecciones de capital, dirigiéndose a PYMEs y agencias provinciales que carecen de monitoreo las 24 horas. La intensidad competitiva está aumentando a medida que los hiperescaladores integran funciones de seguridad nativas, Azure Sentinel y Google Chronicle, lo que obliga a los proveedores especializados a destacar la sofisticación analítica y el mapeo regulatorio.
Las tendencias de asociación e inversión reflejan consolidación: CYFIRMA obtuvo nuevos fondos de MDI Ventures para ampliar los nodos de inteligencia de amenazas en Yakarta, e Indosat integró las GPU Blackwell de NVIDIA para aumentar el rendimiento del SOC impulsado por inteligencia artificial. Los nuevos participantes en el mercado tienen éxito cuando adaptan el soporte, la documentación y los paneles de control a los equipos de habla bahasa. Los cinco principales proveedores concentran aproximadamente el 38% de los ingresos combinados, situando el mercado en una banda moderadamente concentrada pero dejando espacio de crecimiento en paquetes para PYMEs, defensa de OT y banca compatible con la Sharia.
Líderes de la Industria de Ciberseguridad de Indonesia
-
IBM Corporation
-
Cisco Systems, Inc.
-
Dell Technologies Inc.
-
FUJITSU Limited
-
Intel Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad de Indonesia Empresas cubiertas en este informe
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- PT Xynexis International
- PT Telkomsigma (Telkom Indonesia)
- PT Daya Cipta Mandiri Solusi (Noosc)
- PT Sakti Solusi Data
- PT Mitra Integrasi Komputindo
- Dell Technologies Inc.
- Huawei Technologies Co. Ltd.
- Microsoft Corporation
- Amazon Web Services Inc.
- Google Cloud
- CyberArk Software Ltd.
- CrowdStrike Holdings Inc.
- Kaspersky Lab
- Sophos Ltd.
- PT Xapiens Teknologi Indonesia
- Zscaler Inc.
- Darktrace plc
- PT Sigma Cipta Caraka
Oportunidades de mercado y perspectivas futuras
Las operaciones de seguridad alineadas con la soberanía y la ejecución del cumplimiento crean un espacio en blanco claro a medida que el gobierno y las entidades reguladas endurecen las expectativas de preparación ante incidentes y continuidad bajo los requisitos liderados por BSSN. El impacto operativo de las interrupciones por ransomware, incluida la caída del Centro Nacional de Datos en junio de 2024 que afectó a 282 agencias, ha aumentado la demanda de planificación de contingencia probada, orquestación de copias de seguridad inmutables y contratos de respuesta a incidentes. Los compradores también buscan resultados medibles de SOC (alertas, triaje, contención) que puedan auditarse.
Los programas de desarrollo de la fuerza laboral también están ampliando una vía de acceso a corto plazo para los servicios administrados y los modelos operativos estandarizados, especialmente fuera de Yakarta, donde el talento certificado sigue siendo limitado. Un objetivo para 2030 de capacitar a 1 millón de talentos digitales en ciberseguridad a través de Kominfo, en colaboración con Indosat Ooredoo Hutchison y Mastercard, junto con iniciativas privadas como la financiación de Innov8 en junio de 2025 para un centro de capacitación en ciberseguridad con sede en Yakarta, amplía el flujo de analistas de SOC y respondedores de incidentes, al mismo tiempo que respalda la demanda de manuales de procedimientos, automatización y paquetes de MDR. Por separado, el Programa Nacional de Resiliencia Cibernética (Gerakan Nasional Ketahanan Siber), lanzado en 2026 por ITSEC Asia y ADIGSI, apunta a más de 1.000 participantes y ofrece otro canal para que los proveedores y MSSP vinculen evaluaciones de preparación, ejercicios de simulación y herramientas alineadas con el cumplimiento a una iniciativa nacional identificada.
Desarrollos recientes de la industria en Mercado de Ciberseguridad de Indonesia
- Julio de 2026: lanzamiento del Centro de Operaciones de Seguridad (SOC) Soberano de Indonesia utilizando Splunk Cloud Platform y Splunk Enterprise Security para la detección de amenazas en tiempo real basada en IA. La implementación amplía el monitoreo de amenazas de grado soberano y alinea el manejo de datos de seguridad con los requisitos nacionales. Demuestra un monitoreo de amenazas a escala nacional impulsado por IA y servicios de seguridad alineados con la soberanía de datos.
- Marzo de 2026: lanzamiento del Centro de Comando de Seguridad en colaboración con Cisco para aprovechar el aprendizaje automático (ML) en la mitigación de amenazas en tiempo real. La colaboración proporciona capacidad de defensa cibernética en tiempo real para las empresas indonesias. Acelera la implementación de operaciones de seguridad basadas en ML a través de un ecosistema liderado por telecomunicaciones.
- Marzo de 2026: introducción de la plataforma Sovereign Core (gestión autónoma basada en IA) con alianzas fortalecidas con Telkom Indonesia y BSSN. La infraestructura de ciberseguridad autónoma basada en IA impulsa las capacidades soberanas de Indonesia para activos críticos de redes de próxima generación (NR) y telecomunicaciones. Posiciona a IBM dentro de las iniciativas nacionales de soberanía en ciberseguridad y de activos críticos de NR/telecomunicaciones.
Mercado de Ciberseguridad de Indonesia Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Para este estudio, el mercado de ciberseguridad de Indonesia se define como el gasto en Indonesia en software, hardware y servicios de ciberseguridad que previenen, detectan y responden a los riesgos cibernéticos en entornos de TI empresariales, del sector público y en la nube.
Exclusiones del alcance: Este dimensionamiento excluye la externalización general de TI que no está orientada a la seguridad, el antivirus exclusivamente para consumidores vendido en comercios minoristas, y las pérdidas derivadas del cibercrimen (ya que no constituyen ingresos de proveedores).
Descripción General de la Segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructuras
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Red
- Seguridad de Endpoints
- Otras Soluciones
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Local
- Nube
- Por Tamaño de Organización
- PYMEs
- Grandes Empresas
- Por Vertical de Usuario Final
- BFSI
- Salud
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista
- Energía y Servicios Públicos
- Manufactura
- Otros
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental nos ayudó a establecer la línea de base para la actividad digital de Indonesia y el contexto político que impulsa los presupuestos de seguridad. Consultamos fuentes públicas como las publicaciones de BSSN sobre incidentes cibernéticos, las actualizaciones de Kominfo vinculadas a los programas digitales y de protección de datos, y las estadísticas nacionales de BPS para los recuentos de empresas y las señales de adopción de TIC.
Para mantener los supuestos vinculados a lo que los compradores realmente implementan, también consultamos fuentes como las publicaciones del Banco de Indonesia y OJK sobre la digitalización bancaria y las prioridades de riesgo, así como la orientación de organismos de estándares globales como ISO y NIST que se referencian habitualmente en los programas de seguridad locales. Los informes de empresas, las presentaciones a inversores, la cobertura de prensa de reputación y los sitios web de asociaciones se utilizaron para verificar el enfoque de productos y la intensidad de comercialización. Cuando fue necesario, utilizamos suscripciones de pago para información financiera e inteligencia empresarial, noticias y datos financieros, bases de datos de patentes y una base de datos de envíos de importación y exportación a nivel de cargamento para validar de forma orientativa (las fuentes aquí enumeradas son ilustrativas, y se utilizaron muchas otras referencias para la recopilación, validación y aclaración).
Entrevistas Primarias y Encuestas
El trabajo primario se utilizó para evaluar la adopción, los precios y los ciclos de compra en toda Indonesia, especialmente donde los datos públicos se mantienen a un nivel elevado. Hablamos con una combinación de proveedores de servicios de seguridad, distribuidores de soluciones, equipos de seguridad gestionada y compradores empresariales de sectores regulados y en rápida digitalización para confirmar cómo se divide el gasto entre servicios y herramientas y cómo se está adquiriendo la entrega en la nube.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 32% | Directores ejecutivos (CXO): 18% |
| Nivel medio: 47% | Líderes funcionales/de unidad: 30% |
| Actores más pequeños: 21% | Gerentes: 52% |
Dimensionamiento del Mercado y Previsión
El dimensionamiento comienza con una construcción descendente que reconstruye el conjunto de demanda a partir de la base empresarial de Indonesia y la intensidad digital, y luego aplica la propensión al gasto en seguridad por sector antes de convertirlo en ingresos de proveedores. El resultado se corrobora con aproximaciones ascendentes selectivas, como el precio de venta promedio (ASP) muestreado por carga de trabajo, verificaciones de canal sobre las tasas de incorporación de servicios y consolidaciones parciales de proveedores para las categorías donde la divulgación es más clara.
Algunos insumos que importan para este mercado incluyen el ritmo de migración de cargas de trabajo a la nube, las señales de frecuencia y gravedad de incidentes reportadas localmente, la actividad de cumplimiento de protección de datos e infraestructura crítica, las brechas de personal de seguridad que impulsan la demanda de servicios gestionados y la digitalización por sector (especialmente BFSI, telecomunicaciones, comercio electrónico y gobierno). Los precios se trataron con cuidado porque las estructuras contractuales varían, por lo que los rangos de ASP se validaron mediante entrevistas y se ajustaron para las estructuras de acuerdos plurianuales y los patrones de renovación. Para la previsión, utilizamos análisis de escenarios respaldados por una visión de regresión multivariante simple, donde el gasto macro en TI, la adopción de la nube y la intensidad de la aplicación regulatoria fueron los principales impulsores que se sometieron a pruebas de estrés con opiniones de expertos. Cuando la visibilidad ascendente era débil para los proveedores más pequeños, las brechas se gestionaron utilizando bandas de ingresos conservadoras y supuestos de cuota de canal que se verificaron de nuevo en llamadas de seguimiento.
Ciclo de Validación de Datos y Actualización
Los totales se triangularon mediante múltiples verificaciones, por lo que los picos o caídas inusuales se revisaron frente a señales independientes como el crecimiento de los servicios en la nube, los patrones de notificación de brechas y la actividad de contratación en industrias reguladas. Si una categoría parecía sobreestimada, se revalidaron los supuestos del impulsor, se verificaron de nuevo los rangos de precios y luego se confirmó con contactos adicionales de la industria antes de la aprobación final.
Cada informe se actualiza anualmente, y se realizan actualizaciones intermedias cuando eventos materiales cambian la demanda, como nuevos plazos de cumplimiento, oleadas de incidentes importantes o cambios presupuestarios públicos notables. Antes de la entrega, un analista realiza una revisión actualizada de los insumos clave y los desarrollos recientes, lo que ayuda a garantizar que los clientes reciban una visión actualizada que sigue los mismos pasos repetibles.
Dimensionamiento del Mercado de Ciberseguridad de Indonesia de Mordor Intelligence Comparado con Otras Estimaciones Publicadas
Las cifras publicadas para la ciberseguridad de Indonesia a menudo varían porque los investigadores no siempre contabilizan el mismo conjunto de ingresos, y también aplican diferentes supuestos para los servicios, la seguridad en la nube y la cobertura de detección gestionada. Las diferencias también provienen de cómo se sincronizan los tipos de cambio, qué año se trata como base y si las estimaciones se actualizan tras cambios importantes de política o de incidentes.
En la práctica, las mayores brechas suelen deberse a las elecciones de alcance, especialmente cuando una estimación incluye servicios de TI amplios o ventas de seguridad para consumidores, mientras que otra mantiene únicamente el gasto en seguridad empresarial y gubernamental que se corresponde con los ingresos de los proveedores. Algunas cifras también impulsan un crecimiento agresivo asumiendo una rápida adopción de confianza cero en todos los sectores sin verificar los ciclos de contratación reales, y otras mantienen los precios estables incluso cuando la combinación de contratos se desplaza hacia los servicios gestionados. La diferencia que se muestra a continuación se explica principalmente por si los servicios de seguridad gestionados y la seguridad entregada en la nube se contabilizan como ingresos totales del mercado o solo como gasto en herramientas, una elección aplicada tras la validación con compradores locales en Mordor Intelligence.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 1,35 mil millones de USD (2025) | |
| Consultora Global A | 1,10 mil millones de USD (2025) | A menudo reduce el alcance a los ingresos de software y dispositivos y trata los servicios de seguridad gestionados como servicios de TI, lo que puede subestimar el crecimiento liderado por los MSSP en Indonesia. |
| Asociación de la Industria B | 1,80 mil millones de USD (2025) | Puede incluir un riesgo digital más amplio y gasto adyacente en consultoría de TI, y puede utilizar supuestos optimistas de penetración de seguridad en la nube sin normalizar el calendario de reconocimiento de ingresos de contratos plurianuales. |
La tabla muestra que las principales diferencias no son de cálculo, sino de qué se incluye y cuándo se reconocen los ingresos. Al mantener el alcance vinculado a los ingresos de los proveedores de ciberseguridad en Indonesia y luego someter a prueba de presión los precios y la combinación de servicios con verificaciones locales, la cifra final permanece trazable a impulsores claros y puede repetirse cuando lleguen nuevos datos.
Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de ciberseguridad de Indonesia?
El mercado está valorado en USD 1,62 mil millones en 2026 y se proyecta que alcance USD 4,06 mil millones en 2031 a una CAGR del 20,12%.
¿Qué segmento se está expandiendo más rápidamente en el mercado de ciberseguridad de Indonesia?
Los Servicios Gestionados son los de mayor crecimiento con un CAGR previsto del 21,14%, impulsados por la aguda escasez de talento y la creciente demanda de funciones de SOC externalizadas.
¿Cómo influye la aplicación regulatoria en el gasto?
La Ley de Protección de Datos Personales, en vigor desde octubre de 2024, impone multas de hasta el 2% de la facturación anual, lo que impulsa a las empresas a invertir de forma agresiva en prevención de pérdida de datos y gobernanza de identidad.
¿Por qué las PYMEs adoptan soluciones de ciberseguridad más rápidamente ahora?
Los mandatos de QRIS han incorporado a 14,78 millones de comerciantes (texto fuente incompleto)