
- África
- Alemania
- América del Norte
- América del Sur
- Arabia Saudí
- Argentina
- Asia
- Australia
- Austria
- Bélgica
- Brasil
- Canadá
- Catar
- Chile
- China
- Colombia
- Corea del Sur
- Dinamarca
- Emiratos Árabes Unidos
- España
- Estados Unidos
- Europa
- Europa
- Filipinas
- Francia
- Grecia
- Hong Kong
- Hungría
- Indonesia
- Israel
- Italia
- Japón
- Malasia
- Medio Oriente y África
- México
- Noruega
- Nueva Zelanda
- Países Bajos
- Polonia
- Portugal
- Rusia
- Singapur
- Sudáfrica
- Sudeste Asiático
- Suecia
- Suiza
- Tailandia
- Taiwán
- Vietnam
Análisis del Mercado de Ciberseguridad de India por Mordor Intelligence
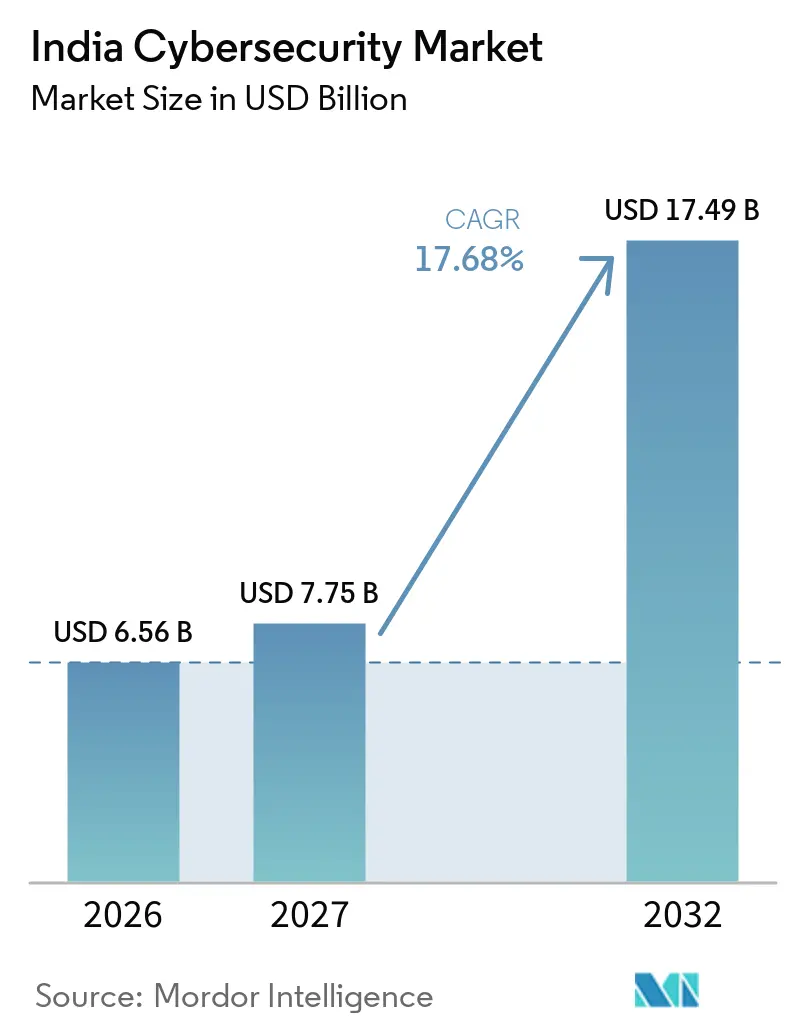
Se espera que el tamaño del mercado de ciberseguridad en India aumente de 6,56 mil millones de USD en 2026 a 7,75 mil millones de USD en 2027 y alcance los 17,49 mil millones de USD en 2032, creciendo a una CAGR del 17,68% durante 2027-2032.
La expansión digital en India conecta la prevención del fraude en pagos con una protección más sólida de los datos personales y las comunicaciones entre máquinas. Las obligaciones de cumplimiento normativo refuerzan esa necesidad al vincular la respuesta a incidentes con la capacidad de conservar y recuperar evidencia operativa utilizable. Los proveedores pueden abordar estas necesidades combinando productos de seguridad con monitoreo y respuesta, asignando al mismo tiempo una responsabilidad clara sobre los controles operativos. Las plataformas de pago y las redes de dispositivos conectados dan una forma concreta a estas necesidades, aunque la disponibilidad de analistas y la asequibilidad para las pequeñas empresas pueden limitar la implementación. Los proveedores capaces de añadir capacidad de integración y gestión de incidentes a sus plataformas están mejor posicionados para convertir la demanda donde los compradores carecen de personal para operar los controles.
Conclusiones Clave del Informe
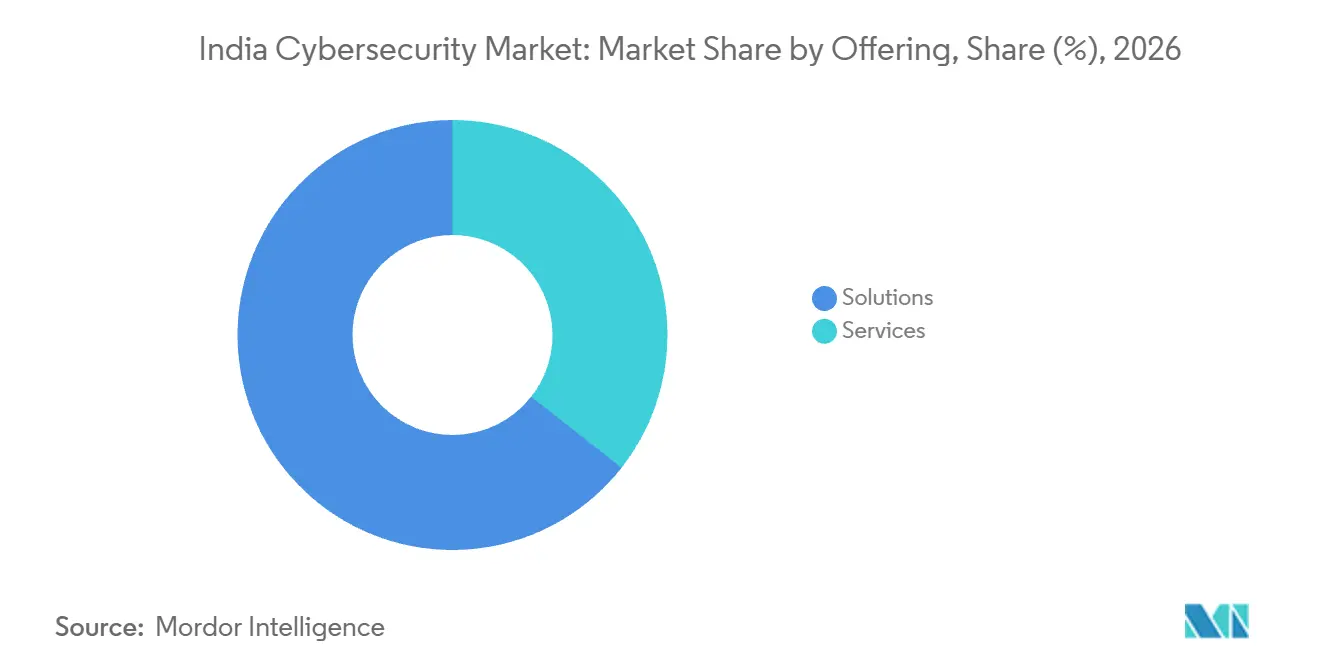
- Por oferta, las soluciones representaron una participación del 64,41% en el mercado de ciberseguridad en India en 2026, mientras que se prevé que los servicios crezcan más rápido con una CAGR del 18,21% durante 2027-2032.
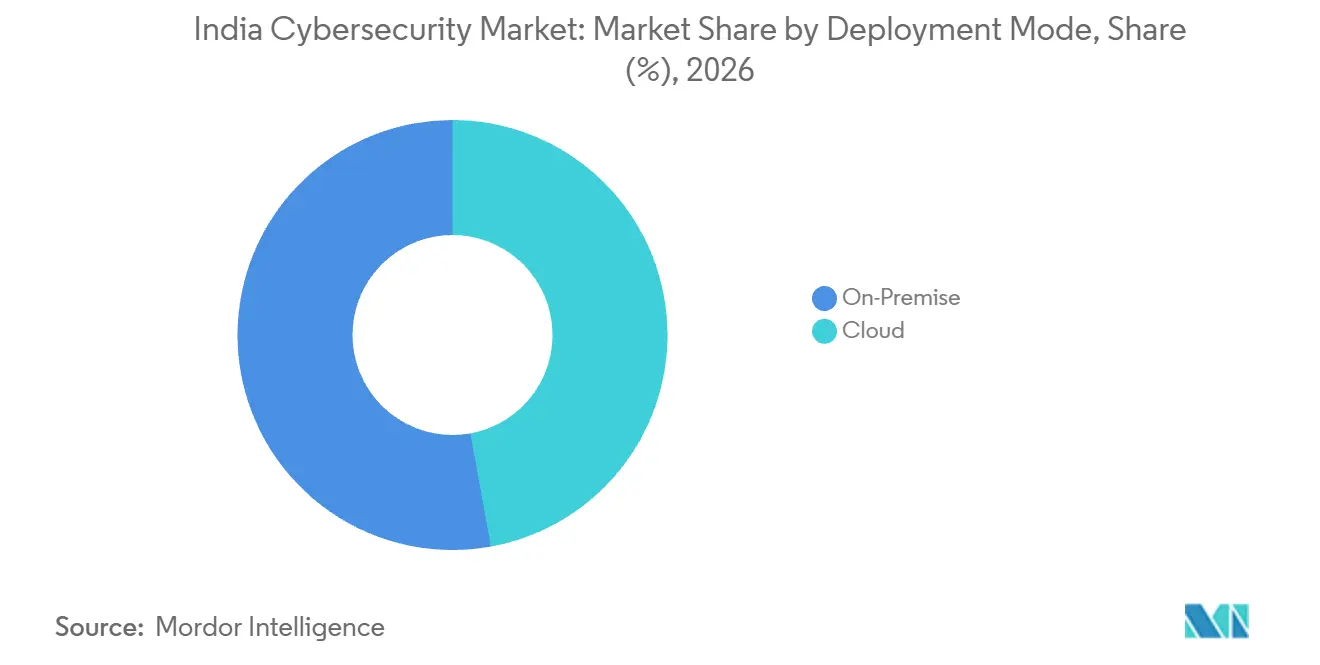
- El modo de implementación estuvo liderado por los sistemas locales, con una participación del 52,86% en el tamaño del mercado de ciberseguridad en India en 2026, y se prevé que la nube crezca más rápido con una CAGR del 21,45% durante 2027-2032.
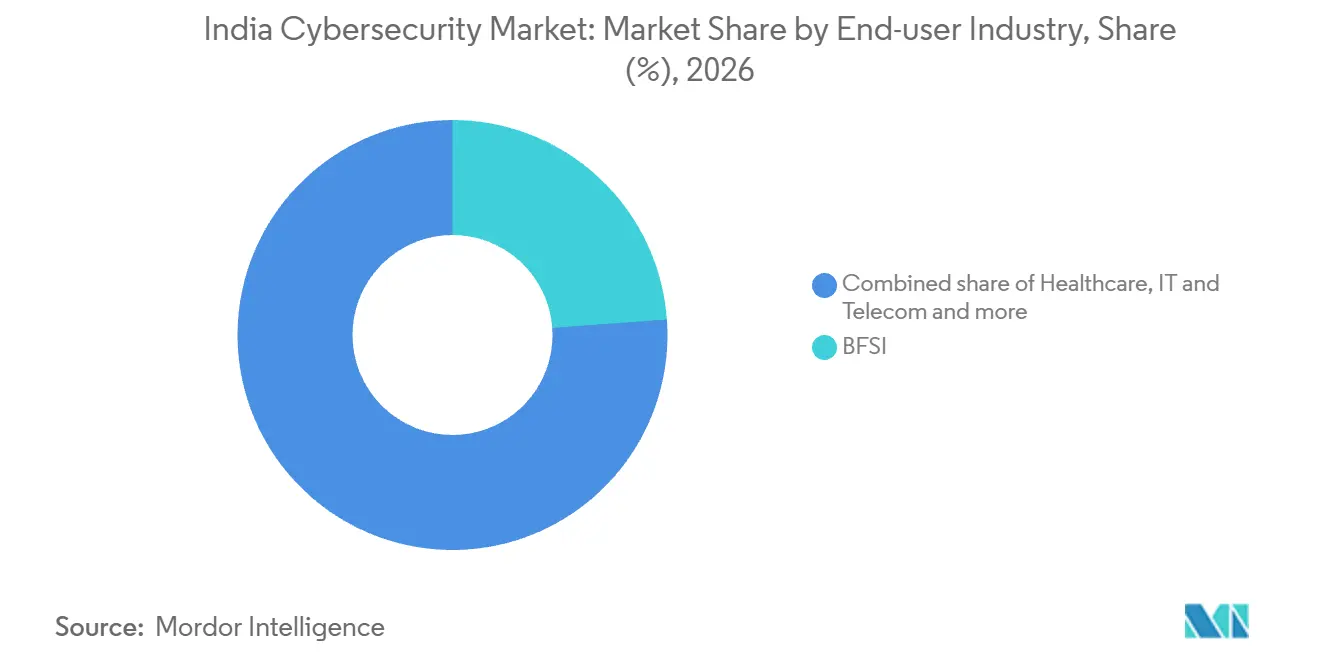
- Entre las industrias de usuarios finales, BFSI representó el 23,85% del mercado en 2026, mientras que se prevé que el sector sanitario se expanda más rápido con una CAGR del 18,44% durante 2027-2032.
- Por tamaño de empresa, las grandes empresas representaron el 69,3% del mercado en 2026, y se prevé que las pequeñas y medianas empresas crezcan más rápido con una CAGR del 19,32% durante 2027-2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| La India Digital y la Modernización Empresarial que Exigen Controles de Ciberseguridad Robustos | +6.2% | A nivel nacional | Mediano plazo (2-4 años) |
| Aumento de UPI y Pagos en Tiempo Real que Impulsan la Demanda de Protección de Identidad y Antifraude | +5.4% | A nivel nacional | Corto plazo (≤ 2 años) |
| Ley DPDP Gubernamental y Plazos de Cumplimiento de CERT-In que Aceleran el Gasto en Seguridad | +4.7% | A nivel nacional | Corto plazo (≤ 2 años) |
| Despliegue de 5G e IoT que Expone Nuevas Superficies de Ataque en Telecomunicaciones y Manufactura Inteligente | +3.9% | A nivel nacional | Mediano plazo (2-4 años) |
| Auge del Ransomware como Servicio que Afecta al Sector Público e Infraestructura Crítica | +2.7% | A nivel nacional | Corto plazo (≤ 2 años) |
| Capital de Riesgo y Subvenciones Gubernamentales que Impulsan el Ecosistema de Startups de Ciberseguridad India | +1.8% | A nivel nacional | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La India Digital y la Modernización Empresarial que Exigen Controles de Ciberseguridad Robustos
La expansión digital convierte la garantía de las operaciones en línea en un requisito empresarial, a medida que más servicios dependen de una infraestructura conectada. La Autoridad Reguladora de Telecomunicaciones de India (TRAI) reportó 1,11 mil millones de suscriptores de internet en India a finales de junio de 2026, un aumento del 1,96% respecto al trimestre anterior. En 2025, el Equipo Indio de Respuesta a Emergencias Informáticas (CERT-In) había acreditado a 231 organizaciones certificadas de auditoría de seguridad, y la mayoría de las auditorías se llevaron a cabo en banca e instituciones financieras, energía eléctrica y energías en general, y transporte. Esta actividad de aseguramiento establece un vínculo práctico entre el mayor alcance digital y la identificación de debilidades de control en sistemas operativos críticos dentro del mercado de ciberseguridad en India. Cuando una auditoría identifica debilidades, la remediación genera trabajo más allá de la propia evaluación, vinculando la modernización con los ingresos por implementación y apoyando el crecimiento del mercado de ciberseguridad en India.
Aumento de UPI y Pagos en Tiempo Real que Impulsan la Demanda de Protección de Identidad y Antifraude
Los proveedores de pagos necesitan controles antifraude que puedan operar dentro de la decisión de transacción, en lugar de depender exclusivamente de investigaciones posteriores. La Interfaz de Pagos Unificada (UPI) de India procesó 24,51 mil millones de transacciones en agosto de 2026. El 30 de junio de 2025, el Banco de la Reserva de India (RBI) ordenó a los bancos comerciales programados, bancos de pequeñas finanzas, bancos de pagos y bancos cooperativos integrar en sus sistemas el Indicador de Riesgo de Fraude Financiero del Departamento de Telecomunicaciones. Dicha directiva otorga a los bancos una tarea de integración concreta, en paralelo con la escala operativa de los pagos en tiempo real, lo que refleja las tendencias del mercado de ciberseguridad en India hacia la prevención proactiva del fraude. La integración del lado bancario es el paso que puede hacer que la inteligencia de telecomunicaciones sea accionable antes de que se tome una decisión de pago.
Ley DPDP Gubernamental y Plazos de Cumplimiento de CERT-In que Aceleran el Gasto en Seguridad
El cumplimiento normativo genera demanda de capacidades integradas de detección, mantenimiento de registros y escalamiento que puedan cumplir con un plazo de notificación exigible. Los proveedores de servicios cubiertos, intermediarios, centros de datos, personas jurídicas y organizaciones gubernamentales deben notificar los incidentes cibernéticos del Anexo I a CERT-In dentro de las 6 horas siguientes a su detección o notificación.[1] Deben conservar de forma segura todos los registros de sistemas de tecnología de la información y las comunicaciones (TIC) en India durante un período rotativo de 180 días y proporcionarlos junto con los informes de incidentes o cuando CERT-In lo indique. Estas obligaciones vinculan la velocidad de respuesta con la capacidad de recuperar evidencia utilizable. Las Reglas de Protección de Datos Personales Digitales 2025 del Ministerio de Electrónica y Tecnología de la Información (MeitY) programaron las Reglas 3, 5 a 16, 22 y 23 para entrar en vigor 18 meses después de su publicación el 13 de noviembre de 2025. Las obligaciones permanentes de CERT-In y el inicio programado de la Ley de Protección de Datos Personales Digitales (DPDP) crean necesidades operativas y de preparación separadas, convirtiendo la secuenciación de la implementación en parte de la adquisición de cumplimiento normativo.
Despliegue de 5G e IoT que Expone Nuevas Superficies de Ataque en Telecomunicaciones y Manufactura Inteligente
La conectividad de máquinas traslada parte del requisito de seguridad del acceso a cuentas humanas a la gestión de puntos finales conectados. En junio de 2026, India contaba con 563.000 estaciones transceptoras base 5G instaladas, y los servicios 5G estaban disponibles en el 99,9% de sus distritos. Las conexiones máquina a máquina celular (M2M) aumentaron de 137,7 millones en julio de 2026 a 140,5 millones en agosto de 2026. Para los operadores que aseguran las comunicaciones entre máquinas, esta base de conexiones en expansión incrementa la importancia de distinguir los dispositivos autorizados del acceso no deseado. Los controles dimensionados únicamente en torno a cuentas humanas podrían, por tanto, subestimar la carga de trabajo que añade la autorización a nivel de dispositivo.
Análisis del Impacto de las Restricciones*
| Restricción | Impacto (%) en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de Analistas de SOC Certificados | -2.8% | A nivel nacional | Mediano plazo (2-4 años) |
| Sensibilidad al Precio entre las MIPYMES que Limita la Adopción de Soluciones de Nivel Empresarial | -2.1% | A nivel nacional | Mediano plazo (2-4 años) |
| Regulación Fragmentada sobre Flujos de Datos Transfronterizos que Genera Retrasos en la Contratación | -1.2% | A nivel nacional | Corto plazo (≤ 2 años) |
| Complejidad de la infraestructura heredada | -0.9% | A nivel nacional | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Analistas de SOC Certificados
La dotación de personal de seguridad con experiencia puede limitar la capacidad operativa utilizable incluso cuando un comprador ha adquirido la tecnología necesaria. La encuesta 2025-2026 del Consejo de Seguridad de Datos de India (DSCI) y SANS reveló que el 73% de las empresas indias encuestadas y el 68% de los proveedores de ciberseguridad encuestados reportaron disponibilidad limitada de candidatos cualificados en ciberseguridad. El estudio de 2025 de ISC2 sobre 524 profesionales de ciberseguridad en India encontró que el 48% reportó escasez de personal, frente al 59% en 2024. ETtech informó en noviembre de 2025 que los puestos de analista de nivel inicial en centros de operaciones de seguridad (SOC) eran más fáciles de cubrir que los puestos que requerían habilidades prácticas y multifuncionales escasas. En toda la industria de ciberseguridad en India, los compromisos complejos pueden requerir procesos de contratación más costosos o plazos de incorporación de personal más largos cuando la capacidad de nivel junior no puede sustituir la experiencia práctica requerida.
Sensibilidad al Precio entre las MIPYMES que Limita la Adopción de Soluciones de Nivel Empresarial
La asequibilidad puede limitar la protección que las pequeñas y medianas empresas (PYMES) pueden implementar, incluso cuando sus operaciones enfrentan una exposición cibernética significativa. En un comentario publicado en enero de 2025, Ruchin Kumar, vicepresidente de Futurex para Asia del Sur, escribió a título personal sobre las PYMES del sector fintech indio con menos de 200 empleados. Vinculó su mayor riesgo cibernético a recursos financieros limitados y a insuficientes habilidades y tecnología en ciberseguridad. La capacidad financiera y los recursos de implementación determinan conjuntamente la protección que esos compradores del sector fintech pueden poner en práctica. En el estudio de 2026 de Tata Tele Business Services y CyberMedia Research sobre PYMES en las principales ciudades indias, los encuestados citaron las restricciones presupuestarias (23%), las brechas de experiencia (45%) y la complejidad de integración (43%) como obstáculos para una implementación eficaz de la ciberseguridad. El techo comercial para una implementación de nivel empresarial incluye, por tanto, el esfuerzo de entrega además del desembolso en productos, lo que puede mantener una cobertura más amplia fuera del alcance de implementación asequible de esas empresas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Soluciones Lideran Mientras los Servicios Amplían la Responsabilidad OperativaLas soluciones representaron una participación del 64,41% en el tamaño del mercado de ciberseguridad en India en 2026. Gartner previó que los usuarios finales indios gastarían 1,56 mil millones de USD en software de seguridad en 2026, al que describió como el segmento de seguridad de la información más grande del país. En 2025, DSCI reportó que la demanda interna generó más del 45% de los ingresos de la industria de productos de ciberseguridad de India, con los sectores BFSI, TI-ITeS y gobierno representando más de un tercio de la demanda. Con BFSI, TI-ITeS y gobierno representando más de un tercio de la demanda interna que DSCI midió para las empresas de productos, los compradores institucionales en 3 sectores anclan la demanda de productos detrás del liderazgo de Soluciones.
Se prevé que los Servicios formen el segmento de mayor crecimiento, con una CAGR del 18,21% durante 2027-2032. En octubre de 2025, Airtel Business obtuvo un contrato plurianual del Centro de Operaciones de Seguridad de Ferrocarriles Indios para prestar servicios de ciberseguridad a las operaciones digitales de Ferrocarriles Indios. El contrato demuestra que la base de compradores de servicios se extiende a la infraestructura de transporte, donde la protección concierne a la columna vertebral digital de una red operativa. Un compromiso plurianual convierte la continuidad de la función prestada en parte de la propuesta comercial a lo largo del período del contrato.


Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles al adquirir el informe
Por Modo de Implementación:
La Escala Local Coexiste con la Adopción de la NubeLa implementación local representó una participación del 52,86% en el mercado de ciberseguridad en India en 2026. En una encuesta realizada entre mayo y julio de 2025, el 70% de más de 350 directores de información y líderes tecnológicos de las principales empresas de India reportaron soluciones de seguridad locales en el modelo de personal interno. Esa combinación operativa vincula las decisiones de implementación con el uso del propio equipo de seguridad de la organización, relacionando la implementación local con la capacidad de entrega interna. Un modelo operativo interno convierte la capacidad del equipo local en un límite del alcance del producto utilizable, incluso cuando la implementación permanece en las instalaciones propias.
La nube es el segmento de mayor crecimiento, con una CAGR prevista del 21,45% durante 2027-2032. En enero de 2025, Orca Security reportó un crecimiento del 100% interanual en clientes en India para su plataforma de seguridad en la nube.[2] Orca también reportó un crecimiento del 500% en clientes desde la apertura de su centro de datos en India en 2023 y una base de socios ampliada. La empresa vinculó su expansión a la demanda impulsada por la inteligencia artificial de una plataforma de seguridad en la nube integral e integrada. La infraestructura local y una mayor cobertura de socios pueden, por tanto, respaldar conjuntamente la adopción de la nube, ofreciendo a los compradores indios más vías hacia una plataforma integrada.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final:
Los Programas Bancarios Contrastan con el Aseguramiento en el Sector SanitarioLa banca, los servicios financieros y los seguros (BFSI) fue el segmento más grande, representando el 23,85% del mercado en 2026. El Banco Estatal de India adjudicó a PricewaterhouseCoopers Services LLP un contrato de 7 años el 15 de julio de 2025 para gestionar su Centro Global de Operaciones de Ciberseguridad en las instalaciones. El contrato combinó una operación de seguridad en las instalaciones con un proveedor de gestión externo, separando el lugar donde reside la función de quién realiza el trabajo. Mantener un centro en las instalaciones no tiene por qué reservar su gestión para el personal propio del banco, convirtiendo la responsabilidad operativa en un contrato separado y disputado.
El sector sanitario es el segmento de mayor crecimiento, con una CAGR prevista del 18,44% durante 2027-2032. La encuesta HealthTech 2025 de EY y CII encontró que el 90% de los proveedores de atención sanitaria indios encuestados reportaron auditorías de terceros para identificar brechas en la protección de datos y la seguridad. El Instituto de Ciencias Médicas de Toda India (AIIMS) de Bhubaneswar publicó una licitación para adquirir una auditoría de ciberseguridad para su Célula de TI el 28 de julio de 2026, con ofertas con vencimiento el 21 de agosto de 2026. La combinación de adopción reportada y una solicitud de adquisición nominada conecta la demanda del sector sanitario con la evaluación externa de las brechas de control. Un mandato de auditoría discreto puede separar la compra de aseguramiento de la tecnología correctiva, dejando la remediación como una decisión posterior para el comprador del sector sanitario.
Nota: Las cuotas de segmento de todos los segmentos individuales están disponibles al adquirir el informe
Por Tamaño de Empresa del Usuario Final:
Programas de Grupo y Paquetes de Entrega para Empresas Más PequeñasLas grandes empresas fueron el segmento más grande, representando el 69,3% del mercado en 2026. En el ejercicio fiscal 2025-26, Mahindra & Mahindra citó sistemas mejorados de ciberseguridad y prevención del fraude y evaluaciones periódicas de riesgos entre sus medidas de gestión de riesgos a nivel de grupo. Estas medidas sitúan la ciberseguridad dentro de una estructura de control de grupo, vinculando la protección técnica con las responsabilidades de evaluación y remediación. Para una empresa organizada en un grupo, el problema de entrega es mantener un enfoque de control coherente mientras se identifican los puntos donde se necesita trabajo correctivo. La supervisión a nivel de grupo favorece las capacidades que conectan los hallazgos técnicos con la acción correctiva, ya que los controles y la evaluación periódica sirven al mismo marco de gobernanza.
Se prevé que las PYMES sean el segmento de mayor crecimiento, con una CAGR del 19,32% durante 2027-2032. En una encuesta de 2026 realizada por Tata Tele Business Services y CyberMedia Research en 8 ciudades indias, el 84% de las PYMES encuestadas planeaba aumentar las inversiones en ciberseguridad durante los próximos 12 a 24 meses. Los controles empaquetados y el trabajo operativo podrían dar a esas inversiones prospectivas un alcance definido en torno a una aplicación empresarial específica. Un proveedor puede reutilizar un proceso de entrega común en estos compromisos mientras define las responsabilidades de acceso e incidentes para cada cliente. Ese modelo hace que el límite de la cobertura del servicio sea importante, ya que las responsabilidades fuera del paquete aún necesitan un responsable.
Análisis Geográfico
Bengaluru y Pune ilustran cómo los proveedores han organizado la capacidad de ciberseguridad anunciada en torno a instalaciones dedicadas para la prestación de servicios empresariales. Cognizant anunció el lanzamiento de un Centro de Defensa Cibernética en Bengaluru el 15 de diciembre de 2025, diseñado para prestar servicios de seguridad gestionada, ingeniería y transformación a clientes globales. Zensar Technologies anunció la inauguración de su ZenSOC en Pune el 11 de junio de 2025, para proporcionar protección de ciberseguridad a los clientes. Cognizant describió el centro de Bengaluru como su instalación más grande en su red mundial de Centros de Defensa Cibernética, diseñada para clientes globales, por lo que su ubicación no tiene por qué identificar dónde están radicados los clientes compradores.
El 18 de junio de 2025, el ministro principal de Telangana inauguró el Centro de Ingeniería de Seguridad de Google cerca de Hitech City en Hyderabad, que el estado describió como el primer GSEC de Google en la región de Asia-Pacífico.[3] El gobierno de Telangana lanzó virtualmente centros de operaciones de seguridad y centros de fusión cibernética en su Conclave de Ciberseguridad 2025 en Hyderabad. En un aviso de vacante de diciembre de 2025, el Departamento de Tecnología de la Información y Comunicaciones de Rajasthan describió el Equipo de Respuesta a Incidentes de Seguridad Informática del Estado de Rajasthan, con sede en Jaipur, como en proceso de establecimiento. Su ámbito de actuación propuesto abarcaba departamentos estatales, infraestructura crítica y organizaciones privadas de importancia estratégica. Dado que el ámbito propuesto abarca departamentos estatales, infraestructura crítica y organizaciones privadas de importancia estratégica, el área de servicio del equipo se extendería más allá de Jaipur aunque tenga su sede allí.
El desarrollo de la fuerza laboral y la concienciación comunitaria conectan otras ubicaciones con el ecosistema de seguridad a través de diferentes vías de entrega. DSCI estableció un Centro Avanzado de Habilidades Cibernéticas en Kandivali, Mumbai, que el Ministro de la Unión Piyush Goyal inauguró el 19 de julio de 2025, con cursos planificados en hacking ético, operaciones de seguridad, caza de amenazas y respuesta a incidentes. En abril de 2026, MeitY, C-DAC Hyderabad y Reliance Foundation anunciaron e-SafeHER para apoyar la formación en concienciación sobre ciberseguridad para mujeres rurales. La entrega inicial debía comenzar en Madhya Pradesh y Odisha a través de canales comunitarios que incluyen Grupos de Autoayuda, con C-DAC proporcionando el contenido y Reliance Foundation apoyando la difusión. Para los proveedores de formación, la distinción geográfica cambia el modelo de distribución, con instrucción profesional impartida a través de un centro dedicado y contenido de concienciación distribuido por grupos comunitarios rurales.
Marco Regulatorio y Perspectivas
Se comparan jurisdicciones seleccionadas desde la perspectiva de los proveedores de servicios de ciberseguridad que manejan datos personales y atienden a organizaciones gubernamentales. El marco nacional y la política adicional del gobierno estatal de Assam crean diferentes capas de cumplimiento, con las obligaciones estatales centradas en la información de propiedad estatal cubierta. Las salvaguardas programadas de Protección de Datos Personales Digitales (DPDP) añaden una capa de cumplimiento nacional cuando los proveedores actúan como fiduciarios de datos o procesan datos en virtud de contratos aplicables.
Tabla Regulatoria
| Factor de decisión | India | Assam |
|---|---|---|
| Autoridad principal | CERT-In para la respuesta a incidentes; MeitY para la elaboración de normas DPDP | Departamento de Tecnología de la Información bajo la orientación del Comité Ápex |
| Instrumentos o directrices clave | Directrices de CERT-In; salvaguardas programadas de las Normas DPDP, 2025 | Política de Ciberseguridad 2020 para la información y los activos TIC del gobierno estatal cubiertos |
| Efecto comercial | Línea de base de respuesta a incidentes y salvaguardas programadas para el trabajo con datos personales cubiertos | Requisitos mínimos de seguridad para la información de propiedad estatal cubierta |
| Atractivo actual de la política | Medio | Medio |
| Dirección futura del atractivo de la política | Endurecimiento | Sin cambios |
| Fuente: Mordor Intelligence | ||
La calificación Media de India refleja obligaciones de respuesta nacional definidas, y el Endurecimiento refleja el inicio programado en 2027 de las salvaguardas DPDP. Esa transición añade obligaciones directas para los proveedores que actúan como fiduciarios de datos y requisitos contractuales cuando procesan datos en virtud de acuerdos aplicables. La calificación Media de Assam refleja su política operativa para la información del gobierno estatal cubierta junto con los requisitos nacionales, mientras que Sin cambios refleja la ausencia de una transición de política estatal programada. El taller de mayo de 2026 de MeitY abogó por directores de seguridad de la información estatales con poderes reforzados y centros de seguridad operativos como dirección de política, por lo que las oportunidades de implementación dependen de la adopción estatal en lugar de una norma promulgada.
Etapas de la Cadena de Valor
La cadena de valor compara cómo la definición del riesgo, los productos de seguridad y las operaciones continuas crean diferentes fuentes de ingresos para los proveedores. KPMG en India asesora sobre gobernanza, aseguramiento en la nube, privacidad y resiliencia, situando la evaluación de riesgos en la parte superior de la implementación técnica. Tata Communications proporciona monitoreo y respuesta gestionados, convirtiendo las operaciones continuas en una etapa de entrega diferenciada. Estos roles hacen que los traspasos entre la definición de un requisito de control, el suministro de protección y la respuesta a incidentes sean comercialmente importantes.
Tabla de Análisis de la Cadena de Valor
| Actividad principal | Participantes clave | Captura de valor | Cuello de botella | Respuesta de resiliencia |
|---|---|---|---|---|
| Evaluar riesgos y diseñar controles | Asesores de ciberseguridad como KPMG en India | Honorarios de asesoría y aseguramiento | Convertir los riesgos de gobernanza, privacidad y nube en un alcance de control definido | Asignar activos, requisitos de control y responsables |
| Suministrar productos de seguridad | Proveedores de productos de seguridad empresarial como Quick Heal Technologies Ltd. a través de Seqrite | Ventas de productos | Mapear la protección en los requisitos de punto final, acceso y datos | Probar la cobertura frente a los requisitos de control evaluados |
| Monitorear y responder | Proveedores de SOC gestionado como Tata Communications y proveedores de respuesta a incidentes como SISA | Contratos de servicios gestionados y acuerdos de respuesta por retención | Asignar la propiedad de incidentes entre el monitoreo y la respuesta | Definir la autoridad de escalada y las responsabilidades de respuesta |
| Fuente: Mordor Intelligence | ||||
La estrategia empresarial de Quick Heal para el ejercicio fiscal 2025-26 combinó productos de seguridad y servicios gestionados dentro de una arquitectura de plataforma única. Esa arquitectura otorga a un proveedor el potencial de suministrar tanto controles como trabajo de servicio continuo, cambiando cuánto de la relación puede capturar después del suministro inicial del producto. La responsabilidad clara en la gestión de incidentes se convierte entonces en un límite comercial además de uno operativo, determinando qué proveedor realiza y cobra el trabajo de respuesta.
Panorama Competitivo
Concentración del Mercado
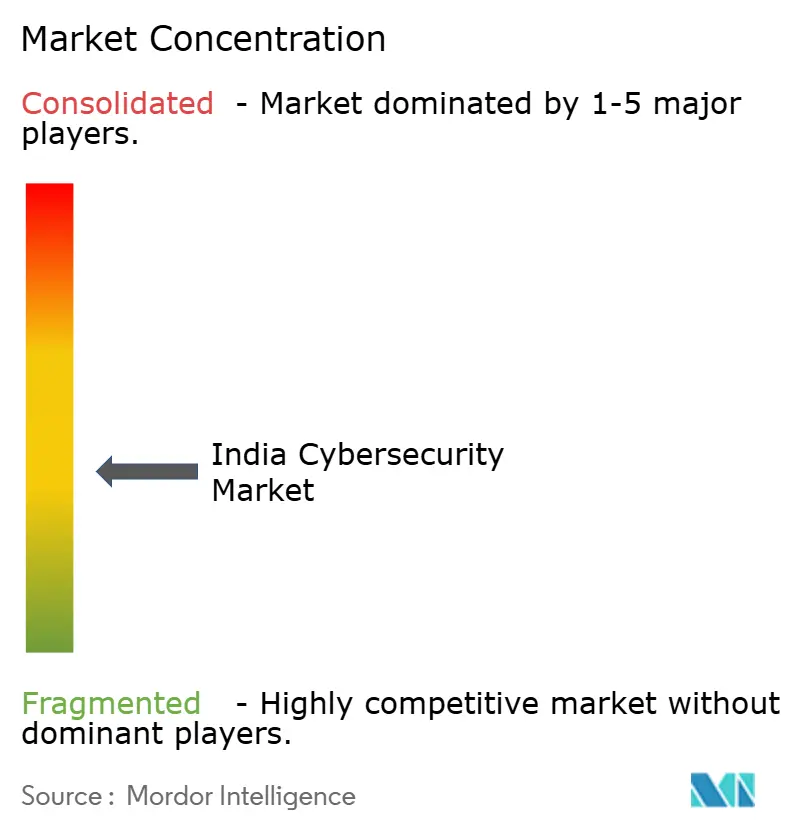
La competencia está moderadamente fragmentada, combinando proveedores de productos empresariales y proveedores de servicios gestionados con diferentes responsabilidades en la prestación de protección. Quick Heal Technologies Ltd., a través de Seqrite, suministra productos de seguridad empresarial, y Tata Communications proporciona operaciones de seguridad gestionadas y respuesta. Cisco Systems, Inc. proporciona tecnología Multicloud Defense, Palo Alto Networks, Inc. suministra plataformas de ciberseguridad e inteligencia de amenazas, y Wipro Ltd. proporciona servicios de seguridad gestionados. Quick Heal indicó que su negocio empresarial convirtió un gran pedido institucional durante el trimestre finalizado el 31 de diciembre de 2025. La conversión de pedidos institucionales puede hacer que el momento de la contratación sea determinante para un negocio de productos, mientras que la propuesta de servicios gestionados se centra en la responsabilidad operativa continua.
Las asociaciones ofrecen a los proveedores de servicios una forma de combinar tecnología especializada con un modelo operativo gestionado, haciendo de la capacidad de entrega el elemento central de la diferenciación. El 15 de septiembre de 2025, Wipro anunció una asociación ampliada con CrowdStrike para CyberShield MDR, impulsado por Falcon Next-Gen SIEM. Wipro indicó que alojaría y gestionaría el servicio global desde 8 centros de defensa cibernética en todo el mundo, situando el rol operativo en el proveedor de servicios. Una empresa podría utilizar el servicio anunciado para trasladar las operaciones de la plataforma fuera de su propio equipo, convirtiendo la responsabilidad de dotación de personal en parte de la decisión de externalización.
La dirección competitiva incluye protección que abarca entornos de nube pública y privada. El 24 de junio de 2025, Tech Mahindra Ltd. anunció servicios gestionados para Cisco Multicloud Defense para proteger las cargas de trabajo empresariales en nubes públicas y privadas. Ese alcance convierte la ejecución coherente de políticas en una fuente potencial de valor donde una empresa utiliza varios entornos de nube. La adecuación regulatoria para los compradores indios cubiertos depende, en consecuencia, de conectar la escalada del servicio gestionado y la recuperación de registros con las obligaciones de notificación a CERT-In y de retención de registros.
Líderes de la Industria de Ciberseguridad de India
-
Quick Heal Technologies Ltd.
-
Tata Communications
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Wipro Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad de India Empresas cubiertas en este informe
- Tata Communications
- Wipro Ltd.
- HCLTech
- Infosys Ltd.
- Tech Mahindra Ltd.
- Cisco Systems, Inc.
- Check Point Software Technologies India
- Sophos Technologies Pvt. Ltd.
- Fortinet Technologies India
- McAfee Software (India) Pvt. Ltd.
- Palo Alto Networks, Inc.
- Quick Heal Technologies Ltd.
- Zscaler India Pvt. Ltd.
- Juniper Networks India Pvt. Ltd.
- Trend Micro India Pvt. Ltd.
- IBM India Pvt. Ltd.
- CrowdStrike India Pvt. Ltd.
- Kaspersky Lab India
- Indusface Pvt. Ltd.
- Safe Security (Lucideus)
- eSec Forte Technologies
- SecurityHQ India
- Cyberops Infosec LLP
- Sequretek
- Sectrio (Subex)
- Innefu Labs
Oportunidades Clave para los Participantes del Mercado
Estas oportunidades comparan formas en que los fiduciarios de datos pueden implementar salvaguardas de datos personales antes del inicio programado de la Norma 6 en virtud de las Normas de Protección de Datos Personales Digitales (DPDP), 2025. Las Normas publicadas el 13 de noviembre de 2025 programaron la Norma 6 para entrar en vigor 18 meses después y cubrir los datos personales en poder o bajo el control de los fiduciarios de datos, incluido el procesamiento en su nombre. Ese calendario crea una ventana de implementación en la que los proveedores pueden conectar controles técnicos, evidencia operativa y aseguramiento de la seguridad del procesador.
Tabla de Oportunidades de Mercado
| Oportunidad | Por qué ahora | Comprador / segmento líder | Estrategia recomendada | Principal barrera | Beneficiarios probables |
|---|---|---|---|---|---|
| Seguridad de datos personales y controles de acceso | Salvaguardas de seguridad de datos y acceso programadas en la Norma 6 | Fiduciarios de datos que protegen sistemas de datos personales | Mapear la exposición del procesamiento e implementar controles apropiados de seguridad de datos y acceso | Alinear los controles entre los sistemas del fiduciario y los sistemas del procesador aplicables | Proveedores de seguridad de datos y control de identidad |
| Preparación para el monitoreo y la recuperación | Medidas de monitoreo y continuidad razonable programadas en la Norma 6, como copias de seguridad | Fiduciarios de datos que operan sistemas de datos personales | Conectar registros de acceso, flujos de trabajo de investigación y procedimientos de recuperación probados | Hacer que los registros y las medidas de recuperación sean utilizables durante una interrupción | Proveedores de servicios de seguridad gestionada y recuperación cibernética |
| Aseguramiento de la seguridad del procesador | Disposiciones de salvaguarda contractual programadas en la Norma 6 donde corresponda | Fiduciarios de datos que utilizan procesadores de datos | Evaluar las salvaguardas del procesador frente a los requisitos contractuales aplicables | Obtener evidencia de control coherente en todas las relaciones de procesamiento | Proveedores de aseguramiento y asesoría en ciberseguridad |
| Fuente: Mordor Intelligence | |||||
La apertura central es la implementación integrada de salvaguardas que conecta el procesamiento de datos personales con la capacidad de controlar el acceso e investigar compromisos. El valor del proveedor puede extenderse más allá de los límites organizacionales cuando el aseguramiento verifica que los controles del procesador coinciden con las salvaguardas contractuales aplicables. La diferenciación comercial se basará en una cobertura de control demostrable en todas esas relaciones de procesamiento, otorgando al aseguramiento un papel en la verificación de la implementación.
Desarrollos recientes de la industria en Mercado de Ciberseguridad de India
- Oct 2026: IBI Group acordó revender el portafolio de Software como Servicio de Memcyco y llevar su protección contra la suplantación digital y la apropiación de cuentas a organizaciones de toda India, respaldado por asesoría local de soluciones y compromiso con el cliente.
- Oct 2026: CERT-In y SingCERT de Singapur intercambiaron un memorando de entendimiento de cooperación en ciberseguridad que cubre el intercambio de información, la respuesta coordinada a incidentes, la cooperación tecnológica y el desarrollo de capacidades, con la implementación supervisada por un Grupo de Expertos conjunto.
- Sep 2026: QNu Labs lanzó su plataforma de evaluación criptográfica QShield 2.0 en Bengaluru, impulsando el Marco Nacional de Evaluación y Aseguramiento Criptográfico de la empresa.
Mercado de Ciberseguridad de India Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
El mercado de ciberseguridad en India mide el gasto anual de las organizaciones en India en soluciones y servicios de ciberseguridad adquiridos comercialmente para la prevención, detección y respuesta ante ciberamenazas. Los valores cubren las adquisiciones de hardware y software de seguridad por parte de los usuarios finales y las tarifas de servicios de ciberseguridad, clasificados por oferta, modo de implementación, industria del comprador y tamaño de empresa.
Exclusiones del alcance: Se excluyen la infraestructura de TI de uso general y los equipos de comunicaciones que no se adquieren principalmente para fines de ciberseguridad, los servicios de TI generales y la externalización que no son servicios de ciberseguridad, las operaciones cibernéticas de defensa que no se adquieren comercialmente, y las adquisiciones de ciberseguridad realizadas por compradores fuera de India.
Descripción General de la Segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructura
- Gestión Integrada de Riesgos
- Seguridad de Redes
- Seguridad de Endpoints
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Nube
- Local
- Por Industria del Usuario Final
- BFSI
- Salud
- TI y Telecomunicaciones
- Industrial y Defensa
- Comercio Minorista y Comercio Electrónico
- Energía y Servicios Públicos
- Manufactura
- Otros
- Por Tamaño de Empresa del Usuario Final
- Grandes Empresas
- Pequeñas y Medianas Empresas (Pymes)
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
Las fuentes públicas, como el Informe Doméstico de Ciberseguridad de India y el Informe del Panorama de Productos de Ciberseguridad de India del Consejo de Seguridad de Datos de India, proporcionan contexto de mercado, indicadores de empresas de productos, sectores de compradores y señales de demanda histórica. Las directrices de CERT-In establecen las obligaciones de notificación de incidentes y retención de registros. Las publicaciones del Ministerio de Electrónica y Tecnología de la Información difundidas por la Oficina de Información de Prensa documentan la actividad de auditoría y del sector público. Estas fuentes informan los indicadores de demanda y los límites del mercado, como el gasto específico en seguridad, las obligaciones de cumplimiento normativo y los productos y servicios suministrados comercialmente.
Los informes anuales de empresas, las presentaciones a inversores, los avisos de contratación y los informes empresariales de reputación pueden aportar evidencia sobre ingresos de seguridad, contratos con compradores, decisiones de implementación y tendencias de gasto, verificándose cada elemento en cuanto a su relevancia para India y su contenido específico de seguridad. Estas fuentes mencionadas son ilustrativas y no exhaustivas, y otras fuentes adicionales informan la recopilación, validación y aclaración.
Entrevistas y Encuestas Primarias
Las entrevistas estructuradas y los cuestionarios cubrirían a proveedores de soluciones y servicios de ciberseguridad, compradores organizacionales indios, socios de canal o implementación, y especialistas sectoriales, con CXOs, líderes funcionales de seguridad y gerentes operativos describiendo prácticas de gasto, implementación y adquisición. Los hallazgos pondrían a prueba las estimaciones secundarias y la evidencia de segmentos, identificarían brechas en la cobertura de fuentes y reconciliarían respuestas contradictorias mediante preguntas de seguimiento y comparación con señales documentadas de gasto o contratación.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 33% | CXOs: 20% | |
| Nivel medio: 42% | Líderes funcionales/de unidad: 30% | |
| Actores menores: 25% | Gerentes: 50% |
Dimensionamiento del Mercado y Previsión
El modelo comienza de arriba hacia abajo con el gasto anual de las organizaciones indias en soluciones y servicios de ciberseguridad adquiridos comercialmente, y luego verifica los totales seleccionados con los agregados de ingresos de proveedores y la evidencia muestral de contratos o canales. Los insumos clave incluyen tendencias de presupuesto y contratación específicas de seguridad, ingresos por productos y servicios de ciberseguridad, actividad de incidentes y auditorías cubiertos, adopción digital y en la nube, y cambios en las obligaciones de cumplimiento normativo. En conjunto, indican el tamaño y el ritmo de la demanda de los compradores sin tratar los recuentos de incidentes como gasto. Una vez que los indicadores anuales se alinean con India y la transacción definida, una previsión de escenarios estima el valor del mercado en USD variando estos impulsores y su cronología. Los registros de gasto seleccionados y las verificaciones de proveedores ponen a prueba el total resultante y las participaciones por segmento. Las participaciones por oferta, implementación en la nube o local, industria del comprador y tamaño de empresa se derivan de divisiones publicadas, divulgaciones financieras, registros de contratación y evidencia de compradores, con las categorías reconciliadas con el total del mercado. La retroalimentación de las entrevistas verificaría si las variables y las trayectorias de crecimiento resultantes coinciden con las condiciones de compra en India, y las brechas en los datos de empresas o compradores se gestionarían mediante rangos documentados y verificaciones cruzadas en lugar de una precisión puntual sin respaldo.
Ciclo de Validación y Actualización de Datos
Los analistas triangularon el modelo de mercado con los ingresos independientes de proveedores, el gasto organizacional, la contratación y la actividad de cumplimiento normativo, y luego investigaron anomalías y variaciones materiales rastreando cada insumo hasta su fuente y verificando el año, la geografía, la unidad y el alcance. Una segunda revisión verifica la aritmética, la reconciliación de segmentos, la calidad de las fuentes y la lógica de previsión antes de la aprobación, con recontacto activado cuando persiste un conflicto material o una aclaración de fuente podría cambiar una estimación clave. La base de evidencia se actualiza anualmente, se revisa entre ciclos cuando un evento regulatorio o de mercado material cambia las condiciones de gasto, y se somete a una nueva revisión previa a la entrega.
Tamaño del Mercado de Ciberseguridad en India de Mordor Intelligence Comparado con Otras Estimaciones Publicadas
Las estimaciones de ciberseguridad difieren cuando las adquisiciones específicas de seguridad se combinan con el gasto general en TI o la actividad de defensa no comercial. El estudio contabiliza el hardware, el software y los servicios de seguridad adquiridos comercialmente por organizaciones en India, manteniendo un límite claro en torno a las adquisiciones de prevención, detección y respuesta.
Los principales factores de brecha incluyen el límite del gasto y los indicadores utilizados para traducir las necesidades de seguridad en demanda de los compradores. Los presupuestos de seguridad, los registros de contratación y los ingresos de proveedores se verifican junto con la adopción de la nube y los desarrollos en materia de cumplimiento normativo; los recuentos de incidentes informan el contexto sin ser tratados como gasto.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 7,75 mil millones de USD (2027) | |
| Agencia Gubernamental de Comercio A | 5,6 mil millones de USD (2025) | Con su base de 2025, esta estimación es un 27,7% inferior al valor de este informe para 2027 de 7,75 mil millones de USD, 2 años después. La base publicada de 2025 es anterior al año del informe, y la fuente proyecta un crecimiento continuo en el mercado de ciberseguridad de India. |
| Consultora Global A | 3,3 mil millones de USD (2025) | Con su base de 2025, esta estimación es un 57,4% inferior al valor de este informe para 2027 de 7,75 mil millones de USD, 2 años después. La fuente mide el gasto en seguridad de la información por parte de los usuarios finales, una categoría más restringida que el límite completo de soluciones y servicios de ciberseguridad. |
Mordor Intelligence vincula la línea de base a adquisiciones de seguridad identificables y la verifica con evidencia de proveedores y compradores. Esto ayuda a los compradores a distinguir una oportunidad de gasto de una medida general de actividad cibernética.
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño y las perspectivas de crecimiento del mercado de ciberseguridad en India?
Se espera que el mercado aumente de 7,75 mil millones de USD en 2027 a 17,49 mil millones de USD en 2032, creciendo a una CAGR del 17,68% durante 2027-2032.
¿Qué impulsa la demanda de productos y servicios de ciberseguridad en India?
UPI procesó 24.510 millones de transacciones en India en agosto de 2026. El plazo de 6 horas de CERT-In para que las entidades cubiertas notifiquen los incidentes especificados tras su detección añade una fuerza de cumplimiento normativo.
¿Qué oferta lidera el gasto en ciberseguridad en India?
Las soluciones representaron el 64,41% del mercado en 2026. Se prevé que los servicios crezcan más rápido con una CAGR del 18,21% durante 2027-2032.
¿Qué empresas son los principales competidores en ciberseguridad en India?
Los principales competidores incluyen Quick Heal Technologies Ltd., Tata Communications, Cisco Systems, Inc., Palo Alto Networks, Inc. y Wipro Ltd., abarcando productos empresariales y servicios gestionados.
¿Qué podría limitar el crecimiento de los servicios de ciberseguridad en India?
La encuesta 2025-2026 de DSCI y SANS encontró disponibilidad limitada de candidatos cualificados entre el 73% de las empresas indias encuestadas y el 68% de los proveedores. El estudio de India de ISC2 de 2025 reportó escasez de personal entre el 48% de 524 encuestados, frente al 59% en 2024.
¿Cómo varía la actividad de ciberseguridad geográficamente dentro de India?
Telangana lanzó centros de operaciones de seguridad y centros de fusión cibernética en un conclave de 2025 en Hyderabad. En 2026, se anunció e-SafeHER para la formación en concienciación sobre ciberseguridad para mujeres rurales, inicialmente en Madhya Pradesh y Odisha.