
Marktgröße und Marktanteil der Plattformen für Bedrohungsintelligenz
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 16.29 Milliarden US-Dollar |
| Marktgröße (2031) | 40.79 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 20.15 % |
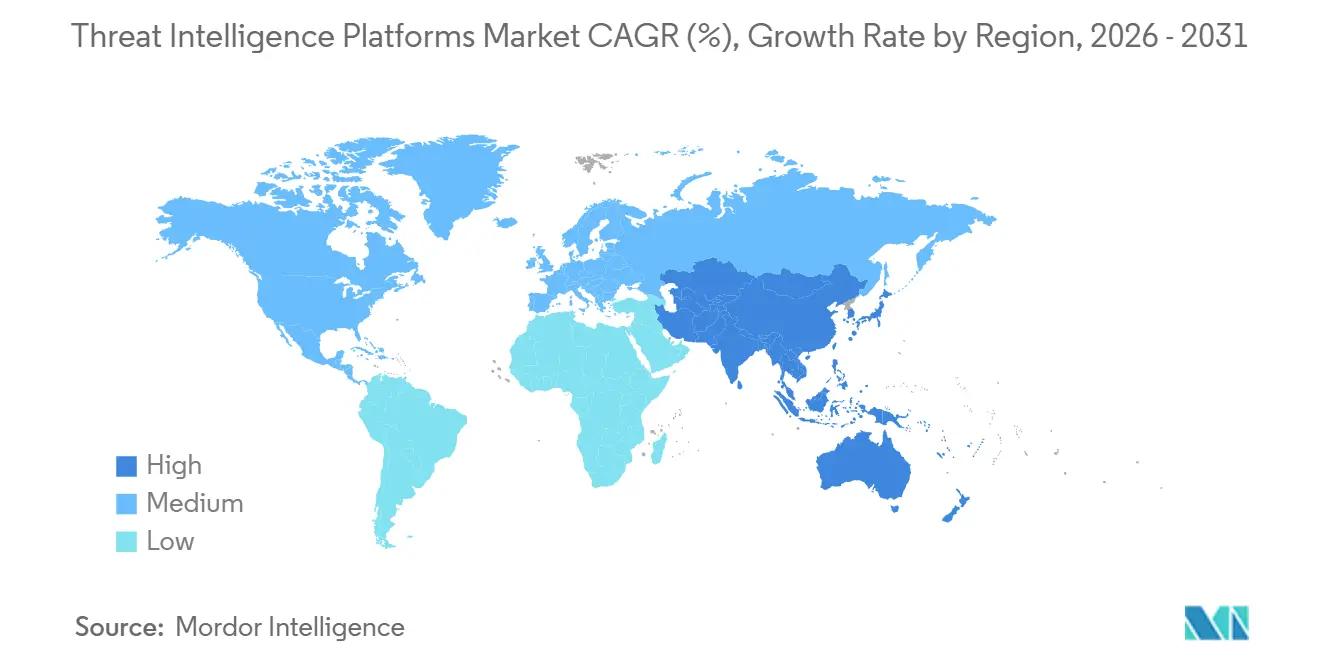
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
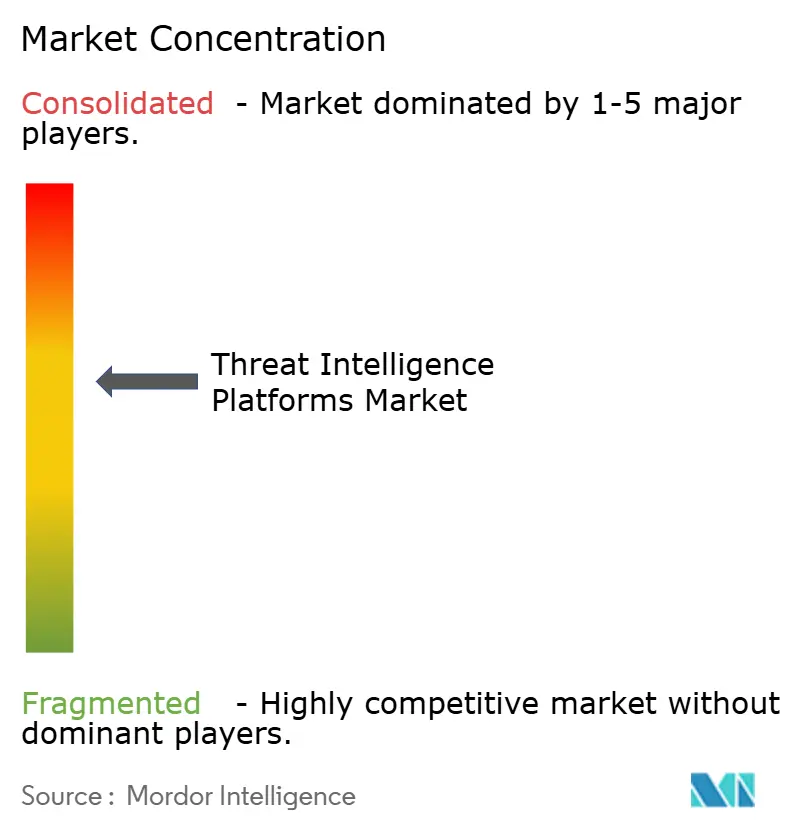
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Plattformen für Bedrohungsintelligenz von Mordor Intelligence
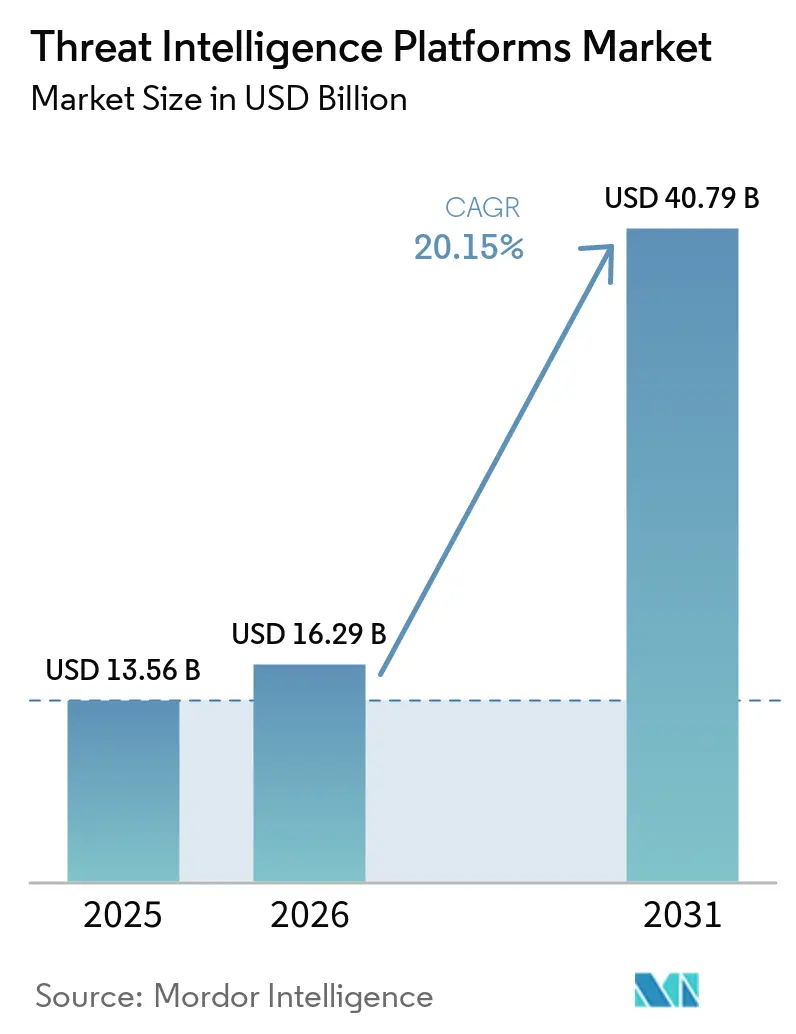
Die Marktgröße für Threat-Intelligence-Plattformen wird voraussichtlich von 13,56 Milliarden USD im Jahr 2025 auf 16,29 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 20,15 % über den Zeitraum 2026–2031 einen Wert von 40,79 Milliarden USD erreichen. Verstärkte Aktivitäten von Nationalstaaten, Echtzeit-Offenlegungspflichten und der Wandel hin zu cloudnativen Sicherheitsoperationen beschleunigen allesamt die Ausgaben für Plattformen, die Telemetrie, Automatisierung und kontextbezogene Analysen vereinen. Die Konsolidierung unter Technologiekonzernen, der verstärkte Einsatz von KI für Anreicherung und Triage sowie der kritische Bedarf an der Absicherung konvergierter IT-OT-Umgebungen gestalten die Wettbewerbsdynamik neu. Nordamerika bleibt die größte Käuferbasis, doch die rasche Digitalisierung in Asien treibt das schnellste inkrementelle Wachstum voran. Anbieter, die branchenspezifische Informationen mit skalierbaren Datenpipelines kombinieren, verzeichnen die stärkste Nachfrage, da Unternehmen verwertbare und keine umfangreichen Bedrohungsdaten suchen.[1]
Wichtigste Erkenntnisse des Berichts
- Nach Branchenvertikale entfielen auf das Bank-, Finanzdienstleistungs- und Versicherungswesen im Jahr 2025 27,1 % der Marktgröße für Threat-Intelligence-Plattformen; das Gesundheitswesen entwickelt sich bis 2031 mit einer CAGR von 24,3 %.
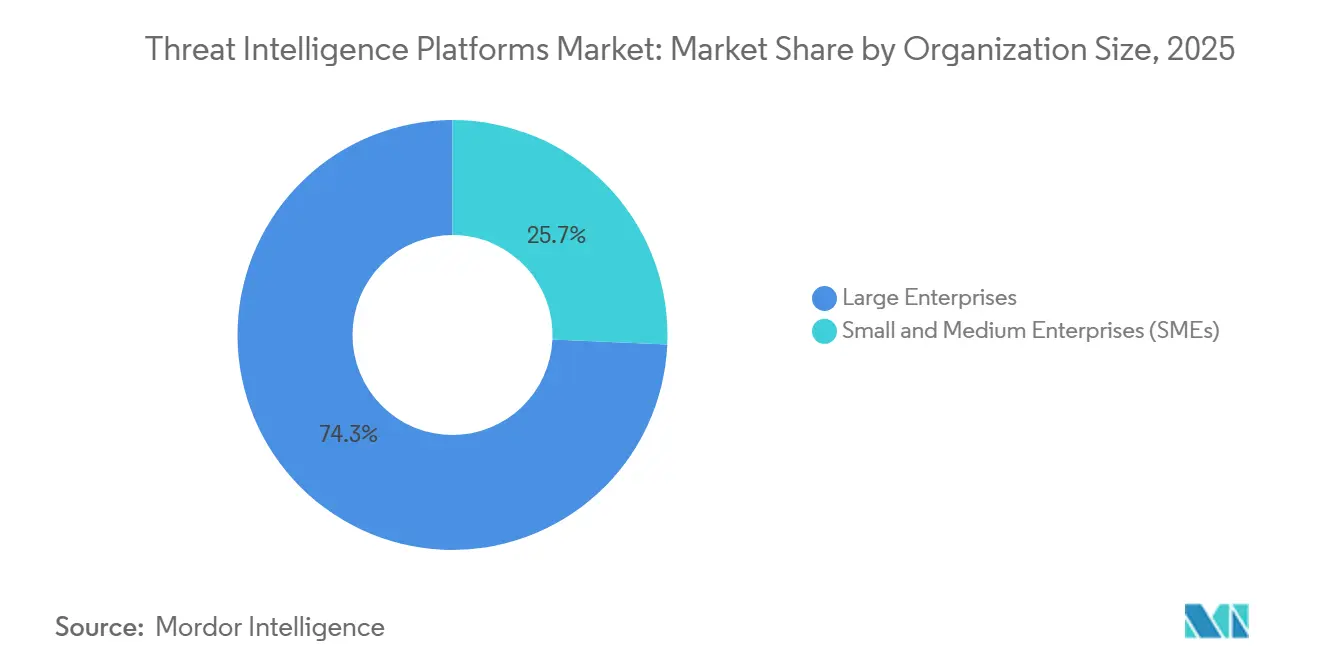
- Nach Unternehmensgröße kontrollierten Großunternehmen 74,3 % des Umsatzes im Jahr 2025; kleine und mittlere Unternehmen expandieren mit einer CAGR von 24,2 %.
- Nach Bereitstellungsmodell hielten cloudbasierte Plattformen im Jahr 2025 einen Umsatzanteil von 68,5 %; hybride Architekturen werden voraussichtlich mit einer CAGR von 26,1 % wachsen.
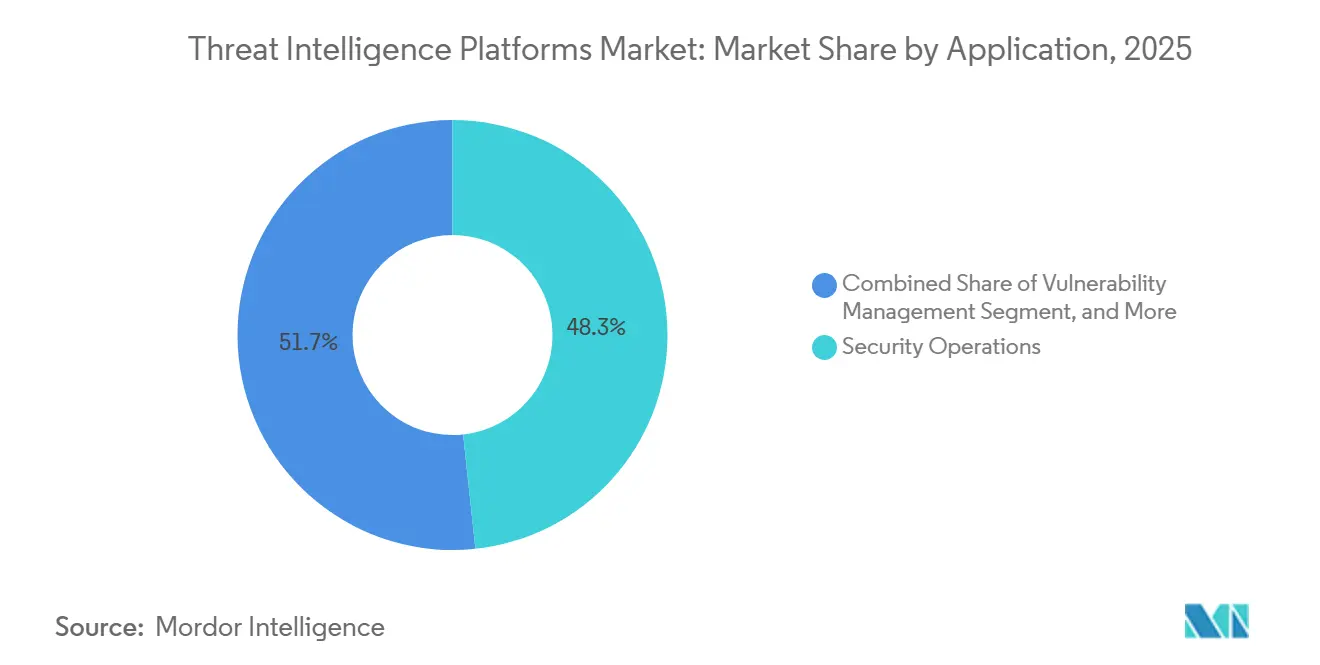
- Nach Anwendung repräsentierten Sicherheitsoperationen im Jahr 2025 48,3 % der Ausgaben, während die Reaktion auf Sicherheitsvorfälle mit einer CAGR von 26,4 % zunimmt.
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Marktanteil von 44,6 % bei Threat-Intelligence-Plattformen, während für den asiatisch-pazifischen Raum bis 2031 eine CAGR von 25,6 % prognostiziert wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme ausgefeilter OT- und IoT-fokussierter Cyberbedrohungen | +4.2% | Global; am stärksten in nordamerikanischen und europäischen Industriezentren | Mittelfristig (2–4 Jahre) |
| Anstieg regulatorischer Vorschriften zur Echtzeitmeldung von Bedrohungen | +3.8% | Nordamerika und die EU als Erstanwender, Ausweitung auf Asien | Kurzfristig (≤ 2 Jahre) |
| Rasche Einführung cloudbasierter Sicherheitsanalyseplattformen | +3.5% | Global; frühe Einführung in Nordamerika, schnelle Beschleunigung in Asien | Kurzfristig (≤ 2 Jahre) |
| Integration von KI und maschinellem Lernen für automatisierte Bedrohungsanreicherung und Triage | +4.1% | Global; ausgereifte Anwendungsfälle in entwickelten Märkten | Mittelfristig (2–4 Jahre) |
| Ausweitung von Darknet-Marktplätzen und Cyberkriminalität als Dienstleistung | +2.9% | Global; ausgeprägte Auswirkungen in Schwellenländern | Langfristig (≥ 4 Jahre) |
| Wachsende Nachfrage nach branchenspezifischen Bedrohungsintelligenz-Feeds | +2.7% | Global, ausgeprägt im Gesundheitswesen und in Finanzdienstleistungen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme ausgefeilter OT- und IoT-fokussierter Cyberbedrohungen
Angriffe auf Betriebstechnologie nahmen stark zu, als Angreifer ungeschützte Schnittstellen zwischen Fabriksystemen und Unternehmensnetzwerken entdeckten. Im Jahr 2024 meldeten 76 % der Organisationen einen Einbruch in ihren OT-Systemen, wobei 68 öffentlich bestätigte Vorfälle zu physischen Konsequenzen führten – ein Anstieg von 19 % gegenüber 2023. Diskrete Hersteller erlitten Ausfälle, die pro Ereignis Kosten von Zehn- bis Hunderten von Millionen Dollar verursachten. Ältere Steuerungen, die ohne Authentifizierungsschutzmaßnahmen entwickelt wurden, sind nach wie vor weit verbreitet, während die rasche Einführung von IoT-Sensoren die Einstiegspunkte vervielfacht. Der Energiesektor verfolgt täglich 60 neue Netzwerkschwachstellen, was Versorgungsunternehmen dazu veranlasst, eine kontinuierliche Bedrohungsüberwachung einzubetten, die schädliche Befehle erkennt, bevor sie sich durch Leitstellen ausbreiten.[2] Da das Ausfallrisiko von Datenverlust zu physischem Schaden eskaliert, steigt die Nachfrage nach Bedrohungsintelligenz, die mit gerätebezogenem Kontext angereichert ist.
Anstieg regulatorischer Vorschriften zur Echtzeitmeldung von Bedrohungen
Gesetzgeber auf beiden Seiten des Atlantiks verkürzten die Offenlegungsfristen und machten die manuelle Informationsbeschaffung unpraktikabel. In den Vereinigten Staaten verlangt die SEC nun von börsennotierten Unternehmen, wesentliche Vorfallsdetails innerhalb von 4 Werktagen einzureichen, und die ausstehende CIRCIA-Regel der CISA wird kritische Infrastruktureinrichtungen verpflichten, innerhalb von 72 Stunden zu melden und Ransomware-Zahlungen innerhalb von 24 Stunden. Der Digital Operational Resilience Act Europas verpflichtet Banken, einen ersten Bericht innerhalb von 4 Stunden und eine umfassende Übersicht innerhalb von 1 Monat einzureichen. Solche Fristen zwingen Plattformen dazu, die Indikatorkorrelation, Herkunftsbewertung und Berichtserstellung zu automatisieren, damit Rechts- und Führungsteams Fakten schnell bestätigen können. Finanzunternehmen sehen sich zusätzlichen Meldepflichten im Rahmen neuer Geldwäschebekämpfungsregeln ausgesetzt, die für 2026 geplant sind und auf umfangreiche Informationen zur Verfolgung von Transaktionsanomalien angewiesen sind.
Rasche Einführung cloudbasierter Sicherheitsanalyseplattformen
Da bereits 95 % der Unternehmen Workloads in öffentlichen Clouds betreiben, haben die Telemetrievolumen die Kapazität von lokalen Sammlern überschritten. Organisationen setzen nun Sicherheitsdatenpipelines ein, die Protokolle normalisieren, bevor sie an leichtgewichtige Korrelations-Engines gesendet werden, und umgehen dabei SIEM-Kostenmodelle, die an Dateningestionsgrenzen gebunden sind. Auf Apache Kafka und Spark aufgebaute Streaming-Frameworks ermöglichen den Echtzeit-Abgleich von Indikatoren mit Petabyte-großen Repositorys. Cloud-Elastizität ermöglicht es Verteidigern, während Spitzenangriffsfenstern auf Abruf Compute-Cluster hochzufahren und sie anschließend zur Kostenkontrolle herunterzufahren. Für regulierte Sektoren, die sensible Artefakte lokal speichern müssen, halten hybride Muster Nutzdaten vor Ort, nutzen jedoch Cloud-KI zur Anreicherung.
Integration von KI und maschinellem Lernen für automatisierte Bedrohungsanreicherung und Triage
KI ergänzt jede Phase von der Erfassung bis zur Reaktion. Es wird prognostiziert, dass agentische Systeme die Effizienz von SOCs bis 2026 um 40 % steigern werden, hauptsächlich durch die Bündelung doppelter Warnmeldungen, die Extraktion von Entitäten aus unstrukturierten Feeds und die Vorschläge von Abhilfemaßnahmen. Modelle des maschinellen Lernens erkennen subtile Verhaltensänderungen, während große Sprachmodelle Angreifergespräche zusammenfassen, um die Überprüfungszyklen der Analysten zu verkürzen. Dennoch schaffen gegnerische Eingaben und Modellabweichungen neue Risikovektoren, weshalb viele Unternehmen Kontrollen mit menschlicher Beteiligung einsetzen. Ausgereifte Programme koppeln KI-Bewertung mit Experten-Override-Workflows und stellen sicher, dass automatisierte Blockierungsempfehlungen eine kontextbezogene Validierung erhalten.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohes Volumen an Falschmeldungen überwältigt SOC-Teams | -2.1% | Global, besonders ausgeprägt bei ressourcenbeschränkten Organisationen | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten Analysten für Bedrohungsintelligenz | -1.8% | Global; am stärksten in Schwellenländern | Langfristig (≥ 4 Jahre) |
| Datenschutzhindernisse beim grenzüberschreitenden Informationsaustausch | -1.4% | EU und Teile des asiatisch-pazifischen Raums | Mittelfristig (2–4 Jahre) |
| Budgetbeschränkungen bei mittelgroßen Unternehmen | -1.2% | Schwellenländer | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohes Volumen an Falschmeldungen überwältigt SOC-Teams
SOC-Mitarbeiter kämpfen mit einem Warnmeldungs-Tsunami, da schlecht abgestimmte Erkennungsregeln die Konsolen überfluten. Studien isolieren vier Grundursachen, von uninformierten Regelwerken bis hin zu schlechter Kontextanreicherung, die gutartige Anomalien von echten Bedrohungen ununterscheidbar macht.[3] Analysten, die gezwungen sind, ununterbrochen zu triagieren, geraten in kognitive Überlastung, was das Risiko erhöht, echte Einbrüche zu übersehen. KI-gestützte Priorisierungs-Engines gewinnen an Bedeutung, sind jedoch auf saubere Trainingsdaten und regelmäßige Validierung angewiesen – Investitionen, die sich viele mittelgroße Unternehmen nicht leisten können. Bis die Werkzeuge ausgereift sind, beeinträchtigen hohe Falschmeldungsraten weiterhin die Produktivität und verlängern die mittlere Erkennungszeit.
Mangel an qualifizierten Analysten für Bedrohungsintelligenz
Auch wenn sich die Benutzerfreundlichkeit der Plattformen verbessert, bleibt qualifizierte menschliche Aufsicht für die Zuordnung von Angreifern und die Risikobewertung unverzichtbar. Schätzungsweise 89 % der Organisationen planen, ihr Cyberpersonal allein zur Erfüllung neuer europäischer Resilienzvorschriften aufzustocken, doch die Pipeline von Fachleuten, die sowohl in technischer Forensik als auch in Informationshandwerk versiert sind, bleibt dünn. Die Lücke ist in Schwellenregionen größer, wo fortgeschrittene Institute selten sind. Anbieter reagieren, indem sie Workflows einbetten, die analytische Komplexität verbergen, doch ohne erfahrene Fachleute zur Interpretation von Mustern kann Automatisierung allein keine strategische Orientierung liefern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Unternehmensgröße:
Unternehmensmaßstab treibt KMU-Aufholjagd anGroßunternehmen hielten im Jahr 2025 74,3 % des Marktanteils für Threat-Intelligence-Plattformen und leiteten Budgets in Millionenhöhe in globale SOCs und proprietäre Korrelations-Engines. Ihre mehrschichtigen Kontrollrahmen erfordern Feeds, die Endpunkte, Clouds und Industriestandorte abdecken, und erzeugen umfangreiche Telemetrie, die nur hochwertige Plattformen effizient verarbeiten können. Gleichzeitig stellen KMU mit einer CAGR von 24,2 % das am schnellsten wachsende Segment dar, da SaaS-Preismodelle die Kapitalhürde beseitigen und Marktplätze Plug-and-Play-Intelligence-Pakete anbieten.
Anbieter veröffentlichen zunehmend abgestufte Editionen, die auf den Reifegrad von KMU zugeschnitten sind und Kernerkennung mit verwalteten Reaktionsoptionen kombinieren. Der Demokratisierungstrend wird durch steigende Ransomware-Prämien für kleine Unternehmen und rechtliche Risiken angetrieben, die bisher großen Konzernen vorbehalten waren. Infolgedessen vergrößert die KMU-Akzeptanz den gesamten adressierbaren Markt für Threat-Intelligence-Plattformen.
Cloudnative Bereitstellung ist entscheidend für die KMU-Akzeptanz. Leichtgewichtige Agenten streamen wesentliche Ereignisse, ohne die Bandbreite zu überlasten, während mandantenfähige Back-Ends KI-Bewertungen anwenden, die Prioritäten in tägliche Zusammenfassungsansichten destillieren. Partnerschaften mit regionalen Managed-Service-Providern senken die Einstiegshürden weiter und bieten kleinen Kunden Analysten-Expertise auf Abonnementniveaus, die ihrem Cashflow entsprechen. Im Prognosezeitraum wird erwartet, dass die KMU-Nachfrage die Akzeptanzlücke verringert, obwohl die absoluten Ausgaben weiterhin zugunsten von Fortune-gelisteten Käufern ausfallen werden.
Nach Bereitstellungsmodell:
Hybrid wird zum praktischen StandardCloud-Bereitstellungen erfassten im Jahr 2025 68,5 % des Umsatzes dank elastischer Rechenkapazität und reduzierter Wartungsaufwände. Unternehmen nehmen Petabytes an Telemetrie auf, reichern sie in der Cloud an und stellen kuratierte Indikatoren über APIs für nachgelagerte Tools bereit. Compliance-Teams, insbesondere im Finanzdienstleistungs- und Regierungsbereich, bestehen jedoch darauf, dass Rohdaten auf Servern verbleiben, die sie physisch kontrollieren. Hybride Architekturen – lokale Speicherung in Kombination mit Cloud-Analysen – verzeichnen daher mit einer CAGR von 26,1 % die schnellste Entwicklung, was auf einen strukturellen Wandel und keinen vorübergehenden Trend hindeutet.
Beim hybriden Modell verbleiben sensible Paketerfassungen und rechtliche Aufbewahrungspflichten in unternehmenseigenen Rechenzentren, während Metadaten und Hashes über verschlüsselte Kanäle an Cloud-KI-Engines zur weitreichenden Korrelation übertragen werden. Die Architektur verbindet Datensouveränität mit Skalierbarkeit – ein Kompromiss, den Regulierungsbehörden zunehmend befürworten. Die Integrationskomplexität bleibt die größte Hürde; Anbieter reagieren mit Referenzarchitekturen und vorgetesteten Konnektoren, die Bereitstellungszeiträume verkürzen.
Die Flexibilität bei der Workload-Platzierung mindert auch die Kostenbelastung. Unternehmen leiten routinemäßiges Indikator-Matching an kostengünstige regionale Clouds weiter und nutzen Premium-GPU-Kapazitäten nur dann, wenn Anomalie-Cluster auftreten. Dieses bedarfsgerechte Zahlungsmodell steht im Gegensatz zu den dauerhaften Hardware-Aktualisierungen, die rein lokalen Stacks innewohnen, und verstärkt die wirtschaftliche Attraktivität hybrider Lösungen. Folglich wird die hybride Akzeptanz die Beschaffungskriterien innerhalb der breiteren Marktgrößenzuweisungen für Threat-Intelligence-Plattformen neu definieren.
Nach Anwendung:
Heute SOC-zentriert, morgen Incident ResponseAnwendungsfälle in Security-Operations-Centern generierten im Jahr 2025 48,3 % der Ausgaben, da Teams externe Informationen in SIEM-Workflows für eine frühere Erkennung integrierten. Die Korrelation interner Protokolle mit externen Indikatoren beschleunigt die Unterbrechung der Kill Chain und unterstützt Zero-Trust-Architekturen. Die Reaktion auf Sicherheitsvorfälle verzeichnet jedoch nun das steilste Wachstum mit einer CAGR von 26,4 %, da Regulierungsbehörden Offenlegungsfenster verkürzen und Vorstände forensisch vertretbare Berichte fordern.
Moderne Incident-Responder erwarten, dass ihre Plattform historischen Kontext abruft, die Infrastruktur von Angreifern kartiert und innerhalb von Minuten nach einem Alert automatisch narrative Zusammenfassungen erstellt. Die Integration mit Case-Management-Tools und digitalen Forensik-Suiten positioniert Threat Intelligence als zentrale Wissensbasis, die Eindämmungs-Playbooks antreibt.
Parallel dazu nutzen Schwachstellenmanagement-Module Live-Exploit-Telemetrie, um Patch-Zyklen zu priorisieren. Risiko- und Compliance-Dashboards übersetzen Bedrohungsdaten in vorstandsgerechte Heat Maps, während erweiterte Threat-Hunting-Ebenen erfahrenen Analysten ermöglichen, durch Graphdatenbanken zu navigieren und verborgene Zusammenhänge zu identifizieren. Diese angrenzenden Anwendungen diversifizieren die Umsatzströme, doch SOC- und Incident-Response-Szenarien werden weiterhin den kurzfristigen Anteil an der Marktgröße für Threat-Intelligence-Plattformen dominieren.

Nach Branchenvertikale:
Finanzielle Hochburg, Gesundheitswesen im AufschwungFinanzinstitute machten im Jahr 2025 27,1 % der Ausgaben aus, was sowohl die Attraktivität der Vermögenswerte als auch die strenge Aufsicht widerspiegelt. Zahlungsnetzwerke, Investmentbanken und Versicherer destillieren Bedrohungs-Feeds in Betrugsanalysen, Anomalie-Scoring und Anti-Geldwäsche-Überwachung und integrieren Informationen in kundenseitige Workflows.
Das Gesundheitswesen verzeichnet jedoch mit einer CAGR von 24,3 % die stärkste Expansion. Der Ransomware-Angriff im Jahr 2024 auf einen führenden Abrechnungsdienstleister, der 74 % der US-amerikanischen Krankenhäuser beeinträchtigte, verdeutlichte die Risiken für die Patientensicherheit und veranlasste Vorstände, die Plattformbereitstellung zu finanzieren. Medizinische Akten erzielen auf illegalen Märkten bis zu 1.000 USD, was Angreifer motiviert und die Folgen von Datenschutzverletzungen verstärkt.
Regierungs-, Verteidigungs- und Energiebetreiber sind ebenfalls stark auf branchenspezifische Feeds angewiesen, die Taktiken von Nationalstaaten hervorheben. Die Nachfrage im Einzel- und E-Commerce-Bereich wächst, da Karten-Skimming und Credential Stuffing Händler zu proaktivem Monitoring veranlassen. Branchenübergreifend verbreitert der Wandel von compliance-getriebenem Checkbox-Spending hin zu risikoausgerichtetem Intelligence-Konsum die Anwendungsfall-Vielfalt im Markt für Threat-Intelligence-Plattformen.
Geografische Analyse
Markt für Threat-Intelligence-Plattformen in Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 44,6 %, gestützt durch ein reifes Anbieter-Ökosystem und ein dichtes Netz von Informationsaustausch-Kollektiven wie ISACs. Bundesregelungen – SEC-Vorfallsoffenlegung innerhalb von 4 Werktagen und die bevorstehende CIRCIA-72-Stunden-Meldepflicht – machen Intelligence-Plattformen zu Compliance-Notwendigkeiten. Die Vereinigten Staaten setzen auch branchenspezifische Rahmenwerke wie NERC CIP durch, die eine Bedrohungskartierung über Versorgungssteuerungssysteme hinweg vorschreiben. Kanada erweitert seine Kapazitäten durch grenzüberschreitende Datenaustauschvereinbarungen, während Mexikos Finanzregulierungsbehörde Plattformausgaben in systemische Risiko-Dashboards integriert.
Markt für Threat-Intelligence-Plattformen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet mit einer CAGR von 25,6 % die stärkste Expansion, da die Nutzung digitaler Dienste rasant zunimmt und Cyber-Angreifer ihre Operationen intensivieren. Gruppen mit fortgeschrittenen persistenten Bedrohungen in der Region setzen zunehmend generative KI als Waffe ein, was Japan, Südkorea und Australien dazu veranlasst, den Erwerb kommerzieller Plattformen als Teil der Verteidigung kritischer Infrastrukturen zu subventionieren. Staatlich geförderte CERTs in Indien und Singapur fördern den öffentlich-privaten Informationsaustausch und beschleunigen inländische Anbieterpartnerschaften, die Sprachmodelle für regionale Bedrohungen lokalisieren. Trotz unterschiedlicher Rechtsordnungen überwiegt die Marktdynamik die Interoperabilitätshürden, was den asiatisch-pazifischen Raum zu einem zentralen Treiber des inkrementellen Wachstums des Marktes für Threat-Intelligence-Plattformen macht.
Markt für Threat-Intelligence-Plattformen in Europa
Europa verzeichnet eine stetige Nachfragesteigerung, die durch die NIS-2-Richtlinie und den Digital Operational Resilience Act verankert ist. Banken müssen nun innerhalb von 4 Stunden eine erste Meldung über Cyber-Vorfälle abgeben – eine Verpflichtung, die nur durch die Integration automatisierter Erfassung und Korrelation erfüllbar ist. Frankreich und Deutschland kofinanzieren Branchenzentren, die Indikatoren für den Energiesektor aufbereiten, während das National Cyber Security Centre des Vereinigten Königreichs maßgeschneiderte Feeds an kleine Unternehmen weitergibt. Osteuropäische Staaten, die mit erhöhten geopolitischen Spannungen konfrontiert sind, beschleunigen den Plattformausbau für Strom- und Telekommunikationsbetreiber. Insgesamt stabilisiert die politisch getriebene Nachfrage in Europa die Umsätze, trotz Datensouveränitätsbarrieren, die den grenzüberschreitenden Feed-Austausch verlangsamen.
Wettbewerbslandschaft
Die Marktstruktur verdichtet sich, da akquisitionsfreudige Konzerne Bedrohungsintelligenz in umfassendere Sicherheits-Clouds integrieren. Mastercard schloss im Dezember 2024 einen Deal über 2,65 Milliarden USD für Recorded Future ab, um prädiktive Feeds in Zahlungsbetrugs-Engines einzubetten, was dem Kauf von Mandiant durch Google für 5,4 Milliarden USD im Vorjahr entspricht.[4] Die Übernahme von Cybersixgill durch Bitsight für 115 Millionen USD erweiterte die Kartierung externer Angriffsflächen um Dark-Web-Aufklärung, während Palo Alto Networks die QRadar-SaaS-Telemetrie von IBM integrierte, um den Cortex-XSIAM-Korrelationsdurchsatz zu steigern.
Die Führung konzentriert sich nun auf Recorded Future, Google und CrowdStrike, die jeweils proprietäre Sammlungen mit maschinengestützter Analytik kombinieren. Diese drei Anbieter beherrschen gemeinsam einen beträchtlichen Anteil des Marktes für Plattformen für Bedrohungsintelligenz und verfügen über die Forschungs- und Entwicklungsbudgets, um Anreicherungspipelines zu automatisieren, mit denen kleinere Wettbewerber nur schwer mithalten können. Dennoch bestehen Nischenchancen in spezialisierten Feeds – industrielle Steuerungssysteme, Firmware für Gesundheitsgeräte, Lieferkettentransparenz – wo Spezialisten Tiefe statt Breite bieten.
Partnerökosysteme gewinnen strategischen Wert. White-Label-Plattformergebnisse von Managed-Security-Service-Providern gleichen den Analystenengpass bei mittelständischen Kunden aus, während Cloud-Hyperscaler native Bedrohungs-Feeds mit Compute-Credits bündeln. Wettbewerbsdifferenzierung beruht zunehmend auf der Aktualität der Bereitstellung, der Transparenz von Bewertungsalgorithmen und dem Grad der Workflow-Integration in Ticketing-, DevSecOps- und vorstandsgerechte RisikoPortale. Anbieter, die Aktualität mit Interpretierbarkeit verbinden, scheinen am besten positioniert, um im sich entwickelnden Markt für Plattformen für Bedrohungsintelligenz Upselling zu erzielen.
Marktführer der Branche für Plattformen für Bedrohungsintelligenz
-
Recorded Future, Inc.
-
Mandiant, Inc.
-
CrowdStrike Holdings, Inc.
-
Anomali, Inc.
-
IBM Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Threat-Intelligence-Plattformen Unternehmen in diesem Bericht
- Recorded Future, Inc.
- Anomali, Inc.
- ThreatConnect, Inc.
- EclecticIQ B.V.
- Flashpoint (Flashpoint Global Partners, LLC)
- Digital Shadows Ltd. (ReliaQuest, Inc.)
- Mandiant, Inc. (Google LLC)
- IntSights Cyber Intelligence Ltd. (Rapid7, Inc.)
- Cybersixgill Ltd.
- Group-IB Global Private Ltd.
- AO Kaspersky Lab (Threat Intelligence Services)
- LookingGlass Cyber Solutions, Inc.
- ZeroFOX Holdings, Inc.
- Palo Alto Networks, Inc. (Unit 42)
- CrowdStrike Holdings, Inc. (Falcon X)
- IBM Corporation (X-Force)
- Cisco Systems, Inc. (Talos)
- Check Point Software Technologies Ltd. (ThreatCloud)
- Fortinet, Inc. (FortiGuard Labs)
- Secureworks, Inc. (Counter Threat Unit)
- Trend Micro Incorporated (Trend Micro Research)
- AT&T Cybersecurity (AlienVault OTX)
- LogRhythm, Inc. (MistNet ThreatIntel)
- Proofpoint, Inc. (Emerging Threats)
- RSA Security LLC (NetWitness Threat Insights)
Neueste Industrielle Entwicklungen in Markt für Threat-Intelligence-Plattformen
- Juli 2025: Ein weitreichender CrowdStrike-Ausfall unterstrich die Notwendigkeit diversifizierter Telemetriepipelines und eines rigorosen Änderungsmanagements.
- Juni 2025: Securonix stimmte der Übernahme von ThreatQuotient zu, um Bedrohungserkennung mit KI-gesteuerter Incident Response zu verbinden.
- April 2025: Kevin Mandia trat als CEO von Mandiant zurück, als Google die Einheiten für Bedrohungsintelligenz und Incident Response integrierte.
- Januar 2025: Das Anti-Geldwäsche-Programm von FinCEN für Anlageberater wird eine Meldung verdächtiger Aktivitäten erfordern, die durch Echtzeit-Bedrohungsintelligenz unterstützt wird.
Berichtsumfang des globalen Marktes für Plattformen für Bedrohungsintelligenz
Segmentierungsübersicht
| Großunternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| Cloudbasiert |
| Vor Ort |
| Hybrid |
| Sicherheitsbetrieb |
| Incident Response |
| Risiko- und Compliance-Management |
| Schwachstellenmanagement |
| Sonstiges |
| BFSI |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Sonstiges |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen (KMU) | |||
| Nach Bereitstellungsmodell | Cloudbasiert | ||
| Vor Ort | |||
| Hybrid | |||
| Nach Anwendung | Sicherheitsbetrieb | ||
| Incident Response | |||
| Risiko- und Compliance-Management | |||
| Schwachstellenmanagement | |||
| Sonstiges | |||
| Nach Branchenvertikale | BFSI | ||
| IT und Telekommunikation | |||
| Regierung und Verteidigung | |||
| Gesundheitswesen | |||
| Einzel- und E-Commerce | |||
| Energie und Versorgung | |||
| Sonstiges | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Vereinigtes Königreich | ||
| Deutschland | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Indien | |||
| Japan | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Welchen Wert wird der Markt für Threat-Intelligence-Plattformen bis 2031 voraussichtlich erreichen?
Die Marktgröße für Server-Sicherheitslösungen beträgt im Jahr 2025 28,96 Milliarden USD und wird voraussichtlich bis 2031 einen Wert von 40,79 Milliarden USD erreichen.
Welche Wachstumsrate wird für Server-Sicherheitslösungen bis 2031 prognostiziert?
Der Umsatz wird voraussichtlich mit einer CAGR von 7,7 % wachsen und bis 2031 einen Wert von 41,95 Milliarden USD erreichen.
Welches Segment hält den größten Ausgabenanteil?
Dienstleistungen führen mit einem Umsatzanteil von 40,2 %, angetrieben durch die Nachfrage nach verwalteten und professionellen Sicherheitsangeboten.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 11,2 % wachsen, angetrieben durch Vorschriften zu souveränen Clouds und den Ausbau von Rechenzentren.
Warum erhöhen KMU ihre Sicherheitsbudgets?
KMU sehen sich steigenden Ransomware-Angriffen und einer erheblichen Lücke zwischen Compliance-Kosten und Strafen bei Nichteinhaltung gegenüber, was neue Investitionen in verwaltete und cloudbasierte Schutzmaßnahmen fördert.
Wie differenzieren Anbieter ihre Server-Sicherheitsplattformen?
Anbieter integrieren KI-Analysen, einheitliche Richtlinien-Engines und Unterstützung für vertrauliches Computing und verfolgen gleichzeitig Übernahmen, um umfassende End-to-End-Schutzsuiten anzubieten.