
Größe und Marktanteil des belgischen Cybersicherheitsmarkts
Marktübersicht
| Studienzeitraum | 2021 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
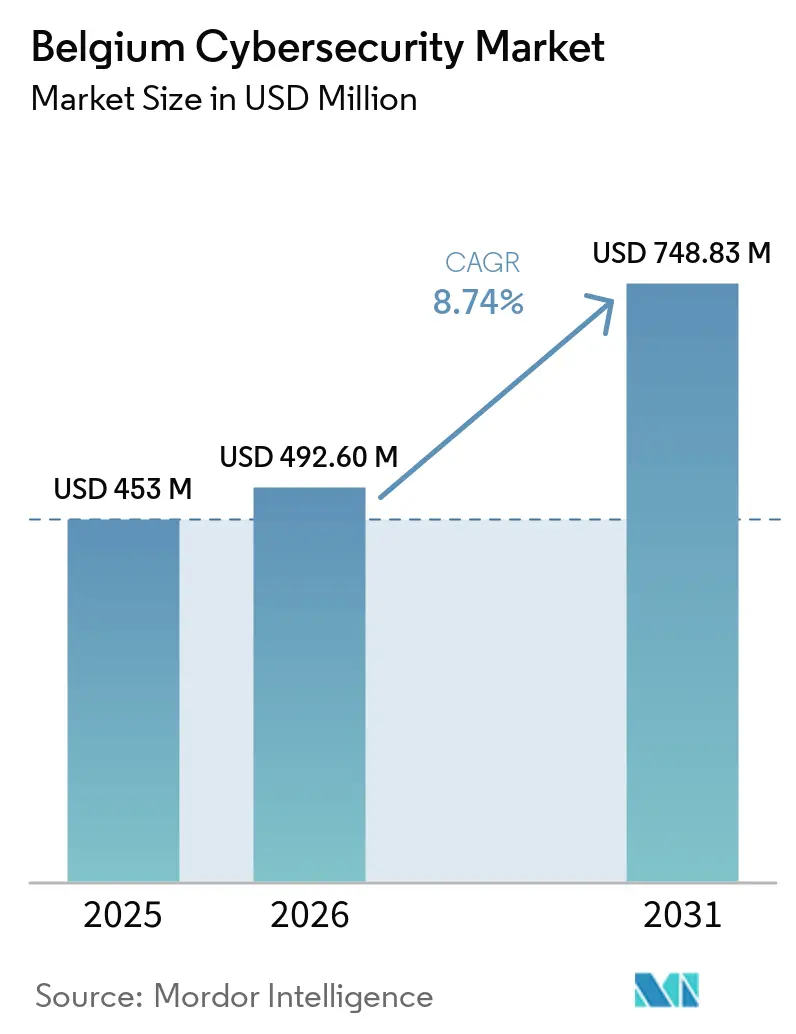
| Marktgröße im Basisjahr (2025) | 453 Millionen US-Dollar |
| Marktgröße (2026) | 492.60 Millionen US-Dollar |
| Marktgröße (2031) | 748.83 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 8.74 % |
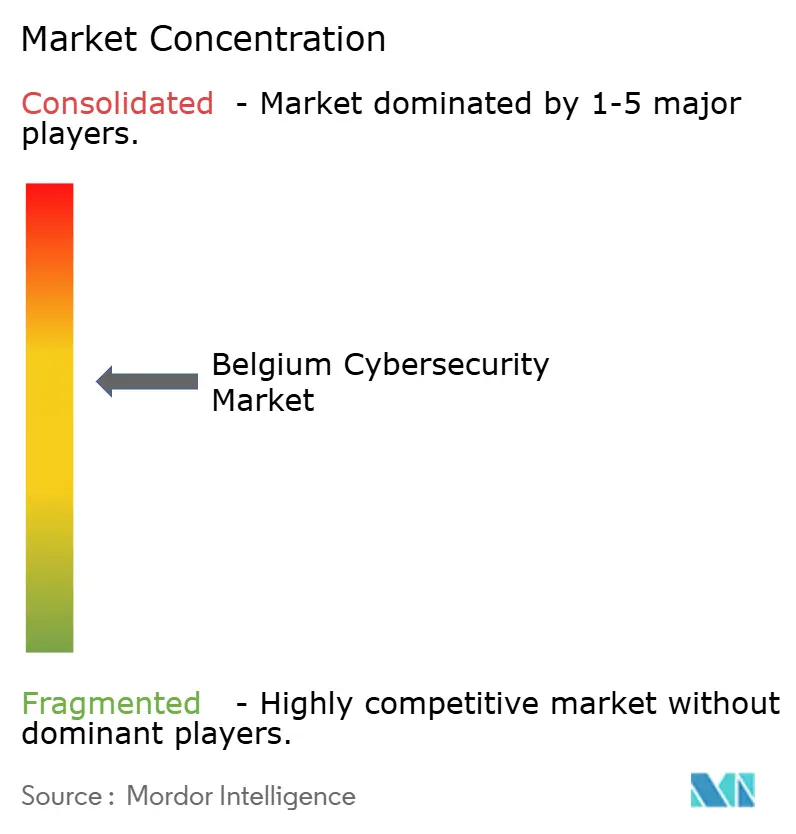
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des belgischen Cybersicherheitsmarkts durch Mordor Intelligence
Die Größe des belgischen Cybersicherheitsmarkts wird voraussichtlich von 453 Millionen USD im Jahr 2025 auf 492,6 Millionen USD im Jahr 2026 wachsen und bis 2031 bei einer CAGR von 8,74 % über den Zeitraum 2026–2031 einen Wert von 748,83 Millionen USD erreichen. Robuste Digitalisierungspolitiken, die frühzeitige Umsetzung der EU-NIS2-Richtlinie und starke Programme für souveräne Clouds erhöhen die Sicherheitsbudgets der Unternehmen, während eine steigende Häufigkeit ausgefeilter Angriffe das Thema Cyberrisiko auf Vorstandsebene rückt. Der Wettbewerb unter den Anbietern ist moderat; globale Lieferanten wie Thales und Fortinet integrieren Analysen auf Basis künstlicher Intelligenz in ihre belgischen Portfolios, während heimische Akteure wie NVISO und Aikido Security auf maßgeschneiderte Compliance- und Managed-Services setzen. Die Nachfrage der Endnutzer wird vom Finanzsektor angeführt, doch Gesundheitswesen, Fertigungsindustrie und öffentlicher Sektor verzeichnen die stärksten Ausgabensteigerungen, da die regulatorischen Anforderungen zunehmen. Die staatliche Finanzierung, insbesondere die Zuweisung von 390 Millionen EUR im Rahmen des Programms „Digitales Europa”, hilft kleineren Organisationen, ihre Abwehrmaßnahmen zu verbessern, und gleicht einen Teil der nationalen Fachkräftelücke aus.
Wesentliche Erkenntnisse des Berichts
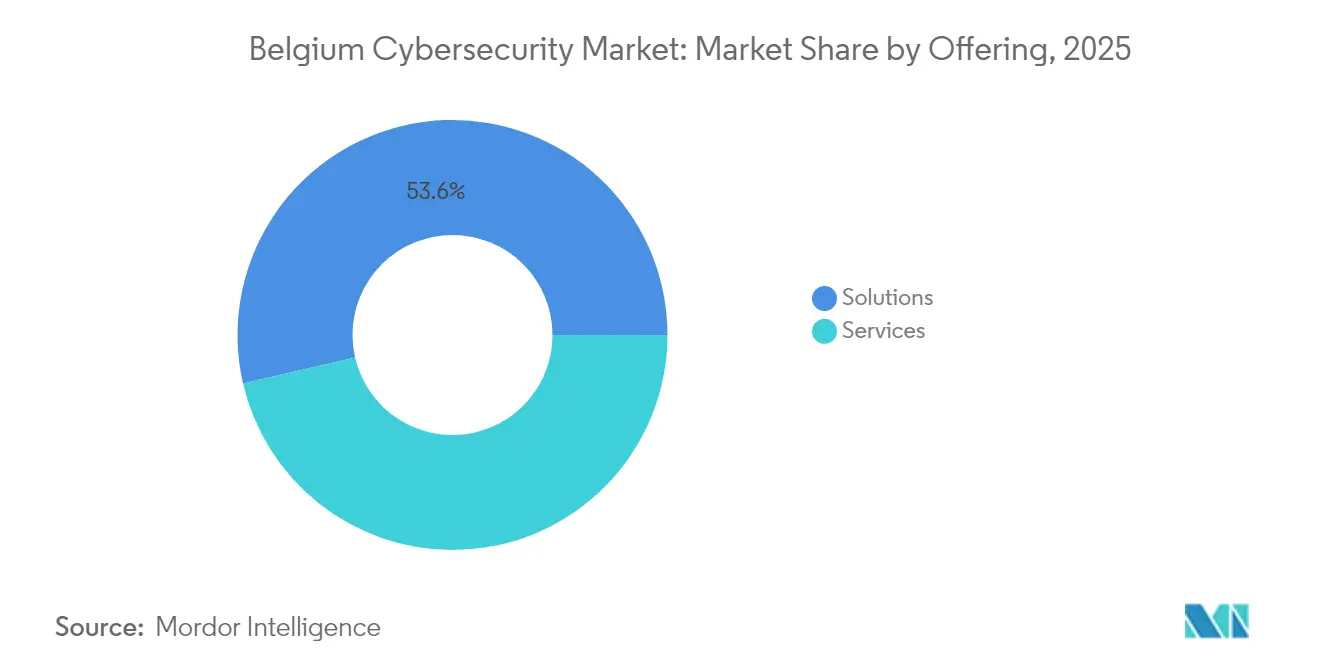
- Nach Angebot hielten Lösungen im Jahr 2025 einen Umsatzanteil von 53,62 %, während Dienstleistungen bis 2031 eine CAGR von 10,08 % erzielen werden.
- Nach Bereitstellungsmodus erzielte Cloud-Sicherheit im Jahr 2025 den höchsten Anteil von 56,48 % am belgischen Cybersicherheitsmarkt und wird bis 2031 mit einer CAGR von 12,44 % wachsen.
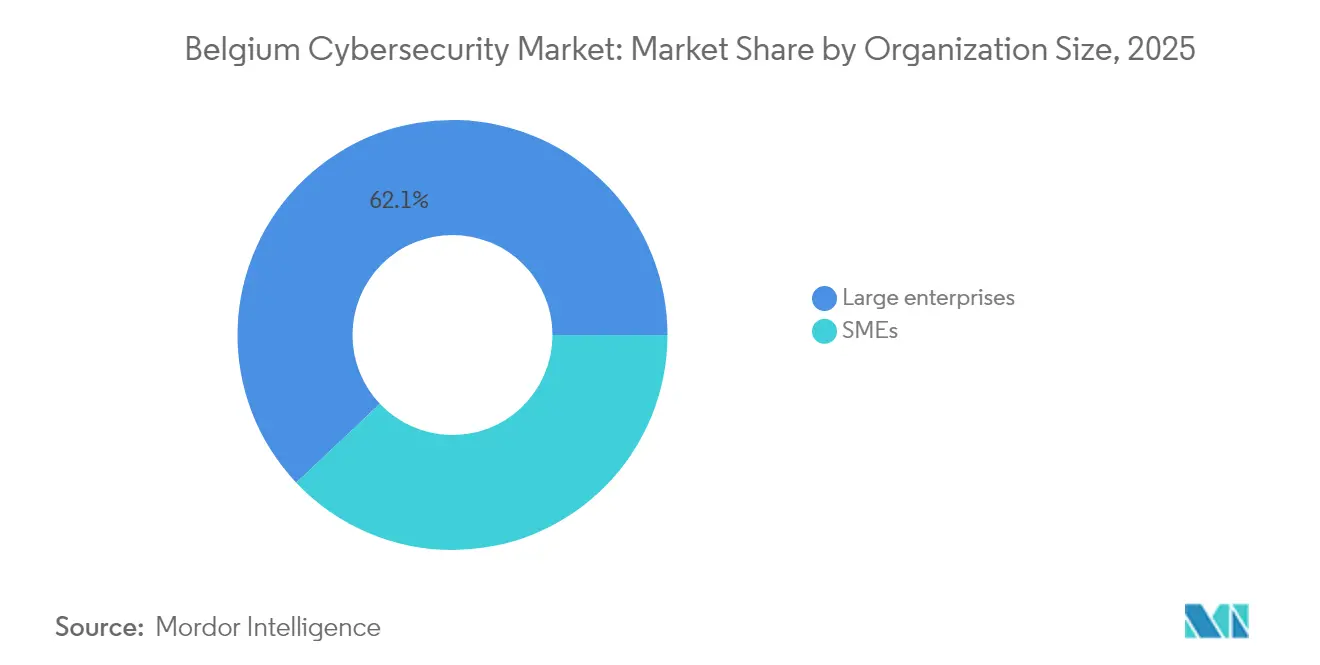
- Nach Unternehmensgröße kontrollierten Großunternehmen im Jahr 2025 62,05 % der Marktgröße des belgischen Cybersicherheitsmarkts; das KMU-Segment wird im Zeitraum 2026–2031 voraussichtlich mit einer CAGR von 11,05 % wachsen.
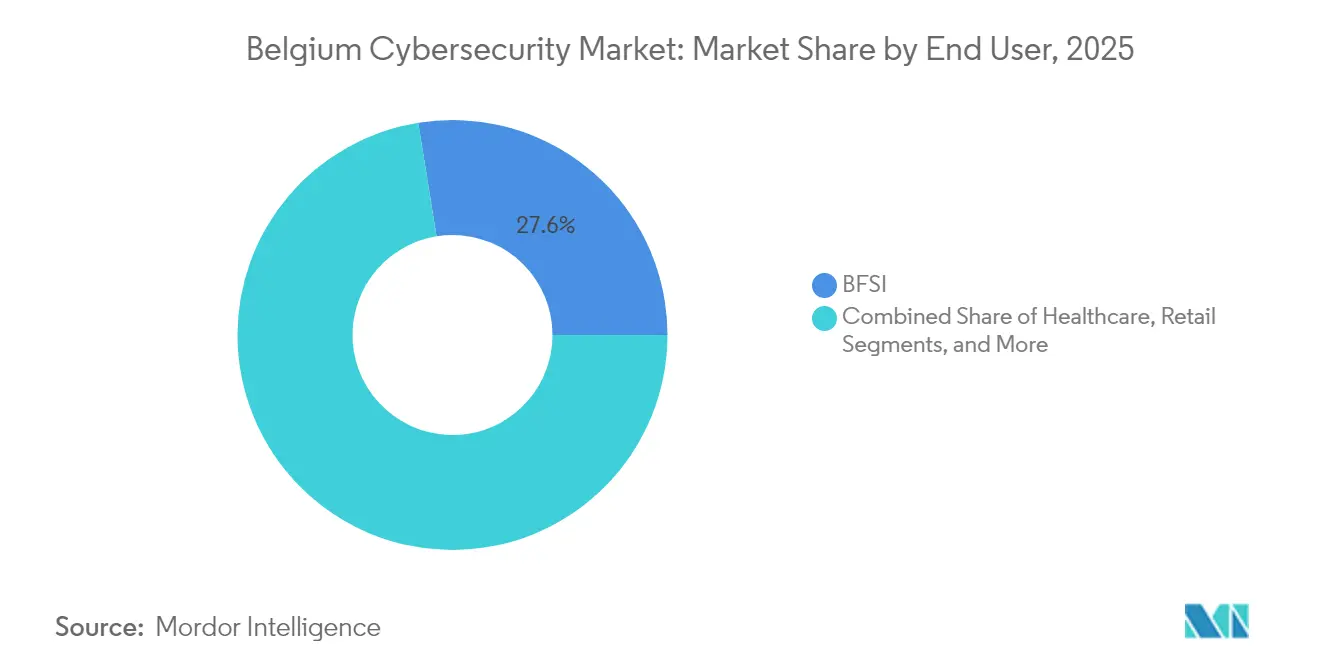
- Nach Endnutzer führte BFSI mit 27,55 % des Umsatzes im Jahr 2025, während für das Gesundheitswesen die höchste CAGR von 11,18 % bis 2031 prognostiziert wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Durch EU-NIS2 bedingte obligatorische Sicherheits-Upgrades | +2.1% | National, mit Schwerpunkt in Brüssel, Antwerpen, Gent | Kurzfristig (≤ 2 Jahre) |
| Geringes Cybersicherheitsbewusstsein unter der Führung von KMU ohne digitale Vorerfahrung | +1.8% | National, insbesondere Wallonien und ländliches Flandern | Mittelfristig (2–4 Jahre) |
| Beschleunigte Cloud-Einführung unter belgischen KMU | +1.4% | National, mit frühen Erfolgen in Brüssel, Antwerpen | Mittelfristig (2–4 Jahre) |
| Entstehung regionaler MSSP-Ökosysteme (z. B. Proximus ICT) | +1.2% | National, mit Knotenpunktkonzentration in Brüssel | Langfristig (≥ 4 Jahre) |
| KI-gestützte Bedrohungssuche-Plattformen zur Senkung der SOC-Kosten | +0.9% | National, mit Unternehmensschwerpunkt in Brüssel, Antwerpen | Mittelfristig (2–4 Jahre) |
| Anreize durch Cyberversicherungsprämien für Zero-Trust-Architekturen | +0.8% | National, mit Konzentration im BFSI-Sektor | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Durch EU-NIS2 bedingte obligatorische Sicherheits-Upgrades
Belgien begann im Oktober 2024 mit der Durchsetzung der NIS2-Richtlinie und verpflichtete 2.410 wesentliche und wichtige Einrichtungen zur Umsetzung strukturierter Risikomanagement-Kontrollen sowie zur Meldung von Vorfällen innerhalb von 24 Stunden. Bußgelder von bis zu 10 Millionen EUR (11,73 Millionen USD) oder 2 % des weltweiten Umsatzes haben das Cyberrisiko auf die Agenda der Vorstandsgremien gehoben und mehrjährige Plattformerneuerungsprojekte angestoßen. Das CyberFundamentals-Framework des Zentrums für Cybersicherheit Belgien bietet einen stufenweisen Zertifizierungspfad, der die Compliance-Hürden senkt und die Anbieterauswahlzyklen beschleunigt. Krankenhäuser wie das UZA Antwerpen betreiben nun zentralisierte SOCs und haben die Klickrate auf Phishing-E-Mails nach obligatorischen Sensibilisierungskampagnen für Mitarbeiter von 30 % auf 8 % gesenkt. Die Ausgabendynamik wird voraussichtlich bis 2027 anhalten, während Versorgungsunternehmen, Postbetreiber und Anbieter digitaler Dienste ihre Ausrichtungspläne abschließen.
Beschleunigte Cloud-Einführung unter belgischen KMU
74,5 % der belgischen KMU erreichten im Jahr 2023 eine grundlegende digitale Intensität, womit sie den EU-Durchschnitt übertrafen und eine stetige Nachfrage nach cloud-nativen Sicherheits-Stacks schufen. Vereinbarungen für souveräne Clouds, insbesondere die Proximus-Google-Cloud-Initiative, integrieren Lokalisierungskontrollen und bieten gleichzeitig elastische Workloads, was die Akzeptanz in regulierten Branchen verbessert. Reine Digitalbanken wie NewB betreiben cloud-first-Architekturen in Verbindung mit PSD2-konformen starken Authentifizierungssystemen und setzen damit Maßstäbe für Fintech-Mitbewerber. KMU reservieren mittlerweile 10–15 % ihrer IT-Budgets für Cybersicherheit, die hauptsächlich in SaaS-basierte Identitäts-, Datenschutz- und Mikrosegmentierungstools fließen. KI-gestützte Bedrohungsanalysen, die in diese Plattformen eingebettet sind, reduzieren die operative Komplexität und verringern die Fähigkeitslücke zwischen kleinen Unternehmen und Großunternehmen.
Entstehung regionaler MSSP-Ökosysteme
Proximus Ada und andere auf Brüssel ausgerichtete Servicezentren bündeln knappe Sicherheitsfachkräfte und bieten Rund-um-die-Uhr-Überwachung, Incident-Response- und Compliance-as-a-Service-Pakete an.[1] Partnerschaften wie Orange Cyberdefense mit CrowdStrike erweitern das Managed Detection and Response (MDR) auf mittelständische Hersteller und Logistikunternehmen. MSSPs integrieren zunehmend lokales Regulierungswissen – insbesondere rund um NIS2 – und bieten gestaffelte Abonnementmodelle an, die auf die jeweilige Risikobereitschaft abgestimmt sind. Die Nachfrage ist am stärksten bei Organisationen mit weniger als 250 Mitarbeitern, die eine dedizierte SOC-Besetzung nicht rechtfertigen können, aber regulatorische Mindestanforderungen erfüllen müssen.
KI-gestützte Bedrohungssuche-Plattformen zur Senkung der SOC-Kosten
KI-Automatisierung verkürzt Untersuchungszyklen und die Kosten für die Bearbeitung einzelner Warnmeldungen. Proximus' 365guard blockiert SMS-Spam durch kontinuierliches Erlernen regionaler Muster, während FortiSOAR über 800 Playbooks für ein einheitliches Fallmanagement bereitstellt.[2] Belgische Krankenhäuser setzen Anomalieerkennungsmotoren ein, die klinische Systeme in einem Snapshot erfassen und verdächtiges Verhalten in Echtzeit kennzeichnen, um Patientenakten zu schützen, ohne die Analystenkapazitäten zu erhöhen. Die Einführung ist am schnellsten im Finanz- und Gesundheitswesen, wo das Warnmeldungsvolumen hoch und die Compliance-Zeitrahmen kurz sind.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Akuter Fachkräftemangel von 10.000 Personen im Bereich Cybersicherheit | -1.9% | National, mit Konzentration in Brüssel, Antwerpen | Langfristig (≥ 4 Jahre) |
| Hohe Abhängigkeit von veralteten industriellen OT-Systemen in der flämischen Fertigungsindustrie | -1.3% | Region Flandern, Fertigungskorridore | Langfristig (≥ 4 Jahre) |
| Budgetsättigung bei IT-Erneuerungszyklen im öffentlichen Sektor | -0.8% | National, mit Schwerpunkt auf föderaler und regionaler Regierung | Mittelfristig (2–4 Jahre) |
| Fragmentierte lokale Anbieterstruktur, die die Plattformkonsolidierung einschränkt | -0.7% | National, mit Konzentration im KMU-Sektor | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Fachkräftemangel von 10.000 Personen im Bereich Cybersicherheit
Prognosen zufolge wird Belgien bis 2026 einen Mangel von rund 21.000 Technologiespezialisten aufweisen, wobei Cybersicherheitsrollen am schwersten zu besetzen sind. Die durchschnittlichen Gehälter von Sicherheitsanalysten übersteigen 85.000 EUR (91.800 USD) und stellen lokale Unternehmen in Konkurrenz zu multinationalen Konzernen und in Brüssel ansässigen EU-Behörden. Der Fachkräftemangel ist am gravierendsten in den Bereichen OT-Sicherheit, Cloud-Architektur und KI-gestützte Analysen. Unternehmen reagieren darauf, indem sie MSSP-Verträge ausweiten und Hochschulprogramme wie den Masterstudiengang Cybersicherheits-Engineering der KU Leuven fördern. Trotz dieser Maßnahmen wird es mehrere Jahre dauern, bis sich die Arbeitskräftepipeline stabilisiert, was die Lohnkostensteigerungen und Projektverzögerungen auf einem erhöhten Niveau hält.
Hohe Abhängigkeit von veralteten industriellen OT-Systemen in der flämischen Fertigungsindustrie
Viele Prozesssteuerungsnetze in der Petrochemie, der Lebensmittelindustrie und Metallwerken sind nicht segmentiert und betreiben veraltete Protokolle, wodurch kritische Infrastrukturen Lateral-Movement-Angriffen ausgesetzt sind. Internetbasierte Scans haben anfällige speicherprogrammierbare Steuerungen und HMI-Dashboards in ganz Flandern aufgedeckt.[3] Betreiber zögern, Anlagen zu patchen oder zu ersetzen, die nahezu kontinuierliche Produktionszyklen erfordern, was die Risikozeiten verlängert. Spezialisierte Integratoren wie Soteria rüsten passive Überwachungssensoren und Anomalieerkennungsknoten nach, doch eine vollständige Sanierung fällt oft mit 10–15-jährigen Investitionszyklen zusammen, was die kurzfristigen Sicherheitsausgaben dämpft.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Dienstleistungen beschleunigen sich, während die Fachkräftelücke zunimmtLösungen hielten im Jahr 2025 53,62 % des Umsatzes, gestützt durch Firewall-, Endpunkt- und Identitäts-Suites, die zur Erfüllung der NIS2-Basisanforderungen beschafft wurden. Wertmäßig entfielen auf Lösungen 242,9 Millionen USD der Marktgröße des belgischen Cybersicherheitsmarkts im Jahr 2025. Das Wachstum neigt sich jedoch mit einer CAGR von 10,08 % den Dienstleistungen zu, da Outsourcing das Arbeitskräftedefizit ausgleicht und kalkulierbare Kosten bietet. Managed Detection and Response, Bewertungen der Incident-Bereitschaft und Compliance-Workshops ziehen den Großteil der neuen Aufträge auf sich. Die Expansion von Eye Security in der Benelux-Region verdeutlicht das wachsende Interesse an maßgeschneiderten MDR-Paketen für mittelständische Unternehmen.
Die Dienstleistungserlöse stiegen, da Kunden kontinuierliche Überwachung, Bedrohungsanalyse-Feeds und Red-Teaming-Übungen nachfragten. Der Marktanteil von Managed Services am belgischen Cybersicherheitsmarkt wird bis 2031 voraussichtlich rund 48,35 % erreichen und damit die Lücke zu Produktverkäufen verringern. Der Erfolg der Anbieter hängt zunehmend davon ab, Automatisierung, Analysen und operative Expertise in kohärente Servicepakete zu integrieren, die direkt auf regulatorische Anforderungen ausgerichtet sind.

Nach Bereitstellungsmodus:
Cloud-Sicherheit dominiert die digitale TransformationCloud-basierte Kontrollen entfielen auf 56,48 % der Ausgaben im Jahr 2025, entsprechend 255,9 Millionen USD der Marktgröße des belgischen Cybersicherheitsmarkts, und werden mit einer CAGR von 12,44 % wachsen. Von Proximus betriebene souveräne Cloud-Zonen in Verbindung mit den getrennten Diensten von Google erfüllen Datenhaltungsanforderungen und ermöglichen regulierte Workloads. Investitionen in On-Premises-Lösungen bleiben im Bereich Verteidigung, kritische Infrastruktur und bestimmte öffentliche Einrichtungen bestehen, machen jedoch einen schrumpfenden Anteil neuer Budgets aus.
Die Cloud-Einführung ist am schnellsten bei Fintechs und Gesundheits-Start-ups, die Container-Sicherheit, Mikrosegmentierung und DevSecOps-Pipelines nutzen, um Produktzyklen zu beschleunigen. Multi-Cloud- und hybride Governance-Frameworks gewinnen in Großunternehmen an Bedeutung, die eine einheitliche Richtliniendurchsetzung über Amazon Web Services, Microsoft Azure und private Cloud-Assets anstreben. Automatisierte Posture-Management-Tools helfen ressourcenbeschränkten Teams, Fehlkonfigurationen und Richtlinienabweichungen zu visualisieren.
Nach Unternehmensgröße:
KMU treiben das Wachstum trotz Dominanz der Großunternehmen voranGroßunternehmen hielten 62,05 % der Ausgaben im Jahr 2025, gestützt durch konsolidierte SOCs und mehrschichtige Verteidigungsplattformen. Sie investieren weiterhin in das Management von Angriffsflächen und Zero-Trust-Segmentierung, doch ihr inkrementelles Budgetwachstum bleibt hinter dem kleinerer Unternehmen zurück. KMU erzielen die höchste CAGR von 11,05 %, da der NIS2-Anwendungsbereich nun mittelständische Unternehmen in den Bereichen Energie, Logistik und digitale Dienste einschließt.
Abonnementbasierte SaaS-Modelle und gebündelte MDR-Verträge machen Sicherheitskontrollen auf Unternehmensniveau für Organisationen mit weniger als 250 Mitarbeitern finanziell tragfähig. Finanzierungsrunden für Aikido Security veranschaulichen das Investorenvertrauen, dass intuitive, entwicklerzentrierte Sicherheits-Tools den Anforderungen von KMU entsprechen. Staatliche Gutscheinprogramme in Wallonien senken die Einführungskosten weiter und stimulieren die Nachfrage in ländlichen Gemeinden.
Nach Endnutzer:
Gesundheitswesen entwickelt sich zum am schnellsten wachsenden SektorBFSI trug 27,55 % zum Umsatz im Jahr 2025 bei; sein compliance-getriebenes Ausgabenprofil hält die Ausgaben pro Mitarbeiter zu den höchsten in Europa. Banken wie KBC automatisieren verhaltensbiometrische und KI-gestützte Betrugserkennung, um PSD2-Anforderungen an die starke Kundenauthentifizierung zu erfüllen. Für das Gesundheitswesen wird bis 2031 eine CAGR von 11,18 % prognostiziert, angetrieben durch die Einführung elektronischer Gesundheitsakten und die Bedrohung durch Ransomware.
Krankenhäuser setzen Plattformen zur Phishing-Abwehr und unveränderliche Backup-Dienste ein, nachdem es 2024 zu einer Reihe von Störungen gekommen ist. Industrieunternehmen in Flandern priorisieren die OT-Netzwerksegmentierung, während Telekommunikationsanbieter nationale Glasfaser-Backbones mit leistungsstarken DDoS-Scrubbing-Zentren schützen. Einzelhandelsketten sichern Point-of-Sale-Endpunkte und E-Commerce-APIs ab, da das Transaktionsvolumen steigt.
Geografische Analyse
Brüssel beherbergt EU-Institutionen, globale Hauptsitze und Belgiens wichtigsten Pool an Cybersicherheitsfachkräften. Diese Konzentration macht die Stadt zum dichtesten Cluster an Lösungsintegratoren, Incident-Response-Unternehmen und Forschungslaboratorien des Landes. Allein Thales beschäftigt 1.200 Mitarbeiter an elf belgischen Standorten, mit Flaggschiff-Kompetenzzentren für CyberIT und CyberOT in der Hauptstadt. Die Stadt wird ab November 2026 biometrische digitale Personalausweise einführen und damit neue Investitionen in Verschlüsselung, Schlüsselverwaltung und den Schutz von Bürgerdaten ankurbeln.
Antwerpen und Gent bilden den industriellen Korridor Flanderns, in dem Hersteller mit dem Risiko veralteter OT-Systeme konfrontiert sind und Hafenbehörden maritime Logistikketten sichern. Fördermittel des InvestAI-Programms, das darauf ausgelegt ist, 200 Milliarden EUR für KI-Projekte zu mobilisieren, stellen Mittel für vorausschauende Wartung und Cyberresilienz von Produktionslinien bereit. Die Hafenbehörde Antwerpen hat ihr Cyber-Fusion-Center ausgebaut, um Schiffsverfolgungssysteme zu überwachen und den automatischen Austausch von Bedrohungsanalysen mit Frachtunternehmen zu gewährleisten.
Wallonien legt unter der Roadmap „Digitales Wallonien 2024–2029” den Schwerpunkt auf die Digitalisierung von KMU und bietet „Chèque-Entreprise”-Subventionen an, die bis zu 80 % der Kosten für Cybersicherheitsaudits erstatten. Grenzüberschreitende Verbindungen mit Frankreich und Luxemburg ermöglichen es regionalen MSSPs, mehrsprachige Kundenstämme zu betreuen und Compliance-Tools über Jurisdiktionen hinweg zu standardisieren. Entstehende Projekte im Bereich erneuerbarer Energiespeicherung und Smart-Grid-Orchestrierung erzeugen Nachfrage nach Nischen-OT-Sicherheitslösungen, die in Echtzeit-SCADA-Umgebungen integriert werden.
Regulatorisches Umfeld
Die Cybersicherheitspflichten Belgiens werden durch die Umsetzung und operative Anwendung der EU-Cyberregeln des Landes neu gestaltet, wobei das Centre for Cybersecurity Belgium (CCB) als zentrale nationale Behörde durch Safeonweb-Leitlinien und NIS2-bezogene regulatorische Informationen fungiert. Das Gesetz vom 26. April 2024 (NIS2-Gesetz) formalisiert Risikomanagement- und Vorfallmeldepflichten für wesentliche und wichtige Einrichtungen, und mit Stand Mitte 2026 hatte Safeonweb 7.825 Organisationen registriert, was auf eine breitere institutionelle Abdeckung über die frühen Anwender hinaus hinweist.
Der Compliance-Stack erstreckt sich auch auf sektorale und kritische Infrastrukturanforderungen, einschließlich des Gesetzes zur Resilienz kritischer Einrichtungen vom 19. Dezember 2025 und in Belgien angewandter EU-Instrumente wie DORA (ab 17. Januar 2025), des Cyber Solidarity Act (4. Februar 2025) und des Cyber Resilience Act (10. Dezember 2024), neben der stufenweisen Umsetzung des AI Act (2024-2026). Im Jahr 2026 überarbeitete und verabschiedete Belgien einen vollständig aktualisierten Nationalen Cyber-Notfallplan per königlichem Erlass und nahm an der Übung Cyber Europe 2026 (Juni 2026) teil, wodurch die Krisenkoordination gestärkt und die Erwartungen an die Vorfallbereitschaft in regulierten Sektoren erhöht wurden.
Wettbewerbslandschaft
Der belgische Cybersicherheitsmarkt enthält eine ausgewogene Mischung aus globalen Plattformanbietern, regionalen Dienstleistern und Nischenspezialisten. Thales, Fortinet, Palo Alto Networks und Cisco nutzen ihre Skalierung und Multi-Cloud-Integration, um komplexe Unternehmensimplementierungen zu gewinnen. Lokale Marktführer wie NVISO konzentrieren sich auf Penetrationstests und Incident-Forensik, während Sweeptatics Kartierung externer Angriffsflächen die europäische Reichweite von Outpost24 nach der Übernahme im Jahr 2023 erweitert.
Fähigkeiten im Bereich künstlicher Intelligenz sind ein wesentliches Differenzierungsmerkmal. Thales arbeitet mit Google Cloud zusammen, um Chronicle-SecOps-Analysen in seinen belgischen SOC zu integrieren und eine Warnmeldungspriorisierung in unter einer Minute zu ermöglichen. Proximus Ada bündelt proprietäre KI-Datenlakes mit Partnertelemetrie, um verhaltensbasierte Anomalie-Engines zu speisen, die Endpunkt-Bedrohungen automatisch eindämmen. Der Wettbewerb im Bereich Managed Services verschärft sich, da Orange Cyberdefense die MDR-Mitarbeiterzahl verdoppelt und Sophos die Telemetrie von Secureworks integriert, um 28.000 MDR-Kunden weltweit zu betreuen.
Ungenutzte Potenziale bestehen weiterhin im Bereich OT-Sicherheit für die Fertigungs- und Energiewirtschaft sowie bei Compliance-as-a-Service-Lösungen, die NIS2-Klauseln in automatisierte Kontrollbibliotheken übersetzen. Partnerschaften zwischen Nischentechnologieanbietern und MSSPs werden voraussichtlich zunehmen, um Fähigkeitslücken zu schließen und die Nachfrage des Mittelstands nach integrierten, ergebnisorientierten Angeboten zu befriedigen.
Marktführer im belgischen Cybersicherheitsmarkt
-
IBM Corporation
-
Cisco Systems, Inc.
-
Thales
-
Sweepatic
-
RHEA Group
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Belgischer Cybersicherheitsmarkt Unternehmen in diesem Bericht
- IBM Corporation
- Cisco Systems
- Thales Group
- Palo Alto Networks
- Check Point Software
- Dell Technologies
- Fujitsu
- Sweepatic
- RHEA Group
- Orange Cyberdefense
- Proximus
- Accenture
- Deloitte Belgium
- Atos (Eviden)
- Secutec
- Telenet Security
- Sopra Steria
- NTT Data Belgium
- CrowdStrike
- Fortinet
Lesen Sie die Analyse der belgischer cybersicherheitsmarkt-Unternehmen
Marktchancen und Zukunftsaussichten
Die NIS2-Ausrichtung, die vom Centre for Cybersecurity Belgium (CCB) geleiteten Krisenbereitschaftsprogramme und die Überlagerung EU-weiter Anforderungen (Cyber Resilience Act, DORA, Cyber Solidarity Act und die Einführung des AI Act) stützen eine anhaltende Nachfrage nach compliance-abgestimmten Sicherheitskontrollen und nachweisbereiten Dienstleistungen. Der Umfang der auf Safeonweb registrierten Organisationen (7.825 mit Stand Mitte 2026) erweitert zudem den adressierbaren Kreis für Audit-Unterstützung, Workflows zur Vorfallmeldung und Angebote im Bereich Managed Detection and Response, die auf regulatorenorientierte Dokumentation ausgerichtet sind.
Produktsicherheit und KMU-Förderung im Zusammenhang mit dem Cyber Resilience Act stellen einen konkreten Chancenbereich dar, unterstützt durch das EU-finanzierte SECURE-Projekt, das 16,5 Millionen EUR an Kaskadenfinanzierung sowie Zuschüsse von bis zu 30.000 EUR pro Projekt bereitstellt, um KMU bei der Erfüllung der CRA-Pflichten zu unterstützen. Weitere Nachfragebereiche entstehen im Zusammenhang mit KI-Sicherheitskontrollen, da LLMs in Angreifer-Workflows integriert werden, was den Fokus auf Zugangsdatensicherheit, Patch-Management und Automatisierung in der Vorfallreaktion erhöht, insbesondere in öffentlichen Verwaltungen mit veralteten Systemumgebungen. Auch Vertriebs- und MSSP-Angebotskanäle nehmen durch Initiativen von Flanders Investment und Aktualisierungen des Ökosystems in Wallonien Gestalt an, die lokalisierte Compliance-, Schulungs- und technische Härtungsdienstleistungen für KMU und kritische Betreiber unterstützen.
Neueste Industrielle Entwicklungen in Belgischer Cybersicherheitsmarkt
- Juni 2026: Cisco Systems Inc. - Eine Schwachstelle im Cisco Catalyst SD-WAN Manager wird aktiv ausgenutzt, was zu Sicherheitsupdates führt, wie vom Centre for Cybersecurity Belgium empfohlen. Dieses Patching stärkt Unternehmensnetzwerke und untermauert Ciscos Rolle bei der Sicherung der digitalen Infrastruktur Belgiens.
- April 2026: Cisco Systems Inc. - Partnerschaft mit dem belgischen KI-Unternehmen ML6, um dem AI Defense Design Partner Program von Cisco zur Absicherung von KI-Anwendungen beizutreten. Die Partnerschaft mit ML6 erweitert Ciscos KI-Sicherheitsfähigkeiten in Belgien und beschleunigt die Einführung abgesicherter KI-Workloads.
- April 2026: Cisco Systems Inc. - Schwachstellen im Cisco Catalyst SD-WAN Manager und in Secure Firewall wurden als aktiv ausgenutzt identifiziert, was eine sofortige Patchung erforderlich machte, wie vom Centre for Cybersecurity Belgium empfohlen. Die schnelle Behebung sichert die Kontinuität des Netzwerkbetriebs und unterstreicht Ciscos Engagement für die belgische Cyberabwehr.
Belgischer Cybersicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Methodik wird der belgische Cybersicherheitsmarkt als die in Belgien generierten Umsätze aus Cybersicherheitslösungen und -diensten definiert, die dazu beitragen, Cyberbedrohungen in IT-Umgebungen zu verhindern, zu erkennen, darauf zu reagieren und sich davon zu erholen.
Ausschlüsse aus dem Umfang: Diese Größenbestimmung schließt allgemeine IT-Hardware, grundlegende Konnektivitätsdienste und nicht sicherheitsbezogene Beratungsleistungen aus, die nicht direkt mit Cybersicherheitsergebnissen verbunden sind.
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheits-Equipment
- Endpunktsicherheit
- Sonstige Lösungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Managed Services
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Nach Unternehmensgröße
- KMU
- Großunternehmen
- Nach Endnutzer
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel
- Energie und Versorgung
- Fertigung
- Sonstige
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk Research legt die Grundregeln dafür fest, was gezählt wird, und hilft dabei, den Nachfragekontext in Belgien zu verankern. Wir haben öffentliche Quellen wie Eurostat für Indikatoren der digitalen Wirtschaft, ENISA-Veröffentlichungen zu Bedrohungsmustern und Vorbereitungsthemen sowie die Europäische Kommission und belgische Bundesportale für politische und Compliance-Richtungen im Zusammenhang mit Cybersicherheit genutzt.
Um das Modell praxistauglich zu halten, haben wir auch nationale statistische Veröffentlichungen, soweit verfügbar, Cybersicherheitsvorfallsmeldungen öffentlicher Stellen sowie seriöse Verbands- oder Normenwebsites gesichtet, die gängige Sicherheitskontrollbereiche erläutern. Unternehmensberichte, Investorenpräsentationen und vertrauenswürdige Presseberichte wurden genutzt, um Verschiebungen im Produktfokus, den Dienstleistungsmix und die Preisentwicklung zu verstehen, und wurden durch ausgewählte kostenpflichtige Abonnements für Unternehmensfinanzdaten, Patentprüfungen sowie Nachrichten und Finanzdaten ergänzt, um wesentliche Veränderungen zu erkennen. Die hier aufgeführten Quellen sind lediglich illustrativ; wir haben uns auf zusätzliche öffentliche und abonnierte Referenzen gestützt, um Datenpunkte zu erheben, zu validieren und zu klären.
Primärinterviews und Umfragen
Primärforschung wurde eingesetzt, um zu bestätigen, was in Belgien tatsächlich beschafft wird und wie sich Budgets auf Lösungen und Dienste verteilen. Wir haben mit einer Mischung aus Anbietern, Kanalpartnern und Unternehmenskäufern gesprochen und anschließend Annahmen mit Sicherheitsverantwortlichen aus regulierten und nicht regulierten Branchen validiert, um Lücken aus der Desk Research zu schließen.
Da es sich um einen Ländermarkt handelt, wurden die Interviews auf Belgien fokussiert, und die Überprüfungen konzentrierten sich auf gängige Kaufmuster wie die Einführung von Managed Security, den Zeitpunkt von Cloud-Sicherheitsausgaben und compliance-getriebene Erneuerungszyklen.
Verteilung der Befragten in der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten |
|---|---|
| Obere Ebene: 38 % | CXOs: 13 % |
| Mittlere Ebene: 40 % | Funktions-/Bereichsleiter: 39 % |
| Kleinere Akteure: 22 % | Manager: 48 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Ansatz, bei dem nationale IT- und digitale Aktivitätssignale genutzt werden, um einen realistischen Cybersicherheitsausgabenpool für Belgien zu rekonstruieren, der anschließend in Lösungs- und Dienstleistungsumsatzblöcke aufgeteilt wird. Um die Gesamtwerte praxistauglich zu halten, wurden sie durch selektive Bottom-up-Näherungen abgesichert, beispielsweise durch stichprobenartige Preis-pro-Nutzer- oder Preis-pro-Endpunkt-Prüfungen, Kanal-Feedback zu Auftragsgrößen und eine Anbieterkonsolidierung für Bereiche, in denen öffentliche Umsatzangaben klarer sind.
Zu den als Modelleingaben verfolgten Marktmerkmalen zählen der Cloud-Bereitstellungsmix bei Sicherheits-Workloads, die Durchdringung von Managed Security Services, compliance-getriebene Erneuerungszeitpunkte, die Nachfrage nach Incident Response und Monitoring nach gemeldeten Angriffswellen sowie typische Vertragslaufzeiten für Sicherheitsdienstleistungen. Wo direkte Volumeneingaben nicht konsistent verfügbar sind, wurden Bandbreiten aus Primärinterviews verwendet und mithilfe von Desk-Indikatoren eingegrenzt, sodass die Endergebnisse nicht auf einer einzigen Annahme beruhen.
Für die Prognose wurde eine Szenarioanalyse eingesetzt, sodass das Budgetwachstum mit praktischen Treibern wie regulatorischen Bereitschaftszyklen, dem Tempo der Cloud-Migration und Personalengpässen verknüpft ist, die Käufer in Richtung Managed Services drängen. Die Szenarien wurden nach Expertenrückmeldungen zu einem Basisszenario zusammengeführt, nachdem bestätigt wurde, welche Hebel in den nächsten Jahren am wahrscheinlichsten Bestand haben werden.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden durch Triangulation aus Angebotssignalen, Käufer-Feedback und unabhängigen Marktindikatoren überprüft. Wir führen auch Varianzprüfungen durch, um zu verstehen, warum ein Segment im Vergleich zum breiteren IT-Ausgabenkontext zu schnell oder zu langsam wächst. Wenn eine Anomalie nicht durch ein eindeutiges Ereignis erklärt werden kann – beispielsweise eine Verschiebung einer Compliance-Frist oder eine durch einen größeren Sicherheitsvorfall ausgelöste Ausgabenwelle – wird die Annahme überprüft und gezielte Rückfragen ausgelöst.
Vor der Freigabe durchläuft das Modell eine mehrstufige Analystenprüfung, damit Arithmetik, Währungskonsistenz und zeitliche Logik über den gesamten Studienzeitraum hinweg abgestimmt sind. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse die Nachfrage oder Preisgestaltung verändern. Ein abschließender Prüfdurchgang vor der Auslieferung stellt sicher, dass die Kunden die aktuellste Ansicht erhalten.
Marktgröße des belgischen Cybersicherheitsmarktes von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für belgische Cybersicherheit können unterschiedlich aussehen, selbst wenn sie ähnliche Themen behandeln, da die gezählten Umsatzlinien und der Zeitpunkt des Basisjahres häufig nicht identisch sind. Unterschiede treten auch auf, wenn eine Schätzung Produktumsätze mit breiteren IT-sicherheitsnahen Tätigkeiten vermischt oder wenn Dienstleistungen als kleinerer Zusatz statt als Kernteil der Ausgaben behandelt werden.
Die Hauptlücke ergibt sich daraus, ob Managed Security Services und Professional Services vollständig neben den Lösungsumsätzen erfasst werden. Mordor Intelligence behandelt den belgischen Cybersicherheitsmarkt als die kombinierten Anbieterumsätze aus Sicherheitslösungen zuzüglich damit verbundener Dienste, die für aktiven Schutz und Reaktion verkauft werden, und nicht als eine engere, rein softwarebasierte Betrachtung. Ein weiterer häufiger Treiber ist der angenommene Preisverlauf für Abonnements und Dienste, da einige Schätzungen die Preise konstant halten, während andere eine schnellere Einführung von Cloud-Sicherheit und compliance-getriebene Upgrades einkalkulieren. Auch der Zeitpunkt der Währungsumrechnung und der Aktualisierungsrhythmus spielen eine Rolle, da ein sich schnell veränderndes Bedrohungsumfeld das vierteljährliche Kaufverhalten beeinflussen und die annualisierten Gesamtwerte verschieben kann.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 492,6 Mio. USD (2026) | |
| Regionale Unternehmensberatung A | 430,0 Mio. USD (2026) | Konzentriert sich typischerweise auf Umsätze aus Cybersicherheitsprodukten und -plattformen und behandelt Managed Services häufig als Teil des breiteren IT-Outsourcings, was den gezählten Gesamtwert in einem dienstleistungsintensiven Markt reduziert. |
| Branchenverband B | 540,0 Mio. USD (2026) | Berichtet häufig eine ausgabenbasierte Sichtweise, die angrenzende IT-Risiko- und Compliance-Aktivitäten einschließen kann, und wendet möglicherweise höhere angenommene Budgetsteigerungsraten während regulatorischer Fristen an, was den Jahreswert nach oben treiben kann. |
Die Spanne in der Tabelle erklärt sich hauptschlich dadurch, was als Cybersicherheitsumsatz gegenüber angrenzenden IT-Dienstleistungen klassifiziert wird und wie schnell Preisgestaltung und Einführung im Prognosejahr steigen dürfen. Indem die Schritte auf einen definierten Lösungs-plus-Dienstleistungsumfang zurückgeführt und anschließend mit Käufer- und Anbieterprüfungen auf Belastbarkeit getestet werden, bleibt die abschließende Einschätzung ausgewogen und für die Entscheidungsfindung reproduzierbar.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der belgische Cybersicherheitsmarkt im Jahr 2026?
Die Größe des belgischen Cybersicherheitsmarkts erreichte im Jahr 2026 492,6 Millionen USD und wird bis 2031 voraussichtlich auf 748,83 Millionen USD steigen.
Welches Segment wächst am schnellsten?
Cybersicherheitsdienstleistungen verzeichnen die höchste Dynamik und expandieren mit einer prognostizierten CAGR von 10,08 %, da Organisationen Überwachungs- und Compliance-Aufgaben auslagern.
Warum dominiert Cloud-Sicherheit in Belgien?
Die rasche Digitalisierung von KMU und souveräne Cloud-Angebote, die die Datenhaltung gewährleisten, haben cloud-basierte Kontrollen auf 56,48 % der Ausgaben im Jahr 2025 gehoben, mit einer prognostizierten CAGR von 12,44 %.
Wie beeinflusst die EU-NIS2-Richtlinie die Ausgaben?
NIS2 schreibt obligatorische Risikokontrollen und strenge Bußgelder vor, was Cybersicherheit zu einem Thema auf Vorstandsebene erhebt und der CAGR des Markts schätzungsweise 2,1 Prozentpunkte hinzufügt.
Was ist die größte Herausforderung für das Marktwachstum?
Belgien sieht sich einem anhaltenden Mangel von rund 10.000 Cybersicherheitsfachkräften gegenüber, was die Arbeitskosten in die Höhe treibt und Projektzeitpläne verlängert.