
拡張型検知・対応市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
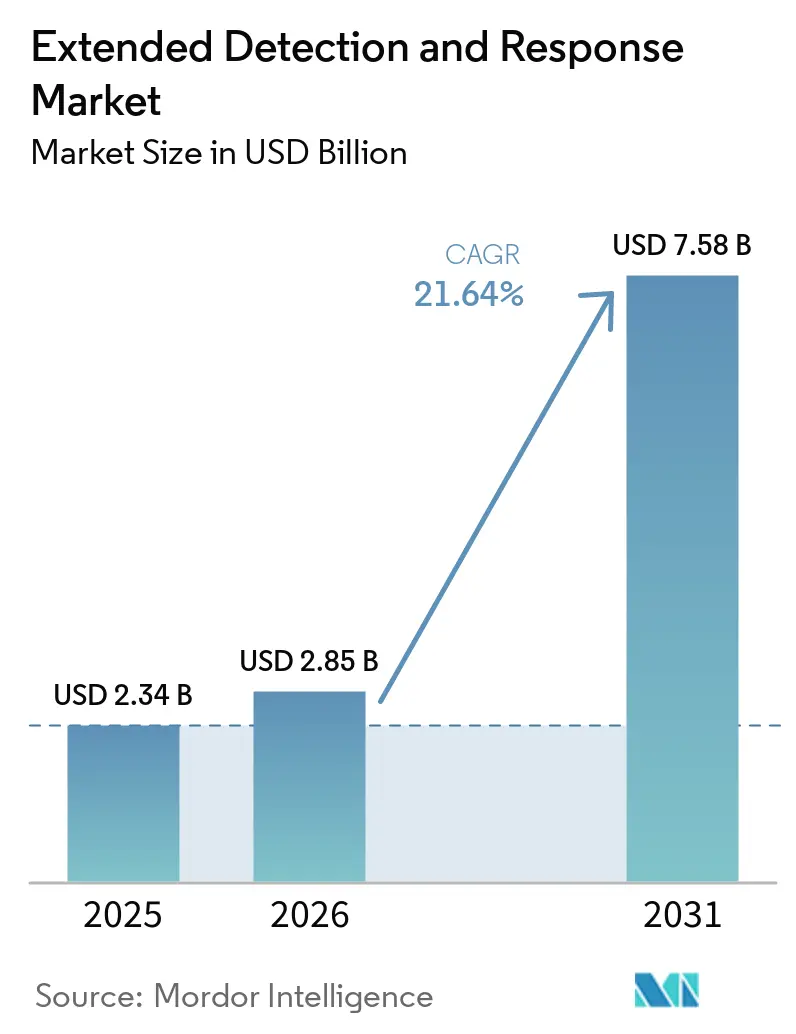
| 市場規模 (2026) | 2.85 十億米ドル |
| 市場規模 (2031) | 7.58 十億米ドル |
| 成長率 (2026 - 2031) | 21.64 % |
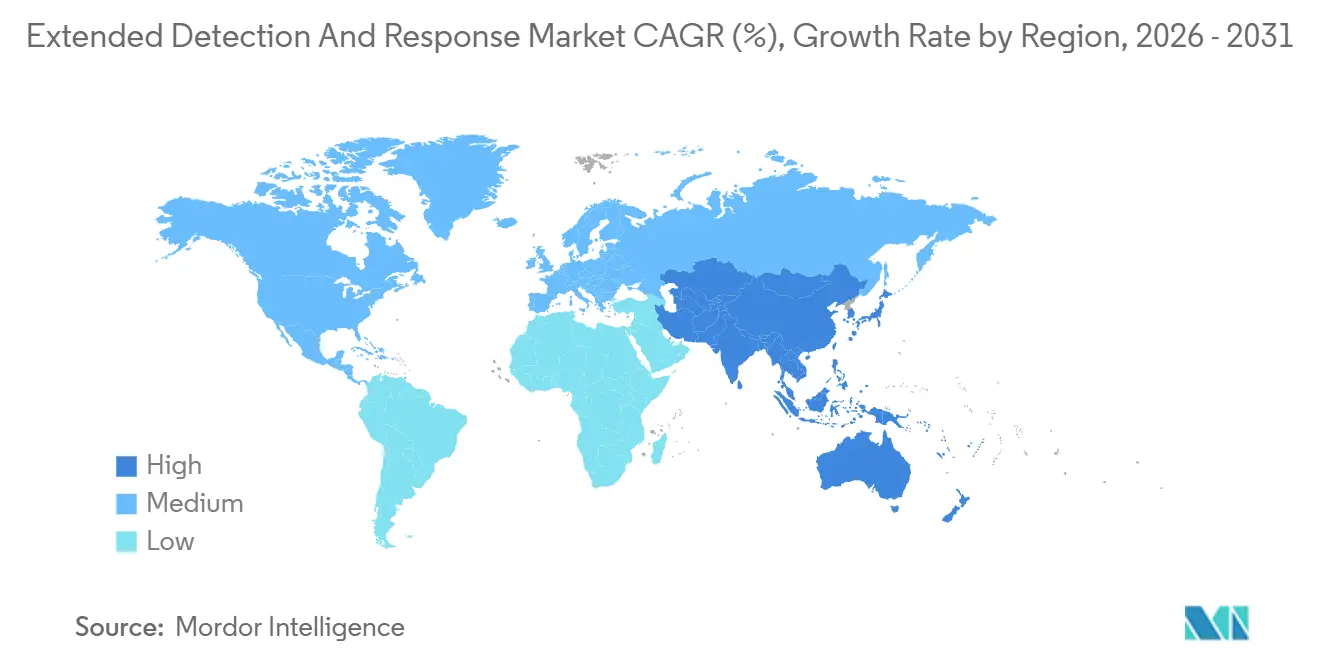
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
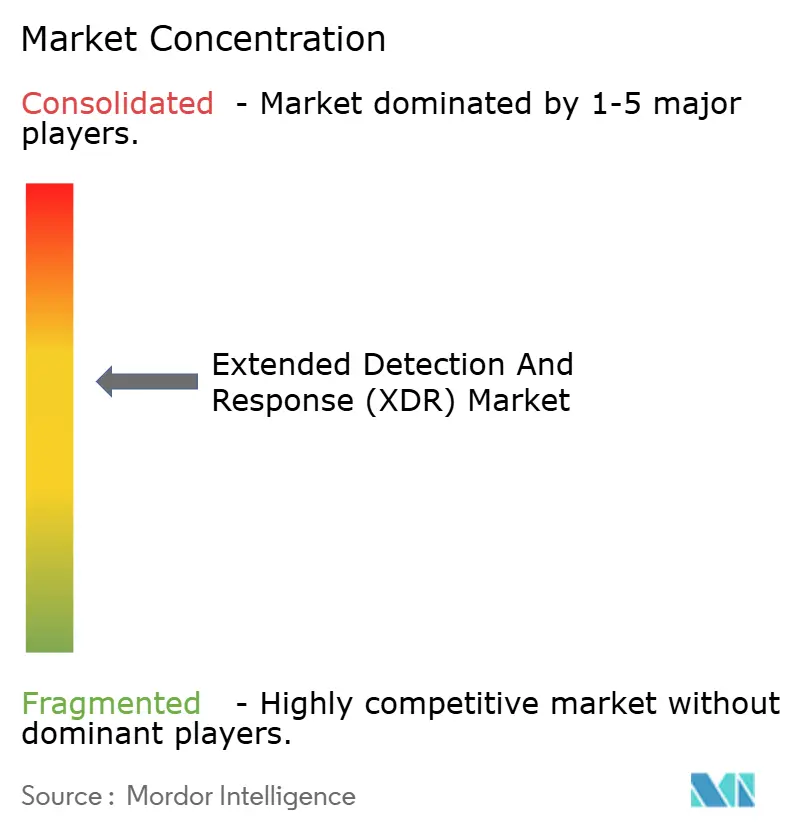
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる拡張型検知・対応市場分析
拡張型検知・対応市場規模は、2025年に2.34 ビリオン 米ドル、2026年に2.85 ビリオン 米ドルと予測され、2026年から2031年にかけて21.64%のCAGRで成長し、2031年までに7.58 ビリオン 米ドルに達する見込みです。
この急速な成長軌跡は、エンドポイント、ネットワーク、クラウドワークロード、アイデンティティにわたる脅威検知を、マルチベクター攻撃に対応できる単一の分析レイヤーに統合するよう企業に迫る圧力の高まりを反映しています。AIを活用した分析、より厳格な情報漏洩開示規制、高騰するサイバー保険料がプラットフォームの普及を加速させており、従来のセキュリティオペレーションセンターとネットワークオペレーションセンターのサイロ崩壊が運用モデルを再構築しています。クラウドファーストの展開が依然として主流ですが、組織がデータ主権の要件とグローバルなテレメトリ相関の必要性を両立しようとする中、ハイブリッドモデルも勢いを増しています。主要ベンダーがツールの乱立を抑制しエンドツーエンドの対応オーケストレーションを実現するために買収とプラットフォーム統合戦略を推進する中、競争の激化が続いています。
主要レポートのポイント
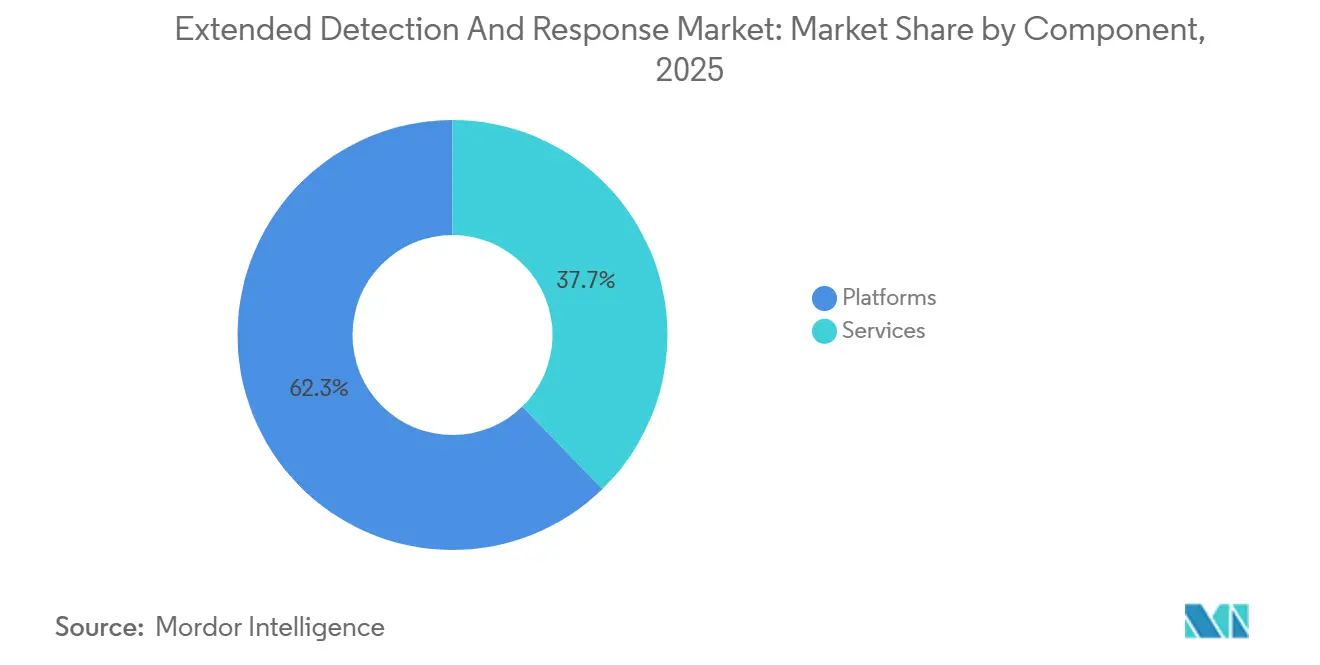
- コンポーネント別では、プラットフォームが2025年の拡張型検知・対応市場において62.3%の収益シェアを占め、一方でサービスは2031年に向けて25.1%のCAGRで成長すると予測されており、マネージドサービスへの需要の高まりを示しています。
- 展開モード別では、クラウドベースのソリューションが2025年に71.4%のシェアを占め、企業がデータ所在地義務と可視性のバランスを取ろうとする中、ハイブリッド展開が2031年にかけて26.1%のCAGRで最も急速に成長しています。
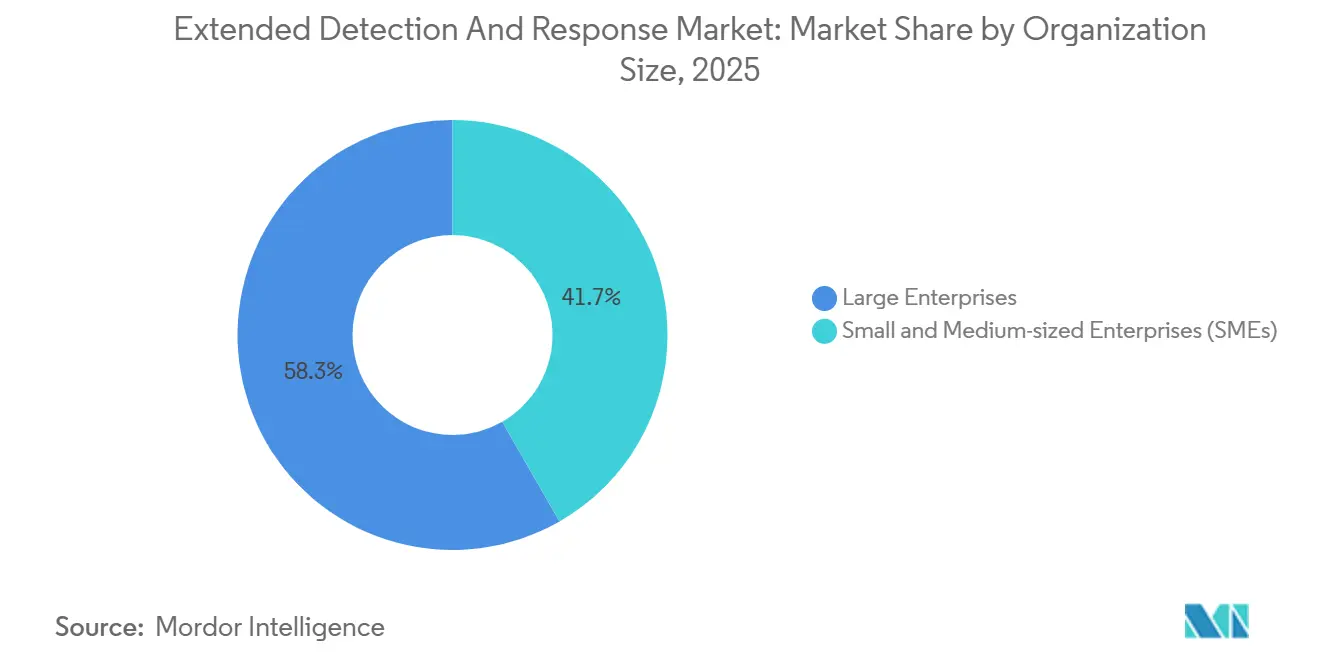
- 組織規模別では、大企業が2025年に58.3%の採用率を占め、中小企業はクラウドネイティブの使いやすさを背景に27.1%のCAGRで成長する見込みです。
- エンドユーザー業界別では、BFSIが2025年の拡張型検知・対応市場規模において24.1%のシェアでトップとなり、ヘルスケア・ライフサイエンスは2031年に向けて23.1%のCAGRが見込まれています。
- 地域別では、北米が2025年に42.2%のシェアで首位を占め、アジア太平洋地域は同期間に19.1%のCAGRで加速すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| AI駆動型脅威分析の需要 | +4.2% | 北米と欧州が主導するグローバル | 中期(2〜4年) |
| 複雑なマルチベクターサイバー攻撃の急増 | +3.8% | グローバル、BFSI・重要インフラで最も高い | 短期(2年以内) |
| SOCとNOC業務の統合 | +2.9% | 北米とEU、アジア太平洋へ拡大 | 中期(2〜4年) |
| 情報漏洩開示に関する規制上の義務 | +3.1% | 北米とEU、アジア太平洋への波及 | 短期(2年以内) |
| ハイブリッド環境全体にわたる統合テレメトリの必要性 | +2.7% | グローバル、マルチクラウド企業 | 中期(2〜4年) |
| サイバー保険料の最適化 | +1.8% | 北米とEU、アジア太平洋で新興 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
AI駆動型脅威分析の需要
組織は拡張型検知・対応プラットフォームを採用し、機械学習によって毎日数十億件のシグナルを優先度付けされたインシデントに変換することで、アナリストの過負荷を解消しています。Microsoftのセキュリティオペレーション環境は毎日78兆件のシグナルを処理し、生成AIを使用してノイズをフィルタリングし、高精度の脅威を浮き彫りにしています。[1] 同ベンダーのフィッシングトリアージエージェントは、滞留時間を数時間から数分に短縮する自律的な調査への移行を示しています。銀行の経営幹部は不正検知を生成AIの最重要ユースケースとして位置付けており、金融サービスにおける拡張型検知・対応市場の強い普及を促進しています。自己学習型対応プレイブックを可能にするエージェンティックAIは、ベンダーがAI対応の敵対者をリアルタイムで無力化しようと急ぐ中、現在主要なR&Dの焦点となっています。この勢いは、進化する攻撃者の手口に対応できるのはAIネイティブのテレメトリ相関のみであるという業界のコンセンサスを裏付けています。
複雑なマルチベクターサイバー攻撃の急増
攻撃者はエンドポイント、電子メール、クラウドワークロード、運用技術をますます連鎖させ、ポイントソリューションをすり抜けるよう設計された同期型キャンペーンを展開しています。ENISAは2024年にランサムウェアとDDoSを最も報告されたインシデントタイプとして記録し、複数のベクターを同時に調整するサービスとしてのサイバー犯罪ツールキットの急増を指摘しました。製造業はIT-OT統合ポイントを悪用した脅威アクターによる混乱の拡大により、サイバー犯罪による損失が33%増加しました。インド準備銀行の監視では2023年中に4億件のマルウェアインスタンスが検出され、金融システムに対するマルチベクターターゲティングの規模が浮き彫りになりました。Recorded FutureはAI生成フィッシングの量が1,265%急増していることを発見し、説得力のある多段階攻撃を仕掛けるための生成コンテンツを攻撃者が活用していることを示しています。これらのトレンドは相関の深さと速度に対するハードルを引き上げ、拡張型検知・対応市場の採用を、異なるセキュリティイベントを単一のインシデントナラティブに解決できるプラットフォームへと向かわせています。
SOCとNOC業務の統合
セキュリティオペレーションセンターとネットワークオペレーションセンターの間の従来のファイアウォールは、組織がパフォーマンスの異常がセキュリティ上の脅威を示す可能性があると認識するにつれて解消されつつあります。Black Hat 2024でのCiscoのデモンストレーションでは、NOCワークフローにXDRテレメトリを組み込むことで、孤立したSOCツールでは見えなかったマルウェア活動が明らかになることが示されました。早期採用者はセキュリティネットワークオペレーションセンターを構築し、予算を統合し、平均検知時間を短縮し、インシデント対応をビジネスサービスの可用性と整合させています。エネルギー公益事業者などの産業オペレーターは統合を運用技術ネットワークにまで拡張し、プラントフロア資産全体でゼロトラストポリシーの適用を可能にしています。その結果生まれた統合テレメトリファブリックは、拡張型検知・対応市場の展開における中核的なアーキテクチャ原則として台頭しています。
情報漏洩開示に関する規制上の義務
より迅速な情報漏洩通知法により、取締役会は重大なインシデントを数日以内に検知、範囲特定、開示できることを確認することを余儀なくされています。米国証券取引委員会は現在、上場企業に対してインシデント発生から4営業日以内に8-Kを提出することを義務付けており、このタイムラインは手動調査では対応できません。欧州のNIS2指令および金融、ヘルスケア、エネルギー分野の業種別規則も同様に、ほぼリアルタイムの状況認識を要求しています。重要インフラオペレーターはまた、重要インフラに対するサイバーインシデント報告法にも準拠する必要があり、自動化された脅威相関エンジンの展開への圧力が高まっています。これらの義務は、規制当局が期待する監査対応可能なフォレンジックを提供できるのは統合プラットフォームのみであるため、拡張型検知・対応市場のアドレス可能な範囲を拡大しています。
制約の影響分析*
| 制約 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| XDRスキルを持つサイバーセキュリティ人材の不足 | -2.8% | グローバル、北米と欧州で深刻 | 中期(2〜4年) |
| データ主権と所在地に関する懸念 | -1.9% | 厳格なローカライゼーションを持つEUとアジア太平洋 | 長期(4年以上) |
| ツールの乱立と統合の複雑さ | -1.6% | グローバル、大企業 | 短期(2年以内) |
| 検知回避のための生成AIの敵対的利用 | -1.3% | グローバル、先進経済国 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
XDRスキルを持つサイバーセキュリティ人材の不足
世界的に480万人のサイバーセキュリティ専門家が不足しており、多くの組織が拡張型検知・対応プログラムを適切に運営できない状況にあります。[2] ISC2のデータによると、スキルギャップは2024年中に19%拡大した一方、人材の成長はほぼ横ばいでした。XDRの専門知識はさらに希少であり、アナリストは従来のセキュリティカリキュラムではほとんど教えられない脅威ハンティング、相関ロジック、対応自動化のスキルを組み合わせる必要があります。ボストン コンサルティング グループは、公募されたサイバー職の72%しか充足されておらず、企業はマネージドXDRプロバイダーへのアウトソーシングやAIアシスタントへの依存を余儀なくされていると指摘しています。Ciscoの調査では、XDRコンソール内のAIチャットインターフェースがトリアージ時間とアナリストの燃え尽き症候群を軽減することが示されていますが、高重大度インシデントには依然として人間の監視が必要です。この人材のボトルネックは採用を遅らせ、拡張型検知・対応市場の成長見通しを制約しています。
データ主権と所在地に関する懸念
規制当局はデジタル主権を主張し、機密テレメトリを国境内に留めることを要求しています。欧州連合の姿勢は、企業がローカルストレージを維持しながら侵害の痕跡を選択的に共有するハイブリッド拡張型検知・対応展開へと向かわせています。Thalesは、暗号化キーの所有権と場所が取締役会レベルの優先事項となり、プラットフォームベンダーに対して独自キー持ち込みモデルと詳細な保持ポリシーのサポートを強いていると報告しています。セキュリティチームは、データ移動の制限がグローバルなコンテキストに依存する相関エンジンを盲目にし、検知の有効性を低下させる可能性を懸念しています。Wallarmは、GDPRコンプライアンスと国境を越えたログ分析を要求する高度な脅威ハンティングの間の緊張を強調しています。これらの制約はフェデレーテッド分析のイノベーションを促進しますが、特に高度に規制されたセクターにおける近期の拡張型検知・対応市場の拡大を抑制しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
プラットフォームが基盤として維持され、サービスが加速プラットフォームは、組織がサイロ化されたツールセットを置き換えるために統合テレメトリ相関を優先した結果、2025年の収益の62.3%を占めました。拡張型検知・対応市場シェアの優位性は、Microsoft、Palo Alto Networks、CrowdStrikeがエンドポイント、ネットワーク、クラウド分析単一のコンソールに統合し、99%の相関精度を達成しながらストレージ需要を7.4倍削減していることに起因しています。同時に、サービスは2031年にかけて25.1%のCAGRが見込まれており、深刻な人材不足に対応するマネージドXDRサービスによって牽引されています。プロフェッショナルサービスチームは、レガシーSIEM展開からのデータ移行を支援し、カスタム検知ロジックを開発し、ほとんどの企業が社内で対応できない24時間365日の対応オーケストレーション能力を提供しています。ベンダーのロードマップがすぐに使える自動化を重視するにつれ、サービスパートナーは基本的なプラットフォーム運用から継続的なチューニングと専門的な脅威ハンティングへとシフトしていくでしょう。
サービスの急増は、成果ベースの契約への高まる選好と一致しており、セキュリティリーダーがテクノロジースタックではなくインシデント封じ込め指標でプロバイダーを評価することを可能にしています。Red CanaryとPalo Alto NetworksのコラボレーションによるマネージドXSIAMの提供は、中堅市場の予算に合わせたサービス主の価値創造の好例です。プラットフォームサプライヤーはローコードのプレイブックビルダーとAIコパイロットを組み込むことで社内チームの参入障壁を下げ、拡張型検知・対応市場をさらに拡大しています。
注記: 個別セグメントのシェアはレポート購入後に入手可能
展開モード別:
ハイブリッドモデルが戦略的重要性を獲得クラウドベースのソリューションは、弾力的なスケーリング、一元化されたアップデート、迅速な価値実現を背景に、2025年の支出の71.4%を占めました。しかし、企業がデータ所在地規制と機密データ管理に直面する中、ハイブリッド構成は年間26.1%の成長が見込まれています。Microsoftのマルチテナント管理アップデートは、クラウドネイティブのコンソールがポリシーの要求に応じてローカルログ保持を可能にしながらインシデント監視を統合できることを示しています。オンプレミスは、エアギャップネットワークを維持するか決定論的レイテンシを必要とする重要インフラ事業者にとって引き続き不可欠です。
ハイブリッドアーキテクチャは通常、高感度ログをオンプレミスに保持しながらメタデータをクラウド分析エンジンに転送するテレメトリストレージの分割を採用しています。この設計により、組織はグローバルな脅威インテリジェンスの強化を犠牲にすることなくコンプライアンスを満たすことができ、拡張型検知・対応市場の進化を柔軟なデータファブリック機能へと導いています。ソブリンクラウドゾーンと顧客管理の暗号化キーを実証できるベンダーは、規制対象の購買者の間で競争上の優位性を持つでしょう。
組織規模別:
民主化が中小企業の採用を促進大企業は2025年の採用率の58.3%を占め、拡張型検知・対応市場規模の優位性を活かして複数のクラウド、データセンター、OT環境を統合しています。しかし、中小企業はクラウドネイティブのライセンスティアが重いインフラの前提条件を排除し、ベストプラクティスの検知をバンドルしているため、現在27.1%のCAGRを記録しています。Stellar CyberとJudy Securityのパートナーシップは、マネージドサービスプロバイダー向けにエンタープライズグレードのオープンXDRをパッケージ化し、中小企業の予算に合った固定料金のSOC機能を提供しています。
中小企業は、規模に関わらず洗練された脅威アクターがサプライチェーンパートナーを標的にすることをますます認識しています。自動化されたプレイブック、厳選された検知機能、組み込みのAIアシスタントを備えたクラウドサブスクリプションは、少人数のチームが持続可能なレベルまでアナリストの作業時間を削減します。ベンダーがマルチテナントダッシュボードと使用量ベースの価格設定を洗練させるにつれ、拡張型検知・対応業界はCRMやコラボレーションツールで見られたSaaS採用曲線を反映するようになるでしょう。
エンドユーザー産業別:
ヘルスケアが急増、BFSIがリードを維持BFSIは、銀行が不正分析、規制コンプライアンス、サイバー保険資格取得を追求する中、2025年に24.1%の収益シェアを占めました。同セクターは拡張型検知・対応市場の機能を活用して、取引監視と行動分析を統合し、アカウント、デバイス、ネットーク層にわたる早期の決済不正検知を実現しています。一方、ヘルスケア・ライフサイエンスは、電子医療記録のデジタル化とランサムウェアの標的化に牽引され、2031年にかけて23.1%のCAGRを記録しています。デロイトは、インドの病院がITバジェットの最大10%をサイバーセキュリティに割り当てており、2027年までに15%に達するとの予測を示しています。
IT・OTコンバージェンスがレガシーの産業制御システムを露出させる中、製造業の採用が加速しています。エネルギー公益事業者はグリッド資産全体のゼロトラストセグメンテーションを優先し、XDRを活用して運用技術ログと企業ITイベントを統合しています。小売・eコマースプラットフォームはXDRを採用してピークシーズンの取引を保護し、ロイヤルティデータを守っています。このセクターの多様性が対応可能な需要を拡大し、拡張型検知・対応市場の長期的な回復力を支えています。
地域分析
北米エクステンデッド・ディテクション・アンド・レスポンス市場
北米は、厳格な開示義務と早期のベンダー存在感により、2025年に42.2%のシェアを維持しました。SECの4日間報告規則は、XDRコンソールに組み込まれたインシデト重要性評価エンジンへの迅速な投資を促進しています。Capital Oneなどの金融機関はAIネイティブの脅威分析を適用して滞留時間を短縮し、地域のリーダーシップを強化しています。[3] 人材不足は依然として深刻ですが、マネージドXDRの採用が人員不足を補い、拡張型検知・対応市場の勢いを維持しています。
アジア太平洋エクステンデッド・ディテクション・アンド・レスポンス市場
アジア太平洋地域は、クラウド採用の加速、サイバー保険条項、デジタルインフラへの支出に牽引され、2031年にかけて19.1%のCAGRで成長すると予測されています。NTT DATAは、地域の銀行の58%が生成AIのセキュリティユースケースを検討していると報告しており、XDR展開を触媒しています。インドの病院は世界で最も高いサイバー攻撃件数に直面しており、セキュリティ予算の急速な拡大を促しています。製造業の輸出企業は、ローカルのデータ主権法を遵守しながらグローバルに分散した工場を保護するためにハブリッドXDRを採用しています。政府が資金提供する重要インフラプログラムが拡張型検知・対応市場の基盤をさらに拡大しています。
EMEAおよび南米エクステンデッド・ディテクション・アンド・レスポンス市場
欧州はNIS2指令およびGDPRのもとで着実に成長している。データ居住要件がハイブリッドアーキテクチャおよび国内クラウドゾーンを育成している。顧客管理型暗号化キーを提供するベンダーがシェアを獲得する一方、マネージドサービスプロバイダーが中小規模市場における人材不足を補っている。南米、中東、およびアフリカは絶対数では後れを取っているが、初期資本支出を不要とするサブスクリプション型マネージドXDRを通じて採用が増加している。地域横断的な脅威インテリジェンスの共有は依然として課題であるが、統合型検知の魅力がエクステンデッド・ディテクション・アンド・レスポンス市場全体の需要を押し上げ続けている。
競合環境
市場は中程度に分散しているものの、リーダー企業がポートフォリオを買収によって拡大する中で統合が進んでいます。Microsoft、Palo Alto Networks、CrowdStrikeは、エンドポイント、ネットワーク、アイデンティティ、クラウドのテレメトリを統合データファブリック上に統合することで規模の経済を強化しています。Sophosは2025年2月に859 ミリオン 米ドルのSecureworks買収を完了し、中堅市場向けサービスを強化しました。[4] CiscoによるSplunkの28 ビリオン 米ドルの買収は、エンドツーエンドの可視性のためにSIEMとXDRスタックを統合するより広なトレンドを示しています。
戦略的アライアンスがチャネルリーチを深めています。CrowdStrikeはGoogle Cloud、Dell、HCLTechと協力してマネージド検知・対応バンドルを提供しています。ベンダーはトリアージタスクの80〜90%を自動化するAIネイティブエンジンを強調し、人間のアナリストを戦略的なハンティングに位置づけています。ディスラプターは垂直統合された既存プレイヤーとの差別化のためにオープンアーキテクチャモデルを推進しています。運用技術と中堅市場のシンプルさに焦点を当てた業界特化型バリアントが、ホワイトスペースの成長ベクターを生み出しています。
プラットフォームベンダーは、データ取り込みコスト、プレイブックカタログの幅、サービスプロバイダー環境に適したマルチテナントのロールベースアクセスで競争しています。ツール統合イニシアチブがライセンスコストの削減を目指す中、パートナーエコシステムとマーケットプレイス統合が購買者の意思決定にますます影響を与えています。拡張型検知・対応市場の軌跡は、統合と多様なテレメトリを取り込み進するコンプライアンス体制に適応するために必要な柔軟性のバランスにかかっています。
拡張型検知・対応業界リーダー
-
Palo Alto Networks Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings Inc.
-
Cisco Systems Inc.
-
Trend Micro Incorporated
- 注:主要企業の掲載順は順位を示すものではありません。
拡張型検知・対応市場 このレポートでカバーされる企業
- Palo Alto Networks Inc.
- CrowdStrike Holdings Inc.
- Trend Micro Incorporated
- Microsoft Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- SentinelOne Inc.
- Sophos Ltd.
- Trellix (McAfee Enterprise & FireEye)
- Rapid7 Inc.
- Secureworks Corp.
- Arctic Wolf Networks Inc.
- Cynet Security Ltd.
- Exabeam Inc.
- Sumo Logic Inc.
- LogRhythm Inc.
- Barracuda Networks Inc.
- Bitdefender LLC
- Check Point Software Technologies Ltd.
- Elastic N.V.
- Fidelis Cybersecurity
- Huntress Labs Inc.
- IBM ReaQta B.V.
- Imperva Inc.
- Kaspersky Lab JSC
最近の産業開発事情 拡張型検知・対応市場
- 2025年2月:Sophosは8億5,900万米ドルのSecureworks買収を完了し、Taegis XDRプラットフォームを統合して中堅市場のカバレッジを拡大し、脆弱性とアイデンティティ脅威検知を既存のコントロールと組み合わせました。
- 2025年2月:Kasperskyは「Kaspersky Next」を発売しました。これはランサムウェアとデータ漏洩の圧力に対抗するため、クラウドおよびオンプレミス展開向けにエンドポイント保護、EDR、XDR機能を組み合わせた3層スイートです。
- 2025年1月:DarktraceとXage Securityがパートナーシップを締結し、AI駆動型異常検知とゼロトラストアクセスを統合し、OTおよびIT環境全体の重要インフラ防衛を強化しました。
- 2024年11月:N-ableがAdluminを2億5,000万米ドルで買収し、クラウドネイティブXDRとマネージド検知を追加してITプロバイダー向けのセキュリティサービスを統合しました。
グローバル拡張型検知・対応市場レポートの範囲
拡張型検知・対応市場レポートは、コンポーネント(プラットフォーム、サービス)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(中小企業、大企業)、エンドユーザー業界(BFSI、ヘルスケア・ライフサイエンス、政府・防衛、小売・eコマース、その他)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)によってセグメント化されています。
セグメンテーション概要
| プラットフォーム |
| サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険(BFSI) |
| ヘルスケア・ライフサイエンス |
| ITおよびテレコム |
| 政府・防衛 |
| 小売・eコマース |
| 製造業 |
| エネルギー・公益事業 |
| その他 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| トルコ | ||
| カタール | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| コンポーネント別 | プラットフォーム | ||
| サービス | |||
| 展開モード別 | クラウドベース | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 中小企業 | ||
| 大企業 | |||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | ||
| ヘルスケア・ライフサイエンス | |||
| ITおよびテレコム | |||
| 政府・防衛 | |||
| 小売・eコマース | |||
| 製造業 | |||
| エネルギー・公益事業 | |||
| その他 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ロシア | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| トルコ | |||
| カタール | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||
レポートで回答される主要な質問
拡張型検知・対応市場の現在の価値はいくらですか?
拡張型検知・対応市場規模は2025年に2.34 ビリオン 米ドルとなり、2031年までに7.58 ビリオン 米ドルに達すると予測されています。
2026年から2031年にかけての拡張型検知・対応市場の予測CAGRはどのくらいですか?
市場は予測期間中に年平均成長率21.64%で成長すると予測されています。
拡張型検知・対応市場で最も急速に成長している展開モデルはどれですか?
ハイブリッド展開は、組織がクラウドの効率性とデータ主権の要件のバランスを取る中、年平均成長率26.1%で拡大しています。
拡張型検知・対応市場をリードする産業セグメントはどれですか?
BFSIは現在、不正検知の優先事項と規制コンプライアンスのニーズに牽引され、24.1%で最大のシェアを保有しています。
中小企業がますます拡張型検知・対応ソリューションを採用している理由は何ですか?
クラウドネイティブプラットフォームとサービスとしてのXDRモデルがコストとスキルの障壁を下げ、中小企業がエンタープライズグレードの脅威検知・対応にアクセスできるようにしています。
拡張型検知・対応市場で最も急速な成長が見込まれる地域はどこですか?
アジア太平洋地域は、デジタルトランスフォーメーション支出と新興の規制義務に牽引され、2031年にかけて19.1%のCAGRで成長すると予測されています。