
Taille et Part du Marché de la Détection et Réponse Étendues
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.85 Milliards de dollars |
| Taille du Marché (2031) | 7.58 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 21.64 % |
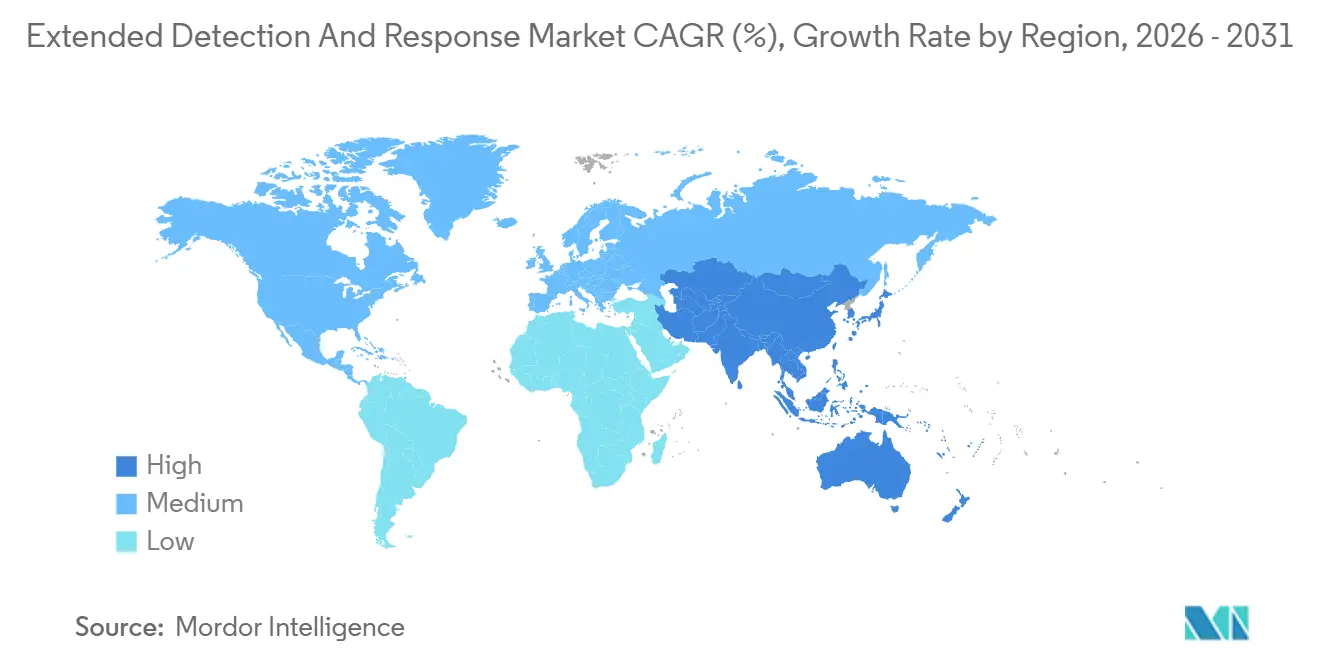
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
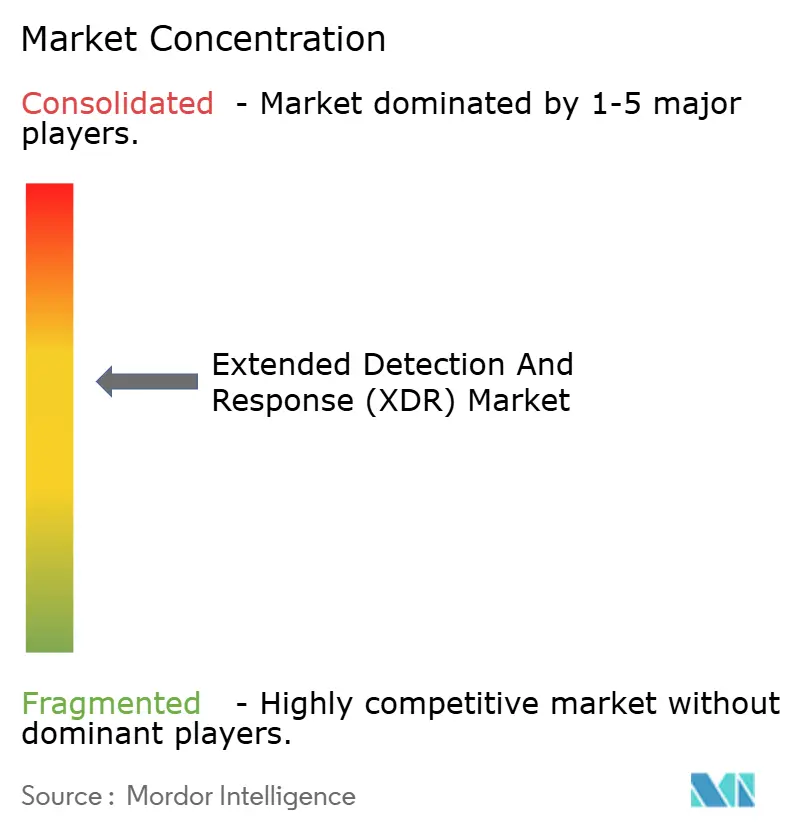
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Détection et Réponse Étendues par Mordor Intelligence
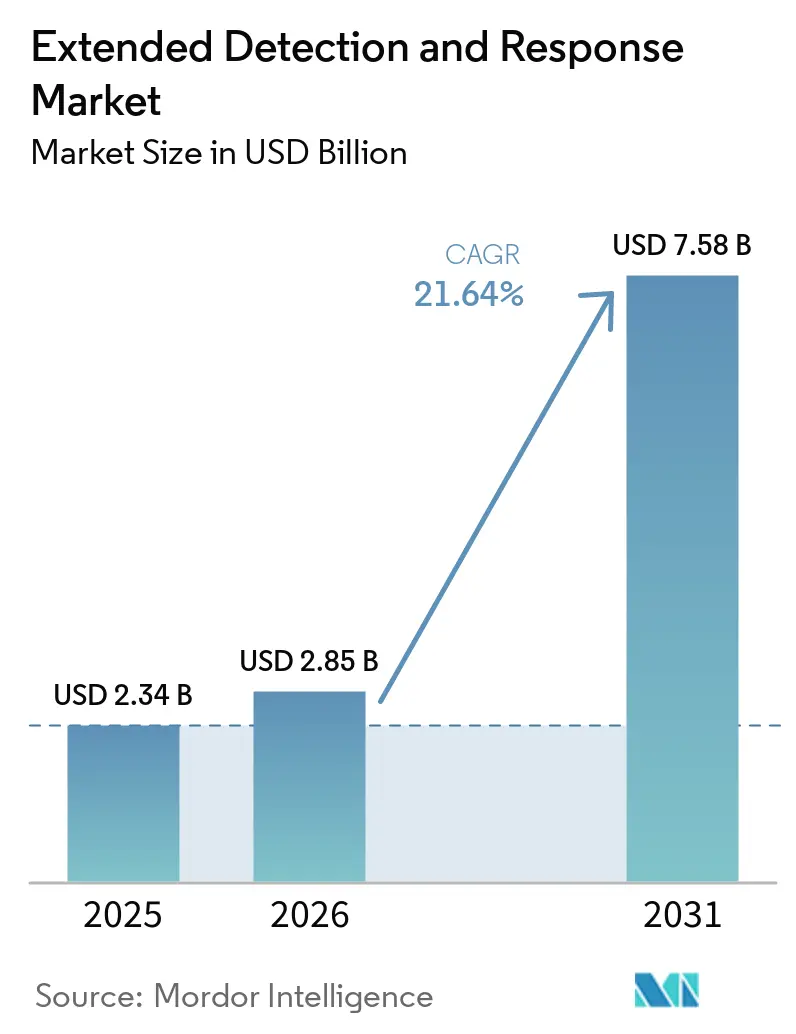
La taille du marché de la Détection et Réponse Étendues est projetée à 2,34 milliards USD en 2025, 2,85 milliards USD en 2026, et devrait atteindre 7,58 milliards USD d'ici 2031, avec un CAGR de 21,64 % de 2026 à 2031.
Cette trajectoire en forte hausse reflète la pression croissante exercée sur les entreprises pour consolider la détection des menaces sur les terminaux, les réseaux, les charges de travail cloud et les identités au sein d'une couche analytique unique capable de suivre le rythme des attaques multi-vecteurs. L'analytique alimentée par l'IA, le durcissement des réglementations en matière de divulgation des violations et la hausse des primes de cyber-assurance accélèrent l'adoption des plateformes, tandis que l'effondrement des silos traditionnels entre les Centres d'Opérations de Sécurité et les Centres d'Opérations Réseau remodèle les modèles opérationnels. Le déploiement prioritaire dans le cloud reste dominant, mais les modèles hybrides gagnent en dynamisme à mesure que les organisations s'efforcent de concilier les exigences de souveraineté des données avec le besoin de corrélation de télémétrie à l'échelle mondiale. L'intensité concurrentielle s'accroît à mesure que les principaux fournisseurs poursuivent des stratégies d'acquisition et d'unification des plateformes pour limiter la prolifération des outils et offrir une orchestration de réponse de bout en bout.
Points Clés du Rapport
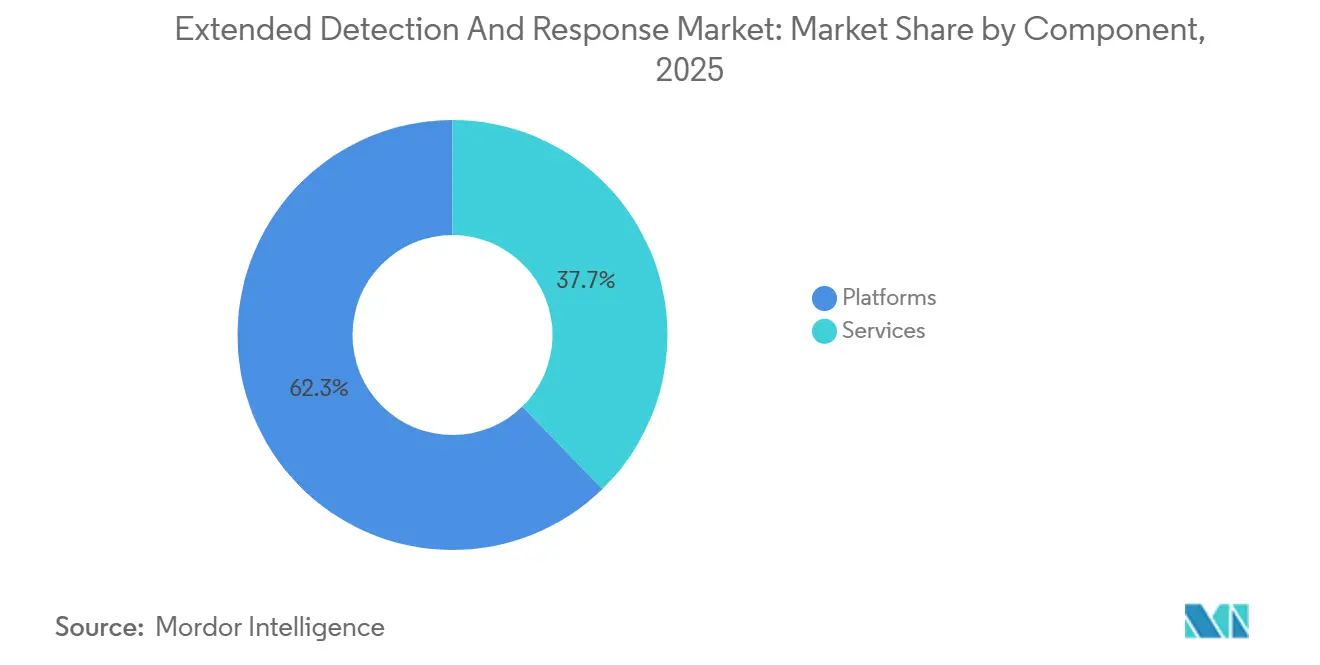
- Par composant, les Plateformes ont représenté 62,3 % de la part de revenus du marché de la Détection et Réponse Étendues en 2025, tandis que les Services devraient progresser à un CAGR de 25,1 % jusqu'en 2031, soulignant la demande pour les offres gérées.
- Par mode de déploiement, les solutions basées sur le cloud ont représenté 71,4 % de la part en 2025 ; les déploiements Hybrides sont les plus rapides en termes de croissance, avec un CAGR de 26,1 % jusqu'en 2031, alors que les entreprises équilibrent visibilité et obligations de résidence des données.
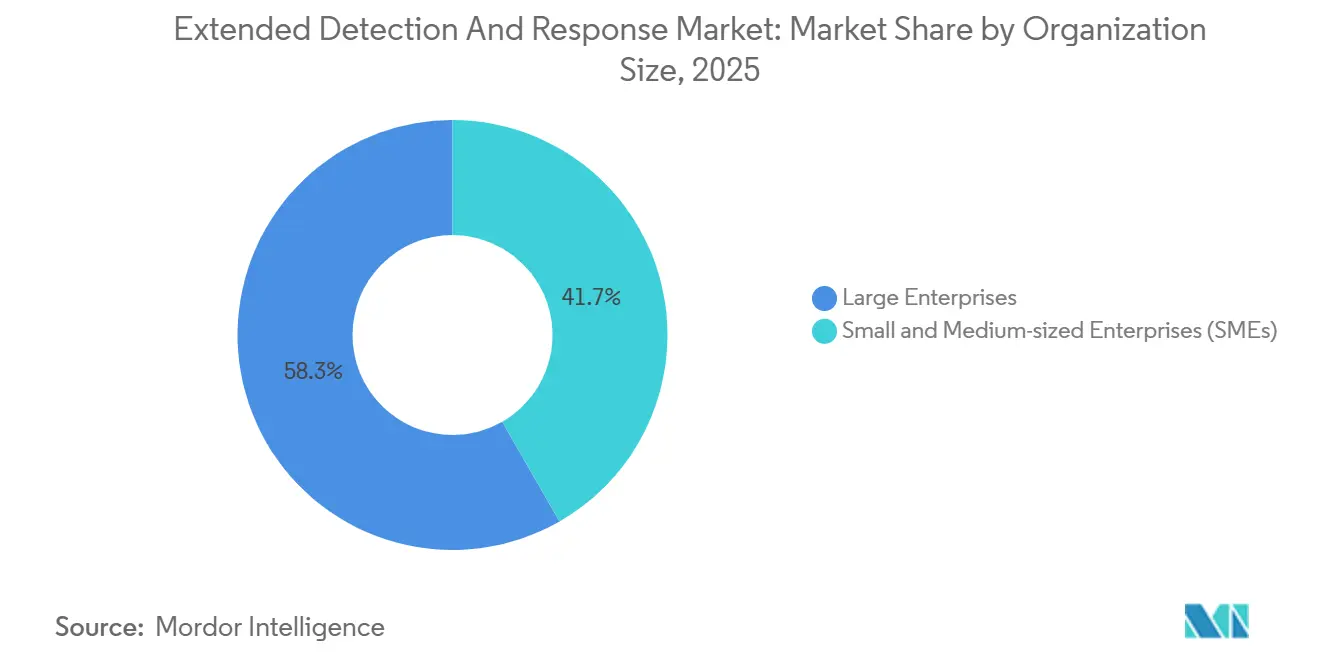
- Par taille d'organisation, les Grandes Entreprises ont représenté 58,3 % de l'adoption en 2025, tandis que les PME devraient croître à un CAGR de 27,1 % grâce à la facilité d'utilisation des solutions cloud-natives.
- Par secteur d'utilisation final, la BFSI a été en tête avec 24,1 % de la taille du marché de la Détection et Réponse Étendues en 2025 ; la Santé et les Sciences de la Vie devraient afficher un CAGR de 23,1 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a dominé avec une part de 42,2 % en 2025, tandis que l'Asie-Pacifique devrait s'accélérer à un CAGR de 19,1 % sur le même horizon.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Demande d'analytique des menaces pilotée par l'IA | +4.2% | Mondial, porté par l'Amérique du Nord et l'Europe | Moyen terme (2 à 4 ans) |
| Recrudescence des cyberattaques complexes multi-vecteurs | +3.8% | Mondial, plus élevé dans le BFSI et les infrastructures critiques | Court terme (≤ 2 ans) |
| Convergence des opérations des Centres d'Opérations de Sécurité et des Centres d'Opérations Réseau | +2.9% | Amérique du Nord et UE, en expansion vers l'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Mandats réglementaires de divulgation des violations | +3.1% | Amérique du Nord et UE, avec répercussions vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Besoin de télémétrie unifiée sur les parcs hybrides | +2.7% | Mondial, entreprises multi-cloud | Moyen terme (2 à 4 ans) |
| Optimisation des primes d'assurance cyber | +1.8% | Amérique du Nord et UE, émergent en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Demande d'Analytique des Menaces Pilotée par l'IA
Les organisations adoptent des plateformes de Détection et Réponse Étendues pour convertir des milliards de signaux quotidiens en incidents priorisés grâce à l'apprentissage automatique qui court-circuite la surcharge des analystes. L'environnement des opérations de sécurité de Microsoft traite 78 billions de signaux chaque jour, en utilisant l'IA générative pour filtrer le bruit et faire émerger les menaces à haute fidélité.[1] L'agent de triage du hameçonnage du fournisseur illustre le passage vers des investigations autonomes qui compriment le temps de présence de quelques heures à quelques minutes. Les dirigeants bancaires classent la détection des fraudes comme leur principal cas d'usage de l'IA générative, stimulant une forte adoption du marché de la Détection et Réponse Étendues dans les services financiers. L'IA agentique, qui permet des manuels de réponse auto-apprenants, est désormais un axe clé de la R&D alors que les fournisseurs s'empressent de neutraliser les adversaires assistés par l'IA en temps réel. Cette dynamique souligne un consensus sectoriel selon lequel seule la corrélation de télémétrie native à l'IA peut suivre le rythme de l'évolution des techniques des attaquants.
Recrudescence des Cyberattaques Complexes Multi-vecteurs
Les attaquants enchaînent de plus en plus les points de terminaison, les courriels, les charges de travail cloud et les technologies opérationnelles dans des campagnes synchronisées conçues pour contourner les solutions ponctuelles. L'ENISA a recensé les rançongiciels et les attaques par déni de service distribué comme les deux types d'incidents les plus signalés en 2024, notant une forte hausse des boîtes à outils de Cybercriminalité en tant que Service qui coordonnent des vecteurs simultanés. Le secteur manufacturier a subi une hausse de 33 % des pertes liées à la cybercriminalité, les acteurs malveillants exploitant les points de convergence informatique-technologie opérationnelle pour amplifier les perturbations. La surveillance de la Banque de Réserve de l'Inde a détecté 400 millions d'instances de logiciels malveillants au cours de 2023, soulignant l'ampleur du ciblage multi-vecteurs des systèmes financiers. Recorded Future a constaté une hausse de 1 265 % des volumes de hameçonnage générés par l'IA, témoignant de l'adoption par les adversaires du contenu génératif pour orchestrer des attaques convaincantes en plusieurs étapes. Ces tendances élèvent le niveau d'exigence en matière de profondeur et de vitesse de corrélation, poussant l'adoption du marché de la Détection et Réponse Étendues vers des plateformes capables de résoudre des événements de sécurité disparates en un seul récit d'incident.
Convergence des Opérations des Centres d'Opérations de Sécurité et des Centres d'Opérations Réseau
Le pare-feu traditionnel entre les Centres d'Opérations de Sécurité et les Centres d'Opérations Réseau se dissout à mesure que les organisations reconnaissent que les anomalies de performance peuvent signaler des menaces de sécurité. La démonstration de Cisco à Black Hat 2024 a montré comment l'intégration de la télémétrie XDR dans les flux de travail des Centres d'Opérations Réseau a révélé une activité de logiciels malveillants qui serait restée invisible pour les outils isolés des Centres d'Opérations de Sécurité. Les premiers adoptants construisent des Centres d'Opérations de Sécurité Réseau pour mutualiser les budgets, réduire le temps moyen de détection et aligner la réponse aux incidents avec la disponibilité des services métier. Les opérateurs industriels tels que les services publics d'énergie étendent la convergence aux réseaux de technologie opérationnelle, permettant l'application de politiques de confiance zéro sur les actifs des ateliers de production. Le tissu de télémétrie unifiée qui en résulte émerge comme un principe architectural fondamental pour les déploiements du marché de la Détection et Réponse Étendues.
Mandats Réglementaires de Divulgation des Violations
Des lois de notification des violations plus rapides obligent les conseils d'administration à vérifier qu'ils peuvent détecter, délimiter et divulguer les incidents matériels en quelques jours. La Commission des Valeurs Mobilières et des Échanges des États-Unis exige désormais que les sociétés cotées déposent un formulaire 8-K d'incident dans les quatre jours ouvrables, un délai que l'investigation manuelle ne peut pas respecter. La directive NIS2 de l'Europe et les règles sectorielles dans la finance, la santé et l'énergie exigent également une conscience situationnelle quasi en temps réel. Les opérateurs d'infrastructures critiques doivent également adhérer à la loi sur le signalement des incidents cyber pour les infrastructures critiques, intensifiant la pression pour déployer des moteurs automatisés de corrélation des menaces. Ces mandats élargissent le marché adressable de la Détection et Réponse Étendues car seules les plateformes intégrées peuvent fournir les analyses forensiques prêtes pour l'audit que les régulateurs attendent.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Pénurie de main-d'œuvre en cybersécurité qualifiée en XDR | -2.8% | Mondial, aiguë en Amérique du Nord et en Europe | Moyen terme (2 à 4 ans) |
| Préoccupations relatives à la souveraineté et à la résidence des données | -1.9% | UE et Asie-Pacifique avec une localisation stricte | Long terme (≥ 4 ans) |
| Prolifération des outils et complexité d'intégration | -1.6% | Mondial, grandes entreprises | Court terme (≤ 2 ans) |
| Utilisation de l'IA générative par les adversaires pour contourner la détection | -1.3% | Mondial, économies avancées | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de Main-d'œuvre en Cybersécurité Qualifiée en XDR
Un déficit mondial de 4,8 millions de professionnels de la cybersécurité laisse de nombreuses organisations dans l'incapacité de doter adéquatement en personnel leurs programmes de Détection et Réponse Étendues.[2] Les données d'ISC2 montrent que l'écart de compétences s'est élargi de 19 % au cours de 2024, tandis que la croissance de la main-d'œuvre était pratiquement nulle. L'expertise XDR est encore plus rare car les analystes doivent combiner des compétences en chasse aux menaces, en logique de corrélation et en automatisation de la réponse, rarement enseignées dans les cursus de sécurité traditionnels. Boston Consulting Group note que seulement 72 % des postes cyber annoncés sont pourvus, contraignant les entreprises à externaliser auprès de fournisseurs de XDR géré ou à s'appuyer sur des assistants IA pour alléger la charge de travail des analystes. La recherche de Cisco révèle que les interfaces de discussion par IA au sein des consoles XDR réduisent le temps de triage et l'épuisement des analystes, mais les incidents de haute gravité nécessitent toujours une supervision humaine. Ce goulot d'étranglement des talents ralentit l'adoption et contraint les perspectives de croissance du marché de la Détection et Réponse Étendues.
Préoccupations Relatives à la Souveraineté et à la Résidence des Données
Les régulateurs affirment leur souveraineté numérique, insistant pour que la télémétrie sensible reste à l'intérieur des frontières nationales. La position de l'Union Européenne pousse les entreprises vers des déploiements hybrides de Détection et Réponse Étendues qui maintiennent un stockage local tout en partageant sélectivement les indicateurs de compromission. Thales rapporte que la propriété et l'emplacement des clés de chiffrement sont devenus des priorités au niveau du conseil d'administration, obligeant les fournisseurs de plateformes à prendre en charge les modèles Apportez-Votre-Propre-Clé et des politiques de rétention granulaires. Les équipes de sécurité craignent que la restriction des mouvements de données n'aveugle les moteurs de corrélation qui s'appuient sur le contexte mondial, dégradant potentiellement l'efficacité de la détection. Wallarm souligne la tension entre la conformité au RGPD et la chasse avancée aux menaces qui exige une analyse des journaux transfrontalière. Ces contraintes stimulent l'innovation dans l'analytique fédérée mais tempèrent l'expansion à court terme du marché de la Détection et Réponse Étendues, en particulier dans les secteurs fortement réglementés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Plateformes Restent Fondamentales, les Services s'AccélèrentLes Plateformes ont ancré 62,3 % des revenus de 2025, les organisations ayant privilégié la corrélation de télémétrie unifiée pour remplacer les ensembles d'outils cloisonnés. La domination de la part de marché de la Détection et Réponse Étendues découle du regroupement par Microsoft, Palo Alto Networks et CrowdStrike des analyses de terminaux, de réseau et de cloud dans des consoles uniques atteignant une précision de corrélation de 99 % tout en réduisant les besoins de stockage de 7,4×. Parallèlement, les Services sont prévus pour un CAGR de 25,1 % jusqu'en 2031, portés par les offres XDR Géré qui répondent à la pénurie aiguë de main-d'œuvre. Les équipes de services professionnels accompagnent la migration des données depuis les déploiements SIEM hérités, développent une logique de détection personnalisée et fournissent des capacités d'orchestration de réponse 24 × 7 que la plupart des entreprises ne peuvent pas assurer en interne. À mesure que les feuilles de route des fournisseurs mettent l'accent sur l'automatisation prête à l'emploi, les partenaires de services s'orienteront vers l'ajustement continu et la chasse aux menaces spécialisée plutôt que vers l'exploitation de base des plateformes.
La montée en puissance des Services s'aligne sur la préférence croissante pour les contrats basés sur les résultats, permettant aux responsables de la sécurité d'évaluer les fournisseurs sur des indicateurs de confinement des incidents plutôt que sur des piles technologiques. La collaboration de Red Canary avec Palo Alto Networks pour fournir le XSIAM Géré illustre la création de valeur axée sur les services adaptée aux budgets des marchés intermédiaires. Les fournisseurs de plateformes répondent en intégrant des constructeurs de playbooks low-code et des copilotes IA, abaissant les barrières d'entrée pour les équipes internes et élargissant davantage le marché de la Détection et Réponse Étendues.

Par Mode de Déploiement :
Les Modèles Hybrides Gagnent en Pertinence StratégiqueLes solutions basées sur le cloud ont dominé 71,4 % des dépenses de 2025 grâce à la mise à l'échelle élastique, aux mises à jour centralisées et à un délai de rentabilisation rapide. Cependant, les configurations Hybrides devraient croître de 26,1 % annuellement à mesure que les entreprises font face aux règles de résidence et aux contrôles des données sensibles. La mise à jour de gestion multi-locataires de Microsoft illustre comment les consoles cloud-natives peuvent fédérer la supervision des incidents tout en permettant la conservation locale des journaux là où la politique l'exige. Les déploiements sur site restent essentiels pour les opérateurs d'infrastructures critiques qui maintiennent des réseaux isolés ou nécessitent une latence déterministe.
Les architectures hybrides divisent généralement le stockage de télémétrie en conservant les journaux hautement sensibles sur site tout en transmettant les métadonnées aux moteurs d'analyse cloud. Cette conception permet aux organisations de satisfaire aux exigences de conformité sans sacrifier l'enrichissement mondial par le renseignement sur les menaces, orientant l'évolution du marché de la Détection et Réponse Étendues vers des capacités flexibles de tissu de données. Les fournisseurs capables de démontrer des zones cloud souveraines et des clés de chiffrement gérées par le client bénéficieront d'un avantage concurrentiel auprès des acheteurs réglementés.
Par Taille d'Organisation :
La Démocratisation Stimule l'Adoption par les PMELes Grandes Entreprises ont représenté 58,3 % de l'adoption en 2025, tirant parti des avantages de la taille du marché de la Détection et Réponse Étendues pour intégrer plusieurs clouds, centres de données et environnements de technologie opérationnelle. Pourtant, les PME enregistrent désormais un CAGR de 27,1 % car les niveaux de licence cloud-natifs suppriment les lourds prérequis d'infrastructure et regroupent les détections de meilleures pratiques. Le partenariat entre Stellar Cyber et Judy Security propose des offres XDR ouvertes de niveau entreprise pour les fournisseurs de services gérés, offrant des capacités de Centre d'Opérations de Sécurité à tarif fixe adaptées aux budgets des petites entreprises.
Les PME reconnaissent de plus en plus que des acteurs malveillants sophistiqués ciblent les partenaires de la chaîne d'approvisionnement indépendamment de leur taille. Les abonnements cloud avec des playbooks automatisés, des détections organisées et des assistants IA intégrés réduisent les heures d'analyste à des niveaux durables pour les équipes réduites. À mesure que les fournisseurs affinent les tableaux de bord multi-locataires et la tarification à l'usage, le secteur de la Détection et Réponse Étendues est appelé à reproduire les courbes d'adoption SaaS observées dans les outils de gestion de la relation client et de collaboration.
Par Secteur d'Utilisation Final :
La Santé en Forte Hausse, le BFSI Conserve la TêteLa BFSI a détenu 24,1 % de la part de revenus en 2025, les banques poursuivant l'analyse de la fraude, la conformité réglementaire et la qualification à la cyber-assurance. Le secteur s'appuie sur les capacités du marché de la Détection et Réponse Étendues pour concilier la surveillance des transactions avec l'analyse comportementale, offrant une détection précoce de la fraude aux paiements sur les couches de compte, d'appareil et de réseau. La Santé et les Sciences de la Vie, quant à elles, affichent un CAGR de 23,1 % jusqu'en 2031, alimenté par la numérisation des dossiers médicaux électroniques et le ciblage par les rançongiciels. Deloitte note que les hôpitaux indiens allouent désormais jusqu'à 10 % de leurs budgets informatiques à la cybersécurité, avec des prévisions atteignant 15 % d'ici 2027.
L'adoption dans le secteur manufacturier s'accélère à mesure que la convergence IT-OT expose les systèmes de contrôle industriel hérités. Les services publics d'énergie privilégient la segmentation zéro confiance sur les actifs du réseau électrique, s'appuyant sur le XDR pour fusionner les journaux de technologie opérationnelle avec les événements informatiques d'entreprise. Les plateformes de commerce de détail et de commerce électronique adoptent le XDR pour sécuriser les transactions en période de pointe et protéger les données de fidélité. Cette diversité sectorielle élargit la demande adressable, ancrant la résilience à long terme du marché de la Détection et Réponse Étendues.
Analyse Géographique
Marché de la Détection et Réponse Étendues en Amérique du Nord
L'Amérique du Nord a conservé une part de 42,2 % en 2025 grâce à des obligations de divulgation strictes et à la présence précoce des fournisseurs. Les règles de déclaration en quatre jours de la SEC stimulent les investissements rapides dans les moteurs d'évaluation de la matérialité des incidents intégrés aux consoles XDR. Des institutions financières telles que Capital One appliquent l'analyse des menaces native à l'IA pour réduire les délais de présence, renforçant le leadership régional.[3] La pénurie de main-d'œuvre reste aiguë, mais l'adoption du XDR géré compense les lacunes en matière de personnel et soutient la dynamique du marché de la Détection et Réponse Étendues.
Marché de la Détection et Réponse Étendues en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 19,1 % jusqu'en 2031, portée par l'accélération de l'adoption du cloud, les clauses de cyber-assurance et les dépenses en infrastructures numériques. NTT DATA rapporte que 58 % des banques régionales explorent des cas d'usage de sécurité basés sur l'IA générative, catalysant les déploiements XDR. Les hôpitaux indiens font face à certains des volumes d'attaques informatiques les plus élevés au monde, incitant les budgets de sécurité à évoluer rapidement. Les exportateurs manufacturiers adoptent le XDR hybride pour sécuriser des usines dispersées à l'échelle mondiale tout en respectant les lois locales de souveraineté des données. Les programmes d'infrastructures critiques financés par les gouvernements élargissent encore la base du marché de la Détection et Réponse Étendues.
Marché de la Détection et Réponse Étendues en EMEA et en Amérique du Sud
L'Europe progresse régulièrement sous l'impulsion de la directive NIS2 et du RGPD. Les impératifs de résidence des données favorisent les architectures hybrides et les zones cloud nationales. Les fournisseurs proposant des clés de chiffrement contrôlées par le client gagnent des parts de marché, tandis que les prestataires de services gérés comblent les pénuries de compétences sur les marchés de plus petite taille. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont en retrait en chiffres absolus, mais enregistrent une adoption croissante grâce au XDR géré par abonnement, qui contourne les dépenses d'investissement initiales. Le partage de renseignements sur les menaces entre régions reste une contrainte, mais l'attrait d'une détection unifiée continue de stimuler la demande globale du marché de la Détection et Réponse Étendues.
Paysage Concurrentiel
Le marché est modérément fragmenté mais en cours de consolidation, les leaders élargissant leurs portefeuilles par acquisition. Microsoft, Palo Alto Networks et CrowdStrike renforcent les économies d'échelle en intégrant la télémétrie des terminaux, du réseau, des identités et du cloud sur des tissus de données unifiés. Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025 afin de renforcer ses offres pour le marché intermédiaire.[4] L'acquisition de Splunk par Cisco pour 28 milliards USD signale une tendance plus large vers la fusion des piles SIEM et XDR pour une visibilité de bout en bout.
Les alliances stratégiques approfondissent la portée des canaux : CrowdStrike collabore avec Google Cloud, Dell et HCLTech pour fournir des offres groupées de détection et réponse gérées. Les fournisseurs mettent l'accent sur des moteurs natifs à l'IA qui automatisent 80 à 90 % des tâches de triage, positionnant les analystes humains pour la chasse stratégique. Les perturbateurs poussent des modèles d'architecture ouverte pour se différencier des acteurs établis à intégration verticale. Les variantes spécifiques à l'industrie axées sur la technologie opérationnelle et la simplicité pour le marché intermédiaire créent des vecteurs de croissance dans des espaces non exploités.
Les fournisseurs de plateformes se concurrencent sur le coût d'ingestion des données, l'étendue du catalogue de playbooks et l'accès basé sur les rôles multi-locataires adapté aux environnements des fournisseurs de services. Les écosystèmes de partenaires et les intégrations de places de marché influencent de plus en plus les décisions des acheteurs, les initiatives de consolidation des outils visant à réduire les frais de licence. La trajectoire du marché de la Détection et Réponse Étendues dépend donc de l'équilibre entre la consolidation et la flexibilité nécessaire pour ingérer des télémétries diverses et s'adapter à l'évolution des régimes de conformité.
Leaders du Secteur de la Détection et Réponse Étendues
-
Palo Alto Networks Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings Inc.
-
Cisco Systems Inc.
-
Trend Micro Incorporated
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Détection et Réponse Étendues Entreprises couvertes dans ce rapport
- Palo Alto Networks Inc.
- CrowdStrike Holdings Inc.
- Trend Micro Incorporated
- Microsoft Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- SentinelOne Inc.
- Sophos Ltd.
- Trellix (McAfee Enterprise & FireEye)
- Rapid7 Inc.
- Secureworks Corp.
- Arctic Wolf Networks Inc.
- Cynet Security Ltd.
- Exabeam Inc.
- Sumo Logic Inc.
- LogRhythm Inc.
- Barracuda Networks Inc.
- Bitdefender LLC
- Check Point Software Technologies Ltd.
- Elastic N.V.
- Fidelis Cybersecurity
- Huntress Labs Inc.
- IBM ReaQta B.V.
- Imperva Inc.
- Kaspersky Lab JSC
Développements industriels récents dans Marché de la Détection et Réponse Étendues
- Février 2025 : Sophos a finalisé son acquisition de Secureworks pour 859 millions USD, intégrant la plateforme Taegis XDR pour étendre la couverture du marché intermédiaire, combinant la détection des vulnérabilités et des menaces d'identité avec les contrôles existants.
- Février 2025 : Kaspersky a lancé « Kaspersky Next », une suite à trois niveaux combinant la protection des points de terminaison, les capacités EDR et XDR pour les déploiements cloud et sur site afin de contrer les pressions des rançongiciels et des violations de données.
- Janvier 2025 : Darktrace et Xage Security se sont associés pour fusionner la détection d'anomalies pilotée par l'IA avec l'accès à confiance zéro, renforçant les défenses des infrastructures critiques sur les parcs de technologie opérationnelle et informatique.
- Novembre 2024 : N-able a acquis Adlumin pour 250 millions USD, ajoutant le XDR natif du cloud et la détection gérée pour unifier les services de sécurité pour les fournisseurs informatiques.
Périmètre du Rapport sur le Marché Mondial de la Détection et Réponse Étendues
Le rapport sur le marché de la Détection et Réponse Étendues est segmenté par Composant (Plateformes et Services), Mode de Déploiement (Basé sur le Cloud, Sur Site et Hybride), Taille d'Organisation (Petites et Moyennes Entreprises et Grandes Entreprises), Secteur d'Utilisation Final (BFSI, Santé et Sciences de la Vie, Gouvernement et Défense, Commerce de Détail et Commerce Électronique et autres) et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique).
Aperçu de la segmentation
| Plateformes |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Petites et Moyennes Entreprises (PME) |
| Grandes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Santé et Sciences de la Vie |
| Informatique et Télécommunications |
| Gouvernement et Défense |
| Commerce de Détail et Commerce Électronique |
| Industrie Manufacturière |
| Énergie et Services Publics |
| Autres |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats Arabes Unis |
| Arabie Saoudite | ||
| Turquie | ||
| Qatar | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par Composant | Plateformes | ||
| Services | |||
| Par Mode de Déploiement | Basé sur le cloud | ||
| Sur site | |||
| Hybride | |||
| Par Taille d'Organisation | Petites et Moyennes Entreprises (PME) | ||
| Grandes Entreprises | |||
| Par Secteur d'Utilisation Final | Banque, Services Financiers et Assurance (BFSI) | ||
| Santé et Sciences de la Vie | |||
| Informatique et Télécommunications | |||
| Gouvernement et Défense | |||
| Commerce de Détail et Commerce Électronique | |||
| Industrie Manufacturière | |||
| Énergie et Services Publics | |||
| Autres | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Russie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats Arabes Unis | |
| Arabie Saoudite | |||
| Turquie | |||
| Qatar | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions Clés Répondues dans le Rapport
Quelle est la valeur actuelle du marché de la Détection et Réponse Étendues ?
La taille du marché de la Détection et Réponse Étendues s'établit à 2,34 milliards USD en 2025, avec une prévision d'atteindre 7,58 milliards USD d'ici 2031.
Quel est le CAGR projeté pour le marché de la Détection et Réponse Étendues entre 2026 et 2031 ?
Le marché devrait croître à un TCAC de 21,64 % sur la période de prévision.
Quel modèle de déploiement connaît la croissance la plus rapide sur le marché de la Détection et Réponse Étendues ?
Les déploiements hybrides se développent à un TCAC de 26,1 % alors que les organisations équilibrent l'efficacité du cloud avec les exigences de souveraineté des données.
Quel segment industriel est en tête du marché de la Détection et Réponse Étendues ?
Le BFSI détient actuellement la plus grande part à 24,1 %, porté par les priorités de détection des fraudes et les besoins de conformité réglementaire.
Pourquoi les PME adoptent-elles de plus en plus les solutions de Détection et Réponse Étendues ?
Les plateformes natives du cloud et les modèles de XDR en tant que Service abaissent les barrières de coût et de compétences, permettant aux PME d'accéder à la détection et à la réponse aux menaces de qualité entreprise.
Quelle région devrait connaître la croissance la plus rapide sur le marché de la Détection et Réponse Étendues ?
L'Asie-Pacifique devrait progresser à un CAGR de 19,1 % jusqu'en 2031, portée par les dépenses de transformation numérique et les mandats réglementaires émergents.