
Taille et parts du marché brésilien de la cybersécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
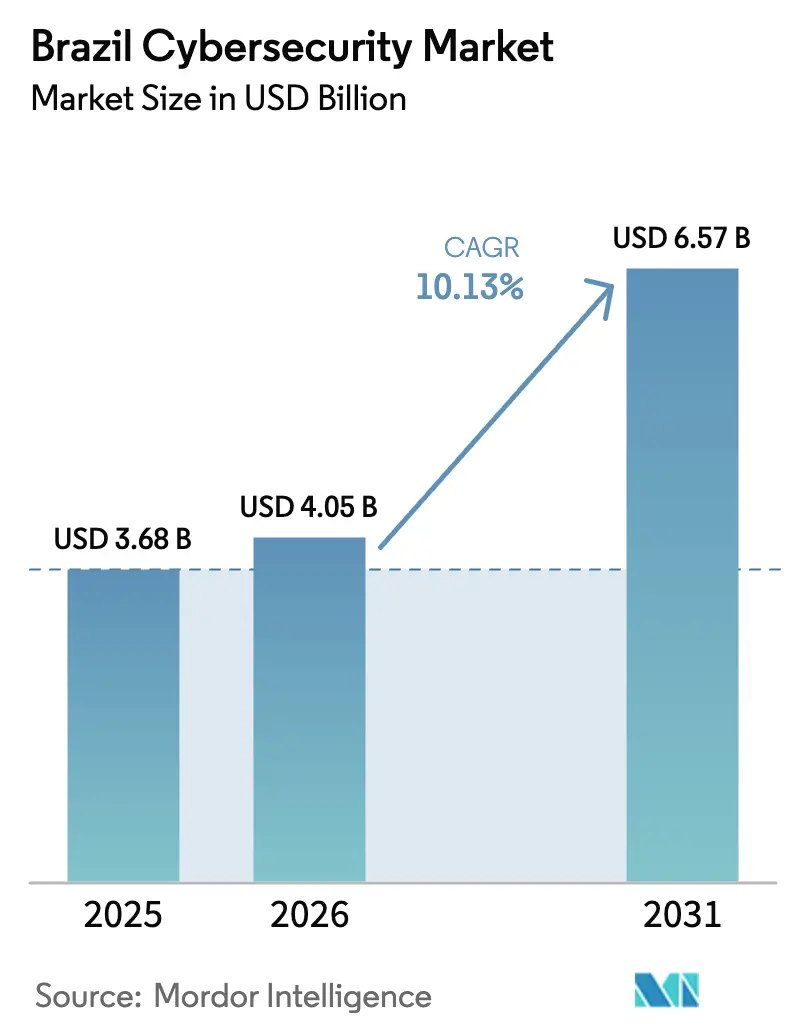
| Taille du marché de l'année de base (2025) | 3.68 Milliards de dollars |
| Taille du Marché (2026) | 4.05 Milliards de dollars |
| Taille du Marché (2031) | 6.57 Milliards de dollars |
| Growth Rate (2026 - 2031) | 10.13 % |
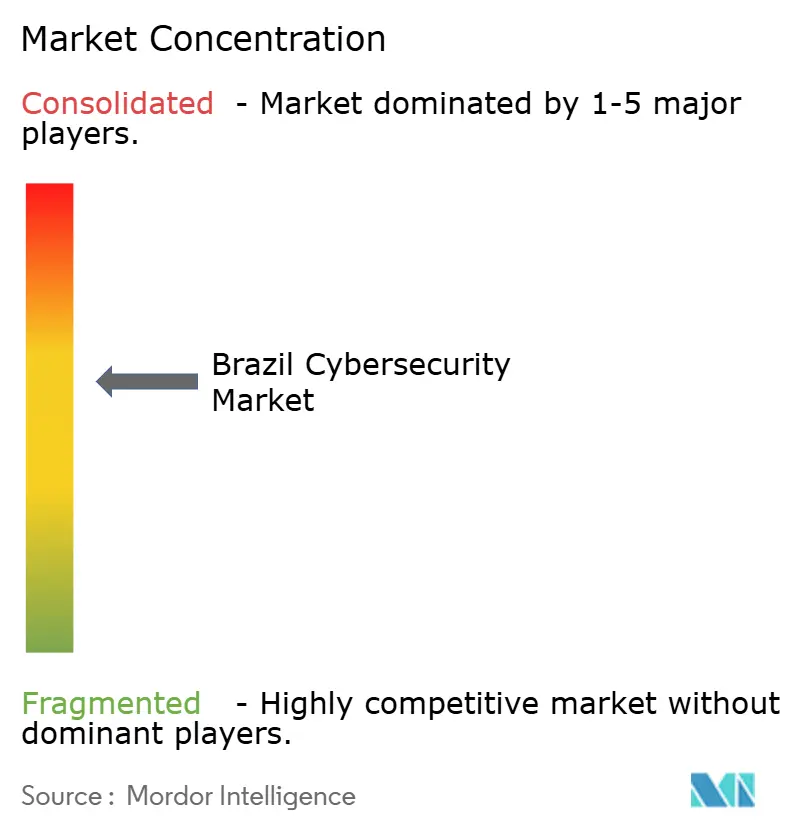
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché brésilien de la cybersécurité par Mordor Intelligence
La taille du marché brésilien de la cybersécurité devrait croître de 3,68 milliards USD en 2025 à 4,05 milliards USD en 2026 et atteindre 6,57 milliards USD d'ici 2031, à un TCAC de 10,13 % sur la période 2026-2031. Cette croissance est soutenue par l'adoption massive de Pix, la migration rapide du secteur public vers GovCloud, le déploiement continu de la 5G et le renforcement de l'application du LGPD. Alors que les paiements numériques dépassent 3 milliards de transferts mensuels, les banques, les détaillants et les services publics allouent des budgets plus importants aux plateformes de détection des menaces, tout en reportant à des années ultérieures les renouvellements coûteux d'équipements. La volatilité des devises pèse sur les achats de matériel à l'importation, mais les dépenses restent résilientes car les coûts de réponse aux incidents dépassent désormais largement les dépenses préventives. La pénurie aiguë de talents constitue un autre facteur structurel : les analystes de SOC étant rares en dehors de São Paulo, de nombreuses entreprises externalisent la surveillance vers des prestataires de services gérés. Une tendance parallèle voit les investissements en conformité évoluer vers des programmes de résilience plus larges, à mesure que les organisations unifient leurs initiatives en matière de protection de la vie privée, de prévention de la fraude et de reprise après sinistre sous un seul cadre de gouvernance.
Principaux enseignements du rapport
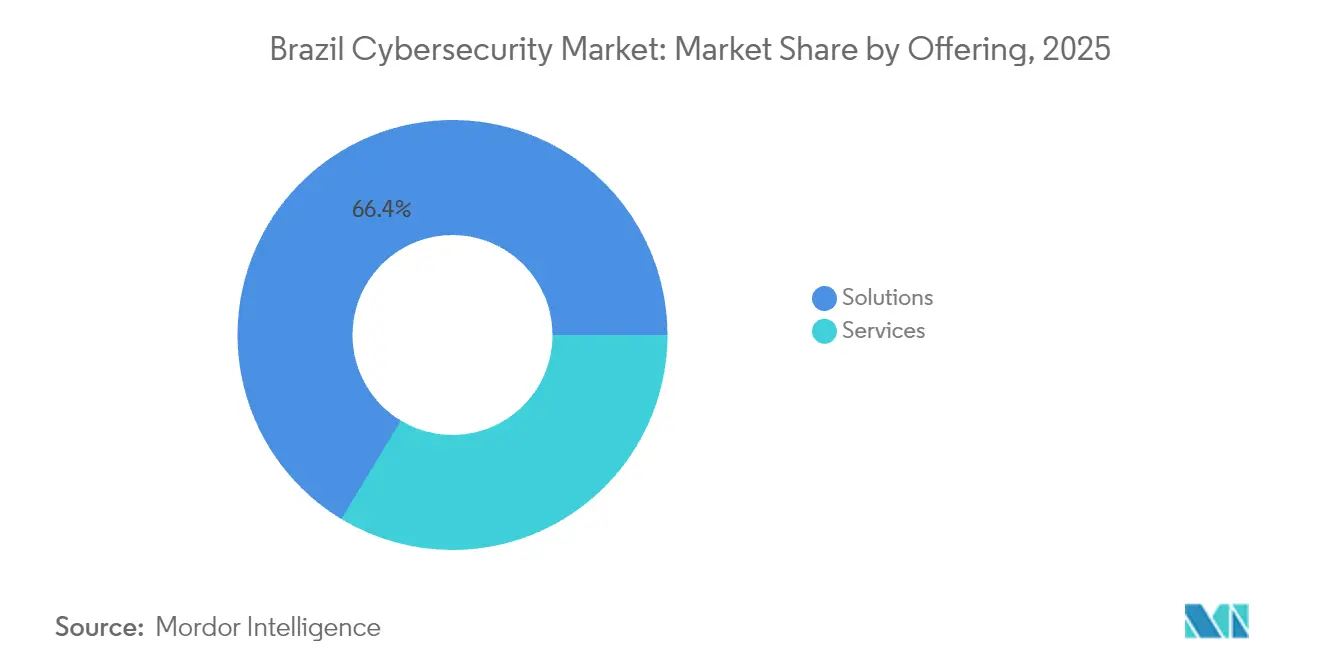
- Par offre, les solutions ont capté 66,35 % des revenus de 2025, tandis que les services devraient se développer à un TCAC de 14,78 % jusqu'en 2031.
- Par mode de déploiement, les déploiements sur site représentaient 60,80 % de la part du marché brésilien de la cybersécurité en 2025, tandis que les modèles basés sur le cloud devraient croître à un TCAC de 17,25 %.
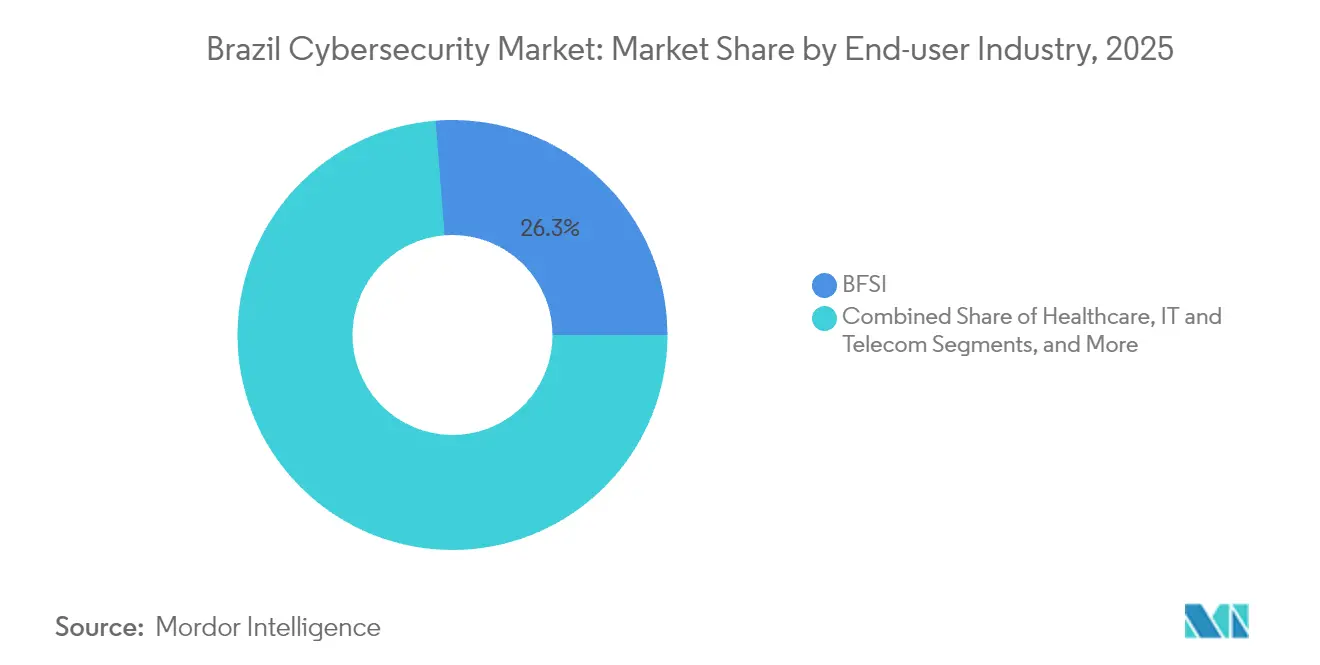
- Par secteur d'activité des utilisateurs finaux, le BFSI était en tête avec 26,25 % de part des revenus en 2025 ; le secteur de la santé devrait enregistrer la croissance la plus rapide avec un TCAC de 17,45 % jusqu'en 2031.
- Par taille des entreprises utilisatrices finales, les grandes entreprises représentaient 71,60 % des dépenses de 2025, tandis que les PME devraient augmenter leurs dépenses à un TCAC de 13,74 %.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché brésilien de la cybersécurité
Analyse de l'impact des facteurs de croissance*
| Facteur de croissance | Impact (~) % sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Déploiement national d'Open Finance et de Pix générant de nouveaux vecteurs de menace | +2.5% | Principaux centres urbains | Court terme (≤ 2 ans) |
| Mandats gouvernementaux « Cloud en priorité » et GovCloud stimulant les dépenses de sécurité | +2.0% | Brasília en premier lieu, puis expansion nationale | Moyen terme (2–4 ans) |
| Montée en puissance des rançongiciels sur les infrastructures critiques après les élections de 2022 | +1.5% | Réseaux d'énergie, d'eau et de transport à l'échelle nationale | Court terme (≤ 2 ans) |
| Échéances de conformité au LGPD et à la résolution 4658 de la Banque centrale | +2.3% | Pôles BFSI et de santé | Moyen terme (2–4 ans) |
| Déploiement rapide de la 5G élargissant la surface d'attaque de l'IoT | +1.8% | Nœuds urbains, s'étendant aux régions intérieures | Moyen terme (2–4 ans) |
| Afflux de capital-risque dans les fintechs en expansion réclamant une sécurité résiliente | +1.2% | Corridor São Paulo–Rio et pôles technologiques émergents | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Déploiement national d'Open Finance et de Pix générant de nouveaux vecteurs de menace
Pix a traité environ 3 milliards de transactions par mois au début de l'année 2024, attirant des logiciels malveillants sophistiqués tels que « PixPirate » qui détournent les virements mobiles [1]Roberto Campos Neto, « Relatório Pix Mensal », Banco Central do Brasil, bcb.gov.br. Soixante-dix pour cent de l'ensemble du trafic Pix provient désormais des smartphones, ce qui accroît l'exposition des terminaux. Étant donné qu'Open Finance permet aux utilisateurs de lier plusieurs comptes, les violations chez une institution se propagent latéralement à l'ensemble de l'écosystème. Les banques répondent en imposant des actualisations trimestrielles des modèles de détection de la fraude et en s'abonnant à des échanges partagés de renseignements sur les menaces. En conséquence, la demande de passerelles de sécurité API et de kits de développement logiciel (SDK) de sécurité mobile augmente plus rapidement que toute autre couche de protection au sein du marché brésilien de la cybersécurité.
Mandats gouvernementaux « Cloud en priorité » et GovCloud stimulant les dépenses de sécurité
Un décret présidentiel en 2024 oblige les agences fédérales à adopter par défaut les ressources cloud et à s'aligner sur les nouveaux cadres de politique nationale de cybersécurité [2]GSI/PR, « Política Nacional de Segurança Cibernética », Cabinet de sécurité institutionnelle, gov.br. Les équipes d'achat intègrent donc des outils de protection des charges de travail et d'audit de configuration dans chaque nouveau contrat SaaS. Des contrôles de référence uniformes raccourcissent le cycle de vente pour les fournisseurs disposant de certifications précoces, leur permettant de capter une part disproportionnée du marché brésilien de la cybersécurité dans les comptes du secteur public. Les effets de débordement atteignent les entités étatiques et municipales, car les subventions fédérales exigent le respect des spécifications GovCloud.
Montée en puissance des rançongiciels sur les infrastructures critiques après les élections de 2022
Les incidents de rançongiciels confirmés visant les services publics sont passés de zéro il y a dix ans à 16 en 2024 ; les experts affirment que le chiffre réel est plus élevé en raison des règles de divulgation volontaire. Des groupes criminels organisés exploitent les protocoles de contrôle industriel hérités, réduisant la fenêtre de temps disponible pour les défenseurs. Les services publics réorientent désormais leurs budgets de dépenses opérationnelles vers la segmentation des réseaux, l'externalisation des SOC pour les technologies opérationnelles (OT) et les niveaux de sauvegarde immuables. Par conséquent, les contrats axés sur les services dépassent les transactions d'équipements, ce qui renforce la croissance des services gérés au sein du marché brésilien de la cybersécurité.
Échéances de conformité au LGPD et à la résolution 4658 de la Banque centrale
La résolution CD/ANPD 15 oblige les organisations à divulguer les incidents importants à l'Autorité nationale de protection des données dans un délai de trois jours ouvrables, ce qui élève le niveau requis pour la détection et la réponse automatisées. Les institutions financières doivent également respecter la résolution 4658 de la Banque centrale, qui impose une conservation des journaux d'audit pendant cinq ans. Les entreprises intègrent désormais l'analyse comportementale des utilisateurs, la surveillance de l'intégrité des fichiers et le stockage immuable dans une seule et même pile de conformité. Cette convergence accélère l'adoption des plateformes et élargit le marché brésilien de la cybersécurité, car un seul investissement satisfait simultanément les objectifs de protection de la vie privée, de résilience et de prévention de la fraude.
Analyse de l'impact des facteurs de contrainte*
| Facteur de contrainte | Impact (~) % sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie aiguë d'analystes de SOC faisant monter les prix des MSSP | −1.8% | Plus sévère en dehors de São Paulo–Rio | Moyen terme (2–4 ans) |
| Dépréciation à deux chiffres du BRL face à l'USD comprimant les investissements d'importation d'équipements | −1.5% | Secteurs dépendants des importations à l'échelle nationale | Court terme (≤ 2 ans) |
| Systèmes hérités résistant à l'intégration avec les plateformes modernes de sécurité OT | −1.3% | Industrie manufacturière et services publics | Long terme (≥ 4 ans) |
| Écosystème VAR/MSSP très fragmenté en dehors du corridor São Paulo–Rio | −0.8% | Villes régionales et zones rurales | Moyen terme (2–4 ans) |
| Source: Mordor Intelligence | |||
Pénurie aiguë d'analystes de SOC faisant monter les prix des MSSP
Le Brésil forme moins de 8 000 spécialistes en cybersécurité par an, alors que le nombre de postes vacants dépasse 37 000, créant une inflation salariale et des retards dans les recrutements [3]Cetic.br, « Pesquisa TIC Empresas 2024 », NIC.br, cetic.br. La pénurie de talents fait monter les tarifs horaires des MSSP jusqu'à 35 % au-delà du corridor São Paulo-Rio, ce qui grève les budgets des provinces. De nombreuses entreprises de taille intermédiaire adoptent donc des plateformes de détection hébergées dans le cloud qui intègrent des mécanismes d'orchestration et des guides de procédures automatisés. Si cette évolution soutient la croissance des dépenses, le déficit de compétences ne se réduit que progressivement et constitue un frein structurel au marché brésilien de la cybersécurité.
Dépréciation à deux chiffres du BRL comprimant les investissements d'importation d'équipements
Le BRL a perdu plus de 10 % face à l'USD entre 2023 et 2024, renchérissant les prix des pare-feux et routeurs importés. Les cycles de renouvellement du matériel s'allongent désormais de quatre à six ans, retardant les revenus liés aux équipements. Les entreprises privilégient les licences logicielles facturées en monnaie locale, et les fournisseurs répondent en proposant des plans d'abonnement flexibles. Bien que la dépréciation freine les ventes de matériel à court terme, la transition plus large vers des modèles de dépenses opérationnelles favorise en définitive les services et les offres cloud au sein du marché brésilien de la cybersécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les services gagnent en importance à mesure que le déficit de compétences se creuse
Les solutions représentaient 66,35 % des dépenses de 2025, consolidant la part du marché brésilien de la cybersécurité pour les fournisseurs d'équipements et de logiciels. Les équipements de sécurité réseau et les pare-feux de nouvelle génération dominent, en particulier dans les environnements BFSI et télécommunications qui exigent une latence déterministe. Pourtant, les services croissent à un TCAC de 14,78 % car les directeurs des systèmes d'information (DSI) reconnaissent que les équipes internes ne peuvent pas suivre la complexité croissante de la détection. Les contrats de détection et réponse gérées incluent souvent des rapports de conformité, permettant aux acheteurs de rationaliser les outils redondants. Les fournisseurs intégrant des analyses basées sur l'apprentissage automatique dans les tableaux de bord de services se différencient et atteignent des tarifs premium.
L'essor des services reflète également la pression réglementaire : les audits LGPD demandent de plus en plus la preuve d'une surveillance continue, une exigence plus facilement satisfaite par des SOC externes. Les intégrateurs à l'échelle nationale rachètent donc des MSSP régionaux pour sécuriser les talents et l'implantation géographique, favorisant la consolidation. Sur l'horizon des prévisions, les offres groupées solution-service gagnent en popularité, brouillant les frontières traditionnelles et augmentant la valeur moyenne des contrats sur le marché brésilien de la cybersécurité.


Par mode de déploiement : la sécurité cloud s'approche de la parité
Les déploiements sur site représentaient 60,80 % des revenus de 2025, car les mandats de souveraineté des données ont historiquement favorisé le traitement local. Les systèmes bancaires de base, la signalisation des télécommunications et les réseaux de défense dépendent encore de matériel dédié et de segments isolés (air-gapped). La sécurité basée sur le cloud devrait toutefois se développer à un TCAC de 17,25 %, réduisant l'écart et transformant les schémas d'approvisionnement. L'édit « Cloud en priorité » du gouvernement oblige chaque nouveau projet d'agence à justifier pourquoi le cloud n'est pas viable, inversant ainsi la charge de la preuve.
Les prestataires de services répondent en construisant des zones de cloud souverain à São Paulo et Rio conformes aux règles de localisation du LGPD. Les hyperscaleurs s'associent aux opérateurs télécoms nationaux pour réduire la latence sur le dernier kilomètre et intégrer nativement des flux de renseignements sur les menaces. Les architectures hybrides dominent les feuilles de route de transition, permettant aux organisations de protéger les charges de travail sensibles sur site tout en exploitant les analyses cloud pour les applications accessibles depuis Internet. À mesure que la confiance dans la gestion des clés à distance mûrit, la sécurité cloud dépassera probablement un tiers de la taille totale du marché brésilien de la cybersécurité avant la fin de la période de prévision.
Par secteur d'activité des utilisateurs finaux : la santé progresse grâce aux mandats de protection des données
Le BFSI représentait 26,25 % des dépenses de 2025, consolidant son statut de principal acheteur car la pression liée à la fraude et les audits stricts de la Banque centrale imposent des mises à niveau continues des contrôles. Les institutions intègrent la biométrie comportementale avec la surveillance des transactions Pix, augmentant la part des licences d'analyse dans leur portefeuille. La santé, quant à elle, affiche le TCAC le plus élevé à 17,45 %, portée par l'expansion des dossiers numériques et les clauses du LGPD sur les données sensibles. Les hôpitaux déploient une micro-segmentation réseau à confiance zéro (zero-trust) pour stopper les déplacements latéraux des logiciels malveillants, et les assureurs santé exigent le chiffrement des données au repos avant de régler les sinistres liés aux violations.
Les environnements OT industriels accélèrent également leurs dépenses à mesure que la connectivité 5G relie des capteurs autrefois isolés derrière des lignes série. Les services publics ont migré le trafic SCADA vers des protocoles modernes, exposant les actifs hérités aux menaces acheminées par Internet. Comme les mandats réglementaires en matière de sécurité OT sont encore émergents, les premiers acteurs adoptent volontairement les cadres ISA/IEC 62443, établissant des normes de facto que les fournisseurs doivent respecter pour rester sur les listes de vendeurs agréés. Ce portefeuille d'investissements multi-sectoriels soutient une croissance à deux chiffres sur l'ensemble du marché brésilien de la cybersécurité.
Par taille des entreprises utilisatrices finales : les PME font de la sécurité un levier commercial
Les grandes entreprises ont contribué à hauteur de 71,60 % des revenus de 2025 en raison d'environnements complexes et multi-sites ainsi que d'exigences de surveillance 24h/24 et 7j/7. Leurs budgets soutiennent l'adoption précoce de la détection et réponse étendues (XDR) et de la simulation d'attaques et de violations. Les PME, en revanche, mènent la croissance à un TCAC de 13,74 % car les contrats de chaîne d'approvisionnement numérique exigent désormais la preuve de contrôles de sécurité de l'information. Les commerçants exportant via des marchés mondiaux doivent présenter des questionnaires de sécurité alignés sur les cadres ISO 27001 ou NIST ; le non-respect bloque les canaux de vente.
Les plateformes de sécurité cloud-natives tarifées par utilisateur ou par actif abaissent les barrières à l'adoption. Les agences de développement économique municipales proposent des formations subventionnées à la préparation aux cybermenaces, créant des syndicats d'achat mutualisés qui négocient des remises sur volume. Ces mécanismes étendent la couverture de sécurité plus rapidement que les subventions directes ne pourraient le faire, élargissant le marché brésilien de la cybersécurité sans fausser la concurrence. À mesure que les assureurs cyber intègrent l'attestation de sécurité dans leurs modèles de prime, les PME priorisent davantage leurs investissements.
Analyse géographique
La majeure partie des revenus de cybersécurité se concentre dans la région Sud-Est, où São Paulo abrite 80 % de la capacité nationale des centres de données et la majorité des équipes de réponse aux incidents de premier rang. Les entreprises dont le siège social est établi ici bénéficient de temps de réponse inférieurs à une heure et d'une cross-fertilisation plus rapide des renseignements sur les menaces. Les universités locales collaborent avec les banques pour organiser des compétitions de type capture-the-flag, élargissant le vivier de jeunes diplômés qualifiés. Ces facteurs renforcent la domination de São Paulo au sein du marché brésilien de la cybersécurité et attirent des investissements étrangers qui amplifient la maturité de l'écosystème.
Rio de Janeiro constitue le deuxième pôle, porté par les grands groupes énergétiques et les opérateurs d'infrastructures critiques. Les plateformes pétrolières offshore de la ville s'appuient sur des liaisons satellitaires à faible latence sécurisées par des surcouches de chiffrement dédiées. Les agences de développement régional offrent des incitations fiscales pour la création de SOC, attirant des prestataires de services gérés dans la zone portuaire. La cross-fertilisation entre les segments maritime et des services publics accélère l'adoption d'outils de détection adaptés aux environnements OT. À mesure que la 5G couvre les districts métropolitains, les opérateurs télécoms proposent des compléments de sécurité des terminaux avec le haut débit grand public, élargissant la portée du marché.
Les régions intérieures et septentrionales accusaient historiquement un retard, mais elles comblent l'écart grâce aux subventions fédérales qui exigent la conformité aux schémas directeurs GovCloud. Des États tels que Pernambuco et Ceará déploient des centres de données régionaux ancrés par des micro-réseaux à énergie renouvelable. Les innovateurs en agrotechnologie à Goiás sécurisent la télémétrie des drones via une authentification légère basée sur des certificats, démontrant que la productivité rendue possible par la cybersécurité s'étend désormais au-delà des corridors urbains. L'expansion des points d'échange Internet (IXP) régionaux réduit la latence pour le trafic de sécurité cloud, améliorant l'expérience utilisateur et encourageant davantage d'entreprises rurales à adopter des contrôles avancés. Collectivement, ces tendances étendent l'empreinte géographique du marché brésilien de la cybersécurité.
Paysage réglementaire
La gouvernance de la cybersécurité au Brésil est structurée par le Cabinet de sécurité institutionnelle (GSI) à travers la Politique nationale de cybersécurité (PNCiber) et la stratégie E-Ciber, ainsi que par l'application de la protection des données au titre de la LGPD (loi 13.709/2018) par l'Autorité nationale de protection des données (ANPD). Du côté de l'administration fédérale, le Décret 12.572 (août 2025) a établi la Politique nationale de sécurité de l'information (PNSI), renforçant les exigences de gouvernance pour les programmes de sécurité de l'information au sein des entités fédérales.
Les exigences en matière d'application et de déclaration continuent de renforcer les contrôles opérationnels. La Résolution 15/2024 de l'ANPD impose la déclaration des incidents de sécurité importants dans un délai de trois jours ouvrables, poussant les organisations vers une surveillance continue et une réponse aux incidents documentée. En 2026, l'Instrucao Normativa 09/2026 du GSI a renforcé le rôle formel du responsable de la sécurité de l'information au sein des entités fédérales. Le PL 4752/2025 (au Sénat) propose un Marco Legal da Ciberseguranca avec des normes techniques minimales et un concept d'autorité nationale, indiquant une évolution vers des obligations de cybersécurité plus standardisées dans tous les secteurs.
Analyse de la chaîne de valeur
La chaîne de valeur de la cybersécurité au Brésil s'étend des fournisseurs de technologies mondiaux et locaux (sécurité des terminaux, des réseaux, des identités, du cloud et des données), à la distribution via des VAR et des intégrateurs pilotés par les télécoms, jusqu'à la fourniture via des services professionnels et des fournisseurs de services de sécurité gérés (MSSP) exploitant des SOC concentrés autour de Sao Paulo et d'autres grands pôles. Du côté de la demande, les secteurs réglementés (notamment les charges de travail BFSI et du secteur public liées à la migration vers le cloud) influencent les exigences produits, l'organisation des achats et la préparation aux audits, tandis que les acheteurs d'infrastructures critiques combinent de plus en plus la visibilité OT, la segmentation et la sauvegarde immuable avec une surveillance 24 h/24 et 7 j/7.
Les cadres réglementaires et politiques influencent la manière dont les participants interagissent et les éléments qui circulent dans la chaîne. En vertu du Décret 12.572/2025, les agences fédérales doivent opérationnaliser des structures de gestion de la sécurité de l'information, ce qui accroît les exigences formelles en matière d'intégration des fournisseurs, de documentation de gouvernance de la sécurité et de preuves d'audit. La Résolution 15/2024 de l'ANPD standardise les exigences de déclaration des incidents, ce qui alimente ensuite la gestion des risques liés aux tiers et les accords de niveau de service contractuels pour la surveillance, la journalisation et la notification des violations. La volonté d'E-Ciber d'établir un modèle national de maturité en cybersécurité relève également le niveau d'exigence pour les fournisseurs de solutions et les partenaires de services souhaitant se qualifier pour les programmes du secteur public et des infrastructures critiques.
Paysage concurrentiel
Les fournisseurs mondiaux tels que Cisco, Fortinet et Microsoft dominent la sécurité réseau, la gestion des identités et la protection des charges de travail cloud. Leurs intégrations GovCloud précertifiées et leur télémétrie mondiale confèrent des avantages de confiance aux acheteurs réglementés. Pour localiser leurs offres, ils s'associent à des opérateurs télécoms et des prestataires de services gérés qui fournissent des interfaces en portugais et des modules de conformité LGPD. Cette symbiose approfondit la pénétration dans les agences fédérales et les banques de premier rang, soutenant des renouvellements de maintenance à marges élevées.
Les spécialistes locaux, dont Tempest Security Intelligence et Modulo, exploitent leur maîtrise culturelle et leur conseil sur mesure pour remporter des projets où la nuance réglementaire importe davantage que l'étendue technologique. Ils excellent dans les évaluations de préparation, l'analyse des lacunes LGPD et les contrats de réponse aux incidents. Beaucoup intègrent en marque blanche des moteurs XDR mondiaux, mais les enveloppent avec des guides de procédures spécifiques à la région qui traitent des vecteurs de fraude centrés sur Pix. Cette approche en couches permet d'obtenir un délai moyen de détection plus court que les modèles génériques, offrant une réduction mesurable du risque que les clients valorisent.
La fragmentation persiste dans les services de sécurité gérés, mais la consolidation s'accélère. Les acteurs internationaux ont commencé à acquérir des VAR régionaux pour établir des relations clients et honorer les obligations de niveau de service en dehors des pôles métropolitains. Les hyperscaleurs intègrent des MSSP sélectionnés dans les contrats de place de marché, récompensant les partenaires qui satisfont à l'attestation de cloud souverain. La pénurie de talents persistant, les justifications des fusions reposent sur la mutualisation des équipes SOC et la standardisation des guides de procédures plutôt que sur un simple accès géographique. Cette tendance à la consolidation élèvera progressivement la part de marché combinée des cinq premiers acteurs du marché brésilien de la cybersécurité, bien que les fournisseurs de niche survivront en se spécialisant dans la sécurité OT ou les services d'audit de la vie privée.
Leaders du secteur brésilien de la cybersécurité
IBM Corporation
Microsoft Corporation
Check Point Software Technologies Ltd.
Palo Alto Networks, Inc.
Cisco Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Une opportunité claire se situe dans les opérations de sécurité axées sur la conformité, capables de produire des preuves prêtes pour l'audit dans des environnements hybrides. La posture d'application de l'ANPD au titre de la LGPD, y compris ses exigences de notification des incidents (Résolution 15/2024, trois jours ouvrables), soutient la demande de détection et de réponse intégrées, de conservation des journaux et de contrats de réponse aux incidents pouvant être présentés aux régulateurs et aux assureurs. Dans le même temps, le cadre PNSI du gouvernement fédéral (Décret 12.572/2025) et la gouvernance de la cybersécurité menée par le GSI créent de l'espace pour les fournisseurs et intégrateurs capables de faire correspondre les contrôles à des référentiels standardisés et d'accélérer les achats pour les projets alignés sur GovCloud.
Le développement des talents et des compétences est un autre domaine d'investissement lié à des contraintes mesurables au Brésil. Le pays forme moins de 8 000 spécialistes en cybersécurité par an face à plus de 37 000 postes vacants, créant de l'espace pour la détection et la réponse gérées, les outils SOC pilotés par l'automatisation et les programmes de formation et de certification formels. Cela s'aligne sur des actions politiques telles que l'Instrucao Normativa 09/2026 du GSI, qui rehausse les exigences et le rôle stratégique des responsables de la sécurité de l'information au sein des entités fédérales, ainsi que sur des initiatives en faveur de la main-d'œuvre qui élargissent le vivier de talents, notamment l'accord entre Microsoft et SENAI-SP visant à former 50 000 personnes en cybersécurité d'ici fin 2026.
Développements récents du secteur
- Juin 2026 : Microsoft TIM Brasil a déployé Microsoft Defender XDR pour gérer la sécurité de 12 000 terminaux. Cette initiative accélère la modernisation de la sécurité des terminaux à travers le Brésil et signale une adoption rapide de la détection des menaces pilotée par l'IA à grande échelle.
- Février 2026 : Check Point Software Technologies a annoncé l'acquisition de Cyata, Cyclops et Rotate afin de renforcer sa stratégie de cybersécurité. Cela élargit les capacités locales et les guides opérationnels de détection des menaces et de réponse aux incidents.
- Décembre 2025 : Microsoft/SENAI-SP a signé un accord pour former 50 000 personnes en cybersécurité d'ici fin 2026. Ce développement des talents soutient les investissements en résilience des entreprises et contribue à combler le déficit de main-d'œuvre qualifiée au Brésil.


Cadre de la méthodologie de recherche et portée du rapport
Définition et périmètre du marché
Pour cette méthodologie, le marché brésilien de la cybersécurité couvre les dépenses en produits et services qui préviennent, détectent et répondent aux menaces numériques à travers les réseaux, les terminaux, le cloud, les applications et les données. La valeur est mesurée comme le revenu généré par les clients situés au Brésil, exprimé en USD.
Exclusions de périmètre : les achats d'antivirus destinés uniquement aux consommateurs et les systèmes de sécurité purement physiques sont exclus de ce dimensionnement du marché.
Aperçu de la segmentation
- Par offre
- Solutions
- Sécurité des applications
- Sécurité du cloud
- Sécurité des données
- Gestion des identités et des accès
- Protection des infrastructures
- Gestion intégrée des risques
- Sécurité réseau
- Sécurité des terminaux
- Services
- Services professionnels
- Services gérés
- Solutions
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Santé
- Informatique et télécommunications
- Industrie et défense
- Commerce de détail et commerce électronique
- Énergie et services publics
- Industrie manufacturière
- Autres
- Par taille des entreprises utilisatrices finales
- Grandes entreprises
- Petites et moyennes entreprises (PME)
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire est utilisée pour établir la première structure des signaux de la demande et pour maintenir des hypothèses réalistes concernant le Brésil. Nous partons d'indicateurs numériques et cyber publics qui reflètent la surface d'attaque, tels que les rapports sur les violations de données et les mises à jour de posture cyber nationale publiées par des organismes comme l'UIT, ainsi que les mises à jour publiques d'application liées à la LGPD.
Nous utilisons des ensembles de données publics et officiels pour comprendre où les budgets se concentrent généralement, tels que les publications de la Banque centrale du Brésil sur les volumes de paiement (utiles pour relier la pression liée à la fraude aux dépenses de sécurité), les séries macroéconomiques de l'IBGE, et les mises à jour télécoms et spectrales de l'Anatel qui reflètent les déploiements de connectivité. Cela est combiné avec les documents d'entreprise, les présentations aux investisseurs, les états financiers audités et une couverture presse crédible, puis complété par des abonnements payants pour les données financières des entreprises, les actualités et données financières, la recherche de brevets et le suivi des appels d'offres lorsque cela aide à valider des transactions importantes. Les sources documentaires citées ici ne sont pas exhaustives, et d'autres documents et bases de données publics ont été consultés à des fins de vérification croisée et de clarification.
Entretiens et enquêtes primaires
Le travail primaire est utilisé pour tester le réalisme des hypothèses issues de la recherche documentaire et combler les lacunes lorsque les données publiques sont limitées, en particulier concernant les fourchettes de prix, les cycles de renouvellement et la répartition entre la prestation en interne et l'externalisation des opérations de sécurité. Nous échangeons avec des acheteurs et des intégrateurs dans des secteurs réglementés et non réglementés au Brésil, puis nous revérifions des éléments tels que la pénétration de la sécurité gérée, l'adoption de la sécurité cloud et l'utilisation des contrats de réponse aux incidents avant de finaliser les totaux.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Niveau supérieur : 27 % | Dirigeants (CXO) : 17 % |
| Niveau intermédiaire : 56 % | Responsables fonctionnels/d'unité : 41 % |
| Acteurs plus petits : 17 % | Managers : 42 % |
Dimensionnement du marché et prévisions
Le modèle central est construit selon une approche descendante où les signaux de dépenses informatiques et numériques du Brésil sont reconstitués en un pool de dépenses de sécurité, puis filtrés par taux d'adoption selon les principaux groupes d'acheteurs et types de charges de travail. Pour rester ancré dans la réalité, nous corroborons les résultats avec des approximations ascendantes sélectives, telles que l'échantillonnage des valeurs contractuelles typiques pour les services gérés, la vérification des schémas de renouvellement et d'expansion, et la validation de quelques répartitions de revenus de fournisseurs liées au Brésil.
Les intrants utilisés dans le modèle incluent des indicateurs tels que la fréquence et la gravité des violations signalées, l'intensité de la migration vers le cloud, la croissance des paiements numériques (y compris l'expansion des transactions liées à Pix), et les évolutions de l'activité de conformité réglementaire liée à la LGPD. Nous suivons également la disponibilité des talents en sécurité et l'intensité de l'externalisation, car ces facteurs déplacent les budgets des outils vers les services. Pour les prévisions, une analyse de scénarios est utilisée autour des conditions macroéconomiques et de l'intensité des incidents, puis ces scénarios sont alignés avec les attentes des experts concernant l'évolution des prix de vente moyens (ASP) et la durée du cycle d'achat. Lorsque les signaux ascendants manquent pour les acheteurs plus petits, la gestion des lacunes utilise des fourchettes de dépenses au niveau sectoriel et des hypothèses de pénétration prudentes, qui sont revérifiées par des entretiens.
Validation des données et cycle de mise à jour
La validation s'effectue par triangulation entre les indicateurs de la demande, les signaux du côté de l'offre et les retours d'experts, puis par des vérifications d'écart par rapport aux séries macroéconomiques et d'adoption numérique. Si un résultat semble incohérent, nous réexaminons les hypothèses, revérifions les calculs et recontactons les répondants lorsqu'une variable clé, telle que le mix de services ou le calendrier de renouvellement, explique l'écart.
Avant validation finale, le modèle et le récit passent par des revues internes en plusieurs étapes afin de détecter tôt les écarts extrêmes, les effets de change et les problèmes de calendrier. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont déclenchées lorsqu'il y a des changements importants, tels que des évolutions majeures de l'application réglementaire, des incidents publics importants ou des changements d'échelle dans le rythme de déploiement du cloud et des télécoms. Juste avant la livraison, une dernière vérification est effectuée afin que les clients reçoivent la vue la plus récente.
Comparaison de la taille du marché brésilien de la cybersécurité de Mordor Intelligence avec d'autres estimations publiées
Les tailles de marché publiées pour la cybersécurité au Brésil peuvent différer même lorsque le sujet semble identique, car le périmètre sous-jacent du marché et les hypothèses de calendrier ne sont pas toujours alignés. Les différences proviennent généralement de ce qui est comptabilisé comme cybersécurité par opposition aux services informatiques adjacents, du moment retenu pour la conversion des devises, et du fait que l'estimation soit construite à partir de signaux de dépenses ou de revenus de fournisseurs.
Les abonnements antivirus destinés aux consommateurs sont hors du périmètre de Mordor Intelligence, ce qui a tendance à réduire le total par rapport aux sources qui incluent les achats de sécurité domestique dans le même chiffre global. Des écarts proviennent également de la manière dont la sécurité gérée est traitée, certaines estimations comptabilisant l'externalisation informatique plus large sous la sécurité, et de la logique des prix de vente moyens (ASP), où des hypothèses de croissance agressive des prix peuvent gonfler une prévision. La cadence de mise à jour compte également, car les fluctuations des taux de change et les libérations budgétaires provoquées par des incidents peuvent rapidement modifier une année donnée au Brésil.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 3,68 milliards USD (2025) | |
| Conseil sectoriel A | 3,00 milliards USD (2024) | Utilise une année de référence antérieure et rapporte souvent un instantané des dépenses influencé par la budgétisation à court terme, et peut appliquer un calendrier de conversion des devises différent, ce qui modifie le total en USD lors de la conversion à partir des valeurs locales. |
| Note de conseil B | 4,50 milliards USD (2029) | Présente une estimation ponctuelle prospective qui peut intégrer une croissance plus rapide des offres groupées orientées services, et peut inclure des travaux de gestion des risques informatiques adjacents à la cybersécurité, ce qui gonfle le chiffre à plus long terme. |
Pris ensemble, l'écart s'explique principalement par l'alignement des années et par ce qui est regroupé dans le panier de la cybersécurité, plutôt que par une simple question de calcul. Notre processus reste traçable car chaque étape se rattache à des signaux de demande clairs propres au Brésil, puis est testée par des entretiens afin que le chiffre final reste pratique à utiliser dans la planification.


Questions clés auxquelles répond le rapport
Quelle est la taille prévisionnelle du marché brésilien de la cybersécurité en 2031 ?
La taille du marché brésilien de la cybersécurité devrait atteindre 6,57 milliards USD d'ici 2031, contre 3,68 milliards USD en 2025 et 4,05 milliards USD en 2026.
Quel modèle de déploiement connaît la croissance la plus rapide ?
La sécurité basée sur le cloud se développe à un TCAC de 17,25 %, surpassant les déploiements sur site à mesure que les agences se conforment aux mandats « Cloud en priorité ».
Qu'est-ce qui explique la croissance rapide du secteur de la santé ?
La numérisation des dossiers patients et les exigences du LGPD stimulent les dépenses de cybersécurité dans le secteur de la santé à un TCAC de 17,45 %.
Comment la volatilité de la devise brésilienne affecte-t-elle les dépenses ?
La dépréciation du BRL augmente le coût des équipements importés, incitant à une transition vers des logiciels tarifés localement et des abonnements cloud.
Dernière mise à jour de la page le:


