
Tamaño y Participación del Mercado de Threat Hunting
Visión General del Mercado
| Período de Estudio | 2019 - 2030 |
|---|---|
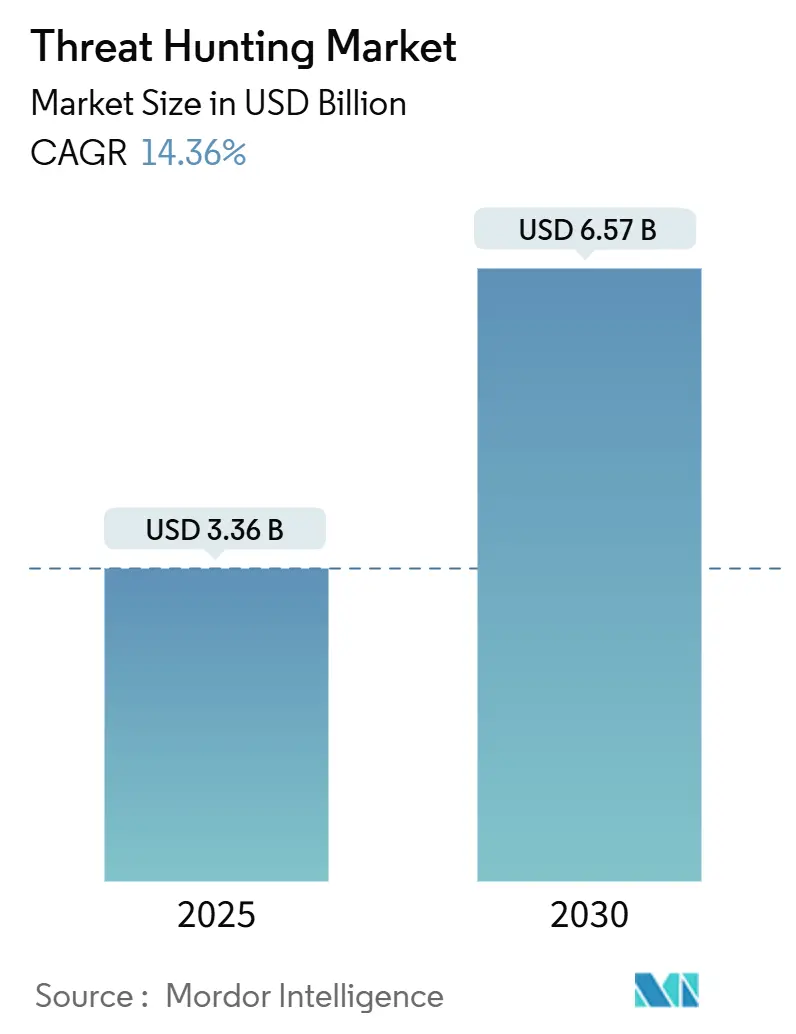
| Tamaño del Mercado (2025) | 3.36 Mil millones de dólares |
| Tamaño del Mercado (2030) | 6.57 Mil millones de dólares |
| Tasa de crecimiento (2025 - 2030) | 14.36 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
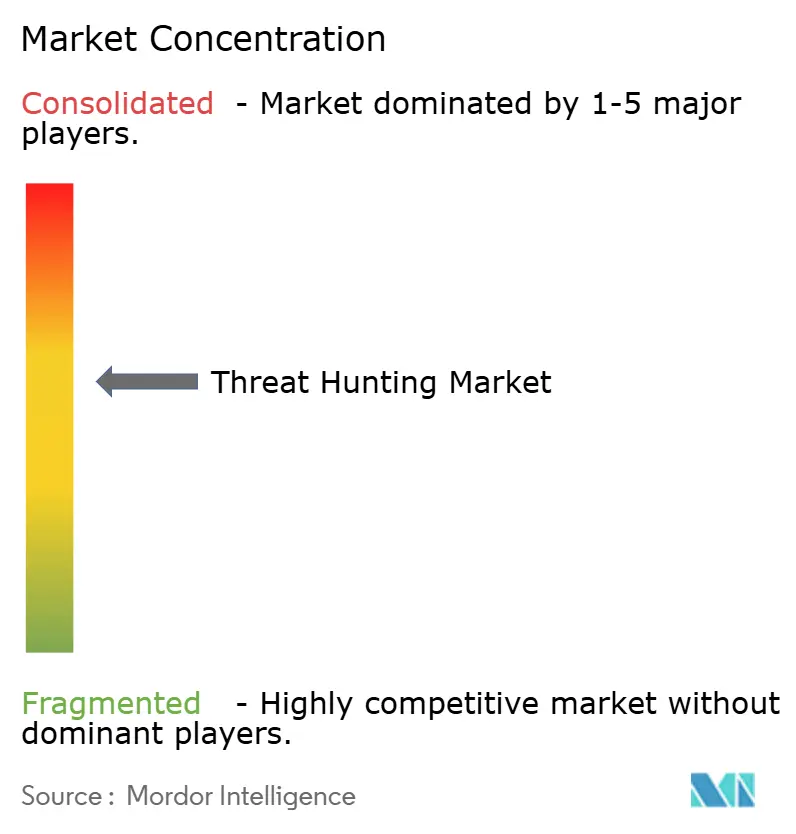
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Threat Hunting por Mordor Intelligence
El tamaño del mercado de threat hunting se situó en USD 3,36 mil millones en 2025 y se prevé que ascienda a USD 6,57 mil millones en 2030, avanzando a una CAGR del 14,36% durante el período. Las empresas están reasignando presupuestos desde defensas reactivas hacia el descubrimiento proactivo de amenazas, a medida que los adversarios habilitados por inteligencia artificial generativa, la expansión de las superficies de ataque en la nube y las estrictas regulaciones aumentan la exposición al riesgo. Las entidades financieras enfrentan nuevas normativas como la Ley de Resiliencia Operativa Digital de la UE, lo que motiva un mayor gasto en monitoreo continuo y respuesta a incidentes. Al mismo tiempo, los ataques a gran escala a la cadena de suministro y el malware polimórfico están erosionando la confianza en la detección basada en firmas, fomentando la adopción de análisis impulsados por inteligencia artificial. Las estrategias de los proveedores ahora giran en torno a la unificación de SIEM y XDR en plataformas únicas para reducir la proliferación de herramientas, mientras que los proveedores de detección gestionada cubren las brechas de personal ofreciendo experiencia en hunting llave en mano. Fusiones como Cisco–Splunk y Palo Alto Networks–QRadar indican una carrera por controlar la pila de operaciones de seguridad de próxima generación.
Conclusiones Clave del Informe
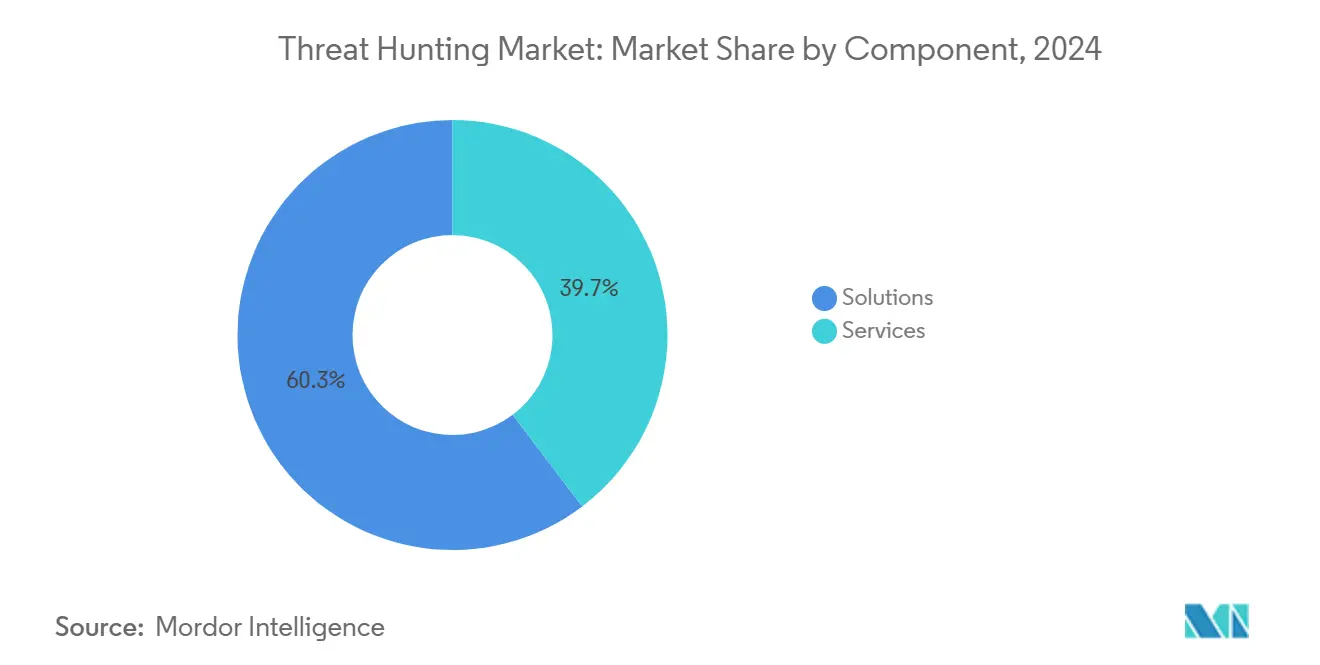
- Por componente, las soluciones representaron el 60,3% de la participación del mercado de threat hunting en 2024, mientras que se proyecta que los servicios se expandan a una CAGR del 15,5% hasta 2030.
- Por modo de implementación, la nube representó el 54,5% del tamaño del mercado de threat hunting en 2024 y se prevé que crezca a una CAGR del 15,8% para 2030.
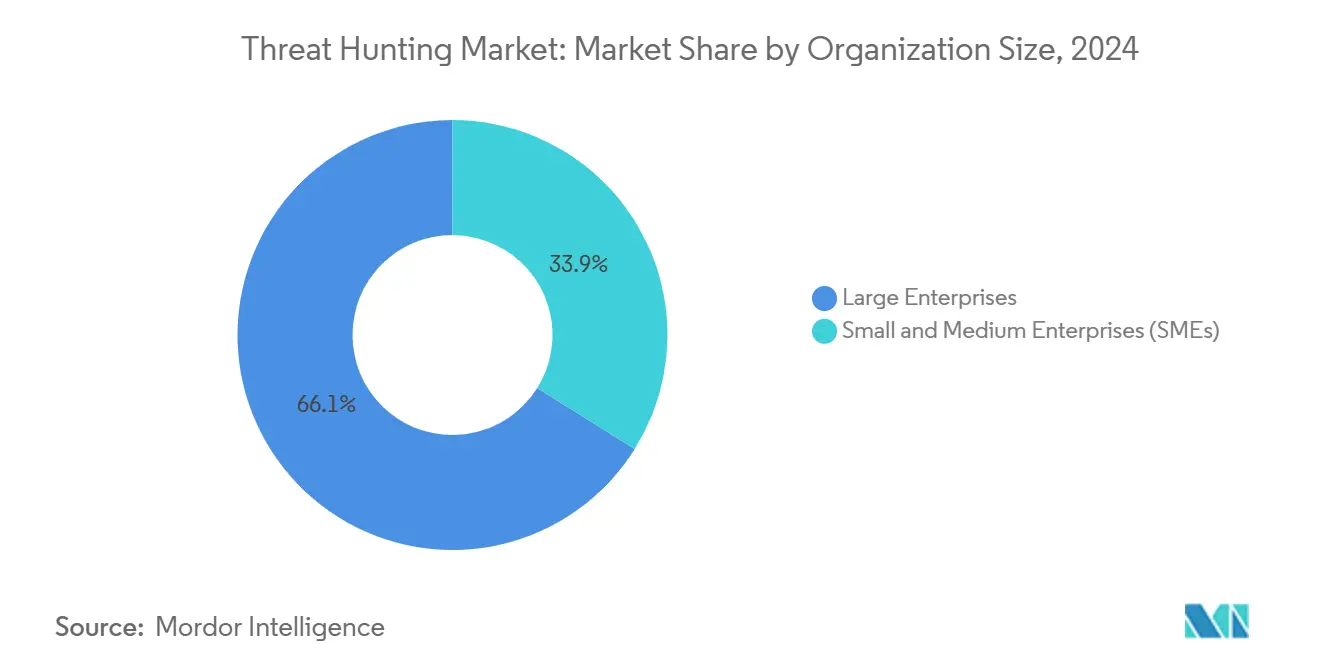
- Por tamaño de organización, las grandes empresas capturaron el 66,1% del tamaño del mercado de threat hunting en 2024, mientras que las pymes avanzan a una CAGR del 16,2% hasta 2030.
- Por vertical industrial, BFSI lideró con una participación del 29,8% en el mercado de threat hunting en 2024 y crece a una CAGR del 15,3% hasta 2030.
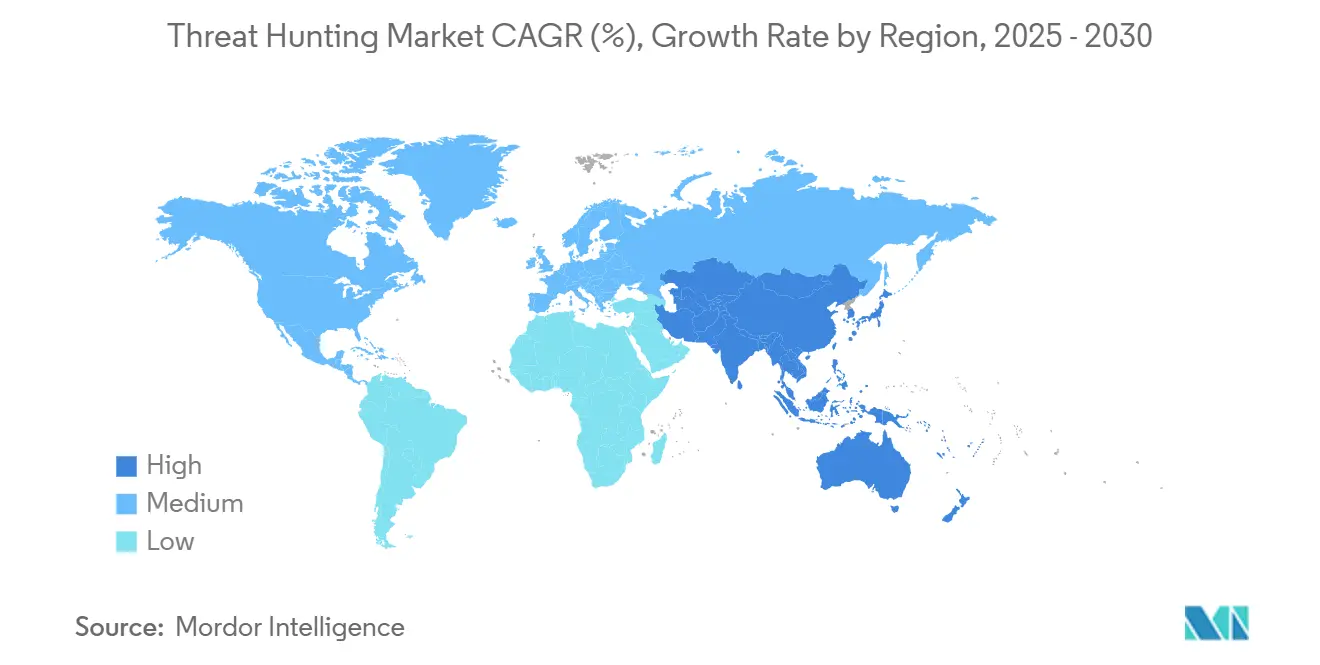
- Por geografía, América del Norte mantuvo una participación del 44,4% en 2024; Asia-Pacífico registra la CAGR regional más rápida del 15,9% hasta 2030.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| El triaje asistido por IA reduce el tiempo medio de detección | +3.2% | Global, adopción temprana en América del Norte y la UE | Corto plazo (≤ 2 años) |
| La consolidación de la pila XDR habilita la telemetría de hunting | +2.8% | América del Norte y la UE como núcleo, expandiéndose a Asia-Pacífico | Mediano plazo (2-4 años) |
| Los ataques a cargas de trabajo en la nube se disparan tras la reutilización de código GenAI | +2.1% | Global, pronunciado en regiones nativas de la nube | Corto plazo (≤ 2 años) |
| Las normas obligatorias de ciberresiliencia elevan el gasto | +1.9% | UE y América del Norte, con efecto secundario en los centros financieros de Asia-Pacífico | Mediano plazo (2-4 años) |
| Los paquetes de venta adicional de MDR incluyen hunting proactivo | +1.7% | Global, más fuerte en mercados con escasez de talento | Largo plazo (≥ 4 años) |
| Programas nacionales de intercambio de datos en ciberrangos | +1.4% | Iniciativas gubernamentales de EE. UU., la UE y Singapur | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
El Triaje Asistido por IA Reduce el Tiempo Medio de Detección
Los centros de operaciones de seguridad que integran triaje de inteligencia artificial generativa reducen a la mitad el tiempo de detección al tiempo que recortan el costo computacional en un 50%, transformando la economía de la respuesta a incidentes. Charlotte AI de CrowdStrike procesa un promedio de 4.484 alertas diarias de forma automática, permitiendo que los analistas se concentren en investigaciones profundas. El beneficio se amplifica por una brecha de personal de 4,8 millones de personas que deja el 28% de los roles en los centros de operaciones de seguridad sin cubrir.[1] Los agentes de inteligencia artificial mantienen memoria contextual entre eventos y se adaptan a nuevas tácticas; sin embargo, el 74% de los profesionales aún considera que el panorama es el más difícil en cinco años, lo que subraya la necesidad de supervisión humana.
La Consolidación de la Pila XDR Abre Telemetría de Hunting a Nivel de API
Las plataformas unificadas de operaciones de seguridad ahora ofrecen más del 99% de precisión en correlación y recuperan 7,2 millones de horas de analistas anualmente al armonizar los flujos de datos de endpoints, redes e identidades.[2] Las API abiertas permiten a los cazadores de amenazas ejecutar consultas sobre conjuntos de eventos de 100.000 filas en tiempo casi real, reemplazando la unión manual de datos que antes ocultaba los ataques multivectoriales. La unificación de plataformas también automatiza la respuesta, permitiendo que XDR coordine acciones de contención en todos los controles de forma simultánea. Los equipos de adquisiciones clasifican cada vez más la amplitud de la telemetría por encima de la profundidad de características puntuales, inclinando la ventaja competitiva hacia los proveedores con ecosistemas de integración maduros.
Aumento de los Ataques a Cargas de Trabajo en la Nube tras la Reutilización de Código GenAI
Las intrusiones en la nube aumentaron un 75% después de que los desarrolladores comenzaran a incorporar código generado por inteligencia artificial que a menudo contiene vulnerabilidades latentes. Los atacantes explotan estas fallas con malware polimórfico y phishing elaborado por máquinas, mientras que los proyectos de "IA en la sombra" aumentan los puntos ciegos. Solo el 38% de las empresas cuenta con estrategias de mitigación para los riesgos del desarrollo con inteligencia artificial. Por lo tanto, las herramientas de seguridad nativas de la nube deben añadir protección en tiempo de ejecución específica para inteligencia artificial a fin de identificar la manipulación de modelos y los prompts weaponizados.
Las Normas Obligatorias de Ciberresiliencia Elevan los Presupuestos de Hunting
La DORA de la UE exige pruebas de penetración dirigidas por amenazas cada tres años, lo que impulsa a las entidades financieras a construir detección en tiempo real y monitoreo continuo. El incumplimiento puede costar hasta el 2% de la facturación, lo que obliga al 89% de las organizaciones a ampliar su plantilla de ciberseguridad. Normas similares de divulgación de la SEC en EE. UU. impulsan inversiones paralelas, creando un aumento sostenido en los presupuestos destinados a plataformas de threat hunting y analistas especializados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de talento en threat hunting | −2.1% | Global, aguda en América del Norte y la UE | Largo plazo (≥ 4 años) |
| Fatiga de alertas por telemetría ruidosa | −1.8% | Global, especialmente en entornos con muchas herramientas | Mediano plazo (2-4 años) |
| Aumento de los costos operativos de los centros de operaciones de seguridad | −1.2% | Global | Mediano plazo (2-4 años) |
| Barreras de soberanía de datos al flujo de telemetría | −1.0% | Europa y determinadas jurisdicciones de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Escasez de Talento en Threat Hunting Infla los Costos de los Centros de Operaciones de Seguridad
El hunting sofisticado requiere habilidades poco comunes que combinan la forense de redes y el análisis del comportamiento de los adversarios; el 28% de los puestos permanece vacante, y los equipos con personal insuficiente enfrentan costos de brechas de USD 4,56 millones frente a sus pares. Aunque la inteligencia artificial automatiza el triaje, la demanda de cazadores de amenazas de nivel intermedio supera la oferta, lo que obliga a ofrecer paquetes salariales premium y a depender de servicios gestionados.
La Fatiga de Alertas por Telemetría Ruidosa Reduce el Retorno de Inversión del Hunting
Los analistas de los centros de operaciones de seguridad clasifican miles de alertas diariamente, lo que genera agotamiento e incidentes no detectados. Las altas tasas de falsos positivos degradan los modelos de aprendizaje automático, creando un ciclo de retroalimentación de ruido. Las brechas de habilidades agravan aún más el problema, ya que el 60% de los profesionales afirma que la escasez de personal debilita las defensas. Las organizaciones ahora exigen soluciones que enriquezcan y desdupliquen la telemetría antes de que llegue a los analistas humanos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios se Aceleran a Pesar del Dominio de las SolucionesLas soluciones representaron el 60,3% del mercado de threat hunting en 2024, ya que las empresas invirtieron en motores de detección y consolas de análisis que forman la columna vertebral operativa. Sin embargo, el segmento de servicios avanza más rápido, registrando una CAGR del 15,5%, porque las empresas tienen dificultades para contratar especialistas. Los proveedores de Detección y Respuesta Gestionada agrupan el hunting proactivo con el monitoreo tradicional, permitiendo a los clientes externalizar la experiencia mientras conservan el control sobre los manuales de respuesta. Los proveedores han ampliado la habilitación de socios, evidenciada por más de 1.000 consultores certificados para una sola plataforma, lo que muestra la trayectoria híbrida de tecnología más servicios. La regulación amplifica la demanda, ya que los auditores externos aceptan cada vez más las certificaciones de terceros sobre las capacidades de hunting. A medida que los servicios maduran, la diferenciación pasa del volumen de personal a la inteligencia de amenazas contextual adaptada al sector del cliente.
Con la escasez de habilidades, las empresas ven la experiencia externa como un seguro de riesgo, y los modelos de consumo están pasando a ser basados en resultados en lugar de en esfuerzo. Los fabricantes de plataformas ahora incorporan servicios profesionales en los niveles de suscripción, fusionando actualizaciones de software y manuales de hunting en un único contrato. El mercado de threat hunting, por lo tanto, difumina la línea entre producto y servicio, generando ofertas integradas que abordan los requisitos de tecnología, proceso y personas en un solo paquete.
Por Modo de Implementación:
El Dominio de la Nube Refleja la Evolución de XDRLas implementaciones en la nube generaron el 54,5% de los ingresos de 2024 y se proyecta que registren una CAGR del 15,8%, lo que subraya la atracción gravitacional de la centralización de la telemetría. La consolidación de registros en lagos de datos elásticos permite búsquedas de alta velocidad en endpoints, redes e identidades sin hardware local. Los proveedores lanzan nuevos análisis semanalmente, manteniendo las defensas actualizadas sin ciclos de actualización por parte del cliente. Las implementaciones locales siguen siendo necesarias para la soberanía de datos o entornos con aislamiento de red, aunque su crecimiento se rezaga debido a las cargas de gasto de capital y la limitada amplitud analítica. La visibilidad híbrida se ha convertido en un requisito básico, lo que obliga a los proveedores de dispositivos heredados a reformular sus ofertas en formatos gestionados desde la nube.
Las arquitecturas en la nube sustentan los conceptos de centros de operaciones de seguridad autónomos que trasladan la correlación diaria a agentes de máquina, liberando a los humanos para el threat hunting. El cómputo de pago por uso también reduce las barreras de entrada para las pymes, alineando el costo con las cargas de trabajo de investigación reales. A medida que los modelos de inteligencia artificial generativa escalan, la nube juega un papel fundamental al proporcionar los clústeres de GPU necesarios para la inferencia en tiempo real sobre archivos de telemetría de varios años. En consecuencia, la elección de implementación se correlaciona cada vez más con la riqueza analítica y el tiempo de detección.
Por Tamaño de Organización:
Las Pymes Impulsan el Crecimiento a través de la DemocratizaciónLas grandes empresas aún representan el 66,1% de los ingresos porque gestionan complejos entornos híbridos y tienen mayor exposición al costo de las brechas. No obstante, las pymes exhiben la trayectoria más rápida, creciendo un 16,2% anualmente a medida que las plataformas gestionadas empaquetan la experiencia en suscripciones asequibles. Las consolas nativas de la nube con constructores de consultas intuitivos permiten a los equipos de TI con personal limitado ejecutar hunts que antes requerían analistas certificados. La regulación también incorpora a las empresas más pequeñas en el ámbito del cumplimiento; la NIS2 de la UE ahora cubre a empresas con más de 50 empleados e ingresos de EUR 10 millones (USD 11,7 millones).[3] En consecuencia, los comités de riesgo a nivel de consejo en las empresas del mercado medio aprueban presupuestos para la detección proactiva, considerándola un habilitador de la confianza del cliente.
Los proveedores de servicios adaptan paquetes que combinan agentes de endpoint, sensores de red y cobertura de analistas las 24 horas del día, los 7 días de la semana, comercializados como "centro de operaciones de seguridad virtual". La facturación mensual flexible se adapta a las restricciones de flujo de caja típicas de las empresas del mercado medio. Esta democratización impulsa una base de instalación más amplia y aumenta el volumen de telemetría, lo que a su vez mejora los modelos de aprendizaje automático para todos los clientes a través del aprendizaje federado.
Por Vertical Industrial:
El Liderazgo de BFSI Refleja la Presión RegulatoriaEl sector BFSI representó el 29,8% de los ingresos en 2024, ya que los servicios financieros siguen siendo objetivos principales para el robo de credenciales y la interrupción de los sistemas de pago. Los costos promedio de las brechas alcanzaron los USD 4,88 millones, lo que justifica una inversión sostenida en análisis de comportamiento y hunting continuo. Los mandatos regulatorios prescriben la notificación de incidentes en tiempo casi real, elevando el descubrimiento proactivo de mejor práctica a obligación legal. TI y Telecomunicaciones le siguen de cerca, ya que la infraestructura troncal enfrenta intrusiones patrocinadas por estados, mientras que el sector Salud se acelera debido a las vulnerabilidades de los dispositivos médicos y las sanciones por privacidad de datos. Gobierno y Defensa siguen siendo adoptantes constantes, centrados en las técnicas de los estados-nación y el intercambio de datos entre agencias. La adopción en Manufactura aumenta después de que los actores de ransomware se desplazaron hacia los sistemas de control industrial, afectando al 68% de los incidentes de ransomware industrial en el primer trimestre de 2025.[4]
La inteligencia de amenazas específica del sector se ha convertido en un diferenciador, con proveedores que elaboran manuales para el fraude en pagos, el sabotaje de tecnología operativa o la exfiltración de datos de pacientes. Esta particularidad vertical aumenta los costos de cambio y fomenta los contratos a largo plazo, reforzando la visibilidad de los ingresos para los proveedores.
Análisis Geográfico
Mercado de Threat Hunting en América del Norte
América del Norte concentró el 44,4% de los ingresos de 2024 gracias a las elevadas primas de ciberseguros, los maduros regímenes de cumplimiento normativo y la adopción temprana de la detección asistida por inteligencia artificial. El gasto se concentra en los centros financieros y las agencias federales que desarrollaron los primeros manuales de threat hunting tras las brechas masivas en cadenas de suministro. La presencia de proveedores sigue siendo densa, lo que favorece ciclos ágiles de prueba de concepto con clientes e integraciones multiplataforma.
Mercado de Threat Hunting en Europa
Europa ocupa el segundo lugar, impulsada por NIS2 y DORA, que estandarizan las bases de resiliencia en todo el mercado único. La Ley de Solidaridad Cibernética de la UE canaliza además inversiones hacia sistemas de alerta transfronteriza, estimulando la demanda de plataformas capaces de segmentar datos en entornos multitenant.[5] Las leyes de soberanía de datos obligan, no obstante, a contar con centros de nube regionales y funciones de cifrado en reposo.
Mercado de Threat Hunting en APAC, América del Sur y MEA
Asia-Pacífico registra la expansión más rápida con una CAGR del 15,9%, lo que refleja la rápida digitalización de las economías de la ASEAN y el creciente escrutinio regulatorio en India, Japón y Australia. Las inversiones se centran en despliegues basados en la nube y servicios gestionados que sortean la escasez de talento. América del Sur, Oriente Medio y África representan oportunidades emergentes a medida que los gobiernos modernizan los servicios de administración electrónica y las defensas de infraestructuras críticas. En todas las regiones, los intercambios público-privados de inteligencia sobre amenazas catalizan la adopción de plataformas al alinear las herramientas con las doctrinas nacionales de ciberseguridad.
Panorama Competitivo
La consolidación está redefiniendo los contornos competitivos a medida que la unificación de plataformas supera a la detección puntual. La adquisición de Splunk por parte de Cisco por USD 28 mil millones, el acuerdo de QRadar de Palo Alto Networks por USD 500 millones y la adquisición de forense en la nube por parte de Darktrace ilustran la prima otorgada a la amplitud de la telemetría. Los compradores ven las suites integradas de SIEM más XDR como antídotos a la fatiga de alertas al correlacionar señales en un único tejido de datos. Esto favorece a las empresas con amplios presupuestos de I+D capaces de fusionar análisis de red, endpoint e identidad bajo una única interfaz de usuario.
Los competidores de nivel medio se posicionan en torno a arquitecturas nativas de inteligencia artificial: SentinelOne comercializa un centro de operaciones de seguridad autónomo que reduce los puntos de contacto humanos; la tecnología de grafos en la nube de Lacework atrajo interés de adquisición por permitir la detección de anomalías de alta fidelidad. Las asociaciones de coinnovación también proliferan, como la colaboración de inteligencia artificial agéntica entre CrowdStrike y NVIDIA destinada a acelerar la inferencia en cargas de trabajo de seguridad.
Las barreras de entrada se concentran en el talento en ciencia de datos, la telemetría curada y los ecosistemas de mercado que vinculan a los socios en modelos de reparto de ingresos. Sin embargo, existe espacio en blanco para paquetes de contenido verticalizados y análisis que preserven la privacidad y se alineen con los estatutos de privacidad diferencial. En última instancia, la ventaja competitiva recae en los proveedores que demuestran reducciones medibles en el tiempo medio de respuesta al tiempo que reducen el costo total de propiedad.
Líderes de la Industria de Threat Hunting
-
IBM Corporation
-
Cisco Systems, Inc.
-
Google LLC
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Threat Hunting Empresas cubiertas en este informe
- IBM Corporation
- Cisco Systems, Inc.
- Google LLC
- CrowdStrike Holdings, Inc.
- Trellix
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Rapid7, Inc.
- Elastic N.V.
- Splunk Inc.
- Darktrace plc
- Arctic Wolf Networks, Inc.
- Securonix, Inc.
- Recorded Future, Inc.
- Cybereason Inc.
- Kaspersky Lab JSC
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
Desarrollos recientes de la industria en Mercado de Threat Hunting
- Junio de 2025: CrowdStrike y Microsoft anunciaron una colaboración para armonizar la atribución de ciberamenazas mediante el mapeo de alias de adversarios entre proveedores.
- Marzo de 2025: CrowdStrike se asoció con NVIDIA para avanzar en la inteligencia artificial agéntica en ciberseguridad, aumentando la velocidad de triaje de Charlotte AI al tiempo que reduce a la mitad el consumo computacional.
- Enero de 2025: Darktrace adquirió Cado Security para profundizar en el análisis impulsado por inteligencia artificial y las capacidades de forense en la nube en entornos multinube.
- Enero de 2025: La Ley de Solidaridad Cibernética de la UE entró en vigor, estableciendo un Sistema Europeo de Alerta de Ciberseguridad y un Mecanismo de Emergencia.
Alcance del Informe Global del Mercado de Threat Hunting
Resumen de la segmentación
| Soluciones |
| Servicios |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas (Pymes) |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Defensa |
| Manufactura |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Modo de Implementación | Local | ||
| Nube | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas (Pymes) | |||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros (BFSI) | ||
| TI y Telecomunicaciones | |||
| Salud y Ciencias de la Vida | |||
| Gobierno y Defensa | |||
| Manufactura | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| España | |||
| Rusia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | |||
| Turquía | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de threat hunting?
El mercado está valorado en USD 3,36 mil millones en 2025.
¿A qué velocidad se espera que crezca el mercado de threat hunting?
Se prevé que registre una CAGR del 14,36% y alcance los USD 6,57 mil millones en 2030.
¿Qué región se está expandiendo más rápidamente?
Asia-Pacífico registra la CAGR regional más alta del 15,9% hasta 2030.
¿Por qué los servicios crecen más rápido que las soluciones?
Las empresas enfrentan una brecha de talento de 4,8 millones de personas, por lo que externalizan cada vez más el hunting proactivo a proveedores gestionados.