
Tamaño y Participación del Mercado de Ciberseguridad para el Gobierno y el Sector Público
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
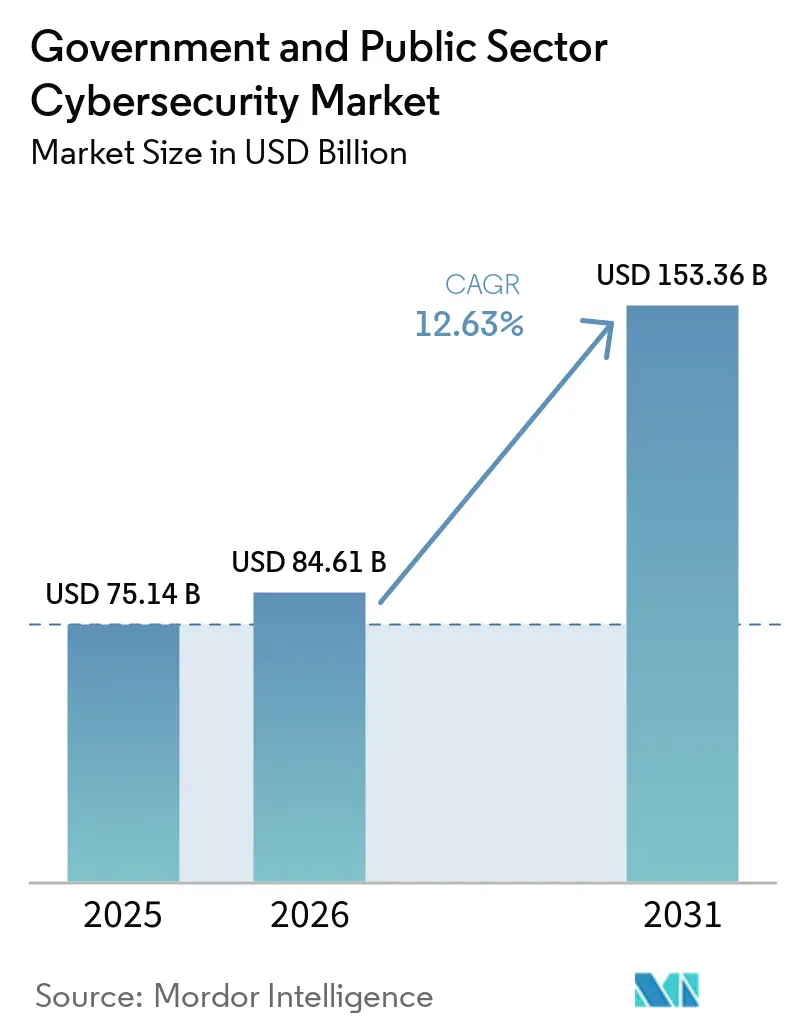
| Tamaño del Mercado (2026) | 84.61 Mil millones de dólares |
| Tamaño del Mercado (2031) | 153.36 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 12.63 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad para el Gobierno y el Sector Público por Mordor Intelligence
Se espera que el tamaño del mercado de ciberseguridad para el gobierno y el sector público aumente de USD 75,14 mil millones en 2025 a USD 84,61 mil millones en 2026 y alcance USD 153,36 mil millones en 2031, creciendo a una CAGR del 12,63% durante 2026-2031. Una mayor alineación entre la planificación de la defensa nacional y la resiliencia cibernética, el aumento de los volúmenes de ataques que difuminan la línea entre el espionaje y el sabotaje, y los mandatos de cumplimiento como la Directiva NIS2 de la Unión Europea están sosteniendo una expansión de dos dígitos. Los programas de subvenciones federales en los Estados Unidos y Australia, junto con los requisitos de nube soberana en Japón y Alemania, están impulsando la adquisición de plataformas integradas que consolidan la seguridad de redes, la nube y la identidad. Al mismo tiempo, el déficit crónico de profesionales con habilitación de seguridad y la persistencia de mainframes heredados están prolongando los compromisos de servicios, orientando el gasto hacia ofertas de detección gestionada, respuesta y asesoría. Los proveedores que pueden ofrecer equipos listos para habilitación de seguridad están captando reasignaciones presupuestarias antes reservadas para licencias de software de uso exclusivo.
Conclusiones Clave del Informe
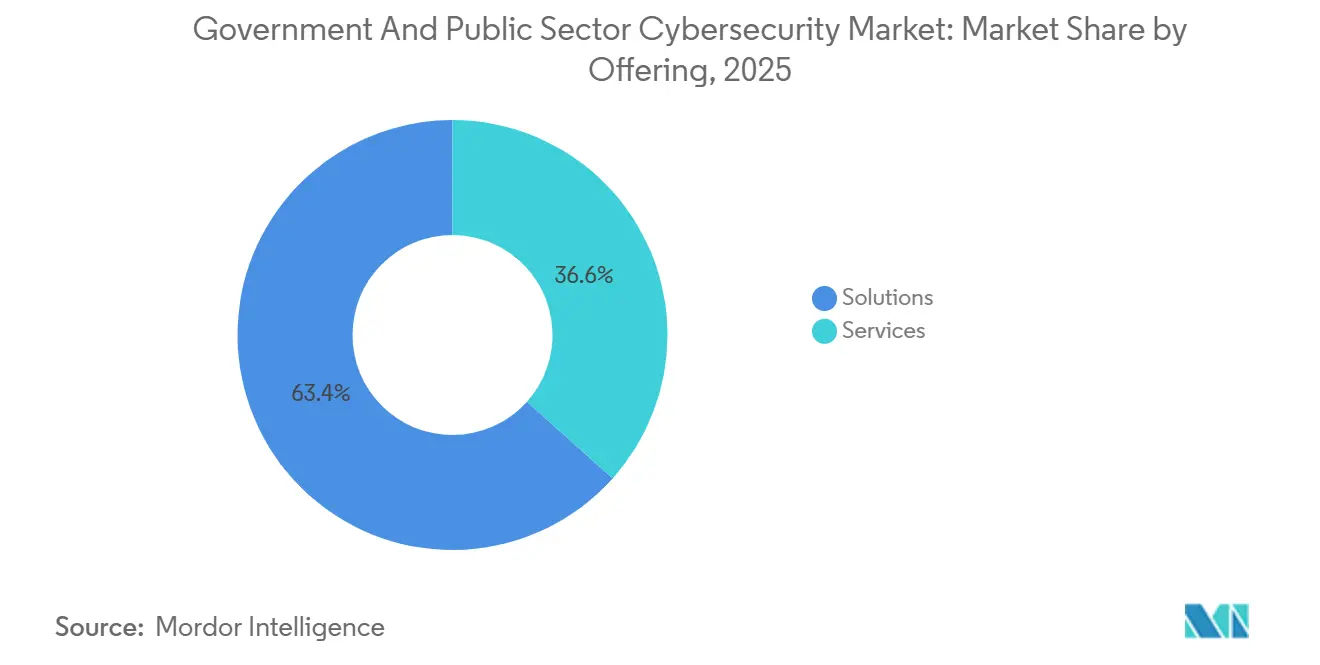
- Por oferta, las soluciones lideraron con el 63,38% de la participación del mercado de ciberseguridad para el gobierno y el sector público en 2025, mientras que se prevé que los servicios se expandan a una CAGR del 13,23% hasta 2031.
- Por modo de implementación, las instalaciones locales mantuvieron el 58,36% del tamaño del mercado de ciberseguridad para el gobierno y el sector público en 2025, aunque se proyecta que las implementaciones en la nube crezcan a una CAGR del 13,24% hasta 2031.
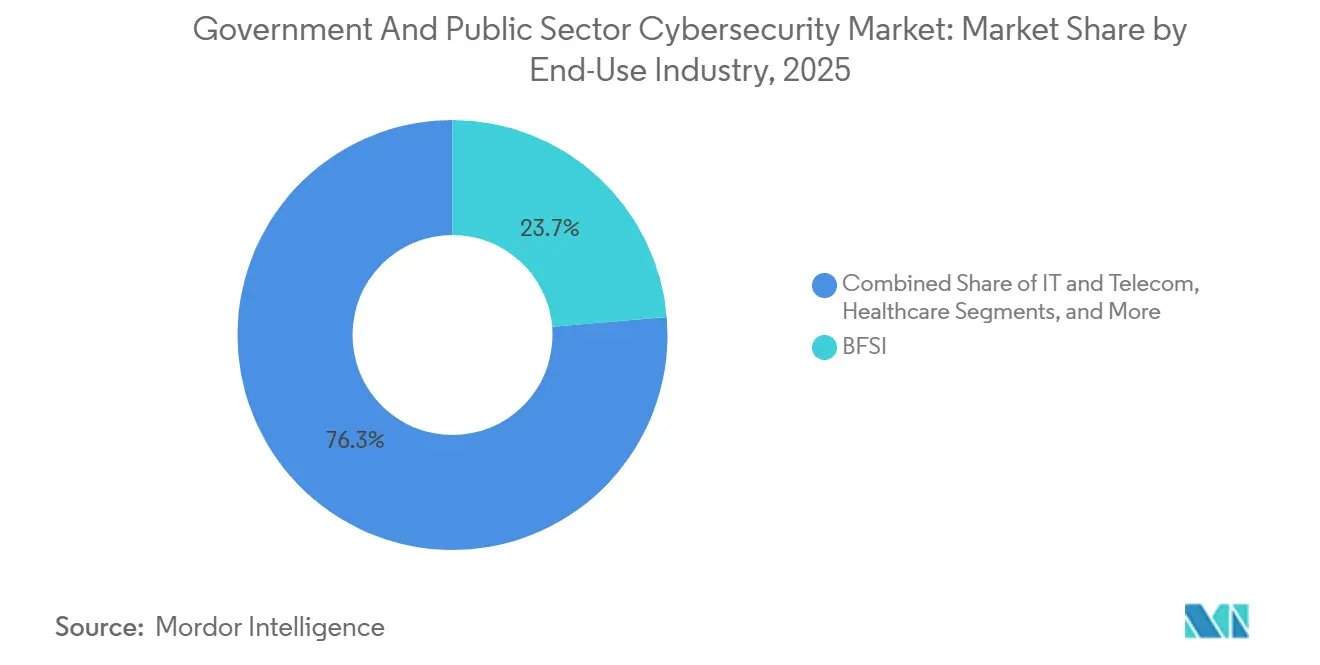
- Por industria de uso final, la banca, los servicios financieros y los seguros captaron el 23,67% del gasto en 2025, mientras que la salud avanza a una CAGR del 14,12% hasta 2031.
- Por tamaño de empresa, las grandes entidades representaron el 70,53% del tamaño del mercado de ciberseguridad para el gobierno y el sector público en 2025, pero las pequeñas y medianas empresas están creciendo a una CAGR del 12,86% hasta 2031.
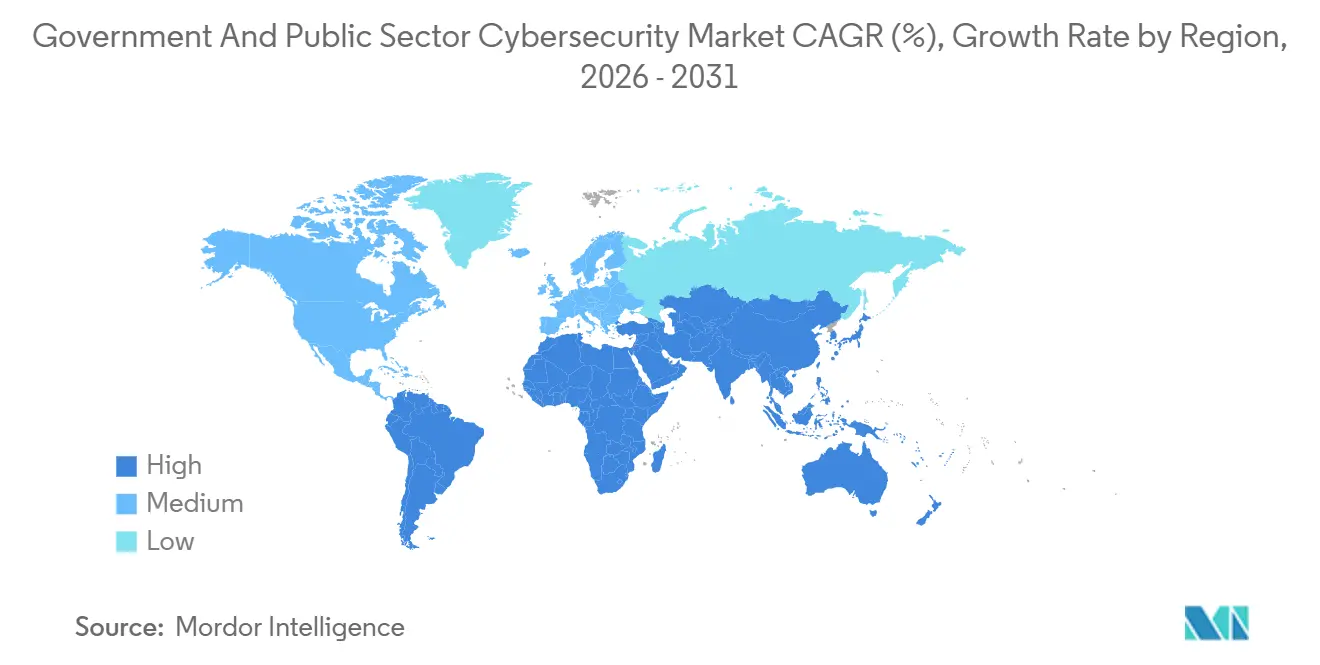
- Por geografía, América del Norte retuvo el 34,81% de la participación en 2025, y Asia Pacífico es la región de más rápido crecimiento con una CAGR del 13,48% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de las Amenazas Cibernéticas de Estados-Nación Dirigidas a la Infraestructura Gubernamental | +2.8% | Global, con intensidad aguda en América del Norte, Europa y Asia Pacífico | Corto plazo (≤ 2 años) |
| Proliferación de Mandatos de Seguridad de Confianza Cero y Centrados en la Identidad | +2.3% | América del Norte y Europa, con expansión hacia Asia Pacífico | Mediano plazo (2-4 años) |
| Aumento de la Migración Gubernamental a la Nube y Adopción de Entornos Híbridos | +2.1% | Global, liderado por América del Norte y Europa | Mediano plazo (2-4 años) |
| Introducción de Objetivos de Rendimiento en Ciberseguridad y Programas de Financiamiento | +1.6% | América del Norte, con adopción incipiente en Europa y Asia Pacífico | Corto plazo (≤ 2 años) |
| Despliegue Rápido de Plataformas de Ciberdefensa Impulsadas por IA en los Centros de Operaciones de Seguridad del Sector Público | +1.4% | América del Norte y Europa, programas piloto en Asia Pacífico | Mediano plazo (2-4 años) |
| Transición hacia Nubes Soberanas y Comunitarias para Cumplir con los Requisitos de Residencia de Datos | +1.2% | Asia Pacífico, Europa y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de las Amenazas Cibernéticas de Estados-Nación Dirigidas a la Infraestructura Gubernamental
Los grupos de amenazas persistentes avanzadas intensificaron sus operaciones durante 2025, con el 47% de las intrusiones en infraestructuras críticas atribuidas a actores estatales. Incidentes como la campaña Salt Typhoon, que comprometió las telecomunicaciones en 14 naciones, subrayan el giro del espionaje hacia el preposicionamiento para la disrupción. Los gobiernos están incorporando por ello la monitorización continua y los principios de asumir la brecha en las adquisiciones, elevando la demanda de plataformas de detección y respuesta extendidas que combinan telemetría de TI, tecnología operacional y la nube. El ransomware dirigido a municipios aumentó un 34% interanual en Europa, reforzando la urgencia de operaciones de seguridad unificadas incluso para pequeños organismos públicos.[1]
Proliferación de Mandatos de Seguridad de Confianza Cero y Centrados en la Identidad
Para mediados de 2026, todas las agencias civiles de los Estados Unidos deberán implementar autenticación multifactor resistente al phishing, mientras que el Reino Unido exige que los departamentos centrales se adhieran a los esquemas de confianza cero antes de marzo de 2025. El resultado es una reasignación de presupuestos desde los cortafuegos perimetrales hacia la gobernanza de identidades, los controles de privilegios y los perímetros definidos por software. Okta reportó un aumento del 41% en la incorporación de clientes del sector público en el ejercicio fiscal 2025, reflejando un cambio en las adquisiciones que favorece a los proveedores con capacidades de acceso sin contraseña y basado en políticas. Sin embargo, los mainframes heredados complican el proceso, ya que el 58% de las agencias de los Estados Unidos citan obstáculos de integración.
Aumento de la Migración Gubernamental a la Nube y Adopción de Entornos Híbridos
FedRAMP enumera 312 ofertas de servicios en la nube autorizadas a enero de 2026, un 17% más desde 2024, lo que refleja la aceptación de que la infraestructura elástica puede parchear y escalar más rápido que los centros de datos tradicionales.[2]El modelo híbrido sigue siendo dominante porque las agencias equilibran cargas de trabajo clasificadas, de nube soberana y comerciales, lo que genera desafíos de federación de identidades y pasarelas de API. La política del Reino Unido ahora exige diseños nativos en la nube para todos los nuevos servicios, con migración completa prevista para 2027, mientras que Alemania y Japón imponen la residencia de datos en la región, lo que impulsa las cargas de trabajo hacia proveedores controlados a nivel nacional.
Introducción de Objetivos de Rendimiento en Ciberseguridad y Programas de Financiamiento
Los Objetivos de Rendimiento en Ciberseguridad de la CISA y el Programa de Subvenciones de Ciberseguridad Estatal y Local distribuyen USD 3 mil millones solo en 2025, desbloqueando proyectos para municipios sin experiencia interna. El Programa Europa Digital ya ha liberado EUR 580 millones (USD 638 millones) para centros de competencia, y Australia destina AUD 1,3 mil millones (USD 885 millones) para la mejora de los gobiernos subnacionales. Aunque los requisitos de cofinanciación competitiva obstaculizan a algunas jurisdicciones, la marea de financiamiento está elevando la penetración de la detección y respuesta gestionadas y los modelos de Centros de Operaciones de Seguridad compartidos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez Crónica de Profesionales de Ciberseguridad con Habilitación de Seguridad | -1.7% | Global, más aguda en América del Norte y Europa | Largo plazo (≥ 4 años) |
| Sistemas Heredados Fragmentados que Obstaculizan la Implementación de Confianza Cero | -1.3% | Global, particularmente en América del Norte y Europa | Mediano plazo (2-4 años) |
| Aumento de los Costos de Cumplimiento por Marcos de Seguridad Superpuestos | -0.9% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Ciclos de Adquisición Retrasados que Limitan la Actualización Tecnológica Rápida | -0.7% | Global, con plazos extendidos en Asia Pacífico y Oriente Medio y África | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Escasez Crónica de Profesionales de Ciberseguridad con Habilitación de Seguridad
Se estima que 700.000 puestos con habilitación de seguridad permanecieron vacantes en todo el mundo en 2025, inflando los costos laborales entre un 18% y un 22% para los roles que requieren verificación de alto secreto.[3] El procesamiento de habilitaciones de seguridad en los Estados Unidos promedia 287 días, retrasando el despliegue de programas, mientras que el Reino Unido cita un déficit de 14.200 personas. Los contratistas ofrecen personal con habilitación en contratos flexibles, pero esa concentración añade riesgo en la cadena de suministro si un solo proveedor se sobreextiende.
Sistemas Heredados Fragmentados que Obstaculizan la Implementación de Confianza Cero
La dependencia de mainframes persiste en el 63% de las agencias federales de los Estados Unidos, obstaculizando los objetivos de microsegmentación y autenticación continua. Las plataformas de planificación de recursos empresariales municipales tienen en promedio más de 15 años de antigüedad, y el 38% del gasto en TI del gobierno central del Reino Unido mantiene sistemas heredados, consumiendo presupuestos que podrían financiar la modernización. Existen estrategias de superposición, pero introducen complejidad que tensiona aún más el escaso talento con habilitación de seguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Los Servicios Reducen la Brecha con las SolucionesLas soluciones representaron el 63,38% de la participación del mercado de ciberseguridad para el gobierno y el sector público en 2025, pero se proyecta que los servicios profesionales y gestionados superen la expansión general con una CAGR del 13,23%. La gestión de identidades y accesos sigue siendo la familia de soluciones de más rápido crecimiento a medida que los mandatos de autenticación resistente al phishing se vuelven universales. La demanda de servicios se intensifica porque las agencias enfrentan la integración de confianza cero, DevSecOps y arquitecturas de detección extendida en entornos mixtos de sistemas heredados y la nube. Booz Allen Hamilton, Accenture y SAIC reportan ganancias de ingresos de dos dígitos en el sector público a medida que los gobiernos federales y regionales externalizan la creación de hojas de ruta, el soporte de FedRAMP y las operaciones de Centros de Operaciones de Seguridad las 24 horas del día, los 7 días de la semana. La seguridad de aplicaciones, la nube, los datos, la red y los puntos finales continúan formando el núcleo de la plataforma, aunque los módulos de cuantificación de riesgos y los controles de la cadena de suministro de software ahora se incorporan de forma predeterminada.
El aumento del gasto en servicios también refleja la escasez de talento. Los municipios adoptan la detección y respuesta gestionadas cuando la dotación de personal interno no logra satisfacer los objetivos de monitorización continua. CrowdStrike Falcon Complete, Palo Alto Networks Cortex XSIAM y las instalaciones del Centro de Operaciones de Seguridad Global de Leidos ilustran los giros de los proveedores hacia contratos basados en resultados. A medida que las superposiciones de confianza cero maduran, los proyectos pasan de un endurecimiento puntual a contratos de mejora continua, impulsando aún más la trayectoria de los servicios dentro del mercado de ciberseguridad para el gobierno y el sector público.


Por Modo de Implementación:
El Impulso de la Nube Crece dentro de los Entornos HíbridosLa infraestructura local retuvo el 58,36% del gasto de 2025, aunque se proyecta que las suscripciones en la nube crezcan a una CAGR del 13,24%, elevando gradualmente su participación en el tamaño del mercado de ciberseguridad para el gobierno y el sector público. FedRAMP High se ha expandido a 47 ofertas de servicios en la nube, eliminando una fricción significativa en las adquisiciones para las cargas de trabajo altamente sensibles de los Estados Unidos. Vías de acreditación similares en el Reino Unido, Canadá y Australia replican la plantilla, mientras que Alemania, Francia y Japón insertan cláusulas de soberanía que requieren la propiedad de entidades de la Unión Europea o nacionales. Como resultado, los proveedores regionales y los principales contratistas de defensa compiten cada vez más contra los hiperescaladores de los Estados Unidos por las cargas de trabajo estratégicas.
El modelo híbrido sigue siendo la arquitectura predominante porque ciertas aplicaciones clasificadas o sensibles a la latencia residirán en las instalaciones gubernamentales en el futuro previsible. Los marcos de gobernanza multinube ahora reciben prioridad presupuestaria para evitar la dependencia de un único proveedor, y el 38% de las agencias de los Estados Unidos ya orquestan cargas de trabajo en dos o más nubes comerciales. El resultado es una superficie de ataque ampliada que abarca pasarelas de API, intermediarios de identidad y redes entre nubes, lo que aumenta la demanda de soluciones holísticas de gestión de postura dentro del mercado de ciberseguridad para el gobierno y el sector público.
Por Industria de Uso Final:
La Salud se Acelera ante la Presión del RansomwareLa banca, los servicios financieros y los seguros absorbieron el 23,67% de la demanda de 2025, reflejando impulsores de cumplimiento como la Ley de Resiliencia Operacional Digital de la Unión Europea. Sin embargo, se prevé que la salud crezca más rápido con una CAGR del 14,12% porque los incidentes de ransomware contra hospitales públicos se duplicaron de 2024 a 2025. La interrupción de la atención crítica para la vida obliga a una inversión rápida en segmentación de redes, protección de puntos finales y copias de seguridad inmutables. La energía y los servicios públicos asignan presupuestos crecientes a la seguridad de los sistemas de control industrial, mientras que el sector aeroespacial, militar y de defensa paga precios premium por soluciones con aislamiento físico de red y acceso exclusivo con habilitación de seguridad.
Las entidades de comercio minorista, comercio electrónico y logística administrada por el Estado también aumentan el gasto al procesar datos de pago. La manufactura industrial se ve impulsada por las implicaciones en la cadena de suministro de la Certificación del Modelo de Madurez de Ciberseguridad del Departamento de Defensa de los Estados Unidos, que requiere 110 prácticas para 2026. En conjunto, estos sectores verticales refuerzan un mercado de ciberseguridad para el gobierno y el sector público diverso en casos de uso.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tamaño de Empresa del Usuario Final:
Los Servicios Compartidos Empoderan a las Pequeñas AgenciasLas grandes entidades aún generaron el 70,53% de los desembolsos de 2025, aunque las pequeñas y medianas empresas están cerrando la brecha con una CAGR del 12,86%, respaldadas por Centros de Operaciones de Seguridad compartidos, intercambios de inteligencia sobre amenazas y contratos de detección gestionada. Veintiocho estados de los Estados Unidos ahora patrocinan Centros de Operaciones de Seguridad estatales que agregan telemetría municipal, mientras que el Centro Nacional de Coordinación Cibernética de India comparte fuentes seleccionadas con las autoridades locales. Los precios por suscripción de Zscaler, CrowdStrike y Okta eliminan los grandes compromisos de capital y aceleran la adopción por parte de las pequeñas y medianas empresas dentro del mercado de ciberseguridad para el gobierno y el sector público.
Los grandes departamentos continúan liderando en términos de dólares absolutos porque deben proteger redes clasificadas, amplios entornos de TI y tecnología operacional. Programas como la iniciativa de Diagnóstico y Mitigación Continuos de los Estados Unidos ahora cubren 4,2 millones de puntos finales federales, subrayando los requisitos de escala que solo las plataformas de nivel empresarial satisfacen. Sin embargo, la ola de servicios lleva capacidades avanzadas incluso al condado o distrito escolar más pequeño que antes no podía costear las herramientas empresariales.
Análisis Geográfico
Mercado de Ciberseguridad para el Gobierno y el Sector Público en América del Norte
América del Norte concentró el 34,81% de los ingresos globales en 2025, impulsada por el presupuesto de ciberseguridad de 13,2 mil millones de USD de la Rama Ejecutiva Civil Federal de los Estados Unidos para el ejercicio fiscal 2026, un incremento del 12% respecto al ejercicio fiscal 2025.[4] El fondo de subvenciones de 3 mil millones de USD de la CISA para 2025 orienta el comportamiento de compra en estados y condados, mientras que la Estrategia Nacional de Ciberseguridad de Canadá, dotada con 1,9 mil millones de CAD (1,4 mil millones de USD), dirige inversiones comparables hacia la infraestructura provincial. La escasez de personal cualificado sigue siendo aguda, concentrando el poder de negociación en los proveedores capaces de suministrar talento con habilitación de seguridad a escala.
Mercado de Ciberseguridad para el Gobierno y el Sector Público en Asia-Pacífico
Asia Pacífico es el mercado de mayor expansión, con una tasa de crecimiento anual compuesto (CAGR) del 13,48% hasta 2031. India destina 23.000 crore de INR (2,76 mil millones de USD) al refuerzo de la infraestructura pública digital, y el mandato de nube soberana de Japón exige la migración total de las cargas de trabajo centrales antes de 2027. Australia invierte 9,9 mil millones de AUD (6,73 mil millones de USD, utilizando el promedio de 0,68 USD/AUD de 2025) durante el período 2023-2030, combinando prioridades nacionales y subnacionales. El programa de tecnología operacional de Singapur, dotado con 1 mil millones de SGD (740 millones de USD), refuerza las defensas de infraestructuras críticas. La fragmentación de las normas de contratación y una brecha de competencias de 1,2 millones de profesionales moderan el ritmo, pero no desvían el impulso dentro del mercado de ciberseguridad para el gobierno y el sector público.
Mercado de Ciberseguridad para el Gobierno y el Sector Público en EMEA y América del Sur
La trayectoria de Europa se acelera bajo la Directiva NIS2 y un presupuesto de Europa Digital de 1,9 mil millones de EUR (2,10 mil millones de USD al promedio de 1,11 USD/EUR de 2025). El marco de nube soberana de Alemania y las certificaciones SecNumCloud de Francia reconfiguran los catálogos de proveedores a medida que se endurecen las normas de residencia de datos de la UE. El Reino Unido exige la implantación de arquitecturas de confianza cero en toda la administración pública, garantizando un crecimiento sostenido a pesar de las restricciones fiscales. Oriente Medio y África invierten a través de estrategias nacionales como el plan de 2,5 mil millones de AED (680 millones de USD al promedio de 0,27 USD/AED de 2025) de los Emiratos Árabes Unidos, mientras que América del Sur se rezaga, con Brasil destinando 1,8 mil millones de BRL (360 millones de USD al promedio de 0,20 USD/BRL de 2025) esencialmente a organismos federales.

Panorama Competitivo
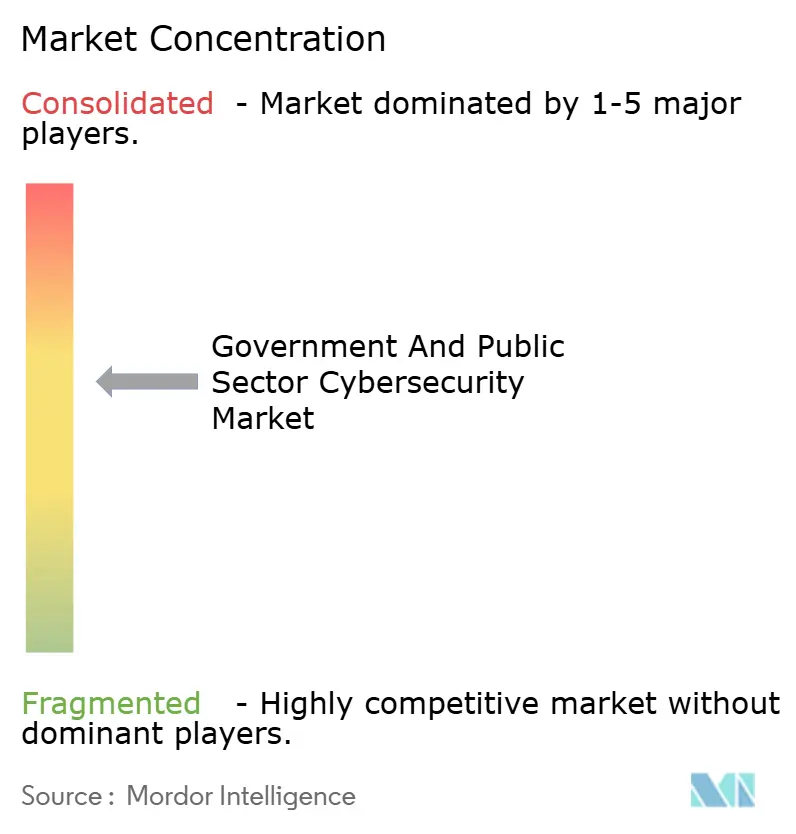
Aproximadamente el 42% de los ingresos globales de 2025 se acumularon en los diez principales proveedores, situando el mercado de ciberseguridad para el gobierno y el sector público en un nivel moderadamente concentrado. Palo Alto Networks, Cisco, Fortinet y Check Point dominan las plataformas integradas que unifican cortafuegos, SASE y protección de puntos finales. Los principales contratistas de defensa BAE Systems, Leidos, Raytheon, Northrop Grumman y General Dynamics mantienen contratos clasificados de alta barrera de entrada.
Los competidores nativos de la nube CrowdStrike, Zscaler y Okta aprovechan la demanda de suscripciones vinculada a la migración de cargas de trabajo, mientras que los grandes proveedores de servicios Accenture y Booz Allen Hamilton amplían sus ofertas gestionadas tras compromisos de asesoría en confianza cero.
El crecimiento en espacios no explotados reside en la seguridad de la tecnología operacional y las pilas de nube soberana. Los proveedores integran modelos de lenguaje de gran escala en las consolas de gestión de información y eventos de seguridad para automatizar el triaje, como ilustra FortiGuard AI de Fortinet. La consolidación se aceleró cuando Cisco cerró la adquisición de Splunk por USD 28 mil millones en diciembre de 2025, señalando una carrera armamentista por el dominio de la telemetría. La viabilidad competitiva depende cada vez más de las calificaciones de FedRAMP, CMMC, ISO/IEC 27001:2022 y de nube soberana regional.
Líderes de la Industria de Ciberseguridad para el Gobierno y el Sector Público
-
Palo Alto Networks, Inc.
-
Cisco Systems, Inc.
-
IBM Corporation
-
Accenture plc
-
BAE Systems plc
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad para el Gobierno y el Sector Público
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Accenture plc
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Leidos Holdings, Inc.
- Raytheon Technologies Corporation
- Northrop Grumman Corporation
- ManTech International Corporation
- General Dynamics Corporation
- Thales Group
- SAIC, Inc.
- CrowdStrike Holdings, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Okta, Inc.
- Zscaler, Inc.
- Proofpoint, Inc.
- Darktrace plc

Recent Industry Developments in Mercado de Ciberseguridad para el Gobierno y el Sector Público
- Enero de 2026: Palo Alto Networks ganó un contrato del Pentágono por USD 425 millones para desplegar Prisma SASE en 1.200 instalaciones militares a nivel mundial, reemplazando las VPN heredadas con acceso a redes de confianza cero.
- Diciembre de 2025: CrowdStrike y Amazon Web Services integraron la gestión de postura Falcon Horizon directamente en AWS GovCloud, reduciendo en un 30% la carga de cumplimiento de FedRAMP High.
- Noviembre de 2025: Cisco cerró su adquisición de Splunk por USD 28 mil millones, fusionando la visibilidad de redes con el análisis de gestión de información y eventos de seguridad para clientes federales.
- Octubre de 2025: Leidos aseguró una extensión de USD 1,3 mil millones para operar el programa de Diagnóstico y Mitigación Continuos de la CISA hasta 2030.


Alcance del Informe del Mercado Global de Ciberseguridad para el Gobierno y el Sector Público
El Mercado de Ciberseguridad para el Gobierno y el Sector Público está experimentando un crecimiento significativo debido a la creciente frecuencia de ciberataques dirigidos a infraestructuras críticas y datos gubernamentales sensibles. La adopción creciente de iniciativas de transformación digital en organizaciones del sector público y la implementación de marcos regulatorios estrictos están impulsando aún más la demanda de soluciones y servicios avanzados de ciberseguridad a nivel mundial.
El Informe del Mercado de Ciberseguridad para el Gobierno y el Sector Público está segmentado por Oferta (Soluciones [Seguridad de Aplicaciones, Seguridad en la Nube, Seguridad de Datos, Gestión de Identidad y Acceso, Protección de Infraestructuras, Gestión Integrada de Riesgos, Seguridad de Redes, Seguridad de Puntos de Acceso], Servicios [Servicios Profesionales, Servicios Gestionados]), Modo de Implementación (Local, Nube), Industria de Uso Final (TI y Telecomunicaciones, BFSI, Salud, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Aeroespacial, Militar y Defensa, Otras Industrias de Uso Final) y Tamaño de Empresa del Usuario Final (Grandes Empresas, Pequeñas y Medianas Empresas), y Geografía (América del Norte, Europa, Asia Pacífico, Oriente Medio y África, y América del Sur). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones | Seguridad de Aplicaciones |
| Seguridad en la Nube | |
| Seguridad de Datos | |
| Gestión de Identidades y Accesos | |
| Protección de Infraestructuras | |
| Gestión Integrada de Riesgos | |
| Seguridad de Redes | |
| Seguridad de Puntos Finales | |
| Servicios | Servicios Profesionales |
| Servicios Gestionados |
| Local |
| Nube |
| TI y Telecomunicaciones |
| BFSI |
| Salud |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Energía y Servicios Públicos |
| Aeroespacial, Militar y Defensa |
| Otras Industrias de Uso Final |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Región Nórdica | |
| Rusia | |
| Resto de Europa | |
| Asia Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Sudeste Asiático | |
| Resto de Asia Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Oferta | Soluciones | Seguridad de Aplicaciones |
| Seguridad en la Nube | ||
| Seguridad de Datos | ||
| Gestión de Identidades y Accesos | ||
| Protección de Infraestructuras | ||
| Gestión Integrada de Riesgos | ||
| Seguridad de Redes | ||
| Seguridad de Puntos Finales | ||
| Servicios | Servicios Profesionales | |
| Servicios Gestionados | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Industria de Uso Final | TI y Telecomunicaciones | |
| BFSI | ||
| Salud | ||
| Manufactura Industrial | ||
| Comercio Minorista y Electrónico | ||
| Energía y Servicios Públicos | ||
| Aeroespacial, Militar y Defensa | ||
| Otras Industrias de Uso Final | ||
| Por Tamaño de Empresa del Usuario Final | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Región Nórdica | ||
| Rusia | ||
| Resto de Europa | ||
| Asia Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Sudeste Asiático | ||
| Resto de Asia Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||


Preguntas Clave Respondidas en el Informe
¿Cuánto alcanzará el gasto en ciberseguridad para el gobierno y el sector público en 2031?
Se espera que el gasto alcance USD 153,36 mil millones en 2031 con una CAGR del 12,63%.
¿Qué región se proyecta que crezca más rápido en ciberseguridad del sector público?
Se prevé que Asia Pacífico se expanda a una CAGR del 13,48% hasta 2031, liderado por India, Japón y Australia.
¿Qué segmento se está expandiendo más rápidamente, los servicios o las soluciones?
Los servicios superan a las soluciones con una CAGR del 13,23% porque las agencias necesitan integración y soporte de Centros de Operaciones de Seguridad gestionados.
¿Por qué la salud es un sector vertical prioritario para los presupuestos de ciberseguridad gubernamental?
Los ataques de ransomware a hospitales públicos se duplicaron, impulsando un CAGR del 14,12% en el gasto en seguridad del sector sanitario.
¿Cómo están influyendo las políticas de nube soberana en la selección de proveedores?
Los mandatos en Alemania y Japón exigen la residencia de datos con infraestructura controlada a nivel nacional, favoreciendo a los operadores de nube regionales o afiliados a la defensa.


 Sus datos están seguros y nunca se venden ni se comparten.
