
Marktgröße und Marktanteil für Lösungen zum Schwachstellenmanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
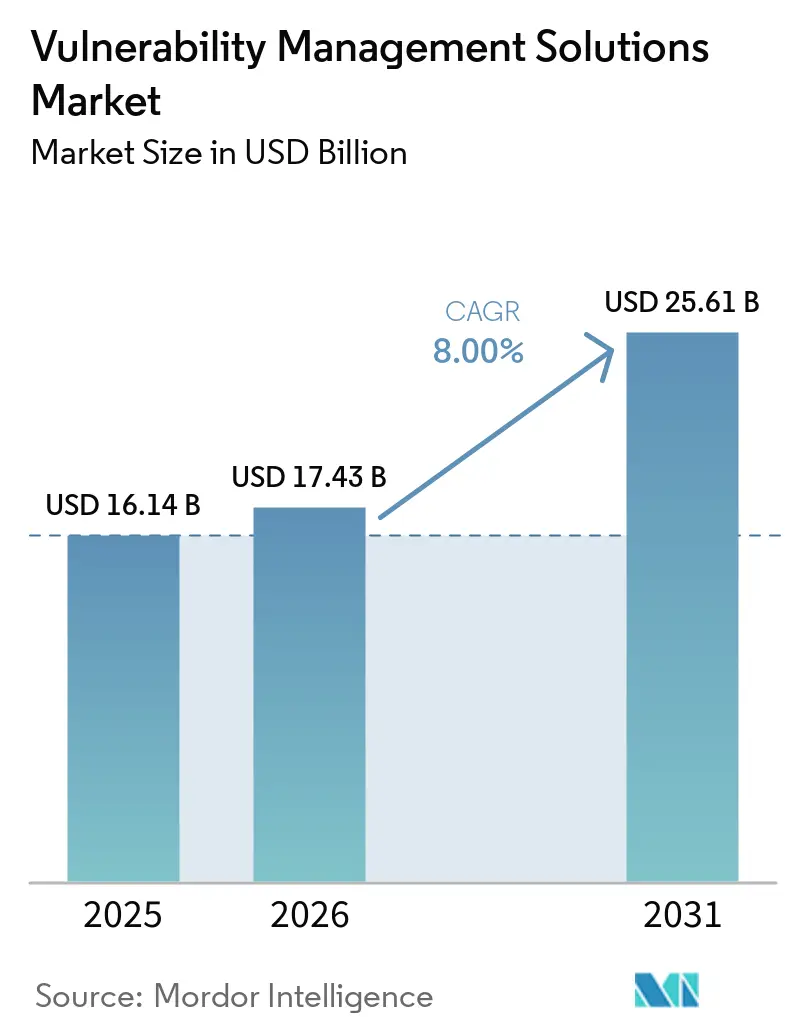
| Marktgröße (2026) | 17.43 Milliarden US-Dollar |
| Marktgröße (2031) | 25.61 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 8.00 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Lösungen zum Schwachstellenmanagement von Mordor Intelligence
Die Marktgröße für Vulnerability-Management-Lösungen soll von 16,14 Milliarden USD im Jahr 2025 auf 17,43 Milliarden USD im Jahr 2026 wachsen und bis 2031 bei einer CAGR von 8 % über den Zeitraum 2026–2031 voraussichtlich 25,61 Milliarden USD erreichen.
Die zunehmende Raffinesse KI-gestützter Bedrohungen, konvergierende regulatorische Anforderungen, Cloud-native Architekturen und die stetig wachsende IoT/OT-Angriffsfläche treiben die Unternehmensnachfrage nach kontinuierlicher Risikovisibilität und Behebung voran. Die Plattformkonvergenz durch hochwertige Akquisitionen beschleunigt sich, da Anbieter darum wetteifern, Exposure-Management, automatisierte Behebung und Risikoquantifizierung in einem einzigen Stack zu integrieren. Unternehmen aus dem Gesundheitswesen, der Fertigung und dem öffentlichen Sektor verschärfen die Anforderungen für die Cyber-Versicherungszeichnung, während der Wechsel zu hybriden und Multi-Cloud-Umgebungen die Bereitstellungsprioritäten neu definiert. Die Nachfrage von kleinen und mittleren Unternehmen (KMU) steigt stark an, da Managed-Service-Provider fortschrittliche Tools demokratisieren und den globalen Fachkräftemangel ausgleichen.[1]
Wichtigste Erkenntnisse des Berichts
- Nach Komponente führten Lösungen im Jahr 2025 mit einem Umsatzanteil von 68,3 % am Markt für Vulnerability-Management-Lösungen, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 11,6 % wachsen werden.
- Nach Bereitstellungsmodell entfielen im Jahr 2025 60,3 % der Marktgröße für Vulnerability-Management-Lösungen auf On-Premises-Lösungen, während Cloud-basierte Angebote bis 2031 mit einer CAGR von 14,1 % wachsen.
- Nach Unternehmensgröße entfielen im Jahr 2025 70,4 % der Marktgröße für Vulnerability-Management-Lösungen auf Großunternehmen, und KMU werden zwischen 2026 und 2031 voraussichtlich mit einer CAGR von 12,1 % wachsen.
- Nach Endnutzerbranche hielt BFSI im Jahr 2025 einen Anteil von 22,1 % am Markt für Vulnerability-Management-Lösungen; für das Gesundheitswesen wird bis 2031 die höchste CAGR von 13,3 % prognostiziert.
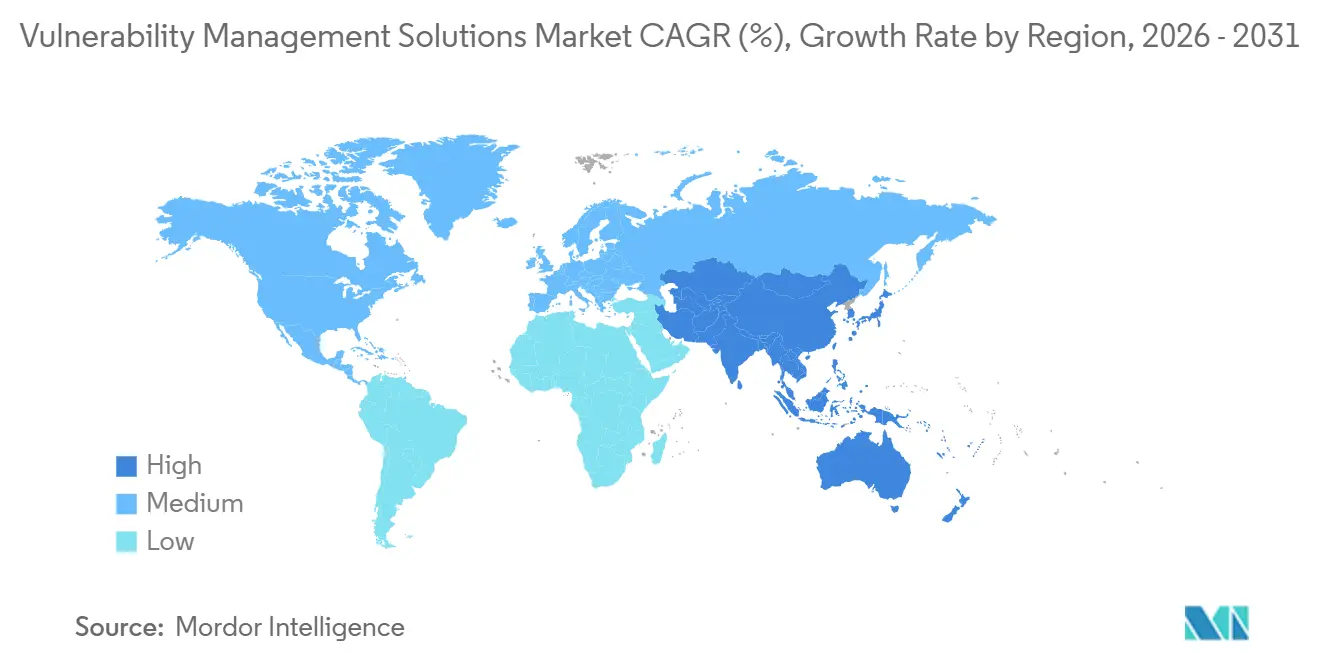
- Nach Geografie erfasste Nordamerika im Jahr 2025 38,2 % des Marktes für Vulnerability-Management-Lösungen, während für den asiatisch-pazifischen Raum bis 2031 eine CAGR von 12,6 % prognostiziert wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Häufigkeit und Raffinesse von Cyberangriffen | +2.1% | Global, mit verstärkter Auswirkung in Nordamerika und Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Strenge regulatorische Compliance-Anforderungen | +1.8% | Europa und Nordamerika primär, Ausweitung auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Cloud-native und DevOps-Einführung treibt kontinuierliches Scannen voran | +1.5% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Wachsende IoT/OT-Angriffsfläche | +1.2% | Global, mit stärkster Auswirkung in fertigungsintensiven Regionen | Langfristig (≥ 4 Jahre) |
| Anforderungen der Cyber-Versicherungszeichnung | +0.9% | Nordamerika und Europa, mit aufkommender Bedeutung im Asien-Pazifik-Raum | Mittelfristig (2–4 Jahre) |
| Integration der Risikoquantifizierung auf Vorstandsebene | +0.7% | Vorwiegend entwickelte Märkte, globale Ausweitung | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Häufigkeit und Raffinesse von Cyberangriffen
KI-gestützte Phishing-Kampagnen und Deepfake-Social-Engineering-Angriffe zielten im Jahr 2024 auf globale Finanzinstitute ab, umgingen herkömmliche Erkennungsmethoden und unterstrichen die Notwendigkeit einer kontinuierlichen Bewertung neuer Bedrohungsvektoren. Der Sektor der Betriebstechnologie verzeichnete im Jahr 2023 68 Vorfälle mit physischen Folgen, ein Anstieg von 19 % gegenüber dem Vorjahr, der Produktionsverluste von mehr als 450 Millionen USD verursachte.[2] Die Sicherheitsbudgets von Unternehmen steigen im Jahr 2025 um 15 % auf 212 Milliarden USD, was den Konsens widerspiegelt, dass reaktive Sicherheitsmodelle dynamische digitale Infrastrukturen nicht mehr ausreichend schützen. Der gegnerische Einsatz generativer KI hat die Kosten für die Anpassung von Angriffen drastisch gesenkt; konvergiertes Vulnerability-Management, Bedrohungsintelligenz und automatisierte Behebung entwickeln sich daher von einer bewährten Praxis zur Grundvoraussetzung.
Strenge regulatorische Compliance-Anforderungen
Die US-amerikanische Börsenaufsichtsbehörde (Securities and Exchange Commission) verpflichtet börsennotierte Unternehmen nun zur zeitnahen Offenlegung wesentlicher Cybersicherheitsvorfälle und macht das Schwachstellenmanagement damit zu einer Verpflichtung auf Vorstandsebene. Die europäischen Rahmenwerke DORA und NIS2 verlangen dokumentierte Tests, regelmäßige Offenlegung von Schwachstellen und geregelte Behebungsfristen für Finanz- und Betreiber wesentlicher Dienste. Ähnliche Gesetze – Malaysias Cyber Security Act 2024 und Hongkongs Gesetzentwurf zum Schutz kritischer Infrastrukturen – verbreiten sich im gesamten Asien-Pazifik-Raum. Diese Gesetze positionieren die kontinuierliche Schwachstellenbewertung kollektiv von einer optionalen Kontrolle zu einer obligatorischen Compliance-Anforderung in den Bereichen BFSI, Gesundheitswesen und Energie.
Cloud-native und DevOps-Einführung treibt kontinuierliches Scannen voran
Organisationen, die Zero-Trust-Architekturen und DevSecOps-Pipelines einsetzen – mit einer Einführungsrate von 61 % im Jahr 2024 – benötigen Plattformen, die Container, serverlose Funktionen und Infrastruktur als Code bei jedem Commit scannen können. Die Migration zu hybriden und Multi-Cloud-Modellen verstärkt den Bedarf an einer einheitlichen Asset-Erkennung und Risikobewertung, die AWS, Azure und private Clouds umfasst. Die Häufigkeit von Continuous Integration/Continuous Deployment (CI/CD) mit mehreren Releases pro Tag macht periodische Scans obsolet und zwingt Anbieter dazu, APIs, Shift-Left-Plugins und automatisiertes Ticketing zu integrieren, die Entwicklern nahezu in Echtzeit Rückmeldung geben.
Wachsende IoT/OT-Angriffsfläche
Industrieunternehmen, die ältere speicherprogrammierbare Steuerungen mit Unternehmensnetzwerken verbinden, setzen Geräte frei, die nie für die Internetkonnektivität konzipiert wurden. Post-Quanten-Kryptografie-Probleme erschweren die Behebungs-Roadmaps für langlebige Industrieanlagen zusätzlich. Fachkräftemangel in den kombinierten OT- und Cyberbereichen zwingt Hersteller zur Einführung von verwalteten Schwachstellenbewertungsdiensten und segmentierten Netzwerkarchitekturen. Industrie-5.0-Initiativen, die Mensch-Maschine-Zusammenarbeit und Nachhaltigkeitsziele verknüpfen, fügen bereits komplexen industriellen Umgebungen Datenschutz- und Datenintegritätsanforderungen hinzu.
Analyse der Hemmnisauswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten Cybersicherheitsfachleuten | -1.4% | Global, am stärksten ausgeprägt im Asien-Pazifik-Raum und in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten bei großen Rollouts | -0.8% | Kostensensible Märkte, KMU-Segmente weltweit | Mittelfristig (2–4 Jahre) |
| Alarmmüdigkeit und Aufgabe bei hoher Falsch-Positiv-Rate | -0.6% | Vorwiegend entwickelte Märkte mit reifen Sicherheitsbetriebszentren | Kurzfristig (≤ 2 Jahre) |
| Datensouveränitätsbeschränkungen beim zentralisierten Scannen | -0.4% | Europa, China und aufkommende Regulierungszuständigkeiten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifizierten Cybersicherheitsfachleuten
Das globale Defizit stieg im Jahr 2024 auf 4,8 Millionen unbesetzte Stellen, was die Skalierung von Schwachstellenmanagementprogrammen und den täglichen Betrieb einschränkt. Das Belegschaftswachstum stagnierte bei 0,1 % trotz steigender Nachfrage, sodass 28 % der Stellen unbesetzt blieben und die Gehälter viele mittelständische Budgets überstiegen. Die Industrie- und Gesundheitssektoren spüren den Druck am stärksten, da sie seltene Doppelkompetenz in OT-Systemen und klinischen Geräten erfordern. Burnout verstärkt das Defizit – zwei Drittel der Sicherheitsverantwortlichen berichten von hohem Stress durch übermäßige Arbeitsbelastung, was einen zyklischen Rückgang bei Bindung und Produktivität verursacht.
Alarmmüdigkeit und Aufgabe bei hoher Falsch-Positiv-Rate
Reife Sicherheitsbetriebszentren verarbeiten täglich Millionen von Ereignissen, doch Falsch-Positiv-Raten von über 70 % desensibilisieren Analysten und verlängern die mittlere Reaktionszeit. Tool-Wildwuchs verschärft die Überlastung durch doppelte oder widersprüchliche Warnmeldungen ohne einheitliche Priorisierung. KI-gestützte Korrelations-Engines versprechen Abhilfe, bringen aber selbst Schulungsherausforderungen und neue Klassen von Fehlalarmen mit sich. Die operativen Kosten sind zweifach: verschwendete Analysestunden und übersehene echte Bedrohungen, die durch unzureichend priorisierte Warteschlangen schlüpfen, was das Vertrauen der Stakeholder in den ROI des Schwachstellenmanagements untergräbt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
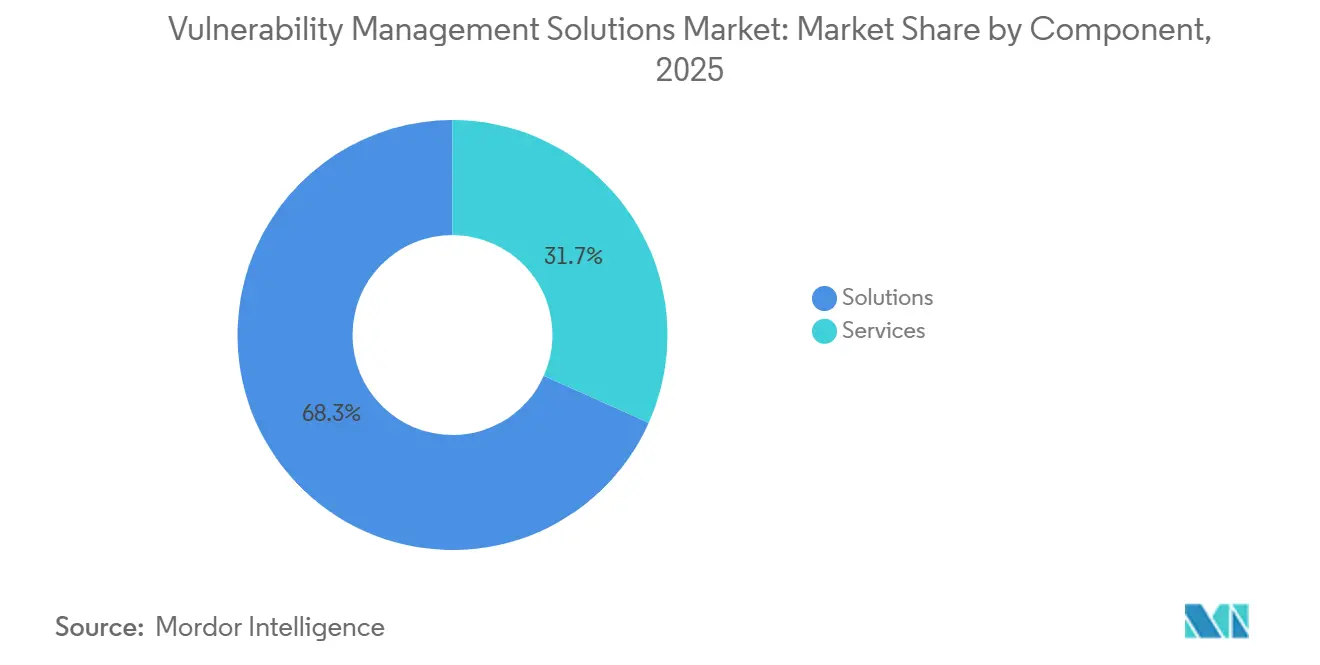
Dienstleistungen gewinnen in einer werkzeugzentrierten Landschaft an DynamikLösungen hielten im Jahr 2025 einen Anteil von 68,3 % am Markt für Vulnerability-Management-Lösungen und verankerten die Unternehmensnachfrage nach umfassenden Plattformen, die Scanning, Priorisierung und orchestrierte Behebung integrieren.[3] Die Marktgröße für Vulnerability-Management-Lösungen auf Segmentebene soll aufgrund KI-gestützter Analysen, Risikoquantifizierungs-Dashboards und umfangreicher Ökosystemintegrationen kontinuierlich wachsen. Dienstleistungen beschleunigen sich jedoch mit einer CAGR von 11,6 % bis 2031, da Unternehmen an Managed-Security-Provider auslagern, um Personalengpässe zu überbrücken und Programmergebnisse zu gewährleisten. Managed-Service-Verträge, die kontinuierliche Bewertung, Compliance-Berichterstattung und Incident-Response umfassen, werden zunehmend in langfristige Sicherheitsbudgets eingebettet und verlagern die Beschaffungsgespräche von Produktfunktionen hin zu messbarer Resilienz.
Sekundäreffekte verstärken die Dienstleistungsadoption. Tenables Akquisition von Vulcan Cyber für 147 Millionen USD im Jahr 2025 verdeutlicht den Wettlauf darum, Remediation-Orchestrierung in Exposure-Management-Angebote zu integrieren und es Service-Partnern zu ermöglichen, geschlossene Risikominderungs-SLAs zu liefern. Die Plattformkomplexität treibt unterdessen die Beratungsnachfrage für Tool-Rationalisierung, Workflow-Anpassung und die Übersetzung technischer Erkenntnisse in vorstandsrelevante Risikokennzahlen an.


Nach Bereitstellungsmodus:
Cloud-Trajektorie beschleunigt sich trotz On-Premises-BeharrungsvermögenOn-Premises-Bereitstellungen hielten im Jahr 2025 einen Anteil von 60,3 % an der Marktgröße für Vulnerability-Management-Lösungen, gestützt durch Datensouveränität, Legacy-Tools und strenge regulatorische Anforderungen in den Sektoren BFSI und öffentliche Verwaltung. Cloud-basierte Angebote wachsen jedoch mit einer CAGR von 14,1 %, was die Unternehmensmigration hin zu SaaS-Nutzung, elastischer Skalierbarkeit und schnellen Feature-Releases widerspiegelt. Hybride Bereitstellungsflexibilität überbrückt die Lücke: Plattformen bieten nun On-Premises-Scanner an, die anonymisierte Metadaten in Cloud-Analyse-Engines einspeisen, um Lokalisierungsvorschriften wie dem sich entwickelnden Cloud-Zertifizierungsregime der Europäischen Union zu entsprechen.
Auch die Kostenkalkulation verändert sich. Cloud-Abonnementmodelle glätten Investitionsausgaben und beschleunigen die Wertschöpfungszeit – Vorteile, die besonders für KMU und wachstumsstarke digitale Unternehmen attraktiv sind. Anbieter differenzieren sich durch FedRAMP- oder ISO-27001-Zertifizierungen und regional partitionierte Rechenzentren, die Leistung mit Compliance in Einklang bringen.
Nach Unternehmensgröße:
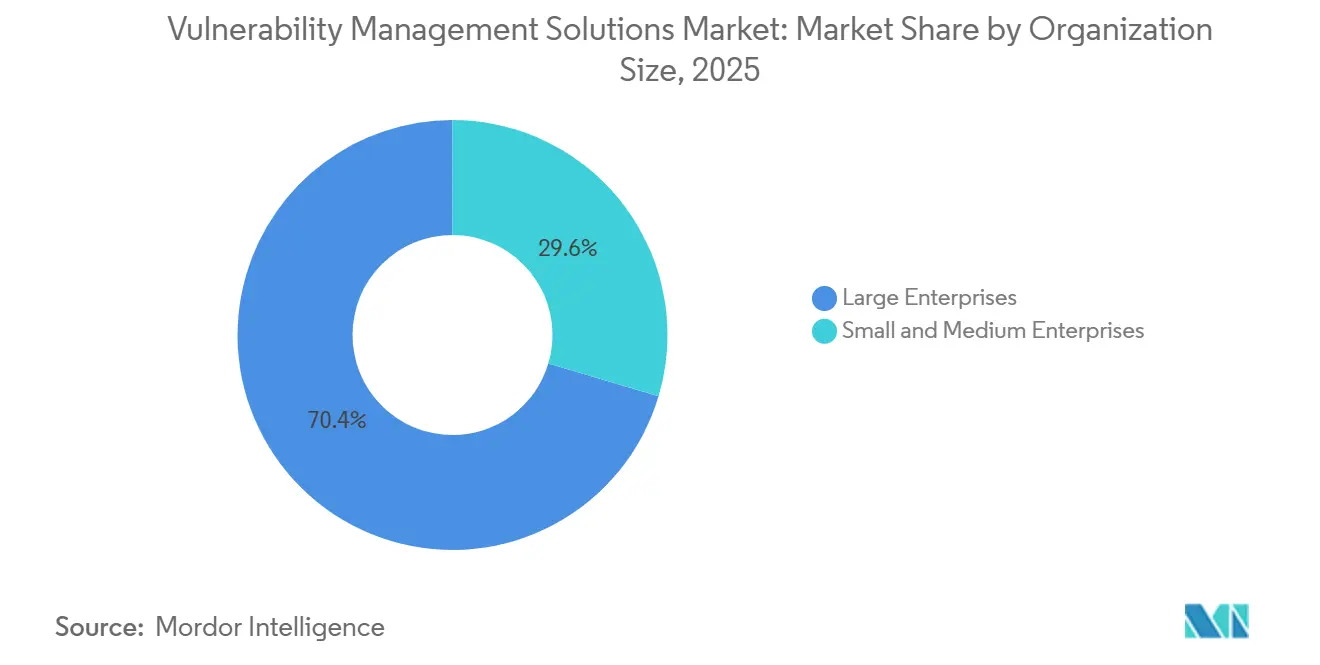
KMU-Einführung demokratisiert RisikotransparenzGroßunternehmen entfielen im Jahr 2025 auf 70,4 % des Umsatzes und nutzten ausgereifte Security-Operations-Center sowie regulatorische Verpflichtungen, um Investitionen in fortschrittliche Analysen, Risikobewertung und Orchestrierung zu rechtfertigen. Die KMU-Adoption steigt jedoch mit einer CAGR von 12,1 %, was die Demokratisierung anspruchsvoller Fähigkeiten signalisiert, die einst Fortune-1000-Unternehmen vorbehalten waren. Cloud-native SaaS-Bereitstellung, Freemium-Einstiegsstufen und Cyber-Versicherungsanforderungen katalysieren die Adoption auch dort, wo interne Sicherheitsteams noch minimal besetzt sind. Plattformanbieter vereinfachen Dashboards, automatisieren Patch-Workflows und bündeln Rabatte auf Cyber-Versicherungsprämien, um diese Long-Tail-Chance zu nutzen.

Nach Endnutzerbranche:
Gesundheitswesen wächst stark, während BFSI verankert bleibtBFSI hielt im Jahr 2025 einen Anteil von 22,1 % am Markt für Vulnerability-Management-Lösungen, angetrieben durch Null-Toleranz-Risikohaltungen, PCI-DSS-4.0-Compliance und hohe Asset-Kritikalität. Die prognostizierte CAGR von 13,3 % im Gesundheitswesen macht es zur am schnellsten wachsenden Branche, da Ransomware-Angriffe mit Auswirkungen auf Patienten Regulierungsbehörden und Krankenhausvorstände dazu veranlassen, Budgets für Vulnerability-Management zu erhöhen. Medizinische IoT-Geräte, die Migration elektronischer Patientenakten und Telemedizin-Workflows erfordern Asset-Discovery und kontinuierliche Bewertung weit über traditionelle Endpunkte hinaus. Fertigung, Energie und Versorgungsunternehmen sowie der öffentliche Sektor tragen durch OT-Konvergenz und Richtlinien für kritische Infrastrukturen zu einem stetigen Wachstum bei.
Geografische Analyse
Markt für Vulnerability-Management-Lösungen in Nordamerika und Europa
Nordamerika führte im Jahr 2025 mit einem Anteil von 38,2 % am Markt für Vulnerability-Management-Lösungen, gestützt durch ausgereifte regulatorische Rahmenbedingungen, umfangreiche digitale Infrastrukturen und ein dichtes Anbieterökosystem. Aufsehenerregende Datenpannen und SEC-Offenlegungsregeln halten die Dringlichkeit auf Vorstandsebene hoch und sichern ein zweistelliges Budgetwachstum. Europa verzeichnete eine solide Nachfrage, da DSGVO, NIS2 und DORA kontinuierliche Scanning-Anforderungen in den Bereichen Finanzen, Energie und Gesundheitswesen vorantreiben, während Souveränitätsdebatten über zentralisiertes Cloud-Scanning hybride Architekturen begünstigen.[4]
Markt für Vulnerability-Management-Lösungen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 12,6 % alle anderen Regionen übertreffen, begünstigt durch die rasche Cloud-Einführung, die Expansion des E-Commerce und neue Rechtsvorschriften wie den malaysischen Cyber Security Act 2024. Der Cyberversicherungsmarkt der Region wächst jährlich um nahezu 50 %, und Versicherer knüpfen die Deckung zunehmend an nachweisbare Vulnerability-Management-Programme. Staatlich geförderte Industrie-4.0-Subventionen in Japan, Südkorea und Singapur erweitern die adressierbare Basis unter Fertigungs- und Betreibern kritischer Infrastrukturen zusätzlich.
Markt für Vulnerability-Management-Lösungen im Nahen Osten, Afrika und Lateinamerika
Der Nahe Osten und Afrika entwickeln sich zu aufstrebenden Wachstumsmärkten, da Investitionen in Smart Cities, Projekte zur Energiediversifizierung und Strategien für souveräne Cloud-Infrastrukturen Fuß fassen. Große staatseigene Unternehmen priorisieren die Risikoquantifizierung und den Schutz von OT-Anlagen und schaffen damit Leuchtturm-Implementierungen, die mittelständische Unternehmen der Region nachahmen. Lateinamerika folgt einem ähnlichen Muster: Große Finanzinstitute setzen auf kontinuierliches Scanning, um grenzüberschreitende Compliance-Anforderungen zu erfüllen, während fintech-Startups Cloud-native Plattformen für Geschwindigkeit und Kosteneffizienz nutzen.
Wettbewerbslandschaft
Marktkonzentration
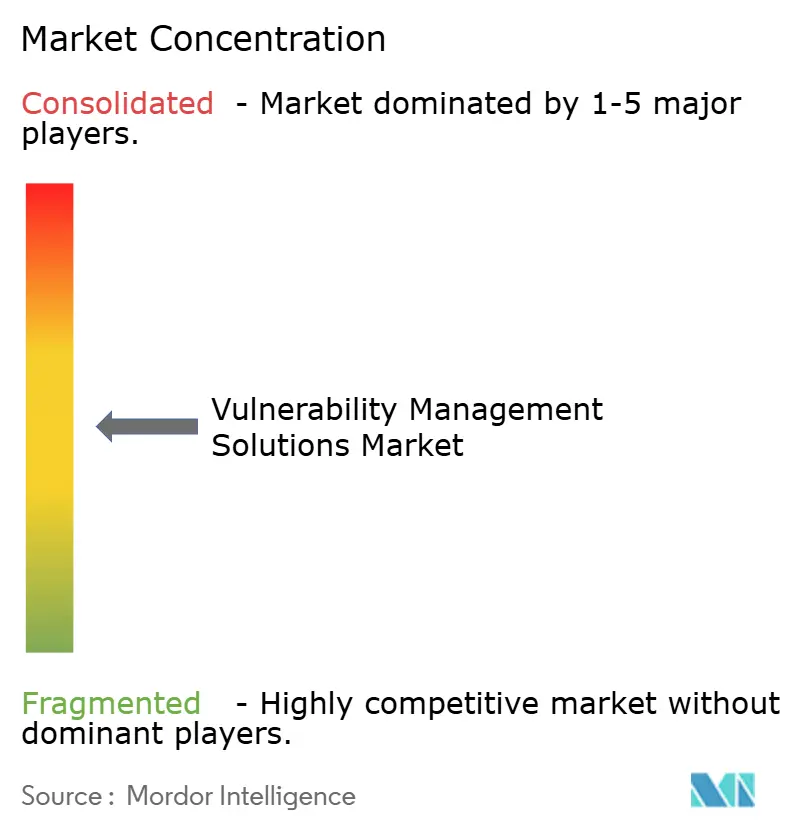
Der Markt für Lösungen zum Schwachstellenmanagement ist mäßig konsolidiert, aber hochdynamisch. Tenable, Qualys und Rapid7 bleiben die führenden Anbieter im Expositionsmanagement und konkurrieren bei Scan-Genauigkeit, einheitlichem Asset-Inventar und KI-gesteuerter Priorisierung. Ciscos Integration von Splunk für 28 Milliarden USD verbindet Netzwerktransparenz mit SIEM/SOAR-Analysen und erweitert das Wertversprechen des Angriffsflächen-Managements. Die Übernahme der QRadar-Cloud-Assets von IBM durch Palo Alto Networks unterstreicht den Vorstoß der etablierten Anbieter in konvergierte Sicherheitsbetriebsplattformen, die Schwachstellendaten umfassen.
Die strategische Differenzierung dreht sich um drei Achsen: 1) eingebettete Risikoquantifizierung, die CVE-Zahlen in finanzielle Exposition übersetzt, 2) autonome Behebung über Ticketing und Patch-Orchestrierung sowie 3) Tiefe im OT- und Cloud-nativen Posture-Management. Anbieter-Roadmaps gehen nun über vierteljährliche Schwachstellenscans hinaus hin zu kontinuierlichem Expositionsmanagement, das auf Cyber-Versicherungs- und regulatorische Bescheinigungen ausgerichtet ist. Disruptoren zielen auf Cloud-Container-Sicherheit, Angriffspfadanalyse und KI-Erklärbarkeit ab und lizenzieren häufig Engines an größere Plattformen, die spezialisierte Fähigkeiten suchen. Markteintrittsbarrieren bleiben moderat aufgrund von Open-Source-Scannern, aber die Skalierung erfordert umfangreiche Schwachstellenintelligenz und Partner-Ökosysteme.
Akquisitionsaktivitäten werden voraussichtlich anhalten, da Plattformanbieter Fähigkeitslücken schließen und Private-Equity-Fonds Nischenanbieter konsolidieren. Da die fünf größten Anbieter zusammen etwa 45 % des globalen Umsatzes halten, erhält der Markt einen Konzentrationsgrad von 5, was eine wettbewerbsfähige, aber nicht fragmentierte Landschaft kennzeichnet.
Marktführer im Bereich Lösungen zum Schwachstellenmanagement
-
Tenable Holdings Inc.
-
Qualys Inc.
-
Rapid7 Inc.
-
Skybox Security Inc.
-
Tripwire Inc. (Belden)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Vulnerability-Management-Lösungen Unternehmen in diesem Bericht
- Tenable Holdings Inc.
- Qualys Inc.
- Rapid7 Inc.
- Skybox Security Inc.
- Tripwire Inc. (Belden Inc.)
- Outpost24 AB
- Positive Technologies JSC
- Saint Corporation
- Digital Defense Inc.
- Core Security Technologies
- Beyond Security Ltd.
- Acunetix Ltd.
- Netsparker Ltd.
- Intruder Systems Ltd.
- Detectify AB
- Holm Security AB
- Alert Logic Inc.
- Trustwave Holdings Inc.
- F-Secure Corporation
- Kenna Security LLC (Cisco)
- Rezilion Inc.
- Vulcan Cyber Ltd.
- Qualitest Group
- ImmuniWeb SA
- HackerOne Inc.
Neueste Industrielle Entwicklungen in Markt für Vulnerability-Management-Lösungen
- Juni 2025: Tenable gab Pläne zur Übernahme des KI-Startups Apex Security bekannt, um die Abdeckung KI-gesteuerter Angriffsflächen zu erweitern.
- Februar 2025: Tenable schloss die Übernahme von Vulcan Cyber für 147 Millionen USD ab und ergänzte damit KI-gestützte Risikopriorisierung und automatisierte Behebungs-Workflows.
- Januar 2025: Tenable vereinbarte die Übernahme des CNAPP-Anbieters Ermetic und erweiterte damit den Multi-Cloud-Schutz für Container und serverlose Workloads.
- Oktober 2024: Tenable meldete einen Umsatz von 227,1 Millionen USD für das dritte Quartal 2024, ein Anstieg von 13 % gegenüber dem Vorjahr, und stellte AI Aware zur Erkennung KI-bezogener Schwachstellen vor.
Globaler Berichtsumfang des Marktes für Lösungen zum Schwachstellenmanagement
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| On-Premises |
| Cloud-basiert |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen |
| Öffentlicher Sektor und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| ASEAN | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Lösungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | On-Premises | ||
| Cloud-basiert | |||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | ||
| Großunternehmen | |||
| Nach Endnutzerbranche | BFSI | ||
| IT und Telekommunikation | |||
| Gesundheitswesen | |||
| Öffentlicher Sektor und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Energie und Versorgungsunternehmen | |||
| Fertigung | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Vereinigtes Königreich | ||
| Deutschland | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| ASEAN | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Ägypten | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Welchen Wert wird der Markt für Vulnerability-Management-Lösungen im Jahr 2031 erreichen?
Der Markt wird bis 2031 voraussichtlich 25,61 Milliarden USD erreichen.
Welche Region wird bis 2031 am schnellsten wachsen?
Für den Asien-Pazifik-Raum wird eine CAGR von 12,6 % erwartet, die schnellste weltweit.
Warum wachsen Dienstleistungen schneller als Lösungen?
Organisationen verlassen sich auf verwaltete Sicherheitsdienste, um Fachkräftemangel auszugleichen und ergebnisorientierte Schwachstellenreduzierung sicherzustellen.
Wie beeinflussen regulatorische Änderungen die Einführung?
Neue Anforderungen wie die SEC-Regeln zur Offenlegung von Vorfällen und Europas DORA erheben das kontinuierliche Schwachstellenmanagement von einer optionalen zu einer obligatorischen Kontrolle.
Welches Endnutzersegment ist für das höchste Wachstum positioniert?
Das Gesundheitswesen soll mit einer CAGR von 13,3 % wachsen, bedingt durch Patientensicherheitsanforderungen und strenge Datenschutzvorschriften.
Was treibt den Wechsel zu Cloud-basierten Bereitstellungen voran?
Hybride und Multi-Cloud-Strategien erfordern skalierbares, SaaS-basiertes Scanning mit einheitlicher Transparenz über verteilte Assets hinweg.